


Un grupo de ciberdelincuencia ha lanzado una estafa utilizando ofertas de trabajo falsas y una aplicación de reuniones maliciosa llamada GrassCall para robar criptomonedas de víctimas desprevenidas. La estafa involucraba una empresa fraudulenta, ofertas de trabajo falsas y una aplicación infectada con malware diseñada para robar información personal y vaciar billeteras criptográficas.
Según un informe de BleepingComputer del 26 de febrero, el esquema ha sido abandonado, con sitios web y cuentas de LinkedIn vinculadas a la estafa eliminadas.
 BleepingComputer informó que los estafadores establecieron una empresa falsa y publicaron ofertas de trabajo en LinkedIn y otras plataformas de trabajo Web3. Fuente: X
Sin embargo, antes de ser expuesta, la estafa logró apuntar a cientos de buscadores de empleo, algunos de los cuales informaron haber perdido su cripto después de descargar la aplicación GrassCall.
Grupo de ciberdelincuencia con sede en Rusia 'Crazy Evil' detrás de la estafa de trabajo en criptomonedas
El grupo de ciberdelincuencia detrás de esta operación es “Crazy Evil”, una organización con sede en Rusia especializada en ataques de ingeniería social. Este grupo es conocido como un “equipo trafer”—un término utilizado para grupos de ciberdelincuentes que se centran en robar criptomonedas a través del engaño.
Un informe de la firma de ciberseguridad Recorded Future vinculó a Crazy Evil con más de diez estafas dirigidas a la industria de las criptomonedas. El grupo utiliza tácticas de spear-phishing, donde las víctimas son engañadas para revelar información sensible a través de mensajes personalizados y engañosos.
Una de sus estafas anteriores, Gatherum, era casi idéntica al esquema de GrassCall. Gatherum se hacía pasar por una aplicación de reuniones legítima, utilizando la misma marca y logo.
Una comparación lado a lado de las cuentas X de Gatherum y VibeCall. Fuente: X
Además, apareció una cuenta en X llamada “VibeCall” con la misma marca que Gatherum y GrassCall. La cuenta se activó a mediados de febrero, a pesar de haber sido creada en junio de 2022, lo que sugiere que fue reutilizada para la estafa.
Empresa Falsa ‘Chain Seeker’ Usada para Publicar Anuncios de Trabajo en Criptomonedas
Para hacer que la estafa pareciera legítima, Crazy Evil creó una empresa de criptomonedas falsa llamada “Chain Seeker”. El grupo configuró cuentas en redes sociales y publicó ofertas de trabajo en LinkedIn y en tablones de trabajo Web3 populares, incluyendo CryptoJobsList y WellFound.
La estafa comenzó cuando los buscadores de empleo solicitaron puestos en Chain Seeker después de ver sus ofertas en línea. Después de enviar sus solicitudes, recibieron un correo electrónico de la empresa instruyéndolos a contactar a su llamado “jefe de marketing” en Telegram. Una vez en Telegram, el estafador les dijo que descargaran la aplicación GrassCall de un sitio web controlado por el grupo. Este sitio web, que parecía profesional, engañó a las víctimas para que creyeran que estaban accediendo a una herramienta de reuniones legítima. Sin embargo, una vez instalada, el malware de GrassCall robó inmediatamente los detalles de la billetera criptográfica de los dispositivos infectados.
También te puede interesar: Inversores de Cripto Pierden $5.5 Mil millones en Estafas de 'Pig Butchering' en 2024
Las Víctimas Hablan: ‘La Estafa fue Extremadamente Bien Orquestada’
El usuario de LinkedIn Cristian Ghita, quien solicitó un puesto en Chain Seeker, describió la estafa como “extremadamente bien orquestada”. Señaló que la empresa fraudulenta tenía un sitio web de apariencia profesional, perfiles en LinkedIn y X, y listaba empleados, lo que la hacía parecer legítima desde todos los ángulos.
Incluso la aplicación GrassCall tenía una presencia en línea aparentemente creíble, lo que engañó a muchas víctimas para que la descargaran.
A medida que la estafa se hizo ampliamente conocida, LinkedIn y los tablones de trabajo eliminaron la mayoría de las ofertas de Chain Seeker. Sin embargo, una permaneció activa en LinkedIn en el momento del informe.
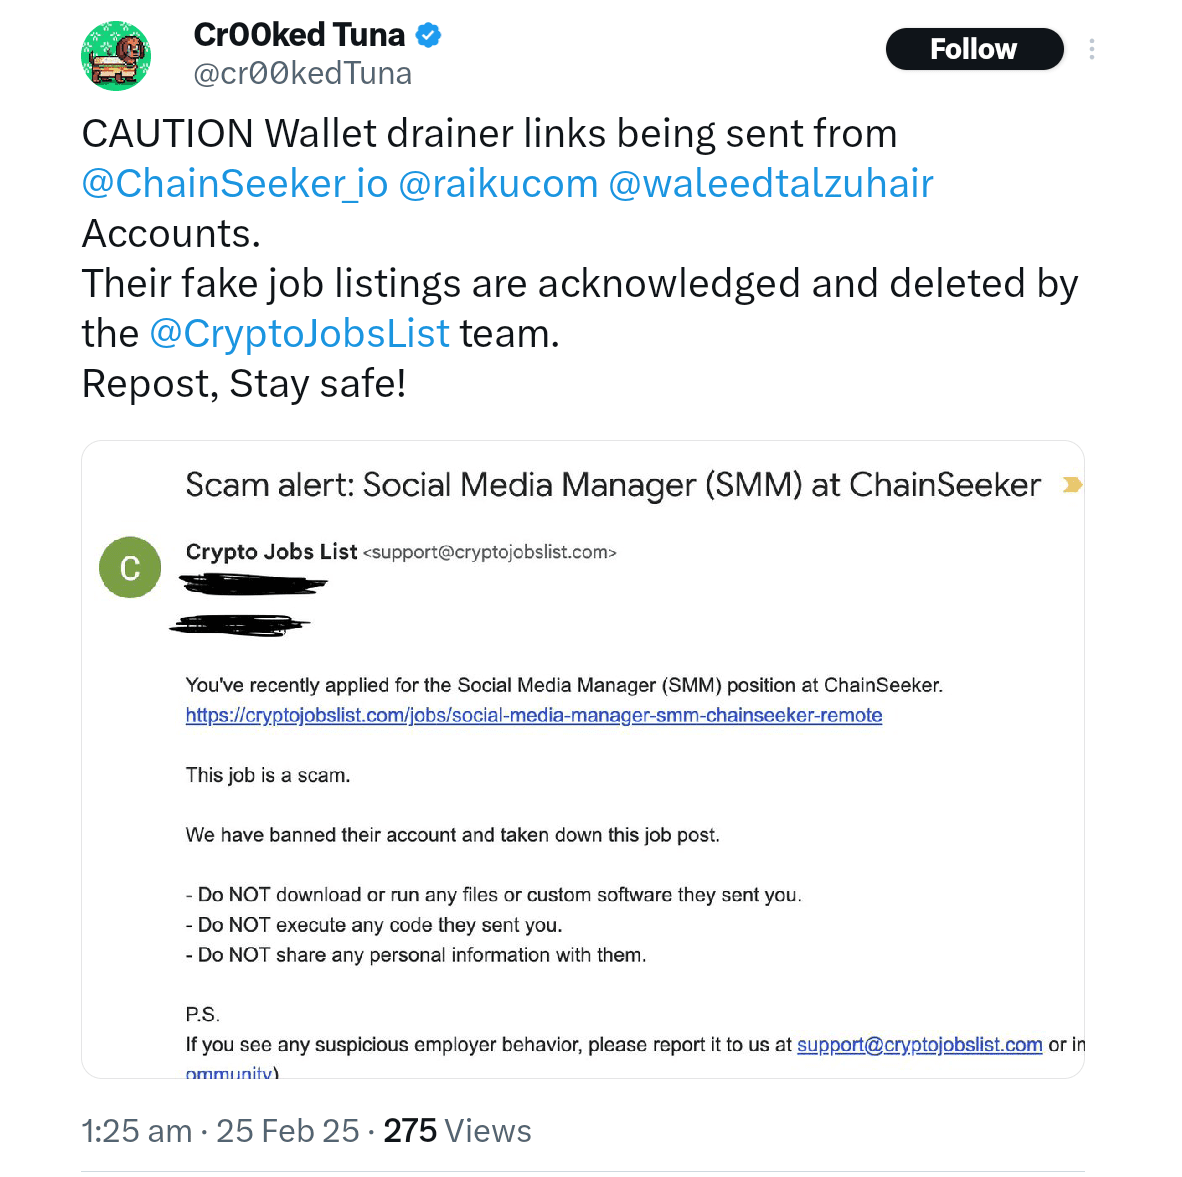 Los enlaces para drenar billeteras han sido enviados a buscadores de empleo. Fuente: X
Un sitio web de Chain Seeker anteriormente listaba individuos como la Directora Financiera (CFO) Isabel Olmedo y el Gerente de Recursos Humanos Adriano Cattaneo, pero sus páginas de LinkedIn han sido eliminadas. Sin embargo, otro perfil de LinkedIn bajo el nombre Artjoms Dzalbs, que afirmaba ser el CEO de Chain Seeker, aún estaba activo.
Expertos Advierten a Comerciantes de Cripto y Usuarios de NFT que Mantengan la Vigilancia
En un informe del mes pasado, Recorded Future advirtió que los comerciantes de criptomonedas, inversores de NFT y profesionales de juegos son objetivos principales para este tipo de estafas. La firma aconsejó a los buscadores de empleo que tuvieran cuidado con las ofertas de trabajo que requieren descargar software desconocido.
Muchos expertos en seguridad y usuarios de redes sociales advirtieron a cualquier persona afectada por el malware de GrassCall que cambiara sus contraseñas de inmediato y transfiriera sus activos criptográficos a una nueva billetera utilizando un dispositivo no infectado. Con la estafa ahora expuesta, BleepingComputer informa que Crazy Evil probablemente ha abandonado esta operación específica. Sin embargo, los expertos en ciberseguridad advierten que esquemas similares podrían surgir bajo diferentes nombres.
La publicación Estafa de Trabajo en Criptomonedas Expuesta: La Falsa Aplicación ‘GrassCall’ Vacía Billeteras apareció primero en Coinchapter. %%featured_image%%