

 1. Para cualquier billetera involucrada en este tipo de evento de hackeo, primero busquen la billetera en cuestión; las billeteras de intercambios están marcadas en etherscan, solo hay que buscarlas directamente.
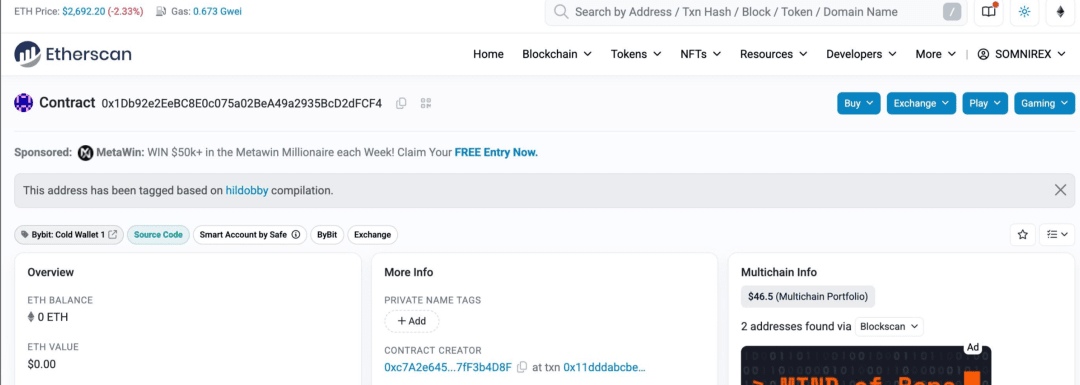 Mira esta desafortunada billetera, marcada como Bybi cold wallet 1, con solo 22 dólares, probablemente no sobrevivió. Al deslizar hacia abajo, vemos el historial de transacciones, y efectivamente:
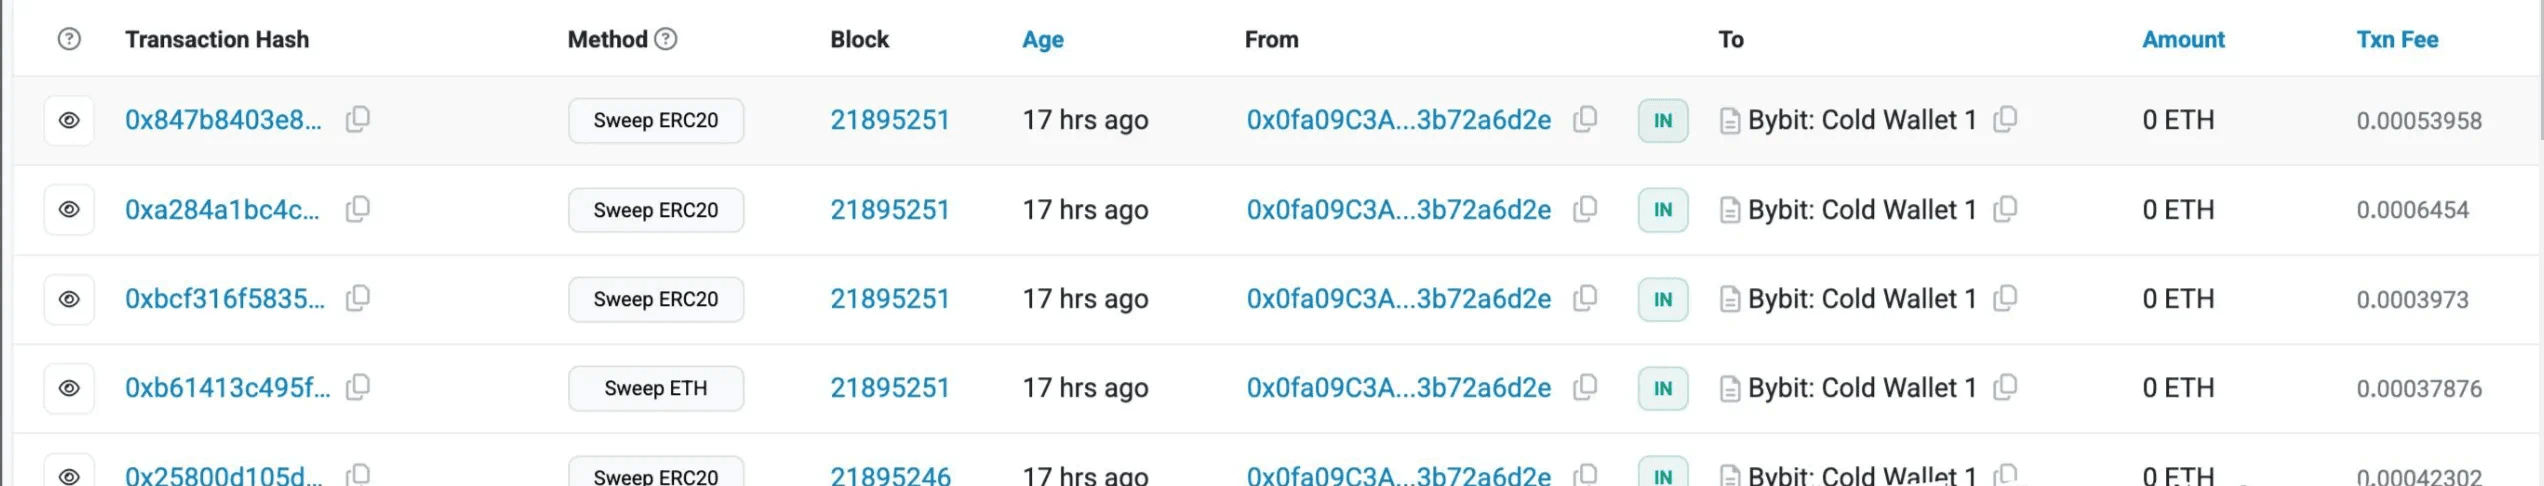 Hace 17 horas, el dinero de esta billetera fue retirado de un solo golpe, dejando nada atrás. 2. Encontramos el proceso del crimen; ahora podemos analizar cómo ocurrió. Primero, veamos qué antecedentes tiene esta desafortunada billetera.
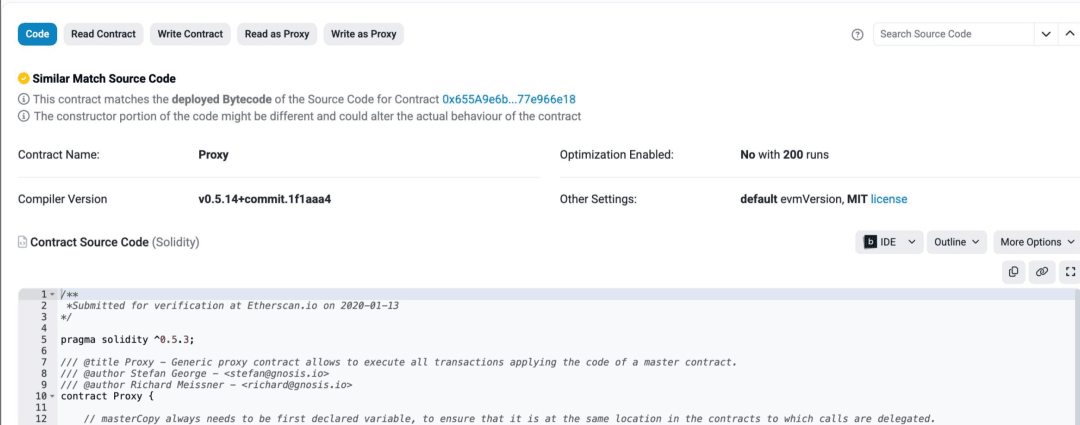 Primero, es una billetera de contrato inteligente, lo que significa que tiene lógica de código. Al observar el código abierto, encontramos las palabras clave "proxy" y "gnosis.io"; probablemente sea una billetera segura. Para aquellos que no están familiarizados, les presento que una billetera segura es una billetera multifirma ampliamente utilizada para la gestión de fondos institucionales. Las diversas instituciones de criptomonedas generalmente tienen un custodio o, si se autogestionan, utilizan una billetera segura. Además de ser utilizada para almacenar criptomonedas directamente, también puede usarse para varias operaciones de múltiples firmas, como airdrops, actualizaciones de código de contratos, cambios de estrategia en vaults, entre otros. Entiendan que es una billetera muy importante. El código ha estado en la cadena durante 7 u 8 años y ha pasado por muchas tormentas en el mundo de las criptomonedas, nunca ha tenido problemas, siendo el pino inmortal de la cripto comunidad.
Esto es un gran problema; la cantidad de fondos existentes en la billetera segura supera los 100 mil millones de dólares, sin contar varios contratos asociados. Si el contrato subyacente de esta billetera es comprometido, las repercusiones son incalculables, mucho más explosivas que cualquier colapso de intercambio. Ahora puedes preguntarte, si el impacto es tan grande, ¿no debería el mercado de criptomonedas caer en picada?
No te preocupes, sigamos adelante. Sabemos el tipo de billetera, así que podemos comenzar a analizar la transacción: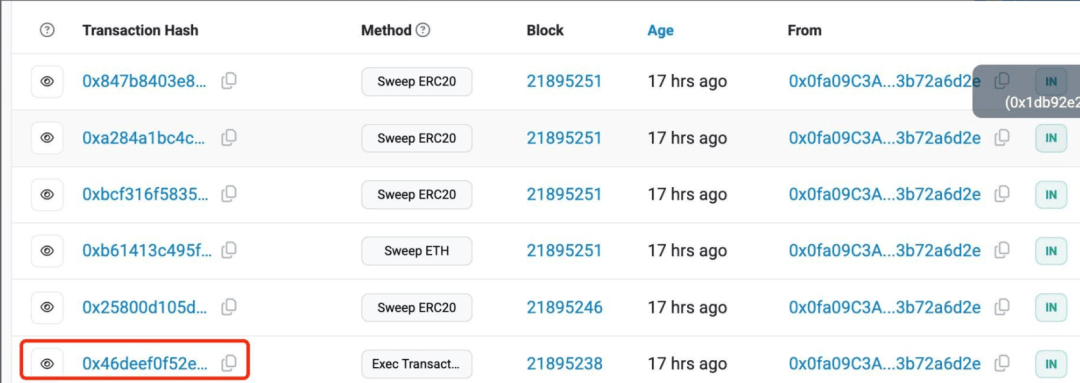
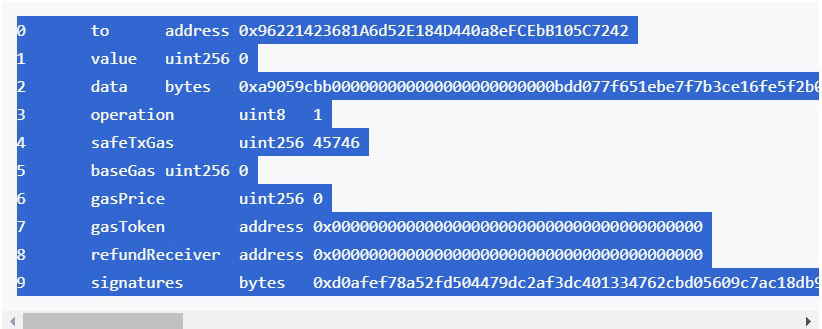
En las primeras transacciones, los nombres son sweepERC20 y sweepETH; al ver estos nombres, se sabe que son operaciones de robo. La billetera segura en sí no tiene estas funciones, así que no nos ocuparemos de ellas. Al ver el nombre de la transacción en la parte inferior, es Exec Transaction, que es una función disponible en la billetera segura, todas las transacciones se realizan a través de ella. Este debe ser el punto de partida de este caso, así que echemos un vistazo más de cerca. Los detalles de la transacción son los siguientes:
 Primero, revisemos detalladamente las firmas..
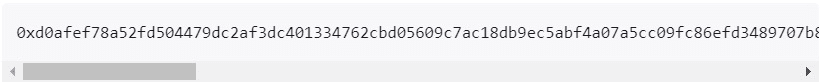
Después de observar detenidamente (es demasiado largo para detallar cómo lo hice, si alguien lo quiere saber, puedo expandirlo), creo que no hay problema; esto es una firma legítima. Esto indica que esta transacción efectivamente recopiló las firmas de los propietarios de múltiples billeteras, lo que se puede entender como que la caja fuerte tiene múltiples llaves, y esta transacción efectivamente reunió todas las llaves. Bueno, al menos podemos confirmar que el contrato subyacente de la billetera segura sigue siendo seguro, y el hacker tuvo que encontrar la manera de conseguir estas llaves para abrir esta billetera segura. ¿Cómo consiguió estas llaves? Lo dejaremos a un lado por ahora.
Ahora veamos las operaciones específicas de esta transacción, apreciemos cómo el hacker operó después de abrir la caja fuerte, este es el punto clave.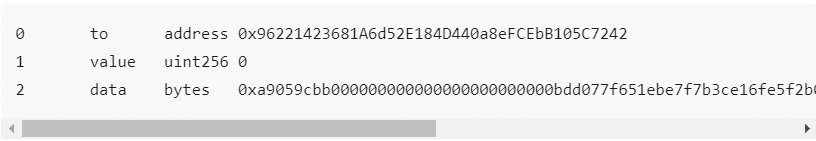
Primero, el valor es 0, lo que indica que esta transacción no realizó transferencias de ETH. Considerando que esto es probablemente una operación para abrir la caja fuerte, y que lo que se almacena son activos generadores de intereses como stETH, resulta normal. 'to' es un contrato inteligente, y 'data' es el contenido de la interacción con este contrato inteligente.
En términos simples, se invocó el método 0xa9059cbb del contrato 0x96221423681A6d52E184D440a8eFCEbB105C7242, y luego se pasó el parámetro bdd077f651ebe7f7b3ce16fe5f2b025be2969516.
Así que primero veamos qué es este contrato 0x96221423681A6d52E184D440a8eFCEbB105C7242.
Al abrirlo, bueno, no es de código abierto; probablemente sea un contrato desplegado por el hacker. Entonces, ¿no podemos analizar el contrato? No, no, tú, inteligente, seguramente pensarás que, aunque no sea de código abierto, podemos ver qué cambió esta transacción, ¿no?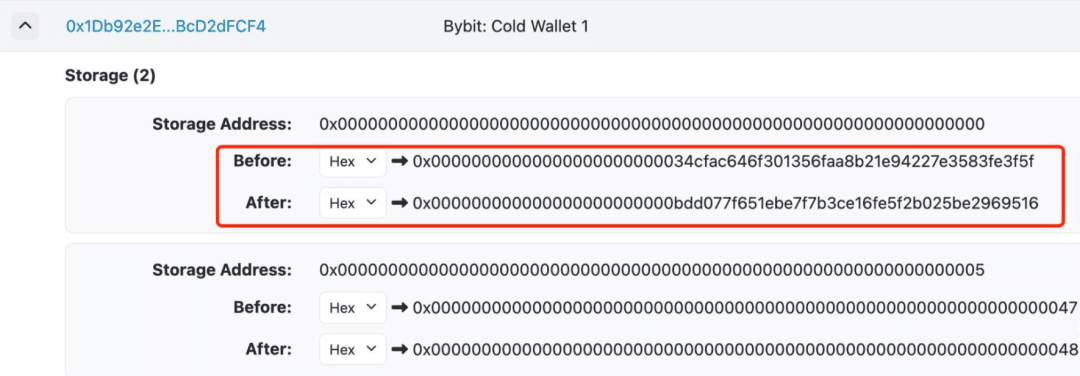
Al examinar la transacción detenidamente, OK, encontramos el problema. Esta transacción cambió la dirección del proxy. Para explicarlo brevemente, la implementación de la billetera segura adoptó un modelo proxy para ahorrar gas y facilitar las actualizaciones, en términos simples, la lógica de la billetera que usan los usuarios apunta a un solo código.
La dirección de la billetera en sí no tiene lógica de código, solo almacena dinero. El hacker usó esta transacción para modificar la lógica de código a la que apunta la billetera, lo que significa que esta billetera ya no es una billetera segura.
Solo está disfrazada de billetera segura; su núcleo es la lógica de código desplegada por el hacker, 0xbdd077f651ebe7f7b3ce16fe5f2b025be2969516. Se podría decir que fue un control cibernético, y el hacker ahora puede hacer lo que quiera.
Si regresamos a ver un montón de operaciones de barrido en la billetera, podemos entender que, después de que el hacker tomara el control cibernético, dio una serie de órdenes para que la billetera soltara dinero, y la billetera obedeció sin dudar.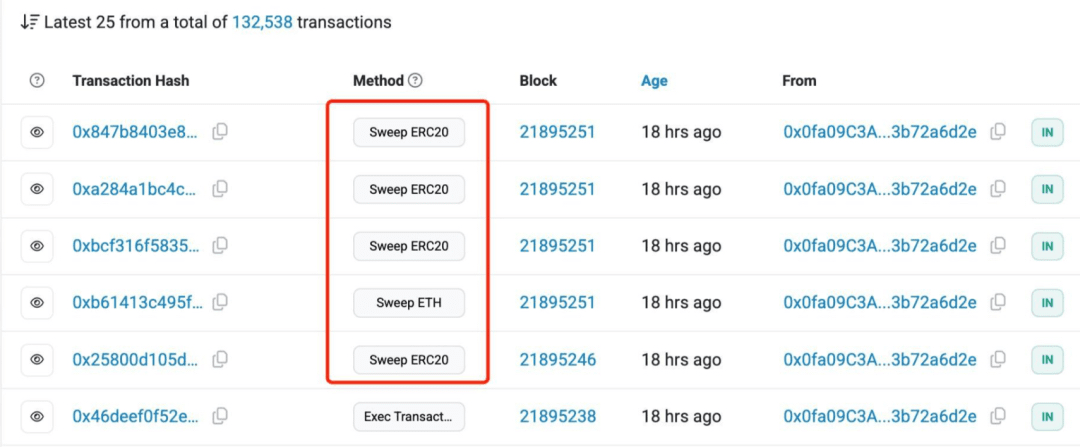
1.5 mil millones de dólares, no quedó nada. 3. Venta de robos.
Los 1.5 mil millones de dólares de Bybit se espera que sean lavados lentamente a lo largo de varios años a través de ETH→BTC→moneda fiduciaria, convirtiéndose finalmente en fondos para el plan de Enqingtian. Las vulnerabilidades de seguridad en los intercambios también son evidentes. Pensaron que con tres firmas sería absolutamente seguro.
En realidad, siempre que se comprometa un dispositivo de un firmante, todo el sistema colapsará instantáneamente.
El administrador firmó en el sitio web falso de Safe, sin saber que la transacción subyacente ya había sido manipulada. Es como intentar construir un chip con PowerPoint; no importa cuán elegante sea la interfaz, al desglosar el código, está lleno de errores. Para no elevar el precio de ETH, Bybit prefiere endeudarse en lugar de comprar monedas para cubrir el agujero. Cuando la gente de Enqingtian comience a vender ETH, los intercambios y los hackers se pisotearán mutuamente, y los inversores de nuevo serán sacrificados.
Después de que el incidente fue expuesto, el ETH se desplomó, los jugadores con apalancamiento fueron masacrados, y en 24 horas, 170,000 personas fueron liquidaciones; las azoteas nuevamente comenzaron a llenarse de gente.
Bybit siempre ha proclamado que su billetera fría es absolutamente segura, pero tras un golpe, quedó al descubierto; por muy gruesa que sea la caja fuerte, no puede protegerse de un traidor que entrega la llave. A pesar de que Bybit perdió un año de ganancias, los usuarios aún corrían a retirar, mientras que el CEO, en una transmisión en vivo, tenía el chat lleno de mensajes de ánimo, típico del síndrome de Estocolmo.