
Tras el mayor hackeo en la historia de la industria de las criptomonedas el 21 de febrero, Bybit vio retirados más de 4 mil millones de dólares del exchange, lo que equivale a aproximadamente el 50% de los activos totales del exchange. Según datos de DeFiLlama, el saldo de las billeteras relacionadas con Bybit ha caído de $ 16,9 mil millones a $ 11,2 mil millones.
El director ejecutivo de Bybit, Ben Zhou, dijo que el intercambio está trabajando para investigar el incidente y garantizar un procesamiento rápido de retiros para los clientes. En una discusión en X Spaces, Zhou reveló que inmediatamente después del ataque, ordenó a todo el equipo centrarse en ayudar a los usuarios a retirar fondos y responder preguntas sobre el incidente.

Ben Zhou, director ejecutivo de Bybit
Bybit lucha por gestionar la liquidez en medio de una ola de retiros
Zhou dijo que el ataque resultó en que los piratas informáticos robaran alrededor del 70% del ETH que los clientes tenían en el intercambio. Para garantizar la capacidad de retiro, Bybit se ve obligado a tomar prestado ETH del exterior. Sin embargo, vale la pena señalar que ETH no fue el activo más retirado: la mayoría de los usuarios retiraron monedas estables del intercambio.
Bybit tenía suficientes reservas para satisfacer las solicitudes de retiro, pero la situación se volvió más tensa cuando Safe, el protocolo de custodia descentralizada que utiliza Bybit, decidió deshabilitar temporalmente la función de billetera inteligente para garantizar la seguridad del sistema.
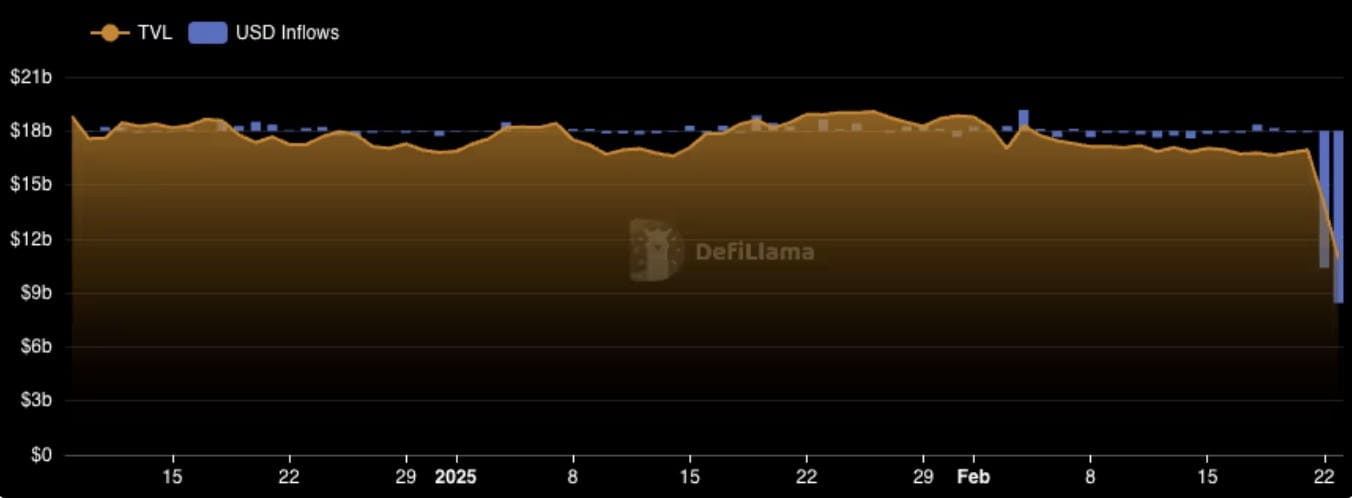
Valor total en Bybit Wallet | Fuente: DeFiLlama
Safe proporciona una solución de billetera de contrato inteligente para la gestión de activos digitales y ha sido integrada por varios intercambios para mejorar la seguridad. Según Zhou, los 3 mil millones de USDT de Bybit estaban en una billetera segura que estaba cerrada temporalmente, lo que dificultaba su desembolso por parte del exchange.
Aunque Safe afirma no haber encontrado evidencia de una violación del sistema, la plataforma ha desactivado proactivamente algunas funciones para evitar riesgos. Mientras Bybit intentaba retirar los fondos, las solicitudes de retiro continuaron aumentando rápidamente y se retiraron millones de dólares de la plataforma solo en las primeras dos horas después del incidente.
Para abordar esta situación, Zhou pidió al equipo de seguridad que trabajara con Safe para encontrar un método de retiro más eficiente. Finalmente, el equipo de ingeniería desarrolló un nuevo software, utilizando el código fuente basado en Etherscan para verificar manualmente las firmas de transacciones, lo que permitió a Bybit liberar 3 mil millones de dólares en monedas estables y continuar procesando retiros.
El CEO de Bybit analiza la posibilidad de revertir la cadena de bloques de Ethereum
Arthur Hayes, cofundador de BitMEX y gran poseedor de ETH, pidió recientemente a Vitalik Buterin, fundador de Ethereum, que revirtiera la red Ethereum para respaldar el intercambio Bybit luego de un importante ciberataque.
Cuando se le preguntó sobre este tema, respondió:
“No estoy seguro de si esta es una decisión individual o no. En el espíritu de blockchain, tal vez esto debería someterse a votación para ver qué quiere la comunidad, pero aún no puedo decirlo con seguridad”.
La reversión de la cadena de bloques de Ethereum es el proceso de devolver la red al estado en el que se encontraba antes de un evento, como un ataque informático, revirtiendo las transacciones. Ethereum ya había experimentado un retroceso tras el hackeo de DAO en 2016, cuando se robaron 60 millones de ETH. Este evento resultó en una bifurcación dura, dividiendo Ethereum en Ethereum Classic (ETC), la cadena que mantiene el antiguo historial de transacciones, y Ethereum (ETH), la cadena principal actual que utiliza un mecanismo de consenso de prueba de participación (PoS).
Sin embargo, es poco probable que se produzca una reversión del hackeo de Bybit porque requiere el consenso de la comunidad, afecta la inmutabilidad de la cadena de bloques y sienta un precedente peligroso. En su lugar, se dará prioridad al rastreo de transacciones y a la cooperación con las autoridades.
Bybit comienza a recomprar ETH
Según Arkham, la supuesta dirección Bybit (0x2E…1b77) recibió 100 millones de USDT de 0xEC…B5E76 hace 10 horas y transfirió 50 millones de USD a las direcciones OTC de Galaxy Digital y FalconX hace 7 horas, respectivamente. En total, el exchange compró 36.900 ETH y los depositó en Bybit. Además, Bybit compró 17.500 ETH OTC adicionales de Galaxy Digital.
El Grupo Lazarus continúa moviendo activos robados
Según datos de Arkham Intelligence, el grupo de hackers Lazarus posee actualmente aproximadamente 489.395 ETH, por un valor aproximado de 1.300 millones de dólares, de los cuales 15.000 cmETH han sido recuperados con éxito mediante el protocolo mETH.

Fondos relacionados con Bybit Hacker | Fuente: Arkham Intelligence
Se cree que el grupo está vinculado a Corea del Norte y movió repetidamente los fondos robados a través de múltiples billeteras para ocultar sus orígenes y los lavó en la cadena de bloques.
Para acelerar el proceso de recuperación de activos, el 22 de febrero, Bybit anunció un programa de recompensas por un valor del 10% de los fondos robados, hasta 140 millones de dólares, para los piratas informáticos de sombrero blanco que ayuden a rastrear y recuperar los fondos.
El CEO de Bybit también expresó su gratitud a las organizaciones e individuos de la industria que apoyaron al exchange después de este hackeo histórico.
Mientras tanto, el CEO de Tether, Paolo Ardoino, confirmó que la compañía ha congelado 181.000 USDT relacionados con el hackeo. El CEO de Bitget, Gracy Chen, también anunció que el intercambio bloqueará todas las transacciones de las billeteras asociadas con el grupo Lazarus.
Fuente: https://tapchibitcoin.io/bybit-doi-mat-lan-song-rut-tien-4-ty-usd-ceo-ben-zhou-thao-luan-rollback-ethereum.html