


¿Alguna vez has oído hablar de un ataque que pueda sacudir todo un sistema de criptomonedas? Eso es 51% de ataque. Con la capacidad de controlar toda la red, los atacantes pueden hacer cosas que no imaginas. Entonces, ¿qué es el ataque del 51%? ¡Descubrámoslo con danhgiacoin ahora!
¿Qué es el ataque del 51%?
Un ataque del 51% es un tipo de ataque que ocurre cuando un individuo u organización controla más del 50% de la potencia informática (hashrate) en una red blockchain utilizando el algoritmo de consenso de prueba de trabajo (PoW). Con este control, pueden manipular la red cambiando los datos de las transacciones o creando nuevos bloques a su discreción.
Por ejemplo, en cadenas de bloques que utilizan PoW como Bitcoin, los nodos de la red necesitan resolver problemas matemáticos complejos para agregar nuevos bloques a la cadena. Cuando una entidad controla más del 50% de la potencia informática, puede dominar y obligar a la red a aceptar su versión de blockchain.
A diferencia de ataques como el phishing o el ransomware, el 51 % de los ataques no se dirigen a usuarios individuales, sino que atacan la base central de la cadena de bloques. Esto hace que tenga un impacto más amplio y dañe la confianza de todo el ecosistema.

Por ejemplo: imagina que eres A, una persona que posee 100 Bitcoins y quiere comprar un yate de lujo. Después de completar la transacción, transfiere 100 BTC a la empresa vendedora de yates. Sin embargo, con una enorme potencia informática, A llevó a cabo un ataque del 51%, lo que significa controlar más del 51% del poder minero de la red Bitcoin. Esto le permite a A reescribir el historial de transacciones en la cadena de bloques, cancelar la compra del yate y recuperar sus 100 BTC. Como resultado, A es dueño del yate de sus sueños y no pierde ningún Bitcoin. Este es el terrible poder que puede aportar un ataque del 51%.
¿Cuál es la causa del ataque del 51%?
1. Factores técnicos
Algoritmo de consenso y su función: las cadenas de bloques que utilizan el algoritmo PoW requieren que los nodos de la red resuelvan problemas matemáticos complejos para confirmar las transacciones. Cuando una entidad controla la mayor parte de la potencia informática, puede dominar todo el proceso. Por ejemplo, las pequeñas redes blockchain suelen tener pocos mineros participantes, lo que hace que sea más fácil y menos costoso controlar el 51% del hashrate. Esto es especialmente peligroso para proyectos nuevos o cadenas de bloques de pequeña escala como Ethereum Classic.
Fallos de seguridad: algunos proyectos de blockchain no invierten lo suficiente en mejorar la seguridad de la red. Esto podría llevar a que grandes mineros o pools de minería colaboren para llevar a cabo el ataque.
2. Factores económicos
Obtener ganancias: el objetivo principal de muchos atacantes es ganar dinero manipulando los precios de los tokens. Por ejemplo, pueden manipular el precio de una moneda rompiendo la confianza de los inversores y luego comprándola nuevamente a un precio bajo o vendiéndola antes de atacar.
Sabotear a los competidores: en el ferozmente competitivo mercado blockchain, un proyecto puede ser atacado por competidores en un intento de desacreditar o frenar su desarrollo.
Provocar caos: algunos grupos de hackers tienen motivos políticos o quieren provocar el caos para debilitar el sistema financiero descentralizado (DeFi).
Propósito del 51% de los ataques
El término ataque del 51% se utiliza a menudo para referirse a una forma de ataque dirigido a cadenas de bloques, especialmente a la cadena de bloques Bitcoin (el sistema de cadena de bloques más grande en la actualidad) y otras cadenas de bloques que operan con el mecanismo de prueba de trabajo (PoW). Este es uno de los riesgos más graves para la seguridad de la red blockchain. El objetivo principal de este tipo de ataques suele ser cometer fraude de doble gasto, una acción que permite a los atacantes gastar la misma cantidad de dinero dos veces revirtiendo transacciones que realizaron anteriormente.
Si un ataque del 51% tiene éxito, el atacante puede realizar acciones como:
Bloquear la confirmación de transacciones: al controlar más del 50% de la potencia informática de la red, pueden negarse a confirmar algunas o todas las transacciones, provocando una condición de pandemia de denegación de servicio de transacción.
Monopolio minero: También pueden impedir que otros mineros participen en la minería, tomando así el control de las operaciones mineras y las recompensas, creando una situación de Monopolio Minero.
Aunque un ataque de este tipo no puede destruir por completo la cadena de bloques de Bitcoin –gracias a su descentralización y participación masiva de la comunidad– las consecuencias que deja son muy graves. Este comportamiento manipulador puede causar enormes pérdidas financieras a las partes involucradas, perturbar las operaciones comerciales y, lo que es más importante, socavar la confianza de los usuarios, inversores e instituciones en la integridad del sistema y la transparencia del sistema blockchain.
Un ejemplo típico son los ataques del 51% que se han producido en cadenas de bloques más pequeñas como Ethereum Classic, lo que demuestra claramente el peligro de esta forma de ataque. Estos casos no sólo causan pérdida de activos, sino que también socavan la confianza en la tecnología blockchain a los ojos del público.
¿Cuál es el proceso del 51% Attack?
Una mejor comprensión de cómo funciona un ataque del 51% te ayudará a visualizar en detalle lo complejo y peligroso que es. Este ataque ocurre cuando un individuo o grupo de piratas informáticos obtiene el control de más del 50% del hashrate de una red blockchain. Una vez logrado esto, un atacante puede eludir el mecanismo de consenso que es la base que garantiza la seguridad y transparencia de la cadena de bloques, realizando así una serie de acciones maliciosas.
Comportamiento del atacante al controlar la red:
Cambiar el orden de las transacciones: un atacante puede editar el orden en que se realizan las transacciones, lo que hace que el sistema no sea confiable.
Bloqueo de transacciones: al negarse a confirmar nuevas transacciones, someten a la red a una congestión de transacciones e incluso provocan una pérdida de liquidez.
Doble gasto: revertir transacciones anteriores para gastar la misma cantidad de activos dos veces, causando graves pérdidas financieras a las partes involucradas.
Para ilustrar, imaginemos un escenario hipotético en la red Bitcoin:
El hacker realizó una transacción fuera de línea a través de OTC (Over-the-Counter), enviando una cantidad de Bitcoin (BTC) desde su billetera a cambio de USD. Una vez confirmada la transacción en la cadena de bloques, la contraparte transferirá USD al hacker.
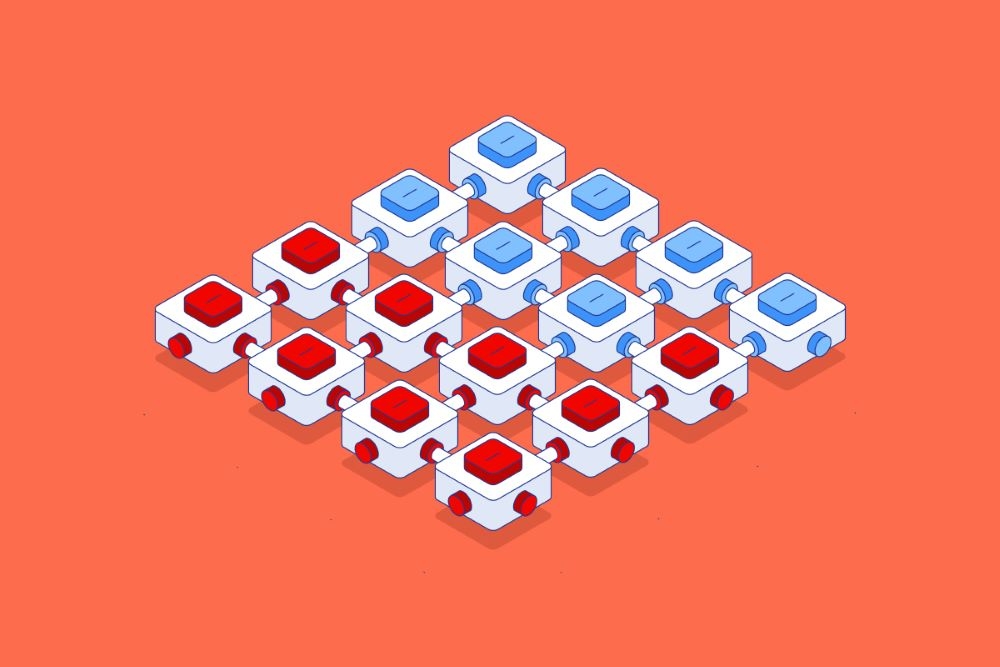
Luego, el atacante regresa a la cadena de bloques antes de que se confirme la transacción BTC original. Utilizando un poder de minería superior, los piratas informáticos crean una versión alternativa de la cadena de bloques donde la transacción original nunca ocurrió.
Para que el ataque tenga éxito, los nuevos bloques deben ser aprobados por los nodos de la red y convertirse en la versión oficial de la cadena de bloques. Cuando esto sucede, el hacker retendrá tanto el BTC como el USD de la transacción.
Aunque en teoría suena aterrador, en realidad, llevar a cabo un ataque del 51% en grandes redes blockchain como Bitcoin es casi imposible porque:
Costo enorme: controlar más del 50 % de la potencia informática requiere una enorme cantidad de recursos, desde hardware de minería hasta costos de energía.
Competitividad de la red: con una gran cantidad de mineros y una red distribuida globalmente, es casi imposible superar el hashrate total de otros mineros.
Control limitado: incluso si un ataque tiene éxito, los piratas informáticos no pueden cambiar las reglas del protocolo Bitcoin ni acceder a los activos de los usuarios más allá de las direcciones de billetera que controlan.
Aunque las grandes cadenas de bloques como Bitcoin son relativamente seguras, las redes más pequeñas con una potencia informática débil siguen siendo objetivos fáciles de ataques. Esto enfatiza la importancia de mejorar continuamente la seguridad y la descentralización de la red.
Ataque del 51% y el Trilema Imposible (Trilema Blockchain)
51% Attack no solo es una forma peligrosa de ataque, sino que también resalta un aspecto importante del diseño de blockchain: garantizar la seguridad. Sin embargo, la seguridad es sólo uno de los tres elementos que componen el Trilema Blockchain: los desafíos que enfrentan los desarrolladores al diseñar una cadena de bloques ideal, que incluyen:
Descentralización: Garantiza que la red no dependa del control de ningún individuo u organización. Esto ayuda a blockchain a mantener la transparencia y la descentralización.
Escalabilidad: se adapta a un aumento en el número de transacciones sin reducir el rendimiento de la red.
Seguridad: Capacidad de proteger la red contra ataques, errores del sistema o incidentes no deseados.
Trilema blockchain: la compensación inevitable
Según este modelo, es difícil lograr los tres factores al mismo tiempo. En cambio, las cadenas de bloques a menudo tienen que hacer concesiones entre ellas:
Una cadena de bloques descentralizada y segura (como Bitcoin) puede tener dificultades para escalar.
Es posible que una cadena de bloques escalable buena y segura tenga que estar menos descentralizada y depender de unas pocas entidades de control principales.
Una cadena de bloques descentralizada y escalable puede estar sujeta a riesgos de seguridad, lo que la convierte en un blanco fácil para ataques como el 51% Attack.
Ejemplos de la vida real de Bitcoin y Ethereum en Trilema
Bitcoin: Bitcoin es reconocido como una de las cadenas de bloques más seguras en la actualidad. Sin embargo, el precio a pagar es una escalabilidad limitada. A pesar de implementar muchas innovaciones técnicas como SegWit o Lightning Network, Bitcoin todavía tiene dificultades para procesar grandes volúmenes de transacciones al mismo tiempo.
Ethereum: Ethereum intenta equilibrar los tres factores, pero aún enfrenta muchos desafíos. La transición a Prueba de participación (PoS) es un intento de mejorar la escalabilidad sin sacrificar la seguridad y la descentralización, pero el proceso aún está en curso y está incompleto.
En Blockchain Trilemma, aunque la seguridad siempre es lo primero, esto no significa que el resto de factores sean menos importantes. Una red descentralizada y segura pero que no pueda escalar no satisfará las necesidades de crecimiento. Por el contrario, una cadena de bloques bien escalable que carece de seguridad será fácilmente atacada, como es el caso de las pequeñas redes de cadenas de bloques que sufrieron un ataque del 51%.
Sin embargo, Trilema no es un límite absoluto, sino un modelo para ilustrar los desafíos en el diseño de blockchain. Actualmente, se han desarrollado y se están desarrollando muchas soluciones para solucionar este problema:
Fragmentación: Ethereum aplica esta técnica para dividir los datos de blockchain en segmentos más pequeños, lo que aumenta la escalabilidad sin sacrificar la seguridad.
Capa 2: redes como Polygon o Lightning Network actúan como una segunda capa, procesando transacciones fuera de la cadena principal para reducir la carga.
Mecanismos híbridos: algunas cadenas de bloques nuevas combinan Prueba de trabajo (PoW) y Prueba de participación (PoS), como Kadena, para optimizar los tres factores.
2 ataques destacados del 51% en el mercado de las criptomonedas
1. Bitcoin Gold (BTG)
En 2018, Bitcoin Gold fue víctima de un ataque masivo del 51%, lo que provocó el robo de aproximadamente 18 millones de dólares en activos. Después de eso, el intercambio Bittrex tuvo que eliminar a BTG de la lista.
En enero de 2019, se produjo otro ataque del 51% el 23 de enero, lo que provocó la eliminación de 14 bloques de la cadena de bloques Bitcoin Gold. En un minuto, se agregaron alrededor de 13 nuevos bloques y se gastaron dos veces 1.900 BTG.
El 24 de enero, se produjo otro ataque del 51 %, en el que se eliminaron 15 bloques antiguos más y se agregaron 16 bloques nuevos, lo que provocó que aproximadamente 5267 BTG se gastaran dos veces.
El daño total de los dos ataques ascendió a aproximadamente 72.000 dólares en robo y doble gasto. Luego de estos ataques, Binance aumentó el requisito de confirmación de retiro de BTG a 20 confirmaciones para minimizar el daño.
2. Ethereum Classic (ETC)
Ethereum Classic también ha sido víctima de un 51% de ataques. En 2019, se robaron más de 40.000 ETC del intercambio Gate.io en un ataque del 51%. Estos incidentes provocaron que los intercambios de criptomonedas cuestionaran la seguridad de la red ETC y eliminaran los pares comerciales con la moneda.
Posteriormente, la red Ethereum Classic continuó enfrentando múltiples ataques del 51% en 2020.
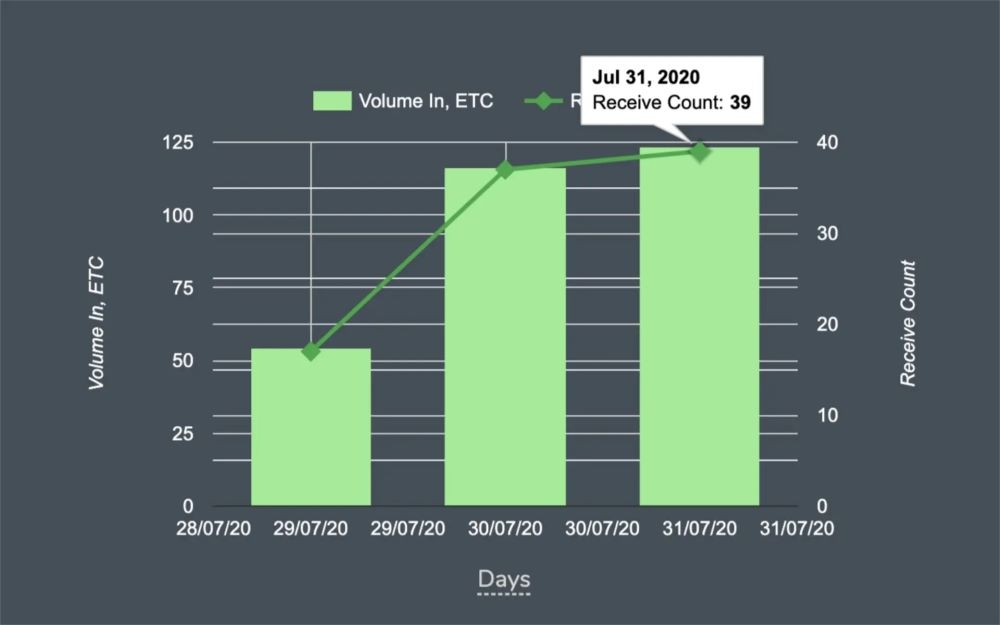
Los ataques del 51% a Bitcoin Gold y Ethereum Classic muestran que incluso las cadenas de bloques grandes, descentralizadas y de alto valor pueden seguir siendo objetivos de ataques sin medidas de seguridad sólidas.
Las pérdidas financieras de los ataques del 51% pueden ser enormes y también afectar gravemente la confianza de los usuarios y los intercambios en esa criptomoneda.
El futuro del 51% Attack y posibles soluciones
Tendencia de desarrollo: hoy en día, las principales cadenas de bloques como Ethereum han cambiado a PoS para minimizar el riesgo, mientras que Bitcoin continúa manteniendo PoW pero depende de la dispersión global de mineros para garantizar la seguridad.
Posibles soluciones:
Fragmentación: dividir la cadena de bloques en pequeños segmentos para reducir la carga y aumentar el rendimiento, evitando al mismo tiempo el control centralizado.
Mecanismo combinado: algunos proyectos están experimentando con la combinación de PoW y PoS para aprovechar las fortalezas de ambos mecanismos.
El papel de la regulación: la regulación gubernamental puede desempeñar un papel importante en la prevención de ataques. Por ejemplo, exigir que los proyectos de blockchain cumplan con los estándares de seguridad internacionales ayudará a mitigar ciertos riesgos.
Concluir
Comprender qué es un ataque del 51 % no solo le ayudará a proteger sus activos, sino que también le ayudará a evaluar con precisión el nivel de seguridad de los proyectos blockchain. Al elegir proyectos acreditados, utilizar medidas de seguridad y diversificar su cartera, puede minimizar el riesgo de esta amenaza.