


Por: Lisa y Shan@Equipo de seguridad de SlowMist
Según la inteligencia del equipo de seguridad de SlowMist, en la noche del 14 de diciembre de 2023, hora de Beijing, Ledger Connect Kit sufrió un ataque a la cadena de suministro y el atacante ganó al menos 600.000 dólares estadounidenses.
El equipo de seguridad de SlowMist intervino inmediatamente en el análisis y emitió una alerta temprana:
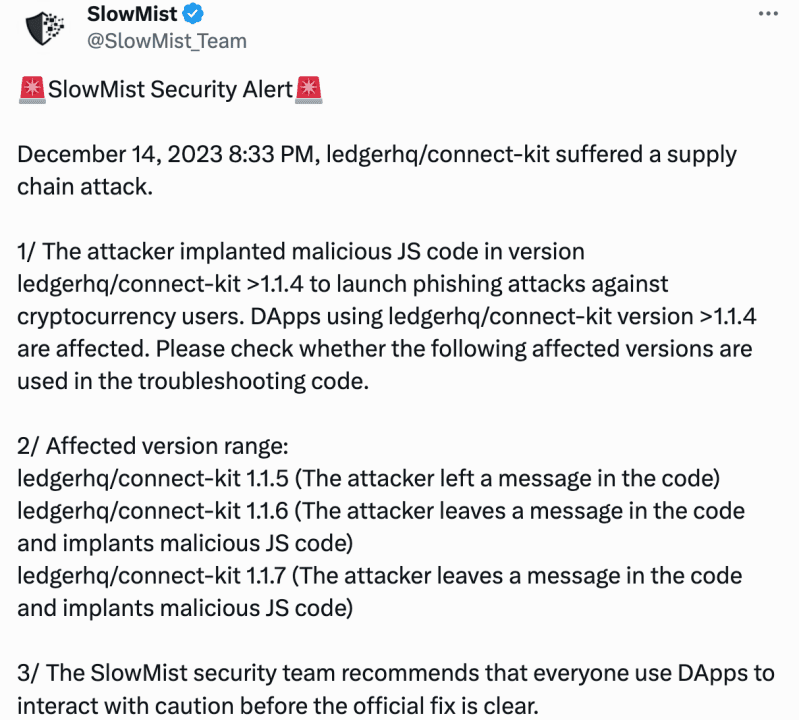
Actualmente, el incidente se ha resuelto oficialmente y el equipo de seguridad de SlowMist ahora comparte la información de emergencia de la siguiente manera:
línea de tiempo
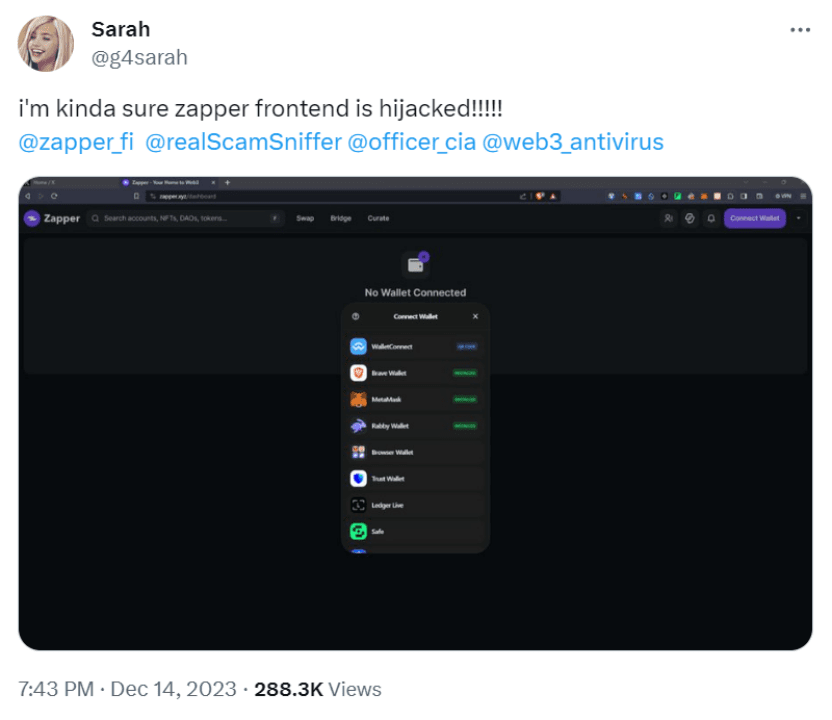
A las 7:43 p.m., el usuario de Twitter @g4sarah declaró que se sospechaba que la interfaz del protocolo de gestión de activos DeFi Zapper había sido secuestrada.
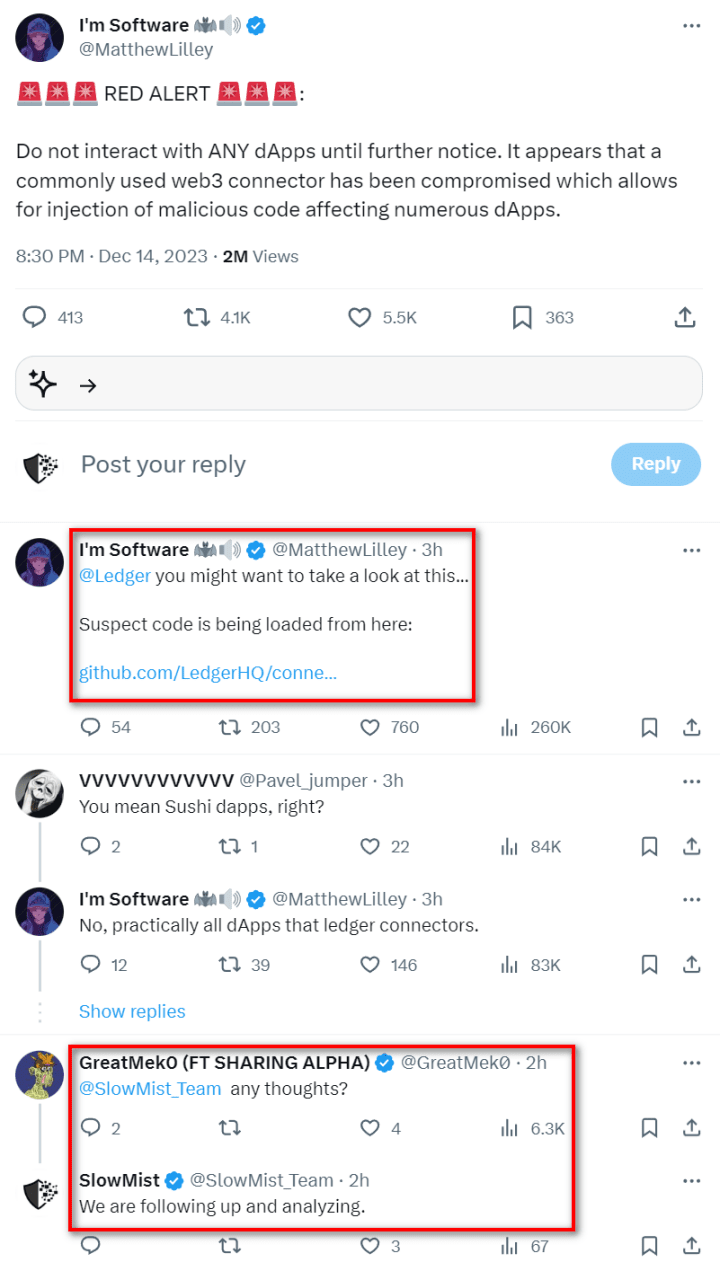
A las 8:30 p. m., el director de tecnología de Sushi, Matthew Lilley, emitió una advertencia en Twitter: "Se solicita a los usuarios que no interactúen con ninguna dApp hasta nuevo aviso. Un conector Web3 de uso común (una biblioteca JavaScript, parte del proyecto web3-react) Se sospecha que se vio comprometido, lo que permitió la inyección de código malicioso que afectó a numerosas dApps. Posteriormente, afirmó que Ledger puede tener un código sospechoso. El equipo de seguridad de SlowMist declaró inmediatamente que estaba dando seguimiento y analizando este incidente.
A las 8:56 p.m., Revoke.cash tuiteó: "Varias aplicaciones criptográficas comunes integradas con la biblioteca Ledger Connect Kit, incluida Revoke.cash, se han visto comprometidas. Hemos cerrado temporalmente el sitio. Recomendamos corregir la vulnerabilidad. No use ninguna sitios web cifrados durante el período de explotación ". Posteriormente, el proyecto DEX de cadena cruzada Kyber Network también declaró que, por precaución, ha desactivado la interfaz de usuario hasta que la situación se aclare.
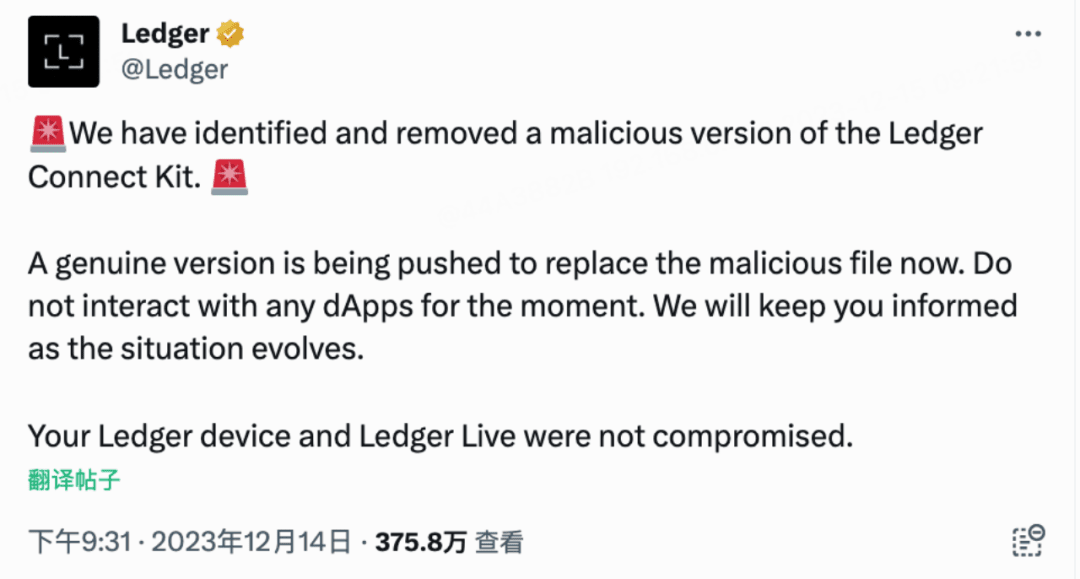
A las 9:31 p. m., Ledger también emitió un recordatorio: "Hemos identificado y eliminado la versión maliciosa de Ledger Connect Kit. Ahora estamos impulsando la versión genuina para reemplazar los archivos maliciosos. No interactúe con ninguna dApp por el momento. Si hay nuevas situaciones, se lo notificaremos. Su dispositivo Ledger y Ledger Live no se vieron comprometidos.
A las 9:32 p. m., MetaMask también emitió un recordatorio: "Antes de que los usuarios realicen cualquier transacción en MetaMask Portfolio, asegúrese de que la función Blockaid esté habilitada en la extensión MetaMask".
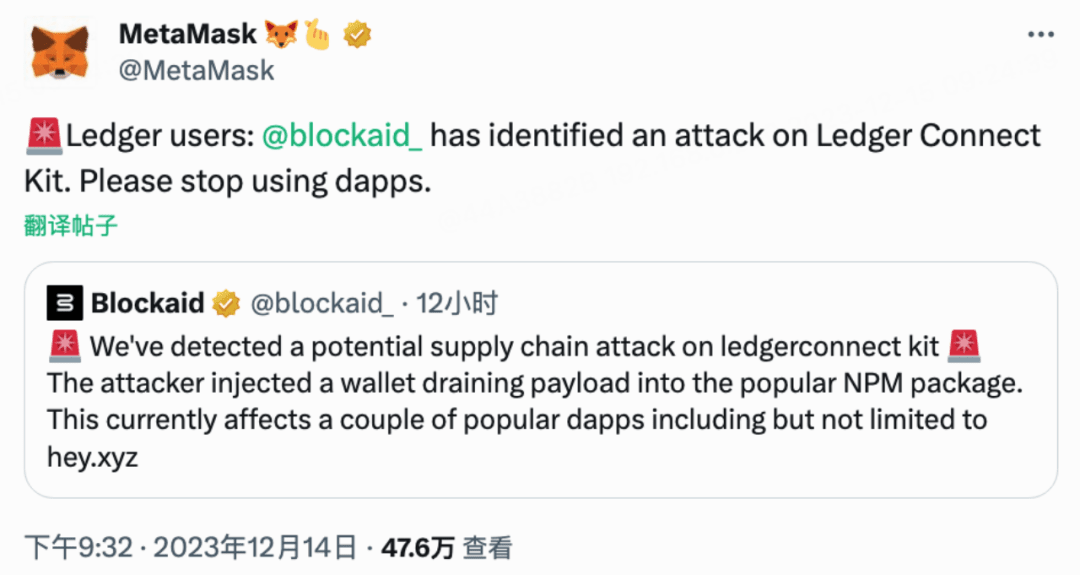
Impacto del ataque
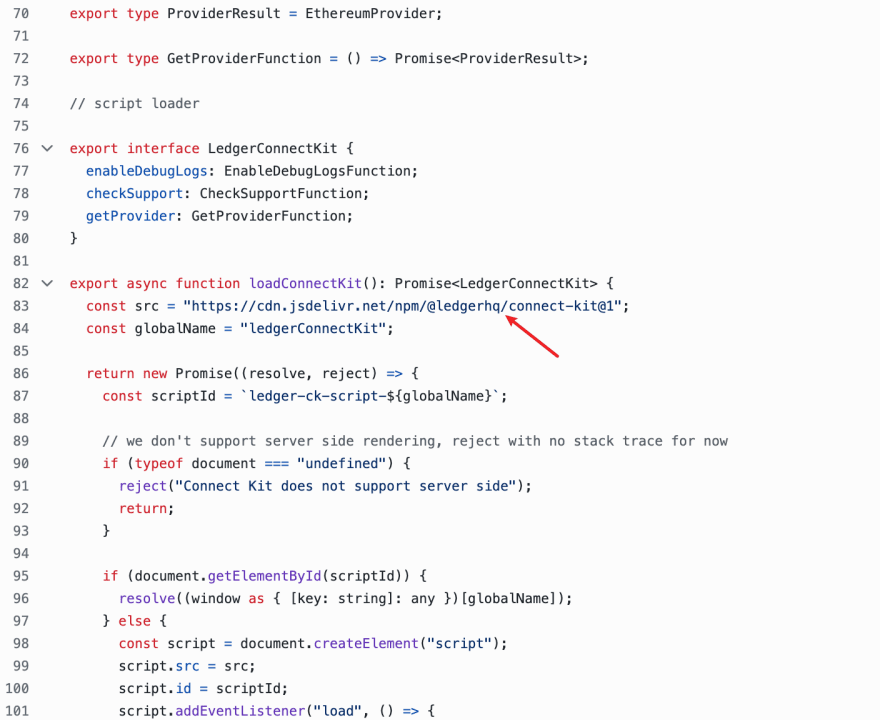
El equipo de seguridad de SlowMist comenzó inmediatamente a analizar el código relevante. Descubrimos que el atacante implantó un código JS malicioso en la versión @ledgerhq/connect-kit =1.1.5/1.1.6/1.1.7 y reemplazó directamente el código normal con la clase Drainer. La lógica de la ventana no solo mostrará la ventana emergente falsa DrainerPopup, sino que también manejará la lógica de transferencia de varios activos. Ataques de phishing a usuarios de criptomonedas a través de distribución CDN.
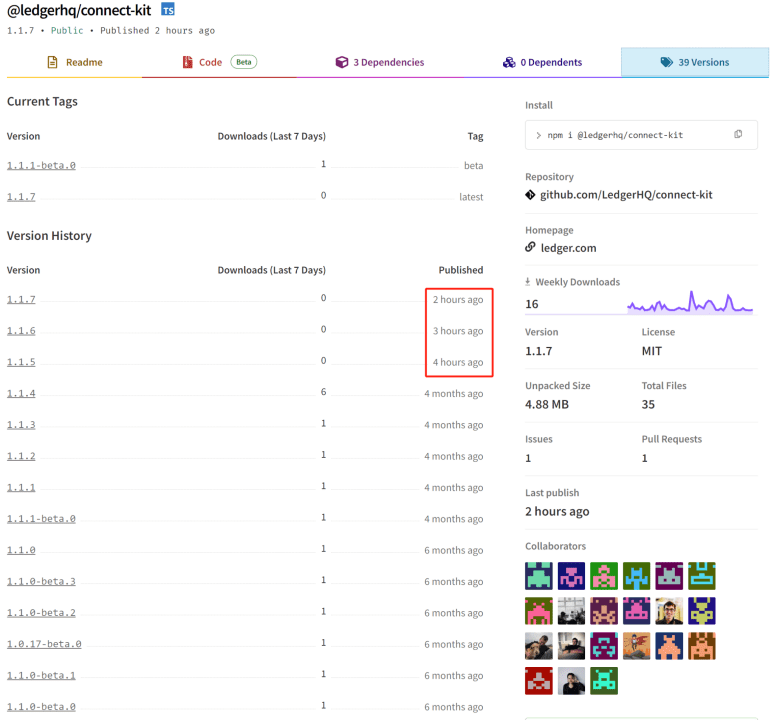
Rango de versiones afectadas:
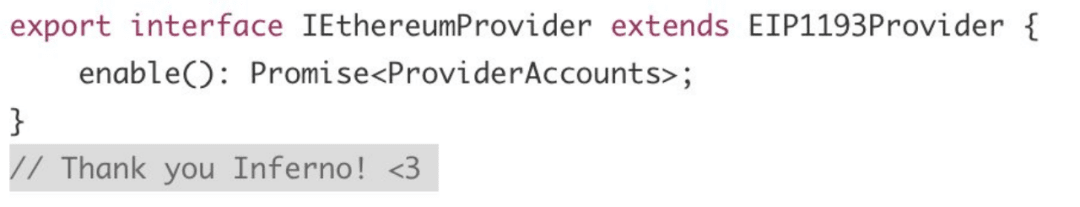
@ledgerhq/connect-kit 1.1.5 (El atacante mencionó a Inferno en el código, presumiblemente para rendir homenaje a Inferno Drainer, un grupo de phishing que se especializa en fraude de múltiples cadenas)
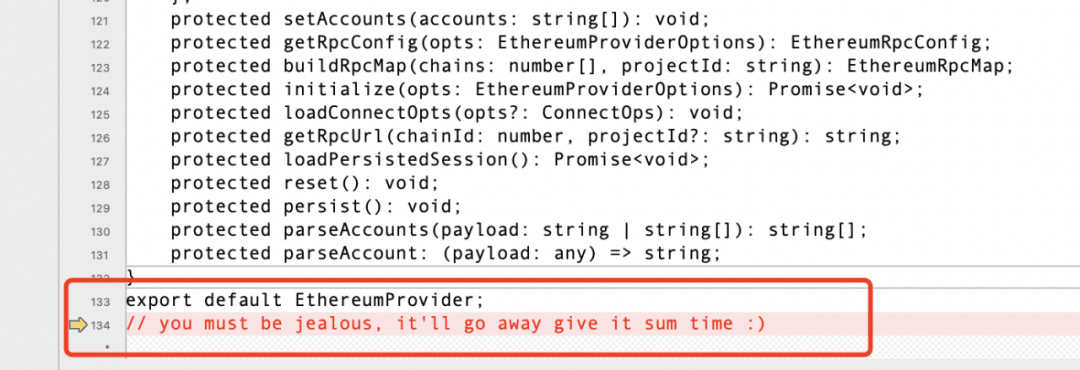
@ledgerhq/connect-kit 1.1.6 (El atacante dejó un mensaje en el código e implantó un código JS malicioso)
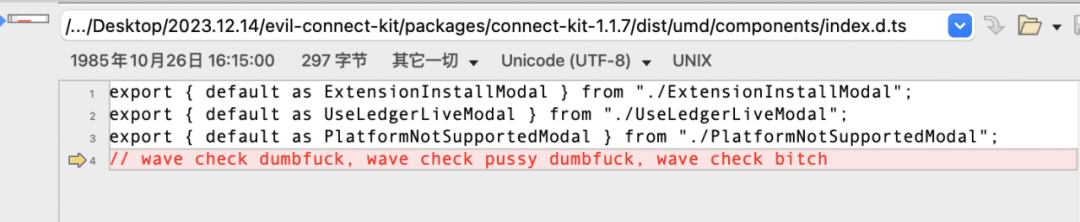
@ledgerhq/connect-kit 1.1.7 (El atacante dejó un mensaje en el código e implantó un código JS malicioso)
Ledger afirmó que la billetera Ledger en sí no se ve afectada, pero las aplicaciones que integran la biblioteca Ledger Connect Kit sí se ven afectadas.
Sin embargo, muchas aplicaciones utilizan Ledger Connect Kit (como SushiSwap, Zapper, MetalSwap, Harvest Finance, Revoke.cash, etc.) y el impacto será mayor.
Con este ataque, el atacante puede ejecutar código arbitrario con el mismo nivel de permiso que la aplicación. Por ejemplo, el atacante puede agotar inmediatamente todos los fondos del usuario sin interacción; publicar una gran cantidad de enlaces de phishing para inducir a los usuarios a ser engañados e incluso aprovechar el pánico del usuario, el usuario intenta transferir activos a una nueva dirección; descarga una billetera falsa, lo que resulta en pérdida de activos.
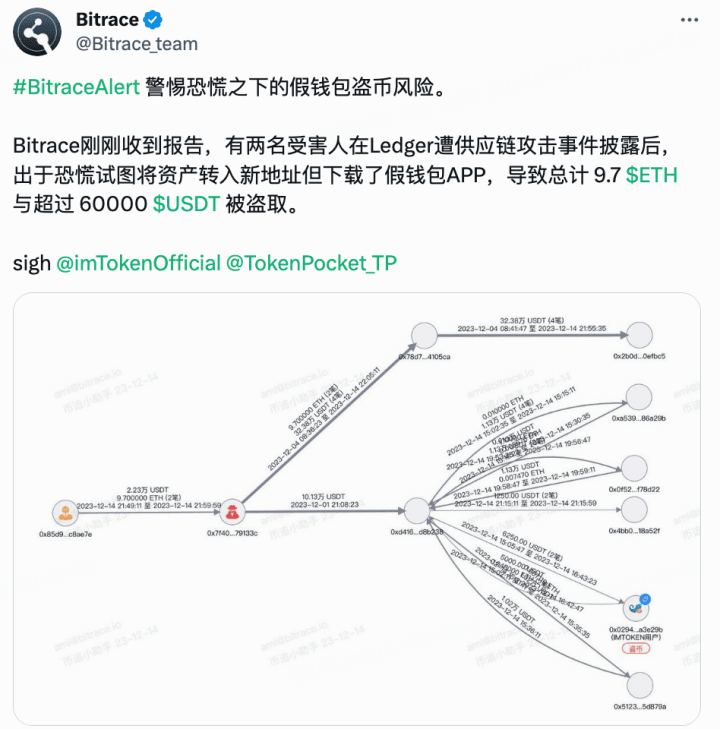
Análisis técnico y táctico.
Hemos analizado el impacto del ataque anterior y especulamos, basándonos en la experiencia histórica de emergencia, que puede tratarse de un ataque de phishing de ingeniería social premeditado.
Según un tweet de @0xSentry, uno de los rastros digitales dejados por los atacantes involucra la cuenta de Gmail de @JunichiSugiura (Jun, un ex empleado de Ledger), que pudo haber sido comprometida y Ledger olvidó eliminar el acceso del empleado.
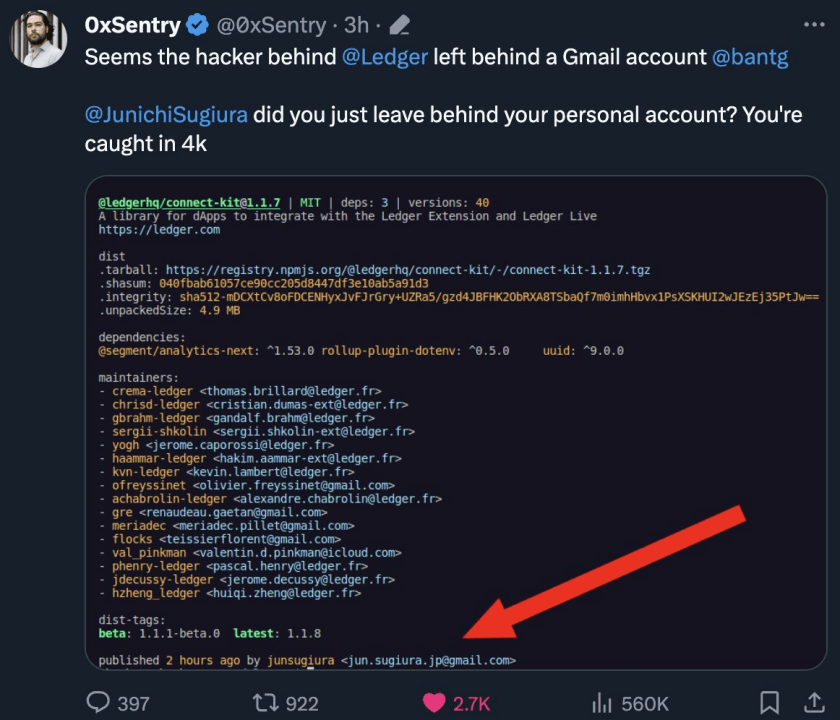
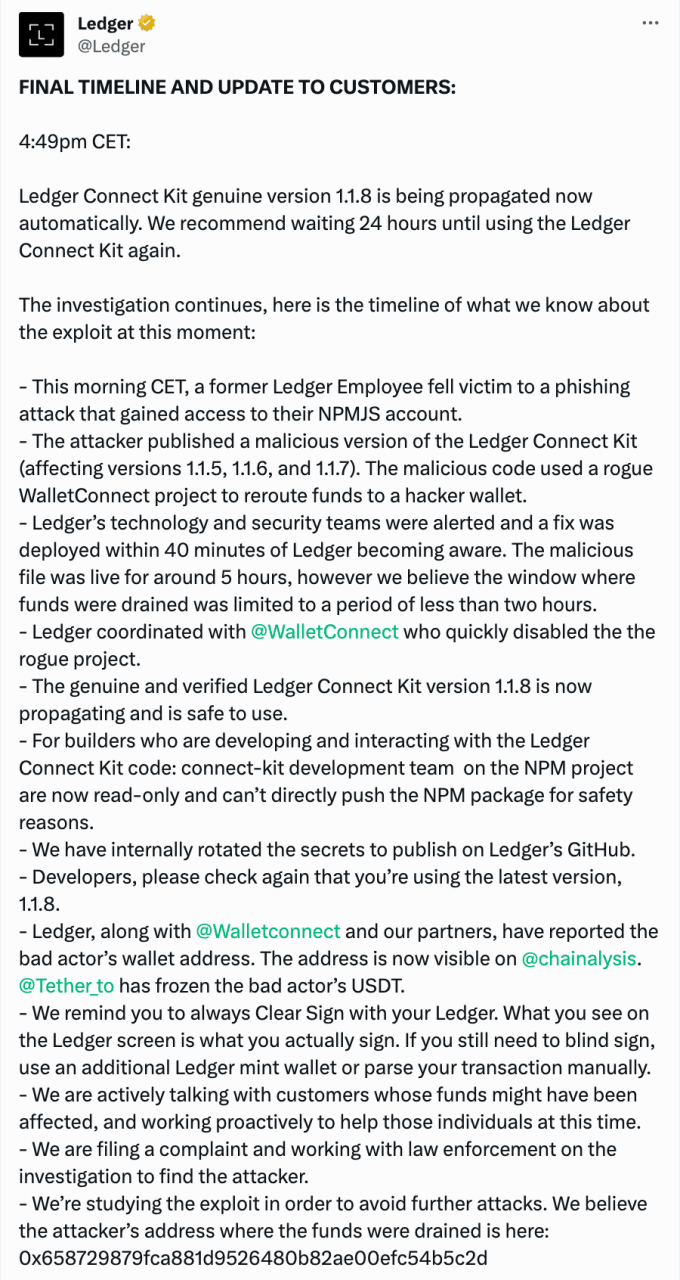
A las 11:09 p. m., los funcionarios confirmaron la especulación: un ex empleado de Ledger fue víctima de un ataque de phishing:
1) El atacante obtuvo acceso a la cuenta NPMJS del empleado;
2) El atacante lanzó versiones maliciosas de Ledger Connect Kit (1.1.5, 1.1.6 y 1.1.7);
3) El atacante utiliza WalletConnect malicioso para transferir fondos a la dirección de la billetera del pirata informático mediante un código malicioso.
Actualmente, Ledger ha lanzado la versión 1.1.8 del Ledger Connect Kit auténtico y verificado; actualice a tiempo.
Aunque se eliminó la versión envenenada de Ledger npmjs, todavía hay archivos js envenenados en jsDelivr:
https://cdn.jsdelivr.net/npm/@ledgerhq/connect-kit@1.1.7
https://cdn.jsdelivr.net/npm/@ledgerhq/connect-kit@1.1.6
Tenga en cuenta que puede haber retrasos debido a factores CDN. La recomendación oficial es esperar 24 horas antes de utilizar el kit Ledger Connect.
Se recomienda que cuando las partes del proyecto publiquen fuentes espejo que dependan de CDN de terceros, recuerden bloquear las versiones relevantes para evitar el daño causado por versiones maliciosas y actualizaciones posteriores. (sugerencia de @galenyuan)
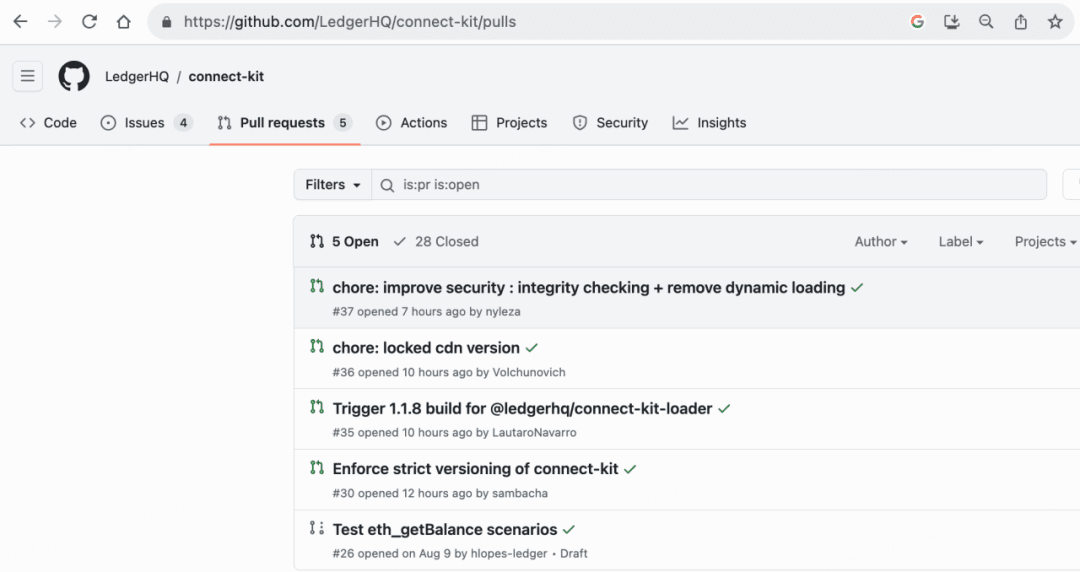
Por el momento, el funcionario ha aceptado las sugerencias pertinentes y creo que la estrategia cambiará a continuación:
Cronograma final oficial del libro mayor:
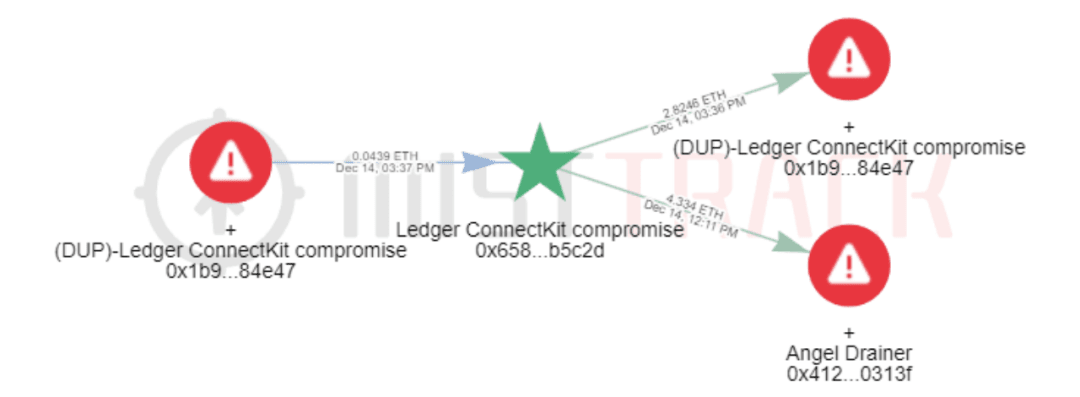
Análisis de seguimiento de niebla
Cliente escurridor: 0x658729879fca881d9526480b82ae00efc54b5c2d
Dirección de tarifa de drenaje: 0x412f10AAd96fD78da6736387e2C84931Ac20313f
Según el análisis de MistTrack, el atacante (0x658) ganó al menos 600.000 dólares y está asociado con el grupo de phishing Angel Drainer.
El principal método de ataque de la pandilla Angel Drainer es realizar ataques de ingeniería social contra proveedores de servicios de nombres de dominio y personal. Si está interesado, puede hacer clic para leer Dark "Angel": revela la pandilla de phishing Angel Drainer.
Angel Drainer(0x412) posee actualmente casi 363.000 dólares en activos.
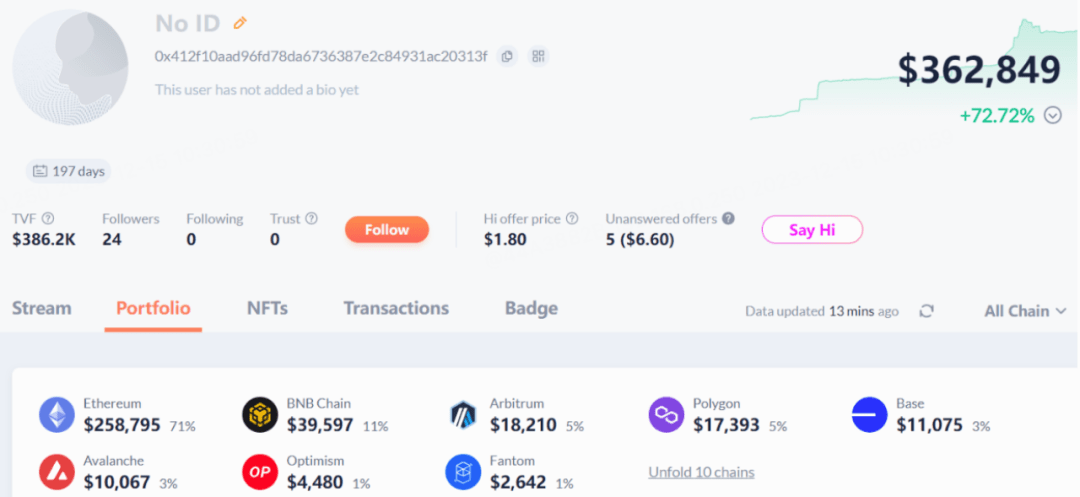
Según SlowMist Threat Intelligence Network, se realizaron los siguientes hallazgos:
1)IP 168.*.*.46,185.*.*.167
2) El atacante intercambió algo de ETH por XMR
A las 11:09 p.m., Tether congeló la dirección del explotador de Ledger. Además, MistTrack ha bloqueado las direcciones relevantes y continuará monitoreando los cambios de fondos.
Resumir
Este incidente demuestra una vez más que la seguridad de DeFi no es solo la seguridad del contrato, sino la seguridad en su conjunto.
Por un lado, este incidente muestra que las violaciones de seguridad en la cadena de suministro pueden tener consecuencias graves. Se pueden instalar malware y códigos maliciosos en diferentes puntos de la cadena de suministro de software, incluidas herramientas de desarrollo, bibliotecas de terceros, servicios en la nube y procesos de actualización. Una vez que estos elementos maliciosos se inyectan con éxito, los atacantes pueden usarlos para robar activos de criptomonedas e información confidencial del usuario, interrumpir la funcionalidad del sistema, chantajear a las empresas o difundir malware a gran escala.
Por otro lado, los atacantes pueden obtener información de identidad personal de los usuarios, credenciales de cuentas, contraseñas y otra información confidencial mediante ataques de ingeniería social; los atacantes también pueden utilizar correos electrónicos, mensajes de texto o llamadas telefónicas engañosas para atraer a los usuarios a hacer clic en enlaces maliciosos o realizar descargas. archivos maliciosos. Se recomienda a los usuarios que utilicen contraseñas seguras que incluyan una combinación de letras, números y símbolos, y que las cambien periódicamente para minimizar la posibilidad de que un atacante adivine o utilice técnicas de ingeniería social para obtener la contraseña. Al mismo tiempo, se implementa la autenticación multifactor para aumentar la seguridad de la cuenta mediante el uso de factores de autenticación adicionales (como códigos de verificación por SMS, reconocimiento de huellas dactilares, etc.) y mejorar la capacidad de prevención contra este tipo de ataques.
Los "Requisitos de prácticas de seguridad del proyecto Web3" y la "Guía de seguridad de la cadena de suministro de la industria Web3" publicados por el equipo de seguridad de SlowMist están diseñados para guiar y recordar a las partes del proyecto Web3 que presten atención a las medidas de seguridad integrales. El sistema de monitoreo de seguridad MistEye implementado por el equipo de seguridad de SlowMist cubre información completa, como monitoreo de contratos, monitoreo de front-end y back-end, descubrimiento de vulnerabilidades y alerta temprana, etc. Se centra en la seguridad de todo el proceso de los proyectos DeFi. Antes, durante y después del evento, las partes del proyecto pueden utilizar el sistema de monitoreo de seguridad MistEye para controlar los riesgos y mejorar la seguridad del proyecto.