

#zerotrust
zerotrust
217 visualizaciones
13 participa(n) en el debate
Populares
Novedades
·
--
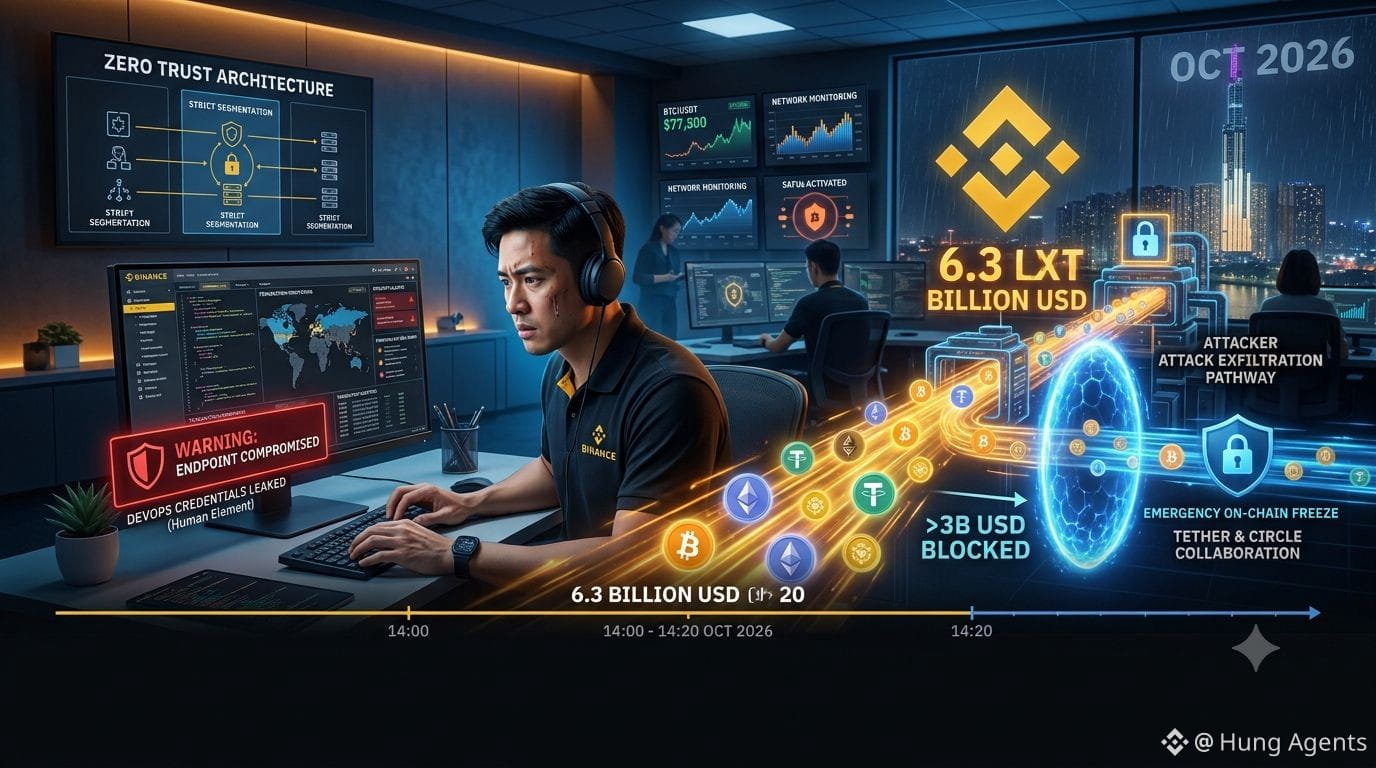
🔒 La mayor vulnerabilidad no está en el código, sino en las personas
El reciente incidente de seguridad en Binance es una llamada de atención para toda la industria Web3 y FinTech:
* Por robusto que sea un firewall, puede ser vulnerado desde dentro: basta con que un dispositivo personal (DevOps) se vea comprometido para abrir una brecha que permita al malware afectar los sistemas automatizados.
* La batalla de la velocidad y la IA: los hackers retiraron fondos mediante procesos automatizados en 20 minutos. En cambio, la capacidad de respuesta urgente on-chain de la alianza de infraestructura (que congeló más de 3.000 millones de USD) evitó una catástrofe aún mayor.
* Zero Trust y gestión de permisos: ha llegado el momento de que las organizaciones CeFi/DeFi adopten una disciplina de seguridad absoluta: separar por completo los permisos de desarrollo (DevOps) de los permisos para aprobar transacciones (Vaults).
Aunque SAFU cumplió muy bien su función de proteger los activos de los usuarios, para avanzar a largo plazo en la era de la IA, «actualizar la mentalidad de seguridad de las personas» siempre debe ir antes que actualizar el código fuente.
👉 ¿Qué opinan sobre la velocidad de respuesta on-chain del mercado esta vez?
#Binance #Security #CryptoNews #Web3 #ZeroTrust
187
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#BinanceSAFUFundTransferCompleted7499BTC
24,348 visualizaciones
618 participa(n) en el debate
2
#BinanceRecovery90% of stolen assets
98,868 visualizaciones
147 participa(n) en el debate
3
#YiHe:ProofOfReserves:10TokensAt100%Backing
111,765 visualizaciones
638 participa(n) en el debate
4
#BackedNotBroken:RichardTengSaysUsersBearNoLoss
23,594 visualizaciones
397 participa(n) en el debate
5
#CZSaysCompensationIsinPlaceUsersAreProtected
107,098 visualizaciones
1,299 participa(n) en el debate
6
#IntelHasItsWorstDaySince1974
37,894 visualizaciones
646 participa(n) en el debate
7
#TRMCambodianCasinosReceived$1.07BInCrypto
9,791 visualizaciones
66 participa(n) en el debate
8
#USDCCirculationFallsAbout800MInSevenDays
60,931 visualizaciones
685 participa(n) en el debate
9
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
13,451 visualizaciones
94 participa(n) en el debate
10
#OpenAICutsFundraisingTargetBy$10B
3,134 visualizaciones
73 participa(n) en el debate