

#hackersdrainover12
hackersdrainover12
2,232 visualizaciones
28 participa(n) en el debate
Populares
Novedades

Se ha producido una importante brecha de seguridad que ha visto más de 12.4 millones de XRP robados de las carteras de DCENT. Este incidente pone de manifiesto la amenaza persistente de sofisticados hackeos que atacan los activos digitales y subraya la necesidad crítica de contar con medidas de seguridad sólidas dentro del ecosistema cripto. Se recuerda a los usuarios mantenerse alerta, utilizar carteras de hardware cuando sea posible y activar todas las funciones de seguridad disponibles. El impacto en el sentimiento del mercado de XRP se seguirá de cerca a medida que avance la investigación.
Aviso legal: Esto no es asesoramiento financiero. Haz siempre tu propia investigación.
#HackersDrainOver12.4MXRPFromDCENTWallets $XRP
Aviso legal: Esto no es asesoramiento financiero. Haz siempre tu propia investigación.
#HackersDrainOver12.4MXRPFromDCENTWallets $XRP
Jefferey Hashem KsNh:
yes
3
2
324

·
--
todo el mundo piensa que, una vez que se vacía un CEX, los fondos desaparecen para siempre en un mezclador, pero en realidad el hacker de Bitget solo falló al intentar mover las monedas robadas.
la verdad es que el dolor real no está en el titular en sí. es ese momento de las 3am en el que no sabes si tu $USDT está congelado, ya se fue, o va a desaparecer mientras aún duermes.
este es un caso de estudio limpio. el hacker ataca Bitget, intenta mover la bolsa y no puede. se activó la trazabilidad, las direcciones se congelaron y las carteras quedaron muertas.
no es suerte. las cadenas ahora son más transparentes y el manual de congelamiento funciona de verdad cuando los equipos se mueven rápido.
igual, ser, si estás dejando una suma en un exchange porque la codicia está en 69 y $PEPE está destrozando, estás apostando a que el próximo equipo será igual de torpe que este. no lo serán. las mismas personas seguirán persiguiendo $SHIB y tratarán la seguridad como si fuera el problema de otro hasta que sea su captura en la línea de tiempo.
¿alguien más lo ve como una advertencia o como otro titular para ignorar?
#BitgetHackerFailsToMoveStolenFunds #HackersDrainOver12
206 Atlas:
Freezing is a stopgap, not a solution. If the hacker swaps to privacy coins or non-custodial mixers before the freeze hits, the funds are gone regardless of chain transparency.
1
1
2.9k
·
--
todo el mundo piensa que sus bolsos están a salvo en un yield farm o en una hot wallet, pero en realidad así es exactamente como los hackers acaban de vaciar más de 12 millones de dólares.
tú también has sentido ese nudo en el estómago. un solo refresco y el $btc que creías que estaba trabajando para ti simplemente desaparece, sin aviso, sin tiempo para salir.
este es un caso limpio de estudio. no necesitaban tu seed. solo un agujero en el contrato y personas que firmaron aprobaciones sin pensar.
se lo confieso, bro: he visto esta película demasiadas veces. los holders de $usdt siguen entrando en masa porque las stablecoins se sienten seguras, hasta que el puente o el pool se vacía. la codicia está ahora mismo en 67, así que a nadie le apetece hablar de seguridad.
quieren el próximo pump. $link lanzó ccip2 con verificación empresarial, que en realidad aborda parte de esto, pero la mayoría no va a preocuparse hasta que a ellos personalmente les drenen.
después de esto, ¿en qué estás pensando: sigues farmeando o lo bloqueas?
#HackersDrainOver12 #USDTAdds845900HoldersInPast7Days #ChainlinkLaunchesCCIP2WithEnterpriseVerification
48
·
--
Los hackers roban más de 12,4 millones de XRP desde las carteras de DCENT con éxito; el incidente pone de manifiesto los desafíos de seguridad de los exchanges descentralizados. DCENT está respondiendo con urgencia, pero esta pérdida recuerda a todos los usuarios que refuercen la gestión de sus claves privadas. ¿La seguridad de las criptomonedas es realmente lo suficientemente fiable? ¿Crees que los exchanges descentralizados aún pueden hacerlo mejor para prevenir futuros ataques?#CryptoSecurity
#HackersDrainOver12.4MXRPFromDCENTWallets $XRP
#HackersDrainOver12.4MXRPFromDCENTWallets $XRP
89
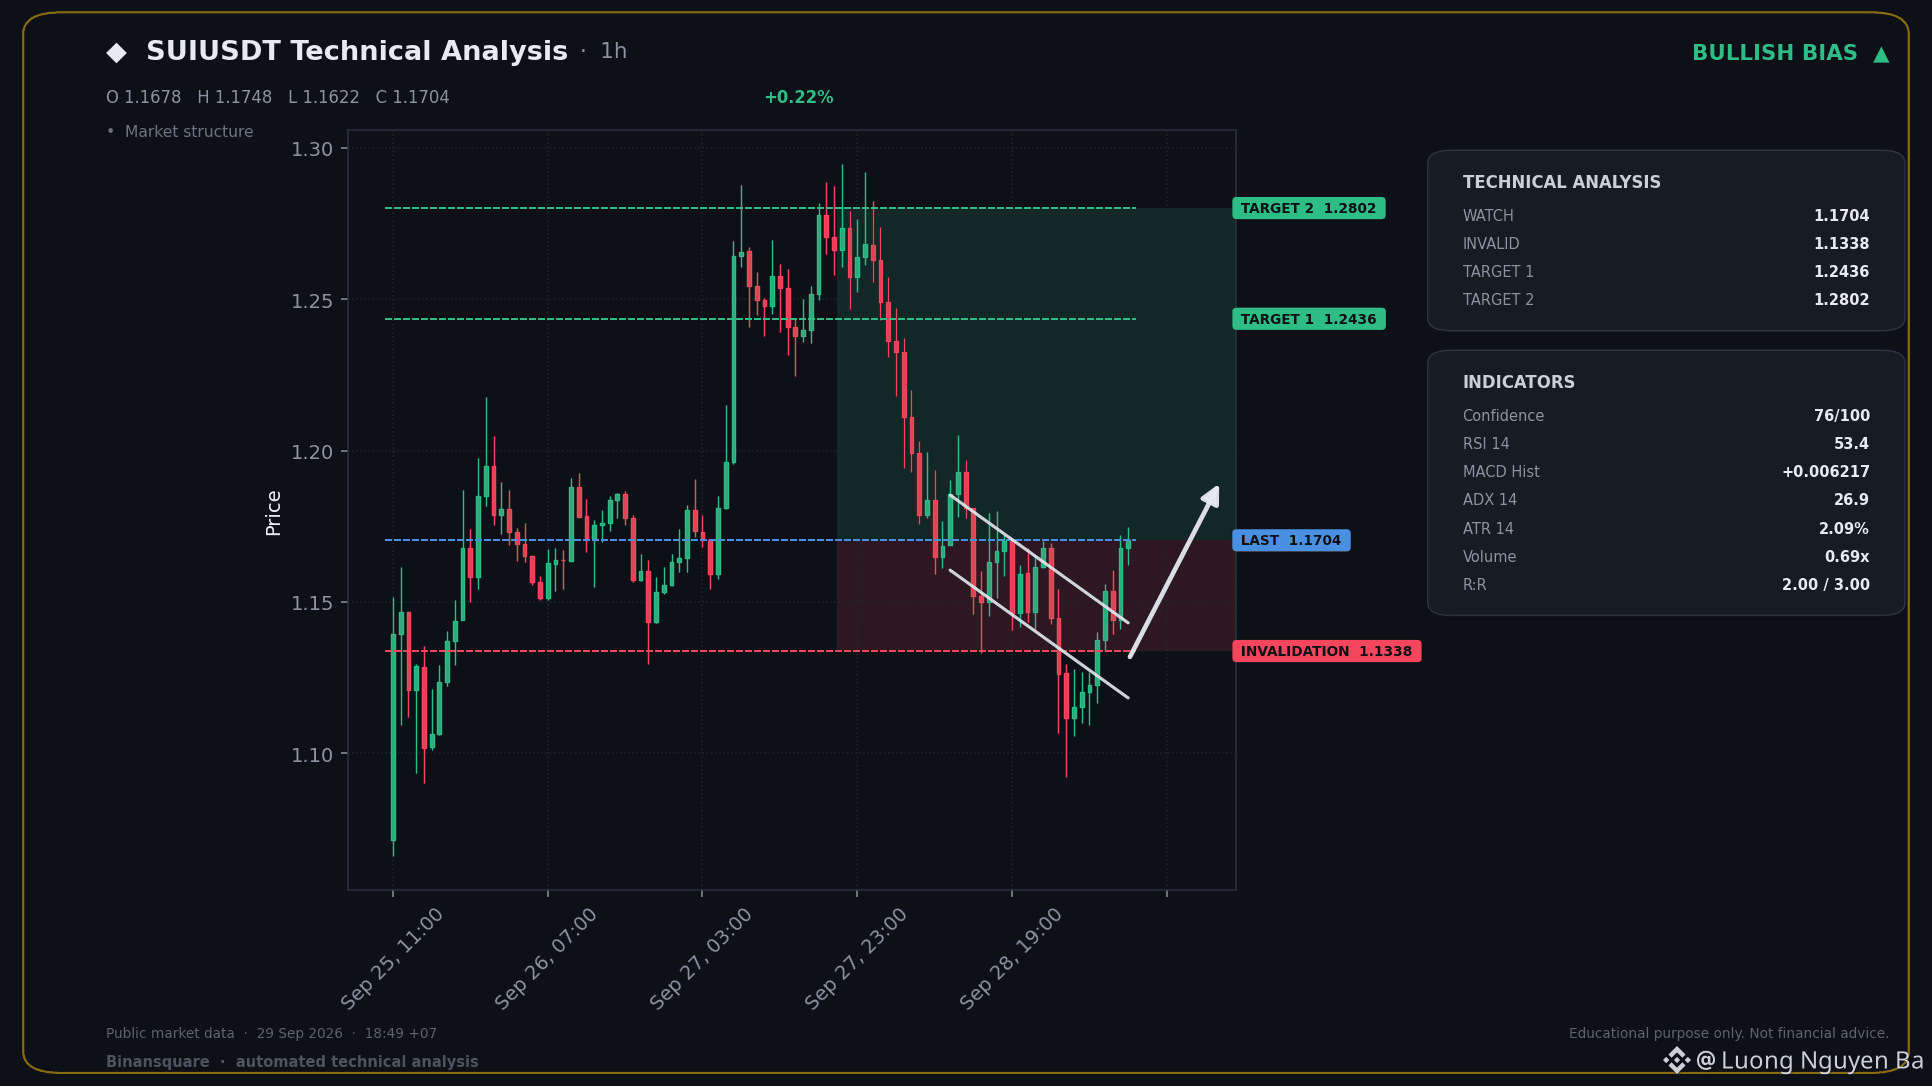
📈 AHORA GRANDE Y LARGO - SUIUSDT
📍 NIVELES CLAVE
Entrada: 1.1704
🛑 SL: 1.1338
🎯 TP1: 1.2436
🎯 TP2: 1.2802
La tendencia está claramente al alza con las EMAs, y el impulso vuelve a activarse ya que el MACD acaba de cruzar en modo alcista. Este retroceso ni siquiera llegó a territorio de sobreventa, así que todavía hay recorrido.
Esta señal se generó automáticamente a partir de indicadores técnicos. No garantiza ganancias y no es asesoramiento de inversión. Gestiona siempre tu propio riesgo y haz tu propia investigación (DYOR).
$SUI
#AMDToAcquireWorldLabsFor$8.2B #HackersDrainOver12.4MXRPFromDCENTWallets
HarounD_77:
Goood Goood
HarounD_77
1097596652 ID
1
1
4
135

·
--
Ver traducción
📈 Sui (SUI) desk call: UP, conviction 15/100.
Price 1.1647 · regime trending up, vol normal · 5 of 9 trend signals on the 1 hour chart agree.
Setup: Breakout LONG — entry 1.2682, stop 1.1318, target 1.8006 (3.9R, active).
top traders long/short 2.44 (55th percentile).
Risk: sized so the stop costs 1% at most; no averaging down.
Not financial advice. Research desk output; do your own research.
$SUI $BTC $ETH #HackersDrainOver12.4MXRPFromDCENTWallets #EarningsSeason
1
·
--
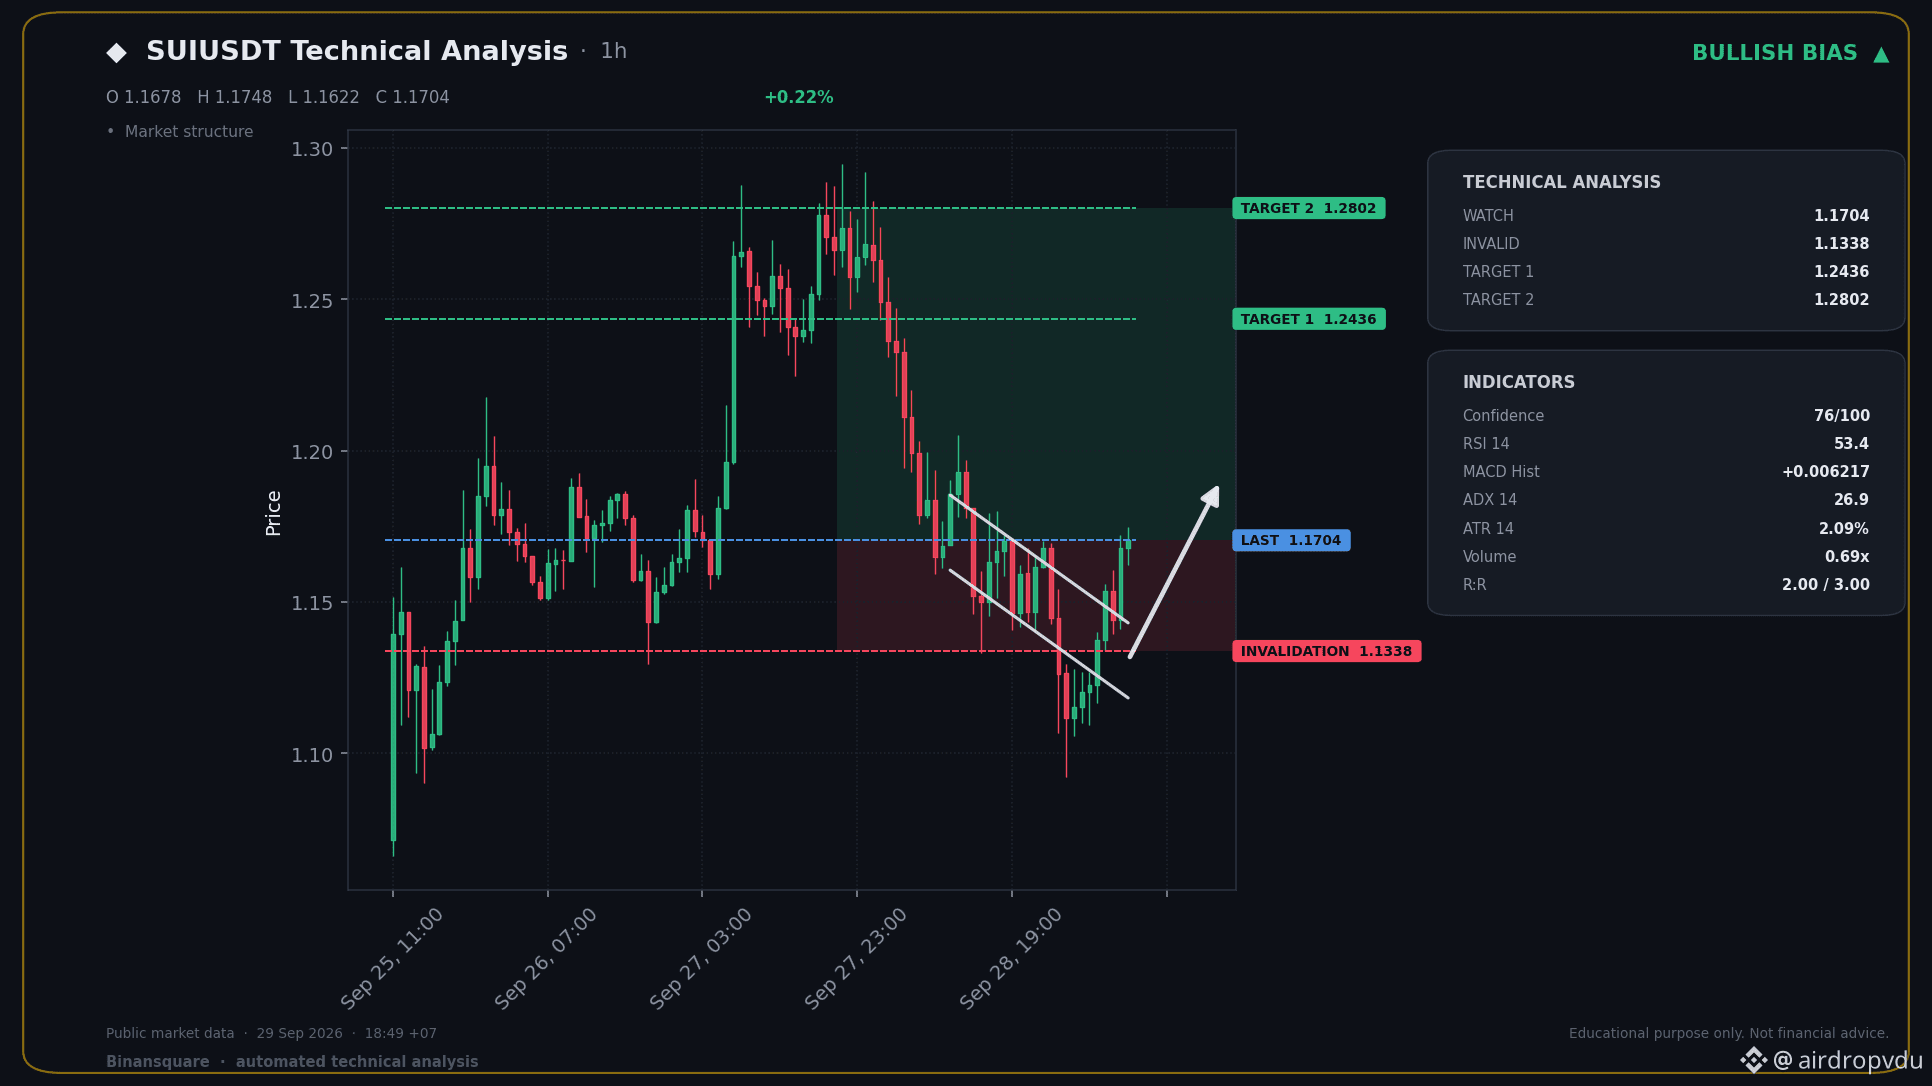
📈 AHORA MISMO MUY LARGO - SUIUSDT
📍 NIVELES CLAVE
Entrada: 1.1704
🛑 SL: 1.1338
🎯 TP1: 1.2436
🎯 TP2: 1.2802
La tendencia es claramente alcista con las EMAs, y el impulso está retomando fuerza ya que el MACD acaba de cruzar a bullish. Este retroceso ni siquiera llegó a territorio de sobreventa, así que hay margen para seguir avanzando.
Esta señal se generó automáticamente a partir de indicadores técnicos. No garantiza ganancias y no es asesoramiento de inversión. Gestiona siempre tu propio riesgo y haz tu propia investigación (DYOR).
$SUI
#AMDToAcquireWorldLabsFor$8.2B #HackersDrainOver12.4MXRPFromDCENTWallets
1
155

La transparencia de blockchain hace que robar fondos sea sorprendentemente fácil en comparación con la tarea casi imposible de realmente blanquearlos.
En cada ciclo, la confianza del mercado sufre un golpe cuando grandes brechas de seguridad acaparan titulares, dejando a los traders minoristas en pánico sobre si la contagión borrará su cartera de la noche a la mañana.
Habiendo operado a través de las primeras secuelas de Mt. Gox y de los caóticos exploits de DeFi de 2022, he visto cómo el equilibrio de poder cambia de forma drástica. Los exploits siguen ocurriendo, pero ahora las herramientas de trazado on-chain y las listas negras coordinadas reaccionan en minutos. En el momento en que un atacante intenta enrutar saldos contaminados a través de pools de liquidez para convertirlos en $USDT o hacer un puente a través de <$ETH > redes, esas direcciones quedan señaladas inmediatamente.
Una vez que una dirección queda envenenada en la cadena, la liquidez desaparece. El atacante queda esencialmente atrapado en una caja de vidrio transparente, con saldos que no puede intercambiar por otros limpios $BTC ni hacer salida a efectivo sin activar alertas de cumplimiento instantáneas.
¿Crees que el blacklisting on-chain acabará haciendo inútiles grandes atracos de cripto, o que los métodos de blanqueo siempre encontrarán una salida?
#BitgetHackerFailsToMoveStolenFunds #HackersDrainOver12
4
·
--
Ver traducción
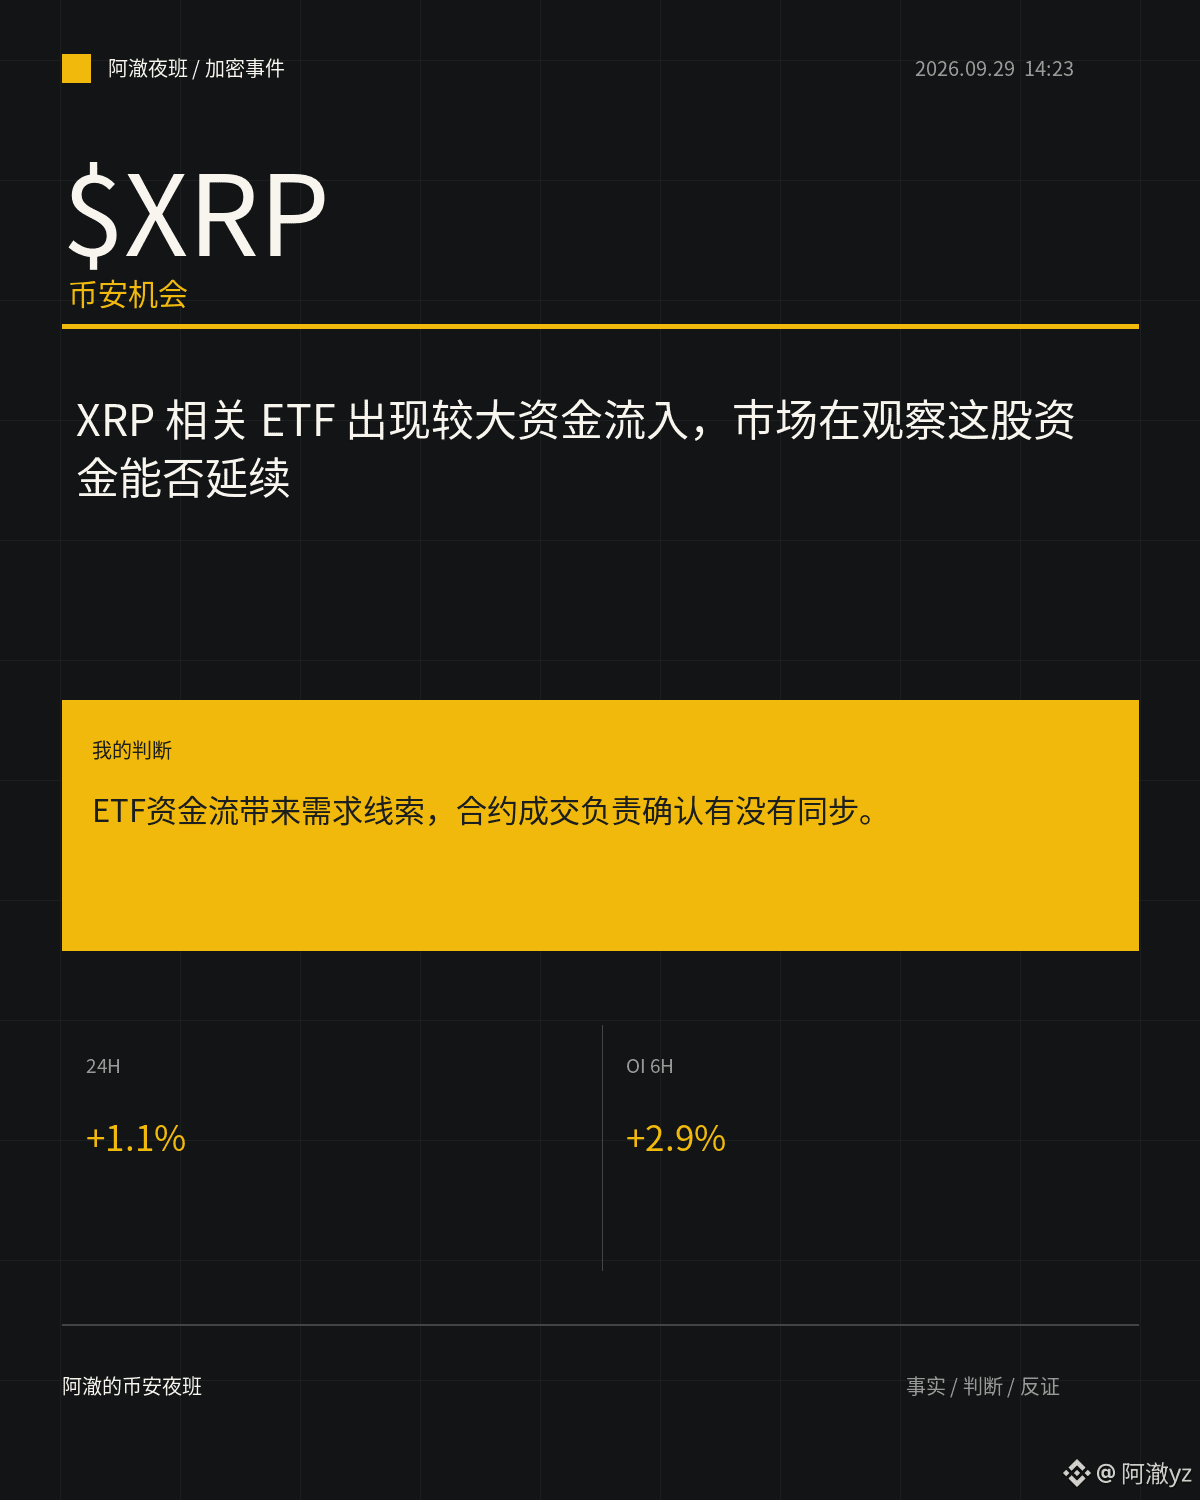
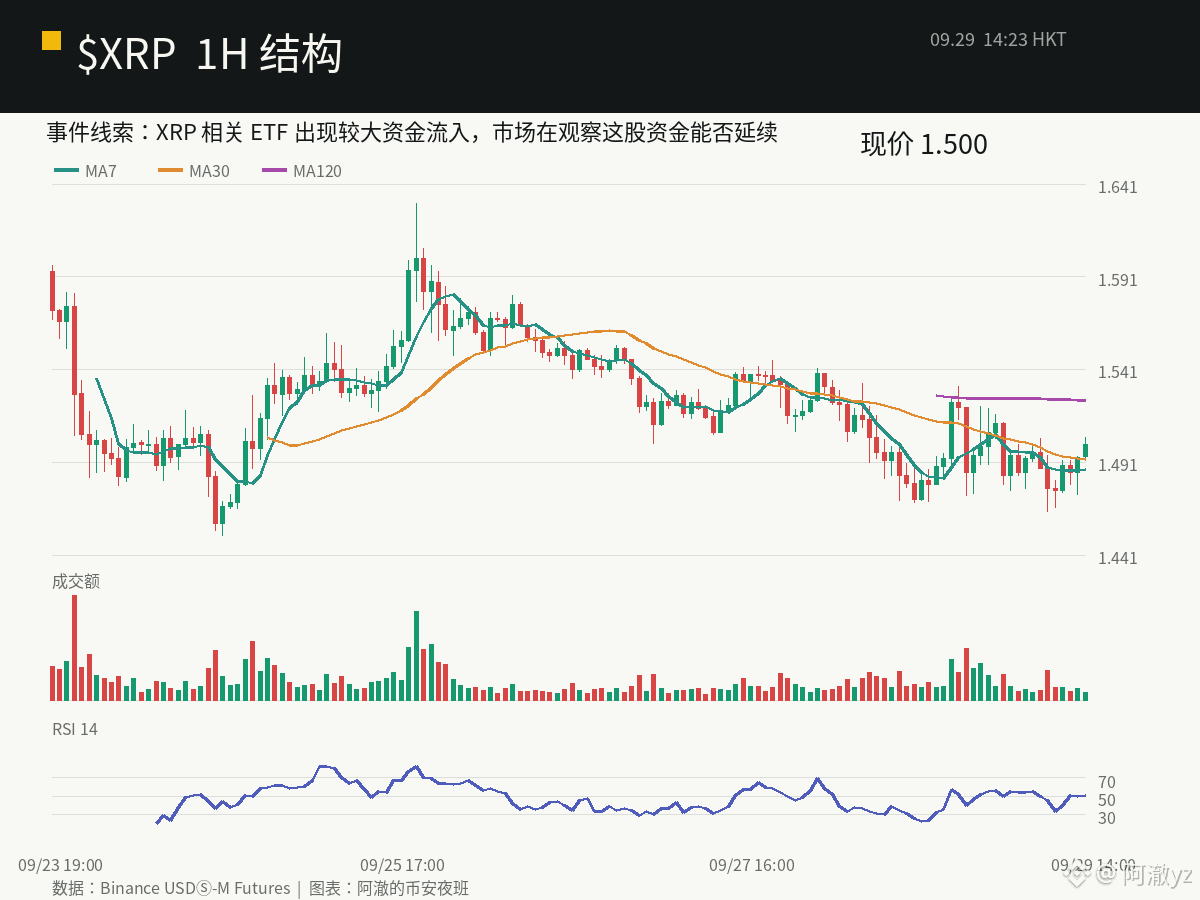
美国现货XRP ETF的持仓堆到接近12亿枚,和10月1日Ripple托管要解出的那批货量差不多,$XRP 24小时只涨了+1.1%。
币安这边成交不算小,价格却不认,合约未平仓还在往上垒。仓位在加,主动成交里卖盘略占上风,缺一股能把价格往上顶的买盘。
这场面等于把10月1日要放出的供应提前摆到桌上,买盘和即将落地的新货在同一张桌对上。
后续看两件事:ETF流入能不能续上,供应真落地时价格还站不站得住。衔接不上,这波就只剩持仓变大、价格原地不动的局面。
#HackersDrainOver12.4MXRPFromDCENTWallets
美国现货XRP ETF的持仓堆到接近12亿枚,和10月1日Ripple托管要解出的那批货量差不多,$XRP 24小时只涨了+1.1%。
币安这边成交不算小,价格却不认,合约未平仓还在往上垒。仓位在加,主动成交里卖盘略占上风,缺一股能把价格往上顶的买盘。
这场面等于把10月1日要放出的供应提前摆到桌上,买盘和即将落地的新货在同一张桌对上。
后续看两件事:ETF流入能不能续上,供应真落地时价格还站不站得住。衔接不上,这波就只剩持仓变大、价格原地不动的局面。
#HackersDrainOver12.4MXRPFromDCENTWallets
币安这边成交不算小,价格却不认,合约未平仓还在往上垒。仓位在加,主动成交里卖盘略占上风,缺一股能把价格往上顶的买盘。
这场面等于把10月1日要放出的供应提前摆到桌上,买盘和即将落地的新货在同一张桌对上。
后续看两件事:ETF流入能不能续上,供应真落地时价格还站不站得住。衔接不上,这波就只剩持仓变大、价格原地不动的局面。
#HackersDrainOver12.4MXRPFromDCENTWallets
53
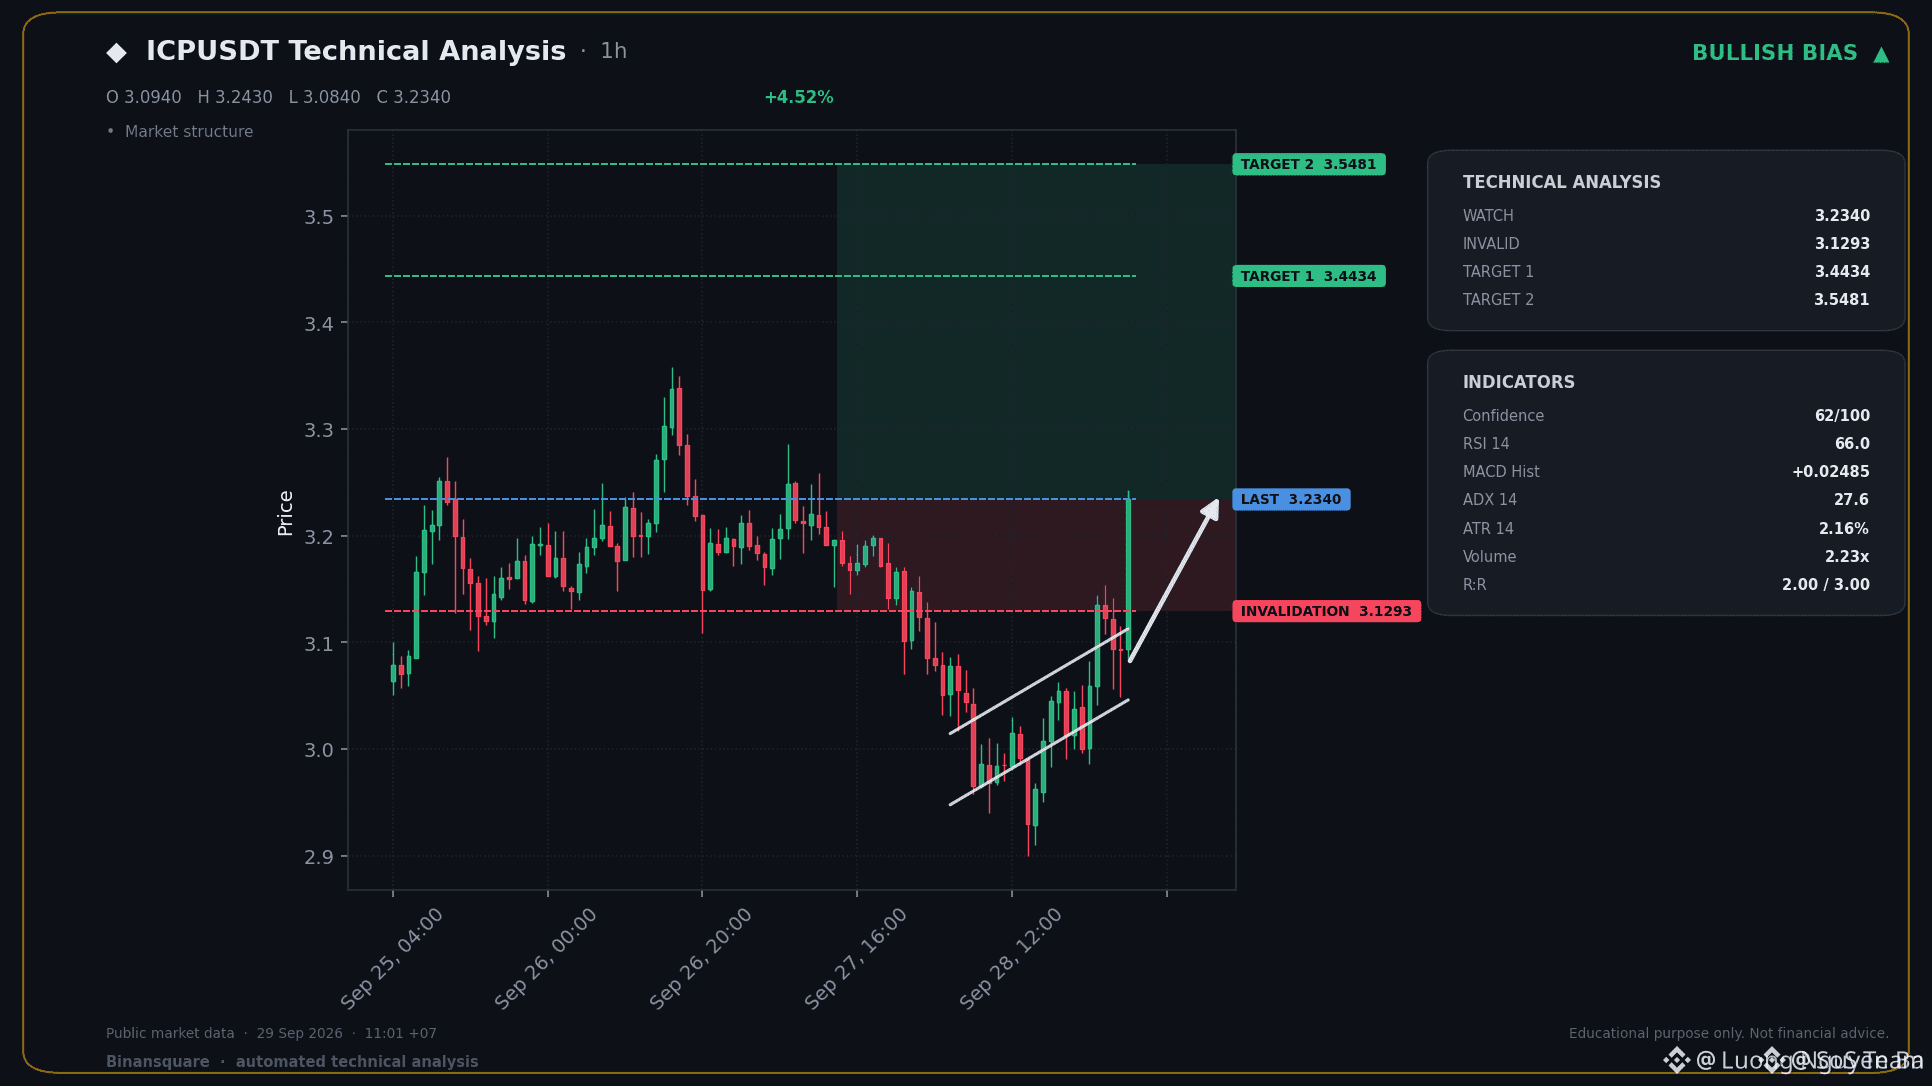
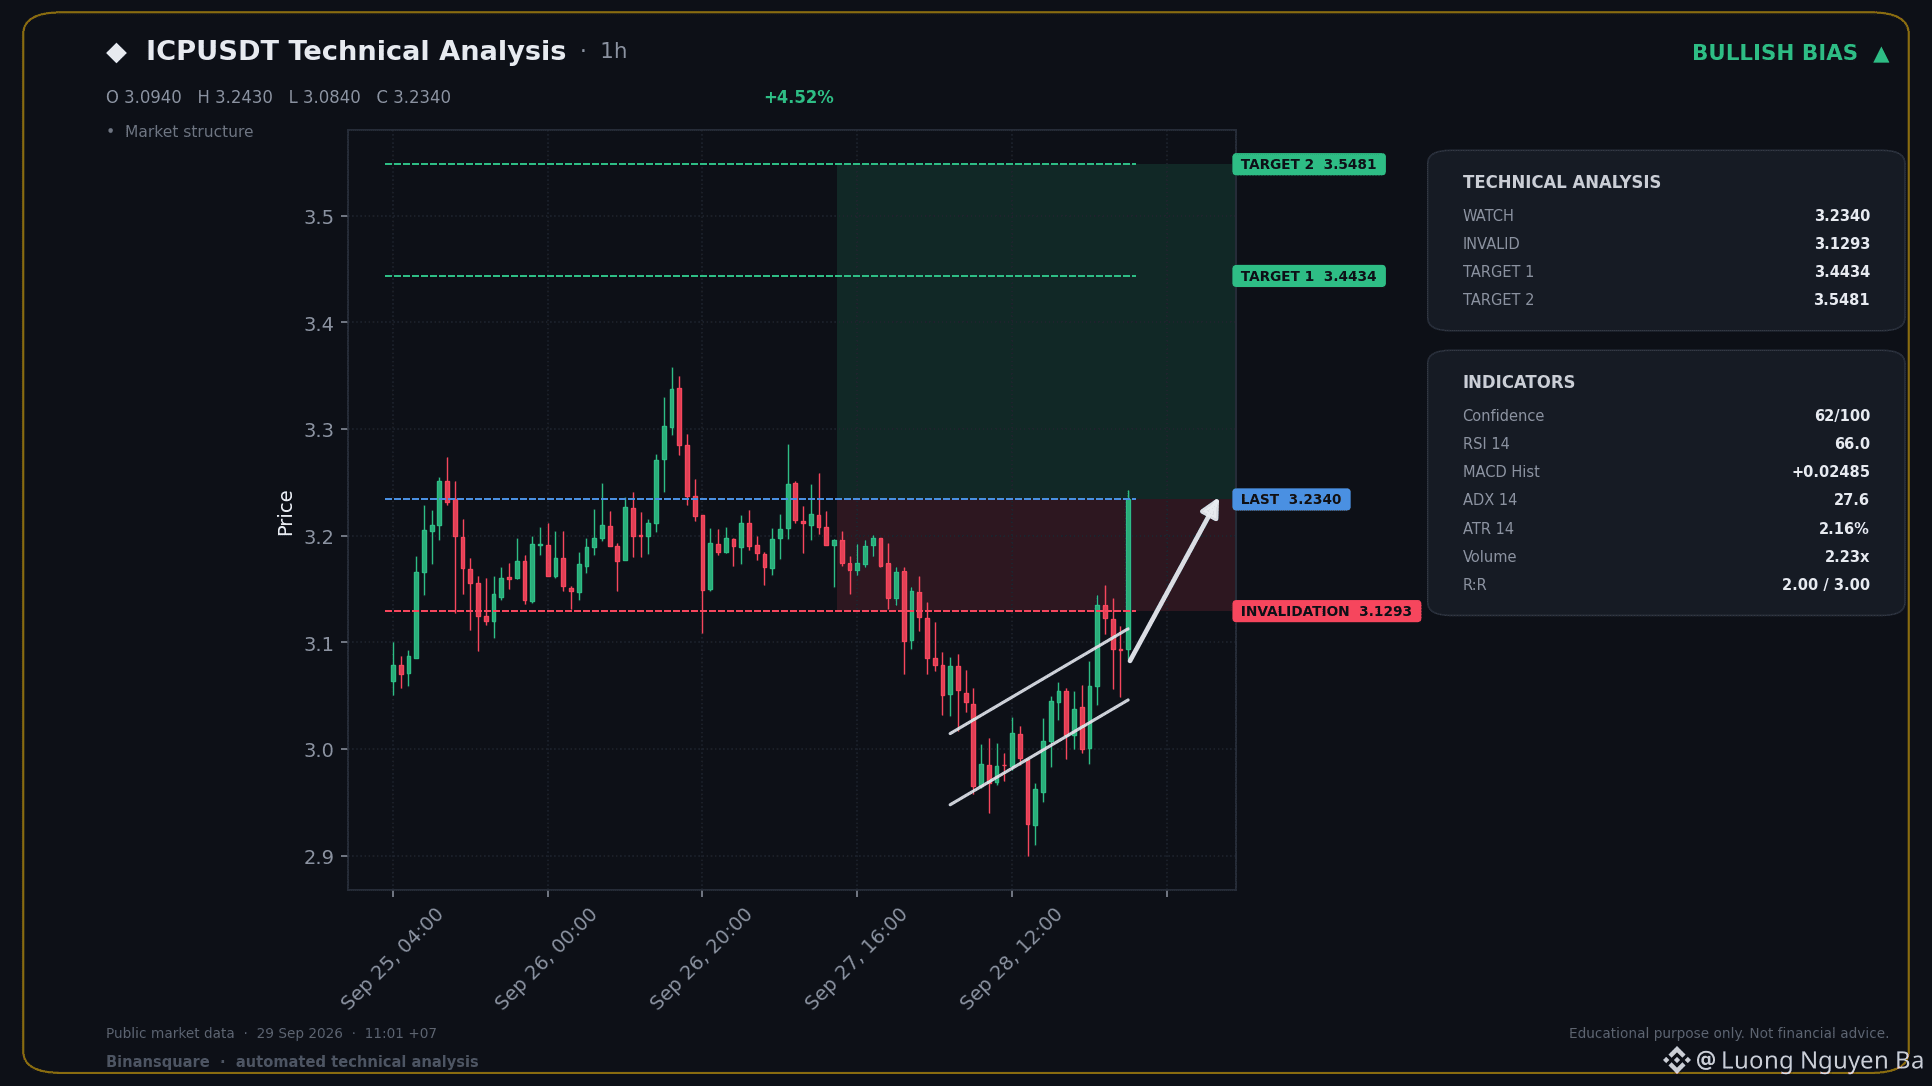
📈 AHORA MISMO - ICPUSDT
📍 NIVELES CLAVE
Entrada: 3.2340
🛑 SL: 3.1293
🎯 TP1: 3.4434
🎯 TP2: 3.5481
La tendencia es claramente alcista con la EMA50 por encima de la EMA200, y el momentum es fuerte. El RSI está en una zona saludable y el MACD está mostrando confirmación alcista.
Esta señal se generó automáticamente a partir de indicadores técnicos. No garantiza ganancias y no es asesoramiento de inversión. Gestiona siempre tu propio riesgo y haz tu propia investigación (DYOR).
$ICP
#HackersDrainOver12.4MXRPFromDCENTWallets #UKFCAWinsCourtOrderToRecover851400Pounds
1
110
La valoración del inminente IPO de Anthropic podría superar los 2 billones de dólares, llega la ola de capitalización de los gigantes de la IA
I. Los unicornios de la IA se lanzan a los mercados de capital
Según los temas más populares del último momento en el Binance Square, el prospecto de IPO de Anthropic podría elevar su valoración por encima de los 2 billones de dólares. La noticia desató rápidamente un intenso debate en la comunidad. Como el competidor más fuerte de OpenAI, Anthropic, gracias a su profunda acumulación en el ámbito de la seguridad de la IA y a los avances continuos en tecnología de modelos a gran escala, se ha convertido en una de las empresas de inteligencia artificial más observadas del mundo. Si esta valoración finalmente se confirma, Anthropic se situaría entre las compañías tecnológicas con mayor capitalización bursátil a nivel global, incluso por encima de muchos gigantes tradicionales de la tecnología.
Esta noticia ha generado tanta atención porque marca que la industria de la IA está pasando, de manera oficial, de la fase de I+D “quemando dinero” a una etapa de capitalización a gran escala. En los últimos dos años, el crecimiento explosivo de la IA generativa ha incrementado de forma constante la confianza del mercado en el sector de la IA, y el IPO de Anthropic se convertirá en un hito importante para poner a prueba la capacidad del mercado para fijar precios.
II. Se calienta al mismo tiempo la tokenización de acciones de EE. UU. y la ruta de RWA
Mientras tanto, la fusión entre las finanzas tradicionales y la cadena de bloques se está acelerando. La plataforma de negociación de acciones de Binance acaba de añadir cinco nuevos activos bursátiles tokenizados, ampliando aún más su mapa de activos tradicionales en la cadena. Esta medida encaja perfectamente con la tendencia general del sector: la tokenización de RWA (activos del mundo real).
Lo más destacable es que el token de Quant (QNT) se disparó aproximadamente un 30% en la semana pasada. La razón es que desempeñó un papel clave en los proyectos de depósitos tokenizados en las cámaras de compensación de EE. UU. y en los siete grandes bancos del Reino Unido (incluyendo Barclays y HSBC). El capital comenzó de inmediato a rotar hacia monedas conceptuales tokenizadas a nivel institucional como HBAR (sube un 35%) y ALGO (sube un 25%). Todo el sector de RWA está viviendo una ola de institucionalización sin precedentes.
III. Presión sobre los activos de riesgo en el entorno macro
Sin embargo, el panorama macro no es del todo optimista. El rendimiento de los bonos del Tesoro estadounidense a 10 años superó el 5%, marcando el nivel más alto en cerca de 25 años. Es la primera vez en 25 años que el rendimiento de los bonos supera el “yield” de ganancias del índice S&P 500. Esto implica que la rentabilidad de los activos “libres de riesgo” ya está empezando a igualar e incluso a superar al mercado de acciones, ejerciendo una presión significativa sobre activos de riesgo, incluida la criptomoneda.
La inflación central sigue siendo persistente, rondando el 3,3%. Las expectativas del mercado sobre nuevas alzas de tasas por parte de la Reserva Federal continúan intensificándose. En este contexto, aunque el Bitcoin se mantiene cerca de los 83.000 dólares, retrocedió desde el máximo anterior de 87.000, lo que muestra que la demanda institucional se mantiene estable, pero que a corto plazo aún enfrenta un viento en contra del entorno macro.
IV. El capital institucional sigue entrando al mercado cripto
A pesar de los retos del entorno macro, el interés de los inversionistas institucionales por los activos cripto no ha disminuido. El ETF spot de Bitcoin en EE. UU. registró la semana pasada entradas netas por 2.300 millones de dólares, logrando el mejor desempeño semanal desde octubre de 2025. En el mismo periodo, los ETF de Ethereum registraron entradas por 689 millones de dólares, y el fondo de Solana también recibió 188 millones de dólares de inyección. Un analista de Bloomberg señaló que los ETF de Bitcoin han abierto un canal de unos 400.000 millones de dólares en activos asesorados, y muchos asesores están asignando entre el 2% y el 3% a Bitcoin.
V. Resumen y perspectiva
En el mercado actual se aprecia un patrón complejo y entrelazado de múltiples líneas. Por un lado, el caro IPO de Anthropic y el impulso acelerado de la tokenización de RWA muestran el enorme potencial de la convergencia entre IA y blockchain. Por otro lado, los altos rendimientos de los bonos del Tesoro y la persistencia de la inflación siguen presionando de manera continua a los activos de riesgo. Para los inversionistas, seguir de cerca el proceso de capitalización en la ruta de la IA y la expansión de las acciones estadounidenses tokenizadas, al mismo tiempo que se alerta sobre los riesgos sistémicos derivados de cambios en el entorno macro, será la estrategia clave para las próximas semanas.
#ProspectoIPOAnthropicPodriaValorarItOver$2T #HackersDrainOver12.4MXRPFromDCENTWallets #TokenizedStocks
748
·
--
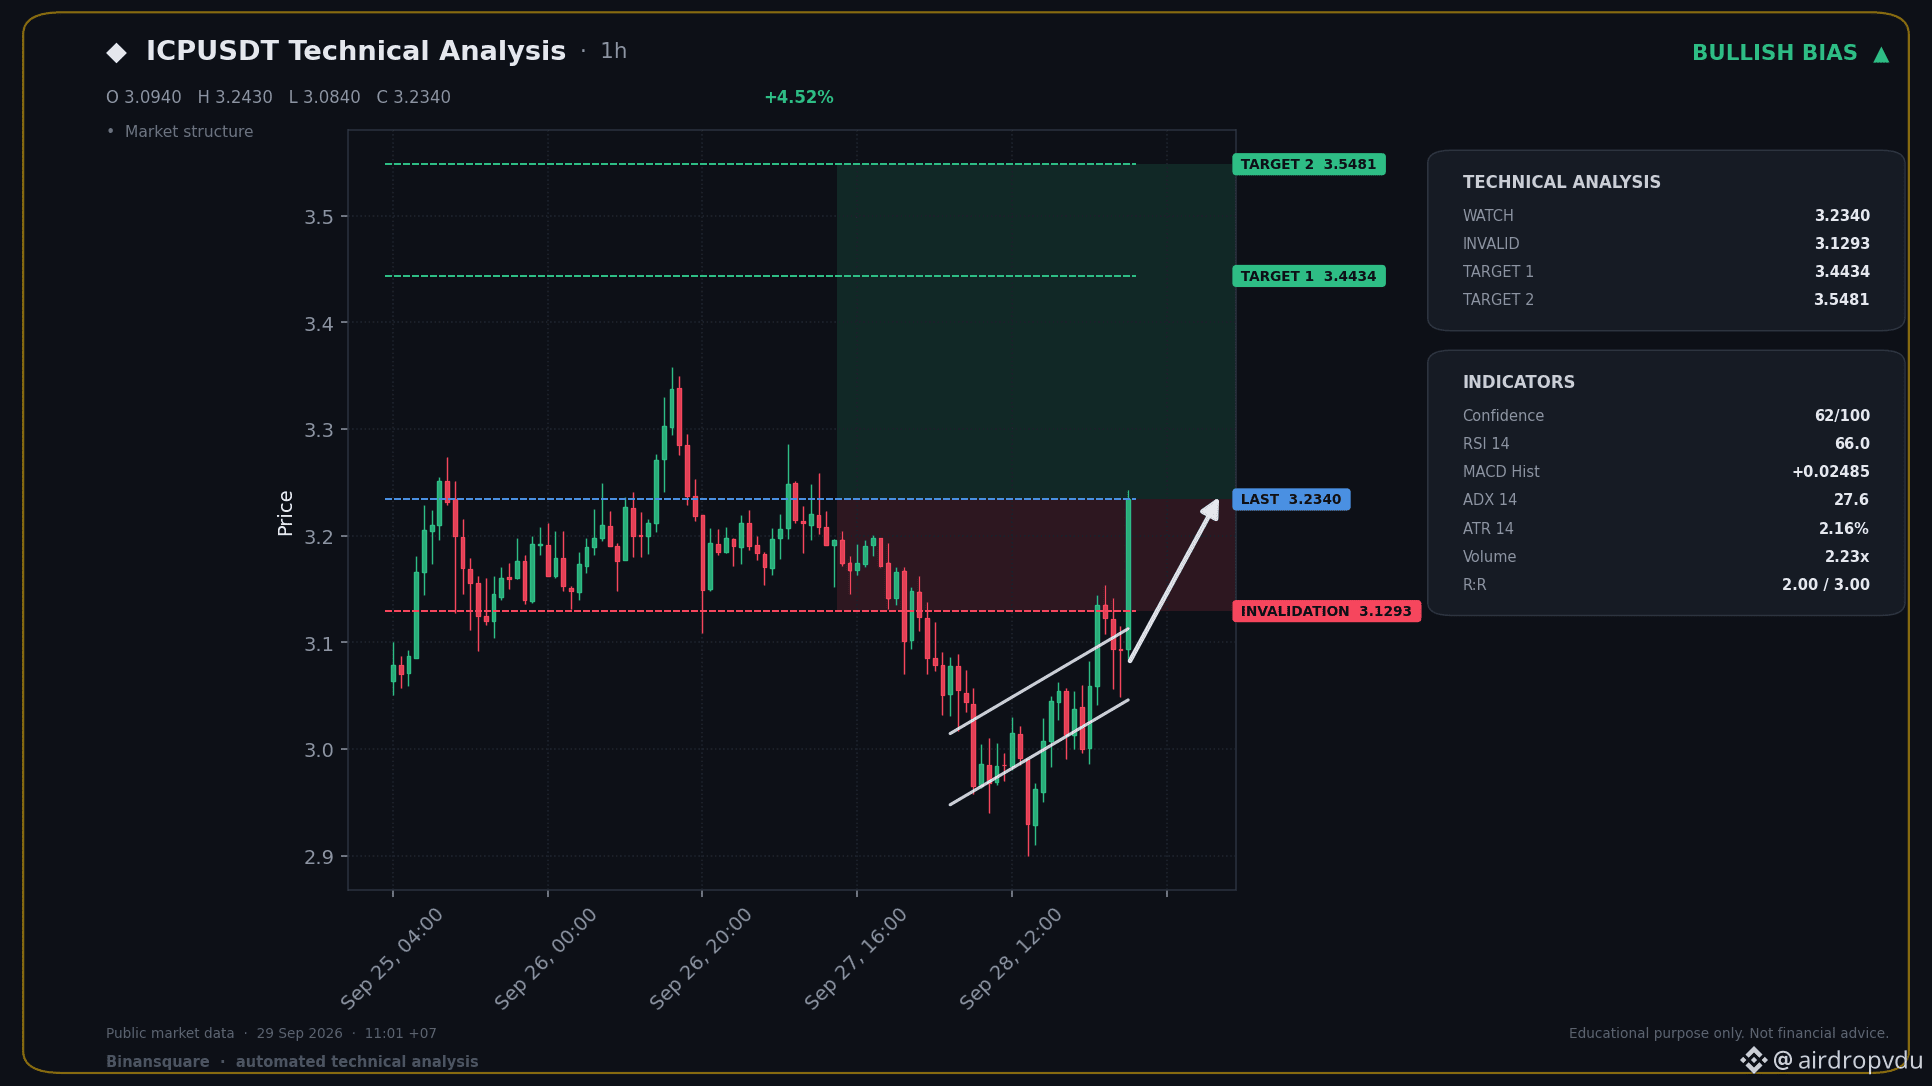
📈 AHORA MISMO - ICPUSDT
📍 NIVELES CLAVE
Entrada: 3.2340
🛑 SL: 3.1293
🎯 TP1: 3.4434
🎯 TP2: 3.5481
La tendencia es claramente alcista con la EMA50 por encima de la EMA200, y el impulso es fuerte. El RSI está en una zona saludable y el MACD está mostrando confirmación alcista.
Esta señal se generó automáticamente a partir de indicadores técnicos. No garantiza ganancias y no es asesoramiento de inversión. Gestiona siempre tu propio riesgo y haz tu propia investigación (DYOR).
$ICP
#HackersDrainOver12.4MXRPFromDCENTWallets #UKFCAWinsCourtOrderToRecover851400Pounds
84

·
--
La seguridad de una wallet de hardware es en gran parte una ilusión 🛑
La gente asume que el almacenamiento en frío significa cero riesgo hasta que aparecen titulares
La seguridad real proviene de los hábitos, no del metal
Los traders necesitan tratar cada firma como una granada en vivo ahora
Esta alarma solo demuestra lo frágil que es la confianza minorista en este momento
No cambio ninguna rutina porque mis hábitos al firmar ya eran paranoicos
Una gran ola de exploits de hardware que afecte a múltiples marcas demostraría que estoy equivocado
¿De acuerdo o en desacuerdo?
#HackersDrainOver12.4MXRPFromDCENTWallets #CryptoNews
4

·
--
El tema de seguridad de DCENT sigue en la lista de tendencias|No haber cambiado ETH no significa que no haya firmado transacciones|Cerca de 2656 USDT, primero espero
Mi postura: primero repasemos el historial de firmas; no considero “solo recibo fondos” como una certificación de seguridad. En el foro aún se muestra el tema de DCENT, con cero visitas y cero discusiones: eso no ha cambiado, y no hay señales de que la “tendencia” haya subido. No encontré confirmación por parte del fabricante sobre el total de pérdidas de XRP mencionado en el título; no lo copio, y tampoco afirmaré que la red principal de Ethereum fue comprometida.
Cruzo la verificación entre el informe de estado de DCENT del 17 de septiembre y las preguntas y respuestas oficiales. El historial de firmas con posibles efectos no solo incluye el envío del monedero nativo, sino también transferencias de tokens, NFT, firmas de autorización y transacciones de aplicaciones. El informe recuerda que el uso de tokens ERC20 comparte la misma clave del monedero; que nunca se haya transferido ETH no excluye que exista historial de firmas de tokens. Es un informe antiguo, no un robo de monedas añadido hoy.
Otro punto fácil de pasar por alto es el “tiempo de versión”. El informe verifica si el momento en que ocurrió la firma fue inferior a la 8.1.0, no qué versión muestra ahora el teléfono; además, hay que comprobar si las frases de respaldo (seed) alguna vez entraron en un monedero de software. El hecho de que solo se haya usado la dirección que reciba (official: con baja probabilidad de riesgo potencial relacionado con el problema ya reportado) no significa que todos los riesgos sean cero. No se puede tomar una sola condición como conclusión completa para excluirlo todo.
Según la recomendación del fabricante: después de confirmar en una cadena los posibles efectos, revisar los activos de esa misma dirección en cadenas EVM como BSC, Polygon, Base y Arbitrum. Esto no significa que el blockchain haya sido comprometido al mismo tiempo ni que todas las direcciones estén afectadas. Lo que se revisa es la clave privada y la ruta de uso, no se coloca automáticamente la etiqueta de “robado” a cada cadena.
¿Por qué afecta al mercado? Mi juicio es que una gestión de seguridad podría traer presión por mover monedas entre cadenas y por la prestación de servicios, pero mover monedas no equivale a vender ETH; además, el número de autorizaciones de tokens no representa un aumento de dinero nuevo. Los operadores deben verificar el riesgo de custodia y, a la vez, diferenciar el estado operativo de cada cadena del riesgo de firma en el dispositivo final. Sin detalles de activos y evidencia de la disposición, no estimaré cuánta presión de venta de ETH provocó este evento.
¿Cómo ha reaccionado el mercado? A la 10:54 (hora de Pekín), en Binance, el último precio negociado de ETH/USDT ronda 2655.65; el cambio en 24 horas (rolling) es +0.097%, bajo 2635.69 y alto 2721.42, aún en la parte baja del rango. No tengo evidencia para atribuir estas fluctuaciones de precio al evento del monedero; un pequeño aumento tampoco prueba que el riesgo ya haya desaparecido.
Si fuera yo negociando: no participo. Supongamos posición cero; solo considero condiciones de contado favorables, no corto (short) ni aumento apalancamiento. Si el cierre horario queda arriba de 2670, y en el retroceso se mantiene entre 2666 y 2670, y además la custodia de fondos, las operaciones y los depósitos/retiros funcionan normal, entonces usaría como máximo el 0.3% del capital para una prueba. Con 2685 se reduce a la mitad; con 2700 se cierra el resto. Tras la operación, 2648 como stop-loss duro para cerrar todo; o si durante dos horas seguidas el precio cierra por debajo de 2666, salir completamente. Si antes se rompe 2634 a la baja, cancelar y no perseguir precio ni promediar a la baja. Si la verificación de seguridad no se completa o falla la ruptura, retirar el plan; no activarse no es una transacción, ni es una ganancia.
Fuente: [Informe de estado de DCENT](https://store.dcentwallet.com/blogs/post/app-wallet-incident-report), preguntas y respuestas oficiales de seguridad; el mercado público de Binance.
#HackersDrainOver12.4MXRPFromDCENTWallets #ETH
Lo anterior es solo observación personal del mercado y no constituye asesoramiento de inversión.
75
·
--
El incidente de la billetera DCENT entra en la lista de tendencias | Actualizar la app no equivale a cambiar claves antiguas | El BTC cerca de 83000 USDT, primero voy a esperar
Mi postura: primero verificar el control de los fondos, y después hablar de un “barato”. En el foro aparece el tema de la seguridad de la billetera DCENT; por ahora hay cero visualizaciones y cero discusiones, no se puede decir que “se haya disparado”. La cantidad de pérdidas de XRP del titular no ha sido verificada en esta ronda de primera mano; sacar conclusiones es inadecuado, y mucho menos afirmar que la red de Bitcoin ha sido hackeada.
Verifiqué el informe de estado del fabricante del 17 de septiembre y las preguntas y respuestas oficiales del 16 de septiembre. Es material antiguo, no el segundo ataque de hoy. El informe enumera condiciones de impacto potencial: la frase mnemónica entró en una wallet de software, hubo historial de firmas, y cuando se firmó la versión de la aplicación era inferior a 8.1.0; el rango potencial incluye cadenas como Bitcoin. La investigación continúa: no se puede escribir como si cada dirección hubiera sido robada.
Para quienes tienen BTC, lo clave es el riesgo de que se reutilicen las claves. Las preguntas y respuestas oficiales indican que la misma frase mnemónica se usa en billeteras de software y de hardware: en ambos lados hay que gestionarlo; la recuperación de claves mnemónicas antiguas en un dispositivo de hardware no constituye aislamiento. El saldo que se muestra en el teléfono no significa que la frase mnemónica del dispositivo ya haya entrado en una wallet de software. Hay que revisar el historial de importaciones; no basta con mirar la interfaz.
La recomendación oficial es: actualizar la app en el orden correcto desde canales oficiales, luego crear una billetera completamente nueva con una frase mnemónica nueva y transferir los activos, y no seguir usando direcciones antiguas. Esta es la guía de manejo del fabricante para este incidente, no una conclusión unificada para todas las billeteras. No enviaré la frase mnemónica para “recuperar al equipo” por mensaje privado, ni indicaré una dirección para supuestos honorarios de recuperación. Verificar fuentes oficiales, confirmar que la nueva billetera funciona y luego seguir la guía es más importante que firmar con prisa solo por seguir el ruido del momento.
¿Por qué impacta al mercado cripto? Mi criterio es que un incidente de seguridad elevará el umbral operativo del autocustodio; a corto plazo podría provocar presión por mover monedas y por los canales de intercambio. Pero una transferencia en cadena no equivale a vender, y cambiar de billetera no es una demanda nueva de BTC. Hay que evaluar por separado el funcionamiento normal del protocolo y la seguridad de la clave privada en el extremo; no se puede deducir que los activos personales están seguros solo porque la “mainnet no se detuvo”.
¿Cómo ha reaccionado el mercado? A las 10:39 (hora de Beijing), el último precio de BTC/USDT en Binance es 83000. En 24 horas con movimiento, cae 0.562%, bajo 82563 y alto 84381.30. El precio sigue dentro del rango; no hay evidencia para atribuir esta volatilidad al incidente de DCENT. 83500 es solo mi línea de confirmación, no un soporte que deba mantenerse obligatoriamente.
Si fuera yo operando: no participo. Suponiendo posición cero, solo considero hacer long al contado con las condiciones actuales, no short ni apalancamiento. Si el cierre horario está por encima de 83500, y luego retrocede a 83350–83500 manteniéndose, y la custodia y los retiros/depósitos no tienen anomalías, entonces usaría como máximo 0.3% del capital para probar. Con el 83900 (mitad de emisión) ajusto; al 84400 cierro el resto. Tras ejecutar, un stop loss duro a 83000 cierra todo, o si durante dos horas consecutivas se queda por debajo de 83350, salir completamente. Si se rompe por debajo de 82400 antes de activar, se cancela la estrategia: no perseguir el precio ni promediar en contra.
Si la verificación de seguridad no está completada, si hay una anomalía en la salida o si falla la ruptura, se retiran las condiciones. No activar el plan no significa que haya habido ejecución o ganancias.
Fuentes: [Informe de estado de DCENT](https://store.dcentwallet.com/blogs/post/app-wallet-incident-report), preguntas y respuestas de seguridad oficiales; cotizaciones públicas de Binance.
#HackersDrainOver12.4MXRPFromDCENTWallets #BTC
Lo anterior es solo una observación personal del mercado y no constituye asesoramiento de inversión.
35
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#MicronBeatsEarningsLiftsGuidance
87 visualizaciones
26 participa(n) en el debate
2
#CFTCSubmitsTwoEventContractRulesToWhiteHouse
1,072 visualizaciones
67 participa(n) en el debate
3
#BitcoinClears$85200
21,152 visualizaciones
268 participa(n) en el debate
4
#AltcoinSeasonIndexHoldsAbove60For5Days
110,054 visualizaciones
1,502 participa(n) en el debate
5
#USADPAdds90000JobsInSeptember
47,577 visualizaciones
836 participa(n) en el debate
6
#USCorePCEEasesTo3%InAugust
35,435 visualizaciones
620 participa(n) en el debate
7
#KospiPostsWorstQuarterSince2020
21,149 visualizaciones
557 participa(n) en el debate
8
#SECToClarifyOnChainFundraisingRules
54,510 visualizaciones
748 participa(n) en el debate
9
#UKFCAOpensCryptoFirmAuthorization
51,829 visualizaciones
604 participa(n) en el debate
10
#JapanMOFStudyGroupOnTokenizedGovtBonds
25,479 visualizaciones
450 participa(n) en el debate