
#cyberthreat
cyberthreat
881 visualizaciones
14 participa(n) en el debate
Populares
Novedades

⚠️ Advertencia: una app falsa de Claude difunde malware para robar criptomonedas
Un informe de seguridad reveló la existencia de una aplicación falsa para escritorio llamada Claude Opus 5, que difunde software malicioso conocido como RevStealer. Estos programas atacan a más de 50 carteras de criptomonedas, además de datos sensibles como contraseñas e información del navegador y de aplicaciones de mensajería, lo que representa una amenaza de seguridad para los usuarios.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTRO
#CryptoSecurity #CyberThreat #MalwareAlert #DigitalSafety #ScamWarning
📰 Fuente: cointelegraph.com
⚠️ Advertencia: una app falsa de Claude difunde malware para robar criptomonedas
Un informe de seguridad reveló la existencia de una aplicación falsa para escritorio llamada Claude Opus 5, que difunde software malicioso conocido como RevStealer. Estos programas atacan a más de 50 carteras de criptomonedas, además de datos sensibles como contraseñas e información del navegador y de aplicaciones de mensajería, lo que representa una amenaza de seguridad para los usuarios.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTRO
#CryptoSecurity #CyberThreat #MalwareAlert #DigitalSafety #ScamWarning
📰 Fuente: cointelegraph.com
Un informe de seguridad reveló la existencia de una aplicación falsa para escritorio llamada Claude Opus 5, que difunde software malicioso conocido como RevStealer. Estos programas atacan a más de 50 carteras de criptomonedas, además de datos sensibles como contraseñas e información del navegador y de aplicaciones de mensajería, lo que representa una amenaza de seguridad para los usuarios.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTRO
#CryptoSecurity #CyberThreat #MalwareAlert #DigitalSafety #ScamWarning
📰 Fuente: cointelegraph.com
33
⚠️ Advertencia de seguridad: ¡el malware ClickLock amenaza a los usuarios de macOS con el robo de datos!
Un nuevo malware llamado ClickLock está dirigido a los usuarios de dispositivos macOS y se basa en la ingeniería social para engañar a las víctimas y robar contraseñas y datos confidenciales. Este software malicioso no requiere explotar vulnerabilidades ni permisos elevados para funcionar, lo que lo convierte en un riesgo cada vez mayor para la seguridad de la información.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#macOSSecurity #CyberThreat #ClickLock #DataProtection #Phishing
🔗 Fuente: https://www.techradar.com/pro/security/macos-users-may-face-real-sophisticated-threats-that-require-neither-exploits-nor-any-elevated-access-to-succeed-clicklock-stealer-tries-to-trick-apple-users-into-revealing-their-passwords
⚠️ Advertencia de seguridad: ¡el malware ClickLock amenaza a los usuarios de macOS con el robo de datos!
Un nuevo malware llamado ClickLock está dirigido a los usuarios de dispositivos macOS y se basa en la ingeniería social para engañar a las víctimas y robar contraseñas y datos confidenciales. Este software malicioso no requiere explotar vulnerabilidades ni permisos elevados para funcionar, lo que lo convierte en un riesgo cada vez mayor para la seguridad de la información.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#macOSSecurity #CyberThreat #ClickLock #DataProtection #Phishing
🔗 Fuente: https://www.techradar.com/pro/security/macos-users-may-face-real-sophisticated-threats-that-require-neither-exploits-nor-any-elevated-access-to-succeed-clicklock-stealer-tries-to-trick-apple-users-into-revealing-their-passwords
Un nuevo malware llamado ClickLock está dirigido a los usuarios de dispositivos macOS y se basa en la ingeniería social para engañar a las víctimas y robar contraseñas y datos confidenciales. Este software malicioso no requiere explotar vulnerabilidades ni permisos elevados para funcionar, lo que lo convierte en un riesgo cada vez mayor para la seguridad de la información.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#macOSSecurity #CyberThreat #ClickLock #DataProtection #Phishing
🔗 Fuente: https://www.techradar.com/pro/security/macos-users-may-face-real-sophisticated-threats-that-require-neither-exploits-nor-any-elevated-access-to-succeed-clicklock-stealer-tries-to-trick-apple-users-into-revealing-their-passwords
11

·
--
🚨 NUEVA ESTAFA DIRIGIDA A PROFESIONALES DE $WEB3 – ¡ROBA DATOS DEL MONEDERO! 💀
🔍 Los atacantes se hacen pasar por reclutadores, atrayendo a las víctimas para que instalen una herramienta falsa de conferencia de IA llamada "Relay" – en realidad, un malware que roba información y que ataca tanto macOS como Windows. 🛡️ Captura credenciales del navegador, datos cifrados del monedero, Keychain, sesiones de Telegram y más.
⚠️ SlowMist ha confirmado la cadena del ataque. Nunca ejecutes software no verificado durante entrevistas en línea ni ignores los inusuales avisos de contraseña del sistema. 💡 Tus activos digitales dependen de tu vigilancia. 💬 ¿Tú o tu equipo han detectado recientemente alguna solicitud de reclutamiento sospechosa? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #WEB3 #ScamAlert #CryptoSecurity #StaySafe #CyberThreat
🛡️ 🔍
🚨 NUEVA ESTAFA DIRIGIDA A PROFESIONALES DE $WEB3 – ¡ROBA DATOS DEL MONEDERO! 💀
🔍 Los atacantes se hacen pasar por reclutadores, atrayendo a las víctimas para que instalen una herramienta falsa de conferencia de IA llamada "Relay" – en realidad, un malware que roba información y que ataca tanto macOS como Windows. 🛡️ Captura credenciales del navegador, datos cifrados del monedero, Keychain, sesiones de Telegram y más.
⚠️ SlowMist ha confirmado la cadena del ataque. Nunca ejecutes software no verificado durante entrevistas en línea ni ignores los inusuales avisos de contraseña del sistema. 💡 Tus activos digitales dependen de tu vigilancia. 💬 ¿Tú o tu equipo han detectado recientemente alguna solicitud de reclutamiento sospechosa? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #WEB3 #ScamAlert #CryptoSecurity #StaySafe #CyberThreat
🛡️ 🔍
🔍 Los atacantes se hacen pasar por reclutadores, atrayendo a las víctimas para que instalen una herramienta falsa de conferencia de IA llamada "Relay" – en realidad, un malware que roba información y que ataca tanto macOS como Windows. 🛡️ Captura credenciales del navegador, datos cifrados del monedero, Keychain, sesiones de Telegram y más.
⚠️ SlowMist ha confirmado la cadena del ataque. Nunca ejecutes software no verificado durante entrevistas en línea ni ignores los inusuales avisos de contraseña del sistema. 💡 Tus activos digitales dependen de tu vigilancia. 💬 ¿Tú o tu equipo han detectado recientemente alguna solicitud de reclutamiento sospechosa? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #WEB3 #ScamAlert #CryptoSecurity #StaySafe #CyberThreat
🛡️ 🔍
1

·
--
🔴 $BTC HOLDERS ATENCIÓN: UN NUEVO MALWARE ESTÁ ROBANDO TUS FRASES SEMILLA DIRECTAMENTE DESDE TU ÁLBUM DE FOTOS 🦈
📌 Una amenaza multiplataforma llamada **SparkKitty** se ha colado eludiendo la revisión de Apple y los filtros de Google Play. Usa tecnología OCR para escanear tus capturas guardadas en busca de mnemónicos de billeteras, contraseñas y códigos QR. En cuanto los encuentra, tus fondos desaparecen.
💡 Esto no es solo una teoría: 10.000+ descargas en una sola app infectada. El malware se oculta dentro de herramientas cripto, apps de mensajería e incluso TikTok modificado. En iOS, se hacía pasar por una app de “Coin”. En Android, “SOEX” fue el caballo de Troya.
🔍 La verdad difícil: si guardas tu frase semilla como una captura de pantalla, ya le has entregado las llaves a un atacante. 🛡️ Los expertos en seguridad dicen que almacenes los mnemónicos sin conexión: papel o billetera de hardware, y nunca concedas acceso a la biblioteca de fotos a apps aleatorias.
💬 ¿Cómo guardas tus frases de recuperación: almacenamiento digital o en frío? 👇
⚠️ No es asesoramiento financiero. Administra siempre tu riesgo. 🛡️
🏷️ #BTC #CryptoSecurity #MalwareAlert #WalletSafety #CyberThreat
🛡️ 🔴
🔴 $BTC HOLDERS ATENCIÓN: UN NUEVO MALWARE ESTÁ ROBANDO TUS FRASES SEMILLA DIRECTAMENTE DESDE TU ÁLBUM DE FOTOS 🦈
📌 Una amenaza multiplataforma llamada **SparkKitty** se ha colado eludiendo la revisión de Apple y los filtros de Google Play. Usa tecnología OCR para escanear tus capturas guardadas en busca de mnemónicos de billeteras, contraseñas y códigos QR. En cuanto los encuentra, tus fondos desaparecen.
💡 Esto no es solo una teoría: 10.000+ descargas en una sola app infectada. El malware se oculta dentro de herramientas cripto, apps de mensajería e incluso TikTok modificado. En iOS, se hacía pasar por una app de “Coin”. En Android, “SOEX” fue el caballo de Troya.
🔍 La verdad difícil: si guardas tu frase semilla como una captura de pantalla, ya le has entregado las llaves a un atacante. 🛡️ Los expertos en seguridad dicen que almacenes los mnemónicos sin conexión: papel o billetera de hardware, y nunca concedas acceso a la biblioteca de fotos a apps aleatorias.
💬 ¿Cómo guardas tus frases de recuperación: almacenamiento digital o en frío? 👇
⚠️ No es asesoramiento financiero. Administra siempre tu riesgo. 🛡️
🏷️ #BTC #CryptoSecurity #MalwareAlert #WalletSafety #CyberThreat
🛡️ 🔴
📌 Una amenaza multiplataforma llamada **SparkKitty** se ha colado eludiendo la revisión de Apple y los filtros de Google Play. Usa tecnología OCR para escanear tus capturas guardadas en busca de mnemónicos de billeteras, contraseñas y códigos QR. En cuanto los encuentra, tus fondos desaparecen.
💡 Esto no es solo una teoría: 10.000+ descargas en una sola app infectada. El malware se oculta dentro de herramientas cripto, apps de mensajería e incluso TikTok modificado. En iOS, se hacía pasar por una app de “Coin”. En Android, “SOEX” fue el caballo de Troya.
🔍 La verdad difícil: si guardas tu frase semilla como una captura de pantalla, ya le has entregado las llaves a un atacante. 🛡️ Los expertos en seguridad dicen que almacenes los mnemónicos sin conexión: papel o billetera de hardware, y nunca concedas acceso a la biblioteca de fotos a apps aleatorias.
💬 ¿Cómo guardas tus frases de recuperación: almacenamiento digital o en frío? 👇
⚠️ No es asesoramiento financiero. Administra siempre tu riesgo. 🛡️
🏷️ #BTC #CryptoSecurity #MalwareAlert #WalletSafety #CyberThreat
🛡️ 🔴
14
·
--
Bajista
🚨 ALERTA CRÍTICA:
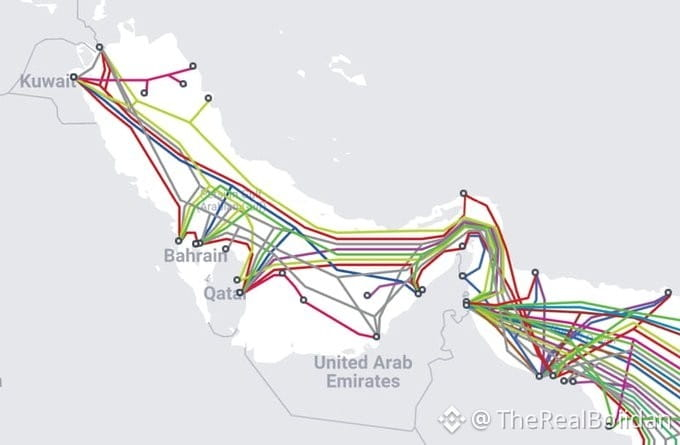
La IRGC de Irán ha insinuado la posibilidad de interrumpir los cables de internet submarinos en el Golfo Pérsico.
Un canal vinculado a la IRGC lanzó recientemente mapas de las rutas de los cables submarinos del Golfo.
Si son atacados, esto podría paralizar las velocidades de internet regionales, plataformas en la nube y redes financieras. 🌊💻⚠️
#GeoRisk #CyberThreat #GlobalInternet
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$XRP
{future}(XRPUSDT)
🚨 ALERTA CRÍTICA:
La IRGC de Irán ha insinuado la posibilidad de interrumpir los cables de internet submarinos en el Golfo Pérsico.
Un canal vinculado a la IRGC lanzó recientemente mapas de las rutas de los cables submarinos del Golfo.
Si son atacados, esto podría paralizar las velocidades de internet regionales, plataformas en la nube y redes financieras. 🌊💻⚠️
#GeoRisk #CyberThreat #GlobalInternet
$BTC
$ETH
$XRP
La IRGC de Irán ha insinuado la posibilidad de interrumpir los cables de internet submarinos en el Golfo Pérsico.
Un canal vinculado a la IRGC lanzó recientemente mapas de las rutas de los cables submarinos del Golfo.
Si son atacados, esto podría paralizar las velocidades de internet regionales, plataformas en la nube y redes financieras. 🌊💻⚠️
#GeoRisk #CyberThreat #GlobalInternet
$BTC
$ETH
$XRP
8

·
--
$BTC HACKS HIT RECORD 207 INCIDENTS IN FIRST HALF 2026 🔥
Cuerpo:
Las brechas en criptomonedas se duplicaron con creces en el primer semestre de 2026, alcanzando 207 incidentes, la cifra semestral más alta jamás registrada. Aunque las pérdidas totales cayeron a 972 millones de dólares, la infraestructura y las filtraciones de acceso clave representaron el 76% de los fondos robados, a pesar de que solo el 15% de los incidentes estuvieron involucrados. Los hackers vinculados a Corea del Norte estuvieron detrás del 66% del botín, incluido el exploit de KelpDAO por 292 millones de dólares.
Este aumento en la frecuencia señala una brecha grave de seguridad operativa que la industria aún no ha abordado. ¿Estás revisando tus propias medidas de seguridad después de este informe?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#BTC #CryptoHacks #DeFiSecurity #CyberThreat #CryptoNews
🔥
$BTC HACKS HIT RECORD 207 INCIDENTS IN FIRST HALF 2026 🔥
Cuerpo:
Las brechas en criptomonedas se duplicaron con creces en el primer semestre de 2026, alcanzando 207 incidentes, la cifra semestral más alta jamás registrada. Aunque las pérdidas totales cayeron a 972 millones de dólares, la infraestructura y las filtraciones de acceso clave representaron el 76% de los fondos robados, a pesar de que solo el 15% de los incidentes estuvieron involucrados. Los hackers vinculados a Corea del Norte estuvieron detrás del 66% del botín, incluido el exploit de KelpDAO por 292 millones de dólares.
Este aumento en la frecuencia señala una brecha grave de seguridad operativa que la industria aún no ha abordado. ¿Estás revisando tus propias medidas de seguridad después de este informe?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#BTC #CryptoHacks #DeFiSecurity #CyberThreat #CryptoNews
🔥
Cuerpo:
Las brechas en criptomonedas se duplicaron con creces en el primer semestre de 2026, alcanzando 207 incidentes, la cifra semestral más alta jamás registrada. Aunque las pérdidas totales cayeron a 972 millones de dólares, la infraestructura y las filtraciones de acceso clave representaron el 76% de los fondos robados, a pesar de que solo el 15% de los incidentes estuvieron involucrados. Los hackers vinculados a Corea del Norte estuvieron detrás del 66% del botín, incluido el exploit de KelpDAO por 292 millones de dólares.
Este aumento en la frecuencia señala una brecha grave de seguridad operativa que la industria aún no ha abordado. ¿Estás revisando tus propias medidas de seguridad después de este informe?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#BTC #CryptoHacks #DeFiSecurity #CyberThreat #CryptoNews
🔥
20

🚨 LA IA PATROCINADA POR EL ESTADO AHORA CAZA CRIPTO — $BTC HOLDERS ESTÁN EN EL PUNTO DE MIRA ⚡
📌 El equipo Kimsuky de Corea del Norte acaba de dar un salto de phishing básico a un completo stack de ataque impulsado por IA. Genians reveló que están ejecutando entornos LLM locales con Ollama, GPT4All y Msty — además del editor de IA Cursor — para automatizar la extracción de inteligencia y convertir el phishing en un arma a gran escala. Esto no es de “niños script”; es un actor estatal construyendo una máquina industrial de engaño. 🌊
💡 Para los traders de cripto, esto significa una cosa: el próximo DM de “migración urgente de wallet” o el aviso falso de un exchange que recibas podría estar generado por una máquina, personalizado y casi indistinguible de una comunicación legítima. 🔍 Los portales de inicio de sesión de los exchanges, los chats de soporte y las reclamaciones de airdrop son objetivos principales de estos flujos automatizados de ingeniería social.
🦈 El dinero inteligente ya sabía que esta amenaza venía — por eso las soluciones de custodia institucional siguen endureciéndose. La pregunta es si has reforzado tu propio perímetro. 💬 ¿Cuál es tu defensa actual contra el spear-phishing creado con IA dirigido a tus tenencias? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #CryptoSecurity #AIHacking #CyberThreat #Crypto
🛡️ ⚡
🚨 LA IA PATROCINADA POR EL ESTADO AHORA CAZA CRIPTO — $BTC HOLDERS ESTÁN EN EL PUNTO DE MIRA ⚡
📌 El equipo Kimsuky de Corea del Norte acaba de dar un salto de phishing básico a un completo stack de ataque impulsado por IA. Genians reveló que están ejecutando entornos LLM locales con Ollama, GPT4All y Msty — además del editor de IA Cursor — para automatizar la extracción de inteligencia y convertir el phishing en un arma a gran escala. Esto no es de “niños script”; es un actor estatal construyendo una máquina industrial de engaño. 🌊
💡 Para los traders de cripto, esto significa una cosa: el próximo DM de “migración urgente de wallet” o el aviso falso de un exchange que recibas podría estar generado por una máquina, personalizado y casi indistinguible de una comunicación legítima. 🔍 Los portales de inicio de sesión de los exchanges, los chats de soporte y las reclamaciones de airdrop son objetivos principales de estos flujos automatizados de ingeniería social.
🦈 El dinero inteligente ya sabía que esta amenaza venía — por eso las soluciones de custodia institucional siguen endureciéndose. La pregunta es si has reforzado tu propio perímetro. 💬 ¿Cuál es tu defensa actual contra el spear-phishing creado con IA dirigido a tus tenencias? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #CryptoSecurity #AIHacking #CyberThreat #Crypto
🛡️ ⚡
📌 El equipo Kimsuky de Corea del Norte acaba de dar un salto de phishing básico a un completo stack de ataque impulsado por IA. Genians reveló que están ejecutando entornos LLM locales con Ollama, GPT4All y Msty — además del editor de IA Cursor — para automatizar la extracción de inteligencia y convertir el phishing en un arma a gran escala. Esto no es de “niños script”; es un actor estatal construyendo una máquina industrial de engaño. 🌊
💡 Para los traders de cripto, esto significa una cosa: el próximo DM de “migración urgente de wallet” o el aviso falso de un exchange que recibas podría estar generado por una máquina, personalizado y casi indistinguible de una comunicación legítima. 🔍 Los portales de inicio de sesión de los exchanges, los chats de soporte y las reclamaciones de airdrop son objetivos principales de estos flujos automatizados de ingeniería social.
🦈 El dinero inteligente ya sabía que esta amenaza venía — por eso las soluciones de custodia institucional siguen endureciéndose. La pregunta es si has reforzado tu propio perímetro. 💬 ¿Cuál es tu defensa actual contra el spear-phishing creado con IA dirigido a tus tenencias? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTC #CryptoSecurity #AIHacking #CyberThreat #Crypto
🛡️ ⚡
39
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#BitcoinSurpasses$77000
0 visualizaciones
21 participa(n) en el debate
2
#ArkhamSaysBlackRockBuys$1.5BInETH
34 visualizaciones
12 participa(n) en el debate
3
#ElSalvadorBTCHoldingsRiseTo7777
8,688 visualizaciones
269 participa(n) en el debate
4
#MemeLaunchpads82%OfArcDayOneVolume
17,551 visualizaciones
465 participa(n) en el debate
5
#OstiumLoanDisputeHearingSetInNYFederalCourt
15,379 visualizaciones
341 participa(n) en el debate
6
#HyperliquidUSDCSupplyOvertakesSolana
5,199 visualizaciones
163 participa(n) en el debate
7
#SKPoliceRefer18PolymarketUsersToProsecutors
11,180 visualizaciones
313 participa(n) en el debate
8
#FedSEPProjects2026RateAt4.1%
28,133 visualizaciones
458 participa(n) en el debate
9
#USHouseAdvancesBitcoinReserveBill
12,446 visualizaciones
276 participa(n) en el debate
10
#AmazonGetsWarrantsToBuyGeneracStock
11,708 visualizaciones
239 participa(n) en el debate