
#cyberalert
cyberalert
3,665 visualizaciones
16 participa(n) en el debate
Populares
Novedades
·
--
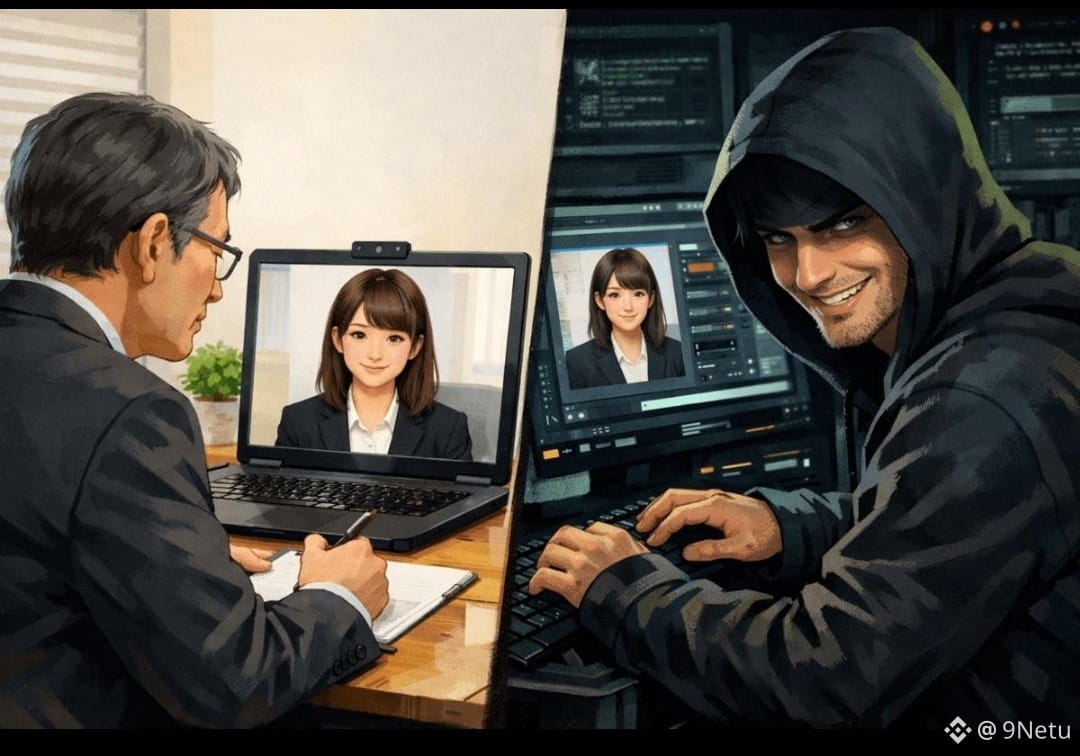
🚨 ¡LOS HACKERS ROBARON 14,3 MILLONES DE DÓLARES MEDIANTE FALSAS ENTREVISTAS DE TRABAJO! 😳
Esto va más allá del ataque a una sola plataforma de intercambio.
$BTC $AKE $BANK
Una nueva investigación de Chainalysis ha vinculado decenas de ataques contra empresas de criptomonedas con falsas ofertas de trabajo durante los últimos 18 meses.
Esto es lo que hace peligrosa esta campaña:
💼 Los atacantes se hacen pasar por reclutadores o ejecutivos de empresas.
💻 Les piden a las víctimas que descarguen tareas de programación maliciosas.
🔑 El malware puede robar credenciales y acceder a claves privadas.
💸 Ataques similares mediante falsas entrevistas causaron pérdidas declaradas de más de 14,3 millones de dólares.
🎯 Los investigadores afirman que estos ataques de menor escala ayudaron a los delincuentes a perfeccionar técnicas que luego usaron en operaciones más grandes.
La advertencia: una entrevista de aspecto profesional también puede ser una trampa. Nunca ejecutes código desconocido ni instales software enviado por un reclutador cuya identidad no hayas verificado.
¿Te arriesgarías a descargar una prueba de programación de alguien que te ofrece un trabajo remoto bien remunerado? 👇
#SeguridadCripto #EstafaLaboral #Malware #HackeoCripto #CyberAlert #BinanceSquare
🚨 ¡LOS HACKERS ROBARON 14,3 MILLONES DE DÓLARES MEDIANTE FALSAS ENTREVISTAS DE TRABAJO! 😳
Esto va más allá del ataque a una sola plataforma de intercambio.
$BTC $AKE $BANK
Una nueva investigación de Chainalysis ha vinculado decenas de ataques contra empresas de criptomonedas con falsas ofertas de trabajo durante los últimos 18 meses.
Esto es lo que hace peligrosa esta campaña:
💼 Los atacantes se hacen pasar por reclutadores o ejecutivos de empresas.
💻 Les piden a las víctimas que descarguen tareas de programación maliciosas.
🔑 El malware puede robar credenciales y acceder a claves privadas.
💸 Ataques similares mediante falsas entrevistas causaron pérdidas declaradas de más de 14,3 millones de dólares.
🎯 Los investigadores afirman que estos ataques de menor escala ayudaron a los delincuentes a perfeccionar técnicas que luego usaron en operaciones más grandes.
La advertencia: una entrevista de aspecto profesional también puede ser una trampa. Nunca ejecutes código desconocido ni instales software enviado por un reclutador cuya identidad no hayas verificado.
¿Te arriesgarías a descargar una prueba de programación de alguien que te ofrece un trabajo remoto bien remunerado? 👇
#SeguridadCripto #EstafaLaboral #Malware #HackeoCripto #CyberAlert #BinanceSquare
Esto va más allá del ataque a una sola plataforma de intercambio.
$BTC $AKE $BANK
Una nueva investigación de Chainalysis ha vinculado decenas de ataques contra empresas de criptomonedas con falsas ofertas de trabajo durante los últimos 18 meses.
Esto es lo que hace peligrosa esta campaña:
💼 Los atacantes se hacen pasar por reclutadores o ejecutivos de empresas.
💻 Les piden a las víctimas que descarguen tareas de programación maliciosas.
🔑 El malware puede robar credenciales y acceder a claves privadas.
💸 Ataques similares mediante falsas entrevistas causaron pérdidas declaradas de más de 14,3 millones de dólares.
🎯 Los investigadores afirman que estos ataques de menor escala ayudaron a los delincuentes a perfeccionar técnicas que luego usaron en operaciones más grandes.
La advertencia: una entrevista de aspecto profesional también puede ser una trampa. Nunca ejecutes código desconocido ni instales software enviado por un reclutador cuya identidad no hayas verificado.
¿Te arriesgarías a descargar una prueba de programación de alguien que te ofrece un trabajo remoto bien remunerado? 👇
#SeguridadCripto #EstafaLaboral #Malware #HackeoCripto #CyberAlert #BinanceSquare
86

·
--
🚨 2.000 PAQUETES ENVENENADOS INUNDAN $KEYV — ¡127M DESCARGAS EN EL RADIO DE EXPLOSIÓN! 💥
Con 127M de descargas a la semana, esto no es un error — es una brecha armada con un gran radio de explosión. 🦈 El atacante inundó el ecosistema Keyv/Cacheable con 2.000+ versiones maliciosas, incluyendo keyv@6.0.0, replicando la automatización del gusano Shai-Hulud. 🔍
Así es como los proyectos se desmantelan desde dentro: robo de credenciales, fugas de claves en CI/CD, cargas remotas, movimiento lateral a través de entornos de desarrollo. Cada aplicación que depende de esta biblioteca queda expuesta. 📊
Si tienes claves o ejecutas pipelines de compilación en Node.js, trata tus dependencias como comprometidas hasta que se auditen. Rota las credenciales e inspecciona los archivos de bloqueo ahora. ⚠️ 💬 ¿Tu árbol de dependencias está limpio, o estás a un paquete de una pesadilla? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
🚨 2.000 PAQUETES ENVENENADOS INUNDAN $KEYV — ¡127M DESCARGAS EN EL RADIO DE EXPLOSIÓN! 💥
Con 127M de descargas a la semana, esto no es un error — es una brecha armada con un gran radio de explosión. 🦈 El atacante inundó el ecosistema Keyv/Cacheable con 2.000+ versiones maliciosas, incluyendo keyv@6.0.0, replicando la automatización del gusano Shai-Hulud. 🔍
Así es como los proyectos se desmantelan desde dentro: robo de credenciales, fugas de claves en CI/CD, cargas remotas, movimiento lateral a través de entornos de desarrollo. Cada aplicación que depende de esta biblioteca queda expuesta. 📊
Si tienes claves o ejecutas pipelines de compilación en Node.js, trata tus dependencias como comprometidas hasta que se auditen. Rota las credenciales e inspecciona los archivos de bloqueo ahora. ⚠️ 💬 ¿Tu árbol de dependencias está limpio, o estás a un paquete de una pesadilla? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
Con 127M de descargas a la semana, esto no es un error — es una brecha armada con un gran radio de explosión. 🦈 El atacante inundó el ecosistema Keyv/Cacheable con 2.000+ versiones maliciosas, incluyendo keyv@6.0.0, replicando la automatización del gusano Shai-Hulud. 🔍
Así es como los proyectos se desmantelan desde dentro: robo de credenciales, fugas de claves en CI/CD, cargas remotas, movimiento lateral a través de entornos de desarrollo. Cada aplicación que depende de esta biblioteca queda expuesta. 📊
Si tienes claves o ejecutas pipelines de compilación en Node.js, trata tus dependencias como comprometidas hasta que se auditen. Rota las credenciales e inspecciona los archivos de bloqueo ahora. ⚠️ 💬 ¿Tu árbol de dependencias está limpio, o estás a un paquete de una pesadilla? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
13
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#CryptoSelloffTriggersMultipleWhaleLiquidations
236,748 visualizaciones
2,050 participa(n) en el debate
2
#HuangReportedlyConsidersReturnToNvidia
1,342 visualizaciones
56 participa(n) en el debate
3
#About64000BitcoinMiningMachinesReportedlyHijacked
873 visualizaciones
40 participa(n) en el debate
4
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
197,788 visualizaciones
1,691 participa(n) en el debate
5
#WillFOMCMinutesReinforceRateHikeExpectations?
70,856 visualizaciones
855 participa(n) en el debate
6
#BitcoinActiveSupplyInProfitDropsBelow45%
272,886 visualizaciones
1,932 participa(n) en el debate
7
#TONStrategyReports$23.97MQ3NetLoss
23,352 visualizaciones
161 participa(n) en el debate
8
#KavaSaysAbnormalActivityLimitedToKavaLend
181,072 visualizaciones
1,106 participa(n) en el debate
9
#WORPTLetsTouristsConvertCryptoToThaiBaht
72,137 visualizaciones
462 participa(n) en el debate
10
#WhoWillSucceedJensenHuangatNvidia?
398,593 visualizaciones
2,238 participa(n) en el debate