
#cisa
cisa
525 visualizaciones
8 participa(n) en el debate
Populares
Novedades
·
--
CISA añade vulnerabilidades activamente explotadas de $Cisco, $PaloAltoNetworks
— Análisis por EmeDotEme
#EmeDotEme #Ciberseguridad #CISA
CISA añade vulnerabilidades activamente explotadas de $Cisco, $PaloAltoNetworks
— Análisis por EmeDotEme
#EmeDotEme #Ciberseguridad #CISA
— Análisis por EmeDotEme
#EmeDotEme #Ciberseguridad #CISA
49

·
--
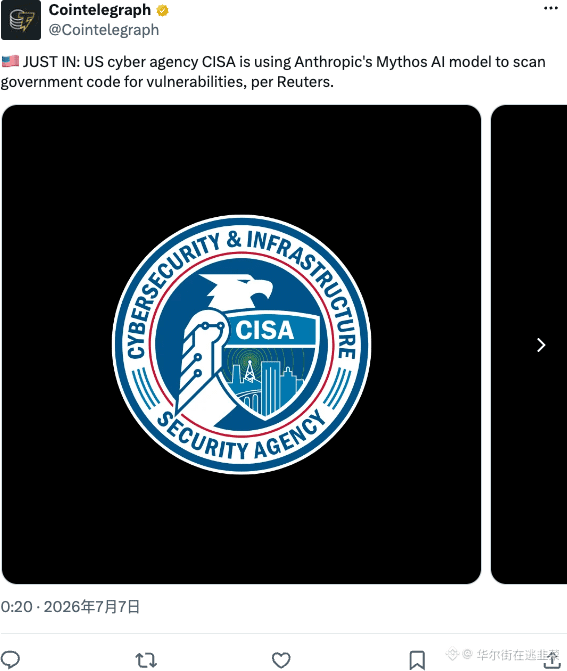
El gobierno de EE. UU. también empezó a usar IA para buscar vulnerabilidades en el código; Anthropic hace trabajo para la CISA, escaneando vulnerabilidades en sistemas federales
Esta operación va un paso más rápido que incluso el círculo cripto. Por aquí, nuestras auditorías todavía dependen de equipos tercerizados que revisan a ojo y con asistencia de IA, pero ¿dejar que la IA busque directamente en el repositorio de código central? Si sale mal, ¿quién se hace responsable?
El código en la cadena, una vez desplegado, es una regla de hierro. Si la IA para encontrar fallos de verdad va a aplicarse, no es para ayudar a los atacantes ni para ayudar a las auditorías: o ayuda al hacker o ayuda al auditor; es una espada de doble filo en toda regla. #AI #CISA $BTC
{future}(BTCUSDT)
El gobierno de EE. UU. también empezó a usar IA para buscar vulnerabilidades en el código; Anthropic hace trabajo para la CISA, escaneando vulnerabilidades en sistemas federales
Esta operación va un paso más rápido que incluso el círculo cripto. Por aquí, nuestras auditorías todavía dependen de equipos tercerizados que revisan a ojo y con asistencia de IA, pero ¿dejar que la IA busque directamente en el repositorio de código central? Si sale mal, ¿quién se hace responsable?
El código en la cadena, una vez desplegado, es una regla de hierro. Si la IA para encontrar fallos de verdad va a aplicarse, no es para ayudar a los atacantes ni para ayudar a las auditorías: o ayuda al hacker o ayuda al auditor; es una espada de doble filo en toda regla. #AI #CISA $BTC
Esta operación va un paso más rápido que incluso el círculo cripto. Por aquí, nuestras auditorías todavía dependen de equipos tercerizados que revisan a ojo y con asistencia de IA, pero ¿dejar que la IA busque directamente en el repositorio de código central? Si sale mal, ¿quién se hace responsable?
El código en la cadena, una vez desplegado, es una regla de hierro. Si la IA para encontrar fallos de verdad va a aplicarse, no es para ayudar a los atacantes ni para ayudar a las auditorías: o ayuda al hacker o ayuda al auditor; es una espada de doble filo en toda regla. #AI #CISA $BTC
188
·
--
Ciberataque a servicios de agua de Minnesota (26-27 julio)
— Análisis por EmeDotEme
#EmeDotEme #Ciberseguridad #CISA
Ciberataque a servicios de agua de Minnesota (26-27 julio)
— Análisis por EmeDotEme
#EmeDotEme #Ciberseguridad #CISA
— Análisis por EmeDotEme
#EmeDotEme #Ciberseguridad #CISA
80
·
--
🚨 APPLE LANZA PARCHE DE EMERGENCIA TRAS VULNERABILIDAD "SIN CLIC" EN COREGRAPHICS 🍏🛡️
Apple responde con actualizaciones críticas de seguridad para cerrar una brecha de día cero que permitía la ejecución remota de código sin intervención del usuario 📊
Puntos clave del reporte de ciberseguridad:
⚠️ Amenaza "Zero-Click": La falla en CoreGraphics permitía la ejecución de código malicioso con solo procesar un archivo infectado, sin toque en pantalla.
📱 Dispositivos afectados: La actualización aplica para el iPhone 11 y posteriores, iPads compatibles y ordenadores Mac.
🏛️ Alerta de CISA: La agencia estadounidense otorgó un plazo máximo de 3 días a instituciones federales para parchear sus equipos y auditar sistemas.
¿Consideran que la creciente sofisticación de los ataques zero-click acelerará el uso de sistemas descentralizados y encriptación de grado militar para la protección de datos sensibles.
💬👇 ¡Los leo en los comentarios!
#Cybersecurity #CoreGraphics #TechNews #CISA #CryptoCommunity
$AAPLB
{spot}(AAPLBUSDT)
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
🚨 APPLE LANZA PARCHE DE EMERGENCIA TRAS VULNERABILIDAD "SIN CLIC" EN COREGRAPHICS 🍏🛡️
Apple responde con actualizaciones críticas de seguridad para cerrar una brecha de día cero que permitía la ejecución remota de código sin intervención del usuario 📊
Puntos clave del reporte de ciberseguridad:
⚠️ Amenaza "Zero-Click": La falla en CoreGraphics permitía la ejecución de código malicioso con solo procesar un archivo infectado, sin toque en pantalla.
📱 Dispositivos afectados: La actualización aplica para el iPhone 11 y posteriores, iPads compatibles y ordenadores Mac.
🏛️ Alerta de CISA: La agencia estadounidense otorgó un plazo máximo de 3 días a instituciones federales para parchear sus equipos y auditar sistemas.
¿Consideran que la creciente sofisticación de los ataques zero-click acelerará el uso de sistemas descentralizados y encriptación de grado militar para la protección de datos sensibles.
💬👇 ¡Los leo en los comentarios!
#Cybersecurity #CoreGraphics #TechNews #CISA #CryptoCommunity
$AAPLB
$BTC
$ETH
Apple responde con actualizaciones críticas de seguridad para cerrar una brecha de día cero que permitía la ejecución remota de código sin intervención del usuario 📊
Puntos clave del reporte de ciberseguridad:
⚠️ Amenaza "Zero-Click": La falla en CoreGraphics permitía la ejecución de código malicioso con solo procesar un archivo infectado, sin toque en pantalla.
📱 Dispositivos afectados: La actualización aplica para el iPhone 11 y posteriores, iPads compatibles y ordenadores Mac.
🏛️ Alerta de CISA: La agencia estadounidense otorgó un plazo máximo de 3 días a instituciones federales para parchear sus equipos y auditar sistemas.
¿Consideran que la creciente sofisticación de los ataques zero-click acelerará el uso de sistemas descentralizados y encriptación de grado militar para la protección de datos sensibles.
💬👇 ¡Los leo en los comentarios!
#Cybersecurity #CoreGraphics #TechNews #CISA #CryptoCommunity
$AAPLB
$BTC
$ETH
80

🚨 La agencia CISA agrega 7 nuevas vulnerabilidades de seguridad a la lista de riesgos explotados
La Agencia de Ciberseguridad e Infraestructura de Estados Unidos (CISA) anunció la incorporación de siete vulnerabilidades de seguridad recientes al catálogo de vulnerabilidades conocidas explotadas (KEV). Esta adición se produce después de detectar la explotación de estas vulnerabilidades por parte de entidades maliciosas para desplegar software malicioso, como herramientas de minería de criptomonedas y componentes de acceso remoto.
━━━━━━━━━━━━━━
📊 Impacto: 📊 medio
🏷️ OTHER
#Cybersecurity #CISA #Vulnerabilities #Security #Malware
📰 Fuente: thehackernews.com
🚨 La agencia CISA agrega 7 nuevas vulnerabilidades de seguridad a la lista de riesgos explotados
La Agencia de Ciberseguridad e Infraestructura de Estados Unidos (CISA) anunció la incorporación de siete vulnerabilidades de seguridad recientes al catálogo de vulnerabilidades conocidas explotadas (KEV). Esta adición se produce después de detectar la explotación de estas vulnerabilidades por parte de entidades maliciosas para desplegar software malicioso, como herramientas de minería de criptomonedas y componentes de acceso remoto.
━━━━━━━━━━━━━━
📊 Impacto: 📊 medio
🏷️ OTHER
#Cybersecurity #CISA #Vulnerabilities #Security #Malware
📰 Fuente: thehackernews.com
La Agencia de Ciberseguridad e Infraestructura de Estados Unidos (CISA) anunció la incorporación de siete vulnerabilidades de seguridad recientes al catálogo de vulnerabilidades conocidas explotadas (KEV). Esta adición se produce después de detectar la explotación de estas vulnerabilidades por parte de entidades maliciosas para desplegar software malicioso, como herramientas de minería de criptomonedas y componentes de acceso remoto.
━━━━━━━━━━━━━━
📊 Impacto: 📊 medio
🏷️ OTHER
#Cybersecurity #CISA #Vulnerabilities #Security #Malware
📰 Fuente: thehackernews.com
13
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#BinanceWithdrawalScamWarning
57,800 visualizaciones
774 participa(n) en el debate
2
#USMidtermElections
630,715 visualizaciones
3,331 participa(n) en el debate
3
#USOctoberNFP-AreRateCutsStillPossible
62,356 visualizaciones
611 participa(n) en el debate
4
#AppleEarningsAhead-CanStockHitNewHigh
22,850 visualizaciones
433 participa(n) en el debate
5
#Verify1to1BinanceReserves
52,930 visualizaciones
459 participa(n) en el debate
6
#BinanceRestores28FiatWithdrawals
181,334 visualizaciones
1,100 participa(n) en el debate
7
#StrategyRepurchases$208MSTRCAdds811Bitcoin
8,531 visualizaciones
18 participa(n) en el debate
8
#FATFLaunchesReviewOfCryptoHubsMoneyLaunderingControls
931 visualizaciones
21 participa(n) en el debate
9
#BinanceProcesses$4.65BWithdrawals
129,342 visualizaciones
369 participa(n) en el debate
10
#HKMALaunchesSAGEAgenticFinanceProject
5,154 visualizaciones
202 participa(n) en el debate