
#tor
tor
10,878 visualizaciones
22 participa(n) en el debate
Populares
Novedades

·
--
Artículo
Bitcoin Core divulga una vulnerabilidad de permisos de Tor: afecta a la configuración de los nodos, no implica que se haya vulnerado el consenso de BTCBitcoin Core divulga una vulnerabilidad de permisos de Tor: afecta a la configuración de los nodos, no implica que se haya vulnerado el consenso de BTC
En una captura pública de la página de tendencias regionales de Binance Square, «Bitcoin Core divulga una vulnerabilidad en el tráfico de Tor» aparece con unas 433 personas comentando. Esta cifra solo refleja los comentarios visibles en la página, no una estadística de todo el sitio; aun así, el tema merece atención porque pone sobre la mesa tanto el riesgo del software de los nodos como el riesgo para el precio de BTC.
Conclusión primero: la CVE-2025-62860 divulgada oficialmente por Bitcoin Core es un error de permisos de entrada de Tor de gravedad media y relacionado con la configuración; no significa que se haya vulnerado la capa de consenso de BTC ni que los usuarios hayan perdido monedas de la nada. Según el aviso oficial, en algunas versiones, al usar `-whitelist` con un valor no predeterminado y cuando la dirección del daemon de Tor coincide con el rango de direcciones de la lista blanca, las conexiones entrantes de Tor podrían clasificarse erróneamente como conexiones de confianza, lo que desactivaría algunas protecciones contra DoS y medidas para mitigar la exposición de la privacidad. Los nodos que no tengan configurada esa opción no predeterminada no se ven afectados.
Bitcoin Core divulga una vulnerabilidad de permisos de Tor: afecta a la configuración de los nodos, no implica que se haya vulnerado el consenso de BTC
Bitcoin Core divulga una vulnerabilidad de permisos de Tor: afecta a la configuración de los nodos, no implica que se haya vulnerado el consenso de BTC
En una captura pública de la página de tendencias regionales de Binance Square, «Bitcoin Core divulga una vulnerabilidad en el tráfico de Tor» aparece con unas 433 personas comentando. Esta cifra solo refleja los comentarios visibles en la página, no una estadística de todo el sitio; aun así, el tema merece atención porque pone sobre la mesa tanto el riesgo del software de los nodos como el riesgo para el precio de BTC.
Conclusión primero: la CVE-2025-62860 divulgada oficialmente por Bitcoin Core es un error de permisos de entrada de Tor de gravedad media y relacionado con la configuración; no significa que se haya vulnerado la capa de consenso de BTC ni que los usuarios hayan perdido monedas de la nada. Según el aviso oficial, en algunas versiones, al usar `-whitelist` con un valor no predeterminado y cuando la dirección del daemon de Tor coincide con el rango de direcciones de la lista blanca, las conexiones entrantes de Tor podrían clasificarse erróneamente como conexiones de confianza, lo que desactivaría algunas protecciones contra DoS y medidas para mitigar la exposición de la privacidad. Los nodos que no tengan configurada esa opción no predeterminada no se ven afectados.
En una captura pública de la página de tendencias regionales de Binance Square, «Bitcoin Core divulga una vulnerabilidad en el tráfico de Tor» aparece con unas 433 personas comentando. Esta cifra solo refleja los comentarios visibles en la página, no una estadística de todo el sitio; aun así, el tema merece atención porque pone sobre la mesa tanto el riesgo del software de los nodos como el riesgo para el precio de BTC.
Conclusión primero: la CVE-2025-62860 divulgada oficialmente por Bitcoin Core es un error de permisos de entrada de Tor de gravedad media y relacionado con la configuración; no significa que se haya vulnerado la capa de consenso de BTC ni que los usuarios hayan perdido monedas de la nada. Según el aviso oficial, en algunas versiones, al usar `-whitelist` con un valor no predeterminado y cuando la dirección del daemon de Tor coincide con el rango de direcciones de la lista blanca, las conexiones entrantes de Tor podrían clasificarse erróneamente como conexiones de confianza, lo que desactivaría algunas protecciones contra DoS y medidas para mitigar la exposición de la privacidad. Los nodos que no tengan configurada esa opción no predeterminada no se ven afectados.
124

·
--
¡Bitcoin Core revela una vulnerabilidad de privacidad en Tor! Miles de nodos llegaron a confiar por error en conexiones desconocidas
La red Bitcoin siempre se ha destacado por su descentralización y seguridad, pero el software que la sustenta tampoco está libre de vulnerabilidades.
El 10 de noviembre, Bitcoin Core reveló públicamente una vulnerabilidad de seguridad relacionada con las conexiones a la red Tor, identificada como CVE-2025-62860.
En pocas palabras, algunos nodos tenían configurada una lista blanca que otorgaba permisos más amplios únicamente a determinadas conexiones de confianza. Sin embargo, debido a un problema en el mecanismo de validación del software, también era posible que usuarios desconocidos que se conectaban mediante Tor fueran considerados por error conexiones de confianza.
Bitcoin Core reveló que, debido a determinadas configuraciones, miles de nodos de la red principal accesibles habían incluido en la lista blanca todas las conexiones entrantes de Tor. Como resultado, era posible eludir algunas restricciones contra el tráfico basura y ciertos mecanismos de protección de la privacidad.
Primero, no todos los nodos de Bitcoin se vieron afectados. Solo estaban en riesgo los nodos que tenían habilitada una configuración específica de lista blanca no predeterminada y cuya dirección del proxy de Tor se encontraba dentro del rango correspondiente.
Segundo, la vulnerabilidad ya se había corregido. Bitcoin Core resolvió el problema en las versiones 30.0, 29.2 y 28.3, publicadas en octubre de 2025; esta vez, simplemente se dieron a conocer oficialmente los detalles técnicos.
La divulgación también vino acompañada de otras dos vulnerabilidades de seguridad. Una de ellas podía impedir, en determinadas circunstancias, que los nodos de los mineros generaran correctamente plantillas de bloques; la otra podía permitir que conexiones maliciosas retrasaran el procesamiento de nuevos bloques por parte de los nodos.
Cabe destacar que la información disponible públicamente no demuestra que estas vulnerabilidades se hayan explotado en la práctica.
En mi opinión, lo verdaderamente importante de este caso no es generar alarma, sino recordarnos que la seguridad de la red Bitcoin no depende únicamente del mecanismo de consenso, sino también del mantenimiento del software y la gestión de la configuración de cada nodo.
La descentralización no significa que nunca haya vulnerabilidades. Mantener el software actualizado y someterlo a auditorías públicas es fundamental para garantizar la seguridad de la red a largo plazo.
#BTC #Tor #比特币core披露tor流量漏洞
¡Bitcoin Core revela una vulnerabilidad de privacidad en Tor! Miles de nodos llegaron a confiar por error en conexiones desconocidas
La red Bitcoin siempre se ha destacado por su descentralización y seguridad, pero el software que la sustenta tampoco está libre de vulnerabilidades.
El 10 de noviembre, Bitcoin Core reveló públicamente una vulnerabilidad de seguridad relacionada con las conexiones a la red Tor, identificada como CVE-2025-62860.
En pocas palabras, algunos nodos tenían configurada una lista blanca que otorgaba permisos más amplios únicamente a determinadas conexiones de confianza. Sin embargo, debido a un problema en el mecanismo de validación del software, también era posible que usuarios desconocidos que se conectaban mediante Tor fueran considerados por error conexiones de confianza.
Bitcoin Core reveló que, debido a determinadas configuraciones, miles de nodos de la red principal accesibles habían incluido en la lista blanca todas las conexiones entrantes de Tor. Como resultado, era posible eludir algunas restricciones contra el tráfico basura y ciertos mecanismos de protección de la privacidad.
Primero, no todos los nodos de Bitcoin se vieron afectados. Solo estaban en riesgo los nodos que tenían habilitada una configuración específica de lista blanca no predeterminada y cuya dirección del proxy de Tor se encontraba dentro del rango correspondiente.
Segundo, la vulnerabilidad ya se había corregido. Bitcoin Core resolvió el problema en las versiones 30.0, 29.2 y 28.3, publicadas en octubre de 2025; esta vez, simplemente se dieron a conocer oficialmente los detalles técnicos.
La divulgación también vino acompañada de otras dos vulnerabilidades de seguridad. Una de ellas podía impedir, en determinadas circunstancias, que los nodos de los mineros generaran correctamente plantillas de bloques; la otra podía permitir que conexiones maliciosas retrasaran el procesamiento de nuevos bloques por parte de los nodos.
Cabe destacar que la información disponible públicamente no demuestra que estas vulnerabilidades se hayan explotado en la práctica.
En mi opinión, lo verdaderamente importante de este caso no es generar alarma, sino recordarnos que la seguridad de la red Bitcoin no depende únicamente del mecanismo de consenso, sino también del mantenimiento del software y la gestión de la configuración de cada nodo.
La descentralización no significa que nunca haya vulnerabilidades. Mantener el software actualizado y someterlo a auditorías públicas es fundamental para garantizar la seguridad de la red a largo plazo.
#BTC #Tor #比特币core披露tor流量漏洞
La red Bitcoin siempre se ha destacado por su descentralización y seguridad, pero el software que la sustenta tampoco está libre de vulnerabilidades.
El 10 de noviembre, Bitcoin Core reveló públicamente una vulnerabilidad de seguridad relacionada con las conexiones a la red Tor, identificada como CVE-2025-62860.
En pocas palabras, algunos nodos tenían configurada una lista blanca que otorgaba permisos más amplios únicamente a determinadas conexiones de confianza. Sin embargo, debido a un problema en el mecanismo de validación del software, también era posible que usuarios desconocidos que se conectaban mediante Tor fueran considerados por error conexiones de confianza.
Bitcoin Core reveló que, debido a determinadas configuraciones, miles de nodos de la red principal accesibles habían incluido en la lista blanca todas las conexiones entrantes de Tor. Como resultado, era posible eludir algunas restricciones contra el tráfico basura y ciertos mecanismos de protección de la privacidad.
Primero, no todos los nodos de Bitcoin se vieron afectados. Solo estaban en riesgo los nodos que tenían habilitada una configuración específica de lista blanca no predeterminada y cuya dirección del proxy de Tor se encontraba dentro del rango correspondiente.
Segundo, la vulnerabilidad ya se había corregido. Bitcoin Core resolvió el problema en las versiones 30.0, 29.2 y 28.3, publicadas en octubre de 2025; esta vez, simplemente se dieron a conocer oficialmente los detalles técnicos.
La divulgación también vino acompañada de otras dos vulnerabilidades de seguridad. Una de ellas podía impedir, en determinadas circunstancias, que los nodos de los mineros generaran correctamente plantillas de bloques; la otra podía permitir que conexiones maliciosas retrasaran el procesamiento de nuevos bloques por parte de los nodos.
Cabe destacar que la información disponible públicamente no demuestra que estas vulnerabilidades se hayan explotado en la práctica.
En mi opinión, lo verdaderamente importante de este caso no es generar alarma, sino recordarnos que la seguridad de la red Bitcoin no depende únicamente del mecanismo de consenso, sino también del mantenimiento del software y la gestión de la configuración de cada nodo.
La descentralización no significa que nunca haya vulnerabilidades. Mantener el software actualizado y someterlo a auditorías públicas es fundamental para garantizar la seguridad de la red a largo plazo.
#BTC #Tor #比特币core披露tor流量漏洞
1
1.5k
·
--
#BitcoinCoreDisclosesTorTrafficVulnerability No te asustes por la noticia del error de Tor. La verdadera historia es el «retraso», no el «peligro». 🧅
Bitcoin Core reveló 3 vulnerabilidades que ya habían sido corregidas. «Miles» de nodos accesibles de la mainnet estaban permitiendo conexiones entrantes de Tor mediante una lista de permitidos, lo que eliminaba algunos límites contra DoS y protecciones de privacidad. Los nodos que no tenían esta configuración no predeterminada no estaban afectados. (theblock)
La verdad sobre la cronología:
✅ La solución llegó en Bitcoin Core 30.0 (10 de octubre de 2025) y 29.2 (14 de octubre de 2025). La última versión vulnerable llegó al final de su vida útil el 27 de octubre de 2026.
✅ El proyecto primero publica la solución y luego revela los detalles de la vulnerabilidad.
⚠️ No es un problema de las reglas de consenso. El riesgo afectaba a la privacidad y la fiabilidad de los nodos, no a las monedas ni al protocolo de Bitcoin. (theblock) (cryptovalleyjournal)
Mi análisis: Este es un ejemplo de libro de texto de «divulgación responsable». Primero, el parche; luego, se da tiempo a los usuarios para actualizar; y después, se publica el aviso. La fortaleza del código abierto es que se encuentra un error, se corrige y, más tarde, todo queda a la vista del público. Pero también hay una lección: los operadores que siguen usando versiones antiguas de los nodos ya deberían actualizarlas.
(No es asesoramiento financiero. DYOR.)
¿Tú ejecutas tu propio nodo o confías en un exchange/custodio? ¿Por qué? 👇
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin❗ #Tor #BitcoinCore
#BitcoinCoreDisclosesTorTrafficVulnerability No te asustes por la noticia del error de Tor. La verdadera historia es el «retraso», no el «peligro». 🧅
Bitcoin Core reveló 3 vulnerabilidades que ya habían sido corregidas. «Miles» de nodos accesibles de la mainnet estaban permitiendo conexiones entrantes de Tor mediante una lista de permitidos, lo que eliminaba algunos límites contra DoS y protecciones de privacidad. Los nodos que no tenían esta configuración no predeterminada no estaban afectados. (theblock)
La verdad sobre la cronología:
✅ La solución llegó en Bitcoin Core 30.0 (10 de octubre de 2025) y 29.2 (14 de octubre de 2025). La última versión vulnerable llegó al final de su vida útil el 27 de octubre de 2026.
✅ El proyecto primero publica la solución y luego revela los detalles de la vulnerabilidad.
⚠️ No es un problema de las reglas de consenso. El riesgo afectaba a la privacidad y la fiabilidad de los nodos, no a las monedas ni al protocolo de Bitcoin. (theblock) (cryptovalleyjournal)
Mi análisis: Este es un ejemplo de libro de texto de «divulgación responsable». Primero, el parche; luego, se da tiempo a los usuarios para actualizar; y después, se publica el aviso. La fortaleza del código abierto es que se encuentra un error, se corrige y, más tarde, todo queda a la vista del público. Pero también hay una lección: los operadores que siguen usando versiones antiguas de los nodos ya deberían actualizarlas.
(No es asesoramiento financiero. DYOR.)
¿Tú ejecutas tu propio nodo o confías en un exchange/custodio? ¿Por qué? 👇
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin❗ #Tor #BitcoinCore
Bitcoin Core reveló 3 vulnerabilidades que ya habían sido corregidas. «Miles» de nodos accesibles de la mainnet estaban permitiendo conexiones entrantes de Tor mediante una lista de permitidos, lo que eliminaba algunos límites contra DoS y protecciones de privacidad. Los nodos que no tenían esta configuración no predeterminada no estaban afectados. (theblock)
La verdad sobre la cronología:
✅ La solución llegó en Bitcoin Core 30.0 (10 de octubre de 2025) y 29.2 (14 de octubre de 2025). La última versión vulnerable llegó al final de su vida útil el 27 de octubre de 2026.
✅ El proyecto primero publica la solución y luego revela los detalles de la vulnerabilidad.
⚠️ No es un problema de las reglas de consenso. El riesgo afectaba a la privacidad y la fiabilidad de los nodos, no a las monedas ni al protocolo de Bitcoin. (theblock) (cryptovalleyjournal)
Mi análisis: Este es un ejemplo de libro de texto de «divulgación responsable». Primero, el parche; luego, se da tiempo a los usuarios para actualizar; y después, se publica el aviso. La fortaleza del código abierto es que se encuentra un error, se corrige y, más tarde, todo queda a la vista del público. Pero también hay una lección: los operadores que siguen usando versiones antiguas de los nodos ya deberían actualizarlas.
(No es asesoramiento financiero. DYOR.)
¿Tú ejecutas tu propio nodo o confías en un exchange/custodio? ¿Por qué? 👇
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin❗ #Tor #BitcoinCore
9

·
--
Estos últimos días he visitado algunos mercados de la web onion porque tenía curiosidad por las monedas que se utilizan para realizar transacciones de compraventa en ellos. Descubrí las monedas legendarias que se usan en esos mercados onion: $BTC , $LTC y $XMR . Resulta que allí no solo se utilizan monedas de privacidad, sino que las monedas transparentes, como BTC, también son muy populares. Por supuesto, en la web onion solo estaba echando un vistazo a lo que se vende allí, y tampoco recomiendo visitarla. Mi consejo es que no realicen transacciones en mercados de ese tipo, porque esas webs podrían ser trampas de la Interpol o del FBI. Eso es todo, gracias.
#onion
#Privacy
#DarkWebRisk
#Tor
Estos últimos días he visitado algunos mercados de la web onion porque tenía curiosidad por las monedas que se utilizan para realizar transacciones de compraventa en ellos. Descubrí las monedas legendarias que se usan en esos mercados onion: $BTC , $LTC y $XMR . Resulta que allí no solo se utilizan monedas de privacidad, sino que las monedas transparentes, como BTC, también son muy populares. Por supuesto, en la web onion solo estaba echando un vistazo a lo que se vende allí, y tampoco recomiendo visitarla. Mi consejo es que no realicen transacciones en mercados de ese tipo, porque esas webs podrían ser trampas de la Interpol o del FBI. Eso es todo, gracias.
#onion
#Privacy
#DarkWebRisk
#Tor
#onion
#Privacy
#DarkWebRisk
#Tor
197

·
--
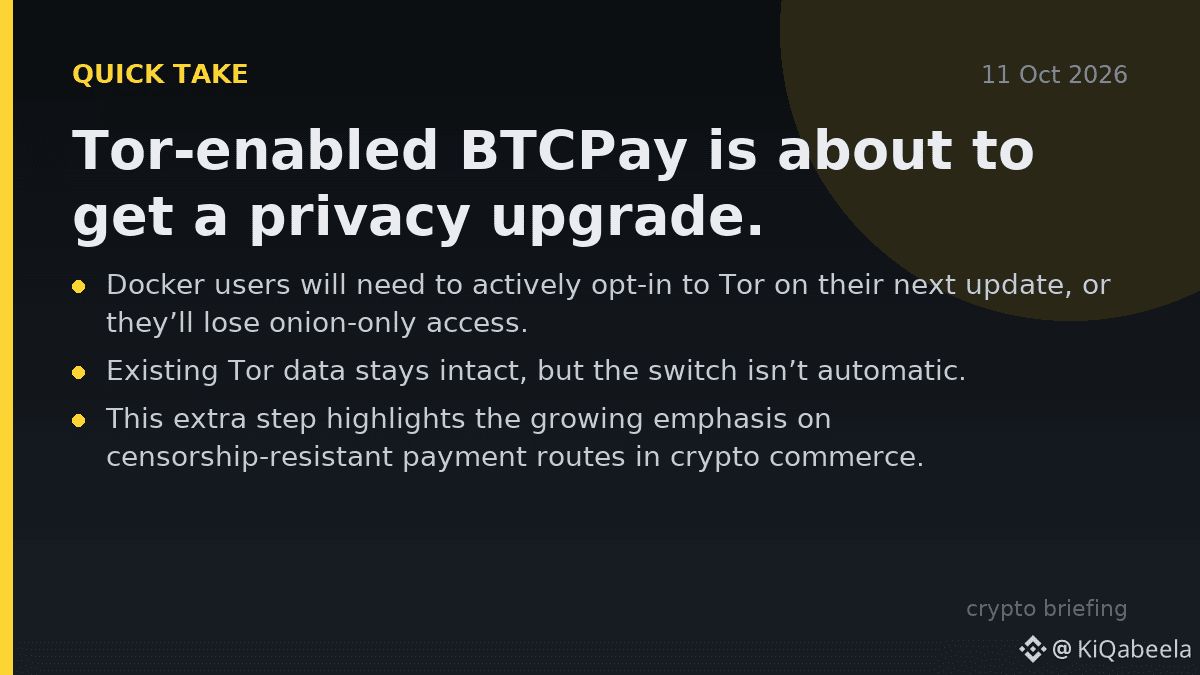
BTCPay compatible con Tor está a punto de recibir una mejora de privacidad.
Los usuarios de Docker tendrán que activar Tor explícitamente en su próxima actualización; de lo contrario, perderán el acceso exclusivo a sitios onion. Los datos de Tor existentes se conservarán, pero el cambio no es automático.
Este paso adicional pone de relieve la creciente importancia de las vías de pago resistentes a la censura en el comercio de criptomonedas. También recuerda a los operadores que la privacidad no se configura y se olvida: requiere atención constante.
💬 ¿Cómo gestionarás el proceso de activación en tu implementación de BTCPay? BTCPay Tor CryptoPrivacy
#BTCPay #Tor #CryptoPrivacy
BTCPay compatible con Tor está a punto de recibir una mejora de privacidad.
Los usuarios de Docker tendrán que activar Tor explícitamente en su próxima actualización; de lo contrario, perderán el acceso exclusivo a sitios onion. Los datos de Tor existentes se conservarán, pero el cambio no es automático.
Este paso adicional pone de relieve la creciente importancia de las vías de pago resistentes a la censura en el comercio de criptomonedas. También recuerda a los operadores que la privacidad no se configura y se olvida: requiere atención constante.
💬 ¿Cómo gestionarás el proceso de activación en tu implementación de BTCPay? BTCPay Tor CryptoPrivacy
#BTCPay #Tor #CryptoPrivacy
Los usuarios de Docker tendrán que activar Tor explícitamente en su próxima actualización; de lo contrario, perderán el acceso exclusivo a sitios onion. Los datos de Tor existentes se conservarán, pero el cambio no es automático.
Este paso adicional pone de relieve la creciente importancia de las vías de pago resistentes a la censura en el comercio de criptomonedas. También recuerda a los operadores que la privacidad no se configura y se olvida: requiere atención constante.
💬 ¿Cómo gestionarás el proceso de activación en tu implementación de BTCPay? BTCPay Tor CryptoPrivacy
#BTCPay #Tor #CryptoPrivacy
26
·
--
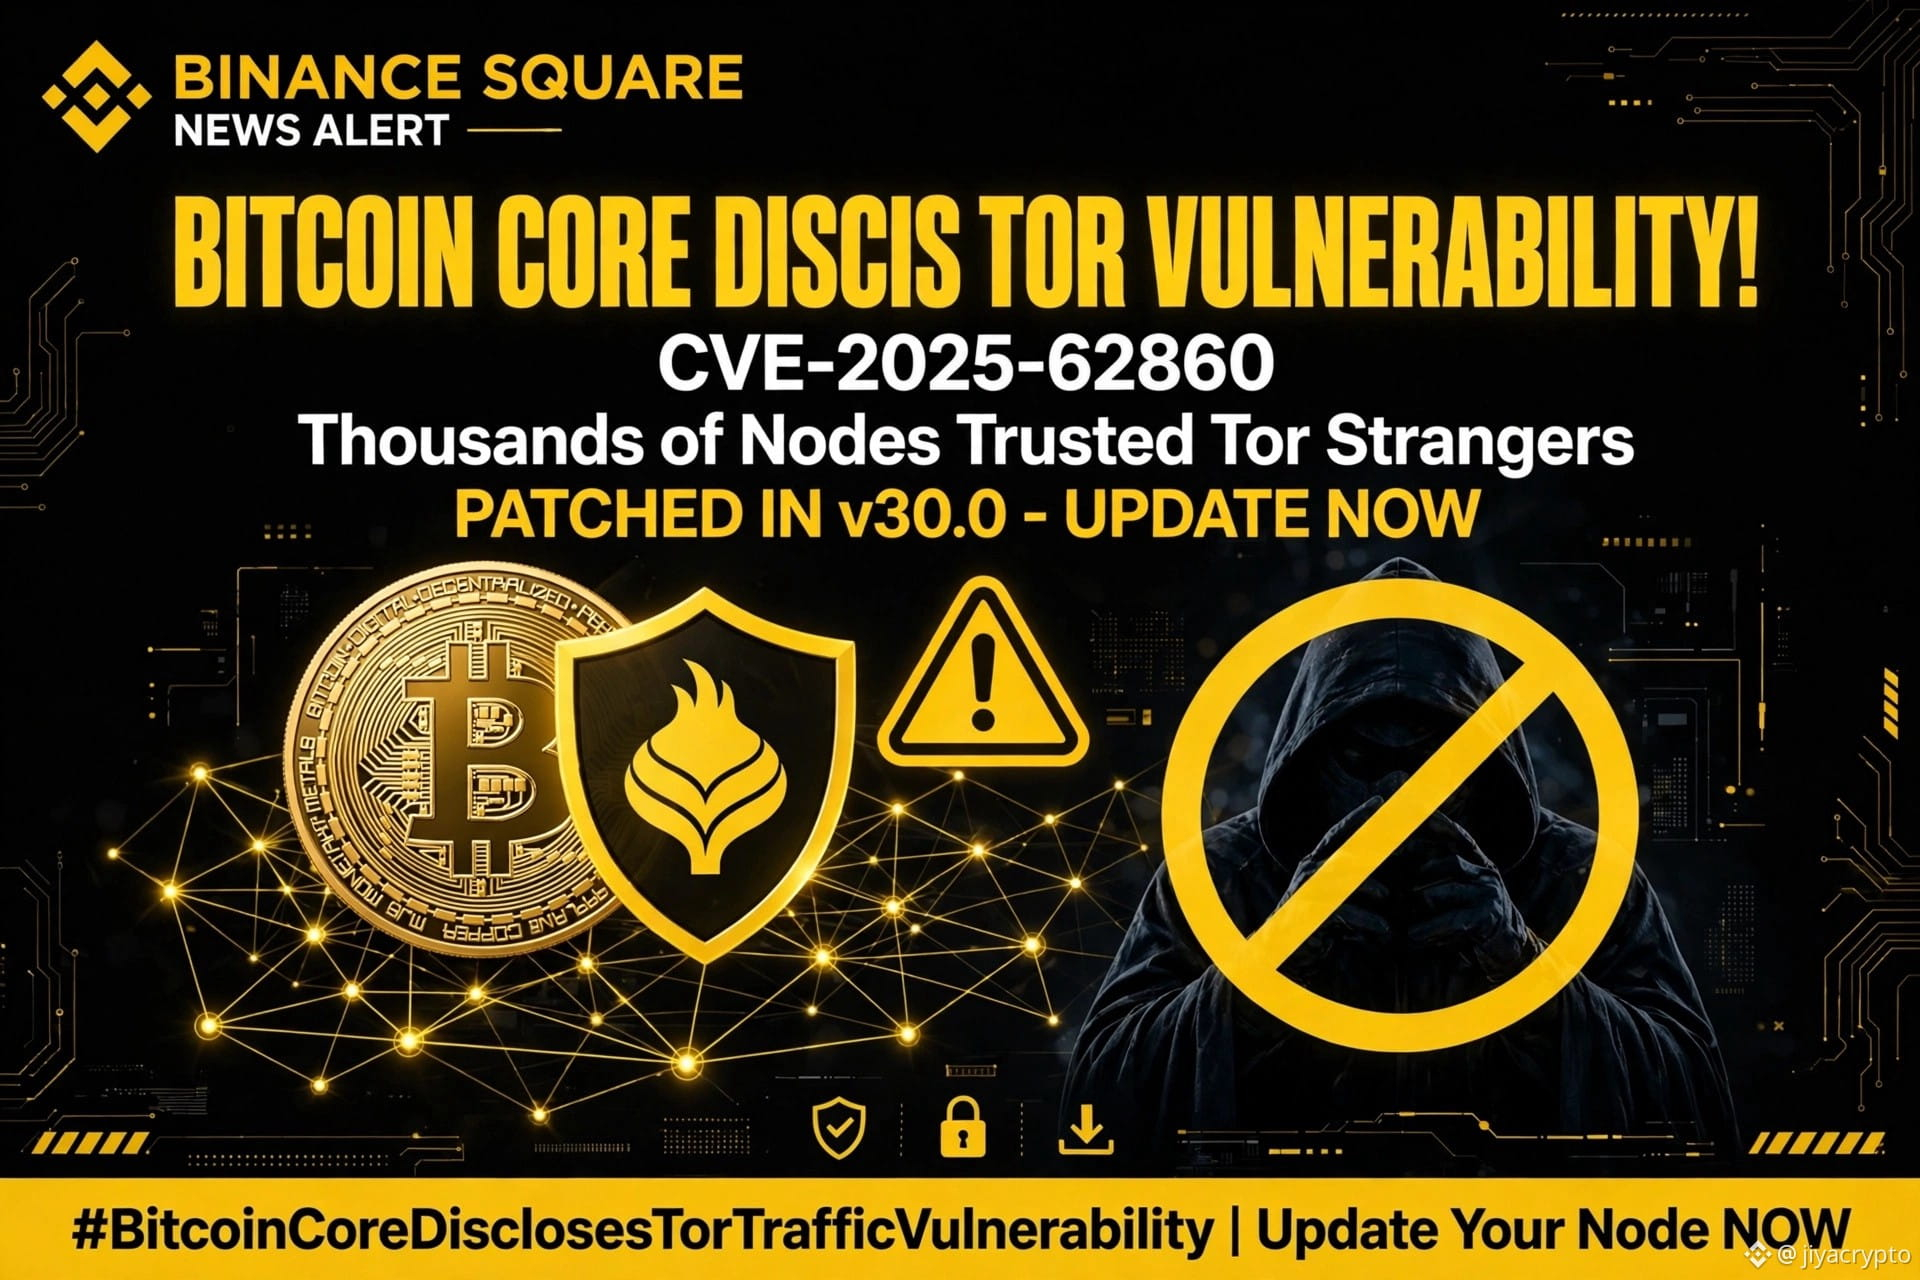
#BitcoinCoreDisclosesTorTrafficVulnerability 🚨 ÚLTIMA HORA: Bitcoin Core revela una vulnerabilidad en el tráfico de Tor
¡Esto es ENORME para quienes operan nodos y valoran la privacidad! 👇
¿Qué pasó?
Bitcoin Core reveló la vulnerabilidad CVE-2025-62860: un fallo de Tor que permitía que CUALQUIER desconocido en Tor obtuviera permisos de CONFIANZA en miles de nodos. 😱
¿Cómo?
➡️ El tráfico de Tor se trataba como tráfico LOCAL
➡️ Si el nodo tenía activada la opción -whitelist, los desconocidos de Tor podían eludir las protecciones contra el spam y de privacidad
➡️ Miles de nodos de la red principal accesibles incluían en la lista blanca TODAS las conexiones entrantes de Tor
Buenas noticias:
✅ NO se perdieron monedas ni se hackearon billeteras
✅ Corregido en octubre de 2025 en las versiones v30.0, v29.2 y v28.3
✅ Los nodos SIN whitelist NO se vieron afectados
✅ Se reveló el 10 de noviembre, tras el fin del soporte de la versión 29.x
PERO también se revelaron:
⚠️ CVE-2025-62861 ALTA: podría impedir que los nodos de minería generen bloques válidos
⚠️ CVE-2025-62859 MEDIA: podría detener el procesamiento de bloques durante 10 minutos
¿Qué hacer AHORA?
1. Actualiza a la versión más reciente de Bitcoin Core LO ANTES POSIBLE
2. Revisa la configuración de -whitelist
3. Si operas un nodo Tor, VERIFICA tu configuración
Bitcoin sigue siendo seguro: ¡así funciona la divulgación responsable!
¿Operas un nodo? 👇
🟢 = Ya actualicé
🟡 = Actualizando ahora
🔴 = No lo sabía
¡Reenvíalo para advertir a quienes operan nodos!
#Bitcoin #BTC #Tor #BitcoinCore #SeguridadCripto #Binance
#BitcoinCoreDisclosesTorTrafficVulnerability 🚨 ÚLTIMA HORA: Bitcoin Core revela una vulnerabilidad en el tráfico de Tor
¡Esto es ENORME para quienes operan nodos y valoran la privacidad! 👇
¿Qué pasó?
Bitcoin Core reveló la vulnerabilidad CVE-2025-62860: un fallo de Tor que permitía que CUALQUIER desconocido en Tor obtuviera permisos de CONFIANZA en miles de nodos. 😱
¿Cómo?
➡️ El tráfico de Tor se trataba como tráfico LOCAL
➡️ Si el nodo tenía activada la opción -whitelist, los desconocidos de Tor podían eludir las protecciones contra el spam y de privacidad
➡️ Miles de nodos de la red principal accesibles incluían en la lista blanca TODAS las conexiones entrantes de Tor
Buenas noticias:
✅ NO se perdieron monedas ni se hackearon billeteras
✅ Corregido en octubre de 2025 en las versiones v30.0, v29.2 y v28.3
✅ Los nodos SIN whitelist NO se vieron afectados
✅ Se reveló el 10 de noviembre, tras el fin del soporte de la versión 29.x
PERO también se revelaron:
⚠️ CVE-2025-62861 ALTA: podría impedir que los nodos de minería generen bloques válidos
⚠️ CVE-2025-62859 MEDIA: podría detener el procesamiento de bloques durante 10 minutos
¿Qué hacer AHORA?
1. Actualiza a la versión más reciente de Bitcoin Core LO ANTES POSIBLE
2. Revisa la configuración de -whitelist
3. Si operas un nodo Tor, VERIFICA tu configuración
Bitcoin sigue siendo seguro: ¡así funciona la divulgación responsable!
¿Operas un nodo? 👇
🟢 = Ya actualicé
🟡 = Actualizando ahora
🔴 = No lo sabía
¡Reenvíalo para advertir a quienes operan nodos!
#Bitcoin #BTC #Tor #BitcoinCore #SeguridadCripto #Binance
¡Esto es ENORME para quienes operan nodos y valoran la privacidad! 👇
¿Qué pasó?
Bitcoin Core reveló la vulnerabilidad CVE-2025-62860: un fallo de Tor que permitía que CUALQUIER desconocido en Tor obtuviera permisos de CONFIANZA en miles de nodos. 😱
¿Cómo?
➡️ El tráfico de Tor se trataba como tráfico LOCAL
➡️ Si el nodo tenía activada la opción -whitelist, los desconocidos de Tor podían eludir las protecciones contra el spam y de privacidad
➡️ Miles de nodos de la red principal accesibles incluían en la lista blanca TODAS las conexiones entrantes de Tor
Buenas noticias:
✅ NO se perdieron monedas ni se hackearon billeteras
✅ Corregido en octubre de 2025 en las versiones v30.0, v29.2 y v28.3
✅ Los nodos SIN whitelist NO se vieron afectados
✅ Se reveló el 10 de noviembre, tras el fin del soporte de la versión 29.x
PERO también se revelaron:
⚠️ CVE-2025-62861 ALTA: podría impedir que los nodos de minería generen bloques válidos
⚠️ CVE-2025-62859 MEDIA: podría detener el procesamiento de bloques durante 10 minutos
¿Qué hacer AHORA?
1. Actualiza a la versión más reciente de Bitcoin Core LO ANTES POSIBLE
2. Revisa la configuración de -whitelist
3. Si operas un nodo Tor, VERIFICA tu configuración
Bitcoin sigue siendo seguro: ¡así funciona la divulgación responsable!
¿Operas un nodo? 👇
🟢 = Ya actualicé
🟡 = Actualizando ahora
🔴 = No lo sabía
¡Reenvíalo para advertir a quienes operan nodos!
#Bitcoin #BTC #Tor #BitcoinCore #SeguridadCripto #Binance
SHERAZ FAHEEM 01:
Security discussions are healthy for Bitcoin because they encourage stronger infrastructure and better development practices.
2
1
100
#BitcoinCoreDisclosesTorTrafficVulnerability
🚨 ¡BITCOIN CORE REVELA UNA VULNERABILIDAD EN EL TRÁFICO DE TOR! 🔥
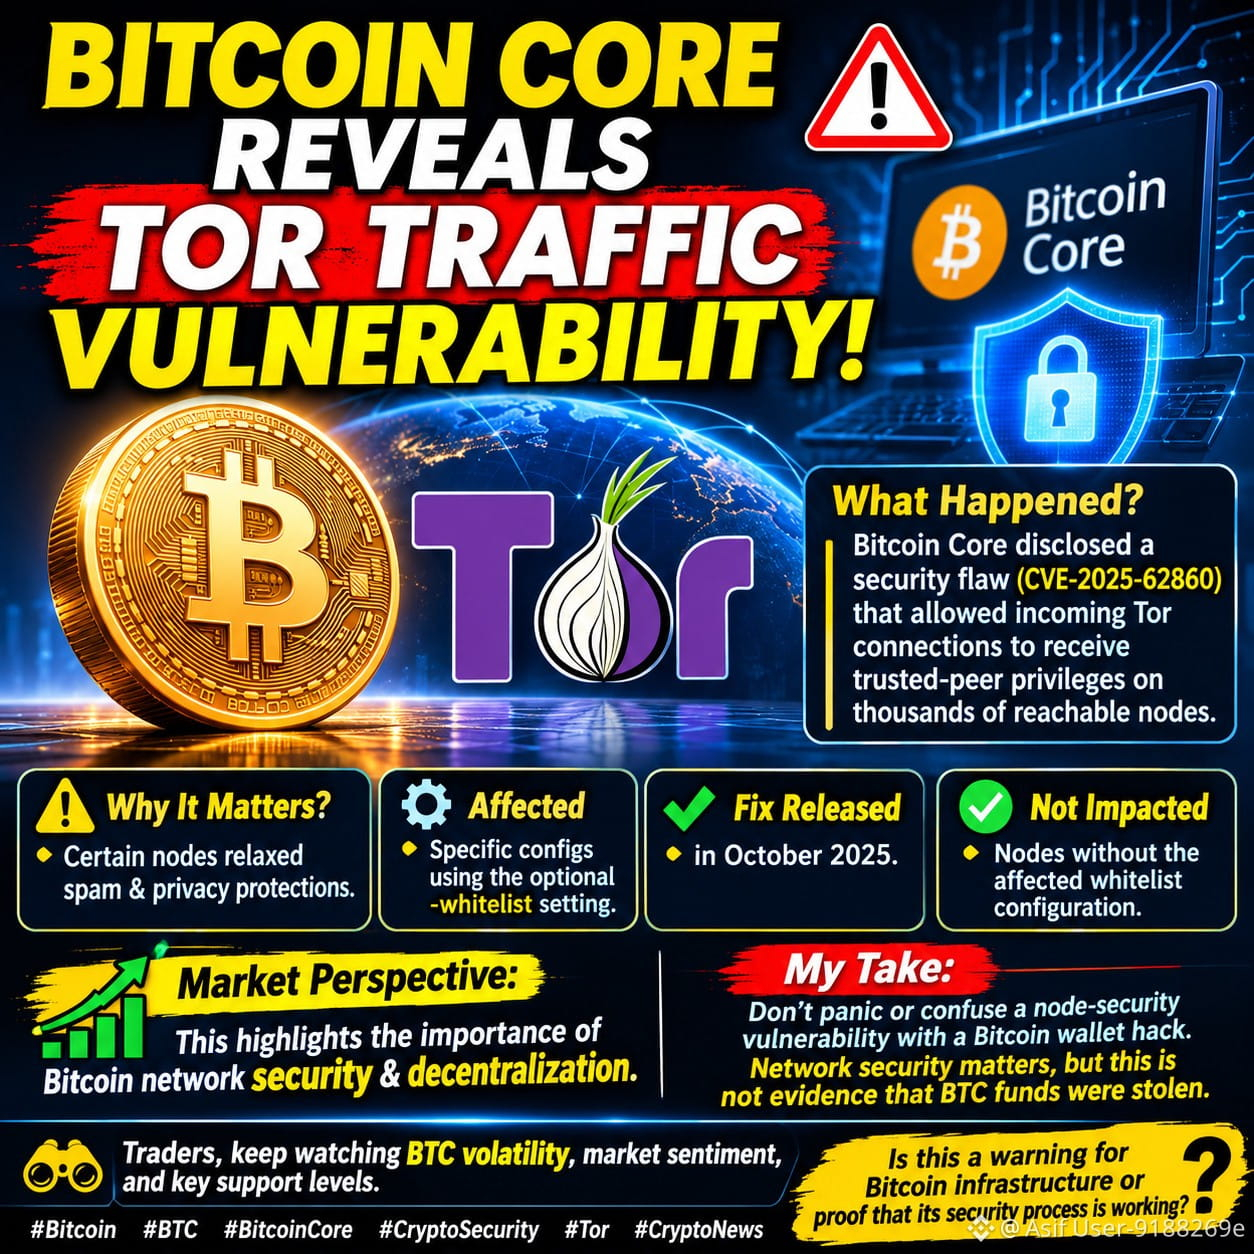
Bitcoin Core ha revelado una falla de seguridad (CVE-2025-62860) que permitía que las conexiones entrantes de Tor obtuvieran privilegios de pares de confianza en miles de nodos de Bitcoin accesibles.
⚠️ ¿Por qué es importante?
Ciertos nodos relajaron involuntariamente las protecciones contra el spam y para la privacidad.
El problema afectó a configuraciones específicas que utilizaban el ajuste opcional -whitelist.
Los desarrolladores publicaron correcciones en octubre de 2025.
Los nodos que no tenían la configuración de lista blanca afectada no se vieron afectados.
📊 Perspectiva del mercado: Esta divulgación destaca la importancia de la seguridad de la red Bitcoin, la descentralización y las actualizaciones continuas.
Mi opinión: No entres en pánico ni confundas una vulnerabilidad de seguridad de un nodo con un hackeo de una billetera Bitcoin. La seguridad de la red importa, pero esto no demuestra que se hayan robado fondos de BTC.
👀 Operadores, sigan de cerca la volatilidad de $BTC , el sentimiento del mercado y los niveles clave de soporte.
¿Es esto una advertencia para la infraestructura de Bitcoin o una prueba de que su proceso de seguridad está funcionando?
#Bitcoin #BTC #BitcoinCore #CryptoSecurity #Tor #CryptoNewss
#BitcoinCoreDisclosesTorTrafficVulnerability
🚨 ¡BITCOIN CORE REVELA UNA VULNERABILIDAD EN EL TRÁFICO DE TOR! 🔥
Bitcoin Core ha revelado una falla de seguridad (CVE-2025-62860) que permitía que las conexiones entrantes de Tor obtuvieran privilegios de pares de confianza en miles de nodos de Bitcoin accesibles.
⚠️ ¿Por qué es importante?
Ciertos nodos relajaron involuntariamente las protecciones contra el spam y para la privacidad.
El problema afectó a configuraciones específicas que utilizaban el ajuste opcional -whitelist.
Los desarrolladores publicaron correcciones en octubre de 2025.
Los nodos que no tenían la configuración de lista blanca afectada no se vieron afectados.
📊 Perspectiva del mercado: Esta divulgación destaca la importancia de la seguridad de la red Bitcoin, la descentralización y las actualizaciones continuas.
Mi opinión: No entres en pánico ni confundas una vulnerabilidad de seguridad de un nodo con un hackeo de una billetera Bitcoin. La seguridad de la red importa, pero esto no demuestra que se hayan robado fondos de BTC.
👀 Operadores, sigan de cerca la volatilidad de $BTC , el sentimiento del mercado y los niveles clave de soporte.
¿Es esto una advertencia para la infraestructura de Bitcoin o una prueba de que su proceso de seguridad está funcionando?
#Bitcoin #BTC #BitcoinCore #CryptoSecurity #Tor #CryptoNewss
🚨 ¡BITCOIN CORE REVELA UNA VULNERABILIDAD EN EL TRÁFICO DE TOR! 🔥
Bitcoin Core ha revelado una falla de seguridad (CVE-2025-62860) que permitía que las conexiones entrantes de Tor obtuvieran privilegios de pares de confianza en miles de nodos de Bitcoin accesibles.
⚠️ ¿Por qué es importante?
Ciertos nodos relajaron involuntariamente las protecciones contra el spam y para la privacidad.
El problema afectó a configuraciones específicas que utilizaban el ajuste opcional -whitelist.
Los desarrolladores publicaron correcciones en octubre de 2025.
Los nodos que no tenían la configuración de lista blanca afectada no se vieron afectados.
📊 Perspectiva del mercado: Esta divulgación destaca la importancia de la seguridad de la red Bitcoin, la descentralización y las actualizaciones continuas.
Mi opinión: No entres en pánico ni confundas una vulnerabilidad de seguridad de un nodo con un hackeo de una billetera Bitcoin. La seguridad de la red importa, pero esto no demuestra que se hayan robado fondos de BTC.
👀 Operadores, sigan de cerca la volatilidad de $BTC , el sentimiento del mercado y los niveles clave de soporte.
¿Es esto una advertencia para la infraestructura de Bitcoin o una prueba de que su proceso de seguridad está funcionando?
#Bitcoin #BTC #BitcoinCore #CryptoSecurity #Tor #CryptoNewss
SHERAZ FAHEEM 01:
Bitcoin's long-term strength depends on developers continuously reviewing and improving its security model.
1
9
·
--
#BitcoinCoreDisclosesTorTrafficVulnerability
BITCOIN CORE ACABA DE REVELAR UNA VULNERABILIDAD DE TOR. 🛡️⚠️
Tu capa de privacidad tenía una grieta.
No tus monedas. No tus claves.
Pero sí tu tráfico de red.
Bitcoin Core la encontró y la reveló.
Así es como se ve la descentralización real:
Sin ocultamientos. Sin encubrimientos. Solo transparencia.
¿Sigues ejecutando tu nodo en Tor?
Comenta: SEGURO 🟢 o PREOCUPADO 🔴
#bitcoin #Tor #Privacy #BinanceSquare
#BitcoinCoreDisclosesTorTrafficVulnerability
BITCOIN CORE ACABA DE REVELAR UNA VULNERABILIDAD DE TOR. 🛡️⚠️
Tu capa de privacidad tenía una grieta.
No tus monedas. No tus claves.
Pero sí tu tráfico de red.
Bitcoin Core la encontró y la reveló.
Así es como se ve la descentralización real:
Sin ocultamientos. Sin encubrimientos. Solo transparencia.
¿Sigues ejecutando tu nodo en Tor?
Comenta: SEGURO 🟢 o PREOCUPADO 🔴
#bitcoin #Tor #Privacy #BinanceSquare
BITCOIN CORE ACABA DE REVELAR UNA VULNERABILIDAD DE TOR. 🛡️⚠️
Tu capa de privacidad tenía una grieta.
No tus monedas. No tus claves.
Pero sí tu tráfico de red.
Bitcoin Core la encontró y la reveló.
Así es como se ve la descentralización real:
Sin ocultamientos. Sin encubrimientos. Solo transparencia.
¿Sigues ejecutando tu nodo en Tor?
Comenta: SEGURO 🟢 o PREOCUPADO 🔴
#bitcoin #Tor #Privacy #BinanceSquare
1
212
·
--
#BitcoinCoreDisclosesTorTrafficVulnerability
🚨 Bitcoin Core acaba de revelar 3 errores, y los tres ya se habían corregido
Los avisos se hicieron públicos el 10 de noviembre, pero las correcciones se publicaron en octubre de 2025. Este es el resumen: (theblock)
🔓 CVE-2025-62860 (gravedad media): los pares de Tor podían obtener permisos de lista blanca en nodos que usaban la opción -whitelist. Bitcoin Core dijo que «miles» de nodos accesibles estaban afectados, lo que eliminaba algunos límites contra ataques DoS y protecciones de privacidad.
⛏️ CVE-2025-62861 (gravedad alta): los mineros afectados tuvieron que reiniciar sus nodos para volver a crear plantillas de bloques válidas.
📦 CVE-2025-62859 (gravedad media): un problema de retransmisión de bloques (bloques compactos). (theblock) (theblock)
¿Por qué la demora? Bitcoin Core publica primero la corrección y describe el error después. La última versión vulnerable llegó al final de su vida útil el 27 de octubre. (theblock)
Qué hacer: la versión 30.0 corrige los tres errores. La versión 29.2 también incluye las correcciones. Si usas un paquete de nodo listo para usar con Tor, comprueba si configura -whitelist. (theblock)
Para los operadores: son problemas del software de nodos, ajenos a las reglas de consenso de Bitcoin. Es un asunto de infraestructura, no un fallo del protocolo. (theunhashed)
🗣️ ¿Tienes tu propio nodo o dependes de un exchange? 👇
#BitcoinCore #CryptoSecurity #Bitcoin #Tor $BTC $ETH
Esto no es asesoramiento financiero.
#BitcoinCoreDisclosesTorTrafficVulnerability
🚨 Bitcoin Core acaba de revelar 3 errores, y los tres ya se habían corregido
Los avisos se hicieron públicos el 10 de noviembre, pero las correcciones se publicaron en octubre de 2025. Este es el resumen: (theblock)
🔓 CVE-2025-62860 (gravedad media): los pares de Tor podían obtener permisos de lista blanca en nodos que usaban la opción -whitelist. Bitcoin Core dijo que «miles» de nodos accesibles estaban afectados, lo que eliminaba algunos límites contra ataques DoS y protecciones de privacidad.
⛏️ CVE-2025-62861 (gravedad alta): los mineros afectados tuvieron que reiniciar sus nodos para volver a crear plantillas de bloques válidas.
📦 CVE-2025-62859 (gravedad media): un problema de retransmisión de bloques (bloques compactos). (theblock) (theblock)
¿Por qué la demora? Bitcoin Core publica primero la corrección y describe el error después. La última versión vulnerable llegó al final de su vida útil el 27 de octubre. (theblock)
Qué hacer: la versión 30.0 corrige los tres errores. La versión 29.2 también incluye las correcciones. Si usas un paquete de nodo listo para usar con Tor, comprueba si configura -whitelist. (theblock)
Para los operadores: son problemas del software de nodos, ajenos a las reglas de consenso de Bitcoin. Es un asunto de infraestructura, no un fallo del protocolo. (theunhashed)
🗣️ ¿Tienes tu propio nodo o dependes de un exchange? 👇
#BitcoinCore #CryptoSecurity #Bitcoin #Tor $BTC $ETH
Esto no es asesoramiento financiero.
🚨 Bitcoin Core acaba de revelar 3 errores, y los tres ya se habían corregido
Los avisos se hicieron públicos el 10 de noviembre, pero las correcciones se publicaron en octubre de 2025. Este es el resumen: (theblock)
🔓 CVE-2025-62860 (gravedad media): los pares de Tor podían obtener permisos de lista blanca en nodos que usaban la opción -whitelist. Bitcoin Core dijo que «miles» de nodos accesibles estaban afectados, lo que eliminaba algunos límites contra ataques DoS y protecciones de privacidad.
⛏️ CVE-2025-62861 (gravedad alta): los mineros afectados tuvieron que reiniciar sus nodos para volver a crear plantillas de bloques válidas.
📦 CVE-2025-62859 (gravedad media): un problema de retransmisión de bloques (bloques compactos). (theblock) (theblock)
¿Por qué la demora? Bitcoin Core publica primero la corrección y describe el error después. La última versión vulnerable llegó al final de su vida útil el 27 de octubre. (theblock)
Qué hacer: la versión 30.0 corrige los tres errores. La versión 29.2 también incluye las correcciones. Si usas un paquete de nodo listo para usar con Tor, comprueba si configura -whitelist. (theblock)
Para los operadores: son problemas del software de nodos, ajenos a las reglas de consenso de Bitcoin. Es un asunto de infraestructura, no un fallo del protocolo. (theunhashed)
🗣️ ¿Tienes tu propio nodo o dependes de un exchange? 👇
#BitcoinCore #CryptoSecurity #Bitcoin #Tor $BTC $ETH
Esto no es asesoramiento financiero.
1
44
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#A Packed Week of Earnings and Data Tests Markets
1,290 visualizaciones
35 participa(n) en el debate
2
#HuangReportedlyConsidersReturnToNvidia
10,351 visualizaciones
181 participa(n) en el debate
3
#CryptoSelloffTriggersMultipleWhaleLiquidations
262,822 visualizaciones
2,227 participa(n) en el debate
4
#BitcoinSpotETFsPost$1.065BOutflowsForThirdStraightWeek
754 visualizaciones
20 participa(n) en el debate
5
#About64000BitcoinMiningMachinesReportedlyHijacked
10,384 visualizaciones
158 participa(n) en el debate
6
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
211,524 visualizaciones
1,775 participa(n) en el debate
7
#WillFOMCMinutesReinforceRateHikeExpectations?
79,782 visualizaciones
909 participa(n) en el debate
8
#BitcoinActiveSupplyInProfitDropsBelow45%
286,146 visualizaciones
2,013 participa(n) en el debate
9
#TONStrategyReports$23.97MQ3NetLoss
24,001 visualizaciones
161 participa(n) en el debate
10
#KavaSaysAbnormalActivityLimitedToKavaLend
189,048 visualizaciones
1,154 participa(n) en el debate