

#softwaresecurity
softwaresecurity
1,489 visualizaciones
3 participa(n) en el debate
Populares
Novedades
·
--
Artículo
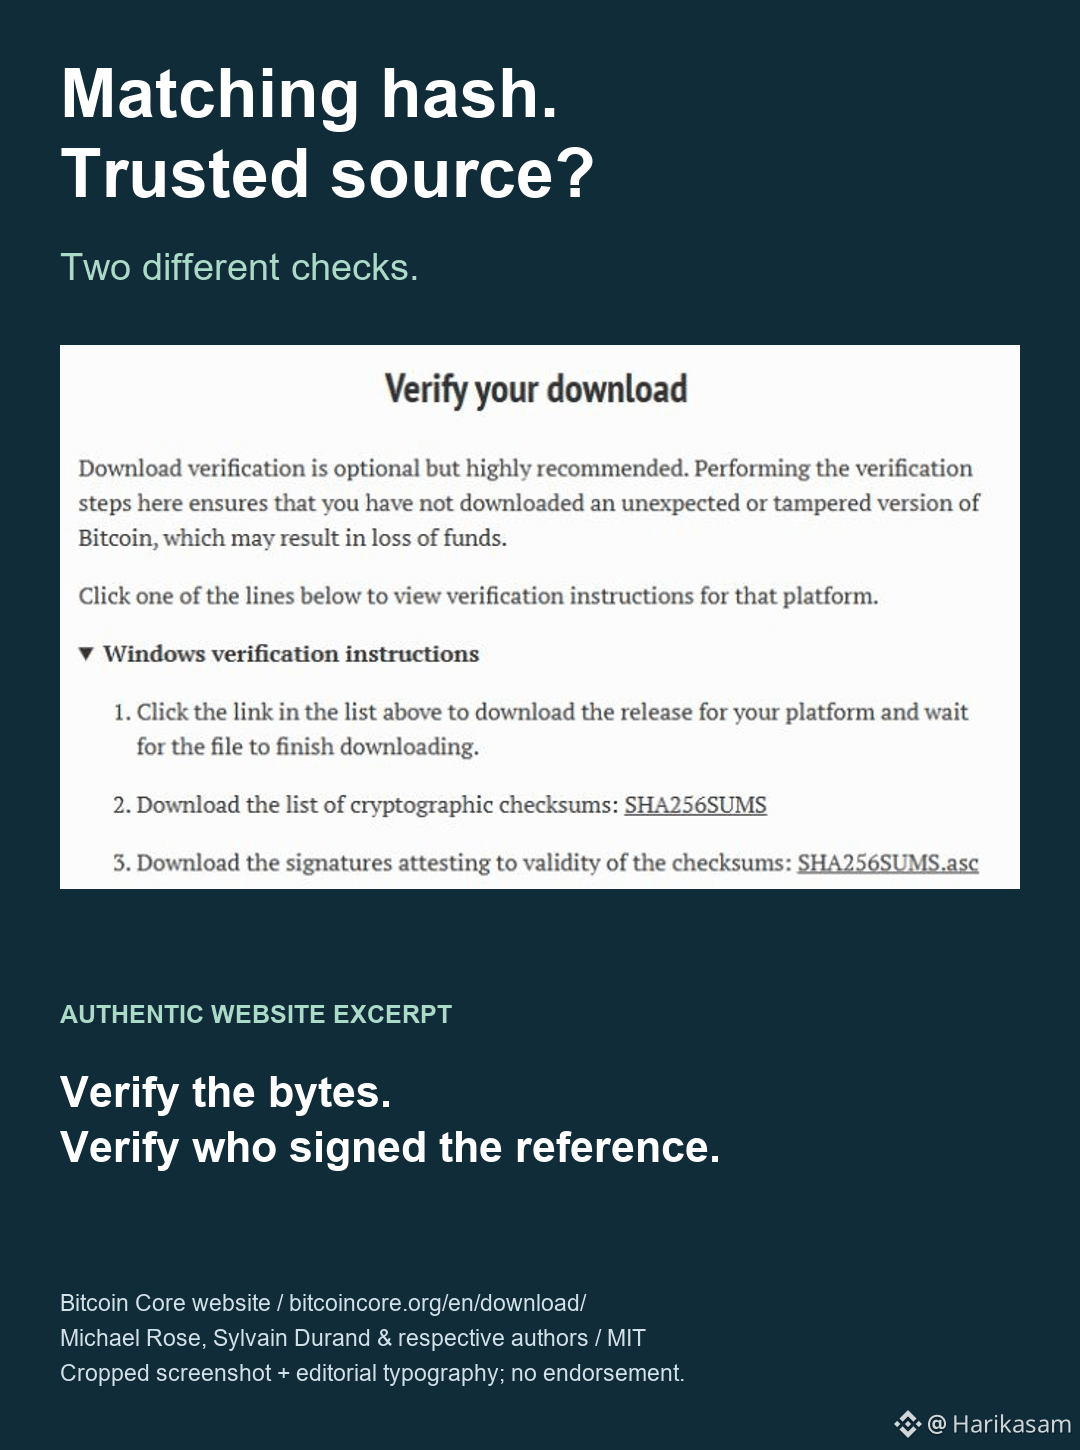
Verificación de descargas: bytes e identidadUn hash de descarga coincidente puede llevarte igualmente al software equivocado.
Una suma de comprobación responde a esta pregunta: "¿Coincide este archivo con este valor de referencia?" No responde a esta otra: "¿Quién me dio ese valor de referencia?"
Si un atacante reemplaza tanto un instalador como el hash que aparece junto a él, pueden coincidir perfectamente. Un paquete que llega con su propio recibo escrito a mano no constituye una verificación independiente.
Las instrucciones de descarga de Bitcoin Core separan las sumas de comprobación de los archivos de las firmas de la lista de sumas. Esa distinción es útil más allá de Bitcoin.
- Empieza en la página oficial de descargas del proyecto, a la que hayas llegado mediante un marcador de confianza o una dirección verificada de forma independiente.
Verificación de descargas: bytes e identidad
Un hash de descarga coincidente puede llevarte igualmente al software equivocado.
Una suma de comprobación responde a esta pregunta: "¿Coincide este archivo con este valor de referencia?" No responde a esta otra: "¿Quién me dio ese valor de referencia?"
Si un atacante reemplaza tanto un instalador como el hash que aparece junto a él, pueden coincidir perfectamente. Un paquete que llega con su propio recibo escrito a mano no constituye una verificación independiente.
Las instrucciones de descarga de Bitcoin Core separan las sumas de comprobación de los archivos de las firmas de la lista de sumas. Esa distinción es útil más allá de Bitcoin.
- Empieza en la página oficial de descargas del proyecto, a la que hayas llegado mediante un marcador de confianza o una dirección verificada de forma independiente.
75

Artículo
Servidores de Actualización de Notepad++ Secuestrados por Hackers Chinos durante 6 Meses – ¿Codificadores Cripto en Riesgo?Notepad++ confirma que la violación de infraestructura permitió a los atacantes redirigir actualizaciones a servidores maliciosos entre junio y diciembre de 2025, afectando a usuarios selectivos.
El desarrollador detrás de Notepad++, uno de los editores de texto más populares del mundo, ha revelado un sofisticado ciberataque de seis meses que comprometió la infraestructura de actualización del software. Los expertos en seguridad han atribuido la violación a un grupo de amenazas patrocinado por el estado chino que redirigió selectivamente a los usuarios a servidores maliciosos.
Según The_Cyber_News en X, los hackers secuestraron los servidores de actualización de Notepad++ para redirigir a los usuarios a infraestructura maliciosa. La violación explotó debilidades en cómo las versiones anteriores validaban los paquetes de actualización antes del lanzamiento de la versión 8.8.9.
Servidores de Actualización de Notepad++ Secuestrados por Hackers Chinos durante 6 Meses – ¿Codificadores Cripto en Riesgo?
Notepad++ confirma que la violación de infraestructura permitió a los atacantes redirigir actualizaciones a servidores maliciosos entre junio y diciembre de 2025, afectando a usuarios selectivos.
El desarrollador detrás de Notepad++, uno de los editores de texto más populares del mundo, ha revelado un sofisticado ciberataque de seis meses que comprometió la infraestructura de actualización del software. Los expertos en seguridad han atribuido la violación a un grupo de amenazas patrocinado por el estado chino que redirigió selectivamente a los usuarios a servidores maliciosos.
Según The_Cyber_News en X, los hackers secuestraron los servidores de actualización de Notepad++ para redirigir a los usuarios a infraestructura maliciosa. La violación explotó debilidades en cómo las versiones anteriores validaban los paquetes de actualización antes del lanzamiento de la versión 8.8.9.
7
4.4k
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
30,316 visualizaciones
826 participa(n) en el debate
2
#HKDollarStablecoinHKDAPToLaunchOnSolana
22,634 visualizaciones
531 participa(n) en el debate
3
#$1.5BInLeveragedCryptoBetsLiquidated
48,642 visualizaciones
264 participa(n) en el debate
4
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
4,074 visualizaciones
81 participa(n) en el debate
5
#KOSPIFalls3.53%BackBelow6000
66,931 visualizaciones
1,137 participa(n) en el debate
6
#AmazonSharesFallAbout7%InPremarketTrading
30,974 visualizaciones
621 participa(n) en el debate
7
#USMidtermElections
266,696 visualizaciones
2,403 participa(n) en el debate
8
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
32,232 visualizaciones
96 participa(n) en el debate
9
#BinanceWillListPredictPREDICT
101,702 visualizaciones
1,438 participa(n) en el debate
10
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
3,305 visualizaciones
114 participa(n) en el debate