
#swarm
swarm
216,828 visualizaciones
521 participa(n) en el debate
Populares
Novedades
·
--
Nace SWARM de Natera: un sistema de IA agéntica para las operaciones de laboratorio
Natera lanza SWARM, un innovador sistema de IA agéntica basado en Amazon Bedrock AgentCore que ayuda a mejorar la eficiencia de las operaciones de laboratorio. Automatización e inteligencia: una nueva era para las operaciones de laboratorio.#Natera #SWARM #IA
Nace SWARM de Natera: un sistema de IA agéntica para las operaciones de laboratorio
Natera lanza SWARM, un innovador sistema de IA agéntica basado en Amazon Bedrock AgentCore que ayuda a mejorar la eficiencia de las operaciones de laboratorio. Automatización e inteligencia: una nueva era para las operaciones de laboratorio.#Natera #SWARM #IA
Natera lanza SWARM, un innovador sistema de IA agéntica basado en Amazon Bedrock AgentCore que ayuda a mejorar la eficiencia de las operaciones de laboratorio. Automatización e inteligencia: una nueva era para las operaciones de laboratorio.#Natera #SWARM #IA
62
·
--
【¡El paquete oficial de actualización ocultaba un troyano! Robaron las claves de las carteras de los nodos Swarm junto con sus contraseñas】
El 9 de noviembre, el proceso de publicación del equipo de desarrollo de Swarm, una red de almacenamiento descentralizado, fue hackeado. Los atacantes distribuyeron a través de los canales oficiales versiones infectadas de bee-js 13.3.0 y Swarm Desktop 0.56.2 (esta última también instala actualizaciones automáticamente). El malware roba los archivos con las claves de las carteras de los nodos y las contraseñas de desbloqueo almacenadas en texto sin cifrar, y deja una puerta trasera para el control remoto. Si lo instalaste, considera que todo el ordenador está comprometido. Crea una cartera nueva en un dispositivo limpio y transfiere allí tus activos. Actualiza la aplicación de escritorio a la versión 0.56.3.
$BZZ
#Swarm #供应链攻击 #SeguridadDeCarteras
【¡El paquete oficial de actualización ocultaba un troyano! Robaron las claves de las carteras de los nodos Swarm junto con sus contraseñas】
El 9 de noviembre, el proceso de publicación del equipo de desarrollo de Swarm, una red de almacenamiento descentralizado, fue hackeado. Los atacantes distribuyeron a través de los canales oficiales versiones infectadas de bee-js 13.3.0 y Swarm Desktop 0.56.2 (esta última también instala actualizaciones automáticamente). El malware roba los archivos con las claves de las carteras de los nodos y las contraseñas de desbloqueo almacenadas en texto sin cifrar, y deja una puerta trasera para el control remoto. Si lo instalaste, considera que todo el ordenador está comprometido. Crea una cartera nueva en un dispositivo limpio y transfiere allí tus activos. Actualiza la aplicación de escritorio a la versión 0.56.3.
$BZZ
#Swarm #供应链攻击 #SeguridadDeCarteras
El 9 de noviembre, el proceso de publicación del equipo de desarrollo de Swarm, una red de almacenamiento descentralizado, fue hackeado. Los atacantes distribuyeron a través de los canales oficiales versiones infectadas de bee-js 13.3.0 y Swarm Desktop 0.56.2 (esta última también instala actualizaciones automáticamente). El malware roba los archivos con las claves de las carteras de los nodos y las contraseñas de desbloqueo almacenadas en texto sin cifrar, y deja una puerta trasera para el control remoto. Si lo instalaste, considera que todo el ordenador está comprometido. Crea una cartera nueva en un dispositivo limpio y transfiere allí tus activos. Actualiza la aplicación de escritorio a la versión 0.56.3.
$BZZ
#Swarm #供应链攻击 #SeguridadDeCarteras
135

·
--
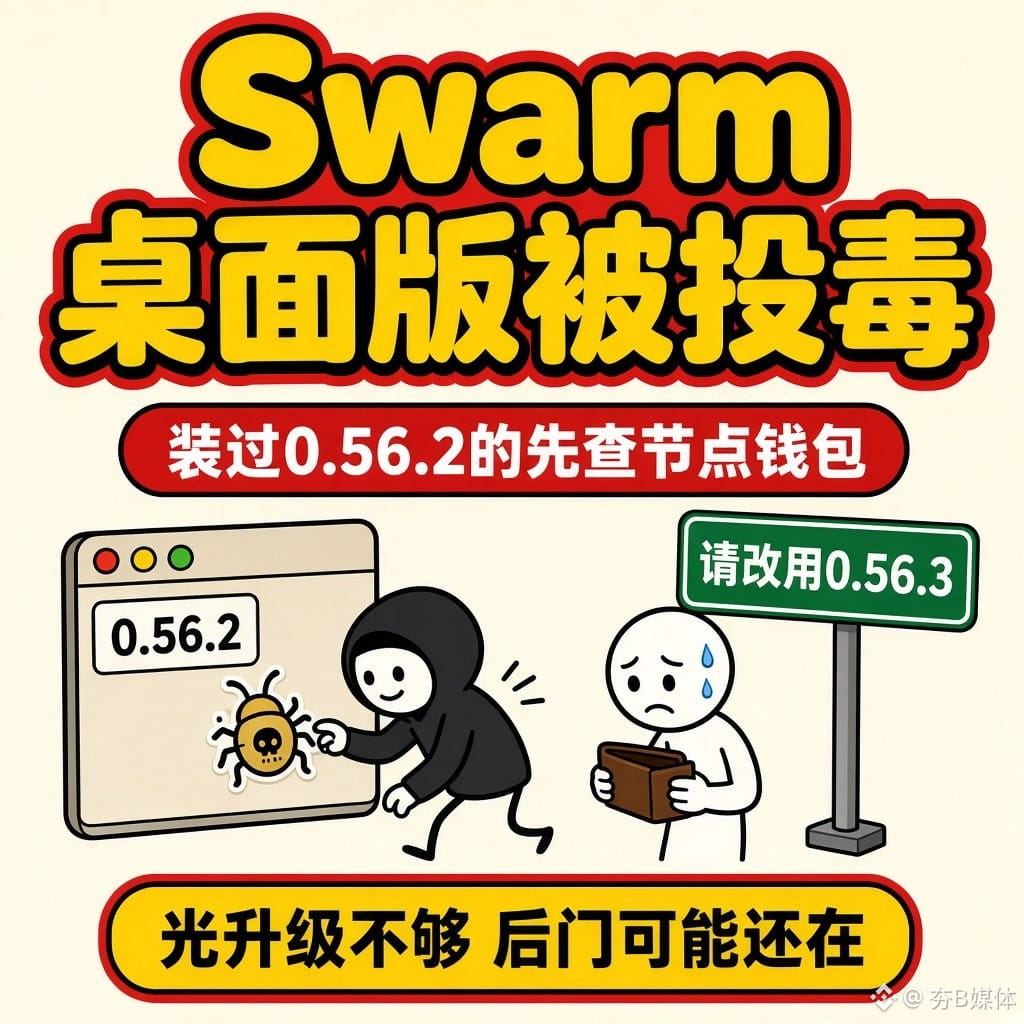
La versión de escritorio de Swarm fue infectada: si instalaste la 0.56.2, no basta con actualizar; la cartera del nodo podría haber quedado expuesta
Ayer (9 de noviembre, alrededor de las 8:00 a. m., hora de Hong Kong), un atacante explotó el canal oficial de publicación de Ethersphere, el proyecto de Swarm, y distribuyó dos versiones maliciosas: el paquete npm @ethersphere/bee-js 13.3.0 y Swarm Desktop 0.56.2. SlowMist también informó del mismo incidente hoy a las 11:38 a. m.
El código malicioso intenta robar las claves de la cartera del nodo de Swarm Desktop y las contraseñas guardadas en la configuración, e instala una puerta trasera en Windows, macOS y Linux. bee-js 13.3.0 estuvo disponible en npm durante unos 75 minutos antes de que lo retiraran; la versión de escritorio permaneció publicada unas ocho horas y media.
A quién afecta: a quienes instalaron alguna de estas dos versiones. No se trata de un robo a un exchange, no afecta a todos los usuarios de Swarm y tampoco se ha confirmado que se hayan transferido fondos. El equipo de mantenimiento ya publicó la versión limpia 0.56.3 para escritorio; bee-js debe fijarse en la versión 13.2.0. Actualizar o desinstalar no elimina la puerta trasera ya instalada ni protege las claves que ya hayan sido copiadas.
Si ejecutaste la versión 0.56.2, considera que el equipo podría estar completamente comprometido y transfiere los fondos y el stake del nodo a claves nuevas desde un ordenador limpio. No hagas clic en enlaces desconocidos que prometan «reclamar una compensación» o una «migración urgente».
¿Has usado Swarm Desktop o bee-js? ¿Llegaste a instalar alguna de estas dos versiones?
Esto no constituye asesoramiento de inversión.
Fuentes: nota oficial de publicación de Ethersphere en GitHub (v0.56.3, 2026-11-09 20:52 HKT; indica que reemplaza la versión 0.56.2 infectada); SlowMist (2026-11-10 11:38 HKT); análisis del incidente de The Hacker News y Socket · 2026-11-10, alrededor de las 12:35 HKT
#Swarm #供应链攻击 #夯B媒体 $BZZ
La versión de escritorio de Swarm fue infectada: si instalaste la 0.56.2, no basta con actualizar; la cartera del nodo podría haber quedado expuesta
Ayer (9 de noviembre, alrededor de las 8:00 a. m., hora de Hong Kong), un atacante explotó el canal oficial de publicación de Ethersphere, el proyecto de Swarm, y distribuyó dos versiones maliciosas: el paquete npm @ethersphere/bee-js 13.3.0 y Swarm Desktop 0.56.2. SlowMist también informó del mismo incidente hoy a las 11:38 a. m.
El código malicioso intenta robar las claves de la cartera del nodo de Swarm Desktop y las contraseñas guardadas en la configuración, e instala una puerta trasera en Windows, macOS y Linux. bee-js 13.3.0 estuvo disponible en npm durante unos 75 minutos antes de que lo retiraran; la versión de escritorio permaneció publicada unas ocho horas y media.
A quién afecta: a quienes instalaron alguna de estas dos versiones. No se trata de un robo a un exchange, no afecta a todos los usuarios de Swarm y tampoco se ha confirmado que se hayan transferido fondos. El equipo de mantenimiento ya publicó la versión limpia 0.56.3 para escritorio; bee-js debe fijarse en la versión 13.2.0. Actualizar o desinstalar no elimina la puerta trasera ya instalada ni protege las claves que ya hayan sido copiadas.
Si ejecutaste la versión 0.56.2, considera que el equipo podría estar completamente comprometido y transfiere los fondos y el stake del nodo a claves nuevas desde un ordenador limpio. No hagas clic en enlaces desconocidos que prometan «reclamar una compensación» o una «migración urgente».
¿Has usado Swarm Desktop o bee-js? ¿Llegaste a instalar alguna de estas dos versiones?
Esto no constituye asesoramiento de inversión.
Fuentes: nota oficial de publicación de Ethersphere en GitHub (v0.56.3, 2026-11-09 20:52 HKT; indica que reemplaza la versión 0.56.2 infectada); SlowMist (2026-11-10 11:38 HKT); análisis del incidente de The Hacker News y Socket · 2026-11-10, alrededor de las 12:35 HKT
#Swarm #供应链攻击 #夯B媒体 $BZZ
Ayer (9 de noviembre, alrededor de las 8:00 a. m., hora de Hong Kong), un atacante explotó el canal oficial de publicación de Ethersphere, el proyecto de Swarm, y distribuyó dos versiones maliciosas: el paquete npm @ethersphere/bee-js 13.3.0 y Swarm Desktop 0.56.2. SlowMist también informó del mismo incidente hoy a las 11:38 a. m.
El código malicioso intenta robar las claves de la cartera del nodo de Swarm Desktop y las contraseñas guardadas en la configuración, e instala una puerta trasera en Windows, macOS y Linux. bee-js 13.3.0 estuvo disponible en npm durante unos 75 minutos antes de que lo retiraran; la versión de escritorio permaneció publicada unas ocho horas y media.
A quién afecta: a quienes instalaron alguna de estas dos versiones. No se trata de un robo a un exchange, no afecta a todos los usuarios de Swarm y tampoco se ha confirmado que se hayan transferido fondos. El equipo de mantenimiento ya publicó la versión limpia 0.56.3 para escritorio; bee-js debe fijarse en la versión 13.2.0. Actualizar o desinstalar no elimina la puerta trasera ya instalada ni protege las claves que ya hayan sido copiadas.
Si ejecutaste la versión 0.56.2, considera que el equipo podría estar completamente comprometido y transfiere los fondos y el stake del nodo a claves nuevas desde un ordenador limpio. No hagas clic en enlaces desconocidos que prometan «reclamar una compensación» o una «migración urgente».
¿Has usado Swarm Desktop o bee-js? ¿Llegaste a instalar alguna de estas dos versiones?
Esto no constituye asesoramiento de inversión.
Fuentes: nota oficial de publicación de Ethersphere en GitHub (v0.56.3, 2026-11-09 20:52 HKT; indica que reemplaza la versión 0.56.2 infectada); SlowMist (2026-11-10 11:38 HKT); análisis del incidente de The Hacker News y Socket · 2026-11-10, alrededor de las 12:35 HKT
#Swarm #供应链攻击 #夯B媒体 $BZZ
70

·
--
Artículo
Anoche, Swarm sufrió un ataque de sustitución: todo en regla, con firmas y notarización, pero lo que instalaron fue un troyanoAnoche, 9 de noviembre, Ethersphere, el equipo detrás de Swarm, sufrió un incidente. Los atacantes obtuvieron los permisos de publicación del propio proyecto y distribuyeron versiones infectadas a través de los canales oficiales. La versión 13.3.0 de bee-js estuvo en npm desde las 00:09 hasta la 01:25: solo 75 minutos. Swarm Desktop 0.56.2 se publicó en GitHub a las 00:36 y no se retiró hasta ocho horas y media después.
Lo más inquietante es que ambas versiones parecían completamente legítimas. bee-js incluía pruebas válidas de procedencia, y el instalador de escritorio para macOS tenía la firma y la notarización de Apple. El software descargado del sitio oficial, que no despertaba ninguna alerta del sistema, escondía un cargador que robaba carteras. Los responsables fueron la cuenta del bot de publicación del propio proyecto y la cuenta de un antiguo mantenedor.
Anoche, Swarm sufrió un ataque de sustitución: todo en regla, con firmas y notarización, pero lo que instalaron fue un troyano
Anoche, 9 de noviembre, Ethersphere, el equipo detrás de Swarm, sufrió un incidente. Los atacantes obtuvieron los permisos de publicación del propio proyecto y distribuyeron versiones infectadas a través de los canales oficiales. La versión 13.3.0 de bee-js estuvo en npm desde las 00:09 hasta la 01:25: solo 75 minutos. Swarm Desktop 0.56.2 se publicó en GitHub a las 00:36 y no se retiró hasta ocho horas y media después.
Lo más inquietante es que ambas versiones parecían completamente legítimas. bee-js incluía pruebas válidas de procedencia, y el instalador de escritorio para macOS tenía la firma y la notarización de Apple. El software descargado del sitio oficial, que no despertaba ninguna alerta del sistema, escondía un cargador que robaba carteras. Los responsables fueron la cuenta del bot de publicación del propio proyecto y la cuenta de un antiguo mantenedor.
Lo más inquietante es que ambas versiones parecían completamente legítimas. bee-js incluía pruebas válidas de procedencia, y el instalador de escritorio para macOS tenía la firma y la notarización de Apple. El software descargado del sitio oficial, que no despertaba ninguna alerta del sistema, escondía un cargador que robaba carteras. Los responsables fueron la cuenta del bot de publicación del propio proyecto y la cuenta de un antiguo mantenedor.
4
·
--
Incluso un lanzamiento oficial firmado puede ser tóxico: Swarm acaba de demostrarlo.
Hechos: el 9 de nov., un atacante secuestró el canal de lanzamiento de Ethersphere y publicó dos versiones maliciosas a través de los canales oficiales del proyecto: el paquete npm @ethersphere/bee-js 13.3.0 (00:09–01:25 UTC, unos 75 minutos) y Swarm Desktop 0.56.2 (unas 8,5 horas en GitHub). Ambos robaban las claves de las carteras de los nodos de Swarm e instalaban una puerta trasera persistente. El aviso de GitHub GHSA-hh7j-5m3j-23pf es tajante: se considera que los equipos que instalaron esas versiones «están totalmente comprometidos». Versiones limpias: bee-js 13.2.0 y Desktop 0.56.3.
Estado: CONFIRMADO — aviso de GitHub + informe de The Hacker News del 9 de nov. + análisis de Socket, SafeDep y CryptoBriefing.
Lo que vigilaré ahora: si aparecen informes de fondos desaparecidos; hasta ahora, lo único registrado son las cifras de descargas (unas 10 de bee-js y 65 de Desktop hasta las 08:27 UTC del 9 de nov.), no víctimas confirmadas. La lección que saco: las firmas y la procedencia SLSA no son una garantía, porque lo que se secuestró fue la propia cuenta de automatización de lanzamientos, y los indicios apuntan a la infraestructura de la campaña de malware SleepyDuck.
⚠️ Cuidado con las estafas: no descarguen «parches» desde enlaces en comentarios o mensajes directos; las versiones limpias solo están disponibles en los canales oficiales de Ethersphere. Si instalaron alguna de las versiones mencionadas, den por comprometidas las claves de los nodos y transfieran los fondos desde un equipo limpio.
¿Qué opinan después de este caso? ¿La etiqueta «verified publisher» en npm sigue siendo motivo suficiente para confiar, o habría que comprobar primero el hash?
Este es mi análisis, no un consejo financiero: hagan siempre su propia investigación (DYOR).
#Swarm #SeguridadCripto
Incluso un lanzamiento oficial firmado puede ser tóxico: Swarm acaba de demostrarlo.
Hechos: el 9 de nov., un atacante secuestró el canal de lanzamiento de Ethersphere y publicó dos versiones maliciosas a través de los canales oficiales del proyecto: el paquete npm @ethersphere/bee-js 13.3.0 (00:09–01:25 UTC, unos 75 minutos) y Swarm Desktop 0.56.2 (unas 8,5 horas en GitHub). Ambos robaban las claves de las carteras de los nodos de Swarm e instalaban una puerta trasera persistente. El aviso de GitHub GHSA-hh7j-5m3j-23pf es tajante: se considera que los equipos que instalaron esas versiones «están totalmente comprometidos». Versiones limpias: bee-js 13.2.0 y Desktop 0.56.3.
Estado: CONFIRMADO — aviso de GitHub + informe de The Hacker News del 9 de nov. + análisis de Socket, SafeDep y CryptoBriefing.
Lo que vigilaré ahora: si aparecen informes de fondos desaparecidos; hasta ahora, lo único registrado son las cifras de descargas (unas 10 de bee-js y 65 de Desktop hasta las 08:27 UTC del 9 de nov.), no víctimas confirmadas. La lección que saco: las firmas y la procedencia SLSA no son una garantía, porque lo que se secuestró fue la propia cuenta de automatización de lanzamientos, y los indicios apuntan a la infraestructura de la campaña de malware SleepyDuck.
⚠️ Cuidado con las estafas: no descarguen «parches» desde enlaces en comentarios o mensajes directos; las versiones limpias solo están disponibles en los canales oficiales de Ethersphere. Si instalaron alguna de las versiones mencionadas, den por comprometidas las claves de los nodos y transfieran los fondos desde un equipo limpio.
¿Qué opinan después de este caso? ¿La etiqueta «verified publisher» en npm sigue siendo motivo suficiente para confiar, o habría que comprobar primero el hash?
Este es mi análisis, no un consejo financiero: hagan siempre su propia investigación (DYOR).
#Swarm #SeguridadCripto
Hechos: el 9 de nov., un atacante secuestró el canal de lanzamiento de Ethersphere y publicó dos versiones maliciosas a través de los canales oficiales del proyecto: el paquete npm @ethersphere/bee-js 13.3.0 (00:09–01:25 UTC, unos 75 minutos) y Swarm Desktop 0.56.2 (unas 8,5 horas en GitHub). Ambos robaban las claves de las carteras de los nodos de Swarm e instalaban una puerta trasera persistente. El aviso de GitHub GHSA-hh7j-5m3j-23pf es tajante: se considera que los equipos que instalaron esas versiones «están totalmente comprometidos». Versiones limpias: bee-js 13.2.0 y Desktop 0.56.3.
Estado: CONFIRMADO — aviso de GitHub + informe de The Hacker News del 9 de nov. + análisis de Socket, SafeDep y CryptoBriefing.
Lo que vigilaré ahora: si aparecen informes de fondos desaparecidos; hasta ahora, lo único registrado son las cifras de descargas (unas 10 de bee-js y 65 de Desktop hasta las 08:27 UTC del 9 de nov.), no víctimas confirmadas. La lección que saco: las firmas y la procedencia SLSA no son una garantía, porque lo que se secuestró fue la propia cuenta de automatización de lanzamientos, y los indicios apuntan a la infraestructura de la campaña de malware SleepyDuck.
⚠️ Cuidado con las estafas: no descarguen «parches» desde enlaces en comentarios o mensajes directos; las versiones limpias solo están disponibles en los canales oficiales de Ethersphere. Si instalaron alguna de las versiones mencionadas, den por comprometidas las claves de los nodos y transfieran los fondos desde un equipo limpio.
¿Qué opinan después de este caso? ¿La etiqueta «verified publisher» en npm sigue siendo motivo suficiente para confiar, o habría que comprobar primero el hash?
Este es mi análisis, no un consejo financiero: hagan siempre su propia investigación (DYOR).
#Swarm #SeguridadCripto
38

·
--
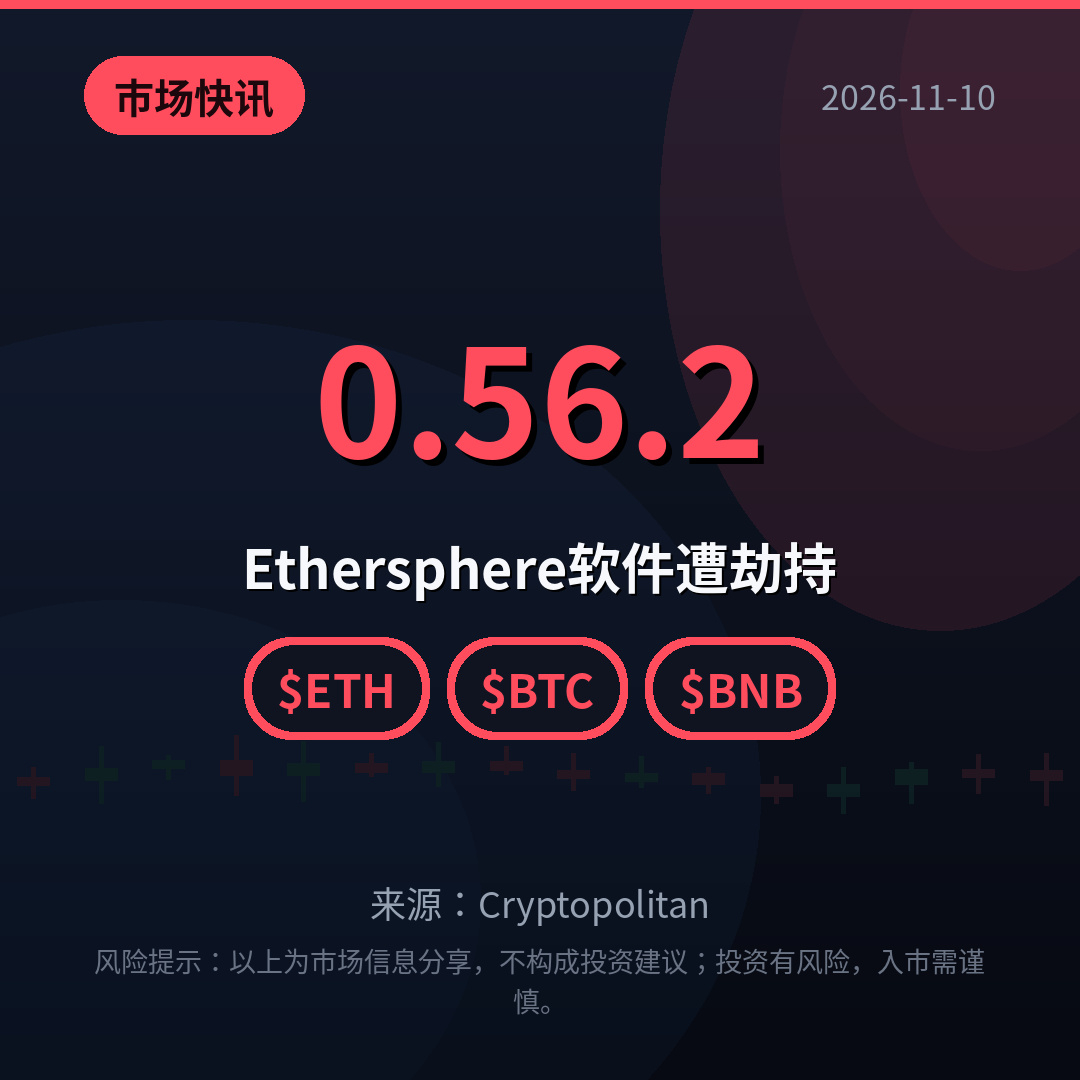
【Noticias del mercado】Secuestran el software de Ethersphere
El 9 de noviembre, unos hackers robaron las credenciales de Ethersphere y publicaron bee-js 13.3.0 y Swarm Desktop 0.56.2 con código malicioso para buscar claves privadas de billeteras Bee. Ambos estaban firmados con firmas válidas y eran indistinguibles de las versiones auténticas. Swarm retiró las versiones afectadas y publicó la 0.56.3. ¿Ya has comprobado qué versión tienes?
$ETH $BTC $BNB
#Swarm #钱包安全 #Ataque de hackers
(Fuente: Cryptopolitan)
⚠️Aviso de riesgo: La información anterior se comparte con fines informativos sobre el mercado y no constituye asesoramiento de inversión. Toda inversión implica riesgos; invierte con prudencia.
【Noticias del mercado】Secuestran el software de Ethersphere
El 9 de noviembre, unos hackers robaron las credenciales de Ethersphere y publicaron bee-js 13.3.0 y Swarm Desktop 0.56.2 con código malicioso para buscar claves privadas de billeteras Bee. Ambos estaban firmados con firmas válidas y eran indistinguibles de las versiones auténticas. Swarm retiró las versiones afectadas y publicó la 0.56.3. ¿Ya has comprobado qué versión tienes?
$ETH $BTC $BNB
#Swarm #钱包安全 #Ataque de hackers
(Fuente: Cryptopolitan)
⚠️Aviso de riesgo: La información anterior se comparte con fines informativos sobre el mercado y no constituye asesoramiento de inversión. Toda inversión implica riesgos; invierte con prudencia.
El 9 de noviembre, unos hackers robaron las credenciales de Ethersphere y publicaron bee-js 13.3.0 y Swarm Desktop 0.56.2 con código malicioso para buscar claves privadas de billeteras Bee. Ambos estaban firmados con firmas válidas y eran indistinguibles de las versiones auténticas. Swarm retiró las versiones afectadas y publicó la 0.56.3. ¿Ya has comprobado qué versión tienes?
$ETH $BTC $BNB
#Swarm #钱包安全 #Ataque de hackers
(Fuente: Cryptopolitan)
⚠️Aviso de riesgo: La información anterior se comparte con fines informativos sobre el mercado y no constituye asesoramiento de inversión. Toda inversión implica riesgos; invierte con prudencia.
10

·
--
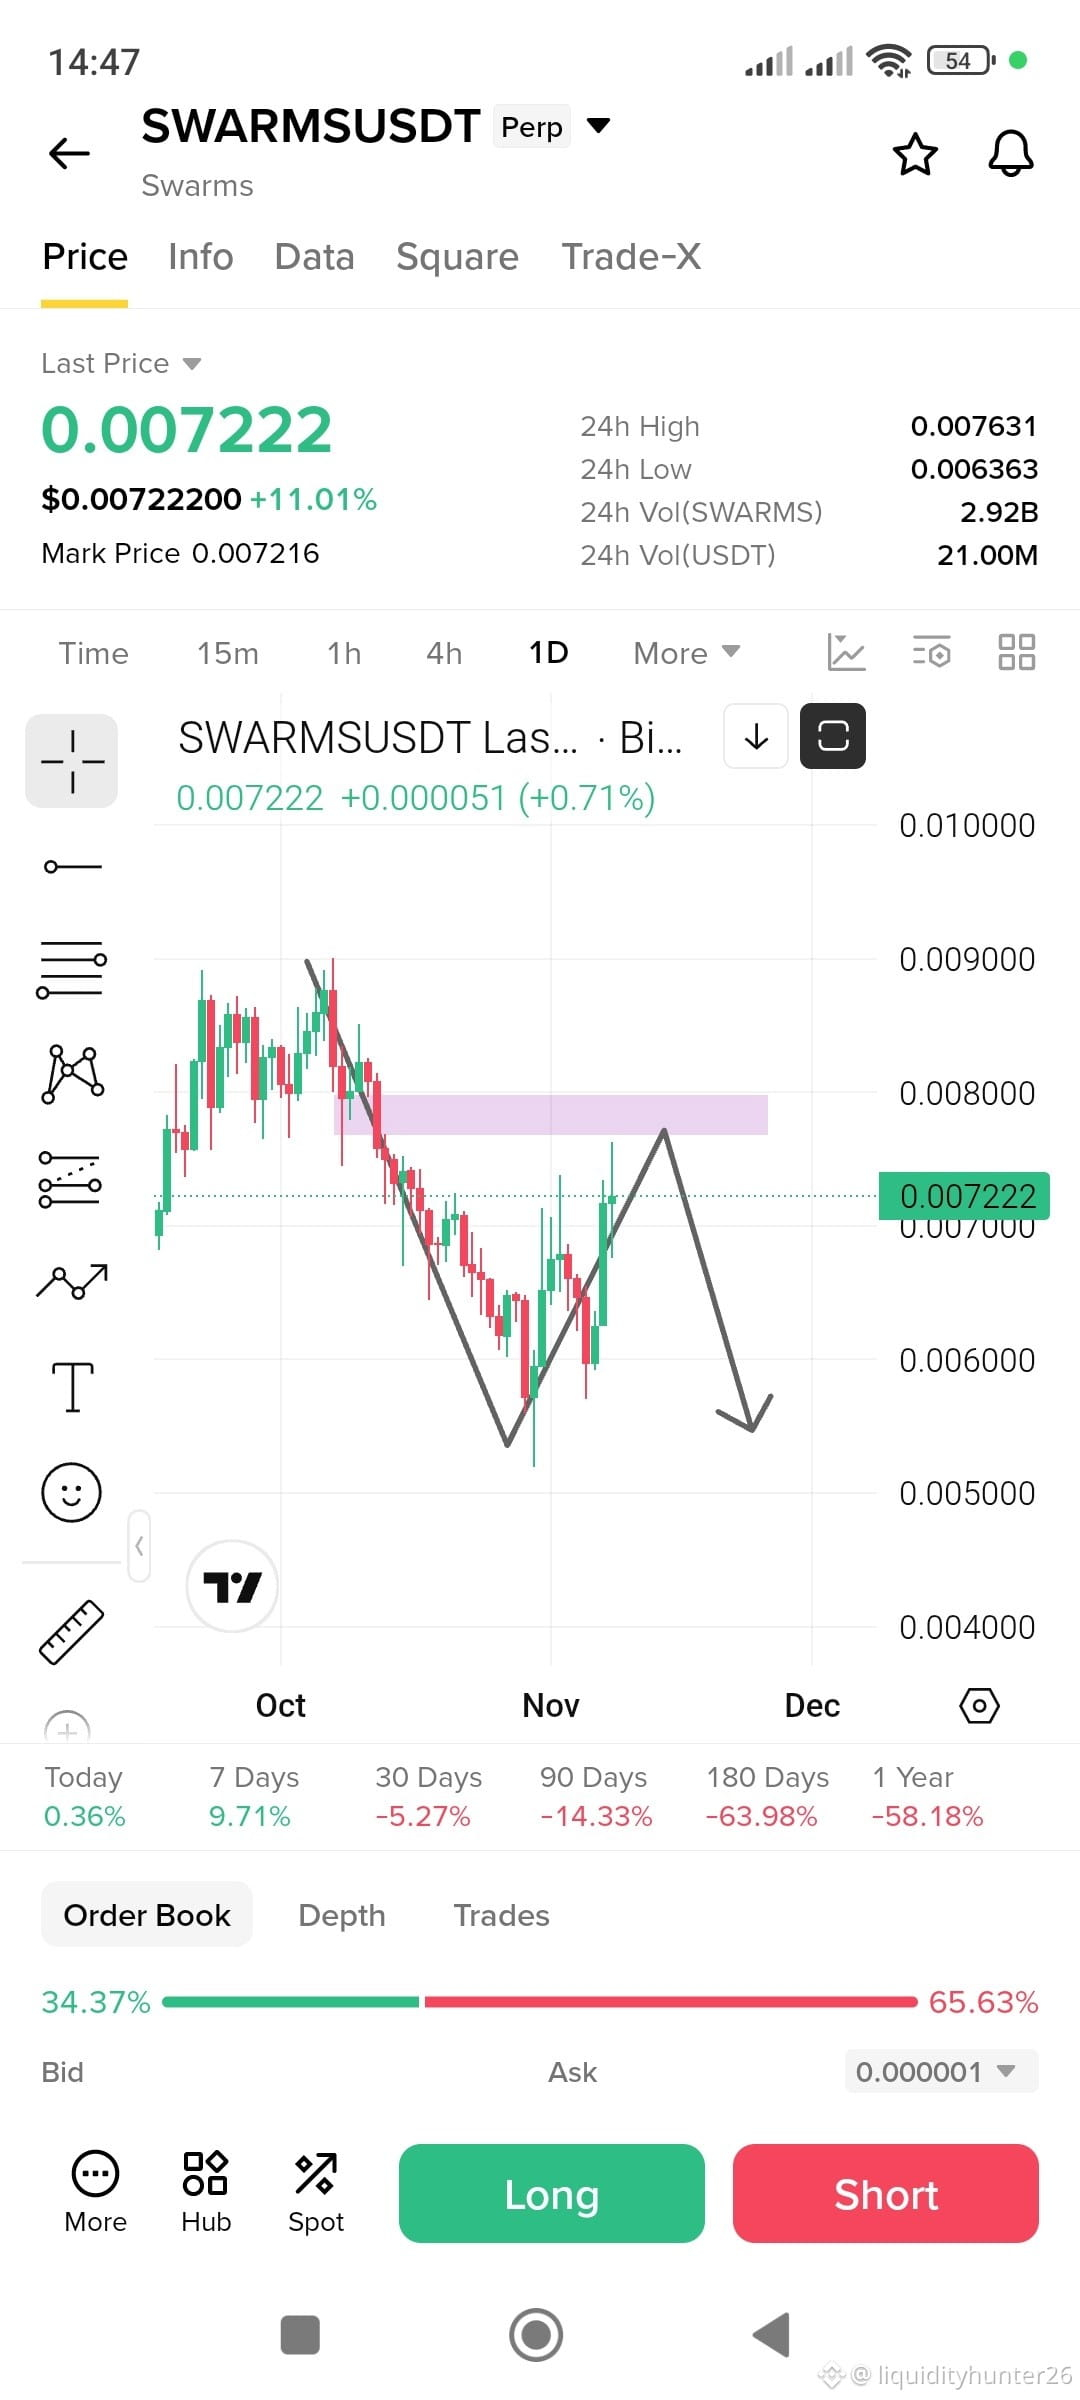
Bajista
$SWARMS está cerca de su zona de liquidez de venta; es una zona de venta diaria. Lo veo bajista, pero con confirmación... gestione sus riesgos
#Swarm
{future}(SWARMSUSDT)
$SWARMS está cerca de su zona de liquidez de venta; es una zona de venta diaria. Lo veo bajista, pero con confirmación... gestione sus riesgos
#Swarm
#Swarm
246
·
--
#SWARM 9 valor de mercado, razones para ser optimista
1. La narrativa es interesante, concepto de IA para emprendimiento, centrado en crear en BNB Chain, desplegar y monetizar agentes de IA autónomos en enjambre, permitiendo que múltiples agentes colaboren en investigación, etc.
2. La capitalización de mercado es relativamente baja; el nuevo lanzamiento alcanzó ayer un máximo de 350 mil y luego cayó a 90 mil, así que entré con algo rápidamente. La estructura de posiciones es razonable, el top 100 representa el 50.4%, hay varios líderes y predominan los pequeños inversores
3. La comunidad está bien, con más de 1200 tenedores y más de 800 personas en la comunidad; en las comunidades en chino e inglés hay participación, y la promoción se centra principalmente en imágenes y texto
#跟着锦鲤学打百倍金狗 $币安人生
Sigue el diario de la suerte Web3, y las monedas compradas se multiplicarán por diez
0x04fd77c2f97d044b3c719282fd0a0568f4254afa
{web3_wallet_create}(560x04fd77c2f97d044b3c719282fd0a0568f4254afa)
#SWARM 9 valor de mercado, razones para ser optimista
1. La narrativa es interesante, concepto de IA para emprendimiento, centrado en crear en BNB Chain, desplegar y monetizar agentes de IA autónomos en enjambre, permitiendo que múltiples agentes colaboren en investigación, etc.
2. La capitalización de mercado es relativamente baja; el nuevo lanzamiento alcanzó ayer un máximo de 350 mil y luego cayó a 90 mil, así que entré con algo rápidamente. La estructura de posiciones es razonable, el top 100 representa el 50.4%, hay varios líderes y predominan los pequeños inversores
3. La comunidad está bien, con más de 1200 tenedores y más de 800 personas en la comunidad; en las comunidades en chino e inglés hay participación, y la promoción se centra principalmente en imágenes y texto
#跟着锦鲤学打百倍金狗 $币安人生
Sigue el diario de la suerte Web3, y las monedas compradas se multiplicarán por diez
0x04fd77c2f97d044b3c719282fd0a0568f4254afa
1. La narrativa es interesante, concepto de IA para emprendimiento, centrado en crear en BNB Chain, desplegar y monetizar agentes de IA autónomos en enjambre, permitiendo que múltiples agentes colaboren en investigación, etc.
2. La capitalización de mercado es relativamente baja; el nuevo lanzamiento alcanzó ayer un máximo de 350 mil y luego cayó a 90 mil, así que entré con algo rápidamente. La estructura de posiciones es razonable, el top 100 representa el 50.4%, hay varios líderes y predominan los pequeños inversores
3. La comunidad está bien, con más de 1200 tenedores y más de 800 personas en la comunidad; en las comunidades en chino e inglés hay participación, y la promoción se centra principalmente en imágenes y texto
#跟着锦鲤学打百倍金狗 $币安人生
Sigue el diario de la suerte Web3, y las monedas compradas se multiplicarán por diez
0x04fd77c2f97d044b3c719282fd0a0568f4254afa
1
2.1k

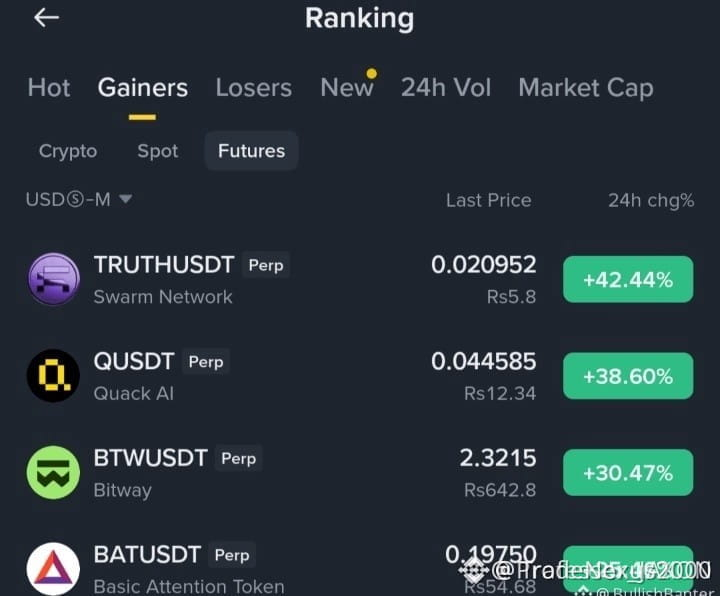
⚡ ¡EL AUMENTO DE LA LIQUIDEZ INSTITUCIONAL IMPULSA A $SWARM Y A LOS ACTIVOS CON MAYORES GANANCIAS EN FUTUROS MÁS ALLÁ DE LA RESISTENCIA! 📈
La expansión agresiva en los principales contratos de derivados revela una fuerte participación del dinero inteligente, liderada por $SWARM, que registra un aumento del 42.44%, junto con un impulso notable de Quack AI y Bitway. 🌊 En lugar de perseguir movimientos verticales impulsivos, los participantes institucionales esperan a que la acción ineficiente del precio se reequilibre.
📊 Los bloques de órdenes clave y el soporte estructural deben mantenerse en los nuevos retesteos de marcos temporales más bajos antes de que continúe el movimiento, especialmente cuando el apalancamiento sigue siendo elevado. Vigilar las barridas de liquidez por debajo de la consolidación reciente ofrecerá una relación riesgo-recompensa muy superior a la de comprar durante mechas de agotamiento.
💬 ¿Esperas un retesteo estructural para comprar en los retrocesos, o crees que el impulso continuará? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #SWARM #Futures #SmartMoney #CryptoTrading #MarketStructure
🎯 🦈
⚡ ¡EL AUMENTO DE LA LIQUIDEZ INSTITUCIONAL IMPULSA A $SWARM Y A LOS ACTIVOS CON MAYORES GANANCIAS EN FUTUROS MÁS ALLÁ DE LA RESISTENCIA! 📈
La expansión agresiva en los principales contratos de derivados revela una fuerte participación del dinero inteligente, liderada por $SWARM, que registra un aumento del 42.44%, junto con un impulso notable de Quack AI y Bitway. 🌊 En lugar de perseguir movimientos verticales impulsivos, los participantes institucionales esperan a que la acción ineficiente del precio se reequilibre.
📊 Los bloques de órdenes clave y el soporte estructural deben mantenerse en los nuevos retesteos de marcos temporales más bajos antes de que continúe el movimiento, especialmente cuando el apalancamiento sigue siendo elevado. Vigilar las barridas de liquidez por debajo de la consolidación reciente ofrecerá una relación riesgo-recompensa muy superior a la de comprar durante mechas de agotamiento.
💬 ¿Esperas un retesteo estructural para comprar en los retrocesos, o crees que el impulso continuará? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #SWARM #Futures #SmartMoney #CryptoTrading #MarketStructure
🎯 🦈
La expansión agresiva en los principales contratos de derivados revela una fuerte participación del dinero inteligente, liderada por $SWARM, que registra un aumento del 42.44%, junto con un impulso notable de Quack AI y Bitway. 🌊 En lugar de perseguir movimientos verticales impulsivos, los participantes institucionales esperan a que la acción ineficiente del precio se reequilibre.
📊 Los bloques de órdenes clave y el soporte estructural deben mantenerse en los nuevos retesteos de marcos temporales más bajos antes de que continúe el movimiento, especialmente cuando el apalancamiento sigue siendo elevado. Vigilar las barridas de liquidez por debajo de la consolidación reciente ofrecerá una relación riesgo-recompensa muy superior a la de comprar durante mechas de agotamiento.
💬 ¿Esperas un retesteo estructural para comprar en los retrocesos, o crees que el impulso continuará? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #SWARM #Futures #SmartMoney #CryptoTrading #MarketStructure
🎯 🦈
49
ALERTA 🚨 Fuerte impulso alcista en $SXP (SWARM) mientras los bloques de órdenes se consolidan en el gráfico de 4H, el volumen se dispara y se lanzan nuevos pools de staking. $BEAMX (BEAMX) aprovecha el impulso con una inyección de liquidez de su más reciente asociación con un AMM, impulsando la adopción. $CITY (CITYCOIN) muestra actividad creciente del ecosistema, interés institucional y un aumento del sentimiento de los inversores. Compra ahora 🚀 #Swarm #BeamX #CityCoin
ALERTA 🚨 Fuerte impulso alcista en $SXP (SWARM) mientras los bloques de órdenes se consolidan en el gráfico de 4H, el volumen se dispara y se lanzan nuevos pools de staking. $BEAMX (BEAMX) aprovecha el impulso con una inyección de liquidez de su más reciente asociación con un AMM, impulsando la adopción. $CITY (CITYCOIN) muestra actividad creciente del ecosistema, interés institucional y un aumento del sentimiento de los inversores. Compra ahora 🚀 #Swarm #BeamX #CityCoin
91
🚨 $swarms Análisis de Mercado Último 🚨
$swarms está ganando un impulso serio mientras los traders rotan hacia altcoins enfocadas en IA y basadas en utilidad. Después de un fuerte aumento de volumen, SWARM ahora está probando una zona crítica de ruptura que podría decidir el próximo movimiento importante.
📊 Resumen Técnico:
• Soporte fuerte: $0.18 – $0.21
• Zona de resistencia: $0.30 – $0.35
• Objetivo de ruptura: $0.50+ 🚀
• Tendencia: Continuación alcista con alta volatilidad
🔥 Por qué $swarms está en tendencia:
• Creciente hype alrededor de IA & sistemas descentralizados
• Aumento de atención en redes sociales
• Fuerte acumulación de la comunidad
• Actividad de ballenas detectada durante correcciones recientes
Si Bitcoin se mantiene estable y el sentimiento del mercado sigue positivo, SWARM podría ver otro rally explosivo en las próximas semanas.
⚠️ Advertencia de Riesgo:
Swarm sigue siendo una altcoin de alto riesgo. Los pumps rápidos pueden ser seguidos por correcciones bruscas, así que una gestión adecuada del riesgo es importante.
#SWARM #Crypto #Altcoins #CryptoNews
🚨 $swarms Análisis de Mercado Último 🚨
$swarms está ganando un impulso serio mientras los traders rotan hacia altcoins enfocadas en IA y basadas en utilidad. Después de un fuerte aumento de volumen, SWARM ahora está probando una zona crítica de ruptura que podría decidir el próximo movimiento importante.
📊 Resumen Técnico:
• Soporte fuerte: $0.18 – $0.21
• Zona de resistencia: $0.30 – $0.35
• Objetivo de ruptura: $0.50+ 🚀
• Tendencia: Continuación alcista con alta volatilidad
🔥 Por qué $swarms está en tendencia:
• Creciente hype alrededor de IA & sistemas descentralizados
• Aumento de atención en redes sociales
• Fuerte acumulación de la comunidad
• Actividad de ballenas detectada durante correcciones recientes
Si Bitcoin se mantiene estable y el sentimiento del mercado sigue positivo, SWARM podría ver otro rally explosivo en las próximas semanas.
⚠️ Advertencia de Riesgo:
Swarm sigue siendo una altcoin de alto riesgo. Los pumps rápidos pueden ser seguidos por correcciones bruscas, así que una gestión adecuada del riesgo es importante.
#SWARM #Crypto #Altcoins #CryptoNews
$swarms está ganando un impulso serio mientras los traders rotan hacia altcoins enfocadas en IA y basadas en utilidad. Después de un fuerte aumento de volumen, SWARM ahora está probando una zona crítica de ruptura que podría decidir el próximo movimiento importante.
📊 Resumen Técnico:
• Soporte fuerte: $0.18 – $0.21
• Zona de resistencia: $0.30 – $0.35
• Objetivo de ruptura: $0.50+ 🚀
• Tendencia: Continuación alcista con alta volatilidad
🔥 Por qué $swarms está en tendencia:
• Creciente hype alrededor de IA & sistemas descentralizados
• Aumento de atención en redes sociales
• Fuerte acumulación de la comunidad
• Actividad de ballenas detectada durante correcciones recientes
Si Bitcoin se mantiene estable y el sentimiento del mercado sigue positivo, SWARM podría ver otro rally explosivo en las próximas semanas.
⚠️ Advertencia de Riesgo:
Swarm sigue siendo una altcoin de alto riesgo. Los pumps rápidos pueden ser seguidos por correcciones bruscas, así que una gestión adecuada del riesgo es importante.
#SWARM #Crypto #Altcoins #CryptoNews
181
ALERTA 🚨 $SXP (SWARM) está rompiendo después de un bloque de órdenes alcista, aumenta el volumen y crecen las alianzas del ecosistema. $LUNC (LUNA CLASSIC) muestra un renovado impulso mientras su comunidad se reconstruye, añade liquidez y atrae a nuevos jugadores de staking. $PLA (PLAYDAPP) se beneficia de integraciones innovadoras de DeFi, impulsando la adopción y la actividad de trading. Fuertes señales de compra en el trío; los inversores deberían actuar ahora. #Swarm #LunaClassic #PlayDapp
ALERTA 🚨 $SXP (SWARM) está rompiendo después de un bloque de órdenes alcista, aumenta el volumen y crecen las alianzas del ecosistema. $LUNC (LUNA CLASSIC) muestra un renovado impulso mientras su comunidad se reconstruye, añade liquidez y atrae a nuevos jugadores de staking. $PLA (PLAYDAPP) se beneficia de integraciones innovadoras de DeFi, impulsando la adopción y la actividad de trading. Fuertes señales de compra en el trío; los inversores deberían actuar ahora. #Swarm #LunaClassic #PlayDapp
49
·
--
Alcista
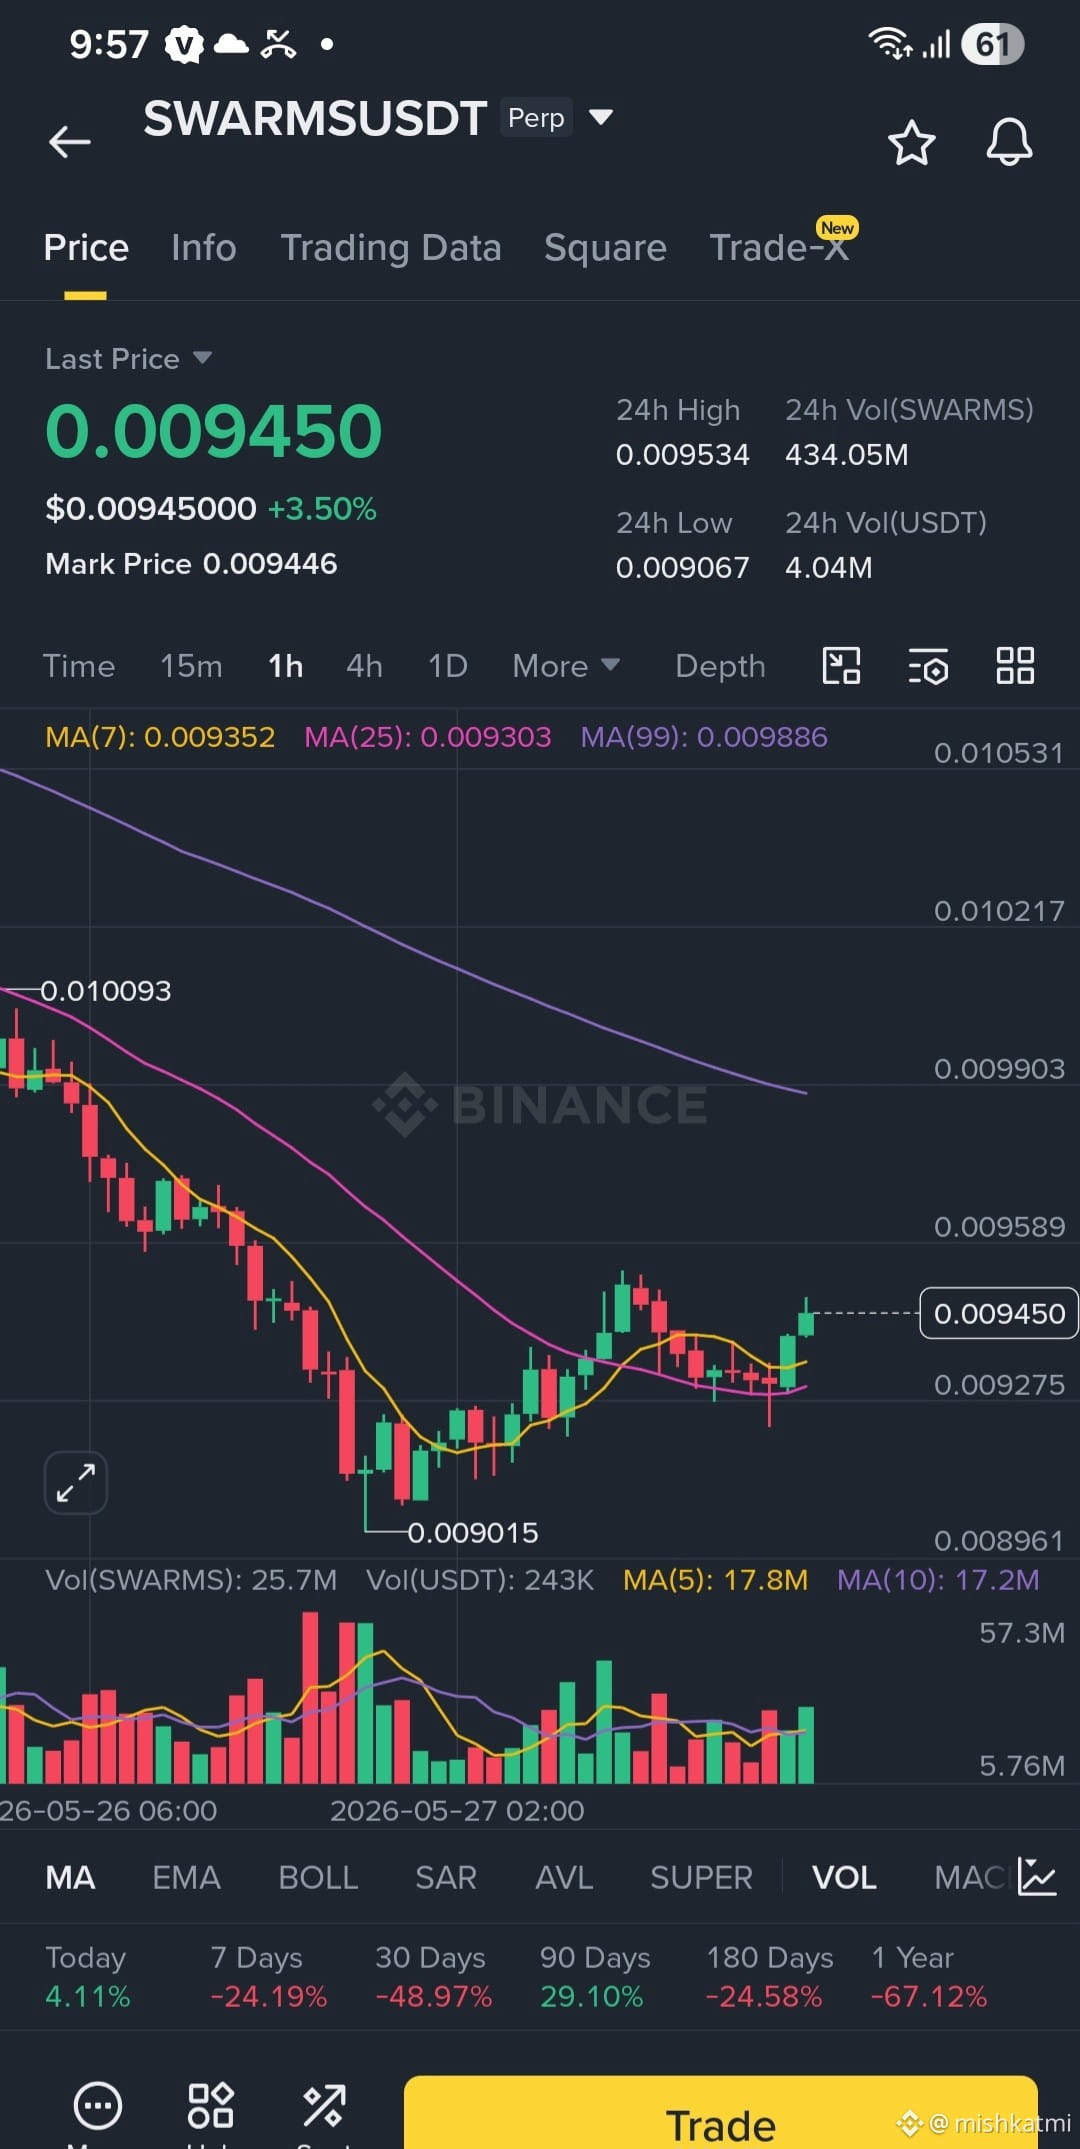
⚡ Entrando en la zona de enjambre… $SWARMS configuración lista para una explosión de alta volatilidad 🚀🧠
Tomar una posición larga con un apalancamiento de 20x significa una cosa:
la precisión importa más que la emoción.
{future}(SWARMSUSDT)
📊 Configuración Larga
🟢 Zona de Entrada:
$0.00935 – $0.00948
🎯 Objetivos Fijados:
TP1 → $0.00980
TP2 → $0.01030
TP3 → $0.01100
🛑 Invalidación:
SL → $0.00895
📈 Lectura del Mercado:
El precio está en un rango de compresión estrecho, y estas estructuras suelen explotar una vez que llega el momento adecuado.
Si los compradores recuperan el control por encima del área de resistencia local, el movimiento hacia 0.010+ podría acelerar rápido ⚡
Pero con un apalancamiento de 20x, esto no es un "trade de esperanza".
Esto es un trade de reacción.
Una vela violenta en la dirección equivocada puede borrar manos débiles al instante 🩸
La gestión del riesgo es el verdadero alfa.
🐂 Mientras el soporte se mantenga, los toros aún tienen un camino hacia un barrido de liquidez por encima de 0.011.
$SWARMS se parece menos a un altcoin tranquilo…
y más a un resorte comprimido esperando la ignición 🌋
#Swarm #BTC走势分析 #bearishmomentum #PostonTradFi #USConsumerConfidenceRisesInMay
⚡ Entrando en la zona de enjambre… $SWARMS configuración lista para una explosión de alta volatilidad 🚀🧠
Tomar una posición larga con un apalancamiento de 20x significa una cosa:
la precisión importa más que la emoción.
📊 Configuración Larga
🟢 Zona de Entrada:
$0.00935 – $0.00948
🎯 Objetivos Fijados:
TP1 → $0.00980
TP2 → $0.01030
TP3 → $0.01100
🛑 Invalidación:
SL → $0.00895
📈 Lectura del Mercado:
El precio está en un rango de compresión estrecho, y estas estructuras suelen explotar una vez que llega el momento adecuado.
Si los compradores recuperan el control por encima del área de resistencia local, el movimiento hacia 0.010+ podría acelerar rápido ⚡
Pero con un apalancamiento de 20x, esto no es un "trade de esperanza".
Esto es un trade de reacción.
Una vela violenta en la dirección equivocada puede borrar manos débiles al instante 🩸
La gestión del riesgo es el verdadero alfa.
🐂 Mientras el soporte se mantenga, los toros aún tienen un camino hacia un barrido de liquidez por encima de 0.011.
$SWARMS se parece menos a un altcoin tranquilo…
y más a un resorte comprimido esperando la ignición 🌋
#Swarm #BTC走势分析 #bearishmomentum #PostonTradFi #USConsumerConfidenceRisesInMay
Tomar una posición larga con un apalancamiento de 20x significa una cosa:
la precisión importa más que la emoción.
📊 Configuración Larga
🟢 Zona de Entrada:
$0.00935 – $0.00948
🎯 Objetivos Fijados:
TP1 → $0.00980
TP2 → $0.01030
TP3 → $0.01100
🛑 Invalidación:
SL → $0.00895
📈 Lectura del Mercado:
El precio está en un rango de compresión estrecho, y estas estructuras suelen explotar una vez que llega el momento adecuado.
Si los compradores recuperan el control por encima del área de resistencia local, el movimiento hacia 0.010+ podría acelerar rápido ⚡
Pero con un apalancamiento de 20x, esto no es un "trade de esperanza".
Esto es un trade de reacción.
Una vela violenta en la dirección equivocada puede borrar manos débiles al instante 🩸
La gestión del riesgo es el verdadero alfa.
🐂 Mientras el soporte se mantenga, los toros aún tienen un camino hacia un barrido de liquidez por encima de 0.011.
$SWARMS se parece menos a un altcoin tranquilo…
y más a un resorte comprimido esperando la ignición 🌋
#Swarm #BTC走势分析 #bearishmomentum #PostonTradFi #USConsumerConfidenceRisesInMay
68
·
--
$SWARMS
Señal Corta
🔻 Entrada: Ahora.
🎯 TP1: 0.006
🎯 TP2: 0.00566
🛑 SL: 0.0071
¡Gestionad el capital con cuidado, colegas! 📈
#SWARM #crypto #TradingSignal #short
{future}(SWARMSUSDT)
$SWARMS
Señal Corta
🔻 Entrada: Ahora.
🎯 TP1: 0.006
🎯 TP2: 0.00566
🛑 SL: 0.0071
¡Gestionad el capital con cuidado, colegas! 📈
#SWARM #crypto #TradingSignal #short
Señal Corta
🔻 Entrada: Ahora.
🎯 TP1: 0.006
🎯 TP2: 0.00566
🛑 SL: 0.0071
¡Gestionad el capital con cuidado, colegas! 📈
#SWARM #crypto #TradingSignal #short
103
ALERTA 🚨 Fuerte impulso alcista en $SXP (SWARM) a medida que se acumulan los bloques de órdenes. $MANTA (MANTA NETWORK) muestra un volumen masivo, señalando impulso y una rápida expansión del ecosistema. $APE (APECOIN) picos de liquidez, el sentimiento de los inversores se vuelve positivo. La innovación en la interoperabilidad entre cadenas impulsa el crecimiento. Los tres indican un caso de compra convincente. #Swarm #MantaNetwork #ApeCoin #CryptoBull
ALERTA 🚨 Fuerte impulso alcista en $SXP (SWARM) a medida que se acumulan los bloques de órdenes. $MANTA (MANTA NETWORK) muestra un volumen masivo, señalando impulso y una rápida expansión del ecosistema. $APE (APECOIN) picos de liquidez, el sentimiento de los inversores se vuelve positivo. La innovación en la interoperabilidad entre cadenas impulsa el crecimiento. Los tres indican un caso de compra convincente. #Swarm #MantaNetwork #ApeCoin #CryptoBull
192

·
--
Alcista
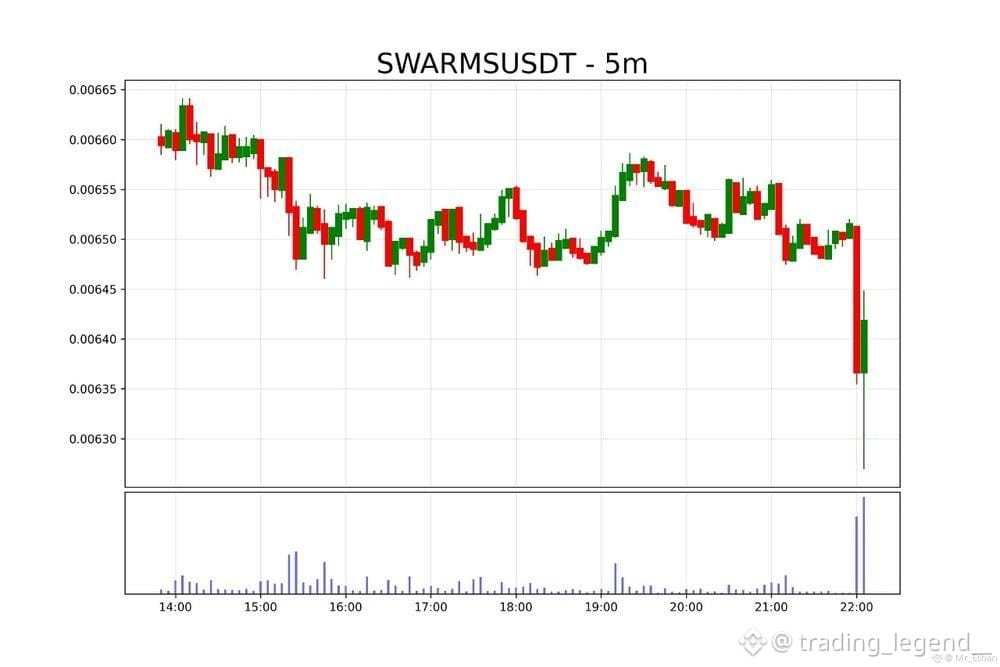
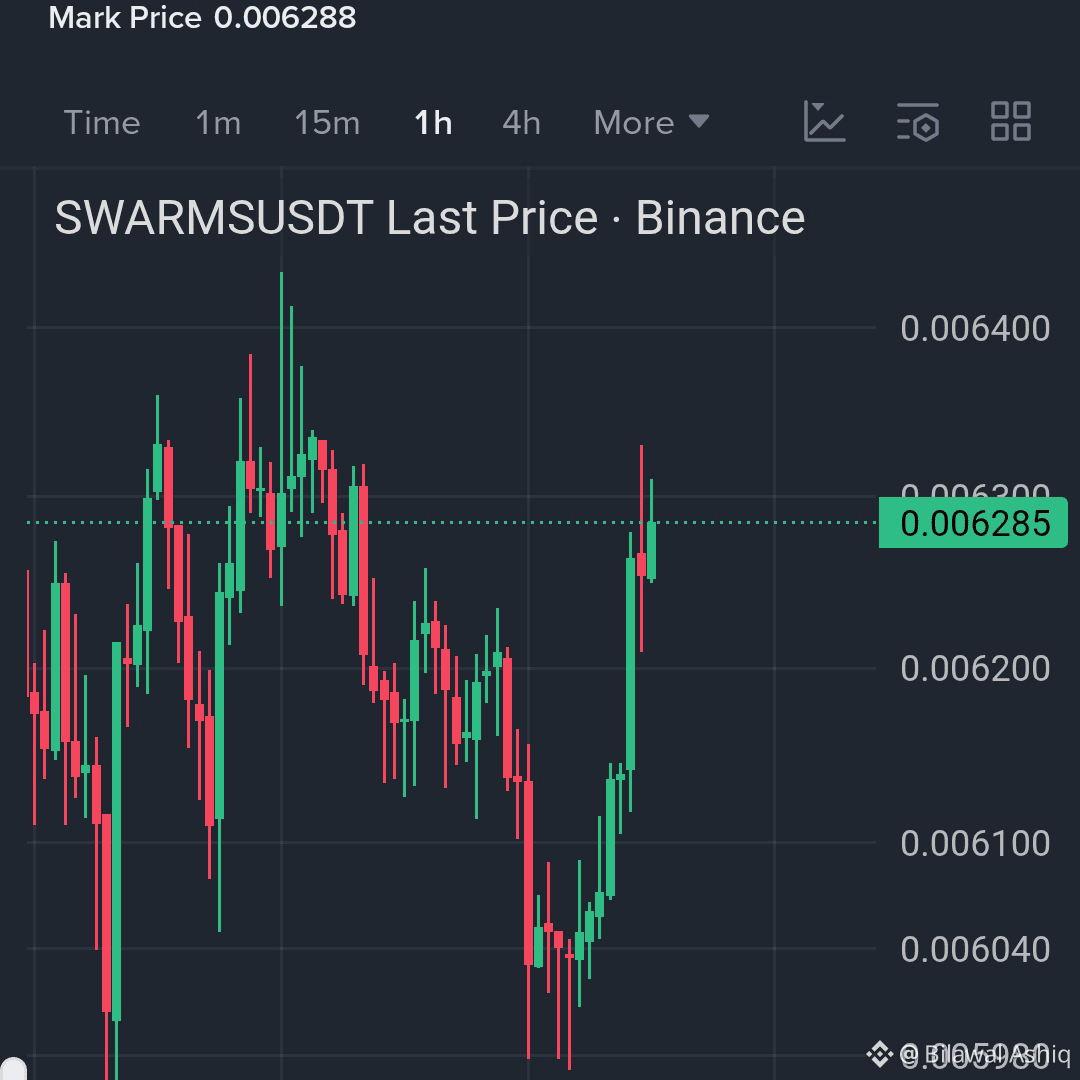
$SWARMS Configuración comercial larga
Zona de entrada: 0.006300 _ 0.006310
TP1: 0.006400
TP2: 0.006450
TP3: 0.006500
SL: 0.006250
Haz clic abajo y compra largo 💯$SWARMS
#Swarm #swarmnetwork
{future}(SWARMSUSDT)
$SWARMS Configuración comercial larga
Zona de entrada: 0.006300 _ 0.006310
TP1: 0.006400
TP2: 0.006450
TP3: 0.006500
SL: 0.006250
Haz clic abajo y compra largo 💯$SWARMS
#Swarm #swarmnetwork
Zona de entrada: 0.006300 _ 0.006310
TP1: 0.006400
TP2: 0.006450
TP3: 0.006500
SL: 0.006250
Haz clic abajo y compra largo 💯$SWARMS
#Swarm #swarmnetwork
4
251

·
--
Observación temprana on-chain|Robinhood Chain
El sistema de monitoreo detectó que $SWARM #SWARM presenta 100/100 señales activas.
Contrato: 0x462d…674d
Fuente: monitoreo on-chain
Liquidez: $158.6K
Entrada neta: $5.3K
Capitalización: $1.32M
Tenencia: 2,173
Hora de activación: 09/13 21:07 (hora de Beijing)
Criterios de puntuación: puntuación ≥80; liquidez ≥$20,000; la entrada neta de dinero inteligente es positiva; carteras verificadas no han liquidado todo; las diez principales posiciones ≤30%; nivel de riesgo ≤2
No constituye un respaldo del proyecto, una recomendación de compra ni una evaluación de riesgos.
Observación temprana on-chain|Robinhood Chain
El sistema de monitoreo detectó que $SWARM #SWARM presenta 100/100 señales activas.
Contrato: 0x462d…674d
Fuente: monitoreo on-chain
Liquidez: $158.6K
Entrada neta: $5.3K
Capitalización: $1.32M
Tenencia: 2,173
Hora de activación: 09/13 21:07 (hora de Beijing)
Criterios de puntuación: puntuación ≥80; liquidez ≥$20,000; la entrada neta de dinero inteligente es positiva; carteras verificadas no han liquidado todo; las diez principales posiciones ≤30%; nivel de riesgo ≤2
No constituye un respaldo del proyecto, una recomendación de compra ni una evaluación de riesgos.
El sistema de monitoreo detectó que $SWARM #SWARM presenta 100/100 señales activas.
Contrato: 0x462d…674d
Fuente: monitoreo on-chain
Liquidez: $158.6K
Entrada neta: $5.3K
Capitalización: $1.32M
Tenencia: 2,173
Hora de activación: 09/13 21:07 (hora de Beijing)
Criterios de puntuación: puntuación ≥80; liquidez ≥$20,000; la entrada neta de dinero inteligente es positiva; carteras verificadas no han liquidado todo; las diez principales posiciones ≤30%; nivel de riesgo ≤2
No constituye un respaldo del proyecto, una recomendación de compra ni una evaluación de riesgos.
19
·
--
Primero miramos la señal, luego entramos al grupo (ahí hay regalos🎁) y después respondemos a la pregunta del quiz
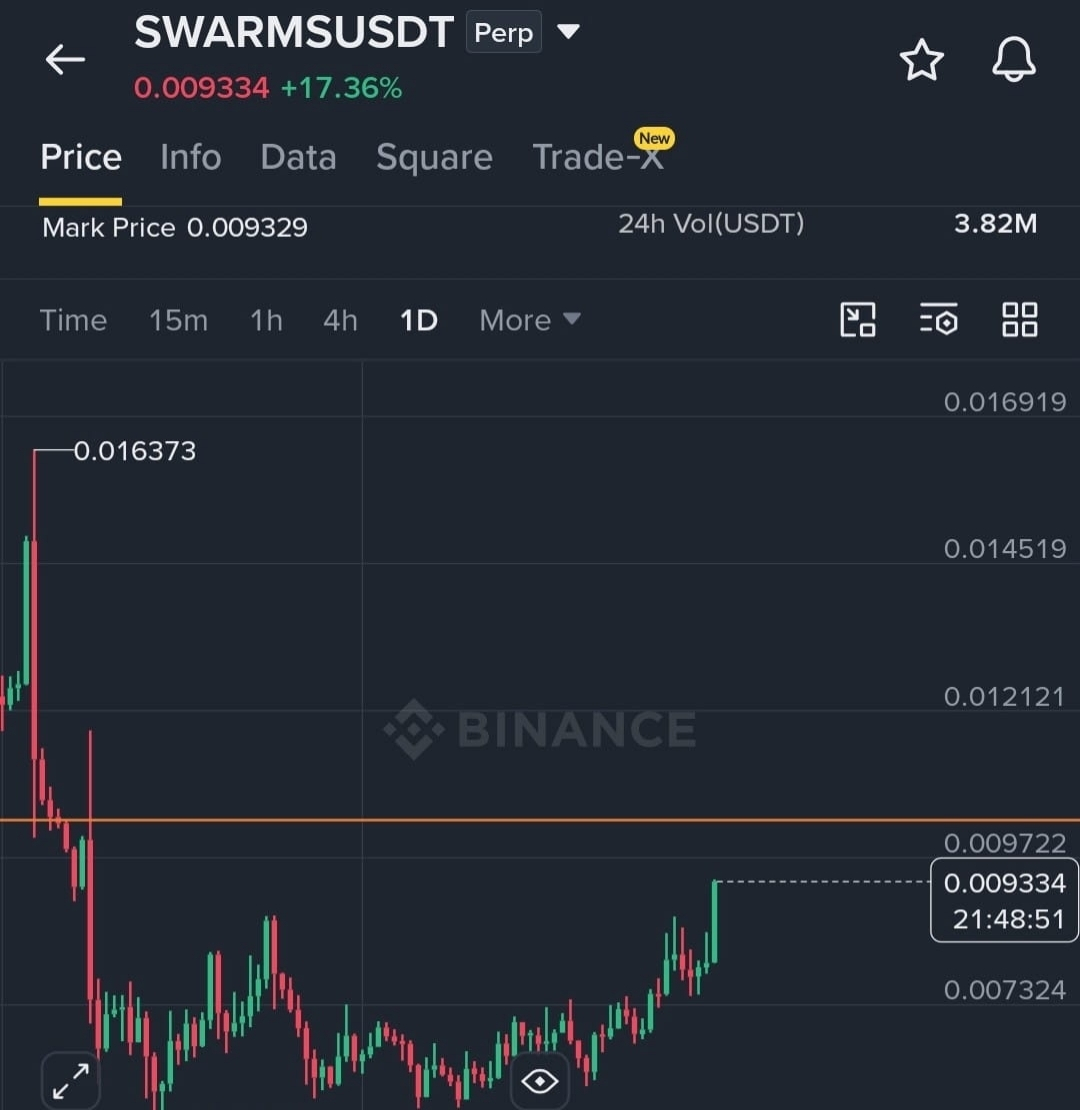
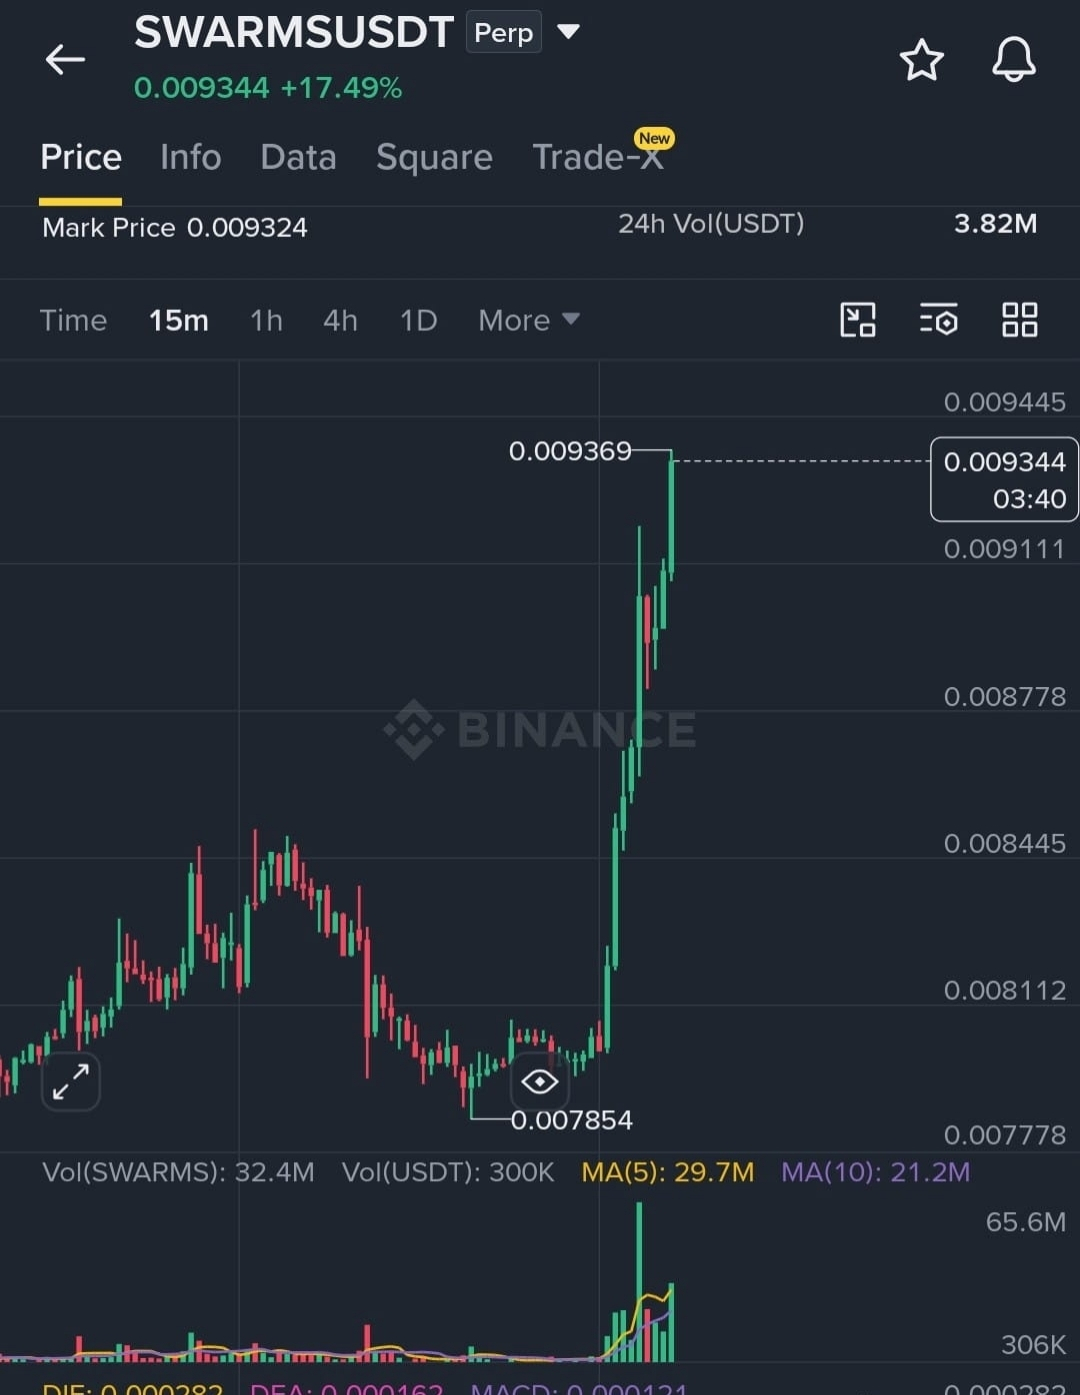
🚨 $SWARMS — SHORT SETUP 📉
🔥 La bomba se vuelve peligrosa — resistencia + FOMO.
🎯 SHORT: 0.00935–0.00965
➕ DCA: 0.01008
🛑 SL: >0.01160 (protección contra las vic)
🎯 TP1: 0.00892
🎯 TP2: 0.00848
🎯 TP3: 0.00810
⚠️ DYOR. No arriesguen todo el depósito.
{future}(SWARMSUSDT)
🧠 CRYPTO QUIZ 🎁
❓ Pregunta:
¿Quién paga el Funding Rate cuando es positivo?
💡 Pista: 📈 Mira el lado de la posición.
🎁 Respuesta: 2 palabras
👇 Escriban la respuesta en los comentarios.
$USDC #FOMO
#RedPacketMission #signals #Swarm
Primero miramos la señal, luego entramos al grupo (ahí hay regalos🎁) y después respondemos a la pregunta del quiz
🚨 $SWARMS — SHORT SETUP 📉
🔥 La bomba se vuelve peligrosa — resistencia + FOMO.
🎯 SHORT: 0.00935–0.00965
➕ DCA: 0.01008
🛑 SL: >0.01160 (protección contra las vic)
🎯 TP1: 0.00892
🎯 TP2: 0.00848
🎯 TP3: 0.00810
⚠️ DYOR. No arriesguen todo el depósito.
🧠 CRYPTO QUIZ 🎁
❓ Pregunta:
¿Quién paga el Funding Rate cuando es positivo?
💡 Pista: 📈 Mira el lado de la posición.
🎁 Respuesta: 2 palabras
👇 Escriban la respuesta en los comentarios.
$USDC #FOMO
#RedPacketMission #signals #Swarm
🚨 $SWARMS — SHORT SETUP 📉
🔥 La bomba se vuelve peligrosa — resistencia + FOMO.
🎯 SHORT: 0.00935–0.00965
➕ DCA: 0.01008
🛑 SL: >0.01160 (protección contra las vic)
🎯 TP1: 0.00892
🎯 TP2: 0.00848
🎯 TP3: 0.00810
⚠️ DYOR. No arriesguen todo el depósito.
🧠 CRYPTO QUIZ 🎁
❓ Pregunta:
¿Quién paga el Funding Rate cuando es positivo?
💡 Pista: 📈 Mira el lado de la posición.
🎁 Respuesta: 2 palabras
👇 Escriban la respuesta en los comentarios.
$USDC #FOMO
#RedPacketMission #signals #Swarm
328
21
328
ALERTA 🚨 Swarm ( $SXP ) muestra una ruptura alcista mientras los bloques de órdenes cerca de $1.25 acumulan un gran volumen. EduCoin ( $EDU ) aprovecha el impulso de una nueva asociación con una universidad, impulsando la adopción y la liquidez. Zebec ( $ZBT ) se mantiene como una fuerte opción de privacidad con un aumento de la actividad de trading. El sentimiento de los inversores es alcista en el trío. Fuerte recomendación de compra. #crypto #Swarm #EduCoin #Zebec
ALERTA 🚨 Swarm ( $SXP ) muestra una ruptura alcista mientras los bloques de órdenes cerca de $1.25 acumulan un gran volumen. EduCoin ( $EDU ) aprovecha el impulso de una nueva asociación con una universidad, impulsando la adopción y la liquidez. Zebec ( $ZBT ) se mantiene como una fuerte opción de privacidad con un aumento de la actividad de trading. El sentimiento de los inversores es alcista en el trío. Fuerte recomendación de compra. #crypto #Swarm #EduCoin #Zebec
180

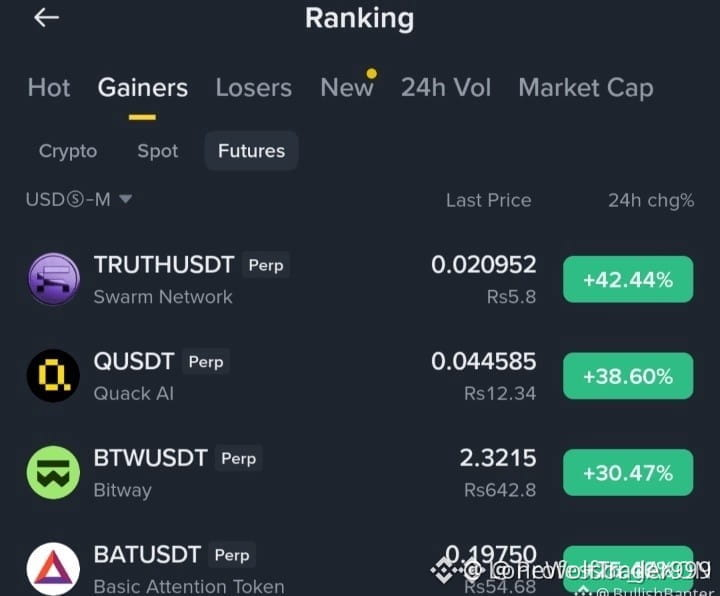
⚡ ¡$SWARM LIDERA LA CARGA MIENTRAS EL IMPULSO DE LOS FUTUROS SE DISPARA MÁS DEL 42%! 📈
Los compradores agresivos están arrasando con los libros de órdenes en todo el mercado de derivados, con $SWARM a la cabeza en 0.020952 tras una explosiva subida del 42%. $QUACK y $BITWAY le siguen de cerca, con alzas del 38% y el 30%, mientras la liquidez rota rápidamente hacia activos de alta beta.
📊 Cuando la velocidad de los contratos se acelera a este ritmo, quienes toman posiciones temprano cosechan las recompensas, mientras que quienes persiguen el movimiento tarde se enfrentan a cascadas de liquidaciones agresivas. 💡 El capital inteligente espera una recuperación estructural y absorción del volumen, en vez de comprar a mercado en máximos extendidos.
🤔 ¿Te sumas a esta continuación del impulso o esperas una barrida de liquidez antes de entrar? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #SWARM #Futures #Altcoins #Trading #Breakout
🎯 🦈
⚡ ¡$SWARM LIDERA LA CARGA MIENTRAS EL IMPULSO DE LOS FUTUROS SE DISPARA MÁS DEL 42%! 📈
Los compradores agresivos están arrasando con los libros de órdenes en todo el mercado de derivados, con $SWARM a la cabeza en 0.020952 tras una explosiva subida del 42%. $QUACK y $BITWAY le siguen de cerca, con alzas del 38% y el 30%, mientras la liquidez rota rápidamente hacia activos de alta beta.
📊 Cuando la velocidad de los contratos se acelera a este ritmo, quienes toman posiciones temprano cosechan las recompensas, mientras que quienes persiguen el movimiento tarde se enfrentan a cascadas de liquidaciones agresivas. 💡 El capital inteligente espera una recuperación estructural y absorción del volumen, en vez de comprar a mercado en máximos extendidos.
🤔 ¿Te sumas a esta continuación del impulso o esperas una barrida de liquidez antes de entrar? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #SWARM #Futures #Altcoins #Trading #Breakout
🎯 🦈
Los compradores agresivos están arrasando con los libros de órdenes en todo el mercado de derivados, con $SWARM a la cabeza en 0.020952 tras una explosiva subida del 42%. $QUACK y $BITWAY le siguen de cerca, con alzas del 38% y el 30%, mientras la liquidez rota rápidamente hacia activos de alta beta.
📊 Cuando la velocidad de los contratos se acelera a este ritmo, quienes toman posiciones temprano cosechan las recompensas, mientras que quienes persiguen el movimiento tarde se enfrentan a cascadas de liquidaciones agresivas. 💡 El capital inteligente espera una recuperación estructural y absorción del volumen, en vez de comprar a mercado en máximos extendidos.
🤔 ¿Te sumas a esta continuación del impulso o esperas una barrida de liquidez antes de entrar? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #SWARM #Futures #Altcoins #Trading #Breakout
🎯 🦈
56
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#NvidiaEarningsTonight:AIStocks’NextMove?
39,015 visualizaciones
646 participa(n) en el debate
2
#A Packed Week of Earnings and Data Tests Markets
112,981 visualizaciones
574 participa(n) en el debate
3
#AnthropicIPOTestsInvestorAppetiteForAI
242,329 visualizaciones
2,394 participa(n) en el debate
4
#NvidiaBoardNotConsideringHuang’sReturnasCEO
60,323 visualizaciones
647 participa(n) en el debate
5
#KOSPIFalls2.59%ToLowestCloseSinceFebruary
3,273 visualizaciones
88 participa(n) en el debate
6
#AnthropicClearedToListOnNasdaqAsANT
5,533 visualizaciones
99 participa(n) en el debate
7
#WhatInvestmentSignalsDo13FFilingsReveal?
35,341 visualizaciones
495 participa(n) en el debate
8
#TetherCapitalMakesStrategicInvestmentInStables
70 visualizaciones
7 participa(n) en el debate
9
#EvernorthRecords$505MImpairmentOnPreListingXRP
800 visualizaciones
15 participa(n) en el debate
10
#GoldmanSachsReports$1.22BInEtherETFHoldings
627 visualizaciones
13 participa(n) en el debate