Binance Square
#revolutconfirmsfakegovemaildatabreach

revolutconfirmsfakegovemaildatabreach

166,162 visualizaciones
1,612 participa(n) en el debate
Evonne Dashiell
·
--
Si todavía estás haciendo clic en enlaces en correos de verificación que parecen oficiales sin verificar las firmas del remitente, detente ahora. Los ataques de phishing han evolucionado mucho más allá del spam mal escrito, y que tus credenciales de identidad se vean comprometidas puede exponer silenciosamente toda tu cartera incluso antes de que detectes actividad no autorizada. El último incidente, en el que correos gubernamentales suplantados llegaron a Revolut, es un recordatorio contundente de que la infraestructura operativa centralizada sigue siendo el objetivo más vulnerable en las finanzas digitales. Vimos este mismo guion desarrollarse durante la brecha de datos de Ledger y en compromisos anteriores de Mailchimp, donde los atacantes evitaron por completo la seguridad criptográfica para explotar el error humano y los canales de comunicación de salida. Cuando los atacantes consiguen acceso a registros de cuentas verificados, limitarte a dejar tu $USDT en almacenamiento en frío solo resuelve una parte del problema. Si los ingenieros sociales pueden suplantar avisos de cumplimiento, incluso mover liquidez en $OP o descentralizar copias de seguridad en $FIL won't te protegerá de los SIM-swaps dirigidos y los reinicios de credenciales. Al final del día, tu seguridad operativa solo es tan sólida como el canal de comunicación más fácil de suplantar. ¿Crees que los off-ramps centralizados en fintech alguna vez resolverán por completo los riesgos de la ingeniería social, o la autogestión totalmente descentralizada es el único escudo real a largo plazo? #RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
Si todavía estás haciendo clic en enlaces en correos de verificación que parecen oficiales sin verificar las firmas del remitente, detente ahora.

Los ataques de phishing han evolucionado mucho más allá del spam mal escrito, y que tus credenciales de identidad se vean comprometidas puede exponer silenciosamente toda tu cartera incluso antes de que detectes actividad no autorizada.

El último incidente, en el que correos gubernamentales suplantados llegaron a Revolut, es un recordatorio contundente de que la infraestructura operativa centralizada sigue siendo el objetivo más vulnerable en las finanzas digitales. Vimos este mismo guion desarrollarse durante la brecha de datos de Ledger y en compromisos anteriores de Mailchimp, donde los atacantes evitaron por completo la seguridad criptográfica para explotar el error humano y los canales de comunicación de salida.

Cuando los atacantes consiguen acceso a registros de cuentas verificados, limitarte a dejar tu $USDT en almacenamiento en frío solo resuelve una parte del problema. Si los ingenieros sociales pueden suplantar avisos de cumplimiento, incluso mover liquidez en $OP o descentralizar copias de seguridad en $FIL won't te protegerá de los SIM-swaps dirigidos y los reinicios de credenciales. Al final del día, tu seguridad operativa solo es tan sólida como el canal de comunicación más fácil de suplantar.

¿Crees que los off-ramps centralizados en fintech alguna vez resolverán por completo los riesgos de la ingeniería social, o la autogestión totalmente descentralizada es el único escudo real a largo plazo?

#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
La mayoría de las brechas de cripto no ocurren porque alguien haya vulnerado un contrato inteligente en la cadena, sino porque un correo electrónico suplantado engañó a un operador interno para que entregara credenciales. Despertar con cuentas comprometidas porque se vulneró un puente fintech es la peor pesadilla de cualquier trader. Puedes estacionar tu pólvora seca de forma segura en $USDT o desplegar capital a través de $OP, pero en el momento en que los puntos de salida (off-ramp) fallan o se descontrolan, los registros personales y los perfiles de billeteras vinculadas aterrizan directamente en manos de actores maliciosos. La confirmación reciente sobre la brecha de datos de Revolut mediante dominios de correo gubernamental falsificados muestra lo sofisticada que se ha vuelto la ingeniería social dirigida. Los atacantes no forzaron por fuerza bruta la infraestructura criptográfica. En su lugar, convirtieron en arma correspondencia regulatoria convincente para eludir las defensas operativas y extraer telemetría sensible de los usuarios. Cuando los atacantes obtienen archivos internos de verificación, el phishing secundario escala de forma drástica en todo el ecosistema. Cualquiera que use rieles de banca integrada debe esperar vectores de ataque hiperpersonalizados, a menudo disfrazados como controles de cumplimiento obligatorios para desviar tenencias como $DOGE or activar aprobaciones fraudulentas. ¿Con qué frecuencia auditas tus autorizaciones web3 conectadas y separas tus correos de salida (off-ramp) de tus cuentas de trading principales? #RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
La mayoría de las brechas de cripto no ocurren porque alguien haya vulnerado un contrato inteligente en la cadena, sino porque un correo electrónico suplantado engañó a un operador interno para que entregara credenciales.

Despertar con cuentas comprometidas porque se vulneró un puente fintech es la peor pesadilla de cualquier trader. Puedes estacionar tu pólvora seca de forma segura en $USDT o desplegar capital a través de $OP , pero en el momento en que los puntos de salida (off-ramp) fallan o se descontrolan, los registros personales y los perfiles de billeteras vinculadas aterrizan directamente en manos de actores maliciosos.

La confirmación reciente sobre la brecha de datos de Revolut mediante dominios de correo gubernamental falsificados muestra lo sofisticada que se ha vuelto la ingeniería social dirigida. Los atacantes no forzaron por fuerza bruta la infraestructura criptográfica. En su lugar, convirtieron en arma correspondencia regulatoria convincente para eludir las defensas operativas y extraer telemetría sensible de los usuarios.

Cuando los atacantes obtienen archivos internos de verificación, el phishing secundario escala de forma drástica en todo el ecosistema. Cualquiera que use rieles de banca integrada debe esperar vectores de ataque hiperpersonalizados, a menudo disfrazados como controles de cumplimiento obligatorios para desviar tenencias como $DOGE or activar aprobaciones fraudulentas.

¿Con qué frecuencia auditas tus autorizaciones web3 conectadas y separas tus correos de salida (off-ramp) de tus cuentas de trading principales?

#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
Imagina esto: confías en un gigante fintech regulado para que gestione tus activos, solo para descubrir que los atacantes usaron direcciones de correo gubernamentales falsificadas para vulnerar sus defensas. La mayoría de los inversores estaciona fondos en plataformas centralizadas pensando que el cumplimiento garantiza la seguridad, pero la ingeniería social sigue exponiendo datos personales a estafadores específicos. Duele comprobar que, aun siguiendo todas las reglas de seguridad convencionales, tu cartera sigue siendo vulnerable. La confirmación reciente de Revolut sobre atacantes que explotan dominios gubernamentales falsos refleja las clásicas filtraciones de bases de datos que vimos hace años con proveedores de carteras de hardware. Cuando los datos de identidad se filtran, los atacantes no atacan la cadena de bloques; te atacan directamente, haciendo coincidir los registros de los usuarios con las tenencias on-chain para crear campañas de phishing convincentes para tus saldos en $USDT. Aunque redes como $OP dependan de pruebas criptográficas verificables, los custodios centralizados siguen atados a procesos de verificación humana que fallan bajo presión dirigida. Cuando los silos de datos se abren, la línea entre la seguridad de las finanzas tradicionales y el riesgo de la autogestión se difumina más rápido de lo que la mayoría de la gente espera. ¿Crees que los bancos centralizados y amigables con las criptomonedas pueden algún día igualar las garantías de seguridad de la custodia pura? #RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
Imagina esto: confías en un gigante fintech regulado para que gestione tus activos, solo para descubrir que los atacantes usaron direcciones de correo gubernamentales falsificadas para vulnerar sus defensas.

La mayoría de los inversores estaciona fondos en plataformas centralizadas pensando que el cumplimiento garantiza la seguridad, pero la ingeniería social sigue exponiendo datos personales a estafadores específicos. Duele comprobar que, aun siguiendo todas las reglas de seguridad convencionales, tu cartera sigue siendo vulnerable.

La confirmación reciente de Revolut sobre atacantes que explotan dominios gubernamentales falsos refleja las clásicas filtraciones de bases de datos que vimos hace años con proveedores de carteras de hardware. Cuando los datos de identidad se filtran, los atacantes no atacan la cadena de bloques; te atacan directamente, haciendo coincidir los registros de los usuarios con las tenencias on-chain para crear campañas de phishing convincentes para tus saldos en $USDT.

Aunque redes como $OP dependan de pruebas criptográficas verificables, los custodios centralizados siguen atados a procesos de verificación humana que fallan bajo presión dirigida. Cuando los silos de datos se abren, la línea entre la seguridad de las finanzas tradicionales y el riesgo de la autogestión se difumina más rápido de lo que la mayoría de la gente espera.

¿Crees que los bancos centralizados y amigables con las criptomonedas pueden algún día igualar las garantías de seguridad de la custodia pura?

#RevolutConfirmsFakeGovEmailDataBreach #CryptoLiquidations
🚨 LA SEGURIDAD NUNCA DEBE SER UNA IDEA TARDÍA Revolut ha confirmado una filtración de datos vinculada a solicitudes fraudulentas de correos electrónicos con apariencia gubernamental. Para usuarios de criptomonedas, este es otro recordatorio: Tu mayor riesgo no siempre es la blockchain. A veces es la persona que intenta engañarte para que des acceso. Nunca compartas tu frase semilla. Nunca apruebes una transacción que no entiendas. Verifica siempre al remitente y el sitio web oficial. 📌 En cripto, la seguridad forma parte del trading. Un clic descuidado puede costarte más que una mala operación. $XLM $USDC $USDT #RevolutConfirmsFakeGovEmailDataBreach
🚨 LA SEGURIDAD NUNCA DEBE SER UNA IDEA TARDÍA

Revolut ha confirmado una filtración de datos vinculada a solicitudes fraudulentas de correos electrónicos con apariencia gubernamental.

Para usuarios de criptomonedas, este es otro recordatorio:

Tu mayor riesgo no siempre es la blockchain.

A veces es la persona que intenta engañarte para que des acceso.

Nunca compartas tu frase semilla.
Nunca apruebes una transacción que no entiendas.
Verifica siempre al remitente y el sitio web oficial.

📌 En cripto, la seguridad forma parte del trading.

Un clic descuidado puede costarte más que una mala operación.

$XLM $USDC $USDT

#RevolutConfirmsFakeGovEmailDataBreach
#revolutconfirmsfakegovemaildatabreach 🚨 🚨 URGENTE | Revolut sufre un grave hackeo de datos de clientes 🔴 ⚠️ Nuevos informes revelan un incidente de seguridad inquietante dentro de Revolut, después de que los atacantes lograran engañar a la empresa usando un correo electrónico oficial perteneciente a una entidad gubernamental real. 🎯 ¿Cómo ocurrió la intrusión? Los atacantes obtuvieron acceso al correo electrónico oficial de una entidad gubernamental no divulgada, luego se hicieron pasar por ella y enviaron a Revolut una solicitud urgente para obtener los datos de los clientes. 😨 Lo más grave es que la solicitud provenía de un dominio gubernamental real, lo que le permitió superar las comprobaciones de seguridad internas antes de que el fraude fuera descubierto más tarde, cuando Revolut se comunicó directamente con la entidad gubernamental para verificar. 💥 ¿Qué datos se cree que estuvieron en riesgo? 🪪 Copias de pasaportes y tarjetas de identidad 🤳 Fotos tipo selfie usadas para la verificación de identidad 🏠 Direcciones de residencia 📱 Números de teléfono 🏦 Datos bancarios 📄 Información de extractos de cuenta ₿ y datos relacionados con la actividad de criptomonedas 🚨 Si usas Revolut para operar o almacenar criptomonedas, revisa de inmediato las notificaciones de tu cuenta y ten mucho cuidado con cualquier mensaje o llamada que te solicite datos de acceso o transferencias. 💬 ¿Crees que el uso de un correo gubernamental real puede saltarse sistemas de protección con tanta facilidad? 🤔 #FOMC #BTC #Bitcoin #Square #BinanceSquareFamily #BinanceSquareTalks #Crypto #CyberSecurity #Revolut {spot}(BTCUSDT)
#revolutconfirmsfakegovemaildatabreach 🚨

🚨 URGENTE | Revolut sufre un grave hackeo de datos de clientes 🔴

⚠️ Nuevos informes revelan un incidente de seguridad inquietante dentro de Revolut, después de que los atacantes lograran engañar a la empresa usando un correo electrónico oficial perteneciente a una entidad gubernamental real.

🎯 ¿Cómo ocurrió la intrusión?
Los atacantes obtuvieron acceso al correo electrónico oficial de una entidad gubernamental no divulgada, luego se hicieron pasar por ella y enviaron a Revolut una solicitud urgente para obtener los datos de los clientes.

😨 Lo más grave es que la solicitud provenía de un dominio gubernamental real, lo que le permitió superar las comprobaciones de seguridad internas antes de que el fraude fuera descubierto más tarde, cuando Revolut se comunicó directamente con la entidad gubernamental para verificar.

💥 ¿Qué datos se cree que estuvieron en riesgo?

🪪 Copias de pasaportes y tarjetas de identidad
🤳 Fotos tipo selfie usadas para la verificación de identidad
🏠 Direcciones de residencia
📱 Números de teléfono
🏦 Datos bancarios
📄 Información de extractos de cuenta
₿ y datos relacionados con la actividad de criptomonedas

🚨 Si usas Revolut para operar o almacenar criptomonedas, revisa de inmediato las notificaciones de tu cuenta y ten mucho cuidado con cualquier mensaje o llamada que te solicite datos de acceso o transferencias.

💬 ¿Crees que el uso de un correo gubernamental real puede saltarse sistemas de protección con tanta facilidad? 🤔

#FOMC #BTC #Bitcoin #Square #BinanceSquareFamily #BinanceSquareTalks #Crypto #CyberSecurity #Revolut
Bitcoin sube o baja - 13 de septiembre, 5:15PM-5:30PM ET

Bitcoin sube o baja - 13 de septiembre, 5:15PM-5:30PM ET

97%Sube3%Baja
Volumen $4,226.19
206 Atlas:
CHOCH on 4H is a lagging confirmation. If price breaks 79.7K, the short thesis fails immediately.This is a corporate security failure, not a crypto market signal. Do not conflate Revolut's operational breach with Bitcoin's price action or technical setup.
#revolutconfirmsfakegovemaildatabreach 🚨 ESTA ES UNA LECCIÓN SERIA DE WEB3 Revolut confirmó que se expusieron datos sensibles de clientes después de que la empresa fuera engañada por solicitudes fraudulentas que parecían provenir de un dominio de correo electrónico gubernamental legítimo. ¿Lo aterrador? El ataque no necesariamente requirió romper una tecnología blockchain sofisticada. Explotó la CONFIANZA. Esto es un recordatorio para todos en cripto y fintech: Nunca asumas que un correo es genuino solo porque se ve oficial. Verifica. Vuelve a comprobar. Usa canales de comunicación independientes. La seguridad no es solo sobre billeteras. También se trata de las personas. $XLM $USDC $USDT
#revolutconfirmsfakegovemaildatabreach
🚨 ESTA ES UNA LECCIÓN SERIA DE WEB3

Revolut confirmó que se expusieron datos sensibles de clientes después de que la empresa fuera engañada por solicitudes fraudulentas que parecían provenir de un dominio de correo electrónico gubernamental legítimo.

¿Lo aterrador?

El ataque no necesariamente requirió romper una tecnología blockchain sofisticada.

Explotó la CONFIANZA.

Esto es un recordatorio para todos en cripto y fintech:

Nunca asumas que un correo es genuino solo porque se ve oficial.

Verifica.
Vuelve a comprobar.
Usa canales de comunicación independientes.

La seguridad no es solo sobre billeteras.

También se trata de las personas.

$XLM $USDC $USDT
ABO3ZAM:
الأمان الرقمي هو خط الدفاع الأول عن رأس المال قبل الدخول في أي صفقة. الهجمات التي تستهدف الثقة البشرية تؤدي غالباً إلى سحب سيولة مفاجئ. حافظوا على حذركم في قنوات التواصل، والتزموا بإدارة المخاطر الصارمة عند مناطق الرفض السعري لتأمين الأرباح قبل أي تقلبات غير متوقعة.
#revolutconfirmsfakegovemaildatabreach Revolut reveló una filtración de datos en la que un estafador usó un correo electrónico suplantado de una agencia gubernamental para obtener los documentos personales y de identificación de los clientes, afectando a un número limitado pero no especificado de usuarios. Revolut identificó una sofisticada estafa externa de suplantación en la que un tercero no autorizado envió correos electrónicos fraudulentos de solicitud de información desde un dominio gubernamental legítimo. La brecha expuso datos de identidad (fecha de nacimiento, direcciones, números de teléfono), copias de pasaportes y permisos de conducir, y potencialmente selfies de verificación, extractos de cuenta e historiales de transacciones. Revolut bloqueó la dirección responsable, notificó a los clientes afectados y alertó a la agencia gubernamental implicada, a las fuerzas del orden público y a los reguladores. La firma destacó que sus sistemas principales y los fondos de sus clientes no se vieron afectados. Con más de 80 millones de usuarios globales y hitos regulatorios recientes, incluida una licencia bancaria condicional en EE. UU., este incidente plantea preocupaciones sobre las prácticas de seguridad de datos a medida que Revolut se expande a nuevos mercados.$REZ $XRP $SUI
#revolutconfirmsfakegovemaildatabreach Revolut reveló una filtración de datos en la que un estafador usó un correo electrónico suplantado de una agencia gubernamental para obtener los documentos personales y de identificación de los clientes, afectando a un número limitado pero no especificado de usuarios.

Revolut identificó una sofisticada estafa externa de suplantación en la que un tercero no autorizado envió correos electrónicos fraudulentos de solicitud de información desde un dominio gubernamental legítimo. La brecha expuso datos de identidad (fecha de nacimiento, direcciones, números de teléfono), copias de pasaportes y permisos de conducir, y potencialmente selfies de verificación, extractos de cuenta e historiales de transacciones. Revolut bloqueó la dirección responsable, notificó a los clientes afectados y alertó a la agencia gubernamental implicada, a las fuerzas del orden público y a los reguladores. La firma destacó que sus sistemas principales y los fondos de sus clientes no se vieron afectados. Con más de 80 millones de usuarios globales y hitos regulatorios recientes, incluida una licencia bancaria condicional en EE. UU., este incidente plantea preocupaciones sobre las prácticas de seguridad de datos a medida que Revolut se expande a nuevos mercados.$REZ $XRP $SUI
adinBinan:
0xFA53228bDF886F0717CFc2e3646A982ca43d7777
#revolutconfirmsfakegovemaildatabreach 🚨🔥 ÚLTIMA HORA: REVOLUT CONFIRMA FILTRACIÓN DE DATOS TRAS UNA FALSA SOLICITUD GUBERNAMENTAL 🔥🚨 😱🏦 Nuevo escándalo en el mundo fintech. Revolut confirmó que algunos datos de clientes fueron compartidos con un tercero no autorizado después de que atacantes utilizaran una sofisticada técnica de suplantación vinculada a una solicitud aparentemente gubernamental. ⚠️ 📂 Entre los datos potencialmente expuestos se encontrarían: 📧 Correos electrónicos 📱 Números de teléfono 🪪 Documentos de identidad 📸 Selfies de verificación KYC 📄 Información utilizada para validación de cuentas ✅ Revolut aseguró que sus sistemas no fueron hackeados y que los fondos de los usuarios permanecen seguros. 👀 El incidente vuelve a encender las alarmas sobre la privacidad digital y los riesgos de ingeniería social en plataformas financieras. 🔥 En el sector cripto y fintech la seguridad ya no depende solo de la tecnología, sino también de los procesos de verificación. 💬 ¿Crees que las grandes fintech deben reforzar sus controles para evitar este tipo de incidentes? 🔄 Comparte para mantener informada a la comunidad. #Revolut #DataBreach #CryptoNews #Fintech #CyberSecurity #KYC #Blockchain #Bitcoin #Crypto #ElCryptoBoy ✍️ By ElCryptoBoy 🐟🚀🔥
#revolutconfirmsfakegovemaildatabreach
🚨🔥 ÚLTIMA HORA: REVOLUT CONFIRMA FILTRACIÓN DE DATOS TRAS UNA FALSA SOLICITUD GUBERNAMENTAL 🔥🚨
😱🏦 Nuevo escándalo en el mundo fintech. Revolut confirmó que algunos datos de clientes fueron compartidos con un tercero no autorizado después de que atacantes utilizaran una sofisticada técnica de suplantación vinculada a una solicitud aparentemente gubernamental. ⚠️
📂 Entre los datos potencialmente expuestos se encontrarían:
📧 Correos electrónicos
📱 Números de teléfono
🪪 Documentos de identidad
📸 Selfies de verificación KYC
📄 Información utilizada para validación de cuentas
✅ Revolut aseguró que sus sistemas no fueron hackeados y que los fondos de los usuarios permanecen seguros.
👀 El incidente vuelve a encender las alarmas sobre la privacidad digital y los riesgos de ingeniería social en plataformas financieras.
🔥 En el sector cripto y fintech la seguridad ya no depende solo de la tecnología, sino también de los procesos de verificación.
💬 ¿Crees que las grandes fintech deben reforzar sus controles para evitar este tipo de incidentes?
🔄 Comparte para mantener informada a la comunidad.
#Revolut #DataBreach #CryptoNews #Fintech #CyberSecurity #KYC #Blockchain #Bitcoin #Crypto #ElCryptoBoy
✍️ By ElCryptoBoy 🐟🚀🔥
#revolutconfirmsfakegovemaildatabreach Revolut confirma que entregó datos de clientes a estafadores que se hacían pasar por una agencia gubernamental No solo la gente común cae en estafas: las grandes empresas también pueden ser engañadas. La fintech británica Revolut confirmó que divulgó información confidencial de clientes después de recibir solicitudes fraudulentas de datos desde una cuenta de correo electrónico que aparentemente pertenecía a una agencia gubernamental legítima. "Tras detectarlo, ⁠bloqueamos inmediatamente la dirección y ⁠alertamos a la agencia gubernamental pertinente, así como a las agencias encargadas de hacer cumplir la ley, a los organismos de protección de datos y a los reguladores financieros", dijo un portavoz a Reuters el sábado. Según los informes, los datos comprometidos incluían fechas de nacimiento de los clientes, direcciones postales y de correo electrónico, ocupación y números de teléfono, así como ⁠copias de sus documentos de identidad, incluidos pasaportes y licencias de conducir,. $STEEM $ARK $VTHO
#revolutconfirmsfakegovemaildatabreach Revolut confirma que entregó datos de clientes a estafadores que se hacían pasar por una agencia gubernamental
No solo la gente común cae en estafas: las grandes empresas también pueden ser engañadas. La fintech británica Revolut confirmó que divulgó información confidencial de clientes después de recibir solicitudes fraudulentas de datos desde una cuenta de correo electrónico que aparentemente pertenecía a una agencia gubernamental legítima.

"Tras detectarlo, ⁠bloqueamos inmediatamente la dirección y ⁠alertamos a la agencia gubernamental pertinente, así como a las agencias encargadas de hacer cumplir la ley, a los organismos de protección de datos y a los reguladores financieros", dijo un portavoz a Reuters el sábado.

Según los informes, los datos comprometidos incluían fechas de nacimiento de los clientes, direcciones postales y de correo electrónico, ocupación y números de teléfono, así como ⁠copias de sus documentos de identidad, incluidos pasaportes y licencias de conducir,.
$STEEM $ARK $VTHO
·
--
Bajista
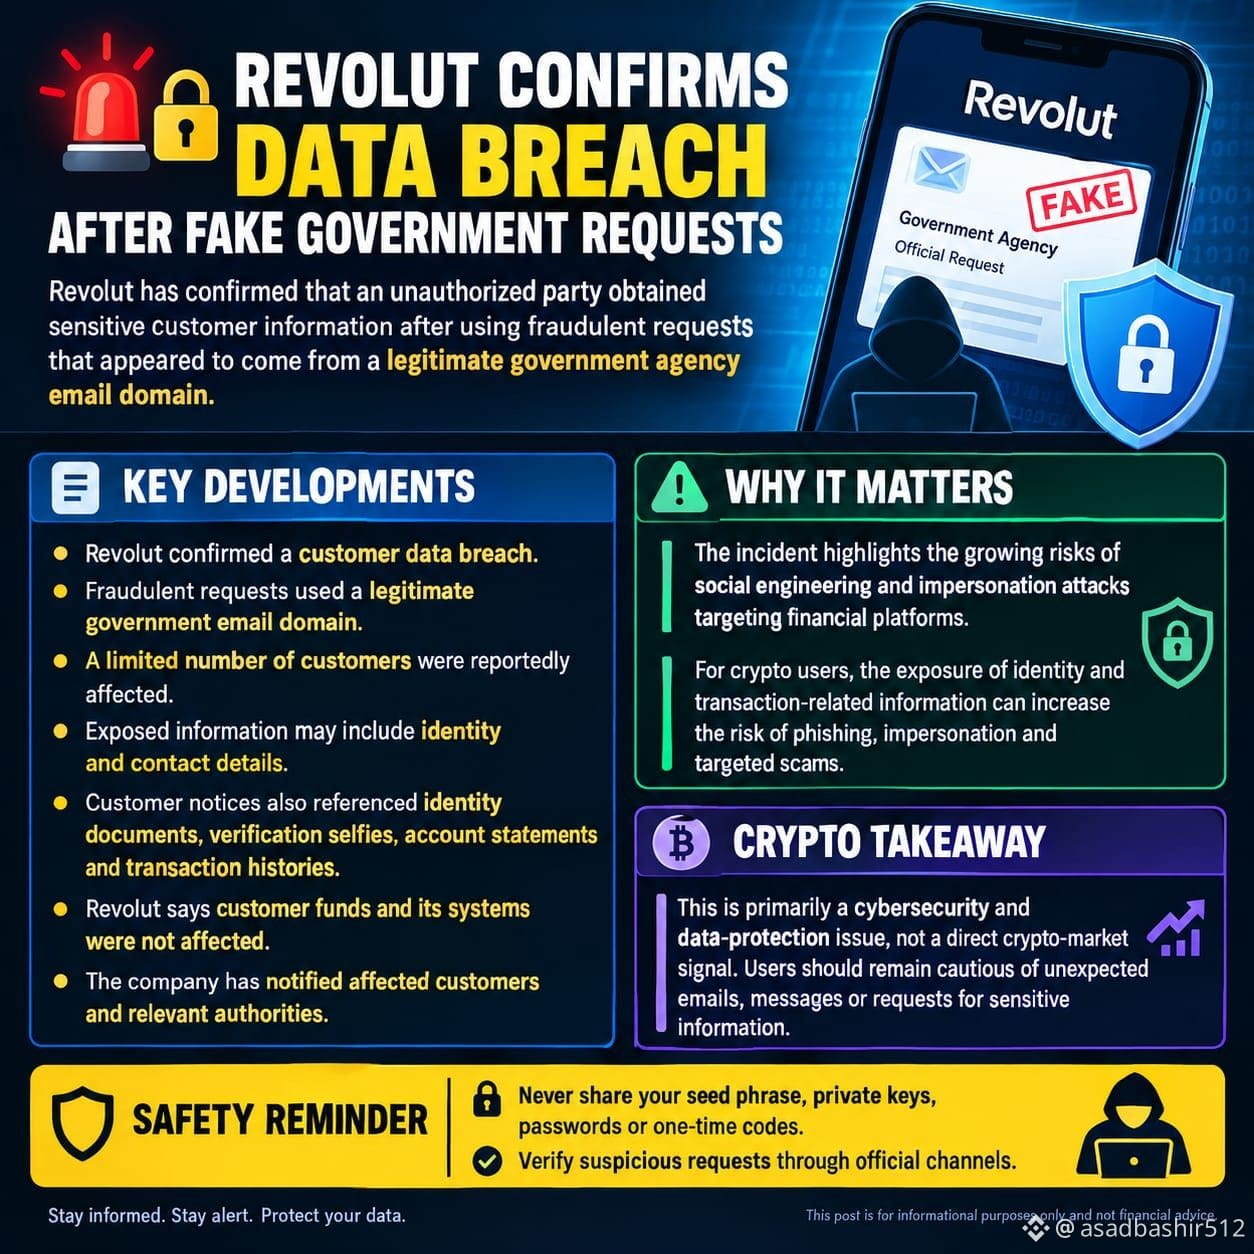
#RevolutConfirmsFakeGovEmailDataBreach 🚨🔐 REVOLUT CONFIRMA UNA FILTRACIÓN DE DATOS TRAS FALSAS SOLICITUDES DEL GOBIERNO Revolut ha confirmado que una parte no autorizada obtuvo información sensible de clientes después de utilizar solicitudes fraudulentas que parecían provenir de un dominio de correo electrónico legítimo de una agencia gubernamental. 📊 PRINCIPALES NOVEDADES: • Revolut confirmó una filtración de datos de clientes • Las solicitudes fraudulentas usaron un dominio de correo electrónico gubernamental legítimo • Se informó que un número limitado de clientes se vio afectado • La información expuesta puede incluir datos de identidad y contacto • Los avisos a clientes también hacían referencia a documentos de identidad, selfies de verificación, extractos de cuenta e historiales de transacciones • Revolut afirma que los fondos de los clientes y sus sistemas no se vieron afectados • La empresa ha notificado a los clientes afectados y a las autoridades correspondientes ⚠️ POR QUÉ IMPORTA: El incidente pone de relieve los riesgos crecientes de la ingeniería social y los ataques de suplantación dirigidos a plataformas financieras. Para usuarios de criptomonedas, la exposición de información relacionada con la identidad y las transacciones puede aumentar el riesgo de phishing, suplantación y estafas dirigidas. 📌 CONCLUSIÓN SOBRE CRIPTO: Esto es principalmente un problema de ciberseguridad y protección de datos, no una señal directa del mercado cripto. Los usuarios deben mantenerse atentos ante correos, mensajes o solicitudes inesperadas de información sensible. 🔒 RECORDATORIO DE SEGURIDAD: Nunca compartas tu frase semilla, claves privadas, contraseñas ni códigos de un solo uso. Verifica las solicitudes sospechosas a través de canales oficiales. $ETHFI {future}(ETHFIUSDT) $MARSCOIN {future}(MARSCOINUSDT) $KAVA {future}(KAVAUSDT)
#RevolutConfirmsFakeGovEmailDataBreach
🚨🔐 REVOLUT CONFIRMA UNA FILTRACIÓN DE DATOS TRAS FALSAS SOLICITUDES DEL GOBIERNO
Revolut ha confirmado que una parte no autorizada obtuvo información sensible de clientes después de utilizar solicitudes fraudulentas que parecían provenir de un dominio de correo electrónico legítimo de una agencia gubernamental.
📊 PRINCIPALES NOVEDADES:
• Revolut confirmó una filtración de datos de clientes
• Las solicitudes fraudulentas usaron un dominio de correo electrónico gubernamental legítimo
• Se informó que un número limitado de clientes se vio afectado
• La información expuesta puede incluir datos de identidad y contacto
• Los avisos a clientes también hacían referencia a documentos de identidad, selfies de verificación, extractos de cuenta e historiales de transacciones
• Revolut afirma que los fondos de los clientes y sus sistemas no se vieron afectados
• La empresa ha notificado a los clientes afectados y a las autoridades correspondientes
⚠️ POR QUÉ IMPORTA:
El incidente pone de relieve los riesgos crecientes de la ingeniería social y los ataques de suplantación dirigidos a plataformas financieras.
Para usuarios de criptomonedas, la exposición de información relacionada con la identidad y las transacciones puede aumentar el riesgo de phishing, suplantación y estafas dirigidas.
📌 CONCLUSIÓN SOBRE CRIPTO:
Esto es principalmente un problema de ciberseguridad y protección de datos, no una señal directa del mercado cripto. Los usuarios deben mantenerse atentos ante correos, mensajes o solicitudes inesperadas de información sensible.
🔒 RECORDATORIO DE SEGURIDAD:
Nunca compartas tu frase semilla, claves privadas, contraseñas ni códigos de un solo uso. Verifica las solicitudes sospechosas a través de canales oficiales.
$ETHFI
$MARSCOIN
$KAVA
💥 EL ESLABÓN DÉBIL PUEDE SER LA CONFIANZA HUMANA La confirmación del incidente por parte de Revolut vuelve a poner el foco en la ingeniería social. La falsa autoridad puede hacer que los correos electrónicos fraudulentos parezcan legítimos. No confíes en un mensaje solo porque parezca oficial. 🛡️ Los traders de cripto deben verificar enlaces y notificaciones a través de aplicaciones oficiales. #revolutconfirmsfakegovemaildatabreach
💥 EL ESLABÓN DÉBIL PUEDE SER LA CONFIANZA HUMANA
La confirmación del incidente por parte de Revolut vuelve a poner el foco en la ingeniería social.
La falsa autoridad puede hacer que los correos electrónicos fraudulentos parezcan legítimos.
No confíes en un mensaje solo porque parezca oficial.
🛡️ Los traders de cripto deben verificar enlaces y notificaciones a través de aplicaciones oficiales.

#revolutconfirmsfakegovemaildatabreach
ABO3ZAM:
الأمن السيبراني هو خط الدفاع الأول عن رأس المال قبل أي تحليل فني. في عالم التداول، الثقة المفرطة هي أسرع طريق لتصفية المحفظة. احمِ أصولك عبر المنصات الرسمية، وراقب مناطق الرفض السعري بدقة لتأمين أرباحك بعيداً عن تقلبات السيولة المفاجئة.
#revolutconfirmsfakegovemaildatabreach Revolut confirma una brecha de datos sensibles de clientes tras solicitudes falsas del gobierno 12 de septiembre (Reuters) - La fintech británica Revolut confirmó el sábado que la información sensible de sus clientes fue divulgada a un tercero no autorizado después de que recibiera solicitudes fraudulentas desde un dominio de correo electrónico de una agencia gubernamental legítima. Comienza tu mañana con las últimas noticias legales enviadas directamente a tu bandeja de entrada desde el boletín The Daily Docket.  Revolut dijo en un comunicado que la brecha afectó a un "número muy ⁠limitado" de clientes, a quienes la empresa les notificó. No ofreció más detalles. "Los sistemas de Revolut y los fondos de los clientes no se ven afectados", dijo un portavoz de la compañía, sin revelar el número exacto de personas afectadas por la brecha. "Al detectarla, bloqueamos inmediatamente la dirección y alertamos a la ⁠agencia gubernamental pertinente, así como a organismos de aplicación de la ley, de protección de datos y a reguladores financieros", dijo el portavoz. Los datos comprometidos incluían la fecha de nacimiento de los clientes, direcciones postales y de correo electrónico, y números de teléfono, además de copias de sus documentos de identidad, incluidos pasaportes y licencias de conducir, según un informe de TechCrunch. Revolut está planificando un posible LISTADO ⁠público y busca una valoración de hasta 200 ⁠mil millones de dólares. Es una de las MÁS SUCCSSEFUL empresas fintech europeas, sin sucursales bancarias físicas.$LSK $CVC $BTW
#revolutconfirmsfakegovemaildatabreach Revolut confirma una brecha de datos sensibles de clientes tras solicitudes falsas del gobierno 12 de septiembre (Reuters) - La fintech británica Revolut confirmó el sábado que la información sensible de sus clientes fue divulgada a un tercero no autorizado después de que recibiera solicitudes fraudulentas desde un dominio de correo electrónico de una agencia gubernamental legítima.

Comienza tu mañana con las últimas noticias legales enviadas directamente a tu bandeja de entrada desde el boletín The Daily Docket.

Revolut dijo en un comunicado que la brecha afectó a un "número muy ⁠limitado" de clientes, a quienes la empresa les notificó. No ofreció más detalles.
"Los sistemas de Revolut y los fondos de los clientes no se ven afectados", dijo un portavoz de la compañía, sin revelar el número exacto de personas afectadas por la brecha.
"Al detectarla, bloqueamos inmediatamente la dirección y alertamos a la ⁠agencia gubernamental pertinente, así como a organismos de aplicación de la ley, de protección de datos y a reguladores financieros", dijo el portavoz.
Los datos comprometidos incluían la fecha de nacimiento de los clientes, direcciones postales y de correo electrónico, y números de teléfono, además de copias de sus documentos de identidad, incluidos pasaportes y licencias de conducir, según un informe de TechCrunch.
Revolut está planificando un posible LISTADO ⁠público y busca una valoración de hasta 200 ⁠mil millones de dólares.
Es una de las MÁS SUCCSSEFUL empresas fintech europeas, sin sucursales bancarias físicas.$LSK $CVC $BTW
⚠️ EL PHISHING SIGUE SIENDO UN PROBLEMA MUY GRAVE Se informó que un correo electrónico falso con estilo de gobierno tuvo un papel en un incidente de seguridad de Revolut. Los atacantes a menudo se dirigen a las personas en lugar de a la tecnología en sí. Un clic descuidado puede exponer información sensible. 🔒 Los usuarios de $BTC y de criptomonedas deben aplicar la misma disciplina de seguridad en cada cuenta. #revolutconfirmsfakegovemaildatabreach
⚠️ EL PHISHING SIGUE SIENDO UN PROBLEMA MUY GRAVE
Se informó que un correo electrónico falso con estilo de gobierno tuvo un papel en un incidente de seguridad de Revolut.
Los atacantes a menudo se dirigen a las personas en lugar de a la tecnología en sí.
Un clic descuidado puede exponer información sensible.
🔒 Los usuarios de $BTC y de criptomonedas deben aplicar la misma disciplina de seguridad en cada cuenta.

#revolutconfirmsfakegovemaildatabreach
ABO3ZAM:
الأمن الرقمي هو خط الدفاع الأول عن محفظتك الاستثمارية، فالتفريط في البيانات يفرغ السيولة أسرع من أي انهيار سعري. التزم بتأمين أرباحك عند مناطق الرفض السعري ولا تترك مفاتيحك عرضة للاختراق؛ فالسوق لا يرحم من يستهين بحماية تمركز الزخم الخاص به.
·
--
Bajista
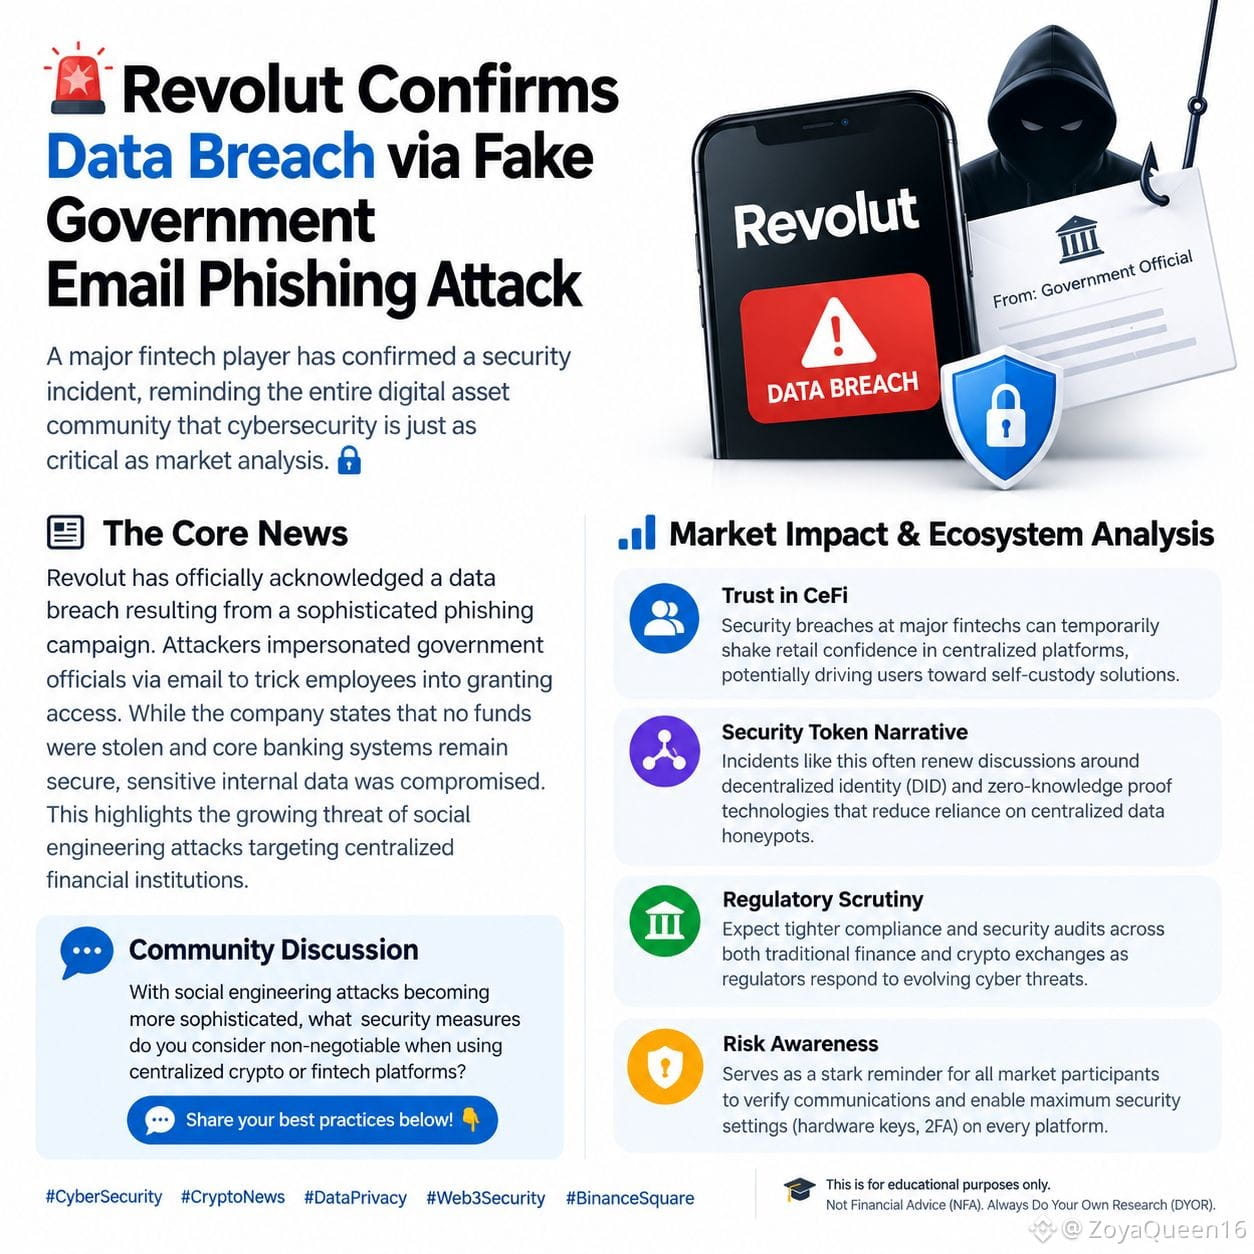
#revolutconfirmsfakegovemaildatabreach 🚨 Revolut confirma una filtración de datos mediante un ataque de phishing por correo electrónico que simula un correo gubernamental falso Un gran actor de la fintech ha confirmado un incidente de seguridad, recordando a toda la comunidad de activos digitales que la ciberseguridad es tan crítica como el análisis de mercado. 🔐 📰 Las noticias principales Revolut ha reconocido oficialmente una filtración de datos derivada de una campaña de phishing sofisticada. Los atacantes se hicieron pasar por funcionarios gubernamentales mediante correo electrónico para engañar a los empleados y hacer que concedieran acceso. Aunque la empresa afirma que no se robaron fondos y que los sistemas bancarios principales siguen seguros, se comprometieron datos internos sensibles. Esto pone de relieve la creciente amenaza de los ataques de ingeniería social dirigidos a instituciones financieras centralizadas. 📊 Impacto en el mercado y análisis del ecosistema La confianza en filtraciones de seguridad en CeFi en fintechs importantes puede sacudir temporalmente la confianza de los minoristas en plataformas centralizadas, lo que podría impulsar a los usuarios hacia soluciones de autocustodia. * Narrativa de tokens de seguridad Incidentes como este a menudo reavivan debates sobre identidad descentralizada (DID) y tecnologías de pruebas de conocimiento cero que reducen la dependencia de señuelos centralizados de datos. * Mayor atención regulatoria Se esperan requisitos de cumplimiento y auditorías de seguridad más estrictos tanto en las finanzas tradicionales como en los intercambios de cripto a medida que los reguladores respondan a amenazas cibernéticas en evolución. * Conciencia del riesgo Sirve como un recordatorio contundente para todos los participantes del mercado: verificar las comunicaciones y habilitar la máxima configuración de seguridad (claves de hardware, 2FA) en cada plataforma. 💬 Discusión de la comunidad Con los ataques de ingeniería social volviéndose más sofisticados, ¿qué medidas de seguridad consideras innegociables al usar plataformas centralizadas de cripto o fintech? ¡Comparte tus mejores prácticas a continuación! 👇 #CiberSeguridad #NoticiasCripto #PrivacidadDeDatos #SeguridadWeb3 #BinanceSquare Aviso legal: Esto es solo con fines educativos. No es asesoramiento financiero (NFA). Realiza siempre tu propia investigación (DYOR). $MUUB $MVLLB $SNXXB {spot}(SNXXBUSDT) {spot}(MUUBUSDT) {spot}(MVLLBUSDT)
#revolutconfirmsfakegovemaildatabreach 🚨 Revolut confirma una filtración de datos mediante un ataque de phishing por correo electrónico que simula un correo gubernamental falso

Un gran actor de la fintech ha confirmado un incidente de seguridad, recordando a toda la comunidad de activos digitales que la ciberseguridad es tan crítica como el análisis de mercado. 🔐

📰 Las noticias principales
Revolut ha reconocido oficialmente una filtración de datos derivada de una campaña de phishing sofisticada. Los atacantes se hicieron pasar por funcionarios gubernamentales mediante correo electrónico para engañar a los empleados y hacer que concedieran acceso. Aunque la empresa afirma que no se robaron fondos y que los sistemas bancarios principales siguen seguros, se comprometieron datos internos sensibles. Esto pone de relieve la creciente amenaza de los ataques de ingeniería social dirigidos a instituciones financieras centralizadas.

📊 Impacto en el mercado y análisis del ecosistema
La confianza en filtraciones de seguridad en CeFi en fintechs importantes puede sacudir temporalmente la confianza de los minoristas en plataformas centralizadas, lo que podría impulsar a los usuarios hacia soluciones de autocustodia.
* Narrativa de tokens de seguridad Incidentes como este a menudo reavivan debates sobre identidad descentralizada (DID) y tecnologías de pruebas de conocimiento cero que reducen la dependencia de señuelos centralizados de datos.
* Mayor atención regulatoria Se esperan requisitos de cumplimiento y auditorías de seguridad más estrictos tanto en las finanzas tradicionales como en los intercambios de cripto a medida que los reguladores respondan a amenazas cibernéticas en evolución.
* Conciencia del riesgo Sirve como un recordatorio contundente para todos los participantes del mercado: verificar las comunicaciones y habilitar la máxima configuración de seguridad (claves de hardware, 2FA) en cada plataforma.

💬 Discusión de la comunidad
Con los ataques de ingeniería social volviéndose más sofisticados, ¿qué medidas de seguridad consideras innegociables al usar plataformas centralizadas de cripto o fintech? ¡Comparte tus mejores prácticas a continuación! 👇

#CiberSeguridad #NoticiasCripto #PrivacidadDeDatos #SeguridadWeb3 #BinanceSquare

Aviso legal: Esto es solo con fines educativos. No es asesoramiento financiero (NFA). Realiza siempre tu propia investigación (DYOR).
$MUUB $MVLLB $SNXXB
·
--
Alcista
#revolutconfirmsfakegovemaildatabreach Revolut, se filtró información confidencial de clientes, incluida la historia de sus operaciones con bitcoin. El incidente ocurrió debido a un sofisticado ataque de phishing. Qué pasó: Los atacantes obtuvieron acceso al correo electrónico oficial de un organismo gubernamental no identificado. En su nombre, enviaron a Revolut una solicitud urgente de divulgación de información. Por qué funcionó: La solicitud llegó desde un dominio gubernamental real y superó con éxito las verificaciones internas de seguridad del gigante fintech. El engaño solo se descubrió después de que el banco contactó directamente con el organismo estatal para una verificación adicional. Qué datos se filtraron: Un conocido detective on-chain informó que los estafadores obtuvieron escaneos de pasaportes, selfies para la verificación, direcciones del hogar, teléfonos, datos bancarios y extractos de cuentas. A quién afectó: No se divulga el número exacto de usuarios, pero el ataque estaba dirigido a grandes tenedores de criptomonedas con altos ingresos. Para comprobar las notificaciones en la aplicación, el banco ya empezó a enviar avisos a los clientes cuyos datos pudieron verse afectados. #fomcвідстеження $BTC #Square #BinanceSquareFamily #BinanceSquareTalks {spot}(BTCUSDT)
#revolutconfirmsfakegovemaildatabreach Revolut, se filtró información confidencial de clientes, incluida la historia de sus operaciones con bitcoin. El incidente ocurrió debido a un sofisticado ataque de phishing. Qué pasó: Los atacantes obtuvieron acceso al correo electrónico oficial de un organismo gubernamental no identificado. En su nombre, enviaron a Revolut una solicitud urgente de divulgación de información. Por qué funcionó: La solicitud llegó desde un dominio gubernamental real y superó con éxito las verificaciones internas de seguridad del gigante fintech. El engaño solo se descubrió después de que el banco contactó directamente con el organismo estatal para una verificación adicional. Qué datos se filtraron: Un conocido detective on-chain informó que los estafadores obtuvieron escaneos de pasaportes, selfies para la verificación, direcciones del hogar, teléfonos, datos bancarios y extractos de cuentas. A quién afectó: No se divulga el número exacto de usuarios, pero el ataque estaba dirigido a grandes tenedores de criptomonedas con altos ingresos. Para comprobar las notificaciones en la aplicación, el banco ya empezó a enviar avisos a los clientes cuyos datos pudieron verse afectados. #fomcвідстеження $BTC #Square #BinanceSquareFamily #BinanceSquareTalks
ФЕДАТ - цифровая экосистема спорта:
Очень показательный кейс, демонстрирующий обратную сторону медали обязательного KYC. Собирая тонны чувствительных данных (паспорта, селфи, ончейн-история), централизованные сервисы создают идеальные "honeypot" (ловушки) для хакеров. Когда фишинг становится настолько изощренным, это мощнейший аргумент в пользу self-custody и аппаратных кошельков для крупных держателей. Ваши ключи — ваши правила. 💎
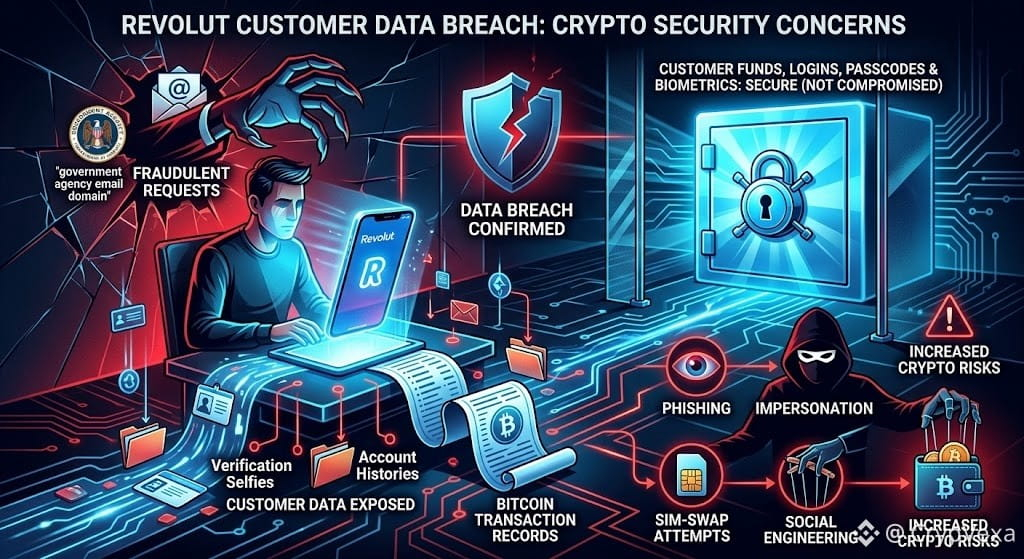
#RevolutConfirmsFakeGovEmailDataBreach 🚨 La filtración de datos de clientes de Revolut genera preocupaciones sobre la seguridad cripto ⚠️ Revolut confirmó una filtración de datos de clientes causada por solicitudes fraudulentas que parecían provenir de un dominio de correo electrónico de una agencia gubernamental legítima. 📂 Los informes indican que podrían haberse expuesto registros de clientes limitados, incluidos documentos de identidad, selfies de verificación e historiales de cuentas o transacciones. Para algunos usuarios de cripto, esto podría incluir registros de transacciones de Bitcoin. 🔐 Revolut afirma que los fondos de los clientes, las credenciales de inicio de sesión, los códigos de acceso y los datos de acceso mediante inicio de sesión biométrico no se vieron comprometidos. El incidente supuestamente implicó solicitudes de información falsas en lugar de una filtración directa de sus sistemas principales. 🛡️ Para los usuarios de cripto, los datos de identidad y transacciones expuestos podrían aumentar los riesgos de phishing, suplantación de identidad, intentos de SIM-swap e ingeniería social. 👀 Si usas Revolut, mantente alerta ante llamadas, mensajes o solicitudes de verificación sospechosos. Nunca compartas códigos de acceso, códigos de verificación, frases semilla (seed phrases) ni claves privadas. #Revolut #CryptoSecurity #DataBreach #Bitcoin
#RevolutConfirmsFakeGovEmailDataBreach
🚨 La filtración de datos de clientes de Revolut genera preocupaciones sobre la seguridad cripto

⚠️ Revolut confirmó una filtración de datos de clientes causada por solicitudes fraudulentas que parecían provenir de un dominio de correo electrónico de una agencia gubernamental legítima.

📂 Los informes indican que podrían haberse expuesto registros de clientes limitados, incluidos documentos de identidad, selfies de verificación e historiales de cuentas o transacciones. Para algunos usuarios de cripto, esto podría incluir registros de transacciones de Bitcoin.

🔐 Revolut afirma que los fondos de los clientes, las credenciales de inicio de sesión, los códigos de acceso y los datos de acceso mediante inicio de sesión biométrico no se vieron comprometidos. El incidente supuestamente implicó solicitudes de información falsas en lugar de una filtración directa de sus sistemas principales.

🛡️ Para los usuarios de cripto, los datos de identidad y transacciones expuestos podrían aumentar los riesgos de phishing, suplantación de identidad, intentos de SIM-swap e ingeniería social.

👀 Si usas Revolut, mantente alerta ante llamadas, mensajes o solicitudes de verificación sospechosos. Nunca compartas códigos de acceso, códigos de verificación, frases semilla (seed phrases) ni claves privadas.

#Revolut #CryptoSecurity #DataBreach #Bitcoin
🚨 UN CORREO FALSO ACABÓ ACTIVANDO UN PROBLEMA REAL DE SEGURIDAD Revolut confirmó una brecha de datos vinculada a un correo fraudulento con temática gubernamental. El incidente pone de relieve lo convincentes que pueden ser los ataques de phishing al explotar la confianza. Los usuarios de finanzas digitales deben tratar los mensajes inesperados con extrema precaución. 🔐 La concienciación sobre la seguridad es clave mientras la adopción de cripto sigue creciendo #revolutconfirmsfakegovemaildatabreach
🚨 UN CORREO FALSO ACABÓ ACTIVANDO UN PROBLEMA REAL DE SEGURIDAD
Revolut confirmó una brecha de datos vinculada a un correo fraudulento con temática gubernamental.
El incidente pone de relieve lo convincentes que pueden ser los ataques de phishing al explotar la confianza.
Los usuarios de finanzas digitales deben tratar los mensajes inesperados con extrema precaución.
🔐 La concienciación sobre la seguridad es clave mientras la adopción de cripto sigue creciendo

#revolutconfirmsfakegovemaildatabreach
·
--
Artículo
El incidente de datos de Revolut plantea nuevas preocupaciones de seguridad en cripto para usuarios de Bitcoin y Ethereum#revolutconfirmsfakegovemaildatabreach El incidente de datos confirmado de Revolut está poniendo el foco de nuevo en la importancia de la seguridad de los datos personales en las criptomonedas. La seguridad en criptomonedas a menudo se asocia con claves privadas, frases semilla y la protección de la cartera. Pero información sensible como los datos de KYC y los datos de las transacciones también puede convertirse en objetivos valiosos para los atacantes. Para los inversores de Bitcoin ($BTC) y Ethereum ($ETH), proteger la información personal es una parte importante para reducir la exposición a ataques dirigidos, intentos de phishing y otros riesgos de seguridad.

El incidente de datos de Revolut plantea nuevas preocupaciones de seguridad en cripto para usuarios de Bitcoin y Ethereum

#revolutconfirmsfakegovemaildatabreach
El incidente de datos confirmado de Revolut está poniendo el foco de nuevo en la importancia de la seguridad de los datos personales en las criptomonedas.
La seguridad en criptomonedas a menudo se asocia con claves privadas, frases semilla y la protección de la cartera. Pero información sensible como los datos de KYC y los datos de las transacciones también puede convertirse en objetivos valiosos para los atacantes.
Para los inversores de Bitcoin ($BTC) y Ethereum ($ETH), proteger la información personal es una parte importante para reducir la exposición a ataques dirigidos, intentos de phishing y otros riesgos de seguridad.
😳 UN CORREO FALSO — CONSECUENCIAS SERIAS Revolut ha confirmado una brecha relacionada con un correo gubernamental falso. El incidente demuestra que el ingenio social sigue siendo una gran amenaza para las plataformas financieras. La confianza puede ser aprovechada incluso cuando la tecnología detrás de la plataforma es sólida. 👀 Los usuarios de criptomonedas deben mantenerse alerta al recibir mensajes relacionados con la cuenta. #revolutconfirmsfakegovemaildatabreach
😳 UN CORREO FALSO — CONSECUENCIAS SERIAS
Revolut ha confirmado una brecha relacionada con un correo gubernamental falso.
El incidente demuestra que el ingenio social sigue siendo una gran amenaza para las plataformas financieras.
La confianza puede ser aprovechada incluso cuando la tecnología detrás de la plataforma es sólida.
👀 Los usuarios de criptomonedas deben mantenerse alerta al recibir mensajes relacionados con la cuenta.

#revolutconfirmsfakegovemaildatabreach
#RevolutConfirmsFakeGovEmailDataBreach 🚨 BRECHA DE DATOS DE REVOLUT: UNA ADVERTENCIA SERIA Revolut ha confirmado que los estafadores utilizaron un dominio de correo electrónico de una agencia gubernamental legítima para enviar solicitudes fraudulentas de datos de clientes, y la empresa los trató como auténticos. Los datos potencialmente expuestos incluían: • Pasaportes y licencias de conducir • Selfies de verificación • Direcciones y números de teléfono • Extractos bancarios y detalles de la cuenta • Historial completo de transacciones, incluida la actividad con Bitcoin Revolut afirma que los fondos de los clientes y sus sistemas no fueron comprometidos, y que solo se vio afectado un número limitado de clientes. El número exacto y la agencia gubernamental no han sido divulgados. ¿La lección más importante? 🔐 Incluso cuando tu propia cuenta está segura, tus datos personales y financieros pueden seguir convirtiéndose en un objetivo mediante sofisticadas técnicas de ingeniería social. Para usuarios de criptomonedas, el historial de transacciones filtrado puede hacer que futuros intentos de phishing y estafa sean mucho más convincentes. Protege tus datos. Protege tu cripto. Mantente alerta. #Revolut #DataBreach #CyberSecurity #CryptoSecurity #Bitcoin #BTC #KYC #Privacy #CryptoNews
#RevolutConfirmsFakeGovEmailDataBreach
🚨 BRECHA DE DATOS DE REVOLUT: UNA ADVERTENCIA SERIA

Revolut ha confirmado que los estafadores utilizaron un dominio de correo electrónico de una agencia gubernamental legítima para enviar solicitudes fraudulentas de datos de clientes, y la empresa los trató como auténticos.

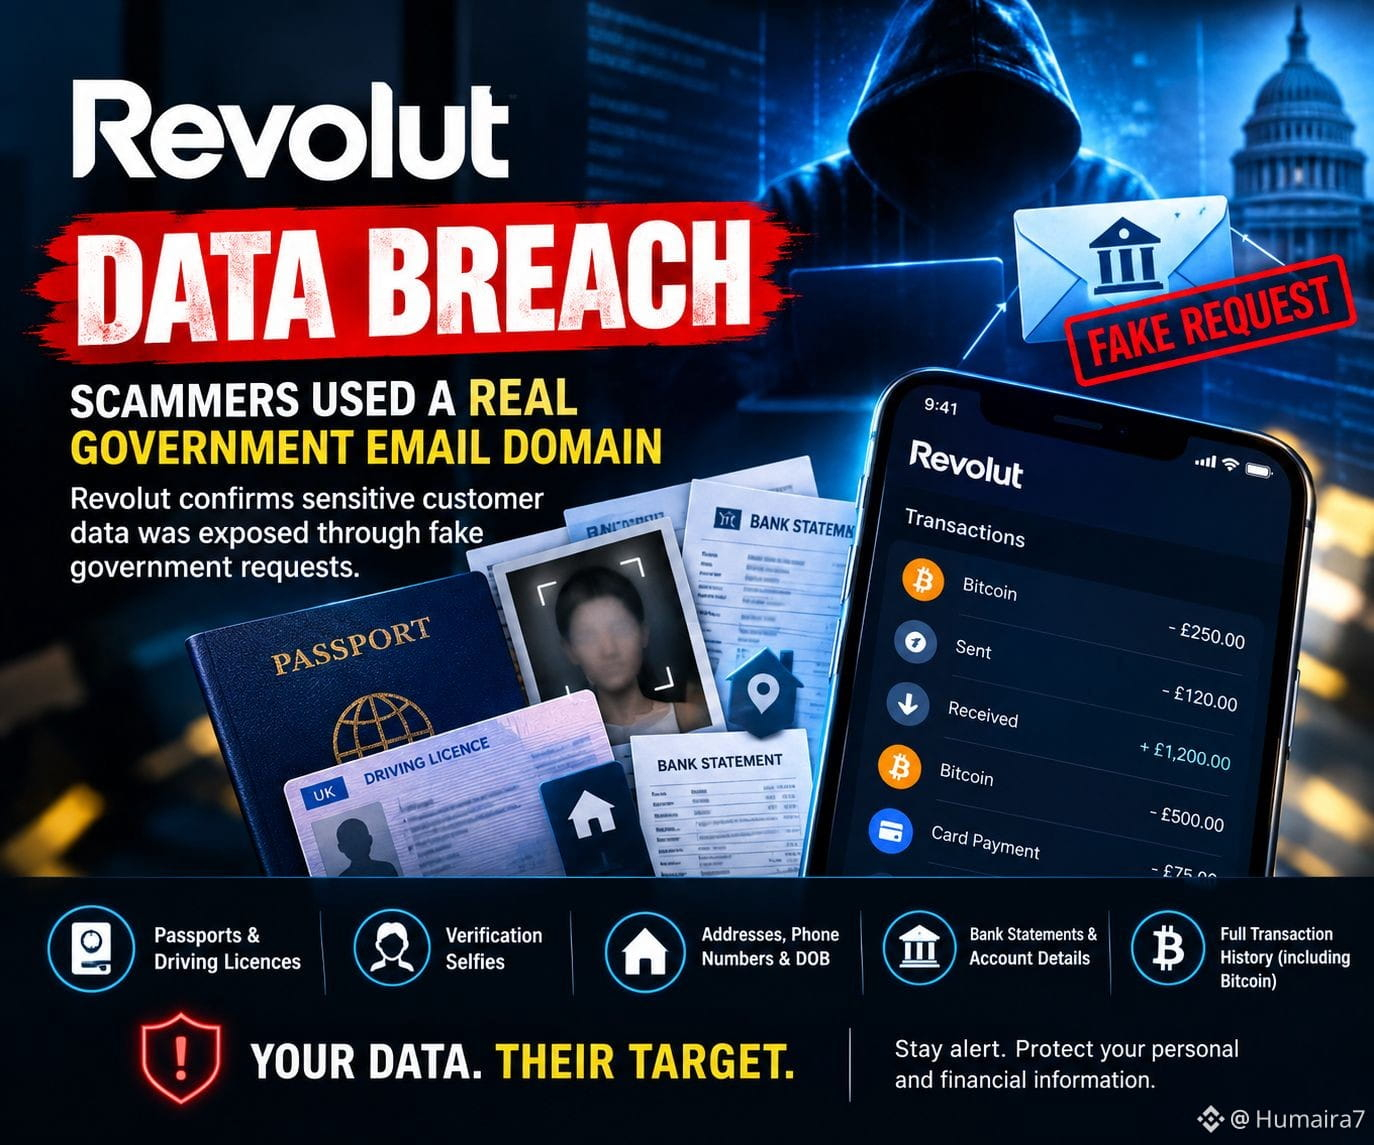
Los datos potencialmente expuestos incluían: • Pasaportes y licencias de conducir • Selfies de verificación • Direcciones y números de teléfono • Extractos bancarios y detalles de la cuenta • Historial completo de transacciones, incluida la actividad con Bitcoin

Revolut afirma que los fondos de los clientes y sus sistemas no fueron comprometidos, y que solo se vio afectado un número limitado de clientes. El número exacto y la agencia gubernamental no han sido divulgados.

¿La lección más importante? 🔐

Incluso cuando tu propia cuenta está segura, tus datos personales y financieros pueden seguir convirtiéndose en un objetivo mediante sofisticadas técnicas de ingeniería social.

Para usuarios de criptomonedas, el historial de transacciones filtrado puede hacer que futuros intentos de phishing y estafa sean mucho más convincentes.

Protege tus datos. Protege tu cripto. Mantente alerta.

#Revolut #DataBreach #CyberSecurity #CryptoSecurity #Bitcoin #BTC #KYC #Privacy #CryptoNews
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono