
#lukso
lukso
26,475 visualizaciones
16 participa(n) en el debate
Populares
Novedades

·
--
Artículo
El correo electrónico puede recuperar tu cuenta y también permitir que otra persona saque tu dineroDurante la noche del 17 al 18 de noviembre, unas 300 cuentas de LUKSO perdieron alrededor de 1,4 millones de LYX. El atacante no tocó las claves privadas de nadie, no robó ni una sola frase semilla y la cadena en sí no tuvo ningún problema. El dinero salió por la vía de «recuperar la cuenta por correo electrónico».
Universal Profile, de LUKSO, es una cuenta de contrato inteligente a la que se pueden asociar varias claves con distintos permisos. Para ayudar a quienes olvidan su contraseña, LUKSO creó un servicio de recuperación por correo electrónico que permite recuperar la cuenta tras verificar el correo. La noche del 17 de noviembre, el atacante aprovechó una vulnerabilidad en el backend de este servicio de recuperación; LUKSO no ha revelado de qué tipo era. Tras hacerse con la «cuenta de recuperación» del propio servicio, el atacante añadió una clave de control propia a las cuentas de unos 300 usuarios. La dirección era 0xa2f8Fd85366d1B4A3B13C33A48CD959F6D1Ba3a7. Una vez añadida la clave, pudo transferir el dinero. Los 1,4 millones de LYX se enviaron primero a Ethereum a través de un puente entre cadenas y luego se cambiaron por unos 50 ETH —alrededor de 95.000 dólares— en exchanges descentralizados como Uniswap. El 18 de noviembre, LUKSO publicó un informe posterior al incidente. El servicio de recuperación por correo electrónico ya está cerrado y se encuentra en proceso de retirada.
El correo electrónico puede recuperar tu cuenta y también permitir que otra persona saque tu dinero
Durante la noche del 17 al 18 de noviembre, unas 300 cuentas de LUKSO perdieron alrededor de 1,4 millones de LYX. El atacante no tocó las claves privadas de nadie, no robó ni una sola frase semilla y la cadena en sí no tuvo ningún problema. El dinero salió por la vía de «recuperar la cuenta por correo electrónico».
Universal Profile, de LUKSO, es una cuenta de contrato inteligente a la que se pueden asociar varias claves con distintos permisos. Para ayudar a quienes olvidan su contraseña, LUKSO creó un servicio de recuperación por correo electrónico que permite recuperar la cuenta tras verificar el correo. La noche del 17 de noviembre, el atacante aprovechó una vulnerabilidad en el backend de este servicio de recuperación; LUKSO no ha revelado de qué tipo era. Tras hacerse con la «cuenta de recuperación» del propio servicio, el atacante añadió una clave de control propia a las cuentas de unos 300 usuarios. La dirección era 0xa2f8Fd85366d1B4A3B13C33A48CD959F6D1Ba3a7. Una vez añadida la clave, pudo transferir el dinero. Los 1,4 millones de LYX se enviaron primero a Ethereum a través de un puente entre cadenas y luego se cambiaron por unos 50 ETH —alrededor de 95.000 dólares— en exchanges descentralizados como Uniswap. El 18 de noviembre, LUKSO publicó un informe posterior al incidente. El servicio de recuperación por correo electrónico ya está cerrado y se encuentra en proceso de retirada.
Universal Profile, de LUKSO, es una cuenta de contrato inteligente a la que se pueden asociar varias claves con distintos permisos. Para ayudar a quienes olvidan su contraseña, LUKSO creó un servicio de recuperación por correo electrónico que permite recuperar la cuenta tras verificar el correo. La noche del 17 de noviembre, el atacante aprovechó una vulnerabilidad en el backend de este servicio de recuperación; LUKSO no ha revelado de qué tipo era. Tras hacerse con la «cuenta de recuperación» del propio servicio, el atacante añadió una clave de control propia a las cuentas de unos 300 usuarios. La dirección era 0xa2f8Fd85366d1B4A3B13C33A48CD959F6D1Ba3a7. Una vez añadida la clave, pudo transferir el dinero. Los 1,4 millones de LYX se enviaron primero a Ethereum a través de un puente entre cadenas y luego se cambiaron por unos 50 ETH —alrededor de 95.000 dólares— en exchanges descentralizados como Uniswap. El 18 de noviembre, LUKSO publicó un informe posterior al incidente. El servicio de recuperación por correo electrónico ya está cerrado y se encuentra en proceso de retirada.
16

·
--
【Alerta del mercado】Se ha descubierto una vulnerabilidad en la función de recuperación de cuentas por correo electrónico de LUKSO. Los atacantes aprovecharon este mecanismo para robar aproximadamente 1,4 millones de LYX y afectar a unos 300账户. Lo robado fueron los perfiles de las cuentas; las claves de los atacantes siguen dentro de las cuentas. El proyecto confirmó que la vulnerabilidad estaba en el proceso de recuperación por correo electrónico y decidió desactivar esta función. Los usuarios afectados aún deben eliminar manualmente las claves de los atacantes; de lo contrario, sus activos seguirán estando en riesgo. ¿Has activado la recuperación por correo electrónico?
$LYX $BTC $ETH
#币安广场 #安全 #LUKSO
(Fuente: TheDefiant)
⚠️Aviso de riesgo: La información anterior se comparte únicamente con fines informativos y no constituye asesoramiento de inversión. Toda inversión conlleva riesgos; actúa con cautela.
【Alerta del mercado】Se ha descubierto una vulnerabilidad en la función de recuperación de cuentas por correo electrónico de LUKSO. Los atacantes aprovecharon este mecanismo para robar aproximadamente 1,4 millones de LYX y afectar a unos 300账户. Lo robado fueron los perfiles de las cuentas; las claves de los atacantes siguen dentro de las cuentas. El proyecto confirmó que la vulnerabilidad estaba en el proceso de recuperación por correo electrónico y decidió desactivar esta función. Los usuarios afectados aún deben eliminar manualmente las claves de los atacantes; de lo contrario, sus activos seguirán estando en riesgo. ¿Has activado la recuperación por correo electrónico?
$LYX $BTC $ETH
#币安广场 #安全 #LUKSO
(Fuente: TheDefiant)
⚠️Aviso de riesgo: La información anterior se comparte únicamente con fines informativos y no constituye asesoramiento de inversión. Toda inversión conlleva riesgos; actúa con cautela.
$LYX $BTC $ETH
#币安广场 #安全 #LUKSO
(Fuente: TheDefiant)
⚠️Aviso de riesgo: La información anterior se comparte únicamente con fines informativos y no constituye asesoramiento de inversión. Toda inversión conlleva riesgos; actúa con cautela.
4

·
--
Alerta urgente de LUKSO: añadieron una clave del atacante a algunos Universal Profile; revocar los permisos no basta
Si usas LUKSO Universal Profile (UP), detente un momento: hoy a las 15:26 (hora de Hong Kong), LUKSO publicó una alerta de seguridad urgente. Mediante una «cuenta de recuperación» (recovery UP) maliciosa, un atacante añadió claves bajo su control a algunos UP. El aviso oficial destaca que revocar los permisos no basta: hay que eliminar por completo el controlador.
El problema afecta a «algunas» cuentas UP, no a toda la red de LUKSO ni a todas las personas que tienen LYX. Según un análisis de datos on-chain de The Defiant, a las 15:31 había 278 perfiles distintos que habían concedido permisos no nulos a la clave del atacante; esta cifra no equivale al número confirmado de víctimas ni al monto robado. Cuando Wu Shuo difundió la información a las 18:15, el equipo oficial aún no había comunicado pérdidas de activos.
El procedimiento indicado por el equipo oficial consta de dos pasos: primero, sigue las instrucciones de la publicación oficial en la aplicación móvil UP! para eliminar la clave del controlador que está bajo el control del atacante; hazlo incluso si no la ves en la lista de controladores. Segundo, ve a «Controllers» y elimina el controlador malicioso recovery-up. No alteres el orden: eliminar solo uno no basta. Para consultar las direcciones de operación y de las claves, confía únicamente en la publicación original de la cuenta oficial de LUKSO en X. No hagas clic en «enlaces de reparación» enviados por mensaje privado o en los comentarios.
Quedan por confirmar tres cosas: cómo se añadió la cuenta de recuperación maliciosa del atacante, si ya se transfirieron activos y si el equipo oficial ofrecerá una herramienta de detección masiva.
¿Cuántos controladores de tu lista de UP reconoces como tuyos?
Esto no constituye asesoramiento de inversión.
Fuentes: cuenta oficial de LUKSO en X (2026-11-18 15:26, hora de Hong Kong, https://x.com/LUKSO_io/status/2122954621253464215 ); The Defiant (https://thedefiant.io/news/security/lukso-urges-key-removal-after-universal-profile-attack ); Wu Shuo (2026-11-18 18:15, hora de Hong Kong, https://x.com/wublockchain12/status/2122997140574155071 ) · 2026-11-18, hora de Hong Kong
#LUKSO #钱包安全 #夯B媒体 $LYX
Alerta urgente de LUKSO: añadieron una clave del atacante a algunos Universal Profile; revocar los permisos no basta
Si usas LUKSO Universal Profile (UP), detente un momento: hoy a las 15:26 (hora de Hong Kong), LUKSO publicó una alerta de seguridad urgente. Mediante una «cuenta de recuperación» (recovery UP) maliciosa, un atacante añadió claves bajo su control a algunos UP. El aviso oficial destaca que revocar los permisos no basta: hay que eliminar por completo el controlador.
El problema afecta a «algunas» cuentas UP, no a toda la red de LUKSO ni a todas las personas que tienen LYX. Según un análisis de datos on-chain de The Defiant, a las 15:31 había 278 perfiles distintos que habían concedido permisos no nulos a la clave del atacante; esta cifra no equivale al número confirmado de víctimas ni al monto robado. Cuando Wu Shuo difundió la información a las 18:15, el equipo oficial aún no había comunicado pérdidas de activos.
El procedimiento indicado por el equipo oficial consta de dos pasos: primero, sigue las instrucciones de la publicación oficial en la aplicación móvil UP! para eliminar la clave del controlador que está bajo el control del atacante; hazlo incluso si no la ves en la lista de controladores. Segundo, ve a «Controllers» y elimina el controlador malicioso recovery-up. No alteres el orden: eliminar solo uno no basta. Para consultar las direcciones de operación y de las claves, confía únicamente en la publicación original de la cuenta oficial de LUKSO en X. No hagas clic en «enlaces de reparación» enviados por mensaje privado o en los comentarios.
Quedan por confirmar tres cosas: cómo se añadió la cuenta de recuperación maliciosa del atacante, si ya se transfirieron activos y si el equipo oficial ofrecerá una herramienta de detección masiva.
¿Cuántos controladores de tu lista de UP reconoces como tuyos?
Esto no constituye asesoramiento de inversión.
Fuentes: cuenta oficial de LUKSO en X (2026-11-18 15:26, hora de Hong Kong, https://x.com/LUKSO_io/status/2122954621253464215 ); The Defiant (https://thedefiant.io/news/security/lukso-urges-key-removal-after-universal-profile-attack ); Wu Shuo (2026-11-18 18:15, hora de Hong Kong, https://x.com/wublockchain12/status/2122997140574155071 ) · 2026-11-18, hora de Hong Kong
#LUKSO #钱包安全 #夯B媒体 $LYX
Si usas LUKSO Universal Profile (UP), detente un momento: hoy a las 15:26 (hora de Hong Kong), LUKSO publicó una alerta de seguridad urgente. Mediante una «cuenta de recuperación» (recovery UP) maliciosa, un atacante añadió claves bajo su control a algunos UP. El aviso oficial destaca que revocar los permisos no basta: hay que eliminar por completo el controlador.
El problema afecta a «algunas» cuentas UP, no a toda la red de LUKSO ni a todas las personas que tienen LYX. Según un análisis de datos on-chain de The Defiant, a las 15:31 había 278 perfiles distintos que habían concedido permisos no nulos a la clave del atacante; esta cifra no equivale al número confirmado de víctimas ni al monto robado. Cuando Wu Shuo difundió la información a las 18:15, el equipo oficial aún no había comunicado pérdidas de activos.
El procedimiento indicado por el equipo oficial consta de dos pasos: primero, sigue las instrucciones de la publicación oficial en la aplicación móvil UP! para eliminar la clave del controlador que está bajo el control del atacante; hazlo incluso si no la ves en la lista de controladores. Segundo, ve a «Controllers» y elimina el controlador malicioso recovery-up. No alteres el orden: eliminar solo uno no basta. Para consultar las direcciones de operación y de las claves, confía únicamente en la publicación original de la cuenta oficial de LUKSO en X. No hagas clic en «enlaces de reparación» enviados por mensaje privado o en los comentarios.
Quedan por confirmar tres cosas: cómo se añadió la cuenta de recuperación maliciosa del atacante, si ya se transfirieron activos y si el equipo oficial ofrecerá una herramienta de detección masiva.
¿Cuántos controladores de tu lista de UP reconoces como tuyos?
Esto no constituye asesoramiento de inversión.
Fuentes: cuenta oficial de LUKSO en X (2026-11-18 15:26, hora de Hong Kong, https://x.com/LUKSO_io/status/2122954621253464215 ); The Defiant (https://thedefiant.io/news/security/lukso-urges-key-removal-after-universal-profile-attack ); Wu Shuo (2026-11-18 18:15, hora de Hong Kong, https://x.com/wublockchain12/status/2122997140574155071 ) · 2026-11-18, hora de Hong Kong
#LUKSO #钱包安全 #夯B媒体 $LYX
12

Lo más importante que hay que recordar del robo de LUKSO es lo que dijo el equipo oficial: revocar los permisos no basta; hay que eliminar por completo ambos controladores.
Primero, lo que está confirmado: el 18/11 a las 07:26 UTC, el equipo oficial de LUKSO publicó un aviso de emergencia. El atacante usó un Universal Profile malicioso de «recovery» para añadir claves bajo su control a las cuentas UP de algunos usuarios. El equipo oficial indicó que se siguiera este orden: primero, eliminar las claves del atacante (aunque no aparezcan en la lista de controladores) y, después, eliminar el controlador de recuperación malicioso.
Por ahora, no hay cifras oficiales sobre el alcance de las pérdidas. En la comunidad circulan afirmaciones como «278 perfiles habían concedido permisos no nulos a esa clave», «unos 296 usuarios fueron víctimas del robo de aproximadamente 1,5 millones de LYX» y «más de 1 millón de LYX se transfirió a través de Hyperlane». Las cifras no cuadran, así que por ahora hay que tomarlas como rumores. Tampoco se ha explicado cómo logró el atacante vincular el UP de recuperación malicioso a las cuentas de los usuarios.
Pero la frase «revocar los permisos no basta» ya explica claramente el mecanismo. La recuperación social de una cuenta de contrato inteligente consiste, en esencia, en dejarle a otra dirección una puerta trasera que le permite volver a añadir claves a la cuenta. Si pones a cero los permisos de la clave del atacante, mientras el controlador de recuperación siga ahí, podrá volver a añadírsela. Mucha gente considera la «recuperación» una ventaja de seguridad frente a las billeteras de clave privada, pero en realidad añade otra vía de acceso con privilegios elevados; además, esta vía no suele ser muy visible y nadie la revisa todos los días.
Así que, si usas cualquier billetera inteligente con mecanismos de recuperación o guardianes (no solo LUKSO), conviene tener una lista de verificación: cuántos controladores hay ahora, quién puede añadir controladores nuevos y si la recuperación entra en vigor con retraso. Los permisos de recuperación sin timelock no son muy distintos de darle a alguien una copia de tu frase semilla.
#LUKSO #SeguridadDeLaBilletera
Lo más importante que hay que recordar del robo de LUKSO es lo que dijo el equipo oficial: revocar los permisos no basta; hay que eliminar por completo ambos controladores.
Primero, lo que está confirmado: el 18/11 a las 07:26 UTC, el equipo oficial de LUKSO publicó un aviso de emergencia. El atacante usó un Universal Profile malicioso de «recovery» para añadir claves bajo su control a las cuentas UP de algunos usuarios. El equipo oficial indicó que se siguiera este orden: primero, eliminar las claves del atacante (aunque no aparezcan en la lista de controladores) y, después, eliminar el controlador de recuperación malicioso.
Por ahora, no hay cifras oficiales sobre el alcance de las pérdidas. En la comunidad circulan afirmaciones como «278 perfiles habían concedido permisos no nulos a esa clave», «unos 296 usuarios fueron víctimas del robo de aproximadamente 1,5 millones de LYX» y «más de 1 millón de LYX se transfirió a través de Hyperlane». Las cifras no cuadran, así que por ahora hay que tomarlas como rumores. Tampoco se ha explicado cómo logró el atacante vincular el UP de recuperación malicioso a las cuentas de los usuarios.
Pero la frase «revocar los permisos no basta» ya explica claramente el mecanismo. La recuperación social de una cuenta de contrato inteligente consiste, en esencia, en dejarle a otra dirección una puerta trasera que le permite volver a añadir claves a la cuenta. Si pones a cero los permisos de la clave del atacante, mientras el controlador de recuperación siga ahí, podrá volver a añadírsela. Mucha gente considera la «recuperación» una ventaja de seguridad frente a las billeteras de clave privada, pero en realidad añade otra vía de acceso con privilegios elevados; además, esta vía no suele ser muy visible y nadie la revisa todos los días.
Así que, si usas cualquier billetera inteligente con mecanismos de recuperación o guardianes (no solo LUKSO), conviene tener una lista de verificación: cuántos controladores hay ahora, quién puede añadir controladores nuevos y si la recuperación entra en vigor con retraso. Los permisos de recuperación sin timelock no son muy distintos de darle a alguien una copia de tu frase semilla.
#LUKSO #SeguridadDeLaBilletera
Primero, lo que está confirmado: el 18/11 a las 07:26 UTC, el equipo oficial de LUKSO publicó un aviso de emergencia. El atacante usó un Universal Profile malicioso de «recovery» para añadir claves bajo su control a las cuentas UP de algunos usuarios. El equipo oficial indicó que se siguiera este orden: primero, eliminar las claves del atacante (aunque no aparezcan en la lista de controladores) y, después, eliminar el controlador de recuperación malicioso.
Por ahora, no hay cifras oficiales sobre el alcance de las pérdidas. En la comunidad circulan afirmaciones como «278 perfiles habían concedido permisos no nulos a esa clave», «unos 296 usuarios fueron víctimas del robo de aproximadamente 1,5 millones de LYX» y «más de 1 millón de LYX se transfirió a través de Hyperlane». Las cifras no cuadran, así que por ahora hay que tomarlas como rumores. Tampoco se ha explicado cómo logró el atacante vincular el UP de recuperación malicioso a las cuentas de los usuarios.
Pero la frase «revocar los permisos no basta» ya explica claramente el mecanismo. La recuperación social de una cuenta de contrato inteligente consiste, en esencia, en dejarle a otra dirección una puerta trasera que le permite volver a añadir claves a la cuenta. Si pones a cero los permisos de la clave del atacante, mientras el controlador de recuperación siga ahí, podrá volver a añadírsela. Mucha gente considera la «recuperación» una ventaja de seguridad frente a las billeteras de clave privada, pero en realidad añade otra vía de acceso con privilegios elevados; además, esta vía no suele ser muy visible y nadie la revisa todos los días.
Así que, si usas cualquier billetera inteligente con mecanismos de recuperación o guardianes (no solo LUKSO), conviene tener una lista de verificación: cuántos controladores hay ahora, quién puede añadir controladores nuevos y si la recuperación entra en vigor con retraso. Los permisos de recuperación sin timelock no son muy distintos de darle a alguien una copia de tu frase semilla.
#LUKSO #SeguridadDeLaBilletera
1

🚀 La capa social de Web3
Las redes sociales no deberían limitarse a plataformas centralizadas.
LUKSO está construyendo en torno a los Perfiles Universales, la identidad digital y las experiencias sociales on-chain.
¡El próximo capítulo de las redes sociales de Web3 podría ser interesante!
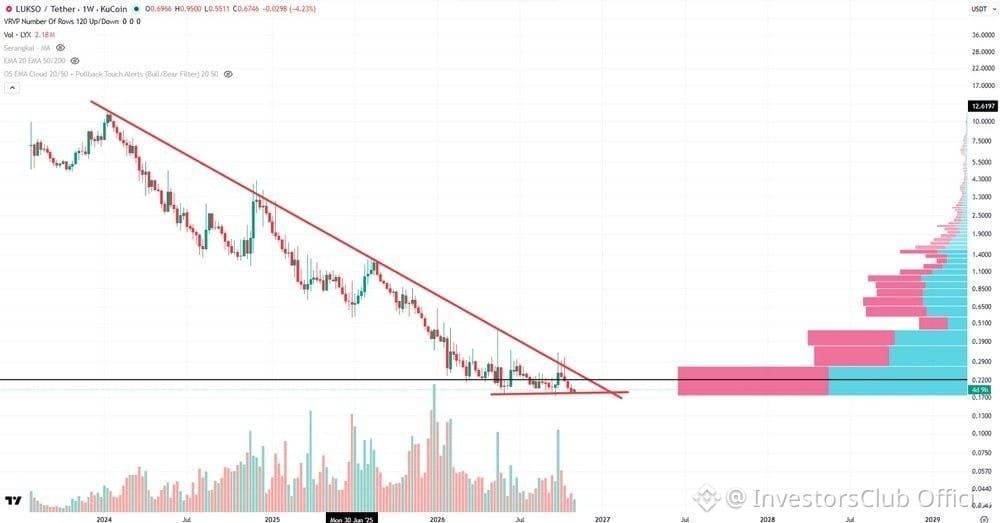
🎯 $LYX:
$0.23 → $0.27 → $0.35 → $0.42 → $0.55
@lukso_io @ERC725Account $LYX
#SocialFi Fi #Lukso
🚀 La capa social de Web3
Las redes sociales no deberían limitarse a plataformas centralizadas.
LUKSO está construyendo en torno a los Perfiles Universales, la identidad digital y las experiencias sociales on-chain.
¡El próximo capítulo de las redes sociales de Web3 podría ser interesante!
🎯 $LYX:
$0.23 → $0.27 → $0.35 → $0.42 → $0.55
@lukso_io @ERC725Account $LYX
#SocialFi Fi #Lukso
Las redes sociales no deberían limitarse a plataformas centralizadas.
LUKSO está construyendo en torno a los Perfiles Universales, la identidad digital y las experiencias sociales on-chain.
¡El próximo capítulo de las redes sociales de Web3 podría ser interesante!
🎯 $LYX:
$0.23 → $0.27 → $0.35 → $0.42 → $0.55
@lukso_io @ERC725Account $LYX
#SocialFi Fi #Lukso
143


🤖 La conexión entre la IA y Web3
La IA está cambiando nuestra forma de interactuar con la tecnología.
La identidad Web3 y las cuentas inteligentes podrían convertirse en piezas importantes de esta evolución.
LUKSO es un ecosistema que vale la pena seguir en este ámbito.
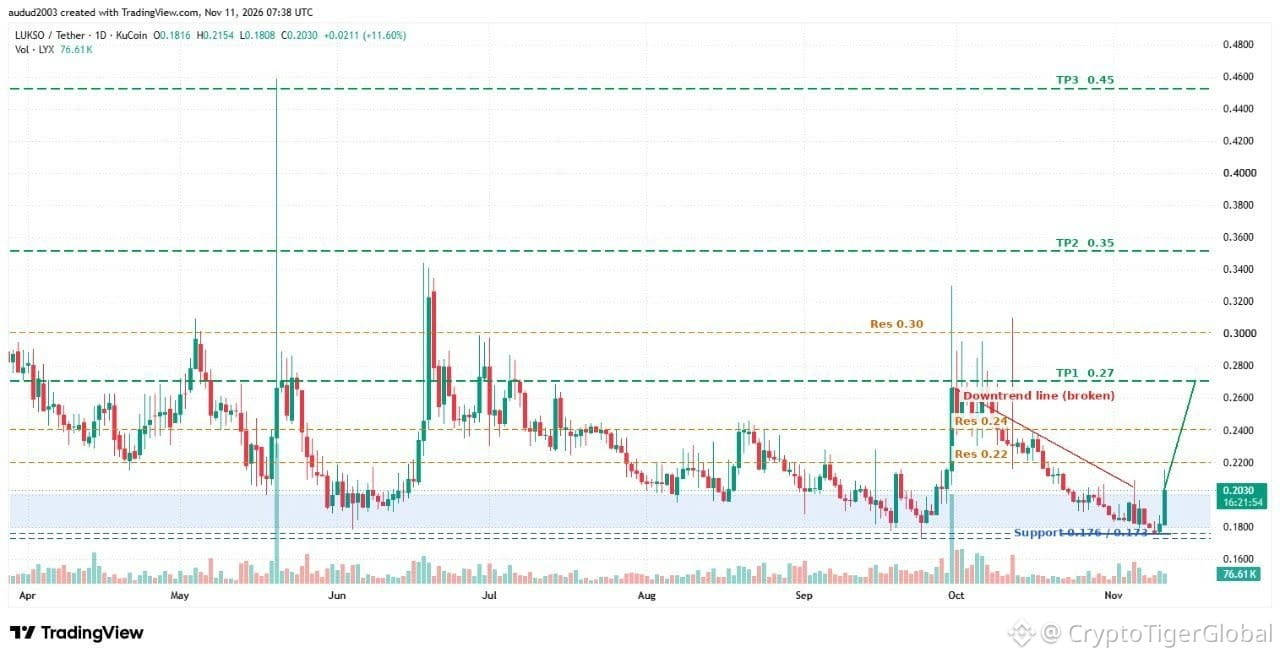
🎯 Objetivos de precio de $LYX:
$0.23 → $0.27 → $0.42 → $0.55
¡El futuro se pone interesante! 🚀
@lukso_io @ERC725Account $LYX
#IA #Web3 #LUKSO
🤖 La conexión entre la IA y Web3
La IA está cambiando nuestra forma de interactuar con la tecnología.
La identidad Web3 y las cuentas inteligentes podrían convertirse en piezas importantes de esta evolución.
LUKSO es un ecosistema que vale la pena seguir en este ámbito.
🎯 Objetivos de precio de $LYX:
$0.23 → $0.27 → $0.42 → $0.55
¡El futuro se pone interesante! 🚀
@lukso_io @ERC725Account $LYX
#IA #Web3 #LUKSO
La IA está cambiando nuestra forma de interactuar con la tecnología.
La identidad Web3 y las cuentas inteligentes podrían convertirse en piezas importantes de esta evolución.
LUKSO es un ecosistema que vale la pena seguir en este ámbito.
🎯 Objetivos de precio de $LYX:
$0.23 → $0.27 → $0.42 → $0.55
¡El futuro se pone interesante! 🚀
@lukso_io @ERC725Account $LYX
#IA #Web3 #LUKSO
200
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#BTCReboundsAbove$60KAmidWhaleDipBuying
16,364 visualizaciones
131 participa(n) en el debate
2
#SolanaSets2027RoadmapToDoubleComputeCapacity
2,988 visualizaciones
135 participa(n) en el debate
3
#CaliforniaNvidiaProbeExaminesPotentialCriminalViolations
1,978 visualizaciones
40 participa(n) en el debate
4
#BlackRockLaunchesHKDollarDigitalLiquidityFund
4,508 visualizaciones
148 participa(n) en el debate
5
#NvidiaLoses$2.7TrillionInMonthAndAHalf
51,060 visualizaciones
244 participa(n) en el debate
6
#GlobalStocksFaceLongestLosingStreakSince2023
437,302 visualizaciones
2,843 participa(n) en el debate
7
#BlackRockIBITPostsRecord$541MSingleDayOutflow
67,293 visualizaciones
157 participa(n) en el debate
8
#AnthropicPlungesTowardIPOPriceonDay2
238,129 visualizaciones
1,862 participa(n) en el debate
9
#TwentyOneCapitalAdds172.25BTC
117,433 visualizaciones
1,230 participa(n) en el debate
10
#HKBillWouldExcludeTokenizedDepositsFromVirtualAssets
15,306 visualizaciones
86 participa(n) en el debate