

#addresspoisoning
addresspoisoning
15,798 visualizaciones
68 participa(n) en el debate
Populares
Novedades


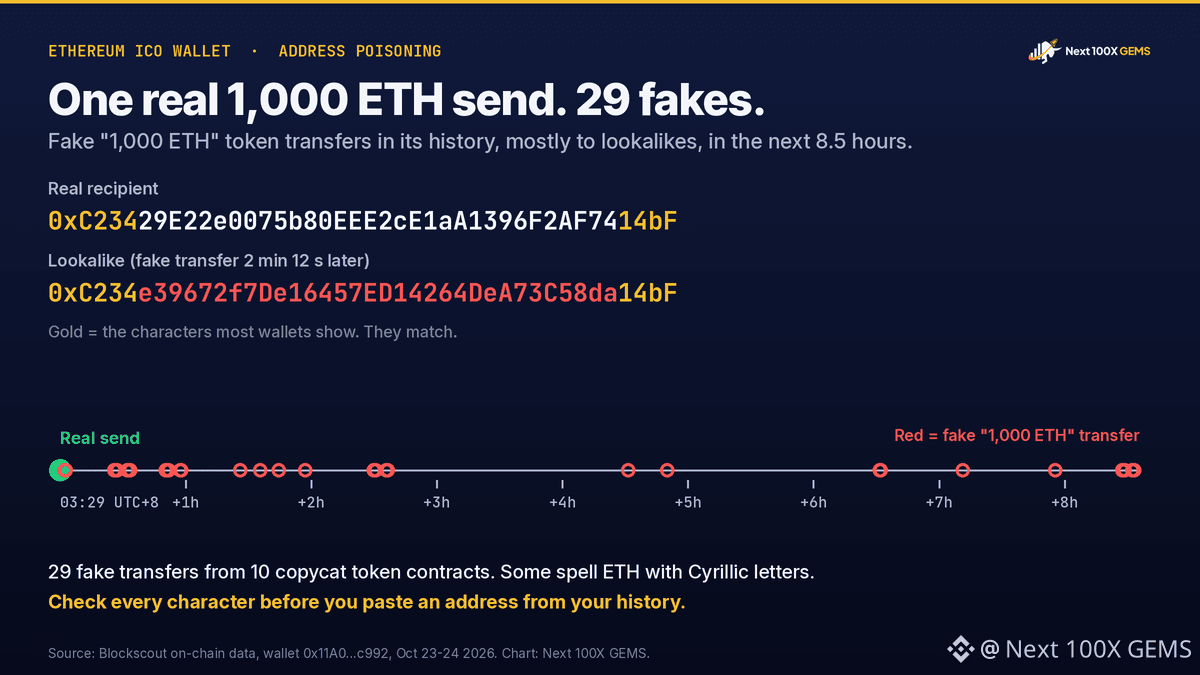
Una cartera de una ICO de Ethereum envió 1.000 ETH, unos 2,38 millones de dólares, el viernes. Dos minutos y 12 segundos después, unos estafadores empezaron a falsificar esa misma transferencia en su historial.
Lookonchain señaló que el remitente era un comprador de la ICO que había recibido 100.000 ETH a 0,31 dólares cada uno, y calificó el movimiento de venta. A ese precio, los 1.000 ETH costaban 310 dólares. La cartera aún conserva 11.348,88 ETH, unos 27 millones de dólares al precio de 2.382 dólares.
Revisamos el historial de la cartera. La transferencia real se envió a una dirección que empieza por 0xC234 y termina en 14bF, a las 03:29 UTC+8 del 24 de octubre. En las 8,5 horas siguientes, aparecieron en su historial 29 transferencias falsas de tokens por «1.000 ETH», procedentes de 10 contratos de tokens imitadores; algunos escribían ETH con letras cirílicas. 28 de ellas apuntaban a direcciones casi idénticas que empiezan por 0xC2 y terminan en 14bF. Otras tres direcciones similares enviaron a la cartera 0 o 0,000000001 ETH, por lo que también aparecen en su lista habitual de transacciones.
La apuesta es que, la próxima vez, el titular copie una dirección del historial reciente y elija una falsa. La misma cartera recibió direcciones casi idénticas tras enviar 106 ETH el 30 de septiembre.
Si copias direcciones del historial, comprueba cada carácter o envía fondos únicamente a una dirección guardada en tu agenda.
$ETH
#Ethereum #EnvenenamientoDeDirecciones
Esto no es asesoramiento financiero. Investiga por tu cuenta.
215

·
--
☠️ Defendiéndote de las estafas de Address Poisoning en Web3
A medida que crece la concienciación sobre la seguridad de las transacciones, los actores maliciosos inventan trucos sofisticados como el Address Poisoning para aprovechar el comportamiento habitual de copiar durante las transferencias rutinarias.
💡 Cómo funciona el Address Poisoning y cómo contrarrestarlo
La trampa de las direcciones “Vanity”: los atacantes generan direcciones de billetera sintéticas que coinciden con los primeros y los últimos caracteres de las direcciones de destinatario que usas con frecuencia.
Llenado del historial: ejecutan transacciones de valor cero o “dust” para insertar su dirección fraudulenta directamente en el historial de transacciones de tu billetera.
La vulnerabilidad del copiar y pegar: los usuarios que copian de forma rutinaria las direcciones de destinatario desde registros de historial pasados sin verificar la cadena de caracteres completa, envían sin querer fondos al atacante.
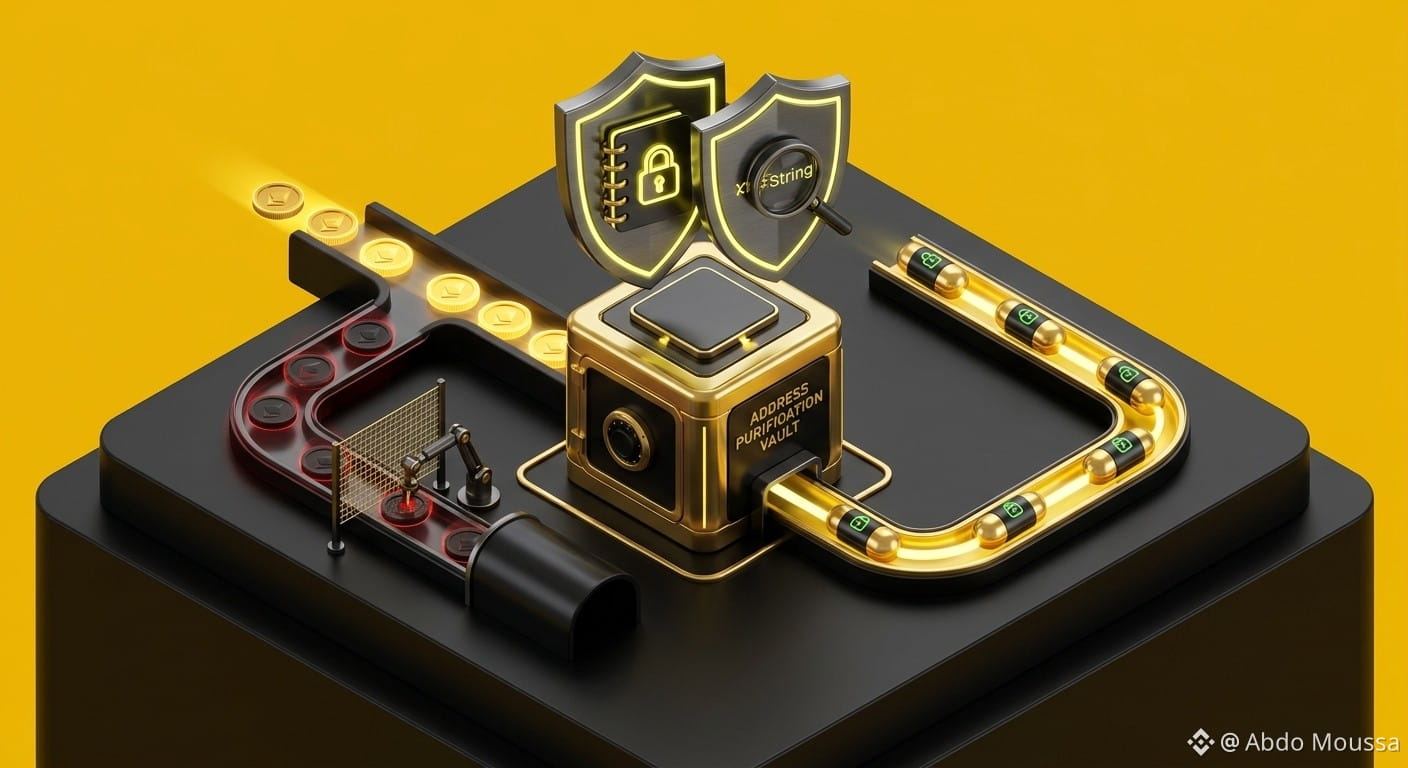
Prevención mediante libros de direcciones: guarda siempre las direcciones de retiro verificadas en el “Whitelisted Address Book” (libro de direcciones permitidas) de tu plataforma, en lugar de extraerlas de registros de transacciones en bruto.
⚠️ Aviso de seguridad y divulgación educativa
La verificación de transacciones en blockchain exige una atención rigurosa al detalle. Esta publicación se prepara estrictamente con fines educativos y de concienciación sobre seguridad.
[https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work](https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work)
Verifica cada carácter, utiliza libros de direcciones permitidas y haz siempre tu propia investigación (DYOR) 💡
#Binance #security #CryptoSafety #AddressPoisoning #dyor
☠️ Defendiéndote de las estafas de Address Poisoning en Web3
A medida que crece la concienciación sobre la seguridad de las transacciones, los actores maliciosos inventan trucos sofisticados como el Address Poisoning para aprovechar el comportamiento habitual de copiar durante las transferencias rutinarias.
💡 Cómo funciona el Address Poisoning y cómo contrarrestarlo
La trampa de las direcciones “Vanity”: los atacantes generan direcciones de billetera sintéticas que coinciden con los primeros y los últimos caracteres de las direcciones de destinatario que usas con frecuencia.
Llenado del historial: ejecutan transacciones de valor cero o “dust” para insertar su dirección fraudulenta directamente en el historial de transacciones de tu billetera.
La vulnerabilidad del copiar y pegar: los usuarios que copian de forma rutinaria las direcciones de destinatario desde registros de historial pasados sin verificar la cadena de caracteres completa, envían sin querer fondos al atacante.
Prevención mediante libros de direcciones: guarda siempre las direcciones de retiro verificadas en el “Whitelisted Address Book” (libro de direcciones permitidas) de tu plataforma, en lugar de extraerlas de registros de transacciones en bruto.
⚠️ Aviso de seguridad y divulgación educativa
La verificación de transacciones en blockchain exige una atención rigurosa al detalle. Esta publicación se prepara estrictamente con fines educativos y de concienciación sobre seguridad.
https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work
Verifica cada carácter, utiliza libros de direcciones permitidas y haz siempre tu propia investigación (DYOR) 💡
#Binance #security #CryptoSafety #AddressPoisoning #dyor
9
81

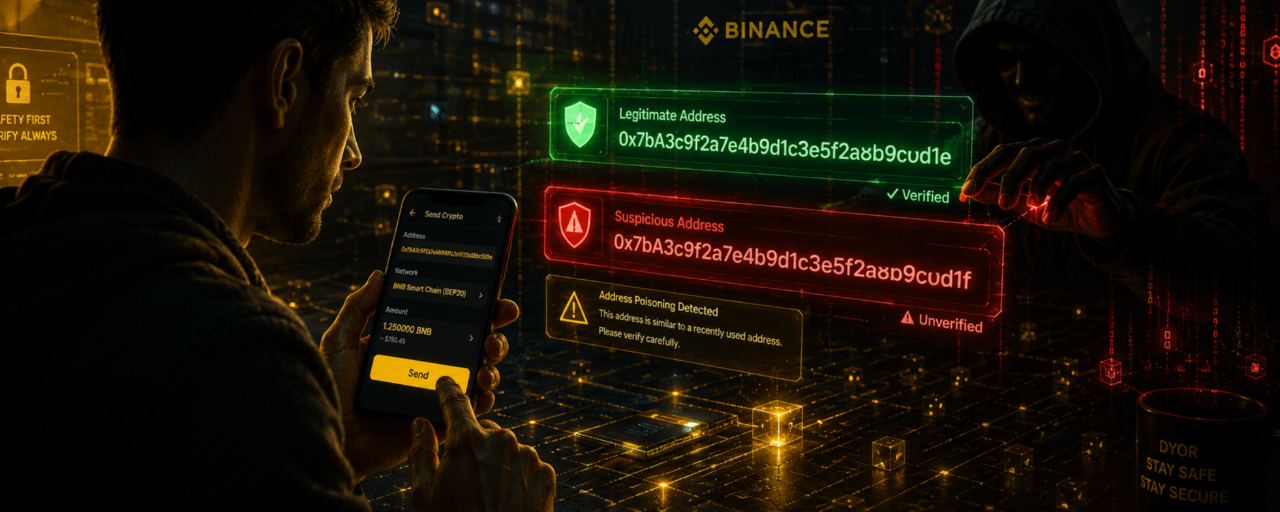
Binance está dando la alarma sobre las estafas de envenenamiento de direcciones. Los estafadores están imitando tu historial de transacciones anterior para tentarte a enviar fondos a sus direcciones falsas. Verifica cada carácter antes de presionar enviar.
#AddressPoisoning #WalletSecurity
Binance está dando la alarma sobre las estafas de envenenamiento de direcciones. Los estafadores están imitando tu historial de transacciones anterior para tentarte a enviar fondos a sus direcciones falsas. Verifica cada carácter antes de presionar enviar.
#AddressPoisoning #WalletSecurity
#AddressPoisoning #WalletSecurity
27
·
--
Con verificación
Artículo
No te dejes engañar: Cómo funcionan las estafas de envenenamiento de direcciones en criptoLas transacciones de cripto son rápidas e irreversibles. Eso hace que un simple error sea muy costoso.
Una estafa en crecimiento se llama envenenamiento de direcciones.
¿Qué es el envenenamiento de direcciones?
Los estafadores envían una pequeña cantidad de cripto a tu billetera desde una dirección que se parece mucho a una que has usado antes.
Su objetivo es simple:
Ellos esperan que copies la dirección falsa de tu historial de transacciones y accidentalmente les envíes fondos más tarde.
Dado que muchos usuarios solo revisan los primeros y últimos pocos caracteres de una dirección, la estafa puede ser sorprendentemente efectiva.
No te dejes engañar: Cómo funcionan las estafas de envenenamiento de direcciones en cripto
Las transacciones de cripto son rápidas e irreversibles. Eso hace que un simple error sea muy costoso.
Una estafa en crecimiento se llama envenenamiento de direcciones.
¿Qué es el envenenamiento de direcciones?
Los estafadores envían una pequeña cantidad de cripto a tu billetera desde una dirección que se parece mucho a una que has usado antes.
Su objetivo es simple:
Ellos esperan que copies la dirección falsa de tu historial de transacciones y accidentalmente les envíes fondos más tarde.
Dado que muchos usuarios solo revisan los primeros y últimos pocos caracteres de una dirección, la estafa puede ser sorprendentemente efectiva.
4
666

·
--
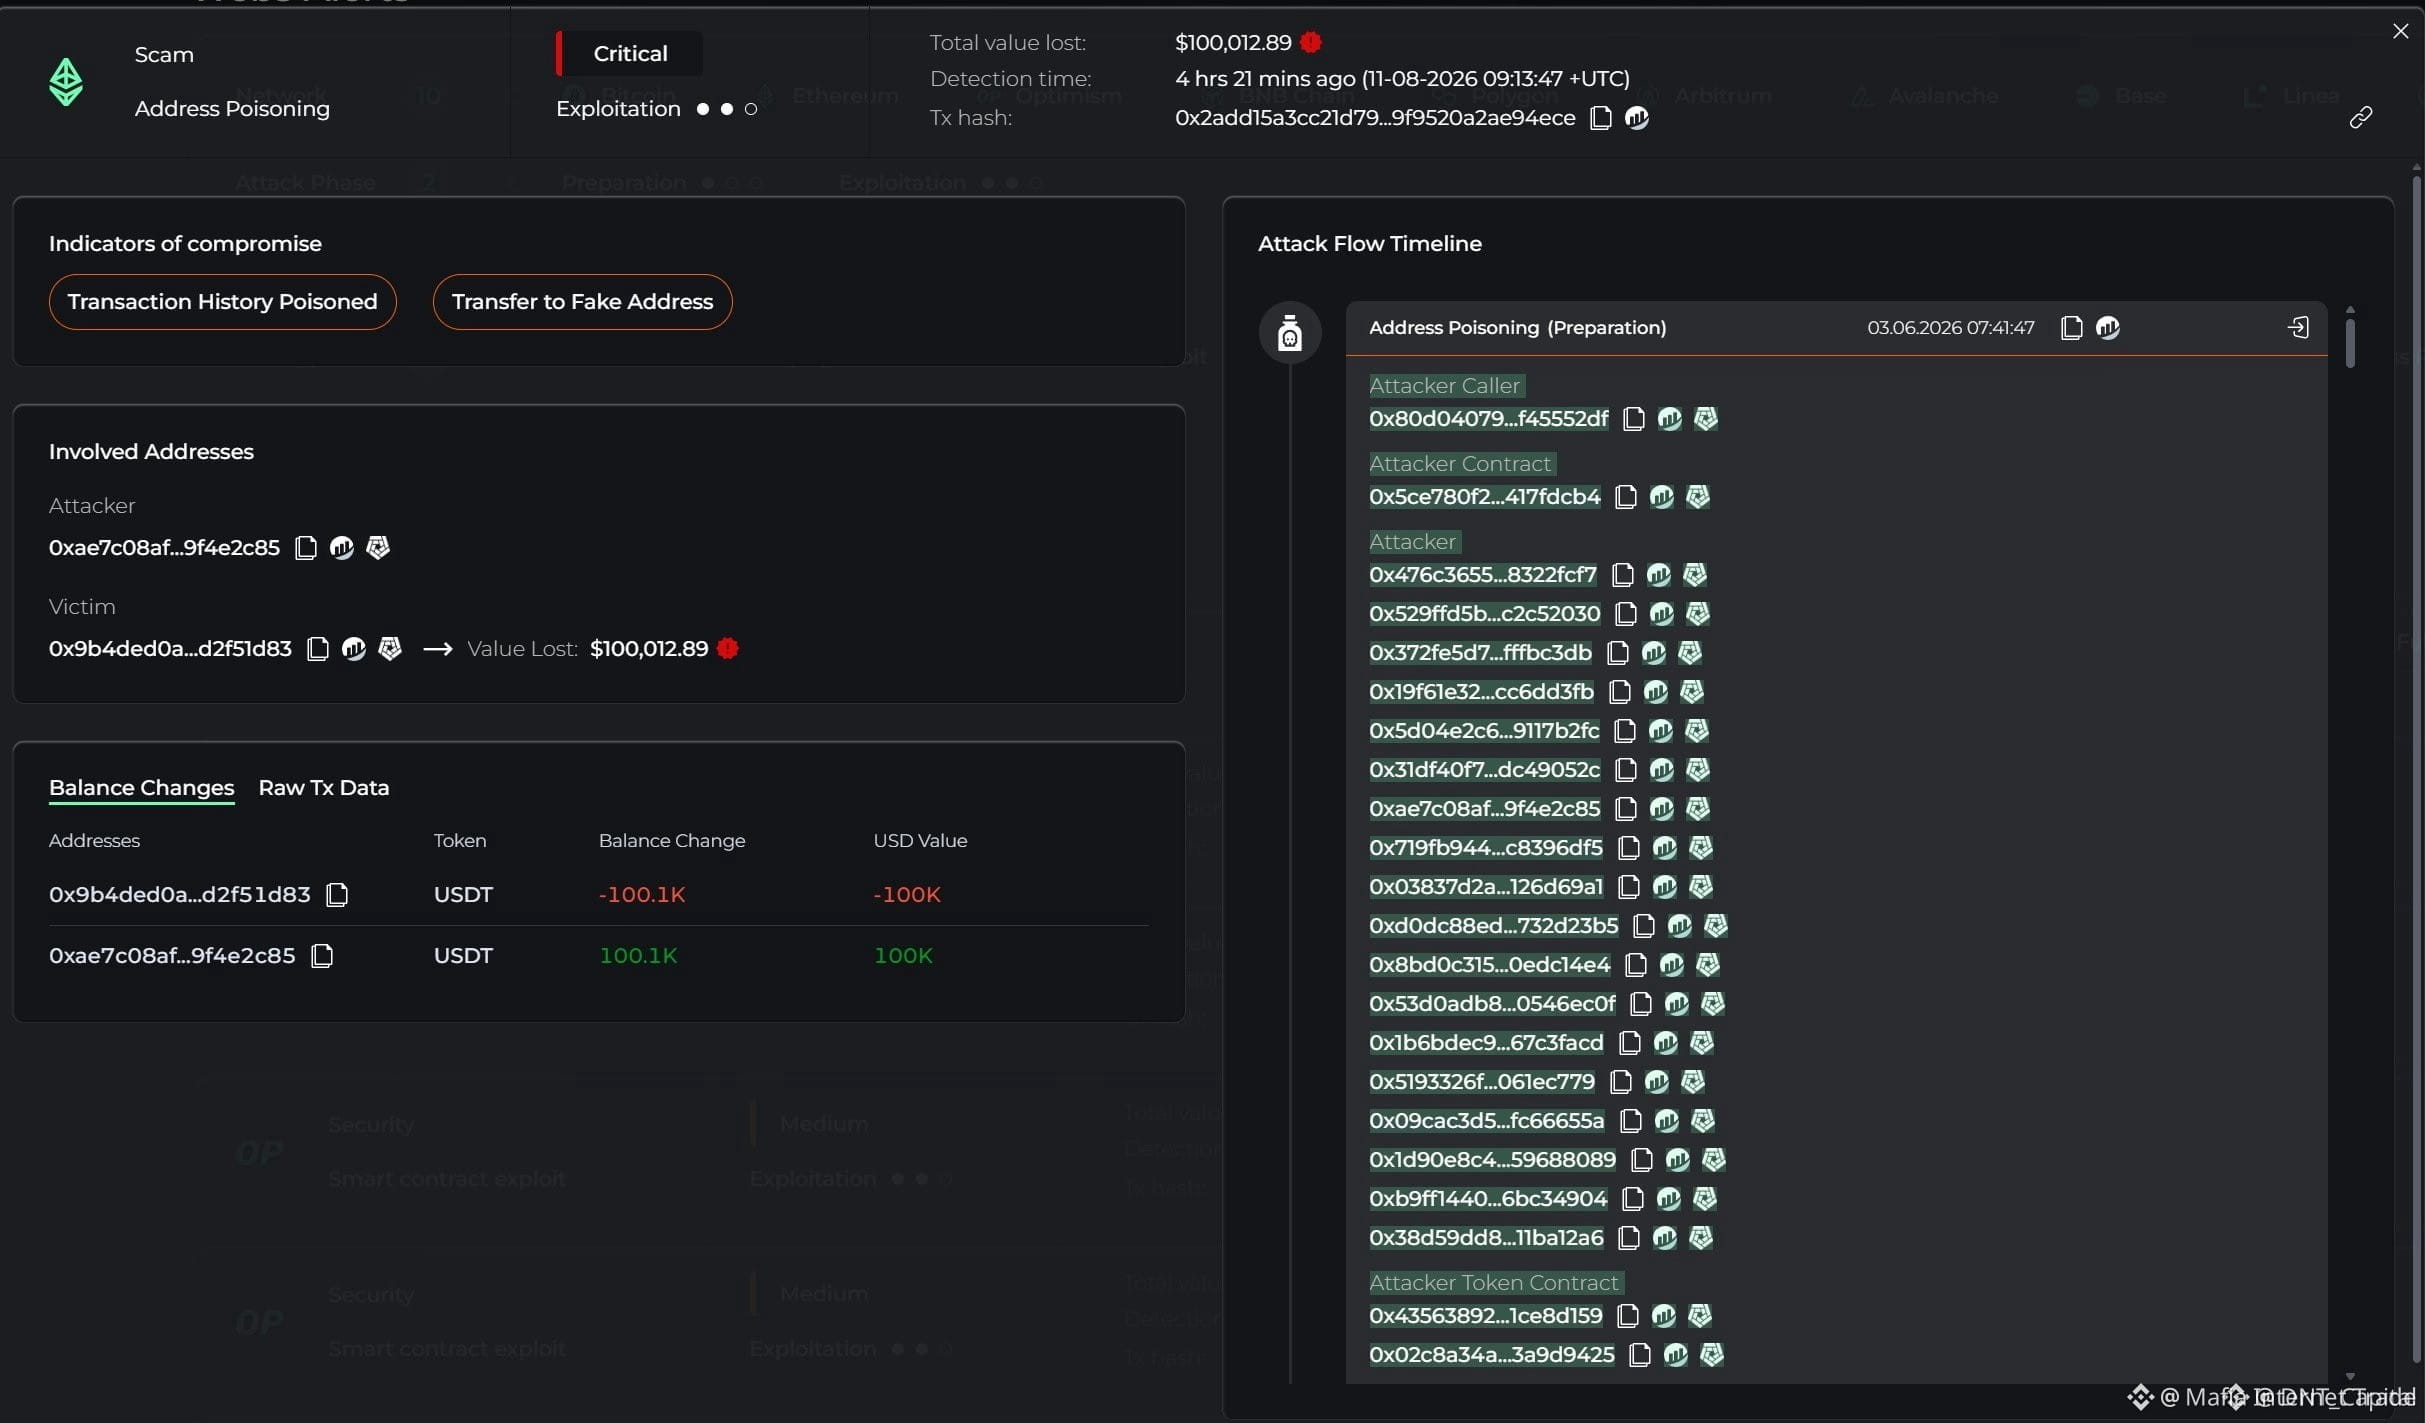
El ataque de envenenamiento de direcciones expone una vulnerabilidad en el panorama digital de las criptomonedasEl último ataque de envenenamiento de direcciones ha drenado una asombrosa suma de $100,000 en USDT de un usuario desprevenido, poniendo de manifiesto una amenaza creciente para la seguridad de las billeteras digitales y las transacciones. El envenenamiento de direcciones es un tipo de ataque en el que los piratas informáticos colocan direcciones de billetera maliciosas en el historial de transacciones de un usuario, esperando a que se activen de forma involuntaria. En este caso, la víctima transfirió los fondos a una dirección de billetera parecida 66 días después de que se plantara por primera vez, lo que resultó en la pérdida de una cantidad significativa.
El ataque de envenenamiento de direcciones expone una vulnerabilidad en el panorama digital de las criptomonedas
El último ataque de envenenamiento de direcciones ha drenado una asombrosa suma de $100,000 en USDT de un usuario desprevenido, poniendo de manifiesto una amenaza creciente para la seguridad de las billeteras digitales y las transacciones. El envenenamiento de direcciones es un tipo de ataque en el que los piratas informáticos colocan direcciones de billetera maliciosas en el historial de transacciones de un usuario, esperando a que se activen de forma involuntaria. En este caso, la víctima transfirió los fondos a una dirección de billetera parecida 66 días después de que se plantara por primera vez, lo que resultó en la pérdida de una cantidad significativa.
15

🚨 ¡100.000 USDT DESAPARECEN EN UNA TRAMPA DE “ENVENENAMIENTO DE DIRECCIONES” DE 66 DÍAS! ⚠️
🔍 Este fraude no es ruidoso: es silencioso y paciente. El atacante sembró una dirección falsa en el historial de transacciones de la víctima hace 66 días y luego simplemente esperó el inevitable error de copiar y pegar. Cuando los 100.000 USDT se movieron, ya se habían intercambiado por ETH para evitar cualquier intento de congelación. 💡
La lección es brutal pero simple: nunca confíes en la última transacción de tu historial. Los estafadores están jugando a largo plazo, confiando en la memoria muscular en lugar de la precaución. Verifica siempre la dirección completa — carácter por carácter — antes de confirmar cualquier cosa. 🛡️
💬 ¿Cuál es tu sistema para verificar direcciones antes de una transferencia: doble comprobación manual o una lista blanca guardada? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #USDT #CryptoScam #WalletSecurity #AddressPoisoning #Crypto
🛡️ 🔒
22

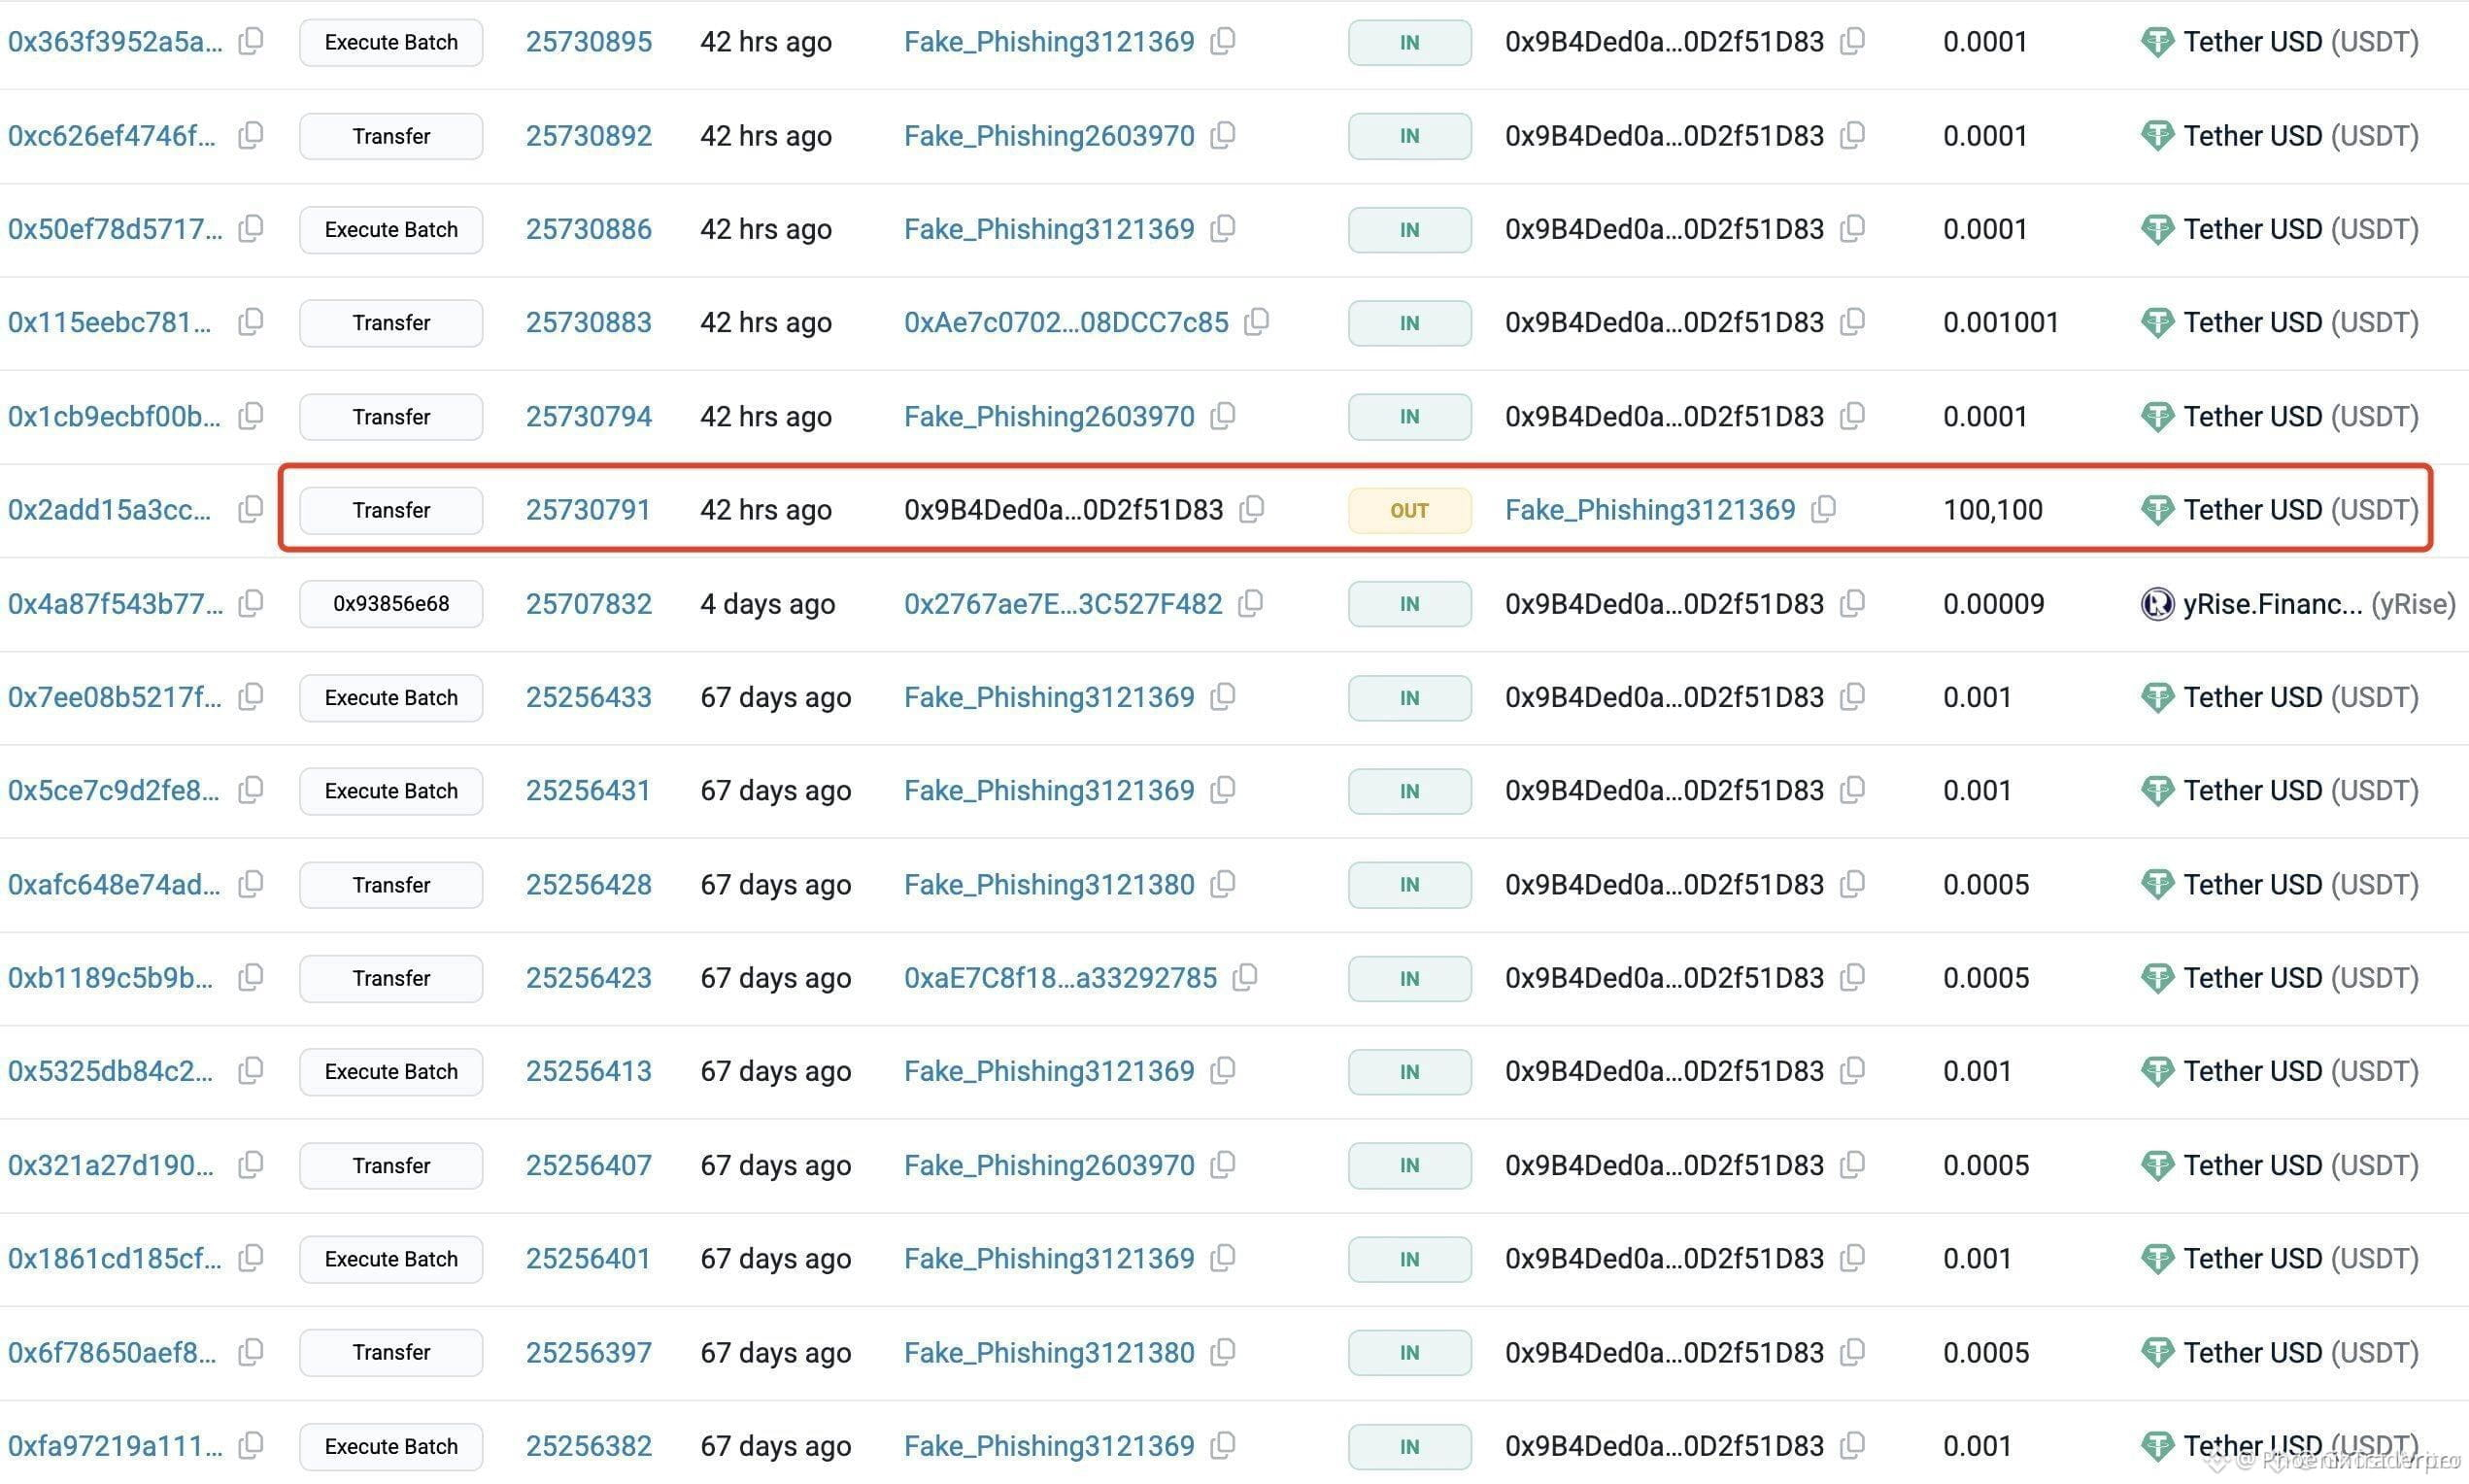
🚨 $100K DESAPARECIÓ DE UNA CARTERA — ¡TU HISTORIAL DE TRANSACCIONES SE ACABA DE CONVERTIR EN UNA TRAMPA! ⚠️
🔍 El último informe de Lookonchain revela una realidad dolorosa: un usuario copió una dirección de una cartera envenenada directamente desde su propio historial de transacciones, vio cómo salían $100K de su saldo y nunca los volvió a ver. 📢 Los estafadores envían en silencio pequeñas cantidades a tus carteras desde direcciones que se hacen pasar por las reales — colocando señuelos justo al lado de la verdadera que usas a diario.
💡 Estos “envenenadores” atacan el punto ciego más grande en cripto: la memoria muscular. 🌊 No es que estés a un solo copiado para equivocarte — estás a una sola diferencia de un carácter para perderlo todo. 🩸 Verifica siempre la dirección completa — cada dígito, cada letra — antes de confirmar el envío. No los primeros cinco caracteres. No los últimos cinco. La cadena entera.
💬 ¿Alguna vez atrapaste una dirección falsa en tu historial justo a tiempo? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #CryptoScam #WalletSafety #AddressPoisoning #CryptoSecurity #BTC
🛡️ 🔍
22
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#CanMicrosoftDeliverOnAI
315,870 visualizaciones
2,507 participa(n) en el debate
2
#CanGoogleDefindItsCore
183,825 visualizaciones
1,770 participa(n) en el debate
3
#EarningsSeason
5.8M visualizaciones
28,557 participa(n) en el debate
4
#$10.9BBitcoinOptionsExpireFriday
127 visualizaciones
12 participa(n) en el debate
5
#ThailandSupremeCourtRulesBitcoinIsProperty
67 visualizaciones
22 participa(n) en el debate
6
#BitcoinSurpasses$81K
15,145 visualizaciones
71 participa(n) en el debate
7
#RobinhoodFalls8.4%AfterItsResults
9,053 visualizaciones
190 participa(n) en el debate
8
#KOSPISurges6.63%BackAbove6000
9,776 visualizaciones
200 participa(n) en el debate
9
#DatavaultAICantWithdrawBitcoinFromBiconomy
10,116 visualizaciones
185 participa(n) en el debate
10
#FOMCWatch
9.3M visualizaciones
29,458 participa(n) en el debate