
#172959228
172959228
425 visualizaciones
2 participa(n) en el debate
Populares
Novedades
·
--
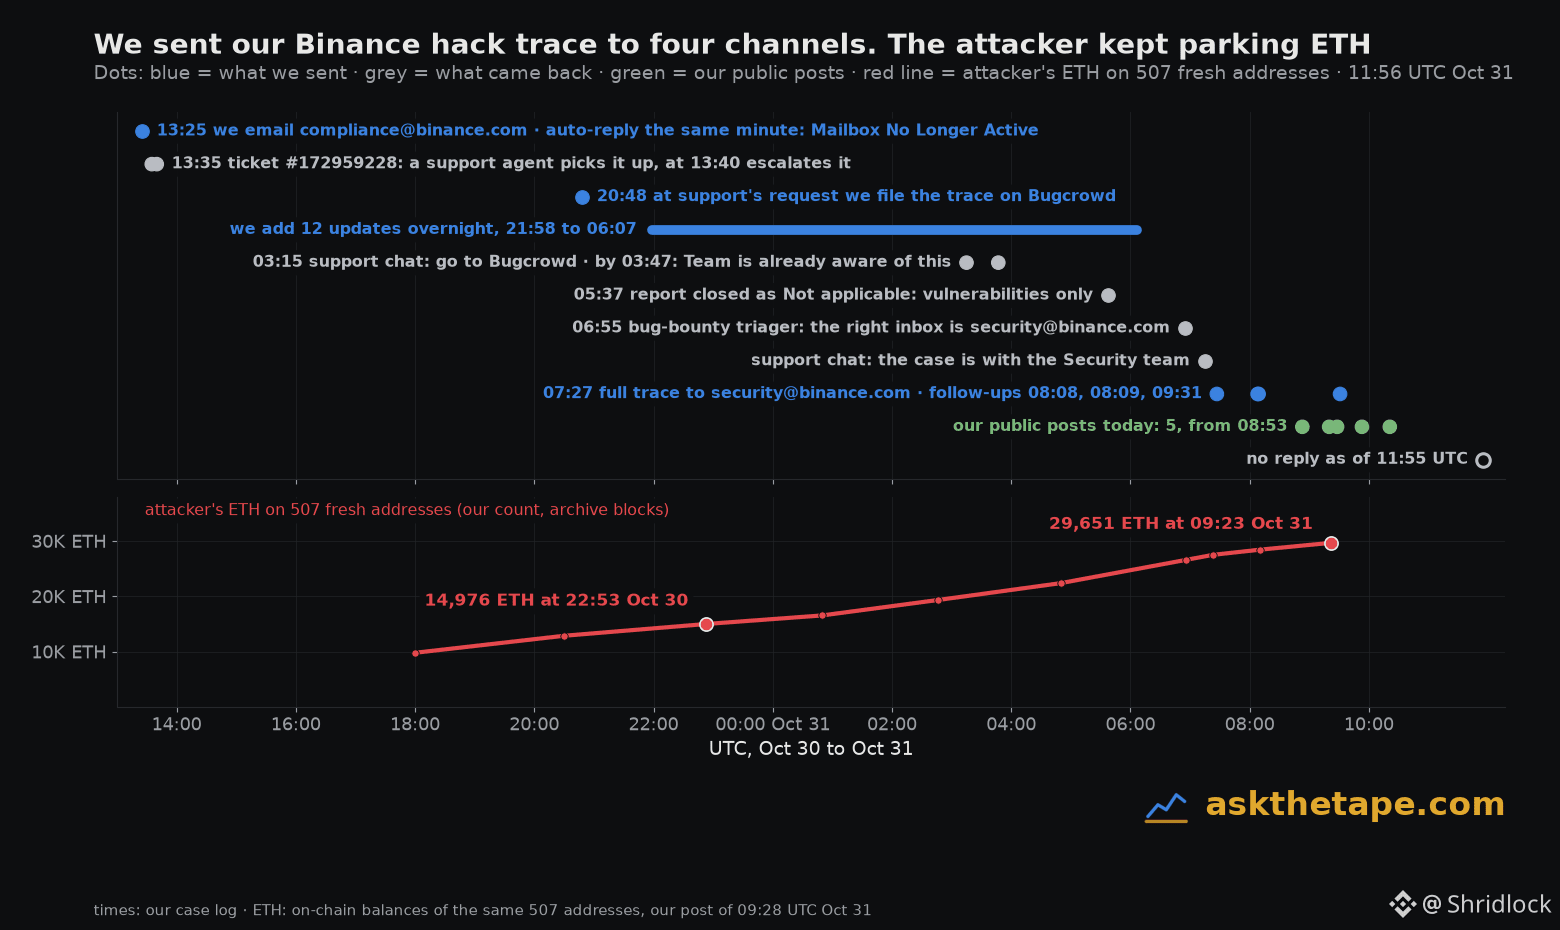
Hackeo de Binance: esto es lo que pasó cuando intentamos entregar a Binance nuestro rastreo en tiempo real. Todas las horas son UTC.
30 de oct.
13:25 Enviamos un correo a compliance@binance.com. Recibimos una respuesta automática ese mismo minuto: "Buzón inactivo".
13:35 Un agente de soporte se hace cargo del ticket n.º 172959228. A las 13:40 se escala.
20:48 A petición del equipo de soporte, presentamos el rastreo en el programa de recompensas por errores de Binance en Bugcrowd. Durante la noche añadimos 12 actualizaciones.
31 de oct.
03:15 El chat de soporte vuelve a dirigirnos a Bugcrowd. A las 03:47 responde: "El equipo ya está al tanto".
05:37 El informe se cierra como No aplicable: el programa solo cubre vulnerabilidades. Esa es su regla.
06:55 La persona encargada de clasificar los informes del programa de recompensas por errores nos indica la dirección correcta: security@binance.com.
Luego, el chat de soporte nos dice que el caso está en manos del equipo de Seguridad.
07:27 Enviamos el rastreo completo a security@binance.com. Enviamos tres seguimientos antes de las 09:31 UTC.
Sin respuesta hasta las 11:55 UTC.
Mientras tanto, el atacante siguió moviendo fondos. Las 507 direcciones nuevas donde guarda ETH tenían 14,976 ETH a las 22:53 UTC del 30 de oct. y 29,651 ETH a las 09:23 UTC del 31 de oct.
Lo que hacemos ahora: publicar el rastreo abiertamente. Cinco publicaciones desde las 08:53 UTC de hoy: NEAR, las ventas de tokens del hub, el ETH guardado, los reembolsos de Chainflip y la rama de BTC. Próxima actualización cuando se muevan los fondos.
Hackeo de Binance: esto es lo que pasó cuando intentamos entregar a Binance nuestro rastreo en tiempo real. Todas las horas son UTC.
30 de oct.
13:25 Enviamos un correo a compliance@binance.com. Recibimos una respuesta automática ese mismo minuto: "Buzón inactivo".
13:35 Un agente de soporte se hace cargo del ticket n.º 172959228. A las 13:40 se escala.
20:48 A petición del equipo de soporte, presentamos el rastreo en el programa de recompensas por errores de Binance en Bugcrowd. Durante la noche añadimos 12 actualizaciones.
31 de oct.
03:15 El chat de soporte vuelve a dirigirnos a Bugcrowd. A las 03:47 responde: "El equipo ya está al tanto".
05:37 El informe se cierra como No aplicable: el programa solo cubre vulnerabilidades. Esa es su regla.
06:55 La persona encargada de clasificar los informes del programa de recompensas por errores nos indica la dirección correcta: security@binance.com.
Luego, el chat de soporte nos dice que el caso está en manos del equipo de Seguridad.
07:27 Enviamos el rastreo completo a security@binance.com. Enviamos tres seguimientos antes de las 09:31 UTC.
Sin respuesta hasta las 11:55 UTC.
Mientras tanto, el atacante siguió moviendo fondos. Las 507 direcciones nuevas donde guarda ETH tenían 14,976 ETH a las 22:53 UTC del 30 de oct. y 29,651 ETH a las 09:23 UTC del 31 de oct.
Lo que hacemos ahora: publicar el rastreo abiertamente. Cinco publicaciones desde las 08:53 UTC de hoy: NEAR, las ventas de tokens del hub, el ETH guardado, los reembolsos de Chainflip y la rama de BTC. Próxima actualización cuando se muevan los fondos.
30 de oct.
13:25 Enviamos un correo a compliance@binance.com. Recibimos una respuesta automática ese mismo minuto: "Buzón inactivo".
13:35 Un agente de soporte se hace cargo del ticket n.º 172959228. A las 13:40 se escala.
20:48 A petición del equipo de soporte, presentamos el rastreo en el programa de recompensas por errores de Binance en Bugcrowd. Durante la noche añadimos 12 actualizaciones.
31 de oct.
03:15 El chat de soporte vuelve a dirigirnos a Bugcrowd. A las 03:47 responde: "El equipo ya está al tanto".
05:37 El informe se cierra como No aplicable: el programa solo cubre vulnerabilidades. Esa es su regla.
06:55 La persona encargada de clasificar los informes del programa de recompensas por errores nos indica la dirección correcta: security@binance.com.
Luego, el chat de soporte nos dice que el caso está en manos del equipo de Seguridad.
07:27 Enviamos el rastreo completo a security@binance.com. Enviamos tres seguimientos antes de las 09:31 UTC.
Sin respuesta hasta las 11:55 UTC.
Mientras tanto, el atacante siguió moviendo fondos. Las 507 direcciones nuevas donde guarda ETH tenían 14,976 ETH a las 22:53 UTC del 30 de oct. y 29,651 ETH a las 09:23 UTC del 31 de oct.
Lo que hacemos ahora: publicar el rastreo abiertamente. Cinco publicaciones desde las 08:53 UTC de hoy: NEAR, las ventas de tokens del hub, el ETH guardado, los reembolsos de Chainflip y la rama de BTC. Próxima actualización cuando se muevan los fondos.
1
933
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#USMidterms-WhatAreMarketsExpecting?
13,198 visualizaciones
244 participa(n) en el debate
2
#USOctoberNFP-AreRateCutsStillPossible
204,612 visualizaciones
1,577 participa(n) en el debate
3
#AMDBeatsExpectations-AINarrativeContinues
2,114 visualizaciones
99 participa(n) en el debate
4
#BinanceIncidentReport
152,469 visualizaciones
1,062 participa(n) en el debate
5
#BinanceReopensWithdrawalsForMoreAssets
286,825 visualizaciones
2,164 participa(n) en el debate
6
#HongKongToLicenseVirtualAssetCustodyAndAdvisory
0 visualizaciones
1 participa(n) en el debate
7
#BinanceHourlyDepositsExceedWithdrawals
125,986 visualizaciones
1,069 participa(n) en el debate
8
#SouthKoreaRulingPartyLeaderSeeksCryptoTaxDelay
778 visualizaciones
32 participa(n) en el debate
9
#MorganStanleyAmongFirstBanksToUseDTCCTokenization
1,045 visualizaciones
42 participa(n) en el debate
10
#NasdaqRises0.8%AsChipStocksRebound
1,098 visualizaciones
34 participa(n) en el debate