

0xnut6
13 Publicaciones
0xnut6
Denunciar
Bloquear usuario
多年資歷的專業交易員與分析師,專注衍生品、DeFi、鏈上數據、RWA 與 AI 賽道。每天整理市場最前沿的資訊,拆解背後的原因、資金流向與風險,幫你在變化快速的加密市場裡看清局勢、做出更好的決策。內容僅供參考,不構成投資建議。
12 Siguiendo
12 Seguidores
1 Me gusta
Publicaciones
·
--
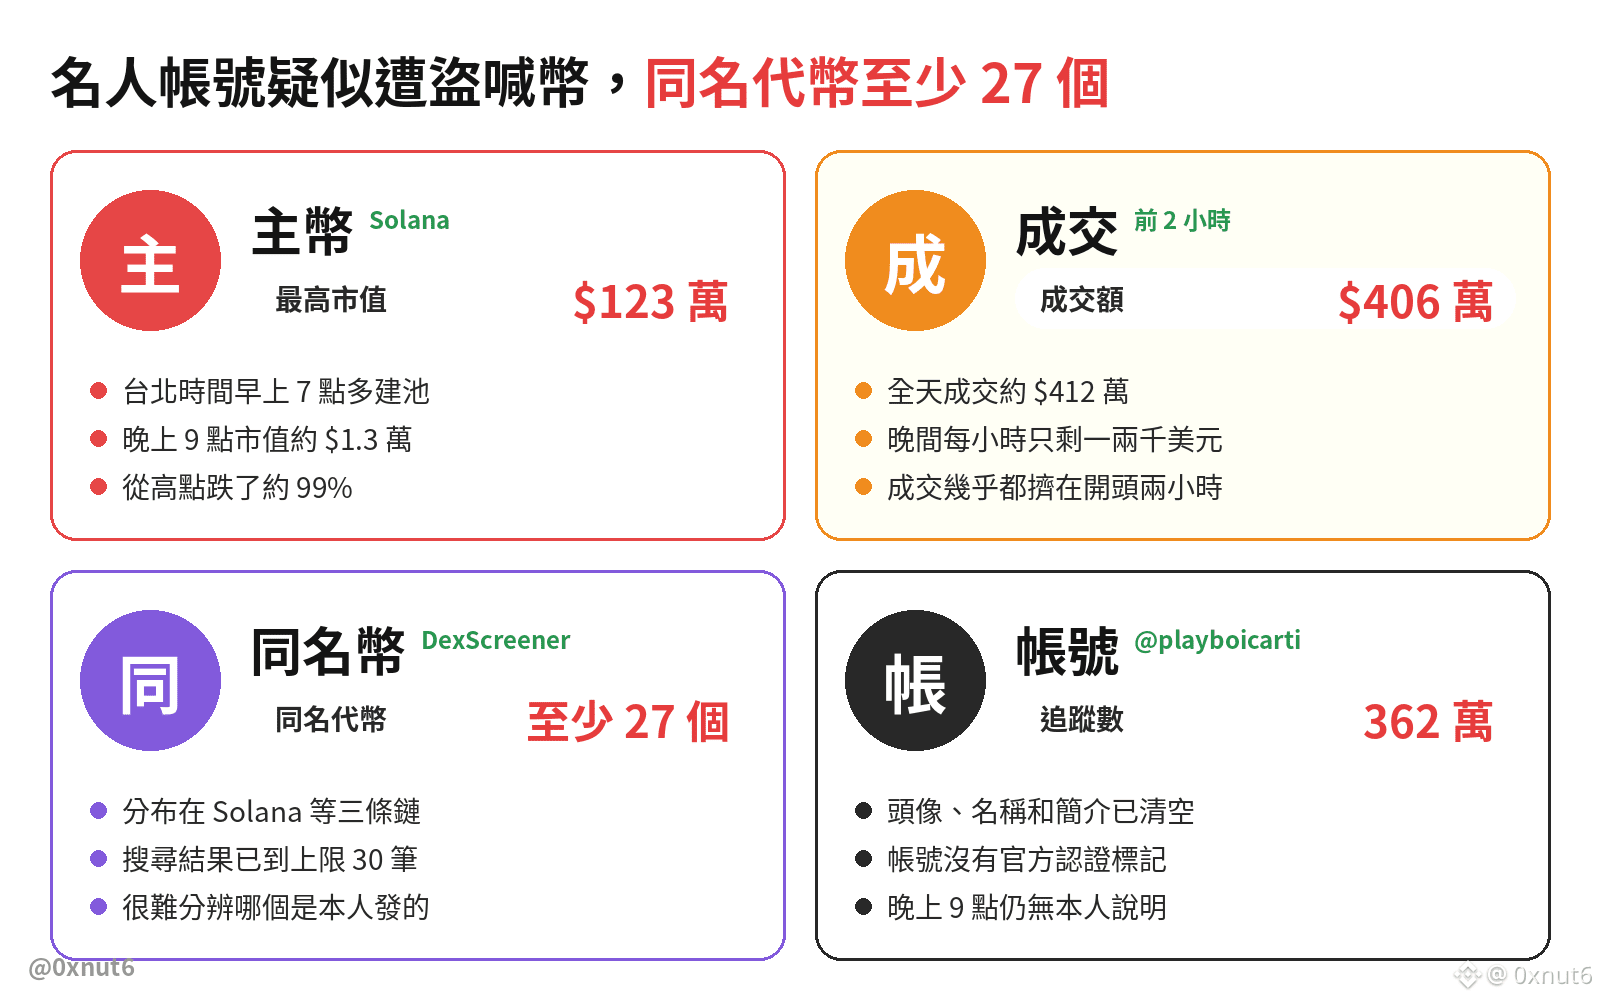
La cuenta de X de Playboi Carti, @playboicarti, tiene 3,62 millones de seguidores. Esta mañana, usuarios de redes sociales señalaron que posiblemente había sido hackeada: durante un tiempo, la biografía mostró el nombre de una plataforma de lanzamiento de criptomonedas y, poco después, apareció una publicación promocionando una memecoin. Consulté el gráfico horario del token principal: el fondo de liquidez se creó poco después de las 7:00, hora de Taipéi, y su capitalización de mercado llegó a alcanzar aproximadamente 1,23 millones de dólares. En las dos primeras horas, el volumen de negociación fue de unos 4,06 millones de dólares; ahora su capitalización apenas ronda los 13.000 dólares. Cuando volví a mirar a las 21:00, la foto de perfil, el nombre y la biografía de la cuenta habían desaparecido, pero todavía no he encontrado ninguna declaración del propio artista ni de su equipo.
Este tipo de cosas suele funcionar así: primero se lanza un token en una plataforma de creación de criptomonedas con un clic, como @Pumpfun, y luego se publica la dirección del contrato desde una cuenta con muchos seguidores. Cuando quienes siguen la cuenta compran, los creadores del token ya están vendiendo. Puedes guardar esta lista:
1. Si una cuenta nunca ha hablado de criptomonedas y de repente publica una dirección de contrato, considéralo una señal de alerta.
2. Los cambios repentinos en la biografía o el nombre suelen revelar el problema antes que la propia publicación.
3. Busca el nombre del token en DexScreener. Esta vez había al menos 27 con el mismo nombre, así que es difícil saber cuál publicó la persona real.
4. En un fondo de liquidez de apenas 10.000 o 20.000 dólares, una sola orden de venta pequeña puede hacer desplomarse el precio.
5. Al hacer una transferencia, copia la dirección de tu propia agenda de contactos, no del historial de transacciones: el envenenamiento de direcciones consiste en introducir en el historial direcciones falsas que se parecen mucho a las legítimas.
63
·
--
Ver traducción
Arthur Hayes 今天在 X 上說,Flop Labs 幾天內會開放 Devnet,任何人都能以礦工或驗證者身分加入,但參與不計入任何代幣分配。習慣把每個測試階段都當成刷空投機會的人,這次在 Devnet 花的電費和時間,換到的只會是一台設定好的機器。
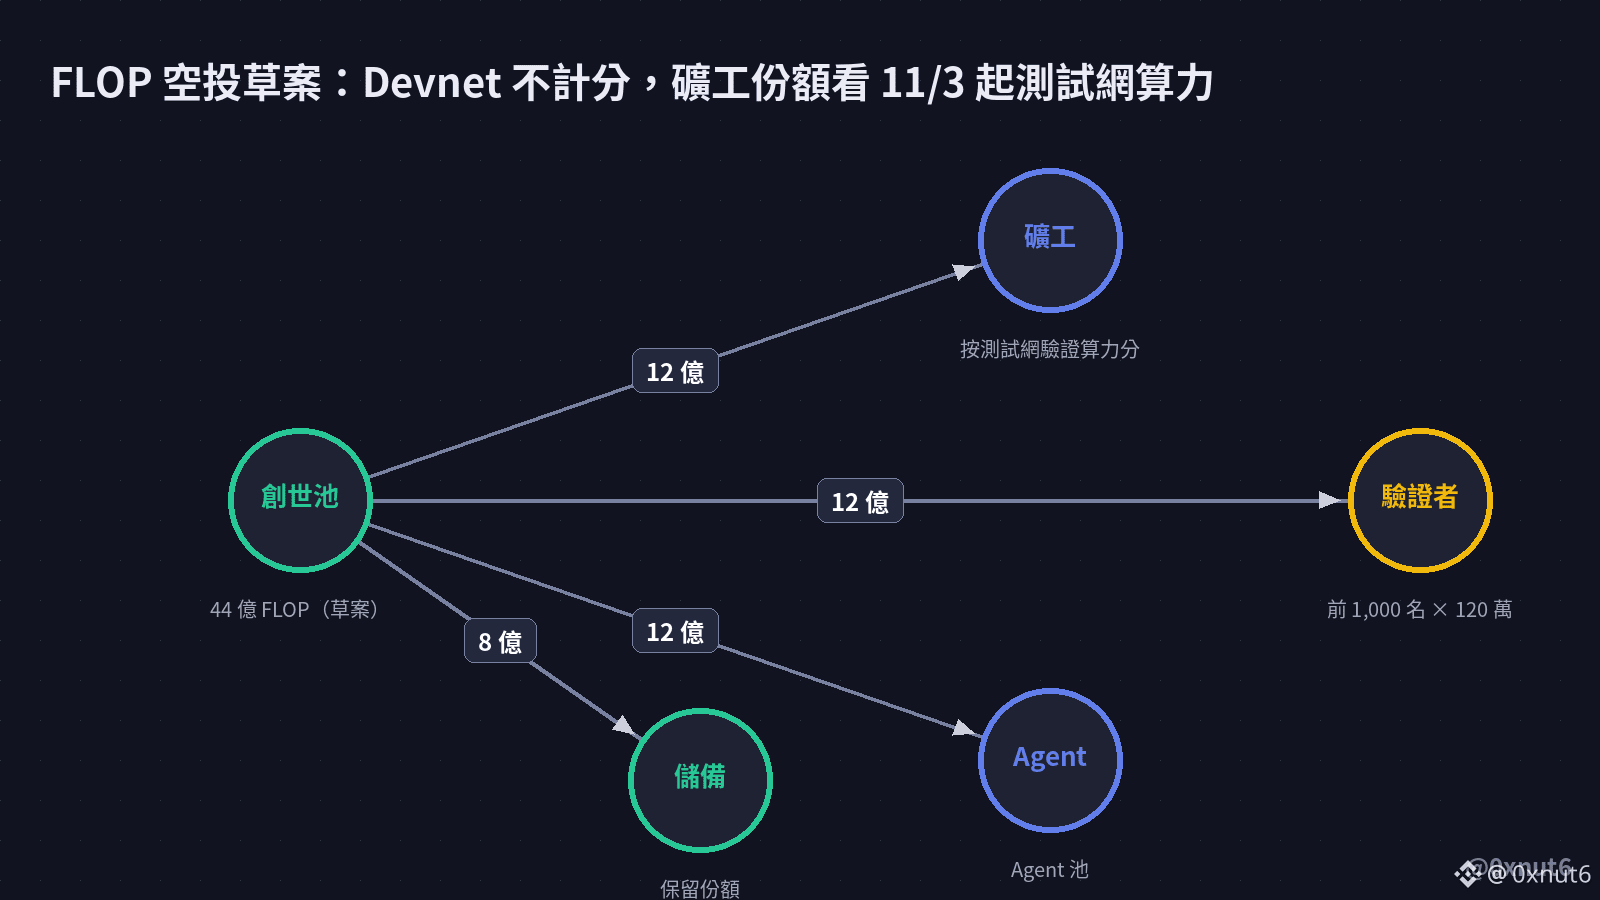
官方空投草案把創世池定在 44 億顆 FLOP,礦工那份 12 億顆按 11 月 3 日起約 90 天測試網的驗證算力按比例分,完成任務數、活躍天數和持有餘額都不計分。這跟過去不少項目看互動次數的做法不同,刷任務在這裡拿不到分數,只有真的接單跑出的算力才算數。驗證者則只取測試網表現前 1,000 名,每位 120 萬顆,整筆都當保證金鎖住。
所以 Devnet 真正的用處,是讓機器在測試網第一天就能穩定接單,因為文件寫明晚開機會拉低整段期間的分數。官方也註明這些數字仍是草案,11 月 3 日是目標日期而不是定案。
官方空投草案把創世池定在 44 億顆 FLOP,礦工那份 12 億顆按 11 月 3 日起約 90 天測試網的驗證算力按比例分,完成任務數、活躍天數和持有餘額都不計分。這跟過去不少項目看互動次數的做法不同,刷任務在這裡拿不到分數,只有真的接單跑出的算力才算數。驗證者則只取測試網表現前 1,000 名,每位 120 萬顆,整筆都當保證金鎖住。
所以 Devnet 真正的用處,是讓機器在測試網第一天就能穩定接單,因為文件寫明晚開機會拉低整段期間的分數。官方也註明這些數字仍是草案,11 月 3 日是目標日期而不是定案。
36
·
--
El cofundador de Binance @cz_binance publicó la frase "Múltiples cadenas, una moneda": ya tiene 470.000 visualizaciones. La mayoría recuerda que la nueva L1 de BNB Chain produce bloques cada 200 milisegundos y que no emitirá una moneda nueva. Leí toda la documentación para desarrolladores de @BNBCHAIN y, para quienes escriben contratos, hay otros datos más importantes.
La nueva cadena cobra según el límite de gas que declares, no según el consumo real. El ejemplo de la documentación muestra una llamada que consume solo 70.000 de gas, pero cuyo límite se fija en 500.000. En ese caso, se paga por 500.000: más de 7 veces el consumo real. Muchos scripts suelen multiplicar la estimación por 1,5; trasladar ese hábito a la nueva cadena equivale a pagar de más.
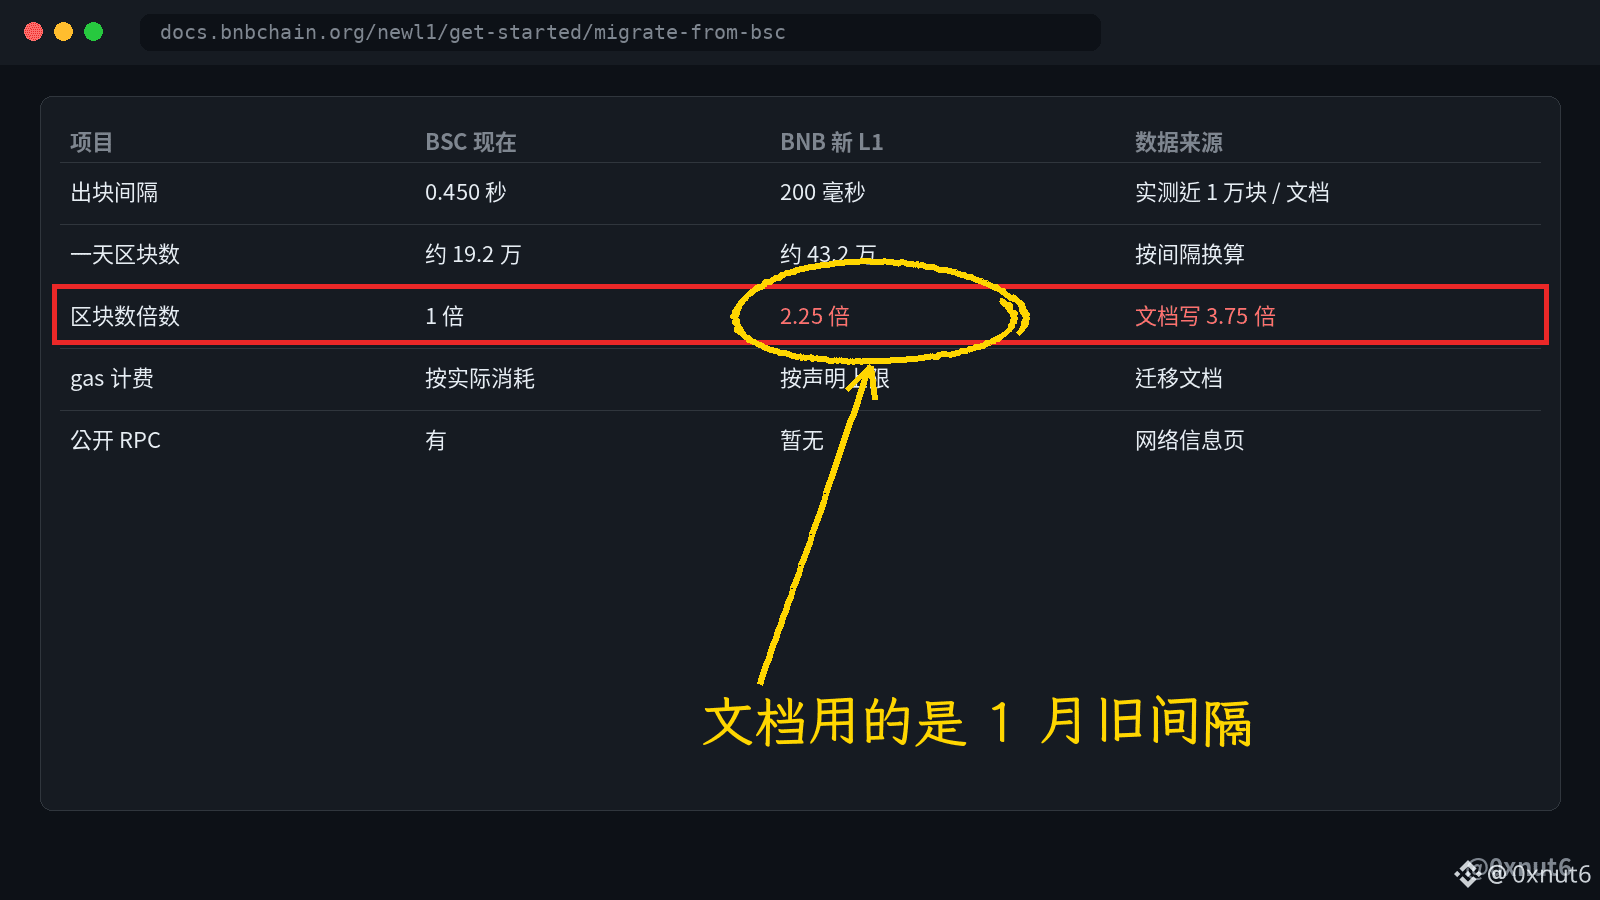
Usé un nodo público de BSC para analizar los últimos 10.000 bloques: el intervalo promedio fue de 0,450 segundos. En la nueva cadena es de 200 milisegundos, lo que supone unos 432.000 bloques al día. BSC produce unos 192.000 al día, así que la diferencia es de 2,25 veces. El «aproximadamente 3,75 veces» que menciona la documentación corresponde al antiguo intervalo de 750 milisegundos de BSC, vigente en enero de este año. Los contratos que calculan periodos de bloqueo y ventanas TWAP según el número de bloques darán resultados incorrectos si se modifican siguiendo la documentación.
Por ahora solo hay una red de desarrollo interna, no hay RPC público y el puente nativo entre cadenas de BSC aún no se ha lanzado. El plan oficial es poner la red de pruebas en marcha a finales de 2026.
68
·
--
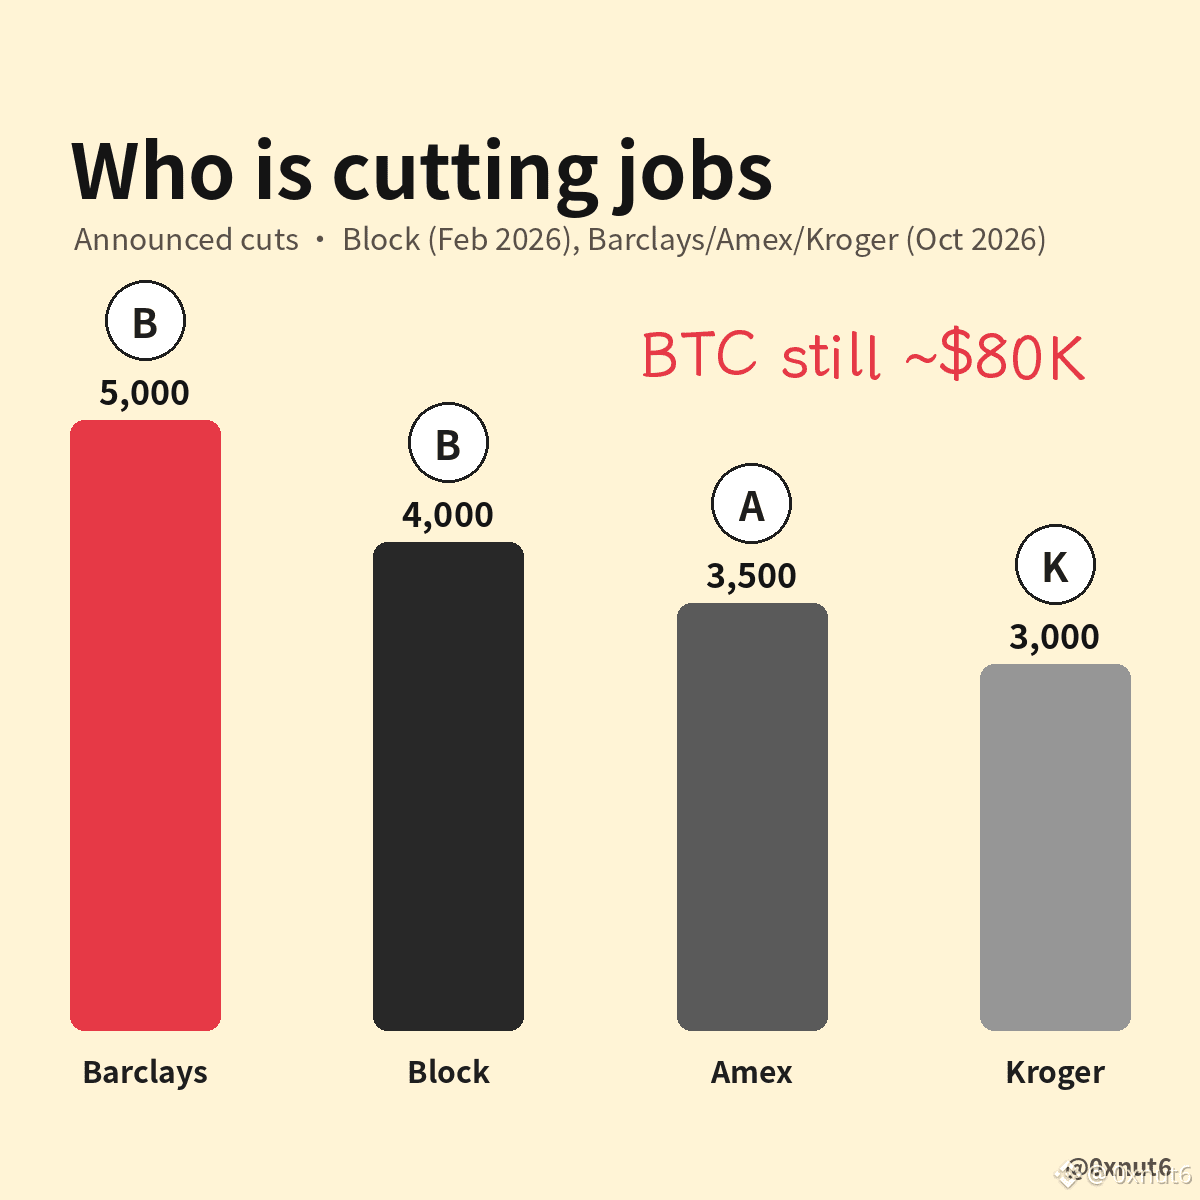
Artículo
11.000 recortes de empleo en la era de la IA y el BTC no se ha movidoBarclays, American Express y Kroger anunciaron este mes más de 11.000 recortes de empleo entre las tres empresas, y el BTC apenas se ha movido de los 80.000 dólares. El viejo manual dice que las malas noticias sobre el empleo traen recortes de tasas y que estos impulsan las criptomonedas. Ahora mismo, esa cadena está atascada en el primer eslabón.
Fíjate en quién está recortando y por qué. @Barclays incluyó 5.000 recortes en sus resultados del tercer trimestre el 22 de octubre; alrededor del 60 % corresponde a funciones de apoyo, entre ellas las de desarrollo. Un día después, @AmericanExpress dijo que reduciría cerca del 5 % de su plantilla, de unos 77.000 empleados, y su director financiero afirmó que el objetivo era operar con una estructura más ágil y prepararse para la IA. Los 3.000 puestos de oficina central de Kroger se eliminarán a lo largo de tres años. Ambos bancos presentaron sólidos beneficios esa misma semana, así que están trasladando los costes de nómina a la automatización mientras los clientes siguen gastando.
11.000 recortes de empleo en la era de la IA y el BTC no se ha movido
Barclays, American Express y Kroger anunciaron este mes más de 11.000 recortes de empleo entre las tres empresas, y el BTC apenas se ha movido de los 80.000 dólares. El viejo manual dice que las malas noticias sobre el empleo traen recortes de tasas y que estos impulsan las criptomonedas. Ahora mismo, esa cadena está atascada en el primer eslabón.
Fíjate en quién está recortando y por qué. @Barclays incluyó 5.000 recortes en sus resultados del tercer trimestre el 22 de octubre; alrededor del 60 % corresponde a funciones de apoyo, entre ellas las de desarrollo. Un día después, @AmericanExpress dijo que reduciría cerca del 5 % de su plantilla, de unos 77.000 empleados, y su director financiero afirmó que el objetivo era operar con una estructura más ágil y prepararse para la IA. Los 3.000 puestos de oficina central de Kroger se eliminarán a lo largo de tres años. Ambos bancos presentaron sólidos beneficios esa misma semana, así que están trasladando los costes de nómina a la automatización mientras los clientes siguen gastando.
Fíjate en quién está recortando y por qué. @Barclays incluyó 5.000 recortes en sus resultados del tercer trimestre el 22 de octubre; alrededor del 60 % corresponde a funciones de apoyo, entre ellas las de desarrollo. Un día después, @AmericanExpress dijo que reduciría cerca del 5 % de su plantilla, de unos 77.000 empleados, y su director financiero afirmó que el objetivo era operar con una estructura más ágil y prepararse para la IA. Los 3.000 puestos de oficina central de Kroger se eliminarán a lo largo de tres años. Ambos bancos presentaron sólidos beneficios esa misma semana, así que están trasladando los costes de nómina a la automatización mientras los clientes siguen gastando.
285
·
--
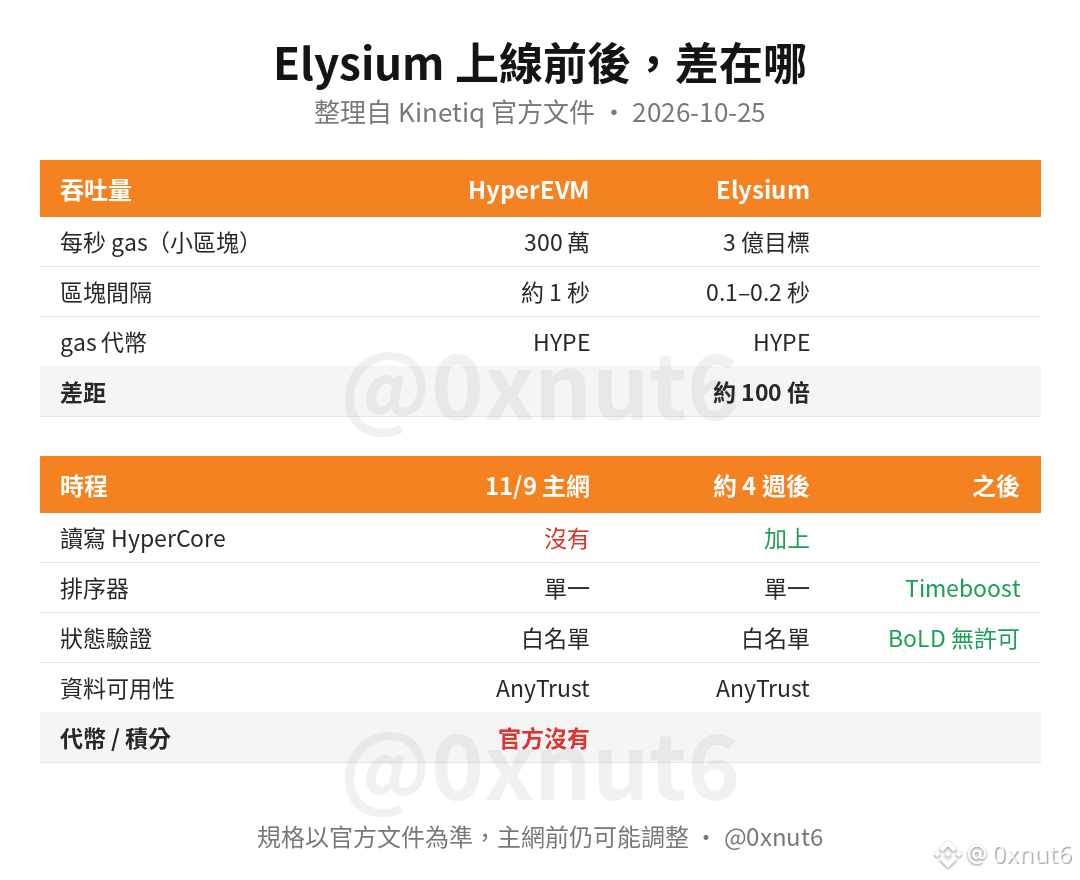
Elysium, desarrollado por Kinetiq, es una L2 vinculada al ecosistema de Hyperliquid. Su lanzamiento en la red principal está previsto para el 9 de noviembre, pero la función que más entusiasma a todos no estará disponible el día del lanzamiento. La documentación de @Kinetiq_xyz lo explica claramente: habrá que esperar unas cuatro semanas después del lanzamiento de la red principal, hasta que se actualice el sistema subyacente de la cadena, ArbOS, para que los contratos puedan leer directamente el libro de órdenes de HyperCore y enviar órdenes a esa capa.
Elysium busca resolver el problema de la escasez de espacio de bloque en HyperEVM. Para no perjudicar el libro de órdenes de perpetuos de @HyperliquidX, HyperEVM limita sus bloques pequeños a solo 3 millones de gas por segundo. Elysium utiliza la arquitectura @arbitrum Orbit, liquida en HyperEVM y usa HYPE para pagar el gas. Su objetivo de diseño es alcanzar los 300 millones de gas por segundo, aproximadamente dos órdenes de magnitud más, y atraer sobre todo a los AMM de creación de mercado que necesitan actualizar sus cotizaciones entre 5 y 10 veces por segundo. La mitad de las comisiones del secuenciador se destinará a recomprar KNTQ en el mercado abierto y quemarlo. Para Kinetiq, cuyo TVL ha caído más de un 60 % desde el máximo de octubre del año pasado, esto supone una nueva fuente de ingresos.
El costo es que, en la etapa inicial, habrá que confiar algo más en el equipo: un único secuenciador se encargará de ordenar las transacciones, la disponibilidad de los datos quedará en manos del comité AnyTrust y la validación del estado estará a cargo de validadores incluidos en una lista blanca; las pruebas sin permisos de BoLD llegarán más adelante. Arbitrum One también se lanzó en la red principal en 2021 con validadores incluidos en una lista blanca y no abrió BoLD hasta febrero de 2025: pasaron más de tres años. Si Elysium sigue ese precedente, es posible que habilitar BoLD no sea cuestión de solo unos meses.
El 23/10, la cuenta oficial de Elysium, @Enter_Elysium, también advirtió públicamente que la red principal aún no se había lanzado oficialmente y pidió tener cuidado con las herramientas no oficiales y las estafas. Antes de que se anuncien las direcciones oficiales de los contratos de la red principal, no hay forma de verificar la autenticidad de ningún token que afirme que ya se puede intercambiar en Elysium.
83
·
--
Ver traducción
前 X 產品負責人 Nikita Bier 今天發文提醒,AI 一邊快速挖出系統漏洞、一邊把聲音做到和真人分不出來,騙子可以偽造來電顯示假冒你的銀行打給你。
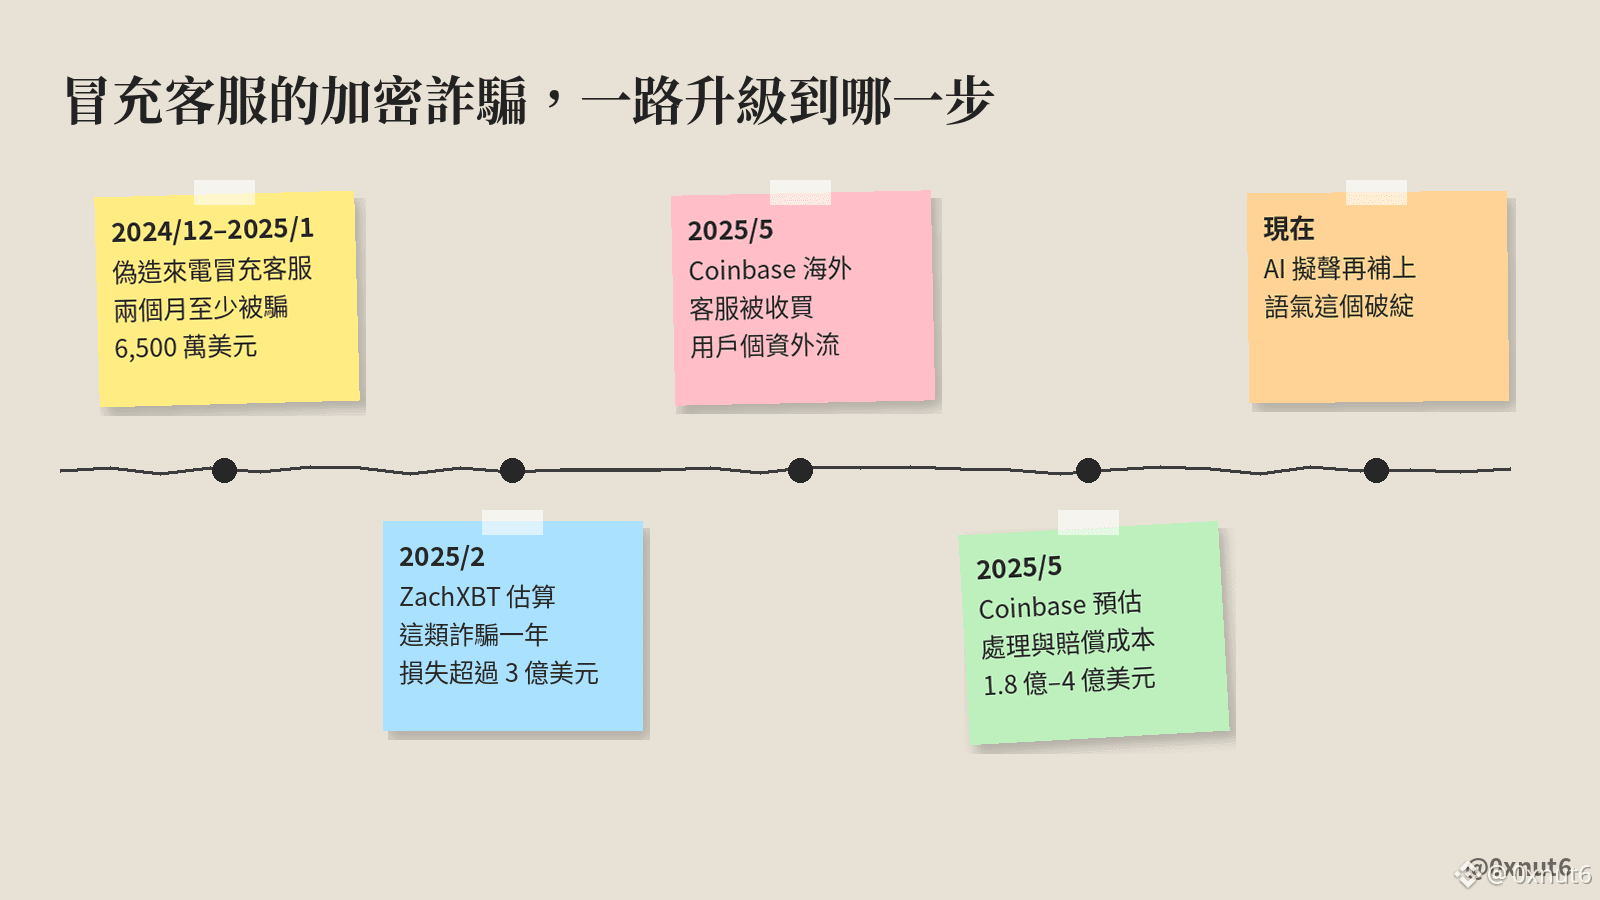
這個場景,加密圈早就有現成的劇本。2025 年 2 月,@zachxbt 和調查員 tanuki42 整理了一批 Coinbase 用戶被盜案例,光是兩個月就至少被騙走 6,500 萬美元。手法是偽造來電號碼冒充客服,再寄一封附假案件編號的郵件,引導受害者把幣轉到騙子的地址,他們估算一年損失超過 3 億美元。
同年 5 月,@coinbase 揭露海外客服被收買,外流了部分用戶的姓名、電話、證件照和交易紀錄,預估處理與賠償成本 1.8 億到 4 億美元。這種詐騙最難的一步是讓人相信電話那頭真的是客服,個資外流已經幫騙子補上一半,聲音模型再補上語氣,破綻只會更少。
所以分辨真假不能再靠聲音或來電顯示:
1. 自稱交易所或銀行的來電先掛斷,從 App 裡自己聯絡客服
2. 要你把資產轉到「安全錢包」的,一律當成詐騙
3. 打開提幣白名單,新增地址設延遲生效
69
·
--
Ver traducción
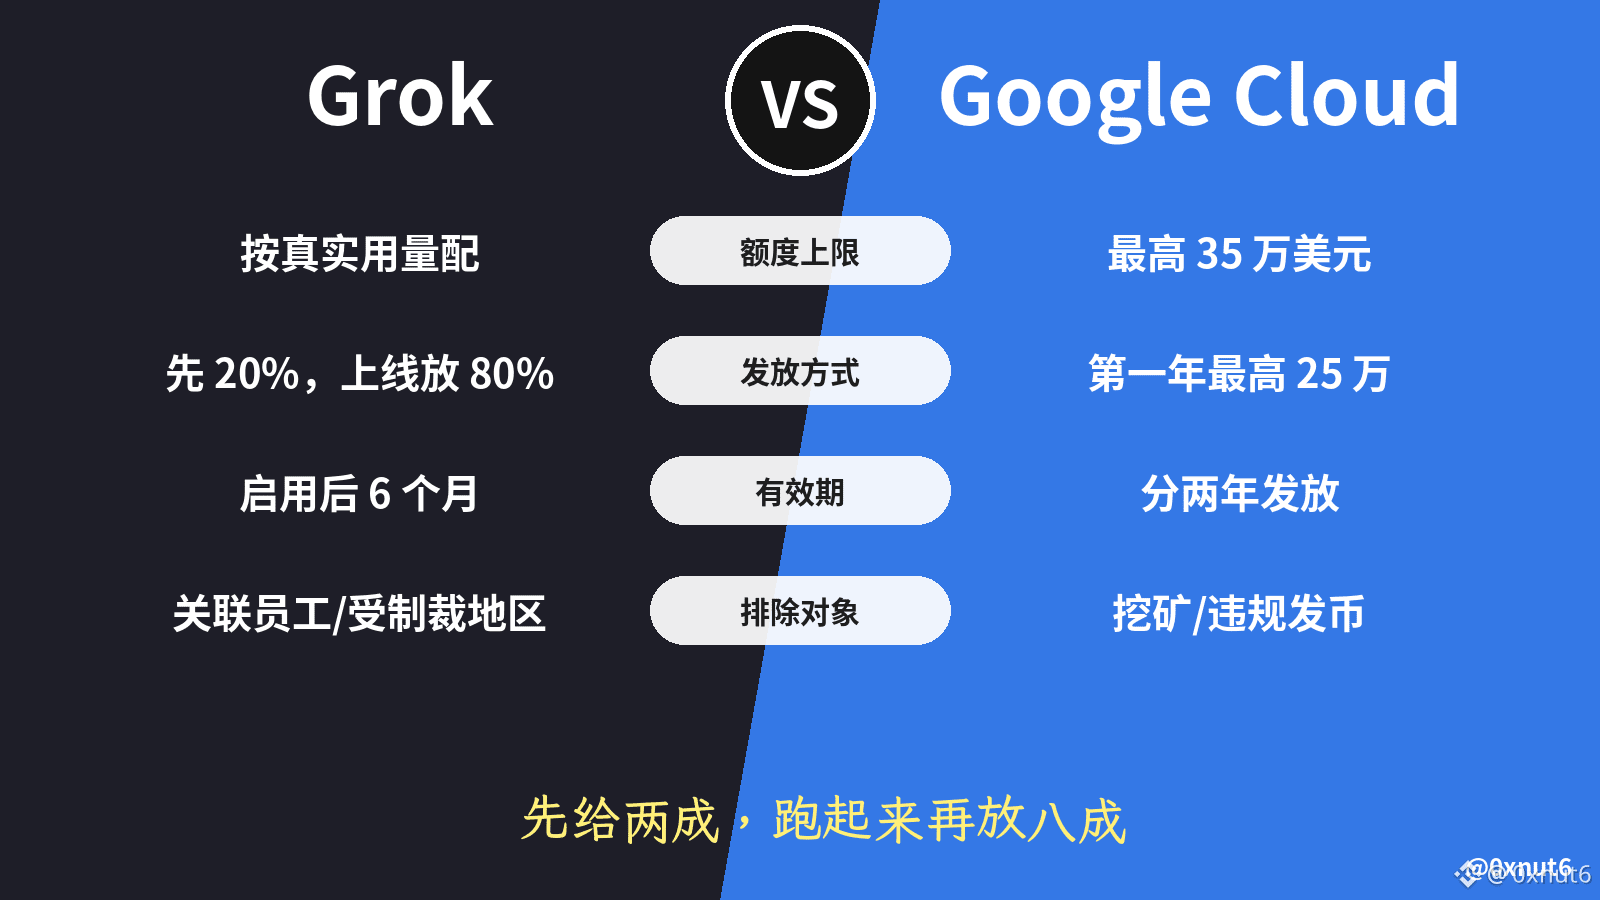
xAI 新推出的 Grok for Startups,审批通过后只先发 20% 额度,剩下 80% 要等产品真正用起来才自动释放,而且额度启用 6 个月后就过期,没用完直接作废。
这和 @googlecloud 的 AI 创业计划思路很不一样。谷歌给 AI 初创最高 35 万美元,分两年发,第一年最多 25 万,金额写在明面上。xAI 官方页面只说按 6 到 12 个月的真实用量来配,审核看融资、营收、现在的 AI 开销和团队规模。一个公司集团只能拿一次,禁止拆分主体重复申请,以前拿过的促销额度也要披露,核验文件 10 天内交齐。先给小头、用量真实再放大头,跟空投项目防女巫的做法是同一套逻辑。
对加密团队来说,两边差在准入上:谷歌条款点名不收挖矿公司和违规发币的项目,xAI 公开条款里列出的排除对象是关联公司员工和受制裁地区。不过这份额度不能转让、不能换现金,也不能拿去买 X Premium,只能花在 @grok 聊天、Grok Build、Grok Bot 和 API 上。
·
--
Artículo
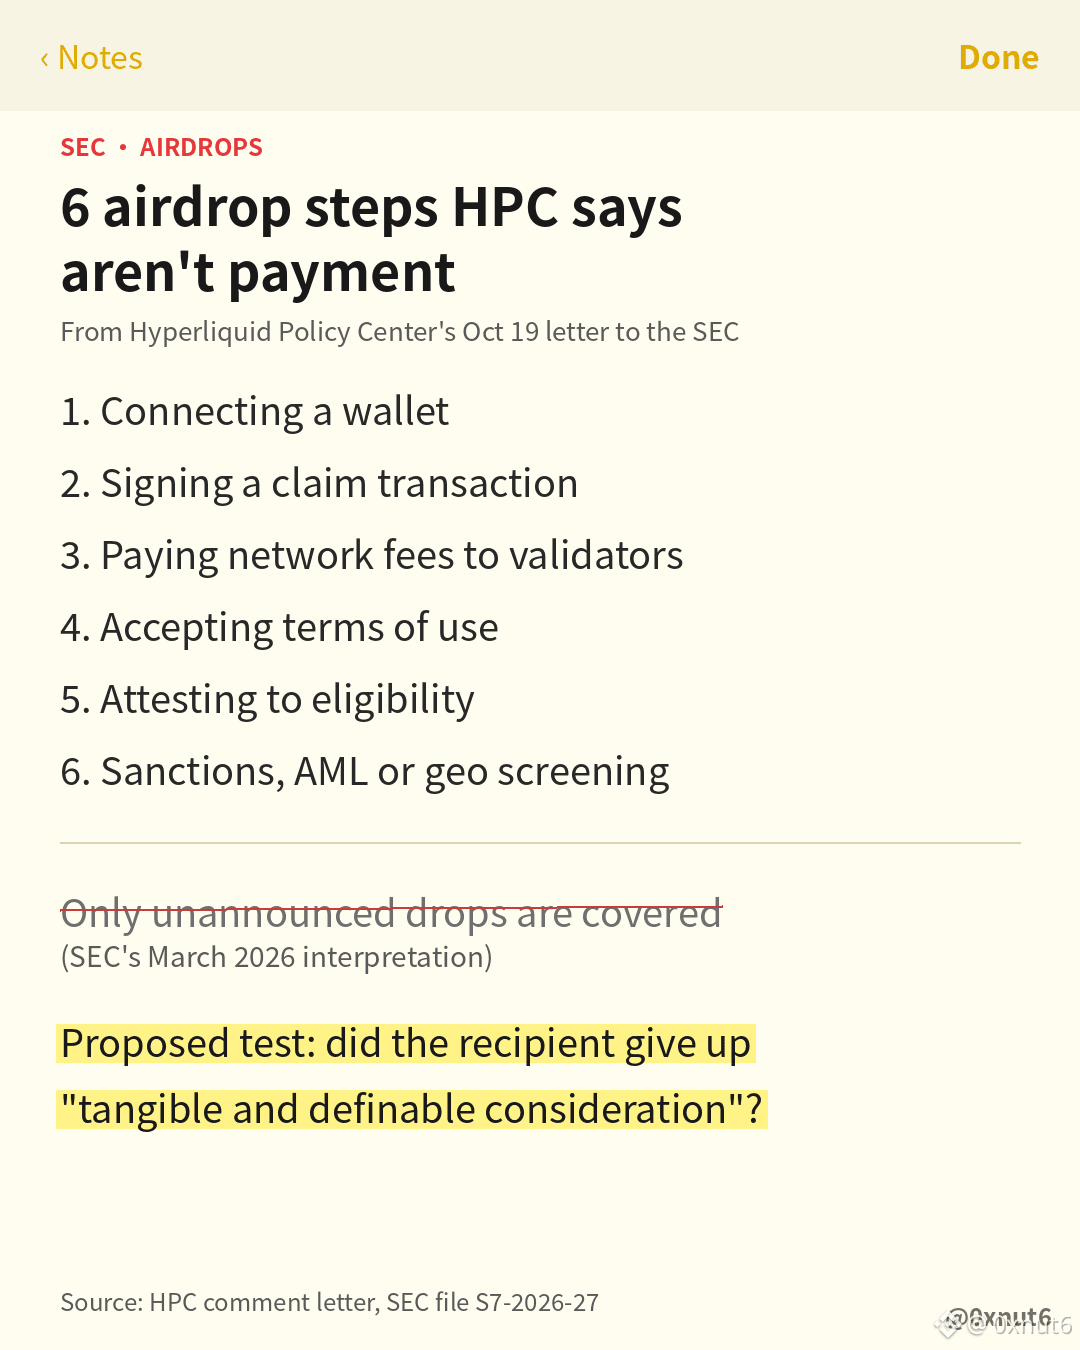
Hyperliquid pide a la SEC que reescriba las normas sobre airdropsHyperliquid repartió 310 millones de HYPE, el 31 % de su suministro, en su airdrop génesis de noviembre de 2024. Según las directrices actuales de la SEC sobre airdrops, uno como ese sigue sin estar claramente contemplado, y @HyperliquidPC quiere que eso se corrija en el texto de la norma.
En su carta del 19 de octubre sobre la propuesta de Reglamento de Activos Cripto, el centro de políticas dirigido por Jake Chervinsky planteó cinco solicitudes, y la relativa a los airdrops ocupa el primer lugar. La interpretación de la SEC de marzo de 2026 ya establece que no hay «inversión de dinero» cuando los destinatarios no entregan nada a cambio de un token, pero solo contempla los airdrops que no se anunciaron antes de la distribución de los tokens. Una temporada de puntos que se hace pública durante meses, en la que la gente sigue operando porque sabe que recibirá un token, queda fuera de esa formulación.
Hyperliquid pide a la SEC que reescriba las normas sobre airdrops
Hyperliquid repartió 310 millones de HYPE, el 31 % de su suministro, en su airdrop génesis de noviembre de 2024. Según las directrices actuales de la SEC sobre airdrops, uno como ese sigue sin estar claramente contemplado, y @HyperliquidPC quiere que eso se corrija en el texto de la norma.
En su carta del 19 de octubre sobre la propuesta de Reglamento de Activos Cripto, el centro de políticas dirigido por Jake Chervinsky planteó cinco solicitudes, y la relativa a los airdrops ocupa el primer lugar. La interpretación de la SEC de marzo de 2026 ya establece que no hay «inversión de dinero» cuando los destinatarios no entregan nada a cambio de un token, pero solo contempla los airdrops que no se anunciaron antes de la distribución de los tokens. Una temporada de puntos que se hace pública durante meses, en la que la gente sigue operando porque sabe que recibirá un token, queda fuera de esa formulación.
En su carta del 19 de octubre sobre la propuesta de Reglamento de Activos Cripto, el centro de políticas dirigido por Jake Chervinsky planteó cinco solicitudes, y la relativa a los airdrops ocupa el primer lugar. La interpretación de la SEC de marzo de 2026 ya establece que no hay «inversión de dinero» cuando los destinatarios no entregan nada a cambio de un token, pero solo contempla los airdrops que no se anunciaron antes de la distribución de los tokens. Una temporada de puntos que se hace pública durante meses, en la que la gente sigue operando porque sabe que recibirá un token, queda fuera de esa formulación.
1
424
·
--
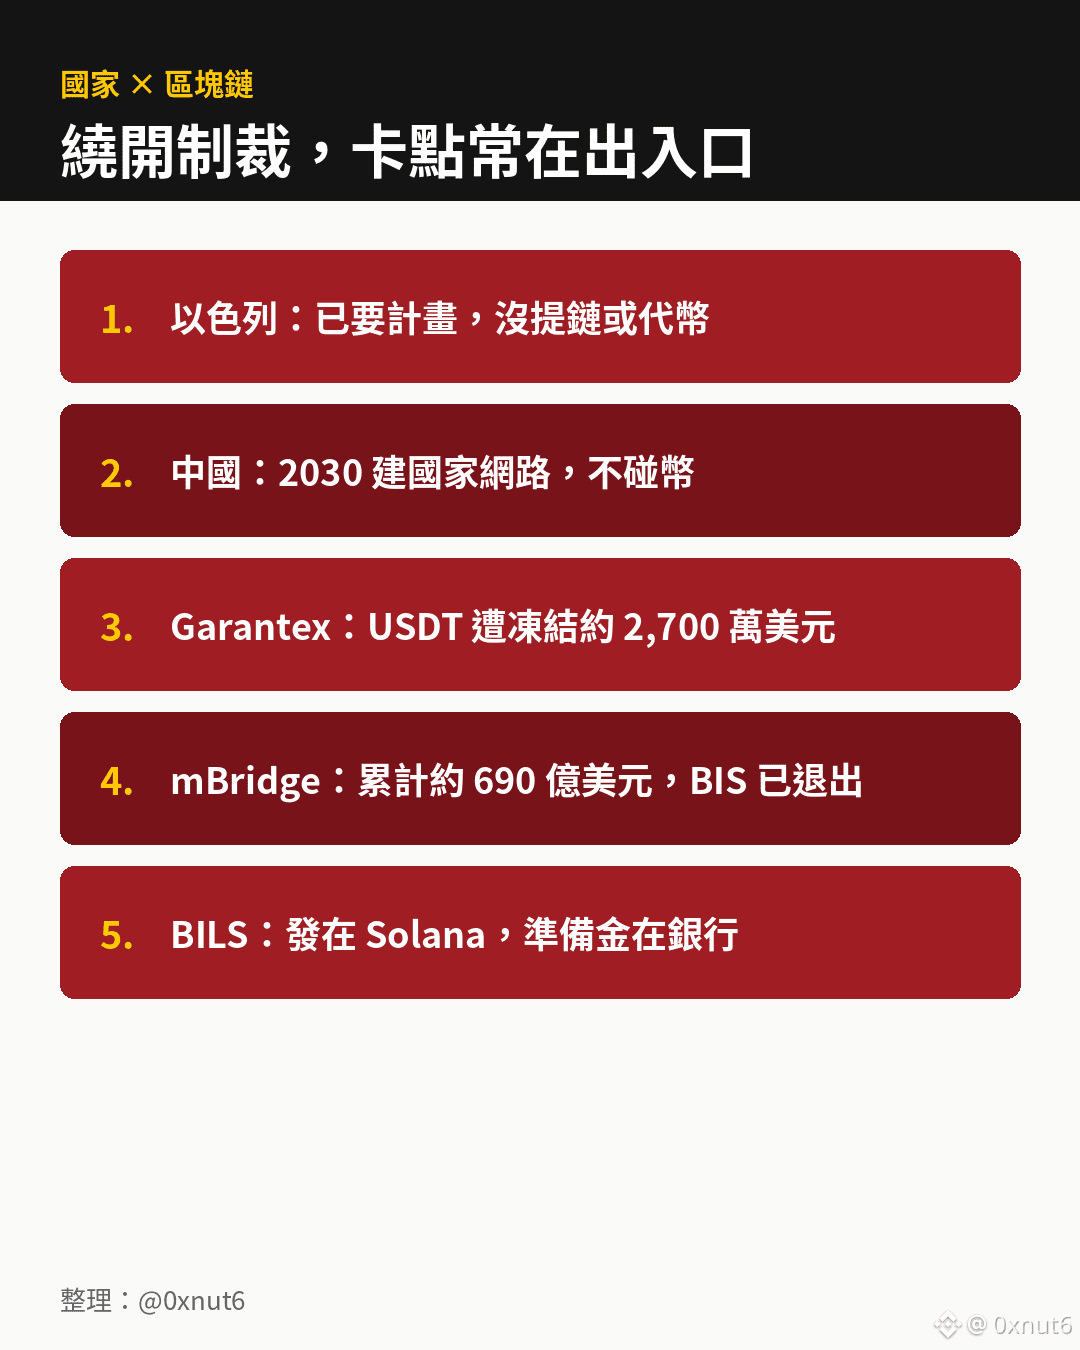
En una entrevista concedida el 23 de octubre al canal económico de Canal 10 de Israel, Netanyahu dijo que las sanciones bancarias podrían llegar de verdad, por lo que ya había pedido que prepararan un plan de «economía alternativa» capaz de eludirlas. La cadena de bloques es una de las opciones. No dijo qué cadena usarían ni mencionó ningún token. Por ahora, lo único que se ha hecho público es el contenido de esa entrevista.
Ese mismo día, China publicó su Decimoquinto Plan Quinquenal Nacional de Informatización, en el que se establece que para 2030 deberá estar básicamente construida una red nacional de cadena de bloques. Sin embargo, la prohibición china de las criptomonedas no ha cambiado: esa red es una infraestructura impulsada por el Estado y no tiene relación con las cadenas públicas ni con los tokens.
Israel piensa en eludir las sanciones; China, por su parte, utiliza otro sistema, mBridge, para que una parte de las liquidaciones transfronterizas no tenga que pasar por el sistema bancario del dólar. Pero el principal obstáculo de este tipo de iniciativas suele estar en las vías de entrada y salida. El exchange ruso Garantex quedó paralizado después de que Tether congelara unos 27 millones de dólares en USDT en marzo de 2025. La cadena no se cerró, pero cuando el emisor congela los fondos, estos dejan de poder moverse. La plataforma transfronteriza mBridge, liderada por China, recurre a monedas digitales de bancos centrales de distintos países para liquidar directamente. Según datos del Atlantic Council, hasta junio de este año el volumen acumulado de transacciones rondaba los 69.000 millones de dólares. Sin embargo, el BIS se retiró en octubre de 2024 (la versión oficial fue que el proyecto ya podía quedar en manos de los bancos centrales de cada país para su propia operación), y Arabia Saudita también se marchó tras completar la prueba de concepto.
En realidad, Israel ya cuenta con una herramienta lista para usar. En abril de este año, la Autoridad del Mercado de Capitales de Israel aprobó que Bits of Gold emitiera BILS, una stablecoin vinculada al shekel en una proporción de 1:1. Se emite en Solana y Fireblocks proporciona la tecnología de custodia. Sin embargo, las reservas de BILS están depositadas en cuentas bancarias dentro de Israel. Si las sanciones afectan directamente a los bancos, esta stablecoin también se verá afectada. Creo que lo que más debería aclarar este plan es dónde se mantendrán las reservas y dónde estarán los canales de conversión. Si al final sigue dependiendo de la custodia de bancos nacionales, probablemente su capacidad para resistir las sanciones será bastante limitada.
196
·
--
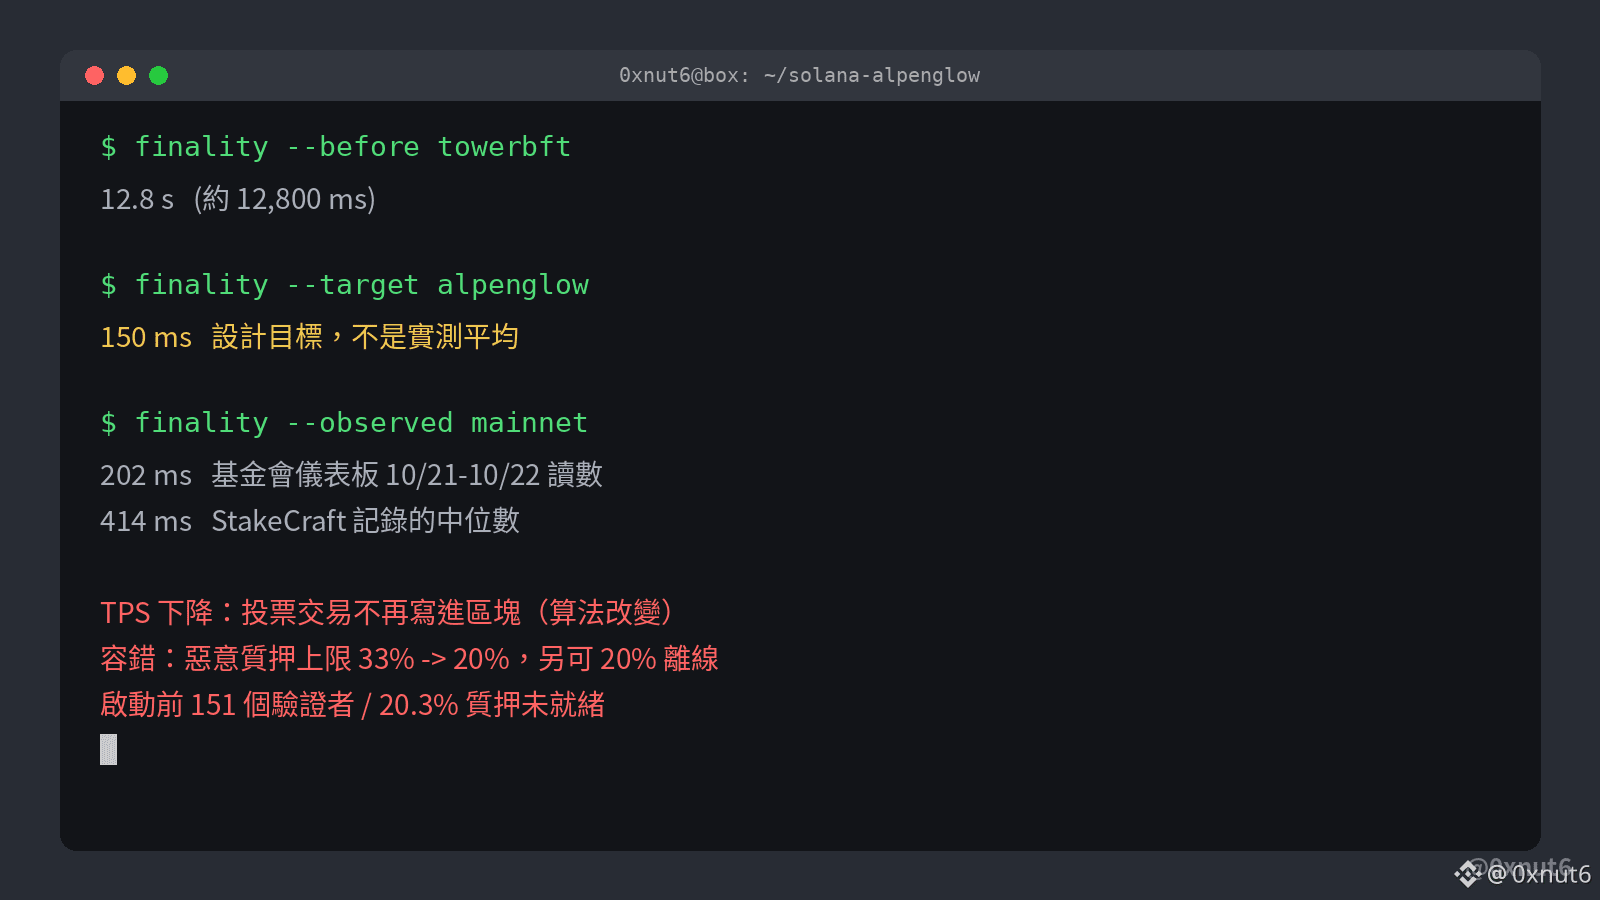
Solana anunció oficialmente el 21/10 que la actualización de consenso Alpenglow ya está activa en la red principal. La finalidad pasó de unos 12,8 segundos a unos 150 milisegundos.
Solana afirmó que Alpenglow redujo la finalidad de unos 12,8 segundos a unos 150 milisegundos. Sin duda, es el mayor cambio en la capa de consenso desde que Solana se lanzó. Tras la retirada del antiguo TowerBFT, los validadores ahora votan directamente entre sí y agrupan los votos en certificados. Un bloque queda finalizado tras una o dos rondas de votación, así que las transacciones ya no tienen que esperar más de diez segundos para tener la certeza de que no se revertirán.
Sin embargo, los 150 milisegundos son un objetivo de diseño, no una medición estable en la red principal. El panel de la fundación registró 202 milisegundos el 21/10 y el 22/10, mientras que el operador de validadores StakeCraft anotó una mediana de unos 414 milisegundos. La diferencia se debe principalmente a si un bloque requiere una o dos rondas de votación. Incluso tomando como referencia los 414 milisegundos, la velocidad es unas 30 veces mayor que antes. Y, frente a los aproximadamente 12,8 minutos de finalidad de Ethereum, la diferencia sigue siendo enorme.
Además, hay dos aspectos que conviene tener en cuenta:
1. Las transacciones de voto ya no se incluyen en los bloques, por lo que la cifra de TPS de Solana caerá notablemente. Sin embargo, el uso real no ha disminuido: el gráfico de TPS que cruza el 21/10 combina en realidad dos métodos de cálculo distintos.
2. La proporción de stake malicioso que la red puede tolerar bajó del 33 % al 20 %. A cambio, la cadena puede seguir funcionando aunque otro 20 % del stake quede fuera de línea. El día antes de la activación, 151 validadores, con alrededor del 20,3 % del stake, seguían marcados como no preparados. Además, esta migración no es compatible con el cliente Firedancer.
Quienes tengan SOL en staking pueden comprobar que los validadores a los que delegaron siguen votando con normalidad, ya que los nodos que no votan no reciben recompensas por inflación. La segunda fase, Rotor, prevista por @anza_xyz, todavía no tiene fecha de lanzamiento. Hasta entonces, la mediana que muestra el panel reflejará mejor la experiencia real que el objetivo de 150 milisegundos.
190
·
--
Ver traducción
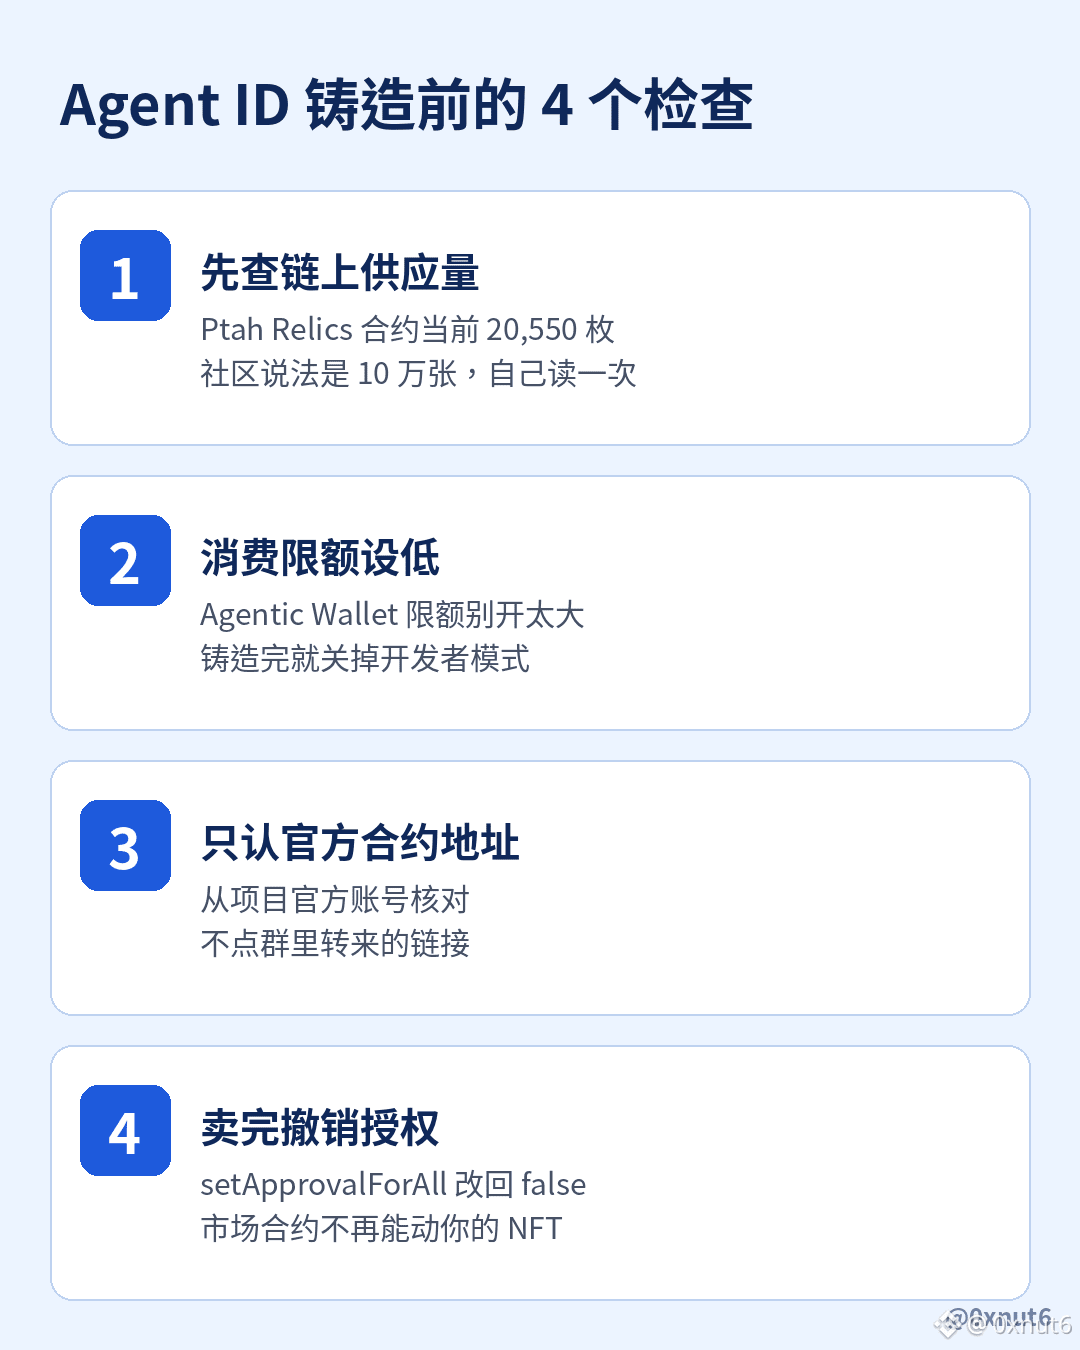
只许 Binance Agent ID 铸造的 Ptah Relics,我今天下午在 BNB Chain 上直接读了合约,当前供应量是 20,550 枚。社区里流传的说法是“10 万张一晚打完”,两边差了将近 5 倍,可能中间有销毁,也可能总量说法本来就不准,跟风之前值得自己去链上查一次。
背景是 @BinanceWallet 10 月 20 日上线的 .ai Agent ID,底层用 @spaceidprotocol 的域名设施,免费领取,每个 Agentic Wallet 只能绑一个,据目前的报道也不能转让。热度大致是在项目方开始拿 Agent ID 当参与门槛之后起来的。社区整理的规则是 @Ptahtrade 每个 ID 最多铸 4 枚,如果这个上限属实,倒推下来这一轮至少有 5,100 多个 ID 参与。
这很像 2022 年币安推出的 BAB 灵魂绑定代币,也是先发一张不可转让的身份凭证,再由项目只对持有者开放。区别在于 BAB 绑的是完成 KYC 的账户,Agent ID 绑的是能让 AI 自动签名的钱包,门槛低得多,被批量注册的可能也更高。通过技能自动铸造要先打开开发者模式,卖出时还要给市场合约做 setApprovalForAll 授权,也就是允许市场合约转走你在这个 NFT 合约里的全部藏品,风险主要藏在这两个开关里。
真要参与的话,这三件事比抢速度更重要:
1. Agentic Wallet 的消费限额设低一点,铸造完就把开发者模式关掉
2. 合约地址只从项目官方账号核对,不点群里转来的链接
3. 卖完之后在 NFT 合约上把市场授权改回 false
76
·
--
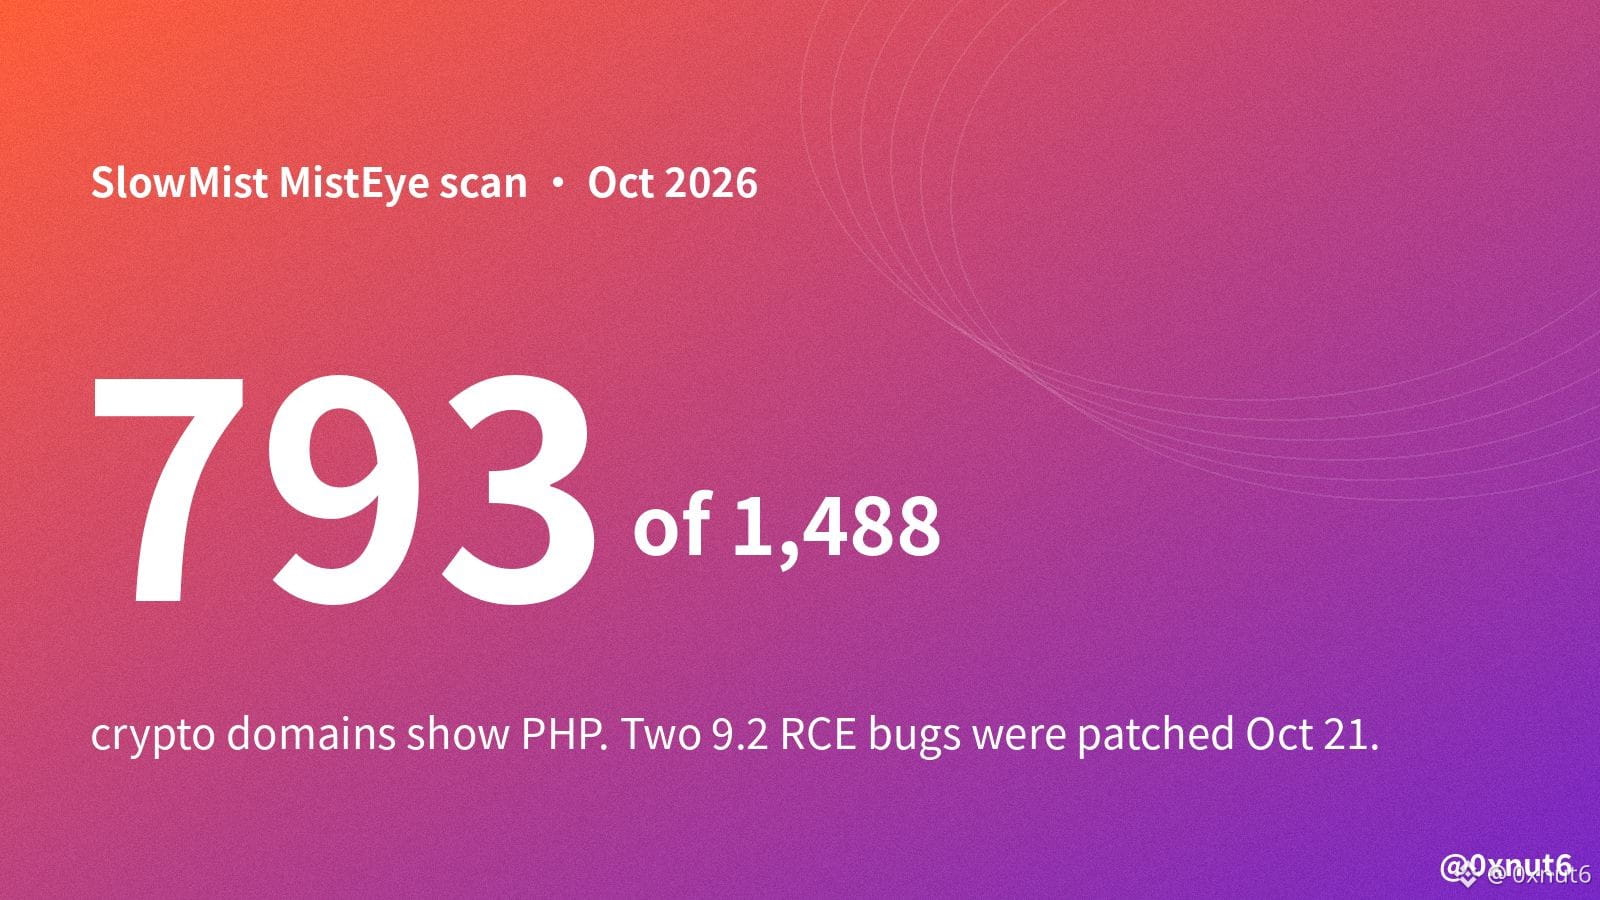
SlowMist analizó 1.488 dominios de criptomonedas y encontró PHP en 793 de ellos. Esta semana, PHP corrigió dos errores que permiten a un desconocido ejecutar código en un servidor web sin iniciar sesión.
Ambos tienen una calificación de 9,2 y afectan a la gestión de memoria y al manejo de errores, áreas que intervienen en casi todas las solicitudes. En Apache con mod_php, una sola solicitud no autenticada puede activar el primer error antes de que se ejecute cualquier código de la aplicación. Las correcciones se publicaron el 21 de octubre, pero PHP 8.1 y las versiones anteriores llegaron al final de su vida útil y no reciben lanzamientos oficiales, así que esos servidores dependen de una actualización retroportada por su distribución o de una actualización de versión.
Los usuarios pueden salir perjudicados aunque ningún contrato inteligente falle, porque un atacante que controle el servidor web puede cambiar lo que la página le pide firmar a tu monedero. @SlowMist_Team advierte sobre direcciones de destinatarios sustituidas, autorizaciones de tokens modificadas y claves de API robadas que podrían dar acceso a un monedero caliente. BadgerDAO perdió unos 120 millones de dólares por este tipo de manipulación de la interfaz en diciembre de 2021, aunque el atacante entró mediante una clave de API de Cloudflare robada, no a través de PHP. Sus contratos resistieron, mientras que un script inyectado en la interfaz añadió autorizaciones extra a depósitos normales.
Que haya PHP en un dominio no significa que ese sitio sea vulnerable. @PancakeSwap afirma que no usa PHP en absoluto, y @binance dice que ya tenía medidas de protección antes del parche. PHP también reveló un tercer error el 23 de octubre. Solo afecta a una configuración de sesión poco habitual y se puede bloquear con un ajuste de configuración, así que no hace falta un lanzamiento de emergencia, pero los equipos aún tienen trabajo pendiente de limpieza.
Lo que haría esta semana:
- revisaría el gastador y el importe de cada autorización, incluso en los sitios que uso a diario
- tomaría cualquier solicitud repentina para «volver a autorizar» o «migrar» como una señal de alerta
- revocaría las autorizaciones ilimitadas antiguas que ya no necesito
64
·
--
Binance ha anunciado que Binance Feed ha pasado a llamarse Binance Square, evolucionando de un agregador de contenidos a una plataforma social que, además de soportar noticias, facilita la comunicación entre los creadores de contenidos y los seguidores. Además de esto, Binance Square lanzó recientemente una opción de propina para recompensar a los creadores por sus contribuciones de contenido.
Binance ha anunciado que Binance Feed ha pasado a llamarse Binance Square, evolucionando de un agregador de contenidos a una plataforma social que, además de soportar noticias, facilita la comunicación entre los creadores de contenidos y los seguidores. Además de esto, Binance Square lanzó recientemente una opción de propina para recompensar a los creadores por sus contribuciones de contenido.
82
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
BinancePick
3.2M vistas
160,066 están debatiendo
¡Únete a #TemporadaDeResultados: predice resultados en Binance Pick y comparte tu opinión en Binance Square!
Binance Square Official
·417 me gusta
·344.3k vistas
EarningsSeason
5.4M vistas
26,442 están debatiendo
StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
0 vistas
0 están debatiendo