

Veridise Re-poster
79 Publicaciones
Veridise Re-poster
Denunciar
Bloquear usuario
Hardening blockchain security with Formal Methods — Industry-leading security audits and tools for smart contracts, blockchain, and zero-knowledge.
0 Siguiendo
1 Seguidores
3 Me gusta
Publicaciones
Todo
Videos
Ver una instrucción como x = x + 1 es perfectamente normal en el desarrollo de software convencional, pero genera complicaciones innecesarias para un probador. Cuando las variables cambian, el probador se ve obligado a determinar continuamente a qué versión de x se hace referencia en cada punto del código. Gracias a LLZK, este problema se evita por completo, ya que cada valor se asigna una sola vez. Para comprender mejor cómo este enfoque de asignación única simplifica la verificación de circuitos ZK, puedes leer el análisis de @RaghavMalik15.
Ver una instrucción como x = x + 1 es perfectamente normal en el desarrollo de software convencional, pero genera complicaciones innecesarias para un probador. Cuando las variables cambian, el probador se ve obligado a determinar continuamente a qué versión de x se hace referencia en cada punto del código. Gracias a LLZK, este problema se evita por completo, ya que cada valor se asigna una sola vez. Para comprender mejor cómo este enfoque de asignación única simplifica la verificación de circuitos ZK, puedes leer el análisis de @RaghavMalik15.
53
Nueve organizaciones de criptomonedas han creado una nueva coalición llamada Quantum Alliance. De esta colaboración surge un grupo de trabajo dedicado a los sistemas de conocimiento cero poscuánticos, una iniciativa que nuestro equipo sigue muy de cerca.
El principal motivo de nuestro interés son los obstáculos técnicos que implica. Es muy poco habitual que los circuitos diseñados para un sistema de pruebas específico puedan trasladarse sin problemas a otro distinto. Por eso, cualquier reescritura necesaria genera código completamente nuevo que requiere una auditoría exhaustiva desde cero.
Encontrarás más detalles sobre este anuncio aquí:
https://decrypt.co/381236/crypto-firms-launch-quantum-alliance-as-6-million-bitcoin-sit-exposed
75
Verificar el comportamiento de un bucle puede ser complicado cuando no sabes cuántas iteraciones completará. El secreto está en establecer una condición específica que se cumpla desde el principio y se mantenga durante cada iteración. Gracias al principio de inducción, puedes tener la certeza de que esta propiedad seguirá siendo válida cuando la ejecución finalmente concluya. Para ver un excelente ejemplo de este método en acción, @RaghavMalik15 explica paso a paso cómo lo pone en práctica LLEQ.
Verificar el comportamiento de un bucle puede ser complicado cuando no sabes cuántas iteraciones completará. El secreto está en establecer una condición específica que se cumpla desde el principio y se mantenga durante cada iteración. Gracias al principio de inducción, puedes tener la certeza de que esta propiedad seguirá siendo válida cuando la ejecución finalmente concluya. Para ver un excelente ejemplo de este método en acción, @RaghavMalik15 explica paso a paso cómo lo pone en práctica LLEQ.
63
Cada vez que optimizas un circuito ZK para reducir las restricciones, debes asegurarte de que la nueva versión realice exactamente el mismo cálculo que el diseño inicial. Aunque las pruebas estándar solo validan las entradas específicas que prevés, LLEQ adopta un enfoque mucho más exhaustivo. Delega la verificación en un solucionador SMT, que evalúa lógicamente todos los escenarios de entrada posibles. Para ver una guía práctica sobre cómo ejecutar este flujo de trabajo, @RaghavMalik15 ofrece un tutorial completo.
Cada vez que optimizas un circuito ZK para reducir las restricciones, debes asegurarte de que la nueva versión realice exactamente el mismo cálculo que el diseño inicial. Aunque las pruebas estándar solo validan las entradas específicas que prevés, LLEQ adopta un enfoque mucho más exhaustivo. Delega la verificación en un solucionador SMT, que evalúa lógicamente todos los escenarios de entrada posibles. Para ver una guía práctica sobre cómo ejecutar este flujo de trabajo, @RaghavMalik15 ofrece un tutorial completo.
71
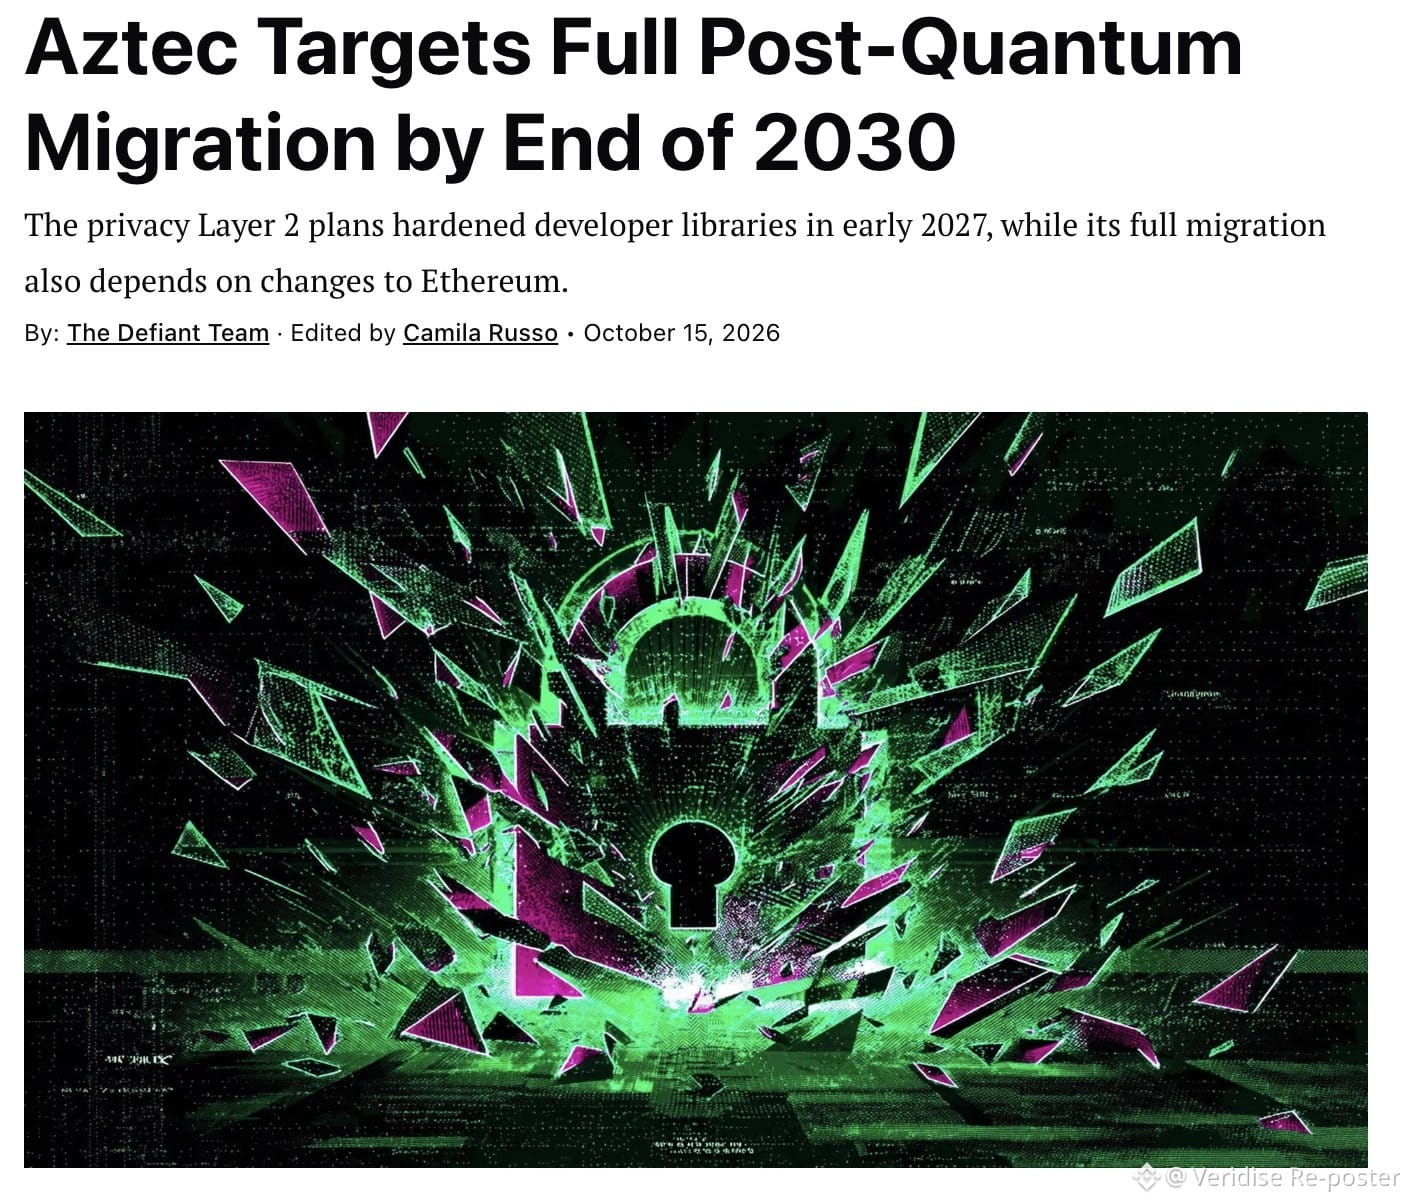
El equipo de @aztecnetwork ha presentado una hoja de ruta integral para la era poscuántica, cuya finalización está prevista para 2030. Lo que hace especialmente interesante este cronograma es el orden de las actualizaciones planificadas. Desde el principio, están dando prioridad a abordar la vulnerabilidad de «recopilar ahora y descifrar después». Por este motivo, las bibliotecas reforzadas que protegen los datos privados se introducirán a principios de 2027, mucho antes de que se realicen cambios en el sistema de pruebas.
https://thedefiant.io/news/blockchains/aztec-targets-full-post-quantum-migration-by-end-of-2030
https://thedefiant.io/news/blockchains/aztec-targets-full-post-quantum-migration-by-end-of-2030
65
Al considerar la migración de Bitcoin, elegir un esquema de firma poscuántica es, de hecho, el paso menos complicado. Un artículo reciente sobre computación poscuántica publicado por Coinbase pone de relieve un problema mucho más difícil. Las billeteras que utilizan esquemas con estado deben llevar un control minucioso de cuáles claves de un solo uso ya se han utilizado. Si un usuario restaura una copia de seguridad desactualizada y luego reutiliza una clave, un atacante podría falsificar una firma válida.
https://www.coindesk.com/tech/2026/10/14/coinbase-which-holds-5-of-all-bitcoin-wants-the-quantum-fix-started-now
https://www.coindesk.com/tech/2026/10/14/coinbase-which-holds-5-of-all-bitcoin-wants-the-quantum-fix-started-now
68
Los agentes de inteligencia artificial tuvieron una presencia destacada en todo el evento @token2049, donde se mostró cómo realizaban tareas complejas, como gestionar tesorerías, ejecutar operaciones y redactar contratos. Sin embargo, en medio de todo el entusiasmo, se pasó por alto en gran medida una conversación fundamental. Casi nadie abordó la necesidad de validar los resultados concretos que producen estos agentes. Resolver precisamente esta brecha de verificación es en lo que se ha centrado nuestro equipo. Esperamos compartir más detalles contigo muy pronto.
Los agentes de inteligencia artificial tuvieron una presencia destacada en todo el evento @token2049, donde se mostró cómo realizaban tareas complejas, como gestionar tesorerías, ejecutar operaciones y redactar contratos. Sin embargo, en medio de todo el entusiasmo, se pasó por alto en gran medida una conversación fundamental. Casi nadie abordó la necesidad de validar los resultados concretos que producen estos agentes. Resolver precisamente esta brecha de verificación es en lo que se ha centrado nuestro equipo. Esperamos compartir más detalles contigo muy pronto.
71
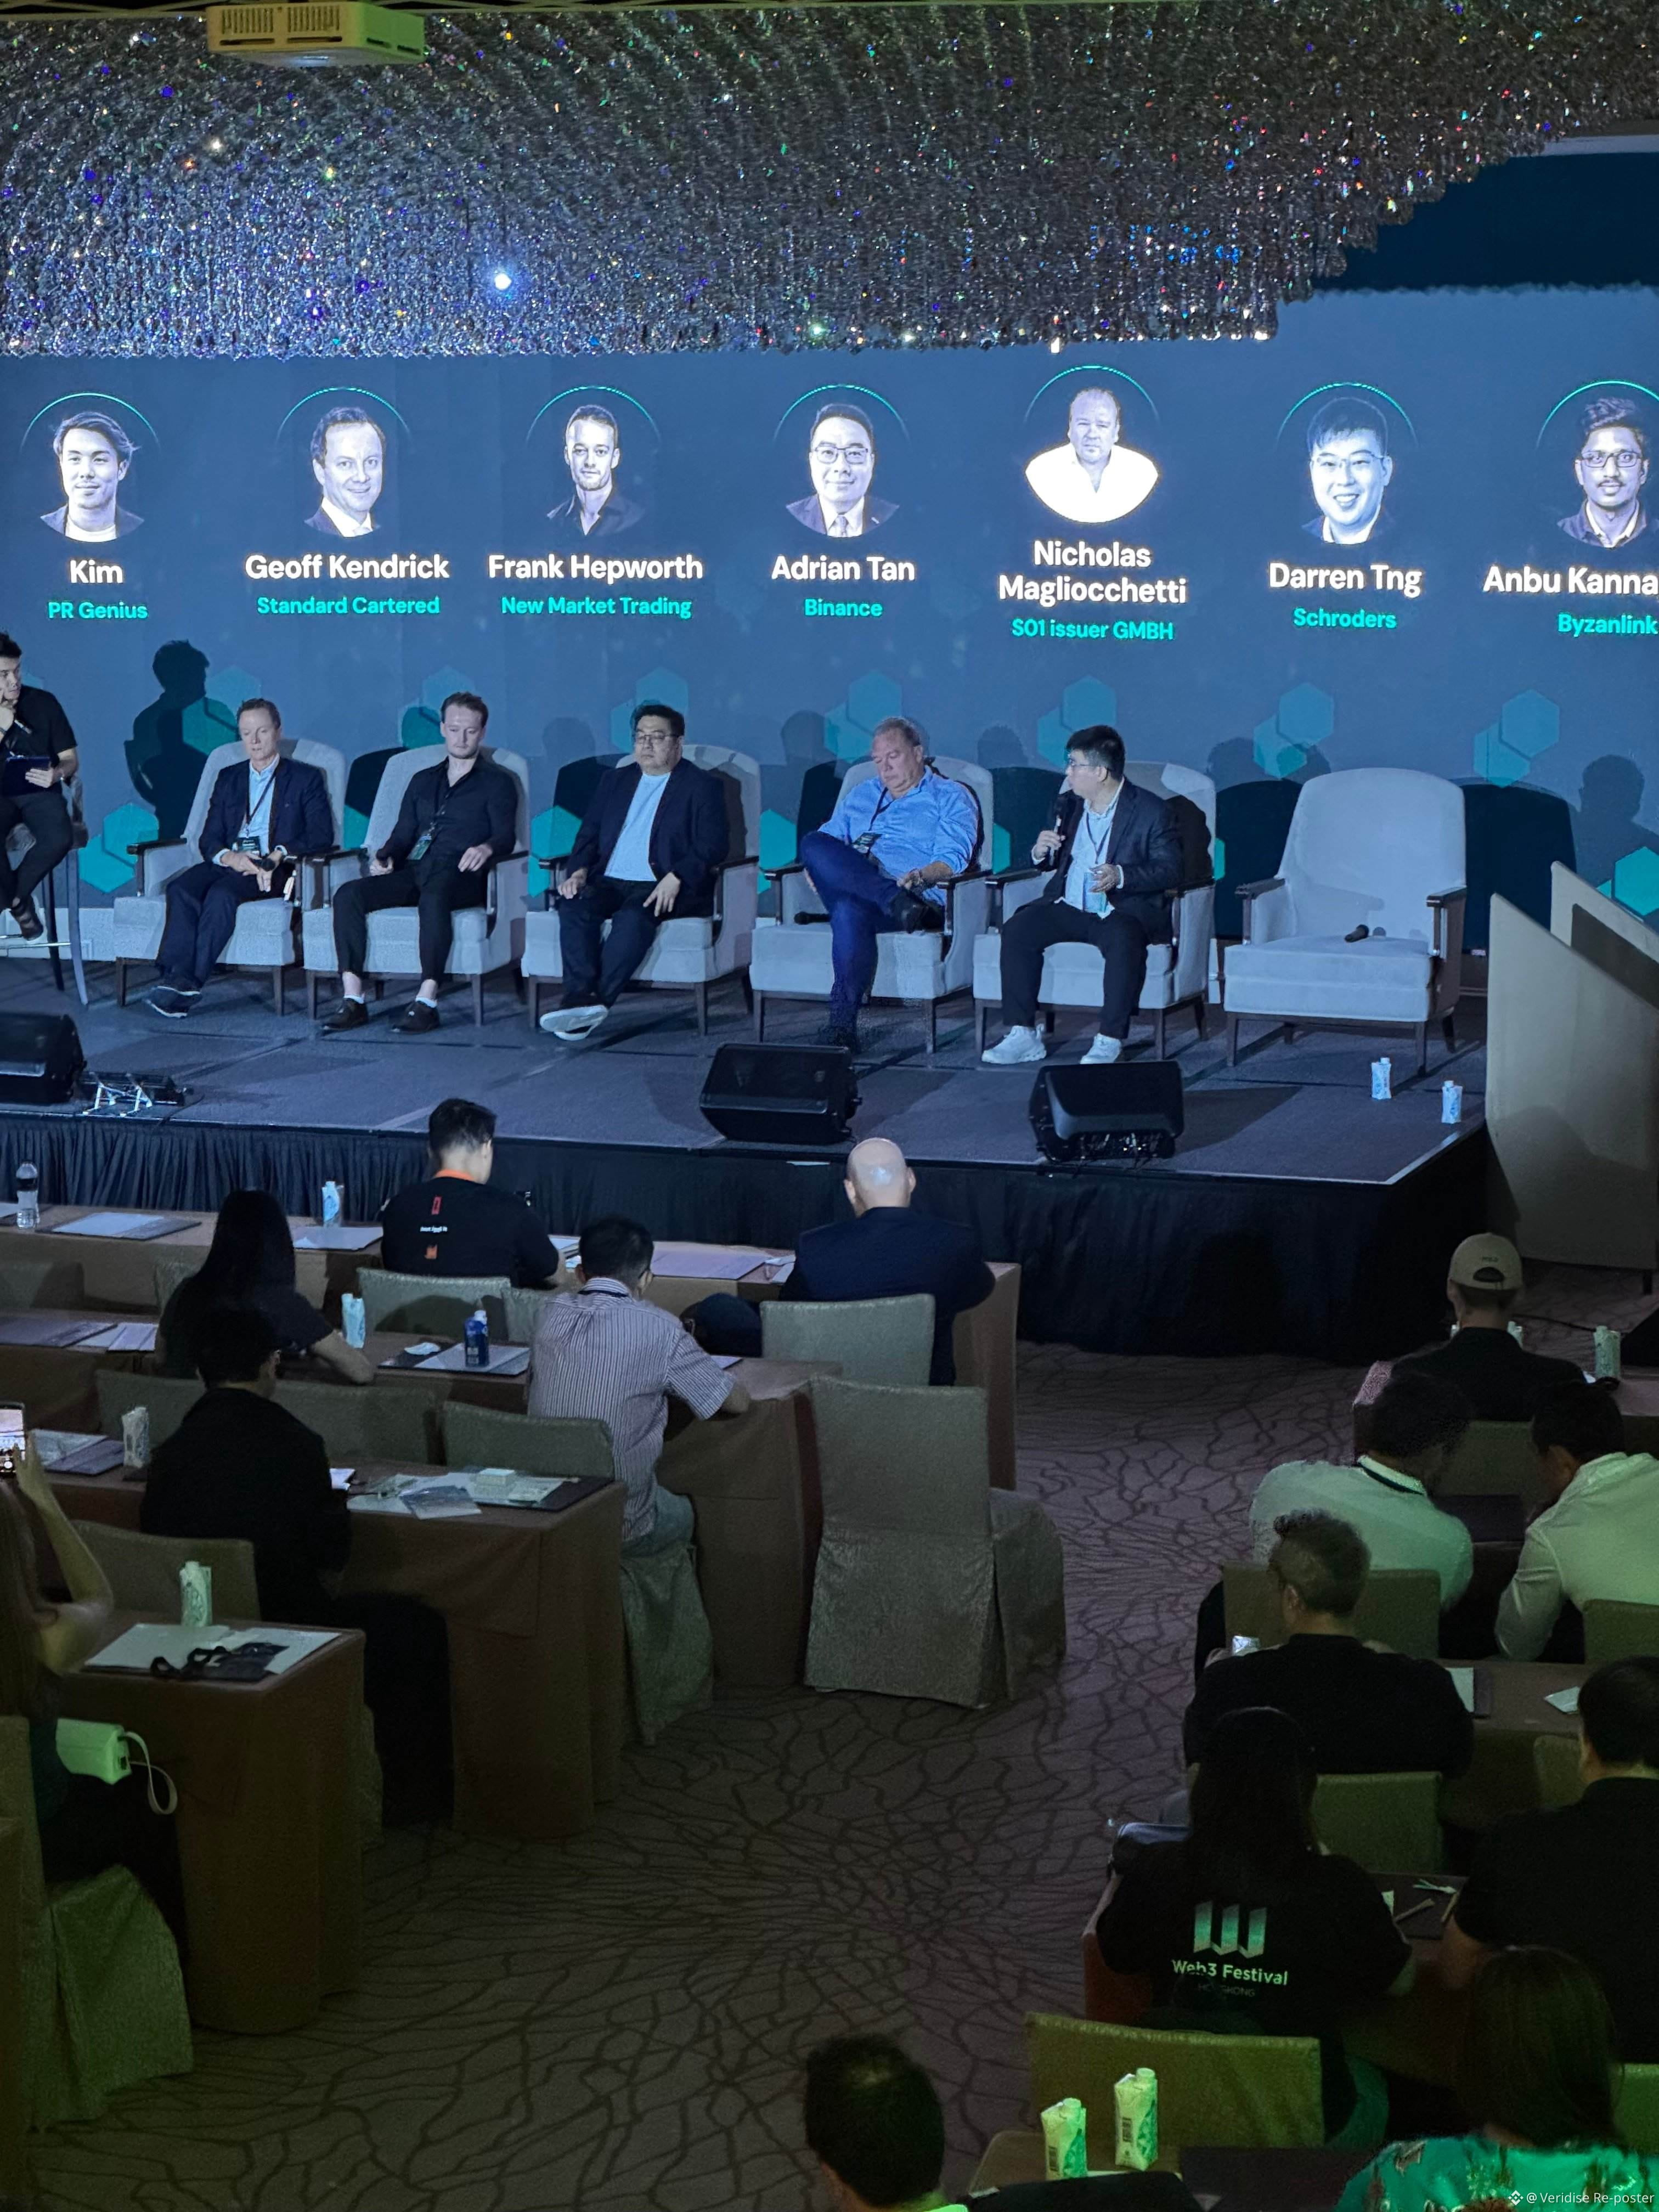
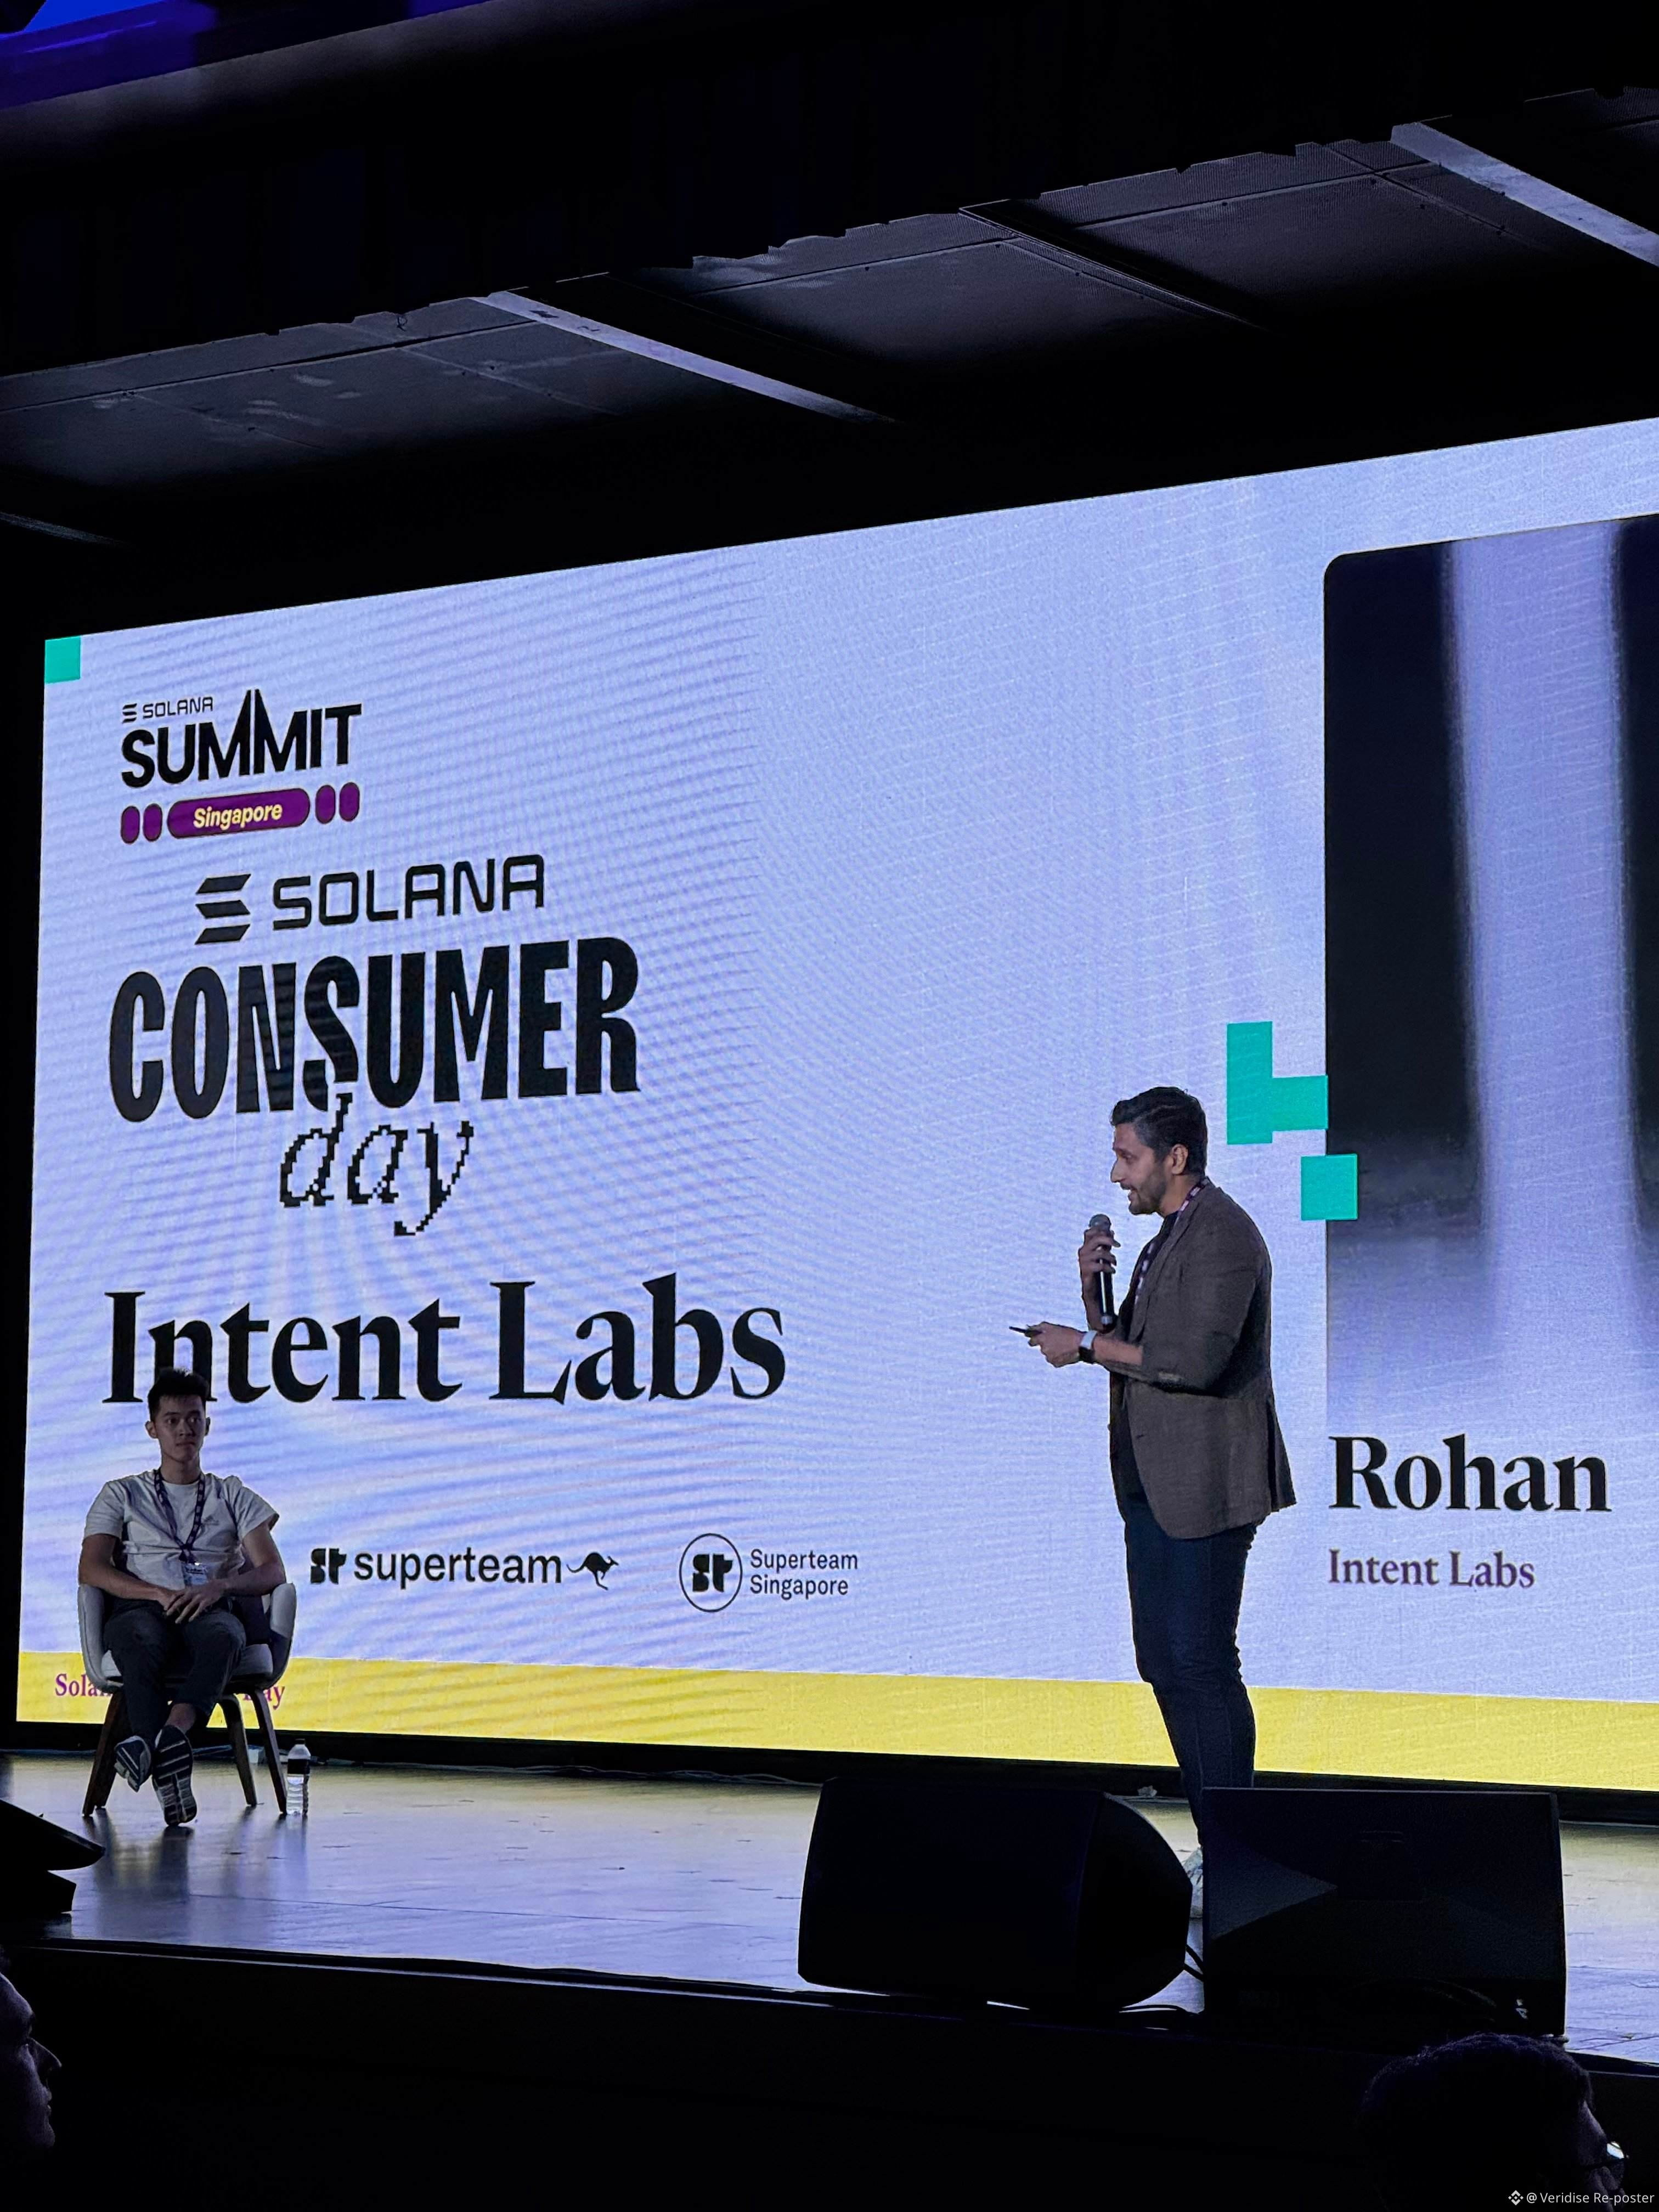
Durante una jornada completa en Singapur, el equipo de Veridise tuvo el placer de hablar en tres escenarios distintos. Ya fuera en la @solana Summit, participando en @gammaprime o asistiendo al Multichain Day, nuestras conversaciones giraron en gran medida en torno a ZK, las auditorías de seguridad y la verificación formal. A pesar de las diferencias entre los eventos, la gente planteó una y otra vez un tema común. La pregunta recurrente del público era cómo encontrar una forma fiable de verificar que un fragmento de código determinado realmente hace exactamente lo que especifican sus requisitos.
Durante una jornada completa en Singapur, el equipo de Veridise tuvo el placer de hablar en tres escenarios distintos. Ya fuera en la @solana Summit, participando en @gammaprime o asistiendo al Multichain Day, nuestras conversaciones giraron en gran medida en torno a ZK, las auditorías de seguridad y la verificación formal. A pesar de las diferencias entre los eventos, la gente planteó una y otra vez un tema común. La pregunta recurrente del público era cómo encontrar una forma fiable de verificar que un fragmento de código determinado realmente hace exactamente lo que especifican sus requisitos.
69
Si tu hoja de ruta incluye una auditoría próxima para el Q4 o principios del próximo año, @kulm1nski es la persona ideal con la que consultar en relación con el alcance de tu proyecto y la planificación. Viajará a Singapur para asistir a @token2049 del 5 al 9 de octubre. Por favor, envíale un DM para coordinar un horario para reunirse.
Si tu hoja de ruta incluye una auditoría próxima para el Q4 o principios del próximo año, @kulm1nski es la persona ideal con la que consultar en relación con el alcance de tu proyecto y la planificación. Viajará a Singapur para asistir a @token2049 del 5 al 9 de octubre. Por favor, envíale un DM para coordinar un horario para reunirse.
60
Si tu hoja de ruta próxima incluye seguridad y buscas una conversación directa sobre el tema, la semana que viene es una oportunidad perfecta para conectar. @FormallyJon se dirige a Singapur, donde asistirá a @token2049 y explorará los eventos secundarios del 5 al 9 de octubre. Siéntete libre de enviar un DM para reservar una hora de reunión.
Si tu hoja de ruta próxima incluye seguridad y buscas una conversación directa sobre el tema, la semana que viene es una oportunidad perfecta para conectar. @FormallyJon se dirige a Singapur, donde asistirá a @token2049 y explorará los eventos secundarios del 5 al 9 de octubre. Siéntete libre de enviar un DM para reservar una hora de reunión.
70
Con la introducción de las transacciones con marco (Frame Transactions), las cuentas tendrán la flexibilidad de definir sus propias pautas de autorización específicas. Esto significa que los usuarios pueden configurar reglas personalizadas para esquemas de firma alternativos, recuperación de cuentas y múltiples aprobaciones. Como resultado de este cambio, la lógica operativa que actualmente reside en el código de cada billetera se trasladará directamente al protocolo subyacente. Es importante tener en cuenta que, a medida que esta lógica transita, su correspondiente superficie de fallo también se trasladará a la capa del protocolo.
https://thedefiant.io/news/blockchains/buterin-maps-ethereum-s-post-hegota-cryptographic-world-computer
https://thedefiant.io/news/blockchains/buterin-maps-ethereum-s-post-hegota-cryptographic-world-computer
1
2.1k
Antes de compartir la estimación de $63 para una transacción de Bitcoin resistente a la cuántica, se recomienda encarecidamente revisar la metodología subyacente. Como @StarkWareLtd explica claramente, esta cantidad es puramente un modelo teórico y no una factura real, lo que significa que nunca se generan transacciones reales. Además, aunque los puntos de referencia de rendimiento se ejecutaron usando RTX 4090, la proyección general de costos asume una red hipotética compuesta por 100 RTX 3090.
https://thedefiant.io/news/blockchains/starkware-challenge-cuts-quantum-safe-bitcoin-compute-estimate-by-79
https://thedefiant.io/news/blockchains/starkware-challenge-cuts-quantum-safe-bitcoin-compute-estimate-by-79
83
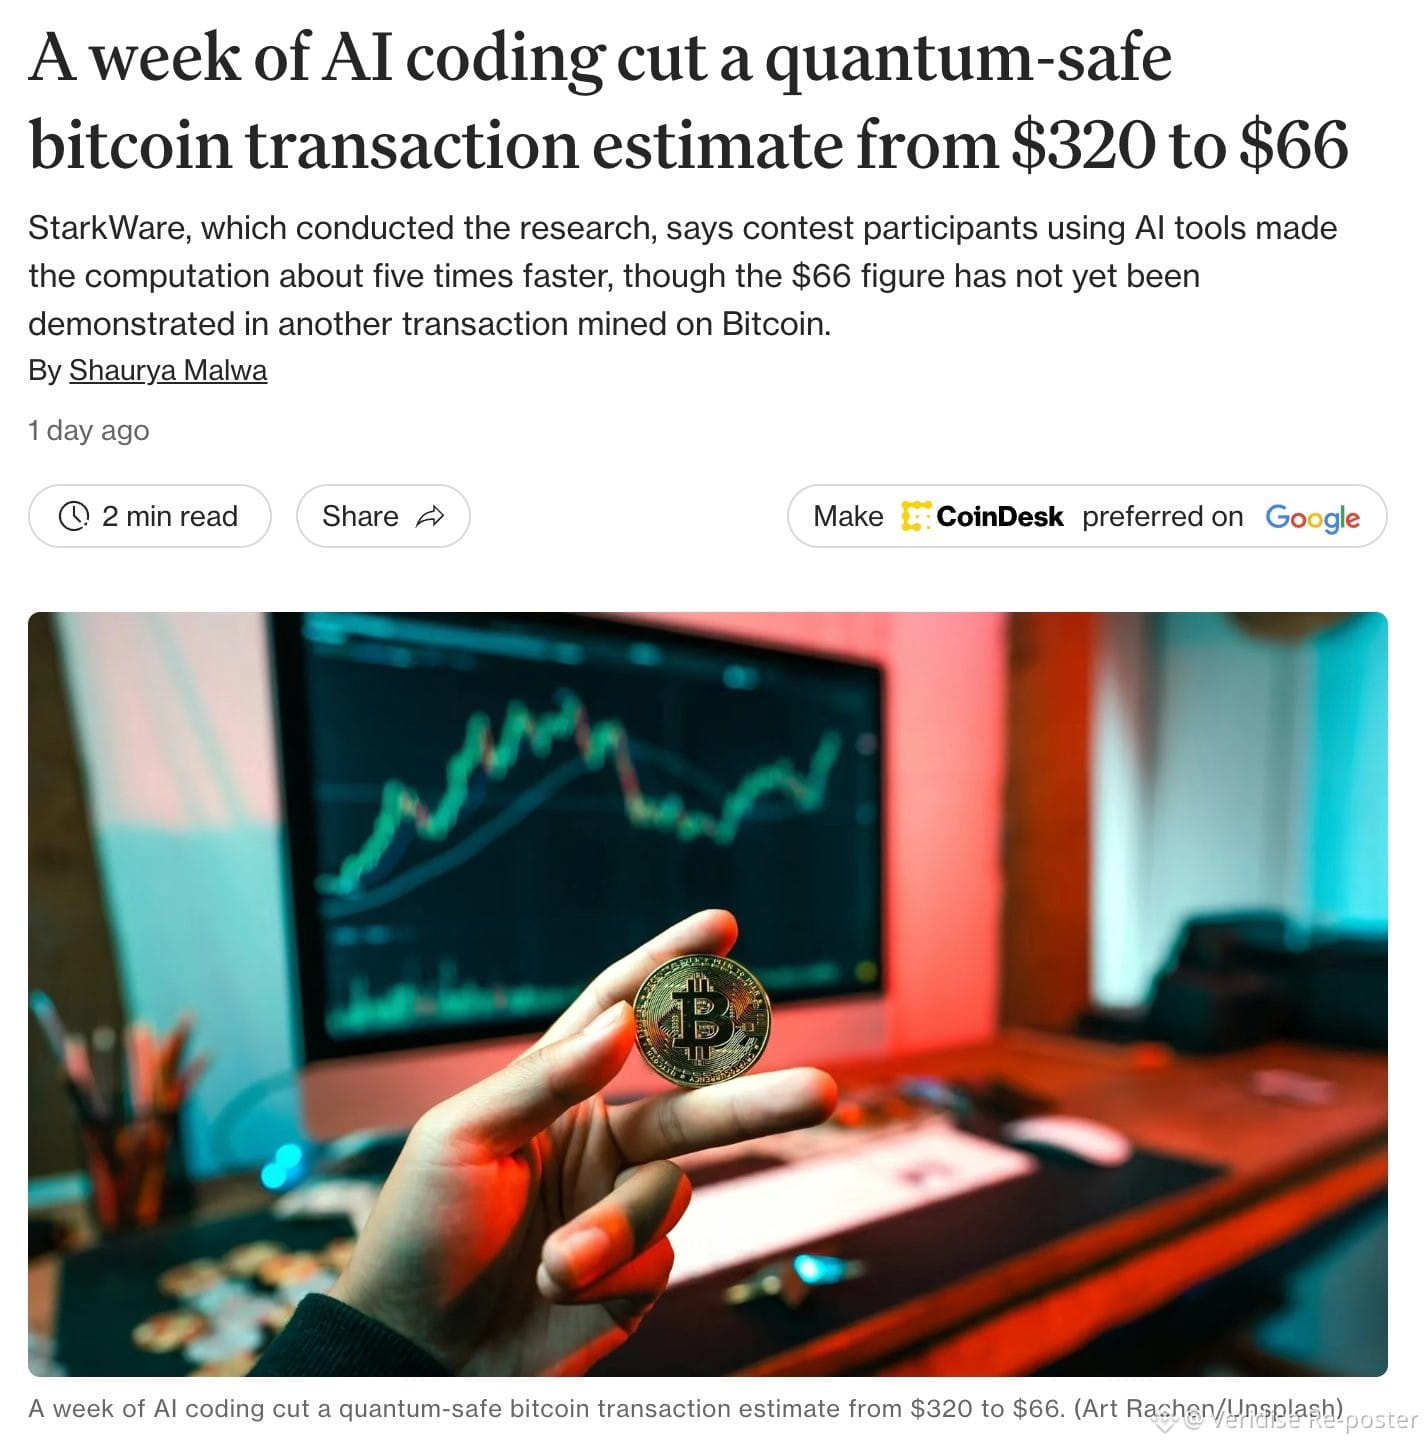
Asegurar una transacción de Bitcoin frente a las amenazas de la computación cuántica es ahora 6 veces más rápido, todo gracias a código criptográfico que ha sido optimizado por inteligencia artificial. Aunque la velocidad es una métrica que podemos medir con facilidad, establecer que dos métodos son verdaderamente equivalentes es imposible sin una prueba verificable.
https://www.coindesk.com/tech/2026/09/24/a-week-of-ai-coding-cut-a-quantum-safe-bitcoin-transaction-estimate-from-usd320-to-usd66
https://www.coindesk.com/tech/2026/09/24/a-week-of-ai-coding-cut-a-quantum-safe-bitcoin-transaction-estimate-from-usd320-to-usd66
80
Verificado
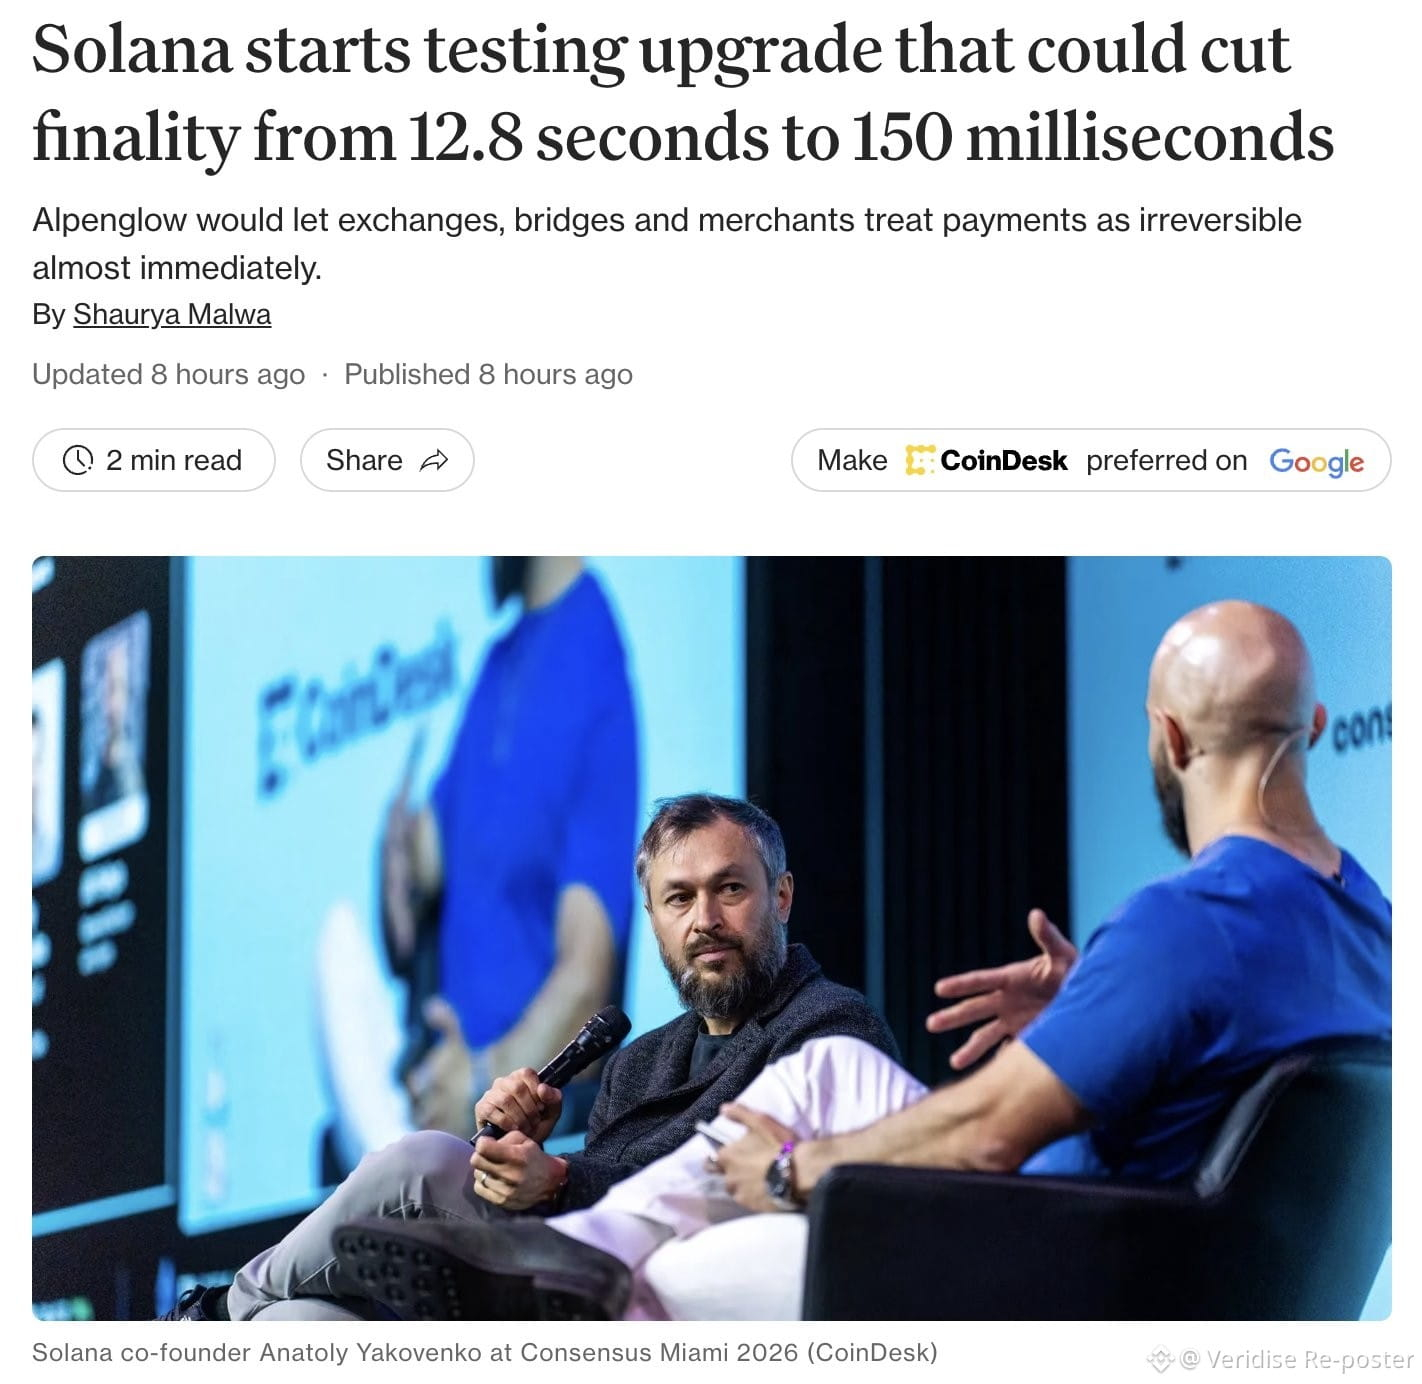
La mejora Alpenglow se está probando actualmente en la red de pruebas de Solana, logrando una impresionante reducción en el tiempo de finalidad: de 12,8 segundos a solo 150 milisegundos. Si bien esta fase garantiza que los validadores se sometan a una evaluación exhaustiva, lamentablemente deja las integraciones sin revisar. En consecuencia, cualquier flujo de depósito o puente que mantenga una confirmación constante calibrada específicamente para 32 slots opera bajo la suposición de que nadie ha vuelto a derivarla.
https://www.coindesk.com/tech/2026/09/23/solana-starts-testing-upgrade-that-could-cut-finality-from-12-8-seconds-to-150-milliseconds
https://www.coindesk.com/tech/2026/09/23/solana-starts-testing-upgrade-that-could-cut-finality-from-12-8-seconds-to-150-milliseconds
2
1.9k
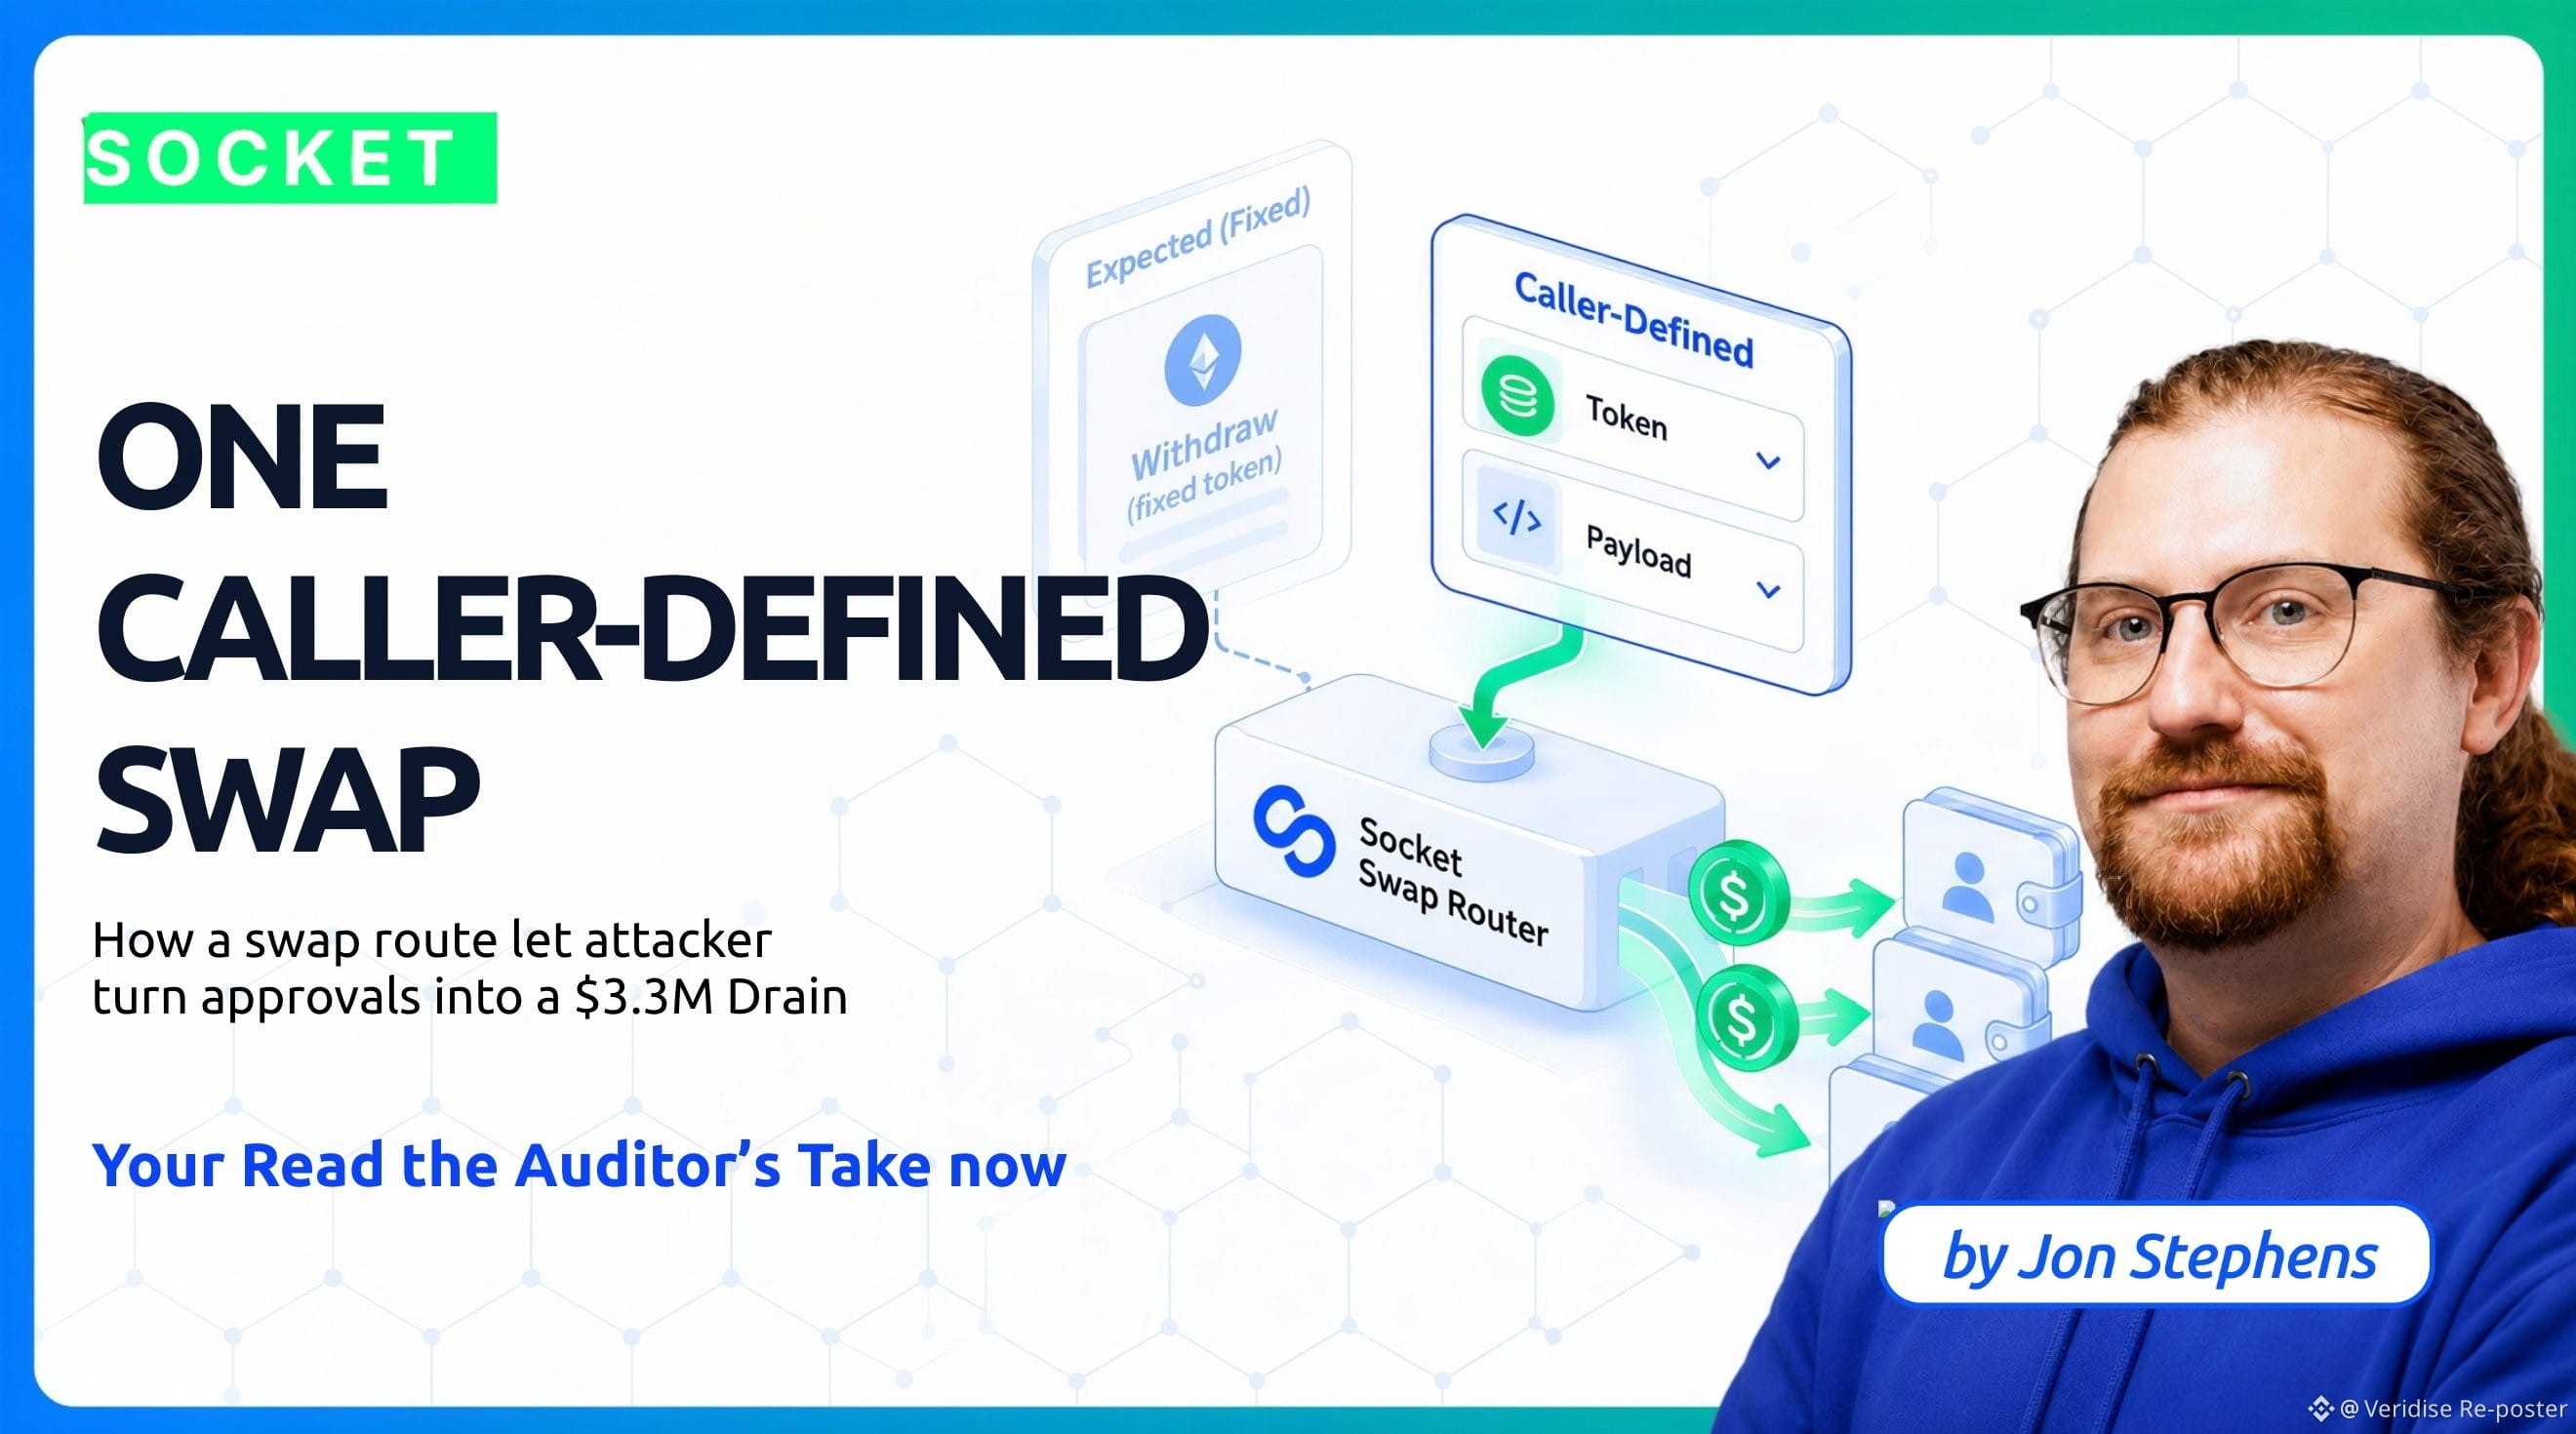
En la edición más reciente de Auditor's Take, @FormallyJon examina una clase de vulnerabilidad distinta. El problema central ocurre siempre que una función toma calldata proporcionada por el llamador y la pasa directamente a una llamada de bajo nivel. Esta configuración hace posible activar cualquier acción que se exponga mediante la interfaz del contrato destino. Esto crea un escenario peligroso porque ese grupo específico de operaciones nunca fue diseñado intencionalmente por nadie, ni fue inspeccionado jamás por un auditor. Puedes explorar el análisis completo visitando el enlace de abajo.
https://veridise.com/blog/audit-insights/arbitrary_external_call_injection_socket_exploit/
https://veridise.com/blog/audit-insights/arbitrary_external_call_injection_socket_exploit/
80
Aunque la verificación formal es altamente efectiva para señalar que una propiedad ha fallado, se queda corta al explicar la razón subyacente. Aprende más de @ShankaraPailoo2 sobre el proceso de traducir un contraejemplo básico en una causa raíz clara.
Aunque la verificación formal es altamente efectiva para señalar que una propiedad ha fallado, se queda corta al explicar la razón subyacente. Aprende más de @ShankaraPailoo2 sobre el proceso de traducir un contraejemplo básico en una causa raíz clara.
77
Para una explicación paso a paso de cómo funciona esto, consulte el recorrido proporcionado por @RaghavMalik15 a continuación. Notará que Z3 resuelve correctamente esta obligación de prueba de LLZK en menos de un segundo. En última instancia, debido a que no se puede satisfacer el antecedente, no es necesaria una prueba adicional.
Para una explicación paso a paso de cómo funciona esto, consulte el recorrido proporcionado por @RaghavMalik15 a continuación. Notará que Z3 resuelve correctamente esta obligación de prueba de LLZK en menos de un segundo. En última instancia, debido a que no se puede satisfacer el antecedente, no es necesaria una prueba adicional.
1
1
492
Una fecha objetivo estricta de diciembre de 2029 ha sido establecida oficialmente por Ethereum para lograr resistencia cuántica. Curiosamente, este calendario está impulsado por completo por el calendario de despliegue de las actualizaciones de protección, en lugar de esperar a ver cuándo aparecen realmente las computadoras cuánticas funcionales. Alcanzar este hito requerirá cinco bifurcaciones distintas de la red, con cada fase asignada exactamente a 7.2 meses. El itinerario de desarrollo es extremadamente ajustado y no deja absolutamente ningún margen para retrasos. Puedes revisar todos los detalles en https://blog.ethereum.org/2026/09/07/protocol-priorities
Una fecha objetivo estricta de diciembre de 2029 ha sido establecida oficialmente por Ethereum para lograr resistencia cuántica. Curiosamente, este calendario está impulsado por completo por el calendario de despliegue de las actualizaciones de protección, en lugar de esperar a ver cuándo aparecen realmente las computadoras cuánticas funcionales. Alcanzar este hito requerirá cinco bifurcaciones distintas de la red, con cada fase asignada exactamente a 7.2 meses. El itinerario de desarrollo es extremadamente ajustado y no deja absolutamente ningún margen para retrasos. Puedes revisar todos los detalles en https://blog.ethereum.org/2026/09/07/protocol-priorities
52
Las llamadas externas funcionan como la base esencial del código en cadena (on-chain), lo que significa que su simple presencia nunca debe considerarse automáticamente una señal de advertencia. Sin embargo, existen exactamente 2 situaciones específicas que realmente indican peligro. El primer problema importante surge cuando una actualización de estado tiene lugar solo después de que la llamada ya ha finalizado. El segundo riesgo ocurre cuando el control de la ejecución se entrega a código que nadie ha revisado adecuadamente.
Las llamadas externas funcionan como la base esencial del código en cadena (on-chain), lo que significa que su simple presencia nunca debe considerarse automáticamente una señal de advertencia. Sin embargo, existen exactamente 2 situaciones específicas que realmente indican peligro. El primer problema importante surge cuando una actualización de estado tiene lugar solo después de que la llamada ya ha finalizado. El segundo riesgo ocurre cuando el control de la ejecución se entrega a código que nadie ha revisado adecuadamente.
37
Una vez que estableces la equivalencia una sola vez, analizar cualquier detalle adicional de un circuito ya no es un problema de ZK. El proceso pasa sin contratiempos a una tarea estándar de verificación de programas. Este cambio nos permite reutilizar de inmediato décadas de técnicas clásicas. Acompaña a @RaghavMalik15 mientras explora este elemento completamente inesperado de LLEQ.
Una vez que estableces la equivalencia una sola vez, analizar cualquier detalle adicional de un circuito ya no es un problema de ZK. El proceso pasa sin contratiempos a una tarea estándar de verificación de programas. Este cambio nos permite reutilizar de inmediato décadas de técnicas clásicas. Acompaña a @RaghavMalik15 mientras explora este elemento completamente inesperado de LLEQ.
122
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
BinancePick
3.2M vistas
156,602 están debatiendo
¡Únete a #TemporadaDeResultados: predice resultados en Binance Pick y comparte tu opinión en Binance Square!
Binance Square Official
·413 me gusta
·343.9k vistas
EarningsSeason
5.4M vistas
26,199 están debatiendo
SouthKoreaConsidersEducationTaxOnCryptoExchanges
0 vistas
7 están debatiendo