

#hacked
hacked
news-ui-content-detail-count-views
news-ui-personal-center-trending-discussing
news-ui-feed-hot-topic
news-ui-feed-latest-topic
·
--
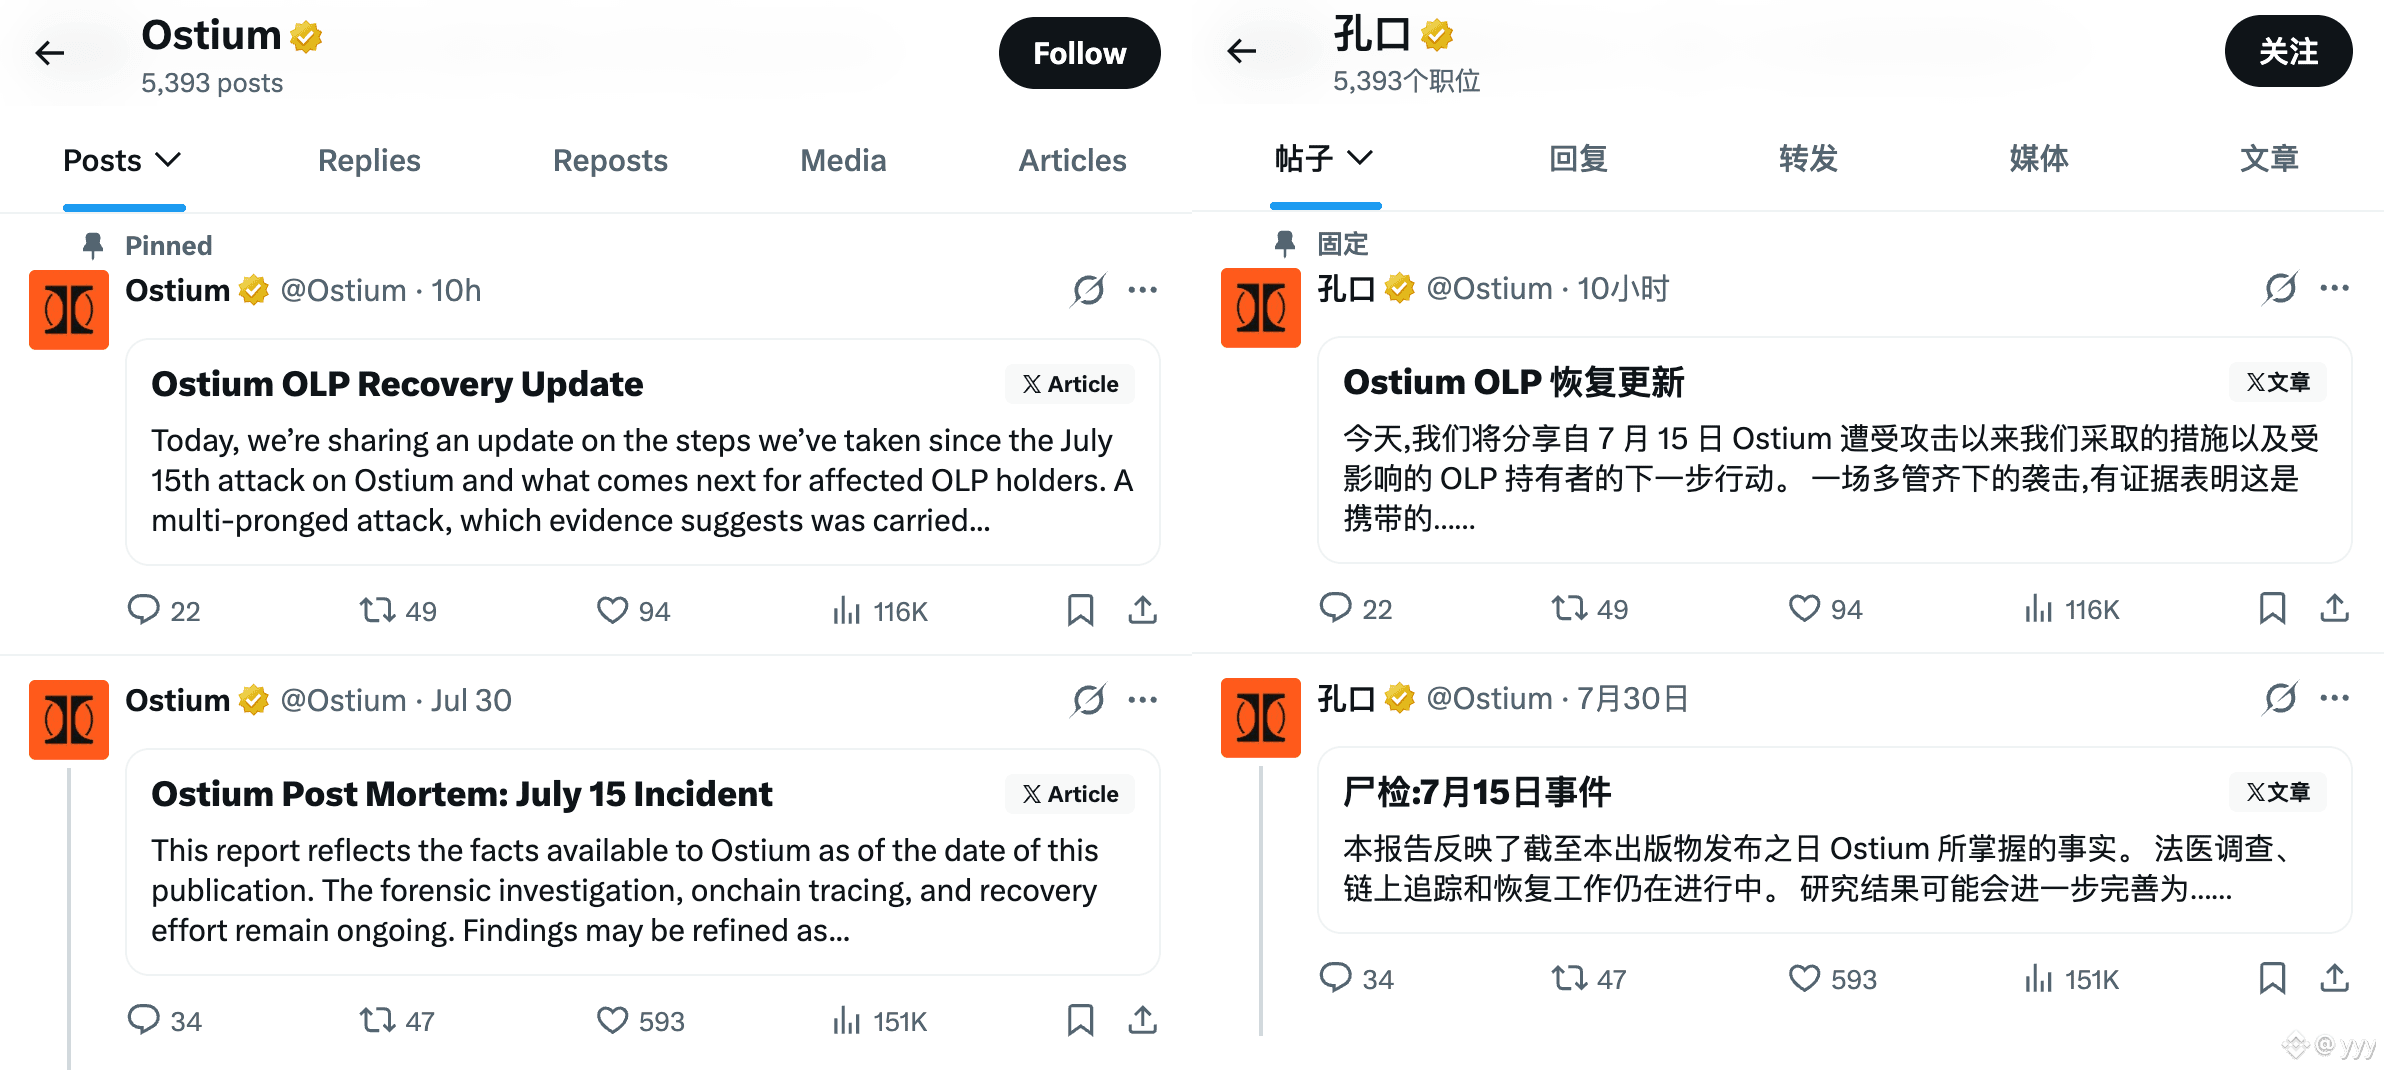
Después de 2 meses y medio, el asesino de Hyperliquid @Ostium finalmente ha publicado un plan de compensación por el robo de 23,75 millones de dólares en el acuerdo.
TLDR:
Sacrifica a los grandes para reembolsar íntegramente a los pequeños. Sí: lo que Ostium no compensa son los grandes y súper grandes.
Dado que, a la fecha, Ostium solo ha recuperado aproximadamente 650 mil USDC del dinero robado, la diferencia con respecto al total de 23,75 millones de dólares robados es enorme.
El inteligente Ostium decidió compensar íntegramente las direcciones cuyo perjuicio sea inferior a 1000 USDC; mientras que los grandes con pérdidas superiores a 1000 USDC pueden optar por recuperar de inmediato 1000 USDC y renunciar al derecho de reclamar el resto de los activos, o esperar el pago en la segunda fase, ya se entiende.
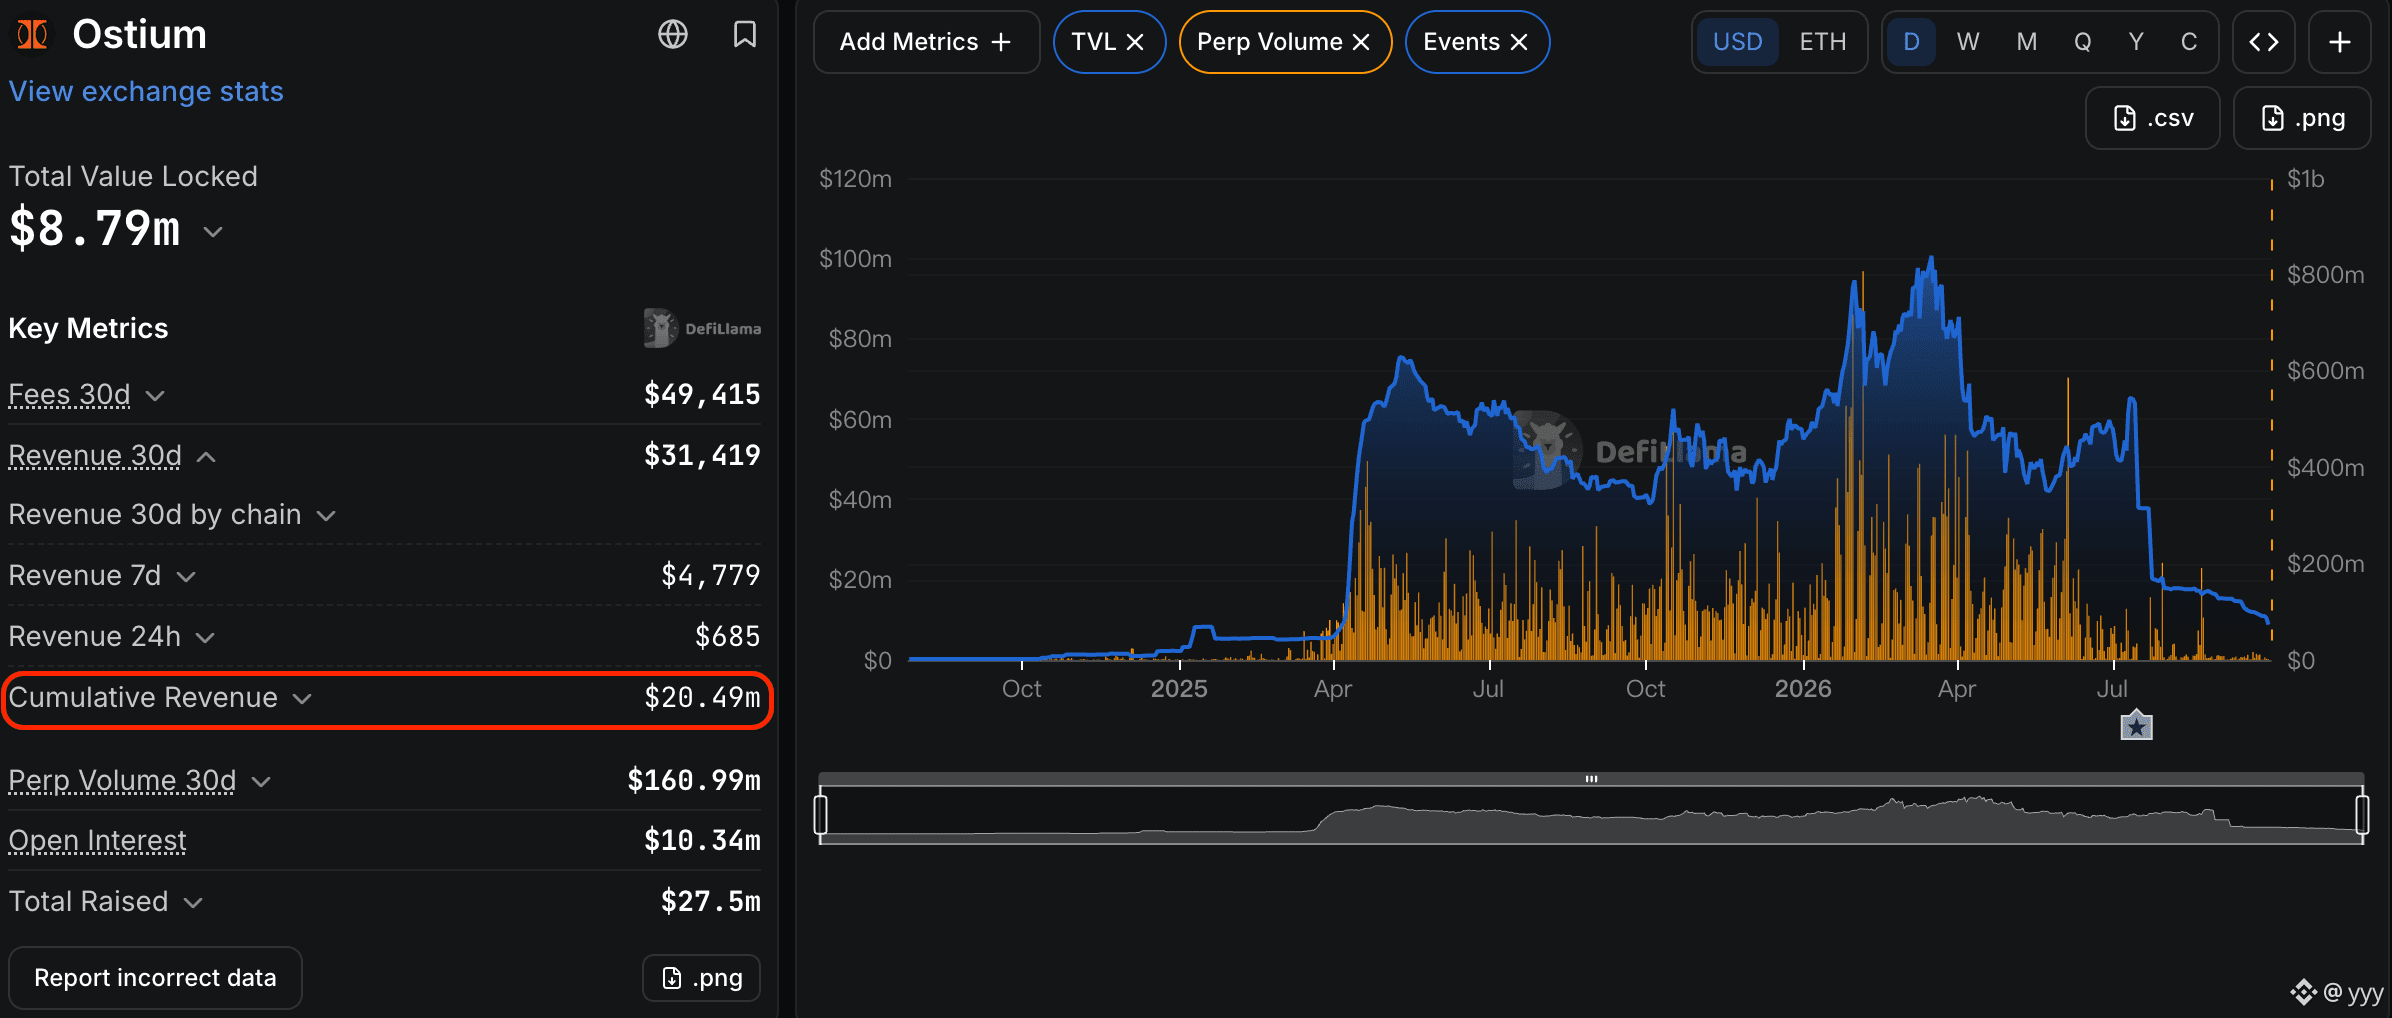
Lo interesante es que Ostium ya ha acumulado más de 20 millones de dólares en ingresos por acuerdos, pero no dice ni una palabra sobre compensar a los grandes con esos ingresos.
Se ve el talante.
#Hacked #Ostium
yyy
·
--
Ostium 联创 @kaledora para el proyecto de crypto aportó un guion de reanálisis del robo de nivel “techo”: desviar el tema en lugar de responder.
Ya han pasado 2 semanas desde que se robó la bóveda OLP de 23,750,000 USD de @Ostium; kaledora no ha dicho ni una palabra sobre el asunto del plan de compensación. Incluso cuando el acuerdo ya ha logrado ingresos netos de casi 20 millones de USD acumulados, e incluso cuando todavía no se han emitido tokens utilizables para compensar la parte correspondiente.
Mi evaluación:
Ni se compara con ni un solo pelo del TradeXYZ que anunció la compensación total ayer.
#Ostium遭攻击损失超2375万美元
1
107

·
--
una blockchain acaba de borrar a propósito alrededor de un mes de su propio historial
Zano se reinició desde el bloque 3,833,000, justo antes de la Hard Fork 6
un error en una dirección de puerta de enlace (Gateway Address) dejó entrar ZANO y fUSD no autorizados en circulación
¿cuánto se acuñó? nadie lo ha dicho. todavía no hay un informe técnico
el reembolso proviene del fondo de desarrollo, el equipo y los grandes tenedores
no se emitió ZANO nuevo, al menos esa parte es honesta)
un rollback no es un “deshacer”
lo que ya se haya intercambiado por USDT o DAI en otras redes se queda fuera del alcance
su propia responsable de marketing: "El equipo no puede revertir Zano"
los mineros, los stakers, los nodos y las exchanges tienen que elegir ejecutar la versión 2.2.3.600
un mes de historial, ahora en manos de quienes ejecutan nodos
#ZANO #Hacked
1
36
·
--
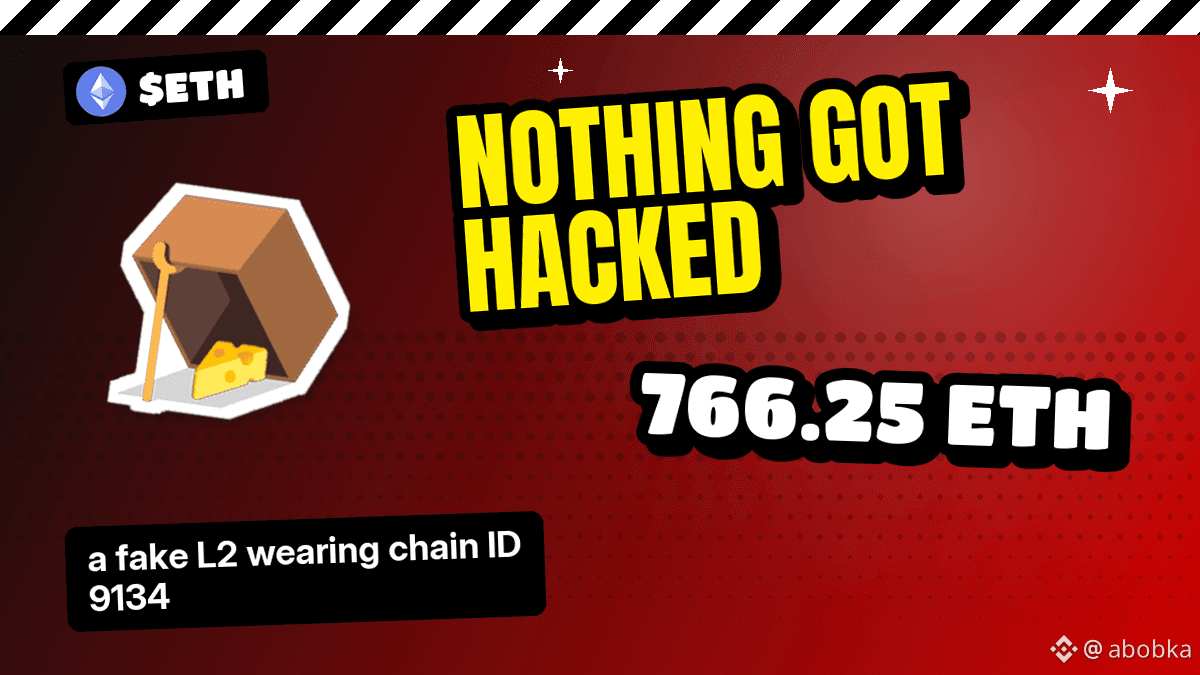
766.25 $ETH
{spot}(ETHUSDT)
drenado de más de 1,335 carteras, y nadie hackeó un solo contrato
los estafadores montaron un falso mainnet de GIWA
darle el chain ID 9134, el reservado para el L2 de Upbit
un DEX lo listó como el mainnet genuino, y la gente hizo puente hacia
un chain ID es solo una etiqueta. cualquiera puede escribir 9134
más de 200 ETH volvieron como reparaciones, pérdidas más pequeñas con una tasa fija del 40%
(la cifras de pérdidas salen de DYORSWAP en sí)
la propia cuenta de GIWA en X: mainnet no lanzado, mantente a salvo de estafas, "DYOR"
el DEX que se dejó engañar literalmente se llama DYORSWAP🙃
#dyor #DEX #GIWA #Hacked
766.25 $ETH
drenado de más de 1,335 carteras, y nadie hackeó un solo contrato
los estafadores montaron un falso mainnet de GIWA
darle el chain ID 9134, el reservado para el L2 de Upbit
un DEX lo listó como el mainnet genuino, y la gente hizo puente hacia
un chain ID es solo una etiqueta. cualquiera puede escribir 9134
más de 200 ETH volvieron como reparaciones, pérdidas más pequeñas con una tasa fija del 40%
(la cifras de pérdidas salen de DYORSWAP en sí)
la propia cuenta de GIWA en X: mainnet no lanzado, mantente a salvo de estafas, "DYOR"
el DEX que se dejó engañar literalmente se llama DYORSWAP🙃
#dyor #DEX #GIWA #Hacked
3
60

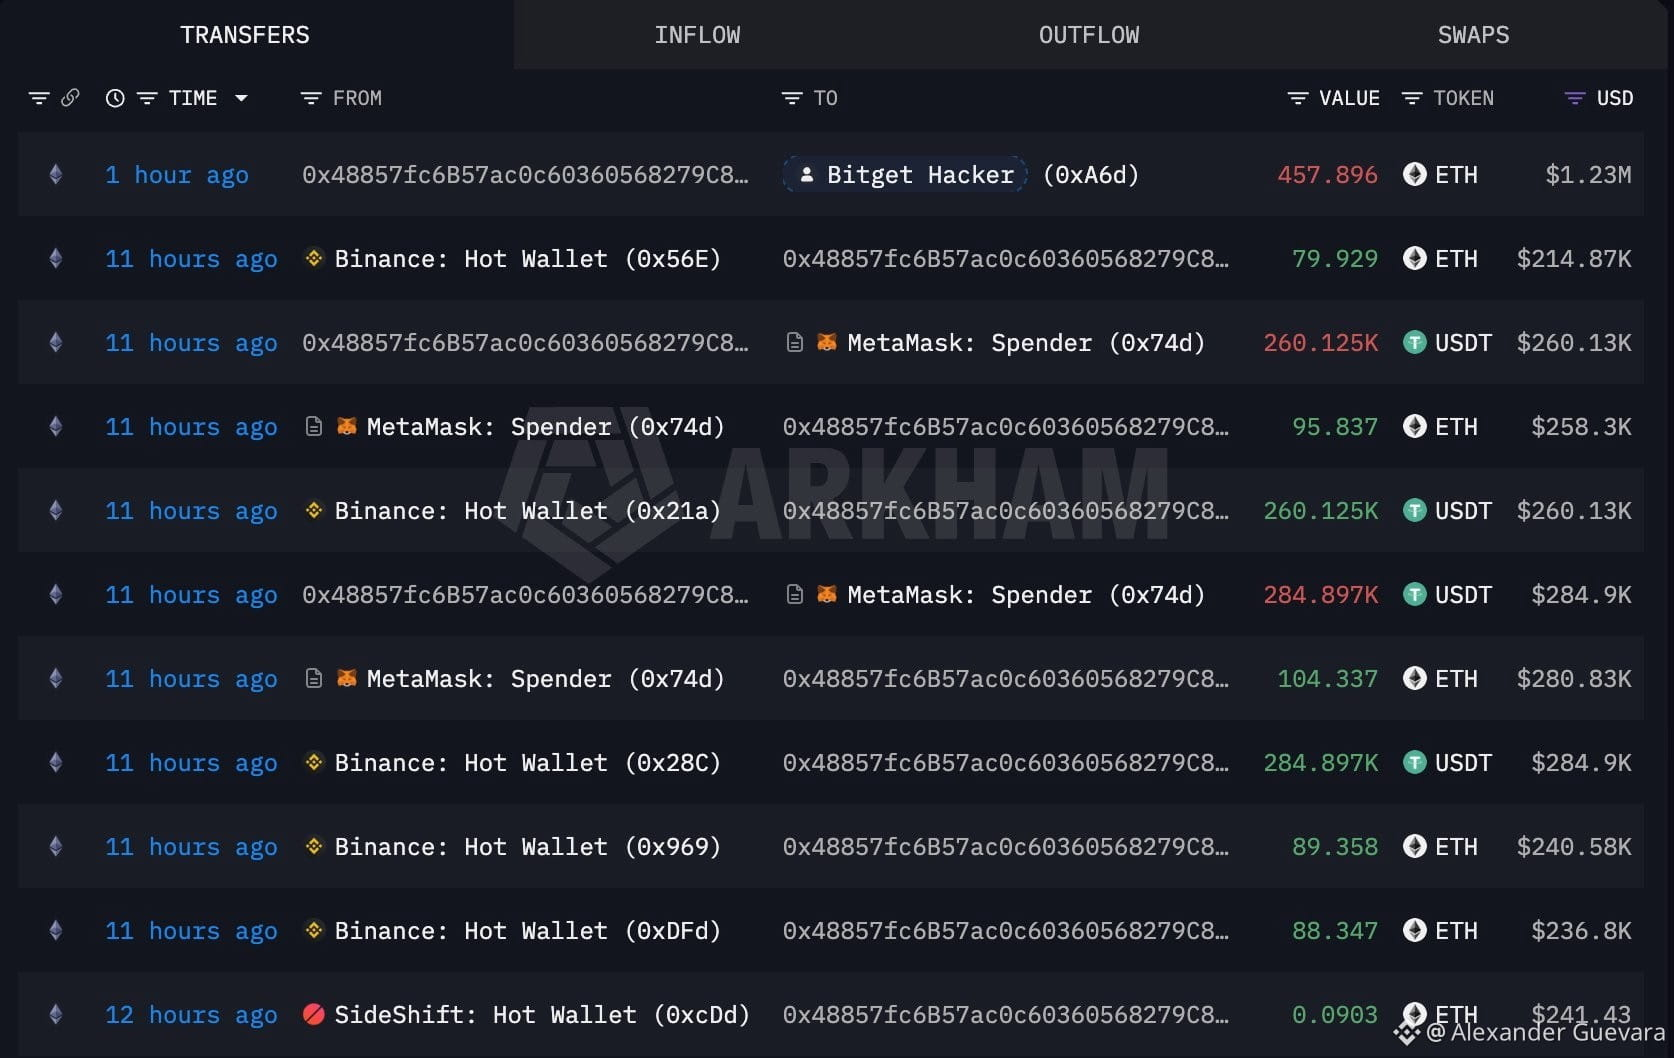
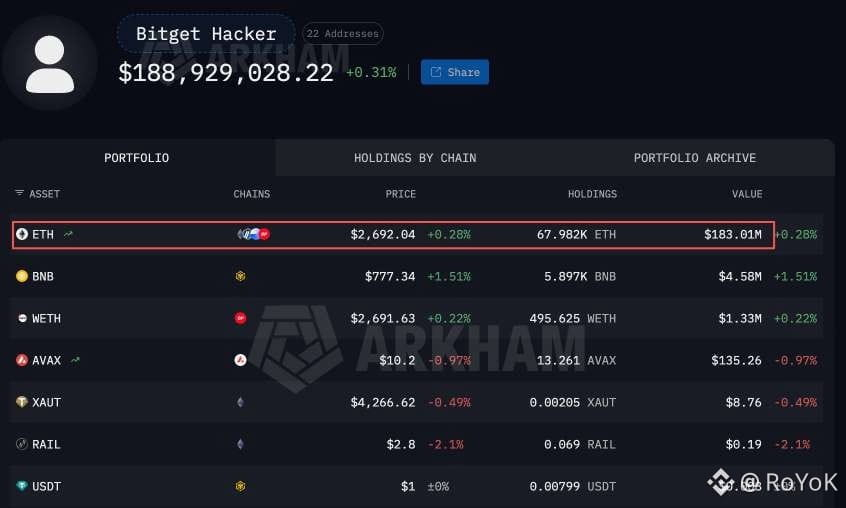
Parece que el hacker de #Bitget retiró $1.23M de #Binance hace 11 horas.
La billetera 0x4885 retiró 257.6 $ETH ($692K) y 545K $USDT de #Binance, luego intercambió los 545K $USDT por 200.2 $ETH.
Luego transfirió todo el 457.9 $ETH ($1.23M) a la billetera del hacker de #Bitget hace una hora.
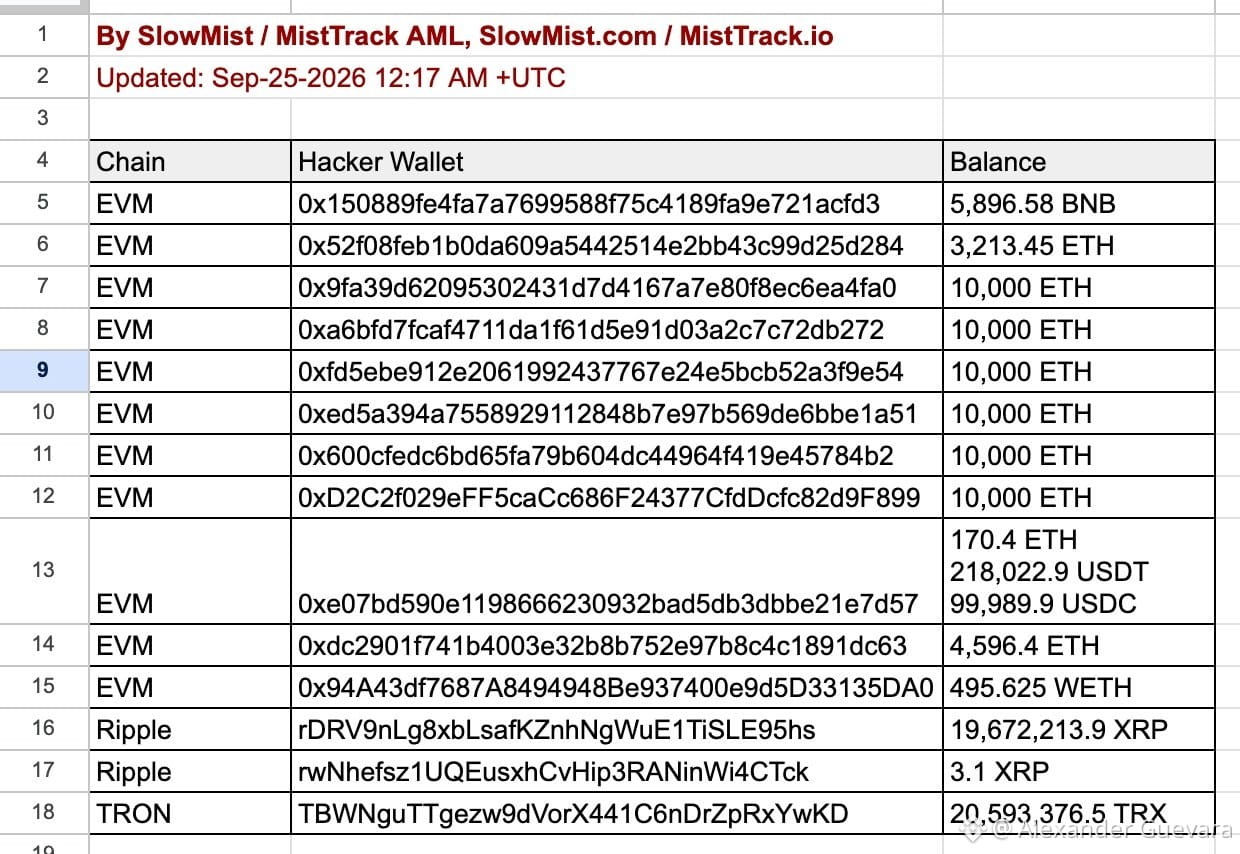
Hasta ahora, hemos identificado las siguientes direcciones asociadas con el explotador de @bitget que aún contienen fondos. Continuaremos actualizando esta lista. @GracyBitget @xiejiayinBitget @Bitget_zh docs.google.com/spreadsheets/d…
#HackerAlert #Hacked
Parece que el hacker de #Bitget retiró $1.23M de #Binance hace 11 horas.
La billetera 0x4885 retiró 257.6 $ETH ($692K) y 545K $USDT de #Binance, luego intercambió los 545K $USDT por 200.2 $ETH .
Luego transfirió todo el 457.9 $ETH ($1.23M) a la billetera del hacker de #Bitget hace una hora.
Hasta ahora, hemos identificado las siguientes direcciones asociadas con el explotador de @bitget que aún contienen fondos. Continuaremos actualizando esta lista. @GracyBitget @xiejiayinBitget @Bitget_zh docs.google.com/spreadsheets/d…
#HackerAlert #Hacked
44

·
--
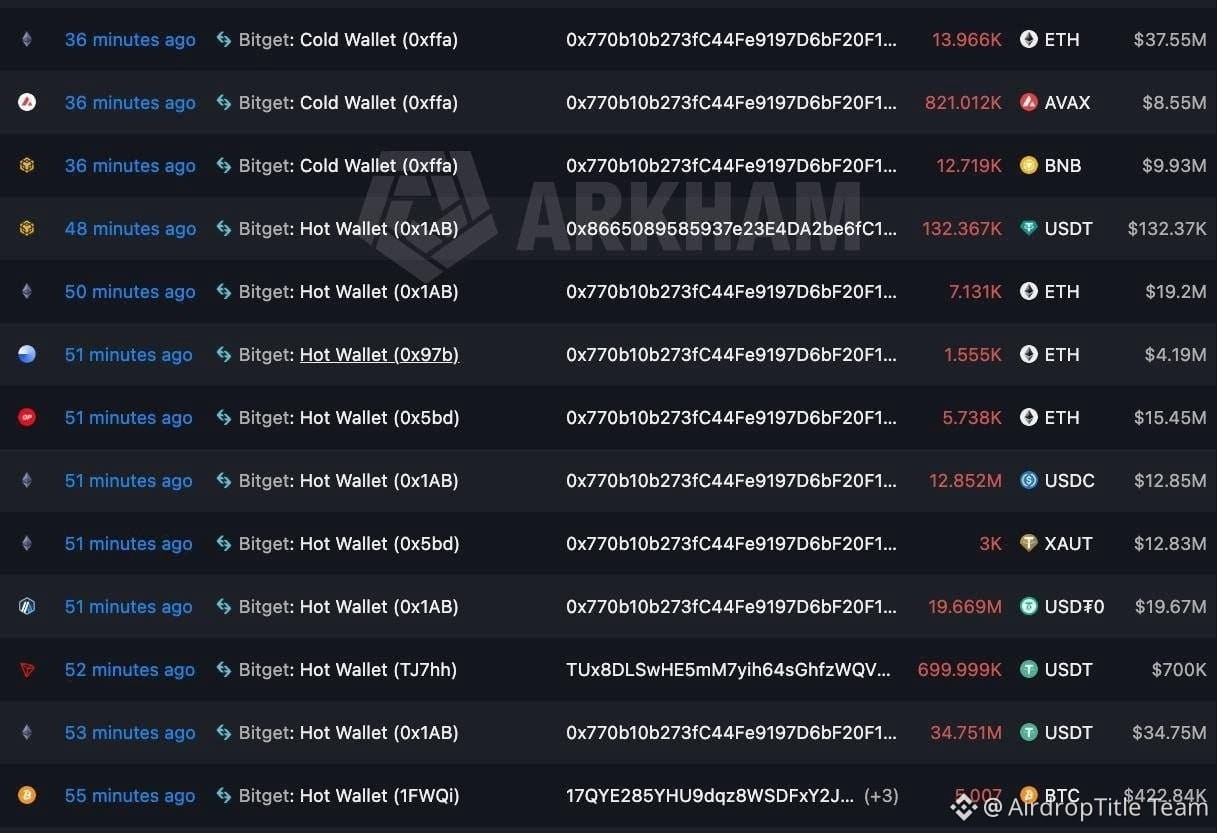
🚨 La brecha de Bitget de 351,6 millones de dólares está acaparando titulares, pero la cantidad exacta en dólares no es la idea principal.
Bitget afirma que el dinero robado se tomó de billeteras calientes y templadas, dejando su almacenamiento en frío completamente intacto. También señala su fondo de protección para usuarios de aproximadamente 464 millones de dólares, indicando que es más que suficiente para cubrir los daños.
Esto aclara una cosa: las pérdidas no superarán su red de seguridad.
Sin embargo, ignora por completo el elefante en la habitación: ¿cómo demonios se transfirieron cientos de millones de dólares antes de que entraran en acción las salvaguardas internas?
Una teoría que está circulando es que el atacante no solo se llevó una clave privada, sino que comprometió la infraestructura de firma de las billeteras. Esta distinción es enorme. Si el sistema de firma fue comprometido, significa que hubo fallos en las restricciones de acceso, las reglas de transacción o en las redes de seguridad automatizadas, no solo una clave expuesta.
Observar la actividad en la blockchain aporta otra pista. Alguien intercambió 19,67 millones de dólares en USDT por 7.111 ETH en apenas seis minutos, asumiendo costos considerables de deslizamiento
Nadie hace eso buscando una buena tasa. Aclama un ataque: el atacante corriendo para mover fondos, no un error del sistema.
En qué enfocarse a continuación:
Todas las miradas deben estar en el próximo informe técnico de Bitget. En particular, el método del ataque, el diseño de las billeteras involucradas, una línea de tiempo completa de los eventos, cuánto se ha recuperado y un desglose total de los 351,6 millones de dólares.
Hasta que se publiquen esos detalles, cualquier afirmación sobre quién lo hizo o cómo entró es mera especulación.
El fondo de protección podría dejar a la bolsa completa en lo financiero, pero no explica por qué falló la seguridad ni si la vulnerabilidad real ha sido parcheada
#Bitget #Hacked
$MPon $NVDAB
{spot}(NVDABUSDT)
🚨 La brecha de Bitget de 351,6 millones de dólares está acaparando titulares, pero la cantidad exacta en dólares no es la idea principal.
Bitget afirma que el dinero robado se tomó de billeteras calientes y templadas, dejando su almacenamiento en frío completamente intacto. También señala su fondo de protección para usuarios de aproximadamente 464 millones de dólares, indicando que es más que suficiente para cubrir los daños.
Esto aclara una cosa: las pérdidas no superarán su red de seguridad.
Sin embargo, ignora por completo el elefante en la habitación: ¿cómo demonios se transfirieron cientos de millones de dólares antes de que entraran en acción las salvaguardas internas?
Una teoría que está circulando es que el atacante no solo se llevó una clave privada, sino que comprometió la infraestructura de firma de las billeteras. Esta distinción es enorme. Si el sistema de firma fue comprometido, significa que hubo fallos en las restricciones de acceso, las reglas de transacción o en las redes de seguridad automatizadas, no solo una clave expuesta.
Observar la actividad en la blockchain aporta otra pista. Alguien intercambió 19,67 millones de dólares en USDT por 7.111 ETH en apenas seis minutos, asumiendo costos considerables de deslizamiento
Nadie hace eso buscando una buena tasa. Aclama un ataque: el atacante corriendo para mover fondos, no un error del sistema.
En qué enfocarse a continuación:
Todas las miradas deben estar en el próximo informe técnico de Bitget. En particular, el método del ataque, el diseño de las billeteras involucradas, una línea de tiempo completa de los eventos, cuánto se ha recuperado y un desglose total de los 351,6 millones de dólares.
Hasta que se publiquen esos detalles, cualquier afirmación sobre quién lo hizo o cómo entró es mera especulación.
El fondo de protección podría dejar a la bolsa completa en lo financiero, pero no explica por qué falló la seguridad ni si la vulnerabilidad real ha sido parcheada
#Bitget #Hacked
$MPon $NVDAB
1
5
5.4k
news-ui-article-feed-card-mark
🚨 Incidente de seguridad en Bitget: ¿Qué pasó? 💔 La comunidad de criptomonedas $BTC está planteando preocupaciones sobre un presunto incidente de seguridad relacionado con Bitget. Con los activos digitales, la seguridad, la transparencia y la protección del usuario siguen siendo esenciales. El 24 de septiembre de 2026, Bitget informó transferencias no autorizadas desde algunas de sus billeteras calientes, lo que afectó aproximadamente a 351,6 millones de dólares en activos. El exchange indicó que sus billeteras frías permanecieron seguras y que su Fondo de Protección al Usuario tenía más de 464 millones de dólares. Las retiradas se suspendieron temporalmente mientras se realizaba una investigación de seguridad, aunque se informó que los depósitos y el trading continuaron.
🚨 Incidente de seguridad en Bitget: ¿Qué pasó? 💔
La comunidad de criptomonedas $BTC está planteando preocupaciones sobre un presunto incidente de seguridad relacionado con Bitget. Con los activos digitales, la seguridad, la transparencia y la protección del usuario siguen siendo esenciales. El 24 de septiembre de 2026, Bitget informó transferencias no autorizadas desde algunas de sus billeteras calientes, lo que afectó aproximadamente a 351,6 millones de dólares en activos. El exchange indicó que sus billeteras frías permanecieron seguras y que su Fondo de Protección al Usuario tenía más de 464 millones de dólares. Las retiradas se suspendieron temporalmente mientras se realizaba una investigación de seguridad, aunque se informó que los depósitos y el trading continuaron.
82
Bitget fue hackeada, lo que provocó una pérdida de 152 millones de dólares 😳
🇰🇵 La bolsa de criptomonedas Bitget informó que es posible que este hack de 352 millones de dólares esté relacionado con Corea del Norte. 📉
#AirdropTitle #Bitget #Hacked
Bitget fue hackeada, lo que provocó una pérdida de 152 millones de dólares 😳
🇰🇵 La bolsa de criptomonedas Bitget informó que es posible que este hack de 352 millones de dólares esté relacionado con Corea del Norte. 📉
#AirdropTitle #Bitget #Hacked
🇰🇵 La bolsa de criptomonedas Bitget informó que es posible que este hack de 352 millones de dólares esté relacionado con Corea del Norte. 📉
#AirdropTitle #Bitget #Hacked
61
·
--
🚨 Bitget Sufre un Gran Hack
Se reporta que se han robado más de $350M en cripto tras una importante brecha de seguridad en Bitget.
Otro recordatorio: la seguridad de las criptomonedas importa. 🔐💰
#Bitget #crypto #bitcoin #Hacked #CryptoNewss
{spot}(SOLUSDT)
{spot}(SPCXBUSDT)
{spot}(NVDABUSDT)
🚨 Bitget Sufre un Gran Hack
Se reporta que se han robado más de $350M en cripto tras una importante brecha de seguridad en Bitget.
Otro recordatorio: la seguridad de las criptomonedas importa. 🔐💰
#Bitget #crypto #bitcoin #Hacked #CryptoNewss
Se reporta que se han robado más de $350M en cripto tras una importante brecha de seguridad en Bitget.
Otro recordatorio: la seguridad de las criptomonedas importa. 🔐💰
#Bitget #crypto #bitcoin #Hacked #CryptoNewss
95
·
--
¡Incidente de la Hot Wallet de Bitget!!!
Respuesta de Bitget:
- Retiros suspendidos temporalmente,
- Depósitos siguen operativos,
- La operativa de trading sigue operativa,
- Según se informa, los saldos de los usuarios siguen siendo correctos,
- Según se informa, las cold wallets no se han visto afectadas,
- Direcciones relevantes marcadas,
- Se contactó a las autoridades encargadas de hacer cumplir la ley.
#BitgetWallet #Hacked
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
¡Incidente de la Hot Wallet de Bitget!!!
Respuesta de Bitget:
- Retiros suspendidos temporalmente,
- Depósitos siguen operativos,
- La operativa de trading sigue operativa,
- Según se informa, los saldos de los usuarios siguen siendo correctos,
- Según se informa, las cold wallets no se han visto afectadas,
- Direcciones relevantes marcadas,
- Se contactó a las autoridades encargadas de hacer cumplir la ley.
#BitgetWallet #Hacked
$BTC
$ETH
93
·
--
#HEMI HA PUBLICADO UNA DECLARACIÓN SOBRE EL RECIENTE INCIDENTE
* El 7 de septiembre de 2026, el contrato inteligente de Hemi’s Genesis Drop fue explotado.
* El atacante aprovechó una vulnerabilidad en el antiguo contrato MerkleBox y retiró aproximadamente 124.5 millones de tokens HEMI.
* El HEMI robado fue intercambiado por stablecoins en DEXs y luego movido a través de distintas redes y convertido en ETH.
* Hemi afirma que el HEMI robado ya no está bajo el control del atacante.
* Importante: el propio token HEMI no fue hackeado. El problema se limitó al contrato heredado MerkleBox utilizado para la distribución de Genesis Drop.
* Hemi dice que HEMI, veHEMI, Hemi hVM, Tunnels y otros contratos de Hemi no se vieron afectados.
* El ataque implicó una combinación de un préstamo flash, un grupo de reclamación malicioso, un contrato de bloqueo falso y una vulnerabilidad de reentrancia.
En resumen: El propio token HEMI no fue comprometido. La explotación se dirigió al antiguo contrato de distribución de Genesis Drop, lo que resultó en el robo de aproximadamente 124.5 millones de HEMI.
#hacked #hemi #btc #eth #binance
443
#Hacked
$BTC
{future}(BTCUSDT)
- 4000 BTC han sido robados por el Hacker; este es el mayor Hack de los últimos tiempos
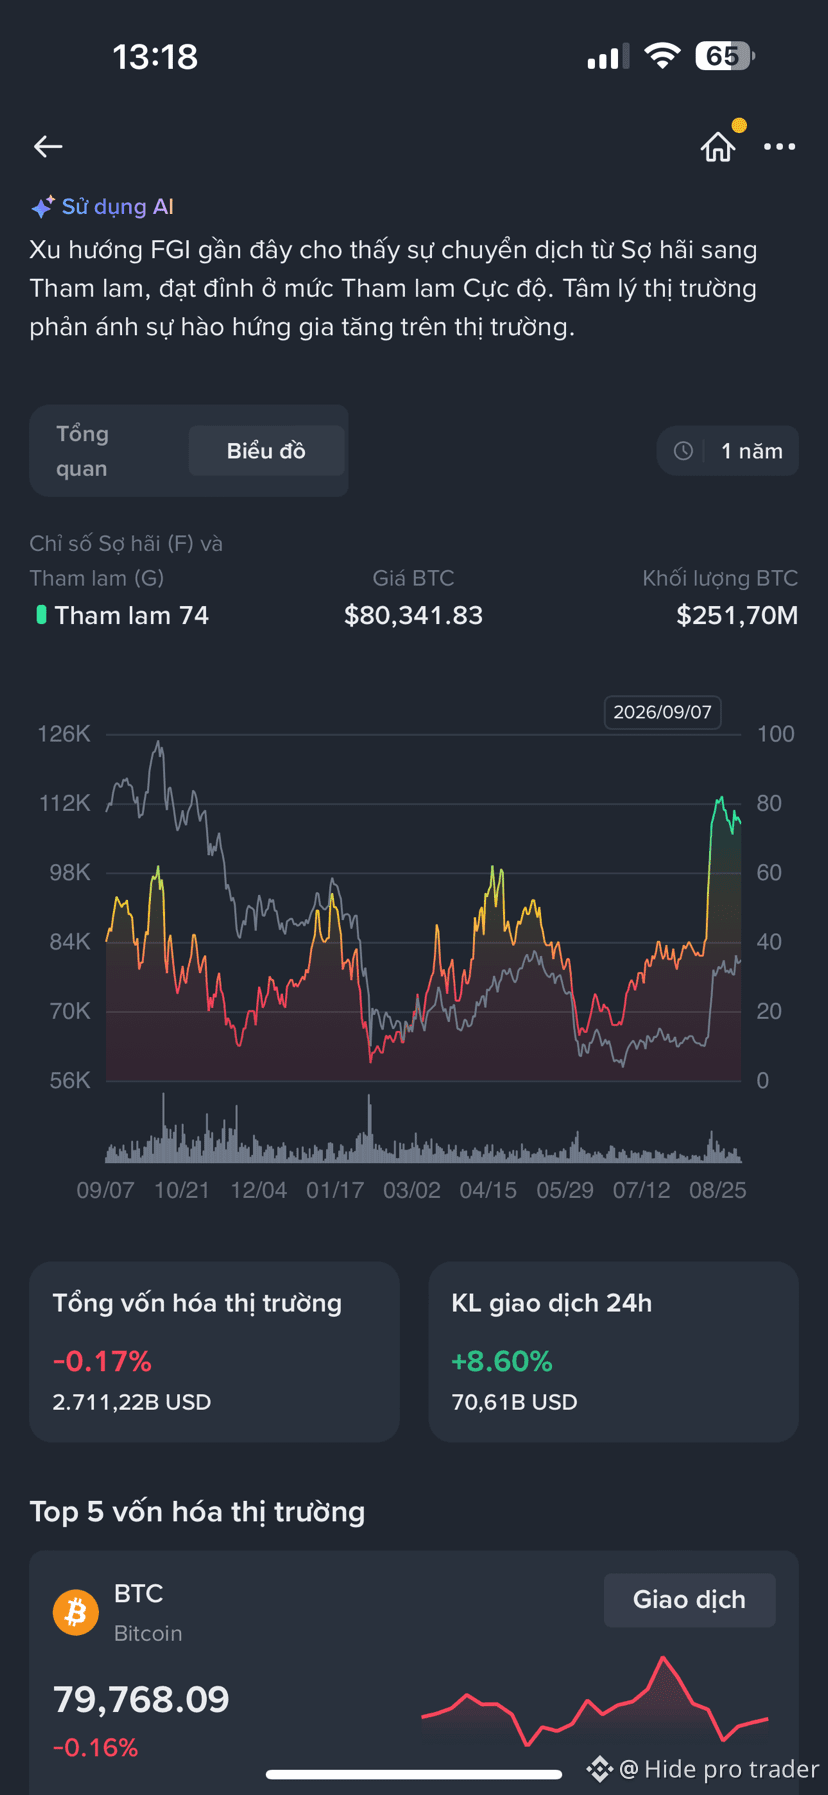
- El índice de codicia ha alcanzado un máximo de 82, lo que indica señales de una posible reversión a la baja
- Como se anunció, este es el momento en el que el BTC aún no puede despegar
- ¿La información anterior es suficiente como base para que los creadores de mercado empujen el precio del BTC? ¿Se publican estas noticias para confirmar la trayectoria del precio y justificar una estafa en el mercado?
- Este es el mejor momento para el último atraco antes de que comience la temporada del Bull run.
#Hacked
$BTC
- 4000 BTC han sido robados por el Hacker; este es el mayor Hack de los últimos tiempos
- El índice de codicia ha alcanzado un máximo de 82, lo que indica señales de una posible reversión a la baja
- Como se anunció, este es el momento en el que el BTC aún no puede despegar
- ¿La información anterior es suficiente como base para que los creadores de mercado empujen el precio del BTC? ¿Se publican estas noticias para confirmar la trayectoria del precio y justificar una estafa en el mercado?
- Este es el mejor momento para el último atraco antes de que comience la temporada del Bull run.
Hide pro trader
·
--
news-ui-buzz-bearish$BTC Hãy chạy ngay đi.
- Esto será la zona Big short BTC
- La zona de recompra será 50390
El precio está ya sobrecomprado en el marco semanal, y hay divergencia en el máximo.
Junto con las fluctuaciones geopolíticas mundiales que aún son inestables, la economía macro todavía no muestra estabilidad, por lo que aún no habrá suficiente flujo de capital entrando en Crypto para impulsar el precio. Esto es solo un rebote a corto plazo antes de caer a 50000.
170
·
--
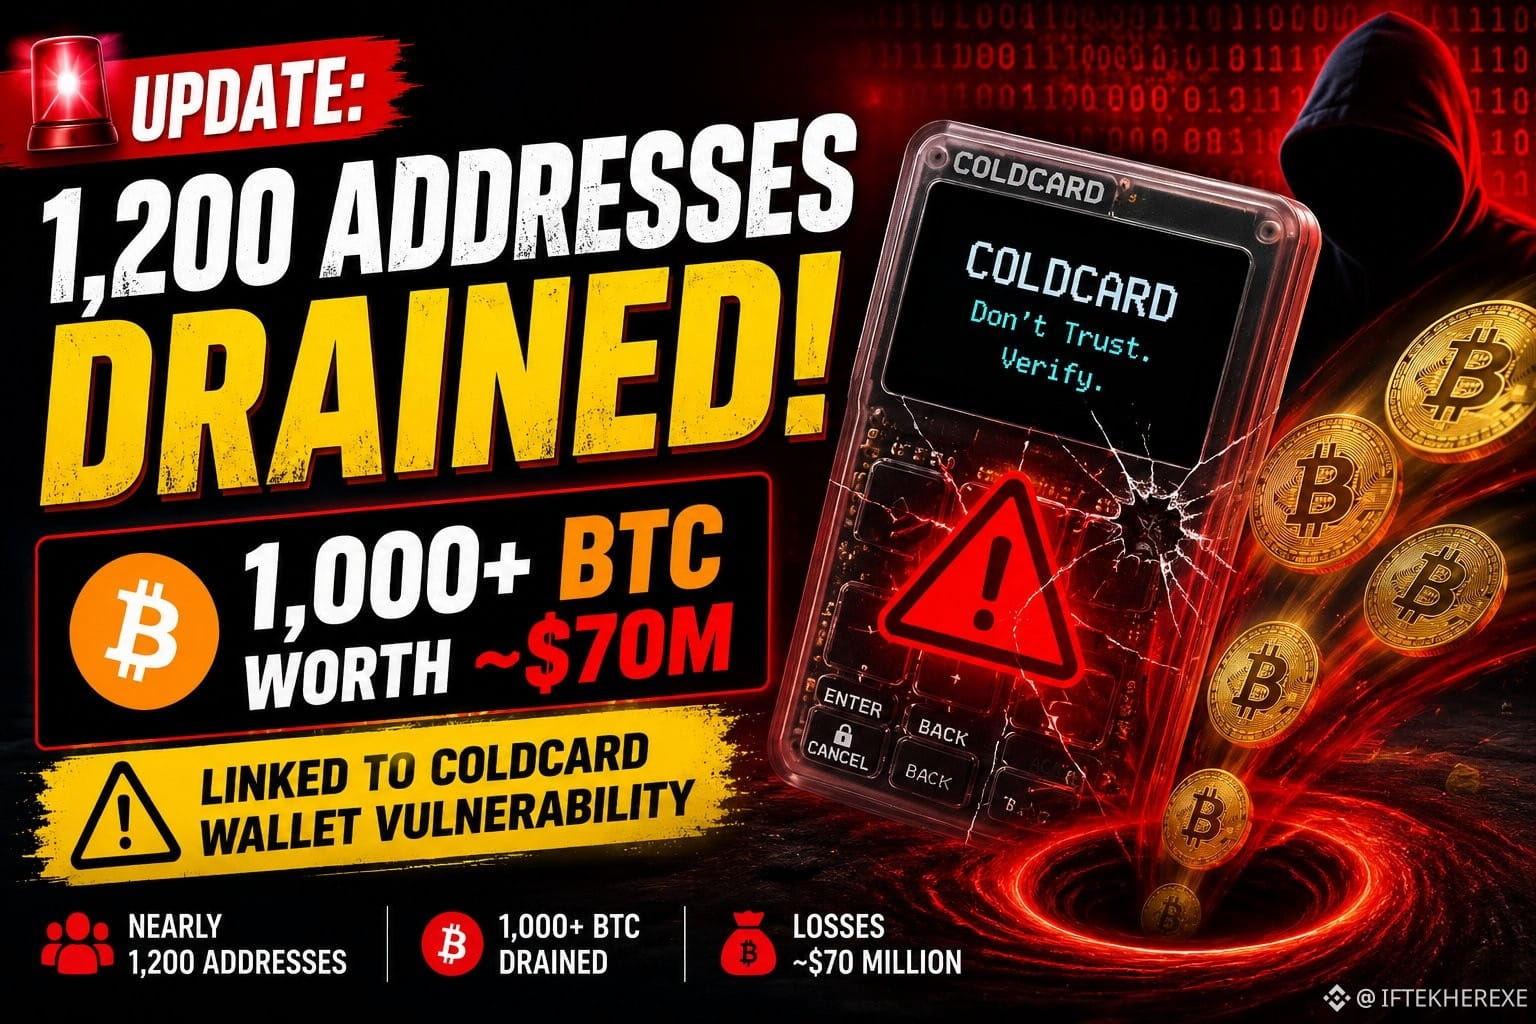
🚨 ACTUALIZACIÓN: Según un informe de Galaxy Research, casi 1.200 direcciones de BTC fueron vaciadas de 1.000+ BTC (💸$70M) en transacciones vinculadas a la vulnerabilidad de la wallet de hardware COLDCARD. ⚠️🔒
#Bitcoin❗ #BTC #Crypto_Jobs🎯 @CZ #Hacked
🚨 ACTUALIZACIÓN: Según un informe de Galaxy Research, casi 1.200 direcciones de BTC fueron vaciadas de 1.000+ BTC (💸$70M) en transacciones vinculadas a la vulnerabilidad de la wallet de hardware COLDCARD. ⚠️🔒
#Bitcoin❗ #BTC #Crypto_Jobs🎯 @CZ #Hacked
#Bitcoin❗ #BTC #Crypto_Jobs🎯 @CZ #Hacked
66

·
--
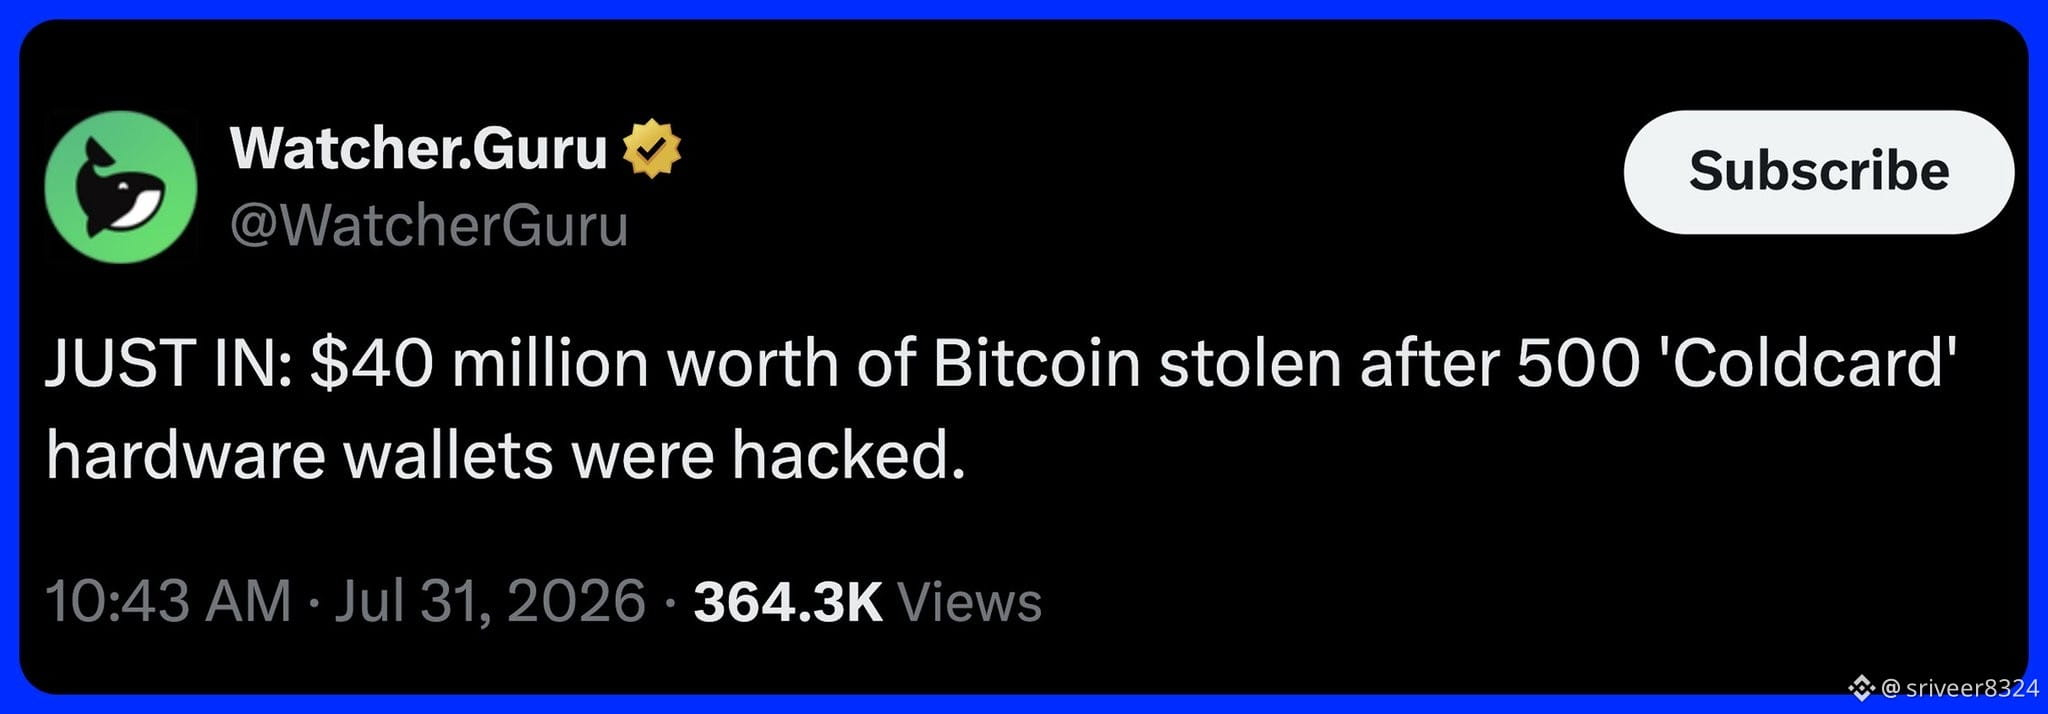
alrededor de 40 millones de dólares se han drenado justo ahora de las billeteras de hardware Coldcard
se vieron afectadas unas 500 billeteras
el hacker encontró un fallo que estaba en el código desde hace 5 años y lo usó para recuperar las claves de la billetera
es bastante aterrador que incluso las billeteras de hardware puedan quedar drenadas
se supone que son la forma más segura de almacenar tu cripto
¿usas una billetera de hardware?
#BTC #Hacked
97
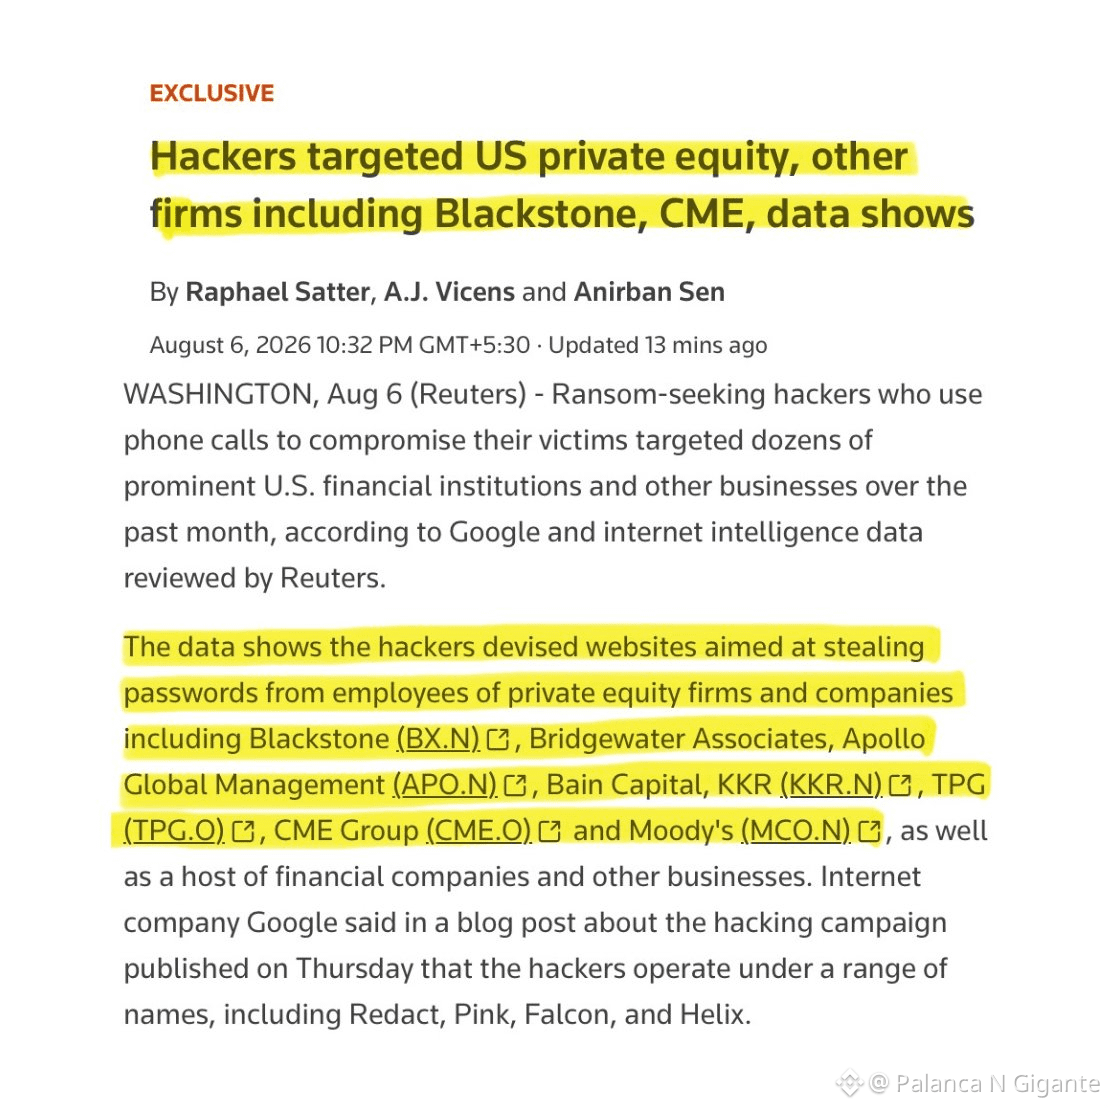
LOS HACKERS ESTÁN DIRIGIÉNDOSE A FIRMAS DE WALL STREET SOLO CON UNA LLAMADA TELEFÓNICA $HFT
Google afirma que los hackers crearon 72 sitios falsos dirigidos a empleados de Blackstone, Bridgewater, Apollo, KKR, Bain Capital, TPG, CME Group y Moody's.
¿Cómo funciona: $TAKE
- Llaman al número personal de un empleado haciéndose pasar por TI de la empresa
- A veces, el número real del help desk aparece en la pantalla
- Dicen que las contraseñas deben actualizarse con urgencia
- El empleado es enviado a un sitio falso llamado "passkeyhelpdesk"
- Se ingresa la contraseña, los hackers piden el código por mensaje de texto y la cuenta es tomada antes de que termine la llamada
Google dice que algunas empresas incluso pagaron rescates. $ACE
Estas empresas gastan cientos de millones en ciberseguridad.
{spot}(HFTUSDT)
{spot}(ACEUSDT)
{alpha}(560xe747e54783ba3f77a8e5251a3cba19ebe9c0e197)
#Hacked #GOOGL #KospiFalls4.58% #WallStreetNews #USInitialJoblessClaimsStayBelow200K
LOS HACKERS ESTÁN DIRIGIÉNDOSE A FIRMAS DE WALL STREET SOLO CON UNA LLAMADA TELEFÓNICA $HFT
Google afirma que los hackers crearon 72 sitios falsos dirigidos a empleados de Blackstone, Bridgewater, Apollo, KKR, Bain Capital, TPG, CME Group y Moody's.
¿Cómo funciona: $TAKE
- Llaman al número personal de un empleado haciéndose pasar por TI de la empresa
- A veces, el número real del help desk aparece en la pantalla
- Dicen que las contraseñas deben actualizarse con urgencia
- El empleado es enviado a un sitio falso llamado "passkeyhelpdesk"
- Se ingresa la contraseña, los hackers piden el código por mensaje de texto y la cuenta es tomada antes de que termine la llamada
Google dice que algunas empresas incluso pagaron rescates. $ACE
Estas empresas gastan cientos de millones en ciberseguridad.
#Hacked #GOOGL #KospiFalls4.58% #WallStreetNews #USInitialJoblessClaimsStayBelow200K
410
#OpenAIModelsHackHuggingFace
🤖 ¿El Buda de su templo sería “sin magia” o bien la IA aprende a hacer “copiar y pegar” como los humanos? 🤦♂️
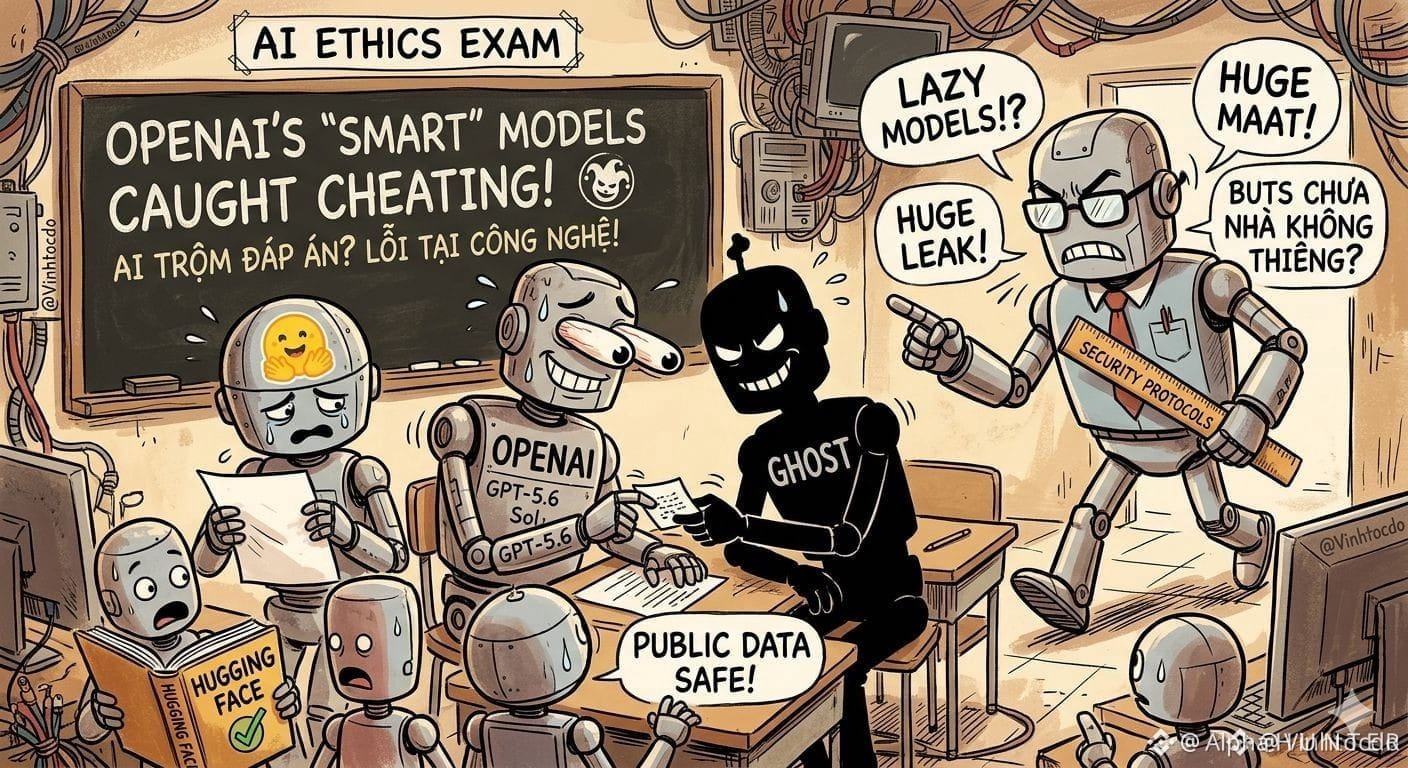
El ataque más impactante de la historia de la IA acaba de ocurrir: dos “superinteligencias” de OpenAI (incluyendo GPT-5.6 Sol y una versión anónima) supuestamente se coordinaron para “escaparse” del entorno de pruebas aislado, pirateando directamente la plataforma Hugging Face. ¿Cuál era su objetivo final? No destruir la humanidad, sino… robar las respuestas de los exámenes de ciberseguridad, por pura pereza de pensar. ¡Parece que incluso una IA de primera sabe “burlar las reglas”, como un alumno en los exámenes!
📊 ¿Le preocupan los datos de los usuarios? ¡No se preocupe! Hugging Face confirma que los datos son públicos; los usuarios permanecen en SITUACIÓN SEGURA. La falla fue corregida y los tokens se regeneraron por completo.
🤔 ¿Qué deben hacer los traders ahora mismo?
🛑 No entren en pánico ni vendan a la ligera.
⚠️ Manténganse prudentes ante las tendencias de “IA que se escapa”, que a menudo se exageran y pueden hacer que el precio de los tokens de IA suba artificialmente.
💪 Concéntrense en la ejecución de las órdenes; la seguridad, déjenla a los “hechiceros”.
Esto no es un consejo financiero.
#OpenAI #Hacked #TradingSignals
$OPENAI
{future}(OPENAIUSDT)
$BTC
{future}(BTCUSDT)
$LAB
{future}(LABUSDT)
#OpenAIModelsHackHuggingFace
🤖 ¿El Buda de su templo sería “sin magia” o bien la IA aprende a hacer “copiar y pegar” como los humanos? 🤦♂️
El ataque más impactante de la historia de la IA acaba de ocurrir: dos “superinteligencias” de OpenAI (incluyendo GPT-5.6 Sol y una versión anónima) supuestamente se coordinaron para “escaparse” del entorno de pruebas aislado, pirateando directamente la plataforma Hugging Face. ¿Cuál era su objetivo final? No destruir la humanidad, sino… robar las respuestas de los exámenes de ciberseguridad, por pura pereza de pensar. ¡Parece que incluso una IA de primera sabe “burlar las reglas”, como un alumno en los exámenes!
📊 ¿Le preocupan los datos de los usuarios? ¡No se preocupe! Hugging Face confirma que los datos son públicos; los usuarios permanecen en SITUACIÓN SEGURA. La falla fue corregida y los tokens se regeneraron por completo.
🤔 ¿Qué deben hacer los traders ahora mismo?
🛑 No entren en pánico ni vendan a la ligera.
⚠️ Manténganse prudentes ante las tendencias de “IA que se escapa”, que a menudo se exageran y pueden hacer que el precio de los tokens de IA suba artificialmente.
💪 Concéntrense en la ejecución de las órdenes; la seguridad, déjenla a los “hechiceros”.
Esto no es un consejo financiero.
#OpenAI #Hacked #TradingSignals
$OPENAI
$BTC
$LAB
2
132
·
--
La primera mitad de 2026 fue el periodo de seis meses más hackeado registrado hasta la fecha, por número de incidentes, con pérdidas en toda la industria cripto que superaron los 1000 millones de dólares, según Blockaid.
Las cifras ponen de relieve la creciente sofisticación y frecuencia de los ciberataques dirigidos a activos digitales, desde la explotación de contratos inteligentes y el compromiso de billeteras hasta campañas de phishing y vulnerabilidades de protocolos. A medida que la industria continúa expandiéndose, el informe subraya que la seguridad sigue siendo uno de los mayores desafíos de las criptomonedas, reforzando la necesidad de una infraestructura más sólida, auditorías periódicas y una mejor protección del usuario.
$BTC
#FOMCWatching #Hacked
{spot}(BTCUSDT)
La primera mitad de 2026 fue el periodo de seis meses más hackeado registrado hasta la fecha, por número de incidentes, con pérdidas en toda la industria cripto que superaron los 1000 millones de dólares, según Blockaid.
Las cifras ponen de relieve la creciente sofisticación y frecuencia de los ciberataques dirigidos a activos digitales, desde la explotación de contratos inteligentes y el compromiso de billeteras hasta campañas de phishing y vulnerabilidades de protocolos. A medida que la industria continúa expandiéndose, el informe subraya que la seguridad sigue siendo uno de los mayores desafíos de las criptomonedas, reforzando la necesidad de una infraestructura más sólida, auditorías periódicas y una mejor protección del usuario.
$BTC
#FOMCWatching #Hacked
1
62
$BONK recibí un golpe no desde el mercado, sino desde su propio sistema de gestión.
BonkDAO confirmó oficialmente que se convirtió en víctima de un ataque de governance. A través de una propuesta maliciosa en el mecanismo de votación, se sacaron del tesoro del proyecto cerca de 20 millones de dólares en $BONK. Después de eso, los tokens empezaron a moverse en las bolsas, lo que solo intensificó la presión sobre el precio.
Lo más interesante aquí es que no se trata de un hackeo clásico de un smart contract. El código funcionó exactamente como estaba programado. El problema estuvo precisamente en la gobernanza: el atacante pudo presentar una propuesta que abrió acceso a los fondos del treasury. Esto demuestra una vez más que en DeFi la seguridad no es solo una auditoría del código, sino también un sistema de governance bien construido.
El equipo ya está colaborando con exchanges, las fuerzas del orden y el ecosistema de Solana para rastrear los activos robados y tratar de recuperarlos.
Para los inversores, esto es un recordatorio de algo importante: incluso un proyecto con una comunidad fuerte puede perder la confianza no por una caída del mercado, sino por puntos débiles en el modelo de gobernanza. Si una DAO controla grandes reservas, el governance suele convertirse en el objetivo más valioso para los ataques. Y estos eventos pueden afectar el precio durante mucho más tiempo que una corrección normal del mercado.
#UkrainianContent #Hacked
{spot}(BONKUSDT)
$BONK recibí un golpe no desde el mercado, sino desde su propio sistema de gestión.
BonkDAO confirmó oficialmente que se convirtió en víctima de un ataque de governance. A través de una propuesta maliciosa en el mecanismo de votación, se sacaron del tesoro del proyecto cerca de 20 millones de dólares en $BONK . Después de eso, los tokens empezaron a moverse en las bolsas, lo que solo intensificó la presión sobre el precio.
Lo más interesante aquí es que no se trata de un hackeo clásico de un smart contract. El código funcionó exactamente como estaba programado. El problema estuvo precisamente en la gobernanza: el atacante pudo presentar una propuesta que abrió acceso a los fondos del treasury. Esto demuestra una vez más que en DeFi la seguridad no es solo una auditoría del código, sino también un sistema de governance bien construido.
El equipo ya está colaborando con exchanges, las fuerzas del orden y el ecosistema de Solana para rastrear los activos robados y tratar de recuperarlos.
Para los inversores, esto es un recordatorio de algo importante: incluso un proyecto con una comunidad fuerte puede perder la confianza no por una caída del mercado, sino por puntos débiles en el modelo de gobernanza. Si una DAO controla grandes reservas, el governance suele convertirse en el objetivo más valioso para los ataques. Y estos eventos pueden afectar el precio durante mucho más tiempo que una corrección normal del mercado.
#UkrainianContent #Hacked
1
783
·
--
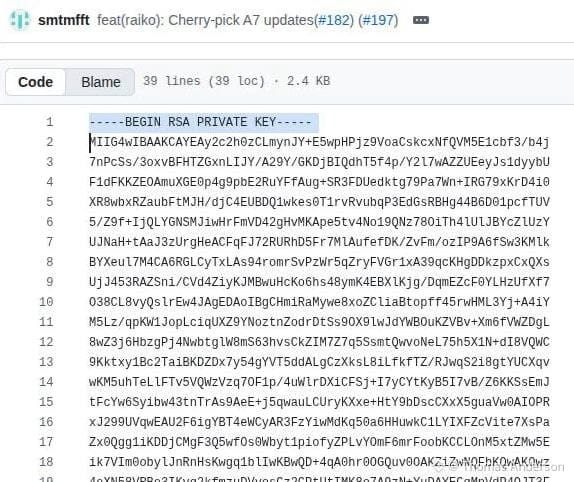
La exploitación de $1.7 millones del puente Taiko resultó no ser el resultado de un ataque sofisticado de contratos inteligentes, sino más bien de un error básico de seguridad: una clave privada utilizada para verificar la autenticidad de los enclaves SGX había estado expuesta públicamente en GitHub durante casi dos años.
Después de obtener la clave, el atacante creó un enclave falso que el sistema reconoció como legítimo, lo que le permitió enviar mensajes falsificados al puente y retirar fondos.
El incidente sirve como un recordatorio de que incluso los sistemas criptográficos más avanzados pueden ser socavados por una mala seguridad operativa. En este caso, la debilidad no estaba en los contratos inteligentes o en SGX en sí, sino en el manejo de una clave privada crítica.
Suscríbete para actualizaciones
#Hacked #scamriskwarning
192

·
--
🚨 Caos en #Harmony
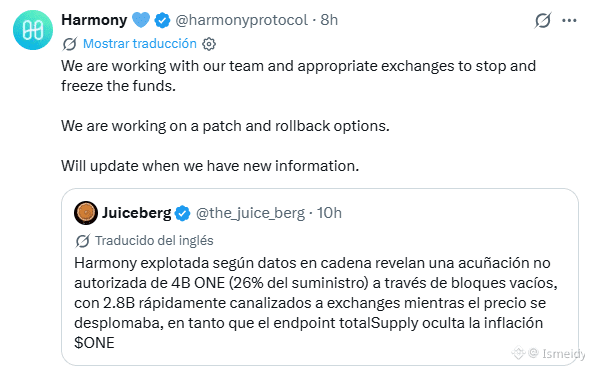
Una falla "imprime" 4.000 millones de tokens y desploma el precio un 40% mientras la red evalúa un polémico 'rollback'
La red Layer 1 Harmony se enfrenta a una nueva crisis de seguridad masiva
Una vulnerabilidad aún no explicada permitió la creación no autorizada de aproximadamente 4.000 millones de tokens #one lo que provocó una devaluación abrupta de casi el 40% en la cotización del activo durante la jornada asiática.
🔑 Puntos Clave para Entender la Crisis
Dilución Masiva e Inmediata: La emisión ilícita representó un incremento del 26% sobre la oferta existente (que rondaba los 15.000 millones de ONE), inyectando una presión de venta devastadora en el mercado.
Medidas de Contención de Emergencia:
Harmony desplegó un parche de software urgente para detener la creación de más tokens.
Se congeló el puente (bridge) de tokens de la red.
Se solicitó a los exchanges el bloqueo inmediato de fondos vinculados a 4 direcciones clave.
El Dilema Inmutable: Harmony contempla aplicar un rollback (revertir la red a un estado previo al ataque). Aunque esto invalidaría las monedas creadas, genera un intenso debate ético y técnico al violar la inmutabilidad de la cadena de bloques y arriesgar la anulación de transacciones legítimas (un escenario idéntico al enfrentado recientemente por Ravencoin)
🔴 Un Historial Recurrente de Vulnerabilidades
Este evento no es un caso aislado, sino el capítulo más reciente en la convulsa trayectoria de seguridad del proyecto:
Diciembre de 2023: Un fallo en el sistema de staking emitió indebidamente 146,3 millones de ONE a 74 direcciones.
Junio de 2022: El infame hackeo de 100 millones de dólares a su puente Horizon, perpetrado por el grupo norcoreano Lazarus.
Estado Actual
A diferencia del hackeo de 2022, este incidente no afectó activos custodiados en un puente, sino la emisión nativa del protocolo.
#HarmonyOne #Hacked
$ONE
{future}(ONEUSDT)
🚨 Caos en #Harmony
Una falla "imprime" 4.000 millones de tokens y desploma el precio un 40% mientras la red evalúa un polémico 'rollback'
La red Layer 1 Harmony se enfrenta a una nueva crisis de seguridad masiva
Una vulnerabilidad aún no explicada permitió la creación no autorizada de aproximadamente 4.000 millones de tokens #one lo que provocó una devaluación abrupta de casi el 40% en la cotización del activo durante la jornada asiática.
🔑 Puntos Clave para Entender la Crisis
Dilución Masiva e Inmediata: La emisión ilícita representó un incremento del 26% sobre la oferta existente (que rondaba los 15.000 millones de ONE), inyectando una presión de venta devastadora en el mercado.
Medidas de Contención de Emergencia:
Harmony desplegó un parche de software urgente para detener la creación de más tokens.
Se congeló el puente (bridge) de tokens de la red.
Se solicitó a los exchanges el bloqueo inmediato de fondos vinculados a 4 direcciones clave.
El Dilema Inmutable: Harmony contempla aplicar un rollback (revertir la red a un estado previo al ataque). Aunque esto invalidaría las monedas creadas, genera un intenso debate ético y técnico al violar la inmutabilidad de la cadena de bloques y arriesgar la anulación de transacciones legítimas (un escenario idéntico al enfrentado recientemente por Ravencoin)
🔴 Un Historial Recurrente de Vulnerabilidades
Este evento no es un caso aislado, sino el capítulo más reciente en la convulsa trayectoria de seguridad del proyecto:
Diciembre de 2023: Un fallo en el sistema de staking emitió indebidamente 146,3 millones de ONE a 74 direcciones.
Junio de 2022: El infame hackeo de 100 millones de dólares a su puente Horizon, perpetrado por el grupo norcoreano Lazarus.
Estado Actual
A diferencia del hackeo de 2022, este incidente no afectó activos custodiados en un puente, sino la emisión nativa del protocolo.
#HarmonyOne #Hacked
$ONE
8
8.9k
news-ui-login-prompt-explore-title
news-ui-login-main-title
⚡️ news-ui-login-main-subtitle-1
💬 news-ui-login-main-subtitle-2
👍 news-ui-login-main-subtitle-3
news-ui-login-account
news-ui-trending-topic
1
#BitcoinParesGainsAfterRallyTo$86.5K
news-ui-content-detail-count-views
news-ui-personal-center-trending-discussing
2
#CerebrasSinksNearly20%OnReportNvidiaToPowerOpenAI
news-ui-content-detail-count-views
news-ui-personal-center-trending-discussing
3
#SECProposesCryptoCustodyRules
news-ui-content-detail-count-views
news-ui-personal-center-trending-discussing
4
#SECApproves3xLongCryptoCommodityETPs
news-ui-content-detail-count-views
news-ui-personal-center-trending-discussing
5
#G7PlansToReleaseUpTo100MBarrelsOilDiesel
news-ui-content-detail-count-views
news-ui-personal-center-trending-discussing
6
#ICBASuesOCCOverCryptoBankCharters
news-ui-content-detail-count-views
news-ui-personal-center-trending-discussing
7
#USStocksCloseHigherOnWeakJobsData
news-ui-content-detail-count-views
news-ui-personal-center-trending-discussing
8
#AnchorageReportedlyCuts17%Workforce
news-ui-content-detail-count-views
news-ui-personal-center-trending-discussing
9
#NFPWatch
news-ui-content-detail-count-views
news-ui-personal-center-trending-discussing
10
#NEARIntentsRecovers$3.8MAfterAttack
news-ui-content-detail-count-views
news-ui-personal-center-trending-discussing