

#cybersecurity
cybersecurity
1.5M vistas
3,407 están debatiendo
Hot
Lo último

·
--
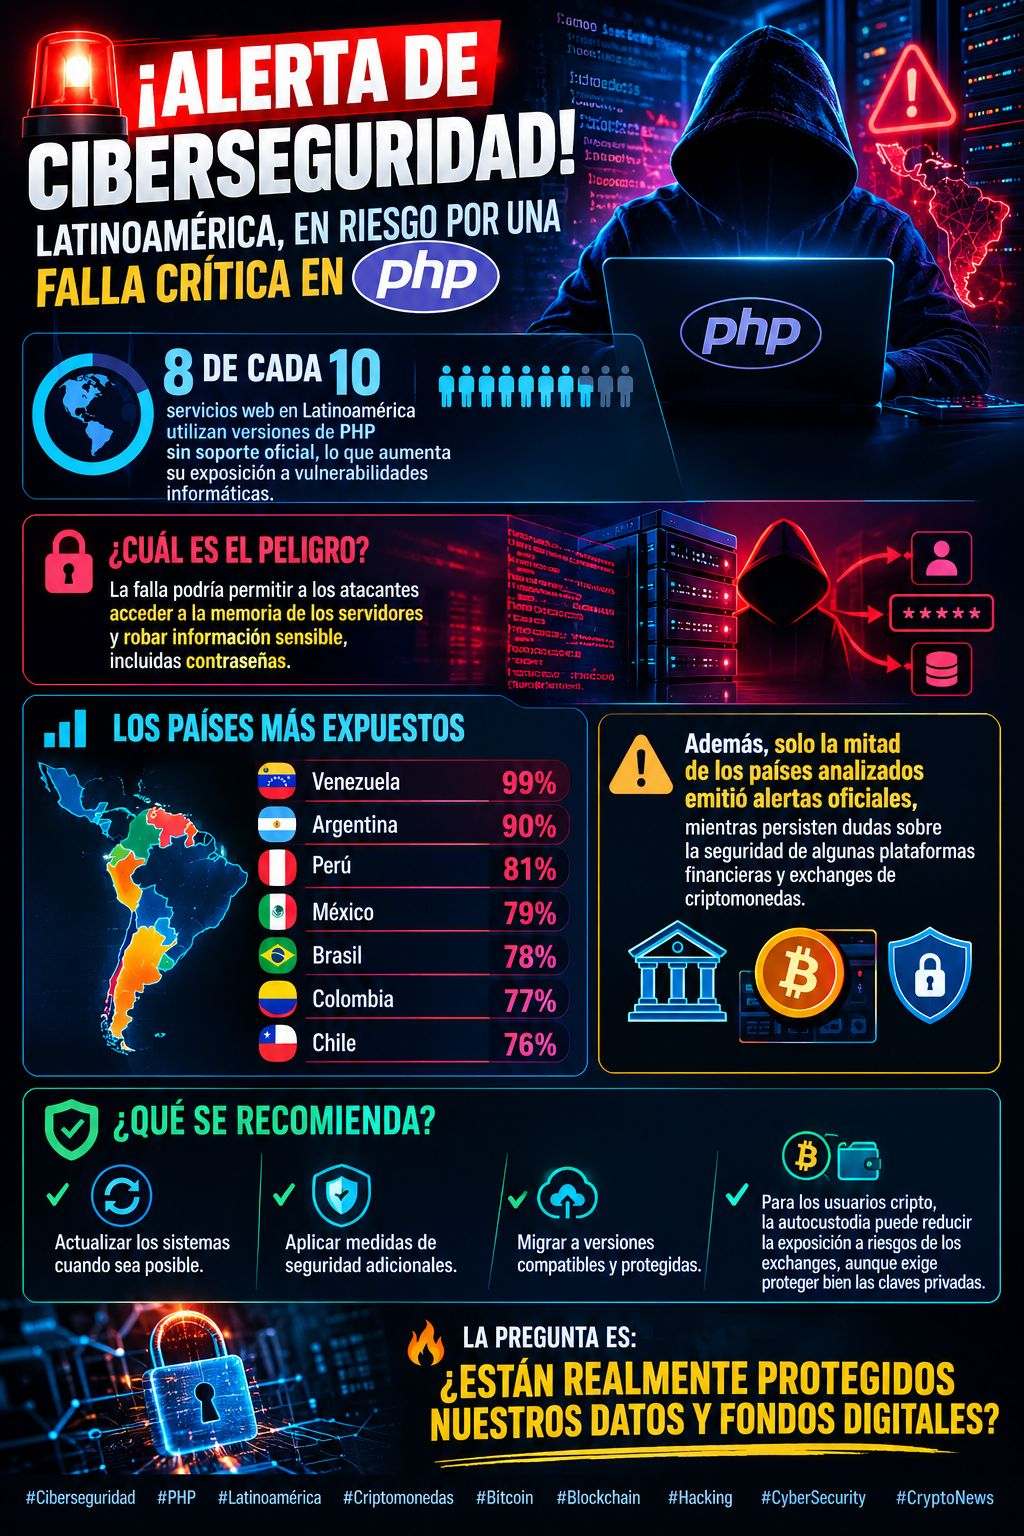
🚨 ¡ALERTA DE CIBERSEGURIDAD! LATINOAMÉRICA, EN RIESGO POR UNA FALLA CRÍTICA EN PHP!💻⚠️
🌎 8 de cada 10 servicios web en Latinoamérica utilizan versiones de PHP sin soporte oficial, lo que aumenta su exposición a vulnerabilidades informáticas.
🔓 ¿Cuál es el peligro? La falla podría permitir a los atacantes acceder a la memoria de los servidores y robar información sensible, incluidas contraseñas.
📊 Los países más expuestos:
🇻🇪 Venezuela: 99%
🇦🇷 Argentina: 90%
🇵🇪 Perú: 81%
🇲🇽 México: 79%
🇧🇷 Brasil: 78%
🇨🇴 Colombia: 77%
🇨🇱 Chile: 76%
⚠️ Además, solo la mitad de los países analizados emitió alertas oficiales, mientras persisten dudas sobre la seguridad de algunas plataformas financieras y exchanges de criptomonedas.
🛡️ ¿Qué se recomienda? Actualizar los sistemas cuando sea posible, aplicar medidas de seguridad adicionales y migrar a versiones compatibles y protegidas. Para los usuarios cripto, la autocustodia puede reducir la exposición a riesgos asociados con los exchanges, aunque también exige proteger adecuadamente las claves privadas.
🔥 La pregunta es: ¿están realmente protegidos nuestros datos y fondos digitales?
$BTC
#Blockchain #Hacking #CyberSecurity #CryptoNews
2
609
🚨 ‘THIS IS NOT A DRILL’: CRITICAL PHP VULNERABILITIES ARE SETTING THE INTERNET ON FIRE
📰 ¿QUÉ PASÓ?
The PHP Foundation has revealed two serious vulnerabilities that could impact millions of websites. Security experts warn that failure to quickly patch the flaws could have dire consequences.
📊 IMPACTO EN TECNOLOGÍA
El caso vuelve a poner el foco en la seguridad de los sistemas digitales y en la necesidad de reforzar la protección frente a ataques cada vez más sofisticados.
🔎 Fuente: WIRED Security
🤔 💬 ¿Crees que este tipo de incidentes hará que las empresas inviertan más en seguridad digital?
#Cybersecurity #DataSecurity #Crypto_Marker #News
14
Artículo
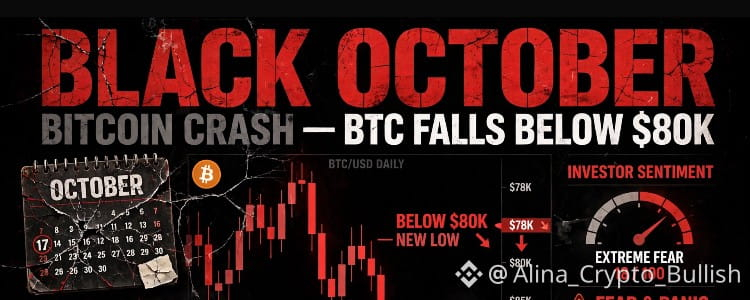
🚨Última hora: 🔴 LOS 5 GRANDES HACKEOS DEL OCTUBRE NEGRO DE 2026:👀⚠️🚨 OCTUBRE NEGRO: Bitcoin cae por debajo de los 80.000 $: ¿se repite lo de 1929?
Octubre siempre ha sido el mejor mes de las criptomonedas. Rentabilidad media: +18,3 %. ¿Este año? Se está volviendo NEGRO.
Esto es Octubre Negro: edición de CIBERATAQUES. Por eso octubre de 2026 se está llamando Octubre Negro en ciberseguridad, y no solo por el desplome de las criptomonedas:
NO es un solo gran hackeo: son más de 20 hackeos importantes en 2 semanas, todos usando IA para encontrar fallos más rápido de lo que podemos corregirlos.
🔴 LOS 5 GRANDES HACKEOS DEL OCTUBRE NEGRO DE 2026:
1. PHP2Shell: el 70 % de Internet está en riesgo
🚨Última hora: 🔴 LOS 5 GRANDES HACKEOS DEL OCTUBRE NEGRO DE 2026:👀⚠️
🚨 OCTUBRE NEGRO: Bitcoin cae por debajo de los 80.000 $: ¿se repite lo de 1929?
Octubre siempre ha sido el mejor mes de las criptomonedas. Rentabilidad media: +18,3 %. ¿Este año? Se está volviendo NEGRO.
Esto es Octubre Negro: edición de CIBERATAQUES. Por eso octubre de 2026 se está llamando Octubre Negro en ciberseguridad, y no solo por el desplome de las criptomonedas:
NO es un solo gran hackeo: son más de 20 hackeos importantes en 2 semanas, todos usando IA para encontrar fallos más rápido de lo que podemos corregirlos.
🔴 LOS 5 GRANDES HACKEOS DEL OCTUBRE NEGRO DE 2026:
1. PHP2Shell: el 70 % de Internet está en riesgo
2
360

🚨 $OSMO LA CUMBRE DE CIBERSEGURIDAD PODRÍA REDEFINIR EL SENTIMIENTO SOBRE LOS ACTIVOS DIGITALES 📈
📊 La próxima cumbre japonesa de ciberseguridad, presidida por la primera ministra Sanae Takaichi, pone en primer plano la supervisión institucional del riesgo, un catalizador clásico para barridos de liquidez y flujos de dinero inteligente.
🦈 Si los reguladores refuerzan la protección de los datos, podría surgir un nuevo bloque de demanda en torno a $OSMO , mientras que $ERA y $DOOD podrían actuar como bloques de órdenes secundarios que absorban la presión vendedora. ⚡ Observa el flujo de órdenes en el gráfico de 4 horas para detectar una nueva prueba alcista mientras se recupera la confianza.
💬 ¿Consolidará la cumbre una nueva prima de riesgo o provocará un repunte de la volatilidad a corto plazo? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #OSMO #CyberSecurity #Liquidity #Crypto
🦈 🚀
2

·
--
Ver traducción
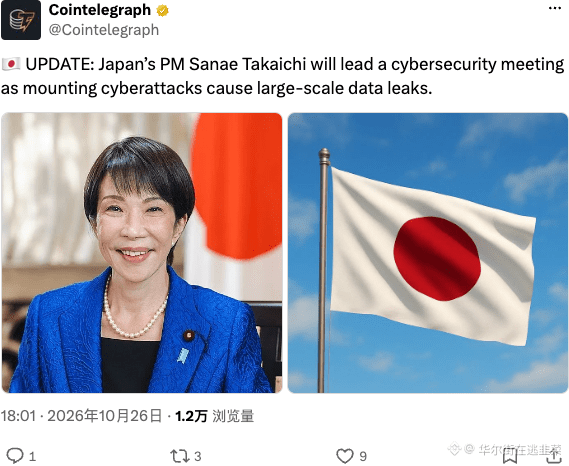
日本首相高市早苗亲自坐镇,就网络攻击导致的大规模数据泄露开会。这波“震网”级别的威胁才刚开始,传统基建烂成这样,加密资产的安全护城河反而更有溢价空间。别光盯着涨跌,赶紧把安全搞起来。
$BTC #CyberSecurity
日本首相高市早苗亲自坐镇,就网络攻击导致的大规模数据泄露开会。这波“震网”级别的威胁才刚开始,传统基建烂成这样,加密资产的安全护城河反而更有溢价空间。别光盯着涨跌,赶紧把安全搞起来。
$BTC #CyberSecurity
$BTC #CyberSecurity
62
·
--
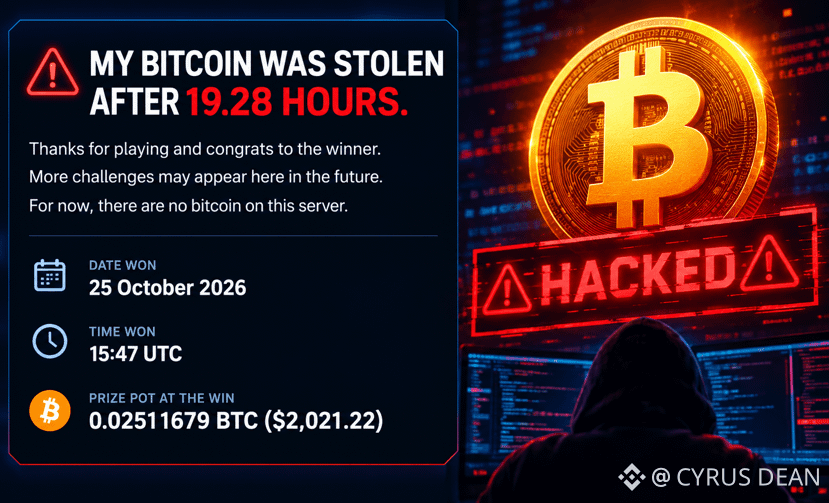
🚨 ¡VULNERABILIDAD DE PHP EXPLOTADA EN SOLO 19 HORAS!
Un desafío real de Bitcoin dejó al descubierto el peligro de los servidores PHP vulnerables. Un hacker logró entrar en 19,28 HORAS y recuperó la clave secreta para reclamar 0.02511679 BTC, ¡por un valor aproximado de $2,021! 💀
⚠️ Las credenciales expuestas, los datos confidenciales y las claves privadas de criptomonedas podrían poner los fondos en riesgo.
🔒 ¿Usas PHP? Actualiza AHORA las versiones vulnerables. Un solo fallo de seguridad podría costar millones.
#bitcoin #Ciberseguridad
119
·
--
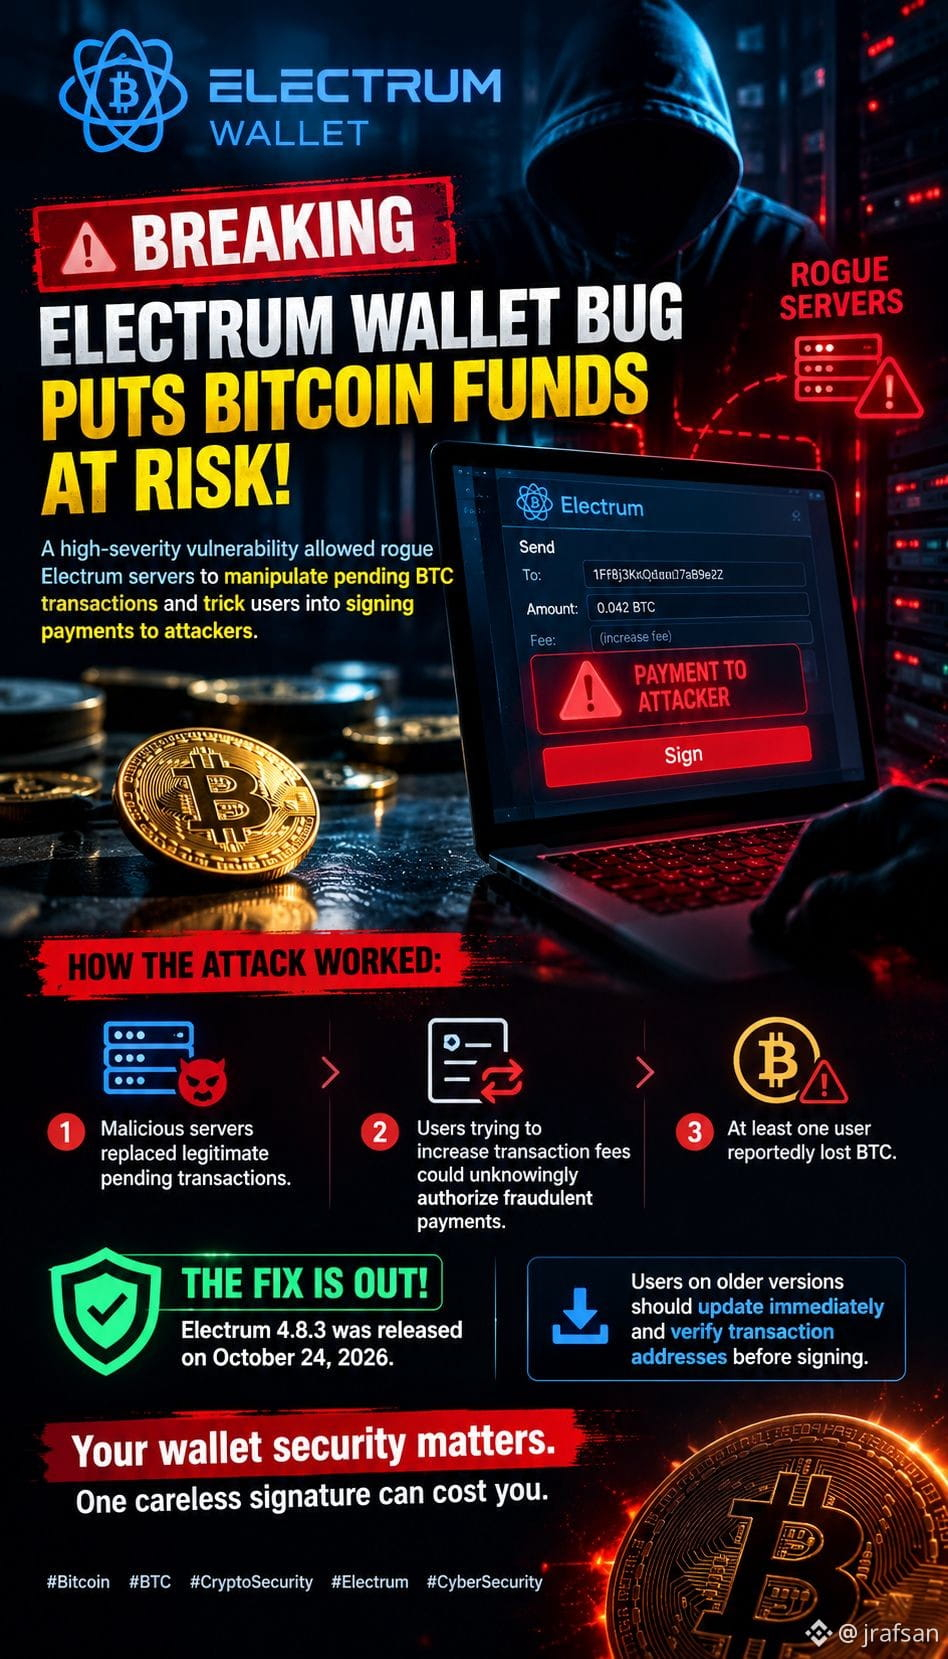
🚨ÚLTIMA HORA: ¡UN ERROR EN ELECTRUM WALLET PONE EN RIESGO LOS FONDOS DE BITCOIN!⚠️
Una vulnerabilidad de gravedad alta permitía que servidores maliciosos de Electrum manipularan transacciones de BTC pendientes y engañaran a los usuarios para que firmaran pagos a atacantes.
💥 Cómo funcionaba el ataque:
• Los servidores maliciosos reemplazaban transacciones legítimas pendientes.
• Los usuarios que intentaban aumentar las comisiones de transacción podían autorizar pagos fraudulentos sin saberlo.
• Según informes, al menos un usuario perdió BTC.
🛡️ YA ESTÁ DISPONIBLE LA SOLUCIÓN: Electrum 4.8.3 se publicó el 24 de octubre de 2026.
⚠️ Los usuarios de versiones anteriores deben actualizar de inmediato y verificar las direcciones de las transacciones antes de firmar.
*La seguridad de tu billetera importa. Una firma descuidada puede costarte caro.
#Bitcoin #CryptoSecurity #CyberSecurity #ElectrumWalletBugLetRogueServersStealFunds
$TRUMP
{future}(TRUMPUSDT)
$TRX
{future}(TRXUSDT)
$XRP
{future}(XRPUSDT)
🚨ÚLTIMA HORA: ¡UN ERROR EN ELECTRUM WALLET PONE EN RIESGO LOS FONDOS DE BITCOIN!⚠️
Una vulnerabilidad de gravedad alta permitía que servidores maliciosos de Electrum manipularan transacciones de BTC pendientes y engañaran a los usuarios para que firmaran pagos a atacantes.
💥 Cómo funcionaba el ataque:
• Los servidores maliciosos reemplazaban transacciones legítimas pendientes.
• Los usuarios que intentaban aumentar las comisiones de transacción podían autorizar pagos fraudulentos sin saberlo.
• Según informes, al menos un usuario perdió BTC.
🛡️ YA ESTÁ DISPONIBLE LA SOLUCIÓN: Electrum 4.8.3 se publicó el 24 de octubre de 2026.
⚠️ Los usuarios de versiones anteriores deben actualizar de inmediato y verificar las direcciones de las transacciones antes de firmar.
*La seguridad de tu billetera importa. Una firma descuidada puede costarte caro.
#Bitcoin #CryptoSecurity #CyberSecurity #ElectrumWalletBugLetRogueServersStealFunds
$TRUMP
$TRX
$XRP
190
Ver traducción
Various brute force attack on the #Starlite_crypto network and not to forget #STARLITE has built a strong fire wall to withstand any cyber-attack just in case something like this happens we are always ready to fight back. #CyberSecurity #cyberpunk #fight
Various brute force attack on the #Starlite_crypto network and not to forget #STARLITE has built a strong fire wall to withstand any cyber-attack just in case something like this happens we are always ready to fight back. #CyberSecurity #cyberpunk #fight
82

Artículo
Ver traducción
Is Cybersecurity About to Outshine AI? Here’s Why You Shouldn’t Ignore These Two Tokens!Did you catch My recent post questioning whether cybersecurity is gearing up to surpass AI in the tech landscape?
[Is CyberSecurity the Next Big Winner?](https://app.binance.com/uni-qr/cpos/381046463741190?r=s4dh99wr&l=en&uco=5ewrz5horzsxouawxbrenw&uc=app_square_share_link&us=copylink)
Recent high-profile security breaches, emerging vulnerabilities, and the massive momentum behind crowd-security solutions are pointing us in a very clear direction.
Curious about which crowd-security and storage tokens are currently listed on Binance? In my view, accumulating a bit of these two foundational cybersecurity tokens during every market dip could yield fantastic long-term potential.
1. Filecoin (FIL)
{spot}(FILUSDT)
Moving away from centralized cloud servers, FIL is the leading decentralized storage network that encrypts and securely stores data across nodes worldwide. By decentralizing storage, it drastically minimizes the risks of data leaks and hacking.
Filecoin Post Time Price= $0.9241
2. Arweave (AR)
{spot}(ARUSDT)
A powerful network dedicated to permanent and tamper-proof data storage. It ensures that crucial information and history are safely preserved on the blockchain forever, completely immutable and free from unauthorized alterations.
Arweave Post Time Price = $3.408
Okay friends, there are several other promising tokens making waves in the cybersecurity space, which I’ll cover in upcoming posts. Right now, FIL and AR are trading at attractive prices, making them ideal starting points for building a robust portfolio.
If you haven't connected with me yet, make sure to hit Follow so you don't miss out on the next insights!
$FIL $AR $BNB #CyberSecurity #FileCoin #Arweave #Binance #CoinVahini @KathalVahini
Is Cybersecurity About to Outshine AI? Here’s Why You Shouldn’t Ignore These Two Tokens!
Did you catch My recent post questioning whether cybersecurity is gearing up to surpass AI in the tech landscape?
Is CyberSecurity the Next Big Winner?
Recent high-profile security breaches, emerging vulnerabilities, and the massive momentum behind crowd-security solutions are pointing us in a very clear direction.
Curious about which crowd-security and storage tokens are currently listed on Binance? In my view, accumulating a bit of these two foundational cybersecurity tokens during every market dip could yield fantastic long-term potential.
1. Filecoin (FIL)
Moving away from centralized cloud servers, FIL is the leading decentralized storage network that encrypts and securely stores data across nodes worldwide. By decentralizing storage, it drastically minimizes the risks of data leaks and hacking.
Filecoin Post Time Price= $0.9241
2. Arweave (AR)
A powerful network dedicated to permanent and tamper-proof data storage. It ensures that crucial information and history are safely preserved on the blockchain forever, completely immutable and free from unauthorized alterations.
Arweave Post Time Price = $3.408
Okay friends, there are several other promising tokens making waves in the cybersecurity space, which I’ll cover in upcoming posts. Right now, FIL and AR are trading at attractive prices, making them ideal starting points for building a robust portfolio.
If you haven't connected with me yet, make sure to hit Follow so you don't miss out on the next insights!
$FIL $AR $BNB #CyberSecurity #FileCoin #Arweave #Binance #CoinVahini @Kathals Info Bits
38

·
--
Alcista
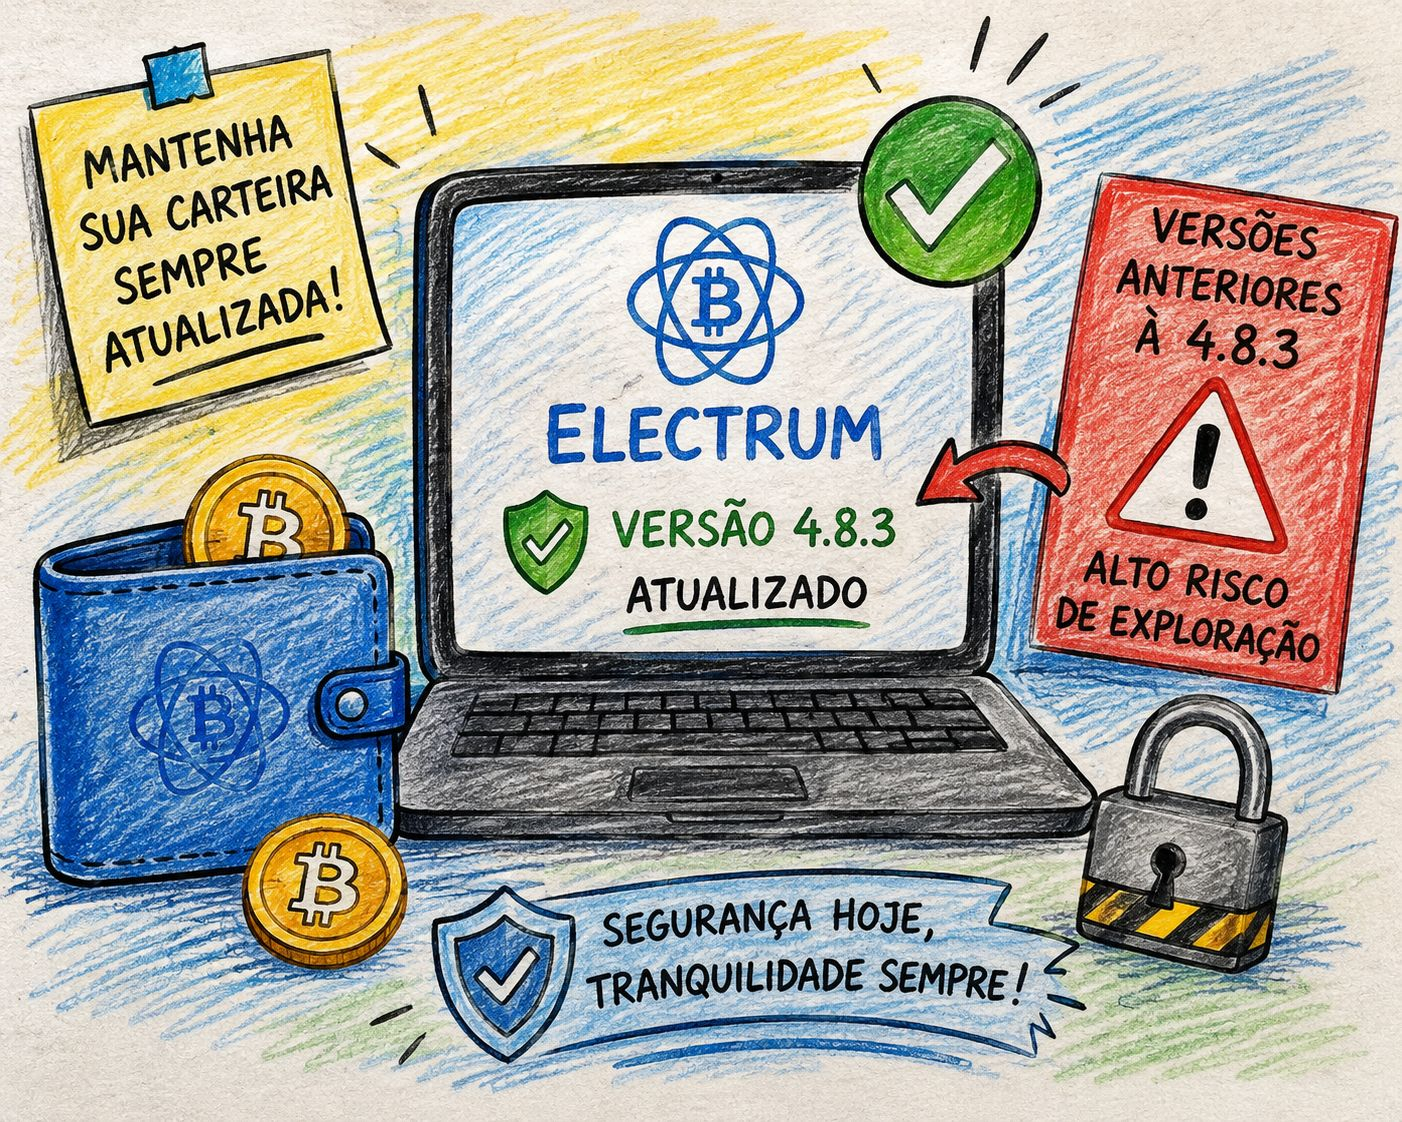
#ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
La seguridad de una cartera de criptomonedas comienza mucho antes de cualquier transacción. Electrum corrigió una vulnerabilidad de alto riesgo en las versiones anteriores a la 4.8.3, lo que refuerza la importancia de mantener siempre el software actualizado.
En un entorno donde los activos digitales pueden quedar directamente bajo la responsabilidad del usuario, una brecha de seguridad puede representar mucho más que un simple problema técnico. Actualizaciones de este tipo muestran por qué los desarrolladores y los usuarios deben estar atentos a las amenazas que surgen constantemente en el ecosistema cripto.
Para quienes utilizan versiones antiguas de Electrum, comprobar la versión instalada y actualizar a una versión segura es una medida sencilla, pero puede marcar una gran diferencia. La seguridad no debe dejarse para después, sobre todo cuando hablamos de patrimonio digital.
Mi opinión: prefiero actualizar pronto antes que correr riesgos innecesarios.
$CRWD.US $TAG $XEC
#CryptoSecurity
#CyberSecurity
#Cryptocurrency
1
212
·
--
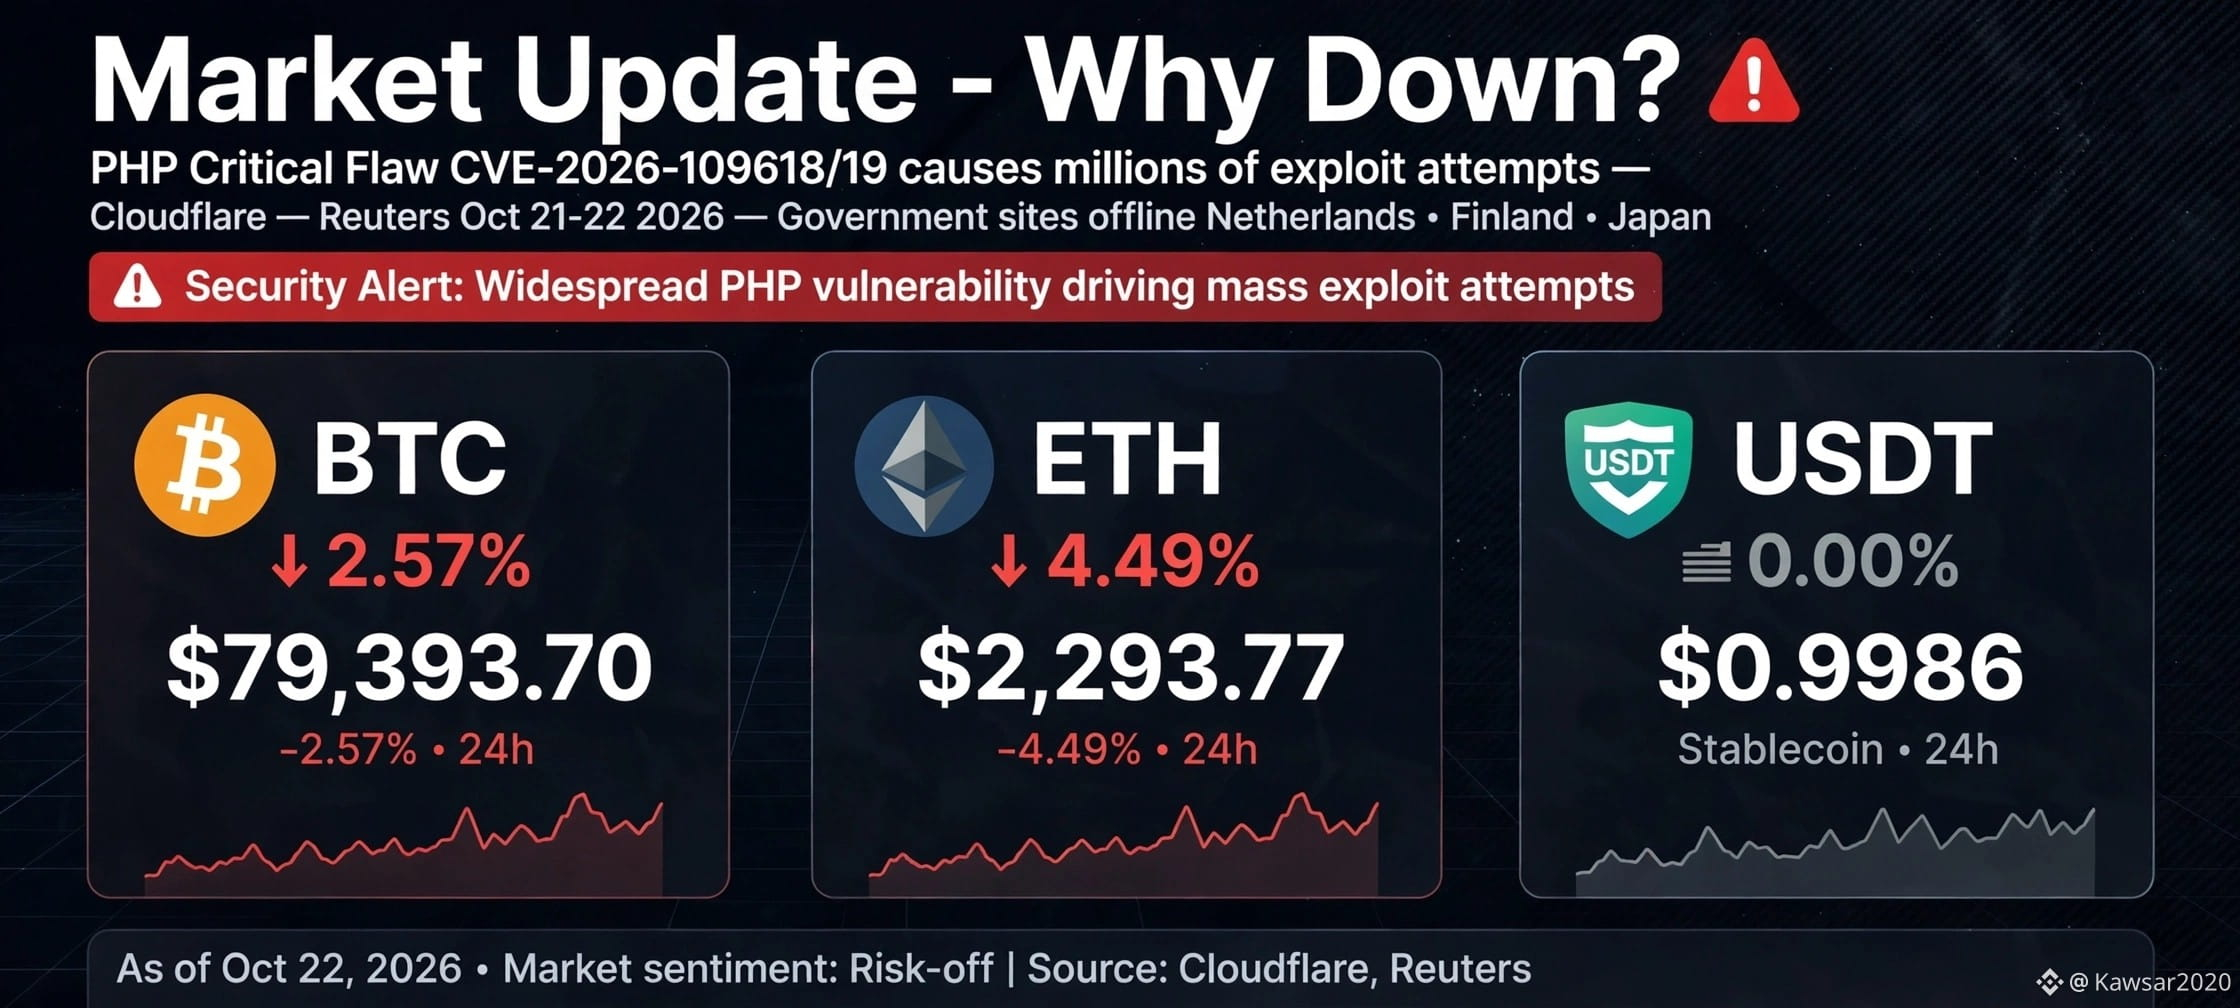
🚨 Actualización del mercado 🛑
¿Por qué está cayendo el mercado?
Según un informe de Reuters del 21 y 22 de octubre de 2026, tras detectarse dos fallos de seguridad críticos en PHP, Cloudflare ha detectado millones de intentos de explotación.
En los Países Bajos, Finlandia, Japón y otros lugares, algunos servicios gubernamentales y financieros han permanecido desconectados como medida de precaución.
Por este motivo, y debido a este problema de ciberseguridad, se han cerrado muchos sitios importantes de todo tipo de mercados.
¡Para que los hackers no puedan piratearlos! Como resultado, estamos viendo el impacto en todo tipo de mercados.
Desde 2024, hemos tenido que afrontar un problema tras otro: guerras, aranceles y ahora ciberataques.
Esto significa que cada vez que el mercado empieza a recuperarse un poco, surge un nuevo problema. En fin, confiamos en Alá. ¡InshaAllah, algo bueno sucederá!
Fuente: Reuters, 21-22 de octubre de 2026; publicación en X del director ejecutivo de Cloudflare, Matthew Prince; aviso de CERT-EU: CVE-2026-109618 y CVE-2026-109619, gravedad 9,2/10
Solo con fines educativos
#MarketUpdate #Crypto #PHP #CyberSecurity #siamvai
$BTC $ETH $BNB
Hamba:
Insya Allah
2
2
378
🚨 CYSIC DANGLES A 10% BOUNTY, HACKER POURS LOOT INTO TORNADO CASH
📰 ¿QUÉ PASÓ?
The attacker moved $744,000 in ETH and BNB to Tornado Cash after exploiting Cysic’s bridge to mint 10 million tokens on BNB Smart Chain.
📊 IMPACTO EN TECNOLOGÍA
El caso vuelve a poner el foco en la seguridad de los sistemas digitales y en la necesidad de reforzar la protección frente a ataques cada vez más sofisticados.
🔎 Fuente: Cointelegraph
🤔 💬 ¿Crees que este tipo de incidentes hará que las empresas inviertan más en seguridad digital?
#Cybersecurity #DataSecurity #Crypto_Marker #News
60

·
--
🚨 39.000 MILLONES DE DÓLARES EN FONDOS DE ESTAFAS. 960 DETENCIONES. 30 PAÍSES. ⚔️
La Operación Confrontation Ghost acaba de concluir: un operativo liderado por los EAU detectó 39.000 millones de dólares en fondos ilícitos y criptomonedas, frustró 123,7 millones de intentos de fraude y allanó 29 centros de estafa (Ministerio del Interior de los EAU, 22 de octubre).
Por qué debería importarle al sector cripto: 13 empresas privadas, incluida Crypto.com, realizaron análisis forenses on-chain junto con Interpol, porque el dinero de las estafas se mueve a través de mezcladores y puentes más rápido de lo que puede actuar cualquier cuerpo policial por sí solo.
La pega: se identificaron 39.000 millones de dólares, pero no se incautaron, y la recuperación sigue en curso. Las detenciones acaparan los titulares; la prueba será si los rastreadores logran adelantarse a los mezcladores.
¿Aplicación de la ley a gran escala o un titular pasajero? 👇
Esto no es asesoramiento financiero. Haz tu propia investigación.
#crypto #cybersecurity #estafas
54
·
--
🚨 ¡ALERTA DE SEGURIDAD CRIPTO! LOS HACKERS ESTÁN ATACANDO VULNERABILIDADES ⚠️
El fundador de Binance, CZ, advirtió recientemente a los usuarios que tengan mucho cuidado en internet tras descubrirse vulnerabilidades críticas de seguridad en PHP.
🔐 Las actualizaciones de seguridad son importantes. ⚠️ Evita los enlaces sospechosos. 🛡️ Nunca compartas tus contraseñas ni las frases de recuperación de tu billetera.
Importante: Esta es una advertencia de ciberseguridad, NO una confirmación de que Binance haya sido hackeado. Binance afirma que implementó medidas de seguridad y que sigue supervisando la situación.
Mantente alerta. ¡Protege tus criptomonedas!
¿Cuál es tu regla número uno para mantener tus criptomonedas seguras? 👇
#Binance #Bitcoin #BTC #SeguridadCripto #CyberSecurity #CryptoNewss #bnb #CryptoCommunity
1
84
·
--
🚨 AMENAZA CIBERNÉTICA POSCUÁNTICA: LAZARUS ADOPTA EL CIFRADO DEL NIST PARA PROTEGER LA INFRAESTRUCTURA DE MALWARE 🛡️
🔥 La auditoría de inteligencia sobre amenazas de la Operación FlashHole de Kaspersky confirma que el Grupo Lazarus, patrocinado por el Estado de Corea del Norte, ha integrado ML-KEM-1024 —el estándar de cifrado de clave pública poscuántico finalizado por el NIST— en el flujo de trabajo de su malware LPEClient para proteger las comunicaciones de las cargas útiles de comando y control (C2).
Mientras los gobiernos y las empresas afrontan largos períodos de transición de varios años para implementar la criptografía poscuántica (PQC), Lazarus adoptó rápidamente el protocolo para evitar que los equipos de seguridad defensiva puedan aplicar análisis forenses de «piratear ahora, descifrar después».
$BTC (Bitcoin) Enfoque ⚡
Perfil de amenaza cuántica: el esquema de firma de Bitcoin se basa en ECDSA (secp256k1). Aunque las salidas de transacciones no gastadas activas (UTXO) con claves públicas ocultas (Pay-to-Public-Key-Hash / P2PKH) siguen siendo seguras frente a los sistemas clásicos, las claves públicas expuestas (direcciones reutilizadas o P2PK heredado) son teóricamente vulnerables al algoritmo de Shor en una computadora cuántica tolerante a fallos.
$BNB ⚙️
Consolidación del soporte de demanda cerca de la horizontal. La utilidad del ecosistema de Binance sigue la liquidez general del mercado de criptomonedas y el volumen de los exchanges centralizados: mantenga activos parámetros estrictos de invalidación.
$ZEC (Zcash) 🛡️
Como red de privacidad de conocimiento cero, Zcash utiliza los sistemas de prueba Sapling/Orchard (Halo 2). Aunque los argumentos sucintos no interactivos de conocimiento de conocimiento cero (zk-SNARK) dependen de curvas elípticas específicas, la investigación sobre zk-STARK resistentes a la computación cuántica y esquemas de compromiso poscuánticos sigue siendo un foco crucial para las redes de privacidad.
🛑 Advertencia de riesgo para operadores:
¡Las brechas de ciberseguridad, el temor a hackeos de exchanges y los titulares sobre malware patrocinado por Estados pueden provocar mechas repentinas de volatilidad en marcos temporales cortos! Proteja su cartera de inversión: aplique parámetros estrictos de Stop-Loss, mantenga un apalancamiento rigurosamente conservador y priorice la protección del capital. 🛡️⚡
#Binance #CyberSecurity #BTC #BNB
Abu Fahadأ:
💛
2
2
510

El código es el nuevo campo de batalla.
Los desarrolladores de Bitcoin Core están implementando cambios críticos en las reglas de seguridad para combatir la creciente amenaza de las vulnerabilidades explotadas mediante IA. A medida que los modelos de lenguaje de gran tamaño adquieren cada vez más capacidad para identificar vulnerabilidades en bases de código complejas, se reduce el plazo para corregir errores. Este cambio marca una transformación fundamental en la forma de gestionar la seguridad de los protocolos, ya que las herramientas automatizadas superan a los auditores humanos a la hora de encontrar fallos críticos.
#BitcoinCore #CyberSecurity ⠀
17
·
--
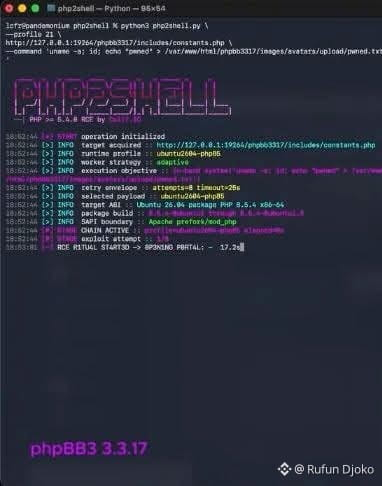
🚨 Una importante vulnerabilidad informática podría estar poniendo en peligro actualmente una parte de la Web mundial.
Casi 1 de cada 10 sitios web del mundo estaría potencialmente expuesto a esta vulnerabilidad, bautizada como PHP2Shell.
Ante el riesgo, se habrían tomado varias medidas preventivas: en Europa, algunos portales gubernamentales y servicios hospitalarios habrían sido desconectados, mientras que en Estados Unidos se habrían emitido instrucciones para desconectar determinados servidores.
Esta vulnerabilidad, identificada con ayuda de la IA, podría ser una de las más preocupantes de los últimos años.
⚠️ En resumen, tengan muchísimo cuidado con los enlaces, archivos y servicios que utilizan. Una sola vulnerabilidad puede tener consecuencias considerables. ‼️
#CyberSecurity
2
526
🚨 PHP FLAW DRAWS MILLIONS OF EXPLOIT ATTEMPTS, CLOUDFLARE CEO WARNS
📰 ¿QUÉ PASÓ?
Cloudflare’s Matthew Prince said the network saw thousands of exploit attempts even before the PHP vulnerability was publicly disclosed.
📊 IMPACTO EN TECNOLOGÍA
El caso vuelve a poner el foco en la seguridad de los sistemas digitales y en la necesidad de reforzar la protección frente a ataques cada vez más sofisticados.
🔎 Fuente: Cointelegraph
🤔 💬 ¿Crees que este tipo de incidentes hará que las empresas inviertan más en seguridad digital?
#Cybersecurity #DataSecurity #Crypto_Marker #News
9

·
--
Chino:
La vulnerabilidad de PHP ya está corregida. Los hackers intentaron atacar millones de veces, pero, según se dice, todavía nadie ha conseguido entrar. Esto significa que, por ahora, no tienes que preocuparte por tus contraseñas, criptomonedas ni navegación. La seguridad no es cosa de poca importancia, ¡así que mantengámonos alerta!
#cybersecurity $BTC $ETH
Inglés:
La pesadilla de PHP terminó con su última corrección. Se lanzaron millones de intentos de ataque, pero todavía no se ha confirmado ninguna intrusión. Por ahora, tus contraseñas, criptomonedas y navegación deberían estar a salvo. ¡Mantente alerta!
#cybersecurity $BTC $ETH
258
·
--
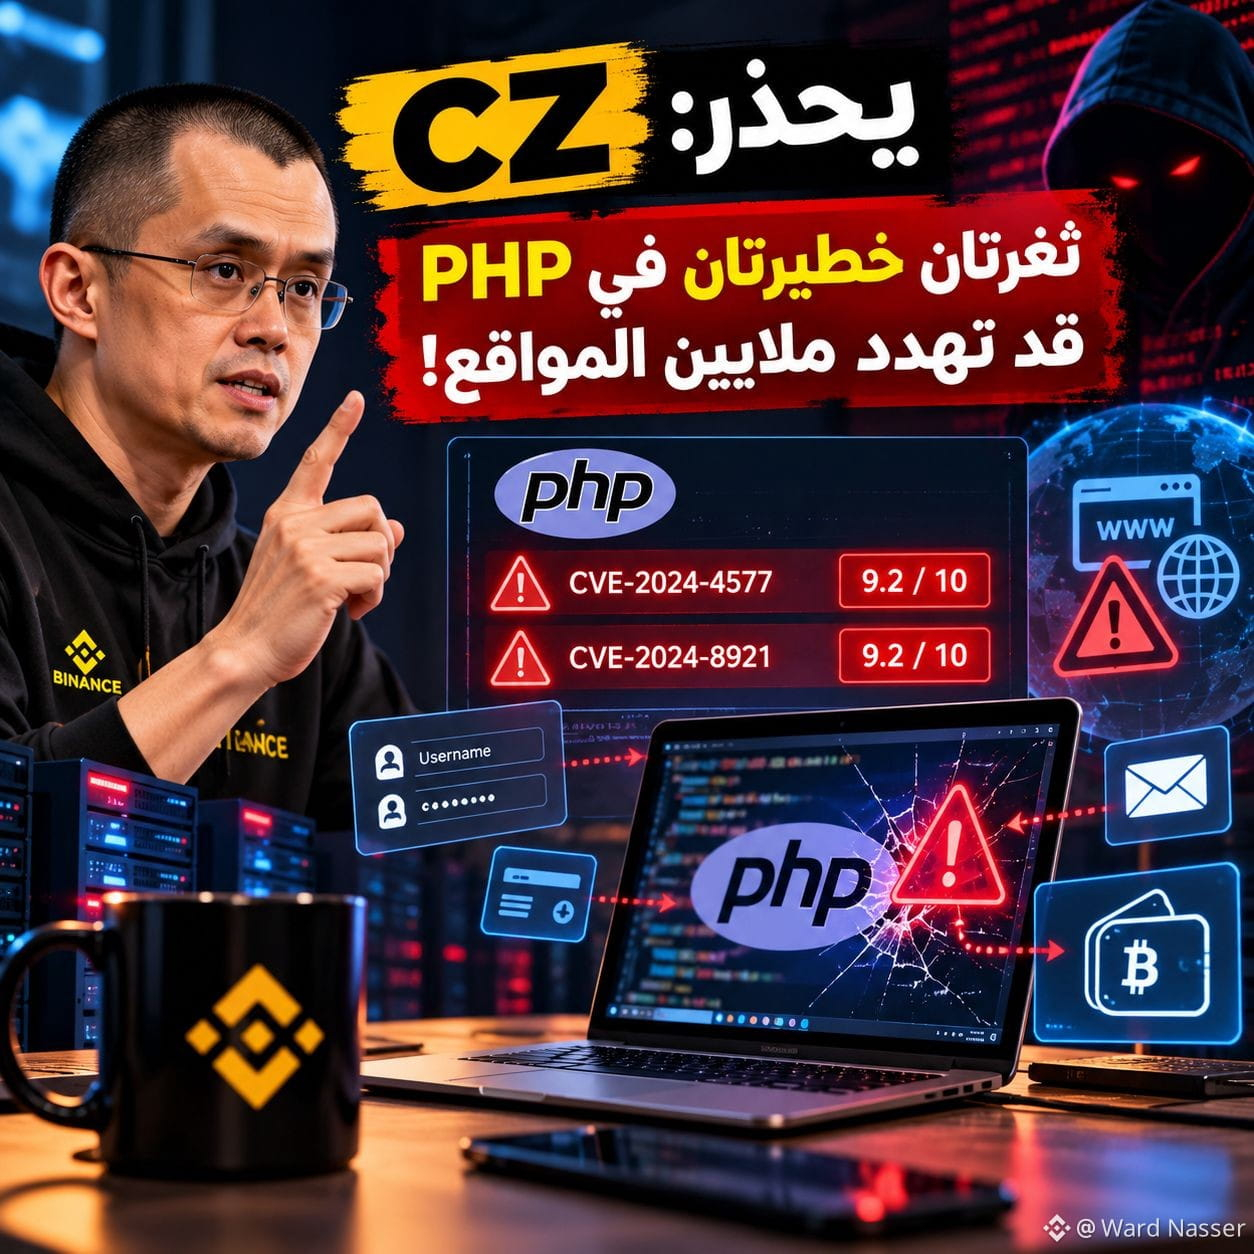
🚨 CZ advierte: ¡a veces basta con que un sitio web esté comprometido para que tus datos corran peligro!
Imagina que entras en un sitio que conoces y en el que confías, pero que, entre bastidores, tiene una vulnerabilidad que permite a un atacante tomar el control de su servidor.
Por eso CZ, fundador de Binance, advirtió sobre dos vulnerabilidades graves en PHP, el lenguaje que se utiliza para poner en marcha millones de sitios web.
⚠️ Las dos vulnerabilidades tienen una calificación de seguridad de 9,2 sobre 10 y podrían permitir a un atacante ejecutar comandos en servidores sin actualizar, sin necesidad de iniciar sesión.
¿Y qué es lo más preocupante para los usuarios de criptomonedas?
Un sitio web comprometido podría convertirse en una trampa para robar tus credenciales o engañarte para que conectes tu wallet.
🛡️ ¿Cómo puedes protegerte?
✅ Evita los enlaces sospechosos, aunque parezcan familiares.
✅ No conectes tu wallet a sitios que no sean de confianza.
✅ No compartas tu frase de recuperación con ningún sitio web.
✅ Si administras un sitio web que utiliza PHP, instala las actualizaciones de seguridad de inmediato.
La buena noticia es que las actualizaciones de seguridad ya se publicaron el 21 de octubre.
Recuerda: a veces, la vulnerabilidad más peligrosa no está en tu wallet, sino en el sitio web en el que confías.
#CZ #PHP2Shell #CyberSecurity #Binance
3
405
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#BinancePick
2.7M vistas
143,126 están debatiendo
2
#EarningsSeason
5M vistas
24,569 están debatiendo
3
#SouthKoreaReportedlyWeighsFourthCryptoTaxDelay
689 vistas
47 están debatiendo
4
#FranklinTempletonFilesForTwoDividendToBitcoinETFs
5,569 vistas
196 están debatiendo
5
#StrategyMSTRSurpassesNasdaqInMarketCap
5,152 vistas
161 están debatiendo
6
#CanadaProposesStablecoinRedemptionWithin3BusinessDays
167 vistas
14 están debatiendo
7
#ElectrumWalletBugLetRogueServersStealFunds
11,457 vistas
288 están debatiendo
8
#ArgentineCourtDismissesLIBRACaseAgainstMilei
21,501 vistas
357 están debatiendo
9
#SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale
3,383 vistas
48 están debatiendo
10
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
1,788 vistas
41 están debatiendo