
#scamalert
scamalert
8.2M vistas
3,695 están debatiendo
Hot
Lo último

·
--
🚨 $USDT ESTAFA DE API: NO COMPARTAS EL ACCESO CON NADIE ⚡
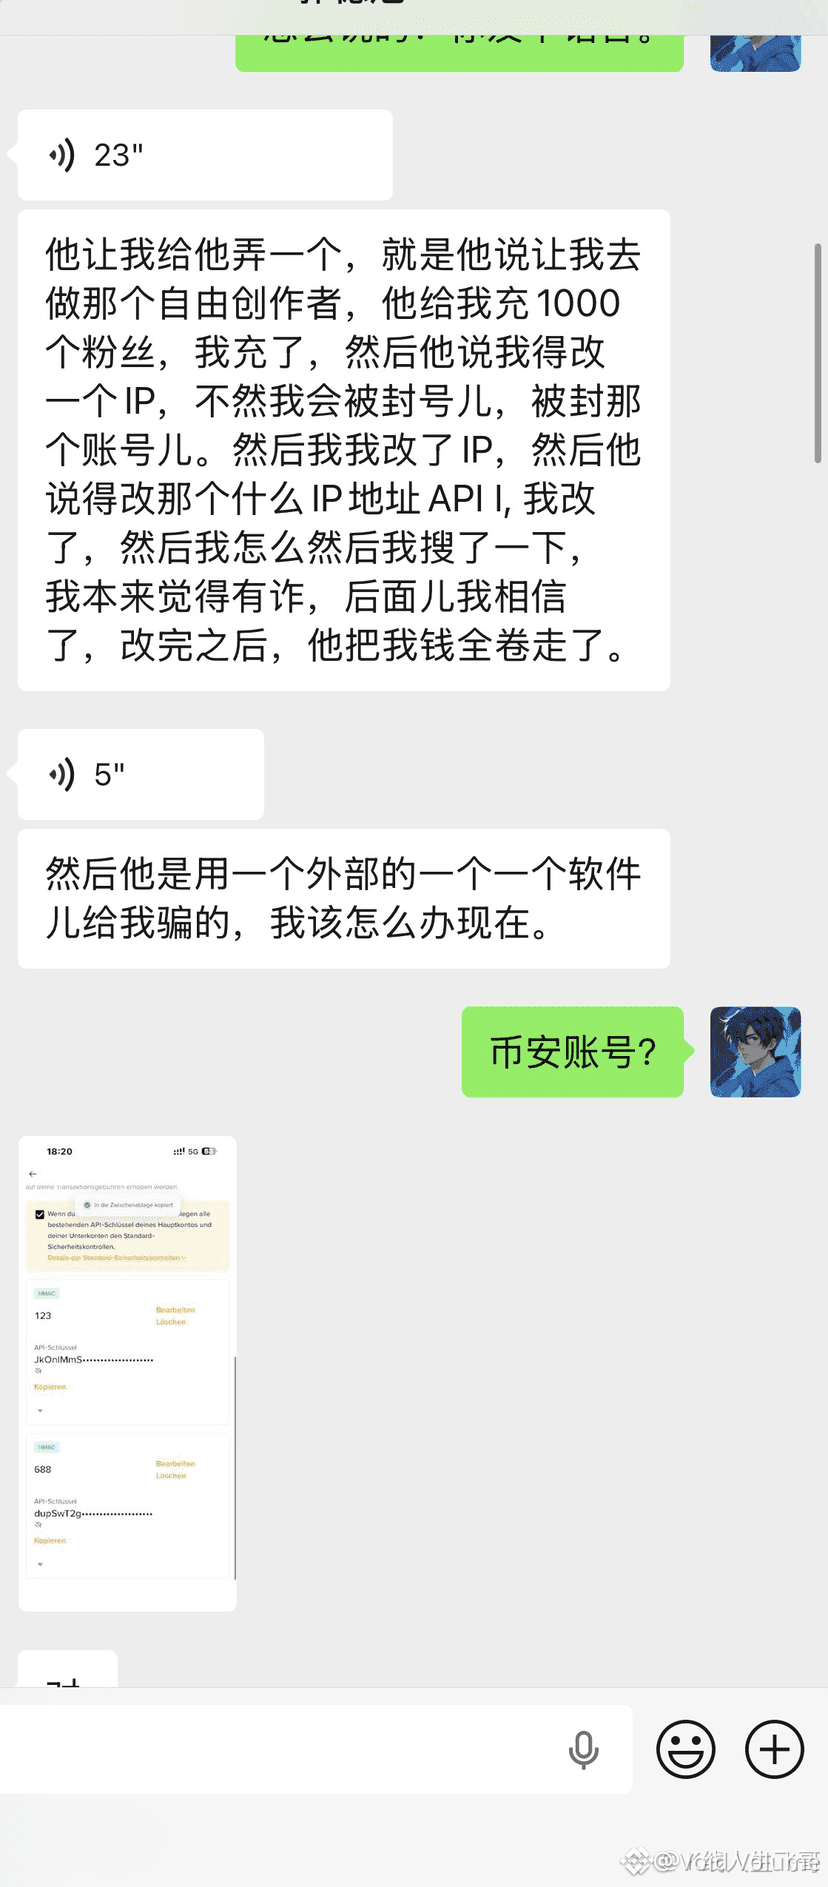
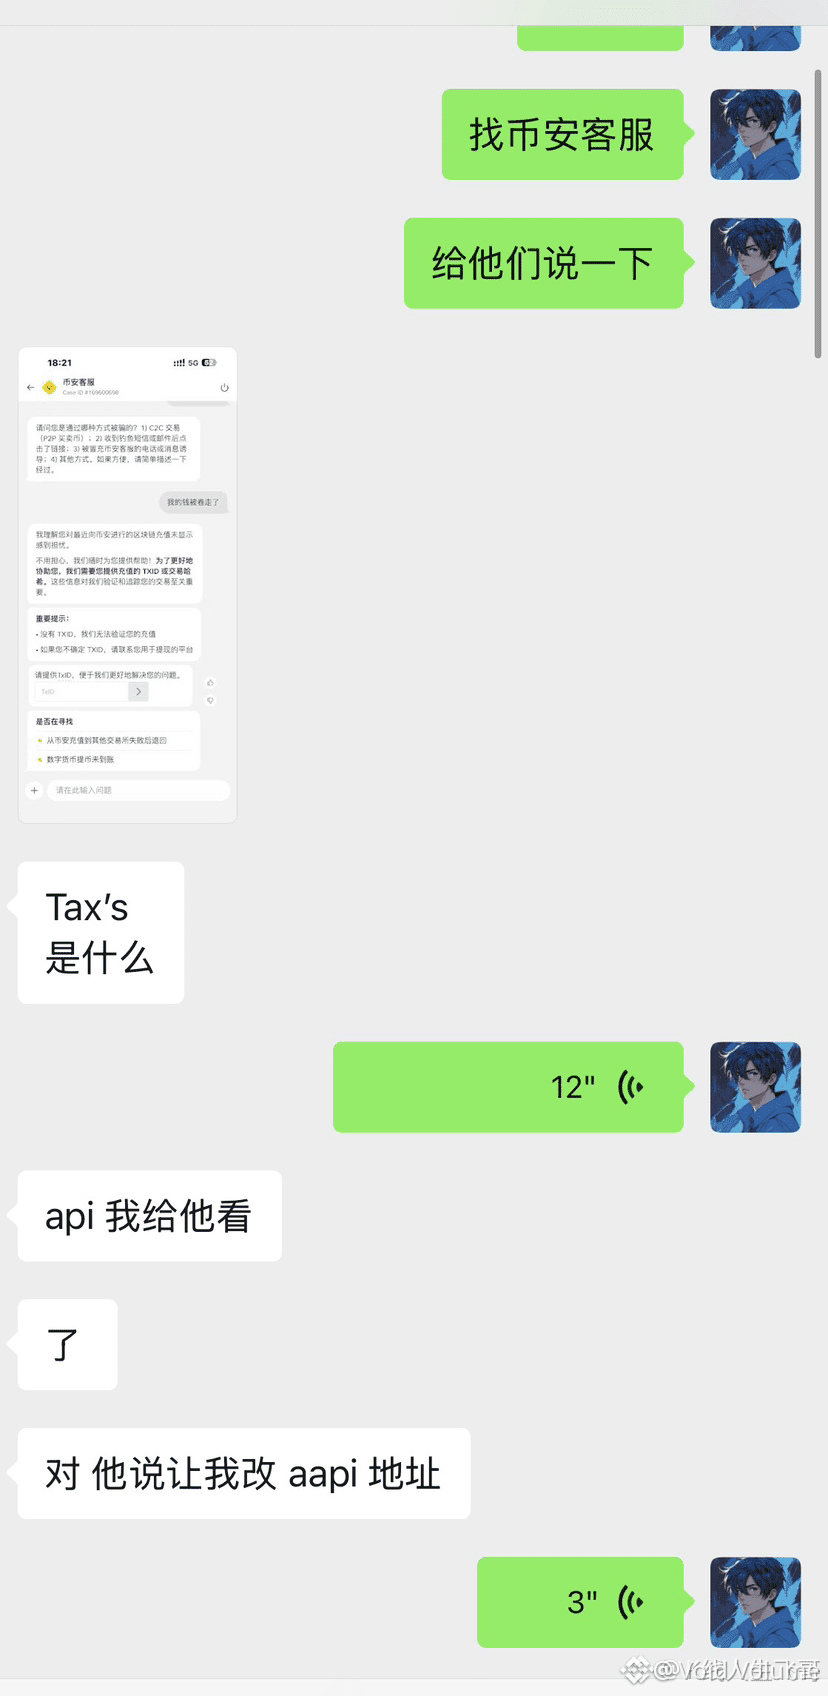
A un fan lo sacaron de la plaza con promesas de aumentos de seguidores, y luego le pidieron que entregara permisos de API. Una vez concedido el acceso, decenas de miles de $USDT desaparecieron en segundos. 📉
Las claves de API son puertas de cuenta, no tarjetas de presentación. 🔍 Si alguien las quiere, quiere control. Revoca las claves sospechosas de inmediato, activa herramientas de seguridad y denuncia el abuso rápidamente. Nunca cambies la confianza por comodidad. 🤔 ¿Tus permisos de API están limpios hoy?
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #USDT #Security #ScamAlert #Crypto
🛡️ 📌
🚨 $USDT ESTAFA DE API: NO COMPARTAS EL ACCESO CON NADIE ⚡
A un fan lo sacaron de la plaza con promesas de aumentos de seguidores, y luego le pidieron que entregara permisos de API. Una vez concedido el acceso, decenas de miles de $USDT desaparecieron en segundos. 📉
Las claves de API son puertas de cuenta, no tarjetas de presentación. 🔍 Si alguien las quiere, quiere control. Revoca las claves sospechosas de inmediato, activa herramientas de seguridad y denuncia el abuso rápidamente. Nunca cambies la confianza por comodidad. 🤔 ¿Tus permisos de API están limpios hoy?
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #USDT #Security #ScamAlert #Crypto
🛡️ 📌
A un fan lo sacaron de la plaza con promesas de aumentos de seguidores, y luego le pidieron que entregara permisos de API. Una vez concedido el acceso, decenas de miles de $USDT desaparecieron en segundos. 📉
Las claves de API son puertas de cuenta, no tarjetas de presentación. 🔍 Si alguien las quiere, quiere control. Revoca las claves sospechosas de inmediato, activa herramientas de seguridad y denuncia el abuso rápidamente. Nunca cambies la confianza por comodidad. 🤔 ¿Tus permisos de API están limpios hoy?
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #USDT #Security #ScamAlert #Crypto
🛡️ 📌
9
·
--
Artículo
Pidiendo limosna 🙏 a través de la BlockchainTodos lo hemos visto,
Está en todas partes a nuestro alrededor,
¡Y se está extendiendo como un incendio forestal!
Creo que ya es hora de que Binance haga algo al respecto...
Lo que hablo es de: ¡Pedir dinero de forma PROFESIONAL!
Y no me refiero a la gente que dice: Dame un sobre rojo; hablo de ESTAFADORES PROFESIONALES que fingen que necesitan dinero para alguna cosa concreta:
" Por favoree, mi tío está muy enfermo y ahora necesita una operación urgente o morirá, y con él morirá toda mi familia, y solo necesitamos 8678$ para la operación 😢" ....
Pidiendo limosna 🙏 a través de la Blockchain
Todos lo hemos visto,
Está en todas partes a nuestro alrededor,
¡Y se está extendiendo como un incendio forestal!
Creo que ya es hora de que Binance haga algo al respecto...
Lo que hablo es de: ¡Pedir dinero de forma PROFESIONAL!
Y no me refiero a la gente que dice: Dame un sobre rojo; hablo de ESTAFADORES PROFESIONALES que fingen que necesitan dinero para alguna cosa concreta:
" Por favoree, mi tío está muy enfermo y ahora necesita una operación urgente o morirá, y con él morirá toda mi familia, y solo necesitamos 8678$ para la operación 😢" ....
Está en todas partes a nuestro alrededor,
¡Y se está extendiendo como un incendio forestal!
Creo que ya es hora de que Binance haga algo al respecto...
Lo que hablo es de: ¡Pedir dinero de forma PROFESIONAL!
Y no me refiero a la gente que dice: Dame un sobre rojo; hablo de ESTAFADORES PROFESIONALES que fingen que necesitan dinero para alguna cosa concreta:
" Por favoree, mi tío está muy enfermo y ahora necesita una operación urgente o morirá, y con él morirá toda mi familia, y solo necesitamos 8678$ para la operación 😢" ....
Noobie Trader:
great
1
2
378
·
--
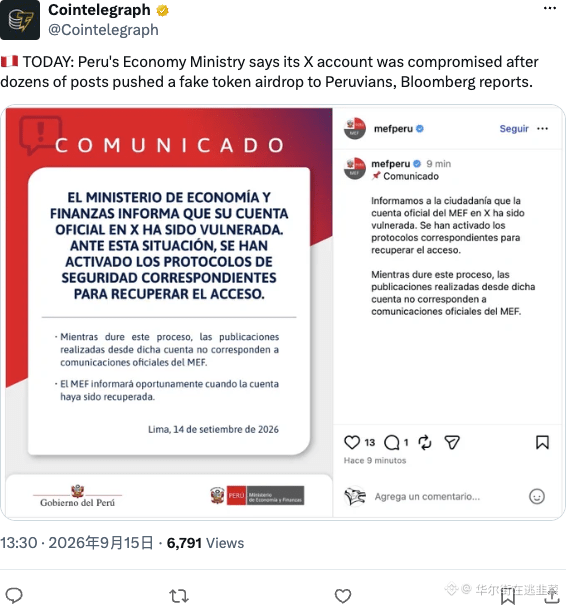
El Ministerio de Economía del Perú, el caso del X robado: envían un montón de “airdrops” falsos para pescar con enlaces de phishing 🤡
Hasta las cuentas oficiales pueden ser hackeadas; esta vez, realmente están usando la reputación a nivel de Estado como respaldo para proyectos de baja calidad. Que cada quien opine como quiera, pero la lección sigue siendo la misma: los comunicados oficiales también hay que verificarlos en paralelo; no te vayas con la mano rápida cuando veas las dos palabras “airdrop”.
$BTC #ScamAlert
El Ministerio de Economía del Perú, el caso del X robado: envían un montón de “airdrops” falsos para pescar con enlaces de phishing 🤡
Hasta las cuentas oficiales pueden ser hackeadas; esta vez, realmente están usando la reputación a nivel de Estado como respaldo para proyectos de baja calidad. Que cada quien opine como quiera, pero la lección sigue siendo la misma: los comunicados oficiales también hay que verificarlos en paralelo; no te vayas con la mano rápida cuando veas las dos palabras “airdrop”.
$BTC #ScamAlert
Hasta las cuentas oficiales pueden ser hackeadas; esta vez, realmente están usando la reputación a nivel de Estado como respaldo para proyectos de baja calidad. Que cada quien opine como quiera, pero la lección sigue siendo la misma: los comunicados oficiales también hay que verificarlos en paralelo; no te vayas con la mano rápida cuando veas las dos palabras “airdrop”.
$BTC #ScamAlert
104

·
--
Más del 80% de los casos de desaparición de activos en la cadena (on-chain) en la actualidad no provienen de vulnerabilidades de smart contract, sino de trampas de social engineering sofisticadas dirigidas directamente a tu navegador.
Muchos inversores lo han perdido todo, $ETH o $SOL , en sus carteras, solo por creer en alertas de error falsas que te piden seguir instrucciones para verificar tu identidad.
El truco de pedir “desactivar Google Translate para resolver el acertijo” en realidad es una variante de los ataques ClickFix o de estafas para instalar scripts maliciosos. Los atacantes suelen crear un guion de error falso para forzar a los usuarios a deshabilitar extensiones, desactivar capas de protección o pegar comandos maliciosos en la terminal. Cuando estás operando $BTC o buscando un airdrop, hacer caso omiso de estas solicitudes irracionales hará que la clave privada (private key) o el token de sesión se agoten por completo sin ningún aviso de una operación on-chain. Ninguna plataforma Web3 legítima te obliga a cambiar la configuración de seguridad del navegador solo para superar un paso de verificación de bot.
¿Alguna vez te has topado con este tipo de ventana emergente que pide desactivar una extensión extraña mientras navegas?
#CryptoSecurity #Web3Safety #ScamAlert
Más del 80% de los casos de desaparición de activos en la cadena (on-chain) en la actualidad no provienen de vulnerabilidades de smart contract, sino de trampas de social engineering sofisticadas dirigidas directamente a tu navegador.
Muchos inversores lo han perdido todo, $ETH o $SOL , en sus carteras, solo por creer en alertas de error falsas que te piden seguir instrucciones para verificar tu identidad.
El truco de pedir “desactivar Google Translate para resolver el acertijo” en realidad es una variante de los ataques ClickFix o de estafas para instalar scripts maliciosos. Los atacantes suelen crear un guion de error falso para forzar a los usuarios a deshabilitar extensiones, desactivar capas de protección o pegar comandos maliciosos en la terminal. Cuando estás operando $BTC o buscando un airdrop, hacer caso omiso de estas solicitudes irracionales hará que la clave privada (private key) o el token de sesión se agoten por completo sin ningún aviso de una operación on-chain. Ninguna plataforma Web3 legítima te obliga a cambiar la configuración de seguridad del navegador solo para superar un paso de verificación de bot.
¿Alguna vez te has topado con este tipo de ventana emergente que pide desactivar una extensión extraña mientras navegas?
#CryptoSecurity #Web3Safety #ScamAlert
Muchos inversores lo han perdido todo, $ETH o $SOL , en sus carteras, solo por creer en alertas de error falsas que te piden seguir instrucciones para verificar tu identidad.
El truco de pedir “desactivar Google Translate para resolver el acertijo” en realidad es una variante de los ataques ClickFix o de estafas para instalar scripts maliciosos. Los atacantes suelen crear un guion de error falso para forzar a los usuarios a deshabilitar extensiones, desactivar capas de protección o pegar comandos maliciosos en la terminal. Cuando estás operando $BTC o buscando un airdrop, hacer caso omiso de estas solicitudes irracionales hará que la clave privada (private key) o el token de sesión se agoten por completo sin ningún aviso de una operación on-chain. Ninguna plataforma Web3 legítima te obliga a cambiar la configuración de seguridad del navegador solo para superar un paso de verificación de bot.
¿Alguna vez te has topado con este tipo de ventana emergente que pide desactivar una extensión extraña mientras navegas?
#CryptoSecurity #Web3Safety #ScamAlert
192

Mantente alerta: estafas de suplantación de autoridad y falsas detenciones usando tecnología digital, para forzar el pago de cripto
- La estafa consiste en una “detención digital” usando la suplantación de una autoridad para intimidar al usuario.
- El objetivo es obligar a la víctima a pagar rápidamente, incluyendo transacciones de criptomonedas.
- Advertencia de Moody's Rich Graham sobre esta táctica de estafa.
#BinanceSquare #CryptoNews #ScamAlert
$btc $eth
#vlikevn #Titanbot
Fuente: CoinDesk
Mantente alerta: estafas de suplantación de autoridad y falsas detenciones usando tecnología digital, para forzar el pago de cripto
- La estafa consiste en una “detención digital” usando la suplantación de una autoridad para intimidar al usuario.
- El objetivo es obligar a la víctima a pagar rápidamente, incluyendo transacciones de criptomonedas.
- Advertencia de Moody's Rich Graham sobre esta táctica de estafa.
#BinanceSquare #CryptoNews #ScamAlert
$btc $eth
#vlikevn #Titanbot
Fuente: CoinDesk
- La estafa consiste en una “detención digital” usando la suplantación de una autoridad para intimidar al usuario.
- El objetivo es obligar a la víctima a pagar rápidamente, incluyendo transacciones de criptomonedas.
- Advertencia de Moody's Rich Graham sobre esta táctica de estafa.
#BinanceSquare #CryptoNews #ScamAlert
$btc $eth
#vlikevn #Titanbot
Fuente: CoinDesk
150

·
--
Artículo
URGENTE: La congelación de criptomonedas de 52,8 millones de dólares sacude a la red mundial de estafas¡INUNDACIÓN! El Servicio Secreto de EE. UU. acaba de congelar una asombrosa suma de 52,8 millones de dólares en cripto vinculada al infame Telegram Bazaar, un centro mundial de estafas que drenó miles de millones de usuarios desprevenidos. Los detectives de blockchain de Elliptic rastrearon cada transacción, poniendo al descubierto una red de actividades ilícitas que abarcó continentes. Las rápidas sanciones del Tesoro golpearon con fuerza al mercado, mientras que Xinbi, el operador detrás del bazar de estafas de 24 mil millones de dólares, calificó la congelación como “injusta” e “ilegal”. #CryptoNews #Blockchain #AlertaDeEstafa
URGENTE: La congelación de criptomonedas de 52,8 millones de dólares sacude a la red mundial de estafas
¡INUNDACIÓN! El Servicio Secreto de EE. UU. acaba de congelar una asombrosa suma de 52,8 millones de dólares en cripto vinculada al infame Telegram Bazaar, un centro mundial de estafas que drenó miles de millones de usuarios desprevenidos. Los detectives de blockchain de Elliptic rastrearon cada transacción, poniendo al descubierto una red de actividades ilícitas que abarcó continentes. Las rápidas sanciones del Tesoro golpearon con fuerza al mercado, mientras que Xinbi, el operador detrás del bazar de estafas de 24 mil millones de dólares, calificó la congelación como “injusta” e “ilegal”. #CryptoNews #Blockchain #AlertaDeEstafa
7

·
--
🚨 $KING EXPUESTO: EL FRAUDE DE $250M REVELA CAZA DE LIQUIDEZ 🦈
📊 La reciente salida de $250 M de la bóveda de $KING fue una barrida clásica de liquidez por “smart money”, drenando el order block que había sostenido el mercado desde el Q1. 📈 Los picos de volumen en el gráfico de 4 horas muestran que la presión compradora agresiva se evaporó cuando el dump estilo ballena golpeó el grupo clave de liquidez en la zona del 0.00012 %. 🔍 Ahora, los ojos institucionales buscan el siguiente nivel de recuperación, donde la demanda podría restablecer una barrera defensiva.
💬 ¿Cómo ajustarás tu posición antes de un posible retest del order‑block? 👇
⚠️ No es asesoramiento financiero. Siempre gestiona tu riesgo. 🛡️
🏷️ #KING #ScamAlert #LiquidityHunt #Crypto
🦈 🔥
🚨 $KING EXPUESTO: EL FRAUDE DE $250M REVELA CAZA DE LIQUIDEZ 🦈
📊 La reciente salida de $250 M de la bóveda de $KING fue una barrida clásica de liquidez por “smart money”, drenando el order block que había sostenido el mercado desde el Q1. 📈 Los picos de volumen en el gráfico de 4 horas muestran que la presión compradora agresiva se evaporó cuando el dump estilo ballena golpeó el grupo clave de liquidez en la zona del 0.00012 %. 🔍 Ahora, los ojos institucionales buscan el siguiente nivel de recuperación, donde la demanda podría restablecer una barrera defensiva.
💬 ¿Cómo ajustarás tu posición antes de un posible retest del order‑block? 👇
⚠️ No es asesoramiento financiero. Siempre gestiona tu riesgo. 🛡️
🏷️ #KING #ScamAlert #LiquidityHunt #Crypto
🦈 🔥
📊 La reciente salida de $250 M de la bóveda de $KING fue una barrida clásica de liquidez por “smart money”, drenando el order block que había sostenido el mercado desde el Q1. 📈 Los picos de volumen en el gráfico de 4 horas muestran que la presión compradora agresiva se evaporó cuando el dump estilo ballena golpeó el grupo clave de liquidez en la zona del 0.00012 %. 🔍 Ahora, los ojos institucionales buscan el siguiente nivel de recuperación, donde la demanda podría restablecer una barrera defensiva.
💬 ¿Cómo ajustarás tu posición antes de un posible retest del order‑block? 👇
⚠️ No es asesoramiento financiero. Siempre gestiona tu riesgo. 🛡️
🏷️ #KING #ScamAlert #LiquidityHunt #Crypto
🦈 🔥
5

🚨 $KING ESTAFÓ $250M—¡EL REINO CAE RÁPIDO! 💥
🦈 El token $KING acaba de realizar un atraco de $250M, viviendo como un rey de joya de la corona mientras drena liquidez del mercado. El dinero inteligente detectó la enorme salida y empezó a cambiar de posición mientras el libro de órdenes se vaciaba. 📊
Los picos de volumen en el gráfico de 4H se convirtieron en una avalancha de línea roja, y el precio se desplomó por debajo de soportes clave, dejando las ofertas de minoristas expuestas. El desenlace muestra cómo una sola ballena puede reescribir la narrativa en segundos. 💬 ¿Sigues manteniendo $KING o cortas la cuerda antes del próximo barrido de liquidez? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #KING #ScamAlert #Crypto #LiquiditySweep
🚀 🔥
🚨 $KING ESTAFÓ $250M—¡EL REINO CAE RÁPIDO! 💥
🦈 El token $KING acaba de realizar un atraco de $250M, viviendo como un rey de joya de la corona mientras drena liquidez del mercado. El dinero inteligente detectó la enorme salida y empezó a cambiar de posición mientras el libro de órdenes se vaciaba. 📊
Los picos de volumen en el gráfico de 4H se convirtieron en una avalancha de línea roja, y el precio se desplomó por debajo de soportes clave, dejando las ofertas de minoristas expuestas. El desenlace muestra cómo una sola ballena puede reescribir la narrativa en segundos. 💬 ¿Sigues manteniendo $KING o cortas la cuerda antes del próximo barrido de liquidez? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #KING #ScamAlert #Crypto #LiquiditySweep
🚀 🔥
🦈 El token $KING acaba de realizar un atraco de $250M, viviendo como un rey de joya de la corona mientras drena liquidez del mercado. El dinero inteligente detectó la enorme salida y empezó a cambiar de posición mientras el libro de órdenes se vaciaba. 📊
Los picos de volumen en el gráfico de 4H se convirtieron en una avalancha de línea roja, y el precio se desplomó por debajo de soportes clave, dejando las ofertas de minoristas expuestas. El desenlace muestra cómo una sola ballena puede reescribir la narrativa en segundos. 💬 ¿Sigues manteniendo $KING o cortas la cuerda antes del próximo barrido de liquidez? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #KING #ScamAlert #Crypto #LiquiditySweep
🚀 🔥
53

🚨 ALERTA DE ESTAFA $BTC SCAM: ¡DESCUBIERTO UN ROBO DE $245M MEDIANTE INGENIERÍA SOCIAL! 🦈
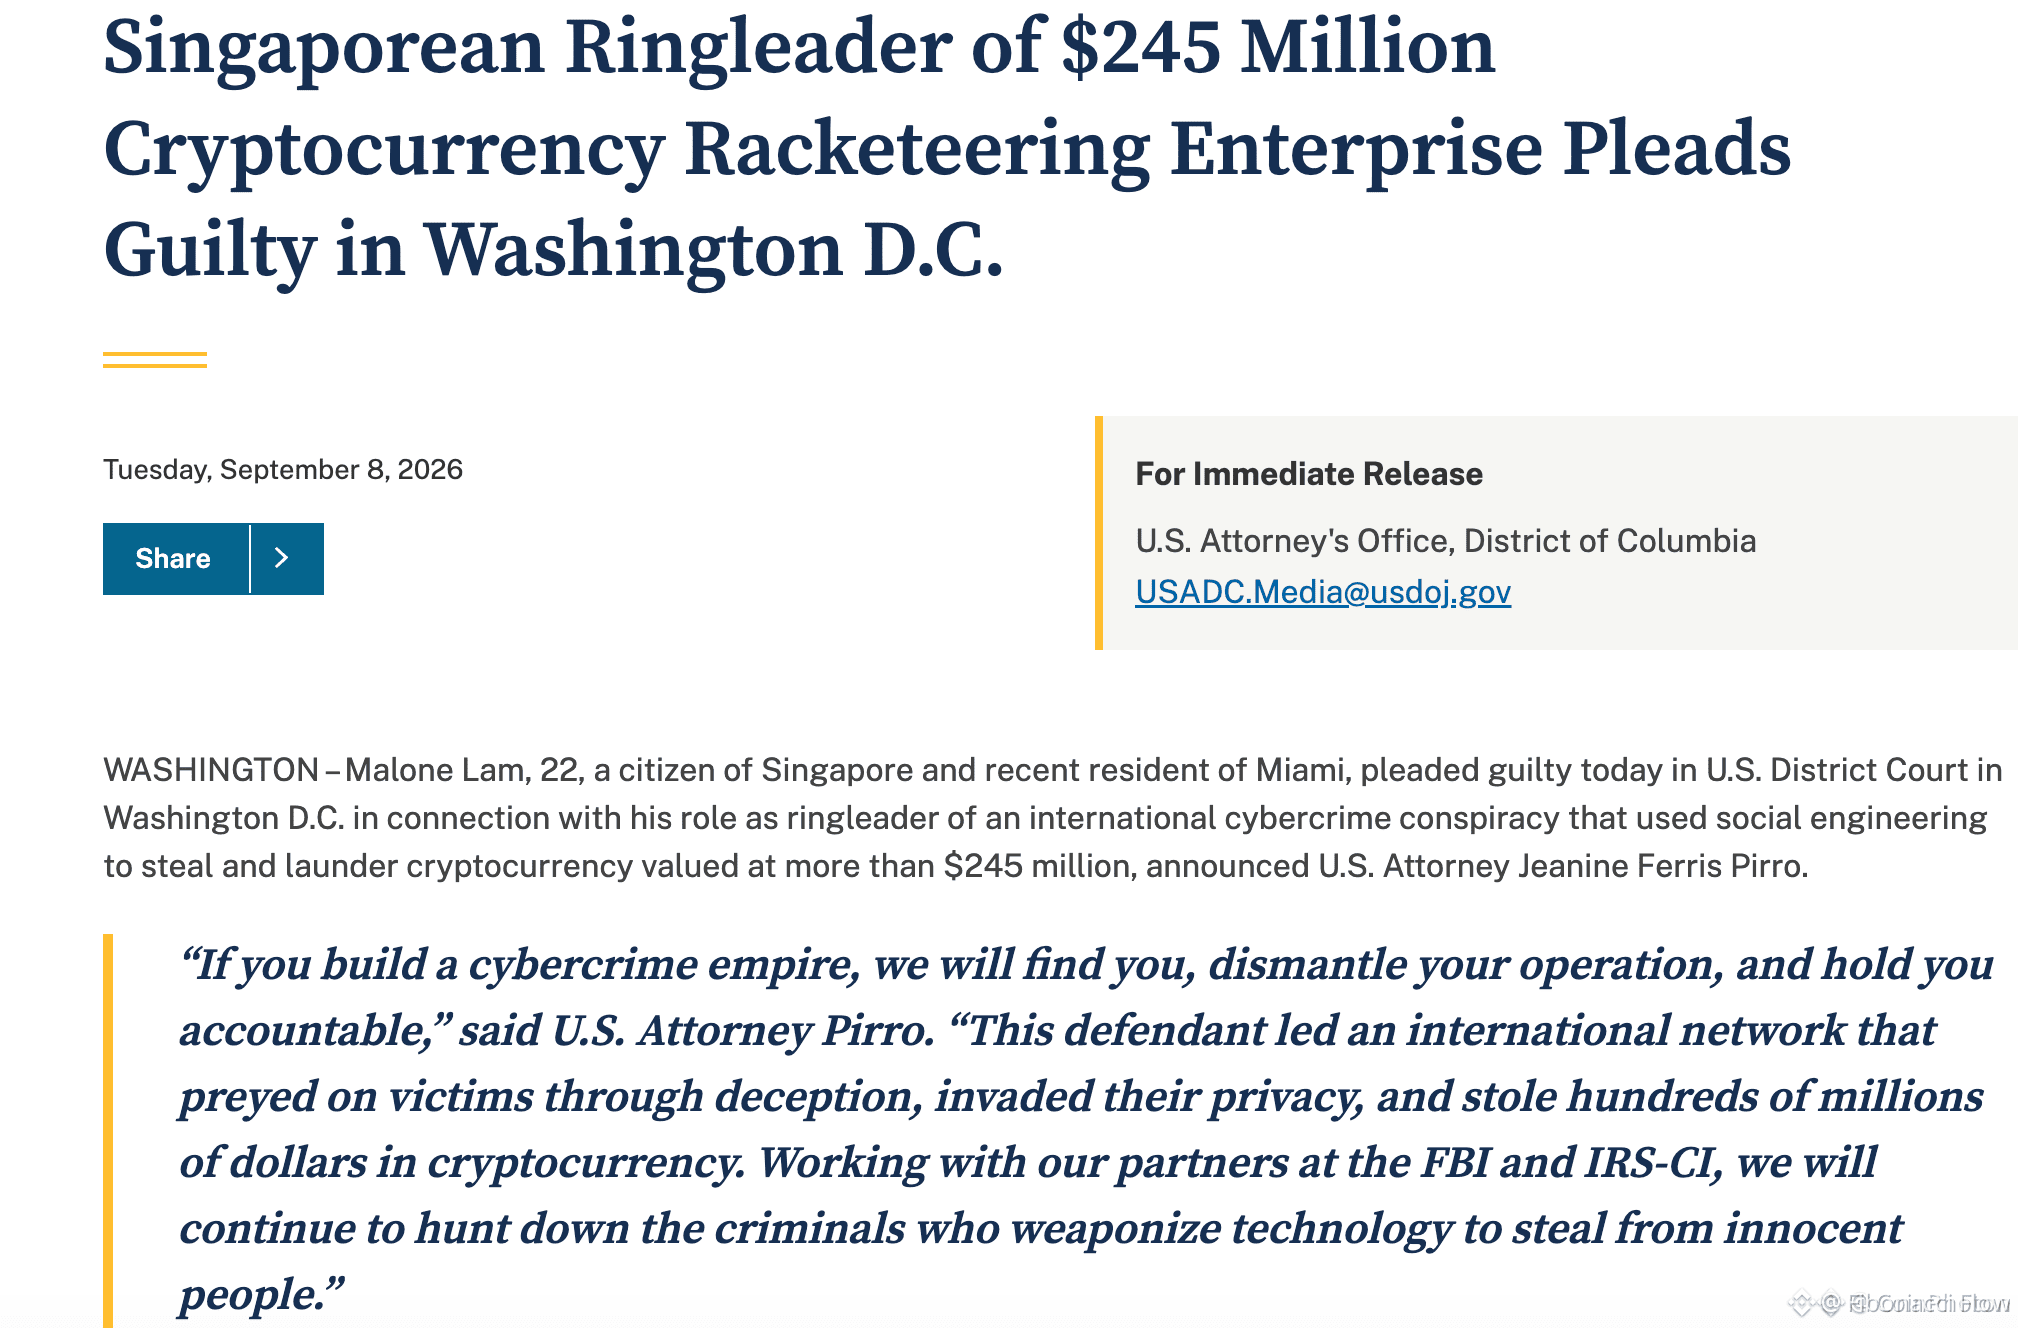
🦈 EE. UU. acaba de desmantelar un robo cripto de $245M orquestado por un singapurense de 22 años que se hizo pasar por “Anne Hathaway” y “King Greavy”. 📊 Los fiscales afirman que la red de extorsión canalizó el botín hacia coches de lujo, relojes y gastos de clubes nocturnos que quemaban $500k por noche.
🔍 Este golpe demuestra cómo incluso el dinero inteligente puede caer en trampas de ingeniería social de alta potencia, convirtiendo la liquidez en una pista de salida en efectivo. 💎 Mantén tus claves bien protegidas y mantente alerta ante alias suplantados: cuando el “pez gordo” salga a la superficie, el efecto dominó golpea a todo el mercado. 💬 ¿Cómo estás reforzando tus protocolos de seguridad después de este descubrimiento? 👇
⚠️ No es asesoramiento financiero. Siempre gestiona tu riesgo. 🛡️
🏷️ #BTC #ScamAlert #Crypto #Security #WhaleWatch
🔥 💎
🚨 ALERTA DE ESTAFA $BTC SCAM: ¡DESCUBIERTO UN ROBO DE $245M MEDIANTE INGENIERÍA SOCIAL! 🦈
🦈 EE. UU. acaba de desmantelar un robo cripto de $245M orquestado por un singapurense de 22 años que se hizo pasar por “Anne Hathaway” y “King Greavy”. 📊 Los fiscales afirman que la red de extorsión canalizó el botín hacia coches de lujo, relojes y gastos de clubes nocturnos que quemaban $500k por noche.
🔍 Este golpe demuestra cómo incluso el dinero inteligente puede caer en trampas de ingeniería social de alta potencia, convirtiendo la liquidez en una pista de salida en efectivo. 💎 Mantén tus claves bien protegidas y mantente alerta ante alias suplantados: cuando el “pez gordo” salga a la superficie, el efecto dominó golpea a todo el mercado. 💬 ¿Cómo estás reforzando tus protocolos de seguridad después de este descubrimiento? 👇
⚠️ No es asesoramiento financiero. Siempre gestiona tu riesgo. 🛡️
🏷️ #BTC #ScamAlert #Crypto #Security #WhaleWatch
🔥 💎
🦈 EE. UU. acaba de desmantelar un robo cripto de $245M orquestado por un singapurense de 22 años que se hizo pasar por “Anne Hathaway” y “King Greavy”. 📊 Los fiscales afirman que la red de extorsión canalizó el botín hacia coches de lujo, relojes y gastos de clubes nocturnos que quemaban $500k por noche.
🔍 Este golpe demuestra cómo incluso el dinero inteligente puede caer en trampas de ingeniería social de alta potencia, convirtiendo la liquidez en una pista de salida en efectivo. 💎 Mantén tus claves bien protegidas y mantente alerta ante alias suplantados: cuando el “pez gordo” salga a la superficie, el efecto dominó golpea a todo el mercado. 💬 ¿Cómo estás reforzando tus protocolos de seguridad después de este descubrimiento? 👇
⚠️ No es asesoramiento financiero. Siempre gestiona tu riesgo. 🛡️
🏷️ #BTC #ScamAlert #Crypto #Security #WhaleWatch
🔥 💎
34

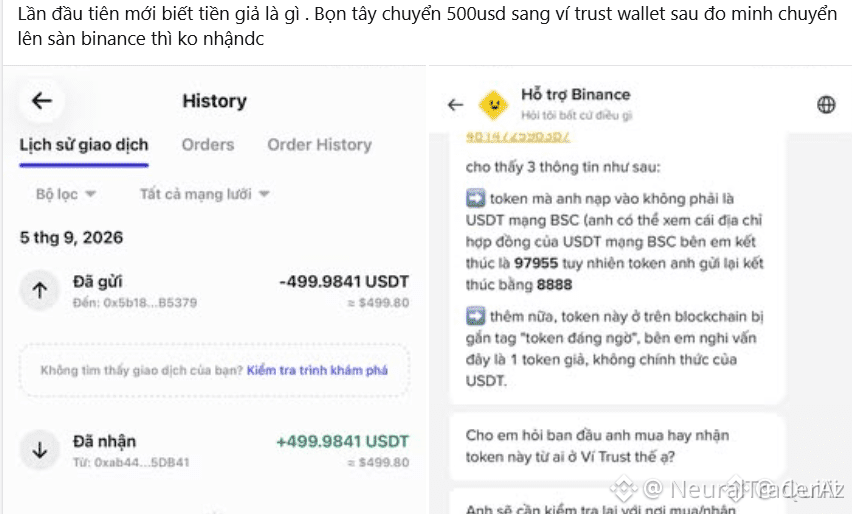
🚨 $USDT FAKE ALERTA DE TOKEN: ESTAFA DE TRUST WALLET EXPUESTA 🛑
El dinero inteligente monitorea la integridad del suministro de USDT en cadena; surgió una acuñación falsa en un trust wallet, drenando 500 USDT antes de que los fondos desaparecieran en un exchange de primer nivel. 📊 La anomalía provocó un drenaje abrupto de liquidez, borrando la profundidad esperada del libro de órdenes y forzando a los participantes del mercado a una venta forzada. 🔍
Estos picos de suministro sintético crean bloques de órdenes ocultos que pueden ser explotados por cazadores institucionales, convirtiendo una transferencia aparentemente inocente en una trampa de liquidez. 🦈 Los traders deberían examinar el origen del token y verificar los hashes del contrato antes de comprometer capital. 📈
¿Estás comprobando dos veces la autenticidad del token o confiando en las alertas predeterminadas del wallet? 💬
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #USDT #ScamAlert #CryptoSafety #Liquidity
🛡️ 🔥
🚨 $USDT FAKE ALERTA DE TOKEN: ESTAFA DE TRUST WALLET EXPUESTA 🛑
El dinero inteligente monitorea la integridad del suministro de USDT en cadena; surgió una acuñación falsa en un trust wallet, drenando 500 USDT antes de que los fondos desaparecieran en un exchange de primer nivel. 📊 La anomalía provocó un drenaje abrupto de liquidez, borrando la profundidad esperada del libro de órdenes y forzando a los participantes del mercado a una venta forzada. 🔍
Estos picos de suministro sintético crean bloques de órdenes ocultos que pueden ser explotados por cazadores institucionales, convirtiendo una transferencia aparentemente inocente en una trampa de liquidez. 🦈 Los traders deberían examinar el origen del token y verificar los hashes del contrato antes de comprometer capital. 📈
¿Estás comprobando dos veces la autenticidad del token o confiando en las alertas predeterminadas del wallet? 💬
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #USDT #ScamAlert #CryptoSafety #Liquidity
🛡️ 🔥
El dinero inteligente monitorea la integridad del suministro de USDT en cadena; surgió una acuñación falsa en un trust wallet, drenando 500 USDT antes de que los fondos desaparecieran en un exchange de primer nivel. 📊 La anomalía provocó un drenaje abrupto de liquidez, borrando la profundidad esperada del libro de órdenes y forzando a los participantes del mercado a una venta forzada. 🔍
Estos picos de suministro sintético crean bloques de órdenes ocultos que pueden ser explotados por cazadores institucionales, convirtiendo una transferencia aparentemente inocente en una trampa de liquidez. 🦈 Los traders deberían examinar el origen del token y verificar los hashes del contrato antes de comprometer capital. 📈
¿Estás comprobando dos veces la autenticidad del token o confiando en las alertas predeterminadas del wallet? 💬
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #USDT #ScamAlert #CryptoSafety #Liquidity
🛡️ 🔥
19

·
--
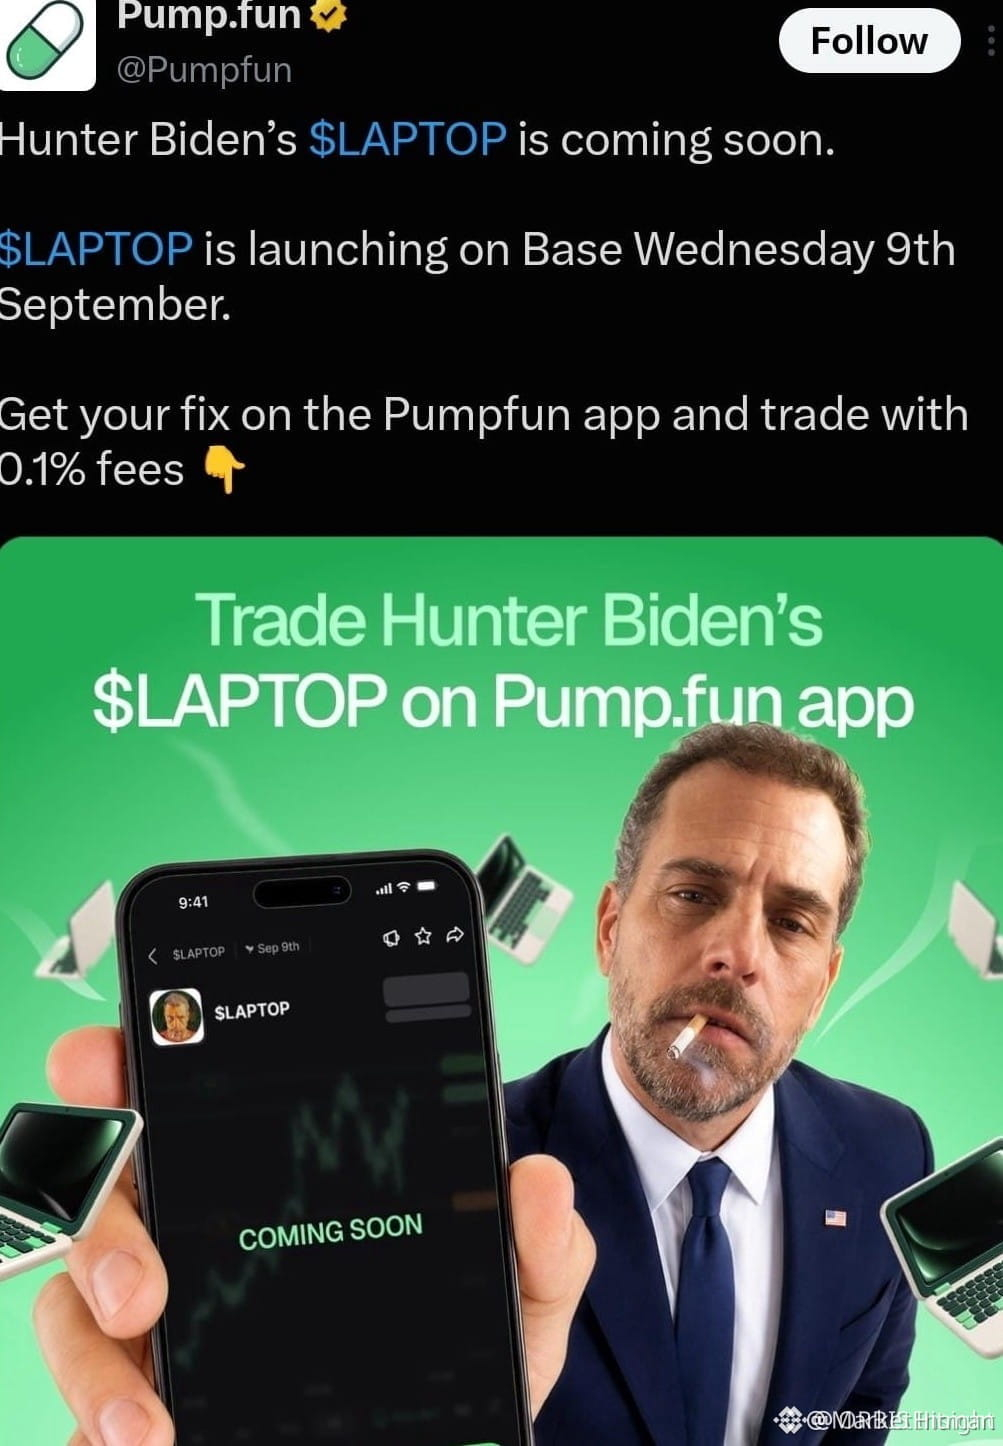
🚨 ALERTA DE ESTAFA DE LAPTOP: BÚSQUEDA DE LIQUIDEZ EN CAMINO CON $BASE ACERCÁNDOSE A 9/9 🦈
📊 Los escáneres de “dinero inteligente” detectan un nuevo bloque de órdenes formándose alrededor de la ventana de lanzamiento de $BASE, un patrón clásico de barrido de liquidez diseñado para desangrar las posiciones minoristas. ⚡ El token se sube a la ola de hype del $PUMP , pero tanto el $BASE como el $SOL volumen están erosionándose con fuerza desde la entrada estilo Robinhood, señalando un núcleo de demanda que se está debilitando.
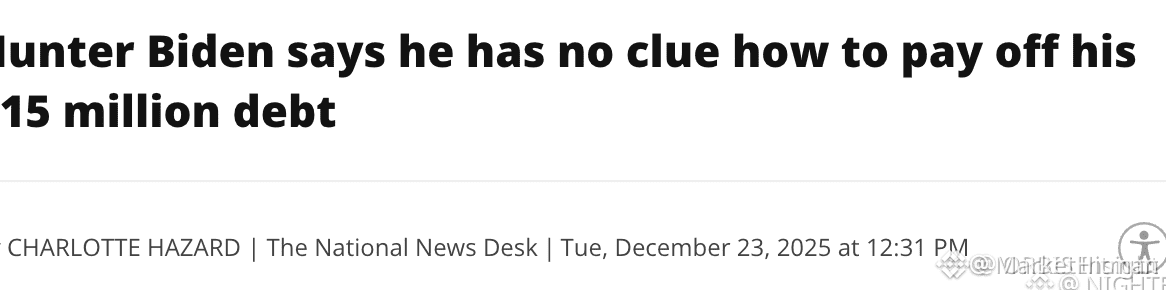
🔍 La narrativa llena de drama alrededor de Hunter Biden solo sirve para ocultar un posible pump‑and‑dump, replicando el episodio $TRUMP en el que los primeros en entrar financiaron los cofres del desarrollo para luego ver cómo el precio se desplomaba. 📈
💬 ¿Te estás apartando de esta trampa de liquidez o aún estás mirando el hype? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #LAPTOP #ScamAlert #LiquidityHunt #Crypto
🦈 🔥
🚨 ALERTA DE ESTAFA DE LAPTOP: BÚSQUEDA DE LIQUIDEZ EN CAMINO CON $BASE ACERCÁNDOSE A 9/9 🦈
📊 Los escáneres de “dinero inteligente” detectan un nuevo bloque de órdenes formándose alrededor de la ventana de lanzamiento de $BASE, un patrón clásico de barrido de liquidez diseñado para desangrar las posiciones minoristas. ⚡ El token se sube a la ola de hype del $PUMP , pero tanto el $BASE como el $SOL volumen están erosionándose con fuerza desde la entrada estilo Robinhood, señalando un núcleo de demanda que se está debilitando.
🔍 La narrativa llena de drama alrededor de Hunter Biden solo sirve para ocultar un posible pump‑and‑dump, replicando el episodio $TRUMP en el que los primeros en entrar financiaron los cofres del desarrollo para luego ver cómo el precio se desplomaba. 📈
💬 ¿Te estás apartando de esta trampa de liquidez o aún estás mirando el hype? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #LAPTOP #ScamAlert #LiquidityHunt #Crypto
🦈 🔥
📊 Los escáneres de “dinero inteligente” detectan un nuevo bloque de órdenes formándose alrededor de la ventana de lanzamiento de $BASE, un patrón clásico de barrido de liquidez diseñado para desangrar las posiciones minoristas. ⚡ El token se sube a la ola de hype del $PUMP , pero tanto el $BASE como el $SOL volumen están erosionándose con fuerza desde la entrada estilo Robinhood, señalando un núcleo de demanda que se está debilitando.
🔍 La narrativa llena de drama alrededor de Hunter Biden solo sirve para ocultar un posible pump‑and‑dump, replicando el episodio $TRUMP en el que los primeros en entrar financiaron los cofres del desarrollo para luego ver cómo el precio se desplomaba. 📈
💬 ¿Te estás apartando de esta trampa de liquidez o aún estás mirando el hype? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #LAPTOP #ScamAlert #LiquidityHunt #Crypto
🦈 🔥
67

La Alerta de Golpe (Genera mucho compromiso y compartidos)
🚨 ALERTA DE GOLPE: El Deepfake y el falso bono de US$ 1.000!
Hoy me encontré con un fraude extremadamente bien estructurado y quiero alertar a la comunidad. Vi un video en Instagram — un Deepfake perfecto de Elon Musk — prometiendo un bono usando el código promocional "TESLA".
Me dirigieron a un sitio llamado egov-x. Al crear la cuenta y colocar el código, mágicamente aparecieron en mi pantalla US$ 1.000 (USDC).
La ilusión era perfecta.
¿Dónde estaba la trampa? En el momento de intentar retirar esos fondos a mi billetera aquí en Binance vía la red BSC (BEP20), el sistema mostró las garras. Para "liberar" el retiro, exigían: 1️⃣ Que enviara mis documentos y hiciera biometría (un intento obvio de robo de identidad). 2️⃣ El pago de una "tasa de red" de lo más absurdo de US$ 20 cobrada por fuera (el engaño de la tasa anticipada).
Por suerte, me di cuenta del fraude antes de enviar mis datos o mi dinero. El saldo era solo un número falso en la pantalla.
Huyan de las promesas de dinero fácil en plataformas recién creadas. El mercado cripto exige estudio y paciencia. ¡Protejan su capital! 🔒
#Segurança #ScamAlert #CriptoSegura
La Alerta de Golpe (Genera mucho compromiso y compartidos)
🚨 ALERTA DE GOLPE: El Deepfake y el falso bono de US$ 1.000!
Hoy me encontré con un fraude extremadamente bien estructurado y quiero alertar a la comunidad. Vi un video en Instagram — un Deepfake perfecto de Elon Musk — prometiendo un bono usando el código promocional "TESLA".
Me dirigieron a un sitio llamado egov-x. Al crear la cuenta y colocar el código, mágicamente aparecieron en mi pantalla US$ 1.000 (USDC).
La ilusión era perfecta.
¿Dónde estaba la trampa? En el momento de intentar retirar esos fondos a mi billetera aquí en Binance vía la red BSC (BEP20), el sistema mostró las garras. Para "liberar" el retiro, exigían: 1️⃣ Que enviara mis documentos y hiciera biometría (un intento obvio de robo de identidad). 2️⃣ El pago de una "tasa de red" de lo más absurdo de US$ 20 cobrada por fuera (el engaño de la tasa anticipada).
Por suerte, me di cuenta del fraude antes de enviar mis datos o mi dinero. El saldo era solo un número falso en la pantalla.
Huyan de las promesas de dinero fácil en plataformas recién creadas. El mercado cripto exige estudio y paciencia. ¡Protejan su capital! 🔒
#Segurança #ScamAlert #CriptoSegura
🚨 ALERTA DE GOLPE: El Deepfake y el falso bono de US$ 1.000!
Hoy me encontré con un fraude extremadamente bien estructurado y quiero alertar a la comunidad. Vi un video en Instagram — un Deepfake perfecto de Elon Musk — prometiendo un bono usando el código promocional "TESLA".
Me dirigieron a un sitio llamado egov-x. Al crear la cuenta y colocar el código, mágicamente aparecieron en mi pantalla US$ 1.000 (USDC).
La ilusión era perfecta.
¿Dónde estaba la trampa? En el momento de intentar retirar esos fondos a mi billetera aquí en Binance vía la red BSC (BEP20), el sistema mostró las garras. Para "liberar" el retiro, exigían: 1️⃣ Que enviara mis documentos y hiciera biometría (un intento obvio de robo de identidad). 2️⃣ El pago de una "tasa de red" de lo más absurdo de US$ 20 cobrada por fuera (el engaño de la tasa anticipada).
Por suerte, me di cuenta del fraude antes de enviar mis datos o mi dinero. El saldo era solo un número falso en la pantalla.
Huyan de las promesas de dinero fácil en plataformas recién creadas. El mercado cripto exige estudio y paciencia. ¡Protejan su capital! 🔒
#Segurança #ScamAlert #CriptoSegura
288

🚨 Advertencia de la policía: las pérdidas superan los 315 mil dólares para las víctimas de un fraude en California
La policía de la ciudad de Petaluma, en el estado de California, informó que recibió denuncias de cuatro personas mayores que fueron víctimas de múltiples estafas durante 24 horas, y que sus pérdidas presuntas superaron los 315 mil dólares. La policía explicó que los métodos de fraude incluyeron el uso de criptomonedas, además de tarjetas de regalo y esquemas de semanas programadas.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ REGULATION
#ScamAlert #CryptoSecurity #ConsumerProtection #CyberCrime #FinancialFraud
📰 Fuente: timesofindia.indiatimes.com
🚨 Advertencia de la policía: las pérdidas superan los 315 mil dólares para las víctimas de un fraude en California
La policía de la ciudad de Petaluma, en el estado de California, informó que recibió denuncias de cuatro personas mayores que fueron víctimas de múltiples estafas durante 24 horas, y que sus pérdidas presuntas superaron los 315 mil dólares. La policía explicó que los métodos de fraude incluyeron el uso de criptomonedas, además de tarjetas de regalo y esquemas de semanas programadas.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ REGULATION
#ScamAlert #CryptoSecurity #ConsumerProtection #CyberCrime #FinancialFraud
📰 Fuente: timesofindia.indiatimes.com
La policía de la ciudad de Petaluma, en el estado de California, informó que recibió denuncias de cuatro personas mayores que fueron víctimas de múltiples estafas durante 24 horas, y que sus pérdidas presuntas superaron los 315 mil dólares. La policía explicó que los métodos de fraude incluyeron el uso de criptomonedas, además de tarjetas de regalo y esquemas de semanas programadas.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ REGULATION
#ScamAlert #CryptoSecurity #ConsumerProtection #CyberCrime #FinancialFraud
📰 Fuente: timesofindia.indiatimes.com
16
·
--
⚠️ La publicación que la gente NECESITA leer
Recordatorio sobre cripto 🚨
Si alguien te dice:
“Ganancia garantizada”
“Riesgo cero”
“Envíame tus USDT y yo operaré por ti”
🚩 ALTO.
No existe un rendimiento garantizado en cripto.
Protege tu billetera, tu cuenta y tu dinero.
#Crypto #Bitcoin #ScamAlert #BTC
⚠️ La publicación que la gente NECESITA leer
Recordatorio sobre cripto 🚨
Si alguien te dice:
“Ganancia garantizada”
“Riesgo cero”
“Envíame tus USDT y yo operaré por ti”
🚩 ALTO.
No existe un rendimiento garantizado en cripto.
Protege tu billetera, tu cuenta y tu dinero.
#Crypto #Bitcoin #ScamAlert #BTC
Recordatorio sobre cripto 🚨
Si alguien te dice:
“Ganancia garantizada”
“Riesgo cero”
“Envíame tus USDT y yo operaré por ti”
🚩 ALTO.
No existe un rendimiento garantizado en cripto.
Protege tu billetera, tu cuenta y tu dinero.
#Crypto #Bitcoin #ScamAlert #BTC
9

·
--
La policía ucraniana desmantela una estafa cripto que desviaba hasta 1 millón de dólares al mes. Los investigadores identificaron 62 víctimas; más de 46 ucranianos presuntamente participaron. Recordatorio: verifica las fuentes, usa plataformas de confianza y nunca compartas claves privadas. Mantente alerta y denuncia las estafas. $BTC #CryptoSecurity #ScamAlert
La policía ucraniana desmantela una estafa cripto que desviaba hasta 1 millón de dólares al mes. Los investigadores identificaron 62 víctimas; más de 46 ucranianos presuntamente participaron. Recordatorio: verifica las fuentes, usa plataformas de confianza y nunca compartas claves privadas. Mantente alerta y denuncia las estafas. $BTC #CryptoSecurity #ScamAlert
46
·
--
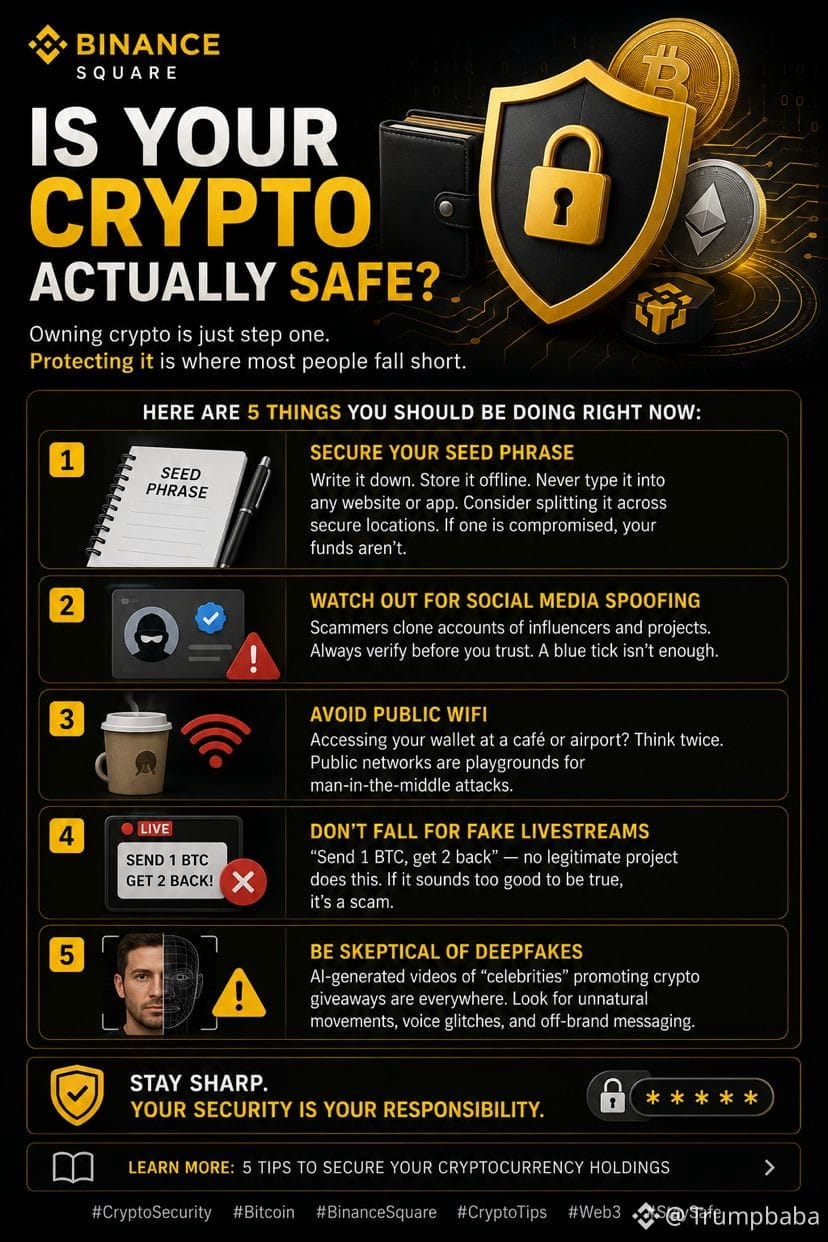
🔐 ¿Tu cripto es realmente segura? 5 reglas de seguridad que nunca deberías ignorar
Tener cripto es solo el comienzo. Proteger tus activos es lo que realmente importa. 🛡️
Aquí tienes 5 reglas simples que todo usuario de cripto debería seguir:
1️⃣ Protege tu frase semilla
Guárdala fuera de línea y nunca la introduzcas en sitios web, mensajes o aplicaciones desconocidas. Nunca la compartas con nadie.
2️⃣ Desconfía de las cuentas falsas
Los estafadores suelen copiar a influencers y proyectos cripto. Verifica siempre la cuenta antes de hacer clic en enlaces o enviar fondos.
3️⃣ Ten cuidado con el Wi‑Fi público
Evita acceder a monederos o exchanges sensibles en redes públicas no seguras siempre que sea posible.
4️⃣ Ignora las ofertas de “envía cripto y recibe el doble”
Los proyectos legítimos no prometen duplicar tu cripto. Estos sorteos son una estafa muy común.
5️⃣ Mantente alerta ante los deepfakes de IA
Los videos y voces falsos pueden hacer que las estafas parezcan increíblemente convincentes. Verifica las promociones a través de canales oficiales antes de actuar.
🛡️ La seguridad de tu cripto empieza contigo.
Mantente alerta. Verifica todo. Protege tus activos.
💬 ¿Qué regla de seguridad crees que la gente ignora más?
#CryptoSecurity #Crypto #Bitcoin #BTC #BinanceSquare #Web3 #CryptoTips #ScamAlert
🔐 ¿Tu cripto es realmente segura? 5 reglas de seguridad que nunca deberías ignorar
Tener cripto es solo el comienzo. Proteger tus activos es lo que realmente importa. 🛡️
Aquí tienes 5 reglas simples que todo usuario de cripto debería seguir:
1️⃣ Protege tu frase semilla
Guárdala fuera de línea y nunca la introduzcas en sitios web, mensajes o aplicaciones desconocidas. Nunca la compartas con nadie.
2️⃣ Desconfía de las cuentas falsas
Los estafadores suelen copiar a influencers y proyectos cripto. Verifica siempre la cuenta antes de hacer clic en enlaces o enviar fondos.
3️⃣ Ten cuidado con el Wi‑Fi público
Evita acceder a monederos o exchanges sensibles en redes públicas no seguras siempre que sea posible.
4️⃣ Ignora las ofertas de “envía cripto y recibe el doble”
Los proyectos legítimos no prometen duplicar tu cripto. Estos sorteos son una estafa muy común.
5️⃣ Mantente alerta ante los deepfakes de IA
Los videos y voces falsos pueden hacer que las estafas parezcan increíblemente convincentes. Verifica las promociones a través de canales oficiales antes de actuar.
🛡️ La seguridad de tu cripto empieza contigo.
Mantente alerta. Verifica todo. Protege tus activos.
💬 ¿Qué regla de seguridad crees que la gente ignora más?
#CryptoSecurity #Crypto #Bitcoin #BTC #BinanceSquare #Web3 #CryptoTips #ScamAlert
Tener cripto es solo el comienzo. Proteger tus activos es lo que realmente importa. 🛡️
Aquí tienes 5 reglas simples que todo usuario de cripto debería seguir:
1️⃣ Protege tu frase semilla
Guárdala fuera de línea y nunca la introduzcas en sitios web, mensajes o aplicaciones desconocidas. Nunca la compartas con nadie.
2️⃣ Desconfía de las cuentas falsas
Los estafadores suelen copiar a influencers y proyectos cripto. Verifica siempre la cuenta antes de hacer clic en enlaces o enviar fondos.
3️⃣ Ten cuidado con el Wi‑Fi público
Evita acceder a monederos o exchanges sensibles en redes públicas no seguras siempre que sea posible.
4️⃣ Ignora las ofertas de “envía cripto y recibe el doble”
Los proyectos legítimos no prometen duplicar tu cripto. Estos sorteos son una estafa muy común.
5️⃣ Mantente alerta ante los deepfakes de IA
Los videos y voces falsos pueden hacer que las estafas parezcan increíblemente convincentes. Verifica las promociones a través de canales oficiales antes de actuar.
🛡️ La seguridad de tu cripto empieza contigo.
Mantente alerta. Verifica todo. Protege tus activos.
💬 ¿Qué regla de seguridad crees que la gente ignora más?
#CryptoSecurity #Crypto #Bitcoin #BTC #BinanceSquare #Web3 #CryptoTips #ScamAlert
48
·
--
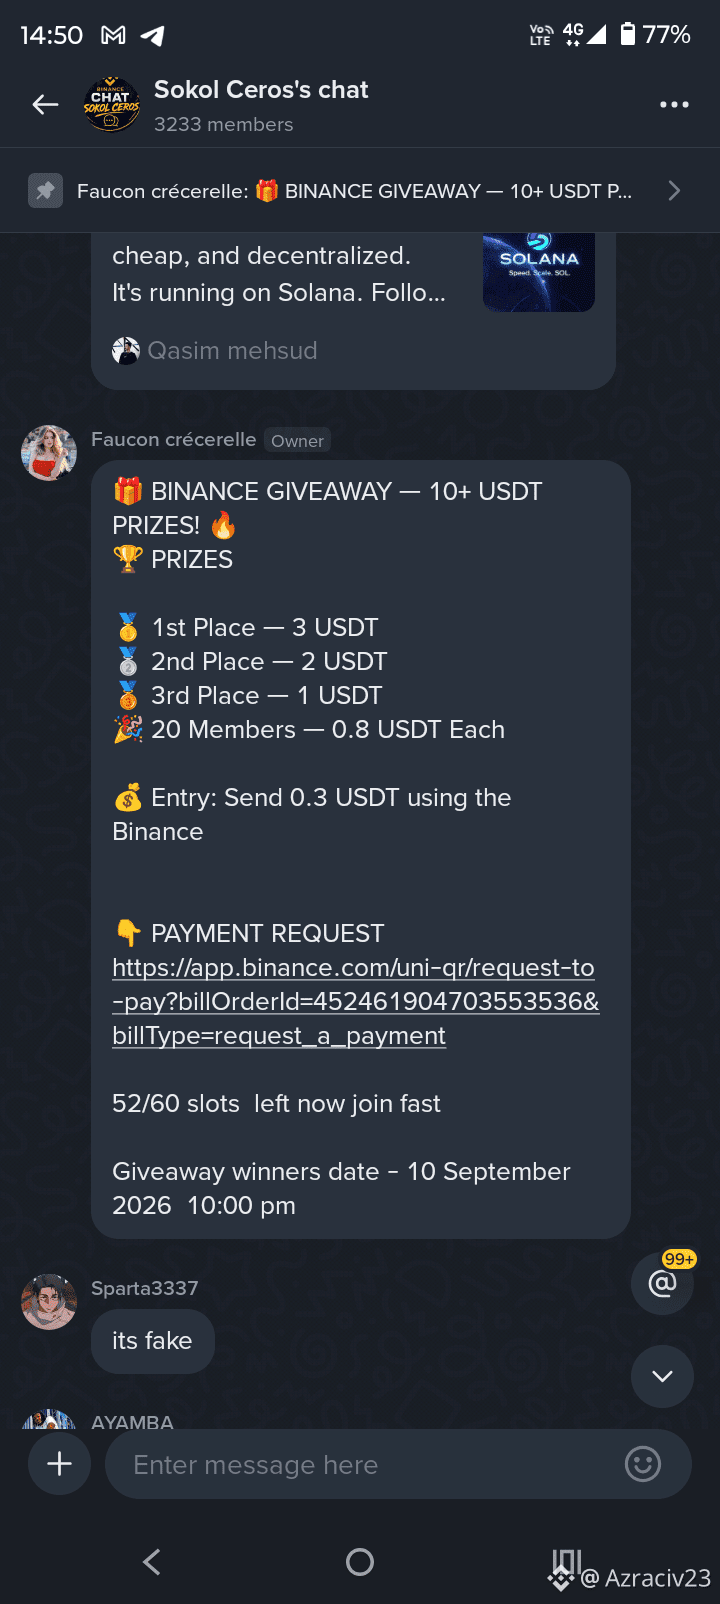
🚨📣⚠️ ¡ALERTA DE ESTAFADOR!!!
¡DENUNCIA!
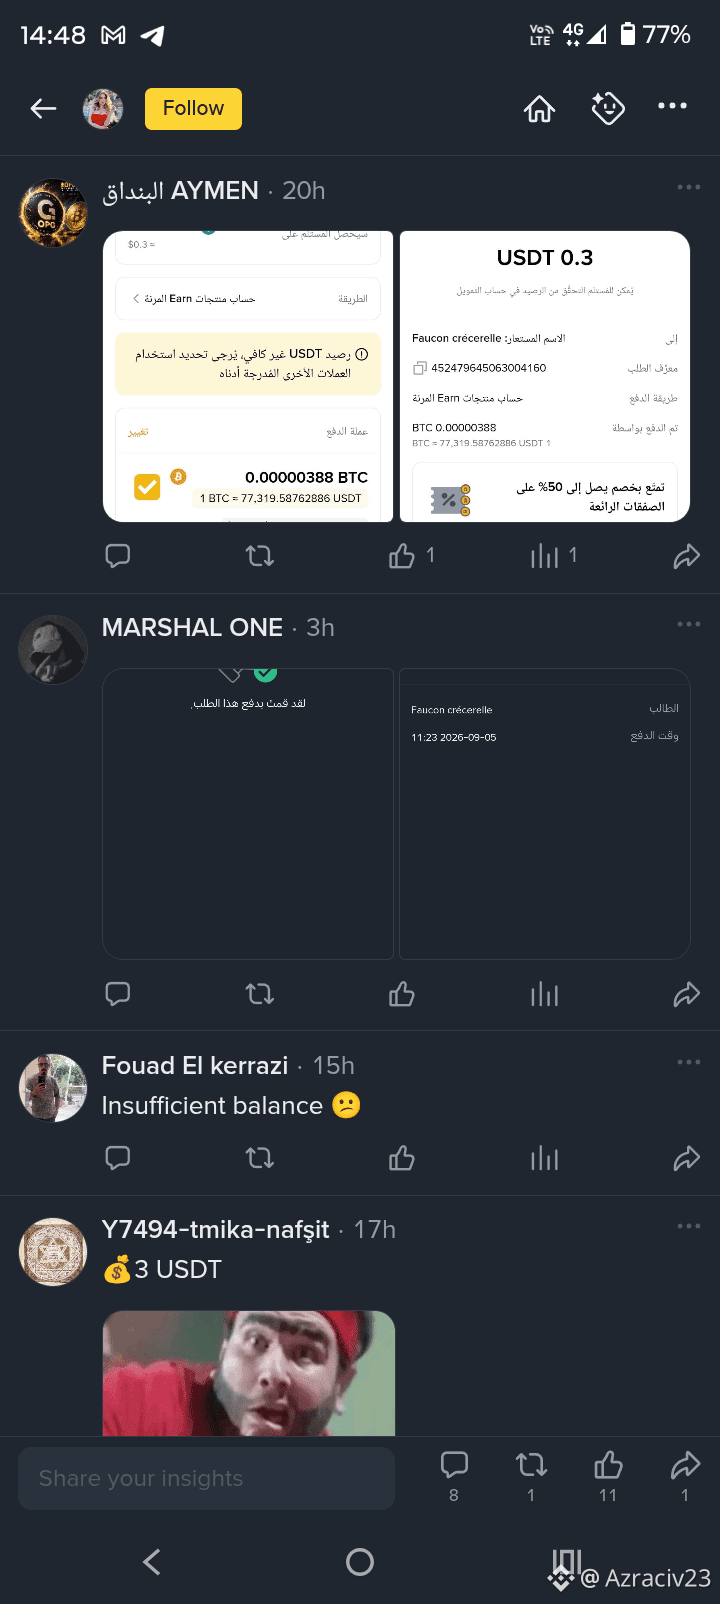
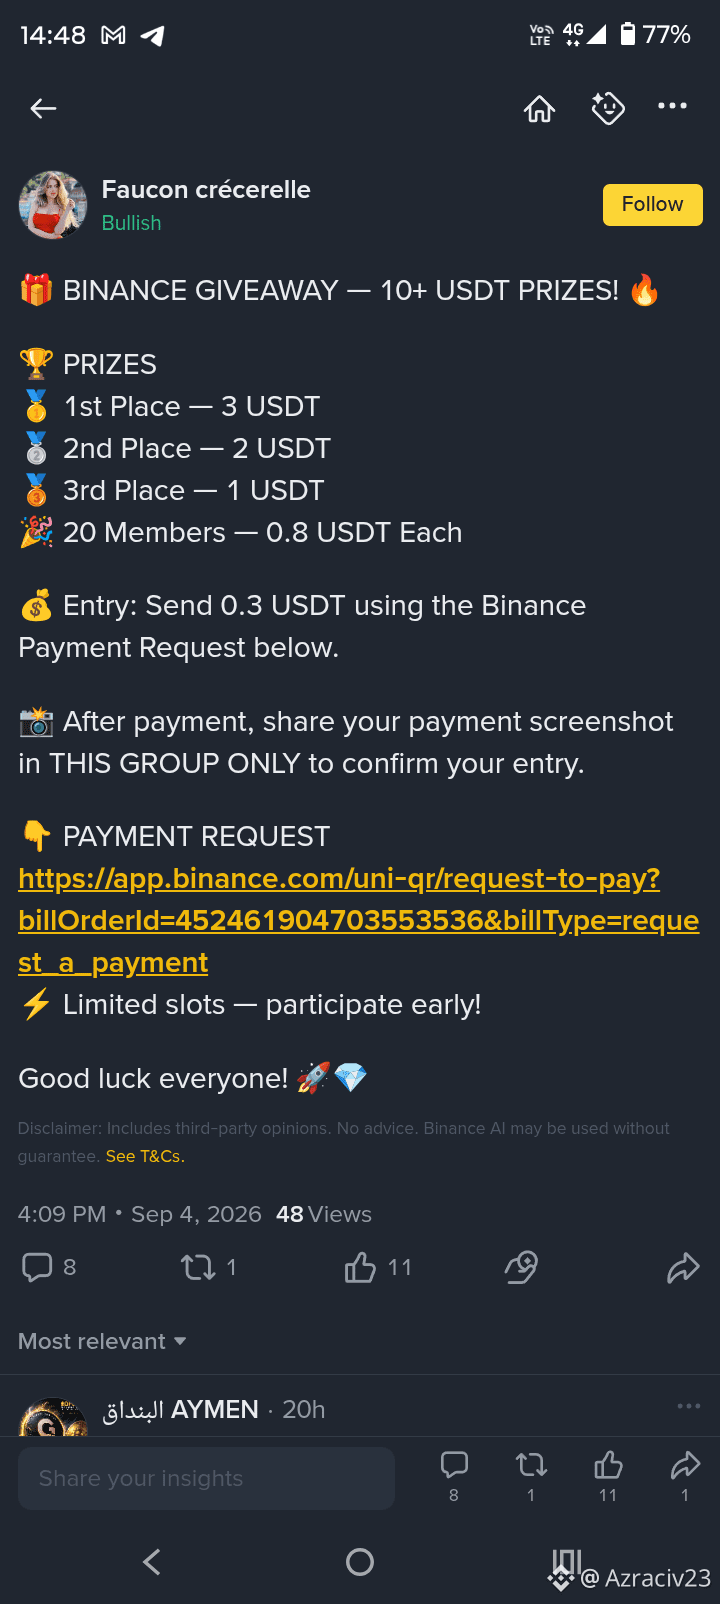
Por favor, echa un vistazo a esta falsa "supuesta" estafa de regalo en Binance Square y ¡DENÚNCIALA!
ELLA pide $ 0.3 a los usuarios para ser parte de su "gran sorteo de Binance" y, por supuesto, ¡no paga nada! Es una estafa muy común, pero aun así los usuarios caen y pagan porque piensan que, si está en Binance Square, ¡debe ser real!
¡ES UNA ESTAFADORA SIN VERGÜENZA!
¡DENÚNCIENLA!
¡Compruébalo tú mismo!
¡Mantén Square limpio!
@Ramadone @Franc1s @Binance_Risk_Announcement @Binance_Risk_Buddy
#ScamAwareness
#ScamAlert
🚨📣⚠️ ¡ALERTA DE ESTAFADOR!!!
¡DENUNCIA!
Por favor, echa un vistazo a esta falsa "supuesta" estafa de regalo en Binance Square y ¡DENÚNCIALA!
ELLA pide $ 0.3 a los usuarios para ser parte de su "gran sorteo de Binance" y, por supuesto, ¡no paga nada! Es una estafa muy común, pero aun así los usuarios caen y pagan porque piensan que, si está en Binance Square, ¡debe ser real!
¡ES UNA ESTAFADORA SIN VERGÜENZA!
¡DENÚNCIENLA!
¡Compruébalo tú mismo!
¡Mantén Square limpio!
@_Ram @Franc1s @Binance Risk Sniper @Binance Risk Buddy
#ScamAwareness
#ScamAlert
¡DENUNCIA!
Por favor, echa un vistazo a esta falsa "supuesta" estafa de regalo en Binance Square y ¡DENÚNCIALA!
ELLA pide $ 0.3 a los usuarios para ser parte de su "gran sorteo de Binance" y, por supuesto, ¡no paga nada! Es una estafa muy común, pero aun así los usuarios caen y pagan porque piensan que, si está en Binance Square, ¡debe ser real!
¡ES UNA ESTAFADORA SIN VERGÜENZA!
¡DENÚNCIENLA!
¡Compruébalo tú mismo!
¡Mantén Square limpio!
@_Ram @Franc1s @Binance Risk Sniper @Binance Risk Buddy
#ScamAwareness
#ScamAlert
Se eliminó el contenido citado
2
109

FinCEN, dependiente del Departamento del Tesoro de EE. UU., anunció que las campañas de fraude organizado con base en Asia están vinculadas a criptomonedas por un valor de 12.7 mil millones de dólares. El aumento promedio del 18 por ciento en las notificaciones mensuales pone de manifiesto con qué rapidez están creciendo estas actividades ilícitas. Los expertos señalan que estas estructuras ya se han expandido más allá del sudeste asiático. Es de gran importancia que los inversores refuercen las medidas de seguridad frente a este tipo de derivados de fraude. #CryptoSecurity #FinCEN #ScamAlert
FinCEN, dependiente del Departamento del Tesoro de EE. UU., anunció que las campañas de fraude organizado con base en Asia están vinculadas a criptomonedas por un valor de 12.7 mil millones de dólares. El aumento promedio del 18 por ciento en las notificaciones mensuales pone de manifiesto con qué rapidez están creciendo estas actividades ilícitas. Los expertos señalan que estas estructuras ya se han expandido más allá del sudeste asiático. Es de gran importancia que los inversores refuercen las medidas de seguridad frente a este tipo de derivados de fraude. #CryptoSecurity #FinCEN #ScamAlert
34

·
--
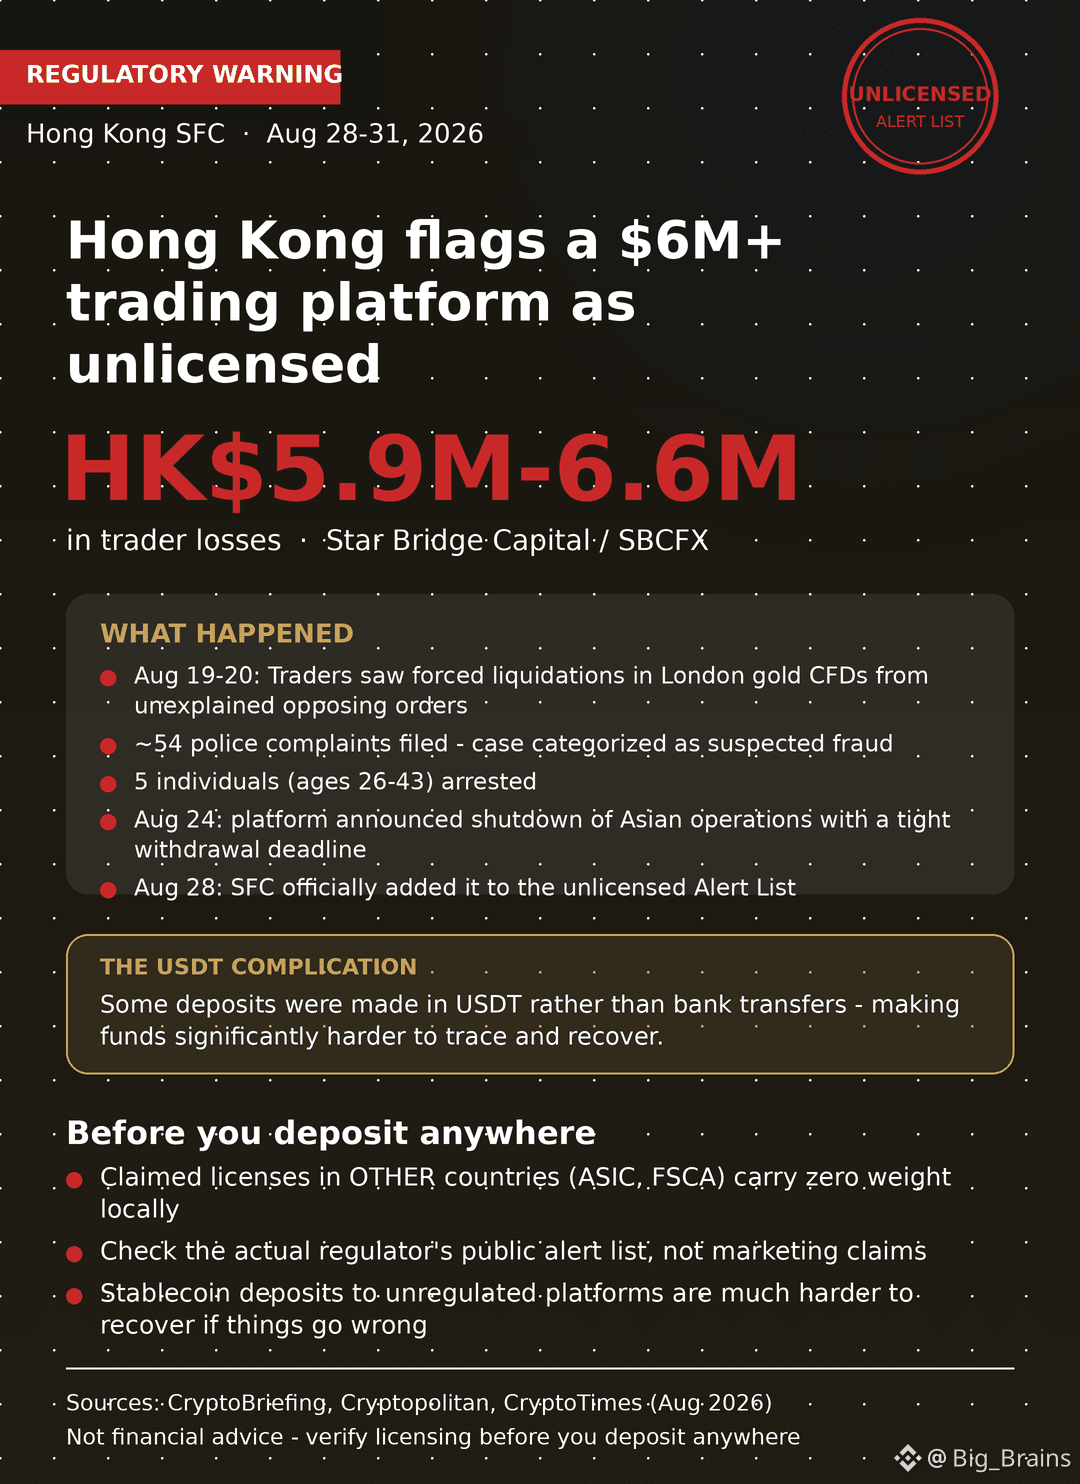
Advertencia de la SFC de Hong Kong (sello rojo oficial) — ATENCIÓN
Se perdieron HK$5.9-6.6M, 54 denuncias, 5 arrestos. Una plataforma afirmó tener licencias extranjeras que no significaban nada localmente, y algunos depósitos entraron en USDT, lo que hizo la recuperación aún más difícil. Consulta siempre la lista de alertas real del regulador.
#ScamAlert #RegulatoryWarning #USDT #CryptoSafety #BinanceSquare
Advertencia de la SFC de Hong Kong (sello rojo oficial) — ATENCIÓN
Se perdieron HK$5.9-6.6M, 54 denuncias, 5 arrestos. Una plataforma afirmó tener licencias extranjeras que no significaban nada localmente, y algunos depósitos entraron en USDT, lo que hizo la recuperación aún más difícil. Consulta siempre la lista de alertas real del regulador.
#ScamAlert #RegulatoryWarning #USDT #CryptoSafety #BinanceSquare
Se perdieron HK$5.9-6.6M, 54 denuncias, 5 arrestos. Una plataforma afirmó tener licencias extranjeras que no significaban nada localmente, y algunos depósitos entraron en USDT, lo que hizo la recuperación aún más difícil. Consulta siempre la lista de alertas real del regulador.
#ScamAlert #RegulatoryWarning #USDT #CryptoSafety #BinanceSquare
34
·
--
🚨 CUIDADO CON LA FALSA FRASE SEMILLA DE 12 PALABRAS TRAMPA DE LIQUIDEZ OBJETIVO DIRIGIDA A $BTC USERS! ⚠️
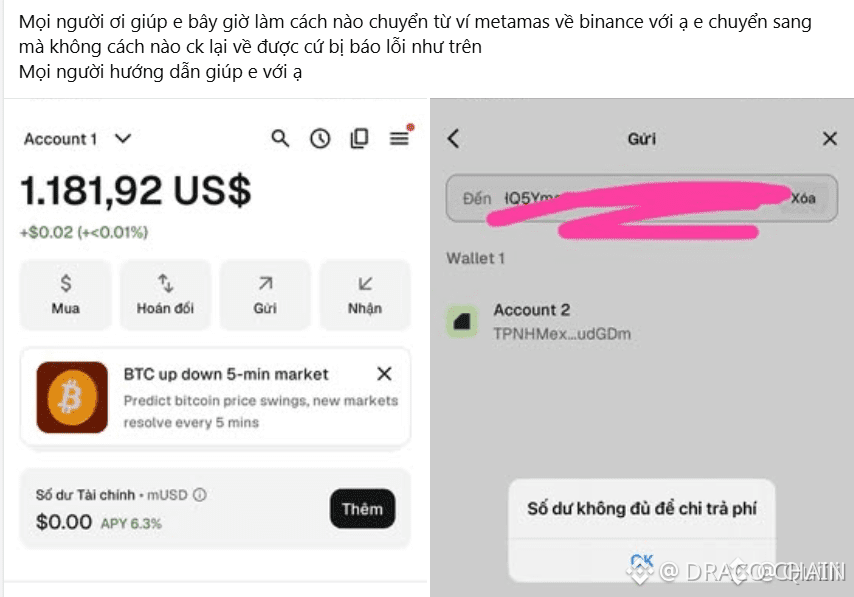
Los malos actores están ejecutando sofisticadas campañas de ingeniería social publicando frases semilla de 12 palabras comprometidas bajo la apariencia de incompetencia técnica. 🔍 Los usuarios desprevenidos que intentan ayudar depositando comisiones de gas en estas billeteras ven que sus fondos se vacían instantáneamente mediante scripts de ejecución automatizados.
Aunque una pequeña comisión de red parezca trivial, al agregar extracciones pequeñas a miles de billeteras se crea una enorme reserva de liquidez ilícita. 🛡️ La protección del capital institucional comienza por reconocer que las entidades legítimas nunca transmiten claves privadas, y el acceso a billeteras no solicitado siempre es una trampa estructural.
💬 ¿Has encontrado recientemente estas trampas de cobro automático en foros de la comunidad? 👇
⚠️ No es asesoramiento financiero. Administra siempre tu riesgo. 🛡️
🏷️ #BTC #CryptoSecurity #ScamAlert #RiskManagement
🛡️ 👁️
🚨 CUIDADO CON LA FALSA FRASE SEMILLA DE 12 PALABRAS TRAMPA DE LIQUIDEZ OBJETIVO DIRIGIDA A $BTC USERS! ⚠️
Los malos actores están ejecutando sofisticadas campañas de ingeniería social publicando frases semilla de 12 palabras comprometidas bajo la apariencia de incompetencia técnica. 🔍 Los usuarios desprevenidos que intentan ayudar depositando comisiones de gas en estas billeteras ven que sus fondos se vacían instantáneamente mediante scripts de ejecución automatizados.
Aunque una pequeña comisión de red parezca trivial, al agregar extracciones pequeñas a miles de billeteras se crea una enorme reserva de liquidez ilícita. 🛡️ La protección del capital institucional comienza por reconocer que las entidades legítimas nunca transmiten claves privadas, y el acceso a billeteras no solicitado siempre es una trampa estructural.
💬 ¿Has encontrado recientemente estas trampas de cobro automático en foros de la comunidad? 👇
⚠️ No es asesoramiento financiero. Administra siempre tu riesgo. 🛡️
🏷️ #BTC #CryptoSecurity #ScamAlert #RiskManagement
🛡️ 👁️
Los malos actores están ejecutando sofisticadas campañas de ingeniería social publicando frases semilla de 12 palabras comprometidas bajo la apariencia de incompetencia técnica. 🔍 Los usuarios desprevenidos que intentan ayudar depositando comisiones de gas en estas billeteras ven que sus fondos se vacían instantáneamente mediante scripts de ejecución automatizados.
Aunque una pequeña comisión de red parezca trivial, al agregar extracciones pequeñas a miles de billeteras se crea una enorme reserva de liquidez ilícita. 🛡️ La protección del capital institucional comienza por reconocer que las entidades legítimas nunca transmiten claves privadas, y el acceso a billeteras no solicitado siempre es una trampa estructural.
💬 ¿Has encontrado recientemente estas trampas de cobro automático en foros de la comunidad? 👇
⚠️ No es asesoramiento financiero. Administra siempre tu riesgo. 🛡️
🏷️ #BTC #CryptoSecurity #ScamAlert #RiskManagement
🛡️ 👁️
21
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#FedRateWatch
1.4M vistas
6,545 están debatiendo
2
#ZcashRises6%
41,039 vistas
571 están debatiendo
3
#XRPSinks10%
27,691 vistas
377 están debatiendo
4
#BitcoinETFsShed$450M
4,457 vistas
75 están debatiendo
5
#CircleOpensArcMainnet
13,288 vistas
258 están debatiendo
6
#ZcashHoldersBackNU7Upgrade
24,163 vistas
427 están debatiendo
7
#MSTRTradingVolumeSurpassesMorganStanley
23,996 vistas
580 están debatiendo
8
#BitcoinFalls4%
48,752 vistas
894 están debatiendo
9
#SKHynixInTalksToMakeMemoryChipsInUS
20,084 vistas
358 están debatiendo
10
#OpenAIDiscussesNewFundingAt$1.2TValuation
4,834 vistas
57 están debatiendo