
多军元帅
23 Siguiendo
90 Seguidores
102 Me gusta
Publicaciones
Todo
Citas
王道友王道友
·
--
$EDEN Una aguja engaña a muchas personas. Me mató de risa 😂. Siempre dicen que este negro es muy fuerte al contraatacar, pero no lo creen.
Trading Insight_News
·
--
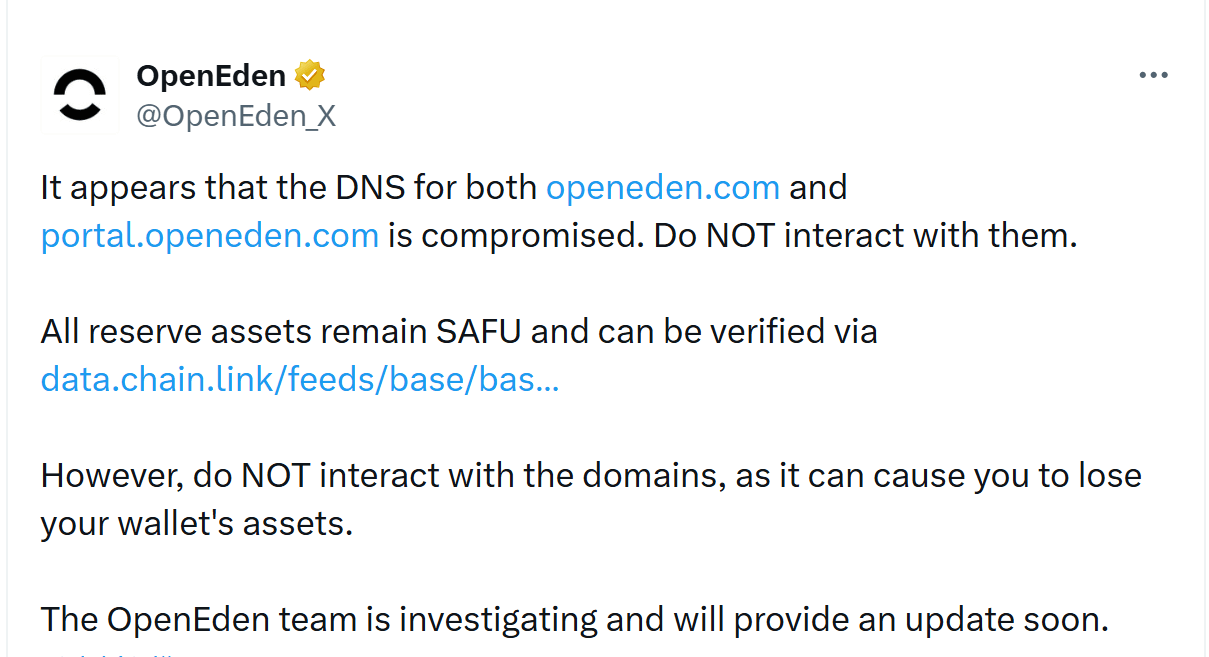
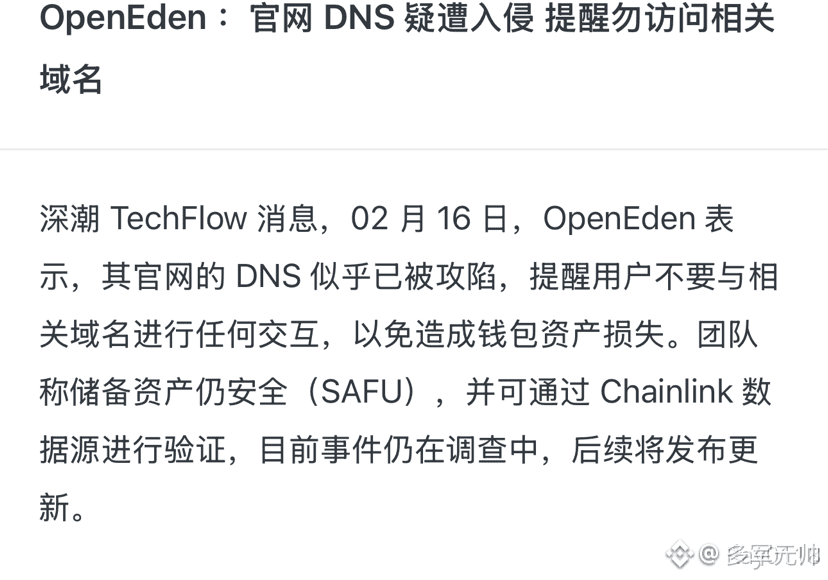
$EDEN OpenEden Sufre un Ataque DNS Advertencia Urgente a los Usuarios para Que Cesen el Acceso Inmediatamente
Un anuncio urgente acaba de ser emitido por OpenEden, una prominente plataforma de tokenización de activos del mundo real, advirtiendo a la comunidad sobre un grave incidente de seguridad que involucra su nombre de dominio.
🔸 Según el anuncio oficial de esta tarde 16 de febrero, el equipo de OpenEden sospecha que los servidores DNS del sitio web y portal oficial han sido comprometidos. Cuando se ataca el DNS, los actores maliciosos pueden redirigir a los usuarios a sitios web de phishing falsos con interfaces idénticas al sitio real, engañándolos para que firmen transacciones y drenen sus billeteras.
🔸 El proyecto aconseja que los Usuarios NO DEBEN acceder o interactuar con ningún dominio de OpenEden en este momento para proteger la seguridad de sus billeteras de criptomonedas.
🔸 Aunque el frontend está comprometido, OpenEden confirma que el "núcleo" sigue protegido. Todos los activos de reserva de la plataforma están seguros y bajo control, no afectados por este ataque.
Mientras se espera que el equipo técnico resuelva el problema, por favor tenga paciencia y siga los canales oficiales de redes sociales para actualizaciones, y evite caer víctima de sitios web de phishing.
Las noticias son para referencia, no son consejos de inversión. Por favor, lea cuidadosamente antes de tomar una decisión.
Un anuncio urgente acaba de ser emitido por OpenEden, una prominente plataforma de tokenización de activos del mundo real, advirtiendo a la comunidad sobre un grave incidente de seguridad que involucra su nombre de dominio.
🔸 Según el anuncio oficial de esta tarde 16 de febrero, el equipo de OpenEden sospecha que los servidores DNS del sitio web y portal oficial han sido comprometidos. Cuando se ataca el DNS, los actores maliciosos pueden redirigir a los usuarios a sitios web de phishing falsos con interfaces idénticas al sitio real, engañándolos para que firmen transacciones y drenen sus billeteras.
🔸 El proyecto aconseja que los Usuarios NO DEBEN acceder o interactuar con ningún dominio de OpenEden en este momento para proteger la seguridad de sus billeteras de criptomonedas.
🔸 Aunque el frontend está comprometido, OpenEden confirma que el "núcleo" sigue protegido. Todos los activos de reserva de la plataforma están seguros y bajo control, no afectados por este ataque.
Mientras se espera que el equipo técnico resuelva el problema, por favor tenga paciencia y siga los canales oficiales de redes sociales para actualizaciones, y evite caer víctima de sitios web de phishing.
Las noticias son para referencia, no son consejos de inversión. Por favor, lea cuidadosamente antes de tomar una decisión.
虎师Nikola
·
--
$EDEN desbloquear para tener liquidez, sube

OpenEden
·
--
Es bueno tener múltiples fuentes de rendimiento.
Pero mejor cuando múltiples fuentes de rendimiento se ofrecen bajo un solo token.
$PRISM
Pero mejor cuando múltiples fuentes de rendimiento se ofrecen bajo un solo token.
$PRISM
Inicia sesión para explorar más contenidos