

Messianh
225 Publicaciones

Messianh
Denunciar
Bloquear usuario
Web3 Community Manager | Content Creator | Crypto Project Ambassador | BP-662F4CF0162B
4 Siguiendo
82 Seguidores
279 Me gusta
Publicaciones
Todo
Citas
·
--
La gente oye hablar de una red descentralizada y se imagina un sistema sin autoridad central.
Pero la descentralización no ocurre por arte de magia. Alguien tiene que operar la infraestructura. Los nodos deben participar. La red necesita una forma de coordinar sus operaciones.
Ahí es donde entran en juego los validadores. Pero aquí va una pregunta que vale la pena explorar: ¿cuánta descentralización tiene realmente una red si solo un grupo pequeño puede participar en su validación?
La cantidad de validadores importa. También importan las barreras para operar uno. La descentralización no se trata solo de la arquitectura, sino también de quién puede participar.
¿Qué crees que importa más: la cantidad de validadores o lo accesible que es operar uno?
#BinancePick #Liberdus $XRP
{spot}(XRPUSDT)
La gente oye hablar de una red descentralizada y se imagina un sistema sin autoridad central.
Pero la descentralización no ocurre por arte de magia. Alguien tiene que operar la infraestructura. Los nodos deben participar. La red necesita una forma de coordinar sus operaciones.
Ahí es donde entran en juego los validadores. Pero aquí va una pregunta que vale la pena explorar: ¿cuánta descentralización tiene realmente una red si solo un grupo pequeño puede participar en su validación?
La cantidad de validadores importa. También importan las barreras para operar uno. La descentralización no se trata solo de la arquitectura, sino también de quién puede participar.
¿Qué crees que importa más: la cantidad de validadores o lo accesible que es operar uno?
#BinancePick #Liberdus $XRP
1
201
·
--
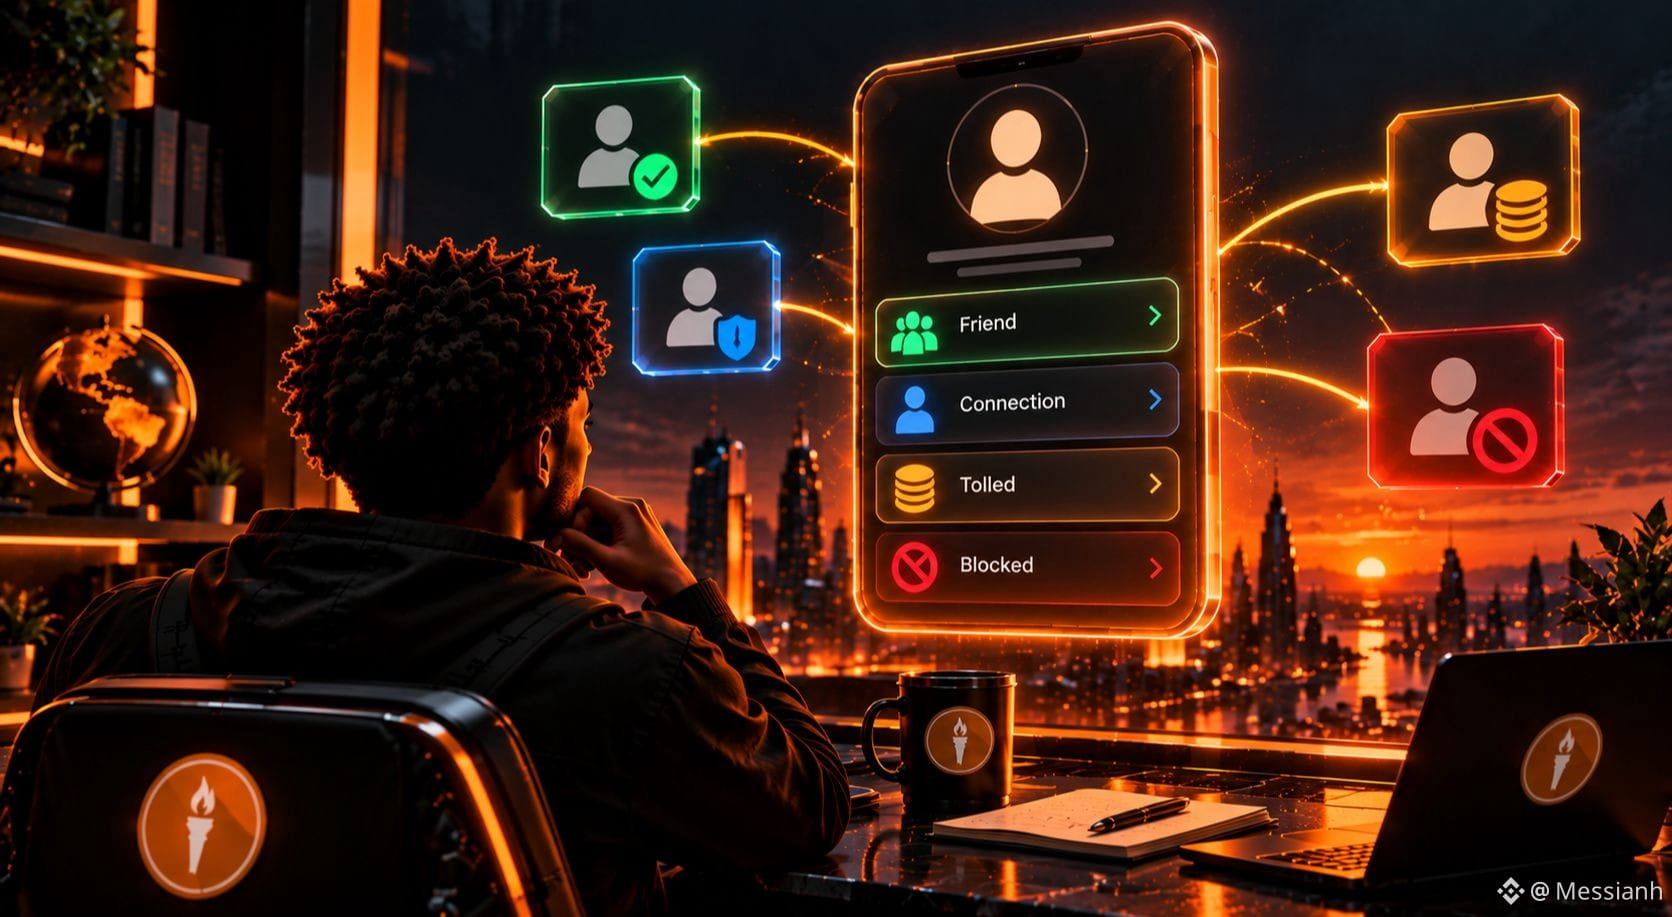
Una función de privacidad solo es útil en la medida en que te da control.
En @liberdus, los contactos pueden tener cuatro estados: Amigo, Conexión, Con peaje o Bloqueado.
Pero aquí va la pregunta que me parece más interesante: ¿darles más control a los usuarios sobre quién puede contactarlos realmente mejora la mensajería?
Podría ayudar a gestionar los mensajes no deseados.
Pero también implica que los usuarios tengan que tomar decisiones por su cuenta.
Tener más control es valioso. Que sea fácil ejercerlo importa igual de mucho.
¿Qué es más importante para ti: recibir menos mensajes no deseados o tener menos barreras para comunicarte?
#Liberdus #BinancePick $USDC
{spot}(USDCUSDT)
Una función de privacidad solo es útil en la medida en que te da control.
En @liberdus, los contactos pueden tener cuatro estados: Amigo, Conexión, Con peaje o Bloqueado.
Pero aquí va la pregunta que me parece más interesante: ¿darles más control a los usuarios sobre quién puede contactarlos realmente mejora la mensajería?
Podría ayudar a gestionar los mensajes no deseados.
Pero también implica que los usuarios tengan que tomar decisiones por su cuenta.
Tener más control es valioso. Que sea fácil ejercerlo importa igual de mucho.
¿Qué es más importante para ti: recibir menos mensajes no deseados o tener menos barreras para comunicarte?
#Liberdus #BinancePick $USDC
1
78
·
--
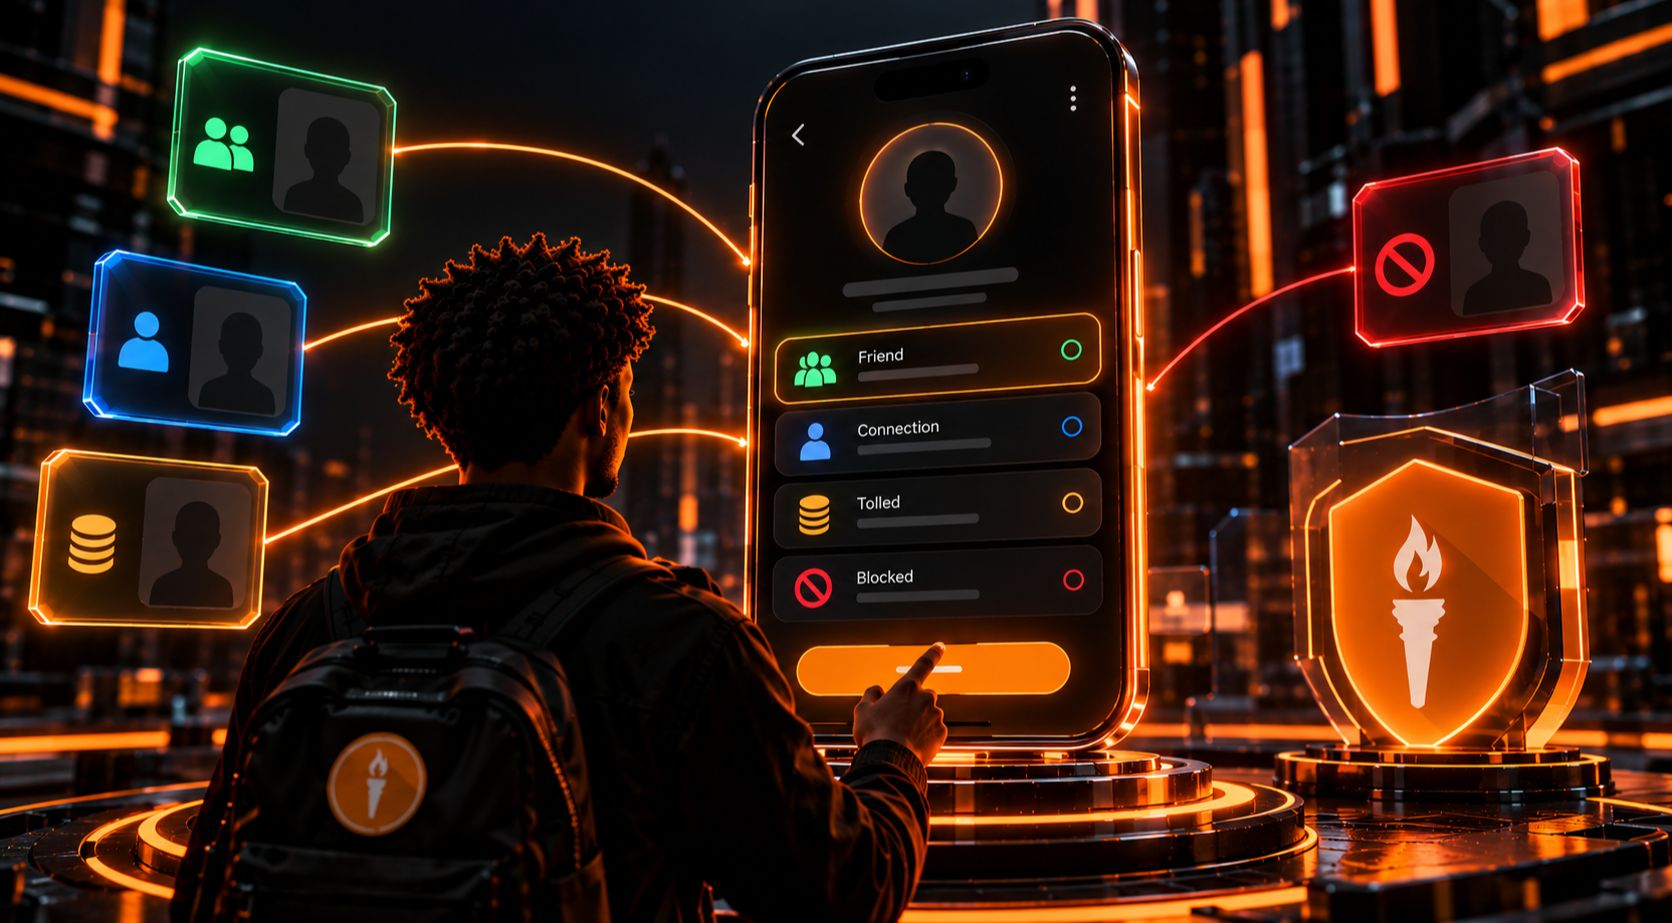
Un perfil, cuatro niveles de acceso.
¿Y si pudieras decidir exactamente cómo puede contactarte cada persona?
En Liberdus, cada contacto tiene uno de cuatro estados: amigo, conexión, con peaje o bloqueado. Cada uno cambia las reglas de interacción.
Así es como funciona.
Cómo cambiar un estado
Abre un chat, toca el icono del perfil en la esquina superior derecha, elige un estado y toca Actualizar.
Según la descripción de la función, el cambio se aplica de inmediato y determina qué reglas de mensajería y peajes se aplican a ese contacto.
Amigo vs. conexión
Estos dos estados ofrecen distintos niveles de acceso.
🟢 Amigo: Comunicación abierta, y el contacto puede ver toda la información de tu perfil.
🔵 Conexión: Un contacto de confianza que puede enviarte mensajes sin pagar peaje.
Dos niveles de confianza y reglas distintas.
Con peaje vs. bloqueado
🟠 Con peaje: La persona debe pagar un peaje para enviarte mensajes.
🔴 Bloqueado: La persona no puede enviarte mensajes y tu perfil aparece como no disponible para ella.
El bloqueo es silencioso y reversible. No se le notificará y el historial del chat se conservará.
¿Qué ocurre cuando desbloqueas a alguien?
No basta con desactivar el bloqueo. Eliges su próximo estado: con peaje, conexión o amigo.
Eso significa que puedes restablecer el acceso sin necesariamente darle a alguien el mismo nivel de acceso que tenía antes.
Una decisión de diseño interesante
El acceso no es simplemente un interruptor de encendido o apagado. Es un espectro. Pero hay una contrapartida: más control también significa más decisiones. Tienes que decidir quién tiene acceso, qué reglas se aplican y cuándo deberían cambiar.
Tu turno
Cuatro estados. Cuatro formas distintas de gestionar el acceso. ¿Cuál usarías más en Liberdus: amigo, conexión, con peaje o bloqueado?
¿Y hay algún nivel de control que te gustaría tener y que estas cuatro opciones no ofrecen?
#Liberdus #EarningsSeason $ETH
1
90
·
--
Algo que estoy aprendiendo en Web3: un buen CM o embajador no debería limitarse a saber cómo explicar una función.
Debería entender qué problema resuelve. ¿Por qué se diseñó de esta manera?
¿Qué concesiones implica?
¿Qué ocurre cuando algo sale mal?
Esa es la diferencia entre repetir anuncios y ayudar a la gente a entender la tecnología.
Estoy usando Liberdus como uno de mis espacios de aprendizaje, explorando las ideas detrás de la privacidad, la descentralización y la propiedad digital.
Menos repetición y más investigación.
#Liberdus #GrayscaleAndRepublicLaunchThreeCryptoFunds $ZEC
{spot}(ZECUSDT)
Algo que estoy aprendiendo en Web3: un buen CM o embajador no debería limitarse a saber cómo explicar una función.
Debería entender qué problema resuelve. ¿Por qué se diseñó de esta manera?
¿Qué concesiones implica?
¿Qué ocurre cuando algo sale mal?
Esa es la diferencia entre repetir anuncios y ayudar a la gente a entender la tecnología.
Estoy usando Liberdus como uno de mis espacios de aprendizaje, explorando las ideas detrás de la privacidad, la descentralización y la propiedad digital.
Menos repetición y más investigación.
#Liberdus #GrayscaleAndRepublicLaunchThreeCryptoFunds $ZEC
1
48
·
--
¿Por qué conectar la mensajería y los pagos en un mismo ecosistema?
Al principio, parecen dos problemas distintos. Pero piénsalo.
La mensajería te permite comunicarte. Los pagos te permiten intercambiar valor. Al unirlos, surgen preguntas interesantes sobre identidad, privacidad, experiencia del usuario y metadatos de las transacciones.
La verdadera pregunta no es si parece útil combinarlos, sino qué ventajas obtienes y qué concesiones implica.
¿Preferirías una experiencia integrada o aplicaciones separadas para cada cosa?
#Liberdus #ElSalvadorBitcoinHoldingsSurpass7800BTC $XRP
{spot}(XRPUSDT)
¿Por qué conectar la mensajería y los pagos en un mismo ecosistema?
Al principio, parecen dos problemas distintos. Pero piénsalo.
La mensajería te permite comunicarte. Los pagos te permiten intercambiar valor. Al unirlos, surgen preguntas interesantes sobre identidad, privacidad, experiencia del usuario y metadatos de las transacciones.
La verdadera pregunta no es si parece útil combinarlos, sino qué ventajas obtienes y qué concesiones implica.
¿Preferirías una experiencia integrada o aplicaciones separadas para cada cosa?
#Liberdus #ElSalvadorBitcoinHoldingsSurpass7800BTC $XRP
1
60
·
--
Cuanto más exploro Web3, más me doy cuenta de algo: entender una función es fácil.
Entender por qué se diseñó de esa manera es otra historia.
¿Por qué esta arquitectura?
¿Qué problema resuelve?
¿Qué concesión implica?
¿Qué pasa cuando las cosas salen mal?
Estas son las preguntas que quiero explorar más a fondo. Liberdus es uno de mis campos de pruebas, pero mi curiosidad va más allá de un solo proyecto.
Privacidad. Descentralización. Propiedad digital. Quiero entender cómo funcionan realmente estas ideas y explicarlas de una manera que la gente pueda comprender.
Menos bombo y más comprensión. No te quedes solo con mi palabra.
#Liberdus #NEARRisesNearly10% $NEAR
{spot}(NEARUSDT)
Cuanto más exploro Web3, más me doy cuenta de algo: entender una función es fácil.
Entender por qué se diseñó de esa manera es otra historia.
¿Por qué esta arquitectura?
¿Qué problema resuelve?
¿Qué concesión implica?
¿Qué pasa cuando las cosas salen mal?
Estas son las preguntas que quiero explorar más a fondo. Liberdus es uno de mis campos de pruebas, pero mi curiosidad va más allá de un solo proyecto.
Privacidad. Descentralización. Propiedad digital. Quiero entender cómo funcionan realmente estas ideas y explicarlas de una manera que la gente pueda comprender.
Menos bombo y más comprensión. No te quedes solo con mi palabra.
#Liberdus #NEARRisesNearly10% $NEAR
2
95
·
--
Hablemos de la propiedad digital.
Si controlas tu propia identidad, tus claves y tus datos, también asumes más responsabilidad cuando algo sale mal.
¿Preferirías tener control total y asumir toda la responsabilidad, o disfrutar de la comodidad de que una empresa se encargue de la recuperación?
¿Qué eliges?
#Liberdus $BTC #BTCDominanceBackAt60%
{spot}(BTCUSDT)
Hablemos de la propiedad digital.
Si controlas tu propia identidad, tus claves y tus datos, también asumes más responsabilidad cuando algo sale mal.
¿Preferirías tener control total y asumir toda la responsabilidad, o disfrutar de la comodidad de que una empresa se encargue de la recuperación?
¿Qué eliges?
#Liberdus $BTC #BTCDominanceBackAt60%
1
62
·
--
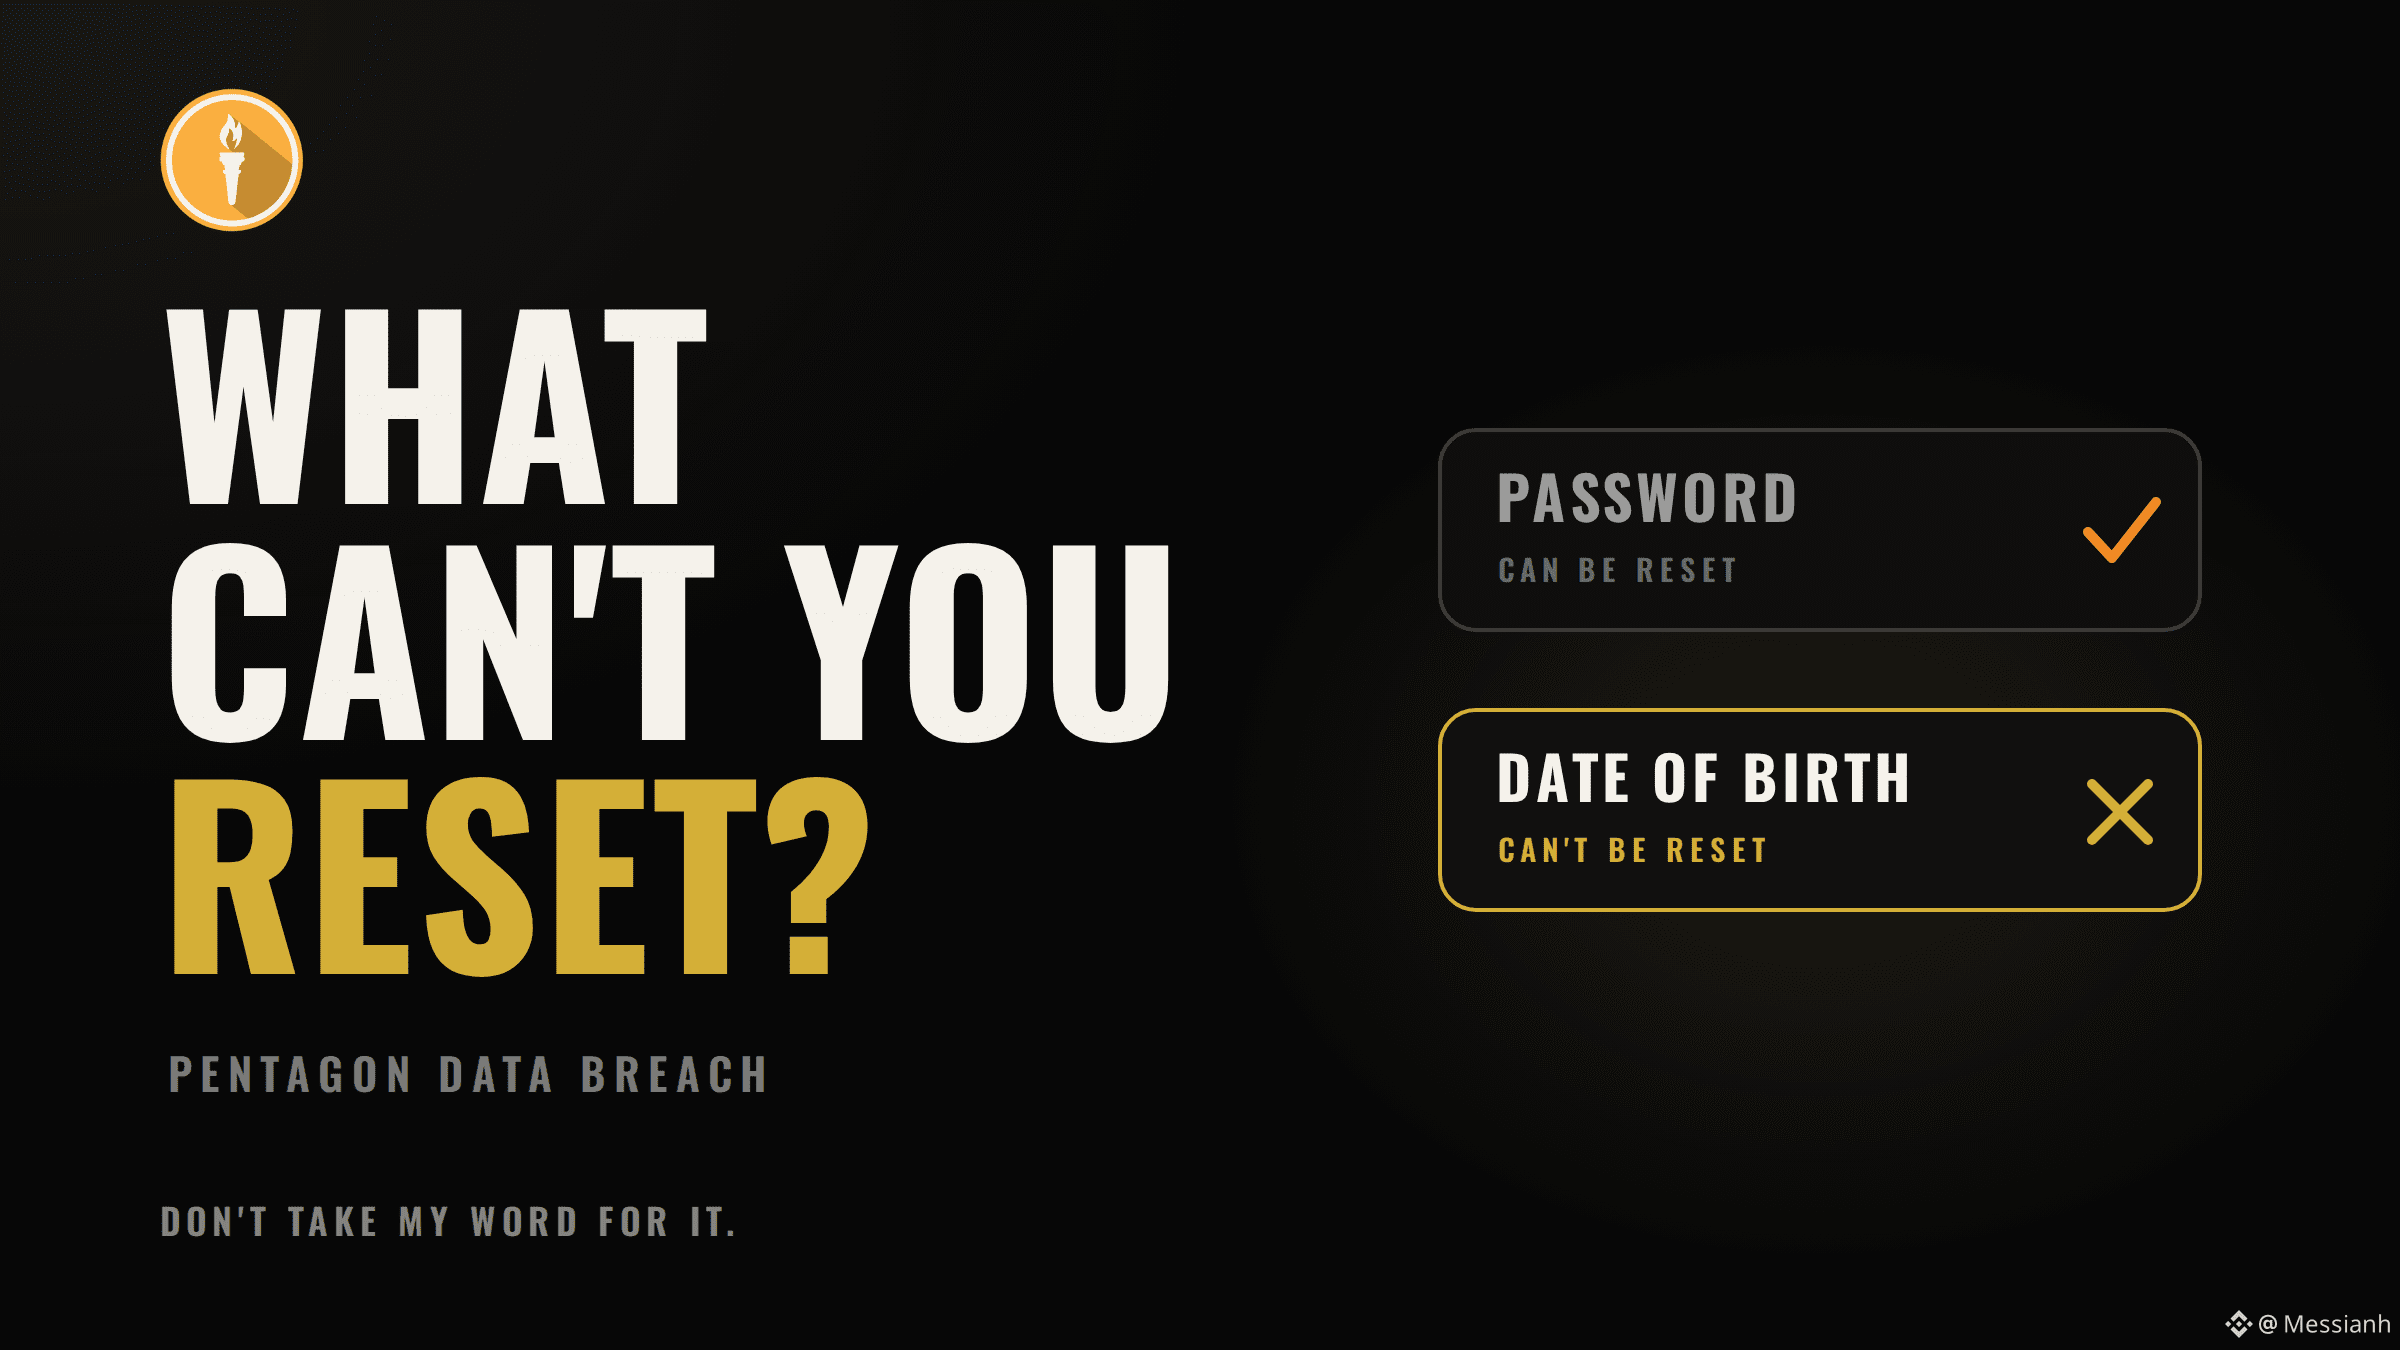
Puedes restablecer una contraseña. No puedes restablecer tu fecha de nacimiento.
Ese es el aspecto de la filtración de datos del Pentágono que merece más atención que la cifra del titular.
Qué ocurrió: el Centro de Datos de Personal de Defensa, una unidad de registros del Pentágono, afirma que usuarios no autorizados aprovecharon una falla en un sistema para compartir archivos entre octubre de 2025 y julio de 2026. Unos 2,8 millones de personas vivas se vieron afectadas, además de 294.000 fallecidas, según declaró un funcionario del Pentágono.
Qué quedó expuesto: nombres, números de Seguro Social, fechas de nacimiento, datos de contacto y registros del servicio militar. El funcionario del Pentágono describió los datos como no cifrados. El Pentágono afirma que no tiene indicios de uso indebido y ofrece 12 meses de vigilancia crediticia.
Fíjate en la asimetría. El apoyo dura 12 meses. La exposición, no. La fecha de nacimiento nunca cambia, y es muy difícil reemplazar un número de Seguro Social. Los datos de identidad que no puedes cambiar son los más costosos de perder.
Lo que muchos pasan por alto: el DMDC conserva más de 60 millones de registros de personal y se encarga de verificar identidades para las tarjetas de identificación del Pentágono. Cuando los datos de identidad se almacenan en unos pocos sistemas grandes, una sola falla puede afectar a millones.
La disyuntiva: las bases de datos centralizadas simplifican la verificación y encarecen cada falla. Conservar menos datos significa tener menos que perder, pero también implica necesitar otra forma de verificar la identidad.
¿Deberían las instituciones conservar menos datos sobre nuestra identidad, aunque verificarla se vuelva más difícil?
#Liberdus #SolanaETFsEnd14WeekInflowStreak $ONDO
{spot}(ONDOUSDT)
Puedes restablecer una contraseña. No puedes restablecer tu fecha de nacimiento.
Ese es el aspecto de la filtración de datos del Pentágono que merece más atención que la cifra del titular.
Qué ocurrió: el Centro de Datos de Personal de Defensa, una unidad de registros del Pentágono, afirma que usuarios no autorizados aprovecharon una falla en un sistema para compartir archivos entre octubre de 2025 y julio de 2026. Unos 2,8 millones de personas vivas se vieron afectadas, además de 294.000 fallecidas, según declaró un funcionario del Pentágono.
Qué quedó expuesto: nombres, números de Seguro Social, fechas de nacimiento, datos de contacto y registros del servicio militar. El funcionario del Pentágono describió los datos como no cifrados. El Pentágono afirma que no tiene indicios de uso indebido y ofrece 12 meses de vigilancia crediticia.
Fíjate en la asimetría. El apoyo dura 12 meses. La exposición, no. La fecha de nacimiento nunca cambia, y es muy difícil reemplazar un número de Seguro Social. Los datos de identidad que no puedes cambiar son los más costosos de perder.
Lo que muchos pasan por alto: el DMDC conserva más de 60 millones de registros de personal y se encarga de verificar identidades para las tarjetas de identificación del Pentágono. Cuando los datos de identidad se almacenan en unos pocos sistemas grandes, una sola falla puede afectar a millones.
La disyuntiva: las bases de datos centralizadas simplifican la verificación y encarecen cada falla. Conservar menos datos significa tener menos que perder, pero también implica necesitar otra forma de verificar la identidad.
¿Deberían las instituciones conservar menos datos sobre nuestra identidad, aunque verificarla se vuelva más difícil?
#Liberdus #SolanaETFsEnd14WeekInflowStreak $ONDO
1
498
·
--
Imagina una aplicación de mensajería en la que los desconocidos tengan que pagar un pequeño peaje para poder contactarte.
Menos spam, más control sobre tu atención. Pero ¿qué pasa con alguien que tiene un mensaje sincero y no puede pagar el peaje?
¿Preferirías pagar con tu atención o hacer que los demás paguen para acceder a ella?
Me da curiosidad saber dónde pones el límite.
#Liberdus #BitcoinOptionsVolatilityHitsFiveYearLow $SOL
{spot}(SOLUSDT)
Imagina una aplicación de mensajería en la que los desconocidos tengan que pagar un pequeño peaje para poder contactarte.
Menos spam, más control sobre tu atención. Pero ¿qué pasa con alguien que tiene un mensaje sincero y no puede pagar el peaje?
¿Preferirías pagar con tu atención o hacer que los demás paguen para acceder a ella?
Me da curiosidad saber dónde pones el límite.
#Liberdus #BitcoinOptionsVolatilityHitsFiveYearLow $SOL
1
108
·
--
La privacidad y el anonimato no son lo mismo.
Puedes ocultar tu identidad al público y, aun así, exponer tus datos a una plataforma. Y puedes usar cifrado sin ocultar todos los metadatos.
Así que, cuando un proyecto Web3 afirme proteger tu privacidad, pregunta:
¿Qué es exactamente privado? ¿Tu identidad? ¿Tus mensajes? ¿Tus transacciones? ¿Tus metadatos?
La privacidad no es una casilla que marcar. Es un conjunto de decisiones de diseño.
$ZEC
{spot}(ZECUSDT)
@liberdus #Liberdus #EthereumSurpasses2500USDT
La privacidad y el anonimato no son lo mismo.
Puedes ocultar tu identidad al público y, aun así, exponer tus datos a una plataforma. Y puedes usar cifrado sin ocultar todos los metadatos.
Así que, cuando un proyecto Web3 afirme proteger tu privacidad, pregunta:
¿Qué es exactamente privado? ¿Tu identidad? ¿Tus mensajes? ¿Tus transacciones? ¿Tus metadatos?
La privacidad no es una casilla que marcar. Es un conjunto de decisiones de diseño.
$ZEC
@liberdus #Liberdus #EthereumSurpasses2500USDT
1
86
·
--
Todo el mundo habla de registrarse en Liberdus con un nombre de usuario en vez de un número de teléfono.
Se habla menos de lo que implica esa decisión el día que pierdes el teléfono. Analicé detenidamente cómo funcionan las cuentas. Este es el diseño que hay detrás.
Registrarse es sencillo: toca Crear cuenta, elige un nombre de usuario y las claves de tu cuenta se generan en unos segundos. Sin número de teléfono ni correo electrónico.
Eso significa que nada proporcionado por una operadora o un proveedor vincula tu cuenta.
¿Dónde está la cuenta? En tu dispositivo. Solo puedes iniciar sesión si se ha creado o restaurado una cuenta allí, y cada cuenta de un dispositivo es independiente. Tus claves, contactos y ajustes se guardan juntos en un único archivo de copia de seguridad.
Ese archivo es el sistema de recuperación.
Menú → Copia de seguridad → Descargar, con la opción de protegerlo con una contraseña. En un dispositivo nuevo: Menú → Restaurar, selecciona el archivo e introduce la contraseña si configuraste una.
Se recomienda cifrarlo.
Ahora, la parte que merece un análisis más detenido. No se puede recuperar una contraseña de copia de seguridad perdida. El bloqueo de la aplicación tampoco tiene recuperación de contraseña. Y si eliminas una cuenta de un dispositivo, solo un archivo de copia de seguridad válido puede restaurarla. La recuperación depende totalmente de ti.
Ese es el dilema de no usar un número de teléfono. No dependes de un número de teléfono ni de un correo electrónico para crear la cuenta. Dependes de un archivo y una contraseña que solo tú puedes proteger. Ninguna opción es gratis: una deposita la confianza en un proveedor; la otra pone la responsabilidad en tus manos.
Un detalle más: eliminar una cuenta de tu dispositivo no la elimina de la red. La herramienta de migración incluso marca como «Ocupados» los nombres que ya están registrados. Así que un nombre queda registrado en la red y las claves se guardan en tu archivo de copia de seguridad.
¿En qué preferirías confiar: en un proveedor que pueda restablecer tu acceso o en un archivo que solo tú puedes perder?
#Liberdus #ZcashTargetsJanuaryForQuantumResistantPayments $ETH
{spot}(ETHUSDT)
Todo el mundo habla de registrarse en Liberdus con un nombre de usuario en vez de un número de teléfono.
Se habla menos de lo que implica esa decisión el día que pierdes el teléfono. Analicé detenidamente cómo funcionan las cuentas. Este es el diseño que hay detrás.
Registrarse es sencillo: toca Crear cuenta, elige un nombre de usuario y las claves de tu cuenta se generan en unos segundos. Sin número de teléfono ni correo electrónico.
Eso significa que nada proporcionado por una operadora o un proveedor vincula tu cuenta.
¿Dónde está la cuenta? En tu dispositivo. Solo puedes iniciar sesión si se ha creado o restaurado una cuenta allí, y cada cuenta de un dispositivo es independiente. Tus claves, contactos y ajustes se guardan juntos en un único archivo de copia de seguridad.
Ese archivo es el sistema de recuperación.
Menú → Copia de seguridad → Descargar, con la opción de protegerlo con una contraseña. En un dispositivo nuevo: Menú → Restaurar, selecciona el archivo e introduce la contraseña si configuraste una.
Se recomienda cifrarlo.
Ahora, la parte que merece un análisis más detenido. No se puede recuperar una contraseña de copia de seguridad perdida. El bloqueo de la aplicación tampoco tiene recuperación de contraseña. Y si eliminas una cuenta de un dispositivo, solo un archivo de copia de seguridad válido puede restaurarla. La recuperación depende totalmente de ti.
Ese es el dilema de no usar un número de teléfono. No dependes de un número de teléfono ni de un correo electrónico para crear la cuenta. Dependes de un archivo y una contraseña que solo tú puedes proteger. Ninguna opción es gratis: una deposita la confianza en un proveedor; la otra pone la responsabilidad en tus manos.
Un detalle más: eliminar una cuenta de tu dispositivo no la elimina de la red. La herramienta de migración incluso marca como «Ocupados» los nombres que ya están registrados. Así que un nombre queda registrado en la red y las claves se guardan en tu archivo de copia de seguridad.
¿En qué preferirías confiar: en un proveedor que pueda restablecer tu acceso o en un archivo que solo tú puedes perder?
#Liberdus #ZcashTargetsJanuaryForQuantumResistantPayments $ETH
1
82
·
--
Es fácil promocionar una función.
Entender las ventajas y desventajas es más difícil. Pensemos en la identidad descentralizada. Depender menos de las plataformas centralizadas suena genial.
Pero ¿qué pasa si pierdes el acceso?
¿Quién te ayuda a recuperarlo?
La propiedad digital no se trata solo de control. También implica responsabilidad. Esa es la contrapartida que vale la pena debatir.
#Liberdus #FedMinutesFocusOnOctoberPause $BTC
{spot}(BTCUSDT)
Es fácil promocionar una función.
Entender las ventajas y desventajas es más difícil. Pensemos en la identidad descentralizada. Depender menos de las plataformas centralizadas suena genial.
Pero ¿qué pasa si pierdes el acceso?
¿Quién te ayuda a recuperarlo?
La propiedad digital no se trata solo de control. También implica responsabilidad. Esa es la contrapartida que vale la pena debatir.
#Liberdus #FedMinutesFocusOnOctoberPause $BTC
1
92
·
--
Quería entender qué significa realmente en la práctica que la identidad pertenezca al usuario. No la versión de marketing, sino la arquitectura que hay detrás.
Así que empecé a investigar cómo aborda @liberdus la identidad. Esto es lo que estoy aprendiendo:
La pregunta interesante no es quién es dueño de tu identidad, sino quién tiene el poder de controlarla. Esa diferencia importa.
#BinanceLaunchesBinanceIntelligence #Liberdus $ONDO
Así que empecé a investigar cómo aborda @liberdus la identidad. Esto es lo que estoy aprendiendo:
La pregunta interesante no es quién es dueño de tu identidad, sino quién tiene el poder de controlarla. Esa diferencia importa.
#BinanceLaunchesBinanceIntelligence #Liberdus $ONDO
1
105
·
--
Verificado
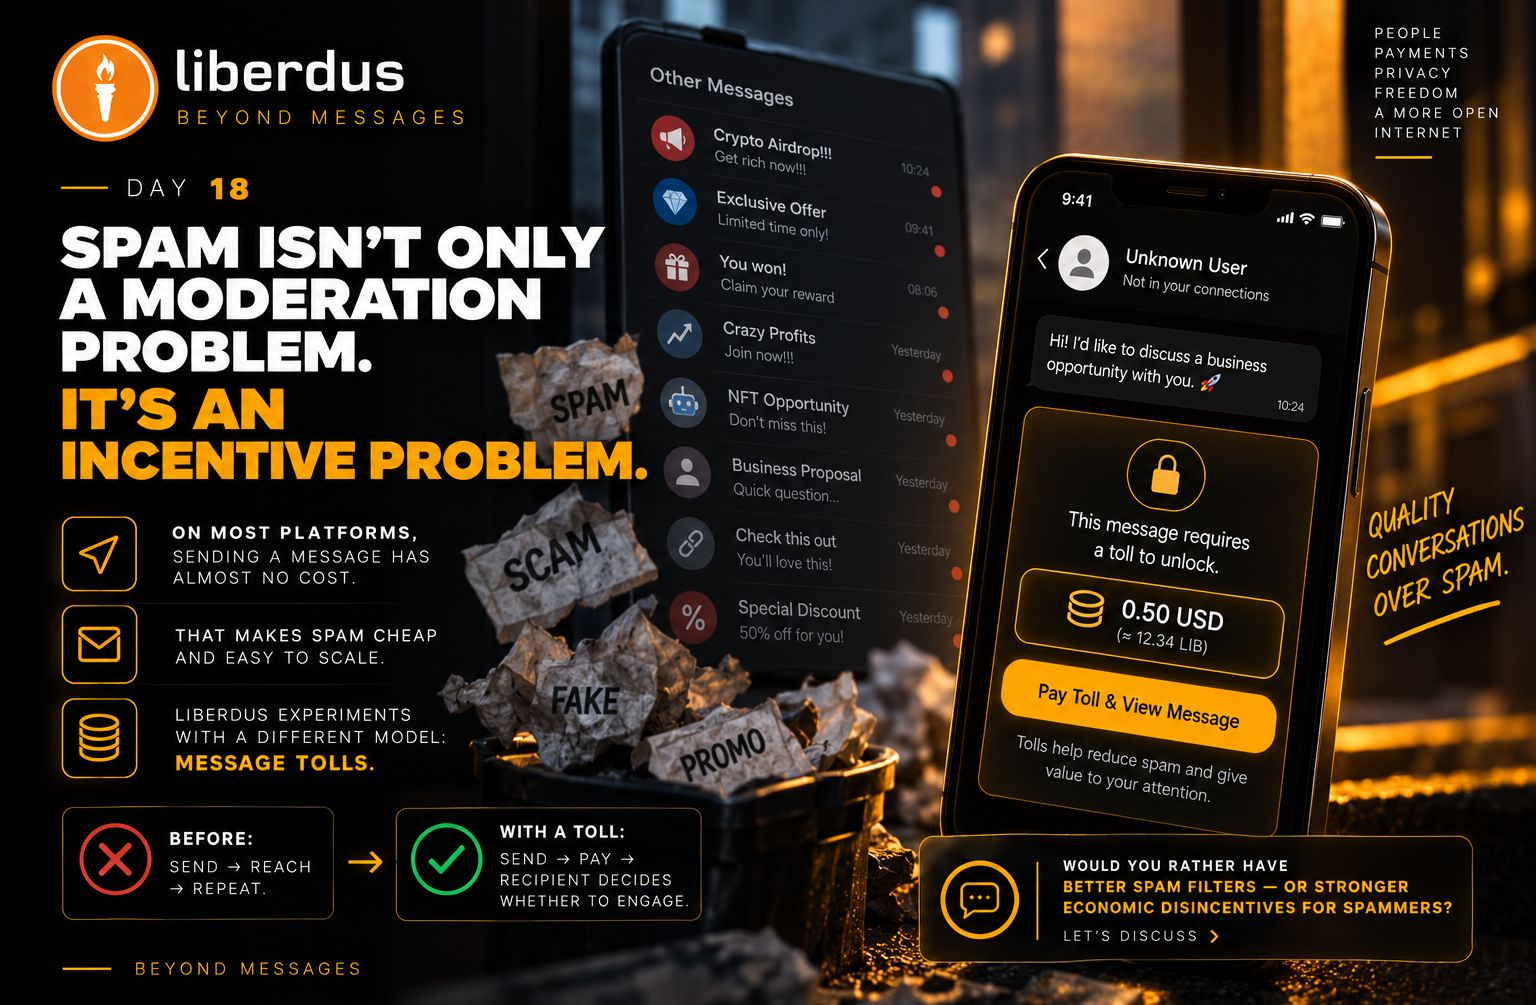
El spam no es solo un problema de moderación. Es un problema de incentivos.
En la mayoría de las plataformas, enviarle un mensaje a otra persona casi no tiene fricción económica. Eso lo vuelve barato: puedes enviar el mismo mensaje a miles de personas.
Liberdus experimenta con un mecanismo distinto: peajes de mensajes. Si alguien no es tu Amigo ni tu Contacto, se puede exigir un peaje antes de que te pueda escribir. El importe lo establece el destinatario y también se puede desactivar por completo.
Lo interesante no es la tarifa en sí. Es el cambio en los incentivos:
Antes:
Enviar → llegar → repetir.
Con un peaje:
Enviar → pagar → el destinatario decide si interactúa.
Y el sistema puede devolver el peaje no utilizado si el destinatario nunca interactúa.
Así que tal vez la pregunta más grande para el mensajería en Web3 no sea cómo filtramos más spam. Pero, ¿cómo hacemos que el spam sea menos atractiva económicamente desde el principio? Esa es una forma de pensar muy diferente sobre la comunicación digital.
¿Preferirías tener mejores filtros de spam o desincentivos económicos más fuertes para los que envían spam?
#liberdus #CircleMints500MUSDCOnSolana $ZEC
{spot}(ZECUSDT)
El spam no es solo un problema de moderación. Es un problema de incentivos.
En la mayoría de las plataformas, enviarle un mensaje a otra persona casi no tiene fricción económica. Eso lo vuelve barato: puedes enviar el mismo mensaje a miles de personas.
Liberdus experimenta con un mecanismo distinto: peajes de mensajes. Si alguien no es tu Amigo ni tu Contacto, se puede exigir un peaje antes de que te pueda escribir. El importe lo establece el destinatario y también se puede desactivar por completo.
Lo interesante no es la tarifa en sí. Es el cambio en los incentivos:
Antes:
Enviar → llegar → repetir.
Con un peaje:
Enviar → pagar → el destinatario decide si interactúa.
Y el sistema puede devolver el peaje no utilizado si el destinatario nunca interactúa.
Así que tal vez la pregunta más grande para el mensajería en Web3 no sea cómo filtramos más spam. Pero, ¿cómo hacemos que el spam sea menos atractiva económicamente desde el principio? Esa es una forma de pensar muy diferente sobre la comunicación digital.
¿Preferirías tener mejores filtros de spam o desincentivos económicos más fuertes para los que envían spam?
#liberdus #CircleMints500MUSDCOnSolana $ZEC
1
573
·
--
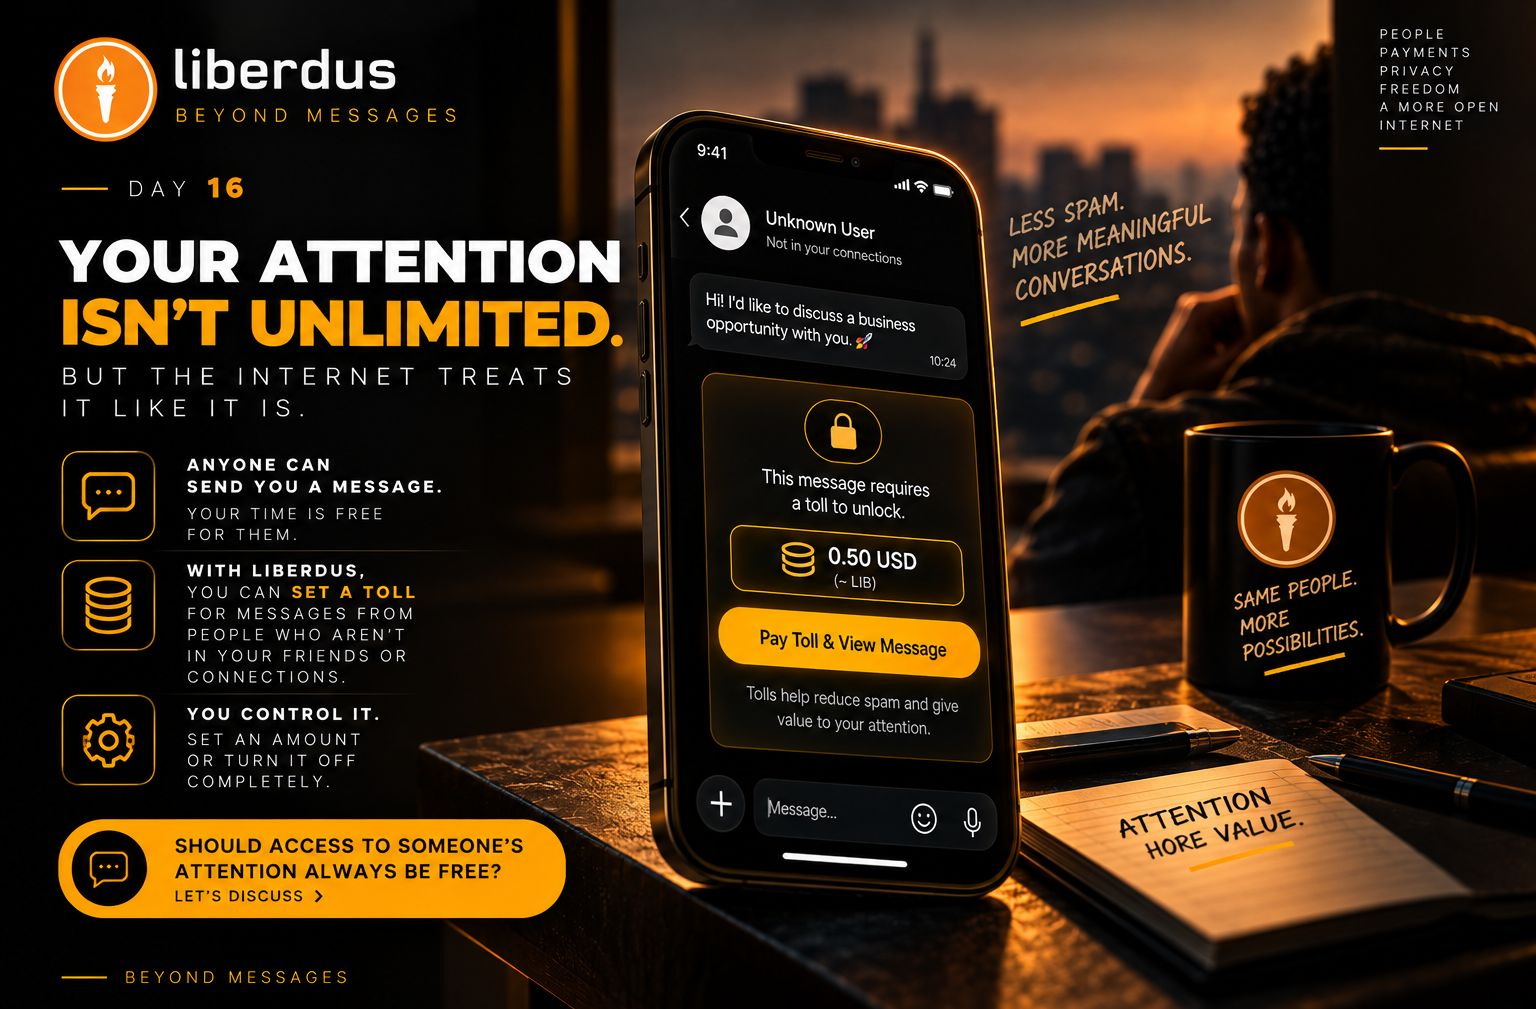
Tu atención es de las pocas cosas que internet trata como si fueran ilimitadas.
Cualquiera puede enviarte un mensaje. Tu tiempo es lo único que están gastando gratis. @liberdus experimenta con un modelo diferente: peajes por mensajes.
Si alguien fuera de tus Mensajes de Amigos o Contactos te envía un mensaje, puede tener que pagar un peaje. Puedes configurarlo o desactivarlo por completo. Es un mecanismo pequeño, pero plantea una pregunta más grande: ¿el acceso a la atención de alguien debería estar siempre libre?
Esa es una pregunta de Web3 que vale la pena explorar.
#Liberdus $ONDO
{spot}(ONDOUSDT)
Tu atención es de las pocas cosas que internet trata como si fueran ilimitadas.
Cualquiera puede enviarte un mensaje. Tu tiempo es lo único que están gastando gratis. @liberdus experimenta con un modelo diferente: peajes por mensajes.
Si alguien fuera de tus Mensajes de Amigos o Contactos te envía un mensaje, puede tener que pagar un peaje. Puedes configurarlo o desactivarlo por completo. Es un mecanismo pequeño, pero plantea una pregunta más grande: ¿el acceso a la atención de alguien debería estar siempre libre?
Esa es una pregunta de Web3 que vale la pena explorar.
#Liberdus $ONDO
1
194
·
--
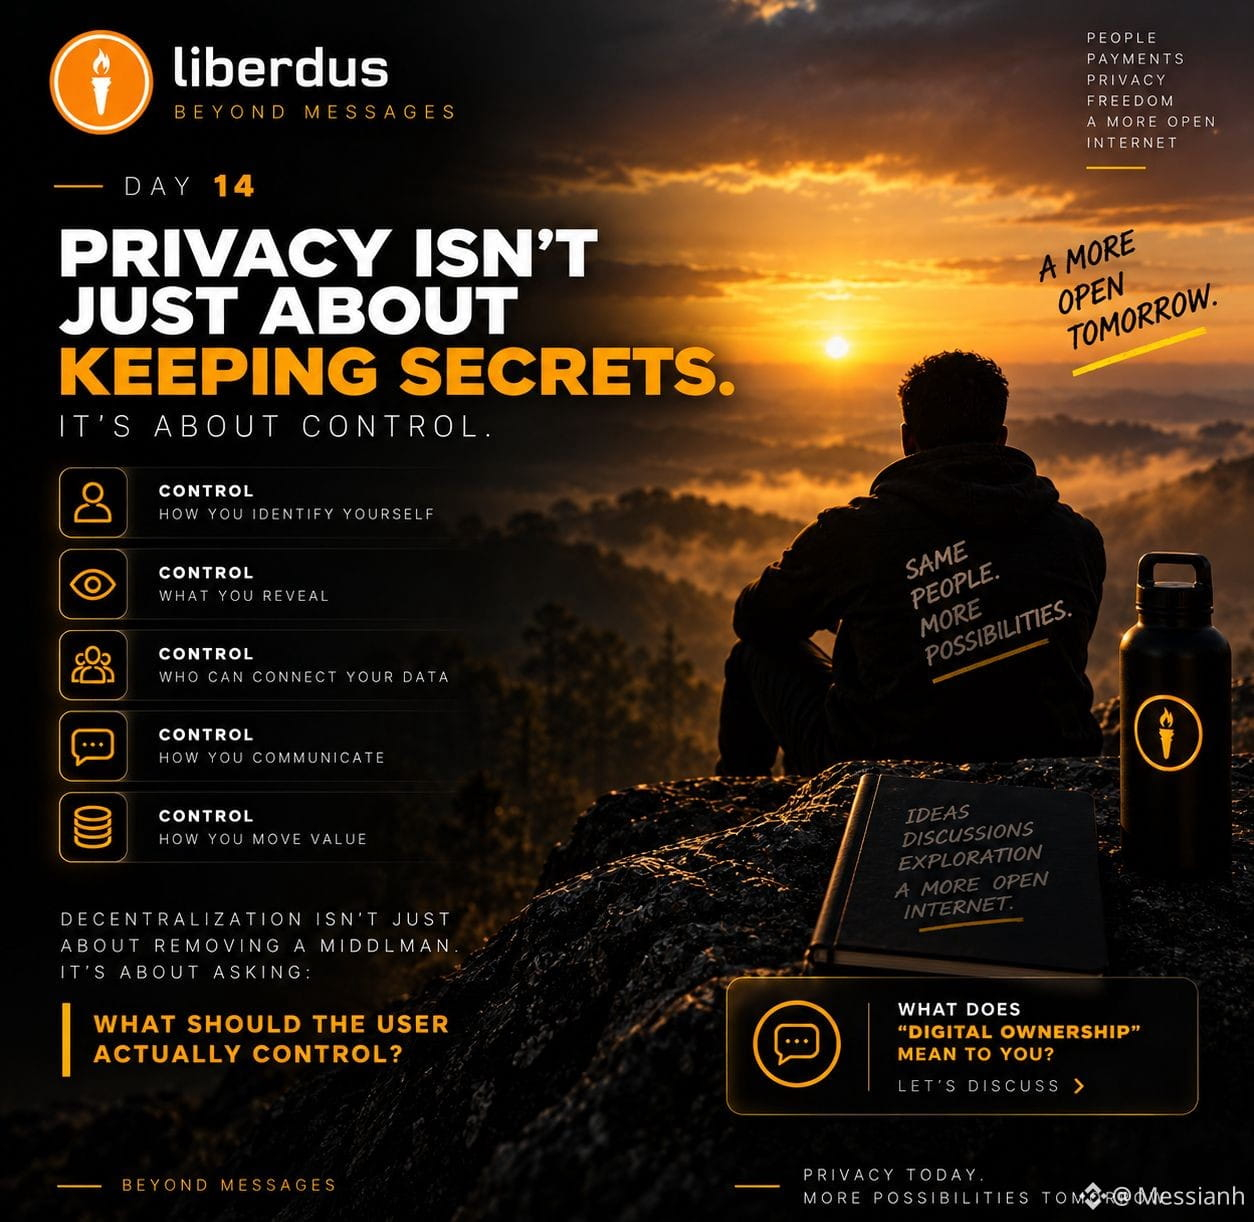
Antes pensaba que la privacidad se trataba principalmente de mantener secretos. A medida que exploro Web3, veo la situación de otra manera. La privacidad también trata sobre el control.
Control sobre quién identificas, qué revelas, quién puede conectar tus datos, cómo te comunicas y cómo mueves el valor. Y eso es lo que me hace interesante la descentralización.
No se trata solo de eliminar a un intermediario. Se trata de preguntarnos: ¿de qué debería controlar realmente el usuario?
Esa es la pregunta que quiero seguir explorando aquí.
Menos hype
Más comprensión
Más pruebas
Más preguntas incómodas
¿Qué significa para ti la propiedad digital?
#AIStocksWhatNext #bnb $BNB
{spot}(BNBUSDT)
Antes pensaba que la privacidad se trataba principalmente de mantener secretos. A medida que exploro Web3, veo la situación de otra manera. La privacidad también trata sobre el control.
Control sobre quién identificas, qué revelas, quién puede conectar tus datos, cómo te comunicas y cómo mueves el valor. Y eso es lo que me hace interesante la descentralización.
No se trata solo de eliminar a un intermediario. Se trata de preguntarnos: ¿de qué debería controlar realmente el usuario?
Esa es la pregunta que quiero seguir explorando aquí.
Menos hype
Más comprensión
Más pruebas
Más preguntas incómodas
¿Qué significa para ti la propiedad digital?
#AIStocksWhatNext #bnb $BNB
1
58
·
--
Cuanto más exploro Web3, más me doy cuenta de algo: la parte más difícil no es construir nueva tecnología. Es explicar por qué importa la arquitectura.
Mensajería, identidad, pagos, privacidad y descentralización. Pueden parecer temas separados. Pero cada vez están más conectados. Eso es lo que me resulta interesante de proyectos como Liberdus.
No solo lo que hace la aplicación, sino lo que cambia cuando estas piezas se diseñan para funcionar juntas. Y es el tipo de contenido sobre Web3 que quiero seguir explorando:
Menos hype, más comprensión, más pruebas y más preguntas. Porque explicar Web3 no debería significar hacerlo sonar complicado.
Debería significar hacer comprensible la complejidad.
#ZetaChainVotesToMigrateZETAToSolana $ZETA
{future}(ZETAUSDT)
Cuanto más exploro Web3, más me doy cuenta de algo: la parte más difícil no es construir nueva tecnología. Es explicar por qué importa la arquitectura.
Mensajería, identidad, pagos, privacidad y descentralización. Pueden parecer temas separados. Pero cada vez están más conectados. Eso es lo que me resulta interesante de proyectos como Liberdus.
No solo lo que hace la aplicación, sino lo que cambia cuando estas piezas se diseñan para funcionar juntas. Y es el tipo de contenido sobre Web3 que quiero seguir explorando:
Menos hype, más comprensión, más pruebas y más preguntas. Porque explicar Web3 no debería significar hacerlo sonar complicado.
Debería significar hacer comprensible la complejidad.
#ZetaChainVotesToMigrateZETAToSolana $ZETA
1
2.1k
·
--
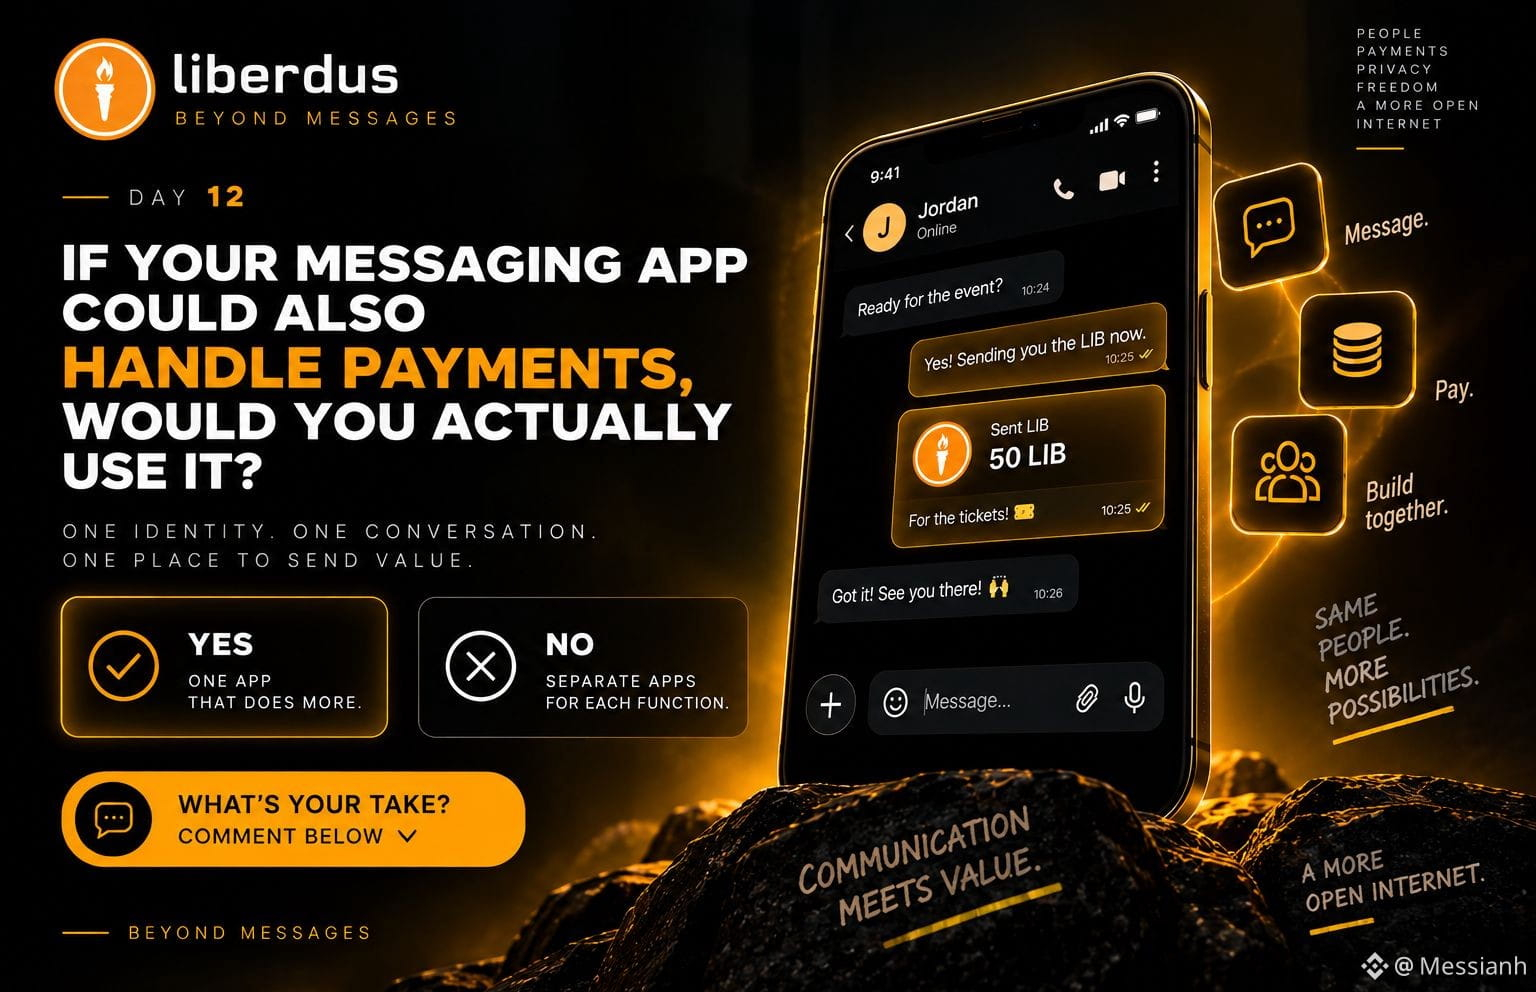
Si tu aplicación de mensajería también pudiera gestionar pagos, ¿la usarías de verdad?
No porque sea Web3. Solo porque podría ser más sencillo. Una identidad, una conversación y un solo lugar para enviar valor.
Pero hay otra cara: que haya más funcionalidad en un solo lugar también puede significar más responsabilidad. Especialmente cuando tu identidad, tus conversaciones y tus transacciones están conectadas.
Así que me pregunto: ¿prefieres una sola app que haga más o apps separadas para cada función? ¿Por qué?
#Liberdus #SaylorHintsStrategyBitcoinBuy $ZEC
{spot}(ZECUSDT)
Si tu aplicación de mensajería también pudiera gestionar pagos, ¿la usarías de verdad?
No porque sea Web3. Solo porque podría ser más sencillo. Una identidad, una conversación y un solo lugar para enviar valor.
Pero hay otra cara: que haya más funcionalidad en un solo lugar también puede significar más responsabilidad. Especialmente cuando tu identidad, tus conversaciones y tus transacciones están conectadas.
Así que me pregunto: ¿prefieres una sola app que haga más o apps separadas para cada función? ¿Por qué?
#Liberdus #SaylorHintsStrategyBitcoinBuy $ZEC
1
86
·
--
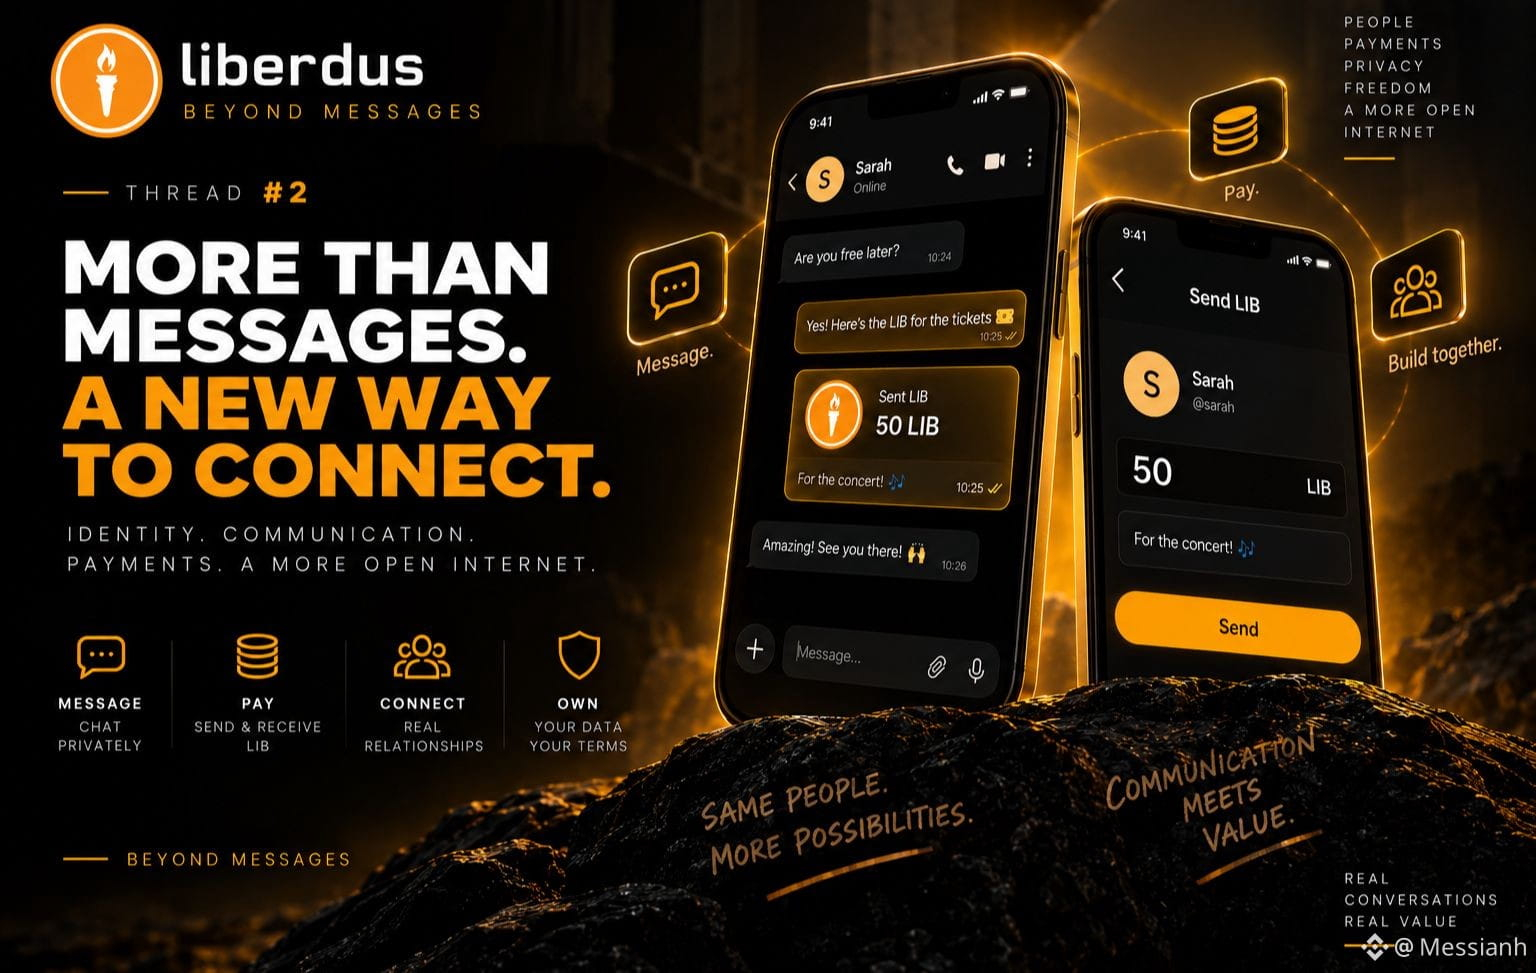
Lo interesante sobre los pagos con cripto no es el pago en sí. Es lo que sucede cuando el dinero se convierte en parte de la capa de comunicación.
Durante años, hemos tratado los mensajes y los pagos como dos cosas completamente diferentes.
Hablas en una app, pagas en otra, administras tu wallet en algún otro lugar. Pero Web3 hace posible otro modelo.
Liberdus combina mensajería y pagos en LIB en el mismo ecosistema. Puedes enviar LIB directamente desde una conversación, con el destinatario ya seleccionado dentro del chat. Suena sencillo, pero la arquitectura que hay detrás es más interesante.
Piensa en las capas:
Identidad → Comunicación → Valor
El mismo nombre de usuario puede usarse para mensajería y pagos, mientras se vincula con una dirección de wallet de Liberdus.
Una sola capa de identidad puede, por tanto, conectar diferentes interacciones.
Eso cambia el significado de una app de mensajería. Ya no es solo, ¿cómo envío un mensaje?
Se convierte en, ¿qué puedo hacer con alguien con quien ya estoy conectado?
Mensaje, paga, recibe valor, interactúa.
Pero hay un intercambio importante. Al combinar identidad, comunicación y pagos, también significa que necesitas entender qué información expone cada capa. Por ejemplo, Liberdus afirma que las transacciones de LIB no son anónimas y contienen metadatos de la transacción.
Por eso creo que la privacidad necesita conversaciones más precisas. Un número de teléfono ≠ transacciones anónimas.
Descentralizado ≠ invisible.
Custodia propia ≠ sin responsabilidad.
Las preguntas interesantes están en los detalles.
Y ahí es donde Web3 se convierte en algo más que una colección de tokens. Se convierte en un experimento para rediseñar cómo
identificamos → comunicamos → intercambiamos valor.
La pregunta a la que siempre vuelvo,
¿el dinero debería ser una capa separada de nuestras relaciones digitales o deberían eventualmente trabajar juntas?
#FIRO #BOJRaisesRatesTo31YearHigh $FIRO
1
73
·
--
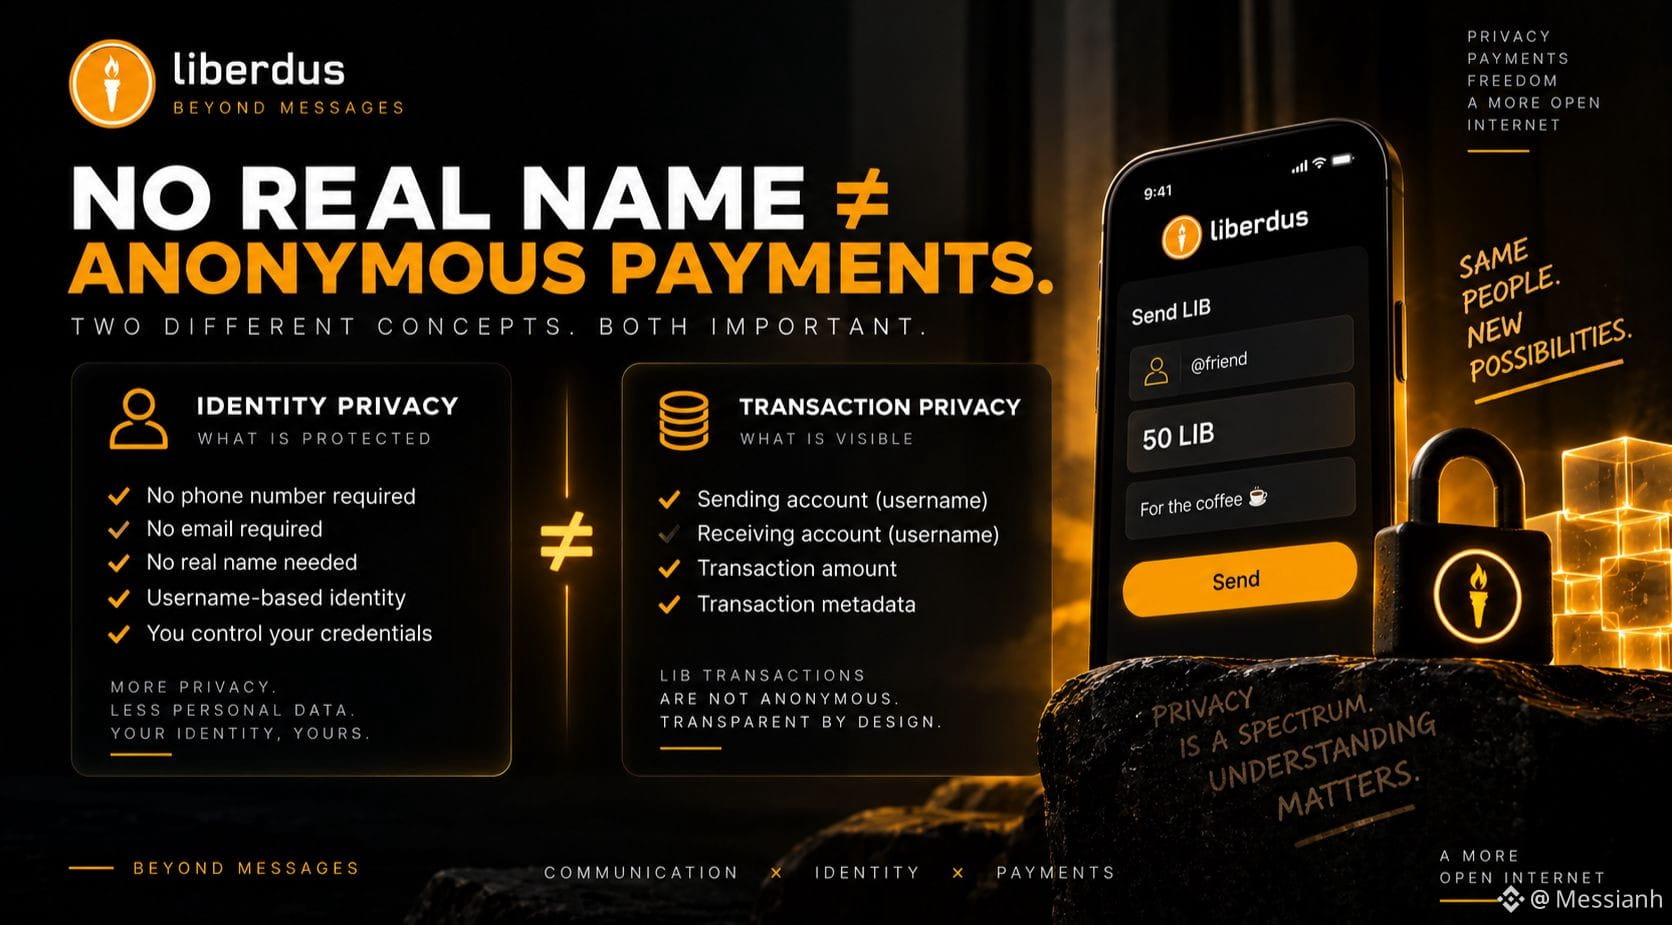
No tener un nombre real ≠ pagos anónimos.
Esa distinción importa.
Con @liberdus, puedes crear una cuenta sin un número de teléfono ni un correo electrónico, y tu nombre de usuario puede vincularse a una dirección de cartera.
Pero las transacciones LIB no son anónimas.
La propia documentación del proyecto dice que los metadatos de las transacciones pueden incluir la cuenta emisora, la cuenta receptora y el importe.
Así que hay dos conceptos diferentes,
privacidad de la identidad ≠ privacidad de la transacción.
Y, sinceramente, este es el tipo de distinción que más conversaciones de Web3 deberían hacer. Porque la privacidad no consiste en poner la palabra “anónimo” en todos lados. Se trata de entender exactamente qué está protegido y qué no.
¿Dónde trazas la línea entre la privacidad de la identidad y la privacidad de la transacción?
#Liberdus #XRP #BTCBreaks80K $BTC
{spot}(BTCUSDT)
No tener un nombre real ≠ pagos anónimos.
Esa distinción importa.
Con @liberdus, puedes crear una cuenta sin un número de teléfono ni un correo electrónico, y tu nombre de usuario puede vincularse a una dirección de cartera.
Pero las transacciones LIB no son anónimas.
La propia documentación del proyecto dice que los metadatos de las transacciones pueden incluir la cuenta emisora, la cuenta receptora y el importe.
Así que hay dos conceptos diferentes,
privacidad de la identidad ≠ privacidad de la transacción.
Y, sinceramente, este es el tipo de distinción que más conversaciones de Web3 deberían hacer. Porque la privacidad no consiste en poner la palabra “anónimo” en todos lados. Se trata de entender exactamente qué está protegido y qué no.
¿Dónde trazas la línea entre la privacidad de la identidad y la privacidad de la transacción?
#Liberdus #XRP #BTCBreaks80K $BTC
1
174
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
BinancePick
3.2M vistas
159,513 están debatiendo
¡Únete a #TemporadaDeResultados: predice resultados en Binance Pick y comparte tu opinión en Binance Square!
Binance Square Official
·416 me gusta
·344.3k vistas
EarningsSeason
5.4M vistas
26,387 están debatiendo
BitmineAdds10452ETH
1,671 vistas
45 están debatiendo