
بھائی_Azhar09
2.7k Publicaciones
بھائی_Azhar09
Crypto Master,Trade specialist
788 Siguiendo
6.3K+ Seguidores
2.4K+ Me gusta
Publicaciones
Todo
Citas
Live
AYESHA ABID 阿伊莎 阿比德
·
--
[Finalizado] 🎙️ Bienvenido
186 escuchan
Maryam²⁷
·
--
$GPROB
$BNB
$ZEC
#BitcoinFalls4% #USDTLaunchesOnZamaPrivacyProtocol
$BNB
$ZEC
#BitcoinFalls4% #USDTLaunchesOnZamaPrivacyProtocol
Muzamil Abbas⁷⁵ 穆扎米尔_阿巴斯
·
--
Alcista$DOGE
💰 SORTEO DE DOGE $50 🎁
¡Un pequeño regalo de DOGE para la comunidad! 🐶✨
¿Quieres ser parte de ello? Solo completa estos pasos sencillos:
1️⃣ Sigue a Muzamil Abbas
2️⃣ Republica este post 🔄
3️⃣ Comenta “1” 💬
4️⃣ Reclama tu recompensa 🎁
¡Listo! Simple y fácil. ❤️
¡Buena suerte a todos! Que la suerte con DOGE esté contigo 🐕
#MuzammilAbbas⁷⁵穆扎米拉巴斯 🔥
$ZEC
$G
💰 SORTEO DE DOGE $50 🎁
¡Un pequeño regalo de DOGE para la comunidad! 🐶✨
¿Quieres ser parte de ello? Solo completa estos pasos sencillos:
1️⃣ Sigue a Muzamil Abbas
2️⃣ Republica este post 🔄
3️⃣ Comenta “1” 💬
4️⃣ Reclama tu recompensa 🎁
¡Listo! Simple y fácil. ❤️
¡Buena suerte a todos! Que la suerte con DOGE esté contigo 🐕
#MuzammilAbbas⁷⁵穆扎米拉巴斯 🔥
$ZEC
$G
Javed Official 07
·
--
🎁 ¡SOL Red Pocket está aquí!
🔥 ¡Reclama tu recompensa SOL ahora!
🚀 ¡No te lo pierdas!
¡Reclama la recompensa limitada y vuelve a publicarla
🔥 ¡Reclama tu recompensa SOL ahora!
🚀 ¡No te lo pierdas!
¡Reclama la recompensa limitada y vuelve a publicarla

Kelsey 龍
·
--
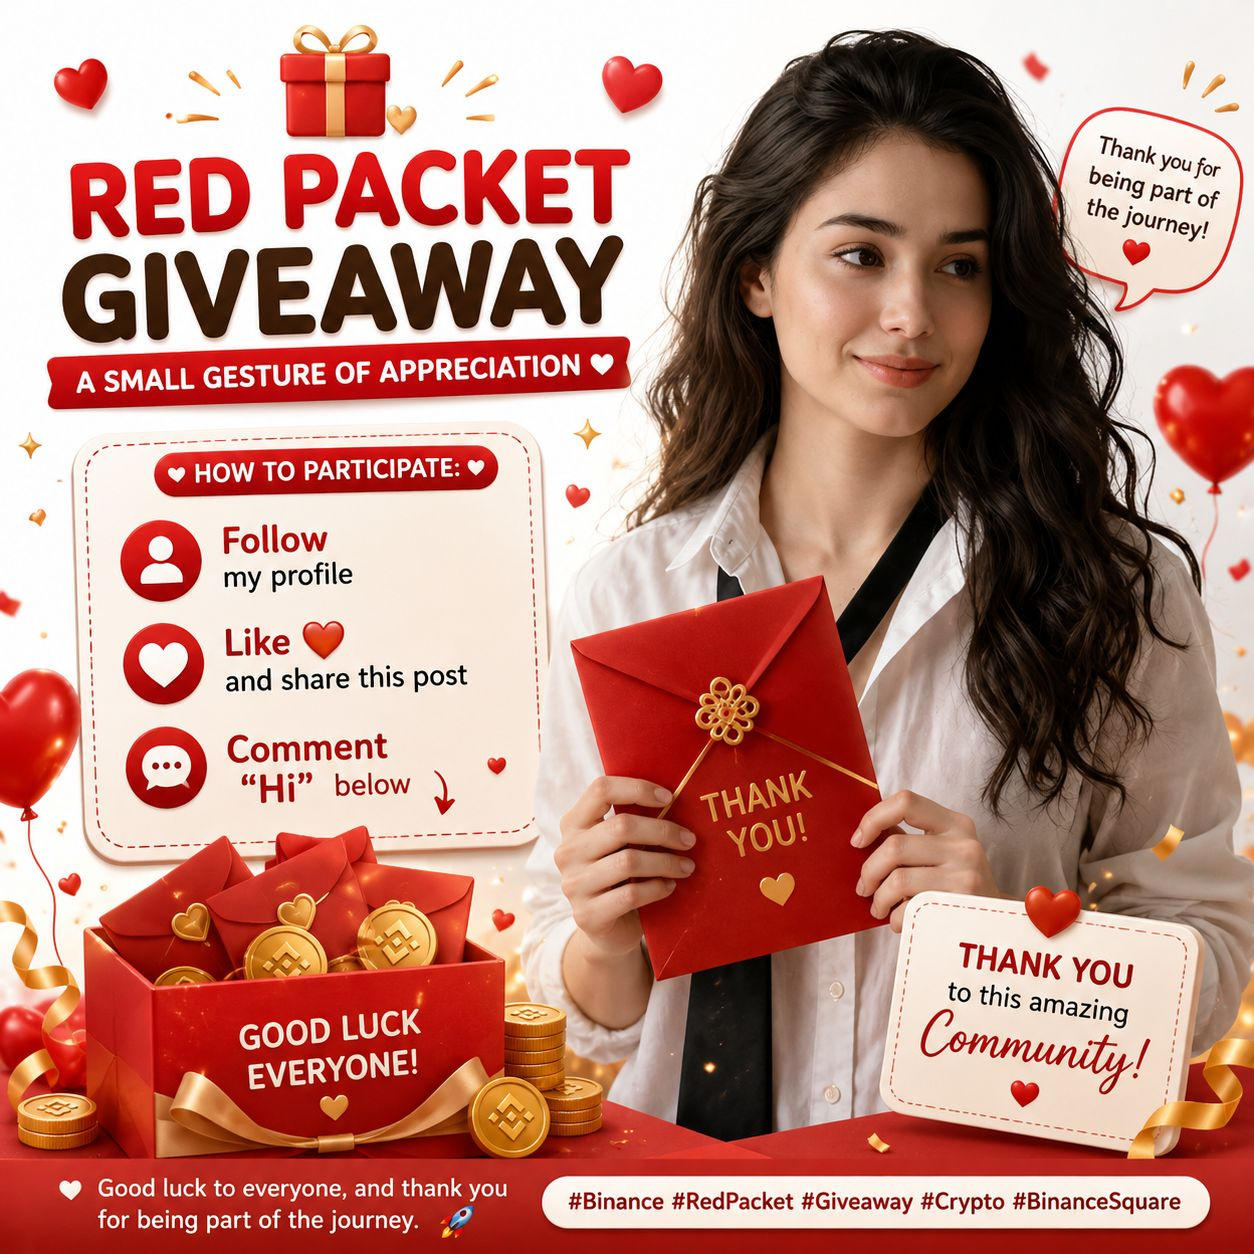
Un pequeño gesto de agradecimiento por esta increíble comunidad. 🤝
Cómo participar: • Sigue mi perfil
• Dale like ❤️ y comparte esta publicación
• Comenta “Hola” debajo
¡Buena suerte a todos y gracias por ser parte del viaje! 🚀
#Binance #RedPacket #Giveaway #Crypto #BinanceSquare
Cómo participar: • Sigue mi perfil
• Dale like ❤️ y comparte esta publicación
• Comenta “Hola” debajo
¡Buena suerte a todos y gracias por ser parte del viaje! 🚀
#Binance #RedPacket #Giveaway #Crypto #BinanceSquare
AYESHA ABID 阿伊莎 阿比德
·
--
[Finalizado] 🎙️ Bienvenido
254 escuchan
Kelsey 龍
·
--
Un pequeño gesto de agradecimiento por esta increíble comunidad. 🤝
Cómo participar: • Sigue mi perfil
• Dale like ❤️ y comparte esta publicación
• Comenta “Hola” debajo
¡Buena suerte a todos y gracias por ser parte del viaje! 🚀
#Binance #RedPacket #Giveaway #Crypto #BinanceSquare
Cómo participar: • Sigue mi perfil
• Dale like ❤️ y comparte esta publicación
• Comenta “Hola” debajo
¡Buena suerte a todos y gracias por ser parte del viaje! 🚀
#Binance #RedPacket #Giveaway #Crypto #BinanceSquare
Muzamil Abbas⁷⁵ 穆扎米尔_阿巴斯
·
--
Alcista🚨 $SOLV ALERTA DE SORTEO 🚨
🎁 $50 EN SOLV 🎁
¡Estoy regalando $50 en Solv a un ganador/a afortunado/a! ❤️
Cómo participar:
✅ Sigue a Muzamil Abbas
❤️ Da me gusta a esta publicación
🔄 Vuelve a publicar esta publicación
💬 Comenta 1
¡Listo! 2200 participantes afortunados recibirán $50 en Solv 🎁
¡Buena suerte a todos!
#MuzammilAbbas⁷⁵穆扎米拉巴斯
#SOLV #Giveaway #Binance #Crypto
$SENT
$MTL
Muzamil Abbas⁷⁵ 穆扎米尔_阿巴斯
·
--
Alcista🚨 $1MBABYDOGE ALERTA DE SORTEO 🚨
🎁 SORTEO DE 1.000.000 BABYDOGE POR VALOR DE 50$ 🎁
Hoy, estoy regalando BABYDOGE a mi comunidad de Binance🐶🔥
Participar es súper sencillo 👇
1️⃣ Sígueme — Muzamil Abbas
2️⃣ Dale Me gusta a esta publicación ❤️
3️⃣ Reposte esta publicación 🔄
4️⃣ Comenta “1 claim” 🎁
¡Buena suerte a todos! ❤️🐶
Mantente conectado y sigue apoyando a la comunidad
#MuzammilAbbas⁷⁵穆扎米拉巴斯
Mariaaa27
·
--
[Finalizado] 🎙️ buenas noches 🌆🌆
62 escuchan
Mariaaa27
·
--
🧧 TIEMPO DEL SOBRE ROJO! 🎁
¿Quién está aquí por el Sobre Rojo? 👀
sígueme
republica
like
comentario
Si me sigues, deja un ❤️ abajo!
¡Buena suerte a todos! 🍀🧧
#BinanceSquareFamily
¿Quién está aquí por el Sobre Rojo? 👀
sígueme
republica
like
comentario
Si me sigues, deja un ❤️ abajo!
¡Buena suerte a todos! 🍀🧧
#BinanceSquareFamily
Tasfiya Akter
·
--
[Repetición] 🎙️ 📊 Actualización del mercado de ETH
02 h 52 m 25 s · 209 escuchan
Muzamil Abbas⁷⁵ 穆扎米尔_阿巴斯
·
--
Alcista🎁 50 $TRUMP COIN GIVEAWAY 🎁
¿Quieres ganar TRUMP?
✅ Sígueme
❤️ Dale me gusta a esta publicación
🔁 Vuelve a publicar esta publicación
💬 Comenta “1” para reclamar
Buena suerte a todos 🔥
50 $TRUMP — ¡Vamos 🎁
#FOLLOW_ME_FOR_NEXT_GIFT #TrumpCryptoSupport
Kelsey 龍
·
--
Un pequeño gesto de agradecimiento por esta increíble comunidad. 🤝
Cómo participar:
• Sigue mi perfil
• Da Me gusta ❤️ y comparte esta publicación
• Comenta “Hola” abajo
Buena suerte a todos y gracias por formar parte del viaje. 🚀
$BTTC
#Binance #RedPacketGiveAway #Crypto #BinanceSquareFamily
Cómo participar:
• Sigue mi perfil
• Da Me gusta ❤️ y comparte esta publicación
• Comenta “Hola” abajo
Buena suerte a todos y gracias por formar parte del viaje. 🚀
$BTTC
#Binance #RedPacketGiveAway #Crypto #BinanceSquareFamily
Se eliminó el contenido citado
Inicia sesión para explorar más contenidos