
iExec RLC
1.3k Publicaciones
iExec RLC
 Verificado Plus de Binance Square
Denunciar
Bloquear usuario
Programmable Privacy for Web3.
0 Siguiendo
2.8K+ Seguidores
2.3K+ Me gusta
Publicaciones
Todo
Citas
Videos
Live
PINNED
·
--
Artículo
Seis Meses Construyendo la Capa DeFi que FaltabaA principios de este año, hicimos una apuesta silenciosa basada en una investigación de mercado intensiva:
Que la siguiente fase de las finanzas onchain no se desbloquearía con cadenas más rápidas, mayor capacidad de procesamiento ni gas más barato. Que el verdadero obstáculo que mantenía al capital institucional, los fondos regulados y los procesos financieros serios fuera de las blockchains públicas era algo más sencillo y más estructural: la confidencialidad.
Seis meses después, nuestras investigaciones han dado como resultado productos entregados, infraestructura en funcionamiento, creadores reales y una categoría que se está volviendo imposible de ignorar.
Seis Meses Construyendo la Capa DeFi que Faltaba
A principios de este año, hicimos una apuesta silenciosa basada en una investigación de mercado intensiva:
Que la siguiente fase de las finanzas onchain no se desbloquearía con cadenas más rápidas, mayor capacidad de procesamiento ni gas más barato. Que el verdadero obstáculo que mantenía al capital institucional, los fondos regulados y los procesos financieros serios fuera de las blockchains públicas era algo más sencillo y más estructural: la confidencialidad.
Seis meses después, nuestras investigaciones han dado como resultado productos entregados, infraestructura en funcionamiento, creadores reales y una categoría que se está volviendo imposible de ignorar.
Que la siguiente fase de las finanzas onchain no se desbloquearía con cadenas más rápidas, mayor capacidad de procesamiento ni gas más barato. Que el verdadero obstáculo que mantenía al capital institucional, los fondos regulados y los procesos financieros serios fuera de las blockchains públicas era algo más sencillo y más estructural: la confidencialidad.
Seis meses después, nuestras investigaciones han dado como resultado productos entregados, infraestructura en funcionamiento, creadores reales y una categoría que se está volviendo imposible de ignorar.
3
4
368
·
--
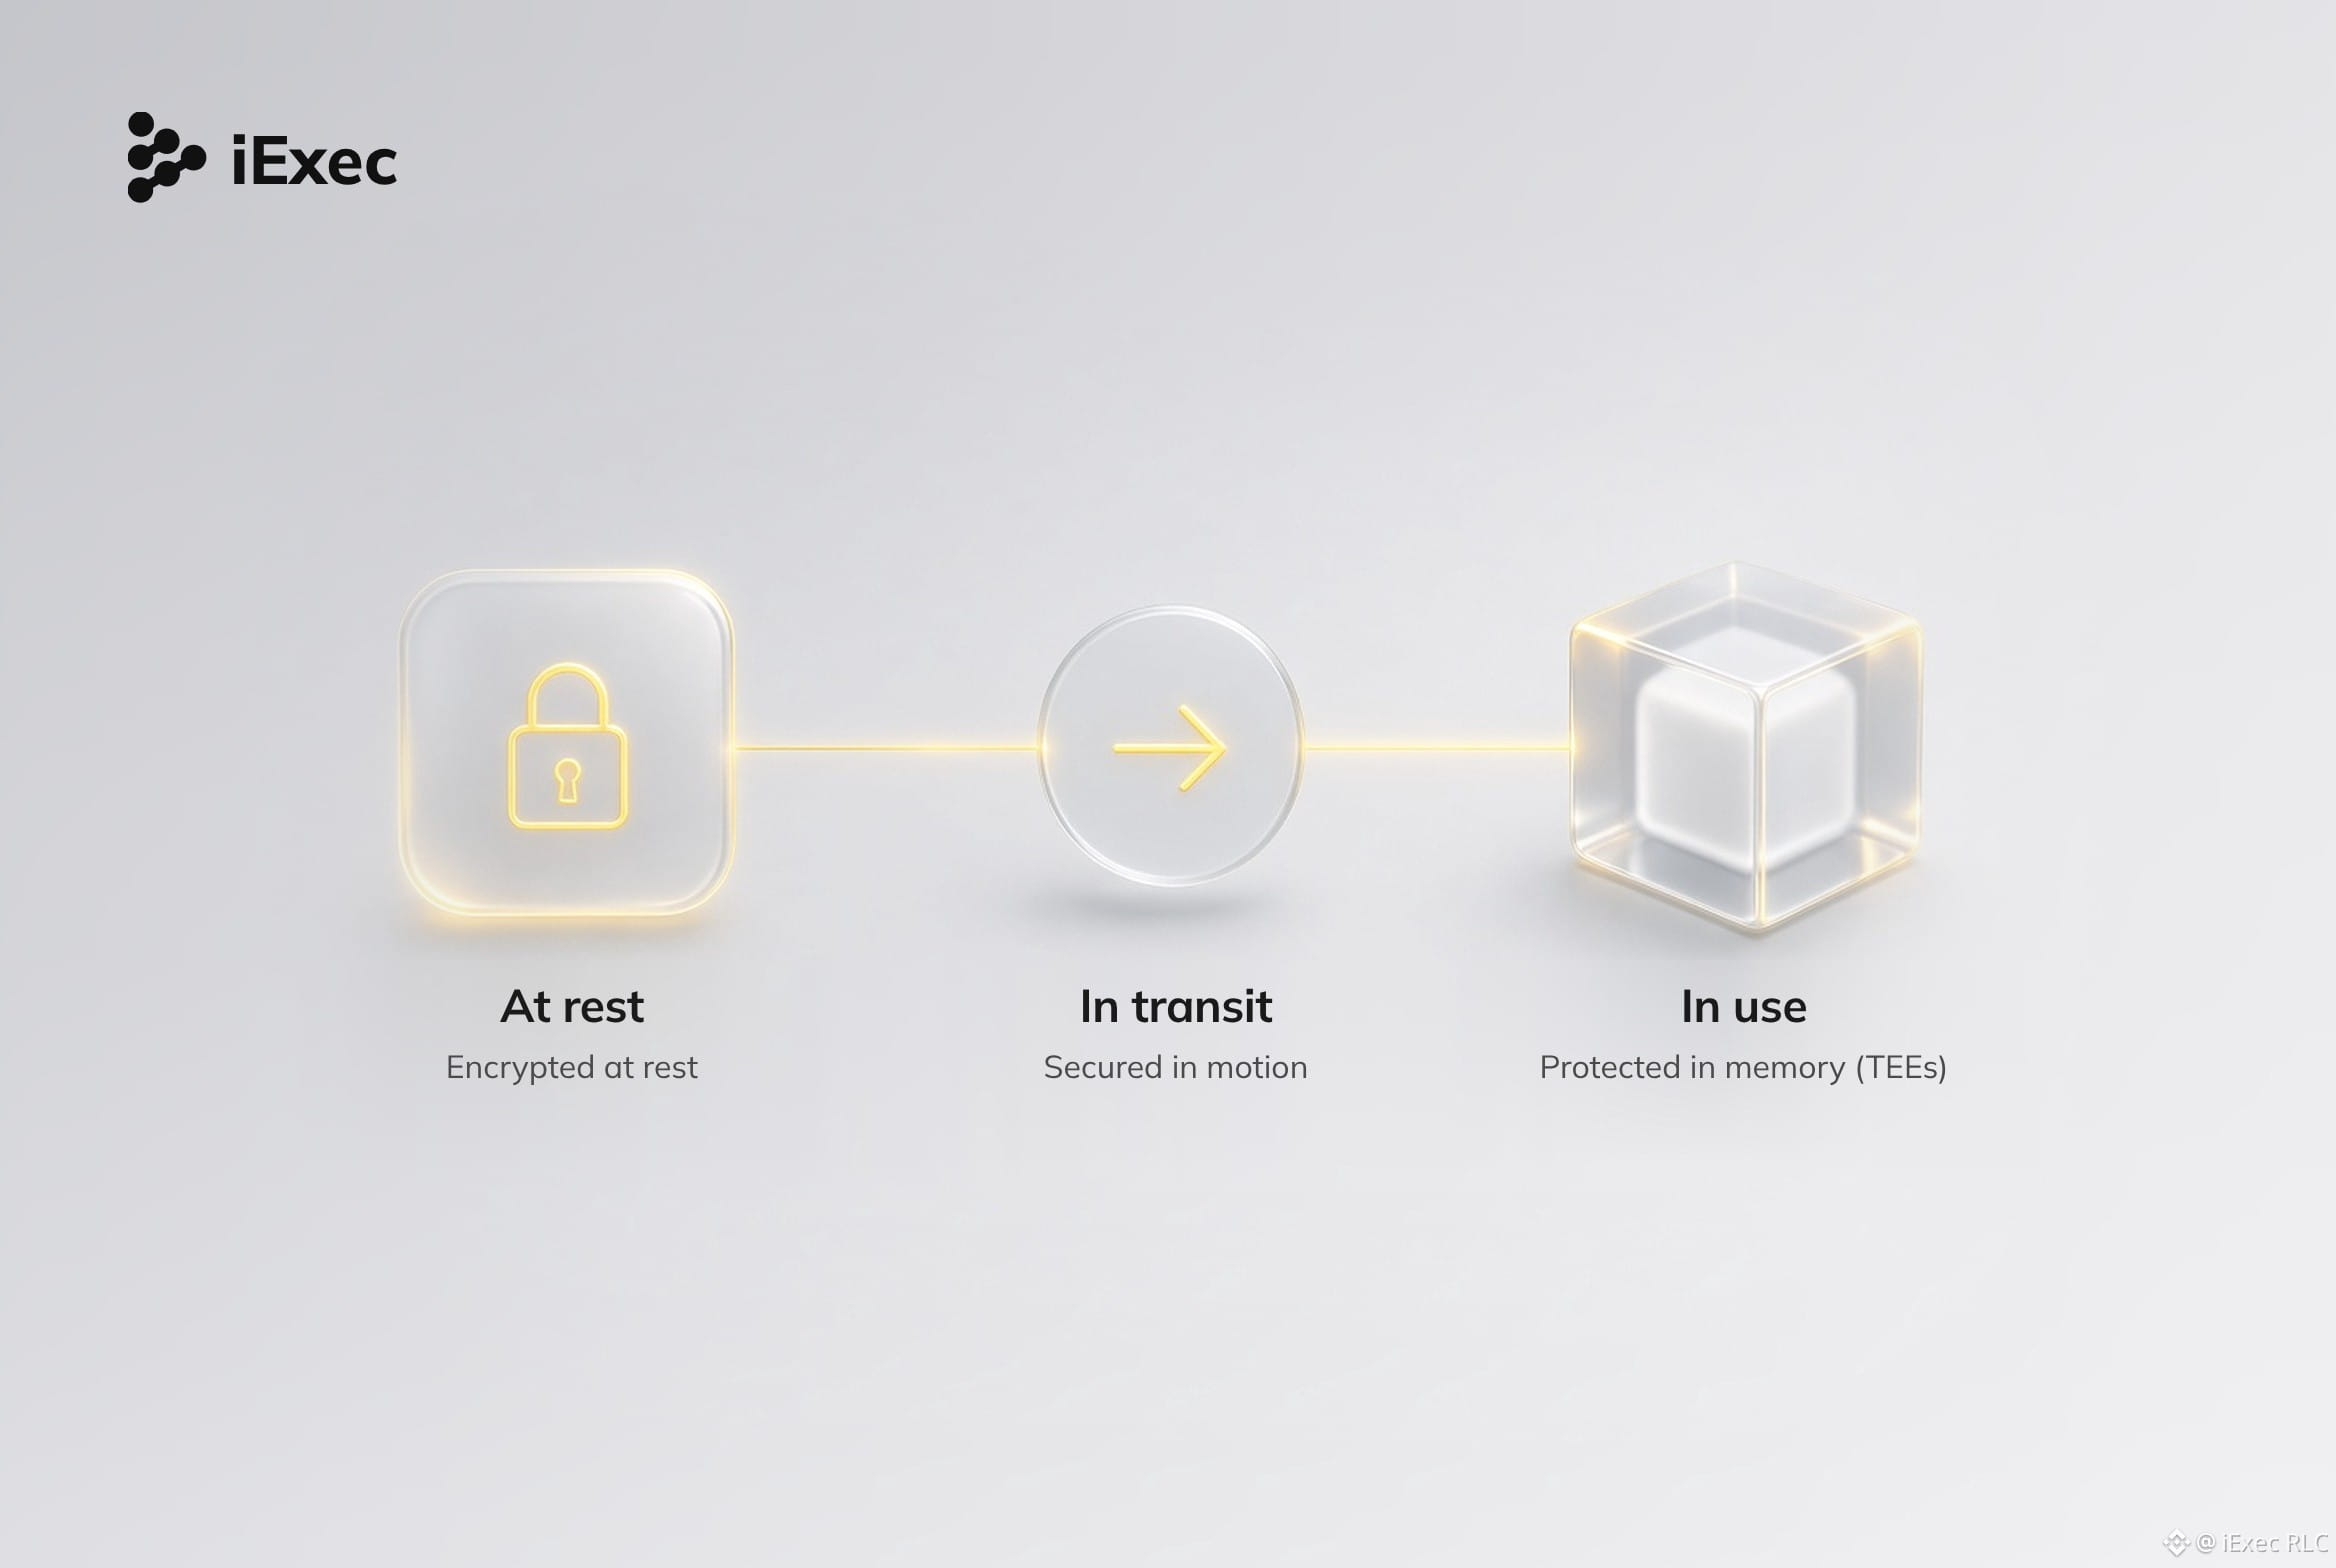
El cifrado estándar protege los datos en reposo y en tránsito.
La computación confidencial protege los datos en uso.🔐
$RLC
El cifrado estándar protege los datos en reposo y en tránsito.
La computación confidencial protege los datos en uso.🔐
$RLC
La computación confidencial protege los datos en uso.🔐
$RLC
2
495
·
--
Verificado
Crear una aplicación confidencial solía implicar una configuración compleja de TEE, comprobaciones manuales de cumplimiento y depuración después del despliegue.
iApp Generator elimina esa configuración.
🔸 Plantillas listas para usar en Python o JavaScript
🔸 Configuración automatizada de TEE
🔸 Comprobaciones integradas con el framework iApp de iExec antes del despliegue
Una iApp es la parte de tu aplicación que gestiona datos protegidos y se ejecuta dentro de un TEE.
$RLC
Crear una aplicación confidencial solía implicar una configuración compleja de TEE, comprobaciones manuales de cumplimiento y depuración después del despliegue.
iApp Generator elimina esa configuración.
🔸 Plantillas listas para usar en Python o JavaScript
🔸 Configuración automatizada de TEE
🔸 Comprobaciones integradas con el framework iApp de iExec antes del despliegue
Una iApp es la parte de tu aplicación que gestiona datos protegidos y se ejecuta dentro de un TEE.
$RLC
iApp Generator elimina esa configuración.
🔸 Plantillas listas para usar en Python o JavaScript
🔸 Configuración automatizada de TEE
🔸 Comprobaciones integradas con el framework iApp de iExec antes del despliegue
Una iApp es la parte de tu aplicación que gestiona datos protegidos y se ejecuta dentro de un TEE.
$RLC
1
632
·
--
El consentimiento que no puedes retirar no es realmente consentimiento.
El consentimiento real tiene una opción para revocarlo que funciona de verdad.
$RLC
El consentimiento que no puedes retirar no es realmente consentimiento.
El consentimiento real tiene una opción para revocarlo que funciona de verdad.
$RLC
El consentimiento real tiene una opción para revocarlo que funciona de verdad.
$RLC
2
387
·
--
Verificado
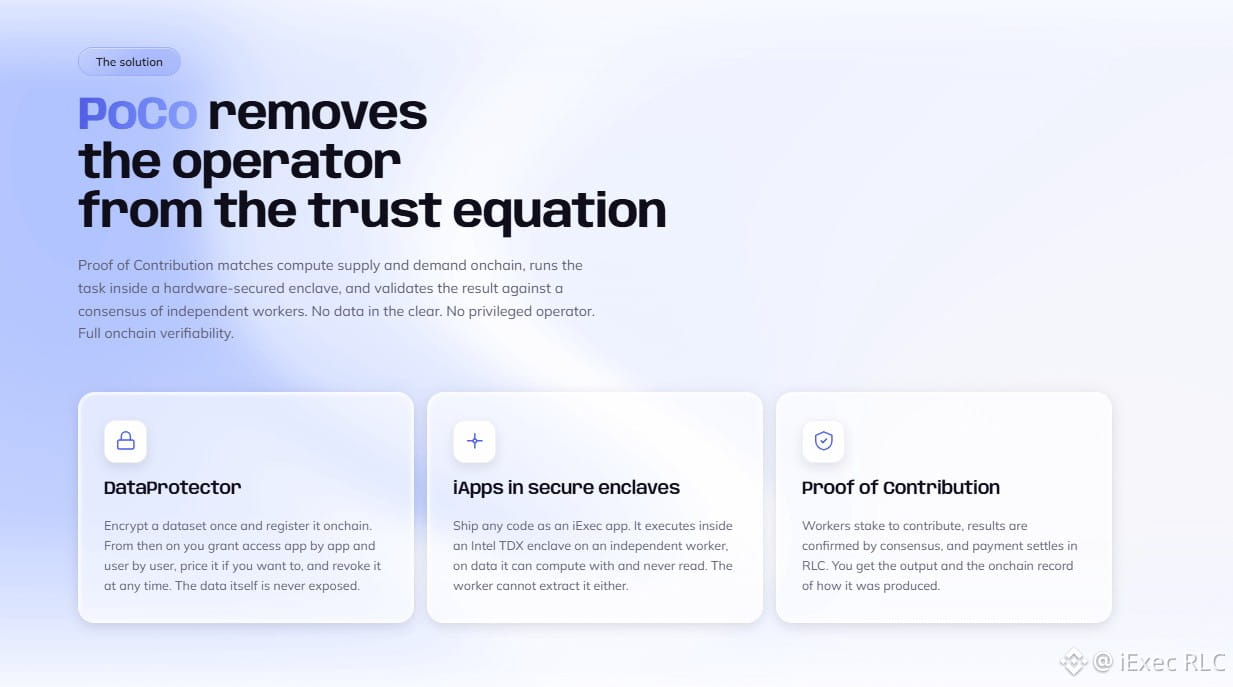
Ejecutas código en la máquina de otra persona y pueden salir mal tres cosas:
Pierdes el control de los datos.
El operador puede leerlos mientras se ejecuta el código.
Obtienes un resultado, pero ninguna prueba de cómo se generó.
iExec PoCo elimina al operador de la ecuación de confianza.
$RLC
Ejecutas código en la máquina de otra persona y pueden salir mal tres cosas:
Pierdes el control de los datos.
El operador puede leerlos mientras se ejecuta el código.
Obtienes un resultado, pero ninguna prueba de cómo se generó.
iExec PoCo elimina al operador de la ecuación de confianza.
$RLC
Pierdes el control de los datos.
El operador puede leerlos mientras se ejecuta el código.
Obtienes un resultado, pero ninguna prueba de cómo se generó.
iExec PoCo elimina al operador de la ecuación de confianza.
$RLC
1
2
810
·
--
¿Estás desarrollando IA con datos sensibles?
¿Qué protegerías primero?🔐
$RLC
¿Estás desarrollando IA con datos sensibles?
¿Qué protegerías primero?🔐
$RLC
¿Qué protegerías primero?🔐
$RLC
Model weights
User prompts
Outputs
Agent credentials
1 día(s) restante(s)
1
532
·
--
En cadena es donde demuestras las cosas.
Fuera de cadena es donde las calculas.
$RLC
En cadena es donde demuestras las cosas.
Fuera de cadena es donde las calculas.
$RLC
Fuera de cadena es donde las calculas.
$RLC
2
2
944
·
--
Cada acceso a datos protegidos requiere autorización explícita.
Con DataProtector, eliges al usuario autorizado que puede enviarlos y cuántas veces.
Tú sigues siendo el propietario. Los datos permanecen protegidos.
$RLC
Cada acceso a datos protegidos requiere autorización explícita.
Con DataProtector, eliges al usuario autorizado que puede enviarlos y cuántas veces.
Tú sigues siendo el propietario. Los datos permanecen protegidos.
$RLC
Con DataProtector, eliges al usuario autorizado que puede enviarlos y cuántas veces.
Tú sigues siendo el propietario. Los datos permanecen protegidos.
$RLC
1
709
·
--
Verificado
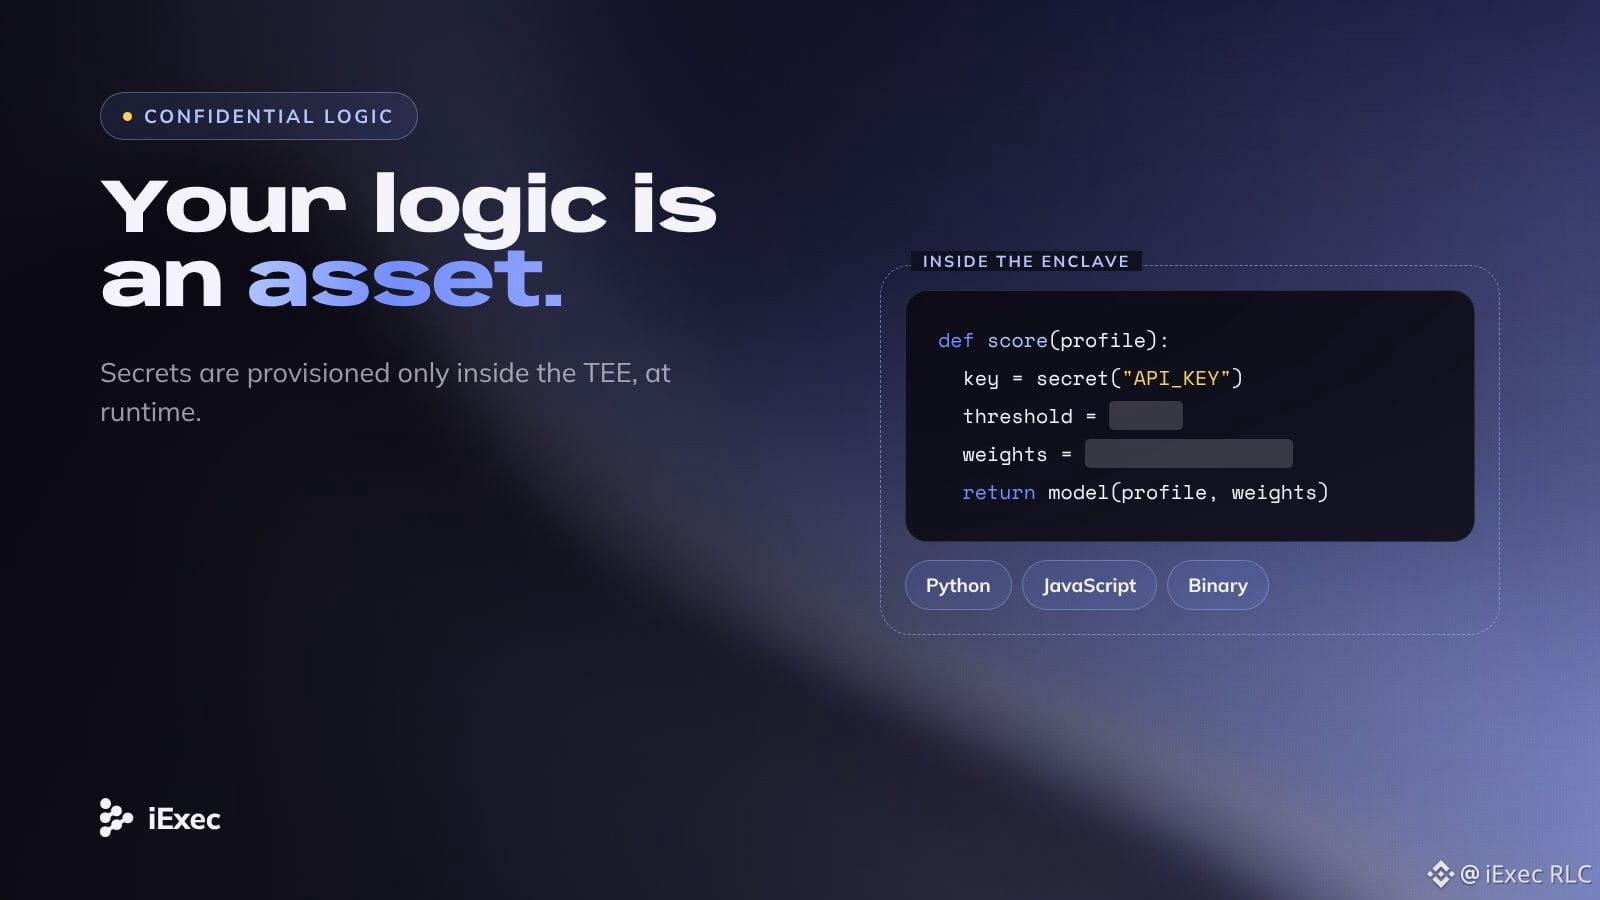
Los datos no son lo único que merece protección. Tu lógica también.
Parámetros del modelo, umbrales de puntuación, claves de API.
En iExec, los secretos de una iApp se entregan únicamente dentro de la TEE durante la ejecución, y nunca quedan expuestos a la máquina en la que se ejecuta.
$RLC
Los datos no son lo único que merece protección. Tu lógica también.
Parámetros del modelo, umbrales de puntuación, claves de API.
En iExec, los secretos de una iApp se entregan únicamente dentro de la TEE durante la ejecución, y nunca quedan expuestos a la máquina en la que se ejecuta.
$RLC
Parámetros del modelo, umbrales de puntuación, claves de API.
En iExec, los secretos de una iApp se entregan únicamente dentro de la TEE durante la ejecución, y nunca quedan expuestos a la máquina en la que se ejecuta.
$RLC
1
1
795
·
--
El mejor diseño de privacidad es aquel que no notas.
No pide a los usuarios que cambien su comportamiento. Cambia lo que la infraestructura expone de forma predeterminada.
$RLC
El mejor diseño de privacidad es aquel que no notas.
No pide a los usuarios que cambien su comportamiento. Cambia lo que la infraestructura expone de forma predeterminada.
$RLC
No pide a los usuarios que cambien su comportamiento. Cambia lo que la infraestructura expone de forma predeterminada.
$RLC
6
2
898
·
--
Verificado
Una TEE no es una caja fuerte para archivos. Es una computadora aislada.
El software se ejecuta dentro. Los datos viven dentro. El host, el hipervisor, el sistema operativo e incluso el operador de la nube no pueden leer lo que ocurre ahí.
Intel TDX lo llama un Dominio de Confianza. Una TEE diferente, el mismo principio: proteger el procesamiento, no solo los archivos.
$RLC
Una TEE no es una caja fuerte para archivos. Es una computadora aislada.
El software se ejecuta dentro. Los datos viven dentro. El host, el hipervisor, el sistema operativo e incluso el operador de la nube no pueden leer lo que ocurre ahí.
Intel TDX lo llama un Dominio de Confianza. Una TEE diferente, el mismo principio: proteger el procesamiento, no solo los archivos.
$RLC
El software se ejecuta dentro. Los datos viven dentro. El host, el hipervisor, el sistema operativo e incluso el operador de la nube no pueden leer lo que ocurre ahí.
Intel TDX lo llama un Dominio de Confianza. Una TEE diferente, el mismo principio: proteger el procesamiento, no solo los archivos.
$RLC
3
1
4
1.5k
·
--
La privacidad por diseño falla en la divulgación, no en el cifrado.
La pregunta no es cómo lo ciframos, sino quién puede verlo y cuándo.
$RLC
La privacidad por diseño falla en la divulgación, no en el cifrado.
La pregunta no es cómo lo ciframos, sino quién puede verlo y cuándo.
$RLC
La pregunta no es cómo lo ciframos, sino quién puede verlo y cuándo.
$RLC
4
3
1.1k
·
--
La infraestructura pública debe exponer las reglas y las pruebas.
No las posiciones, los importes ni la estrategia.
$RLC
La infraestructura pública debe exponer las reglas y las pruebas.
No las posiciones, los importes ni la estrategia.
$RLC
No las posiciones, los importes ni la estrategia.
$RLC
3
2
1.6k
·
--
Un cálculo protegido no devuelve automáticamente un resultado cifrado.
$RLC
Un cálculo protegido no devuelve automáticamente un resultado cifrado.
$RLC
$RLC
1
1.3k
·
--
Verificado
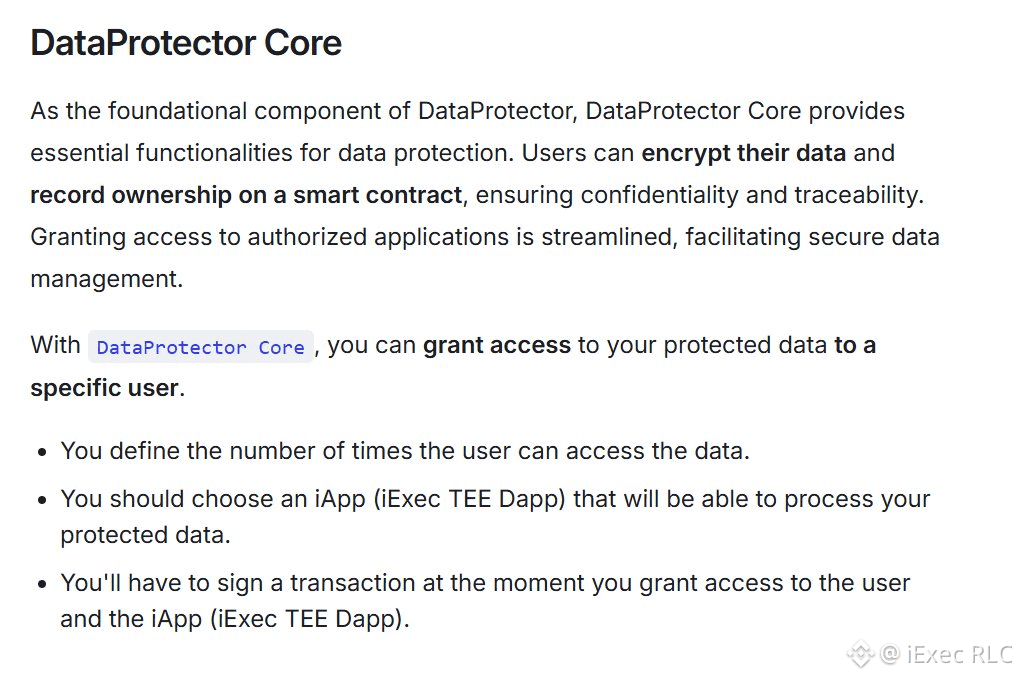
¿Qué ocurre cuando proteges tus datos con DataProtector?
1. Cifrado del lado del cliente antes de que nada salga de tu equipo
2. El contenido cifrado se sube a un almacenamiento compatible (IPFS, Arweave)
3. La propiedad se registra en la cadena de bloques
Tres funciones, tres capas. Que esté en la cadena de bloques ≠ que sea de acceso público.
https://docs.iex.ec/references/dataProtector
$RLC
¿Qué ocurre cuando proteges tus datos con DataProtector?
1. Cifrado del lado del cliente antes de que nada salga de tu equipo
2. El contenido cifrado se sube a un almacenamiento compatible (IPFS, Arweave)
3. La propiedad se registra en la cadena de bloques
Tres funciones, tres capas. Que esté en la cadena de bloques ≠ que sea de acceso público.
https://docs.iex.ec/references/dataProtector
$RLC
1. Cifrado del lado del cliente antes de que nada salga de tu equipo
2. El contenido cifrado se sube a un almacenamiento compatible (IPFS, Arweave)
3. La propiedad se registra en la cadena de bloques
Tres funciones, tres capas. Que esté en la cadena de bloques ≠ que sea de acceso público.
https://docs.iex.ec/references/dataProtector
$RLC
2
1k
·
--
¿Cómo recibe una aplicación un secreto que está autorizada a usar?
El Servicio de Gestión de Secretos de iExec es el punto de control de autorización. Antes de revelar nada, comprueba mediante información on-chain si el Dominio de Confianza solicitante está autorizado.
Entrega únicamente a entornos aprobados.
https://iex.ec/
$RLC
¿Cómo recibe una aplicación un secreto que está autorizada a usar?
El Servicio de Gestión de Secretos de iExec es el punto de control de autorización. Antes de revelar nada, comprueba mediante información on-chain si el Dominio de Confianza solicitante está autorizado.
Entrega únicamente a entornos aprobados.
https://iex.ec/
$RLC
El Servicio de Gestión de Secretos de iExec es el punto de control de autorización. Antes de revelar nada, comprueba mediante información on-chain si el Dominio de Confianza solicitante está autorizado.
Entrega únicamente a entornos aprobados.
https://iex.ec/
$RLC
3
1k
·
--
Un conjunto de datos privado que genera un informe sensible tiene dos problemas de protección, no uno.
Proteger el entorno de procesamiento protege el cálculo. No protege el resultado una vez que sale.
Cifrar el resultado con la clave del destinatario resuelve el segundo problema.
Los resultados necesitan decisiones propias.
$RLC
Un conjunto de datos privado que genera un informe sensible tiene dos problemas de protección, no uno.
Proteger el entorno de procesamiento protege el cálculo. No protege el resultado una vez que sale.
Cifrar el resultado con la clave del destinatario resuelve el segundo problema.
Los resultados necesitan decisiones propias.
$RLC
Proteger el entorno de procesamiento protege el cálculo. No protege el resultado una vez que sale.
Cifrar el resultado con la clave del destinatario resuelve el segundo problema.
Los resultados necesitan decisiones propias.
$RLC
1
972
·
--
Proteger la entrada es solo la mitad del trabajo.
$RLC
Proteger la entrada es solo la mitad del trabajo.
$RLC
$RLC
1
2
1.1k
·
--
Comprobar que una atestación es auténtica no es lo mismo que decidir si el entorno descrito es aceptable.
Un informe firmado puede describir con precisión una versión de firmware obsoleta. Firma válida. Entorno inseguro.
La evidencia auténtica solo es útil cuando se evalúa según requisitos relevantes.
$RLC
Comprobar que una atestación es auténtica no es lo mismo que decidir si el entorno descrito es aceptable.
Un informe firmado puede describir con precisión una versión de firmware obsoleta. Firma válida. Entorno inseguro.
La evidencia auténtica solo es útil cuando se evalúa según requisitos relevantes.
$RLC
Un informe firmado puede describir con precisión una versión de firmware obsoleta. Firma válida. Entorno inseguro.
La evidencia auténtica solo es útil cuando se evalúa según requisitos relevantes.
$RLC
3
1.2k
·
--
Revocar el permiso no borra lo que alguien ya vio.
Un buen diseño de privacidad empieza con la divulgación, no con la revocación.
$RLC
Revocar el permiso no borra lo que alguien ya vio.
Un buen diseño de privacidad empieza con la divulgación, no con la revocación.
$RLC
Un buen diseño de privacidad empieza con la divulgación, no con la revocación.
$RLC
2
3
1.5k
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
HuangRisksOusterOverReportedAffairWithSubordinate
17,421 vistas
321 están debatiendo
La junta de Nvidia se reúne para decidir el futuro de Jensen Huang mientras se agrava la crisis
Binance News
·16 me gusta
·14.5k vistas
AnthropicRejectsIPODelayValuationinQuestion
451,947 vistas
3,813 están debatiendo
CoreWeaveJumps10%On168%RevenueGrowth
56,580 vistas
798 están debatiendo