¿Hackearon Lighter? El exchange dice que no. Entonces, ¿cómo salieron $10.4M? 👀
El 16 de nov., un atacante drenó 10,393,057 USDC de Lighter, un exchange descentralizado de contratos perpetuos, usando una clave de API de trading filtrada que pertenecía a un único trader (Bitquery). Lighter congeló todos los retiros y la creación de pools durante unas 7 horas, y luego los reabrió tras recuperar aproximadamente $5M. Nunca tocaron sus contratos.
🔍 EL GIRO: la clave por sí sola no debería haber bastado. Las propias reglas de Lighter impiden que una clave retire fondos a la billetera de un desconocido. El atacante eludió esta restricción al abrir un pool público de liquidez con una comisión del 0%, comprar el 99.99% de sus participaciones por unos $10K y luego transferir los USDC de la víctima al pool en lotes de aproximadamente $1M y canjear las participaciones. Los fondos se intercambiaron por ~5,750 $ETH en cuestión de minutos.
⚠️ Una clave de API filtrada ≠ un hackeo del protocolo. Esa distinción importa y funciona en ambos sentidos. Lighter tiene razón al decir que sus contratos inteligentes resistieron. Pero el incidente demuestra que una credencial filtrada, junto con una brecha en la creación de pools, puede mover decenas de millones sin vulnerar un solo contrato.
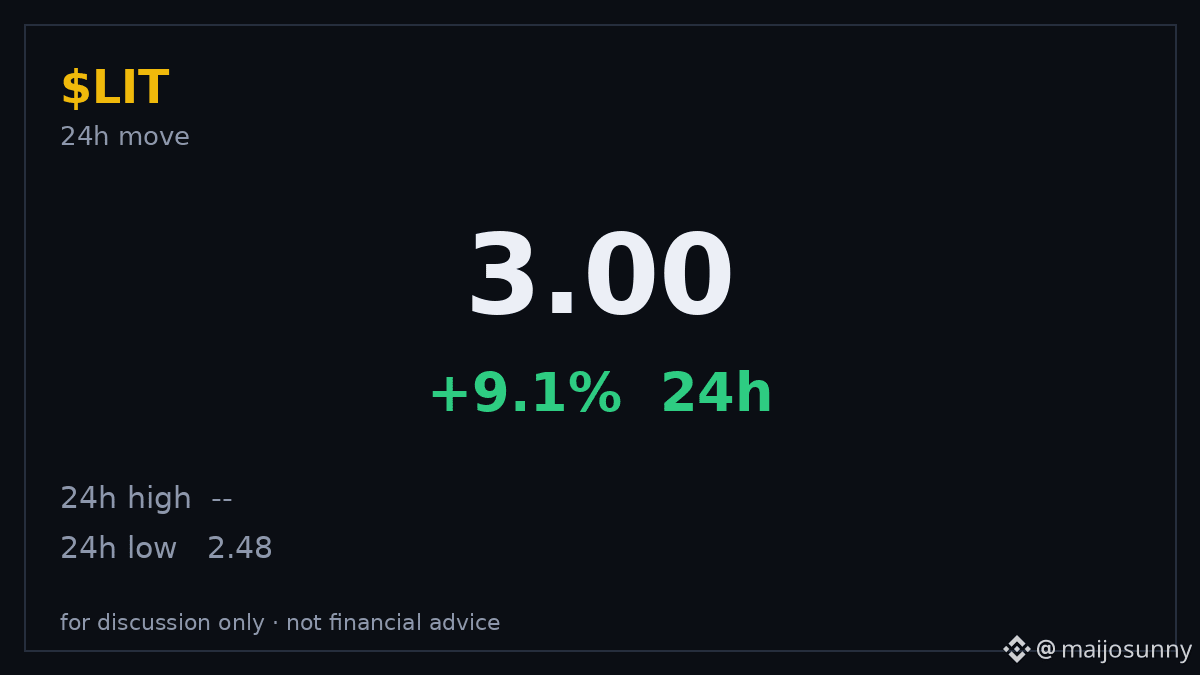
📊 Por qué importa: $LIT cayó más de un 10%, hasta menos de $2.48, tras conocerse la noticia, y luego repuntó a $3.00, un alza del 9% en 24 h (CoinGecko). El mercado valoró esto como un incidente que involucró a un solo trader, no como un fallo del protocolo. La pregunta pendiente es si otras plataformas de contratos perpetuos tienen la misma brecha en sus pools. Algunos investigadores estiman que el total asciende a $15.5M entre dos cuentas de creadores de mercado. Lighter no ha confirmado esa cifra, así que considérala una estimación.
👀 Qué observar: cómo se filtró la clave, si se compensará al trader afectado y si los ~$5M no recuperados vuelven a moverse.
En resumen: los contratos resistieron, pero las medidas de protección que los rodean no. ¿Fue una filtración puntual de una clave o una advertencia para todos los DEX que permiten a los usuarios crear pools? 👇
Contenido solo con fines educativos. No es asesoramiento financiero. DYOR.
#crypto #DeFi #Lighter
El 16 de nov., un atacante drenó 10,393,057 USDC de Lighter, un exchange descentralizado de contratos perpetuos, usando una clave de API de trading filtrada que pertenecía a un único trader (Bitquery). Lighter congeló todos los retiros y la creación de pools durante unas 7 horas, y luego los reabrió tras recuperar aproximadamente $5M. Nunca tocaron sus contratos.
🔍 EL GIRO: la clave por sí sola no debería haber bastado. Las propias reglas de Lighter impiden que una clave retire fondos a la billetera de un desconocido. El atacante eludió esta restricción al abrir un pool público de liquidez con una comisión del 0%, comprar el 99.99% de sus participaciones por unos $10K y luego transferir los USDC de la víctima al pool en lotes de aproximadamente $1M y canjear las participaciones. Los fondos se intercambiaron por ~5,750 $ETH en cuestión de minutos.
⚠️ Una clave de API filtrada ≠ un hackeo del protocolo. Esa distinción importa y funciona en ambos sentidos. Lighter tiene razón al decir que sus contratos inteligentes resistieron. Pero el incidente demuestra que una credencial filtrada, junto con una brecha en la creación de pools, puede mover decenas de millones sin vulnerar un solo contrato.
📊 Por qué importa: $LIT cayó más de un 10%, hasta menos de $2.48, tras conocerse la noticia, y luego repuntó a $3.00, un alza del 9% en 24 h (CoinGecko). El mercado valoró esto como un incidente que involucró a un solo trader, no como un fallo del protocolo. La pregunta pendiente es si otras plataformas de contratos perpetuos tienen la misma brecha en sus pools. Algunos investigadores estiman que el total asciende a $15.5M entre dos cuentas de creadores de mercado. Lighter no ha confirmado esa cifra, así que considérala una estimación.
👀 Qué observar: cómo se filtró la clave, si se compensará al trader afectado y si los ~$5M no recuperados vuelven a moverse.
En resumen: los contratos resistieron, pero las medidas de protección que los rodean no. ¿Fue una filtración puntual de una clave o una advertencia para todos los DEX que permiten a los usuarios crear pools? 👇
Contenido solo con fines educativos. No es asesoramiento financiero. DYOR.
#crypto #DeFi #Lighter