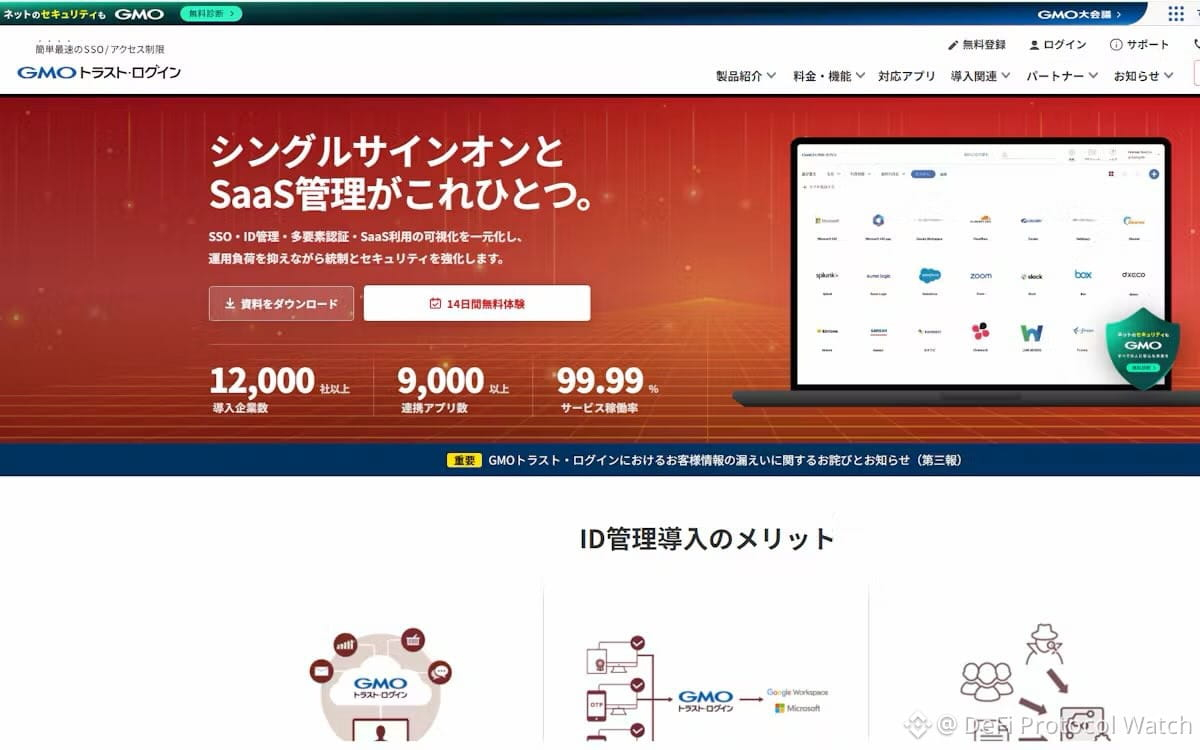
🚨 BRECHA GRAVE: el inicio de sesión de GMO Trust expuso las credenciales de más de 45.000 usuarios durante 9 AÑOS
Afectó a 2.492 empresas. Identificadores y contraseñas: todo estuvo accesible desde el exterior desde 2021 (probablemente desde antes). El problema solo se descubrió después de que un investigador externo de seguridad lo señalara en septiembre.
Se trata de un error de configuración, no de un hackeo. Eso significa que estuvo ahí, completamente expuesto, durante casi una década.
Si has usado servicios relacionados con GMO (especialmente en Japón), cambia todas tus contraseñas. Ahora.
La seguridad cripto empieza con una buena higiene básica de la infraestructura. Este es un caso de libro de texto de cómo no hacer las cosas.
Afectó a 2.492 empresas. Identificadores y contraseñas: todo estuvo accesible desde el exterior desde 2021 (probablemente desde antes). El problema solo se descubrió después de que un investigador externo de seguridad lo señalara en septiembre.
Se trata de un error de configuración, no de un hackeo. Eso significa que estuvo ahí, completamente expuesto, durante casi una década.
Si has usado servicios relacionados con GMO (especialmente en Japón), cambia todas tus contraseñas. Ahora.
La seguridad cripto empieza con una buena higiene básica de la infraestructura. Este es un caso de libro de texto de cómo no hacer las cosas.