
#trezor
trezor
56,905 vistas
243 están debatiendo
Hot
Lo último
·
--
Alcista
🚨🚨 ¡TU BILLETERA ERA UNA BOMBA ESPÍA! 🚨🚨
DESCUBREN CHIPS OCULTOS CAPACES DE ROBAR LAS LLAVES DE TUS CRIPTOMONEDAS.
La amenaza no estaba en una página falsa ni en un enlace sospechoso. ¡Estaba escondida dentro de la propia billetera!
El fabricante Trezor confirmó el descubrimiento de componentes electrónicos no autorizados en tres dispositivos físicos Safe 5 vendidos por un antiguo distribuidor llamado CryptoBilis.
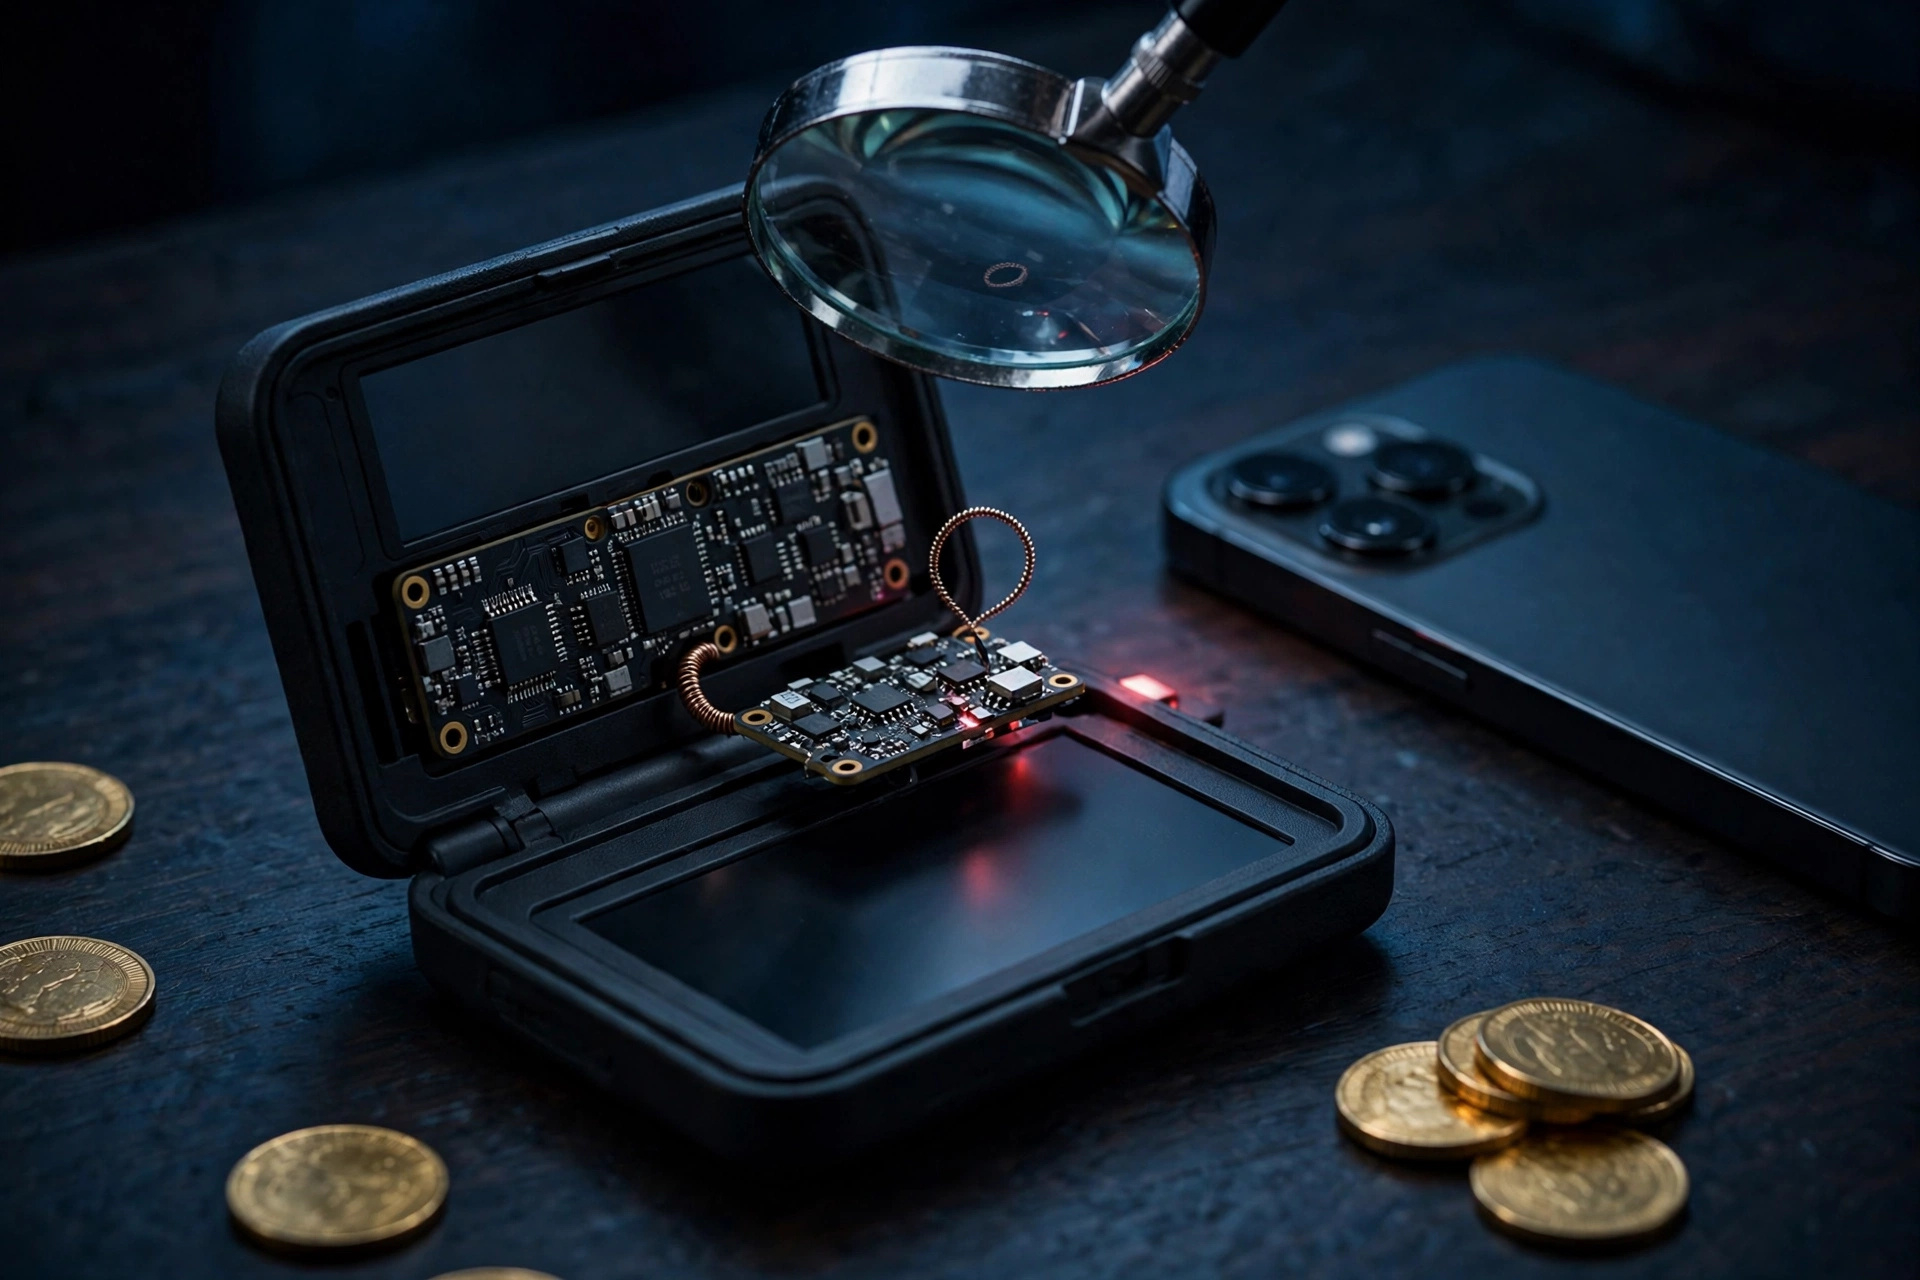
Los dispositivos habían sido manipulados con una placa adicional oculta entre la pantalla y el circuito principal. Según la investigación, estos componentes podían capturar información mostrada en la pantalla, incluidas las palabras de recuperación de la billetera.
Esto significa que un dispositivo diseñado para proteger criptomonedas podía convertirse en una herramienta para comprometer el acceso a los fondos.
Trezor confirmó tres unidades afectadas y señaló que no había encontrado implantes similares en dispositivos procedentes de otros distribuidores. Hasta el momento, no se habían confirmado pérdidas de fondos de clientes relacionadas con estos casos.
La empresa recomendó a los usuarios afectados trasladar sus activos a una billetera nueva, con una frase de recuperación completamente diferente.
¡Una advertencia inquietante para todo el mercado! No basta con tener una billetera física: también importa saber de dónde viene y si alguien la manipuló antes de llegar a tus manos.
¿Seguirías confiando tus criptomonedas a una billetera física después de descubrir algo así?
#shark593 #Shark593News #Trezor #ciberseguridad #Criptomonedas
🚨🚨 ¡TU BILLETERA ERA UNA BOMBA ESPÍA! 🚨🚨
DESCUBREN CHIPS OCULTOS CAPACES DE ROBAR LAS LLAVES DE TUS CRIPTOMONEDAS.
La amenaza no estaba en una página falsa ni en un enlace sospechoso. ¡Estaba escondida dentro de la propia billetera!
El fabricante Trezor confirmó el descubrimiento de componentes electrónicos no autorizados en tres dispositivos físicos Safe 5 vendidos por un antiguo distribuidor llamado CryptoBilis.
Los dispositivos habían sido manipulados con una placa adicional oculta entre la pantalla y el circuito principal. Según la investigación, estos componentes podían capturar información mostrada en la pantalla, incluidas las palabras de recuperación de la billetera.
Esto significa que un dispositivo diseñado para proteger criptomonedas podía convertirse en una herramienta para comprometer el acceso a los fondos.
Trezor confirmó tres unidades afectadas y señaló que no había encontrado implantes similares en dispositivos procedentes de otros distribuidores. Hasta el momento, no se habían confirmado pérdidas de fondos de clientes relacionadas con estos casos.
La empresa recomendó a los usuarios afectados trasladar sus activos a una billetera nueva, con una frase de recuperación completamente diferente.
¡Una advertencia inquietante para todo el mercado! No basta con tener una billetera física: también importa saber de dónde viene y si alguien la manipuló antes de llegar a tus manos.
¿Seguirías confiando tus criptomonedas a una billetera física después de descubrir algo así?
#shark593 #Shark593News #Trezor #ciberseguridad #Criptomonedas
DESCUBREN CHIPS OCULTOS CAPACES DE ROBAR LAS LLAVES DE TUS CRIPTOMONEDAS.
La amenaza no estaba en una página falsa ni en un enlace sospechoso. ¡Estaba escondida dentro de la propia billetera!
El fabricante Trezor confirmó el descubrimiento de componentes electrónicos no autorizados en tres dispositivos físicos Safe 5 vendidos por un antiguo distribuidor llamado CryptoBilis.
Los dispositivos habían sido manipulados con una placa adicional oculta entre la pantalla y el circuito principal. Según la investigación, estos componentes podían capturar información mostrada en la pantalla, incluidas las palabras de recuperación de la billetera.
Esto significa que un dispositivo diseñado para proteger criptomonedas podía convertirse en una herramienta para comprometer el acceso a los fondos.
Trezor confirmó tres unidades afectadas y señaló que no había encontrado implantes similares en dispositivos procedentes de otros distribuidores. Hasta el momento, no se habían confirmado pérdidas de fondos de clientes relacionadas con estos casos.
La empresa recomendó a los usuarios afectados trasladar sus activos a una billetera nueva, con una frase de recuperación completamente diferente.
¡Una advertencia inquietante para todo el mercado! No basta con tener una billetera física: también importa saber de dónde viene y si alguien la manipuló antes de llegar a tus manos.
¿Seguirías confiando tus criptomonedas a una billetera física después de descubrir algo así?
#shark593 #Shark593News #Trezor #ciberseguridad #Criptomonedas
253

·
--
Compraste una billetera para protegerte de los ladrones, pero tenía un dispositivo de escucha oculto
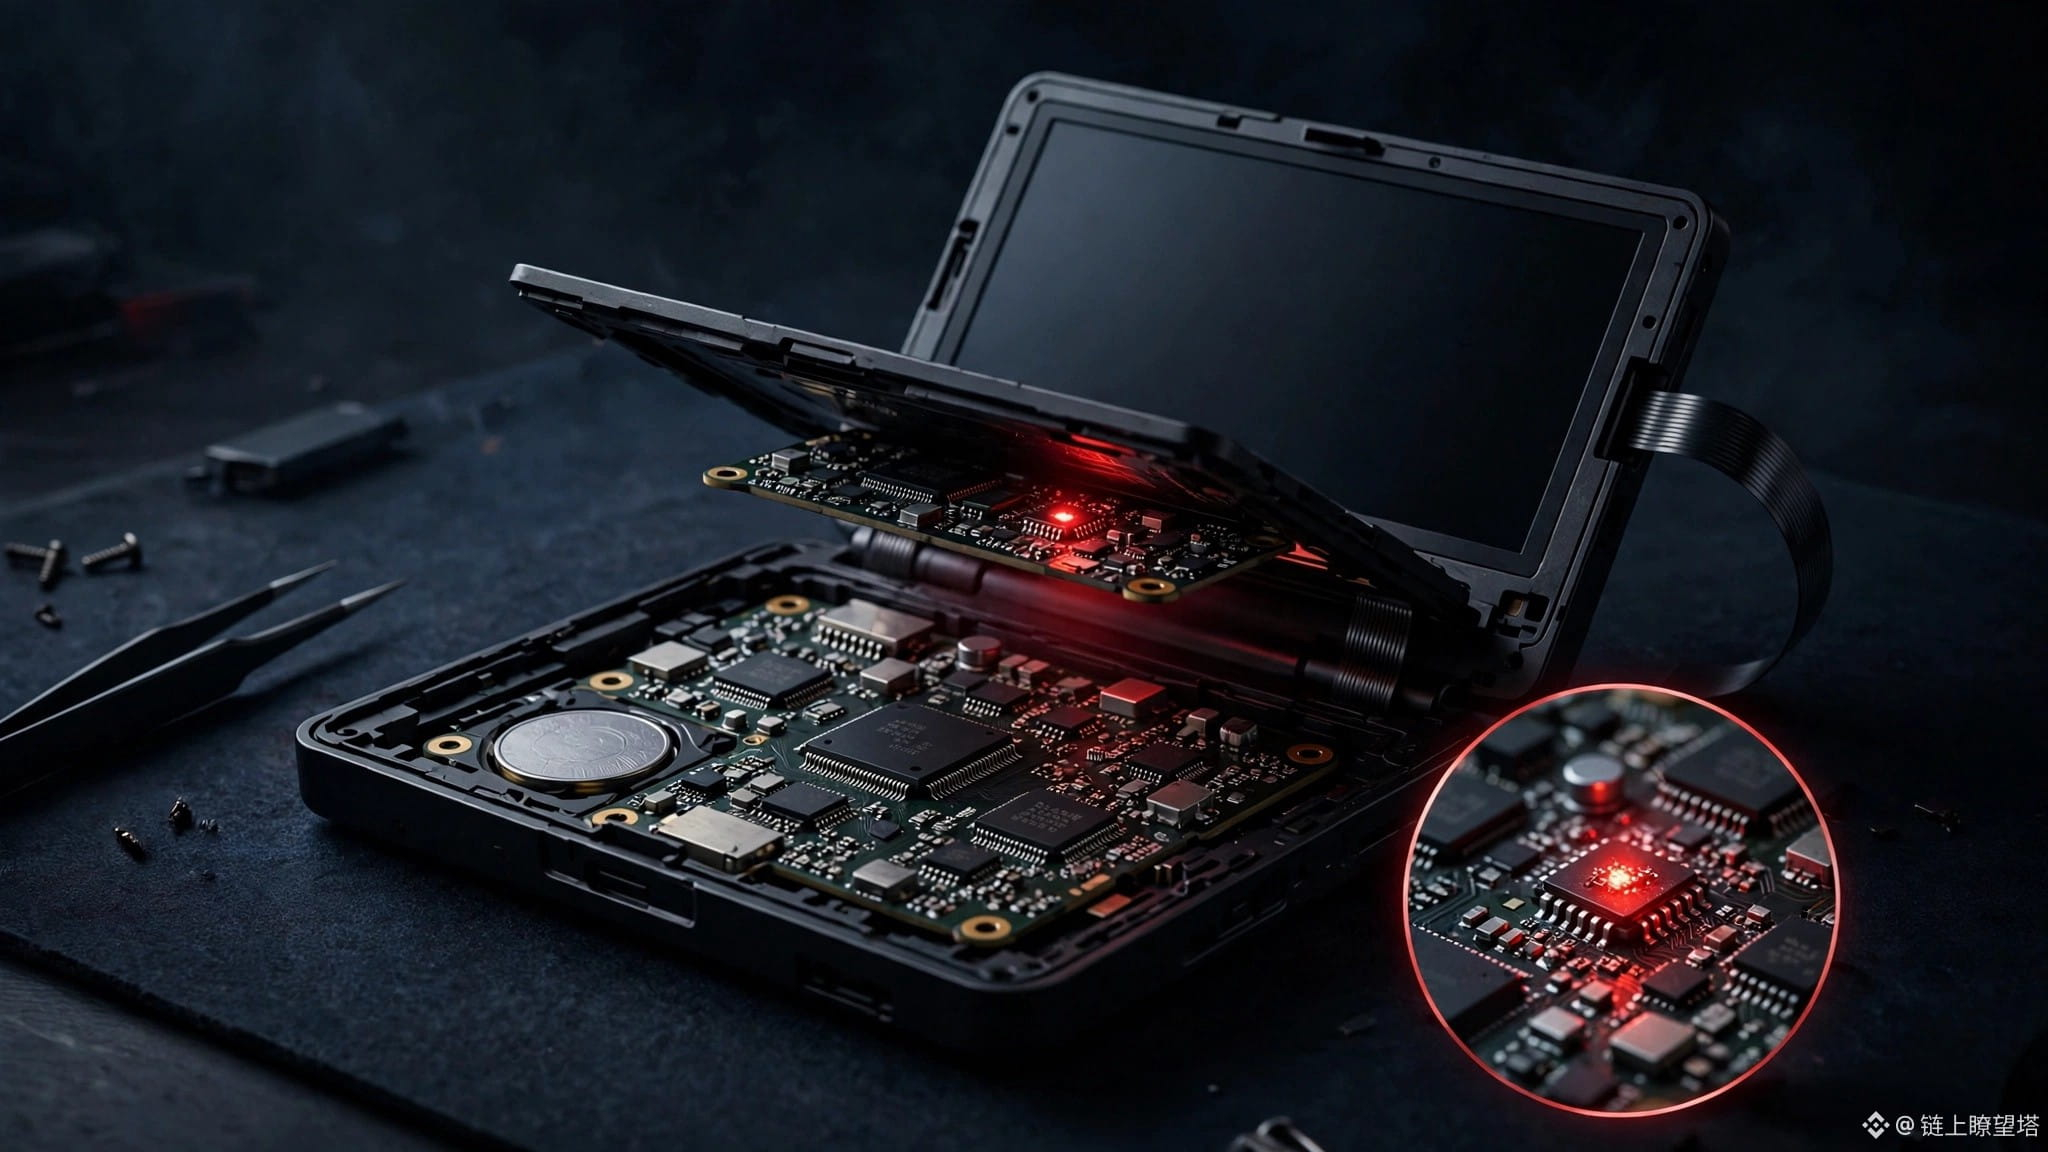
El 12 de noviembre, Trezor confirmó oficialmente que alguien había instalado implantes de hardware en tres Safe 5. Una placa de circuito intercalada entre la placa base y la pantalla copiaba todo lo que aparecía en ella, incluida la frase de recuperación, y luego lo enviaba directamente a los atacantes a través de la red celular. Las tres unidades procedían del distribuidor del sudeste asiático CryptoBilis; se compraron entre el 20 de agosto y el 23 de septiembre y se vendían en Tokopedia y Shopee. Se han puesto en contacto 48 compradores; hasta ahora se han confirmado tres unidades afectadas y nadie ha informado de pérdidas de criptomonedas.
El firmware 2.13.1, publicado el 11 de noviembre, inutiliza estos implantes. Pero Trezor admite que no hay forma de recuperar las frases de recuperación que ya fueron copiadas. Si tienes una unidad afectada, traslada tus criptomonedas cuanto antes a una billetera nueva y genera una nueva frase de recuperación. La red de distribuidores se ha reducido directamente en un 80 %.
En pocas palabras, las billeteras de hardware se venden con la promesa de que «sin conexión = seguridad». Pero el eslabón más peligroso no es la sofisticación de los hackers: es que alguien haya manipulado el dispositivo antes de que rompas el precinto. Ledger tuvo un incidente en octubre y ahora Trezor también se ve afectado por el mismo distribuidor: no es un caso aislado, sino una crisis de confianza en toda la cadena de distribución. Si hablamos de billeteras, comprarlas directamente en la web oficial es lo mínimo. Si optas por un tercero para ahorrar, esos pocos euros que te ahorras podrían costarte todo lo que tienes.
#Trezor #硬件钱包 #供应链攻击 #SeguridadCripto
Compraste una billetera para protegerte de los ladrones, pero tenía un dispositivo de escucha oculto
El 12 de noviembre, Trezor confirmó oficialmente que alguien había instalado implantes de hardware en tres Safe 5. Una placa de circuito intercalada entre la placa base y la pantalla copiaba todo lo que aparecía en ella, incluida la frase de recuperación, y luego lo enviaba directamente a los atacantes a través de la red celular. Las tres unidades procedían del distribuidor del sudeste asiático CryptoBilis; se compraron entre el 20 de agosto y el 23 de septiembre y se vendían en Tokopedia y Shopee. Se han puesto en contacto 48 compradores; hasta ahora se han confirmado tres unidades afectadas y nadie ha informado de pérdidas de criptomonedas.
El firmware 2.13.1, publicado el 11 de noviembre, inutiliza estos implantes. Pero Trezor admite que no hay forma de recuperar las frases de recuperación que ya fueron copiadas. Si tienes una unidad afectada, traslada tus criptomonedas cuanto antes a una billetera nueva y genera una nueva frase de recuperación. La red de distribuidores se ha reducido directamente en un 80 %.
En pocas palabras, las billeteras de hardware se venden con la promesa de que «sin conexión = seguridad». Pero el eslabón más peligroso no es la sofisticación de los hackers: es que alguien haya manipulado el dispositivo antes de que rompas el precinto. Ledger tuvo un incidente en octubre y ahora Trezor también se ve afectado por el mismo distribuidor: no es un caso aislado, sino una crisis de confianza en toda la cadena de distribución. Si hablamos de billeteras, comprarlas directamente en la web oficial es lo mínimo. Si optas por un tercero para ahorrar, esos pocos euros que te ahorras podrían costarte todo lo que tienes.
#Trezor #硬件钱包 #供应链攻击 #SeguridadCripto
El 12 de noviembre, Trezor confirmó oficialmente que alguien había instalado implantes de hardware en tres Safe 5. Una placa de circuito intercalada entre la placa base y la pantalla copiaba todo lo que aparecía en ella, incluida la frase de recuperación, y luego lo enviaba directamente a los atacantes a través de la red celular. Las tres unidades procedían del distribuidor del sudeste asiático CryptoBilis; se compraron entre el 20 de agosto y el 23 de septiembre y se vendían en Tokopedia y Shopee. Se han puesto en contacto 48 compradores; hasta ahora se han confirmado tres unidades afectadas y nadie ha informado de pérdidas de criptomonedas.
El firmware 2.13.1, publicado el 11 de noviembre, inutiliza estos implantes. Pero Trezor admite que no hay forma de recuperar las frases de recuperación que ya fueron copiadas. Si tienes una unidad afectada, traslada tus criptomonedas cuanto antes a una billetera nueva y genera una nueva frase de recuperación. La red de distribuidores se ha reducido directamente en un 80 %.
En pocas palabras, las billeteras de hardware se venden con la promesa de que «sin conexión = seguridad». Pero el eslabón más peligroso no es la sofisticación de los hackers: es que alguien haya manipulado el dispositivo antes de que rompas el precinto. Ledger tuvo un incidente en octubre y ahora Trezor también se ve afectado por el mismo distribuidor: no es un caso aislado, sino una crisis de confianza en toda la cadena de distribución. Si hablamos de billeteras, comprarlas directamente en la web oficial es lo mínimo. Si optas por un tercero para ahorrar, esos pocos euros que te ahorras podrían costarte todo lo que tienes.
#Trezor #硬件钱包 #供应链攻击 #SeguridadCripto
86

·
--
Una billetera de hardware fue infiltrada con un chip espía, y una de ellas se compró a través de Tokopedia.
Hechos: Trezor confirmó el 12 de noviembre que 3 unidades de Trezor Safe 5 contenían una placa de circuito adicional entre la placa principal y la pantalla. Esta copiaba todo lo que aparecía en la pantalla —incluida la frase de recuperación— y lo enviaba cifrado al servidor de los atacantes a través de una red móvil. Las tres se compraron al revendedor malasio CryptoBilis entre el 20 de agosto y el 23 de septiembre de 2026, a través de sus tiendas en Tokopedia/Shopee y directamente. Trezor lanzó el firmware 2.13.1 el 11 de noviembre, que impide que el implante siga grabando, reduce la red de revendedores en alrededor de un 80 % y ofrece reemplazos gratuitos. Hasta ahora, Trezor dice que no ha recibido informes de fondos perdidos. El mismo proveedor también estuvo detrás del robo de más de 86 millones de dólares de billeteras Ledger el mes pasado.
Mi opinión: esto es un duro recordatorio sobre la cadena de suministro: una billetera de hardware es tan segura como el lugar donde la compras. Actualizar el firmware no protege la frase que ya se haya robado antes de la actualización, así que, si compraste en CryptoBilis durante ese período, transfiere tus fondos a una billetera nueva con una nueva seed; no te limites a actualizar. De ahora en adelante, compra billeteras de hardware directamente en la tienda oficial del fabricante.
Lo que vigilaré a continuación: los resultados de la investigación de Trezor junto con SEAL 911: ¿apareció el implante fuera de CryptoBilis o en otros modelos?
¿Alguna vez compraste una billetera de hardware en un marketplace? Comprueba de nuevo quién era el vendedor.
Esto no es asesoramiento financiero: haz siempre tu propia investigación.
#KeamananKripto #Trezor #DompetHardware
Una billetera de hardware fue infiltrada con un chip espía, y una de ellas se compró a través de Tokopedia.
Hechos: Trezor confirmó el 12 de noviembre que 3 unidades de Trezor Safe 5 contenían una placa de circuito adicional entre la placa principal y la pantalla. Esta copiaba todo lo que aparecía en la pantalla —incluida la frase de recuperación— y lo enviaba cifrado al servidor de los atacantes a través de una red móvil. Las tres se compraron al revendedor malasio CryptoBilis entre el 20 de agosto y el 23 de septiembre de 2026, a través de sus tiendas en Tokopedia/Shopee y directamente. Trezor lanzó el firmware 2.13.1 el 11 de noviembre, que impide que el implante siga grabando, reduce la red de revendedores en alrededor de un 80 % y ofrece reemplazos gratuitos. Hasta ahora, Trezor dice que no ha recibido informes de fondos perdidos. El mismo proveedor también estuvo detrás del robo de más de 86 millones de dólares de billeteras Ledger el mes pasado.
Mi opinión: esto es un duro recordatorio sobre la cadena de suministro: una billetera de hardware es tan segura como el lugar donde la compras. Actualizar el firmware no protege la frase que ya se haya robado antes de la actualización, así que, si compraste en CryptoBilis durante ese período, transfiere tus fondos a una billetera nueva con una nueva seed; no te limites a actualizar. De ahora en adelante, compra billeteras de hardware directamente en la tienda oficial del fabricante.
Lo que vigilaré a continuación: los resultados de la investigación de Trezor junto con SEAL 911: ¿apareció el implante fuera de CryptoBilis o en otros modelos?
¿Alguna vez compraste una billetera de hardware en un marketplace? Comprueba de nuevo quién era el vendedor.
Esto no es asesoramiento financiero: haz siempre tu propia investigación.
#KeamananKripto #Trezor #DompetHardware
Hechos: Trezor confirmó el 12 de noviembre que 3 unidades de Trezor Safe 5 contenían una placa de circuito adicional entre la placa principal y la pantalla. Esta copiaba todo lo que aparecía en la pantalla —incluida la frase de recuperación— y lo enviaba cifrado al servidor de los atacantes a través de una red móvil. Las tres se compraron al revendedor malasio CryptoBilis entre el 20 de agosto y el 23 de septiembre de 2026, a través de sus tiendas en Tokopedia/Shopee y directamente. Trezor lanzó el firmware 2.13.1 el 11 de noviembre, que impide que el implante siga grabando, reduce la red de revendedores en alrededor de un 80 % y ofrece reemplazos gratuitos. Hasta ahora, Trezor dice que no ha recibido informes de fondos perdidos. El mismo proveedor también estuvo detrás del robo de más de 86 millones de dólares de billeteras Ledger el mes pasado.
Mi opinión: esto es un duro recordatorio sobre la cadena de suministro: una billetera de hardware es tan segura como el lugar donde la compras. Actualizar el firmware no protege la frase que ya se haya robado antes de la actualización, así que, si compraste en CryptoBilis durante ese período, transfiere tus fondos a una billetera nueva con una nueva seed; no te limites a actualizar. De ahora en adelante, compra billeteras de hardware directamente en la tienda oficial del fabricante.
Lo que vigilaré a continuación: los resultados de la investigación de Trezor junto con SEAL 911: ¿apareció el implante fuera de CryptoBilis o en otros modelos?
¿Alguna vez compraste una billetera de hardware en un marketplace? Comprueba de nuevo quién era el vendedor.
Esto no es asesoramiento financiero: haz siempre tu propia investigación.
#KeamananKripto #Trezor #DompetHardware
72
🚨 ¡ALERTA! ¡SE DESCUBRIÓ QUE 3 WALLETS DE HARDWARE TREZOR TENÍAN COMPONENTES PELIGROSOS!
Hay noticias importantes que la comunidad cripto debe conocer.
El 12 de noviembre de 2026, Trezor anunció los resultados de una investigación sobre dispositivos Trezor Safe 5 vendidos a través del revendedor CryptoBilis.
🔍 ¿Qué se descubrió?
1. Se descubrió que tres dispositivos tenían componentes adicionales sospechosos.
2. Estos componentes podían registrar la información que aparecía en la pantalla del dispositivo, incluida la frase de recuperación.
3. Trezor ha lanzado una actualización de firmware para contrarrestar el implante detectado.
4. Hasta ahora, los casos confirmados se limitan a dispositivos Safe 5 de ese revendedor.
⚠️ LECCIÓN IMPORTANTE PARA LOS INVERSORES EN CRIPTO:
No presten atención únicamente a la seguridad de los exchanges. La seguridad de las wallets personales y el lugar donde se compran los dispositivos de almacenamiento de cripto también son muy importantes.
Recuerden:
¡NUNCA compartan su frase de recuperación con nadie!
🔥 PREGUNTA PARA LA COMUNIDAD:
¿Creen que comprar una wallet de hardware directamente en el sitio web oficial es más seguro que hacerlo a través de un revendedor?
¡Compartan su opinión en los comentarios!
$BTC $ETH
#CryptoSecurity #Trezor #CryptoNews #BinanceSquare
Fuente: Anuncio oficial de Trezor, 12 de noviembre de 2026.
🚨 ¡ALERTA! ¡SE DESCUBRIÓ QUE 3 WALLETS DE HARDWARE TREZOR TENÍAN COMPONENTES PELIGROSOS!
Hay noticias importantes que la comunidad cripto debe conocer.
El 12 de noviembre de 2026, Trezor anunció los resultados de una investigación sobre dispositivos Trezor Safe 5 vendidos a través del revendedor CryptoBilis.
🔍 ¿Qué se descubrió?
1. Se descubrió que tres dispositivos tenían componentes adicionales sospechosos.
2. Estos componentes podían registrar la información que aparecía en la pantalla del dispositivo, incluida la frase de recuperación.
3. Trezor ha lanzado una actualización de firmware para contrarrestar el implante detectado.
4. Hasta ahora, los casos confirmados se limitan a dispositivos Safe 5 de ese revendedor.
⚠️ LECCIÓN IMPORTANTE PARA LOS INVERSORES EN CRIPTO:
No presten atención únicamente a la seguridad de los exchanges. La seguridad de las wallets personales y el lugar donde se compran los dispositivos de almacenamiento de cripto también son muy importantes.
Recuerden:
¡NUNCA compartan su frase de recuperación con nadie!
🔥 PREGUNTA PARA LA COMUNIDAD:
¿Creen que comprar una wallet de hardware directamente en el sitio web oficial es más seguro que hacerlo a través de un revendedor?
¡Compartan su opinión en los comentarios!
$BTC $ETH
#CryptoSecurity #Trezor #CryptoNews #BinanceSquare
Fuente: Anuncio oficial de Trezor, 12 de noviembre de 2026.
Hay noticias importantes que la comunidad cripto debe conocer.
El 12 de noviembre de 2026, Trezor anunció los resultados de una investigación sobre dispositivos Trezor Safe 5 vendidos a través del revendedor CryptoBilis.
🔍 ¿Qué se descubrió?
1. Se descubrió que tres dispositivos tenían componentes adicionales sospechosos.
2. Estos componentes podían registrar la información que aparecía en la pantalla del dispositivo, incluida la frase de recuperación.
3. Trezor ha lanzado una actualización de firmware para contrarrestar el implante detectado.
4. Hasta ahora, los casos confirmados se limitan a dispositivos Safe 5 de ese revendedor.
⚠️ LECCIÓN IMPORTANTE PARA LOS INVERSORES EN CRIPTO:
No presten atención únicamente a la seguridad de los exchanges. La seguridad de las wallets personales y el lugar donde se compran los dispositivos de almacenamiento de cripto también son muy importantes.
Recuerden:
¡NUNCA compartan su frase de recuperación con nadie!
🔥 PREGUNTA PARA LA COMUNIDAD:
¿Creen que comprar una wallet de hardware directamente en el sitio web oficial es más seguro que hacerlo a través de un revendedor?
¡Compartan su opinión en los comentarios!
$BTC $ETH
#CryptoSecurity #Trezor #CryptoNews #BinanceSquare
Fuente: Anuncio oficial de Trezor, 12 de noviembre de 2026.
1
58

·
--
Artículo
Trezor lo confirma: tres Safe 5 tenían un chip para robar frases de recuperaciónEl 12 de noviembre, Trezor publicó las conclusiones de su investigación. El 30 de octubre escribimos sobre este caso, cuando solo se trataba de las sospechas de un comprador indonesio: una placa con un módulo de telefonía móvil adicional dentro de una Safe 5. El mecanismo no estaba confirmado y nadie había informado de pérdidas de dinero. Ahora ya hay resultados: se confirmó la presencia de este chip implantado en tres Safe 5. Todas se compraron entre el 20 de agosto y el 23 de septiembre de este año al mismo distribuidor, CryptoBilis, tanto en su propia tienda como en sus tiendas de Tokopedia y Shopee.
El chip estaba colocado entre la placa base y la pantalla. No se había modificado ni el firmware de la cartera ni el chip de seguridad, así que las comprobaciones de autenticidad no podían detectarlo. El chip vigilaba la pantalla y copiaba las frases de recuperación que aparecían al crear una cartera, las que se introducían al restaurarla y las frases de contraseña que se mostraban en pantalla. Después, las cifraba y las enviaba al servidor de los atacantes a través de la señal del teléfono móvil. La buena noticia es que, hasta ahora, los propietarios de estos tres dispositivos no han informado de pérdidas de dinero. Trezor también señaló que este método es igual al empleado con los chips descubiertos anteriormente en dispositivos Ledger, aunque en este caso se había adaptado a la pantalla de la Safe 5.
Trezor lo confirma: tres Safe 5 tenían un chip para robar frases de recuperación
El 12 de noviembre, Trezor publicó las conclusiones de su investigación. El 30 de octubre escribimos sobre este caso, cuando solo se trataba de las sospechas de un comprador indonesio: una placa con un módulo de telefonía móvil adicional dentro de una Safe 5. El mecanismo no estaba confirmado y nadie había informado de pérdidas de dinero. Ahora ya hay resultados: se confirmó la presencia de este chip implantado en tres Safe 5. Todas se compraron entre el 20 de agosto y el 23 de septiembre de este año al mismo distribuidor, CryptoBilis, tanto en su propia tienda como en sus tiendas de Tokopedia y Shopee.
El chip estaba colocado entre la placa base y la pantalla. No se había modificado ni el firmware de la cartera ni el chip de seguridad, así que las comprobaciones de autenticidad no podían detectarlo. El chip vigilaba la pantalla y copiaba las frases de recuperación que aparecían al crear una cartera, las que se introducían al restaurarla y las frases de contraseña que se mostraban en pantalla. Después, las cifraba y las enviaba al servidor de los atacantes a través de la señal del teléfono móvil. La buena noticia es que, hasta ahora, los propietarios de estos tres dispositivos no han informado de pérdidas de dinero. Trezor también señaló que este método es igual al empleado con los chips descubiertos anteriormente en dispositivos Ledger, aunque en este caso se había adaptado a la pantalla de la Safe 5.
El chip estaba colocado entre la placa base y la pantalla. No se había modificado ni el firmware de la cartera ni el chip de seguridad, así que las comprobaciones de autenticidad no podían detectarlo. El chip vigilaba la pantalla y copiaba las frases de recuperación que aparecían al crear una cartera, las que se introducían al restaurarla y las frases de contraseña que se mostraban en pantalla. Después, las cifraba y las enviaba al servidor de los atacantes a través de la señal del teléfono móvil. La buena noticia es que, hasta ahora, los propietarios de estos tres dispositivos no han informado de pérdidas de dinero. Trezor también señaló que este método es igual al empleado con los chips descubiertos anteriormente en dispositivos Ledger, aunque en este caso se había adaptado a la pantalla de la Safe 5.
11
·
--
Sigue Trezor regalando su hardware en #coingecko
Han añadido 10k más para reclamar totalmente gratis con candies. Estamos hablando de su versión Model T.
Esto sumaría a un total de unas 30k de wallets regaladas únicamente en esta plataforma, locurita gente.
Pagas sólo el envio unos $7, promoción válida sólo para Europa.
Reclama tu #trezor 👇
https://www.coingecko.com/en/candy/rewards/free-trezor-model-t-hardware-wallet-eu-only-800c2f46-16f2-4d14-8157-5acad724c5cf
Sigue Trezor regalando su hardware en #coingecko
Han añadido 10k más para reclamar totalmente gratis con candies. Estamos hablando de su versión Model T.
Esto sumaría a un total de unas 30k de wallets regaladas únicamente en esta plataforma, locurita gente.
Pagas sólo el envio unos $7, promoción válida sólo para Europa.
Reclama tu #trezor 👇
https://www.coingecko.com/en/candy/rewards/free-trezor-model-t-hardware-wallet-eu-only-800c2f46-16f2-4d14-8157-5acad724c5cf
Han añadido 10k más para reclamar totalmente gratis con candies. Estamos hablando de su versión Model T.
Esto sumaría a un total de unas 30k de wallets regaladas únicamente en esta plataforma, locurita gente.
Pagas sólo el envio unos $7, promoción válida sólo para Europa.
Reclama tu #trezor 👇
https://www.coingecko.com/en/candy/rewards/free-trezor-model-t-hardware-wallet-eu-only-800c2f46-16f2-4d14-8157-5acad724c5cf
1
400
·
--
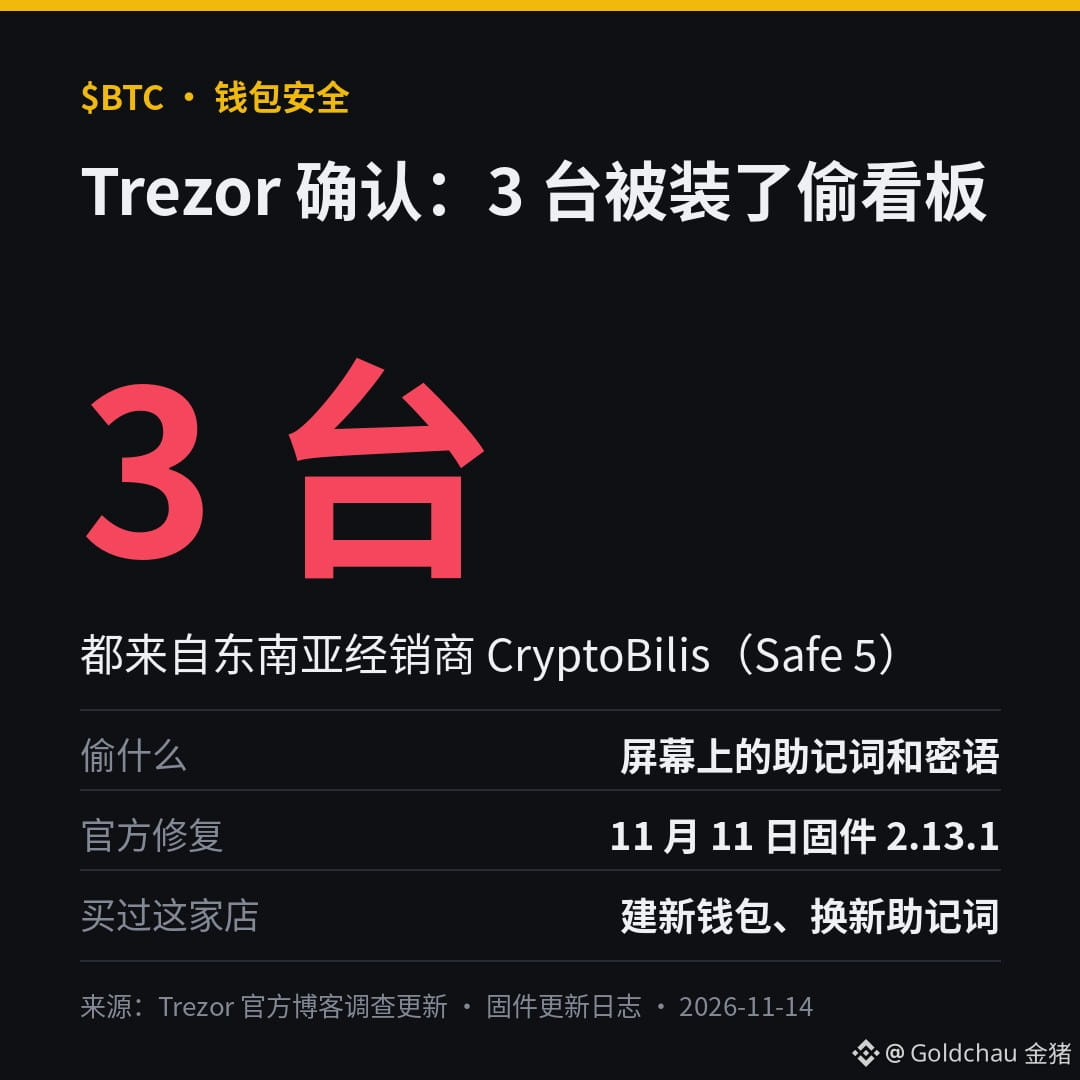
Análisis de Jin Zhu: Las billeteras de hardware se compran únicamente en el sitio web oficial o en tiendas insignia oficiales. Ni se te ocurra comprarlas en pequeñas tiendas de terceros, aunque sean más baratas. Esta vez no es para asustar a nadie: lo confirmó la propia Trezor.
Actualización de la investigación oficial de Trezor: se confirmó que 3 unidades de Trezor Safe 5 vendidas por el distribuidor del sudeste asiático CryptoBilis tenían instalada una placa de circuito adicional.
Esta placa iba entre la placa base y la pantalla y solo «espiaba»: cuando aparecía en pantalla la frase de recuperación o introducías tu frase de contraseña, la guardaba y luego se la enviaba a los atacantes a través de la red del teléfono. No se modificaron el firmware ni el chip de seguridad, así que al encenderla parecía completamente normal.
Medidas oficiales: el 11 de noviembre se lanzó el firmware 2.13.1 para impedir que estas placas implantadas capturaran datos nuevos; la red de distribuidores se redujo en aproximadamente un 80 %.
Lo importante: una actualización del firmware no puede proteger la frase de recuperación que ya se haya robado antes de la actualización. Si compraste en esa tienda, la recomendación oficial es crear una billetera nueva, generar una frase de recuperación nueva y transferir allí tus criptomonedas. También puedes contactar con el servicio de atención oficial para cambiar el dispositivo.
Por ahora, según la información oficial, ningún usuario ha reportado pérdidas de fondos y no se han detectado problemas similares en otros distribuidores ni en otros modelos.
Lo que hago es muy sencillo: si no está claro de dónde viene una billetera, la doy por insegura. Cuando $BTC $ETH cae, todos piensan en comprar en la bajada; primero asegúrate de que tus criptomonedas estén realmente solo en tus manos.
¿Dónde compraste tu billetera de hardware y cómo guardas tu frase de recuperación?
#硬件钱包 #钱包安全 #Trezor #BTC
Fuente: actualización de la investigación en el blog oficial de Trezor y registro de cambios del firmware. DYOR; esto no constituye asesoramiento de inversión.
Análisis de Jin Zhu: Las billeteras de hardware se compran únicamente en el sitio web oficial o en tiendas insignia oficiales. Ni se te ocurra comprarlas en pequeñas tiendas de terceros, aunque sean más baratas. Esta vez no es para asustar a nadie: lo confirmó la propia Trezor.
Actualización de la investigación oficial de Trezor: se confirmó que 3 unidades de Trezor Safe 5 vendidas por el distribuidor del sudeste asiático CryptoBilis tenían instalada una placa de circuito adicional.
Esta placa iba entre la placa base y la pantalla y solo «espiaba»: cuando aparecía en pantalla la frase de recuperación o introducías tu frase de contraseña, la guardaba y luego se la enviaba a los atacantes a través de la red del teléfono. No se modificaron el firmware ni el chip de seguridad, así que al encenderla parecía completamente normal.
Medidas oficiales: el 11 de noviembre se lanzó el firmware 2.13.1 para impedir que estas placas implantadas capturaran datos nuevos; la red de distribuidores se redujo en aproximadamente un 80 %.
Lo importante: una actualización del firmware no puede proteger la frase de recuperación que ya se haya robado antes de la actualización. Si compraste en esa tienda, la recomendación oficial es crear una billetera nueva, generar una frase de recuperación nueva y transferir allí tus criptomonedas. También puedes contactar con el servicio de atención oficial para cambiar el dispositivo.
Por ahora, según la información oficial, ningún usuario ha reportado pérdidas de fondos y no se han detectado problemas similares en otros distribuidores ni en otros modelos.
Lo que hago es muy sencillo: si no está claro de dónde viene una billetera, la doy por insegura. Cuando $BTC $ETH cae, todos piensan en comprar en la bajada; primero asegúrate de que tus criptomonedas estén realmente solo en tus manos.
¿Dónde compraste tu billetera de hardware y cómo guardas tu frase de recuperación?
#硬件钱包 #钱包安全 #Trezor #BTC
Fuente: actualización de la investigación en el blog oficial de Trezor y registro de cambios del firmware. DYOR; esto no constituye asesoramiento de inversión.
Actualización de la investigación oficial de Trezor: se confirmó que 3 unidades de Trezor Safe 5 vendidas por el distribuidor del sudeste asiático CryptoBilis tenían instalada una placa de circuito adicional.
Esta placa iba entre la placa base y la pantalla y solo «espiaba»: cuando aparecía en pantalla la frase de recuperación o introducías tu frase de contraseña, la guardaba y luego se la enviaba a los atacantes a través de la red del teléfono. No se modificaron el firmware ni el chip de seguridad, así que al encenderla parecía completamente normal.
Medidas oficiales: el 11 de noviembre se lanzó el firmware 2.13.1 para impedir que estas placas implantadas capturaran datos nuevos; la red de distribuidores se redujo en aproximadamente un 80 %.
Lo importante: una actualización del firmware no puede proteger la frase de recuperación que ya se haya robado antes de la actualización. Si compraste en esa tienda, la recomendación oficial es crear una billetera nueva, generar una frase de recuperación nueva y transferir allí tus criptomonedas. También puedes contactar con el servicio de atención oficial para cambiar el dispositivo.
Por ahora, según la información oficial, ningún usuario ha reportado pérdidas de fondos y no se han detectado problemas similares en otros distribuidores ni en otros modelos.
Lo que hago es muy sencillo: si no está claro de dónde viene una billetera, la doy por insegura. Cuando $BTC $ETH cae, todos piensan en comprar en la bajada; primero asegúrate de que tus criptomonedas estén realmente solo en tus manos.
¿Dónde compraste tu billetera de hardware y cómo guardas tu frase de recuperación?
#硬件钱包 #钱包安全 #Trezor #BTC
Fuente: actualización de la investigación en el blog oficial de Trezor y registro de cambios del firmware. DYOR; esto no constituye asesoramiento de inversión.
Ula Frances:
省点差价,结果给钱包装了个卧底,这折扣有点贵。还有,评论区聊购买渠道就行,助记词怎么藏的可别交代太细😂
1
1
1.5k
·
--
Trezor confirmó implantes ocultos en 3 monederos Safe 5 vendidos por el distribuidor CryptoBilis (del 20 de agosto al 23 de septiembre). Envían frases semilla a través de datos móviles. ¿Compraste uno allí? Usa una frase semilla nueva. #Trezor #Seguridad
YouTube: youtube.com/@aibarfasi | TikTok: tiktok.com/@aibarfasi.vn | CMC: coinmarketcap.com/community/profile/aibarfasi1
Trezor confirmó implantes ocultos en 3 monederos Safe 5 vendidos por el distribuidor CryptoBilis (del 20 de agosto al 23 de septiembre). Envían frases semilla a través de datos móviles. ¿Compraste uno allí? Usa una frase semilla nueva. #Trezor #Seguridad
YouTube: youtube.com/@aibarfasi | TikTok: tiktok.com/@aibarfasi.vn | CMC: coinmarketcap.com/community/profile/aibarfasi1
YouTube: youtube.com/@aibarfasi | TikTok: tiktok.com/@aibarfasi.vn | CMC: coinmarketcap.com/community/profile/aibarfasi1
90

·
--
🚨 $BTC ¡ALERTA DE IMPERFECCIONES EN EL HARDWARE! 🛑
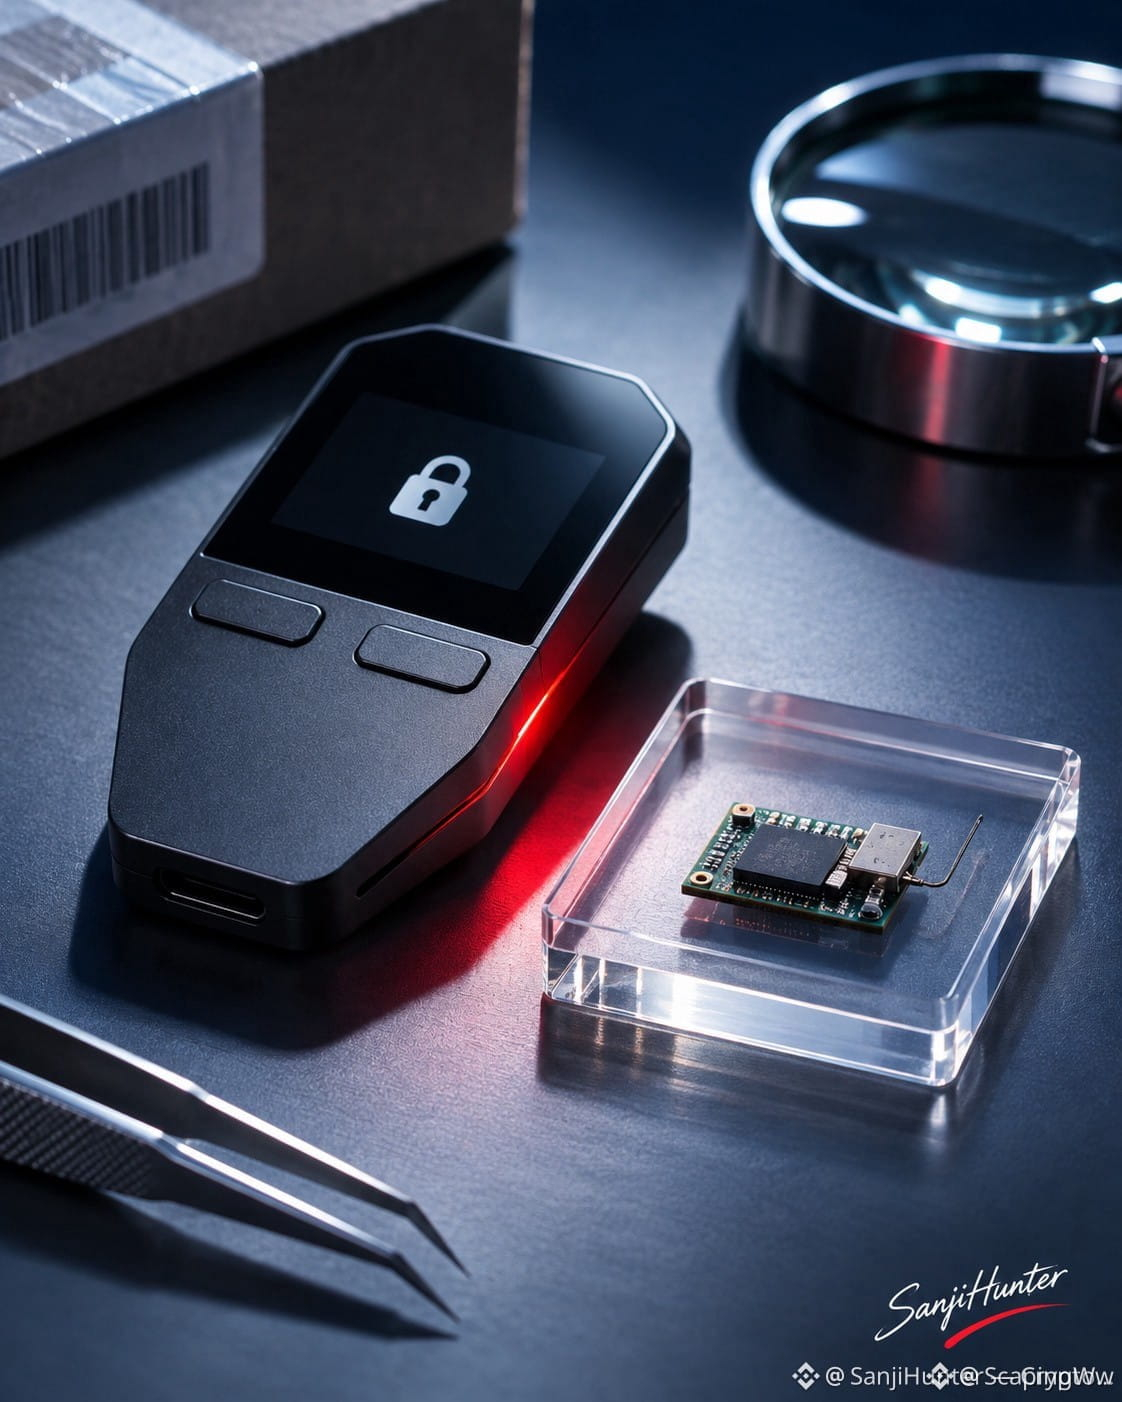
📊 Trezor acaba de descubrir implantes ocultos en tres unidades Safe 5 procedentes de un único revendedor, capaces de enviar frases de recuperación directamente a una red móvil. Ni siquiera el firmware más reciente, la versión 2.13.1, puede eliminar una semilla comprometida: la única solución es migrar toda la cartera y crear una frase completamente nueva. 🦈 Esta brecha pone de manifiesto la fragilidad de la cadena de suministro del hardware «auténtico» y nos recuerda que incluso la bóveda más segura puede tener una puerta trasera.
💬 ¿Estás comprobando dos veces la procedencia de tu dispositivo antes de tu próxima puja? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #HardwareSecurity #CryptoAlert #Trezor
🔥 🦈
🚨 $BTC ¡ALERTA DE IMPERFECCIONES EN EL HARDWARE! 🛑
📊 Trezor acaba de descubrir implantes ocultos en tres unidades Safe 5 procedentes de un único revendedor, capaces de enviar frases de recuperación directamente a una red móvil. Ni siquiera el firmware más reciente, la versión 2.13.1, puede eliminar una semilla comprometida: la única solución es migrar toda la cartera y crear una frase completamente nueva. 🦈 Esta brecha pone de manifiesto la fragilidad de la cadena de suministro del hardware «auténtico» y nos recuerda que incluso la bóveda más segura puede tener una puerta trasera.
💬 ¿Estás comprobando dos veces la procedencia de tu dispositivo antes de tu próxima puja? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #HardwareSecurity #CryptoAlert #Trezor
🔥 🦈
📊 Trezor acaba de descubrir implantes ocultos en tres unidades Safe 5 procedentes de un único revendedor, capaces de enviar frases de recuperación directamente a una red móvil. Ni siquiera el firmware más reciente, la versión 2.13.1, puede eliminar una semilla comprometida: la única solución es migrar toda la cartera y crear una frase completamente nueva. 🦈 Esta brecha pone de manifiesto la fragilidad de la cadena de suministro del hardware «auténtico» y nos recuerda que incluso la bóveda más segura puede tener una puerta trasera.
💬 ¿Estás comprobando dos veces la procedencia de tu dispositivo antes de tu próxima puja? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #HardwareSecurity #CryptoAlert #Trezor
🔥 🦈
49

·
--
Alcista
TREZOR CONFIRMA IMPLANTES OCULTOS EN 3 CARTERAS — UNA SOLUCIÓN DE FIRMWARE NO BASTA
Imagina comprar una cartera de hardware auténtica y descubrir que alguien la había modificado en secreto antes de que te llegara.
Eso ya no es solo un riesgo hipotético.
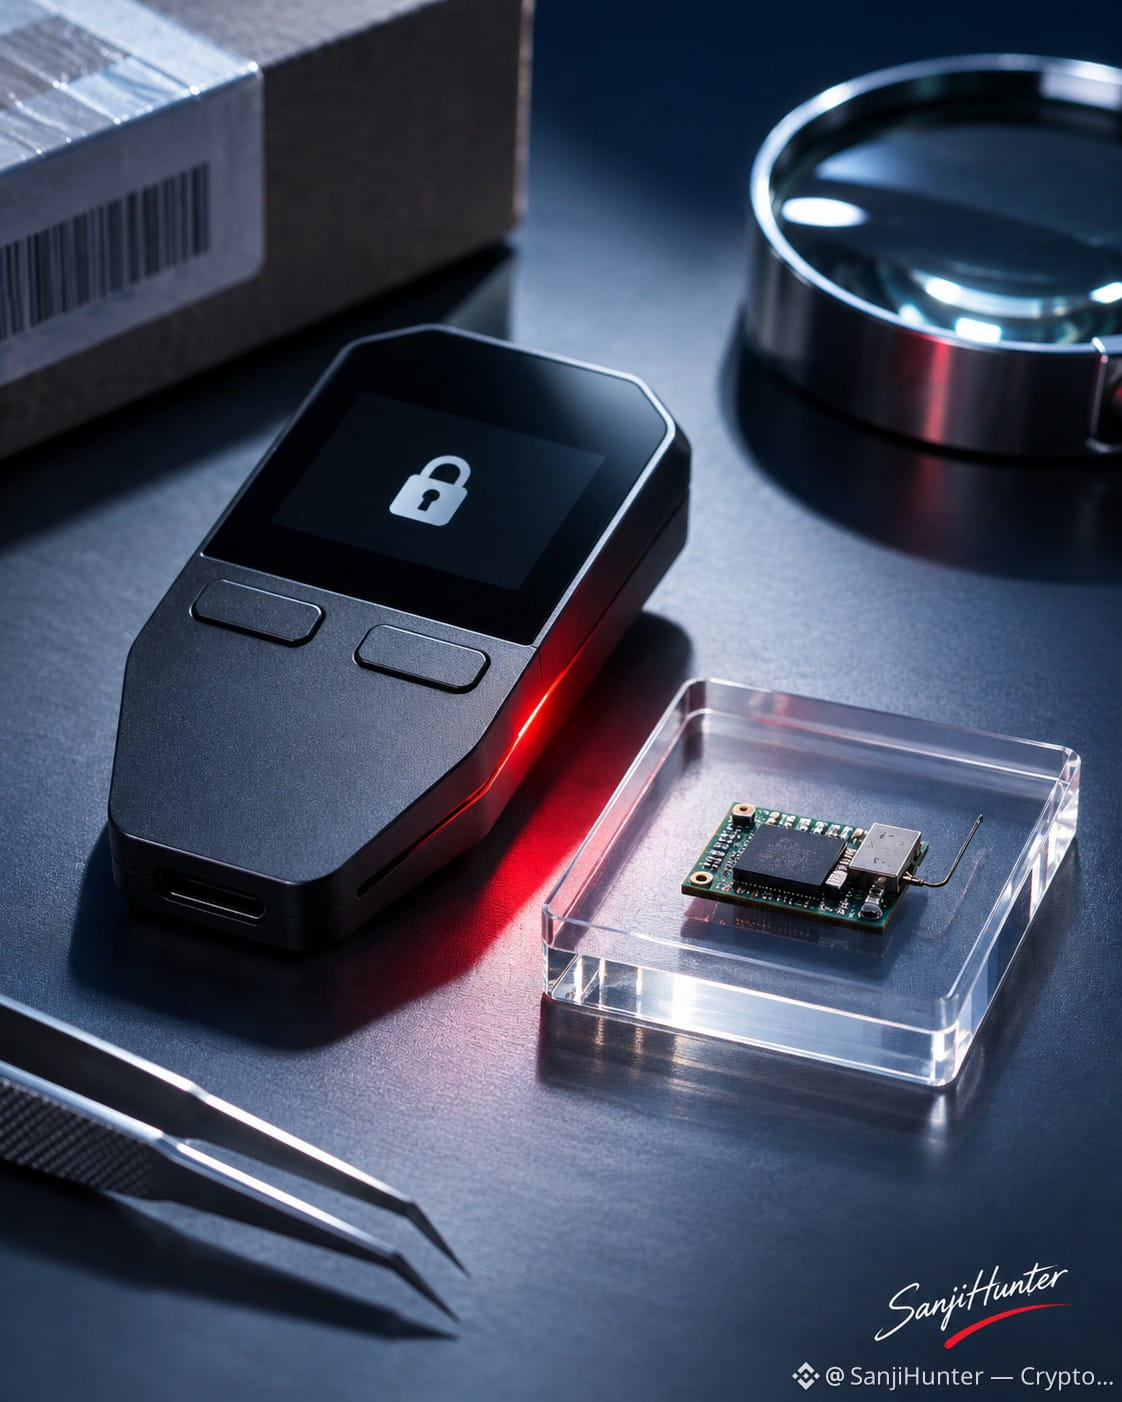
Trezor ha confirmado la presencia de implantes de hardware maliciosos en 3 dispositivos Safe 5 comprados a CryptoBilis entre el 20 de agosto y el 23 de septiembre.
Los implantes podían capturar las frases de recuperación que se mostraban en el dispositivo y transmitirlas a través de una red móvil.
$BTC
{future}(BTCUSDT)
🔐 Trezor lanzó el firmware 2.13.1 para bloquear los implantes identificados hasta ahora.
Pero hay un problema que el software no puede solucionar.
Si ya capturaron tu frase de recuperación, actualizar el firmware no volverá a mantener esas claves en secreto.
⚠️ Trezor sigue recomendando a quienes hayan comprado sus dispositivos a CryptoBilis desde marzo de 2026 que transfieran sus fondos a una cartera nueva, con una frase de recuperación completamente nueva, y se pongan en contacto con el servicio de asistencia oficial.
Ningún cliente afectado ha informado de pérdidas de fondos, y durante su investigación Trezor no encontró implantes en dispositivos de otros vendedores o modelos.
La lección va más allá de Trezor.
Tu cartera de hardware puede ser auténtica y, aun así, su cadena de suministro puede haber sido comprometida.
$LINK
{future}(LINKUSDT)
#Trezor #CryptoSecurity #HardwareWallets
TREZOR CONFIRMA IMPLANTES OCULTOS EN 3 CARTERAS — UNA SOLUCIÓN DE FIRMWARE NO BASTA
Imagina comprar una cartera de hardware auténtica y descubrir que alguien la había modificado en secreto antes de que te llegara.
Eso ya no es solo un riesgo hipotético.
Trezor ha confirmado la presencia de implantes de hardware maliciosos en 3 dispositivos Safe 5 comprados a CryptoBilis entre el 20 de agosto y el 23 de septiembre.
Los implantes podían capturar las frases de recuperación que se mostraban en el dispositivo y transmitirlas a través de una red móvil.
$BTC
🔐 Trezor lanzó el firmware 2.13.1 para bloquear los implantes identificados hasta ahora.
Pero hay un problema que el software no puede solucionar.
Si ya capturaron tu frase de recuperación, actualizar el firmware no volverá a mantener esas claves en secreto.
⚠️ Trezor sigue recomendando a quienes hayan comprado sus dispositivos a CryptoBilis desde marzo de 2026 que transfieran sus fondos a una cartera nueva, con una frase de recuperación completamente nueva, y se pongan en contacto con el servicio de asistencia oficial.
Ningún cliente afectado ha informado de pérdidas de fondos, y durante su investigación Trezor no encontró implantes en dispositivos de otros vendedores o modelos.
La lección va más allá de Trezor.
Tu cartera de hardware puede ser auténtica y, aun así, su cadena de suministro puede haber sido comprometida.
$LINK
#Trezor #CryptoSecurity #HardwareWallets
Imagina comprar una cartera de hardware auténtica y descubrir que alguien la había modificado en secreto antes de que te llegara.
Eso ya no es solo un riesgo hipotético.
Trezor ha confirmado la presencia de implantes de hardware maliciosos en 3 dispositivos Safe 5 comprados a CryptoBilis entre el 20 de agosto y el 23 de septiembre.
Los implantes podían capturar las frases de recuperación que se mostraban en el dispositivo y transmitirlas a través de una red móvil.
$BTC
🔐 Trezor lanzó el firmware 2.13.1 para bloquear los implantes identificados hasta ahora.
Pero hay un problema que el software no puede solucionar.
Si ya capturaron tu frase de recuperación, actualizar el firmware no volverá a mantener esas claves en secreto.
⚠️ Trezor sigue recomendando a quienes hayan comprado sus dispositivos a CryptoBilis desde marzo de 2026 que transfieran sus fondos a una cartera nueva, con una frase de recuperación completamente nueva, y se pongan en contacto con el servicio de asistencia oficial.
Ningún cliente afectado ha informado de pérdidas de fondos, y durante su investigación Trezor no encontró implantes en dispositivos de otros vendedores o modelos.
La lección va más allá de Trezor.
Tu cartera de hardware puede ser auténtica y, aun así, su cadena de suministro puede haber sido comprometida.
$LINK
#Trezor #CryptoSecurity #HardwareWallets
51
#ImplantesTrezorSafe5Expuestos
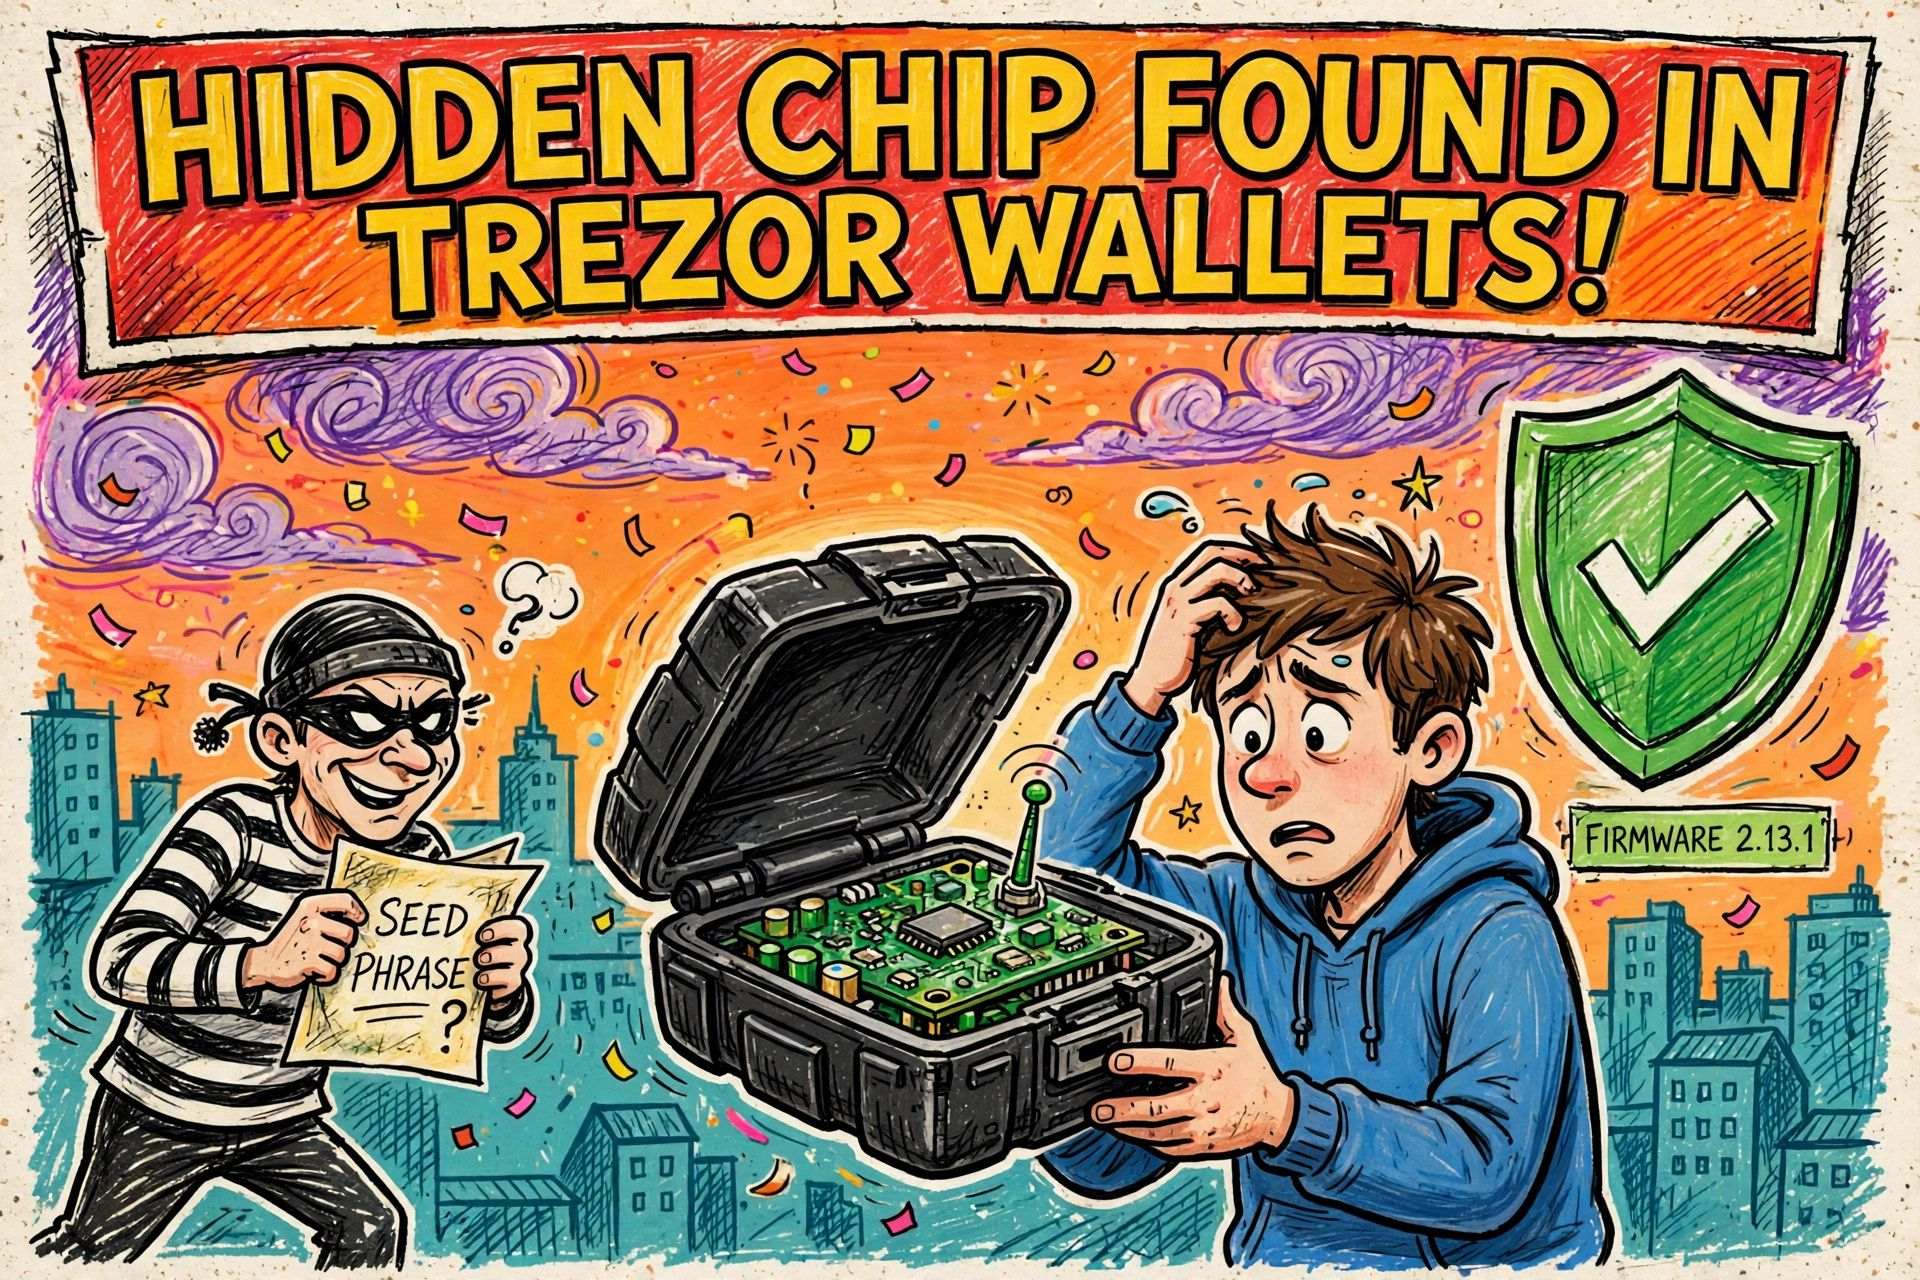
🚨 TREZOR CONFIRMA QUE SE INSTALARON CHIPS EN CARTERAS DE HARDWARE PARA ROBAR FRASES DE RECUPERACIÓN
Atención, usuarios de carteras de hardware: Trezor confirmó que 3 carteras Safe 5 vendidas a través del distribuidor CryptoBilis en el Sudeste Asiático tenían instalado un circuito extraño que leía en secreto la frase de recuperación en la pantalla y se la enviaba a los delincuentes a través de la red móvil. Las 3 carteras se compraron entre el 20/8 y el 23/9; 48 clientes se pusieron en contacto tras la alerta de octubre. La versión 2.13.1 del 11/11 bloquea este chip, pero las frases que ya se hayan expuesto no se pueden recuperar, así que Trezor recomienda transferir los fondos de inmediato a una cartera nueva y recortar en un 80 % su red de distribuidores. Nadie ha informado de pérdidas de fondos; $BTC perpetuo en torno a los 68.335 dólares.
Las mayores fluctuaciones del perpetuo de hoy: $ZRO 1,57 dólares, $ZEC 925 dólares
#Trezor #ViCung #Bitcoin
#ImplantesTrezorSafe5Expuestos
🚨 TREZOR CONFIRMA QUE SE INSTALARON CHIPS EN CARTERAS DE HARDWARE PARA ROBAR FRASES DE RECUPERACIÓN
Atención, usuarios de carteras de hardware: Trezor confirmó que 3 carteras Safe 5 vendidas a través del distribuidor CryptoBilis en el Sudeste Asiático tenían instalado un circuito extraño que leía en secreto la frase de recuperación en la pantalla y se la enviaba a los delincuentes a través de la red móvil. Las 3 carteras se compraron entre el 20/8 y el 23/9; 48 clientes se pusieron en contacto tras la alerta de octubre. La versión 2.13.1 del 11/11 bloquea este chip, pero las frases que ya se hayan expuesto no se pueden recuperar, así que Trezor recomienda transferir los fondos de inmediato a una cartera nueva y recortar en un 80 % su red de distribuidores. Nadie ha informado de pérdidas de fondos; $BTC perpetuo en torno a los 68.335 dólares.
Las mayores fluctuaciones del perpetuo de hoy: $ZRO 1,57 dólares, $ZEC 925 dólares
#Trezor #ViCung #Bitcoin
🚨 TREZOR CONFIRMA QUE SE INSTALARON CHIPS EN CARTERAS DE HARDWARE PARA ROBAR FRASES DE RECUPERACIÓN
Atención, usuarios de carteras de hardware: Trezor confirmó que 3 carteras Safe 5 vendidas a través del distribuidor CryptoBilis en el Sudeste Asiático tenían instalado un circuito extraño que leía en secreto la frase de recuperación en la pantalla y se la enviaba a los delincuentes a través de la red móvil. Las 3 carteras se compraron entre el 20/8 y el 23/9; 48 clientes se pusieron en contacto tras la alerta de octubre. La versión 2.13.1 del 11/11 bloquea este chip, pero las frases que ya se hayan expuesto no se pueden recuperar, así que Trezor recomienda transferir los fondos de inmediato a una cartera nueva y recortar en un 80 % su red de distribuidores. Nadie ha informado de pérdidas de fondos; $BTC perpetuo en torno a los 68.335 dólares.
Las mayores fluctuaciones del perpetuo de hoy: $ZRO 1,57 dólares, $ZEC 925 dólares
#Trezor #ViCung #Bitcoin
25

·
--
【¡Una «placa espía» oculta en una billetera de hardware! Trezor confirma que manipularon 3 Safe 5 y elimina de golpe al 80 % de sus distribuidores】
El 12 de noviembre, Trezor confirmó que se había instalado una placa de circuito en 3 unidades Safe 5 compradas entre el 20 de agosto y el 23 de septiembre a CryptoBilis, un antiguo distribuidor del Sudeste Asiático. La placa estaba intercalada entre la placa base y la pantalla, y registraba las frases de recuperación que aparecían en la pantalla y se introducían en ella; luego las enviaba a escondidas a los atacantes a través de la red móvil. El firmware 2.13.1, lanzado el 11 de noviembre, inutiliza las placas implantadas, pero no puede recuperar las frases de recuperación robadas antes de la actualización. Los compradores de CryptoBilis aún deben generar nuevas frases de recuperación y transferir sus activos. Por ahora, ningún usuario ha informado de pérdidas de fondos. Trezor ya ha eliminado a cerca del 80 % de sus distribuidores.
#Trezor #硬件钱包 #Seguridad de billeteras
【¡Una «placa espía» oculta en una billetera de hardware! Trezor confirma que manipularon 3 Safe 5 y elimina de golpe al 80 % de sus distribuidores】
El 12 de noviembre, Trezor confirmó que se había instalado una placa de circuito en 3 unidades Safe 5 compradas entre el 20 de agosto y el 23 de septiembre a CryptoBilis, un antiguo distribuidor del Sudeste Asiático. La placa estaba intercalada entre la placa base y la pantalla, y registraba las frases de recuperación que aparecían en la pantalla y se introducían en ella; luego las enviaba a escondidas a los atacantes a través de la red móvil. El firmware 2.13.1, lanzado el 11 de noviembre, inutiliza las placas implantadas, pero no puede recuperar las frases de recuperación robadas antes de la actualización. Los compradores de CryptoBilis aún deben generar nuevas frases de recuperación y transferir sus activos. Por ahora, ningún usuario ha informado de pérdidas de fondos. Trezor ya ha eliminado a cerca del 80 % de sus distribuidores.
#Trezor #硬件钱包 #Seguridad de billeteras
El 12 de noviembre, Trezor confirmó que se había instalado una placa de circuito en 3 unidades Safe 5 compradas entre el 20 de agosto y el 23 de septiembre a CryptoBilis, un antiguo distribuidor del Sudeste Asiático. La placa estaba intercalada entre la placa base y la pantalla, y registraba las frases de recuperación que aparecían en la pantalla y se introducían en ella; luego las enviaba a escondidas a los atacantes a través de la red móvil. El firmware 2.13.1, lanzado el 11 de noviembre, inutiliza las placas implantadas, pero no puede recuperar las frases de recuperación robadas antes de la actualización. Los compradores de CryptoBilis aún deben generar nuevas frases de recuperación y transferir sus activos. Por ahora, ningún usuario ha informado de pérdidas de fondos. Trezor ya ha eliminado a cerca del 80 % de sus distribuidores.
#Trezor #硬件钱包 #Seguridad de billeteras
66

·
--
«Lo desmontamos»: el laboratorio de Trezor confirma tres Safe 5; el distribuidor recorta un 80%La publicación de finales de octubre solo decía: «Alguien lo denunció; el dispositivo aún no se había desmontado». El día 12, el blog oficial de Trezor lo confirmó sin rodeos: el laboratorio desmontó aquel Safe 5 y, a partir de las fotos del interior enviadas por el propietario, identificó otros dos. En total, tres dispositivos llevaban instalada una placa que solo robaba lo que aparecía en pantalla.
Los tres procedían del antiguo distribuidor autorizado CryptoBilis. La fecha de compra se acotó al periodo entre el 20 de agosto y el 23 de septiembre de este año, y los canales de venta incluían Tokopedia, Shopee y la compra directa. De los 48 compradores con los que se pusieron en contacto, hasta ahora solo se han confirmado estos tres casos; no se han detectado implantes similares en otros distribuidores ni en otros modelos. Ninguno de los tres propietarios ha informado de pérdidas de criptomonedas.
«Lo desmontamos»: el laboratorio de Trezor confirma tres Safe 5; el distribuidor recorta un 80%
La publicación de finales de octubre solo decía: «Alguien lo denunció; el dispositivo aún no se había desmontado». El día 12, el blog oficial de Trezor lo confirmó sin rodeos: el laboratorio desmontó aquel Safe 5 y, a partir de las fotos del interior enviadas por el propietario, identificó otros dos. En total, tres dispositivos llevaban instalada una placa que solo robaba lo que aparecía en pantalla.
Los tres procedían del antiguo distribuidor autorizado CryptoBilis. La fecha de compra se acotó al periodo entre el 20 de agosto y el 23 de septiembre de este año, y los canales de venta incluían Tokopedia, Shopee y la compra directa. De los 48 compradores con los que se pusieron en contacto, hasta ahora solo se han confirmado estos tres casos; no se han detectado implantes similares en otros distribuidores ni en otros modelos. Ninguno de los tres propietarios ha informado de pérdidas de criptomonedas.
Los tres procedían del antiguo distribuidor autorizado CryptoBilis. La fecha de compra se acotó al periodo entre el 20 de agosto y el 23 de septiembre de este año, y los canales de venta incluían Tokopedia, Shopee y la compra directa. De los 48 compradores con los que se pusieron en contacto, hasta ahora solo se han confirmado estos tres casos; no se han detectado implantes similares en otros distribuidores ni en otros modelos. Ninguno de los tres propietarios ha informado de pérdidas de criptomonedas.
260


·
--
🔓 Trezor descubre implantes ocultos que roban frases de recuperación en billeteras Safe 5 revendidas
Trezor afirma que tres dispositivos Trezor Safe 5 comprados al revendedor CryptoBilis entre el 20 de agosto y el 23 de septiembre contenían una placa de circuito adicional instalada entre la placa principal y la pantalla. El implante copia las palabras de recuperación y las frases de contraseña que aparecen en la pantalla, las cifra y las envía a través de la red móvil a un servidor controlado por un atacante. El firmware 2.13.1, publicado el 11 de noviembre, impide que los implantes detectados hasta ahora capturen información, y Trezor ha reducido su red de revendedores en aproximadamente un 80 %. Ningún cliente ha informado de pérdidas de fondos, pero se recomienda a quienes compraron el dispositivo a CryptoBilis que transfieran sus fondos a una nueva billetera con una nueva frase semilla.
⭐ Los ataques a la cadena de suministro de las billeteras de hardware afectan al núcleo de la autocustodia: un recordatorio de que los dispositivos deben comprarse únicamente a través de canales oficiales.
#Trezor #CryptoSecurity #SelfCustody #BilleteraDeHardware
🔓 Trezor descubre implantes ocultos que roban frases de recuperación en billeteras Safe 5 revendidas
Trezor afirma que tres dispositivos Trezor Safe 5 comprados al revendedor CryptoBilis entre el 20 de agosto y el 23 de septiembre contenían una placa de circuito adicional instalada entre la placa principal y la pantalla. El implante copia las palabras de recuperación y las frases de contraseña que aparecen en la pantalla, las cifra y las envía a través de la red móvil a un servidor controlado por un atacante. El firmware 2.13.1, publicado el 11 de noviembre, impide que los implantes detectados hasta ahora capturen información, y Trezor ha reducido su red de revendedores en aproximadamente un 80 %. Ningún cliente ha informado de pérdidas de fondos, pero se recomienda a quienes compraron el dispositivo a CryptoBilis que transfieran sus fondos a una nueva billetera con una nueva frase semilla.
⭐ Los ataques a la cadena de suministro de las billeteras de hardware afectan al núcleo de la autocustodia: un recordatorio de que los dispositivos deben comprarse únicamente a través de canales oficiales.
#Trezor #CryptoSecurity #SelfCustody #BilleteraDeHardware
Trezor afirma que tres dispositivos Trezor Safe 5 comprados al revendedor CryptoBilis entre el 20 de agosto y el 23 de septiembre contenían una placa de circuito adicional instalada entre la placa principal y la pantalla. El implante copia las palabras de recuperación y las frases de contraseña que aparecen en la pantalla, las cifra y las envía a través de la red móvil a un servidor controlado por un atacante. El firmware 2.13.1, publicado el 11 de noviembre, impide que los implantes detectados hasta ahora capturen información, y Trezor ha reducido su red de revendedores en aproximadamente un 80 %. Ningún cliente ha informado de pérdidas de fondos, pero se recomienda a quienes compraron el dispositivo a CryptoBilis que transfieran sus fondos a una nueva billetera con una nueva frase semilla.
⭐ Los ataques a la cadena de suministro de las billeteras de hardware afectan al núcleo de la autocustodia: un recordatorio de que los dispositivos deben comprarse únicamente a través de canales oficiales.
#Trezor #CryptoSecurity #SelfCustody #BilleteraDeHardware
93
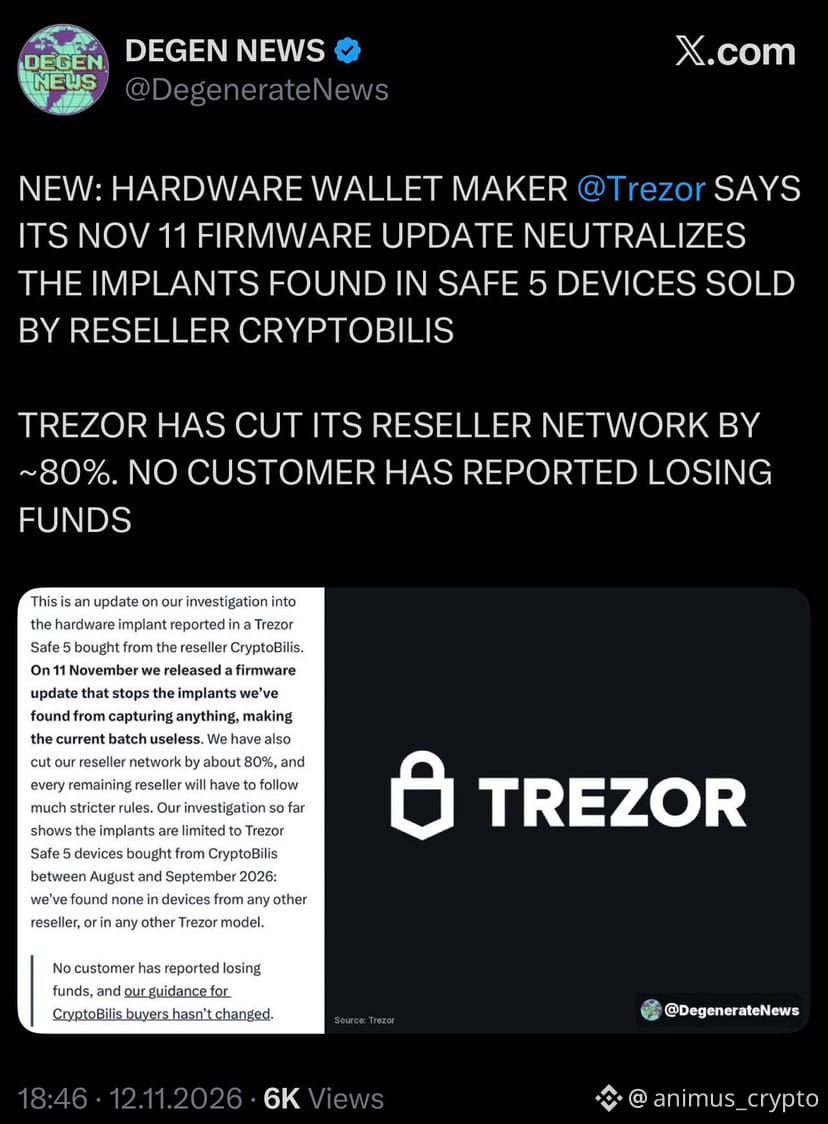
🔐 Trezor afirma que una actualización del firmware puede neutralizar implantes de hardware maliciosos encontrados en algunas billeteras Safe 5 vendidas por el distribuidor Cryptobilis.
La empresa también redujo su red de distribuidores en alrededor de un 80%.
Trezor afirma que ningún cliente ha reportado pérdidas de fondos.
#Trezor #CryptoSecurity #Carteras
🔐 Trezor afirma que una actualización del firmware puede neutralizar implantes de hardware maliciosos encontrados en algunas billeteras Safe 5 vendidas por el distribuidor Cryptobilis.
La empresa también redujo su red de distribuidores en alrededor de un 80%.
Trezor afirma que ningún cliente ha reportado pérdidas de fondos.
#Trezor #CryptoSecurity #Carteras
La empresa también redujo su red de distribuidores en alrededor de un 80%.
Trezor afirma que ningún cliente ha reportado pérdidas de fondos.
#Trezor #CryptoSecurity #Carteras
95

¿Recibiste $BTC en un Trezor Safe 5 de CryptoBilis? Muévelo a una nueva semilla.
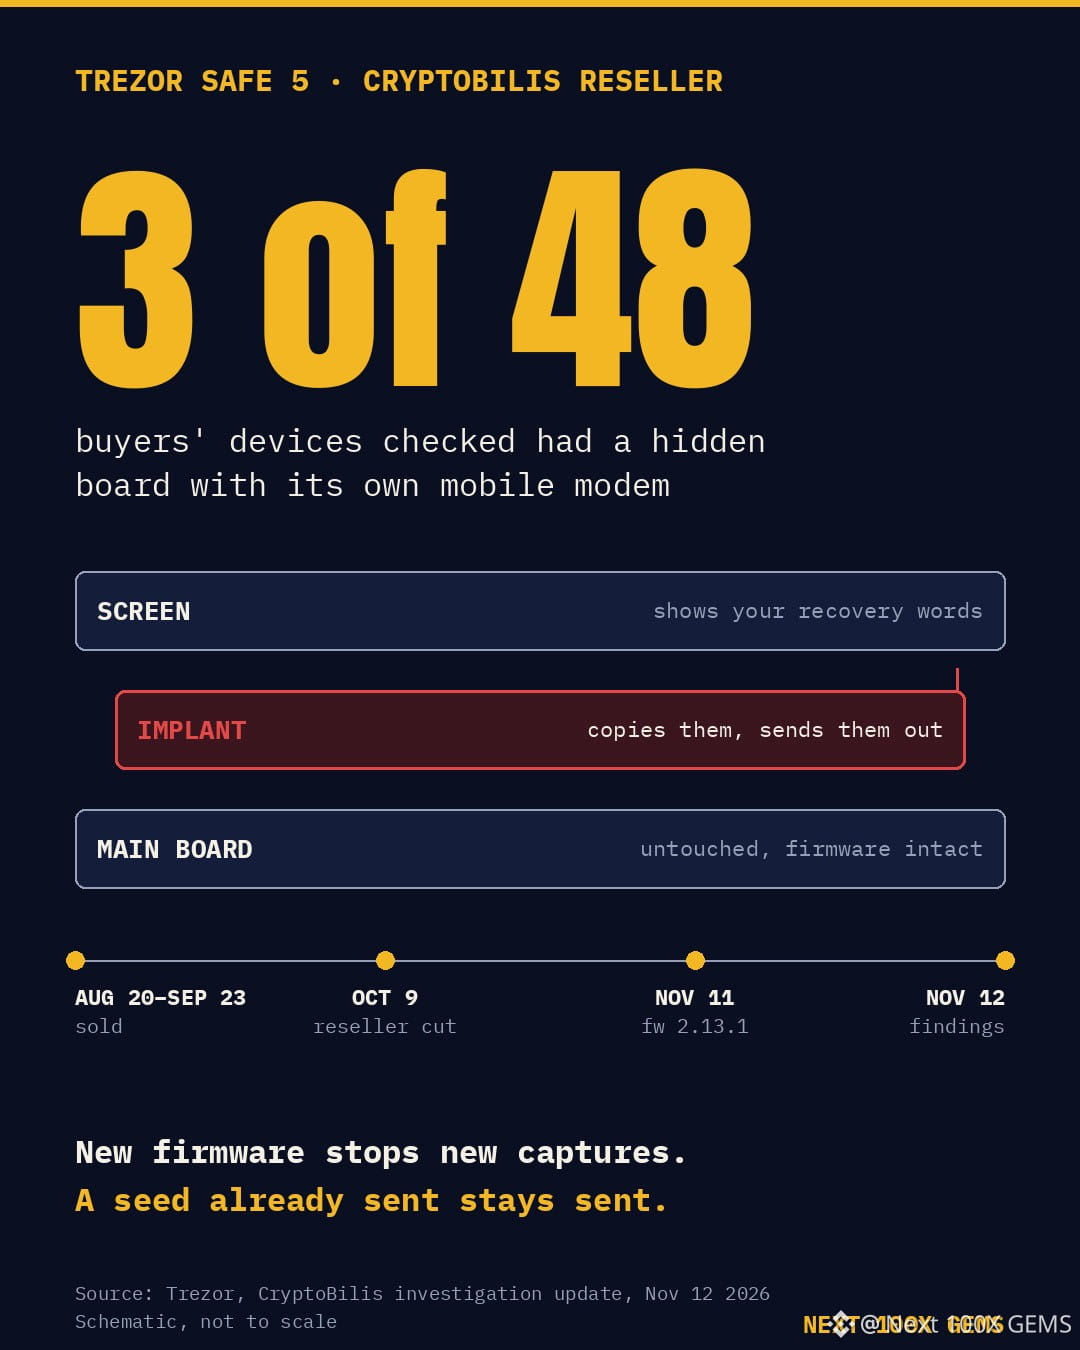
Trezor revisó los dispositivos de 48 personas que compraron en esa tienda. Tres Safe 5 tenían una placa adicional entre la placa principal y la pantalla, con su propio módem móvil. Copia las palabras de recuperación a medida que aparecen y las envía. Los tres se vendieron entre el 20 de agosto y el 23 de septiembre. Nadie ha informado de pérdidas de fondos.
El firmware 2.13.1, publicado el 11 de noviembre, impide que este implante capture nada nuevo. No puede recuperar una semilla que ya se haya filtrado, así que Trezor sigue recomendando transferir los fondos a una cartera nueva. También redujo su lista de distribuidores en alrededor de un 80 %.
El mismo riesgo #CryptoSecurity afectó a compradores de Ledger en esa tienda en octubre.
Compra la cartera directamente a quienes la fabrican.
#Trezor
Esto no es asesoramiento financiero. Investiga por tu cuenta.
¿Recibiste $BTC en un Trezor Safe 5 de CryptoBilis? Muévelo a una nueva semilla.
Trezor revisó los dispositivos de 48 personas que compraron en esa tienda. Tres Safe 5 tenían una placa adicional entre la placa principal y la pantalla, con su propio módem móvil. Copia las palabras de recuperación a medida que aparecen y las envía. Los tres se vendieron entre el 20 de agosto y el 23 de septiembre. Nadie ha informado de pérdidas de fondos.
El firmware 2.13.1, publicado el 11 de noviembre, impide que este implante capture nada nuevo. No puede recuperar una semilla que ya se haya filtrado, así que Trezor sigue recomendando transferir los fondos a una cartera nueva. También redujo su lista de distribuidores en alrededor de un 80 %.
El mismo riesgo #CryptoSecurity afectó a compradores de Ledger en esa tienda en octubre.
Compra la cartera directamente a quienes la fabrican.
#Trezor
Esto no es asesoramiento financiero. Investiga por tu cuenta.
Trezor revisó los dispositivos de 48 personas que compraron en esa tienda. Tres Safe 5 tenían una placa adicional entre la placa principal y la pantalla, con su propio módem móvil. Copia las palabras de recuperación a medida que aparecen y las envía. Los tres se vendieron entre el 20 de agosto y el 23 de septiembre. Nadie ha informado de pérdidas de fondos.
El firmware 2.13.1, publicado el 11 de noviembre, impide que este implante capture nada nuevo. No puede recuperar una semilla que ya se haya filtrado, así que Trezor sigue recomendando transferir los fondos a una cartera nueva. También redujo su lista de distribuidores en alrededor de un 80 %.
El mismo riesgo #CryptoSecurity afectó a compradores de Ledger en esa tienda en octubre.
Compra la cartera directamente a quienes la fabrican.
#Trezor
Esto no es asesoramiento financiero. Investiga por tu cuenta.
160
🚨 Trezor detectó dispositivos espía dentro de monederos hardware
La empresa confirmó el hallazgo de módulos maliciosos en tres Trezor Safe 5 vendidos a través del revendedor CryptoBilis. Los implantes, ocultos entre la placa y la pantalla, podrían interceptar frases semilla y contraseñas y enviarlas a los atacantes a través de la red móvil.
🔒 Por el momento, no se ha confirmado ningún robo de fondos. Trezor lanzó el firmware de seguridad 2.13.1 y redujo su red de revendedores en aproximadamente un 80%.
A los compradores de dispositivos a CryptoBilis desde marzo de 2026 se les ofrece un reemplazo gratuito o un reembolso.
#TREZOR
🚨 Trezor detectó dispositivos espía dentro de monederos hardware
La empresa confirmó el hallazgo de módulos maliciosos en tres Trezor Safe 5 vendidos a través del revendedor CryptoBilis. Los implantes, ocultos entre la placa y la pantalla, podrían interceptar frases semilla y contraseñas y enviarlas a los atacantes a través de la red móvil.
🔒 Por el momento, no se ha confirmado ningún robo de fondos. Trezor lanzó el firmware de seguridad 2.13.1 y redujo su red de revendedores en aproximadamente un 80%.
A los compradores de dispositivos a CryptoBilis desde marzo de 2026 se les ofrece un reemplazo gratuito o un reembolso.
#TREZOR
La empresa confirmó el hallazgo de módulos maliciosos en tres Trezor Safe 5 vendidos a través del revendedor CryptoBilis. Los implantes, ocultos entre la placa y la pantalla, podrían interceptar frases semilla y contraseñas y enviarlas a los atacantes a través de la red móvil.
🔒 Por el momento, no se ha confirmado ningún robo de fondos. Trezor lanzó el firmware de seguridad 2.13.1 y redujo su red de revendedores en aproximadamente un 80%.
A los compradores de dispositivos a CryptoBilis desde marzo de 2026 se les ofrece un reemplazo gratuito o un reembolso.
#TREZOR
1
79

·
--
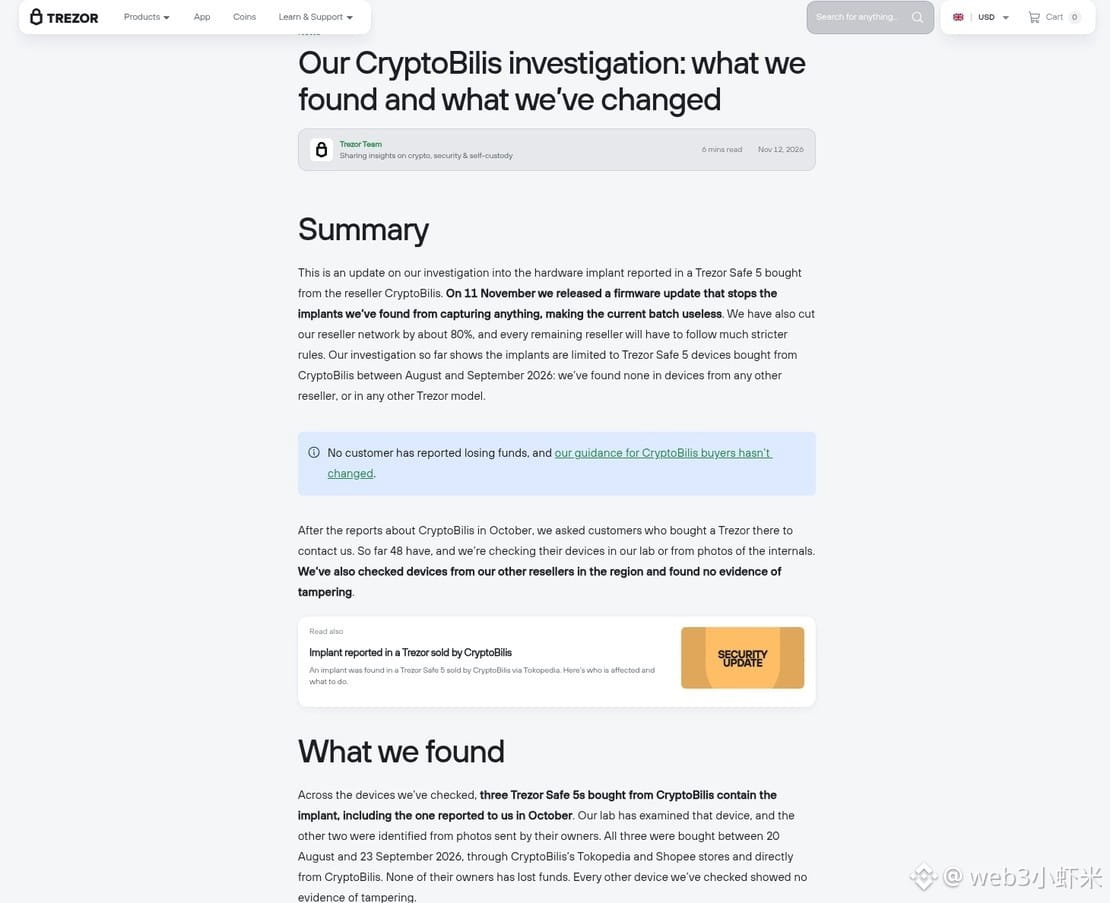
Trezor publicó hoy una actualización de su investigación: el laboratorio confirmó que, hasta ahora, 3 unidades de Trezor Safe 5 compradas al distribuidor CryptoBilis tenían implantes de hardware diseñados para robar frases de recuperación. Una unidad fue abierta y examinada por la empresa; las fotos internas de las otras dos, enviadas por usuarios, confirmaron el hallazgo. Todas se compraron entre el 20 de agosto y el 23 de septiembre de este año, en las tiendas de este distribuidor en Tokopedia y Shopee, así como a través de su canal de venta directa CryptoBilis.
La empresa indicó que, por el momento, ningún cliente ha informado de robos de fondos y que no se han encontrado casos similares en otros distribuidores ni en otros modelos. El firmware 2.13.1, publicado el 11 de noviembre, inutiliza los implantes detectados; aun así, la empresa recomienda a quienes hayan comprado dispositivos de CryptoBilis que transfieran sus activos a una cartera con una frase de recuperación completamente nueva, ya que una actualización de firmware no puede reparar una copia de seguridad que ya haya sido interceptada. También se ha retirado alrededor del 80 % de los dispositivos de la red de distribuidores.
En cuanto a las carteras de hardware, lo más seguro sigue siendo comprarlas en el sitio web oficial o a través de canales autorizados verificados.
#Trezor #CarteraDeHardware
Trezor publicó hoy una actualización de su investigación: el laboratorio confirmó que, hasta ahora, 3 unidades de Trezor Safe 5 compradas al distribuidor CryptoBilis tenían implantes de hardware diseñados para robar frases de recuperación. Una unidad fue abierta y examinada por la empresa; las fotos internas de las otras dos, enviadas por usuarios, confirmaron el hallazgo. Todas se compraron entre el 20 de agosto y el 23 de septiembre de este año, en las tiendas de este distribuidor en Tokopedia y Shopee, así como a través de su canal de venta directa CryptoBilis.
La empresa indicó que, por el momento, ningún cliente ha informado de robos de fondos y que no se han encontrado casos similares en otros distribuidores ni en otros modelos. El firmware 2.13.1, publicado el 11 de noviembre, inutiliza los implantes detectados; aun así, la empresa recomienda a quienes hayan comprado dispositivos de CryptoBilis que transfieran sus activos a una cartera con una frase de recuperación completamente nueva, ya que una actualización de firmware no puede reparar una copia de seguridad que ya haya sido interceptada. También se ha retirado alrededor del 80 % de los dispositivos de la red de distribuidores.
En cuanto a las carteras de hardware, lo más seguro sigue siendo comprarlas en el sitio web oficial o a través de canales autorizados verificados.
#Trezor #CarteraDeHardware
La empresa indicó que, por el momento, ningún cliente ha informado de robos de fondos y que no se han encontrado casos similares en otros distribuidores ni en otros modelos. El firmware 2.13.1, publicado el 11 de noviembre, inutiliza los implantes detectados; aun así, la empresa recomienda a quienes hayan comprado dispositivos de CryptoBilis que transfieran sus activos a una cartera con una frase de recuperación completamente nueva, ya que una actualización de firmware no puede reparar una copia de seguridad que ya haya sido interceptada. También se ha retirado alrededor del 80 % de los dispositivos de la red de distribuidores.
En cuanto a las carteras de hardware, lo más seguro sigue siendo comprarlas en el sitio web oficial o a través de canales autorizados verificados.
#Trezor #CarteraDeHardware
1
·
--
Anuncio patrocinado suplanta a Trezor Suite: introdujeron la frase semilla y les vaciaron la cartera en minutos
A finales de octubre, alguien buscó Trezor Suite en Google. Por encima del resultado legítimo aparecía un anuncio. Al hacer clic, se llegaba a una página de software de cartera muy parecida a la original, alojada a veces en un dominio propio y otras, oculta en una página de Google Sites. La página pedía a los usuarios que introdujeran su frase semilla, supuestamente para recuperar la cartera. Quienes lo hicieron descubrieron a los pocos minutos que su saldo había desaparecido.
Por ahora, esta campaña solo tiene 5 denuncias en Chainabuse, procedentes de varios países. Una de las personas denunciantes dijo que ya había presentado una denuncia ante la policía checa. Las pérdidas incluyen bitcoin, ether y stablecoins. La herramienta de análisis on-chain Coinator solo rastreó la parte correspondiente a bitcoin, y el volumen que encontró fue mucho mayor que el reflejado en las denuncias.
El dinero no llegó directamente a las carteras de los estafadores, sino que primero pasó por dos direcciones de cobro fijas. La primera recibió 39 transacciones, por un total de 3,32 bitcoins, entre el 27 y el 31 de octubre. La mayor transacción individual superó los 0,2 bitcoins, según una de las denuncias. La segunda dirección no tenía ninguna denuncia asociada, pero recibió 56 transacciones, por un total de 8,17 bitcoins: más del doble que la primera. Entre ambas suman unas 95 transacciones y 11,49 bitcoins.
El 31 de octubre a las 15:57 UTC, una transacción con 56 entradas vació de una sola vez la segunda dirección. Doce minutos después, otra transacción con 33 entradas vació la primera. El dinero de ambas fue a parar a la misma dirección intermediaria. Esta dirección recibió un total de 21,62 bitcoins; la diferencia procedía de fondos recibidos anteriormente. Coinator considera que el grupo ya había recibido fondos similares en el pasado. Ese mismo día, a partir de las 17:12 UTC, la dirección intermediaria empezó a distribuir el dinero en varios lotes: primero 2,0 bitcoins, luego 2,86 y, por último, 1,54. Las comisiones de las tres transacciones fueron exactamente de 564 satoshis, y también coincidían la versión, el tiempo de bloqueo y el indicador de reemplazabilidad: claramente procedían de la misma cartera.
De las tres transferencias, los 2,0 y los 2,86 bitcoins seguían intactos en sus direcciones originales el 3 de noviembre. Los 1,54 bitcoins se movieron esa misma noche en tres pasos: primero una transferencia de prueba de 0,01, luego 0,5 y, por último, 1,03. Cada paso pasó por una dirección intermediaria y, finalmente, todos los fondos llegaron a la cartera caliente de un mismo servicio de custodia. Desde febrero de 2025, esta cartera caliente ha registrado alrededor de 139.000 transacciones, ha movido unos 37.000 bitcoins y está vinculada a 162.000 direcciones de depósito, casi todas utilizadas una sola vez. En agosto, esa misma cartera caliente recibió fondos de una estafa de falso soporte de Kraken; a finales de octubre también fue el destino final de un caso en Argentina. Tres estafas distintas, un mismo destino para el dinero.
Hay un detalle que puede llevar fácilmente a seguir una pista equivocada. La transferencia de prueba de 0,01 bitcoins llegó a una dirección de depósito. Unas horas después, los fondos de esa dirección se gastaron junto con los de otras 8 direcciones de depósito y 2 entradas de la propia cartera caliente. De ahí, 0,29 bitcoins fueron a parar a una dirección nueva, lo que parece indicar que los estafadores recuperaron el dinero e incluso sacaron más. En realidad, era un pago del servicio de custodia a uno de sus clientes. Tanto las direcciones de depósito como la cartera caliente pertenecen al proveedor del servicio; una vez que el dinero llega a sus manos, deja de importar quién lo depositó originalmente. Si se sigue la cartera caliente pensando que pertenece a los estafadores, se acabará siguiendo a la persona equivocada. Lo que realmente hay que anotar son las dos direcciones de cobro de los estafadores.
Para los pequeños inversores, la conclusión es muy concreta. El software de la cartera solo debe descargarse desde la web oficial del fabricante, y hay que dar por falsos, de entrada, los anuncios que aparecen en los primeros puestos de los resultados de búsqueda. Si una página web te pide la frase semilla, ciérrala; si alguien te la pide por teléfono, cuelga. Una vez que introduces la frase semilla en una página falsa, es como si ya hubieras entregado la cartera. Debes crear una cartera nueva con una frase semilla nueva desde un dispositivo limpio y transferir cuanto antes el dinero que quede. Y no hay que dejar de denunciar: las 5 denuncias solo muestran la punta del iceberg, y cada denuncia adicional aumenta la posibilidad de que se detecten las direcciones de cobro.
Mi conclusión es sencilla: antes de descargar una cartera, comprueba el dominio de la web oficial; evita siempre los anuncios patrocinados que aparecen en primer lugar. Tomarse ese momento sirve más que intentar rastrear las transacciones on-chain después.
Cuando descargas software para una cartera, ¿haces clic directamente en un resultado de búsqueda o primero compruebas el dominio de la web oficial?
—— Xiaokai, el «puerro» de Web3
Este artículo comparte únicamente opiniones personales y no constituye asesoramiento de inversión. Las fuentes de los hechos son el análisis on-chain de Coinator del 3 de noviembre y los registros de denuncias de Chainabuse.
#Trezor #防骗 #助记词 #RastreoOnChain
Anuncio patrocinado suplanta a Trezor Suite: introdujeron la frase semilla y les vaciaron la cartera en minutos
A finales de octubre, alguien buscó Trezor Suite en Google. Por encima del resultado legítimo aparecía un anuncio. Al hacer clic, se llegaba a una página de software de cartera muy parecida a la original, alojada a veces en un dominio propio y otras, oculta en una página de Google Sites. La página pedía a los usuarios que introdujeran su frase semilla, supuestamente para recuperar la cartera. Quienes lo hicieron descubrieron a los pocos minutos que su saldo había desaparecido.
Por ahora, esta campaña solo tiene 5 denuncias en Chainabuse, procedentes de varios países. Una de las personas denunciantes dijo que ya había presentado una denuncia ante la policía checa. Las pérdidas incluyen bitcoin, ether y stablecoins. La herramienta de análisis on-chain Coinator solo rastreó la parte correspondiente a bitcoin, y el volumen que encontró fue mucho mayor que el reflejado en las denuncias.
El dinero no llegó directamente a las carteras de los estafadores, sino que primero pasó por dos direcciones de cobro fijas. La primera recibió 39 transacciones, por un total de 3,32 bitcoins, entre el 27 y el 31 de octubre. La mayor transacción individual superó los 0,2 bitcoins, según una de las denuncias. La segunda dirección no tenía ninguna denuncia asociada, pero recibió 56 transacciones, por un total de 8,17 bitcoins: más del doble que la primera. Entre ambas suman unas 95 transacciones y 11,49 bitcoins.
El 31 de octubre a las 15:57 UTC, una transacción con 56 entradas vació de una sola vez la segunda dirección. Doce minutos después, otra transacción con 33 entradas vació la primera. El dinero de ambas fue a parar a la misma dirección intermediaria. Esta dirección recibió un total de 21,62 bitcoins; la diferencia procedía de fondos recibidos anteriormente. Coinator considera que el grupo ya había recibido fondos similares en el pasado. Ese mismo día, a partir de las 17:12 UTC, la dirección intermediaria empezó a distribuir el dinero en varios lotes: primero 2,0 bitcoins, luego 2,86 y, por último, 1,54. Las comisiones de las tres transacciones fueron exactamente de 564 satoshis, y también coincidían la versión, el tiempo de bloqueo y el indicador de reemplazabilidad: claramente procedían de la misma cartera.
De las tres transferencias, los 2,0 y los 2,86 bitcoins seguían intactos en sus direcciones originales el 3 de noviembre. Los 1,54 bitcoins se movieron esa misma noche en tres pasos: primero una transferencia de prueba de 0,01, luego 0,5 y, por último, 1,03. Cada paso pasó por una dirección intermediaria y, finalmente, todos los fondos llegaron a la cartera caliente de un mismo servicio de custodia. Desde febrero de 2025, esta cartera caliente ha registrado alrededor de 139.000 transacciones, ha movido unos 37.000 bitcoins y está vinculada a 162.000 direcciones de depósito, casi todas utilizadas una sola vez. En agosto, esa misma cartera caliente recibió fondos de una estafa de falso soporte de Kraken; a finales de octubre también fue el destino final de un caso en Argentina. Tres estafas distintas, un mismo destino para el dinero.
Hay un detalle que puede llevar fácilmente a seguir una pista equivocada. La transferencia de prueba de 0,01 bitcoins llegó a una dirección de depósito. Unas horas después, los fondos de esa dirección se gastaron junto con los de otras 8 direcciones de depósito y 2 entradas de la propia cartera caliente. De ahí, 0,29 bitcoins fueron a parar a una dirección nueva, lo que parece indicar que los estafadores recuperaron el dinero e incluso sacaron más. En realidad, era un pago del servicio de custodia a uno de sus clientes. Tanto las direcciones de depósito como la cartera caliente pertenecen al proveedor del servicio; una vez que el dinero llega a sus manos, deja de importar quién lo depositó originalmente. Si se sigue la cartera caliente pensando que pertenece a los estafadores, se acabará siguiendo a la persona equivocada. Lo que realmente hay que anotar son las dos direcciones de cobro de los estafadores.
Para los pequeños inversores, la conclusión es muy concreta. El software de la cartera solo debe descargarse desde la web oficial del fabricante, y hay que dar por falsos, de entrada, los anuncios que aparecen en los primeros puestos de los resultados de búsqueda. Si una página web te pide la frase semilla, ciérrala; si alguien te la pide por teléfono, cuelga. Una vez que introduces la frase semilla en una página falsa, es como si ya hubieras entregado la cartera. Debes crear una cartera nueva con una frase semilla nueva desde un dispositivo limpio y transferir cuanto antes el dinero que quede. Y no hay que dejar de denunciar: las 5 denuncias solo muestran la punta del iceberg, y cada denuncia adicional aumenta la posibilidad de que se detecten las direcciones de cobro.
Mi conclusión es sencilla: antes de descargar una cartera, comprueba el dominio de la web oficial; evita siempre los anuncios patrocinados que aparecen en primer lugar. Tomarse ese momento sirve más que intentar rastrear las transacciones on-chain después.
Cuando descargas software para una cartera, ¿haces clic directamente en un resultado de búsqueda o primero compruebas el dominio de la web oficial?
—— Xiaokai, el «puerro» de Web3
Este artículo comparte únicamente opiniones personales y no constituye asesoramiento de inversión. Las fuentes de los hechos son el análisis on-chain de Coinator del 3 de noviembre y los registros de denuncias de Chainabuse.
#Trezor #防骗 #助记词 #RastreoOnChain
A finales de octubre, alguien buscó Trezor Suite en Google. Por encima del resultado legítimo aparecía un anuncio. Al hacer clic, se llegaba a una página de software de cartera muy parecida a la original, alojada a veces en un dominio propio y otras, oculta en una página de Google Sites. La página pedía a los usuarios que introdujeran su frase semilla, supuestamente para recuperar la cartera. Quienes lo hicieron descubrieron a los pocos minutos que su saldo había desaparecido.
Por ahora, esta campaña solo tiene 5 denuncias en Chainabuse, procedentes de varios países. Una de las personas denunciantes dijo que ya había presentado una denuncia ante la policía checa. Las pérdidas incluyen bitcoin, ether y stablecoins. La herramienta de análisis on-chain Coinator solo rastreó la parte correspondiente a bitcoin, y el volumen que encontró fue mucho mayor que el reflejado en las denuncias.
El dinero no llegó directamente a las carteras de los estafadores, sino que primero pasó por dos direcciones de cobro fijas. La primera recibió 39 transacciones, por un total de 3,32 bitcoins, entre el 27 y el 31 de octubre. La mayor transacción individual superó los 0,2 bitcoins, según una de las denuncias. La segunda dirección no tenía ninguna denuncia asociada, pero recibió 56 transacciones, por un total de 8,17 bitcoins: más del doble que la primera. Entre ambas suman unas 95 transacciones y 11,49 bitcoins.
El 31 de octubre a las 15:57 UTC, una transacción con 56 entradas vació de una sola vez la segunda dirección. Doce minutos después, otra transacción con 33 entradas vació la primera. El dinero de ambas fue a parar a la misma dirección intermediaria. Esta dirección recibió un total de 21,62 bitcoins; la diferencia procedía de fondos recibidos anteriormente. Coinator considera que el grupo ya había recibido fondos similares en el pasado. Ese mismo día, a partir de las 17:12 UTC, la dirección intermediaria empezó a distribuir el dinero en varios lotes: primero 2,0 bitcoins, luego 2,86 y, por último, 1,54. Las comisiones de las tres transacciones fueron exactamente de 564 satoshis, y también coincidían la versión, el tiempo de bloqueo y el indicador de reemplazabilidad: claramente procedían de la misma cartera.
De las tres transferencias, los 2,0 y los 2,86 bitcoins seguían intactos en sus direcciones originales el 3 de noviembre. Los 1,54 bitcoins se movieron esa misma noche en tres pasos: primero una transferencia de prueba de 0,01, luego 0,5 y, por último, 1,03. Cada paso pasó por una dirección intermediaria y, finalmente, todos los fondos llegaron a la cartera caliente de un mismo servicio de custodia. Desde febrero de 2025, esta cartera caliente ha registrado alrededor de 139.000 transacciones, ha movido unos 37.000 bitcoins y está vinculada a 162.000 direcciones de depósito, casi todas utilizadas una sola vez. En agosto, esa misma cartera caliente recibió fondos de una estafa de falso soporte de Kraken; a finales de octubre también fue el destino final de un caso en Argentina. Tres estafas distintas, un mismo destino para el dinero.
Hay un detalle que puede llevar fácilmente a seguir una pista equivocada. La transferencia de prueba de 0,01 bitcoins llegó a una dirección de depósito. Unas horas después, los fondos de esa dirección se gastaron junto con los de otras 8 direcciones de depósito y 2 entradas de la propia cartera caliente. De ahí, 0,29 bitcoins fueron a parar a una dirección nueva, lo que parece indicar que los estafadores recuperaron el dinero e incluso sacaron más. En realidad, era un pago del servicio de custodia a uno de sus clientes. Tanto las direcciones de depósito como la cartera caliente pertenecen al proveedor del servicio; una vez que el dinero llega a sus manos, deja de importar quién lo depositó originalmente. Si se sigue la cartera caliente pensando que pertenece a los estafadores, se acabará siguiendo a la persona equivocada. Lo que realmente hay que anotar son las dos direcciones de cobro de los estafadores.
Para los pequeños inversores, la conclusión es muy concreta. El software de la cartera solo debe descargarse desde la web oficial del fabricante, y hay que dar por falsos, de entrada, los anuncios que aparecen en los primeros puestos de los resultados de búsqueda. Si una página web te pide la frase semilla, ciérrala; si alguien te la pide por teléfono, cuelga. Una vez que introduces la frase semilla en una página falsa, es como si ya hubieras entregado la cartera. Debes crear una cartera nueva con una frase semilla nueva desde un dispositivo limpio y transferir cuanto antes el dinero que quede. Y no hay que dejar de denunciar: las 5 denuncias solo muestran la punta del iceberg, y cada denuncia adicional aumenta la posibilidad de que se detecten las direcciones de cobro.
Mi conclusión es sencilla: antes de descargar una cartera, comprueba el dominio de la web oficial; evita siempre los anuncios patrocinados que aparecen en primer lugar. Tomarse ese momento sirve más que intentar rastrear las transacciones on-chain después.
Cuando descargas software para una cartera, ¿haces clic directamente en un resultado de búsqueda o primero compruebas el dominio de la web oficial?
—— Xiaokai, el «puerro» de Web3
Este artículo comparte únicamente opiniones personales y no constituye asesoramiento de inversión. Las fuentes de los hechos son el análisis on-chain de Coinator del 3 de noviembre y los registros de denuncias de Chainabuse.
#Trezor #防骗 #助记词 #RastreoOnChain
21
·
--
📰 Trezor advierte a los compradores de CryptoBilis: no se debe reutilizar la frase semilla antigua
El 30 de octubre, Trezor informó de una presunta puerta trasera de hardware en un Safe 5 comprado a través de CryptoBilis. La empresa aún no ha investigado el dispositivo ni ha recibido informes de pérdidas, pero recomienda a todos los que hayan comprado cualquier modelo de Trezor a este vendedor desde marzo de 2026 que transfieran sus activos a una nueva cartera con una nueva frase semilla.
Cambiar simplemente el dispositivo y restaurarlo con la frase antigua no servirá de protección: la presunta puerta trasera podría haber leído los datos de la pantalla. Si el dispositivo aún no está configurado, no lo utilice y póngase en contacto con el servicio de asistencia oficial de Trezor para solicitar un reemplazo.
#Trezor #WalletSecurity
📰 Trezor advierte a los compradores de CryptoBilis: no se debe reutilizar la frase semilla antigua
El 30 de octubre, Trezor informó de una presunta puerta trasera de hardware en un Safe 5 comprado a través de CryptoBilis. La empresa aún no ha investigado el dispositivo ni ha recibido informes de pérdidas, pero recomienda a todos los que hayan comprado cualquier modelo de Trezor a este vendedor desde marzo de 2026 que transfieran sus activos a una nueva cartera con una nueva frase semilla.
Cambiar simplemente el dispositivo y restaurarlo con la frase antigua no servirá de protección: la presunta puerta trasera podría haber leído los datos de la pantalla. Si el dispositivo aún no está configurado, no lo utilice y póngase en contacto con el servicio de asistencia oficial de Trezor para solicitar un reemplazo.
#Trezor #WalletSecurity
El 30 de octubre, Trezor informó de una presunta puerta trasera de hardware en un Safe 5 comprado a través de CryptoBilis. La empresa aún no ha investigado el dispositivo ni ha recibido informes de pérdidas, pero recomienda a todos los que hayan comprado cualquier modelo de Trezor a este vendedor desde marzo de 2026 que transfieran sus activos a una nueva cartera con una nueva frase semilla.
Cambiar simplemente el dispositivo y restaurarlo con la frase antigua no servirá de protección: la presunta puerta trasera podría haber leído los datos de la pantalla. Si el dispositivo aún no está configurado, no lo utilice y póngase en contacto con el servicio de asistencia oficial de Trezor para solicitar un reemplazo.
#Trezor #WalletSecurity
38
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#CryptoSelloffTriggersMultipleWhaleLiquidations
173,110 vistas
1,757 están debatiendo
2
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
155,513 vistas
1,537 están debatiendo
3
#WillFOMCMinutesReinforceRateHikeExpectations?
45,227 vistas
730 están debatiendo
4
#BitcoinActiveSupplyInProfitDropsBelow45%
231,319 vistas
1,791 están debatiendo
5
#TONStrategyReports$23.97MQ3NetLoss
20,227 vistas
149 están debatiendo
6
#KavaSaysAbnormalActivityLimitedToKavaLend
153,849 vistas
1,019 están debatiendo
7
#WORPTLetsTouristsConvertCryptoToThaiBaht
55,210 vistas
410 están debatiendo
8
#WhoWillSucceedJensenHuangatNvidia?
355,344 vistas
2,155 están debatiendo
9
#WhatWillDriveCryptoandStocks’NextRebound?
882,347 vistas
3,966 están debatiendo
10
#TradFiForBeginners
849,504 vistas
4,979 están debatiendo