Binance Square
#estafas

estafas

524,956 vistas
322 están debatiendo
Dinero Contado
·
--
Binance puede pagarnos una comisión si operas desde esta publicación. Tres estafas borran carteras cripto todos los días. Y las tres funcionan igual: te meten prisa y te piden una clave. La primera llega por correo o mensaje. Parece el aviso oficial de una plataforma. Hay un problema con tu cuenta, dicen. Tienes que hacer clic ya. El enlace lleva a una página falsa que roba tu contraseña. A eso se le llama phishing. La segunda es alguien que escribe haciéndose pasar por soporte técnico. Te dice que detectó actividad sospechosa. Para "protegerte", necesita tu frase semilla. Ningún equipo de soporte legítimo pide eso jamás. La tercera promete cripto gratis. Un famoso lo recomienda, o un sorteo dice que duplican el $BTC que envías. Si mandas algo, desaparece. El regalo era el anzuelo. CONCEPTOS CLAVE - Ninguna plataforma real te pide tu frase semilla por mensaje. Si alguien la pide, es una estafa, sin importar lo convincente que suene. - La prisa es una táctica. Los estafadores crean urgencia porque la urgencia apaga el juicio. - Un enlace puede parecer legítimo y llevar a una página falsa. Antes de escribir cualquier dato, revisa la dirección completa del sitio. - Los famosos no reparten cripto gratis en redes sociales. Esas publicaciones son siempre falsas. Cuando algo te apure y te pida una clave, cierra la ventana. No hace falta una señal más. Transparencia: Binance puede pagarnos una comisión si operas tras pulsar un símbolo de activo o un enlace de precio de esta publicación. #Estafas #Phishing #FraseSemilla #SeguridadCripto
Binance puede pagarnos una comisión si operas desde esta publicación.

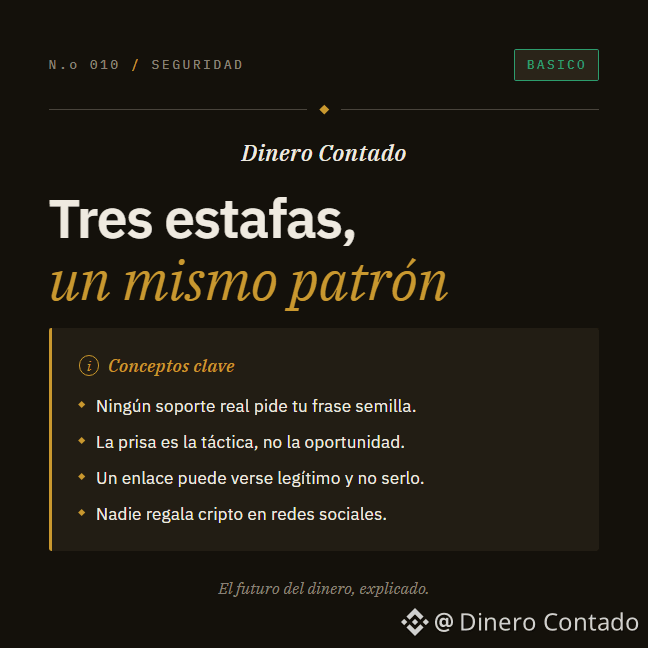
Tres estafas borran carteras cripto todos los días. Y las tres funcionan igual: te meten prisa y te piden una clave.

La primera llega por correo o mensaje. Parece el aviso oficial de una plataforma. Hay un problema con tu cuenta, dicen. Tienes que hacer clic ya. El enlace lleva a una página falsa que roba tu contraseña. A eso se le llama phishing.

La segunda es alguien que escribe haciéndose pasar por soporte técnico. Te dice que detectó actividad sospechosa. Para "protegerte", necesita tu frase semilla. Ningún equipo de soporte legítimo pide eso jamás.

La tercera promete cripto gratis. Un famoso lo recomienda, o un sorteo dice que duplican el $BTC que envías. Si mandas algo, desaparece. El regalo era el anzuelo.

CONCEPTOS CLAVE

- Ninguna plataforma real te pide tu frase semilla por mensaje. Si alguien la pide, es una estafa, sin importar lo convincente que suene.
- La prisa es una táctica. Los estafadores crean urgencia porque la urgencia apaga el juicio.
- Un enlace puede parecer legítimo y llevar a una página falsa. Antes de escribir cualquier dato, revisa la dirección completa del sitio.
- Los famosos no reparten cripto gratis en redes sociales. Esas publicaciones son siempre falsas.

Cuando algo te apure y te pida una clave, cierra la ventana. No hace falta una señal más.

Transparencia: Binance puede pagarnos una comisión si operas tras pulsar un símbolo de activo o un enlace de precio de esta publicación.

#Estafas #Phishing #FraseSemilla #SeguridadCripto
·
--
Alcista
Verificado
LEA CON ATENCIÓN . Las estafas en Binance suelen realizarse a través de ingeniería social, donde criminales suplantan la identidad de la plataforma o engañan a los usuarios para robar sus datos, códigos de seguridad o fondos. Los métodos más comunes incluyen el phishing por SMS, los fraudes en el mercado P2P y las falsas inversiones con ganancias garantizadas. Para reconocer estas tácticas y evitar caer en ellas, es importante conocer cómo operan: 1. Phishing y Falsos SMS/Correos SMS y llamadas de soporte: Los estafadores envían mensajes de texto haciéndose pasar por el soporte de Binance. Alertan sobre "transacciones sospechosas" y proporcionan un número de teléfono para solucionarlo. Al llamar, te manipulan para que entregues tus códigos 2FA (doble factor de autenticación) y así robar tus fondos. Códigos QR engañosos: En el comercio P2P, algunos estafadores envían códigos QR pidiendo que los escanees para "recibir un pago". En realidad, este código inicia sesión en tu cuenta desde el dispositivo del estafador. 2. Estafas en Comercio P2P (Persona a Persona) Comprobantes de pago falsificados: El comprador envía una captura de pantalla editada de una transferencia bancaria o móvil. Te presionan para que liberes las criptomonedas antes de verificar si el dinero realmente está disponible en tu banco. Estafa del triángulo: Dos estafadores intentan realizar dos pedidos separados con un mismo vendedor. Envían pagos incompletos o intentan confundirte para que liberes los activos antes de recibir el monto total. Órdenes canceladas: El estafador retrasa el pago hasta que el sistema cancela la orden. Luego fingen que hicieron la transferencia y te presionan para que liberes las criptomonedas. 3. Esquemas de Falsa Inversión Plataformas "milagrosas" y redes sociales: Cuentas falsas en Telegram, WhatsApp o X (Twitter) ofrecen duplicar tu dinero o prometen rendimientos diarios irreales con poco riesgo. Una vez que envías tus criptomonedas a su billetera, desaparecen. #estafas #Binance
LEA CON ATENCIÓN .

Las estafas en Binance suelen realizarse a través de ingeniería social, donde criminales suplantan la identidad de la plataforma o engañan a los usuarios para robar sus datos, códigos de seguridad o fondos. Los métodos más comunes incluyen el phishing por SMS, los fraudes en el mercado P2P y las falsas inversiones con ganancias garantizadas.

Para reconocer estas tácticas y evitar caer en ellas, es importante conocer cómo operan:

1. Phishing y Falsos SMS/Correos

SMS y llamadas de soporte: Los estafadores envían mensajes de texto haciéndose pasar por el soporte de Binance. Alertan sobre "transacciones sospechosas" y proporcionan un número de teléfono para solucionarlo. Al llamar, te manipulan para que entregues tus códigos 2FA (doble factor de autenticación) y así robar tus fondos.

Códigos QR engañosos: En el comercio P2P, algunos estafadores envían códigos QR pidiendo que los escanees para "recibir un pago". En realidad, este código inicia sesión en tu cuenta desde el dispositivo del estafador.

2. Estafas en Comercio P2P (Persona a Persona)

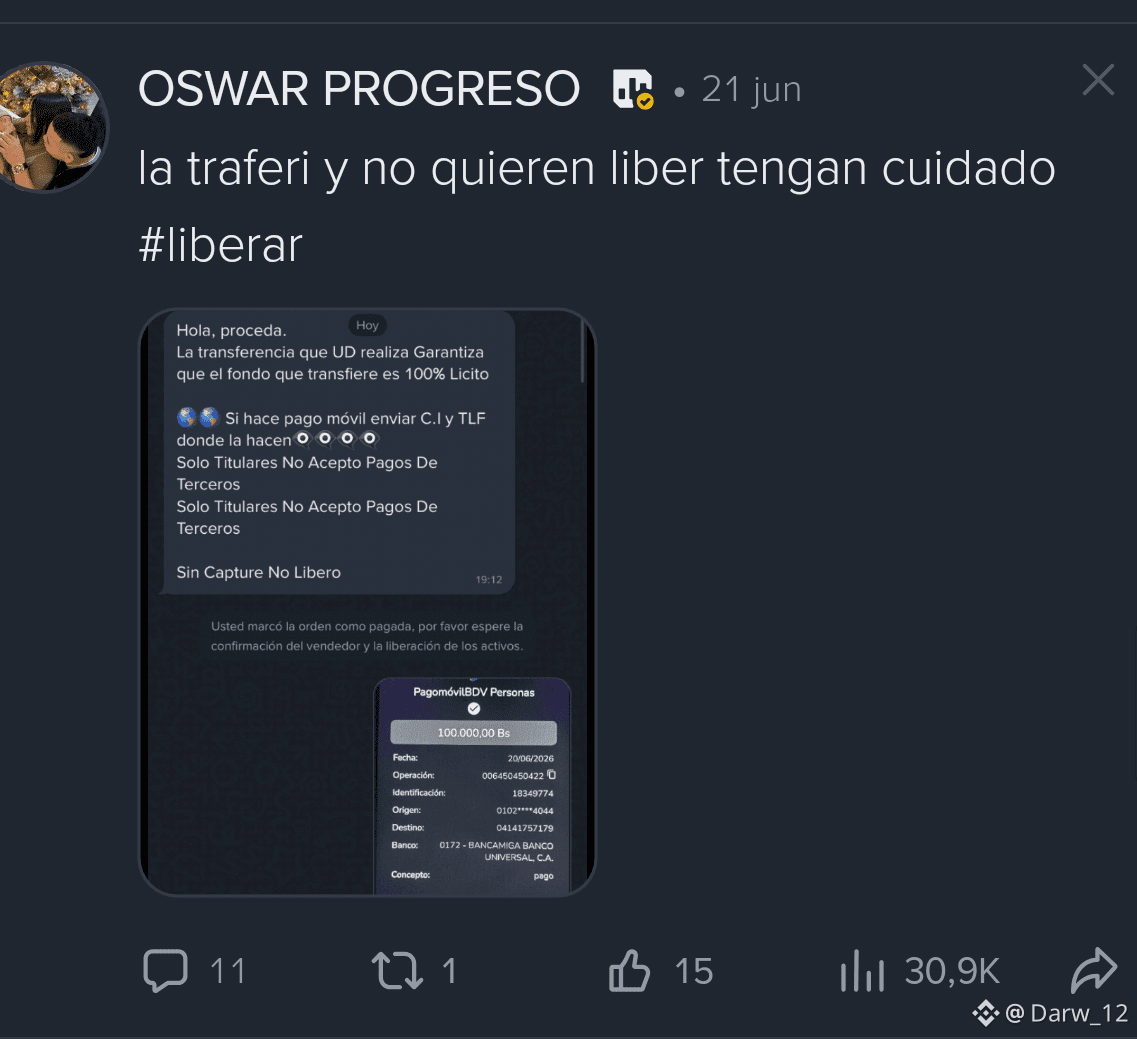
Comprobantes de pago falsificados: El comprador envía una captura de pantalla editada de una transferencia bancaria o móvil. Te presionan para que liberes las criptomonedas antes de verificar si el dinero realmente está disponible en tu banco.

Estafa del triángulo: Dos estafadores intentan realizar dos pedidos separados con un mismo vendedor. Envían pagos incompletos o intentan confundirte para que liberes los activos antes de recibir el monto total.

Órdenes canceladas: El estafador retrasa el pago hasta que el sistema cancela la orden. Luego fingen que hicieron la transferencia y te presionan para que liberes las criptomonedas.

3. Esquemas de Falsa Inversión

Plataformas "milagrosas" y redes sociales: Cuentas falsas en Telegram, WhatsApp o X (Twitter) ofrecen duplicar tu dinero o prometen rendimientos diarios irreales con poco riesgo. Una vez que envías tus criptomonedas a su billetera, desaparecen.

#estafas #Binance
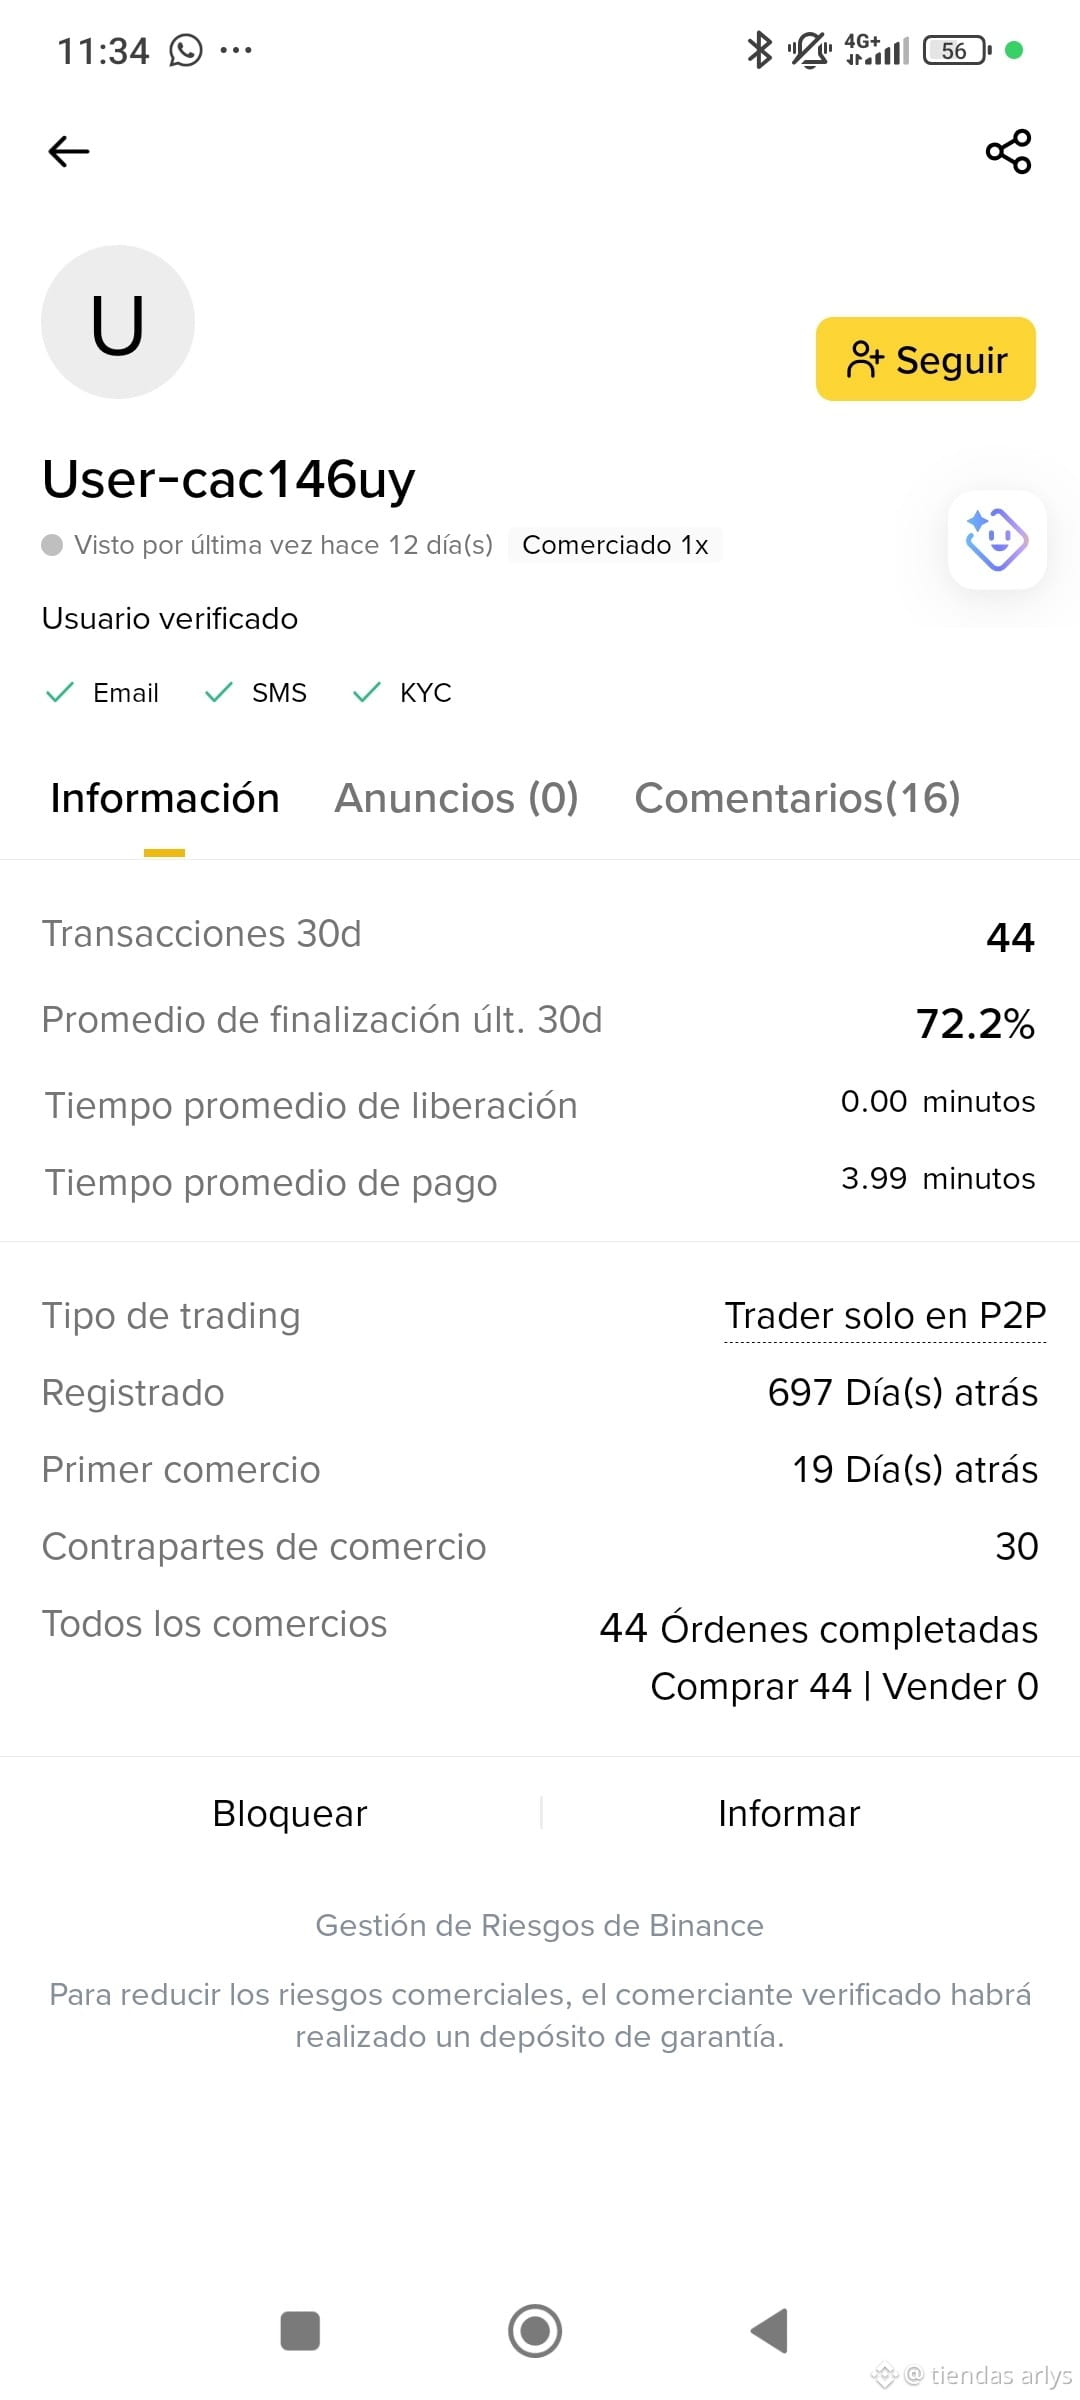
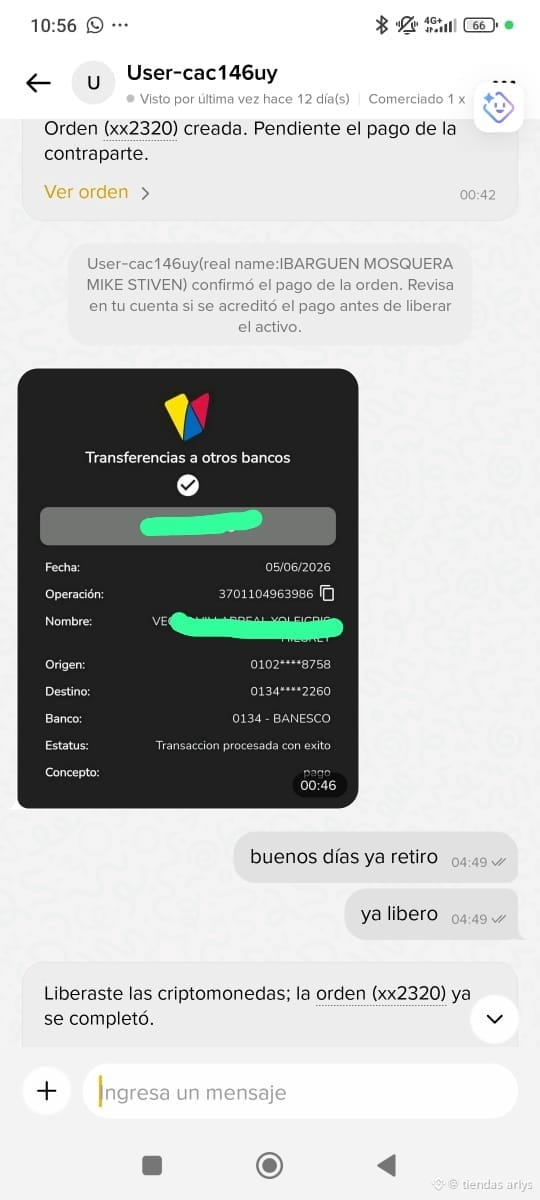
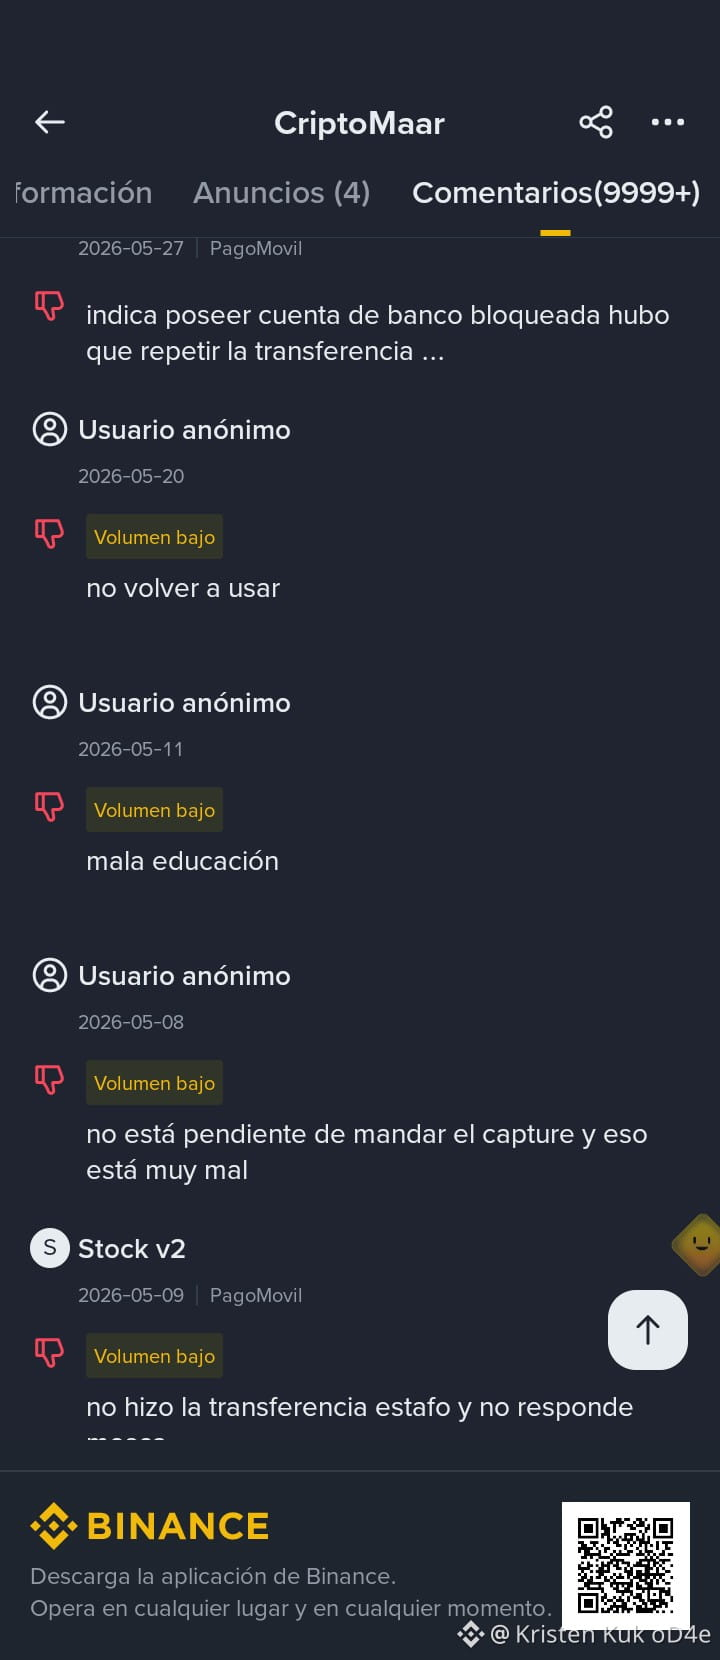
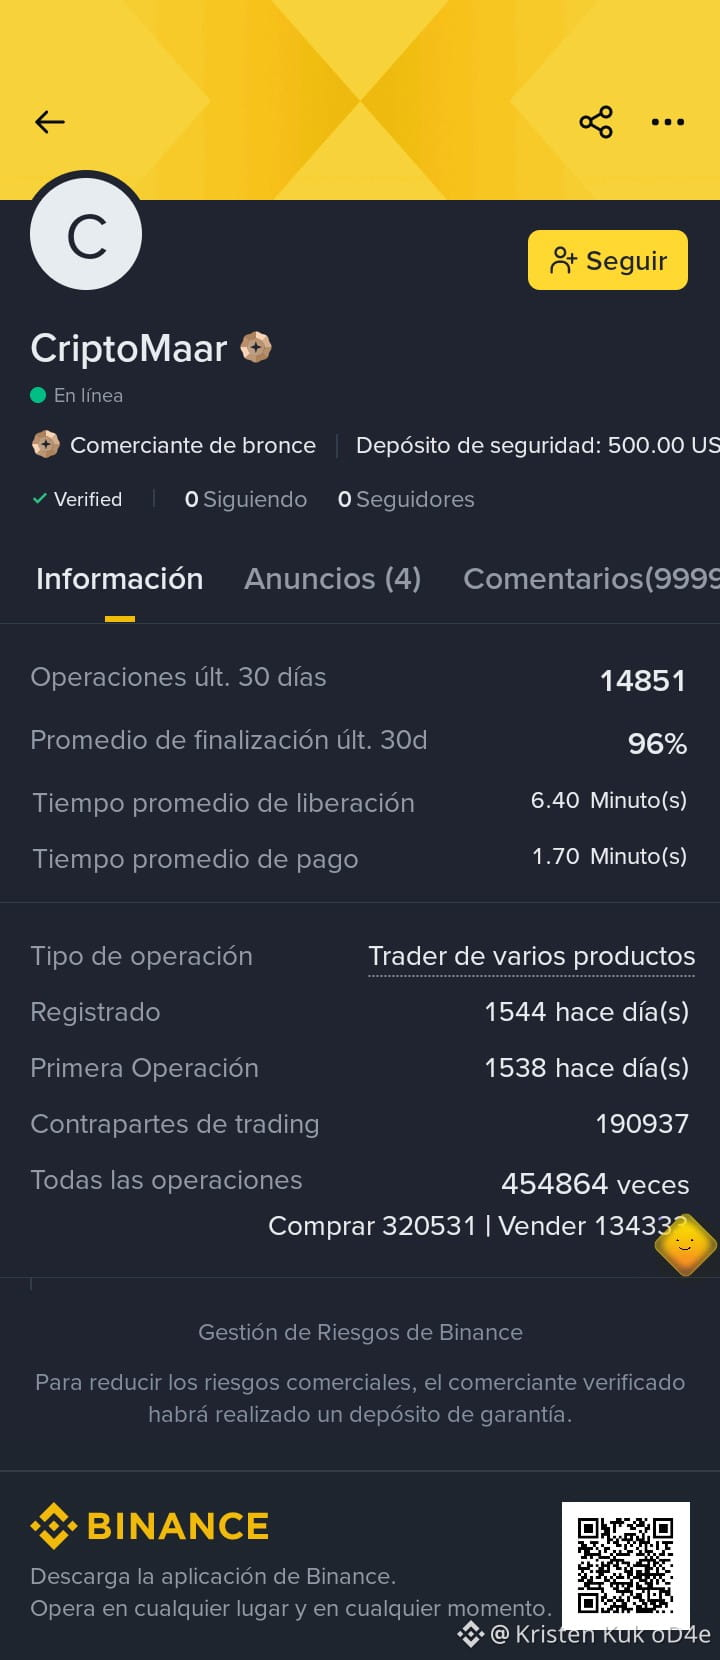
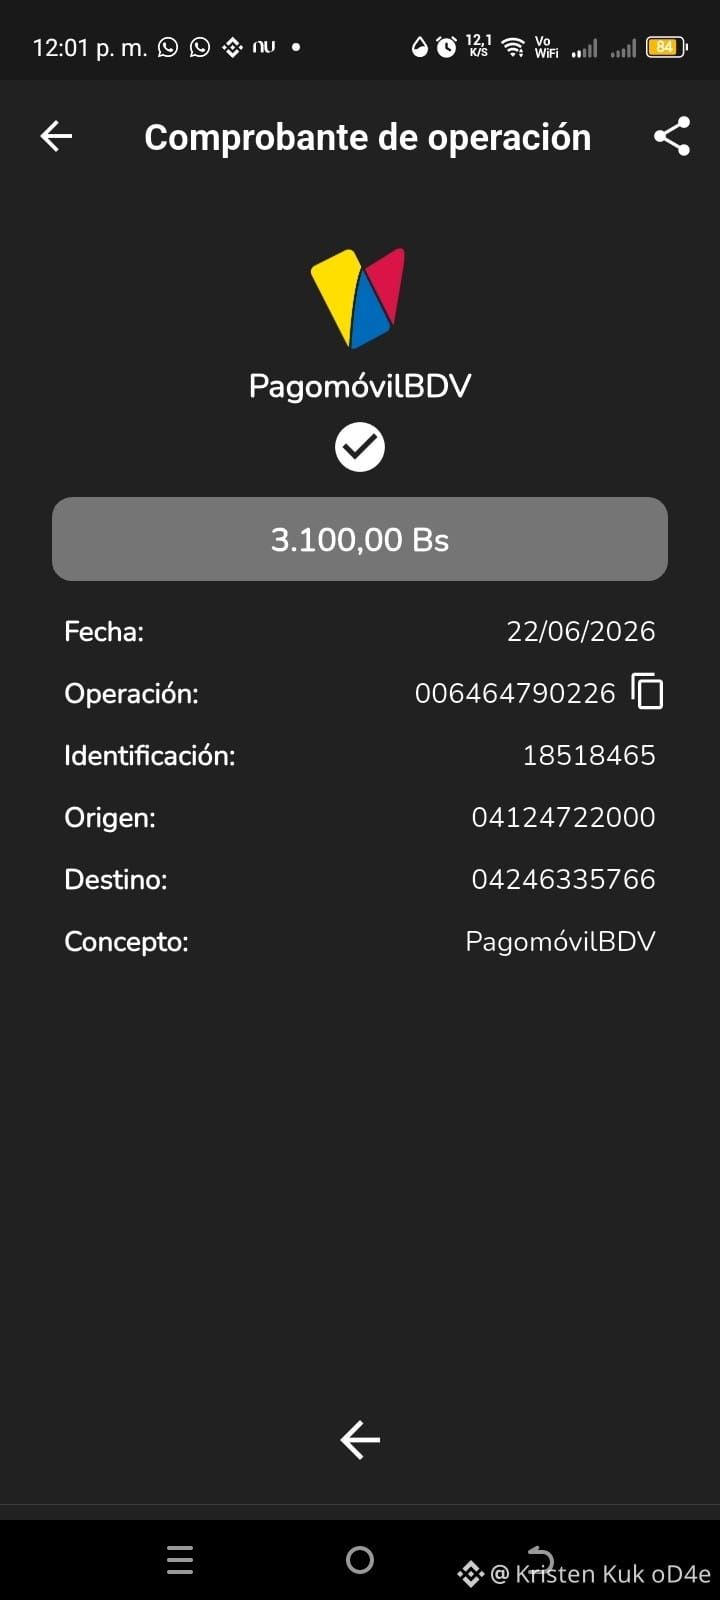
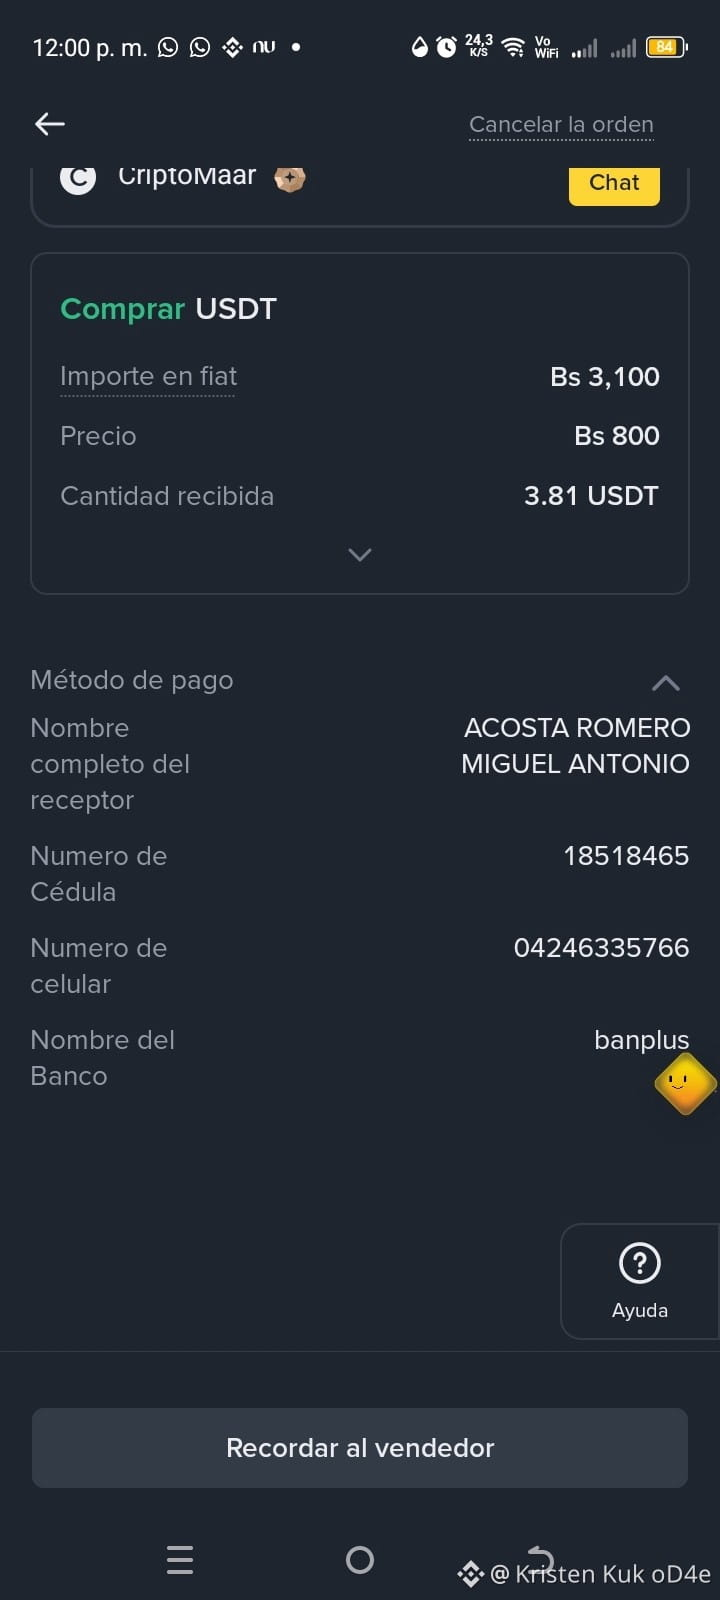
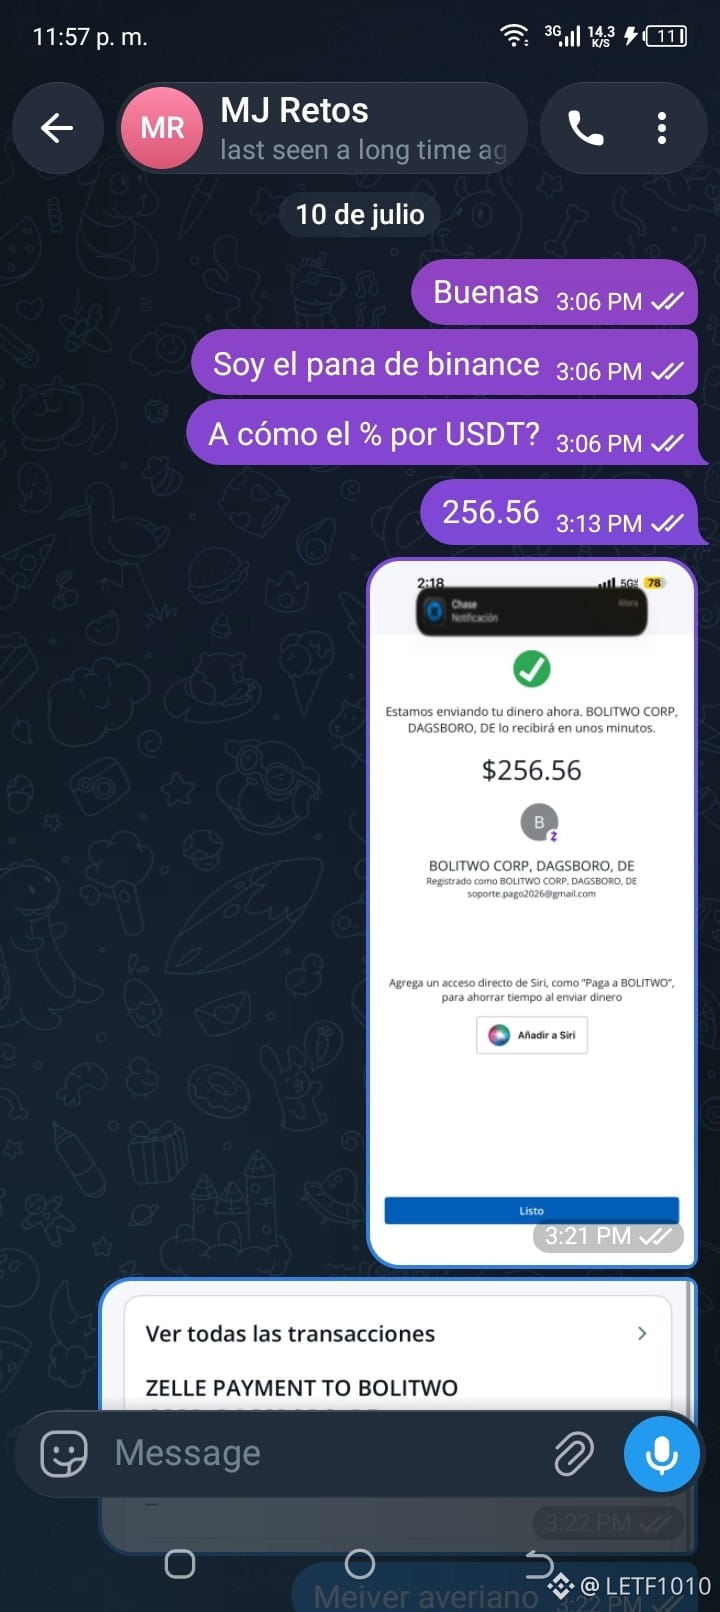
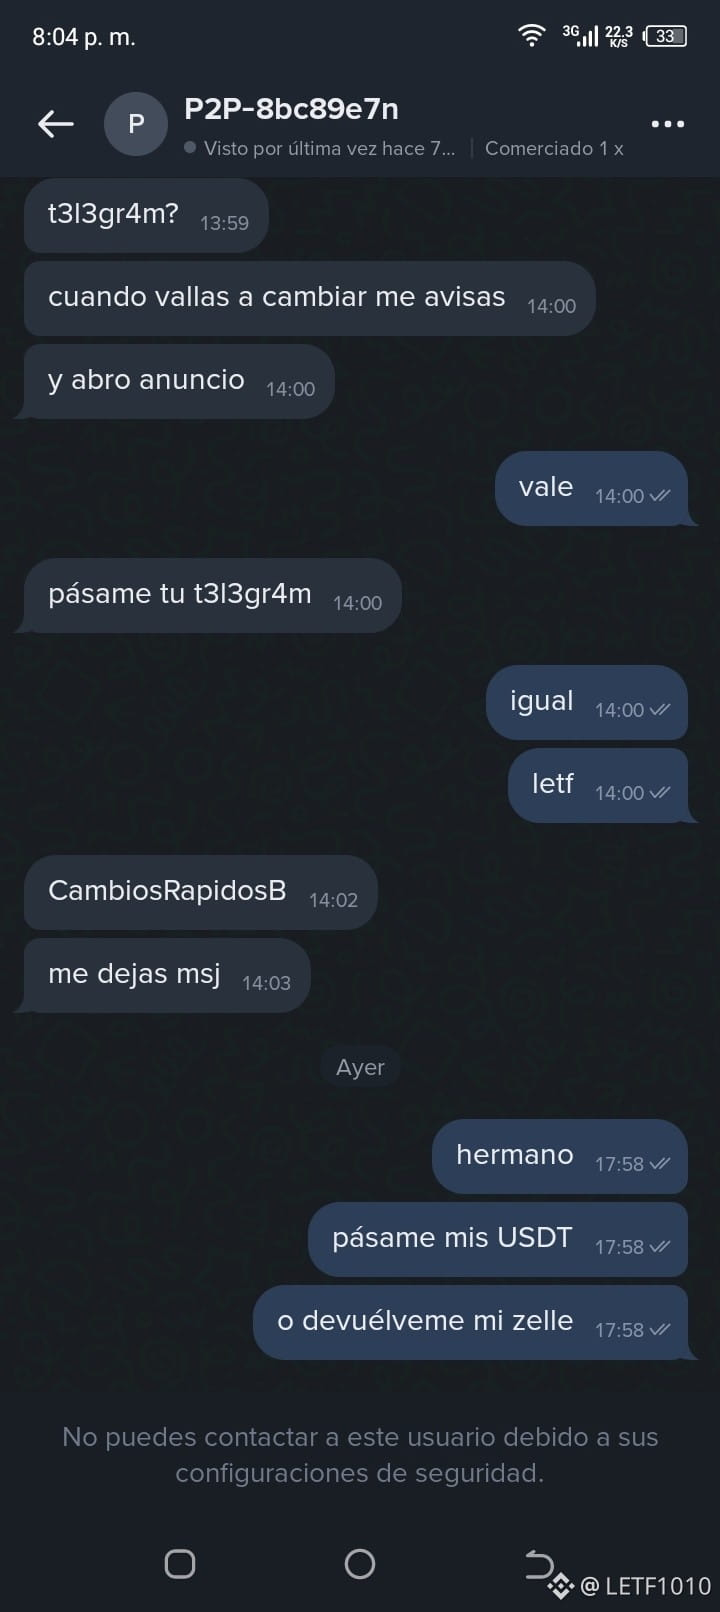
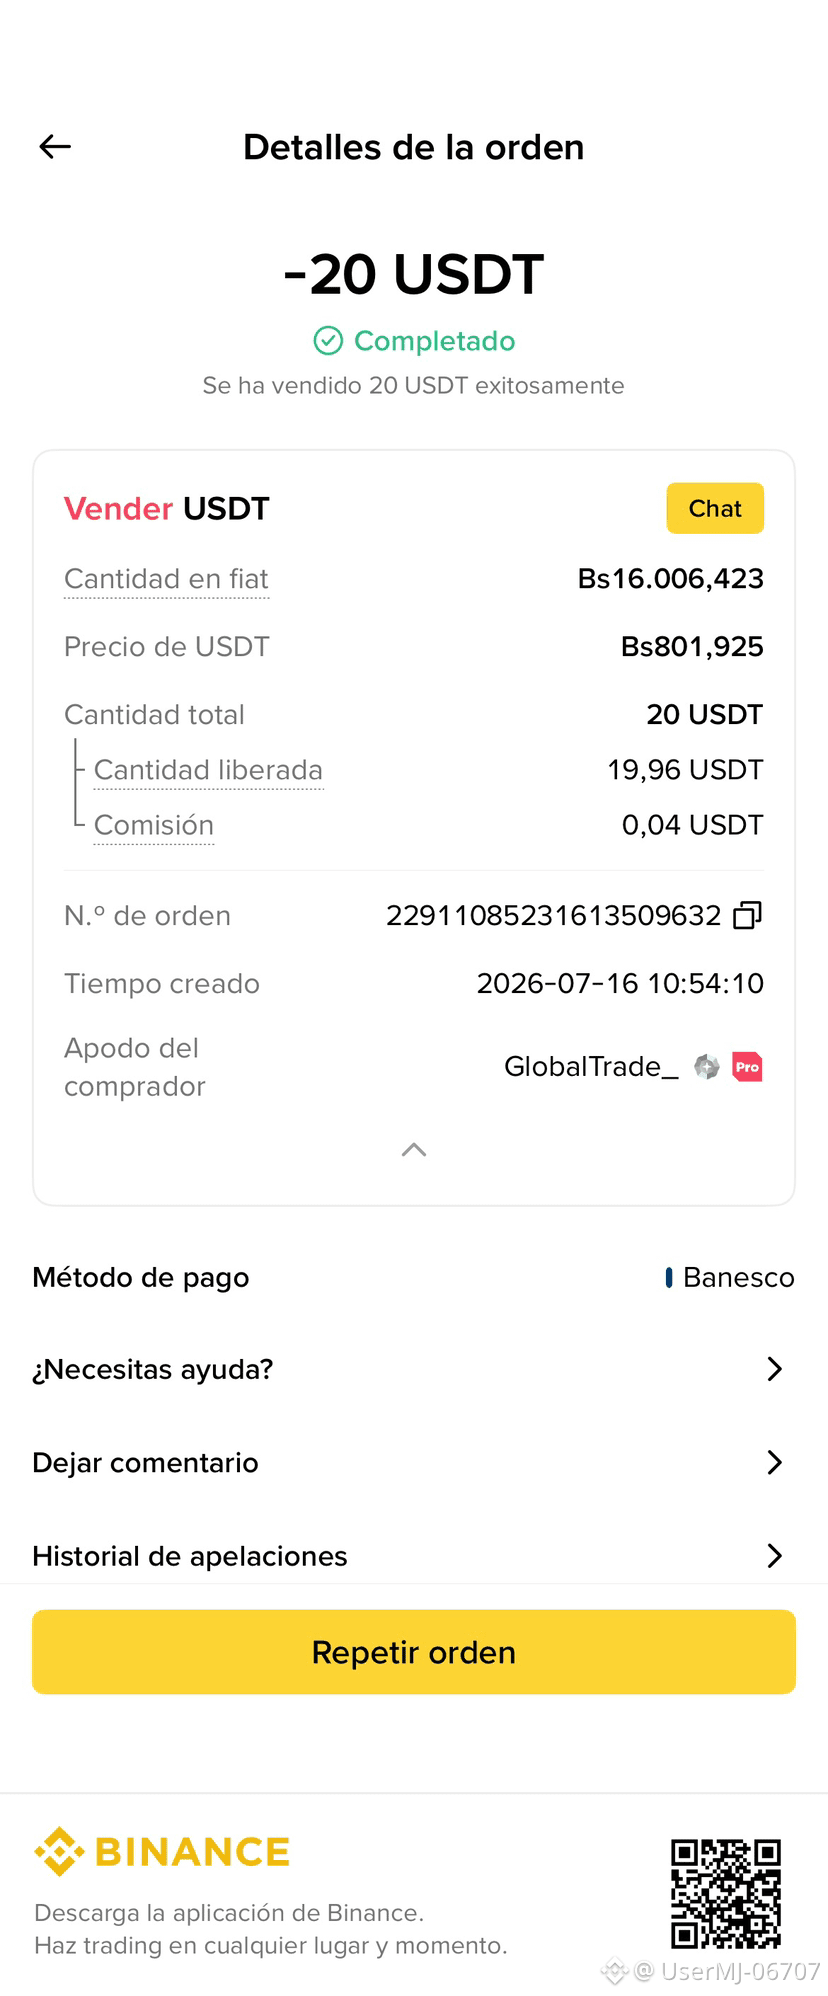
buenos días este individuo me hizo una compra y me denunció por su banco, y congelaron mis activos y bloquearon mi cuenta, estoy haciendo los recaudos, debo pagarle la cantidad al estafador para que desbloqueen mi cuenta, el banco no me a un informe de lo que sucedió, para hacer un reporte por binance. ahora cada vez que venda USDT en p2p pediré recibo del pago y foto de cedula laminada. #estafas #EstafaoresVenezuela
#estafa #estafas ojo con el sujeto, tiene como método de pago agregado a binance si pago móvil, uendo uno realiza la transferencia y le envía el screenshot dice que está bloqueado su banco, se está realizando la apelación, pero cuídense, primero vean los comentarios NEGATIVOS , antes de ejecutar cualquier orden. @criptoMaar
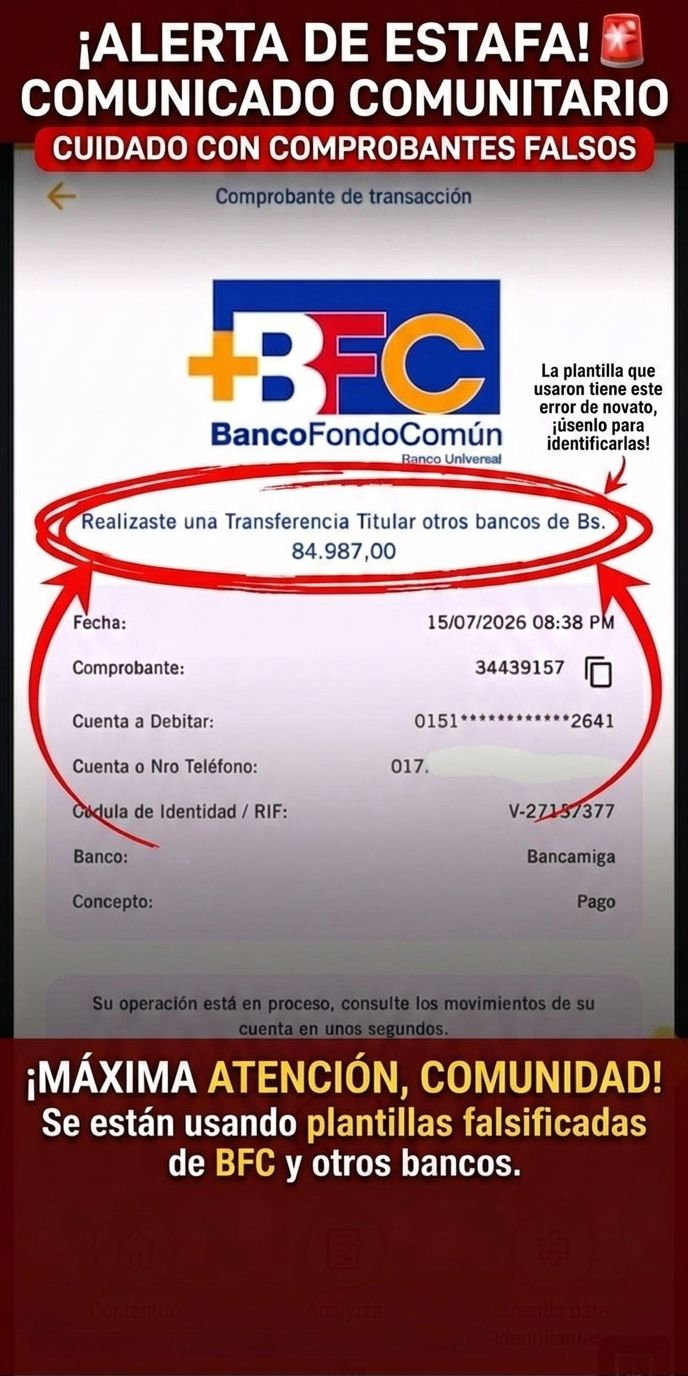
​🚨 ¡PELIGRO! ¡ALERTA DE ESTAFA ACTIVA! 🚨 ​¡Buenas, mi gente! Esto es urgente: el comprobante de pago que recibí ayer tras el reporte de estafa es una total falsificación. ¡No se confíen! ​Están utilizando plantillas de diseño para editar capturas de pantalla de bancos y el nivel de engaño es alto. Pero al falsificador se le cayó la máscara por un error de novato: el capture dice textualmente "Transferencia Titular otros bancos" (es decir, una transferencia a sus propias cuentas), cuando en realidad estaba haciendo un pago a terceros en otros bancos, ojo con esto.  en mi publicacion anterior podran ver el reporte de estafa que hice por este medio alli vean el detalle y el modo operandin de los estafadores. Cabe destacar que yo no libere las criptos por que me di cuenta que el comprante era falso.y tu sabes detectar cuando un capture es falso?? [reporte de estafa](https://app.binance.com/uni-qr/cart/345201332597842?r=Z6EHLIBJ&l=es-LA&uco=Mpc01pAJ4RAm0B1p2A1bWg&uc=app_square_share_link&us=copylink) @Binancelatam $USDT
​🚨 ¡PELIGRO! ¡ALERTA DE ESTAFA ACTIVA! 🚨

​¡Buenas, mi gente! Esto es urgente: el comprobante de pago que recibí ayer tras el reporte de estafa es una total falsificación. ¡No se confíen!

​Están utilizando plantillas de diseño para editar capturas de pantalla de bancos y el nivel de engaño es alto. Pero al falsificador se le cayó la máscara por un error de novato: el capture dice textualmente "Transferencia Titular otros bancos" (es decir, una transferencia a sus propias cuentas), cuando en realidad estaba haciendo un pago a terceros en otros bancos, ojo con esto.
en mi publicacion anterior podran ver el reporte de estafa que hice por este medio alli vean el detalle y el modo operandin de los estafadores.

Cabe destacar que yo no libere las criptos por que me di cuenta que el comprante era falso.y tu sabes detectar cuando un capture es falso??

reporte de estafa

@Binance LATAM Official $USDT
·
--
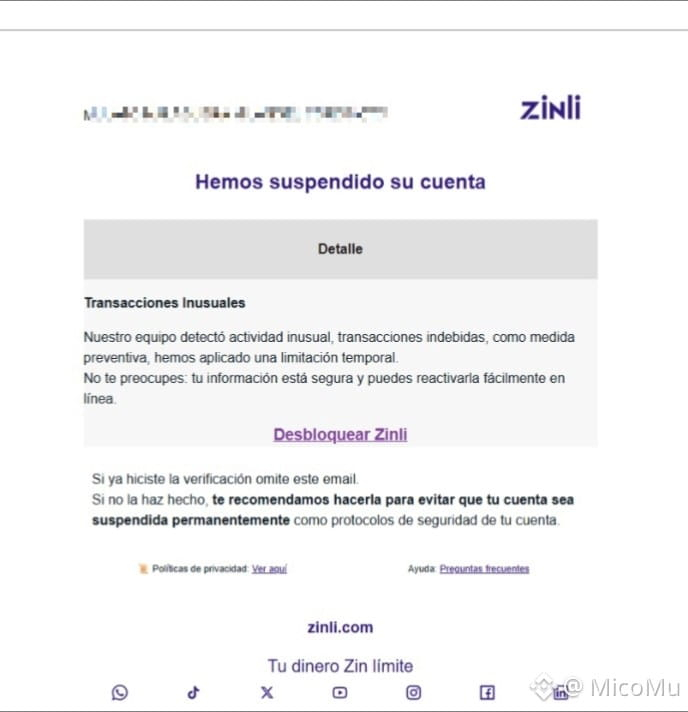
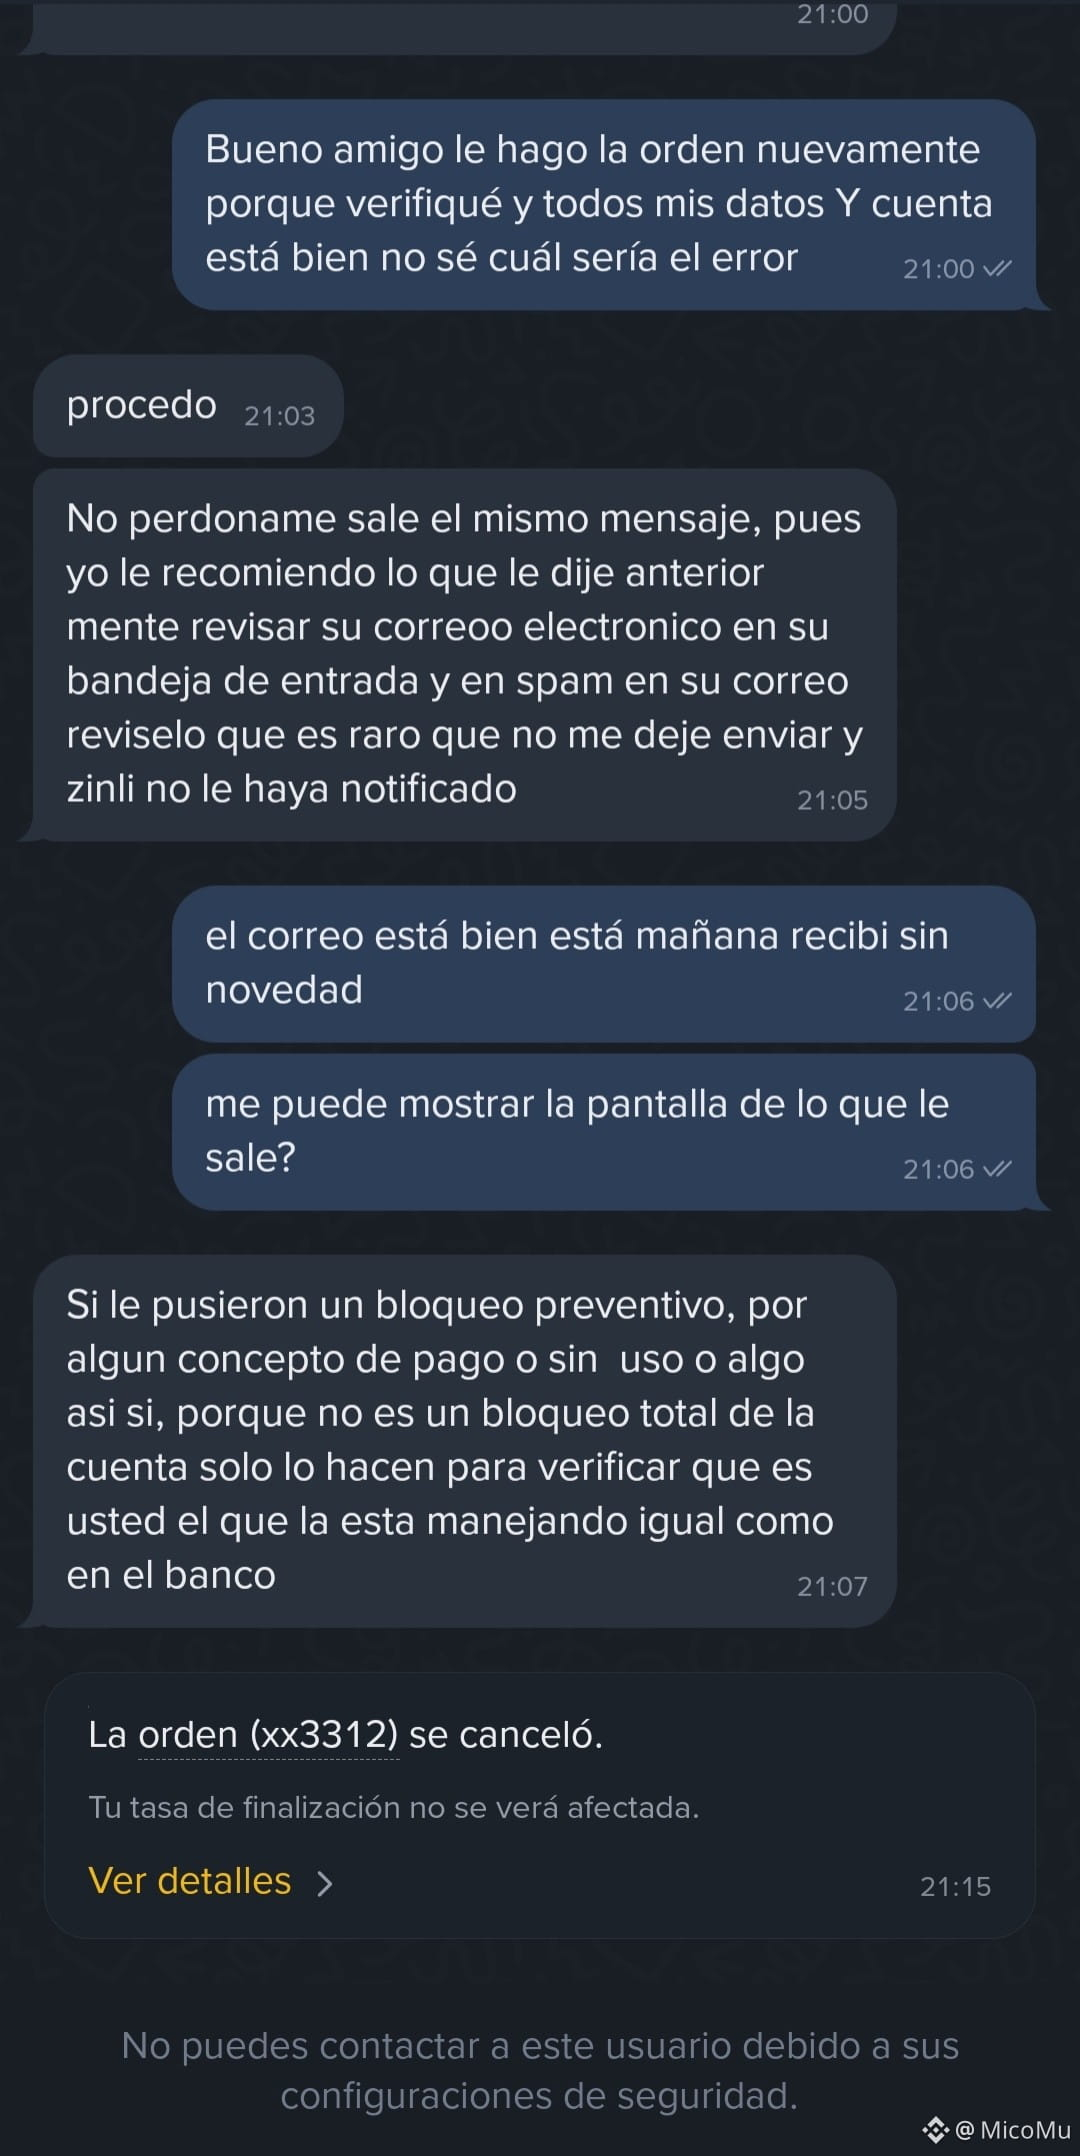
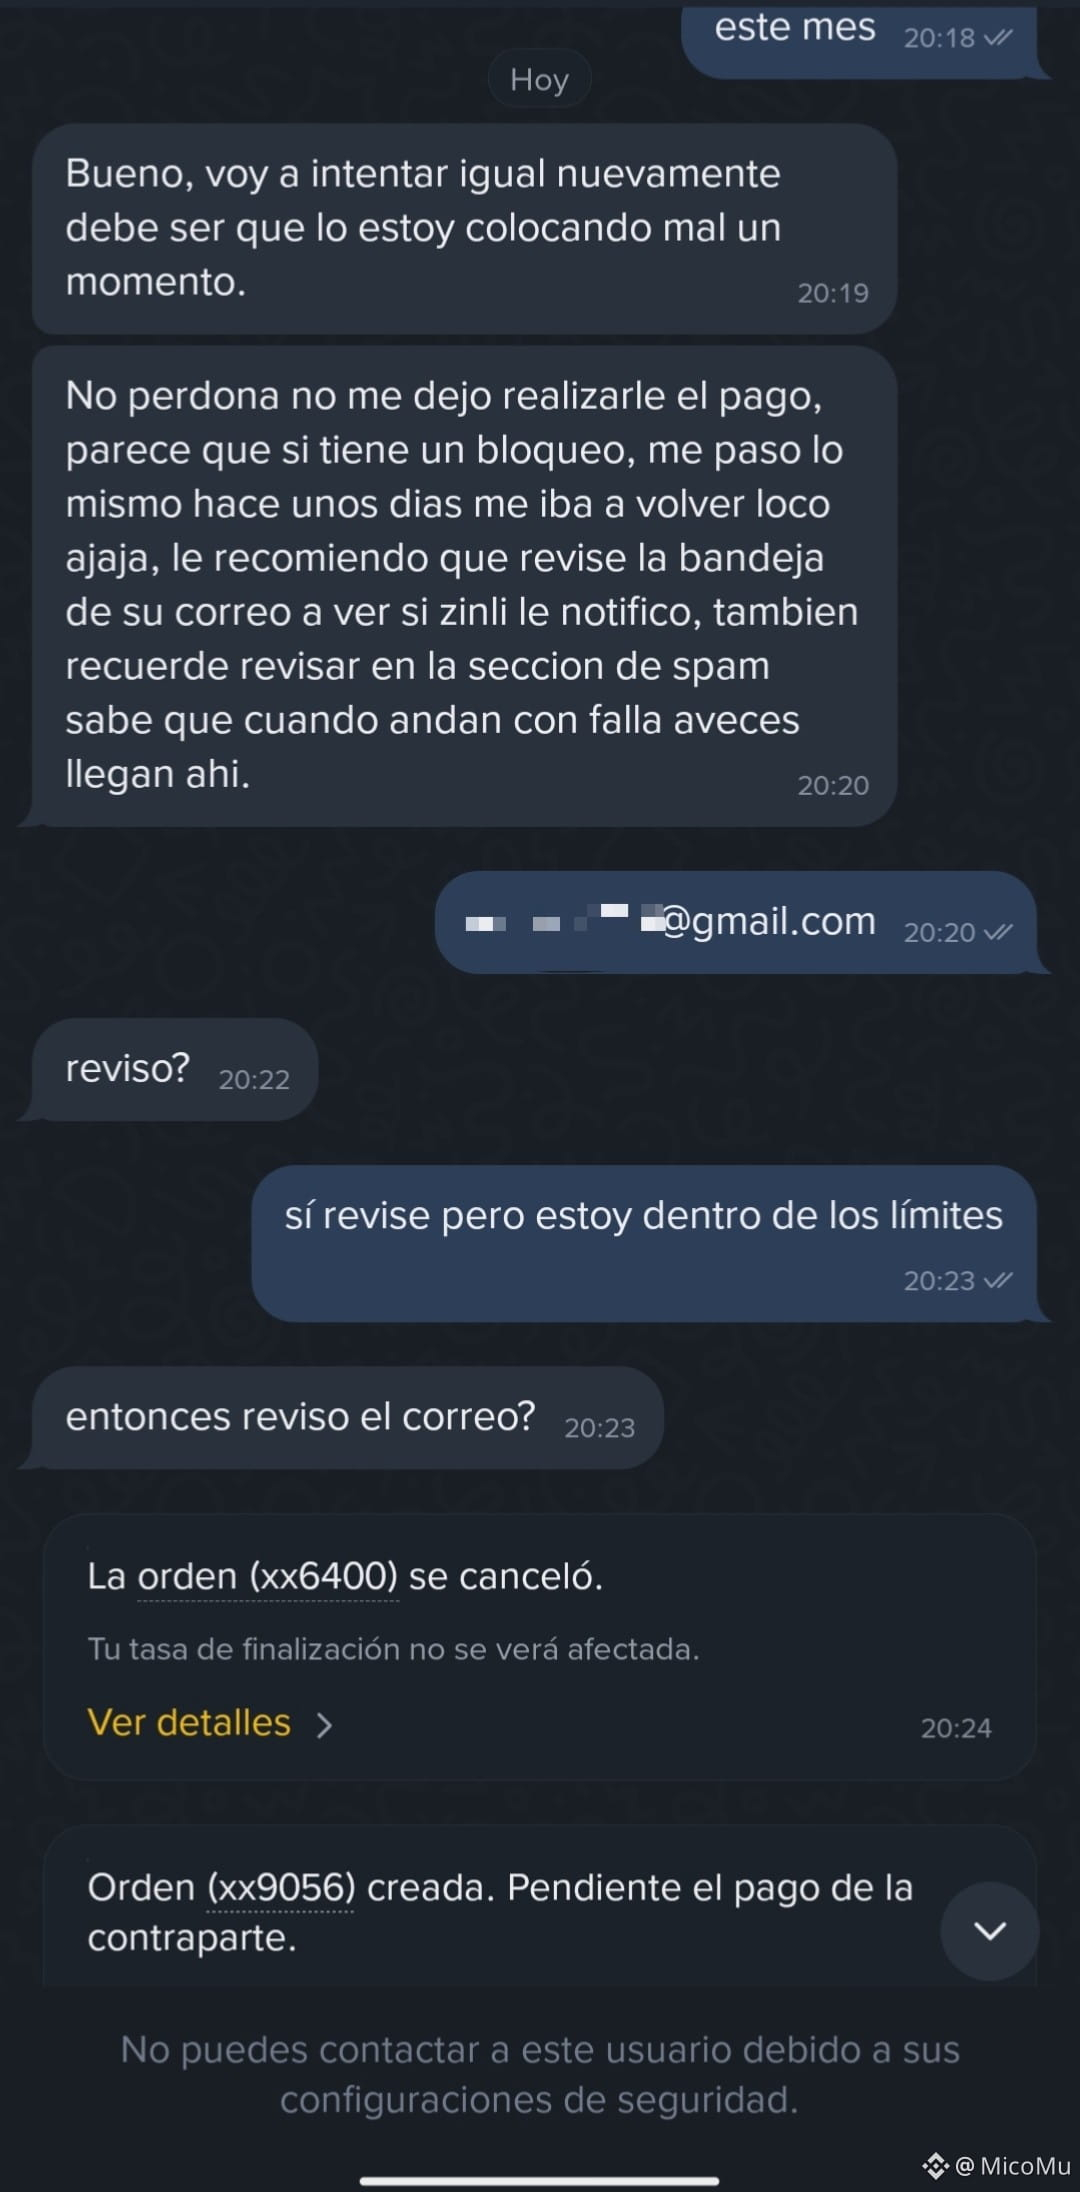
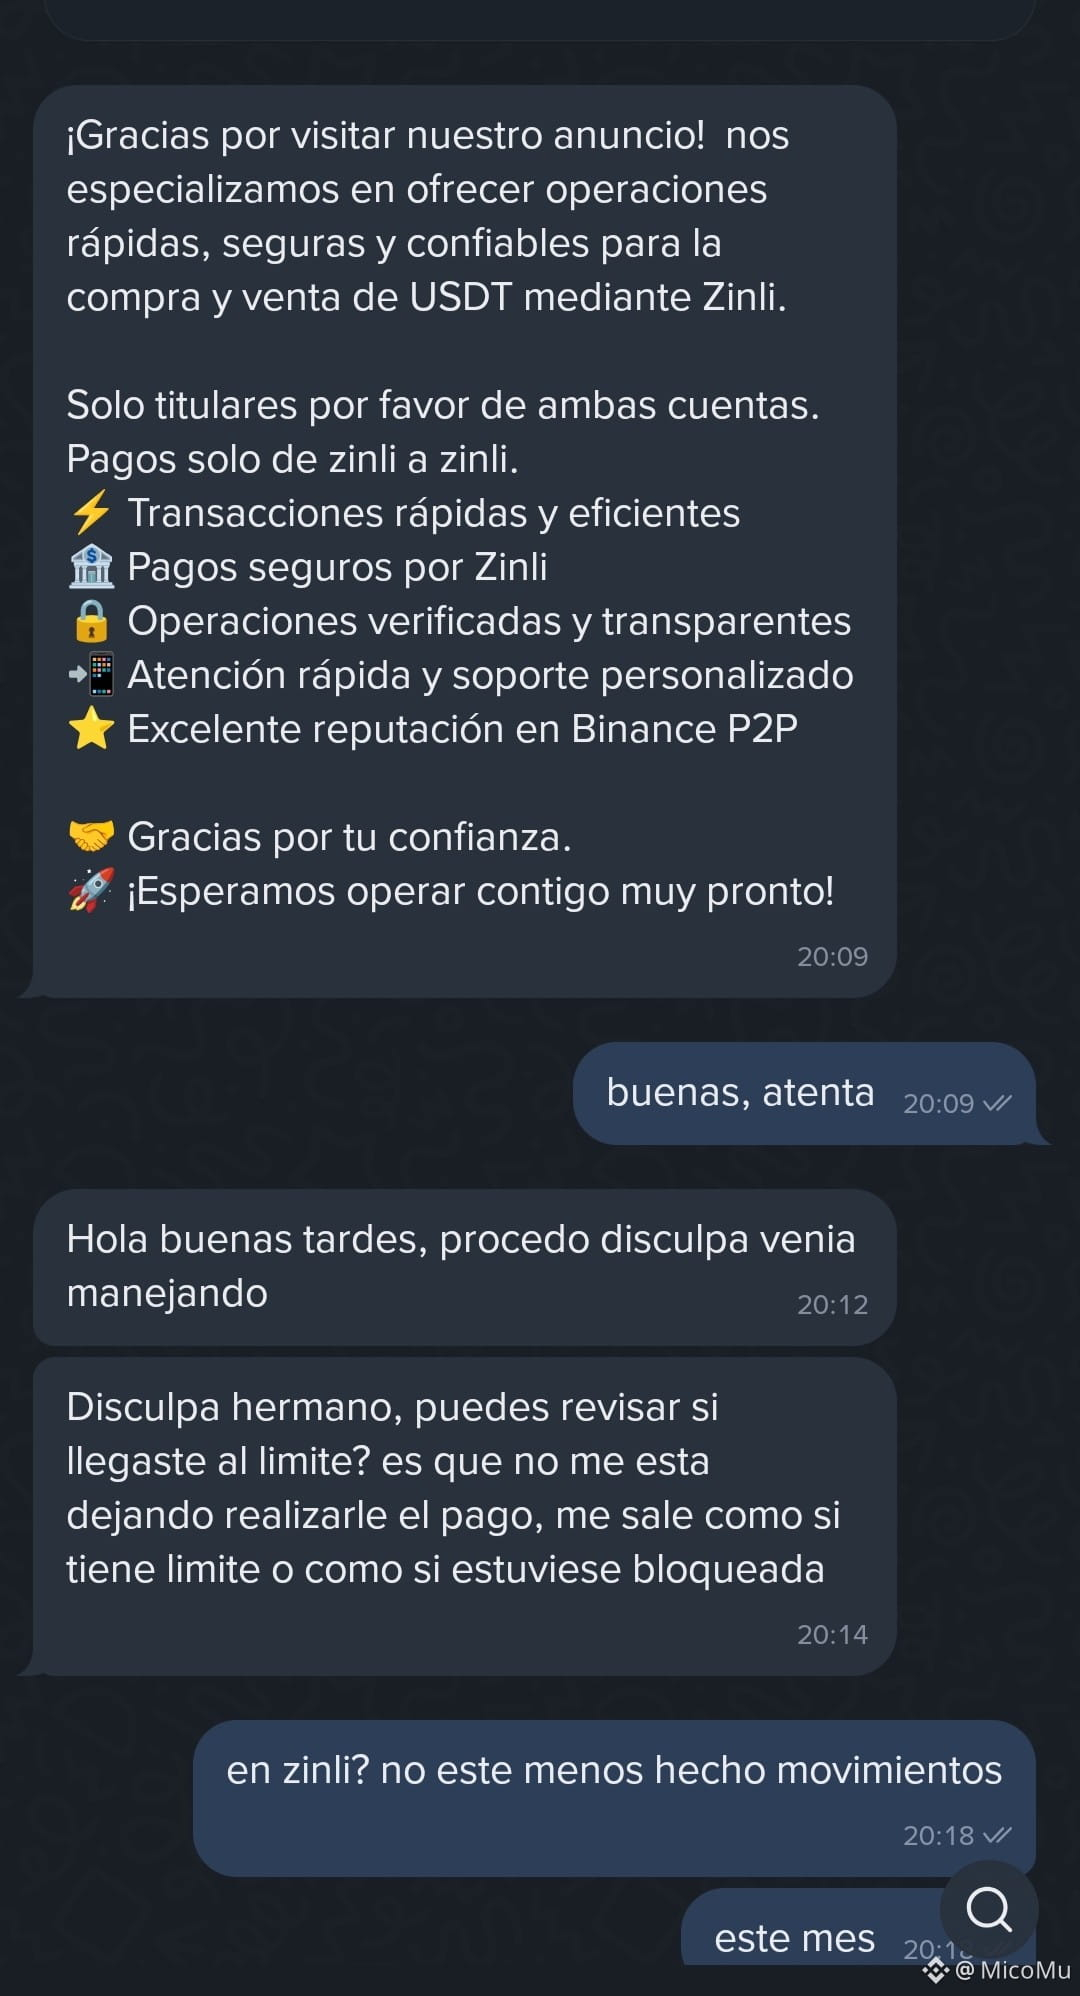
⚠️ ¡Alerta P2P! Ojo con la modalidad de "cuenta bloqueada" y correos de Spam #phishing #P2P #estafas Comunidad, quiero compartir una modalidad de intento de estafa que me ocurrió recientemente en el P2P para que estén muy atentos y no caigan en la trampa. 📍 ¿Cómo funciona este engaño? - Abres una orden de venta. - La contraparte te escribe por el chat diciendo que "no puede transferir" porque supuestamente tu cuenta receptora (ej. Zinli o banco) está bloqueada. - Te insisten en que revises tu carpeta de Spam en el correo electrónico. - En Spam llega un correo falso (haciéndose pasar por el soporte del método de pago) que incluye un enlace para "desbloquear" la cuenta. - Ese enlace te lleva a una página falsa que busca robar tus datos de acceso o códigos de verificación de Google/correo. 💡 Recuerden siempre: - Las plataformas oficiales nunca te pedirán que desbloquees una cuenta desde un link en Spam. - No liberen criptos ni hagan clic en enlaces sospechosos sin verificar la autenticidad del remitente. - Reporten de inmediato la orden por los canales oficiales de soporte de Binance. ¡A cuidar nuestros fondos y operar siempre con precaución! 🛡️
⚠️ ¡Alerta P2P! Ojo con la modalidad de "cuenta bloqueada" y correos de Spam
#phishing #P2P #estafas
Comunidad, quiero compartir una modalidad de intento de estafa que me ocurrió recientemente en el P2P para que estén muy atentos y no caigan en la trampa.
📍 ¿Cómo funciona este engaño?
- Abres una orden de venta.
- La contraparte te escribe por el chat diciendo que "no puede transferir" porque supuestamente tu cuenta receptora (ej. Zinli o banco) está bloqueada.
- Te insisten en que revises tu carpeta de Spam en el correo electrónico.
- En Spam llega un correo falso (haciéndose pasar por el soporte del método de pago) que incluye un enlace para "desbloquear" la cuenta.
- Ese enlace te lleva a una página falsa que busca robar tus datos de acceso o códigos de verificación de Google/correo.

💡 Recuerden siempre:
- Las plataformas oficiales nunca te pedirán que desbloquees una cuenta desde un link en Spam.
- No liberen criptos ni hagan clic en enlaces sospechosos sin verificar la autenticidad del remitente.
- Reporten de inmediato la orden por los canales oficiales de soporte de Binance.

¡A cuidar nuestros fondos y operar siempre con precaución! 🛡️
#estafas en p2p .., por favorbtengan vuidado, hay personas con altas puntuacilnes q son tramposos, pulsan pagado y no pagan nunca , cai comoninocente y acepte q lo habian hecho y nunca cumplieron con su obligacion …, es bueno denunciar para q todos estemos alertas
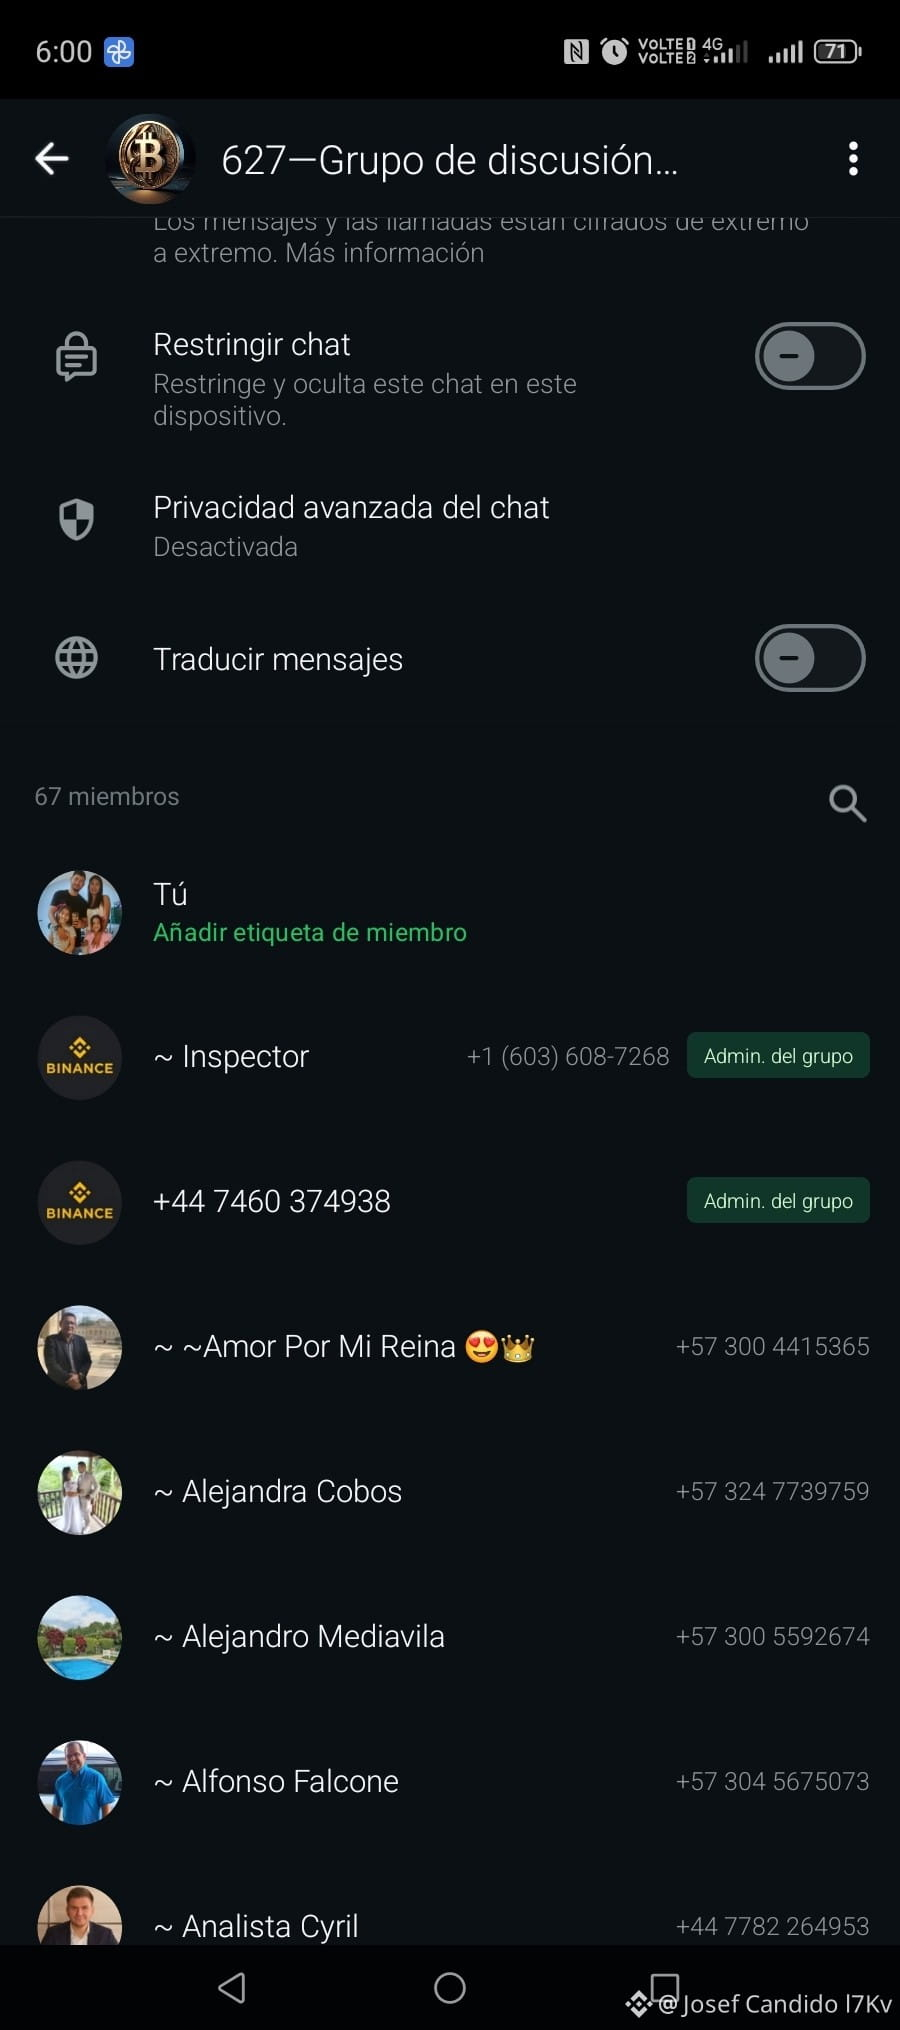
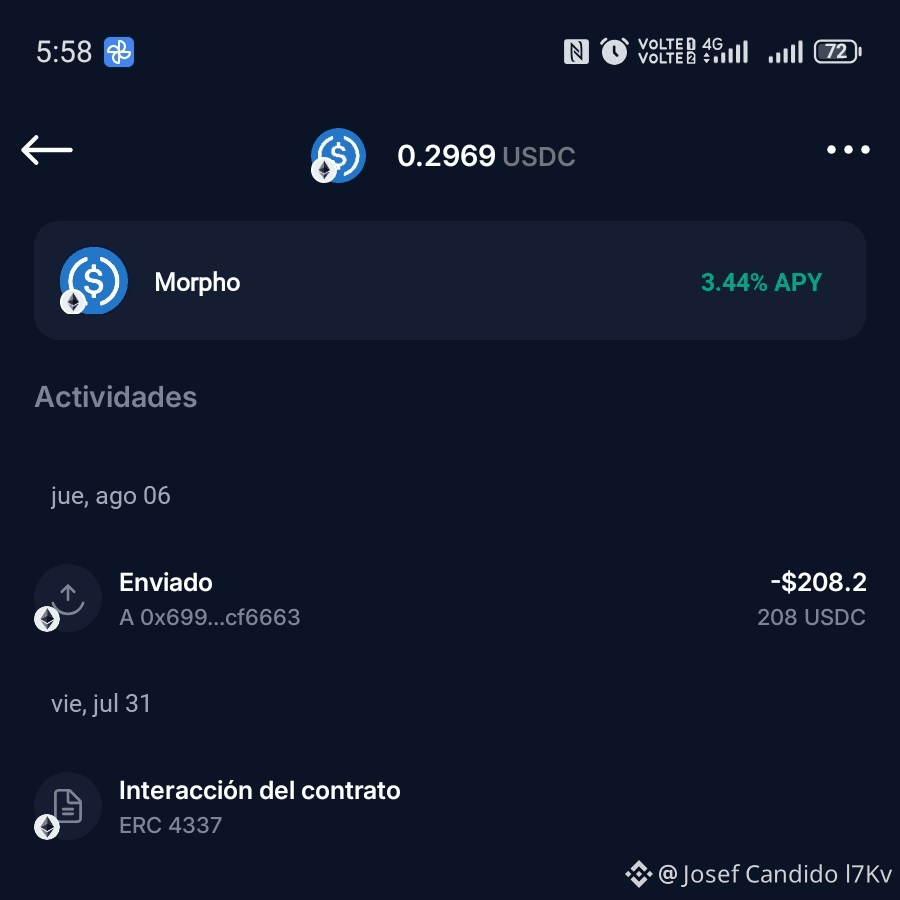
hola días, pasó por aquí contando lo que me sucedió el día de hoy. me estafaron en una billetera que tenía asociada en Onchain. tenía 208 $USDC usdc y hoy a las 12:40 AM me retiraron lo que tenía, no se como hicieron. hace 2 meses vi en Binance un Grupo de personas que se unian a un Grupo de discusión sobre criptomondedas , me uni y para ver como era y vi que hablaban de minería DeFi . La minería DeFi (o minería de liquidez) en Binance consiste en aportar criptomonedas a fondos de liquidez descentralizados para ganar recompensas e intereses. A través de su plataforma y la Billetera Web3 de Binance, puedes participar en contratos inteligentes sin gestionar procesos técnicos complejos me uni con 100 Usdc para probar y vi que me daban el 1% por dia. después volvi aumentar 100 $USDC . y tenia ingresos de 2 usdc por dia . ya habia hecho un retiro de 30 usdc a #Binance . habia un evento que para unirce tenia que sumentar a 300 $USDC . estaba esperando un pago para aumentar y me encontre la solpresa de que me habian quitado la platica . psdt : no se dejen engañar como yo por ser nuevos. espero que no caigan en estafas como yo. #estafas #Onchain
hola días, pasó por aquí contando lo que me sucedió el día de hoy.
me estafaron en una billetera que tenía asociada en Onchain.
tenía 208 $USDC usdc y hoy a las 12:40 AM me retiraron lo que tenía, no se como hicieron.
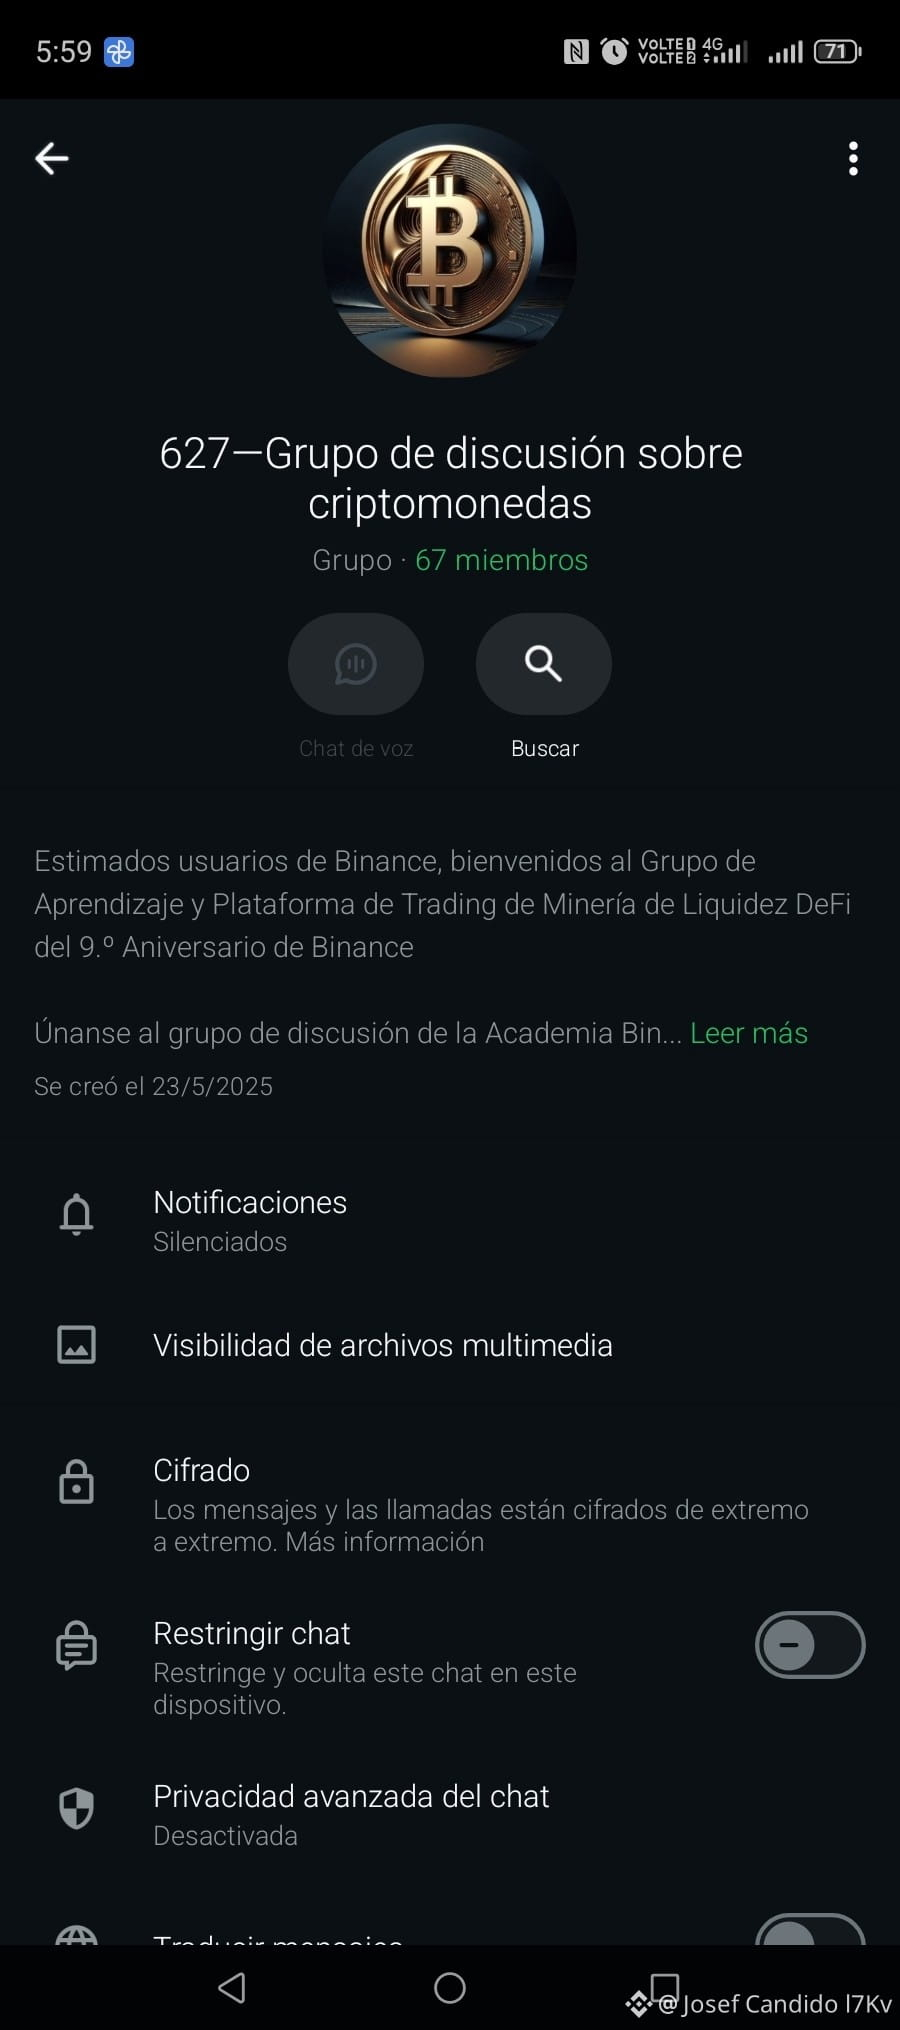
hace 2 meses vi en Binance un Grupo de personas que se unian a un Grupo de discusión sobre criptomondedas , me uni y para ver como era y vi que hablaban de minería DeFi .
La minería DeFi (o minería de liquidez) en Binance consiste en aportar criptomonedas a fondos de liquidez descentralizados para ganar recompensas e intereses. A través de su plataforma y la Billetera Web3 de Binance, puedes participar en contratos inteligentes sin gestionar procesos técnicos complejos
me uni con 100 Usdc para probar y vi que me daban el 1% por dia.
después volvi aumentar 100 $USDC .
y tenia ingresos de 2 usdc por dia .
ya habia hecho un retiro de 30 usdc a #Binance .
habia un evento que para unirce tenia que sumentar a 300 $USDC .
estaba esperando un pago para aumentar y me encontre la solpresa de que me habian quitado la platica .
psdt : no se dejen engañar como yo por ser nuevos.
espero que no caigan en estafas como yo.
#estafas #Onchain
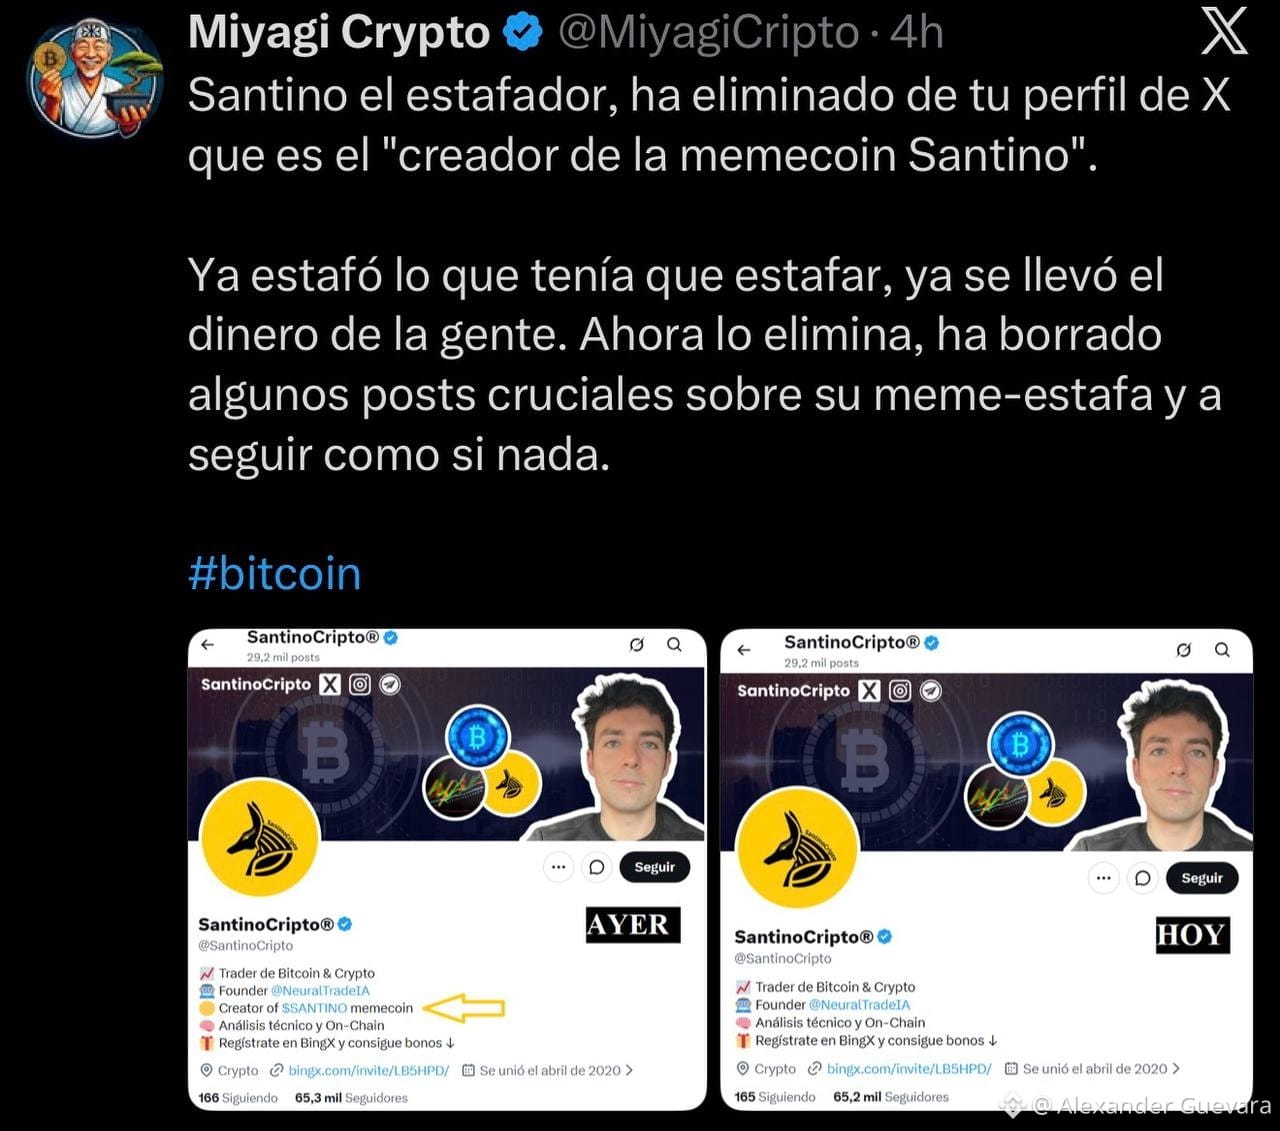
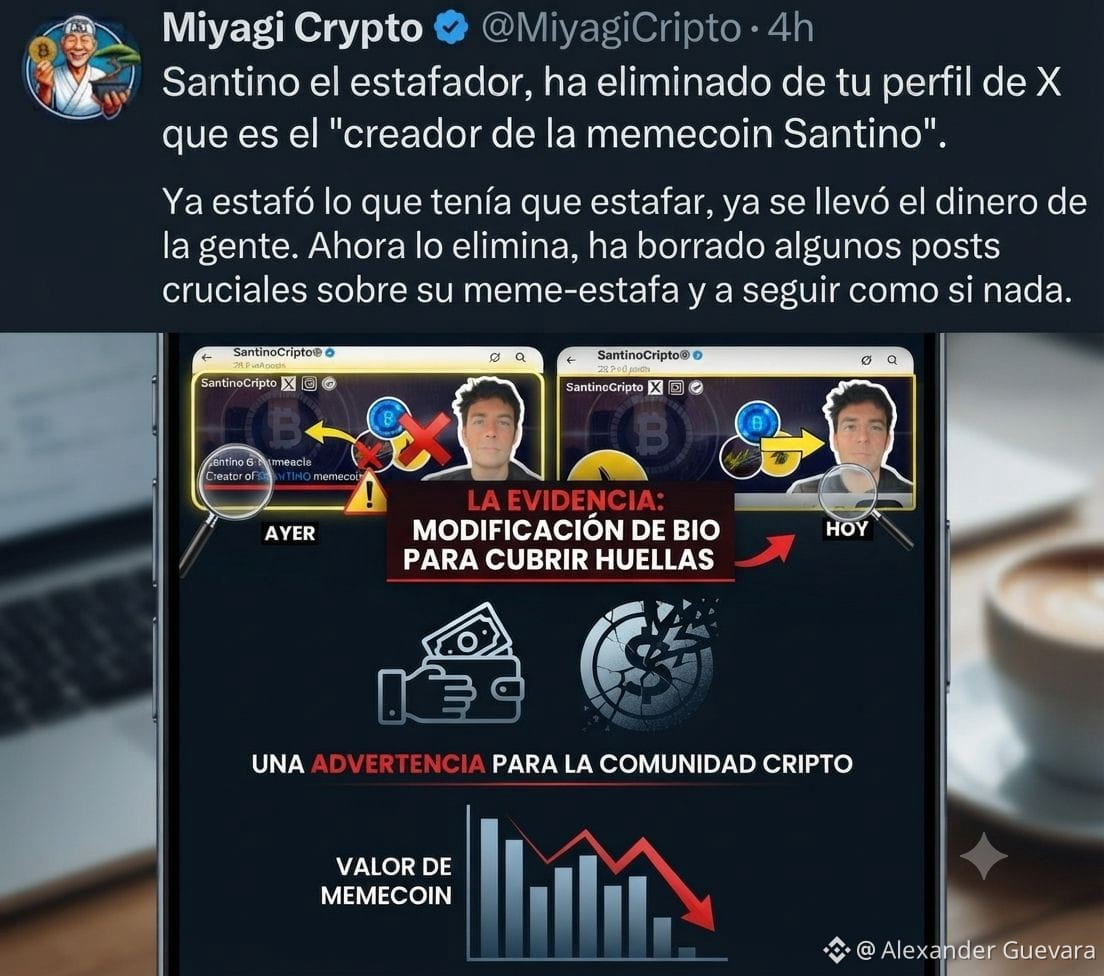
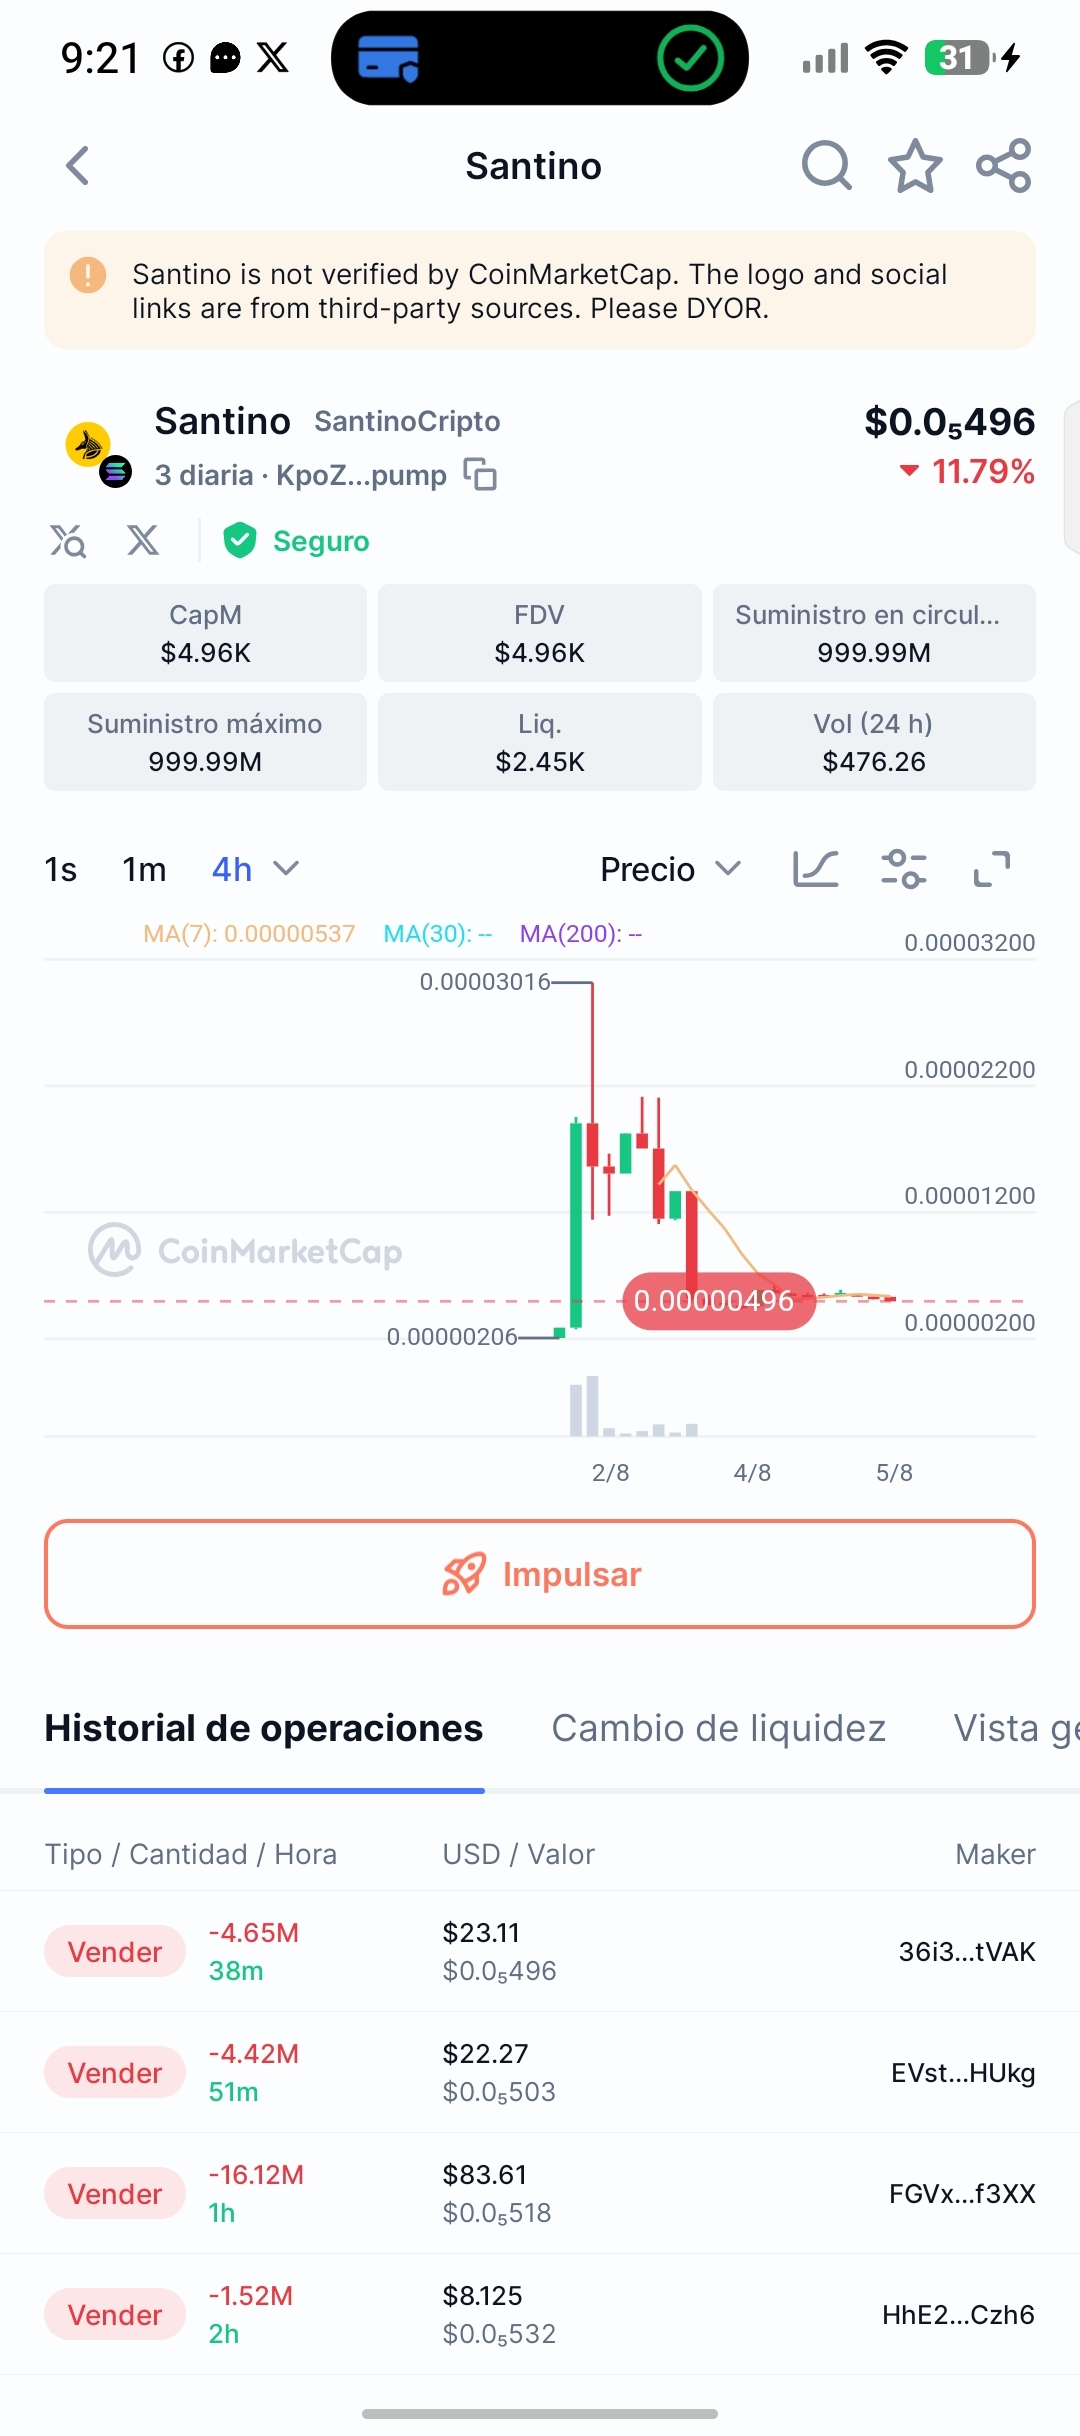
✅Si aun no lo as visto , deberias verlo y ver quienes son los estafadores del momento El mercado de criptomonedas y, en particular, el ecosistema de las memecoins, sufre de manera recurrente este tipo de situaciones. Casos como el expuesto reflejan una dinámica especulativa y de gran riesgo que afecta la confianza general de la industria y desvirtúa el valor de proyectos que buscan desarrollar utilidad real. Los puntos centrales de este tipo de estafas en el mercado son: * Promoción y tracción de comunidad: Creadores o perfiles con influencia en redes sociales impulsan un token apelando a la especulación rápida, logrando que pequeños inversores depositen su capital con la falsa promesa de altos rendimientos. * El fenómeno del "Rug Pull" o abandono: Tras captar liquidez o alcanzar una valoración alta, los promotores suelen retirar fondos, eliminar rastros de su vinculación directa con el token (como se observa al borrar la mención en la biografía) y desentenderse de la comunidad afectada. * Impacto en los proyectos legítimos: La proliferación de estos activos puramente especulativos genera desconfianza sistémica. Esto provoca que el análisis de proyectos con fundamentos sólidos y tecnología real sea descartado o catalogado erróneamente dentro del mismo grupo de estafas. Para mitigar riesgos al operar en este mercado, resulta fundamental priorizar la debida diligencia técnica, verificar la distribución real de los tokens y separar la utilidad tecnológica de las modas puramente especulativas. cuidado con este token contrato inteligente de este token estafa: KpoZHUMXqmVWiFXyWbhHjthwMaY6YMuveeCr3Rnpump #estafas #meme板块关注热点 #solana #estafa #Cryptoscam $SOL
✅Si aun no lo as visto , deberias verlo y ver quienes son los estafadores del momento

El mercado de criptomonedas y, en particular, el ecosistema de las memecoins, sufre de manera recurrente este tipo de situaciones.

Casos como el expuesto reflejan una dinámica especulativa y de gran riesgo que afecta la confianza general de la industria y desvirtúa el valor de proyectos que buscan desarrollar utilidad real.

Los puntos centrales de este tipo de estafas en el mercado son:

* Promoción y tracción de comunidad: Creadores o perfiles con influencia en redes sociales impulsan un token apelando a la especulación rápida, logrando que pequeños inversores depositen su capital con la falsa promesa de altos rendimientos.

* El fenómeno del "Rug Pull" o abandono: Tras captar liquidez o alcanzar una valoración alta, los promotores suelen retirar fondos, eliminar rastros de su vinculación directa con el token (como se observa al borrar la mención en la biografía) y desentenderse de la comunidad afectada.

* Impacto en los proyectos legítimos: La proliferación de estos activos puramente especulativos genera desconfianza sistémica. Esto provoca que el análisis de proyectos con fundamentos sólidos y tecnología real sea descartado o catalogado erróneamente dentro del mismo grupo de estafas.

Para mitigar riesgos al operar en este mercado, resulta fundamental priorizar la debida diligencia técnica, verificar la distribución real de los tokens y separar la utilidad tecnológica de las modas puramente especulativas.

cuidado con este token

contrato inteligente de este token estafa:
KpoZHUMXqmVWiFXyWbhHjthwMaY6YMuveeCr3Rnpump

#estafas #meme板块关注热点 #solana #estafa #Cryptoscam $SOL
Artículo
Advierten que nuevo malware en macOS busca vaciar wallets de criptomonedasLos ciberdelincuentes aprovechan anuncios patrocinados y sitios falsos para distribuir malware dirigido a usuarios de criptomonedas. Anuncios patrocinados en Google y X están siendo usados para distribuir aplicaciones maliciosas. Este malware apunta al llavero de macOS para robar credenciales de usuarios de criptomonedas. Los usuarios de Apple que almacenan o gestionan criptomonedas enfrentan una nueva amenaza de ciberseguridad. Investigadores de Jamf Threat Labs, es el equipo de investigación de ciberseguridad, descubrieron una campaña que distribuye una versión falsa de la aplicación de código abierto Maccy con el objetivo de instalar PamStealer, un malware diseñado para robar contraseñas, credenciales y claves de wallets de criptomonedas. De acuerdo con el informe de la firma, los atacantes utilizan un sitio web que imita al oficial de Maccy, un gestor de portapapeles para macOS gratis, para convencer a las víctimas de descargar una imagen de disco maliciosa. Al abrir el archivo, este muestra instrucciones para ejecutarlo desde el Editor de Scripts de Apple, mientras mantiene oculto el código malicioso que inicia la infección. Una vez en el sistema, el malware verifica la contraseña de inicio de sesión del usuario mediante los Módulos de Autenticación Conectables (PAM) de macOS. Posteriormente, descarga una segunda carga útil desarrollada utilizando herramientas nativas del sistema operativo, una técnica que le permite reducir las posibilidades de ser detectado por los programas de seguridad. El malware también genera una clave a partir de información del dispositivo, como la arquitectura del procesador, la configuración regional, la distribución del teclado y la zona horaria. Con ella desbloquea una configuración cifrada que contiene las instrucciones necesarias para continuar el ataque. El malware busca acceder a credenciales y wallets de criptomonedas Si la infección tiene éxito, un malware puede sustraer contraseñas almacenadas en los navegadores, datos del llavero de macOS, información copiada en el portapapeles y credenciales relacionadas con wallets de criptomonedas. Además, establece persistencia en el equipo y envía los datos robados a un servidor remoto mediante comunicaciones cifradas. Como parte del ataque, el programa también muestra una falsa ventana a un explorador de archivos solicitando acceso completo al disco. Lo particular es que este aviso puede aparecer hasta 40 minutos después de la instalación, dificultando que el usuario relacione la solicitud con la descarga inicial. Si concede el permiso, el malware obtiene acceso a información protegida, incluidos correos electrónicos, mensajes y copias de seguridad de Time Machine. La firma explicó que este tipo de campañas depende principalmente de la ingeniería social. Según Jaron Bradley, director de Jamf Threat Labs, los ciberdelincuentes compran anuncios en plataformas como Google Ads y X para dirigir a los usuarios hacia páginas falsas que aparentan ofrecer aplicaciones legítimas. La compañía añadió que recientemente detectó otro anuncio patrocinado en X que distribuía una variante del malware Atomic Stealer mediante una cuenta verificada, aumentando la credibilidad del engaño. Aunque la empresa afirmó que todavía no ha encontrado evidencias de que PamStealer esté siendo utilizado de forma activa, ya notificó a Apple sobre sus hallazgos. Hasta el momento, la compañía no ha emitido comentarios públicos sobre el caso. Los investigadores concluyen que esta campaña refleja una tendencia creciente entre los ciberdelincuentes: disfrazar malware como software legítimo y aprovechar plataformas de confianza para distribuirlo. Un informe de la empresa de investigación TRM Labs, aseguró que este 2026 hubo un incremento en la cantidad de ataques, con pérdidas totales de USD 972 millones, como indicó CriptoNoticias. En el caso de los usuarios de criptomonedas, estas amenazas representan un riesgo importante, ya que el robo de credenciales o de las claves de una wallet puede derivar en la pérdida irreversible de los fondos digitales. #estafas #Malwareattack #Twitter #scam #ciberseguridad $AAVE $XRP $ALPHA

Advierten que nuevo malware en macOS busca vaciar wallets de criptomonedas

Los ciberdelincuentes aprovechan anuncios patrocinados y sitios falsos para distribuir malware dirigido a usuarios de criptomonedas.
Anuncios patrocinados en Google y X están siendo usados para distribuir aplicaciones maliciosas.
Este malware apunta al llavero de macOS para robar credenciales de usuarios de criptomonedas.
Los usuarios de Apple que almacenan o gestionan criptomonedas enfrentan una nueva amenaza de ciberseguridad. Investigadores de Jamf Threat Labs, es el equipo de investigación de ciberseguridad, descubrieron una campaña que distribuye una versión falsa de la aplicación de código abierto Maccy con el objetivo de instalar PamStealer, un malware diseñado para robar contraseñas, credenciales y claves de wallets de criptomonedas.
De acuerdo con el informe de la firma, los atacantes utilizan un sitio web que imita al oficial de Maccy, un gestor de portapapeles para macOS gratis, para convencer a las víctimas de descargar una imagen de disco maliciosa. Al abrir el archivo, este muestra instrucciones para ejecutarlo desde el Editor de Scripts de Apple, mientras mantiene oculto el código malicioso que inicia la infección.
Una vez en el sistema, el malware verifica la contraseña de inicio de sesión del usuario mediante los Módulos de Autenticación Conectables (PAM) de macOS. Posteriormente, descarga una segunda carga útil desarrollada utilizando herramientas nativas del sistema operativo, una técnica que le permite reducir las posibilidades de ser detectado por los programas de seguridad.
El malware también genera una clave a partir de información del dispositivo, como la arquitectura del procesador, la configuración regional, la distribución del teclado y la zona horaria. Con ella desbloquea una configuración cifrada que contiene las instrucciones necesarias para continuar el ataque.
El malware busca acceder a credenciales y wallets de criptomonedas
Si la infección tiene éxito, un malware puede sustraer contraseñas almacenadas en los navegadores, datos del llavero de macOS, información copiada en el portapapeles y credenciales relacionadas con wallets de criptomonedas. Además, establece persistencia en el equipo y envía los datos robados a un servidor remoto mediante comunicaciones cifradas.
Como parte del ataque, el programa también muestra una falsa ventana a un explorador de archivos solicitando acceso completo al disco. Lo particular es que este aviso puede aparecer hasta 40 minutos después de la instalación, dificultando que el usuario relacione la solicitud con la descarga inicial. Si concede el permiso, el malware obtiene acceso a información protegida, incluidos correos electrónicos, mensajes y copias de seguridad de Time Machine.
La firma explicó que este tipo de campañas depende principalmente de la ingeniería social. Según Jaron Bradley, director de Jamf Threat Labs, los ciberdelincuentes compran anuncios en plataformas como Google Ads y X para dirigir a los usuarios hacia páginas falsas que aparentan ofrecer aplicaciones legítimas. La compañía añadió que recientemente detectó otro anuncio patrocinado en X que distribuía una variante del malware Atomic Stealer mediante una cuenta verificada, aumentando la credibilidad del engaño.
Aunque la empresa afirmó que todavía no ha encontrado evidencias de que PamStealer esté siendo utilizado de forma activa, ya notificó a Apple sobre sus hallazgos. Hasta el momento, la compañía no ha emitido comentarios públicos sobre el caso.
Los investigadores concluyen que esta campaña refleja una tendencia creciente entre los ciberdelincuentes: disfrazar malware como software legítimo y aprovechar plataformas de confianza para distribuirlo. Un informe de la empresa de investigación TRM Labs, aseguró que este 2026 hubo un incremento en la cantidad de ataques, con pérdidas totales de USD 972 millones, como indicó CriptoNoticias.
En el caso de los usuarios de criptomonedas, estas amenazas representan un riesgo importante, ya que el robo de credenciales o de las claves de una wallet puede derivar en la pérdida irreversible de los fondos digitales.
#estafas #Malwareattack #Twitter #scam #ciberseguridad $AAVE $XRP $ALPHA
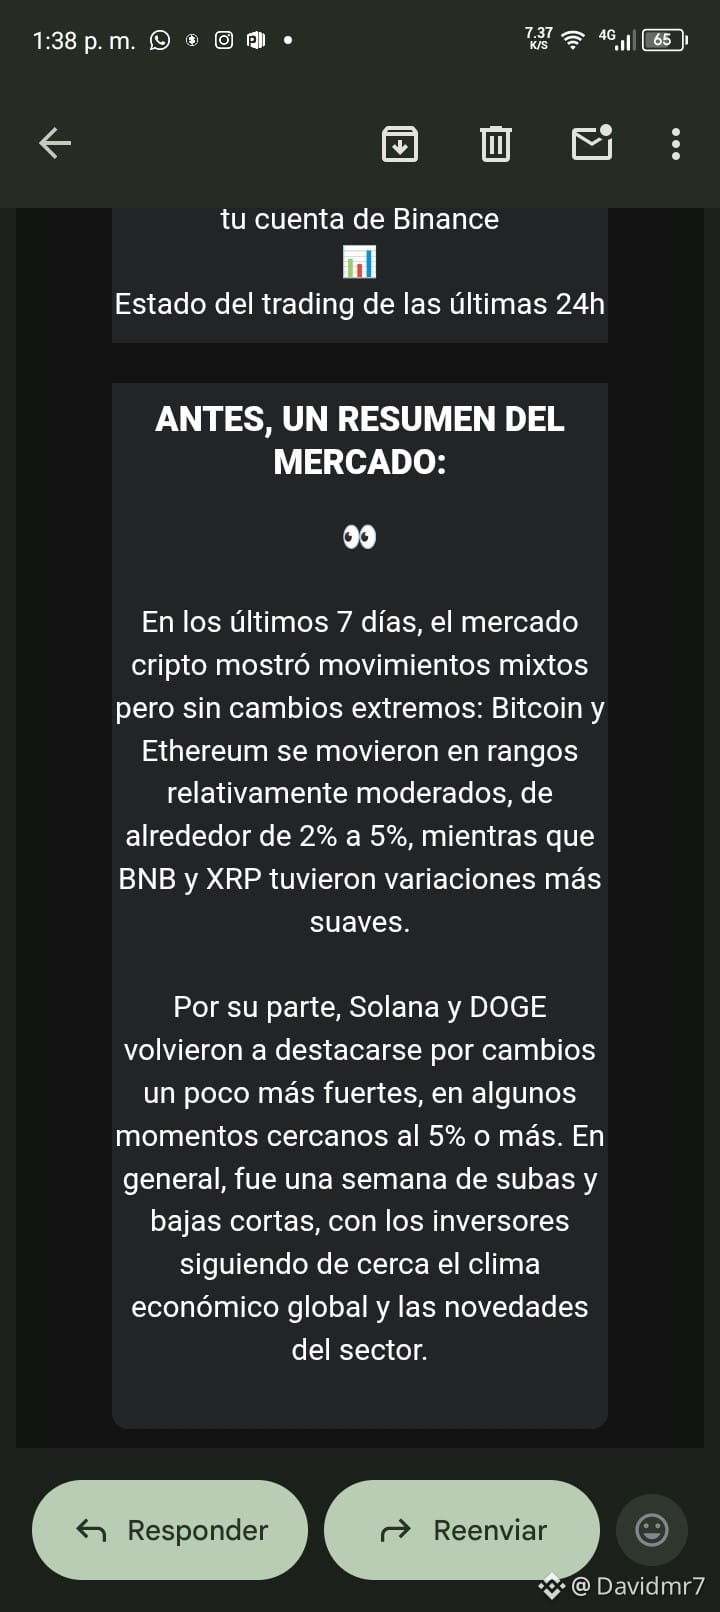
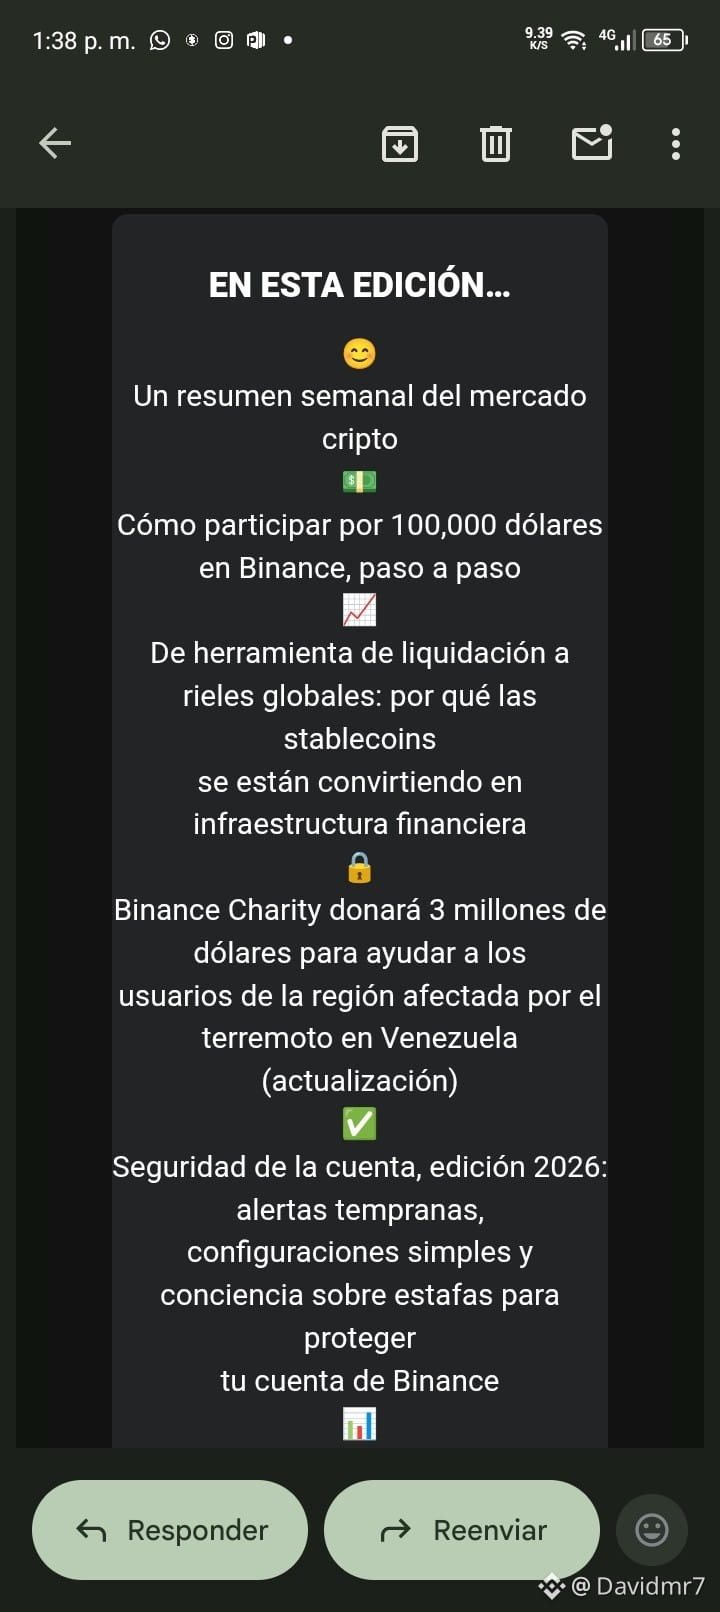
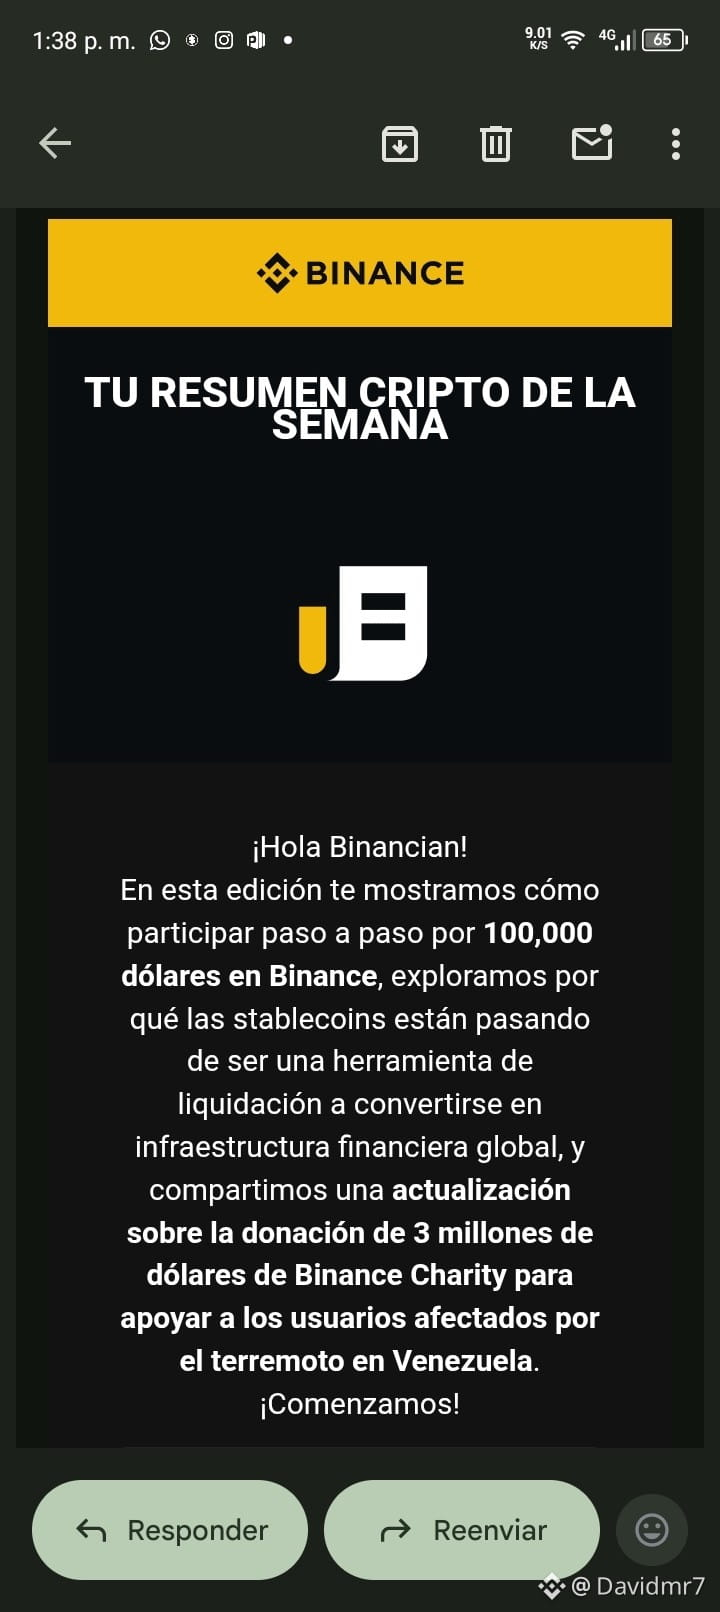
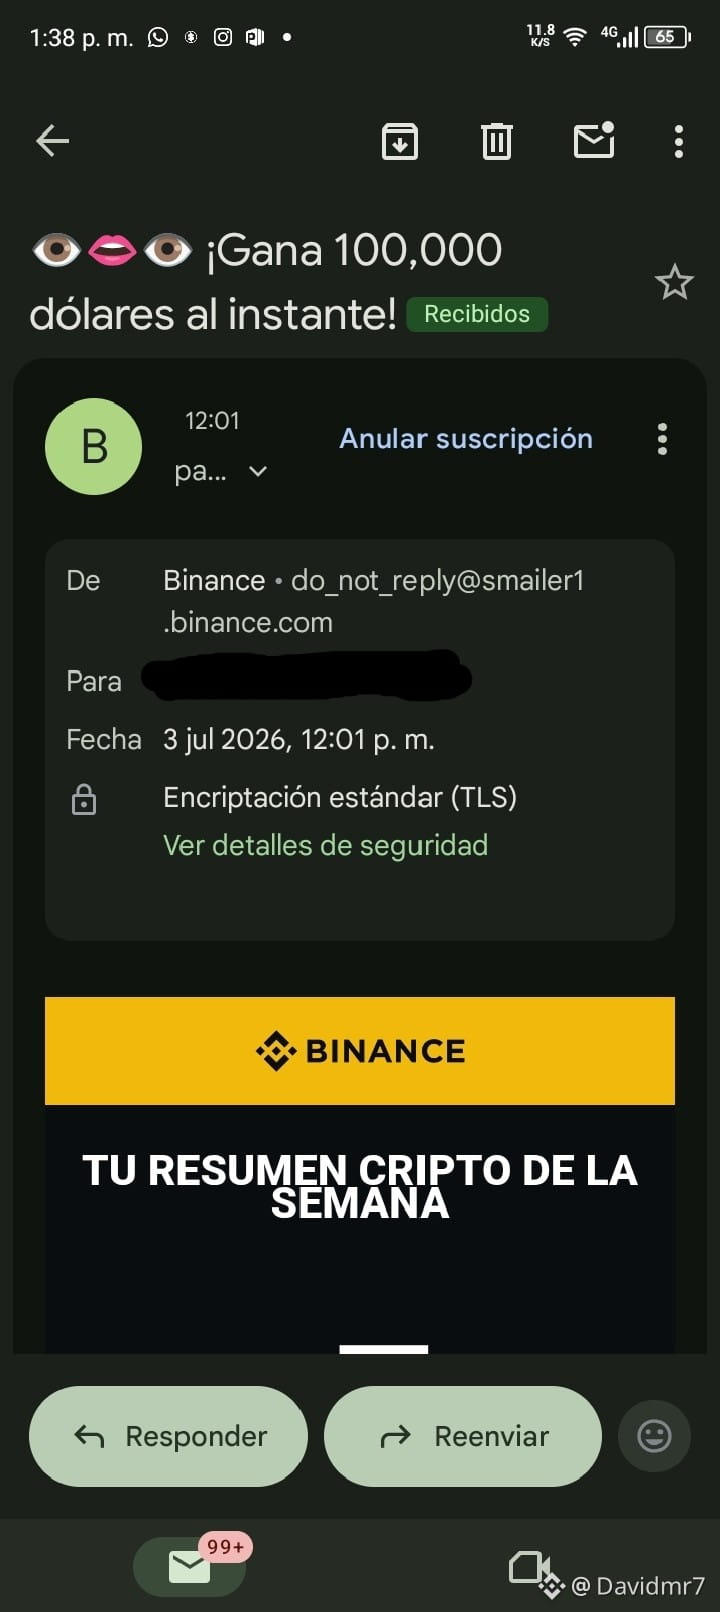
Gente buen día me llego un correo de "Binance" no e si es real o es pishing que creen ustedes? (El texto sigue y es largo pero solo puedo subir 4 fotos) #dudas #estafas
Gente buen día me llego un correo de "Binance" no e si es real o es pishing que creen ustedes? (El texto sigue y es largo pero solo puedo subir 4 fotos)
#dudas #estafas
Pendiente con las estafas en l P2P hay que estar alerta !! #P2P #estafas
CRIS_PHER_2026
·
--
Alcista
🚨 Las ESTAFAS NO PARAN en P2P

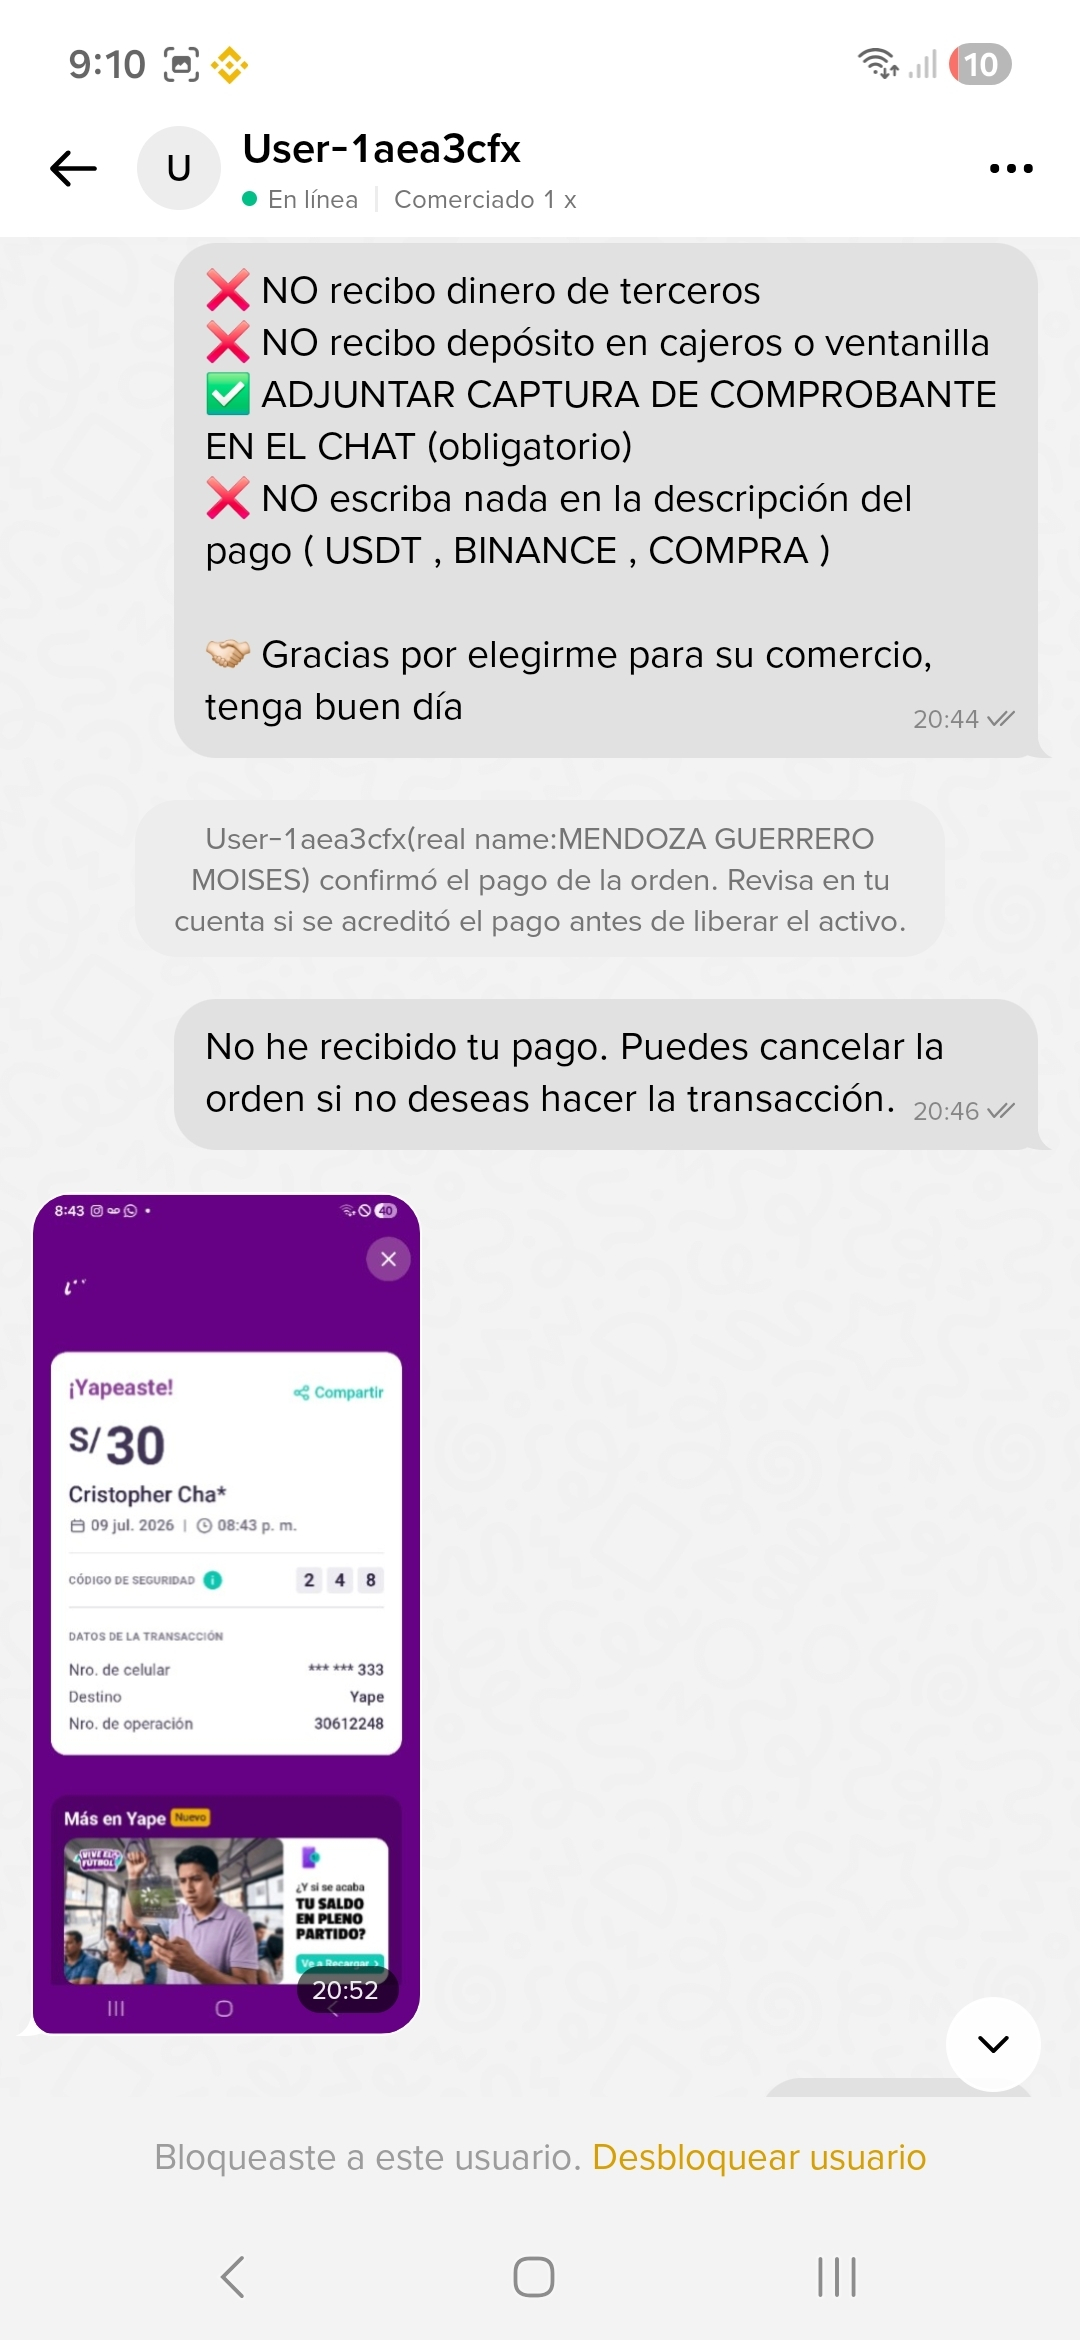
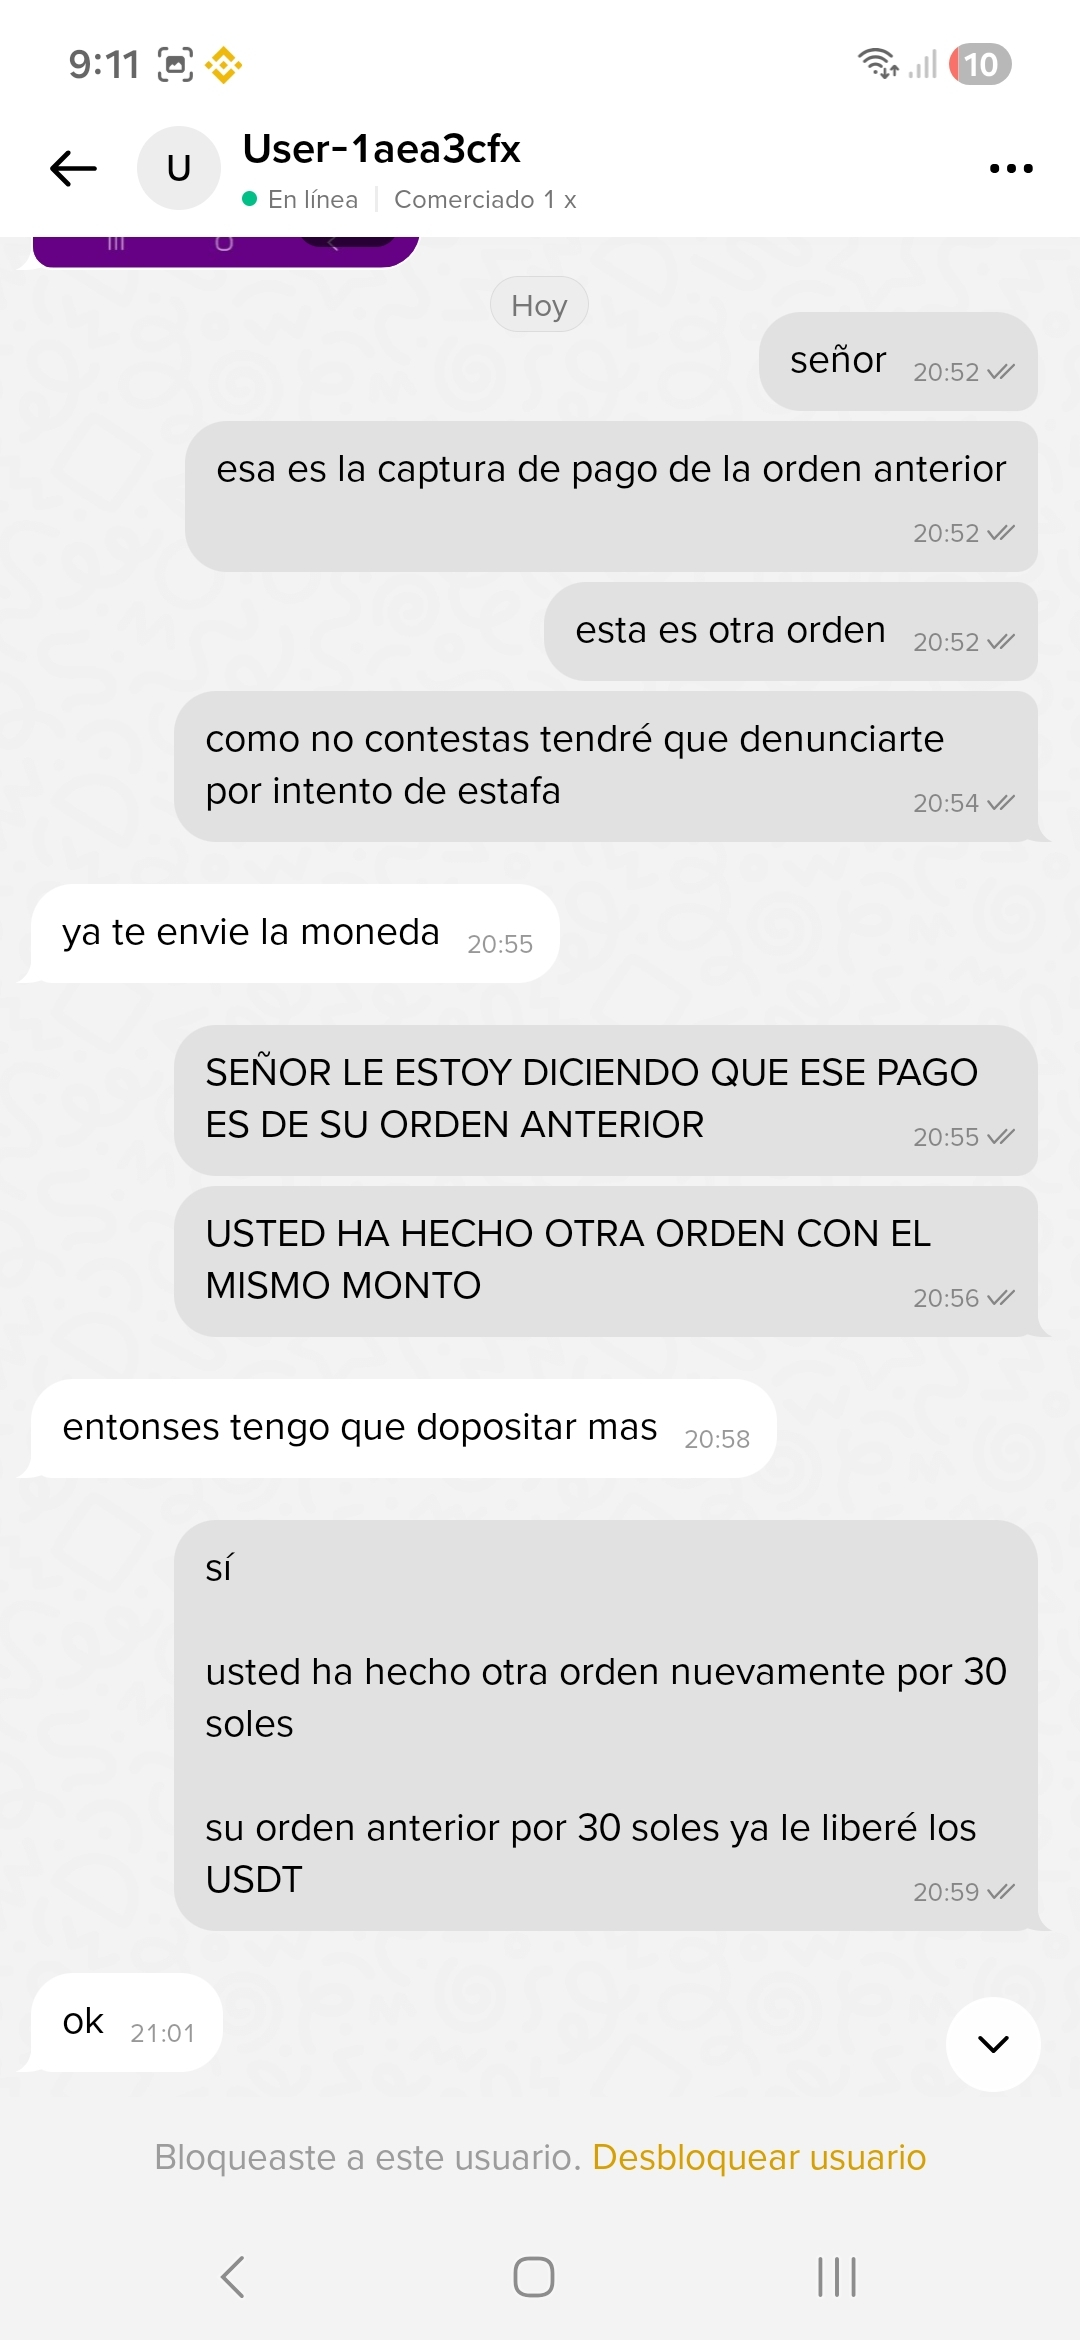
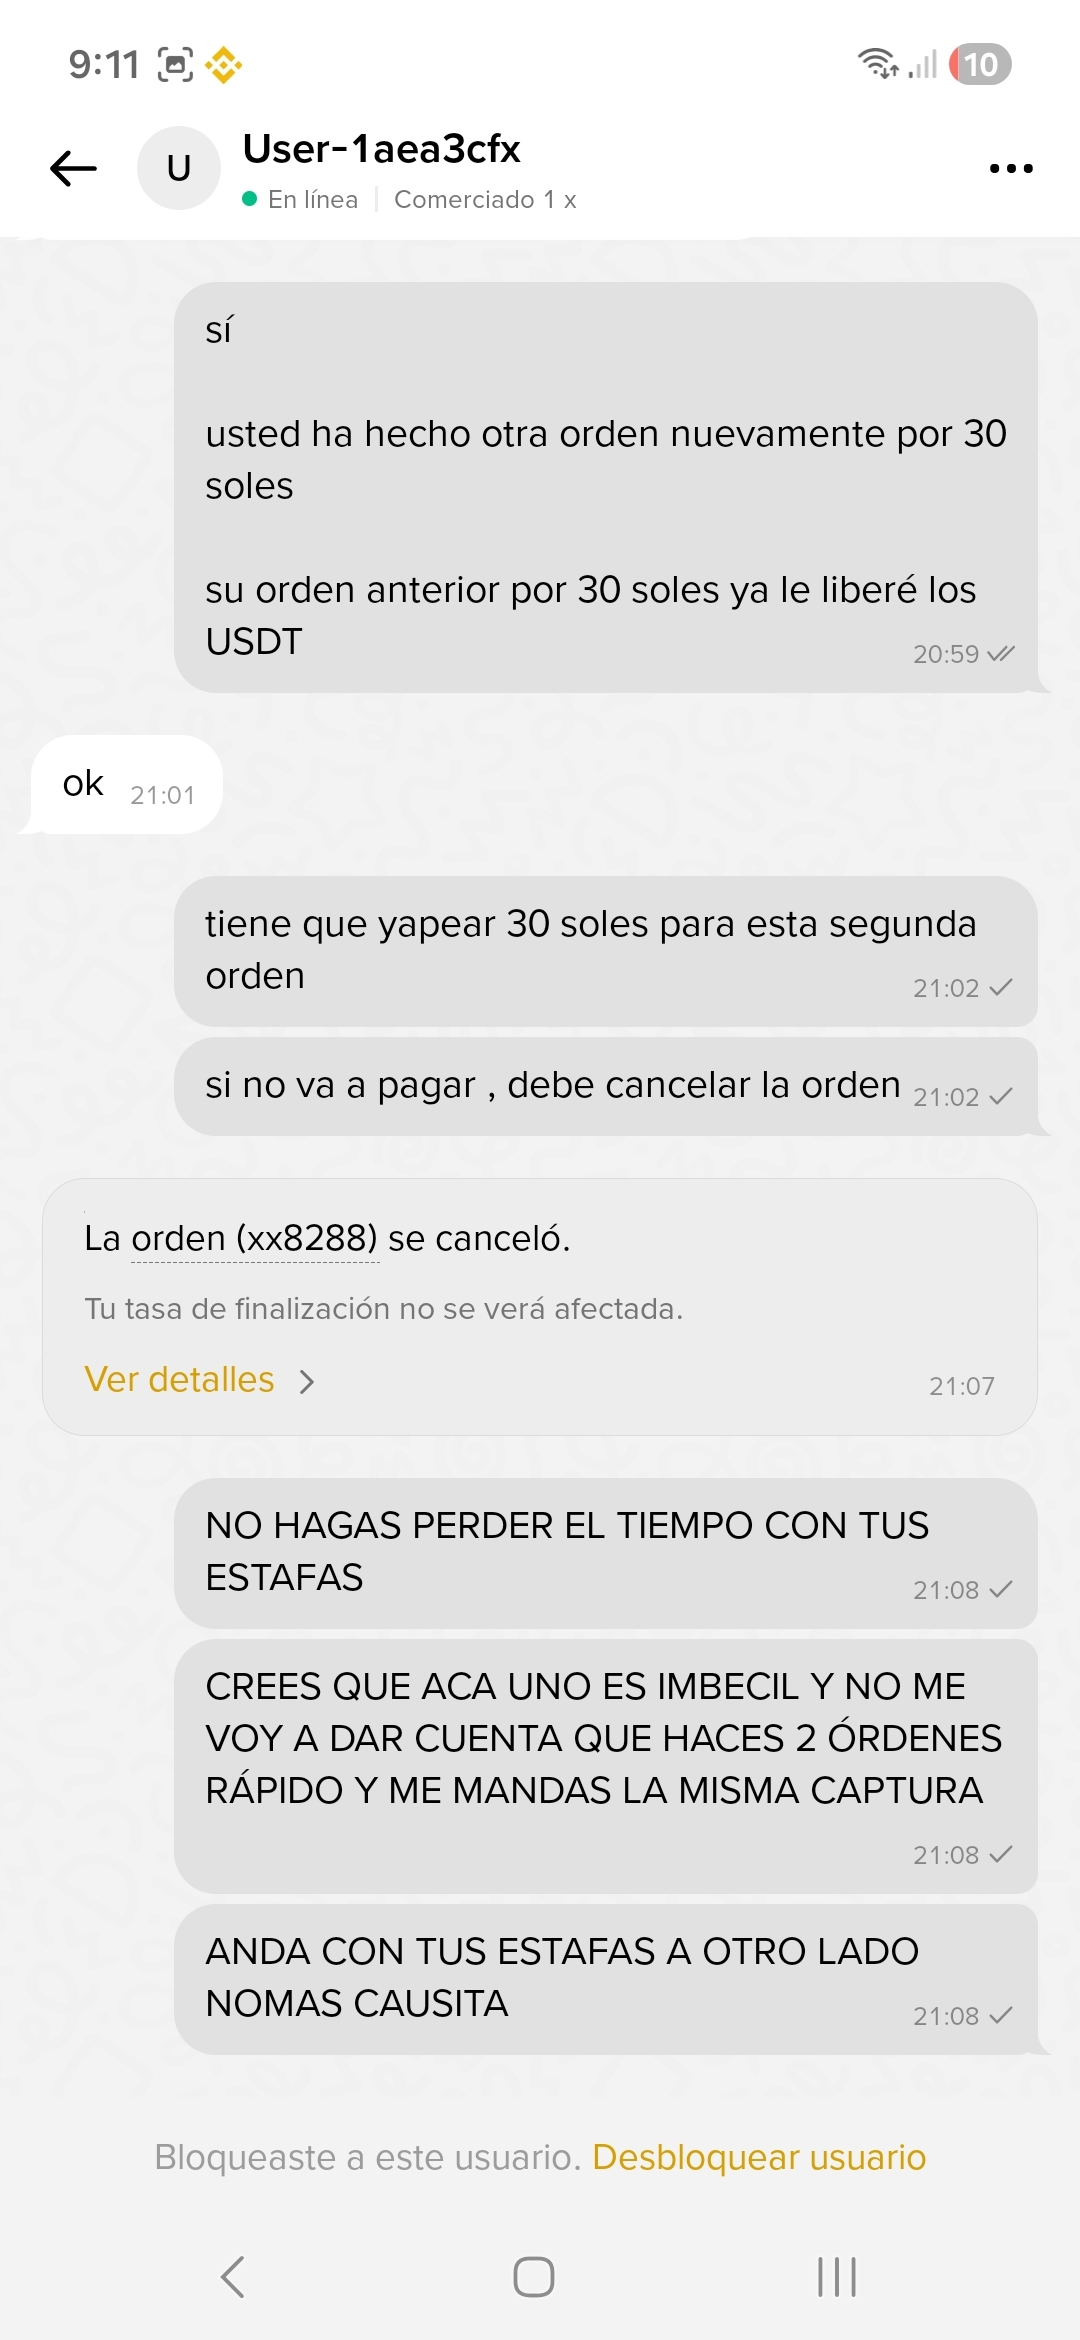
Este usuario me hace una orden , hace el pago , yo le libero los USDT e inmediatamente me hace otra orden por el mismo monto y la marca como pagada

Según él no me iba a dar cuenta que eran 2 órdenes diferentes y cuando le hago notar su intento de estafa se hace el que no entiende y luego deja de contestar

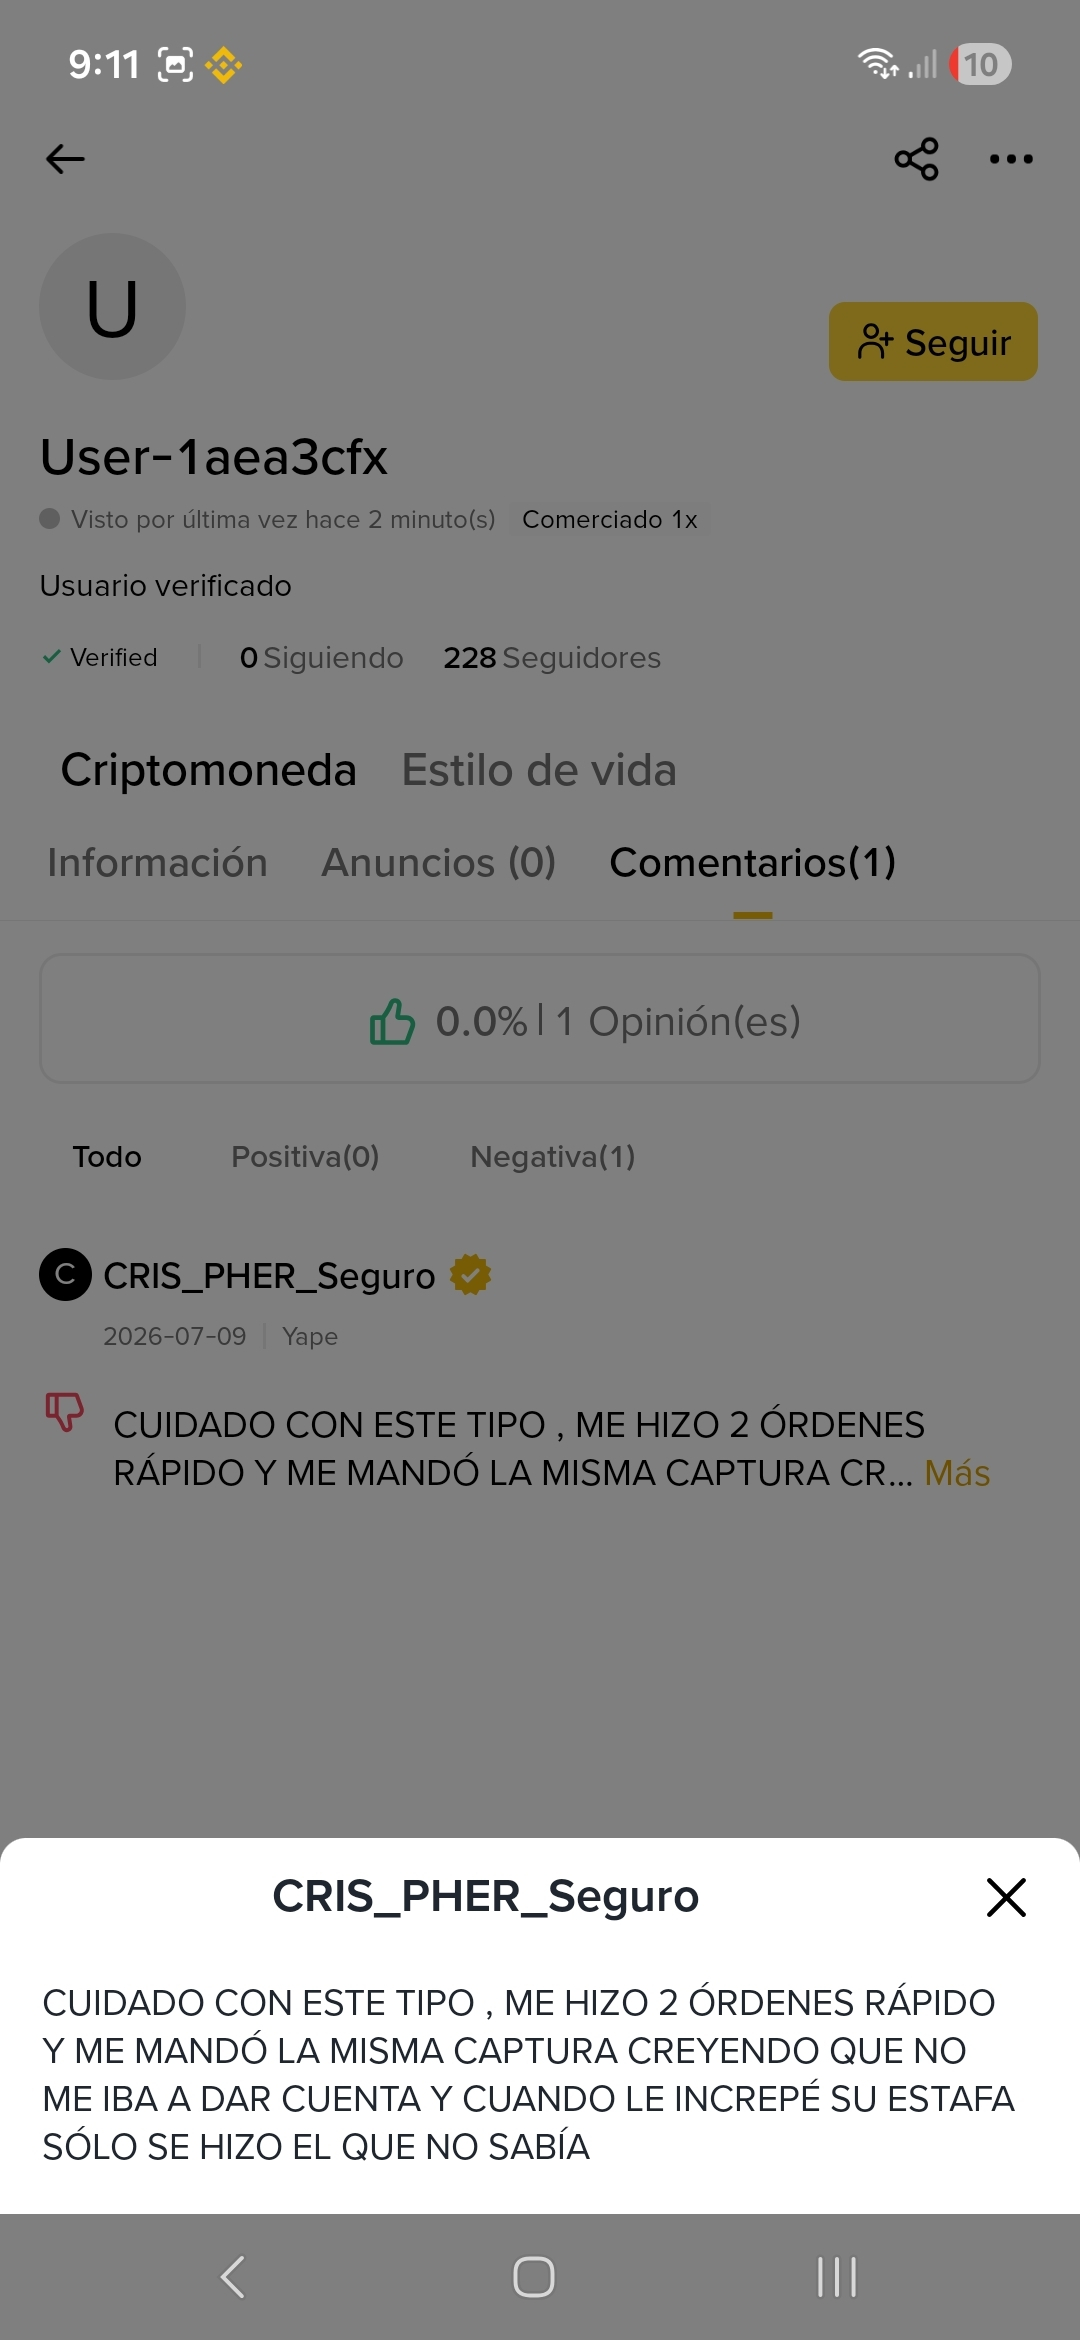
Le hice su denuncia , reporte en soporte y le dejé su respectivo comentario en su perfil para que los demás tengan cuidado antes de recibir órdenes de este usuario

Les muestro estas capturas para que vean como operan estos tipos

#P2P #USDT $USDC
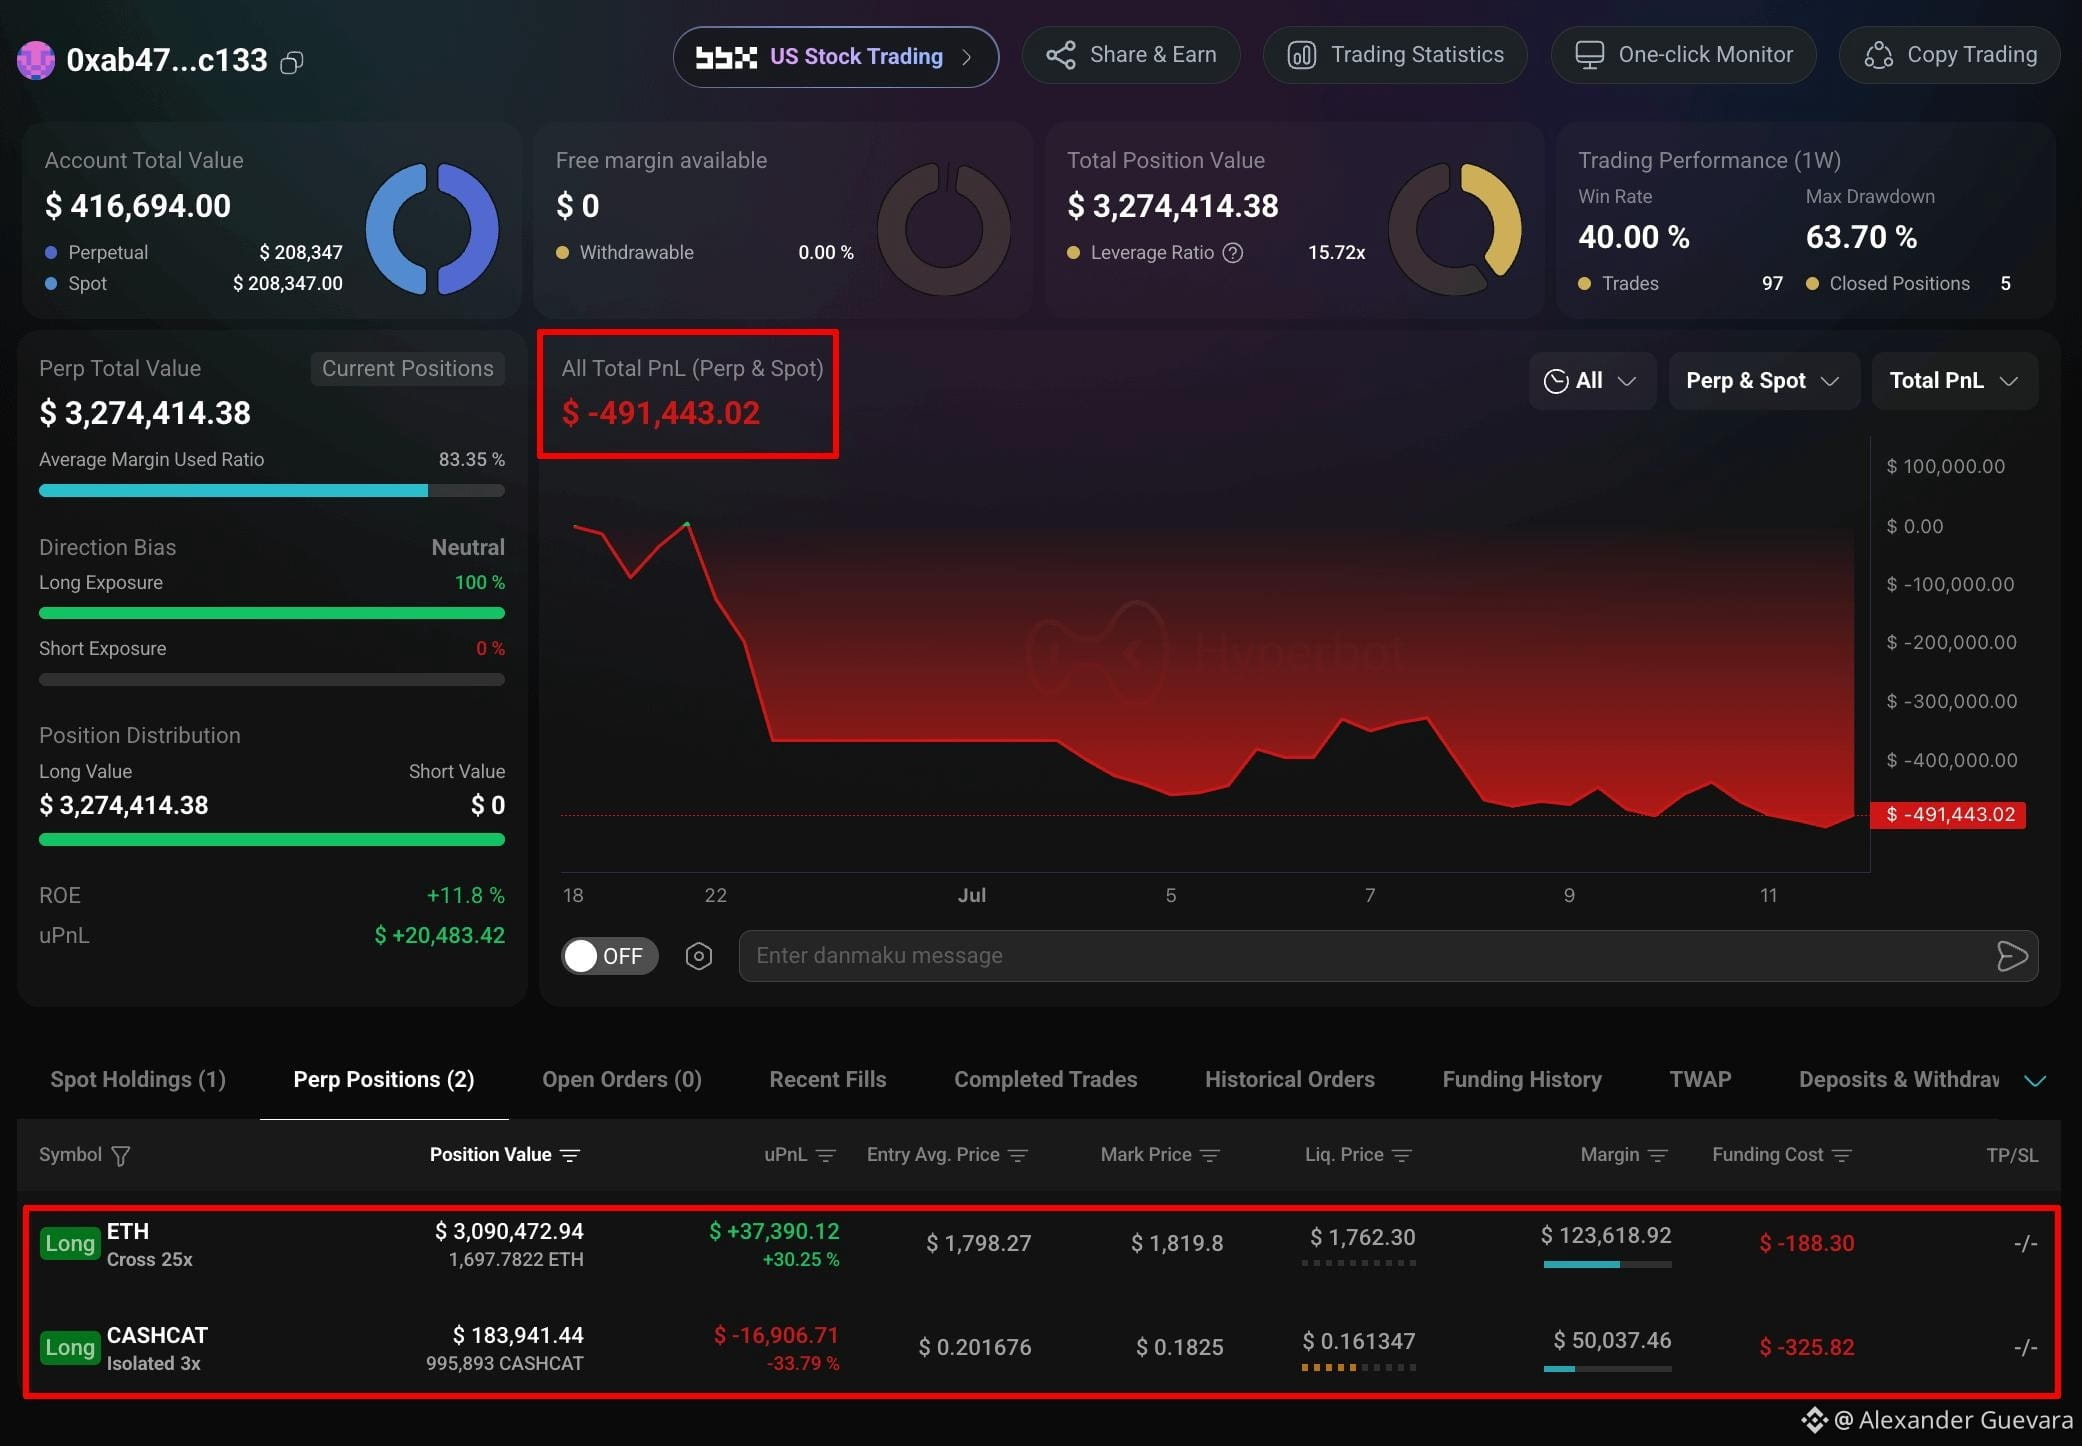
🕵️‍♂️ El presunto estafador de Bonzo tiene ahora 7 millones de dólares en $eth . Bonzo denuncia una pérdida total de 9 millones de dólares. En esa misma cartera se registraron más de 920 ETH en menos de una hora, y hace menos de 40 minutos llegaron otros 77 ETH. 📈 El Bitcoin Policy Institute se ha sumado a la lucha contra el caso de Nueva York que consideraría «abandonados» los bitcoins en autocustodia que se hayan mantenido durante mucho tiempo. Si las monedas no se tocan durante 5 años, ¿se consideran abandonadas o se mantienen en HODL? 🏦 El FMI advierte de que las stablecoins vinculadas al dólar podrían provocar una retirada masiva de fondos similar a la que se produce en los bancos durante las crisis. #stablecoin 💸 #hype Una «ballena» con pérdidas de ~491,4 mil dólares en Hyperliquid mantiene ~3,27 millones de dólares en posiciones largas. Posiciones largas: 3,09 millones de dólares en $eth (25x) 183 900 dólares en $CASHCAT (3x) La cuenta está al 100 % en posiciones largas sin margen libre, mientras que el umbral de liquidación del $ETH se sitúa solo un 3,16 % por debajo del precio actual. ¿Dará sus frutos esta apuesta a todo o nada? #estafas #ETH #BTC #BonzoFinance $BTC $HYPE
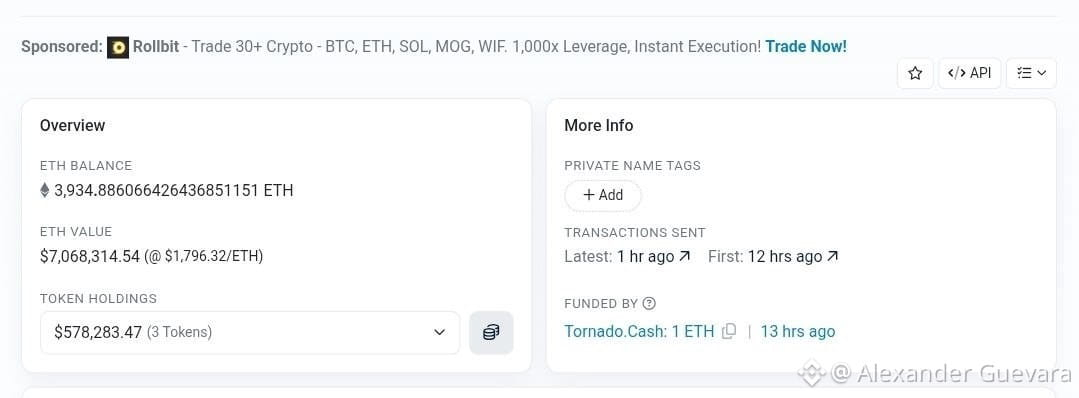
🕵️‍♂️ El presunto estafador de Bonzo tiene ahora 7 millones de dólares en $eth .

Bonzo denuncia una pérdida total de 9 millones de dólares.

En esa misma cartera se registraron más de 920 ETH en menos de una hora, y hace menos de 40 minutos llegaron otros 77 ETH.

📈 El Bitcoin Policy Institute se ha sumado a la lucha contra el caso de Nueva York que consideraría «abandonados» los bitcoins en autocustodia que se hayan mantenido durante mucho tiempo.

Si las monedas no se tocan durante 5 años, ¿se consideran abandonadas o se mantienen en HODL?

🏦 El FMI advierte de que las stablecoins vinculadas al dólar podrían provocar una retirada masiva de fondos similar a la que se produce en los bancos durante las crisis. #stablecoin

💸 #hype Una «ballena» con pérdidas de ~491,4 mil dólares en Hyperliquid mantiene ~3,27 millones de dólares en posiciones largas.

Posiciones largas:
3,09 millones de dólares en $eth (25x)
183 900 dólares en $CASHCAT (3x)

La cuenta está al 100 % en posiciones largas sin margen libre, mientras que el umbral de liquidación del $ETH se sitúa solo un 3,16 % por debajo del precio actual.

¿Dará sus frutos esta apuesta a todo o nada?

#estafas #ETH #BTC #BonzoFinance $BTC $HYPE
#estafas tener cuidado, muchos usuarios reportan estafas ya no es tan seguro como antes.
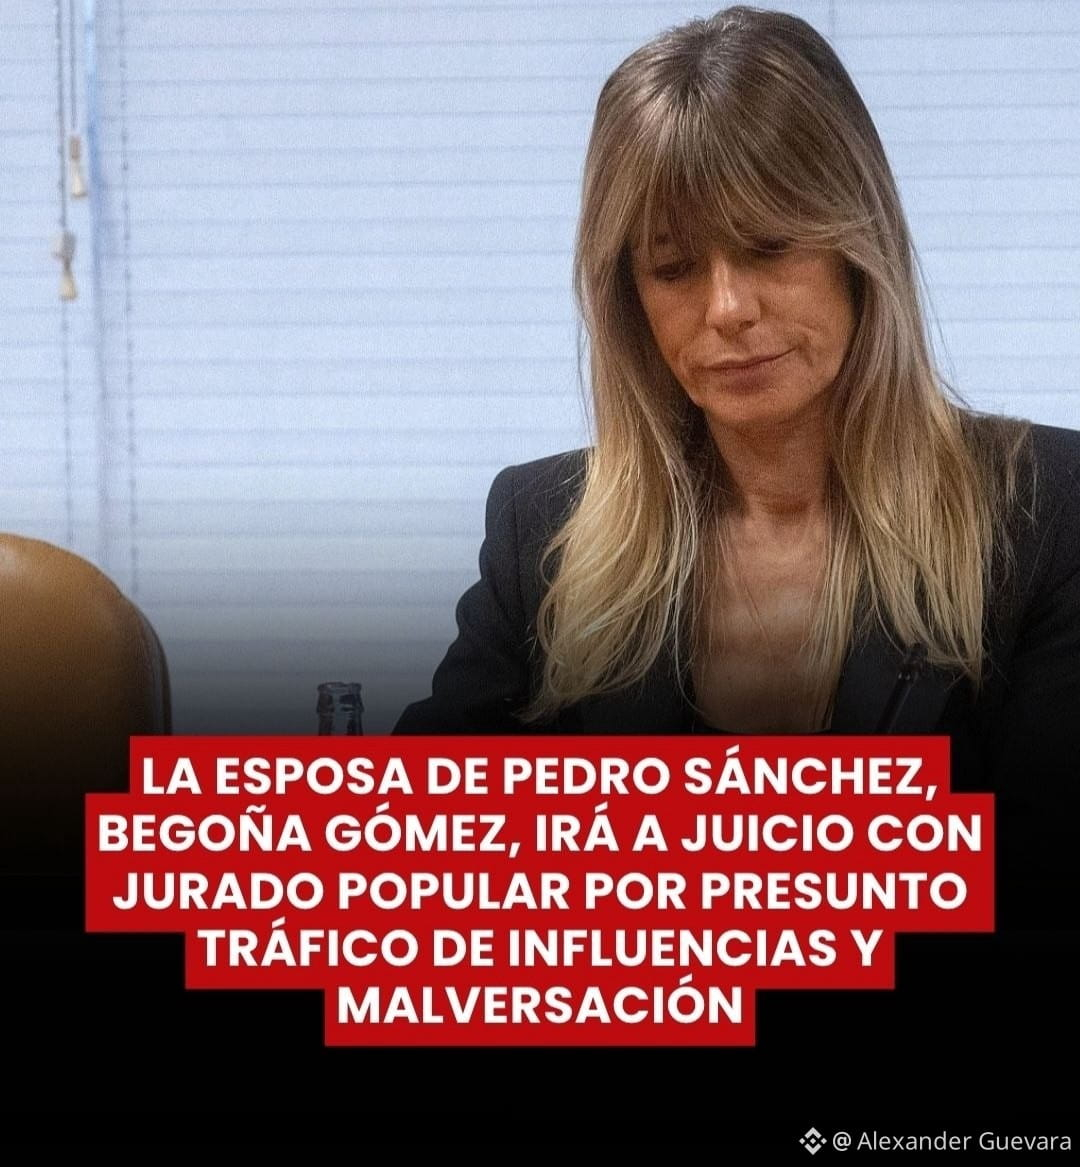
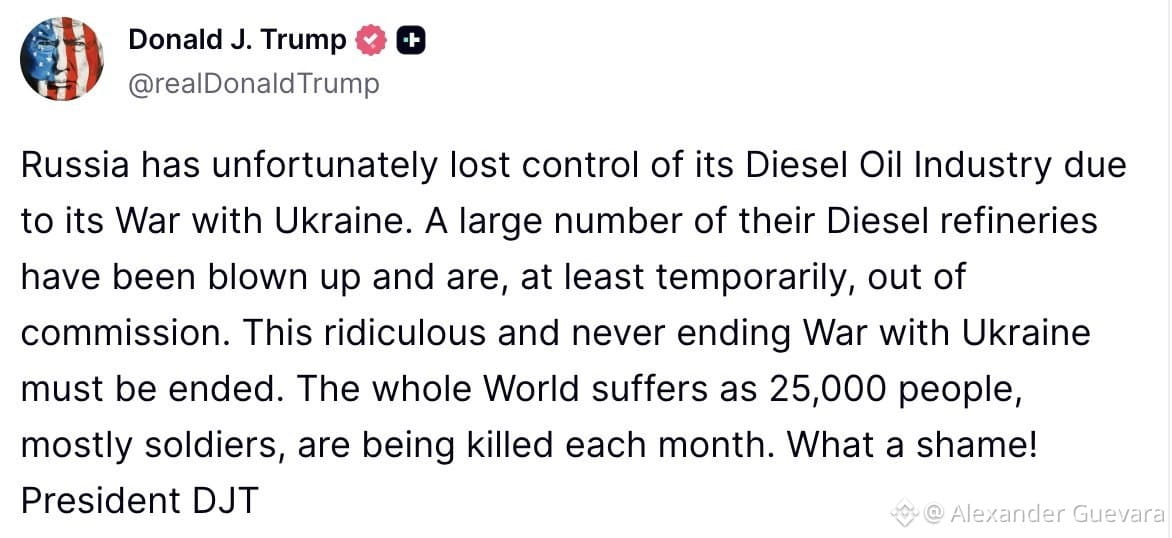
👨‍💼Trump: Rusia, lamentablemente, ha perdido el control de su industria del gasóleo debido a su guerra con Ucrania. Un gran número de sus refinerías de gasóleo han sido voladas y están, al menos temporalmente, fuera de servicio. Esta ridícula y interminable guerra con Ucrania debe terminar. Todo el mundo sufre mientras 25.000 personas, en su mayoría soldados, están siendo asesinadas cada mes. ¡Qué vergüenza! 🚨🇪🇸 | El juez Juan Carlos Peinado decidió enviar a juicio a Begoña Gómez, esposa del presidente del Gobierno español, Pedro Sánchez, por delitos de tráfico de influencias y malversación. La decisión pone fin a una instrucción iniciada en 2024. La Fiscalía y la defensa de Gómez solicitan su absolución, mientras que la acusación popular pide 13 años de prisión. La causa pasa ahora a la Audiencia Provincial de Madrid para que se fije la fecha del juicio. 🚨🇪🇸 | El juez José Luis Calama citó a declarar como investigadas a Laura y Alba Rodríguez Espinosa, hijas del expresidente José Luis Rodríguez Zapatero, para el próximo 30 de noviembre en el marco del caso Plus Ultra. El magistrado también dio a la defensa de Zapatero un plazo de tres días para presentar documentación sobre las joyas incautadas en su despacho y ordenó un nuevo peritaje para determinar, entre otros aspectos, su valor, antigüedad y posible origen geográfico. #Madrid #estafas #TRUMP #Rusia #Ucrania $CL $BZ
👨‍💼Trump:

Rusia, lamentablemente, ha perdido el control de su industria del gasóleo debido a su guerra con Ucrania. Un gran número de sus refinerías de gasóleo han sido voladas y están, al menos temporalmente, fuera de servicio.

Esta ridícula y interminable guerra con Ucrania debe terminar. Todo el mundo sufre mientras 25.000 personas, en su mayoría soldados, están siendo asesinadas cada mes. ¡Qué vergüenza!

🚨🇪🇸 | El juez Juan Carlos Peinado decidió enviar a juicio a Begoña Gómez, esposa del presidente del Gobierno español, Pedro Sánchez, por delitos de tráfico de influencias y malversación.

La decisión pone fin a una instrucción iniciada en 2024. La Fiscalía y la defensa de Gómez solicitan su absolución, mientras que la acusación popular pide 13 años de prisión. La causa pasa ahora a la Audiencia Provincial de Madrid para que se fije la fecha del juicio.

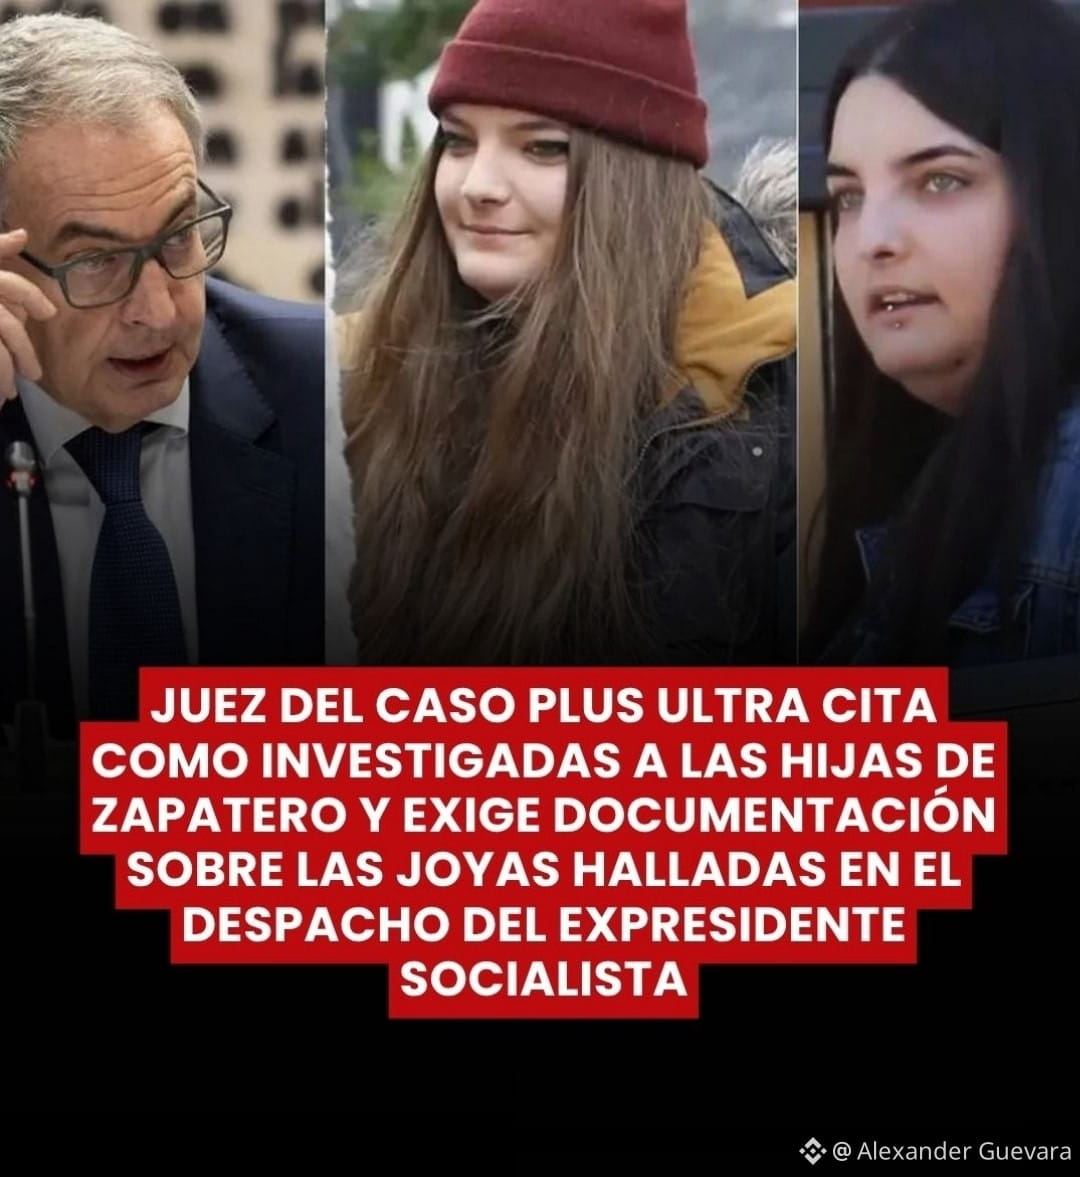
🚨🇪🇸 | El juez José Luis Calama citó a declarar como investigadas a Laura y Alba Rodríguez Espinosa, hijas del expresidente José Luis Rodríguez Zapatero, para el próximo 30 de noviembre en el marco del caso Plus Ultra.

El magistrado también dio a la defensa de Zapatero un plazo de tres días para presentar documentación sobre las joyas incautadas en su despacho y ordenó un nuevo peritaje para determinar, entre otros aspectos, su valor, antigüedad y posible origen geográfico.

#Madrid #estafas #TRUMP #Rusia #Ucrania $CL $BZ
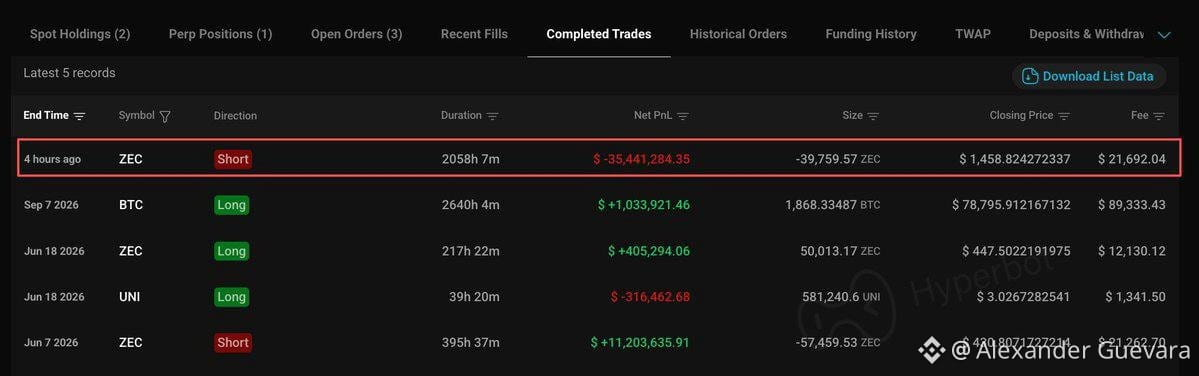
✅ÚLTIMA HORA: 🇺🇸 Elon Musk dice que hay "cientos, tal vez miles, de redes de fraude de casi todas las nacionalidades robando dinero a los contribuyentes estadounidenses." ✅El mayor short de ZEC en Hyperliquid ha sido completamente deshecho — Garrett Jin ha realizado una pérdida de $𝟯𝟱.𝟰𝗠 𝗹𝗼𝘀𝘀 en 38,000 ZEC ($58.5M notional). El cierre del short representa la presión de compra absorbida que ahora se ha despejado del mercado. Él retiene 202,078 ZEC ($𝟯𝟬𝟵𝗠 en spot) con $221M de ganancia no realizada, construida mediante retiros de Binance hace ~9 meses cerca de la entrada de $437. 𝗛𝘂𝗽𝘇𝘆 𝘁𝗮𝗸𝗲: Una capitulación short de $35M es una resolución de short-squeeze de libro de texto. Con todo el short cerrado y sin remanente pendiente de esta ballena, ZEC enfrenta una presión de venta reducida de esta fuente. La posición spot de $309M señala una fuerte convicción, pero también representa un riesgo latente de distribución si se toman las ganancias. #zec #Hyperliquid #ElonsMusk #estafas #ElonMuskTalks $HYPE $ZEC
✅ÚLTIMA HORA: 🇺🇸 Elon Musk dice que hay "cientos, tal vez miles, de redes de fraude de casi todas las nacionalidades robando dinero a los contribuyentes estadounidenses."

✅El mayor short de ZEC en Hyperliquid ha sido completamente deshecho — Garrett Jin ha realizado una pérdida de $𝟯𝟱.𝟰𝗠 𝗹𝗼𝘀𝘀 en 38,000 ZEC ($58.5M notional). El cierre del short representa la presión de compra absorbida que ahora se ha despejado del mercado.

Él retiene 202,078 ZEC ($𝟯𝟬𝟵𝗠 en spot) con $221M de ganancia no realizada, construida mediante retiros de Binance hace ~9 meses cerca de la entrada de $437.

𝗛𝘂𝗽𝘇𝘆 𝘁𝗮𝗸𝗲: Una capitulación short de $35M es una resolución de short-squeeze de libro de texto. Con todo el short cerrado y sin remanente pendiente de esta ballena, ZEC enfrenta una presión de venta reducida de esta fuente. La posición spot de $309M señala una fuerte convicción, pero también representa un riesgo latente de distribución si se toman las ganancias.

#zec #Hyperliquid #ElonsMusk #estafas #ElonMuskTalks $HYPE $ZEC
Feed-Creator-2c57d099b:
Ojo con la plataforma FTZ
Alexander Guevara
·
--
Los demócratas piden a Trump aclarar posibles presiones a países como Suiza y España para proteger a
Betancourt
Diputados y senadores lanzan una ofensiva contra el acuerdo petrolero con el régimen chavista y podrían abrir investigaciones si recuperan el control del Congreso.
El empresario venezolano Alejandro Betancourt
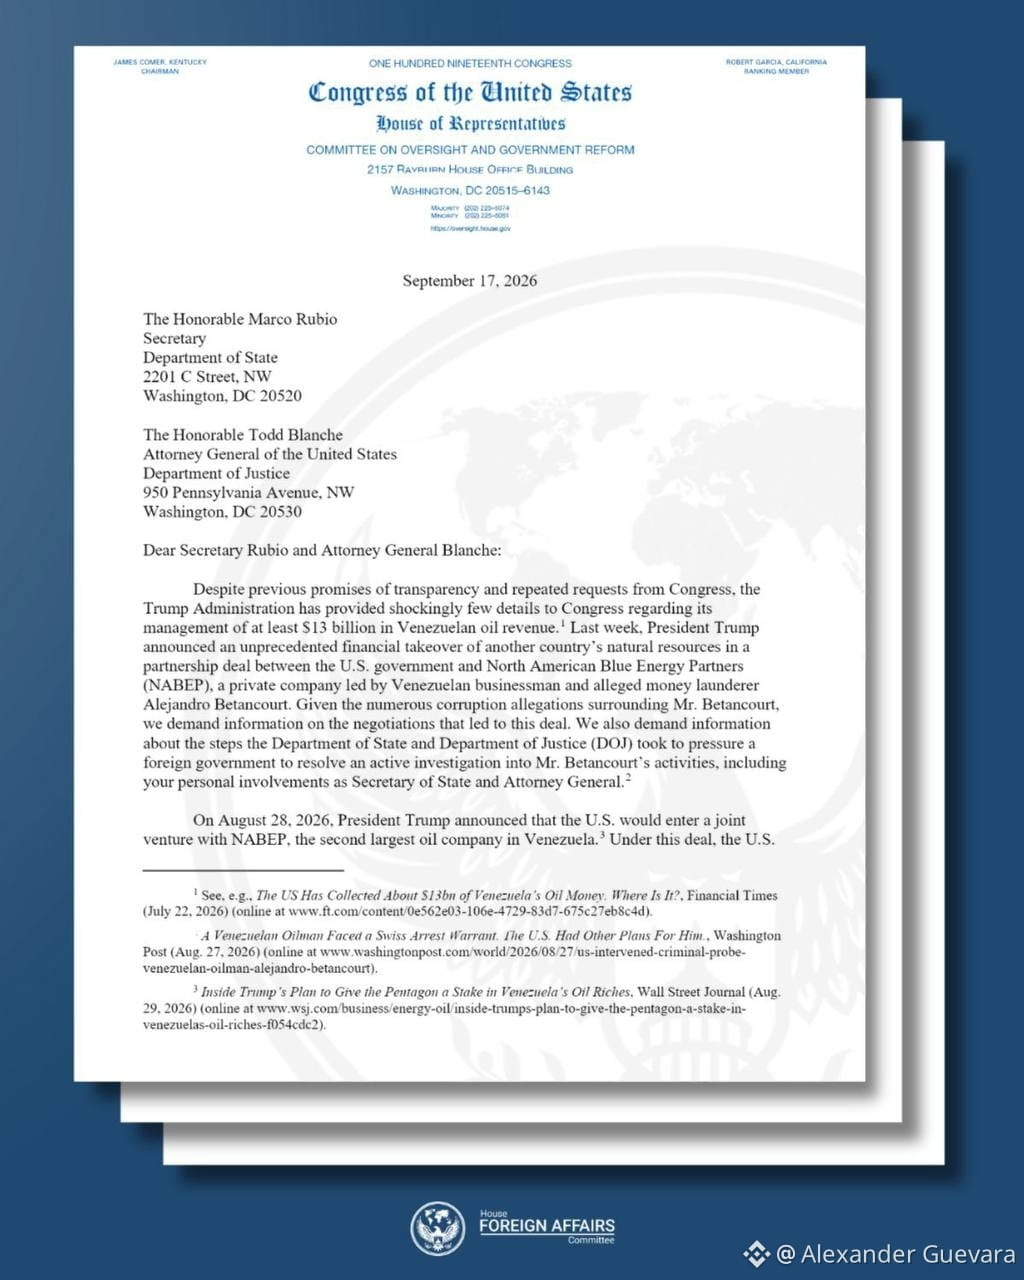
Los demócratas, que aspiran a recuperar al menos una de las dos cámaras del Congreso en las elecciones de noviembre, han lanzado una ofensiva contra los acuerdos petroleros de Donald Trump en Venezuela. Exigen conocer el destino de al menos 13.000 millones de dólares de ingresos venezolanos bajo gestión estadounidense y aclarar si la Administración Trump presionó a gobiernos extranjeros para cerrar las investigaciones contra Alejandro Betancourt, el empresario venezolano elegido como socio. Si obtienen la mayoría, en enero podrían convertir esos requerimientos en investigaciones parlamentarias con capacidad para reclamar documentos y testimonios mediante citaciones obligatorias.
La actuación de la Administración en favor de Betancourt ocupa un lugar central en la carta que los representantes Robert Garcia, Gregory Meeks y Jared Huffman enviaron el 17 de septiembre al secretario de Estado, Marco Rubio, y al fiscal general, Todd Blanche. Los tres son los principales demócratas de las comisiones de Supervisión, Exteriores y Recursos Naturales de la Cámara de Representantes.
«Exigimos información sobre los pasos que dieron el Departamento de Estado y el Departamento de Justicia para presionar a un Gobierno extranjero», escriben, en referencia a una investigación activa sobre el empresario. Reclaman además que Rubio y Blanche expliquen su participación personal en esas gestiones.
Los diputados señalan contactos de Blanche, de la ex fiscal general Pam Bondi y de Colin McDonald con gobiernos extranjeros para «alentarlos a poner fin a sus investigaciones penales contra el señor Betancourt y permitirle viajar a Estados Unidos». También mencionan la intervención del vicesecretario de Estado, Christopher Landau, ante las autoridades suizas en favor del empresario.

Betancourt está investigado en Suiza y en España, aunque la carta no identifica contactos concretos con las autoridades españolas. El País publicó el 14 de septiembre que la causa de la Audiencia Nacional estaba paralizada por la falta de respuesta estadounidense a una solicitud de cooperación judicial. Según aquella información, España esperaba desde hacía más de nueve meses poder interrogar a cinco testigos condenados en Estados Unidos, y el juez Santiago Pedraz advertía de un nuevo archivo si la respuesta no llegaba antes de diciembre.
Lo publicado sobre España describe, por tanto, una falta de cooperación. Los diputados quieren conocer el alcance de las gestiones que atribuyen a Washington ante gobiernos extranjeros y obtener las comunicaciones que permitan comprobarlas.
La elección de Betancourt como socio añade una dimensión empresarial a esas preguntas. Según el acuerdo descrito en la carta, Estados Unidos tomaría un 35% de North American Blue Energy Partners, NABEP, la compañía dirigida por el venezolano. Los firmantes cuestionan que el empresario pueda actuar como asesor informal e intermediario de la Casa Blanca mientras negocia operaciones en un sector en el que mantiene intereses propios.
Piden los nombres de quienes participaron en las negociaciones, sus funciones y sus conversaciones con los principales responsables de Estado y Justicia. Reclaman también las comunicaciones sobre Betancourt y Mauricio Claver-Carone, que ejerció como intermediario informal de Washington ante Caracas. Quieren reconstruir quién tomó las decisiones y qué papel desempeñaron personas ajenas a la estructura oficial del Gobierno.
El otro frente se dirige al dinero. En otra carta fechada el 16 de septiembre, los senadores Ron Wyden, Elizabeth Warren y Sheldon Whitehouse exigen al secretario del Tesoro, Scott Bessent, y a Rubio que rindan cuentas sobre los ingresos de los recursos naturales venezolanos que administra Estados Unidos.

«Durante meses, ustedes no han explicado adónde ha ido ese dinero», escriben. Preguntan qué medidas se han adoptado para impedir la apropiación indebida de fondos venezolanos o una «posible corrupción de la Administración Trump» al dirigirlos hacia beneficiarios con conexiones políticas.
Son los senadores los que sitúan en al menos 13.000 millones de dólares los ingresos procedentes de ventas de crudo. Su requerimiento abarca también el oro y otros recursos naturales autorizados por las licencias del Tesoro. No afirman haber demostrado que ese dinero haya desaparecido. Denuncian que carecen de información suficiente para seguir su recorrido.

Por eso solicitan los extractos mensuales desde febrero y los registros de cada transferencia: cuánto se pagó, cuándo, por qué concepto, a qué banco y a quién. En el caso de sociedades, quieren conocer a sus propietarios reales. También piden las solicitudes de gasto presentadas por las autoridades venezolanas y una explicación de cómo cada desembolso contribuyó a beneficiar a la población.
El sistema deja en manos de Washington decisiones sobre fondos que siguen siendo venezolanos. La orden ejecutiva que creó el mecanismo dispone que el Tesoro los mantenga en custodia como propiedad soberana de Venezuela. Según una explicación de Rubio recogida en la carta, Caracas solicita los pagos y la Administración estadounidense conserva la capacidad de autorizarlos.

Los senadores cuestionan qué límites se aplican a esa facultad. Piden a Bessent y Rubio que identifiquen las restricciones constitucionales y legales, más allá de las órdenes presidenciales, que rigen el uso de un dinero que Estados Unidos no posee, pero controla. Les preocupa que esa fórmula permita al Ejecutivo decidir sobre miles de millones de dólares sin la autorización del Congreso.

La carta expone con detalle las prácticas que consideran posibles: «alentando o coaccionando a Venezuela para que solicite determinados pagos o compras», o desembolsando directamente los fondos. Pregunta qué impediría favorecer a empresas con conexiones políticas o «forzar a Venezuela a pagar de más por bienes de compañías específicas cuando existen alternativas menos costosas».

No presentan un contrato en el que hayan acreditado ese sobreprecio. Reclaman los documentos necesarios para saber si hubo competencia entre proveedores, cómo fueron seleccionados y qué comprobaciones se realizaron antes de transferir el dinero.

Las auditorías prometidas son otra de las exigencias. Según los senadores, la Administración anunció revisiones trimestrales y adjudicó a KPMG un contrato de 84 millones de dólares para llevarlas a cabo. «Hasta la fecha no se ha hecho pública ninguna auditoría, ni está claro que se haya realizado alguna», afirman.

Piden el encargo completo a la consultora, los informes que haya entregado y cualquier advertencia sobre blanqueo o financiación ilícita. Quieren saber también cómo se resolvieron esas alertas, si las hubo. La ausencia de informes públicos, sostienen, impide comprobar qué supervisión está recibiendo una operación de esa magnitud.
A ello añaden una decisión del Tesoro que consideran preocupante: el anuncio del 27 de julio de no aplicar durante seis meses la legislación estadounidense contra el blanqueo a determinadas transacciones relacionadas con Venezuela, presentado como una medida de ayuda ante una catástrofe. Los senadores preguntan qué controles se mantienen para evitar que los desembolsos terminen en operaciones ilícitas.

Por ahora, ambos escritos proceden de dirigentes de la minoría y no constituyen conclusiones del Congreso ni citaciones obligatorias. Los representantes dan de plazo hasta el 1 de octubre para recibir información y una sesión explicativa. Los senadores esperan respuestas antes del día 5 del mismo mes.

Una victoria demócrata en noviembre les permitiría ir más lejos. El control de una sola cámara bastaría para dirigir sus comisiones, organizar audiencias y emitir citaciones conforme a las reglas aplicables. Podrían reclamar registros bancarios, contratos y comunicaciones, y pedir a los responsables que explicaran sus decisiones ante los legisladores.

La Administración podría resistirse a entregar determinados documentos, invocar el llamado privilegio ejecutivo y prolongar la disputa en los tribunales. Una mayoría demócrata tampoco anularía automáticamente los acuerdos petroleros, pero sí que cambiaría las condiciones de su supervisión, gracias a la separación de. poderes.
#Europa #SUIZA #español #EEUU #venezolanos $CL
Un grupo de hackers secuestraron la cuenta verificada de HBO Max en Reddit para ejecutar 108 anuncios falsos durante 48 horas, desplegando malware que incluye aplicaciones falsas de billeteras de criptomonedas diseñadas para robar frases semilla. Este incidente cibernético resalta una técnica de ingeniería social muy sofisticada conocida como ClickFix, utilizada dentro de una campaña más amplia de malvertising denominada PasteSwitch. La campaña distribuyó versiones fraudulentas de aplicaciones populares de gestión de criptoactivos diseñadas específicamente para capturar las frases semilla y vaciar los fondos de los usuarios. Algunos vectores de la infección monitoreaban el portapapeles del dispositivo para detectar direcciones de criptomonedas copiadas y reemplazarlas sigilosamente por cuentas controladas por los ciberdelincuentes antes de que se concretara una transacción. 💥El secretario del Tesoro de EEUU, #ScottBessent , advirtió que cualquier persona que utilice criptomonedas para financiar el régimen de Irán está al alcance de la OFAC y enfrentará sanciones. Al pueblo iraní no lo van a poder doblegar, su firmeza es admirable...❤️ La criptomoneda descentralizada creada en 2016 que se enfoca en ofrecer total privacidad y anonimato opcional en las transacciones financieras, Zcash, gano un 20% mientras el fundador de Paradigm revela que la firma invirtió en $ZEC . El mercado de las criptomonedas ha reaccionado con fuerza ante este movimiento estratégico que impulsa nuevamente el sector de las criptomonedas enfocadas en la privacidad. La subida se aceleró después de que Matt Huang, cofundador de la influyente firma de inversión en criptomonedas Paradigm, revelara públicamente que la empresa ha invertido en #zec . Este respaldo institucional se alinea con un momento de gran dinamismo para #zcash , que recientemente ha visto avances en su adopción, un fuerte volumen de negociación y discusiones de gobernanza en su comunidad enfocadas en mejorar la escalabilidad y velocidad de sus transacciones privadas. #HBO #estafas
Un grupo de hackers secuestraron la cuenta verificada de HBO Max en Reddit para ejecutar 108 anuncios falsos durante 48 horas, desplegando malware que incluye aplicaciones falsas de billeteras de criptomonedas diseñadas para robar frases semilla. Este incidente cibernético resalta una técnica de ingeniería social muy sofisticada conocida como ClickFix, utilizada dentro de una campaña más amplia de malvertising denominada PasteSwitch.

La campaña distribuyó versiones fraudulentas de aplicaciones populares de gestión de criptoactivos diseñadas específicamente para capturar las frases semilla y vaciar los fondos de los usuarios. Algunos vectores de la infección monitoreaban el portapapeles del dispositivo para detectar direcciones de criptomonedas copiadas y reemplazarlas sigilosamente por cuentas controladas por los ciberdelincuentes antes de que se concretara una transacción.

💥El secretario del Tesoro de EEUU, #ScottBessent , advirtió que cualquier persona que utilice criptomonedas para financiar el régimen de Irán está al alcance de la OFAC y enfrentará sanciones. Al pueblo iraní no lo van a poder doblegar, su firmeza es admirable...❤️

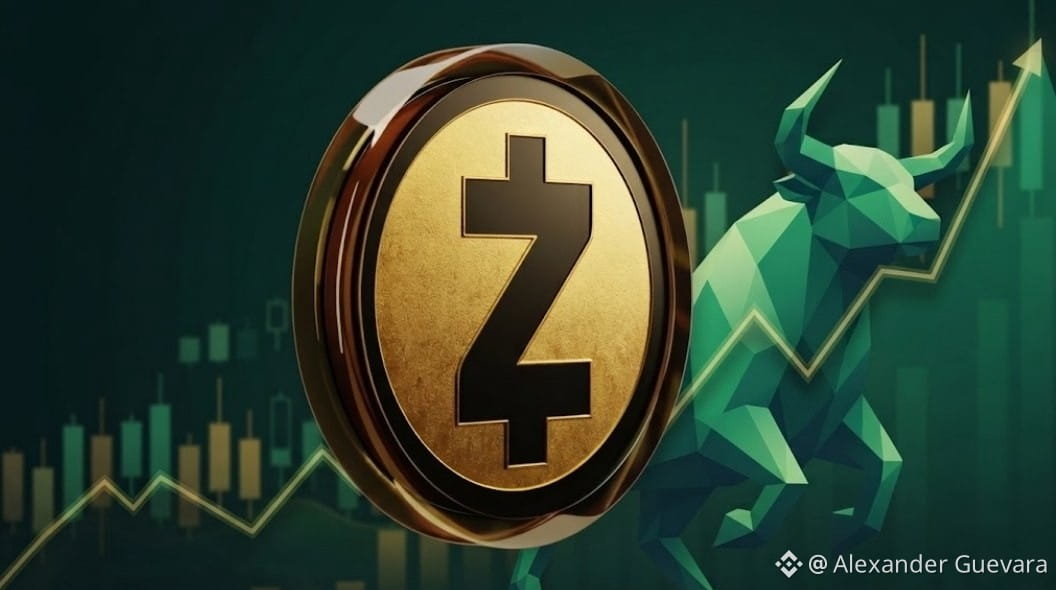
La criptomoneda descentralizada creada en 2016 que se enfoca en ofrecer total privacidad y anonimato opcional en las transacciones financieras, Zcash, gano un 20% mientras el fundador de Paradigm revela que la firma invirtió en $ZEC . El mercado de las criptomonedas ha reaccionado con fuerza ante este movimiento estratégico que impulsa nuevamente el sector de las criptomonedas enfocadas en la privacidad.

La subida se aceleró después de que Matt Huang, cofundador de la influyente firma de inversión en criptomonedas Paradigm, revelara públicamente que la empresa ha invertido en #zec . Este respaldo institucional se alinea con un momento de gran dinamismo para #zcash , que recientemente ha visto avances en su adopción, un fuerte volumen de negociación y discusiones de gobernanza en su comunidad enfocadas en mejorar la escalabilidad y velocidad de sus transacciones privadas.

#HBO #estafas
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono