
#binancehacked
binancehacked
115,602 vistas
187 están debatiendo
Hot
Lo último

Artículo
Binance revela cómo la hackearon: una entrevista de trabajo falsa y una herramienta de IA internaHackeo Binance: el informe oficial dice que empezó con una entrevista de trabajo falsa y una herramienta de IA interna. Qué pasó y qué aprender.
Lo esencial
Binance publicó el 3 de noviembre su informe inicial: el ataque empezó meses antes, con una instalación falsa de software y una entrevista de trabajo falsa a un ingeniero.Con una computadora infectada, el atacante usó una herramienta de IA interna, robó credenciales y llegó al servicio que firma las transacciones de las billeteras.Binance cifra lo afectado en unos US$6.340 millones, dice que ya congeló o interceptó US$2.850 millones y que al 31 de octubre había repuesto el 98% de los tokens.La lección para cualquiera: las ofertas de trabajo y las descargas desde buscadores son hoy la puerta de entrada favorita de los atacantes.
Binance publicó este 3 de noviembre su informe inicial sobre el hackeo del 29 de octubre, y la historia no empieza ese día: empieza meses antes, con una instalación de software manipulada y una entrevista de trabajo falsa a uno de sus ingenieros. Con esa puerta abierta, el atacante usó una herramienta de inteligencia artificial interna de la empresa, robó credenciales y llegó al servicio que firma las transacciones de sus billeteras. Te contamos qué pasó paso a paso, qué cifras da Binance y qué lección deja para cualquiera que trabaje o invierta en cripto.
Las cifras que da BinanceCómo se preparó el ataque, según BinanceLa noche del robo, hora por hora (UTC)Qué es EIP-7702 y por qué frenar los retiros no bastóQué cambió Binance y qué sigueLa lección: así entran hoy los atacantes
El informe, titulado “Incidente de seguridad del 29 de octubre: Hallazgos iniciales y actualización de respuesta”, lo publicó la cuenta oficial de Binance Latinoamérica en X. La empresa lo abre con una disculpa: “Esto no debió ocurrir”. Sigue el estado de los retiros y de la prueba de reservas día a día en nuestra página Binance hoy.
Las cifras que da Binance
Lo afectado: unos US$6.340 millones en activos digitales.
Lo congelado o interceptado: unos US$2.850 millones, “sujeto a conciliación y a la volatilidad de los precios de mercado”.
Lo repuesto: al 31 de octubre, el 98% de los activos en tokens afectados, verificable en su prueba de reservas. Binance dice que ya apartó “más del 100%” de lo necesario y que compra el resto, que son monedas con menos liquidez.
Quién pierde: “Binance asumirá el impacto financiero de los fondos robados, no nuestros usuarios”.
Ojo con el 98%: en su anuncio de recuperación del 2 de noviembre, Binance hablaba de “aproximadamente el 95%” de lo afectado. Son medidas distintas (el 98% se refiere a los tokens afectados) y la empresa no explica la diferencia. Si quieres comprobar tu propio saldo, sigue esta guía de la prueba de reservas.
Cómo se preparó el ataque, según Binance
Junio de 2026: una descarga falsa. Un ingeniero del equipo de operaciones de billeteras buscó en un buscador una herramienta de programación con IA y descargó una instalación manipulada de Homebrew, un instalador de programas muy usado en computadoras Mac. Seguridad detectó la anomalía, cambió el equipo y rotó sus credenciales, pero su rol y el de sus colegas quedaron expuestos ante el atacante.
Septiembre: la entrevista de trabajo falsa. Otro ingeniero fue contactado en una plataforma legítima de empleo por alguien que se hacía pasar por director de proyectos. Hubo una primera entrevista por videollamada con una supuesta persona de recursos humanos, que incluso le mostró fotos y videos personales para ganarse su confianza, y una segunda en una app de chat con un supuesto CEO de una empresa ficticia. Al final le pidieron descargar una “tarea”: un repositorio de código con un programa malicioso que se ejecutó en su computadora de trabajo. Era un malware nuevo (de “día cero”) que las herramientas de seguridad no detectaron; reemplazó un componente legítimo de una herramienta de desarrollo y borró sus rastros.
20 de octubre: la IA interna como puente. Desde esa computadora, el atacante usó una herramienta interna de IA de Binance para tomar control de los equipos de otros dos ingenieros. En uno encontró un permiso (un “token”) para desplegar contenedores, que son paquetes de software listos para ejecutarse en los servidores.
29 de octubre: el golpe. Entre las 17:15 y las 19:56 UTC, el atacante entró en la computadora de un ingeniero, usó las credenciales robadas del otro, desplegó un contenedor y activó un programa malicioso con acceso al servicio interno que firma las transacciones de las billeteras.
Binance dice que no fue “una única brecha aislada ni un simple incidente de phishing”, sino una campaña de varias etapas. En lo que va de 2026, su equipo de seguridad detectó y frenó 57 intentos vinculados a Corea del Norte. El informe recuerda que el FBI atribuye el ataque a ese país.
La noche del robo, hora por hora (UTC)
20:05 a 20:09: cinco billeteras calientes de Binance envían 233,46 millones de XRP a una dirección del atacante.
Después: salen unos 970.500 SOL y 44,2 millones de OP desde las billeteras de Solana y Optimism. Llega una alerta interna por transferencias de gran volumen y Binance empieza a investigar.
Luego: una billetera caliente envía 18.270 BTC al atacante.
Ethereum: el atacante usa EIP-7702 para tomar control parcial de una billetera caliente (abajo te lo explicamos).
23:56: se confirma la última transferencia no autorizada, de 2.961,9 ETH. Binance dice que después no hubo más.
00:10 del 30 de octubre: Binance revoca la autorización maliciosa en la billetera “Binance14”.
Qué es EIP-7702 y por qué frenar los retiros no bastó
EIP-7702 es una función de Ethereum que llegó con la actualización Pectra. Permite que una cuenta le “preste” ciertos permisos a un contrato inteligente, sin entregar su clave privada. Piensa en darle a alguien una copia de la llave de una sola puerta de tu casa.
El atacante usó el servicio de firma para darle esa copia a un contrato suyo. Según Binance, envió 50 transacciones para manipular el contador de la cuenta (el nonce) y dejar instalada la autorización. El problema es que esa autorización vive en la propia blockchain: aunque Binance suspendió los retiros y apagó sus billeteras calientes, el permiso seguía activo y el atacante podía seguir moviendo fondos.
Revocarlo tampoco era inmediato. La billetera usaba MPC (computación multipartita): la clave está repartida en varias partes y no existe una sola que pueda firmar la revocación al instante. El equipo tuvo que armar un procedimiento especial, y eso alargó la contención.
Qué cambió Binance y qué sigue
Al 3 de noviembre, Binance dice que reconstruyó en un entorno nuevo el sistema de billeteras afectado y la herramienta interna de IA, reemplazó los equipos comprometidos, desactivó las credenciales de los ingenieros afectados, revisó los dispositivos de todos los empleados y reforzó la detección de anomalías y los controles de las billeteras. Anuncia una revisión independiente de ciberseguridad, más inversión en seguridad con IA y un fondo de investigación de seguridad con empresas del sector. Algunos detalles técnicos seguirán siendo confidenciales, dice.
La lección: así entran hoy los atacantes
El informe confirma algo que vale para cualquiera, no solo para los empleados de un exchange:
Las ofertas de trabajo son un anzuelo. Si una “empresa” te pide descargar un programa o un repositorio como prueba técnica, desconfía, aunque la entrevista parezca profesional y el contacto haya llegado por una plataforma seria.
Descarga solo desde el sitio oficial. El primer paso del ataque fue un instalador falso encontrado en un buscador. Escribe tú mismo la dirección del sitio o usa la tienda oficial.
La IA también es una puerta. Las herramientas de IA con acceso a sistemas internos amplían lo que puede hacer quien se cuela en una sola computadora.
Tus fondos: Binance repite que los usuarios no asumen la pérdida. Nadie de Binance te va a pedir tu contraseña ni que muevas fondos para “protegerlos”.
Contamos el robo desde el primer día en esta nota.
Fuente: Binance Latinoamérica en X, “Incidente de seguridad del 29 de octubre: Hallazgos iniciales y actualización de respuesta” (3 de noviembre de 2026); Binance, “Security Incident | Recovery Update #5” (2 de noviembre). Explicaciones: Criptoinforme.
#BinanceSquareFamily #BinanceSquare #Binancehacked #AI #BinanceHourlyDepositsExceedWithdrawals $BTC $ETH $BNB
Binance revela cómo la hackearon: una entrevista de trabajo falsa y una herramienta de IA interna
Hackeo Binance: el informe oficial dice que empezó con una entrevista de trabajo falsa y una herramienta de IA interna. Qué pasó y qué aprender.
Lo esencial
Binance publicó el 3 de noviembre su informe inicial: el ataque empezó meses antes, con una instalación falsa de software y una entrevista de trabajo falsa a un ingeniero.Con una computadora infectada, el atacante usó una herramienta de IA interna, robó credenciales y llegó al servicio que firma las transacciones de las billeteras.Binance cifra lo afectado en unos US$6.340 millones, dice que ya congeló o interceptó US$2.850 millones y que al 31 de octubre había repuesto el 98% de los tokens.La lección para cualquiera: las ofertas de trabajo y las descargas desde buscadores son hoy la puerta de entrada favorita de los atacantes.
Binance publicó este 3 de noviembre su informe inicial sobre el hackeo del 29 de octubre, y la historia no empieza ese día: empieza meses antes, con una instalación de software manipulada y una entrevista de trabajo falsa a uno de sus ingenieros. Con esa puerta abierta, el atacante usó una herramienta de inteligencia artificial interna de la empresa, robó credenciales y llegó al servicio que firma las transacciones de sus billeteras. Te contamos qué pasó paso a paso, qué cifras da Binance y qué lección deja para cualquiera que trabaje o invierta en cripto.
Las cifras que da BinanceCómo se preparó el ataque, según BinanceLa noche del robo, hora por hora (UTC)Qué es EIP-7702 y por qué frenar los retiros no bastóQué cambió Binance y qué sigueLa lección: así entran hoy los atacantes
El informe, titulado “Incidente de seguridad del 29 de octubre: Hallazgos iniciales y actualización de respuesta”, lo publicó la cuenta oficial de Binance Latinoamérica en X. La empresa lo abre con una disculpa: “Esto no debió ocurrir”. Sigue el estado de los retiros y de la prueba de reservas día a día en nuestra página Binance hoy.
Las cifras que da Binance
Lo afectado: unos US$6.340 millones en activos digitales.
Lo congelado o interceptado: unos US$2.850 millones, “sujeto a conciliación y a la volatilidad de los precios de mercado”.
Lo repuesto: al 31 de octubre, el 98% de los activos en tokens afectados, verificable en su prueba de reservas. Binance dice que ya apartó “más del 100%” de lo necesario y que compra el resto, que son monedas con menos liquidez.
Quién pierde: “Binance asumirá el impacto financiero de los fondos robados, no nuestros usuarios”.
Ojo con el 98%: en su anuncio de recuperación del 2 de noviembre, Binance hablaba de “aproximadamente el 95%” de lo afectado. Son medidas distintas (el 98% se refiere a los tokens afectados) y la empresa no explica la diferencia. Si quieres comprobar tu propio saldo, sigue esta guía de la prueba de reservas.
Cómo se preparó el ataque, según Binance
Junio de 2026: una descarga falsa. Un ingeniero del equipo de operaciones de billeteras buscó en un buscador una herramienta de programación con IA y descargó una instalación manipulada de Homebrew, un instalador de programas muy usado en computadoras Mac. Seguridad detectó la anomalía, cambió el equipo y rotó sus credenciales, pero su rol y el de sus colegas quedaron expuestos ante el atacante.
Septiembre: la entrevista de trabajo falsa. Otro ingeniero fue contactado en una plataforma legítima de empleo por alguien que se hacía pasar por director de proyectos. Hubo una primera entrevista por videollamada con una supuesta persona de recursos humanos, que incluso le mostró fotos y videos personales para ganarse su confianza, y una segunda en una app de chat con un supuesto CEO de una empresa ficticia. Al final le pidieron descargar una “tarea”: un repositorio de código con un programa malicioso que se ejecutó en su computadora de trabajo. Era un malware nuevo (de “día cero”) que las herramientas de seguridad no detectaron; reemplazó un componente legítimo de una herramienta de desarrollo y borró sus rastros.
20 de octubre: la IA interna como puente. Desde esa computadora, el atacante usó una herramienta interna de IA de Binance para tomar control de los equipos de otros dos ingenieros. En uno encontró un permiso (un “token”) para desplegar contenedores, que son paquetes de software listos para ejecutarse en los servidores.
29 de octubre: el golpe. Entre las 17:15 y las 19:56 UTC, el atacante entró en la computadora de un ingeniero, usó las credenciales robadas del otro, desplegó un contenedor y activó un programa malicioso con acceso al servicio interno que firma las transacciones de las billeteras.
Binance dice que no fue “una única brecha aislada ni un simple incidente de phishing”, sino una campaña de varias etapas. En lo que va de 2026, su equipo de seguridad detectó y frenó 57 intentos vinculados a Corea del Norte. El informe recuerda que el FBI atribuye el ataque a ese país.
La noche del robo, hora por hora (UTC)
20:05 a 20:09: cinco billeteras calientes de Binance envían 233,46 millones de XRP a una dirección del atacante.
Después: salen unos 970.500 SOL y 44,2 millones de OP desde las billeteras de Solana y Optimism. Llega una alerta interna por transferencias de gran volumen y Binance empieza a investigar.
Luego: una billetera caliente envía 18.270 BTC al atacante.
Ethereum: el atacante usa EIP-7702 para tomar control parcial de una billetera caliente (abajo te lo explicamos).
23:56: se confirma la última transferencia no autorizada, de 2.961,9 ETH. Binance dice que después no hubo más.
00:10 del 30 de octubre: Binance revoca la autorización maliciosa en la billetera “Binance14”.
Qué es EIP-7702 y por qué frenar los retiros no bastó
EIP-7702 es una función de Ethereum que llegó con la actualización Pectra. Permite que una cuenta le “preste” ciertos permisos a un contrato inteligente, sin entregar su clave privada. Piensa en darle a alguien una copia de la llave de una sola puerta de tu casa.
El atacante usó el servicio de firma para darle esa copia a un contrato suyo. Según Binance, envió 50 transacciones para manipular el contador de la cuenta (el nonce) y dejar instalada la autorización. El problema es que esa autorización vive en la propia blockchain: aunque Binance suspendió los retiros y apagó sus billeteras calientes, el permiso seguía activo y el atacante podía seguir moviendo fondos.
Revocarlo tampoco era inmediato. La billetera usaba MPC (computación multipartita): la clave está repartida en varias partes y no existe una sola que pueda firmar la revocación al instante. El equipo tuvo que armar un procedimiento especial, y eso alargó la contención.
Qué cambió Binance y qué sigue
Al 3 de noviembre, Binance dice que reconstruyó en un entorno nuevo el sistema de billeteras afectado y la herramienta interna de IA, reemplazó los equipos comprometidos, desactivó las credenciales de los ingenieros afectados, revisó los dispositivos de todos los empleados y reforzó la detección de anomalías y los controles de las billeteras. Anuncia una revisión independiente de ciberseguridad, más inversión en seguridad con IA y un fondo de investigación de seguridad con empresas del sector. Algunos detalles técnicos seguirán siendo confidenciales, dice.
La lección: así entran hoy los atacantes
El informe confirma algo que vale para cualquiera, no solo para los empleados de un exchange:
Las ofertas de trabajo son un anzuelo. Si una “empresa” te pide descargar un programa o un repositorio como prueba técnica, desconfía, aunque la entrevista parezca profesional y el contacto haya llegado por una plataforma seria.
Descarga solo desde el sitio oficial. El primer paso del ataque fue un instalador falso encontrado en un buscador. Escribe tú mismo la dirección del sitio o usa la tienda oficial.
La IA también es una puerta. Las herramientas de IA con acceso a sistemas internos amplían lo que puede hacer quien se cuela en una sola computadora.
Tus fondos: Binance repite que los usuarios no asumen la pérdida. Nadie de Binance te va a pedir tu contraseña ni que muevas fondos para “protegerlos”.
Contamos el robo desde el primer día en esta nota.
Fuente: Binance Latinoamérica en X, “Incidente de seguridad del 29 de octubre: Hallazgos iniciales y actualización de respuesta” (3 de noviembre de 2026); Binance, “Security Incident | Recovery Update #5” (2 de noviembre). Explicaciones: Criptoinforme.
#BinanceSquareFamily #BinanceSquare #Binancehacked #AI #BinanceHourlyDepositsExceedWithdrawals $BTC $ETH $BNB
Lo esencial
Binance publicó el 3 de noviembre su informe inicial: el ataque empezó meses antes, con una instalación falsa de software y una entrevista de trabajo falsa a un ingeniero.Con una computadora infectada, el atacante usó una herramienta de IA interna, robó credenciales y llegó al servicio que firma las transacciones de las billeteras.Binance cifra lo afectado en unos US$6.340 millones, dice que ya congeló o interceptó US$2.850 millones y que al 31 de octubre había repuesto el 98% de los tokens.La lección para cualquiera: las ofertas de trabajo y las descargas desde buscadores son hoy la puerta de entrada favorita de los atacantes.
Binance publicó este 3 de noviembre su informe inicial sobre el hackeo del 29 de octubre, y la historia no empieza ese día: empieza meses antes, con una instalación de software manipulada y una entrevista de trabajo falsa a uno de sus ingenieros. Con esa puerta abierta, el atacante usó una herramienta de inteligencia artificial interna de la empresa, robó credenciales y llegó al servicio que firma las transacciones de sus billeteras. Te contamos qué pasó paso a paso, qué cifras da Binance y qué lección deja para cualquiera que trabaje o invierta en cripto.
Las cifras que da BinanceCómo se preparó el ataque, según BinanceLa noche del robo, hora por hora (UTC)Qué es EIP-7702 y por qué frenar los retiros no bastóQué cambió Binance y qué sigueLa lección: así entran hoy los atacantes
El informe, titulado “Incidente de seguridad del 29 de octubre: Hallazgos iniciales y actualización de respuesta”, lo publicó la cuenta oficial de Binance Latinoamérica en X. La empresa lo abre con una disculpa: “Esto no debió ocurrir”. Sigue el estado de los retiros y de la prueba de reservas día a día en nuestra página Binance hoy.
Las cifras que da Binance
Lo afectado: unos US$6.340 millones en activos digitales.
Lo congelado o interceptado: unos US$2.850 millones, “sujeto a conciliación y a la volatilidad de los precios de mercado”.
Lo repuesto: al 31 de octubre, el 98% de los activos en tokens afectados, verificable en su prueba de reservas. Binance dice que ya apartó “más del 100%” de lo necesario y que compra el resto, que son monedas con menos liquidez.
Quién pierde: “Binance asumirá el impacto financiero de los fondos robados, no nuestros usuarios”.
Ojo con el 98%: en su anuncio de recuperación del 2 de noviembre, Binance hablaba de “aproximadamente el 95%” de lo afectado. Son medidas distintas (el 98% se refiere a los tokens afectados) y la empresa no explica la diferencia. Si quieres comprobar tu propio saldo, sigue esta guía de la prueba de reservas.
Cómo se preparó el ataque, según Binance
Junio de 2026: una descarga falsa. Un ingeniero del equipo de operaciones de billeteras buscó en un buscador una herramienta de programación con IA y descargó una instalación manipulada de Homebrew, un instalador de programas muy usado en computadoras Mac. Seguridad detectó la anomalía, cambió el equipo y rotó sus credenciales, pero su rol y el de sus colegas quedaron expuestos ante el atacante.
Septiembre: la entrevista de trabajo falsa. Otro ingeniero fue contactado en una plataforma legítima de empleo por alguien que se hacía pasar por director de proyectos. Hubo una primera entrevista por videollamada con una supuesta persona de recursos humanos, que incluso le mostró fotos y videos personales para ganarse su confianza, y una segunda en una app de chat con un supuesto CEO de una empresa ficticia. Al final le pidieron descargar una “tarea”: un repositorio de código con un programa malicioso que se ejecutó en su computadora de trabajo. Era un malware nuevo (de “día cero”) que las herramientas de seguridad no detectaron; reemplazó un componente legítimo de una herramienta de desarrollo y borró sus rastros.
20 de octubre: la IA interna como puente. Desde esa computadora, el atacante usó una herramienta interna de IA de Binance para tomar control de los equipos de otros dos ingenieros. En uno encontró un permiso (un “token”) para desplegar contenedores, que son paquetes de software listos para ejecutarse en los servidores.
29 de octubre: el golpe. Entre las 17:15 y las 19:56 UTC, el atacante entró en la computadora de un ingeniero, usó las credenciales robadas del otro, desplegó un contenedor y activó un programa malicioso con acceso al servicio interno que firma las transacciones de las billeteras.
Binance dice que no fue “una única brecha aislada ni un simple incidente de phishing”, sino una campaña de varias etapas. En lo que va de 2026, su equipo de seguridad detectó y frenó 57 intentos vinculados a Corea del Norte. El informe recuerda que el FBI atribuye el ataque a ese país.
La noche del robo, hora por hora (UTC)
20:05 a 20:09: cinco billeteras calientes de Binance envían 233,46 millones de XRP a una dirección del atacante.
Después: salen unos 970.500 SOL y 44,2 millones de OP desde las billeteras de Solana y Optimism. Llega una alerta interna por transferencias de gran volumen y Binance empieza a investigar.
Luego: una billetera caliente envía 18.270 BTC al atacante.
Ethereum: el atacante usa EIP-7702 para tomar control parcial de una billetera caliente (abajo te lo explicamos).
23:56: se confirma la última transferencia no autorizada, de 2.961,9 ETH. Binance dice que después no hubo más.
00:10 del 30 de octubre: Binance revoca la autorización maliciosa en la billetera “Binance14”.
Qué es EIP-7702 y por qué frenar los retiros no bastó
EIP-7702 es una función de Ethereum que llegó con la actualización Pectra. Permite que una cuenta le “preste” ciertos permisos a un contrato inteligente, sin entregar su clave privada. Piensa en darle a alguien una copia de la llave de una sola puerta de tu casa.
El atacante usó el servicio de firma para darle esa copia a un contrato suyo. Según Binance, envió 50 transacciones para manipular el contador de la cuenta (el nonce) y dejar instalada la autorización. El problema es que esa autorización vive en la propia blockchain: aunque Binance suspendió los retiros y apagó sus billeteras calientes, el permiso seguía activo y el atacante podía seguir moviendo fondos.
Revocarlo tampoco era inmediato. La billetera usaba MPC (computación multipartita): la clave está repartida en varias partes y no existe una sola que pueda firmar la revocación al instante. El equipo tuvo que armar un procedimiento especial, y eso alargó la contención.
Qué cambió Binance y qué sigue
Al 3 de noviembre, Binance dice que reconstruyó en un entorno nuevo el sistema de billeteras afectado y la herramienta interna de IA, reemplazó los equipos comprometidos, desactivó las credenciales de los ingenieros afectados, revisó los dispositivos de todos los empleados y reforzó la detección de anomalías y los controles de las billeteras. Anuncia una revisión independiente de ciberseguridad, más inversión en seguridad con IA y un fondo de investigación de seguridad con empresas del sector. Algunos detalles técnicos seguirán siendo confidenciales, dice.
La lección: así entran hoy los atacantes
El informe confirma algo que vale para cualquiera, no solo para los empleados de un exchange:
Las ofertas de trabajo son un anzuelo. Si una “empresa” te pide descargar un programa o un repositorio como prueba técnica, desconfía, aunque la entrevista parezca profesional y el contacto haya llegado por una plataforma seria.
Descarga solo desde el sitio oficial. El primer paso del ataque fue un instalador falso encontrado en un buscador. Escribe tú mismo la dirección del sitio o usa la tienda oficial.
La IA también es una puerta. Las herramientas de IA con acceso a sistemas internos amplían lo que puede hacer quien se cuela en una sola computadora.
Tus fondos: Binance repite que los usuarios no asumen la pérdida. Nadie de Binance te va a pedir tu contraseña ni que muevas fondos para “protegerlos”.
Contamos el robo desde el primer día en esta nota.
Fuente: Binance Latinoamérica en X, “Incidente de seguridad del 29 de octubre: Hallazgos iniciales y actualización de respuesta” (3 de noviembre de 2026); Binance, “Security Incident | Recovery Update #5” (2 de noviembre). Explicaciones: Criptoinforme.
#BinanceSquareFamily #BinanceSquare #Binancehacked #AI #BinanceHourlyDepositsExceedWithdrawals $BTC $ETH $BNB
30
·
--
Artículo
6.300 millones de dólares desaparecidos en minutos: así fue el mayor ciberataque de la historia de las criptomonedasBinance sufrió uno de los mayores robos cibernéticos de la historia de las criptomonedas, con pérdidas estimadas en 6.300 millones de dólares.
Estos son los detalles clave sobre la brecha, quiénes fueron los responsables y el estado actual de los fondos de los usuarios:
¿Qué ocurrió?
La vulnerabilidad: Los hackers comprometieron las billeteras «calientes» de Binance (billeteras conectadas a internet que se utilizan para las transacciones inmediatas de los usuarios).
Método de ataque: Las investigaciones preliminares indican que se llevó a cabo un complejo ataque de ingeniería social dirigido al dispositivo de un empleado, junto con otras brechas en los sistemas, lo que permitió al malware acceder a los permisos de las billeteras calientes. Los atacantes utilizaron un mecanismo de autodestrucción para borrar sus huellas digitales.
6.300 millones de dólares desaparecidos en minutos: así fue el mayor ciberataque de la historia de las criptomonedas
Binance sufrió uno de los mayores robos cibernéticos de la historia de las criptomonedas, con pérdidas estimadas en 6.300 millones de dólares.
Estos son los detalles clave sobre la brecha, quiénes fueron los responsables y el estado actual de los fondos de los usuarios:
¿Qué ocurrió?
La vulnerabilidad: Los hackers comprometieron las billeteras «calientes» de Binance (billeteras conectadas a internet que se utilizan para las transacciones inmediatas de los usuarios).
Método de ataque: Las investigaciones preliminares indican que se llevó a cabo un complejo ataque de ingeniería social dirigido al dispositivo de un empleado, junto con otras brechas en los sistemas, lo que permitió al malware acceder a los permisos de las billeteras calientes. Los atacantes utilizaron un mecanismo de autodestrucción para borrar sus huellas digitales.
Estos son los detalles clave sobre la brecha, quiénes fueron los responsables y el estado actual de los fondos de los usuarios:
¿Qué ocurrió?
La vulnerabilidad: Los hackers comprometieron las billeteras «calientes» de Binance (billeteras conectadas a internet que se utilizan para las transacciones inmediatas de los usuarios).
Método de ataque: Las investigaciones preliminares indican que se llevó a cabo un complejo ataque de ingeniería social dirigido al dispositivo de un empleado, junto con otras brechas en los sistemas, lo que permitió al malware acceder a los permisos de las billeteras calientes. Los atacantes utilizaron un mecanismo de autodestrucción para borrar sus huellas digitales.
Gagan1906:
SOL
466
26
466
·
--
🚨 ÚLTIMA HORA: ¡El FBI culpa a Corea del Norte del histórico hackeo de Binance por valor de 6.000 millones de dólares! 🚨
Las autoridades federales han atribuido oficialmente el enorme ataque a hackers norcoreanos vinculados al Estado. El FBI ha instado al protocolo de enrutamiento descentralizado THORChain a intervenir y congelar los fondos robados relacionados con el ataque.
¿Es este el mayor ataque al mundo cripto de la historia? ¿Qué implica esto para la seguridad en el futuro?
¡Cuéntanos qué opinas abajo! 👇
#CryptoNews #Binancehacked #FBI #breakingnews
🚨 ÚLTIMA HORA: ¡El FBI culpa a Corea del Norte del histórico hackeo de Binance por valor de 6.000 millones de dólares! 🚨
Las autoridades federales han atribuido oficialmente el enorme ataque a hackers norcoreanos vinculados al Estado. El FBI ha instado al protocolo de enrutamiento descentralizado THORChain a intervenir y congelar los fondos robados relacionados con el ataque.
¿Es este el mayor ataque al mundo cripto de la historia? ¿Qué implica esto para la seguridad en el futuro?
¡Cuéntanos qué opinas abajo! 👇
#CryptoNews #Binancehacked #FBI #breakingnews
Las autoridades federales han atribuido oficialmente el enorme ataque a hackers norcoreanos vinculados al Estado. El FBI ha instado al protocolo de enrutamiento descentralizado THORChain a intervenir y congelar los fondos robados relacionados con el ataque.
¿Es este el mayor ataque al mundo cripto de la historia? ¿Qué implica esto para la seguridad en el futuro?
¡Cuéntanos qué opinas abajo! 👇
#CryptoNews #Binancehacked #FBI #breakingnews
1
186
Sobre el incidente de seguridad del 29 al 30 de octubre de 2026.
Detalles clave del comunicado y del incidente:
El incidente: Binance sufrió una importante brecha de seguridad el 29 de octubre de 2026, en la que se retiraron sin autorización activos digitales por un valor estimado de 6.300 millones de dólares. Las investigaciones (con el apoyo de empresas como TRM Labs y el FBI) vincularon el ataque al grupo de piratas informáticos TraderTraitor de Corea del Norte.
Actualización sobre la recuperación (31 de octubre de 2026): Binance anunció que se había repuesto el 90 % de los activos robados (frente a aproximadamente el 80 % en la actualización anterior) mediante una combinación del Fondo de Activos Seguros para Usuarios (SAFU), una parte de su Fondo de Seguro de Futuros y su tesorería corporativa.
Tokens totalmente respaldados: Se confirmó que diez criptomonedas importantes (incluidas BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD y ZEC) estaban respaldadas al 100 %.
Retiros: Binance afirmó que todo marchaba según lo previsto para reanudar los servicios de retiro por fases a partir del 1 de noviembre de 2026.
Binance es el mejor exchange que existe gracias a su trato favorable a los consumidores y a su seguridad. Las brechas de seguridad pueden ocurrir incluso en los lugares más seguros. Hasta al FBI lo hackean. Pero lo que la hace excelente es su disposición a asumir la responsabilidad, proteger a los consumidores, corregir los errores y aprender de ellos.
$BTC $ETH
#BinanceUpdatesProofofReservesAddresses #BinanceToResumePhaseOneOfWithdrawals #BinanceSAFUFundTransferCompleted7499BTC #Binancehacked
Sobre el incidente de seguridad del 29 al 30 de octubre de 2026.
Detalles clave del comunicado y del incidente:
El incidente: Binance sufrió una importante brecha de seguridad el 29 de octubre de 2026, en la que se retiraron sin autorización activos digitales por un valor estimado de 6.300 millones de dólares. Las investigaciones (con el apoyo de empresas como TRM Labs y el FBI) vincularon el ataque al grupo de piratas informáticos TraderTraitor de Corea del Norte.
Actualización sobre la recuperación (31 de octubre de 2026): Binance anunció que se había repuesto el 90 % de los activos robados (frente a aproximadamente el 80 % en la actualización anterior) mediante una combinación del Fondo de Activos Seguros para Usuarios (SAFU), una parte de su Fondo de Seguro de Futuros y su tesorería corporativa.
Tokens totalmente respaldados: Se confirmó que diez criptomonedas importantes (incluidas BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD y ZEC) estaban respaldadas al 100 %.
Retiros: Binance afirmó que todo marchaba según lo previsto para reanudar los servicios de retiro por fases a partir del 1 de noviembre de 2026.
Binance es el mejor exchange que existe gracias a su trato favorable a los consumidores y a su seguridad. Las brechas de seguridad pueden ocurrir incluso en los lugares más seguros. Hasta al FBI lo hackean. Pero lo que la hace excelente es su disposición a asumir la responsabilidad, proteger a los consumidores, corregir los errores y aprender de ellos.
$BTC $ETH
#BinanceUpdatesProofofReservesAddresses #BinanceToResumePhaseOneOfWithdrawals #BinanceSAFUFundTransferCompleted7499BTC #Binancehacked
Detalles clave del comunicado y del incidente:
El incidente: Binance sufrió una importante brecha de seguridad el 29 de octubre de 2026, en la que se retiraron sin autorización activos digitales por un valor estimado de 6.300 millones de dólares. Las investigaciones (con el apoyo de empresas como TRM Labs y el FBI) vincularon el ataque al grupo de piratas informáticos TraderTraitor de Corea del Norte.
Actualización sobre la recuperación (31 de octubre de 2026): Binance anunció que se había repuesto el 90 % de los activos robados (frente a aproximadamente el 80 % en la actualización anterior) mediante una combinación del Fondo de Activos Seguros para Usuarios (SAFU), una parte de su Fondo de Seguro de Futuros y su tesorería corporativa.
Tokens totalmente respaldados: Se confirmó que diez criptomonedas importantes (incluidas BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD y ZEC) estaban respaldadas al 100 %.
Retiros: Binance afirmó que todo marchaba según lo previsto para reanudar los servicios de retiro por fases a partir del 1 de noviembre de 2026.
Binance es el mejor exchange que existe gracias a su trato favorable a los consumidores y a su seguridad. Las brechas de seguridad pueden ocurrir incluso en los lugares más seguros. Hasta al FBI lo hackean. Pero lo que la hace excelente es su disposición a asumir la responsabilidad, proteger a los consumidores, corregir los errores y aprender de ellos.
$BTC $ETH
#BinanceUpdatesProofofReservesAddresses #BinanceToResumePhaseOneOfWithdrawals #BinanceSAFUFundTransferCompleted7499BTC #Binancehacked
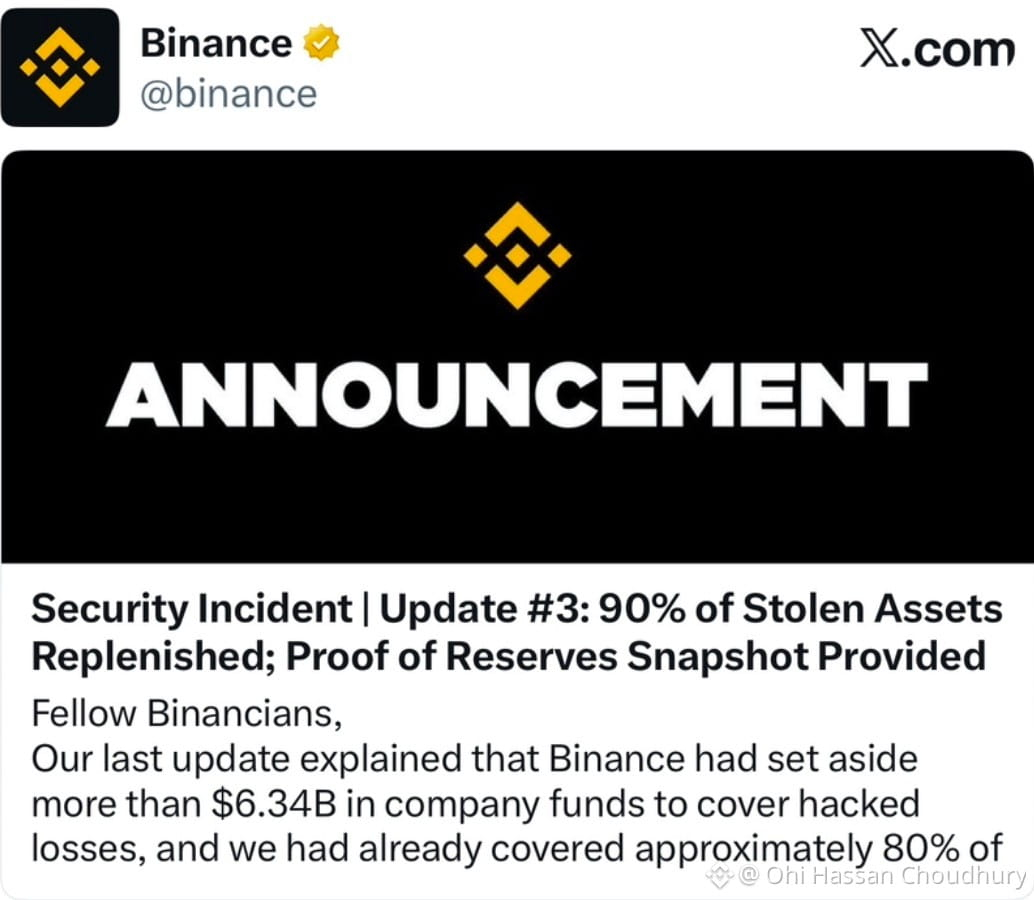
CryptoTipsEG:
Thanks for the update! Update #3 says 90% recovered - do you think this restores trust or will people still run to USD? I just made a poll on this if you want to vote 👇
2
1
275

·
--
Artículo
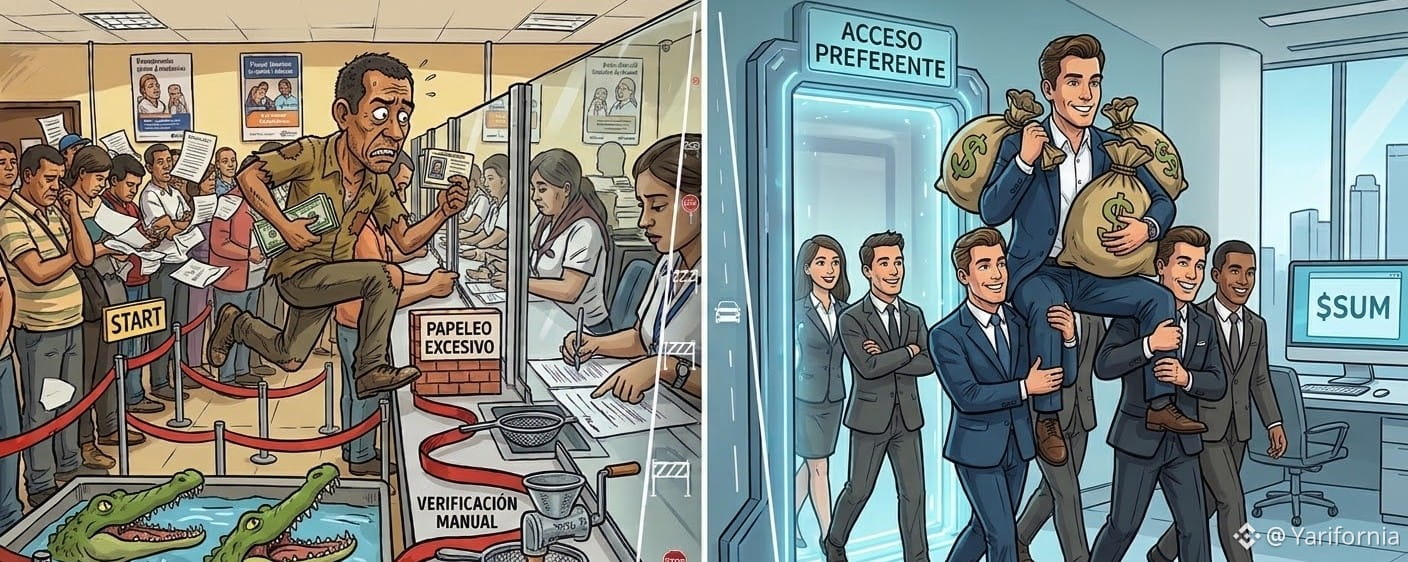
La extraña lógica de las finanzasEn alusión al reciente Hack #Binance, que movilizó grandes capitales en solo minutos, llama la atención por detalles de lógica q dejan de aplicarse. Quizás sea la persona con menos experiencia, pero no por eso no doy por menos válida mi opinión. Hace algunos años, iba a comprar un vehículo y me tocó ir al banco a retirar mis ahorros. No llegaba a los 10.000 dólares, sin embargo, me hicieron esperar para verificar por razones de seguridad. Serían poco más de 20 minutos, pero igualmente el negocio del vehículo no era algo de extrema urgencia que requiriera hacerlo en segundos.
Hoy me llama la atención, que si bien es cierto que las criptos deben ofrecer la mayor rapidez posible, se haya concretado la movilización de miles de millones bajo un robo sin que se hayan activado procesos de confirmación.
Creo que faltan muchas explicaciones aún. La lógica desde mi punto (persona pobre) es que desde cierta cantidad de dinero significativa, se requieran confirmaciones justas para evitar grandes robos. Si yo tengo que cobrar o recibir 1 millón de dólares, hasta cierta cantidad de minutos y pasos son más que justificados. Es
#Binancehacked #CyberSecurity
La extraña lógica de las finanzas
En alusión al reciente Hack #Binance, que movilizó grandes capitales en solo minutos, llama la atención por detalles de lógica q dejan de aplicarse. Quizás sea la persona con menos experiencia, pero no por eso no doy por menos válida mi opinión. Hace algunos años, iba a comprar un vehículo y me tocó ir al banco a retirar mis ahorros. No llegaba a los 10.000 dólares, sin embargo, me hicieron esperar para verificar por razones de seguridad. Serían poco más de 20 minutos, pero igualmente el negocio del vehículo no era algo de extrema urgencia que requiriera hacerlo en segundos.
Hoy me llama la atención, que si bien es cierto que las criptos deben ofrecer la mayor rapidez posible, se haya concretado la movilización de miles de millones bajo un robo sin que se hayan activado procesos de confirmación.
Creo que faltan muchas explicaciones aún. La lógica desde mi punto (persona pobre) es que desde cierta cantidad de dinero significativa, se requieran confirmaciones justas para evitar grandes robos. Si yo tengo que cobrar o recibir 1 millón de dólares, hasta cierta cantidad de minutos y pasos son más que justificados. Es
#Binancehacked #CyberSecurity
Hoy me llama la atención, que si bien es cierto que las criptos deben ofrecer la mayor rapidez posible, se haya concretado la movilización de miles de millones bajo un robo sin que se hayan activado procesos de confirmación.
Creo que faltan muchas explicaciones aún. La lógica desde mi punto (persona pobre) es que desde cierta cantidad de dinero significativa, se requieran confirmaciones justas para evitar grandes robos. Si yo tengo que cobrar o recibir 1 millón de dólares, hasta cierta cantidad de minutos y pasos son más que justificados. Es
#Binancehacked #CyberSecurity
120
🚨 Urgente: Binance compensa 6.34 mil millones de dólares
Tras el hackeo del 29 de octubre, en el que Binance perdió 6.3 mil millones de dólares, la plataforma anunció oficialmente hoy, 31 de octubre:
✅ Destinó 6.34 mil millones de dólares de sus propios fondos para compensar a todos los usuarios: los usuarios no asumirán ni un dólar de pérdidas【3236624184001979961†L7-L11】
✅ Hasta ahora recuperó el 90 % de los activos robados; el 10 % restante corresponde a monedas con poca liquidez【6524760474529672167†L7-L13】
✅ Congeló 3 mil millones de dólares de los fondos robados, en colaboración con Tether, Circle y la policía【6524760474529672167†L28-L32】
✅ Los retiros se reanudarán gradualmente mañana, domingo 1 de noviembre, y la nueva prueba de reservas se publicará el lunes 2 de noviembre【3236624184001979961†L33-L36】
Las investigaciones preliminares vinculan el hackeo con el grupo norcoreano TraderTraitor, según TRM Labs y Chainalysis.
Su dinero está seguro; Binance asumirá todas las pérdidas.
#Binance
#BNB_Market_Update
#BTC
#SAFU
#Binancehacked
$BTC
$ETH
$BNB
🚨 Urgente: Binance compensa 6.34 mil millones de dólares
Tras el hackeo del 29 de octubre, en el que Binance perdió 6.3 mil millones de dólares, la plataforma anunció oficialmente hoy, 31 de octubre:
✅ Destinó 6.34 mil millones de dólares de sus propios fondos para compensar a todos los usuarios: los usuarios no asumirán ni un dólar de pérdidas【3236624184001979961†L7-L11】
✅ Hasta ahora recuperó el 90 % de los activos robados; el 10 % restante corresponde a monedas con poca liquidez【6524760474529672167†L7-L13】
✅ Congeló 3 mil millones de dólares de los fondos robados, en colaboración con Tether, Circle y la policía【6524760474529672167†L28-L32】
✅ Los retiros se reanudarán gradualmente mañana, domingo 1 de noviembre, y la nueva prueba de reservas se publicará el lunes 2 de noviembre【3236624184001979961†L33-L36】
Las investigaciones preliminares vinculan el hackeo con el grupo norcoreano TraderTraitor, según TRM Labs y Chainalysis.
Su dinero está seguro; Binance asumirá todas las pérdidas.
#Binance
#BNB_Market_Update
#BTC
#SAFU
#Binancehacked
$BTC
$ETH
$BNB
Tras el hackeo del 29 de octubre, en el que Binance perdió 6.3 mil millones de dólares, la plataforma anunció oficialmente hoy, 31 de octubre:
✅ Destinó 6.34 mil millones de dólares de sus propios fondos para compensar a todos los usuarios: los usuarios no asumirán ni un dólar de pérdidas【3236624184001979961†L7-L11】
✅ Hasta ahora recuperó el 90 % de los activos robados; el 10 % restante corresponde a monedas con poca liquidez【6524760474529672167†L7-L13】
✅ Congeló 3 mil millones de dólares de los fondos robados, en colaboración con Tether, Circle y la policía【6524760474529672167†L28-L32】
✅ Los retiros se reanudarán gradualmente mañana, domingo 1 de noviembre, y la nueva prueba de reservas se publicará el lunes 2 de noviembre【3236624184001979961†L33-L36】
Las investigaciones preliminares vinculan el hackeo con el grupo norcoreano TraderTraitor, según TRM Labs y Chainalysis.
Su dinero está seguro; Binance asumirá todas las pérdidas.
#Binance
#BNB_Market_Update
#BTC
#SAFU
#Binancehacked
$BTC
$ETH
$BNB
649
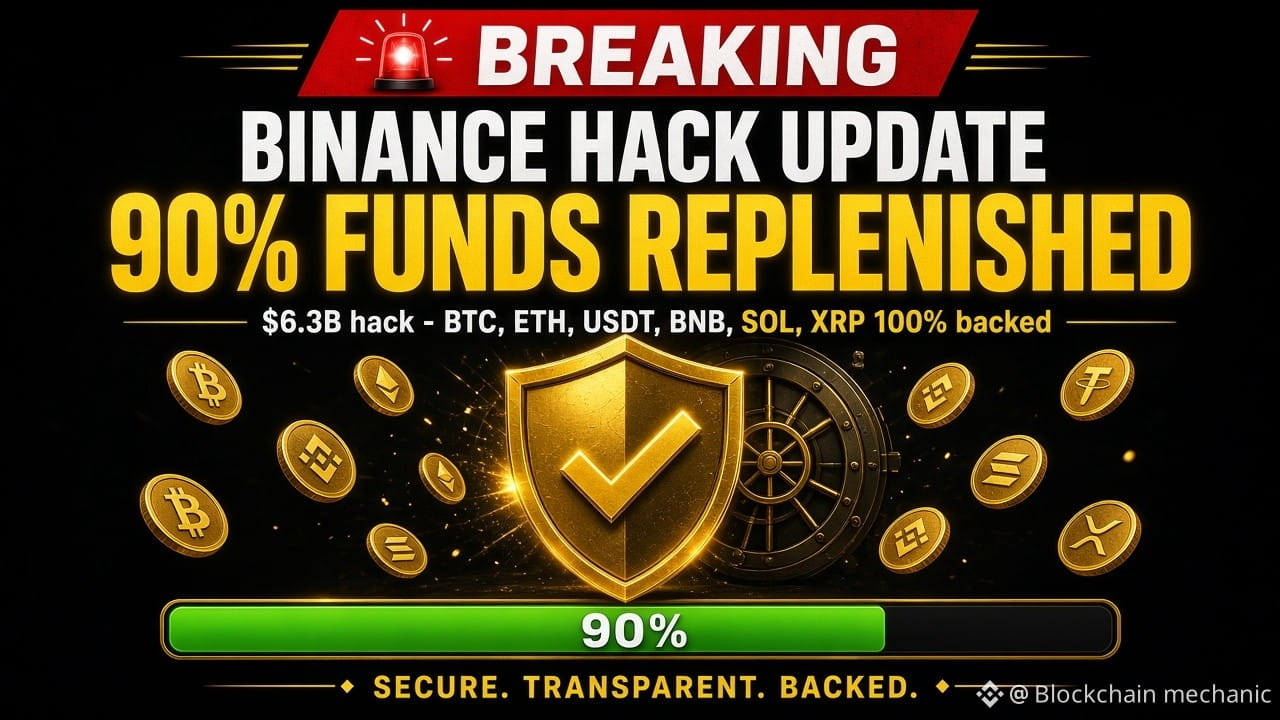
🚨 Actualización del hackeo de Binance: ¡ya está cubierto el 90 % de los fondos robados! 🔥
Binance acaba de publicar su actualización oficial n.º 3 sobre el incidente de seguridad: se han repuesto el 90 % de los activos robados en el hackeo de 6,3 mil millones de dólares, junto con una instantánea de la Prueba de Reservas.
Según los informes, 10 criptomonedas importantes, entre ellas BTC, ETH, USDT, BNB, SOL y XRP, ya cuentan con un respaldo del 100 %. El 10 % restante se está comprando en el mercado y mediante operaciones OTC.
Un gran alivio para los usuarios que podría impulsar el sentimiento del mercado 👀
#HeYiSaysWithdrawalsExpectedtoResumeWithin42Hours #Binancehacked
🚨 Actualización del hackeo de Binance: ¡ya está cubierto el 90 % de los fondos robados! 🔥
Binance acaba de publicar su actualización oficial n.º 3 sobre el incidente de seguridad: se han repuesto el 90 % de los activos robados en el hackeo de 6,3 mil millones de dólares, junto con una instantánea de la Prueba de Reservas.
Según los informes, 10 criptomonedas importantes, entre ellas BTC, ETH, USDT, BNB, SOL y XRP, ya cuentan con un respaldo del 100 %. El 10 % restante se está comprando en el mercado y mediante operaciones OTC.
Un gran alivio para los usuarios que podría impulsar el sentimiento del mercado 👀
#HeYiSaysWithdrawalsExpectedtoResumeWithin42Hours #Binancehacked
Binance acaba de publicar su actualización oficial n.º 3 sobre el incidente de seguridad: se han repuesto el 90 % de los activos robados en el hackeo de 6,3 mil millones de dólares, junto con una instantánea de la Prueba de Reservas.
Según los informes, 10 criptomonedas importantes, entre ellas BTC, ETH, USDT, BNB, SOL y XRP, ya cuentan con un respaldo del 100 %. El 10 % restante se está comprando en el mercado y mediante operaciones OTC.
Un gran alivio para los usuarios que podría impulsar el sentimiento del mercado 👀
#HeYiSaysWithdrawalsExpectedtoResumeWithin42Hours #Binancehacked
87
·
--
El hackeo de 6.300 millones de dólares a Binance: todos los detalles1. ¿Qué ocurrió?
Binance sufrió el mayor hackeo de criptomonedas de la historia el jueves por la noche, con fondos por valor de 6.300 millones de dólares afectados. Según TRM Labs, un atacante sacó aproximadamente 6.360 millones de dólares de las billeteras de Binance en 10 cadenas de bloques, la mayor parte en unos 20 minutos.
Según (Yahoo Finance) y (cbc)
2. ¿Cómo ocurrió?
Binance dijo inicialmente que el hackeo podría haber comenzado con la computadora portátil comprometida de un ingeniero.
Más tarde, la investigación encontró otros puntos de acceso además de la computadora portátil. Según (cryptotimes)
Binance dijo que no encontró pruebas de que se hubiera filtrado la clave privada de ninguna billetera.
El hackeo de 6.300 millones de dólares a Binance: todos los detalles
1. ¿Qué ocurrió?
Binance sufrió el mayor hackeo de criptomonedas de la historia el jueves por la noche, con fondos por valor de 6.300 millones de dólares afectados. Según TRM Labs, un atacante sacó aproximadamente 6.360 millones de dólares de las billeteras de Binance en 10 cadenas de bloques, la mayor parte en unos 20 minutos.
Según (Yahoo Finance) y (cbc)
2. ¿Cómo ocurrió?
Binance dijo inicialmente que el hackeo podría haber comenzado con la computadora portátil comprometida de un ingeniero.
Más tarde, la investigación encontró otros puntos de acceso además de la computadora portátil. Según (cryptotimes)
Binance dijo que no encontró pruebas de que se hubiera filtrado la clave privada de ninguna billetera.
Binance sufrió el mayor hackeo de criptomonedas de la historia el jueves por la noche, con fondos por valor de 6.300 millones de dólares afectados. Según TRM Labs, un atacante sacó aproximadamente 6.360 millones de dólares de las billeteras de Binance en 10 cadenas de bloques, la mayor parte en unos 20 minutos.
Según (Yahoo Finance) y (cbc)
2. ¿Cómo ocurrió?
Binance dijo inicialmente que el hackeo podría haber comenzado con la computadora portátil comprometida de un ingeniero.
Más tarde, la investigación encontró otros puntos de acceso además de la computadora portátil. Según (cryptotimes)
Binance dijo que no encontró pruebas de que se hubiera filtrado la clave privada de ninguna billetera.
815
·
--
Artículo
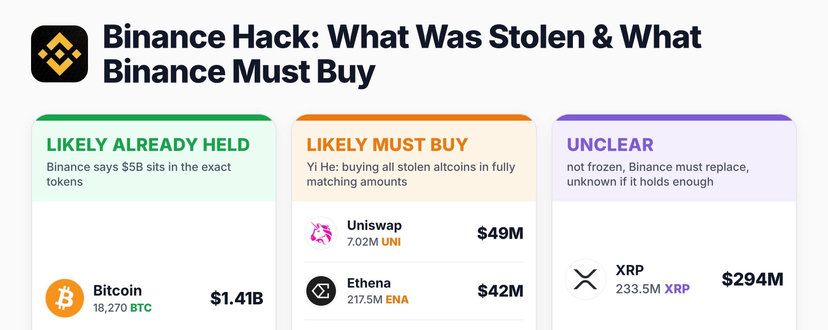
🚨¿QUÉ CRIPTOMONEDAS PODRÍAN VERSE AFECTADAS TRAS EL ATAQUE DE HACKERS A BINANCE? 💰🚨 Binance debe recomprar los tokens robados por valor de más de 1.000 millones de USD: ¿qué criptomonedas podrían verse afectadas? 💰
🔹 Tras el hackeo, Binance afirmó que posee 5.000 millones de USD en esos mismos tokens, suficientes para cubrir alrededor del 80 % de las pérdidas. El 20 % restante (más de 1.000 millones de USD) deberá comprarse mediante operaciones OTC (transacciones privadas de gran volumen) o en el mercado abierto 🛒
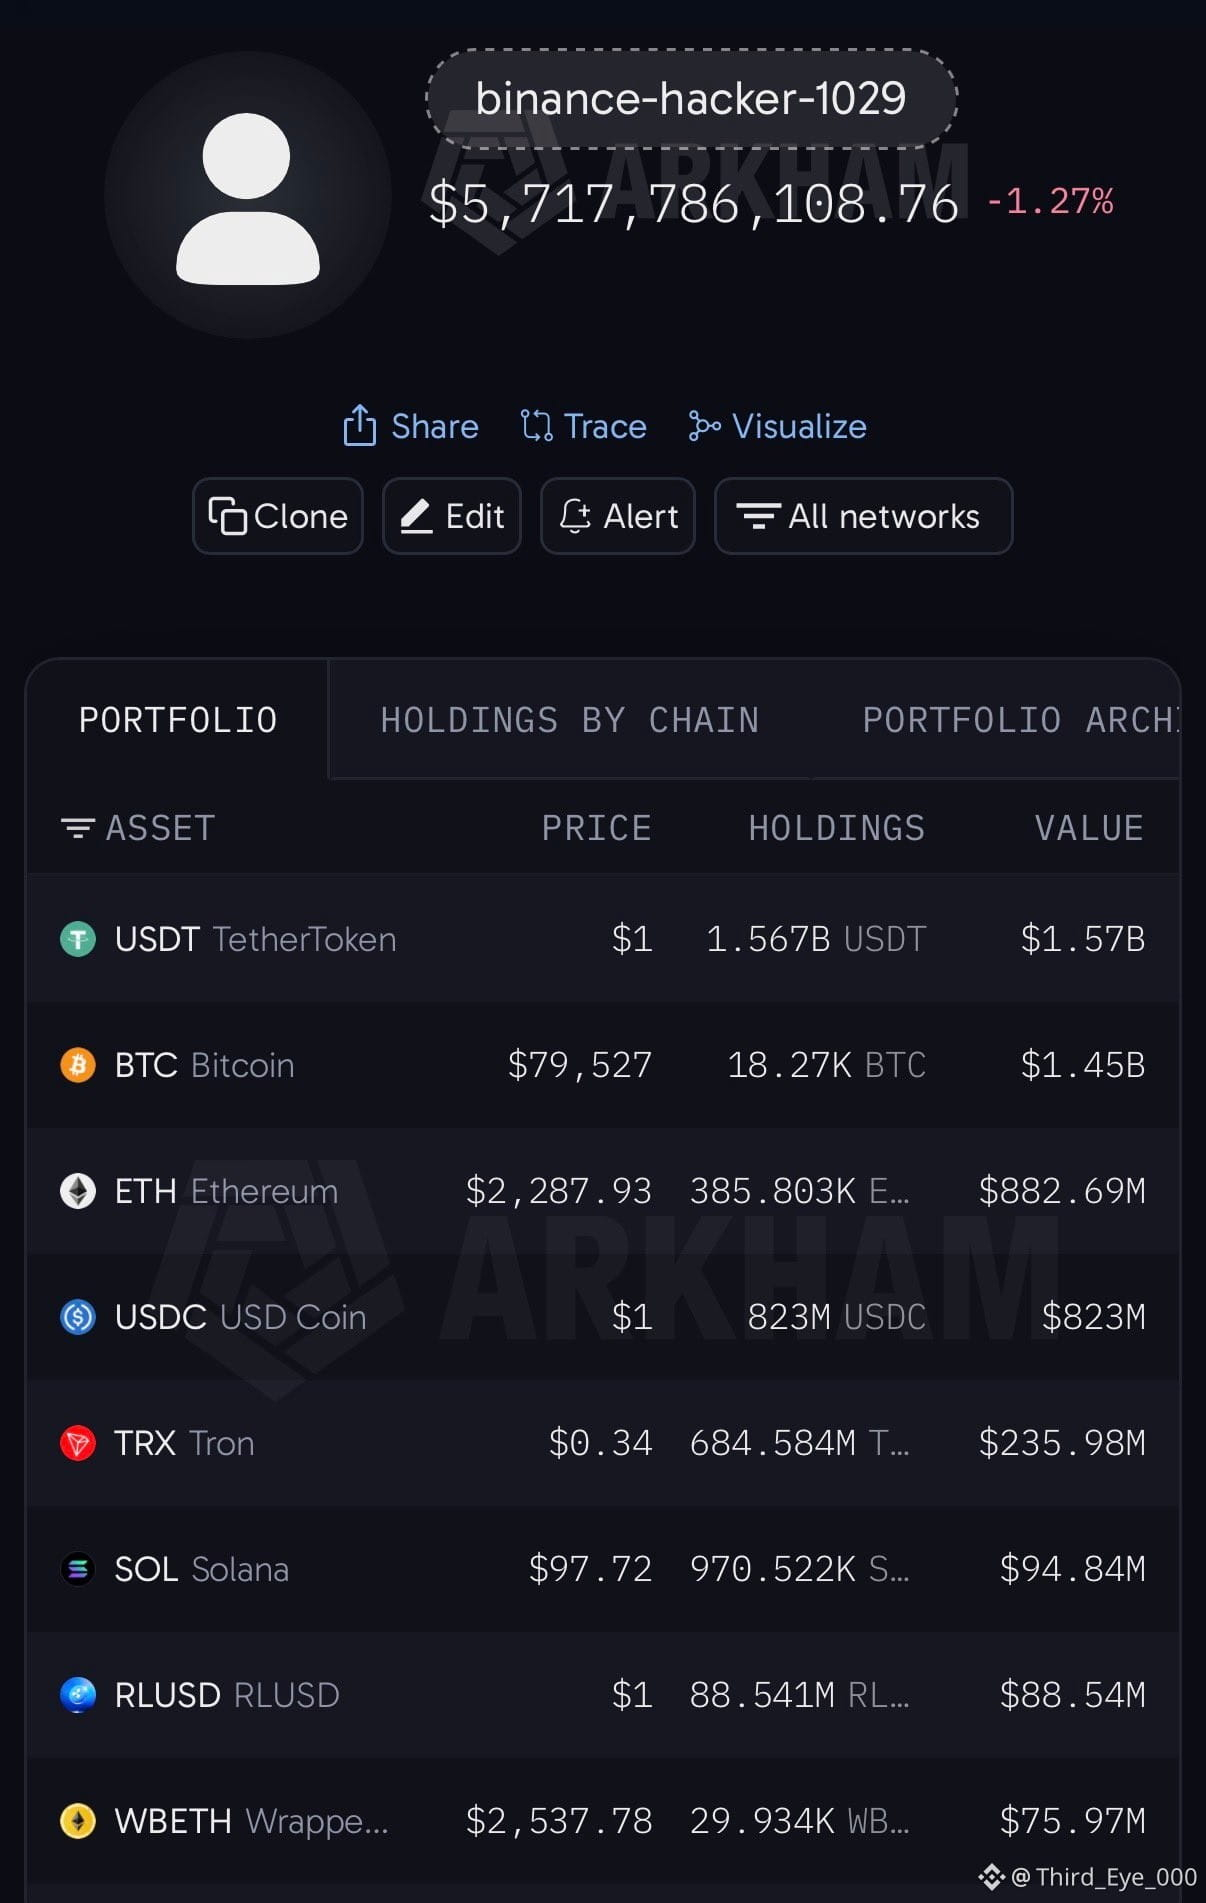
🟢 Es posible que ya posea: BTC 18.270 (1.410 millones de USD), ETH 200.630 (450 millones de USD), 2.490 millones de USDT y 823 millones de USDC (la mayor parte ya fue congelada por Tether y Circle).
🚨¿QUÉ CRIPTOMONEDAS PODRÍAN VERSE AFECTADAS TRAS EL ATAQUE DE HACKERS A BINANCE? 💰
🚨 Binance debe recomprar los tokens robados por valor de más de 1.000 millones de USD: ¿qué criptomonedas podrían verse afectadas? 💰
🔹 Tras el hackeo, Binance afirmó que posee 5.000 millones de USD en esos mismos tokens, suficientes para cubrir alrededor del 80 % de las pérdidas. El 20 % restante (más de 1.000 millones de USD) deberá comprarse mediante operaciones OTC (transacciones privadas de gran volumen) o en el mercado abierto 🛒
🟢 Es posible que ya posea: BTC 18.270 (1.410 millones de USD), ETH 200.630 (450 millones de USD), 2.490 millones de USDT y 823 millones de USDC (la mayor parte ya fue congelada por Tether y Circle).
🔹 Tras el hackeo, Binance afirmó que posee 5.000 millones de USD en esos mismos tokens, suficientes para cubrir alrededor del 80 % de las pérdidas. El 20 % restante (más de 1.000 millones de USD) deberá comprarse mediante operaciones OTC (transacciones privadas de gran volumen) o en el mercado abierto 🛒
🟢 Es posible que ya posea: BTC 18.270 (1.410 millones de USD), ETH 200.630 (450 millones de USD), 2.490 millones de USDT y 823 millones de USDC (la mayor parte ya fue congelada por Tether y Circle).
3
1.5k
Verificado
¿Ya están disponibles los retiros y las transferencias en Binance?
¿Cuándo estarán disponibles para los usuarios?
Por favor, respóndeme.
Todos apoyamos a Binance y lo que queremos es que, por favor, refuercen aún más el sistema de seguridad y hagan que Binance sea intocable para los hackers.
$BTC $6.3 El hackeo de 6,3 mil millones no es un incidente menor. Una vez que se pierde el dinero, se puede recuperar, pero una vez que se pierde la confianza de los usuarios, esta industria colapsará.
#Binancehacked
@CZ @richardteng @heyi
¿Ya están disponibles los retiros y las transferencias en Binance?
¿Cuándo estarán disponibles para los usuarios?
Por favor, respóndeme.
Todos apoyamos a Binance y lo que queremos es que, por favor, refuercen aún más el sistema de seguridad y hagan que Binance sea intocable para los hackers.
$BTC $6.3 El hackeo de 6,3 mil millones no es un incidente menor. Una vez que se pierde el dinero, se puede recuperar, pero una vez que se pierde la confianza de los usuarios, esta industria colapsará.
#Binancehacked
@CZ @Richard Teng @Yi He
¿Cuándo estarán disponibles para los usuarios?
Por favor, respóndeme.
Todos apoyamos a Binance y lo que queremos es que, por favor, refuercen aún más el sistema de seguridad y hagan que Binance sea intocable para los hackers.
$BTC $6.3 El hackeo de 6,3 mil millones no es un incidente menor. Una vez que se pierde el dinero, se puede recuperar, pero una vez que se pierde la confianza de los usuarios, esta industria colapsará.
#Binancehacked
@CZ @Richard Teng @Yi He
CryptoTipsEG:
Yes bro withdrawals are back live! Binance Update #3 confirmed 15 networks restored including BTC/ETH/BNB. I was worried too but it's working - I just posted a breakdown of what I'm doing with my funds next (USD/BTC/Meme) if you want to check. Stay SAFU!
3
1
273
·
--
Alcista
🚨 ¡LA PESADILLA CRIPTO DE 6.300 MILLONES DE DÓLARES! 👁️
Imagina despertarte con la noticia de que han robado criptoactivos por un valor aproximado de 6.300 MILLONES de dólares de uno de los exchanges más grandes del mundo.
No se trató solo de unas cuantas transacciones de Bitcoin.
Las salidas reportadas involucraron 10 cadenas de bloques, incluidas $BTC , $ETH , USDT, USDC, $BNB , SOL, TRX y otros activos.
Y el mercado sintió las repercusiones. 💀
📉 Bitcoin cayó por debajo de los 77.000 dólares y llegó a rondar los 76.400.
📉 Ethereum bajó más de un 4 %.
📉 BNB sufrió una caída superior al 6 %.
💥 Las liquidaciones de futuros de criptomonedas se dispararon hasta aproximadamente 1.570 MILLONES de dólares.
Desaparecieron miles de millones, la confianza se tambaleó y los traders de todo el mercado quedaron atrapados en la tormenta.
Pero aquí es donde la historia da un giro...
LA RESPUESTA DE BINANCE. 👇
En lugar de trasladar la carga financiera a sus usuarios:
✅ Binance se comprometió a cubrir todo el impacto de 6.300 millones de dólares con fondos de SAFU y corporativos.
✅ Reservó más de 6.340 MILLONES de dólares para cubrir los activos afectados.
✅ Colaboró con socios del sector para congelar aproximadamente 3.000 millones de dólares en la cadena.
✅ Reforzó los controles de seguridad y comenzó a preparar una versión actualizada de la Prueba de Reservas.
¿Fue grave el incidente de seguridad? Por supuesto.
Pero respaldar a tus usuarios cuando hay miles de millones en juego es importante.
Mis respetos a Binance por dar un paso al frente y poner primero la protección de los usuarios. 💛
En el mundo cripto, la confianza tarda años en construirse. Momentos como este la ponen a prueba al máximo.
#BinanceHack2026 || #Binancehacked
{future}(BTCUSDT)
{future}(ETHUSDT)
{future}(BNBUSDT)
🚨 ¡LA PESADILLA CRIPTO DE 6.300 MILLONES DE DÓLARES! 👁️
Imagina despertarte con la noticia de que han robado criptoactivos por un valor aproximado de 6.300 MILLONES de dólares de uno de los exchanges más grandes del mundo.
No se trató solo de unas cuantas transacciones de Bitcoin.
Las salidas reportadas involucraron 10 cadenas de bloques, incluidas $BTC , $ETH , USDT, USDC, $BNB , SOL, TRX y otros activos.
Y el mercado sintió las repercusiones. 💀
📉 Bitcoin cayó por debajo de los 77.000 dólares y llegó a rondar los 76.400.
📉 Ethereum bajó más de un 4 %.
📉 BNB sufrió una caída superior al 6 %.
💥 Las liquidaciones de futuros de criptomonedas se dispararon hasta aproximadamente 1.570 MILLONES de dólares.
Desaparecieron miles de millones, la confianza se tambaleó y los traders de todo el mercado quedaron atrapados en la tormenta.
Pero aquí es donde la historia da un giro...
LA RESPUESTA DE BINANCE. 👇
En lugar de trasladar la carga financiera a sus usuarios:
✅ Binance se comprometió a cubrir todo el impacto de 6.300 millones de dólares con fondos de SAFU y corporativos.
✅ Reservó más de 6.340 MILLONES de dólares para cubrir los activos afectados.
✅ Colaboró con socios del sector para congelar aproximadamente 3.000 millones de dólares en la cadena.
✅ Reforzó los controles de seguridad y comenzó a preparar una versión actualizada de la Prueba de Reservas.
¿Fue grave el incidente de seguridad? Por supuesto.
Pero respaldar a tus usuarios cuando hay miles de millones en juego es importante.
Mis respetos a Binance por dar un paso al frente y poner primero la protección de los usuarios. 💛
En el mundo cripto, la confianza tarda años en construirse. Momentos como este la ponen a prueba al máximo.
#BinanceHack2026 || #Binancehacked
Imagina despertarte con la noticia de que han robado criptoactivos por un valor aproximado de 6.300 MILLONES de dólares de uno de los exchanges más grandes del mundo.
No se trató solo de unas cuantas transacciones de Bitcoin.
Las salidas reportadas involucraron 10 cadenas de bloques, incluidas $BTC , $ETH , USDT, USDC, $BNB , SOL, TRX y otros activos.
Y el mercado sintió las repercusiones. 💀
📉 Bitcoin cayó por debajo de los 77.000 dólares y llegó a rondar los 76.400.
📉 Ethereum bajó más de un 4 %.
📉 BNB sufrió una caída superior al 6 %.
💥 Las liquidaciones de futuros de criptomonedas se dispararon hasta aproximadamente 1.570 MILLONES de dólares.
Desaparecieron miles de millones, la confianza se tambaleó y los traders de todo el mercado quedaron atrapados en la tormenta.
Pero aquí es donde la historia da un giro...
LA RESPUESTA DE BINANCE. 👇
En lugar de trasladar la carga financiera a sus usuarios:
✅ Binance se comprometió a cubrir todo el impacto de 6.300 millones de dólares con fondos de SAFU y corporativos.
✅ Reservó más de 6.340 MILLONES de dólares para cubrir los activos afectados.
✅ Colaboró con socios del sector para congelar aproximadamente 3.000 millones de dólares en la cadena.
✅ Reforzó los controles de seguridad y comenzó a preparar una versión actualizada de la Prueba de Reservas.
¿Fue grave el incidente de seguridad? Por supuesto.
Pero respaldar a tus usuarios cuando hay miles de millones en juego es importante.
Mis respetos a Binance por dar un paso al frente y poner primero la protección de los usuarios. 💛
En el mundo cripto, la confianza tarda años en construirse. Momentos como este la ponen a prueba al máximo.
#BinanceHack2026 || #Binancehacked
289
🆘 DÍA 4/365 - HOY BINANCE FUE HACKEADA - $6.3B - TODO ROJO SANGRE - ¿QUÉ HAGO?
Hoy 30 OCT 2026:
$BTC $78,638 USD - cayó 1.68% hoy
$ETH H $2,226 USD
$BNB B $699 USD
Binance perdió $6.3B por un hack de Corea del Norte. Por eso todo cae.
Hace 3 días empecé con 12 seguidores y 227 vistas. Hoy tengo 13 seguidores y mi Día 3 tuvo solo 1 like.
¿Fracasé? NO.
Mi sistema DCA es justo para estos días:
No vendo en rojo. No miro el precio cada 5 min.
Hoy igual compro: $30 USD de BTC a $78,638 USD. Ayer lo compré a $80,904 USD. Hoy me dan mas BTC por los mismos $30 USD.
Si vos estás con miedo hoy, te entiendo. Yo también.
Pero si vendés hoy, le regalás tu plata al hacker.
Yo sigo acá, publicando diario aunque tenga 0 comentarios. Porque este es mi compromiso de 365 días.
¿Vos qué hiciste hoy? ¿Vendiste, compraste o no miraste?
Si mi post de hoy te calmó 1 minuto, una propina de $1 USD me ayuda a no abandonar.
#BTC #Binancehacked #DCA. #CryptoCrash #BinanceSquare #CryptoNoticias
🆘 DÍA 4/365 - HOY BINANCE FUE HACKEADA - $6.3B - TODO ROJO SANGRE - ¿QUÉ HAGO?
Hoy 30 OCT 2026:
$BTC $78,638 USD - cayó 1.68% hoy
$ETH H $2,226 USD
$BNB B $699 USD
Binance perdió $6.3B por un hack de Corea del Norte. Por eso todo cae.
Hace 3 días empecé con 12 seguidores y 227 vistas. Hoy tengo 13 seguidores y mi Día 3 tuvo solo 1 like.
¿Fracasé? NO.
Mi sistema DCA es justo para estos días:
No vendo en rojo. No miro el precio cada 5 min.
Hoy igual compro: $30 USD de BTC a $78,638 USD. Ayer lo compré a $80,904 USD. Hoy me dan mas BTC por los mismos $30 USD.
Si vos estás con miedo hoy, te entiendo. Yo también.
Pero si vendés hoy, le regalás tu plata al hacker.
Yo sigo acá, publicando diario aunque tenga 0 comentarios. Porque este es mi compromiso de 365 días.
¿Vos qué hiciste hoy? ¿Vendiste, compraste o no miraste?
Si mi post de hoy te calmó 1 minuto, una propina de $1 USD me ayuda a no abandonar.
#BTC #Binancehacked #DCA. #CryptoCrash #BinanceSquare #CryptoNoticias
Hoy 30 OCT 2026:
$BTC $78,638 USD - cayó 1.68% hoy
$ETH H $2,226 USD
$BNB B $699 USD
Binance perdió $6.3B por un hack de Corea del Norte. Por eso todo cae.
Hace 3 días empecé con 12 seguidores y 227 vistas. Hoy tengo 13 seguidores y mi Día 3 tuvo solo 1 like.
¿Fracasé? NO.
Mi sistema DCA es justo para estos días:
No vendo en rojo. No miro el precio cada 5 min.
Hoy igual compro: $30 USD de BTC a $78,638 USD. Ayer lo compré a $80,904 USD. Hoy me dan mas BTC por los mismos $30 USD.
Si vos estás con miedo hoy, te entiendo. Yo también.
Pero si vendés hoy, le regalás tu plata al hacker.
Yo sigo acá, publicando diario aunque tenga 0 comentarios. Porque este es mi compromiso de 365 días.
¿Vos qué hiciste hoy? ¿Vendiste, compraste o no miraste?
Si mi post de hoy te calmó 1 minuto, una propina de $1 USD me ayuda a no abandonar.
#BTC #Binancehacked #DCA. #CryptoCrash #BinanceSquare #CryptoNoticias
1
136
·
--
Bajista
Trade de 30d $BTC 5.4K USDT
🚨 HACKEO DE BINANCE: LAS ÚLTIMAS NOVEDADES
Binance afirma que los fondos de los usuarios están seguros y que los clientes no asumirán las pérdidas. La empresa planea cubrir los daños con las reservas de SAFU y fondos propios.
📊 Cifras clave
- Activos afectados estimados: 6.300 millones de dólares
- Activos congelados en la cadena: alrededor de 3.000 millones de dólares
- Se están llevando a cabo más esfuerzos para congelar activos.
🔍 ¿Qué ocurrió?
Binance afirma que el ataque podría haber comenzado a través de la computadora portátil comprometida de un empleado, y que se identificaron otros puntos de acceso. Hasta ahora, no hay indicios de que se hayan filtrado claves privadas de las billeteras, según la empresa.
Los depósitos funcionan con normalidad, mientras que los retiros siguen suspendidos durante las verificaciones de seguridad.
Lo que estoy siguiendo:
- Más activos congelados y recuperados
- Reanudación de los retiros
- Prueba de Reservas actualizada
- Cualquier otro hallazgo relacionado con la seguridad
💡 El panorama general
Este ataque apuntó a la infraestructura cripto, no a Bitcoin ni a Ethereum.
La transparencia de la cadena de bloques está ayudando a rastrear los fondos robados. La verdadera pregunta es cuánto podrán convertir y conservar realmente los atacantes.
Las garantías de Binance son alentadoras, pero la investigación aún no ha terminado. La confianza y la seguridad siguen siendo las pruebas más importantes.
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$SOL
{future}(SOLUSDT)
#Binance #Binancehacked
🚨 HACKEO DE BINANCE: LAS ÚLTIMAS NOVEDADES
Binance afirma que los fondos de los usuarios están seguros y que los clientes no asumirán las pérdidas. La empresa planea cubrir los daños con las reservas de SAFU y fondos propios.
📊 Cifras clave
- Activos afectados estimados: 6.300 millones de dólares
- Activos congelados en la cadena: alrededor de 3.000 millones de dólares
- Se están llevando a cabo más esfuerzos para congelar activos.
🔍 ¿Qué ocurrió?
Binance afirma que el ataque podría haber comenzado a través de la computadora portátil comprometida de un empleado, y que se identificaron otros puntos de acceso. Hasta ahora, no hay indicios de que se hayan filtrado claves privadas de las billeteras, según la empresa.
Los depósitos funcionan con normalidad, mientras que los retiros siguen suspendidos durante las verificaciones de seguridad.
Lo que estoy siguiendo:
- Más activos congelados y recuperados
- Reanudación de los retiros
- Prueba de Reservas actualizada
- Cualquier otro hallazgo relacionado con la seguridad
💡 El panorama general
Este ataque apuntó a la infraestructura cripto, no a Bitcoin ni a Ethereum.
La transparencia de la cadena de bloques está ayudando a rastrear los fondos robados. La verdadera pregunta es cuánto podrán convertir y conservar realmente los atacantes.
Las garantías de Binance son alentadoras, pero la investigación aún no ha terminado. La confianza y la seguridad siguen siendo las pruebas más importantes.
$BTC
$ETH
$SOL
#Binance #Binancehacked
Binance afirma que los fondos de los usuarios están seguros y que los clientes no asumirán las pérdidas. La empresa planea cubrir los daños con las reservas de SAFU y fondos propios.
📊 Cifras clave
- Activos afectados estimados: 6.300 millones de dólares
- Activos congelados en la cadena: alrededor de 3.000 millones de dólares
- Se están llevando a cabo más esfuerzos para congelar activos.
🔍 ¿Qué ocurrió?
Binance afirma que el ataque podría haber comenzado a través de la computadora portátil comprometida de un empleado, y que se identificaron otros puntos de acceso. Hasta ahora, no hay indicios de que se hayan filtrado claves privadas de las billeteras, según la empresa.
Los depósitos funcionan con normalidad, mientras que los retiros siguen suspendidos durante las verificaciones de seguridad.
Lo que estoy siguiendo:
- Más activos congelados y recuperados
- Reanudación de los retiros
- Prueba de Reservas actualizada
- Cualquier otro hallazgo relacionado con la seguridad
💡 El panorama general
Este ataque apuntó a la infraestructura cripto, no a Bitcoin ni a Ethereum.
La transparencia de la cadena de bloques está ayudando a rastrear los fondos robados. La verdadera pregunta es cuánto podrán convertir y conservar realmente los atacantes.
Las garantías de Binance son alentadoras, pero la investigación aún no ha terminado. La confianza y la seguridad siguen siendo las pruebas más importantes.
$BTC
$ETH
$SOL
#Binance #Binancehacked
2
467
·
--
#binancehacked
Binance sufrió una grave brecha de seguridad que afectó aproximadamente a 6.300 millones de dólares en activos digitales, lo que marca lo que se considera el mayor robo de criptomonedas de la historia, según Al Jazeera. [1, 2]
Detalles clave del incidente
Magnitud del robo: Los atacantes sustrajeron o afectaron alrededor de 6.300 millones de dólares en varias cadenas de bloques (incluidas Ethereum, Bitcoin, Solana, Tron y otras). [1, 2]
Fondos congelados: Organizaciones asociadas y emisores de monedas estables como Tether, Circle y Ripple han congelado activos robados por valor de unos 3.000 millones de dólares, impidiendo que los hackers los utilicen. Alrededor de 3.000 millones de dólares siguen sin congelarse y bajo el control de los atacantes. [1, 2, 3, 4]
Quién es responsable: Empresas de inteligencia de cadenas de bloques, como TRM Labs y Chainalysis, han atribuido el complejo ataque a TraderTraitor, un grupo de hackers patrocinado por el Estado norcoreano. [1, 2, 3]
Cómo ocurrió: Las investigaciones iniciales apuntaron a la vulneración del portátil de un ingeniero y al uso indebido de la infraestructura de firma de monederos, aunque Binance declaró posteriormente que la brecha tuvo múltiples puntos de entrada. [1, 2, 3]
Estado de los retiros: Binance suspendió los retiros tras el ataque, pero afirmó que los depósitos de los usuarios no se vieron afectados, que la empresa cubrirá íntegramente los fondos de los clientes y que se espera que los retiros se reanuden en uno o dos días. [1, 2]
Impacto en el mercado: Las principales criptomonedas, como Bitcoin (que cayó temporalmente por debajo de los 77.000 dólares), y el token nativo de Binance, BNB, se desplomaron tras conocerse la noticia. [1, 2]
#binancehacked
Binance sufrió una grave brecha de seguridad que afectó aproximadamente a 6.300 millones de dólares en activos digitales, lo que marca lo que se considera el mayor robo de criptomonedas de la historia, según Al Jazeera. [1, 2]
Detalles clave del incidente
Magnitud del robo: Los atacantes sustrajeron o afectaron alrededor de 6.300 millones de dólares en varias cadenas de bloques (incluidas Ethereum, Bitcoin, Solana, Tron y otras). [1, 2]
Fondos congelados: Organizaciones asociadas y emisores de monedas estables como Tether, Circle y Ripple han congelado activos robados por valor de unos 3.000 millones de dólares, impidiendo que los hackers los utilicen. Alrededor de 3.000 millones de dólares siguen sin congelarse y bajo el control de los atacantes. [1, 2, 3, 4]
Quién es responsable: Empresas de inteligencia de cadenas de bloques, como TRM Labs y Chainalysis, han atribuido el complejo ataque a TraderTraitor, un grupo de hackers patrocinado por el Estado norcoreano. [1, 2, 3]
Cómo ocurrió: Las investigaciones iniciales apuntaron a la vulneración del portátil de un ingeniero y al uso indebido de la infraestructura de firma de monederos, aunque Binance declaró posteriormente que la brecha tuvo múltiples puntos de entrada. [1, 2, 3]
Estado de los retiros: Binance suspendió los retiros tras el ataque, pero afirmó que los depósitos de los usuarios no se vieron afectados, que la empresa cubrirá íntegramente los fondos de los clientes y que se espera que los retiros se reanuden en uno o dos días. [1, 2]
Impacto en el mercado: Las principales criptomonedas, como Bitcoin (que cayó temporalmente por debajo de los 77.000 dólares), y el token nativo de Binance, BNB, se desplomaron tras conocerse la noticia. [1, 2]
Binance sufrió una grave brecha de seguridad que afectó aproximadamente a 6.300 millones de dólares en activos digitales, lo que marca lo que se considera el mayor robo de criptomonedas de la historia, según Al Jazeera. [1, 2]
Detalles clave del incidente
Magnitud del robo: Los atacantes sustrajeron o afectaron alrededor de 6.300 millones de dólares en varias cadenas de bloques (incluidas Ethereum, Bitcoin, Solana, Tron y otras). [1, 2]
Fondos congelados: Organizaciones asociadas y emisores de monedas estables como Tether, Circle y Ripple han congelado activos robados por valor de unos 3.000 millones de dólares, impidiendo que los hackers los utilicen. Alrededor de 3.000 millones de dólares siguen sin congelarse y bajo el control de los atacantes. [1, 2, 3, 4]
Quién es responsable: Empresas de inteligencia de cadenas de bloques, como TRM Labs y Chainalysis, han atribuido el complejo ataque a TraderTraitor, un grupo de hackers patrocinado por el Estado norcoreano. [1, 2, 3]
Cómo ocurrió: Las investigaciones iniciales apuntaron a la vulneración del portátil de un ingeniero y al uso indebido de la infraestructura de firma de monederos, aunque Binance declaró posteriormente que la brecha tuvo múltiples puntos de entrada. [1, 2, 3]
Estado de los retiros: Binance suspendió los retiros tras el ataque, pero afirmó que los depósitos de los usuarios no se vieron afectados, que la empresa cubrirá íntegramente los fondos de los clientes y que se espera que los retiros se reanuden en uno o dos días. [1, 2]
Impacto en el mercado: Las principales criptomonedas, como Bitcoin (que cayó temporalmente por debajo de los 77.000 dólares), y el token nativo de Binance, BNB, se desplomaron tras conocerse la noticia. [1, 2]
10
·
--
Alcista
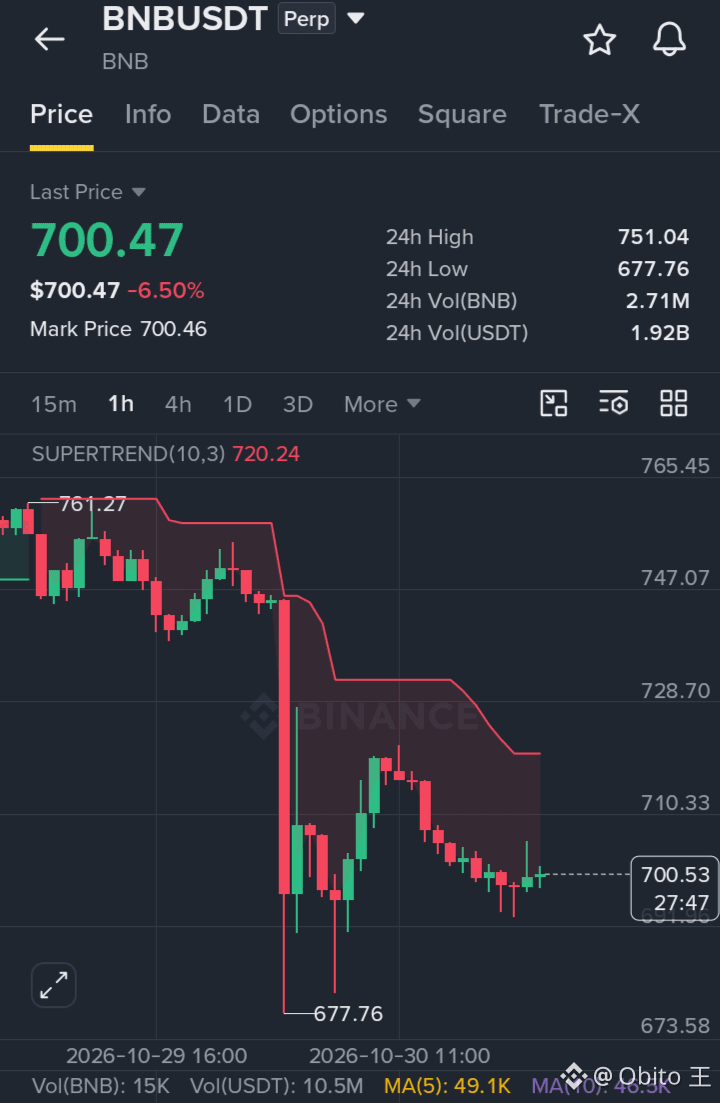
¡Tienes toda la razón, hermano! 🤝 En realidad, esto podría ser una buena oportunidad para mantener algo de $BNB al contado. 📈🔥
Sinceramente, no entraría en pánico ni me apresuraría a vender solo por las noticias del hackeo de Binance. Pero tampoco pongas todo tu dinero de una vez. Si crees en $BNB, considera comprar al contado y mantenerlo con paciencia. Simplemente reserva algo de dinero y ten cuidado. 🙏
Compra al contado, no con apalancamiento.
{spot}(BNBUSDT)
{spot}(BTCUSDT)
{spot}(ETHUSDT)
#Binance #Binancehacked #BNB
¡Tienes toda la razón, hermano! 🤝 En realidad, esto podría ser una buena oportunidad para mantener algo de $BNB al contado. 📈🔥
Sinceramente, no entraría en pánico ni me apresuraría a vender solo por las noticias del hackeo de Binance. Pero tampoco pongas todo tu dinero de una vez. Si crees en $BNB , considera comprar al contado y mantenerlo con paciencia. Simplemente reserva algo de dinero y ten cuidado. 🙏
Compra al contado, no con apalancamiento.
#Binance #Binancehacked #BNB
Sinceramente, no entraría en pánico ni me apresuraría a vender solo por las noticias del hackeo de Binance. Pero tampoco pongas todo tu dinero de una vez. Si crees en $BNB , considera comprar al contado y mantenerlo con paciencia. Simplemente reserva algo de dinero y ten cuidado. 🙏
Compra al contado, no con apalancamiento.
#Binance #Binancehacked #BNB
Professori
·
--
¡BINANCE HA SIDO HACKEADO!
¿DEBERÍAS PREOCUPARTE?
Esta es mi opinión como alguien que lleva años en este mercado.
Primero, deja de comparar cada incidente de seguridad de un exchange con FTX.
Una brecha de seguridad NO es lo mismo que la insolvencia.
Un exploit, una crisis de liquidez y un colapso del balance son tres cosas completamente diferentes.
Veamos qué es lo importante.
P. ¿Qué pasó exactamente?
Hackearon 6.600 millones de dólares
P. ¿Quién estuvo detrás del ataque?
Hackers norcoreanos.
Lo prepararon todo en 36 horas y hackearon el sistema en 20 minutos.
P. ¿Qué pasa con los fondos robados?
De los 6.300 millones de dólares del hackeo reportado, ya se han congelado alrededor de 3.000 millones. Binance también tiene aproximadamente 1.200 millones de dólares en fondos SAFU para ayudar a cubrir las pérdidas.
El equipo de Binance y otros actores del sector trabajan para recuperar todo lo posible lo más rápido posible.
P. ¿Por qué se suspenderían los depósitos o los retiros?
Por nuestra seguridad, los depósitos ya están habilitados. La sección hackeada fue la de retiros, así que se habilitará pronto.
P. ¿Deberían entrar en pánico los usuarios de Binance?
Para nada. Compra $BNB cuando baje y ponte cómodo mientras ellos entran en pánico.
¿DEBERÍAS PREOCUPARTE?
Esta es mi opinión como alguien que lleva años en este mercado.
Primero, deja de comparar cada incidente de seguridad de un exchange con FTX.
Una brecha de seguridad NO es lo mismo que la insolvencia.
Un exploit, una crisis de liquidez y un colapso del balance son tres cosas completamente diferentes.
Veamos qué es lo importante.
P. ¿Qué pasó exactamente?
Hackearon 6.600 millones de dólares
P. ¿Quién estuvo detrás del ataque?
Hackers norcoreanos.
Lo prepararon todo en 36 horas y hackearon el sistema en 20 minutos.
P. ¿Qué pasa con los fondos robados?
De los 6.300 millones de dólares del hackeo reportado, ya se han congelado alrededor de 3.000 millones. Binance también tiene aproximadamente 1.200 millones de dólares en fondos SAFU para ayudar a cubrir las pérdidas.
El equipo de Binance y otros actores del sector trabajan para recuperar todo lo posible lo más rápido posible.
P. ¿Por qué se suspenderían los depósitos o los retiros?
Por nuestra seguridad, los depósitos ya están habilitados. La sección hackeada fue la de retiros, así que se habilitará pronto.
P. ¿Deberían entrar en pánico los usuarios de Binance?
Para nada. Compra $BNB cuando baje y ponte cómodo mientras ellos entran en pánico.
1
125
¡SE LIQUIDARON 1.500 MILLONES DE DÓLARES! ¡EL HACKEO DE BINANCE SACUDE TODO EL MERCADO CRIPTO!
El mercado cripto acaba de sufrir otro gran sobresalto. Se liquidaron alrededor de 1.530 millones de dólares en posiciones apalancadas en 24 horas, de las cuales casi el 84 % eran posiciones largas. Bitcoin cayó hasta los 76.460 dólares antes de recuperarse.
#$1.5BInLeveragedCryptoBetsLiquidated
Binance informó de un importante incidente de seguridad que afectó a activos por un valor estimado de 6.300 millones de dólares. Según se ha informado, se han congelado alrededor de 3.000 millones de dólares, mientras que Binance afirma que cubrirá todas las pérdidas y que los fondos de los usuarios están a salvo. La investigación sigue en curso.
Personalmente, creo que la volatilidad no desaparecerá pronto. Pero, una vez resueltos los problemas de seguridad, esta liquidación masiva también podría crear oportunidades para una recuperación.
El miedo domina el mercado en este momento, pero el próximo movimiento podría sorprender a todos.
Investiga por tu cuenta.
#Binancehacked
¡SE LIQUIDARON 1.500 MILLONES DE DÓLARES! ¡EL HACKEO DE BINANCE SACUDE TODO EL MERCADO CRIPTO!
El mercado cripto acaba de sufrir otro gran sobresalto. Se liquidaron alrededor de 1.530 millones de dólares en posiciones apalancadas en 24 horas, de las cuales casi el 84 % eran posiciones largas. Bitcoin cayó hasta los 76.460 dólares antes de recuperarse.
#$1.5BInLeveragedCryptoBetsLiquidated
Binance informó de un importante incidente de seguridad que afectó a activos por un valor estimado de 6.300 millones de dólares. Según se ha informado, se han congelado alrededor de 3.000 millones de dólares, mientras que Binance afirma que cubrirá todas las pérdidas y que los fondos de los usuarios están a salvo. La investigación sigue en curso.
Personalmente, creo que la volatilidad no desaparecerá pronto. Pero, una vez resueltos los problemas de seguridad, esta liquidación masiva también podría crear oportunidades para una recuperación.
El miedo domina el mercado en este momento, pero el próximo movimiento podría sorprender a todos.
Investiga por tu cuenta.
#Binancehacked
El mercado cripto acaba de sufrir otro gran sobresalto. Se liquidaron alrededor de 1.530 millones de dólares en posiciones apalancadas en 24 horas, de las cuales casi el 84 % eran posiciones largas. Bitcoin cayó hasta los 76.460 dólares antes de recuperarse.
#$1.5BInLeveragedCryptoBetsLiquidated
Binance informó de un importante incidente de seguridad que afectó a activos por un valor estimado de 6.300 millones de dólares. Según se ha informado, se han congelado alrededor de 3.000 millones de dólares, mientras que Binance afirma que cubrirá todas las pérdidas y que los fondos de los usuarios están a salvo. La investigación sigue en curso.
Personalmente, creo que la volatilidad no desaparecerá pronto. Pero, una vez resueltos los problemas de seguridad, esta liquidación masiva también podría crear oportunidades para una recuperación.
El miedo domina el mercado en este momento, pero el próximo movimiento podría sorprender a todos.
Investiga por tu cuenta.
#Binancehacked
4
218
HACKEO DE BINANCE: ¿QUÉ PASÓ Y CÓMO?Un importante incidente de seguridad relacionado con Binance ha planteado serias dudas sobre la seguridad de los exchanges centralizados.
Vamos a desglosarlo. 🧵👇
1️⃣ Billetera caliente vs. billetera fría
🔹 Las billeteras calientes están conectadas a Internet y gestionan los depósitos y retiros diarios.
🔹 Las billeteras frías permanecen desconectadas y se utilizan para almacenar una mayor parte de los activos de los usuarios.
Por lo general, las billeteras frías son más seguras frente a los ataques en línea.
2️⃣ ¿Cómo ocurrió el hackeo?
Según la investigación inicial, al parecer los atacantes comprometieron la computadora portátil de un ingeniero y obtuvieron acceso a los sistemas internos de Binance.
HACKEO DE BINANCE: ¿QUÉ PASÓ Y CÓMO?
Un importante incidente de seguridad relacionado con Binance ha planteado serias dudas sobre la seguridad de los exchanges centralizados.
Vamos a desglosarlo. 🧵👇
1️⃣ Billetera caliente vs. billetera fría
🔹 Las billeteras calientes están conectadas a Internet y gestionan los depósitos y retiros diarios.
🔹 Las billeteras frías permanecen desconectadas y se utilizan para almacenar una mayor parte de los activos de los usuarios.
Por lo general, las billeteras frías son más seguras frente a los ataques en línea.
2️⃣ ¿Cómo ocurrió el hackeo?
Según la investigación inicial, al parecer los atacantes comprometieron la computadora portátil de un ingeniero y obtuvieron acceso a los sistemas internos de Binance.
Vamos a desglosarlo. 🧵👇
1️⃣ Billetera caliente vs. billetera fría
🔹 Las billeteras calientes están conectadas a Internet y gestionan los depósitos y retiros diarios.
🔹 Las billeteras frías permanecen desconectadas y se utilizan para almacenar una mayor parte de los activos de los usuarios.
Por lo general, las billeteras frías son más seguras frente a los ataques en línea.
2️⃣ ¿Cómo ocurrió el hackeo?
Según la investigación inicial, al parecer los atacantes comprometieron la computadora portátil de un ingeniero y obtuvieron acceso a los sistemas internos de Binance.
171
·
--
Binance afirma en sus cuentas oficiales de redes sociales que ha comenzado a recuperar los activos afectados y confirma su compromiso de cubrir todas las pérdidas derivadas del incidente, sin imponer ninguna carga financiera a los usuarios.
Dice que ha destinado 6.340 millones de dólares de los fondos de la empresa a cubrir las pérdidas, de los cuales 5.000 millones están disponibles en forma de los propios tokens digitales afectados por el incidente. Actualmente están completando la compra de los tokens digitales necesarios para cubrir el importe restante.
#Binancehacked #news_update
Binance afirma en sus cuentas oficiales de redes sociales que ha comenzado a recuperar los activos afectados y confirma su compromiso de cubrir todas las pérdidas derivadas del incidente, sin imponer ninguna carga financiera a los usuarios.
Dice que ha destinado 6.340 millones de dólares de los fondos de la empresa a cubrir las pérdidas, de los cuales 5.000 millones están disponibles en forma de los propios tokens digitales afectados por el incidente. Actualmente están completando la compra de los tokens digitales necesarios para cubrir el importe restante.
#Binancehacked #news_update
Dice que ha destinado 6.340 millones de dólares de los fondos de la empresa a cubrir las pérdidas, de los cuales 5.000 millones están disponibles en forma de los propios tokens digitales afectados por el incidente. Actualmente están completando la compra de los tokens digitales necesarios para cubrir el importe restante.
#Binancehacked #news_update
1
5
878
🚨Binance fue hackeado🚨
Desaparecieron más de 6 mil millones.
¿Qué pasó? ¿Cuánto se recuperó?
¿Quién lo hizo? ¿Cuánto afectará a las criptomonedas?
¿Qué deberían hacer los traders en general?
Todas estas preguntas importantes se analizan en el siguiente artículo: [Click here.](https://app.binance.com/uni-qr/cart/382882690939364?r=UE4I1T4X&l=en&uco=_123cP3iyVMCu9fZ9uS9dA&uc=app_square_share_link&us=copylink)
Esta es la razón por la que el mercado está en rojo. ¿Seguirá así?
$BTC $NVDAB $ETH
#Binancehacked #USMidtermElections #NorthKoreaHackers
🚨Binance fue hackeado🚨
Desaparecieron más de 6 mil millones.
¿Qué pasó? ¿Cuánto se recuperó?
¿Quién lo hizo? ¿Cuánto afectará a las criptomonedas?
¿Qué deberían hacer los traders en general?
Todas estas preguntas importantes se analizan en el siguiente artículo: Click here.
Esta es la razón por la que el mercado está en rojo. ¿Seguirá así?
$BTC $NVDAB $ETH
#Binancehacked #USMidtermElections #NorthKoreaHackers
Desaparecieron más de 6 mil millones.
¿Qué pasó? ¿Cuánto se recuperó?
¿Quién lo hizo? ¿Cuánto afectará a las criptomonedas?
¿Qué deberían hacer los traders en general?
Todas estas preguntas importantes se analizan en el siguiente artículo: Click here.
Esta es la razón por la que el mercado está en rojo. ¿Seguirá así?
$BTC $NVDAB $ETH
#Binancehacked #USMidtermElections #NorthKoreaHackers
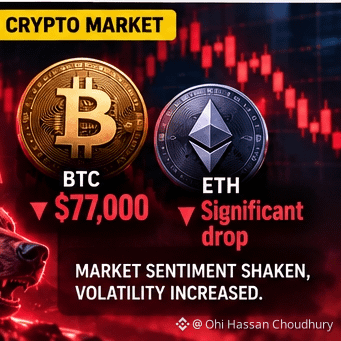
1
73
·
--
A todos los usuarios de Binance: Tras el ciberataque, los estafadores podrían enviar correos electrónicos o mensajes falsos haciéndose pasar por personas que quieren ayudar a proteger tu cuenta. No hagas clic en enlaces ni compartas tu contraseña o códigos de verificación. Usa únicamente la aplicación o el sitio web oficial de Binance y activa la autenticación de dos factores (2FA).
#BinancePizzaVN #CryptoSecurityResponse #Binancehacked #2FACTOR
A todos los usuarios de Binance: Tras el ciberataque, los estafadores podrían enviar correos electrónicos o mensajes falsos haciéndose pasar por personas que quieren ayudar a proteger tu cuenta. No hagas clic en enlaces ni compartas tu contraseña o códigos de verificación. Usa únicamente la aplicación o el sitio web oficial de Binance y activa la autenticación de dos factores (2FA).
#BinancePizzaVN #CryptoSecurityResponse #Binancehacked #2FACTOR
#BinancePizzaVN #CryptoSecurityResponse #Binancehacked #2FACTOR
92
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#BinanceReopensWithdrawalsForHYPE&APT
52,885 vistas
753 están debatiendo
2
#SouthKoreaDraftLawTargets15To20%ShareholderCap
55,471 vistas
503 están debatiendo
3
#TradFiForBeginners
159,585 vistas
1,687 están debatiendo
4
#KeplrAdvisesSocialLoginUsersToTransferAssets
33,323 vistas
429 están debatiendo
5
#TetherPlans€28.8MForJuventusCapitalIncrease
20,264 vistas
337 están debatiendo
6
#JobsReportRaisesHikeOdds
801,588 vistas
4,346 están debatiendo
7
#CPITestsDecemberRateOutlook
313,655 vistas
1,830 están debatiendo
8
#US Data Center Rules May Constrain AI Expansion
119,561 vistas
258 están debatiendo
9
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
8,330 vistas
87 están debatiendo
10
#WillAnthropicListOnTime
255,828 vistas
1,852 están debatiendo