

#defisecurity
defisecurity
128,338 vistas
670 están debatiendo
Hot
Lo último
·
--
🚨 $6M drenados de una bóveda Base controlada por una Safe de 7 firmas — los propietarios aún se desconocen. Se movieron 1,783 wstETH; los contratos de Base y Aave no se tocaron. Esto apunta a una filtración de clave privada o a un riesgo interno, no a un fallo del protocolo. Los titulares de ETH deberían vigilar salidas sigilosas similares en L2. ¿Esto podría señalar un aumento de los riesgos de custodia en DeFi?
#DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
#DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
15

🚨 El protocolo NEAR Intents identifica al pirata informático y le otorga un plazo de 48 horas
El protocolo descentralizado NEAR Intents anunció que logró identificar al responsable del último hackeo que condujo al robo de aproximadamente 3.8 millones de dólares.
La administración concedió al pirata informático un plazo de 48 horas para devolver los fondos, confirmando que se tomarán las medidas legales necesarias en caso de no recibir respuesta.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ DEFI
#NEARProtocol #DeFiSecurity #BlockchainNews #CryptoCrime
📰 Fuente: cointelegraph.com
98
·
--
🚨 Un adaptador de Aave de un tercero fue explotado, drenando ~114 ETH de carteras multisig de Safe comprometidas. El núcleo de Aave v3 permanece seguro; la falla estaba en la integración de FlashLoopAdapter. Esto destaca los riesgos en herramientas periféricas de DeFi, incluso cuando los protocolos base son sólidos. Los traders deberían auditar contratos de terceros antes de interactuar con estrategias de rendimiento.
¿Qué tan profundo es el riesgo en la cadena de suministro de DeFi?
#DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
¿Qué tan profundo es el riesgo en la cadena de suministro de DeFi?
#DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
12

Otro exploit de DeFi que debes vigilar
Un adaptador FlashLoop personalizado que gestionaba posiciones de Aave v3 fue explotado en Ethereum, lo que provocó una pérdida de 305.000 $ en dos carteras Safe después de que un atacante eludiera los controles de acceso.
#Aave #DeFiSecurity
Otro exploit de DeFi que debes vigilar
Un adaptador FlashLoop personalizado que gestionaba posiciones de Aave v3 fue explotado en Ethereum, lo que provocó una pérdida de 305.000 $ en dos carteras Safe después de que un atacante eludiera los controles de acceso.
#Aave #DeFiSecurity
Un adaptador FlashLoop personalizado que gestionaba posiciones de Aave v3 fue explotado en Ethereum, lo que provocó una pérdida de 305.000 $ en dos carteras Safe después de que un atacante eludiera los controles de acceso.
#Aave #DeFiSecurity
82
·
--
🚨 Casi intenciones dice que ha identificado al hacker detrás del exploit de 3,8 M$ y emitió un ultimátum de 48 horas para la devolución de fondos. Aunque la recuperación sigue siendo incierta, la transparencia podría restaurar cierta confianza en la postura de seguridad del protocolo. Los traders están atentos a señales en cadena sobre movimientos de fondos o acciones del desarrollador. ¿Podría esto disuadir futuros ataques a plataformas DeFi?
#DeFiSecurity
$NEAR #TradingSignal #CryptoAnalysis
#DeFiSecurity
$NEAR #TradingSignal #CryptoAnalysis
61
·
--
🚨 Casi intenciones explotadas por $3.8M debido a un fallo que afecta depósitos/retiros entre cadenas. El equipo promete el reembolso total. Se destacan riesgos de seguridad continuos en la infraestructura de DeFi. El mercado podría experimentar volatilidad a corto plazo mientras se pone a prueba la confianza. ¿Cómo se recuperará la confianza de los usuarios en NEAR después de esta brecha?
#DeFiSecurity
$NEAR #TradingSignal #CryptoAnalysis
#DeFiSecurity
$NEAR #TradingSignal #CryptoAnalysis
14
Otro día, otra explotación
Las intenciones de NEAR acaban de ser afectadas por una explotación de 3,8 millones de dólares. Esto es solo más combustible para el incendio en un año ya definido por fallas masivas de seguridad en todo el sector.
#NearProtocol #DeFiSecurity
Otro día, otra explotación
Las intenciones de NEAR acaban de ser afectadas por una explotación de 3,8 millones de dólares. Esto es solo más combustible para el incendio en un año ya definido por fallas masivas de seguridad en todo el sector.
#NearProtocol #DeFiSecurity
Las intenciones de NEAR acaban de ser afectadas por una explotación de 3,8 millones de dólares. Esto es solo más combustible para el incendio en un año ya definido por fallas masivas de seguridad en todo el sector.
#NearProtocol #DeFiSecurity
44
·
--
🚨 El presunto hacker de Bitget supera los intentos de intercambio de $50M, probando el diseño permissionless de NEAR Intents. La mayoría de los fondos bloqueados se redirigieron a través de otros proveedores, lo que destaca la resiliencia pero plantea dudas sobre la seguridad real en condiciones de presión. El mercado podría recalibrar la confianza en las capas basadas en intenciones a medida que aumenta la sofisticación de los exploits.
¿Cómo equilibra NEAR la apertura con la defensa contra ataques a gran escala?
#DeFiSecurity
$NEAR #TradingSignal #CryptoAnalysis
¿Cómo equilibra NEAR la apertura con la defensa contra ataques a gran escala?
#DeFiSecurity
$NEAR #TradingSignal #CryptoAnalysis
51
·
--
🚨 Intents cercanos bloqueados $50M vinculados a hackers de Bitget, mostrando defensa proactiva en cadena. A diferencia de la postura neutral de THORChain, esto resalta un enfoque centrado en la seguridad que podría aumentar la confianza en el ecosistema de NEAR. El mercado podría verlo como una señal alcista para la integridad del protocolo.
¿Cómo afecta la censura selectiva a los ideales de descentralización a largo plazo?
#DeFiSecurity
$NEAR #TradingSignal #CryptoAnalysis
¿Cómo afecta la censura selectiva a los ideales de descentralización a largo plazo?
#DeFiSecurity
$NEAR #TradingSignal #CryptoAnalysis
149
·
--
🚨 Los estafadores imitaron la GIWA L2 con un RPC falso, un puente y un Chain ID 9134, engañando a 1,333 billeteras para que enviaran 767 ETH antes de drenar los fondos. Esto evidencia una sofisticación creciente en exploits de DeFi que apuntan a las expectativas de capa 2. Verifica siempre los contratos de red y los RPC—nunca confíes solo en la interfaz. ¿Qué tan profundo llega este agujero de conejo? #DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
$ETH #TradingSignal #CryptoAnalysis
6
·
--
🚨 Los estafadores implementaron una cadena falsa de ETH L2 respaldada por Giwa, robando más de 760 ETH a usuarios. DYORSWAP identificó el fraude e inició un proceso de compensación. Esto destaca el aumento de los riesgos en los ecosistemas de L2 y la necesidad de una verificación rigurosa de los contratos antes de realizar el puente de fondos. Los traders deberían examinar la autenticidad de la cadena y evitar puentes no verificados.
¿Cómo pueden los usuarios detectar mejor las implementaciones falsas de L2 antes de conectar sus billeteras?
#DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
¿Cómo pueden los usuarios detectar mejor las implementaciones falsas de L2 antes de conectar sus billeteras?
#DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
19

LayerZero enfrenta una fuerte presión mientras una demanda masiva de $292M desafía su diseño central de seguridad tras el exploit de rsETH de KelpDAO. Con casi $15B saliendo del protocolo y un daño reputacional en aumento, la batalla legal va más allá de una disputa financiera: pone a prueba la confianza omnichain. La infraestructura entre cadenas debe priorizar validaciones a prueba de fallos, o el capital de los usuarios seguirá huyendo. La seguridad es todo en DeFi. #LayerZero #DeFiSecurity #CryptoNews
LayerZero enfrenta una fuerte presión mientras una demanda masiva de $292M desafía su diseño central de seguridad tras el exploit de rsETH de KelpDAO. Con casi $15B saliendo del protocolo y un daño reputacional en aumento, la batalla legal va más allá de una disputa financiera: pone a prueba la confianza omnichain. La infraestructura entre cadenas debe priorizar validaciones a prueba de fallos, o el capital de los usuarios seguirá huyendo. La seguridad es todo en DeFi. #LayerZero #DeFiSecurity #CryptoNews
22

🔥 Una clave de administrador comprometida no es un “hack”: es un fallo de gobernanza que puede drenar millones en segundos.
📊 El Protocolo Wasabi perdió $4.5 M después de que una clave del administrador deployer sin timelock ni multisig fuera tomada, repitiendo la brecha de Drift de $285 M ocurrida antes esta semana #DeFiSecurity #SmartContractRisk.
💡 Con #Bitcoin trading a $80,416, RSI 61.2 y open interest $8.76 B, el mercado muestra confianza alcista (financiación +0.0100% para largos pagando), pero aun así los fallos de gobernanza siguen pasando factura, destacando por qué #CryptoSafety separará a los proyectos resistentes del resto.
📌 Acción práctica: audita cualquier protocolo en el que participes para verificar controles de multisig y timelocks; prioriza plataformas que publiquen paneles de gobernanza transparentes antes de asignar capital.
❓ ¿Cómo verificas la seguridad de los contratos de un proyecto: confiando en auditorías de la comunidad, verificación formal o herramientas de monitoreo on-chain?
65

·
--
Versión en chino:
¡El bot MEV está demasiado fuerte! Un hacker intentó hacer algo mediante un módulo Safe personalizado y robar 7,7 millones de dólares en rsETH, pero el bot “Yoink” actuó primero, interceptó el botín. Kelp congeló rápidamente la dirección de recepción. Esto demuestra que los mecanismos de seguridad en DeFi están evolucionando, reduciendo el espacio para los hackers. A corto plazo, el precio de rsETH podría fluctuar por la noticia, pero a largo plazo, estos eventos positivos en realidad pueden aumentar la confianza del mercado. #DeFiSecurity #MEVProtection $rsETH $ETH
Versión en inglés:
¡El bot MEV acaba de lograr el movimiento más impresionante! Un hacker intentó explotar un módulo Safe personalizado para robar $7,7M en rsETH, pero el bot “Yoink” le hizo front‑run al ataque y se quedó con los fondos antes de que Kelp congelara la dirección de recepción. Esto muestra que la seguridad en DeFi está evolucionando rápidamente, expulsando a los hackers. El precio de rsETH a corto plazo podría ver volatilidad, pero a largo plazo, estos eventos positivos en realidad impulsan la confianza del mercado. #DeFiSecurity #MEVProtection $rsETH $ETH
169

·
--
Artículo
Symbiosis recuperó 15 BTC tras un exploit en el puente y ofrece una recompensa del 20%La mayoría de los traders observa el precio. El dinero inteligente supervisa la tasa de recuperación de los activos robados.
El último impacto en el ámbito de la seguridad DeFi provino de Symbiosis, el puente entre cadenas que recientemente fue víctima de un exploit sofisticado. Blockaid, una empresa líder en seguridad blockchain, confirmó que el atacante logró acuñar la impresionante cifra de 46,1 mil millones de syBTC, equivalente a aproximadamente 336.000 dólares en ganancias. Sin embargo, lo realmente revelador es que Symbiosis ya ha recuperado 15 BTC (alrededor de 450.000 dólares) del grupo de fondos robados y ha ofrecido una recompensa del 20% a cualquier parte que pueda ayudar a localizar los activos restantes.
Symbiosis recuperó 15 BTC tras un exploit en el puente y ofrece una recompensa del 20%
La mayoría de los traders observa el precio. El dinero inteligente supervisa la tasa de recuperación de los activos robados.
El último impacto en el ámbito de la seguridad DeFi provino de Symbiosis, el puente entre cadenas que recientemente fue víctima de un exploit sofisticado. Blockaid, una empresa líder en seguridad blockchain, confirmó que el atacante logró acuñar la impresionante cifra de 46,1 mil millones de syBTC, equivalente a aproximadamente 336.000 dólares en ganancias. Sin embargo, lo realmente revelador es que Symbiosis ya ha recuperado 15 BTC (alrededor de 450.000 dólares) del grupo de fondos robados y ha ofrecido una recompensa del 20% a cualquier parte que pueda ayudar a localizar los activos restantes.
El último impacto en el ámbito de la seguridad DeFi provino de Symbiosis, el puente entre cadenas que recientemente fue víctima de un exploit sofisticado. Blockaid, una empresa líder en seguridad blockchain, confirmó que el atacante logró acuñar la impresionante cifra de 46,1 mil millones de syBTC, equivalente a aproximadamente 336.000 dólares en ganancias. Sin embargo, lo realmente revelador es que Symbiosis ya ha recuperado 15 BTC (alrededor de 450.000 dólares) del grupo de fondos robados y ha ofrecido una recompensa del 20% a cualquier parte que pueda ayudar a localizar los activos restantes.
22

🚨 $BTX LIQUIDEZ DRENADA TRAS EXPLOTACIÓN DE PRÉSTAMO FLASH: UNA VULNERABILIDAD DE ORACLE SALE A LA LUZ ⚠️
🔍 BeatSwap ($BTX) sufrió una explotación de contrato que drenó aproximadamente $77.5K (2.98M $BTX) mediante manipulación del precio spot. El atacante implementó un préstamo flash de 6M $BTX en un pool de DEX para aplastar artificialmente las métricas de precios spot antes de llamar a funciones de depósito para acuñar posiciones LP sesgadas.
📊 Este vector de ataque tuvo éxito al explotar una implementación faltante de Precio Promedio Ponderado en el Tiempo (TWAP) y la ausencia de salvaguardas de desviación de precio. Cuando los contratos inteligentes dependen únicamente de precios spot instantáneos, grandes desplazamientos temporales de liquidez pueden distorsionar fácilmente los mecanismos estructurales para una extracción inmediata.
💬 ¿Deberían los protocolos DEX exigir filtros TWAP antes de lanzar contratos de conversión de LP? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #BTX #DeFiSecurity #SmartMoney #CryptoAnalysis
🔍 🛡️
42
🚨 ¡ÚLTIMA HORA!!!
CIRCLE CONGELA 12.6 MILLONES USD de cUSDC del PROYECTO DE SEGURIDAD ZAMA 🔴
ZachXBT revela que Circle podría haber incluido en la lista negra la dirección del contrato cUSDC de Zama en Ethereum, congelando alrededor de 12.6 millones USD de los fondos de los usuarios 💸
La dirección congelada participó anteriormente en la votación de gobernanza de Overnight Finance sobre la asignación de fondos 🛠
Zama parece no haber recibido un aviso antes de que se ejecutara la orden de congelación, mientras que algunos usuarios acusan al equipo del proyecto de hacer un rug pull 📊
ZachXBT señala al demandante en la demanda civil relacionada — Patagon Management — que tenía un historial de atacar DAOs y apropiarse de protocolos. El caso aún tiene muchos misterios por aclarar.
#DeFiSecurity #Stablecoin
$ETH $BTC $HEI
209
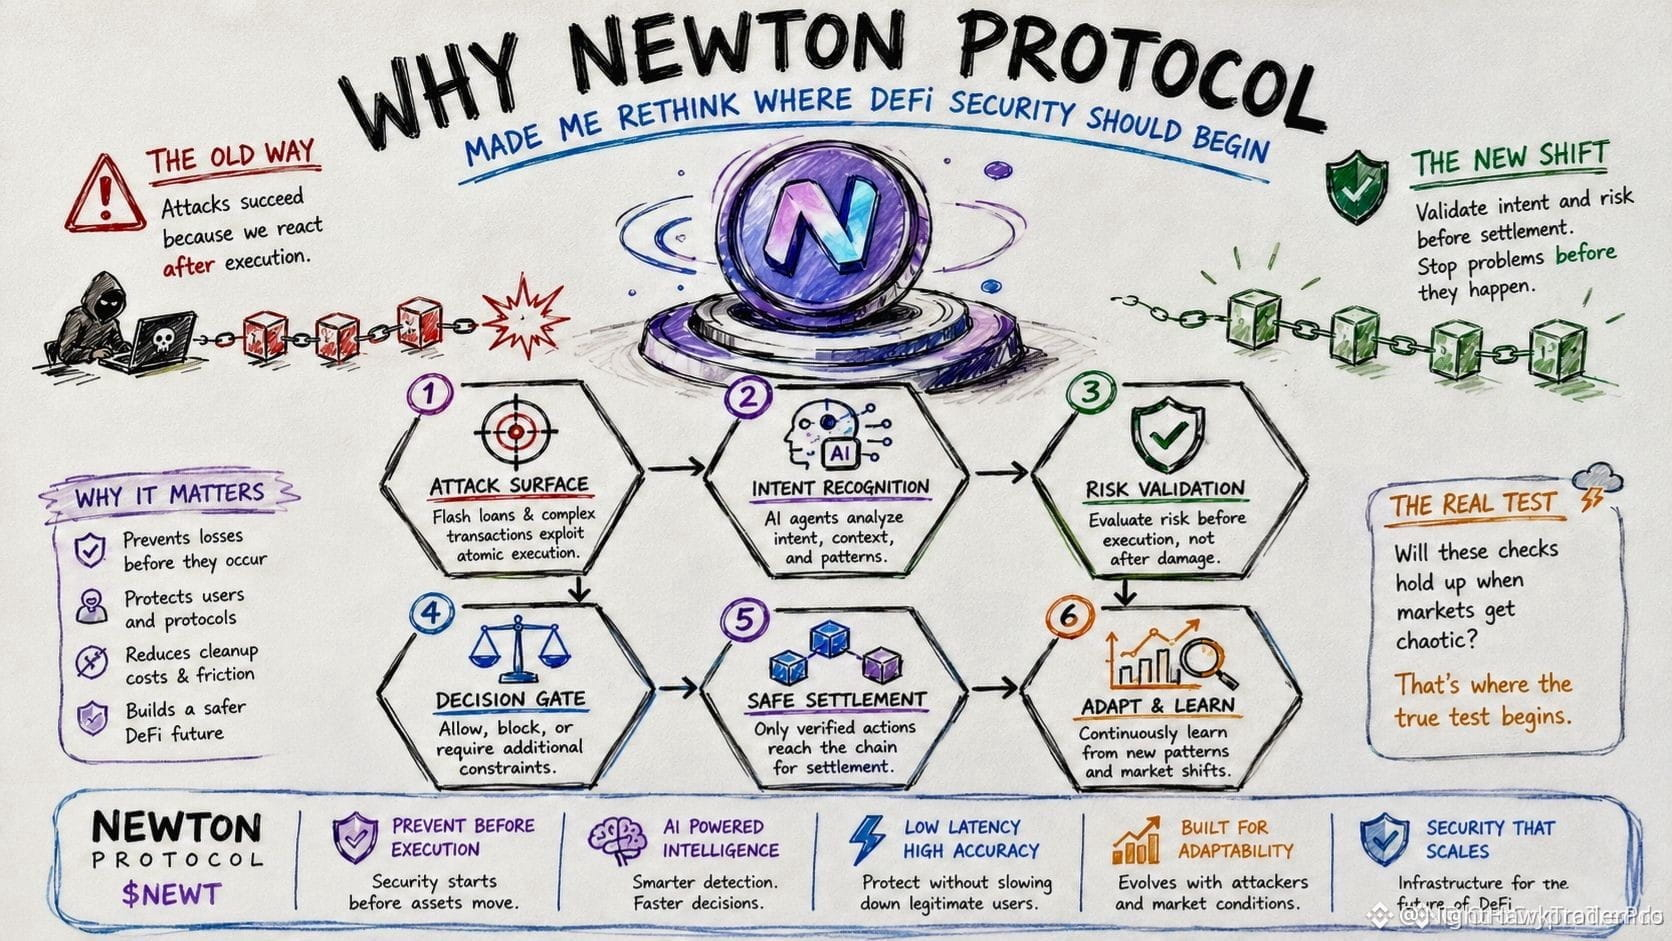
$NEWT IS SHIFTING WHERE DEFI SECURITY BEGINS 🧠
La mayoría de los protocolos se enfocan en detener los ataques después de que se ejecutan. Newton Protocol lo invierte validando la intención y el riesgo antes de la liquidación. Esto no es solo otro contenedor de IA: es replantear el momento mismo de la seguridad.
A medida que las criptomonedas avanzan hacia la ejecución basada en intención y los agentes de IA toman más decisiones, el instante de la validación se vuelve crucial. La pregunta no es solo qué tan rápido se ejecuta una transacción, sino si debería ejecutarse o no.
Pero, ¿las comprobaciones previas a la liquidación resisten cuando los mercados se vuelven caóticos, no predecibles? Ahí es donde el diseño se encuentra con la realidad. ¿Estás apostando por la prevención o por la limpieza?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#NEWT #DeFiSecurity #IntentBased #CryptoInnovation
💎
2
1
55

·
--
$NEWT IS REESCRIBIENDO LA SEGURIDAD DE DEFI CON APLICACIÓN PREVIA A LA TRANSACCIÓN 🔥
Entrada: No proporcionada
La mayoría de las herramientas de seguridad empiezan a trabajar después de que el dinero ya se ha ido. Newton Mainnet Beta lo cambia: valida cada transacción contra políticas activas (cumplimiento de OFAC, identidad, bloqueo de amenazas en tiempo real, salud del oráculo) antes de que se mueva una sola moneda. Magic Labs, el equipo detrás de las carteras embebidas, ya lo usa para pasar de la seguridad de la cartera a la autorización de transacciones. Esto es infraestructura, no exageración de airdrops.
DeFi nunca había tenido una capa que imponga reglas antes de la ejecución, en cadena, entre cadenas. ¿Estás construyendo algo que podría beneficiarse de un motor de políticas que actúe antes de que se haga el daño?
No es asesoramiento financiero. Gestiona siempre tu riesgo.
#NEWT #DeFiSecurity #Infrastructure #Web3
🔥
2
24
·
--
La actualización de explotación de Thetanuts pone $ETH flujos de seguridad en el centro de atención 🛡️
Gente, se sospecha que Thetanuts Finance ha enfrentado un ataque con pérdidas iniciales estimadas en cerca de $2.1 millones. El detalle más favorable es que alrededor de $2 millones en tokens de opciones fueron recuperados por una vía de sombrero blanco, lo que suaviza el golpe pero no borra la señal de riesgo.
La clave es simple: La seguridad en DeFi sigue siendo el verdadero campo de batalla mientras todos persiguen las velas. Hasta que llegue un resumen oficial o un informe de vulnerabilidad, el dinero inteligente se mantiene paciente, evita narrativas de pánico y observa si la confianza regresa o si las manos débiles son sacudidas.
No es asesoramiento financiero. Maneja tu riesgo.
#ETH #DeFiSecurity #CryptoNews #RiskManagement
🫡
13
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#BinanceLaunchesBinanceIntelligence
308,498 vistas
2,616 están debatiendo
2
#BitcoinTargets2026OpenAt$87570
865 vistas
46 están debatiendo
3
#BitcoinRejectedAt$87KThirdTime
1,056 vistas
45 están debatiendo
4
#StrategyMarketCapSurpassesRumble
3,644 vistas
246 están debatiendo
5
#StriveBuys2000BTCFor$169M
12,331 vistas
116 están debatiendo
6
#EvernorthXRPTreasuryCompletesSPACMerger
148,931 vistas
1,471 están debatiendo
7
#ADAGains10%Above$0.27
59,929 vistas
256 están debatiendo
8
#ETHUp70%InQ3ButLiquidityFalls
343,783 vistas
2,453 están debatiendo
9
#EthStakingExitQueueHits2026High
140,075 vistas
1,624 están debatiendo
10
#FedOctoberHoldOdds82.3%
149,368 vistas
1,537 están debatiendo