
#cosmosecosystem
cosmosecosystem
11,201 vistas
71 están debatiendo
Hot
Lo último
Las órdenes por bloques en $COS muestran consolidación alcista; el alto volumen confirma la inercia y el sentimiento de los inversores se inclina hacia el staking a largo plazo. La liquidez de $SYS se profundiza a medida que se expanden las integraciones de DeFi, impulsando el token hacia una nueva fase de crecimiento. La infraestructura de conocimiento cero de $PHA impulsa la adopción en todo el ecosistema Web3, atrayendo capital institucional. En conjunto, estas señales apuntan a una trayectoria de compra fuerte para la terna 🚀📈 #CosmosEcosystem #Syscoin #PhalaNetwork
Las órdenes por bloques en $COS muestran consolidación alcista; el alto volumen confirma la inercia y el sentimiento de los inversores se inclina hacia el staking a largo plazo. La liquidez de $SYS se profundiza a medida que se expanden las integraciones de DeFi, impulsando el token hacia una nueva fase de crecimiento. La infraestructura de conocimiento cero de $PHA impulsa la adopción en todo el ecosistema Web3, atrayendo capital institucional. En conjunto, estas señales apuntan a una trayectoria de compra fuerte para la terna 🚀📈 #CosmosEcosystem #Syscoin #PhalaNetwork
215

La tokenización institucional está pasando a escala
Cosmos está escalando su ecosistema con una nueva red de socios de 17 empresas. Este movimiento prepara la infraestructura para un despliegue de depósitos tokenizados de Wells Fargo que se espera para 2026, pasando de la fase piloto a la escala institucional.
#CosmosEcosystem #TokenizedDeposits
La tokenización institucional está pasando a escala
Cosmos está escalando su ecosistema con una nueva red de socios de 17 empresas. Este movimiento prepara la infraestructura para un despliegue de depósitos tokenizados de Wells Fargo que se espera para 2026, pasando de la fase piloto a la escala institucional.
#CosmosEcosystem #TokenizedDeposits
Cosmos está escalando su ecosistema con una nueva red de socios de 17 empresas. Este movimiento prepara la infraestructura para un despliegue de depósitos tokenizados de Wells Fargo que se espera para 2026, pasando de la fase piloto a la escala institucional.
#CosmosEcosystem #TokenizedDeposits
33
·
--
Los tokens vinculados a Cosmos dominan la clasificación de hoy 📈
$TIA se disparó un 31.44% hasta los $0.7053, con un volumen de $32.3M, mientras que INJ subió un 28.32% hasta los $9.116, con $49.3M negociados. Los tokens de capa 1 y capa 2 muestran una fortaleza coordinada, con ZRO sumando un 19.58% y ARB ganando un 15.33%. Bitcoin subió un modesto 2.30% hasta los $82,033, mientras que Ethereum avanzó un 5.11% hasta los $2,459, con un volumen de $782.5M.
¿Qué está impulsando el repunte de hoy relacionado con Cosmos, con TIA +31.44% e INJ +28.28%?
1. El regreso del impulso del ecosistema Cosmos
2. Un repunte generalizado de las altcoins que impulsa a todo el mercado
3. Toma de ganancias a corto plazo en camino
4. Ruptura técnica desde niveles de sobreventa
¡Deja tu voto en los comentarios y únete a la conversación en la comunidad de Telegram de Cyclo!
#CryptoPolls #CosmosEcosystem #Altcoins #TIA
Los tokens vinculados a Cosmos dominan la clasificación de hoy 📈
$TIA se disparó un 31.44% hasta los $0.7053, con un volumen de $32.3M, mientras que INJ subió un 28.32% hasta los $9.116, con $49.3M negociados. Los tokens de capa 1 y capa 2 muestran una fortaleza coordinada, con ZRO sumando un 19.58% y ARB ganando un 15.33%. Bitcoin subió un modesto 2.30% hasta los $82,033, mientras que Ethereum avanzó un 5.11% hasta los $2,459, con un volumen de $782.5M.
¿Qué está impulsando el repunte de hoy relacionado con Cosmos, con TIA +31.44% e INJ +28.28%?
1. El regreso del impulso del ecosistema Cosmos
2. Un repunte generalizado de las altcoins que impulsa a todo el mercado
3. Toma de ganancias a corto plazo en camino
4. Ruptura técnica desde niveles de sobreventa
¡Deja tu voto en los comentarios y únete a la conversación en la comunidad de Telegram de Cyclo!
#CryptoPolls #CosmosEcosystem #Altcoins #TIA
$TIA se disparó un 31.44% hasta los $0.7053, con un volumen de $32.3M, mientras que INJ subió un 28.32% hasta los $9.116, con $49.3M negociados. Los tokens de capa 1 y capa 2 muestran una fortaleza coordinada, con ZRO sumando un 19.58% y ARB ganando un 15.33%. Bitcoin subió un modesto 2.30% hasta los $82,033, mientras que Ethereum avanzó un 5.11% hasta los $2,459, con un volumen de $782.5M.
¿Qué está impulsando el repunte de hoy relacionado con Cosmos, con TIA +31.44% e INJ +28.28%?
1. El regreso del impulso del ecosistema Cosmos
2. Un repunte generalizado de las altcoins que impulsa a todo el mercado
3. Toma de ganancias a corto plazo en camino
4. Ruptura técnica desde niveles de sobreventa
¡Deja tu voto en los comentarios y únete a la conversación en la comunidad de Telegram de Cyclo!
#CryptoPolls #CosmosEcosystem #Altcoins #TIA
156
Cosmos está ampliando la adopción institucional al lanzar una red bancaria de 17 miembros con gigantes como BitGo y Galaxy para facilitar depósitos tokenizados.
#TokenizedDeposits #CosmosEcosystem
Cosmos está ampliando la adopción institucional al lanzar una red bancaria de 17 miembros con gigantes como BitGo y Galaxy para facilitar depósitos tokenizados.
#TokenizedDeposits #CosmosEcosystem
#TokenizedDeposits #CosmosEcosystem
37

·
--
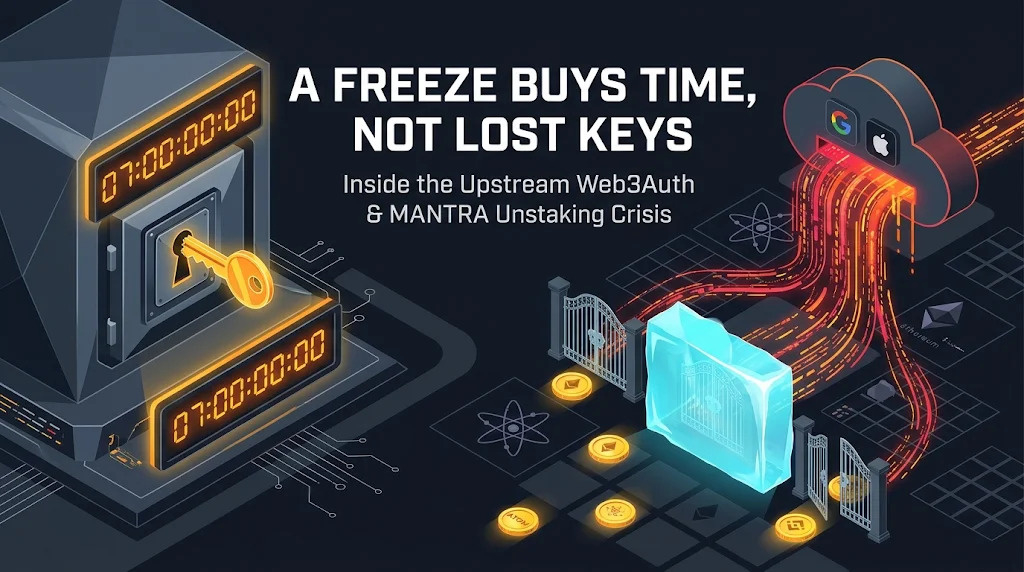
⚠️Una congelación de siete días de los retiros de staking no puede revertir el robo de una clave privada. Solo puede ganar tiempo.
El 13 de noviembre, MANTRA pausó durante siete días todas las nuevas transacciones de desvinculación, tras conocerse que atacantes estaban retirando MANTRA en staking de billeteras de inicio de sesión social de Keplr comprometidas. Esto no cancela los retiros que ya están en la cola de desvinculación de ocho días.
MANTRA dice que los titulares afectados deben volver a delegar antes de que venza ese plazo.
La vulnerabilidad se encuentra en una capa anterior: la infraestructura de billeteras integradas de Web3Auth, que usa el inicio de sesión de Keplr con Google/Apple. Keplr afirma que las cuentas con frase de recuperación y las billeteras de hardware no se vieron afectadas.
Esto no demuestra que las propias cuentas de Google o Apple hayan sido pirateadas.
La investigación de Bitquery del 12 de noviembre rastreó al menos $1.82M sustraídos entre el 1 y el 12 de noviembre de 7,842 billeteras de Cosmos, 52 billeteras de Ethereum y 13 cuentas de Hyperliquid. Más de $1.01M salió antes del primer barrido de recuperación de Web3Auth. Por separado, Web3Auth transfirió aproximadamente $6M a billeteras de recuperación. Esos $6M no constituyen un total confirmado de lo robado.
Faltan conocer la causa técnica raíz, el balance final de las pérdidas y un calendario confirmado para la devolución de los fondos.
MANTRA también sufrió en agosto un exploit distinto en la contabilidad de la cadena, en una capa anterior. La causa es diferente, pero los repetidos incidentes de seguridad en distintas capas afectan la confianza.
La congelación restringe las salidas; no repara las claves comprometidas ni protege todas las demás cadenas.
Esto no es asesoramiento financiero.
$MANTRA
{future}(MANTRAUSDT)
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
⚠️Una congelación de siete días de los retiros de staking no puede revertir el robo de una clave privada. Solo puede ganar tiempo.
El 13 de noviembre, MANTRA pausó durante siete días todas las nuevas transacciones de desvinculación, tras conocerse que atacantes estaban retirando MANTRA en staking de billeteras de inicio de sesión social de Keplr comprometidas. Esto no cancela los retiros que ya están en la cola de desvinculación de ocho días.
MANTRA dice que los titulares afectados deben volver a delegar antes de que venza ese plazo.
La vulnerabilidad se encuentra en una capa anterior: la infraestructura de billeteras integradas de Web3Auth, que usa el inicio de sesión de Keplr con Google/Apple. Keplr afirma que las cuentas con frase de recuperación y las billeteras de hardware no se vieron afectadas.
Esto no demuestra que las propias cuentas de Google o Apple hayan sido pirateadas.
La investigación de Bitquery del 12 de noviembre rastreó al menos $1.82M sustraídos entre el 1 y el 12 de noviembre de 7,842 billeteras de Cosmos, 52 billeteras de Ethereum y 13 cuentas de Hyperliquid. Más de $1.01M salió antes del primer barrido de recuperación de Web3Auth. Por separado, Web3Auth transfirió aproximadamente $6M a billeteras de recuperación. Esos $6M no constituyen un total confirmado de lo robado.
Faltan conocer la causa técnica raíz, el balance final de las pérdidas y un calendario confirmado para la devolución de los fondos.
MANTRA también sufrió en agosto un exploit distinto en la contabilidad de la cadena, en una capa anterior. La causa es diferente, pero los repetidos incidentes de seguridad en distintas capas afectan la confianza.
La congelación restringe las salidas; no repara las claves comprometidas ni protege todas las demás cadenas.
Esto no es asesoramiento financiero.
$MANTRA
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
El 13 de noviembre, MANTRA pausó durante siete días todas las nuevas transacciones de desvinculación, tras conocerse que atacantes estaban retirando MANTRA en staking de billeteras de inicio de sesión social de Keplr comprometidas. Esto no cancela los retiros que ya están en la cola de desvinculación de ocho días.
MANTRA dice que los titulares afectados deben volver a delegar antes de que venza ese plazo.
La vulnerabilidad se encuentra en una capa anterior: la infraestructura de billeteras integradas de Web3Auth, que usa el inicio de sesión de Keplr con Google/Apple. Keplr afirma que las cuentas con frase de recuperación y las billeteras de hardware no se vieron afectadas.
Esto no demuestra que las propias cuentas de Google o Apple hayan sido pirateadas.
La investigación de Bitquery del 12 de noviembre rastreó al menos $1.82M sustraídos entre el 1 y el 12 de noviembre de 7,842 billeteras de Cosmos, 52 billeteras de Ethereum y 13 cuentas de Hyperliquid. Más de $1.01M salió antes del primer barrido de recuperación de Web3Auth. Por separado, Web3Auth transfirió aproximadamente $6M a billeteras de recuperación. Esos $6M no constituyen un total confirmado de lo robado.
Faltan conocer la causa técnica raíz, el balance final de las pérdidas y un calendario confirmado para la devolución de los fondos.
MANTRA también sufrió en agosto un exploit distinto en la contabilidad de la cadena, en una capa anterior. La causa es diferente, pero los repetidos incidentes de seguridad en distintas capas afectan la confianza.
La congelación restringe las salidas; no repara las claves comprometidas ni protege todas las demás cadenas.
Esto no es asesoramiento financiero.
$MANTRA
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
1
422
·
--
🌌 ¡ACTIVIDAD CROSS-CHAIN Y DE DEFI! $KAVA y $OSMO aportan fortalezas distintas a sus ecosistemas, mientras que $INJ tiene su propio enfoque en DeFi. Haz un seguimiento de los usuarios activos, la liquidez y los incentivos del ecosistema. Compara los datos más recientes antes de considerar cualquier token como una oportunidad atractiva de entrada.
#Kava #Osmosis #Injective #CosmosEcosystem #DeFi
🌌 ¡ACTIVIDAD CROSS-CHAIN Y DE DEFI! $KAVA y $OSMO aportan fortalezas distintas a sus ecosistemas, mientras que $INJ tiene su propio enfoque en DeFi. Haz un seguimiento de los usuarios activos, la liquidez y los incentivos del ecosistema. Compara los datos más recientes antes de considerar cualquier token como una oportunidad atractiva de entrada.
#Kava #Osmosis #Injective #CosmosEcosystem #DeFi
#Kava #Osmosis #Injective #CosmosEcosystem #DeFi
1
31
·
--
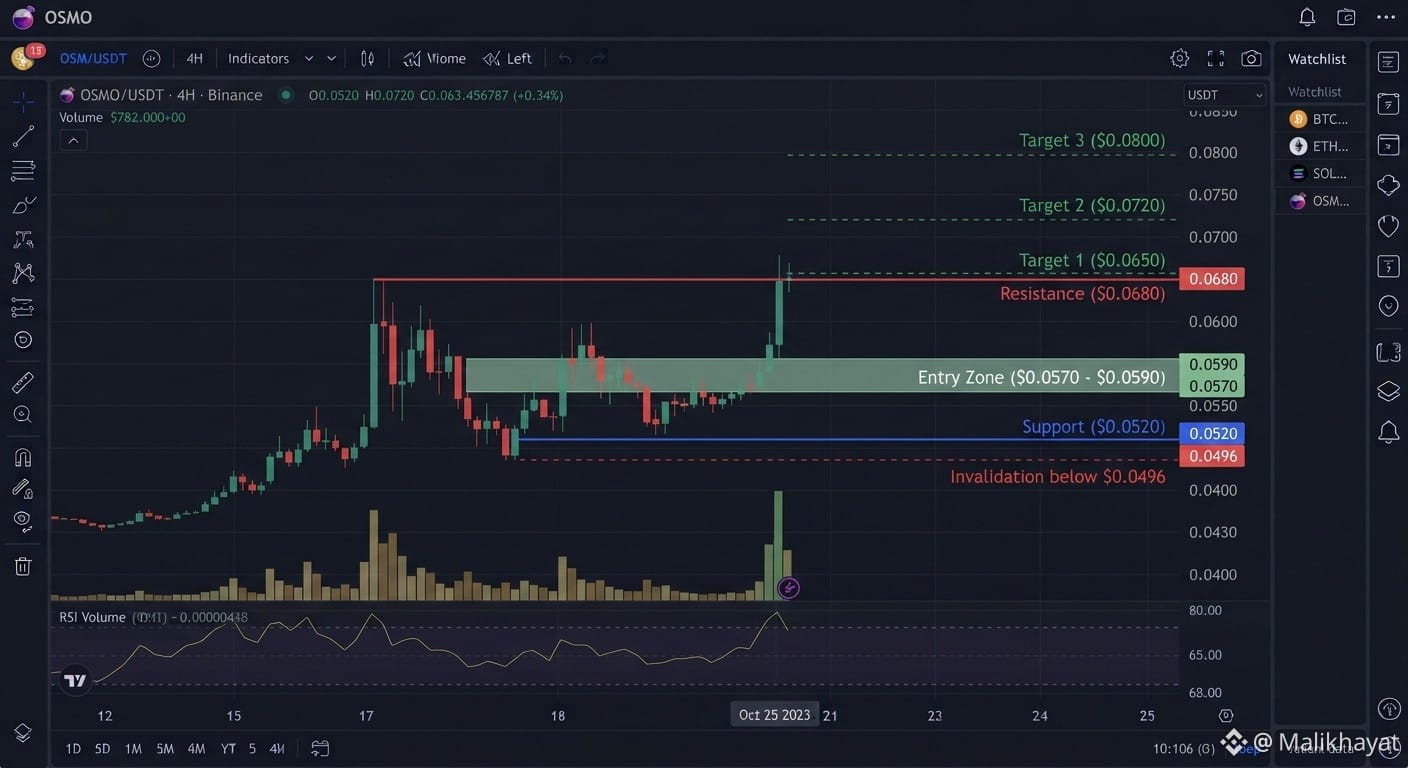
$OSMO cotiza a $0.0601, y los datos proporcionados indican un fuerte avance del precio y un volumen de aproximadamente $6.5M. El análisis describe una ruptura por encima de una resistencia horizontal de varios meses, respaldada por una elevada actividad en el mercado spot y el interés en las mejoras del ecosistema entre cadenas. Sin embargo, los datos de derivados están incompletos y el perfil de liquidez reportado deja margen para reversiones repentinas. El impulso por sí solo no basta; los operadores deben evaluar si la estructura de ruptura puede mantenerse.
📈 Sesgo: impulso fuertemente alcista, riesgo alto | 🎯 Entrada: $0.0570–$0.0590 | 🛡 Soporte: $0.0520 | 🚧 Resistencia: $0.0680 | 🎯 Objetivos: $0.0650 / $0.0720 / $0.0800 | ❌ Invalidación: caída por debajo de $0.0496
Estrategia: Dar prioridad a un retroceso que respete la zona de entrada y el soporte indicados. Debido a que los datos de derivados están incompletos y existen riesgos de liquidez, no hay que dar por sentado que la ruptura continuará sin interrupciones.
#OSMO #CosmosEcosystem #Altcoins #CryptoTrading #BinanceSquare
{spot}(OSMOUSDT)
$OSMO cotiza a $0.0601, y los datos proporcionados indican un fuerte avance del precio y un volumen de aproximadamente $6.5M. El análisis describe una ruptura por encima de una resistencia horizontal de varios meses, respaldada por una elevada actividad en el mercado spot y el interés en las mejoras del ecosistema entre cadenas. Sin embargo, los datos de derivados están incompletos y el perfil de liquidez reportado deja margen para reversiones repentinas. El impulso por sí solo no basta; los operadores deben evaluar si la estructura de ruptura puede mantenerse.
📈 Sesgo: impulso fuertemente alcista, riesgo alto | 🎯 Entrada: $0.0570–$0.0590 | 🛡 Soporte: $0.0520 | 🚧 Resistencia: $0.0680 | 🎯 Objetivos: $0.0650 / $0.0720 / $0.0800 | ❌ Invalidación: caída por debajo de $0.0496
Estrategia: Dar prioridad a un retroceso que respete la zona de entrada y el soporte indicados. Debido a que los datos de derivados están incompletos y existen riesgos de liquidez, no hay que dar por sentado que la ruptura continuará sin interrupciones.
#OSMO #CosmosEcosystem #Altcoins #CryptoTrading #BinanceSquare
📈 Sesgo: impulso fuertemente alcista, riesgo alto | 🎯 Entrada: $0.0570–$0.0590 | 🛡 Soporte: $0.0520 | 🚧 Resistencia: $0.0680 | 🎯 Objetivos: $0.0650 / $0.0720 / $0.0800 | ❌ Invalidación: caída por debajo de $0.0496
Estrategia: Dar prioridad a un retroceso que respete la zona de entrada y el soporte indicados. Debido a que los datos de derivados están incompletos y existen riesgos de liquidez, no hay que dar por sentado que la ruptura continuará sin interrupciones.
#OSMO #CosmosEcosystem #Altcoins #CryptoTrading #BinanceSquare
38
·
--
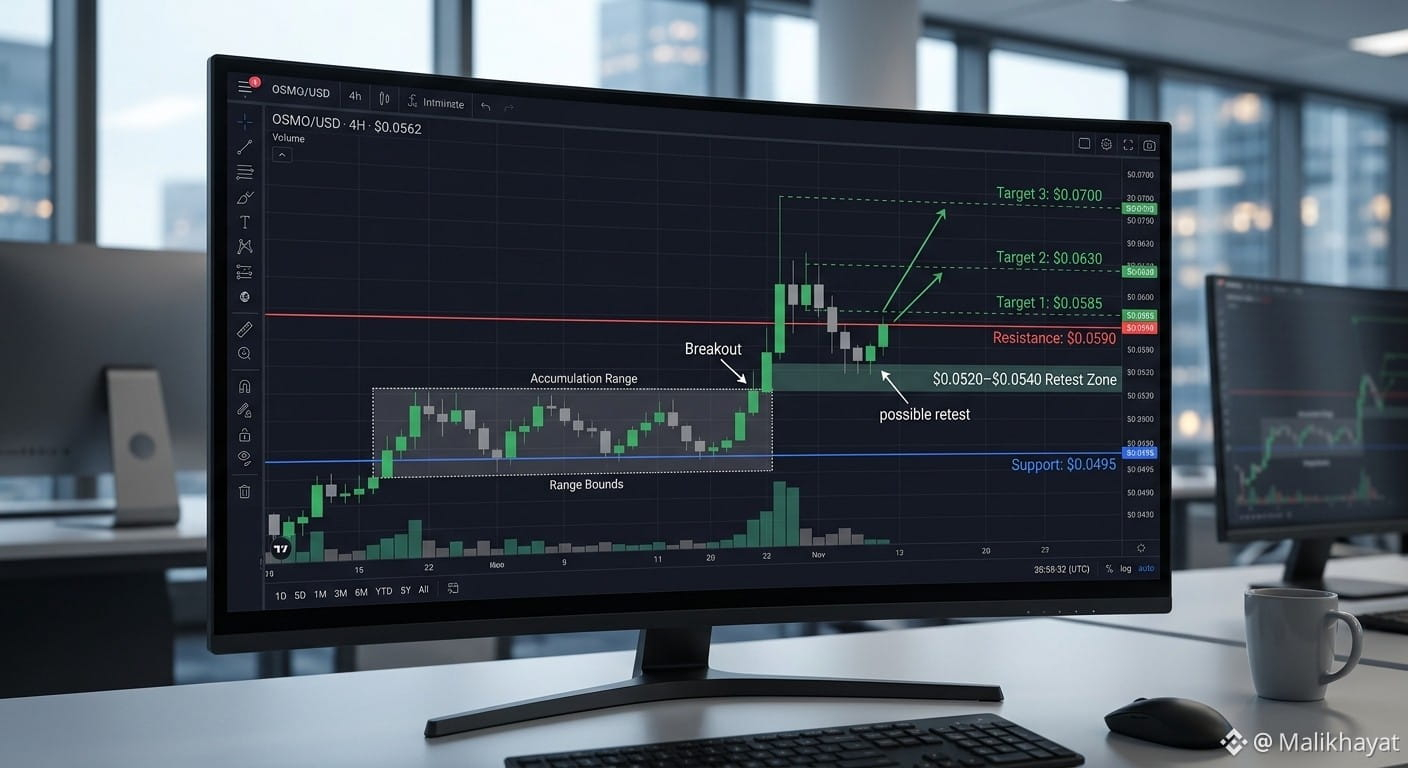
$OSMO subió un 18.37% hasta $0.05423, y la información proporcionada describe un inusual aumento del volumen y una ruptura desde una base de acumulación. La propuesta depende de que el precio pueda mantener su fortaleza reciente durante una nueva prueba. Las entradas renovadas al ecosistema Cosmos y las actualizaciones de staking son los catalizadores indicados, aunque los datos proporcionados no cuantifican el volumen actual. Una caída generalizada de las altcoins sigue siendo un riesgo clave.
📈 Sesgo: alcista | 🎯 Entrada: $0.0520–$0.0540 | 🛡 Soporte: $0.0495 | 🚧 Resistencia: $0.0590 | 🎯 Objetivos: $0.0585 / $0.0630 / $0.0700 | ❌ Invalidación: por debajo de $0.0480
Estrategia: Vigilar la zona de entrada para confirmar una nueva prueba exitosa de la ruptura y un renovado impulso comprador. Si el precio pierde el soporte, reevaluar la situación en lugar de asumir que el repunte continuará.
#OSMO #Osmosis #CosmosEcosystem #CryptoTrading #BinanceSquare
{spot}(OSMOUSDT)
$OSMO subió un 18.37% hasta $0.05423, y la información proporcionada describe un inusual aumento del volumen y una ruptura desde una base de acumulación. La propuesta depende de que el precio pueda mantener su fortaleza reciente durante una nueva prueba. Las entradas renovadas al ecosistema Cosmos y las actualizaciones de staking son los catalizadores indicados, aunque los datos proporcionados no cuantifican el volumen actual. Una caída generalizada de las altcoins sigue siendo un riesgo clave.
📈 Sesgo: alcista | 🎯 Entrada: $0.0520–$0.0540 | 🛡 Soporte: $0.0495 | 🚧 Resistencia: $0.0590 | 🎯 Objetivos: $0.0585 / $0.0630 / $0.0700 | ❌ Invalidación: por debajo de $0.0480
Estrategia: Vigilar la zona de entrada para confirmar una nueva prueba exitosa de la ruptura y un renovado impulso comprador. Si el precio pierde el soporte, reevaluar la situación en lugar de asumir que el repunte continuará.
#OSMO #Osmosis #CosmosEcosystem #CryptoTrading #BinanceSquare
📈 Sesgo: alcista | 🎯 Entrada: $0.0520–$0.0540 | 🛡 Soporte: $0.0495 | 🚧 Resistencia: $0.0590 | 🎯 Objetivos: $0.0585 / $0.0630 / $0.0700 | ❌ Invalidación: por debajo de $0.0480
Estrategia: Vigilar la zona de entrada para confirmar una nueva prueba exitosa de la ruptura y un renovado impulso comprador. Si el precio pierde el soporte, reevaluar la situación en lugar de asumir que el repunte continuará.
#OSMO #Osmosis #CosmosEcosystem #CryptoTrading #BinanceSquare
31
·
--
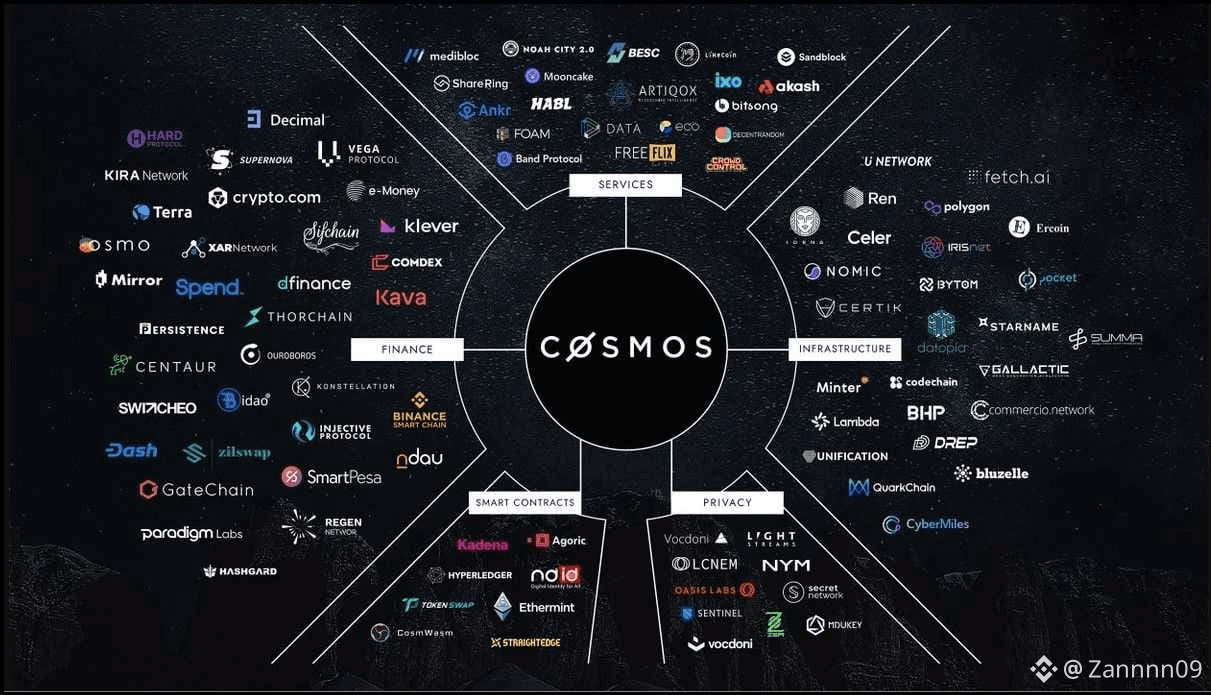
🚨 $ATOM & Ecosistema Cosmos bajo el foco
Una afirmación audaz del cofundador de Anoma: el ecosistema Cosmos está "casi al borde de la muerte."
📌 Principales desarrollos:
Penumbra ha cerrado
Osmosis entró en modo de mantenimiento
Noble está abandonando la red
El capital y los desarrolladores se están trasladando a otras partes
⚡ Conclusión: ¿Es este el fin silencioso de Cosmos, o un reinicio antes de una posible recuperación? Los traders deben seguir de cerca los flujos de capital y las actualizaciones del ecosistema.
👀 Lista de seguimiento: $ATOM | $SOL | $DUSK | $REZ
#CosmosEcosystem #atomarc #CryptoUpdate #AltcoinNews #BinanceSquare
🚨 $ATOM & Ecosistema Cosmos bajo el foco
Una afirmación audaz del cofundador de Anoma: el ecosistema Cosmos está "casi al borde de la muerte."
📌 Principales desarrollos:
Penumbra ha cerrado
Osmosis entró en modo de mantenimiento
Noble está abandonando la red
El capital y los desarrolladores se están trasladando a otras partes
⚡ Conclusión: ¿Es este el fin silencioso de Cosmos, o un reinicio antes de una posible recuperación? Los traders deben seguir de cerca los flujos de capital y las actualizaciones del ecosistema.
👀 Lista de seguimiento: $ATOM | $SOL | $DUSK | $REZ
#CosmosEcosystem #atomarc #CryptoUpdate #AltcoinNews #BinanceSquare
Una afirmación audaz del cofundador de Anoma: el ecosistema Cosmos está "casi al borde de la muerte."
📌 Principales desarrollos:
Penumbra ha cerrado
Osmosis entró en modo de mantenimiento
Noble está abandonando la red
El capital y los desarrolladores se están trasladando a otras partes
⚡ Conclusión: ¿Es este el fin silencioso de Cosmos, o un reinicio antes de una posible recuperación? Los traders deben seguir de cerca los flujos de capital y las actualizaciones del ecosistema.
👀 Lista de seguimiento: $ATOM | $SOL | $DUSK | $REZ
#CosmosEcosystem #atomarc #CryptoUpdate #AltcoinNews #BinanceSquare
87

Artículo
$OSMO/USDT: hay rebote pero el mercado ya está cerca de la zona de decisiónREAPROVISIONAMIENTO DEL ECOSISTEMA DE COSMOS: ¿QUIÉN ESTÁ COMPRANDO OSMO EN EL MISMO DÍA? 🚀🧪
📊 MÉTRICAS ACTUALES (El lenguaje de los números en este momento):
▸ Precio actual: $0.0485 (≈ ₴2.15)
▸ Incremento diario: +9.98% 📈
▸ Máximo en 24h: $0.0572
▸ Mínimo en 24h: $0.0423
▸ Volumen de comercio diario: 49 801 432 OSMO (Esto es más de $2.41 millones en USDT de liquidez para la capitalización actual de la moneda)
$OSMO/USDT: hay rebote pero el mercado ya está cerca de la zona de decisión
REAPROVISIONAMIENTO DEL ECOSISTEMA DE COSMOS: ¿QUIÉN ESTÁ COMPRANDO OSMO EN EL MISMO DÍA? 🚀🧪
📊 MÉTRICAS ACTUALES (El lenguaje de los números en este momento):
▸ Precio actual: $0.0485 (≈ ₴2.15)
▸ Incremento diario: +9.98% 📈
▸ Máximo en 24h: $0.0572
▸ Mínimo en 24h: $0.0423
▸ Volumen de comercio diario: 49 801 432 OSMO (Esto es más de $2.41 millones en USDT de liquidez para la capitalización actual de la moneda)
📊 MÉTRICAS ACTUALES (El lenguaje de los números en este momento):
▸ Precio actual: $0.0485 (≈ ₴2.15)
▸ Incremento diario: +9.98% 📈
▸ Máximo en 24h: $0.0572
▸ Mínimo en 24h: $0.0423
▸ Volumen de comercio diario: 49 801 432 OSMO (Esto es más de $2.41 millones en USDT de liquidez para la capitalización actual de la moneda)
1
2
148
·
--
$OSMO Osmosis está explotando en modo de volatilidad — y este tipo de energía de ruptura no se queda quieta por mucho tiempo.
OSMO está liderando la rotación de liquidez del ecosistema Cosmos con un fuerte aumento en el volumen de 24h y velas de momentum agresivas empujándolo hacia los principales ganadores. Esto parece una fase clásica de expansión de volatilidad después de la consolidación.
Entrada: $0.0790 – $0.0795 (zona de confirmación de ruptura)
Objetivos: $0.0830 → $0.0880 → $0.0950
Stop-Loss: $0.0720 (pérdida de la estructura de ruptura)
Si el momentum se mantiene, esto podría extenderse rápido — pero espera mechas afiladas en ambas direcciones.
#OSMO #Osmosis #CosmosEcosystem #BreakoutTrade #CryptoMomentum
{spot}(OSMOUSDT)
$OSMO Osmosis está explotando en modo de volatilidad — y este tipo de energía de ruptura no se queda quieta por mucho tiempo.
OSMO está liderando la rotación de liquidez del ecosistema Cosmos con un fuerte aumento en el volumen de 24h y velas de momentum agresivas empujándolo hacia los principales ganadores. Esto parece una fase clásica de expansión de volatilidad después de la consolidación.
Entrada: $0.0790 – $0.0795 (zona de confirmación de ruptura)
Objetivos: $0.0830 → $0.0880 → $0.0950
Stop-Loss: $0.0720 (pérdida de la estructura de ruptura)
Si el momentum se mantiene, esto podría extenderse rápido — pero espera mechas afiladas en ambas direcciones.
#OSMO #Osmosis #CosmosEcosystem #BreakoutTrade #CryptoMomentum
OSMO está liderando la rotación de liquidez del ecosistema Cosmos con un fuerte aumento en el volumen de 24h y velas de momentum agresivas empujándolo hacia los principales ganadores. Esto parece una fase clásica de expansión de volatilidad después de la consolidación.
Entrada: $0.0790 – $0.0795 (zona de confirmación de ruptura)
Objetivos: $0.0830 → $0.0880 → $0.0950
Stop-Loss: $0.0720 (pérdida de la estructura de ruptura)
Si el momentum se mantiene, esto podría extenderse rápido — pero espera mechas afiladas en ambas direcciones.
#OSMO #Osmosis #CosmosEcosystem #BreakoutTrade #CryptoMomentum
2
317

·
--
𝗛𝗮𝗻 𝗰𝗼𝗺𝗽𝗿𝗲𝗻𝗱𝗶𝗱𝗼 𝗪𝗮𝘁𝗰𝗵𝗶𝗻𝗴 𝗲𝘀𝘁𝗮 𝗾𝘂𝗶𝗲𝘁𝗮 𝗮𝗰𝘂𝗺𝘂𝗹𝗮𝗰𝗶𝗼́𝗻 𝗽𝗮𝗿𝗮 𝘀𝗲𝗺𝗮𝗻𝗮𝘀... 🤫
Mientras los frens muelen cadenas abarrotadas por unos centavos, el verdadero OG alpha está escondido aquí. @shentuchain te paga un 35% de APR mientras SOL te da un 6%. Un cambio total de narrativa y de paradigma para #CosmosEcosystem security 🤯
La ventana se está cerrando rápido para conseguir $CTK antes de que la gente despierte
𝗛𝗮𝗻 𝗰𝗼𝗺𝗽𝗿𝗲𝗻𝗱𝗶𝗱𝗼 𝗪𝗮𝘁𝗰𝗵𝗶𝗻𝗴 𝗲𝘀𝘁𝗮 𝗾𝘂𝗶𝗲𝘁𝗮 𝗮𝗰𝘂𝗺𝘂𝗹𝗮𝗰𝗶𝗼́𝗻 𝗽𝗮𝗿𝗮 𝘀𝗲𝗺𝗮𝗻𝗮𝘀... 🤫
Mientras los frens muelen cadenas abarrotadas por unos centavos, el verdadero OG alpha está escondido aquí. @shentuchain te paga un 35% de APR mientras SOL te da un 6%. Un cambio total de narrativa y de paradigma para #CosmosEcosystem security 🤯
La ventana se está cerrando rápido para conseguir $CTK antes de que la gente despierte
Mientras los frens muelen cadenas abarrotadas por unos centavos, el verdadero OG alpha está escondido aquí. @shentuchain te paga un 35% de APR mientras SOL te da un 6%. Un cambio total de narrativa y de paradigma para #CosmosEcosystem security 🤯
La ventana se está cerrando rápido para conseguir $CTK antes de que la gente despierte
31

·
--
🦈 $ATOM ECOSYSTEM SHOCK: EL SEGUNDO WALLET MÁS GRANDE DEL COSMOS ESTÁ CERRANDO — PUNTO DE CONTROL DE AUTOGUARDA 💣
📊 Esto es un evento estructural, no ruido. Cosmostation Wallet — la segunda gran puerta de entrada al ecosistema Cosmos — anunció un cierre por fases que comenzará el 1 de septiembre de 2026. iOS, Android y la extensión de Chrome verán los servicios deshabilitados, quedando solo la exportación de frases mnemotécnicas y claves privadas.
💡 El matiz clave aquí: es una wallet no custodiada, lo que significa que los activos viven en la cadena (on-chain), no en ningún servidor oficial. Tus fondos no se congelan — pero tu capa de acceso se retira. 🔒 Esto obliga a una ola de migración en todo el ecosistema, y la historia muestra que este tipo de transiciones forzadas a menudo preceden a una redistribución brusca de usuarios entre interfaces rivales.
🦈 Las instituciones que están mirando lo interpretarán como una narrativa impulsada por liquidez: miles de millones en ATOM y otros activos de Cosmos necesitarán nuevos hogares. Prepara tus claves, verifica tus rutas de importación y no lo dejes para el último bloque. 💬 ¿Ya migraste tus tenencias de ATOM, o estás esperando la campana final de advertencia? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #ATOM #CosmosEcosystem #SelfCustody #CryptoWallet #SecurityAlert
⚡ 🔒
🦈 $ATOM ECOSYSTEM SHOCK: EL SEGUNDO WALLET MÁS GRANDE DEL COSMOS ESTÁ CERRANDO — PUNTO DE CONTROL DE AUTOGUARDA 💣
📊 Esto es un evento estructural, no ruido. Cosmostation Wallet — la segunda gran puerta de entrada al ecosistema Cosmos — anunció un cierre por fases que comenzará el 1 de septiembre de 2026. iOS, Android y la extensión de Chrome verán los servicios deshabilitados, quedando solo la exportación de frases mnemotécnicas y claves privadas.
💡 El matiz clave aquí: es una wallet no custodiada, lo que significa que los activos viven en la cadena (on-chain), no en ningún servidor oficial. Tus fondos no se congelan — pero tu capa de acceso se retira. 🔒 Esto obliga a una ola de migración en todo el ecosistema, y la historia muestra que este tipo de transiciones forzadas a menudo preceden a una redistribución brusca de usuarios entre interfaces rivales.
🦈 Las instituciones que están mirando lo interpretarán como una narrativa impulsada por liquidez: miles de millones en ATOM y otros activos de Cosmos necesitarán nuevos hogares. Prepara tus claves, verifica tus rutas de importación y no lo dejes para el último bloque. 💬 ¿Ya migraste tus tenencias de ATOM, o estás esperando la campana final de advertencia? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #ATOM #CosmosEcosystem #SelfCustody #CryptoWallet #SecurityAlert
⚡ 🔒
📊 Esto es un evento estructural, no ruido. Cosmostation Wallet — la segunda gran puerta de entrada al ecosistema Cosmos — anunció un cierre por fases que comenzará el 1 de septiembre de 2026. iOS, Android y la extensión de Chrome verán los servicios deshabilitados, quedando solo la exportación de frases mnemotécnicas y claves privadas.
💡 El matiz clave aquí: es una wallet no custodiada, lo que significa que los activos viven en la cadena (on-chain), no en ningún servidor oficial. Tus fondos no se congelan — pero tu capa de acceso se retira. 🔒 Esto obliga a una ola de migración en todo el ecosistema, y la historia muestra que este tipo de transiciones forzadas a menudo preceden a una redistribución brusca de usuarios entre interfaces rivales.
🦈 Las instituciones que están mirando lo interpretarán como una narrativa impulsada por liquidez: miles de millones en ATOM y otros activos de Cosmos necesitarán nuevos hogares. Prepara tus claves, verifica tus rutas de importación y no lo dejes para el último bloque. 💬 ¿Ya migraste tus tenencias de ATOM, o estás esperando la campana final de advertencia? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #ATOM #CosmosEcosystem #SelfCustody #CryptoWallet #SecurityAlert
⚡ 🔒
61
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#NvidiaBeatsEstimatesWith$130BQ4Outlook
35,522 vistas
241 están debatiendo
2
#AnthropicIPOPriceCouldExceed$80
38,597 vistas
211 están debatiendo
3
#RussiaCentralBankAddsAlfaBankToCryptoExchangeRegister
1,282 vistas
24 están debatiendo
4
#RussianCentralBankPlansToAllowFundsToHoldCryptoIn2027
865 vistas
22 están debatiendo
5
#VisaPlansStablecoinPrefundingForAPACCrossBorderPayments
1,107 vistas
21 están debatiendo
6
#CanNvidia’sDataCenterGrowthContinue?
102,134 vistas
1,199 están debatiendo
7
#CanadaAndUSLaunchOperationNiagaraAgainstApprovalPhishing
20,307 vistas
53 están debatiendo
8
#BankOfEnglandUnveilsClearingHousePathwayCoveringDLTFirms
3,454 vistas
60 están debatiendo
9
#DBSAndCirclePartnerToExpandAsianInstitutionsUSDCAccess
4,492 vistas
62 están debatiendo
10
#LedgerHardwareImplantReportsExtendToDubai
56,272 vistas
643 están debatiendo