
Lavender⁰⁰¹
3.1k Publicaciones

Lavender⁰⁰¹
Denunciar
Bloquear usuario
Learning | Crypto Content Creator | Web3 believer 💛 💎 📈
Abrir trade
Traders de alta frecuencia
4.8 mes(es)
221 Siguiendo
2.5K+ Seguidores
1.9K+ Me gusta
Publicaciones
Cartera
·
--
#dusk $DUSK @Dusk_Foundation Una pequeña tabla en las notas de seguridad de la billetera de Dusk hacía que la palabra contraseña pareciera engañosa. La extensión del navegador usa PBKDF2-SHA-256 con 900,000 iteraciones, mientras que la ruta nativa se describe como Stronghold más almacenamiento cifrado a nivel de sistema operativo.
Así que la misma contraseña no necesariamente compra la misma resistencia a la extracción. Sin embargo, el material público de DUSK no divulga suficientes detalles nativos de Argon2 sobre el costo de memoria, el número de iteraciones y el paralelismo para calcular qué tan difícil es realmente un ataque sin conexión. “Memoria-dura” es una etiqueta de diseño, no una ventaja medida.
Hay otro problema. El cifrado en reposo protege una bóveda bloqueada. Después de desbloquear, la extensión mantiene el mnemónico en el heap de JavaScript, lo limpia al bloquear o por tiempo de espera, pero no puede garantizar la anulación a cero. Una contraseña débil puede reducir la primera defensa; una extensión maliciosa o un dispositivo comprometido pueden saltársela por completo.
Eso cambia cómo evalúo la autogestión (self-custody) de DUSK: la fortaleza de la contraseña frente a la superficie de ataque real, no “Argon2” versus “PBKDF2” como nombres de marca.
Me gustaría que DUSK publicara los parámetros completos del KDF nativo, midiera en igualdad de condiciones contraseñas equivalentes en distintos dispositivos y reportara cuánto tiempo permanece expuesto el material de clave. Hasta entonces, decir que DUSK usa Argon2 responde qué herramienta existe, no cuánta protección reciben realmente los usuarios.
{future}(DUSKUSDT)
#dusk $DUSK @Dusk Una pequeña tabla en las notas de seguridad de la billetera de Dusk hacía que la palabra contraseña pareciera engañosa. La extensión del navegador usa PBKDF2-SHA-256 con 900,000 iteraciones, mientras que la ruta nativa se describe como Stronghold más almacenamiento cifrado a nivel de sistema operativo.
Así que la misma contraseña no necesariamente compra la misma resistencia a la extracción. Sin embargo, el material público de DUSK no divulga suficientes detalles nativos de Argon2 sobre el costo de memoria, el número de iteraciones y el paralelismo para calcular qué tan difícil es realmente un ataque sin conexión. “Memoria-dura” es una etiqueta de diseño, no una ventaja medida.
Hay otro problema. El cifrado en reposo protege una bóveda bloqueada. Después de desbloquear, la extensión mantiene el mnemónico en el heap de JavaScript, lo limpia al bloquear o por tiempo de espera, pero no puede garantizar la anulación a cero. Una contraseña débil puede reducir la primera defensa; una extensión maliciosa o un dispositivo comprometido pueden saltársela por completo.
Eso cambia cómo evalúo la autogestión (self-custody) de DUSK: la fortaleza de la contraseña frente a la superficie de ataque real, no “Argon2” versus “PBKDF2” como nombres de marca.
Me gustaría que DUSK publicara los parámetros completos del KDF nativo, midiera en igualdad de condiciones contraseñas equivalentes en distintos dispositivos y reportara cuánto tiempo permanece expuesto el material de clave. Hasta entonces, decir que DUSK usa Argon2 responde qué herramienta existe, no cuánta protección reciben realmente los usuarios.
Así que la misma contraseña no necesariamente compra la misma resistencia a la extracción. Sin embargo, el material público de DUSK no divulga suficientes detalles nativos de Argon2 sobre el costo de memoria, el número de iteraciones y el paralelismo para calcular qué tan difícil es realmente un ataque sin conexión. “Memoria-dura” es una etiqueta de diseño, no una ventaja medida.
Hay otro problema. El cifrado en reposo protege una bóveda bloqueada. Después de desbloquear, la extensión mantiene el mnemónico en el heap de JavaScript, lo limpia al bloquear o por tiempo de espera, pero no puede garantizar la anulación a cero. Una contraseña débil puede reducir la primera defensa; una extensión maliciosa o un dispositivo comprometido pueden saltársela por completo.
Eso cambia cómo evalúo la autogestión (self-custody) de DUSK: la fortaleza de la contraseña frente a la superficie de ataque real, no “Argon2” versus “PBKDF2” como nombres de marca.
Me gustaría que DUSK publicara los parámetros completos del KDF nativo, midiera en igualdad de condiciones contraseñas equivalentes en distintos dispositivos y reportara cuánto tiempo permanece expuesto el material de clave. Hasta entonces, decir que DUSK usa Argon2 responde qué herramienta existe, no cuánta protección reciben realmente los usuarios.
8
10
10.9k
·
--
#dusk $DUSK @Dusk_Foundation Me quedé atascado comparando dos cuentas de Dusk financiadas en cuestión de minutos. Una transfirió inmediatamente; la otra permaneció intacta y nunca volvió a aparecer.
Ese hueco puede revelar más que el crecimiento de las cuentas. Cohortes útiles son las carteras que realizan una primera acción, regresan dentro de siete días y hacen algo más que transferencias circulares entre clústeres relacionados.
Para DUSK, separaría a los usuarios que solo transfieren de los usuarios de contratos, y luego rastrearía el tiempo de activación, saldos abandonados, retención, flujos del percentil superior y la dispersión del saldo público. La distribución puede verse más saludable mientras el mismo capital sigue en bucle. Es un poco incómodo, pero importante.
Los provisioners merecen la misma volatilidad de recompensa de prueba según el tamaño de la participación: la proporción que no gana nada en 24 horas, las tasas de votos perdidos, la cobertura de disponibilidad del 99%, el rango de 1.000–2.000 DUSK en el bucket y el HHI de la participación. Luego elimina a los tres principales provisioners de las simulaciones del comité. ¿Se mantiene la finalidad?
Lo que la mayoría pasa por alto es que el conteo no es resiliencia. Aumentar la participación después de recompensas por encima del promedio puede ser caza de rendimiento, mientras que una implementación dominante de Rusk deja a todos los operadores expuestos al mismo fallo del cliente.
DUSK puede premiar la actividad visible mientras depende de un núcleo más reducido de usuarios reales y de una participación fiable. Si ambos grupos se ven más amplios de lo que son, la descentralización se convierte en una capa de presentación.
Estoy observando las distribuciones, no los totales.
{future}(DUSKUSDT)
#dusk $DUSK @Dusk Me quedé atascado comparando dos cuentas de Dusk financiadas en cuestión de minutos. Una transfirió inmediatamente; la otra permaneció intacta y nunca volvió a aparecer.
Ese hueco puede revelar más que el crecimiento de las cuentas. Cohortes útiles son las carteras que realizan una primera acción, regresan dentro de siete días y hacen algo más que transferencias circulares entre clústeres relacionados.
Para DUSK, separaría a los usuarios que solo transfieren de los usuarios de contratos, y luego rastrearía el tiempo de activación, saldos abandonados, retención, flujos del percentil superior y la dispersión del saldo público. La distribución puede verse más saludable mientras el mismo capital sigue en bucle. Es un poco incómodo, pero importante.
Los provisioners merecen la misma volatilidad de recompensa de prueba según el tamaño de la participación: la proporción que no gana nada en 24 horas, las tasas de votos perdidos, la cobertura de disponibilidad del 99%, el rango de 1.000–2.000 DUSK en el bucket y el HHI de la participación. Luego elimina a los tres principales provisioners de las simulaciones del comité. ¿Se mantiene la finalidad?
Lo que la mayoría pasa por alto es que el conteo no es resiliencia. Aumentar la participación después de recompensas por encima del promedio puede ser caza de rendimiento, mientras que una implementación dominante de Rusk deja a todos los operadores expuestos al mismo fallo del cliente.
DUSK puede premiar la actividad visible mientras depende de un núcleo más reducido de usuarios reales y de una participación fiable. Si ambos grupos se ven más amplios de lo que son, la descentralización se convierte en una capa de presentación.
Estoy observando las distribuciones, no los totales.
Ese hueco puede revelar más que el crecimiento de las cuentas. Cohortes útiles son las carteras que realizan una primera acción, regresan dentro de siete días y hacen algo más que transferencias circulares entre clústeres relacionados.
Para DUSK, separaría a los usuarios que solo transfieren de los usuarios de contratos, y luego rastrearía el tiempo de activación, saldos abandonados, retención, flujos del percentil superior y la dispersión del saldo público. La distribución puede verse más saludable mientras el mismo capital sigue en bucle. Es un poco incómodo, pero importante.
Los provisioners merecen la misma volatilidad de recompensa de prueba según el tamaño de la participación: la proporción que no gana nada en 24 horas, las tasas de votos perdidos, la cobertura de disponibilidad del 99%, el rango de 1.000–2.000 DUSK en el bucket y el HHI de la participación. Luego elimina a los tres principales provisioners de las simulaciones del comité. ¿Se mantiene la finalidad?
Lo que la mayoría pasa por alto es que el conteo no es resiliencia. Aumentar la participación después de recompensas por encima del promedio puede ser caza de rendimiento, mientras que una implementación dominante de Rusk deja a todos los operadores expuestos al mismo fallo del cliente.
DUSK puede premiar la actividad visible mientras depende de un núcleo más reducido de usuarios reales y de una participación fiable. Si ambos grupos se ven más amplios de lo que son, la descentralización se convierte en una capa de presentación.
Estoy observando las distribuciones, no los totales.
6
11
6.5k
·
--
Verificado
#dusk $DUSK @Dusk_Foundation Estaba revisando la matemática del puente de DUSK y un número me preocupó más que el volumen del titular: ¿cuánta oferta sigue realmente en ERC20 y BEP20 después de la migración a mainnet?
Esa es la prueba de madurez que me importa.
Si salen €10M y vuelven a entrar €10M, el puente puede informar €20M de actividad bruta mientras la migración neta es cero. El movimiento no es la migración. El volumen no es la finalización.
Preferiría seguir la velocidad de migración cada semana, el porcentaje de DUSK heredado todavía fuera de mainnet y el “dust ratio” que queda después de que los usuarios solicitan la migración. Esos números mostrarían si la red se está consolidando o solo circulando.
La tarifa fija del puente expone otra complicación. Una tarifa de 1 DUSK sobre 10 tokens es un 10%. Con 10.000 tokens es un 0,01%. La misma infraestructura, economías de usuario completamente distintas.
Y aun después de que la transferencia del puente a mainnet esté finalizada, la entrega en el destino todavía puede depender de un paso de procesamiento externo. Eso importa más de lo que suena.
La pregunta más profunda es similar para los RWAs: €300M envueltos on-chain no equivalen a €300M emitidos nativamente on-chain. Uno refleja infraestructura heredada; el otro reemplaza parte de ella.
Estoy observando DUSK para la finalización de la migración, no para el movimiento del puente.
{future}(DUSKUSDT)
#dusk $DUSK @Dusk Estaba revisando la matemática del puente de DUSK y un número me preocupó más que el volumen del titular: ¿cuánta oferta sigue realmente en ERC20 y BEP20 después de la migración a mainnet?
Esa es la prueba de madurez que me importa.
Si salen €10M y vuelven a entrar €10M, el puente puede informar €20M de actividad bruta mientras la migración neta es cero. El movimiento no es la migración. El volumen no es la finalización.
Preferiría seguir la velocidad de migración cada semana, el porcentaje de DUSK heredado todavía fuera de mainnet y el “dust ratio” que queda después de que los usuarios solicitan la migración. Esos números mostrarían si la red se está consolidando o solo circulando.
La tarifa fija del puente expone otra complicación. Una tarifa de 1 DUSK sobre 10 tokens es un 10%. Con 10.000 tokens es un 0,01%. La misma infraestructura, economías de usuario completamente distintas.
Y aun después de que la transferencia del puente a mainnet esté finalizada, la entrega en el destino todavía puede depender de un paso de procesamiento externo. Eso importa más de lo que suena.
La pregunta más profunda es similar para los RWAs: €300M envueltos on-chain no equivalen a €300M emitidos nativamente on-chain. Uno refleja infraestructura heredada; el otro reemplaza parte de ella.
Estoy observando DUSK para la finalización de la migración, no para el movimiento del puente.
Esa es la prueba de madurez que me importa.
Si salen €10M y vuelven a entrar €10M, el puente puede informar €20M de actividad bruta mientras la migración neta es cero. El movimiento no es la migración. El volumen no es la finalización.
Preferiría seguir la velocidad de migración cada semana, el porcentaje de DUSK heredado todavía fuera de mainnet y el “dust ratio” que queda después de que los usuarios solicitan la migración. Esos números mostrarían si la red se está consolidando o solo circulando.
La tarifa fija del puente expone otra complicación. Una tarifa de 1 DUSK sobre 10 tokens es un 10%. Con 10.000 tokens es un 0,01%. La misma infraestructura, economías de usuario completamente distintas.
Y aun después de que la transferencia del puente a mainnet esté finalizada, la entrega en el destino todavía puede depender de un paso de procesamiento externo. Eso importa más de lo que suena.
La pregunta más profunda es similar para los RWAs: €300M envueltos on-chain no equivalen a €300M emitidos nativamente on-chain. Uno refleja infraestructura heredada; el otro reemplaza parte de ella.
Estoy observando DUSK para la finalización de la migración, no para el movimiento del puente.
15
20
17.6k
·
--
#dusk $DUSK @Dusk_Foundation Esta noche el mercado se movía en un rango lateral, y yo estaba medio leyendo la documentación de DUSK cuando me sorprendí mirando la misma pregunta demasiado tiempo: ¿cuánto de la actividad de DUSK ocurre realmente a través de su capa de privacidad?
Es fácil ver Moonlight y Phoenix como dos modelos de transacción y quedarse ahí. Pero eso se pierde la parte interesante. Si la privacidad es realmente útil, esperaría ver que los usuarios la eligen, no solo que el protocolo la soporte.
Así que yo mediría la división en 24H, 7D, 30D y 90D: participación de Moonlight, participación de Phoenix, usuarios activos, transacciones por usuario, y luego seguiría las mismas cuentas desde su primera transacción de Moonlight hasta su primera transacción de Phoenix.
Eso cambia por completo la pregunta.
La adopción de la privacidad no se demuestra por tener un modelo de transacción privado..
Se demuestra cuando los usuarios migran voluntariamente a él y se quedan ahí.
También mediría el tiempo medio de migración y la retención de Phoenix en D7/D30/D90. Un aumento puntual en las transacciones de Phoenix podría significar experimentación. Un uso repetido persistente significaría algo más fuerte.
Hay una segunda capa que también vigilaría: llamadas a contratos versus transferencias básicas. Si las interacciones de la aplicación y la actividad de privacidad aumentan ambas, DUSK podría estar mostrando un uso más profundo en lugar de solo un crecimiento simple de transacciones.
No sé todavía qué revelarían los números. Justamente por eso preferiría medir el comportamiento en lugar de repetir el relato de la privacidad.
Y la pestaña de documentación sigue abierta......
{future}(DUSKUSDT)
#dusk $DUSK @Dusk Esta noche el mercado se movía en un rango lateral, y yo estaba medio leyendo la documentación de DUSK cuando me sorprendí mirando la misma pregunta demasiado tiempo: ¿cuánto de la actividad de DUSK ocurre realmente a través de su capa de privacidad?
Es fácil ver Moonlight y Phoenix como dos modelos de transacción y quedarse ahí. Pero eso se pierde la parte interesante. Si la privacidad es realmente útil, esperaría ver que los usuarios la eligen, no solo que el protocolo la soporte.
Así que yo mediría la división en 24H, 7D, 30D y 90D: participación de Moonlight, participación de Phoenix, usuarios activos, transacciones por usuario, y luego seguiría las mismas cuentas desde su primera transacción de Moonlight hasta su primera transacción de Phoenix.
Eso cambia por completo la pregunta.
La adopción de la privacidad no se demuestra por tener un modelo de transacción privado..
Se demuestra cuando los usuarios migran voluntariamente a él y se quedan ahí.
También mediría el tiempo medio de migración y la retención de Phoenix en D7/D30/D90. Un aumento puntual en las transacciones de Phoenix podría significar experimentación. Un uso repetido persistente significaría algo más fuerte.
Hay una segunda capa que también vigilaría: llamadas a contratos versus transferencias básicas. Si las interacciones de la aplicación y la actividad de privacidad aumentan ambas, DUSK podría estar mostrando un uso más profundo en lugar de solo un crecimiento simple de transacciones.
No sé todavía qué revelarían los números. Justamente por eso preferiría medir el comportamiento en lugar de repetir el relato de la privacidad.
Y la pestaña de documentación sigue abierta......
Es fácil ver Moonlight y Phoenix como dos modelos de transacción y quedarse ahí. Pero eso se pierde la parte interesante. Si la privacidad es realmente útil, esperaría ver que los usuarios la eligen, no solo que el protocolo la soporte.
Así que yo mediría la división en 24H, 7D, 30D y 90D: participación de Moonlight, participación de Phoenix, usuarios activos, transacciones por usuario, y luego seguiría las mismas cuentas desde su primera transacción de Moonlight hasta su primera transacción de Phoenix.
Eso cambia por completo la pregunta.
La adopción de la privacidad no se demuestra por tener un modelo de transacción privado..
Se demuestra cuando los usuarios migran voluntariamente a él y se quedan ahí.
También mediría el tiempo medio de migración y la retención de Phoenix en D7/D30/D90. Un aumento puntual en las transacciones de Phoenix podría significar experimentación. Un uso repetido persistente significaría algo más fuerte.
Hay una segunda capa que también vigilaría: llamadas a contratos versus transferencias básicas. Si las interacciones de la aplicación y la actividad de privacidad aumentan ambas, DUSK podría estar mostrando un uso más profundo en lugar de solo un crecimiento simple de transacciones.
No sé todavía qué revelarían los números. Justamente por eso preferiría medir el comportamiento en lugar de repetir el relato de la privacidad.
Y la pestaña de documentación sigue abierta......
7
16
11.9k
·
--
Parcialmente cierto
#dusk $DUSK @Dusk_Foundation DUSK Red Staking Concentration Drift: ¿Cuánto cambia la participación del Top-10 cada 100 épocas?
El mercado apenas se movía esta noche, así que terminé mirando la tabla de provisioners de DUSK en lugar del gráfico. Seguí viendo “200+ provisioners activos” y al principio lo interpreté como una señal de descentralización.
Entonces algo no encajó.
El recuento de validadores me dice cuántos participantes existen. No me dice cuánta ponderación de consenso controlan los más grandes. Las recompensas de staking de Dusk son probabilísticas y dependen en parte del stake activo, mientras que el protocolo no establece un stake máximo. Eso hace que la deriva de concentración sea algo que vale la pena medir, no asumir.
La instantánea actual del explorador de la comunidad sitúa aproximadamente en un 25,8% del stake activo la participación de los diez provisioners más grandes. Pero una sola instantánea no me puede decir si DUSK se está descentralizando o si está agrupándose lentamente.
Esa es la diferencia: el recuento de nodos mide la participación; la deriva del stake mide el poder.
Yo seguiría la participación de Top-10 de stake activo cada 100 épocas y luego compararía el cambio con el stake nuevo, el unstacking, el crecimiento del pool, el slashing y la capitalización de recompensas.
Quizá la distribución se mantiene saludable. De verdad todavía no puedo responder eso.
El gráfico sigue en calma. La tabla de provisioners ahora se ve mucho más interesante.
{future}(DUSKUSDT)
#dusk $DUSK @Dusk DUSK Red Staking Concentration Drift: ¿Cuánto cambia la participación del Top-10 cada 100 épocas?
El mercado apenas se movía esta noche, así que terminé mirando la tabla de provisioners de DUSK en lugar del gráfico. Seguí viendo “200+ provisioners activos” y al principio lo interpreté como una señal de descentralización.
Entonces algo no encajó.
El recuento de validadores me dice cuántos participantes existen. No me dice cuánta ponderación de consenso controlan los más grandes. Las recompensas de staking de Dusk son probabilísticas y dependen en parte del stake activo, mientras que el protocolo no establece un stake máximo. Eso hace que la deriva de concentración sea algo que vale la pena medir, no asumir.
La instantánea actual del explorador de la comunidad sitúa aproximadamente en un 25,8% del stake activo la participación de los diez provisioners más grandes. Pero una sola instantánea no me puede decir si DUSK se está descentralizando o si está agrupándose lentamente.
Esa es la diferencia: el recuento de nodos mide la participación; la deriva del stake mide el poder.
Yo seguiría la participación de Top-10 de stake activo cada 100 épocas y luego compararía el cambio con el stake nuevo, el unstacking, el crecimiento del pool, el slashing y la capitalización de recompensas.
Quizá la distribución se mantiene saludable. De verdad todavía no puedo responder eso.
El gráfico sigue en calma. La tabla de provisioners ahora se ve mucho más interesante.
El mercado apenas se movía esta noche, así que terminé mirando la tabla de provisioners de DUSK en lugar del gráfico. Seguí viendo “200+ provisioners activos” y al principio lo interpreté como una señal de descentralización.
Entonces algo no encajó.
El recuento de validadores me dice cuántos participantes existen. No me dice cuánta ponderación de consenso controlan los más grandes. Las recompensas de staking de Dusk son probabilísticas y dependen en parte del stake activo, mientras que el protocolo no establece un stake máximo. Eso hace que la deriva de concentración sea algo que vale la pena medir, no asumir.
La instantánea actual del explorador de la comunidad sitúa aproximadamente en un 25,8% del stake activo la participación de los diez provisioners más grandes. Pero una sola instantánea no me puede decir si DUSK se está descentralizando o si está agrupándose lentamente.
Esa es la diferencia: el recuento de nodos mide la participación; la deriva del stake mide el poder.
Yo seguiría la participación de Top-10 de stake activo cada 100 épocas y luego compararía el cambio con el stake nuevo, el unstacking, el crecimiento del pool, el slashing y la capitalización de recompensas.
Quizá la distribución se mantiene saludable. De verdad todavía no puedo responder eso.
El gráfico sigue en calma. La tabla de provisioners ahora se ve mucho más interesante.
15
20
10k
·
--
#dusk $DUSK @Dusk_Foundation La noche pasada estaba comparando datos de quemado de DUSK y noté algo ligeramente molesto: la proporción cambió dependiendo de dónde empezara la ventana de 24 horas.
Eso suena como un detalle contable pequeño. No lo es.
Un día de calendario de medianoche a medianoche puede mostrar una historia de quemado, mientras que una ventana móvil de 24 horas que empieza seis horas más tarde puede mostrar otra. Si un pico corto de quema de DUSK está cerca del límite, al desplazar la ventana puedes capturar la mayor parte o dividirlo en dos periodos.
Así que la proporción de pico de quemado por sí sola me dice menos de lo que pensé al principio.
Lo que importa más es si la tasa de quemado se mantiene con el tiempo. Yo miraría cuánto tiempo DUSK se mantiene por encima de un nivel útil de quemado a recompensa, cuánto se mueve la proporción entre ventanas móviles, y si aparecen de forma consistente los periodos de quemado más grandes. Un pico del 30% durante una hora no es lo mismo que un 16% distribuido a lo largo de gran parte del día.
Básicamente es actividad máxima vs presión estructural duradera del sistema.
También vigilaría la desviación estándar entre múltiples ventanas móviles. Si 24 tiempos de inicio diferentes producen proporciones totalmente distintas, la quema de DUSK puede seguir siendo impulsada por eventos en lugar de ser estructuralmente estable.
La pregunta incómoda es sencilla: ¿estamos midiendo una presión real de destrucción de tokens, o solo estamos eligiendo una ventana que hace que el evento de quema más reciente parezca importante?
{future}(DUSKUSDT)
#dusk $DUSK @Dusk La noche pasada estaba comparando datos de quemado de DUSK y noté algo ligeramente molesto: la proporción cambió dependiendo de dónde empezara la ventana de 24 horas.
Eso suena como un detalle contable pequeño. No lo es.
Un día de calendario de medianoche a medianoche puede mostrar una historia de quemado, mientras que una ventana móvil de 24 horas que empieza seis horas más tarde puede mostrar otra. Si un pico corto de quema de DUSK está cerca del límite, al desplazar la ventana puedes capturar la mayor parte o dividirlo en dos periodos.
Así que la proporción de pico de quemado por sí sola me dice menos de lo que pensé al principio.
Lo que importa más es si la tasa de quemado se mantiene con el tiempo. Yo miraría cuánto tiempo DUSK se mantiene por encima de un nivel útil de quemado a recompensa, cuánto se mueve la proporción entre ventanas móviles, y si aparecen de forma consistente los periodos de quemado más grandes. Un pico del 30% durante una hora no es lo mismo que un 16% distribuido a lo largo de gran parte del día.
Básicamente es actividad máxima vs presión estructural duradera del sistema.
También vigilaría la desviación estándar entre múltiples ventanas móviles. Si 24 tiempos de inicio diferentes producen proporciones totalmente distintas, la quema de DUSK puede seguir siendo impulsada por eventos en lugar de ser estructuralmente estable.
La pregunta incómoda es sencilla: ¿estamos midiendo una presión real de destrucción de tokens, o solo estamos eligiendo una ventana que hace que el evento de quema más reciente parezca importante?
Eso suena como un detalle contable pequeño. No lo es.
Un día de calendario de medianoche a medianoche puede mostrar una historia de quemado, mientras que una ventana móvil de 24 horas que empieza seis horas más tarde puede mostrar otra. Si un pico corto de quema de DUSK está cerca del límite, al desplazar la ventana puedes capturar la mayor parte o dividirlo en dos periodos.
Así que la proporción de pico de quemado por sí sola me dice menos de lo que pensé al principio.
Lo que importa más es si la tasa de quemado se mantiene con el tiempo. Yo miraría cuánto tiempo DUSK se mantiene por encima de un nivel útil de quemado a recompensa, cuánto se mueve la proporción entre ventanas móviles, y si aparecen de forma consistente los periodos de quemado más grandes. Un pico del 30% durante una hora no es lo mismo que un 16% distribuido a lo largo de gran parte del día.
Básicamente es actividad máxima vs presión estructural duradera del sistema.
También vigilaría la desviación estándar entre múltiples ventanas móviles. Si 24 tiempos de inicio diferentes producen proporciones totalmente distintas, la quema de DUSK puede seguir siendo impulsada por eventos en lugar de ser estructuralmente estable.
La pregunta incómoda es sencilla: ¿estamos midiendo una presión real de destrucción de tokens, o solo estamos eligiendo una ventana que hace que el evento de quema más reciente parezca importante?
30
24
10.2k
·
--
#dusk $DUSK @Dusk_Foundation Al revisar el historial de recompensas de un provisioner de DUSK, noté algo que había tratado con demasiada ligereza: la participación comprometida y la participación útil en consenso no son el mismo número.
Esa brecha importa porque la calidad del staking puede cambiar el resultado económico incluso cuando el calendario de emisiones parece predecible. Si el capital está sin conexión, está bloqueado, está concentrado o se mueve constantemente, la participación de titulares puede sobrestimar cuánto seguridad está comprando DUSK realmente.
Preferiría seguir la eficiencia del capital: participación activa dividida entre el DUSK total comprometido. Luego la combinaría con entradas y salidas por rotación (churn) en relación con la participación activa promedio y la retención después de 30, 90 y 365 días.
La comparación es simple: la actividad muestra cuánto capital entró al staking; la calidad muestra cuánto se mantuvo productivo.
La concentración de la propiedad es solo la mitad de la imagen. El HHI de infraestructura podría seguir siendo alto incluso con muchas wallets si los mismos proveedores de hosting se encuentran debajo de ellas.
También importa el float en exchange versus la participación activa: ¿cuánto capital de consenso podría volverse líquido bajo estrés?
Lo que aún no tengo claro es la duración. Un diez por ciento sin conexión durante diez minutos es diferente de un diez por ciento sin conexión durante diez horas.
Para la escasez de DUSK y la calidad del staking, no siempre mejoran juntas. Esa tensión es lo que vigilaría.
{future}(DUSKUSDT)
#dusk $DUSK @Dusk Al revisar el historial de recompensas de un provisioner de DUSK, noté algo que había tratado con demasiada ligereza: la participación comprometida y la participación útil en consenso no son el mismo número.
Esa brecha importa porque la calidad del staking puede cambiar el resultado económico incluso cuando el calendario de emisiones parece predecible. Si el capital está sin conexión, está bloqueado, está concentrado o se mueve constantemente, la participación de titulares puede sobrestimar cuánto seguridad está comprando DUSK realmente.
Preferiría seguir la eficiencia del capital: participación activa dividida entre el DUSK total comprometido. Luego la combinaría con entradas y salidas por rotación (churn) en relación con la participación activa promedio y la retención después de 30, 90 y 365 días.
La comparación es simple: la actividad muestra cuánto capital entró al staking; la calidad muestra cuánto se mantuvo productivo.
La concentración de la propiedad es solo la mitad de la imagen. El HHI de infraestructura podría seguir siendo alto incluso con muchas wallets si los mismos proveedores de hosting se encuentran debajo de ellas.
También importa el float en exchange versus la participación activa: ¿cuánto capital de consenso podría volverse líquido bajo estrés?
Lo que aún no tengo claro es la duración. Un diez por ciento sin conexión durante diez minutos es diferente de un diez por ciento sin conexión durante diez horas.
Para la escasez de DUSK y la calidad del staking, no siempre mejoran juntas. Esa tensión es lo que vigilaría.
Esa brecha importa porque la calidad del staking puede cambiar el resultado económico incluso cuando el calendario de emisiones parece predecible. Si el capital está sin conexión, está bloqueado, está concentrado o se mueve constantemente, la participación de titulares puede sobrestimar cuánto seguridad está comprando DUSK realmente.
Preferiría seguir la eficiencia del capital: participación activa dividida entre el DUSK total comprometido. Luego la combinaría con entradas y salidas por rotación (churn) en relación con la participación activa promedio y la retención después de 30, 90 y 365 días.
La comparación es simple: la actividad muestra cuánto capital entró al staking; la calidad muestra cuánto se mantuvo productivo.
La concentración de la propiedad es solo la mitad de la imagen. El HHI de infraestructura podría seguir siendo alto incluso con muchas wallets si los mismos proveedores de hosting se encuentran debajo de ellas.
También importa el float en exchange versus la participación activa: ¿cuánto capital de consenso podría volverse líquido bajo estrés?
Lo que aún no tengo claro es la duración. Un diez por ciento sin conexión durante diez minutos es diferente de un diez por ciento sin conexión durante diez horas.
Para la escasez de DUSK y la calidad del staking, no siempre mejoran juntas. Esa tensión es lo que vigilaría.
29
23
4k
·
--
#dusk $DUSK @Dusk_Foundation Mientras observaba el modelo de seguridad confidencial de DUSK, me quedé atascado en un número aburrido: una seguridad con una vida útil de 20 años podría atravesar aproximadamente diez ciclos importantes de software si la pila cambia materialmente cada dos años.
Eso no es solo un problema de migración. Es un problema de continuidad de la propiedad.
Imagina 50.000 posiciones privadas pasando por un split de acciones. La afirmación fácil es que cada saldo se actualizó. El estándar más difícil es más sólido: la propiedad total antes debe ser igual a la propiedad total después, con cada titular preservado, sin exponer quién posee qué.
La misma presión aparece en los dividendos. 20.000 titulares pagados trimestralmente significan 80.000 eventos de derecho al año. DUSK no puede confiar en la visibilidad pública de la misma manera que un libro contable transparente. Necesita corrección global sin divulgación a nivel de titular.
Esa distinción importa para DUSK porque la privacidad desplaza la confianza de “todos pueden inspeccionarlo” hacia “todos pueden verificar la prueba”.
Y creo que la gente subestima la segunda capa: el token puede funcionar perfectamente mientras la seguridad subyacente o el MMF todavía falla económicamente. La tasa de fallo en cadena y la tasa de fallo del activo no son el mismo riesgo.
Mi preocupación central es simple: después de la quinta migración, ¿DUSK aún puede demostrar la continuidad tan limpiamente como lo hizo el primer día?
{future}(DUSKUSDT)
#dusk $DUSK @Dusk Mientras observaba el modelo de seguridad confidencial de DUSK, me quedé atascado en un número aburrido: una seguridad con una vida útil de 20 años podría atravesar aproximadamente diez ciclos importantes de software si la pila cambia materialmente cada dos años.
Eso no es solo un problema de migración. Es un problema de continuidad de la propiedad.
Imagina 50.000 posiciones privadas pasando por un split de acciones. La afirmación fácil es que cada saldo se actualizó. El estándar más difícil es más sólido: la propiedad total antes debe ser igual a la propiedad total después, con cada titular preservado, sin exponer quién posee qué.
La misma presión aparece en los dividendos. 20.000 titulares pagados trimestralmente significan 80.000 eventos de derecho al año. DUSK no puede confiar en la visibilidad pública de la misma manera que un libro contable transparente. Necesita corrección global sin divulgación a nivel de titular.
Esa distinción importa para DUSK porque la privacidad desplaza la confianza de “todos pueden inspeccionarlo” hacia “todos pueden verificar la prueba”.
Y creo que la gente subestima la segunda capa: el token puede funcionar perfectamente mientras la seguridad subyacente o el MMF todavía falla económicamente. La tasa de fallo en cadena y la tasa de fallo del activo no son el mismo riesgo.
Mi preocupación central es simple: después de la quinta migración, ¿DUSK aún puede demostrar la continuidad tan limpiamente como lo hizo el primer día?
Eso no es solo un problema de migración. Es un problema de continuidad de la propiedad.
Imagina 50.000 posiciones privadas pasando por un split de acciones. La afirmación fácil es que cada saldo se actualizó. El estándar más difícil es más sólido: la propiedad total antes debe ser igual a la propiedad total después, con cada titular preservado, sin exponer quién posee qué.
La misma presión aparece en los dividendos. 20.000 titulares pagados trimestralmente significan 80.000 eventos de derecho al año. DUSK no puede confiar en la visibilidad pública de la misma manera que un libro contable transparente. Necesita corrección global sin divulgación a nivel de titular.
Esa distinción importa para DUSK porque la privacidad desplaza la confianza de “todos pueden inspeccionarlo” hacia “todos pueden verificar la prueba”.
Y creo que la gente subestima la segunda capa: el token puede funcionar perfectamente mientras la seguridad subyacente o el MMF todavía falla económicamente. La tasa de fallo en cadena y la tasa de fallo del activo no son el mismo riesgo.
Mi preocupación central es simple: después de la quinta migración, ¿DUSK aún puede demostrar la continuidad tan limpiamente como lo hizo el primer día?
30
24
4.2k
·
--
#dusk $DUSK @Dusk_Foundation Al comprobar dónde se ubica realmente DUSK dentro de una liquidación tokenizada de seguridad, seguí volviendo a una división incómoda: el activo puede ser nativo, mientras que la pata de efectivo aún puede depender de otro sistema.
Esto importa más de lo que parece a primera vista.
Poner la seguridad en DUSK puede simplificar la propiedad, el historial de transferencias y el estado de cumplimiento. Pero si el pago aún se liquida a través de un banco o un libro mayor heredado, alguien tiene que seguir conciliando dos registros, dos marcas de tiempo y posiblemente dos definiciones de “final”.
La finalización del activo no es lo mismo que la finalización de la liquidación.
El caso más difícil es la secuenciación. ¿Puede el efectivo volverse irrevocable mientras la comprobación final de restricción de la transferencia aún no está resuelta? ¿O debería venir primero la certeza de cumplimiento, aunque eso deje la pata de pago esperando?
Para DUSK, la emisión nativa de activos resuelve un problema de registro. El efectivo nativo o tokenizado podría resolver el segundo, poniendo ambas patas dentro del mismo entorno de liquidación y reduciendo la brecha de tiempo entre la entrega y el pago.
Pero “en cadena” por sí solo no elimina todos los riesgos. La ejecución atómica aún depende de la lógica de cumplimiento, la calidad del efectivo y la certeza de la redención.
Estoy observando si DUSK reduce la conciliación por sí misma o si solo mueve la parte del activo hacia adelante mientras la parte del pago sigue siendo antigua.
{future}(DUSKUSDT)
#dusk $DUSK @Dusk Al comprobar dónde se ubica realmente DUSK dentro de una liquidación tokenizada de seguridad, seguí volviendo a una división incómoda: el activo puede ser nativo, mientras que la pata de efectivo aún puede depender de otro sistema.
Esto importa más de lo que parece a primera vista.
Poner la seguridad en DUSK puede simplificar la propiedad, el historial de transferencias y el estado de cumplimiento. Pero si el pago aún se liquida a través de un banco o un libro mayor heredado, alguien tiene que seguir conciliando dos registros, dos marcas de tiempo y posiblemente dos definiciones de “final”.
La finalización del activo no es lo mismo que la finalización de la liquidación.
El caso más difícil es la secuenciación. ¿Puede el efectivo volverse irrevocable mientras la comprobación final de restricción de la transferencia aún no está resuelta? ¿O debería venir primero la certeza de cumplimiento, aunque eso deje la pata de pago esperando?
Para DUSK, la emisión nativa de activos resuelve un problema de registro. El efectivo nativo o tokenizado podría resolver el segundo, poniendo ambas patas dentro del mismo entorno de liquidación y reduciendo la brecha de tiempo entre la entrega y el pago.
Pero “en cadena” por sí solo no elimina todos los riesgos. La ejecución atómica aún depende de la lógica de cumplimiento, la calidad del efectivo y la certeza de la redención.
Estoy observando si DUSK reduce la conciliación por sí misma o si solo mueve la parte del activo hacia adelante mientras la parte del pago sigue siendo antigua.
Esto importa más de lo que parece a primera vista.
Poner la seguridad en DUSK puede simplificar la propiedad, el historial de transferencias y el estado de cumplimiento. Pero si el pago aún se liquida a través de un banco o un libro mayor heredado, alguien tiene que seguir conciliando dos registros, dos marcas de tiempo y posiblemente dos definiciones de “final”.
La finalización del activo no es lo mismo que la finalización de la liquidación.
El caso más difícil es la secuenciación. ¿Puede el efectivo volverse irrevocable mientras la comprobación final de restricción de la transferencia aún no está resuelta? ¿O debería venir primero la certeza de cumplimiento, aunque eso deje la pata de pago esperando?
Para DUSK, la emisión nativa de activos resuelve un problema de registro. El efectivo nativo o tokenizado podría resolver el segundo, poniendo ambas patas dentro del mismo entorno de liquidación y reduciendo la brecha de tiempo entre la entrega y el pago.
Pero “en cadena” por sí solo no elimina todos los riesgos. La ejecución atómica aún depende de la lógica de cumplimiento, la calidad del efectivo y la certeza de la redención.
Estoy observando si DUSK reduce la conciliación por sí misma o si solo mueve la parte del activo hacia adelante mientras la parte del pago sigue siendo antigua.
81
52
20.1k
·
--
Seguía quedándome atascado en una pregunta pequeña mientras seguía el rastro de cómo una seguridad tokenizada realmente se mueve a través de DUSK después de que el token cambia de billetera, ¿qué registro determina legalmente quién es el propietario del activo?
Eso suena básico, pero la tokenización mediante «wrapper» puede ocultar mucha infraestructura por debajo. Puedes tener un token de DUSK mientras los registros de custodia, los registros de accionistas y los libros de liquidación aún viven en tres sistemas separados.
Así que el token se mueve rápido. El flujo de trabajo, quizá no.
Aquí es donde creo que la gente confunde la transferencia en cadena con la transferencia de propiedad. Una blockchain puede finalizar una transacción en aproximadamente segundos, mientras que la conciliación, las actualizaciones de custodia, las verificaciones de elegibilidad y la gestión de activos pueden continuar en otros lugares durante horas, días o incluso años.
Para DUSK, la integración con la liquidación puede importar más que el volumen de emisión en sí.
La comparación que me interesa es simple: oferta de tokens frente a calidad de la liquidación. Diez mil tokens emitidos me dicen casi nada si las operaciones todavía requieren múltiples conciliaciones después. Fallos de liquidación por cada 10.000 operaciones me dirían mucho más.
La pregunta más difícil es si DUSK se convierte en la fuente real de la verdad, o si solo es otro registro sincronizado que se sienta al lado de los antiguos.
La finalidad rápida es útil. Pero reducir el número de registros que deben ponerse de acuerdo, eso sí que parece la prueba más profunda.
@Dusk_Foundation #dusk $DUSK
Seguía quedándome atascado en una pregunta pequeña mientras seguía el rastro de cómo una seguridad tokenizada realmente se mueve a través de DUSK después de que el token cambia de billetera, ¿qué registro determina legalmente quién es el propietario del activo?
Eso suena básico, pero la tokenización mediante «wrapper» puede ocultar mucha infraestructura por debajo. Puedes tener un token de DUSK mientras los registros de custodia, los registros de accionistas y los libros de liquidación aún viven en tres sistemas separados.
Así que el token se mueve rápido. El flujo de trabajo, quizá no.
Aquí es donde creo que la gente confunde la transferencia en cadena con la transferencia de propiedad. Una blockchain puede finalizar una transacción en aproximadamente segundos, mientras que la conciliación, las actualizaciones de custodia, las verificaciones de elegibilidad y la gestión de activos pueden continuar en otros lugares durante horas, días o incluso años.
Para DUSK, la integración con la liquidación puede importar más que el volumen de emisión en sí.
La comparación que me interesa es simple: oferta de tokens frente a calidad de la liquidación. Diez mil tokens emitidos me dicen casi nada si las operaciones todavía requieren múltiples conciliaciones después. Fallos de liquidación por cada 10.000 operaciones me dirían mucho más.
La pregunta más difícil es si DUSK se convierte en la fuente real de la verdad, o si solo es otro registro sincronizado que se sienta al lado de los antiguos.
La finalidad rápida es útil. Pero reducir el número de registros que deben ponerse de acuerdo, eso sí que parece la prueba más profunda.
@Dusk #dusk $DUSK
Eso suena básico, pero la tokenización mediante «wrapper» puede ocultar mucha infraestructura por debajo. Puedes tener un token de DUSK mientras los registros de custodia, los registros de accionistas y los libros de liquidación aún viven en tres sistemas separados.
Así que el token se mueve rápido. El flujo de trabajo, quizá no.
Aquí es donde creo que la gente confunde la transferencia en cadena con la transferencia de propiedad. Una blockchain puede finalizar una transacción en aproximadamente segundos, mientras que la conciliación, las actualizaciones de custodia, las verificaciones de elegibilidad y la gestión de activos pueden continuar en otros lugares durante horas, días o incluso años.
Para DUSK, la integración con la liquidación puede importar más que el volumen de emisión en sí.
La comparación que me interesa es simple: oferta de tokens frente a calidad de la liquidación. Diez mil tokens emitidos me dicen casi nada si las operaciones todavía requieren múltiples conciliaciones después. Fallos de liquidación por cada 10.000 operaciones me dirían mucho más.
La pregunta más difícil es si DUSK se convierte en la fuente real de la verdad, o si solo es otro registro sincronizado que se sienta al lado de los antiguos.
La finalidad rápida es útil. Pero reducir el número de registros que deben ponerse de acuerdo, eso sí que parece la prueba más profunda.
@Dusk #dusk $DUSK
34
29
8.3k
·
--
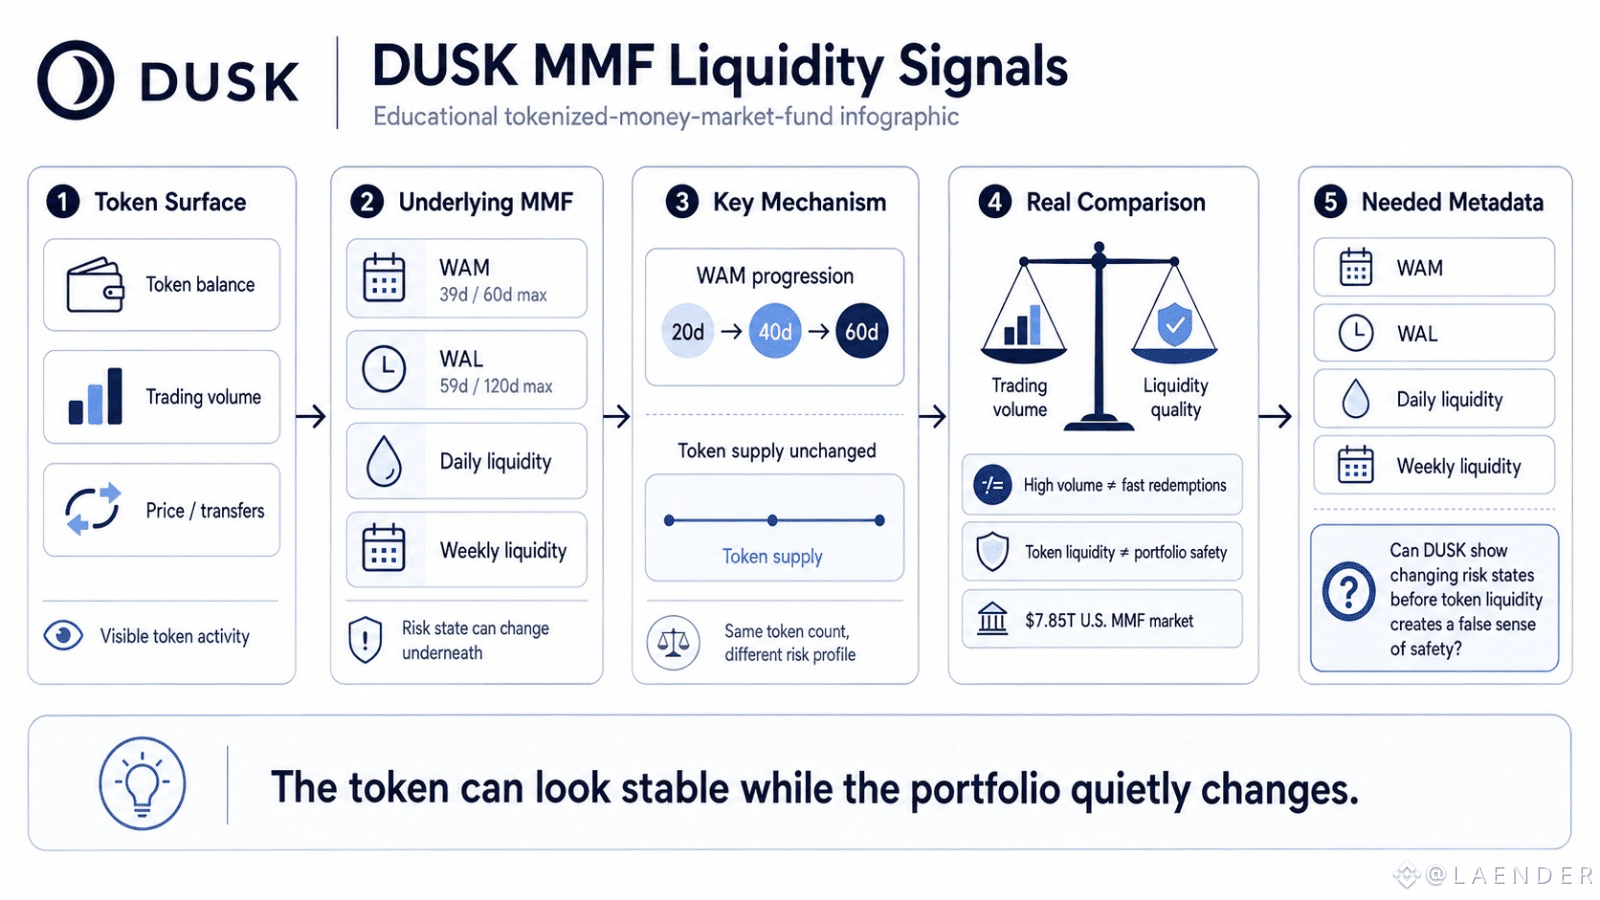
En mi revisión de las métricas de liquidez de MMF con actividad de compraventa de tokens, noté algo fácil de pasar por alto: el saldo del token puede mantenerse plano mientras la cartera, por debajo, se vuelve silenciosamente más riesgosa.
Un MMF sólido podría situarse alrededor de un WAM de 39 días frente a un límite de 60 días, con un WAL cercano a 59 días frente a un tope de 120 días. Si el WAM pasa de 20 a 40 a 60 días, la oferta de tokens DUSK no necesita cambiar en absoluto. El estado de riesgo sí.
Por eso creo que la calidad de la liquidez frente al volumen de negociación es la mejor comparación aquí.
Para DUSK, un token de MMF con mucho tráfico aún podría representar una cartera que se acerca más a sus restricciones de duración o liquidez. Un alto volumen secundario dice que los usuarios pueden operar el token. Dice mucho menos sobre qué tan rápido el fondo subyacente puede atender reembolsos.
Esto importa en un mercado que mantiene aproximadamente 7,85 billones de USD en activos de MMF en EE. UU. La tokenización tipo efectivo tiene un perfil de presión distinto al de la tokenización ordinaria de bonos.
Lo que yo querría de DUSK es metadatos de riesgo on-chain compactos: WAM, WAL, liquidez diaria y liquidez semanal, sin exponer cada posición de la cartera.
La pregunta incómoda es si DUSK puede hacer visibles esos estados de riesgo cambiantes antes de que la liquidez del token le dé a los usuarios una falsa sensación de seguridad.
{future}(DUSKUSDT)
@Dusk_Foundation #dusk $DUSK
En mi revisión de las métricas de liquidez de MMF con actividad de compraventa de tokens, noté algo fácil de pasar por alto: el saldo del token puede mantenerse plano mientras la cartera, por debajo, se vuelve silenciosamente más riesgosa.
Un MMF sólido podría situarse alrededor de un WAM de 39 días frente a un límite de 60 días, con un WAL cercano a 59 días frente a un tope de 120 días. Si el WAM pasa de 20 a 40 a 60 días, la oferta de tokens DUSK no necesita cambiar en absoluto. El estado de riesgo sí.
Por eso creo que la calidad de la liquidez frente al volumen de negociación es la mejor comparación aquí.
Para DUSK, un token de MMF con mucho tráfico aún podría representar una cartera que se acerca más a sus restricciones de duración o liquidez. Un alto volumen secundario dice que los usuarios pueden operar el token. Dice mucho menos sobre qué tan rápido el fondo subyacente puede atender reembolsos.
Esto importa en un mercado que mantiene aproximadamente 7,85 billones de USD en activos de MMF en EE. UU. La tokenización tipo efectivo tiene un perfil de presión distinto al de la tokenización ordinaria de bonos.
Lo que yo querría de DUSK es metadatos de riesgo on-chain compactos: WAM, WAL, liquidez diaria y liquidez semanal, sin exponer cada posición de la cartera.
La pregunta incómoda es si DUSK puede hacer visibles esos estados de riesgo cambiantes antes de que la liquidez del token le dé a los usuarios una falsa sensación de seguridad.
@Dusk #dusk $DUSK
Un MMF sólido podría situarse alrededor de un WAM de 39 días frente a un límite de 60 días, con un WAL cercano a 59 días frente a un tope de 120 días. Si el WAM pasa de 20 a 40 a 60 días, la oferta de tokens DUSK no necesita cambiar en absoluto. El estado de riesgo sí.
Por eso creo que la calidad de la liquidez frente al volumen de negociación es la mejor comparación aquí.
Para DUSK, un token de MMF con mucho tráfico aún podría representar una cartera que se acerca más a sus restricciones de duración o liquidez. Un alto volumen secundario dice que los usuarios pueden operar el token. Dice mucho menos sobre qué tan rápido el fondo subyacente puede atender reembolsos.
Esto importa en un mercado que mantiene aproximadamente 7,85 billones de USD en activos de MMF en EE. UU. La tokenización tipo efectivo tiene un perfil de presión distinto al de la tokenización ordinaria de bonos.
Lo que yo querría de DUSK es metadatos de riesgo on-chain compactos: WAM, WAL, liquidez diaria y liquidez semanal, sin exponer cada posición de la cartera.
La pregunta incómoda es si DUSK puede hacer visibles esos estados de riesgo cambiantes antes de que la liquidez del token le dé a los usuarios una falsa sensación de seguridad.
@Dusk #dusk $DUSK
49
31
14.4k
·
--
Verificado
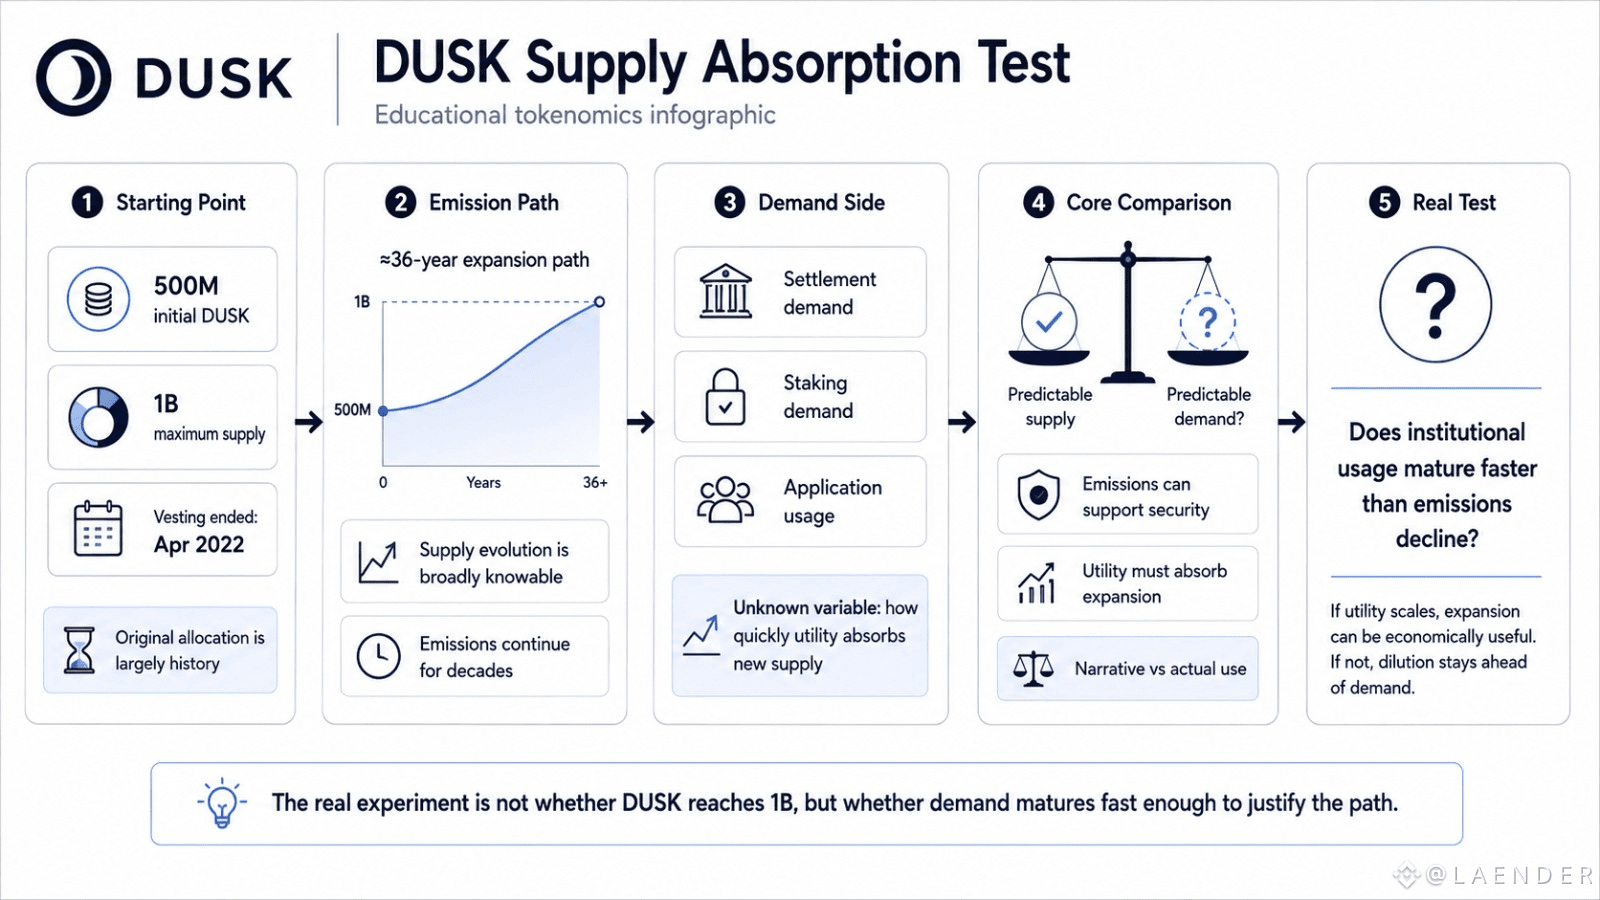
Sigo mirando la curva de oferta de DUSK y me doy cuenta del número obvio: el máximo de 1.000 millones de suministro probablemente es la parte menos interesante.
Lo difícil es cómo se absorben los siguientes 500 millones.
La asignación original es en gran medida historia. La adquisición de derechos terminó en 2022. Pero las emisiones de DUSK siguen expandiendo la oferta durante un período mucho más largo, convirtiendo las próximas décadas en una prueba de demanda más que en una historia de adjudicación de derechos.
Eso cambia lo que observo.
¿Los nuevos tokens se están absorbiendo porque DUSK está ganando utilidad real, o porque los tenedores existentes simplemente están aceptando la dilución? ¿La actividad institucional crece más rápido que la caída de las emisiones? ¿Y si el uso llega temprano, la demanda de tokens realmente escala con ello?
Alguna expansión de la oferta es normal. Las redes necesitan incentivos para validadores, presupuestos de seguridad y tiempo para madurar. No trataría cada token nuevo como una debilidad económica.
Pero una oferta predecible no equivale a una demanda predecible.
Esa es la parte incómoda. Los tenedores de DUSK pueden modelar aproximadamente cómo evoluciona la oferta. Nadie puede modelar con la misma confianza qué tan rápido crecerá la demanda de liquidación, la demanda de staking y el uso de la aplicación.
Para mí, ese es el verdadero experimento de 36 años: no si DUSK llega a 1.000 millones de tokens, sino si la utilidad madura lo bastante rápido como para que esa expansión sea económicamente útil.
{future}(DUSKUSDT)
@Dusk_Foundation #dusk $DUSK
Sigo mirando la curva de oferta de DUSK y me doy cuenta del número obvio: el máximo de 1.000 millones de suministro probablemente es la parte menos interesante.
Lo difícil es cómo se absorben los siguientes 500 millones.
La asignación original es en gran medida historia. La adquisición de derechos terminó en 2022. Pero las emisiones de DUSK siguen expandiendo la oferta durante un período mucho más largo, convirtiendo las próximas décadas en una prueba de demanda más que en una historia de adjudicación de derechos.
Eso cambia lo que observo.
¿Los nuevos tokens se están absorbiendo porque DUSK está ganando utilidad real, o porque los tenedores existentes simplemente están aceptando la dilución? ¿La actividad institucional crece más rápido que la caída de las emisiones? ¿Y si el uso llega temprano, la demanda de tokens realmente escala con ello?
Alguna expansión de la oferta es normal. Las redes necesitan incentivos para validadores, presupuestos de seguridad y tiempo para madurar. No trataría cada token nuevo como una debilidad económica.
Pero una oferta predecible no equivale a una demanda predecible.
Esa es la parte incómoda. Los tenedores de DUSK pueden modelar aproximadamente cómo evoluciona la oferta. Nadie puede modelar con la misma confianza qué tan rápido crecerá la demanda de liquidación, la demanda de staking y el uso de la aplicación.
Para mí, ese es el verdadero experimento de 36 años: no si DUSK llega a 1.000 millones de tokens, sino si la utilidad madura lo bastante rápido como para que esa expansión sea económicamente útil.
@Dusk #dusk $DUSK
Lo difícil es cómo se absorben los siguientes 500 millones.
La asignación original es en gran medida historia. La adquisición de derechos terminó en 2022. Pero las emisiones de DUSK siguen expandiendo la oferta durante un período mucho más largo, convirtiendo las próximas décadas en una prueba de demanda más que en una historia de adjudicación de derechos.
Eso cambia lo que observo.
¿Los nuevos tokens se están absorbiendo porque DUSK está ganando utilidad real, o porque los tenedores existentes simplemente están aceptando la dilución? ¿La actividad institucional crece más rápido que la caída de las emisiones? ¿Y si el uso llega temprano, la demanda de tokens realmente escala con ello?
Alguna expansión de la oferta es normal. Las redes necesitan incentivos para validadores, presupuestos de seguridad y tiempo para madurar. No trataría cada token nuevo como una debilidad económica.
Pero una oferta predecible no equivale a una demanda predecible.
Esa es la parte incómoda. Los tenedores de DUSK pueden modelar aproximadamente cómo evoluciona la oferta. Nadie puede modelar con la misma confianza qué tan rápido crecerá la demanda de liquidación, la demanda de staking y el uso de la aplicación.
Para mí, ese es el verdadero experimento de 36 años: no si DUSK llega a 1.000 millones de tokens, sino si la utilidad madura lo bastante rápido como para que esa expansión sea económicamente útil.
@Dusk #dusk $DUSK
75
34
13k
·
--
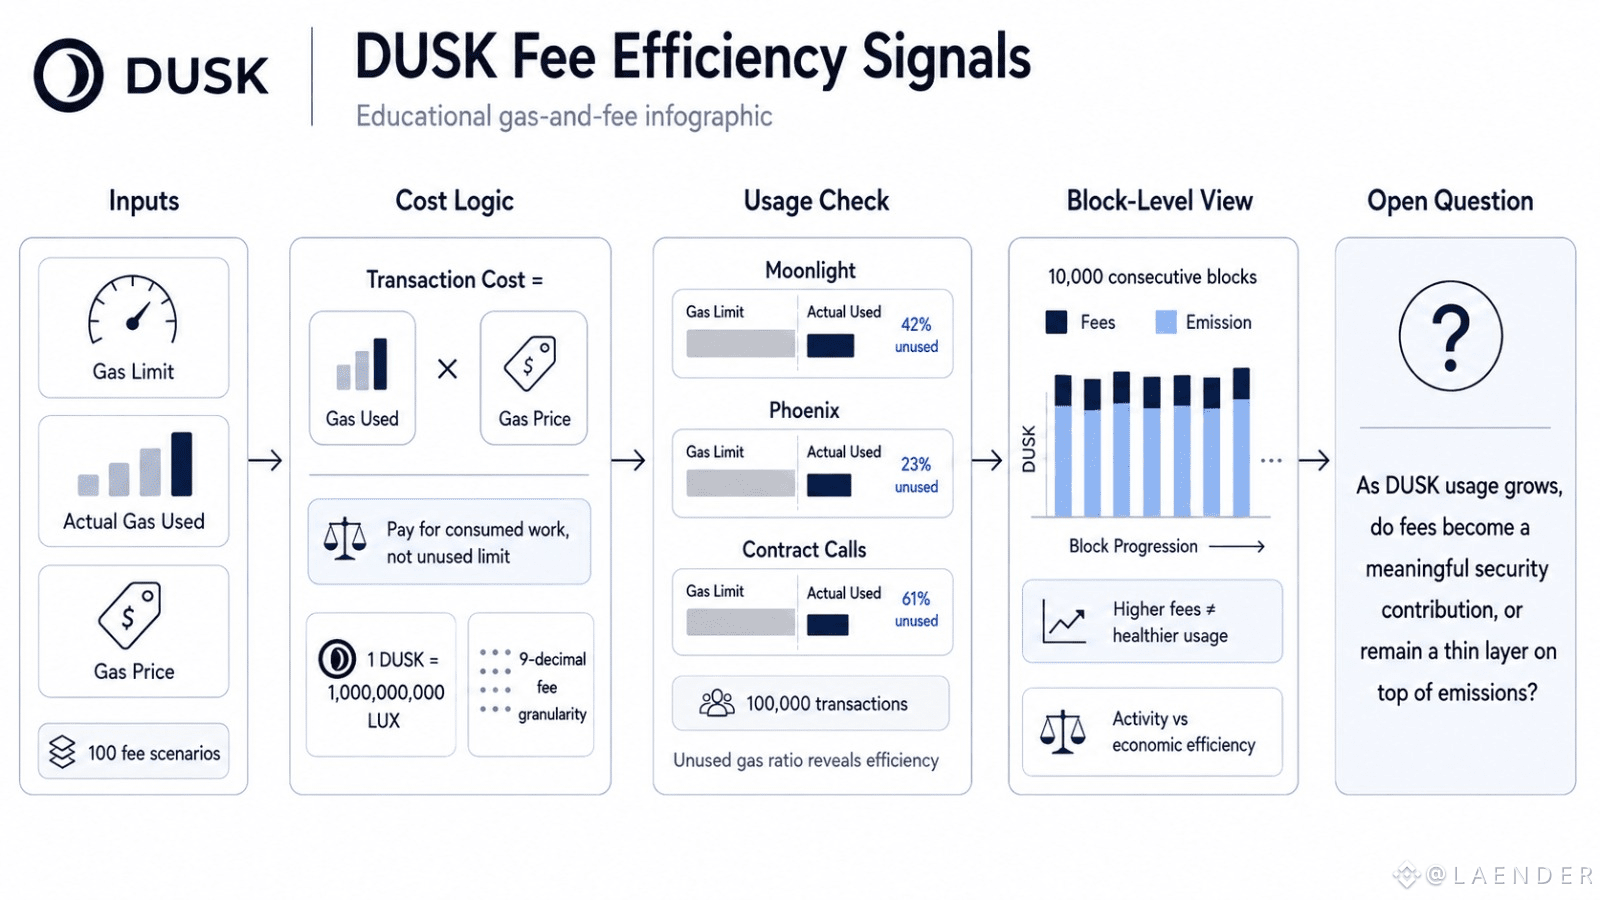
Mientras profundizaba en la matemática de las comisiones en DUSK, noté que el titular del precio del gas prácticamente no me dice nada a menos que lo combine con el gas usado real.
Eso se entiende mejor a través de 100 escenarios de comisiones. Una transacción puede llevar un límite de gas generoso, pero pagar solo por el trabajo que realmente consume. Así que la métrica útil no es solo el límite, sino el gas usado real × el precio del gas, y luego el ratio de gas no usado alrededor de eso.
DUSK también resulta interesante en la unidad más pequeña. Con 1 DUSK dividido en 1 billón de LUX, las comisiones pueden moverse con precisión de 9 decimales. Eso suena menor, pero la granularidad importa cuando miles de transacciones de bajo costo empiezan a acumularse.
Lo que yo observaría es Moonlight vs
Phoenix vs llamadas de contrato a lo largo de 100,000 transacciones. Si un tipo reserva de forma consistente mucho más gas que el que usa, esa es una señal silenciosa de eficiencia.
La gente también puede interpretar en exceso los ingresos por comisiones. Un bloque que gana más a partir de comisiones no significa automáticamente un uso más saludable si la mayoría de las recompensas todavía provienen de la emisión.
Para DUSK, la comparación real es la actividad del protocolo frente a la eficiencia económica.
Mi duda es simple: a medida que crece el uso de DUSK, ¿las comisiones se vuelven una contribución de seguridad significativa, o solo una capa delgada encima de las emisiones?
@Dusk_Foundation #dusk $DUSK
{future}(DUSKUSDT)
Mientras profundizaba en la matemática de las comisiones en DUSK, noté que el titular del precio del gas prácticamente no me dice nada a menos que lo combine con el gas usado real.
Eso se entiende mejor a través de 100 escenarios de comisiones. Una transacción puede llevar un límite de gas generoso, pero pagar solo por el trabajo que realmente consume. Así que la métrica útil no es solo el límite, sino el gas usado real × el precio del gas, y luego el ratio de gas no usado alrededor de eso.
DUSK también resulta interesante en la unidad más pequeña. Con 1 DUSK dividido en 1 billón de LUX, las comisiones pueden moverse con precisión de 9 decimales. Eso suena menor, pero la granularidad importa cuando miles de transacciones de bajo costo empiezan a acumularse.
Lo que yo observaría es Moonlight vs
Phoenix vs llamadas de contrato a lo largo de 100,000 transacciones. Si un tipo reserva de forma consistente mucho más gas que el que usa, esa es una señal silenciosa de eficiencia.
La gente también puede interpretar en exceso los ingresos por comisiones. Un bloque que gana más a partir de comisiones no significa automáticamente un uso más saludable si la mayoría de las recompensas todavía provienen de la emisión.
Para DUSK, la comparación real es la actividad del protocolo frente a la eficiencia económica.
Mi duda es simple: a medida que crece el uso de DUSK, ¿las comisiones se vuelven una contribución de seguridad significativa, o solo una capa delgada encima de las emisiones?
@Dusk #dusk $DUSK
Eso se entiende mejor a través de 100 escenarios de comisiones. Una transacción puede llevar un límite de gas generoso, pero pagar solo por el trabajo que realmente consume. Así que la métrica útil no es solo el límite, sino el gas usado real × el precio del gas, y luego el ratio de gas no usado alrededor de eso.
DUSK también resulta interesante en la unidad más pequeña. Con 1 DUSK dividido en 1 billón de LUX, las comisiones pueden moverse con precisión de 9 decimales. Eso suena menor, pero la granularidad importa cuando miles de transacciones de bajo costo empiezan a acumularse.
Lo que yo observaría es Moonlight vs
Phoenix vs llamadas de contrato a lo largo de 100,000 transacciones. Si un tipo reserva de forma consistente mucho más gas que el que usa, esa es una señal silenciosa de eficiencia.
La gente también puede interpretar en exceso los ingresos por comisiones. Un bloque que gana más a partir de comisiones no significa automáticamente un uso más saludable si la mayoría de las recompensas todavía provienen de la emisión.
Para DUSK, la comparación real es la actividad del protocolo frente a la eficiencia económica.
Mi duda es simple: a medida que crece el uso de DUSK, ¿las comisiones se vuelven una contribución de seguridad significativa, o solo una capa delgada encima de las emisiones?
@Dusk #dusk $DUSK
23
26
10.7k
·
--
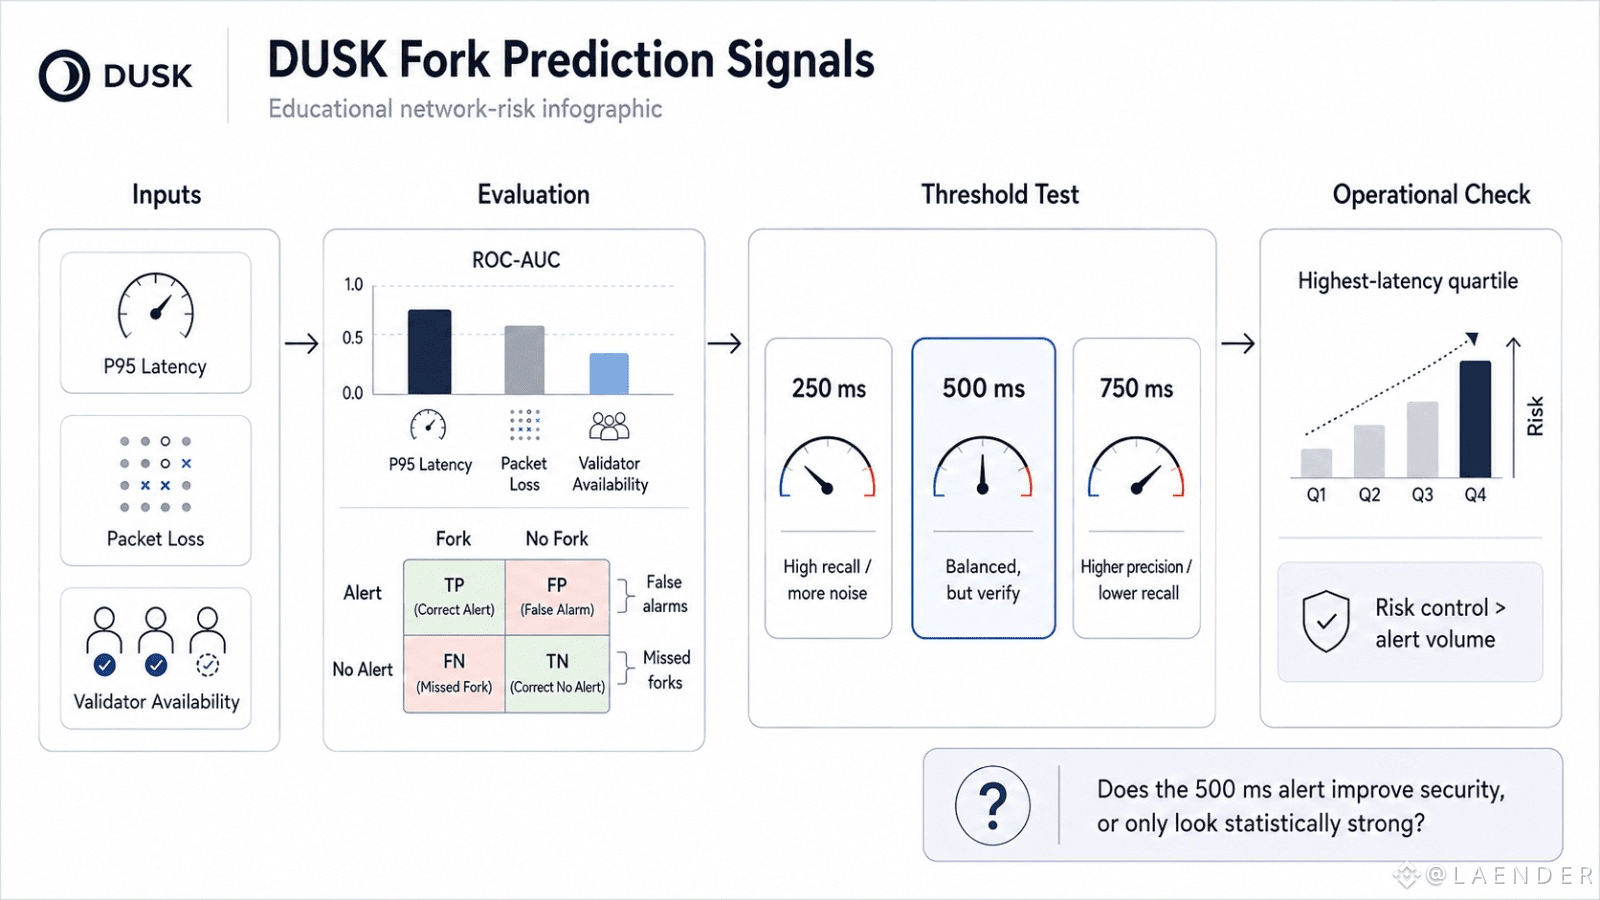
Observé algo mientras ordenaba las pruebas de horquillas DUSK por la demora de red P95. La alerta de 500 ms parecía útil hasta que comprobé qué era en realidad lo que estaba detectando.
Un umbral puede sonar preciso y aun así ser un mal predictor.
Para DUSK Network, no juzgaría solo la latencia. Importa el ROC-AUC en la demora P95, la pérdida de paquetes y la disponibilidad del validador, porque cada señal puede separar de forma distinta las rondas con horquilla y las que no. Luego, la matriz de confusión muestra la parte AUC que puede ocultar falsas alarmas, horquillas omitidas y con qué frecuencia una ronda de alto riesgo era realmente inofensiva.
El umbral de 250 ms puede detectar más eventos de horquilla, pero inunda el sistema con ruido. Con 750 ms, la precisión puede mejorar mientras que el recall se desploma. La línea de 500 ms está entre ambos, pero “balanceado” no significa automáticamente que sea útil.
Lo que importa para DUSK es el control de riesgo frente al volumen de alertas, no la latencia frente a la ausencia de latencia.
También observaría el aumento del riesgo de horquilla en el cuartil con mayor latencia. Si ese grupo no muestra una concentración significativa de horquillas, la latencia puede estar correlacionada, pero ser operativamente débil.
Mi duda silenciosa es simple: ¿la seguridad del token de DUSK mejora porque la alerta se ve estadísticamente bien, o solo cuando detecta los eventos raros que realmente importan?
{future}(DUSKUSDT)
@Dusk_Foundation #dusk $DUSK
Observé algo mientras ordenaba las pruebas de horquillas DUSK por la demora de red P95. La alerta de 500 ms parecía útil hasta que comprobé qué era en realidad lo que estaba detectando.
Un umbral puede sonar preciso y aun así ser un mal predictor.
Para DUSK Network, no juzgaría solo la latencia. Importa el ROC-AUC en la demora P95, la pérdida de paquetes y la disponibilidad del validador, porque cada señal puede separar de forma distinta las rondas con horquilla y las que no. Luego, la matriz de confusión muestra la parte AUC que puede ocultar falsas alarmas, horquillas omitidas y con qué frecuencia una ronda de alto riesgo era realmente inofensiva.
El umbral de 250 ms puede detectar más eventos de horquilla, pero inunda el sistema con ruido. Con 750 ms, la precisión puede mejorar mientras que el recall se desploma. La línea de 500 ms está entre ambos, pero “balanceado” no significa automáticamente que sea útil.
Lo que importa para DUSK es el control de riesgo frente al volumen de alertas, no la latencia frente a la ausencia de latencia.
También observaría el aumento del riesgo de horquilla en el cuartil con mayor latencia. Si ese grupo no muestra una concentración significativa de horquillas, la latencia puede estar correlacionada, pero ser operativamente débil.
Mi duda silenciosa es simple: ¿la seguridad del token de DUSK mejora porque la alerta se ve estadísticamente bien, o solo cuando detecta los eventos raros que realmente importan?
@Dusk #dusk $DUSK
Un umbral puede sonar preciso y aun así ser un mal predictor.
Para DUSK Network, no juzgaría solo la latencia. Importa el ROC-AUC en la demora P95, la pérdida de paquetes y la disponibilidad del validador, porque cada señal puede separar de forma distinta las rondas con horquilla y las que no. Luego, la matriz de confusión muestra la parte AUC que puede ocultar falsas alarmas, horquillas omitidas y con qué frecuencia una ronda de alto riesgo era realmente inofensiva.
El umbral de 250 ms puede detectar más eventos de horquilla, pero inunda el sistema con ruido. Con 750 ms, la precisión puede mejorar mientras que el recall se desploma. La línea de 500 ms está entre ambos, pero “balanceado” no significa automáticamente que sea útil.
Lo que importa para DUSK es el control de riesgo frente al volumen de alertas, no la latencia frente a la ausencia de latencia.
También observaría el aumento del riesgo de horquilla en el cuartil con mayor latencia. Si ese grupo no muestra una concentración significativa de horquillas, la latencia puede estar correlacionada, pero ser operativamente débil.
Mi duda silenciosa es simple: ¿la seguridad del token de DUSK mejora porque la alerta se ve estadísticamente bien, o solo cuando detecta los eventos raros que realmente importan?
@Dusk #dusk $DUSK
26
17
1k
·
--
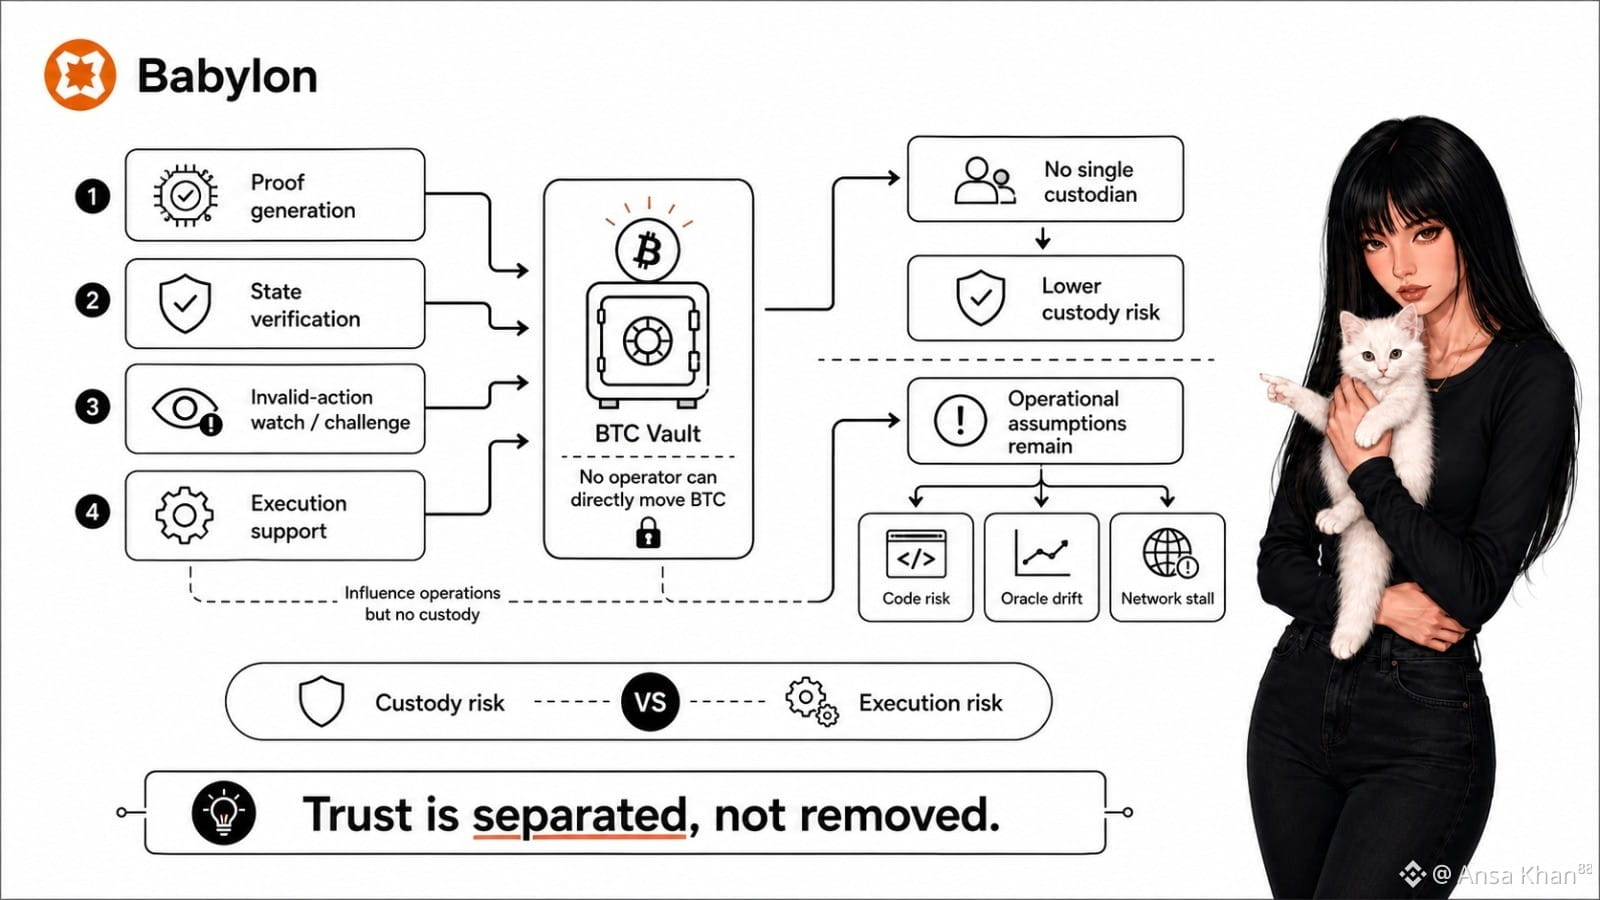
Primero noté el modelo de confianza de Babylon a partir de la pregunta sobre la custodia: ¿qué operador puede realmente mover el BTC?
La respuesta obvia es ninguna de los cuatro grupos. Pero eso es solo el punto de superficie.
El comportamiento oculto es cómo Babylon divide la influencia. Un grupo genera pruebas, otro verifica el estado, otro vigila acciones inválidas y otro respalda la ejecución. Cero grupos poseen el activo, pero los cuatro siguen siendo importantes a nivel operativo. La confianza no desaparece. Se reduce, se separa y se vuelve más fácil de cuestionar.
Esa distinción importa para BABY porque el riesgo de custodia y el riesgo de ejecución no son lo mismo. Reemplazar a un custodio poderoso por cuatro funciones limitadas reduce la probabilidad de que una aprobación humana se convierta en un evento de pérdida. Aun así, el código puede fallar.
Los oráculos pueden desviarse. Las redes pueden atascarse.
Alguna dependencia es normal. Un sistema en funcionamiento necesita actores, infraestructura y coordinación.
La verdadera prueba es la promesa técnica frente a la resiliencia operativa. ¿Se puede impugnar una prueba incorrecta antes de que cambie la realidad económica?
¿Puede Babylon mantenerse segura cuando un grupo de operadores se retrasa, se configura mal o está desconectado? ¿Y quién se da cuenta primero cuando las suposiciones empiezan a acumularse?
Veo la fortaleza del diseño. Todavía estoy observando si BABY limita el poder de los actores bajo presión, no solo en el papel.
{future}(BABYUSDT)
@babylonlabs_io #baby $BABY
Primero noté el modelo de confianza de Babylon a partir de la pregunta sobre la custodia: ¿qué operador puede realmente mover el BTC?
La respuesta obvia es ninguna de los cuatro grupos. Pero eso es solo el punto de superficie.
El comportamiento oculto es cómo Babylon divide la influencia. Un grupo genera pruebas, otro verifica el estado, otro vigila acciones inválidas y otro respalda la ejecución. Cero grupos poseen el activo, pero los cuatro siguen siendo importantes a nivel operativo. La confianza no desaparece. Se reduce, se separa y se vuelve más fácil de cuestionar.
Esa distinción importa para BABY porque el riesgo de custodia y el riesgo de ejecución no son lo mismo. Reemplazar a un custodio poderoso por cuatro funciones limitadas reduce la probabilidad de que una aprobación humana se convierta en un evento de pérdida. Aun así, el código puede fallar.
Los oráculos pueden desviarse. Las redes pueden atascarse.
Alguna dependencia es normal. Un sistema en funcionamiento necesita actores, infraestructura y coordinación.
La verdadera prueba es la promesa técnica frente a la resiliencia operativa. ¿Se puede impugnar una prueba incorrecta antes de que cambie la realidad económica?
¿Puede Babylon mantenerse segura cuando un grupo de operadores se retrasa, se configura mal o está desconectado? ¿Y quién se da cuenta primero cuando las suposiciones empiezan a acumularse?
Veo la fortaleza del diseño. Todavía estoy observando si BABY limita el poder de los actores bajo presión, no solo en el papel.
@BabylonLabs_io #baby $BABY
La respuesta obvia es ninguna de los cuatro grupos. Pero eso es solo el punto de superficie.
El comportamiento oculto es cómo Babylon divide la influencia. Un grupo genera pruebas, otro verifica el estado, otro vigila acciones inválidas y otro respalda la ejecución. Cero grupos poseen el activo, pero los cuatro siguen siendo importantes a nivel operativo. La confianza no desaparece. Se reduce, se separa y se vuelve más fácil de cuestionar.
Esa distinción importa para BABY porque el riesgo de custodia y el riesgo de ejecución no son lo mismo. Reemplazar a un custodio poderoso por cuatro funciones limitadas reduce la probabilidad de que una aprobación humana se convierta en un evento de pérdida. Aun así, el código puede fallar.
Los oráculos pueden desviarse. Las redes pueden atascarse.
Alguna dependencia es normal. Un sistema en funcionamiento necesita actores, infraestructura y coordinación.
La verdadera prueba es la promesa técnica frente a la resiliencia operativa. ¿Se puede impugnar una prueba incorrecta antes de que cambie la realidad económica?
¿Puede Babylon mantenerse segura cuando un grupo de operadores se retrasa, se configura mal o está desconectado? ¿Y quién se da cuenta primero cuando las suposiciones empiezan a acumularse?
Veo la fortaleza del diseño. Todavía estoy observando si BABY limita el poder de los actores bajo presión, no solo en el papel.
@BabylonLabs_io #baby $BABY
72
56
8.8k
·
--
Verificado
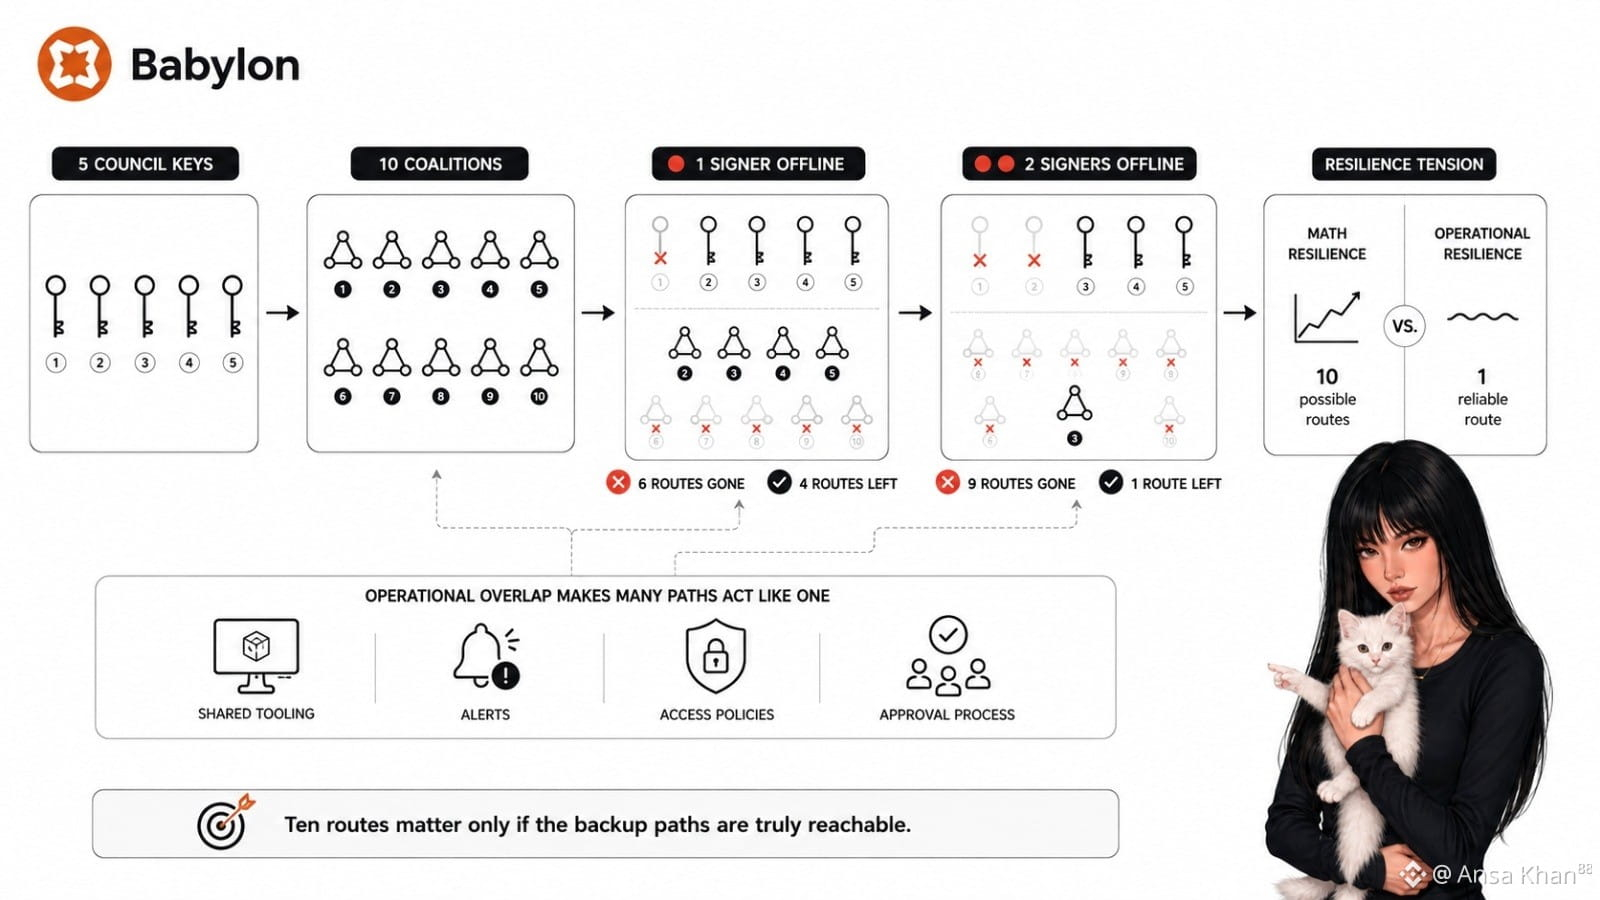
Vi el consejo 3-de-5 de Babilonia desde el número de titulares: diez coaliciones de firma. Luego quité una clave clave y seis rutas desaparecieron.
El punto evidente es que el quórum sigue funcionando. Permanecen cuatro combinaciones. Eso no es el problema real.
El comportamiento oculto es si los operadores de BABY pueden cambiar entre esas cuatro rutas cuando un firmante está fuera de línea. Si las mismas personas, herramientas, alertas, políticas de acceso o proceso de aprobación están detrás de cada coalición, diez caminos matemáticos aún pueden comportarse como una sola ruta operativa.
Una segunda clave fuera de línea lo hace más claro. Las cuatro coaliciones restantes colapsan en una. Babilonia sigue técnicamente activa, sí, pero ya no queda diversidad de rutas. Un fallo más se vuelve irreversible.
Algo de concentración es normal. Los consejos pequeños son más fáciles de coordinar, y la firma de emergencia no puede volverse infinitamente compleja.
La prueba real es la resiliencia matemática frente a la resiliencia operativa.
¿Las coaliciones alternas están preautorizadas, probadas y son alcanzables bajo presión? ¿Puede BABY rotar firmantes antes de que un incidente se convierta en una congelación de la gobernanza? ¿O los operadores descubren la ruta de respaldo solo cuando ya la necesitan?
No interpreto una sola interrupción como un fallo del sistema. Aun así, las diez rutas de Babilonia solo importan si son genuinamente independientes antes de que empiece la emergencia.
{future}(BABYUSDT)
@babylonlabs_io #baby $BABY
Vi el consejo 3-de-5 de Babilonia desde el número de titulares: diez coaliciones de firma. Luego quité una clave clave y seis rutas desaparecieron.
El punto evidente es que el quórum sigue funcionando. Permanecen cuatro combinaciones. Eso no es el problema real.
El comportamiento oculto es si los operadores de BABY pueden cambiar entre esas cuatro rutas cuando un firmante está fuera de línea. Si las mismas personas, herramientas, alertas, políticas de acceso o proceso de aprobación están detrás de cada coalición, diez caminos matemáticos aún pueden comportarse como una sola ruta operativa.
Una segunda clave fuera de línea lo hace más claro. Las cuatro coaliciones restantes colapsan en una. Babilonia sigue técnicamente activa, sí, pero ya no queda diversidad de rutas. Un fallo más se vuelve irreversible.
Algo de concentración es normal. Los consejos pequeños son más fáciles de coordinar, y la firma de emergencia no puede volverse infinitamente compleja.
La prueba real es la resiliencia matemática frente a la resiliencia operativa.
¿Las coaliciones alternas están preautorizadas, probadas y son alcanzables bajo presión? ¿Puede BABY rotar firmantes antes de que un incidente se convierta en una congelación de la gobernanza? ¿O los operadores descubren la ruta de respaldo solo cuando ya la necesitan?
No interpreto una sola interrupción como un fallo del sistema. Aun así, las diez rutas de Babilonia solo importan si son genuinamente independientes antes de que empiece la emergencia.
@BabylonLabs_io #baby $BABY
El punto evidente es que el quórum sigue funcionando. Permanecen cuatro combinaciones. Eso no es el problema real.
El comportamiento oculto es si los operadores de BABY pueden cambiar entre esas cuatro rutas cuando un firmante está fuera de línea. Si las mismas personas, herramientas, alertas, políticas de acceso o proceso de aprobación están detrás de cada coalición, diez caminos matemáticos aún pueden comportarse como una sola ruta operativa.
Una segunda clave fuera de línea lo hace más claro. Las cuatro coaliciones restantes colapsan en una. Babilonia sigue técnicamente activa, sí, pero ya no queda diversidad de rutas. Un fallo más se vuelve irreversible.
Algo de concentración es normal. Los consejos pequeños son más fáciles de coordinar, y la firma de emergencia no puede volverse infinitamente compleja.
La prueba real es la resiliencia matemática frente a la resiliencia operativa.
¿Las coaliciones alternas están preautorizadas, probadas y son alcanzables bajo presión? ¿Puede BABY rotar firmantes antes de que un incidente se convierta en una congelación de la gobernanza? ¿O los operadores descubren la ruta de respaldo solo cuando ya la necesitan?
No interpreto una sola interrupción como un fallo del sistema. Aun así, las diez rutas de Babilonia solo importan si son genuinamente independientes antes de que empiece la emergencia.
@BabylonLabs_io #baby $BABY
26
26
4.3k
·
--
Primero noté el riesgo de recuperación de Babylon al cronometrar una copia de seguridad frente a una conexión nominal de 20 Mbps.
El punto obvio es que 20 Mbps suena viable. Pero el ancho de banda de titulares es débil. Una vez que entran en juego la sobrecarga del protocolo, la congestión, la pérdida de paquetes, el cifrado y la velocidad de almacenamiento, una reducción del 20% deja solo unos 16 Mbps de rendimiento útil de carga.
Eso cambia el comportamiento.
BABY puede parecer resistente en el papel, pero los operadores aún tienen que restaurar los datos dentro de una ventana fija. ¿Probarán la velocidad real de recuperación, o solo registrarán el plan de internet? ¿Puede el sistema tolerar una ruta más lenta, un enlace ocupado o un reintento tras un fallo?
Alguna pérdida de eficiencia es normal. Ninguna red funciona todo el tiempo al máximo anunciado.
La prueba real es la promesa técnica frente a la experiencia del operador. Babylon solo tiene éxito si los supuestos de recuperación usan el rendimiento útil medido, no las tasas de servicio ideales. De lo contrario, el protocolo puede fallar su ventana sin ningún fallo de hardware evidente. La conexión funciona, solo que no lo bastante rápido.
No estoy interpretando 20 Mbps como imposible. Aun así, la resiliencia de BABY depende de si Babylon diseña para la fricción ordinaria de la red y no para condiciones inusualmente limpias.
Esa es la parte que sigo observando, porque la recuperación falla en el margen, no en el titular.
@babylonlabs_io #baby $BABY
Primero noté el riesgo de recuperación de Babylon al cronometrar una copia de seguridad frente a una conexión nominal de 20 Mbps.
El punto obvio es que 20 Mbps suena viable. Pero el ancho de banda de titulares es débil. Una vez que entran en juego la sobrecarga del protocolo, la congestión, la pérdida de paquetes, el cifrado y la velocidad de almacenamiento, una reducción del 20% deja solo unos 16 Mbps de rendimiento útil de carga.
Eso cambia el comportamiento.
BABY puede parecer resistente en el papel, pero los operadores aún tienen que restaurar los datos dentro de una ventana fija. ¿Probarán la velocidad real de recuperación, o solo registrarán el plan de internet? ¿Puede el sistema tolerar una ruta más lenta, un enlace ocupado o un reintento tras un fallo?
Alguna pérdida de eficiencia es normal. Ninguna red funciona todo el tiempo al máximo anunciado.
La prueba real es la promesa técnica frente a la experiencia del operador. Babylon solo tiene éxito si los supuestos de recuperación usan el rendimiento útil medido, no las tasas de servicio ideales. De lo contrario, el protocolo puede fallar su ventana sin ningún fallo de hardware evidente. La conexión funciona, solo que no lo bastante rápido.
No estoy interpretando 20 Mbps como imposible. Aun así, la resiliencia de BABY depende de si Babylon diseña para la fricción ordinaria de la red y no para condiciones inusualmente limpias.
Esa es la parte que sigo observando, porque la recuperación falla en el margen, no en el titular.
@BabylonLabs_io #baby $BABY
El punto obvio es que 20 Mbps suena viable. Pero el ancho de banda de titulares es débil. Una vez que entran en juego la sobrecarga del protocolo, la congestión, la pérdida de paquetes, el cifrado y la velocidad de almacenamiento, una reducción del 20% deja solo unos 16 Mbps de rendimiento útil de carga.
Eso cambia el comportamiento.
BABY puede parecer resistente en el papel, pero los operadores aún tienen que restaurar los datos dentro de una ventana fija. ¿Probarán la velocidad real de recuperación, o solo registrarán el plan de internet? ¿Puede el sistema tolerar una ruta más lenta, un enlace ocupado o un reintento tras un fallo?
Alguna pérdida de eficiencia es normal. Ninguna red funciona todo el tiempo al máximo anunciado.
La prueba real es la promesa técnica frente a la experiencia del operador. Babylon solo tiene éxito si los supuestos de recuperación usan el rendimiento útil medido, no las tasas de servicio ideales. De lo contrario, el protocolo puede fallar su ventana sin ningún fallo de hardware evidente. La conexión funciona, solo que no lo bastante rápido.
No estoy interpretando 20 Mbps como imposible. Aun así, la resiliencia de BABY depende de si Babylon diseña para la fricción ordinaria de la red y no para condiciones inusualmente limpias.
Esa es la parte que sigo observando, porque la recuperación falla en el margen, no en el titular.
@BabylonLabs_io #baby $BABY
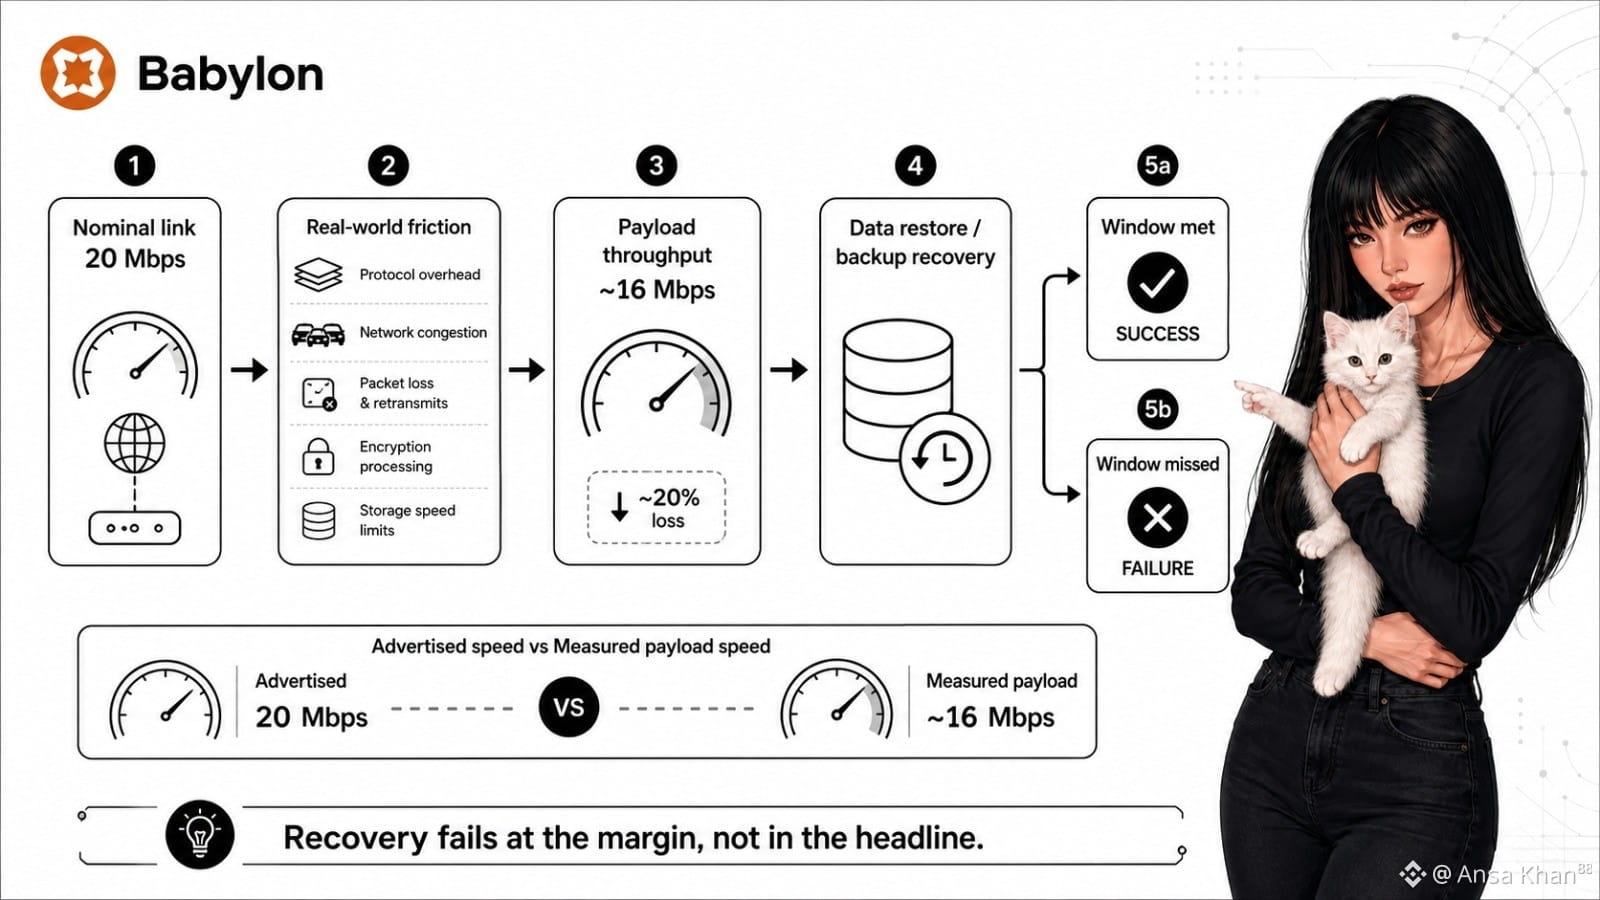
53
40
3.5k
·
--
Noté el problema de liquidez de Babylon después de poner su valor bloqueado junto a las rutas reales de negociación del token.
El punto obvio es que perder más de $600 millones en valor bloqueado se ve alarmante. Pero ese número por sí solo es débil. La expansión del producto puede continuar mientras el TVL se contrae, porque la capacidad técnica no se traduce en demanda inmediata.
La señal más difícil está en dónde ocurre el descubrimiento de precio de BABY.
Los DEX manejan solo alrededor del 13% del volumen de BABY, mientras que las plataformas centralizadas controlan el otro 87%. Incluso un aumento del 200% en la participación de los DEX todavía dejaría la mayor parte de la actividad en carriles centralizados. Empatar el flujo centralizado actual requeriría aproximadamente un 569% más de volumen en DEX, asumiendo que la actividad en CEX no cae.
Algo de debilidad aquí es normal. La liquidez on-chain a menudo se desarrolla más lentamente que los listados, integraciones y anuncios de producto.
Pero, ¿cuál es la prueba real? ¿Puede Babylon convertir el uso del protocolo en una liquidez nativa más profunda, o el token seguirá dependiendo de libros de órdenes externos mientras el ecosistema se expande en otras partes?
Esto importa porque la gobernanza, la utilidad y la retención de usuarios se vuelven más difíciles de confiar cuando el mercado principal del token está fuera del sistema que se supone que debe respaldar.
No estoy leyendo la contracción como un fracaso. Aun así, el poder de la infraestructura sin demanda on-chain es una brecha que Babylon aún no ha cerrado.
{future}(BABYUSDT)
@babylonlabs_io $BABY #baby
Noté el problema de liquidez de Babylon después de poner su valor bloqueado junto a las rutas reales de negociación del token.
El punto obvio es que perder más de $600 millones en valor bloqueado se ve alarmante. Pero ese número por sí solo es débil. La expansión del producto puede continuar mientras el TVL se contrae, porque la capacidad técnica no se traduce en demanda inmediata.
La señal más difícil está en dónde ocurre el descubrimiento de precio de BABY.
Los DEX manejan solo alrededor del 13% del volumen de BABY, mientras que las plataformas centralizadas controlan el otro 87%. Incluso un aumento del 200% en la participación de los DEX todavía dejaría la mayor parte de la actividad en carriles centralizados. Empatar el flujo centralizado actual requeriría aproximadamente un 569% más de volumen en DEX, asumiendo que la actividad en CEX no cae.
Algo de debilidad aquí es normal. La liquidez on-chain a menudo se desarrolla más lentamente que los listados, integraciones y anuncios de producto.
Pero, ¿cuál es la prueba real? ¿Puede Babylon convertir el uso del protocolo en una liquidez nativa más profunda, o el token seguirá dependiendo de libros de órdenes externos mientras el ecosistema se expande en otras partes?
Esto importa porque la gobernanza, la utilidad y la retención de usuarios se vuelven más difíciles de confiar cuando el mercado principal del token está fuera del sistema que se supone que debe respaldar.
No estoy leyendo la contracción como un fracaso. Aun así, el poder de la infraestructura sin demanda on-chain es una brecha que Babylon aún no ha cerrado.
@BabylonLabs_io $BABY #baby
El punto obvio es que perder más de $600 millones en valor bloqueado se ve alarmante. Pero ese número por sí solo es débil. La expansión del producto puede continuar mientras el TVL se contrae, porque la capacidad técnica no se traduce en demanda inmediata.
La señal más difícil está en dónde ocurre el descubrimiento de precio de BABY.
Los DEX manejan solo alrededor del 13% del volumen de BABY, mientras que las plataformas centralizadas controlan el otro 87%. Incluso un aumento del 200% en la participación de los DEX todavía dejaría la mayor parte de la actividad en carriles centralizados. Empatar el flujo centralizado actual requeriría aproximadamente un 569% más de volumen en DEX, asumiendo que la actividad en CEX no cae.
Algo de debilidad aquí es normal. La liquidez on-chain a menudo se desarrolla más lentamente que los listados, integraciones y anuncios de producto.
Pero, ¿cuál es la prueba real? ¿Puede Babylon convertir el uso del protocolo en una liquidez nativa más profunda, o el token seguirá dependiendo de libros de órdenes externos mientras el ecosistema se expande en otras partes?
Esto importa porque la gobernanza, la utilidad y la retención de usuarios se vuelven más difíciles de confiar cuando el mercado principal del token está fuera del sistema que se supone que debe respaldar.
No estoy leyendo la contracción como un fracaso. Aun así, el poder de la infraestructura sin demanda on-chain es una brecha que Babylon aún no ha cerrado.
@BabylonLabs_io $BABY #baby
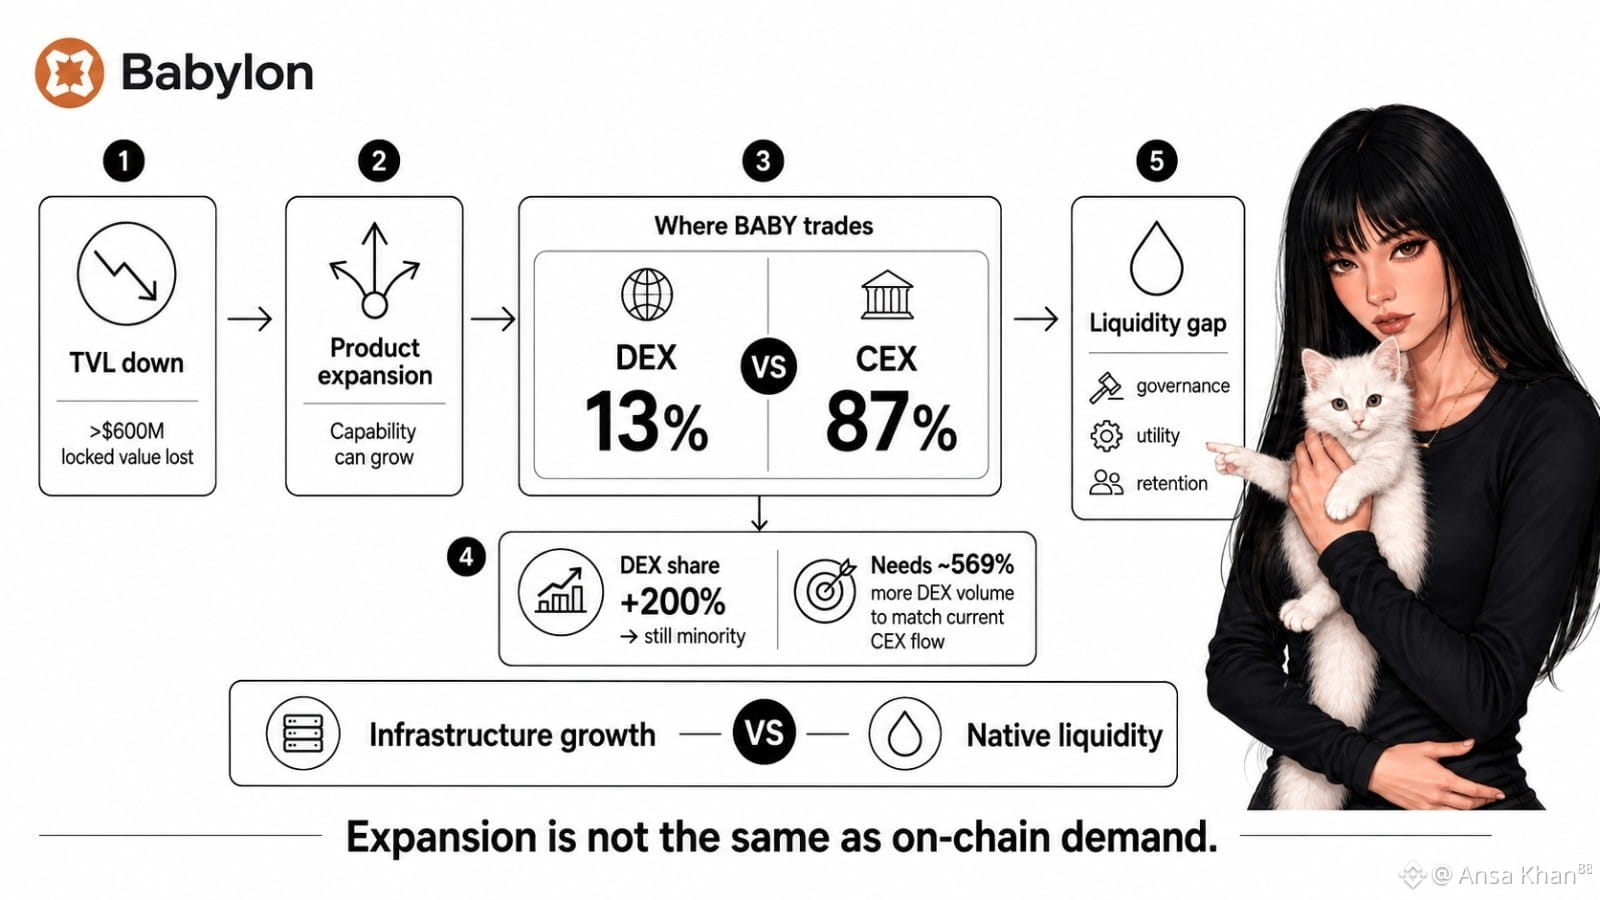
92
43
15.7k
·
--
Vi Babilonia una tanda Pre-PegIn de diez salidas, buscando primero eficiencia de comisiones. Una transacción que incluía diez salidas de bóveda se veía más limpia, más barata y más fácil de escalar.
Esa era la lectura obvia, probablemente la más débil.
El problema real aparece después de la difusión. Cada salida puede mantener su propia ruta de gasto en Bitcoin, pero las diez todavía dependen de un único evento de activación que debe completarse a tiempo. Si ese peg-in se atasca, BABY no se enfrenta a una sola bóveda retrasada. Puede encontrarse con diez usuarios esperando detrás del mismo fallo de disponibilidad.
Alguna dependencia compartida es normal. El agrupamiento existe porque repetir la sobrecarga de la entrada diez veces desperdicia espacio de bloque y eleva el costo por bóveda. La eficiencia es real.
Pero la prueba es el comportamiento bajo retraso. ¿Puede Babylon aislar la recuperación por salida, o un problema a nivel de transacción mantiene unido todo el lote? ¿Quién reacciona cuando la fecha límite empieza a acortarse? ¿La comisión absoluta mayor ligada a una sola transacción hace que la retransmisión sea más dolorosa?
Esta es la eficiencia de comisiones frente a la concentración de fallos.
BABY tiene éxito si el agrupamiento reduce el costo de entrada sin convertir un solo error operativo en una cola de diez bóvedas. Aún estoy observando un punto incómodo: rutas de gasto separadas no garantizan liveness separada.
Babylon podría ahorrar espacio aquí. La pregunta más difícil es si preserva la independencia.
{future}(BABYUSDT)
@babylonlabs_io #baby $BABY
Vi Babilonia una tanda Pre-PegIn de diez salidas, buscando primero eficiencia de comisiones. Una transacción que incluía diez salidas de bóveda se veía más limpia, más barata y más fácil de escalar.
Esa era la lectura obvia, probablemente la más débil.
El problema real aparece después de la difusión. Cada salida puede mantener su propia ruta de gasto en Bitcoin, pero las diez todavía dependen de un único evento de activación que debe completarse a tiempo. Si ese peg-in se atasca, BABY no se enfrenta a una sola bóveda retrasada. Puede encontrarse con diez usuarios esperando detrás del mismo fallo de disponibilidad.
Alguna dependencia compartida es normal. El agrupamiento existe porque repetir la sobrecarga de la entrada diez veces desperdicia espacio de bloque y eleva el costo por bóveda. La eficiencia es real.
Pero la prueba es el comportamiento bajo retraso. ¿Puede Babylon aislar la recuperación por salida, o un problema a nivel de transacción mantiene unido todo el lote? ¿Quién reacciona cuando la fecha límite empieza a acortarse? ¿La comisión absoluta mayor ligada a una sola transacción hace que la retransmisión sea más dolorosa?
Esta es la eficiencia de comisiones frente a la concentración de fallos.
BABY tiene éxito si el agrupamiento reduce el costo de entrada sin convertir un solo error operativo en una cola de diez bóvedas. Aún estoy observando un punto incómodo: rutas de gasto separadas no garantizan liveness separada.
Babylon podría ahorrar espacio aquí. La pregunta más difícil es si preserva la independencia.
@BabylonLabs_io #baby $BABY
Esa era la lectura obvia, probablemente la más débil.
El problema real aparece después de la difusión. Cada salida puede mantener su propia ruta de gasto en Bitcoin, pero las diez todavía dependen de un único evento de activación que debe completarse a tiempo. Si ese peg-in se atasca, BABY no se enfrenta a una sola bóveda retrasada. Puede encontrarse con diez usuarios esperando detrás del mismo fallo de disponibilidad.
Alguna dependencia compartida es normal. El agrupamiento existe porque repetir la sobrecarga de la entrada diez veces desperdicia espacio de bloque y eleva el costo por bóveda. La eficiencia es real.
Pero la prueba es el comportamiento bajo retraso. ¿Puede Babylon aislar la recuperación por salida, o un problema a nivel de transacción mantiene unido todo el lote? ¿Quién reacciona cuando la fecha límite empieza a acortarse? ¿La comisión absoluta mayor ligada a una sola transacción hace que la retransmisión sea más dolorosa?
Esta es la eficiencia de comisiones frente a la concentración de fallos.
BABY tiene éxito si el agrupamiento reduce el costo de entrada sin convertir un solo error operativo en una cola de diez bóvedas. Aún estoy observando un punto incómodo: rutas de gasto separadas no garantizan liveness separada.
Babylon podría ahorrar espacio aquí. La pregunta más difícil es si preserva la independencia.
@BabylonLabs_io #baby $BABY
68
54
10.9k
·
--
Parcialmente cierto
Mi primera impresión sobre el diseño de liquidación de Babylon a partir de la comisión de 0 puntos básicos. Parecía favorable para el prestatario y, además, inusualmente limpio.
Pero ese es el indicador obvio, y oculta la transferencia.
Un prestatario puede no pagar ninguna comisión de protocolo, pero aun así el valor sale de la posición mediante la bonificación al liquidador. Cerca del umbral de 1.0, Babylon puede aplicar el incentivo completo del 10% en vez de esperar una insolvencia más profunda. Así que “cero comisión” no es costo cero. Es visibilidad de la comisión frente a pérdida económica real.
Ese intercambio es comprensible. Los liquidadores necesitan un incentivo suficiente para actuar con rapidez cuando la cobertura del colateral es baja y el momento importa. Los incentivos débiles pueden dejar la deuda incobrable por más tiempo. Algo de costo es normal.
Aun así, importa más el comportamiento que la etiqueta. ¿BABY protege la solvencia actuando temprano, o la bonificación del 10% consume demasiado colateral antes de que el prestatario tenga un margen real de recuperación? Después del repago de la deuda y los costos del incentivo, ¿cuánto colchón queda realmente?
La mayoría observará si la liquidación elimina la deuda. Yo observo lo que queda después.
Babylon tiene éxito si una liquidación temprana preserva la fortaleza del sistema sin hacer que los prestatarios absorban una penalización oculta disfrazada de comisiones de protocolo cero. Mi duda es simple: una línea de “comisión limpia” aún puede producir un resultado áspero para el usuario.
{future}(BABYUSDT)
@babylonlabs_io #baby $BABY
Mi primera impresión sobre el diseño de liquidación de Babylon a partir de la comisión de 0 puntos básicos. Parecía favorable para el prestatario y, además, inusualmente limpio.
Pero ese es el indicador obvio, y oculta la transferencia.
Un prestatario puede no pagar ninguna comisión de protocolo, pero aun así el valor sale de la posición mediante la bonificación al liquidador. Cerca del umbral de 1.0, Babylon puede aplicar el incentivo completo del 10% en vez de esperar una insolvencia más profunda. Así que “cero comisión” no es costo cero. Es visibilidad de la comisión frente a pérdida económica real.
Ese intercambio es comprensible. Los liquidadores necesitan un incentivo suficiente para actuar con rapidez cuando la cobertura del colateral es baja y el momento importa. Los incentivos débiles pueden dejar la deuda incobrable por más tiempo. Algo de costo es normal.
Aun así, importa más el comportamiento que la etiqueta. ¿BABY protege la solvencia actuando temprano, o la bonificación del 10% consume demasiado colateral antes de que el prestatario tenga un margen real de recuperación? Después del repago de la deuda y los costos del incentivo, ¿cuánto colchón queda realmente?
La mayoría observará si la liquidación elimina la deuda. Yo observo lo que queda después.
Babylon tiene éxito si una liquidación temprana preserva la fortaleza del sistema sin hacer que los prestatarios absorban una penalización oculta disfrazada de comisiones de protocolo cero. Mi duda es simple: una línea de “comisión limpia” aún puede producir un resultado áspero para el usuario.
@BabylonLabs_io #baby $BABY
Pero ese es el indicador obvio, y oculta la transferencia.
Un prestatario puede no pagar ninguna comisión de protocolo, pero aun así el valor sale de la posición mediante la bonificación al liquidador. Cerca del umbral de 1.0, Babylon puede aplicar el incentivo completo del 10% en vez de esperar una insolvencia más profunda. Así que “cero comisión” no es costo cero. Es visibilidad de la comisión frente a pérdida económica real.
Ese intercambio es comprensible. Los liquidadores necesitan un incentivo suficiente para actuar con rapidez cuando la cobertura del colateral es baja y el momento importa. Los incentivos débiles pueden dejar la deuda incobrable por más tiempo. Algo de costo es normal.
Aun así, importa más el comportamiento que la etiqueta. ¿BABY protege la solvencia actuando temprano, o la bonificación del 10% consume demasiado colateral antes de que el prestatario tenga un margen real de recuperación? Después del repago de la deuda y los costos del incentivo, ¿cuánto colchón queda realmente?
La mayoría observará si la liquidación elimina la deuda. Yo observo lo que queda después.
Babylon tiene éxito si una liquidación temprana preserva la fortaleza del sistema sin hacer que los prestatarios absorban una penalización oculta disfrazada de comisiones de protocolo cero. Mi duda es simple: una línea de “comisión limpia” aún puede producir un resultado áspero para el usuario.
@BabylonLabs_io #baby $BABY
59
41
5.9k
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
HotCPIDecemberHikePriced
6,390 vistas
277 están debatiendo
Seguimiento del mercado del IPC | El IPC de EE. UU. sube un 0,4 % en octubre, por encima del 0,3 % previsto
Binance News
·10 me gusta
·15.3k vistas
AnthropicRejectsIPODelayValuationinQuestion
136,537 vistas
1,293 están debatiendo
NvidiaInvestigatesAfterHuang’sAffairApology
383,451 vistas
2,765 están debatiendo