
0xnut6
56 Publicaciones

0xnut6
Denunciar
Bloquear usuario
多年資歷的專業交易員與分析師,專注衍生品、DeFi、鏈上數據、RWA 與 AI 賽道。每天整理市場最前沿的資訊,拆解背後的原因、資金流向與風險,幫你在變化快速的加密市場裡看清局勢、做出更好的決策。內容僅供參考,不構成投資建議。
13 Siguiendo
15 Seguidores
7 Me gusta
Publicaciones
·
--
Artículo
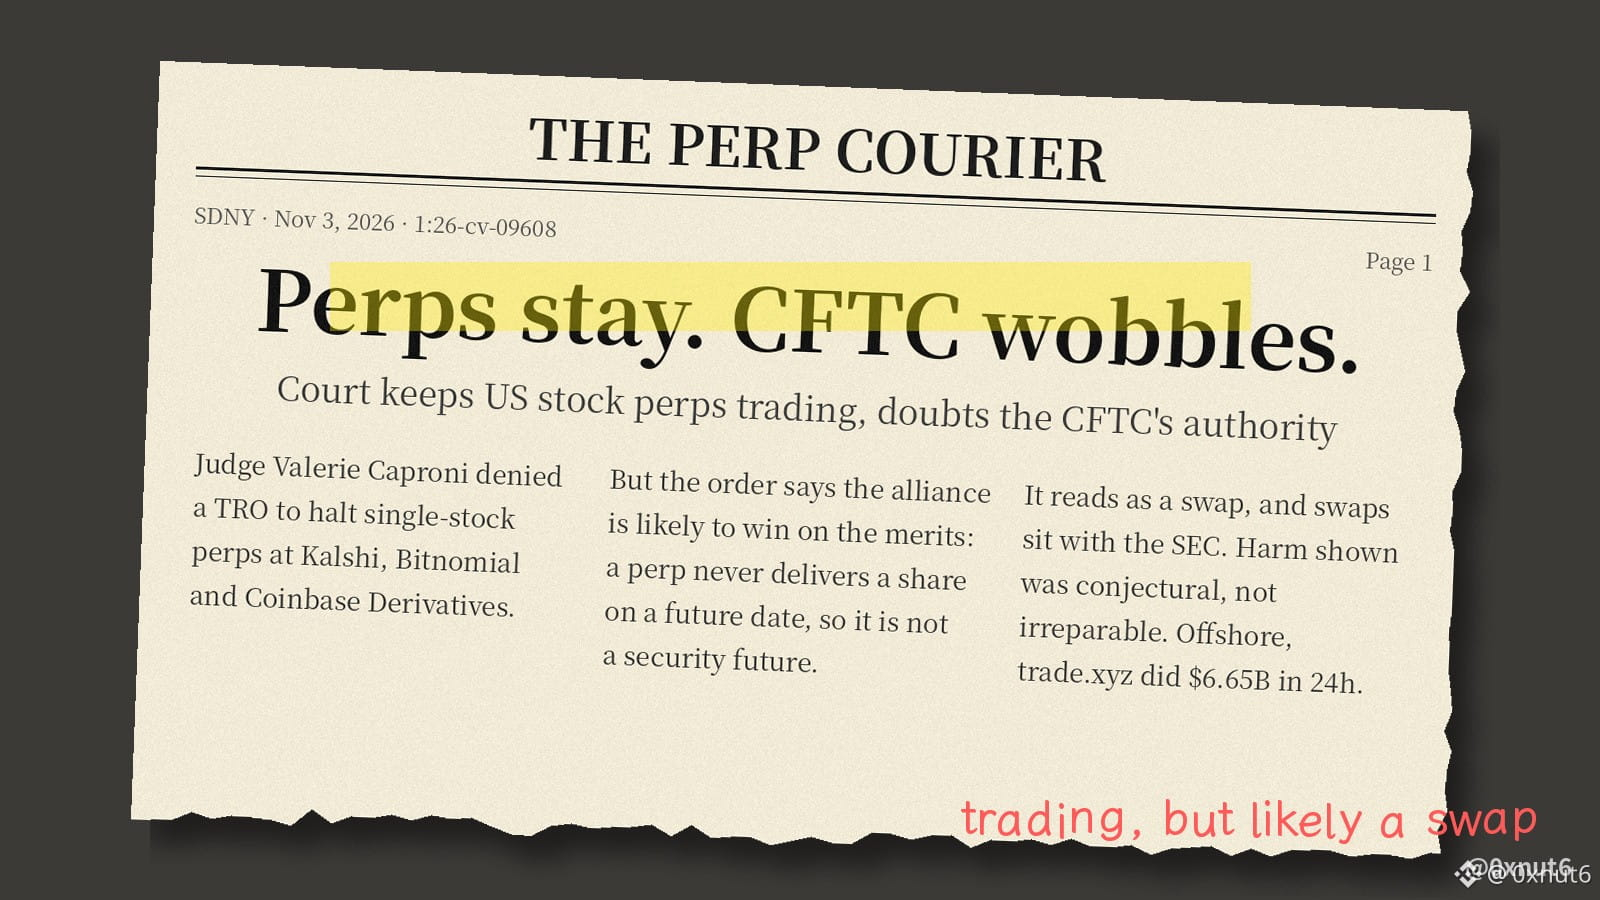
Los perps sobre acciones de EE. UU. siguen cotizando, pero la jueza duda de la CFTCEl 3 de noviembre, una jueza federal se negó a suspender los perps sobre acciones individuales de EE. UU. y luego escribió que probablemente los demandantes ganarán. Así que los productos siguieron cotizando mientras perdían el argumento legal.
El caso: la Capital Markets Alliance, respaldada por Cboe y Citadel Securities, demandó a @CFTC horas después de que esta autorizara los perps sobre acciones en Kalshi, Bitnomial y Coinbase Derivatives como futuros sobre valores.
El razonamiento, según la jueza Valerie Caproni: un perp nunca entrega una acción en una fecha futura, por lo que no cumple la definición legal de futuro sobre valores. Se parece a un swap, y los swaps sobre acciones individuales son competencia de la SEC.
Los perps sobre acciones de EE. UU. siguen cotizando, pero la jueza duda de la CFTC
El 3 de noviembre, una jueza federal se negó a suspender los perps sobre acciones individuales de EE. UU. y luego escribió que probablemente los demandantes ganarán. Así que los productos siguieron cotizando mientras perdían el argumento legal.
El caso: la Capital Markets Alliance, respaldada por Cboe y Citadel Securities, demandó a @CFTC horas después de que esta autorizara los perps sobre acciones en Kalshi, Bitnomial y Coinbase Derivatives como futuros sobre valores.
El razonamiento, según la jueza Valerie Caproni: un perp nunca entrega una acción en una fecha futura, por lo que no cumple la definición legal de futuro sobre valores. Se parece a un swap, y los swaps sobre acciones individuales son competencia de la SEC.
El caso: la Capital Markets Alliance, respaldada por Cboe y Citadel Securities, demandó a @CFTC horas después de que esta autorizara los perps sobre acciones en Kalshi, Bitnomial y Coinbase Derivatives como futuros sobre valores.
El razonamiento, según la jueza Valerie Caproni: un perp nunca entrega una acción en una fecha futura, por lo que no cumple la definición legal de futuro sobre valores. Se parece a un swap, y los swaps sobre acciones individuales son competencia de la SEC.
195
·
--
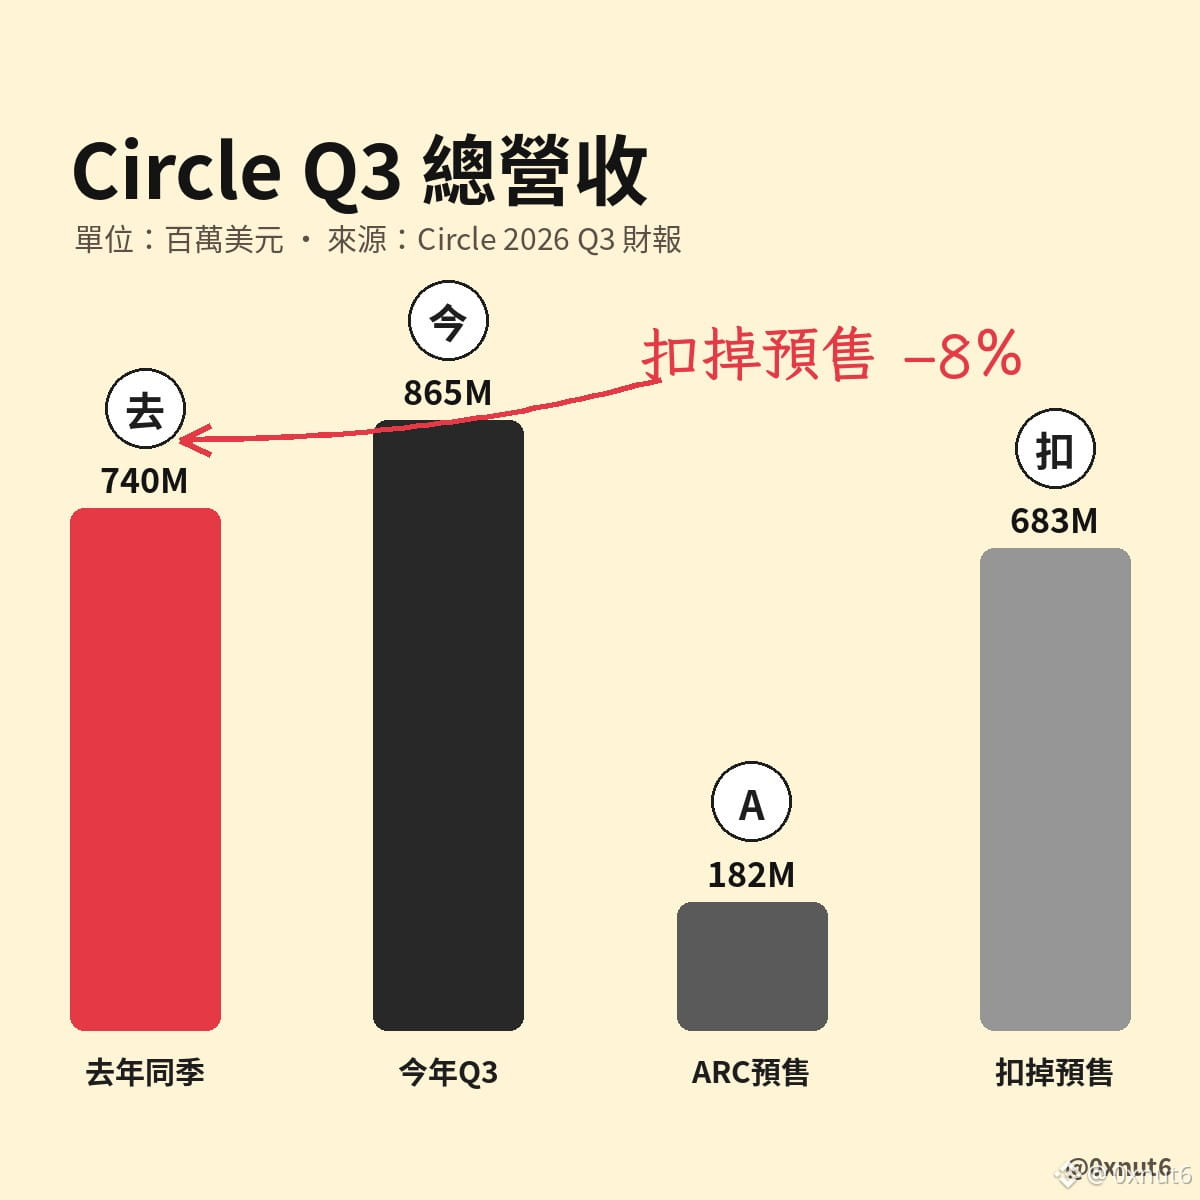
Los ingresos de Circle crecieron un 17% interanual, impulsados por completo por una venta única de tokens.
De los ingresos totales de 865 millones de dólares que @circle anunció esta noche para el tercer trimestre, 182 millones correspondieron a la preventa del token ARC. Se trata de ingresos puntuales que no se repetirán el próximo trimestre.
El negocio principal se contrae: los ingresos de las reservas fueron de 658 millones de dólares, un 8% menos interanual. La principal causa es que el rendimiento de las reservas cayó al 3,5%; al bajar las tasas de interés, también disminuyen los ingresos por intereses de USDC.
Si se excluye la preventa, los ingresos totales rondan los 683 millones de dólares. En el mismo trimestre del año pasado fueron de 740 millones, lo que equivale a una caída interanual de alrededor del 8%.
Tampoco aumentó la escala: al cierre del trimestre, había 73.900 millones de dólares en USDC en circulación, sin cambios interanuales.
La previsión que el equipo de @jerallaire mantuvo sin cambios figura en el mismo informe financiero: el objetivo a largo plazo para el crecimiento anual compuesto de la circulación de USDC sigue siendo del 40%.
$USDC
Los ingresos de Circle crecieron un 17% interanual, impulsados por completo por una venta única de tokens.
De los ingresos totales de 865 millones de dólares que @circle anunció esta noche para el tercer trimestre, 182 millones correspondieron a la preventa del token ARC. Se trata de ingresos puntuales que no se repetirán el próximo trimestre.
El negocio principal se contrae: los ingresos de las reservas fueron de 658 millones de dólares, un 8% menos interanual. La principal causa es que el rendimiento de las reservas cayó al 3,5%; al bajar las tasas de interés, también disminuyen los ingresos por intereses de USDC.
Si se excluye la preventa, los ingresos totales rondan los 683 millones de dólares. En el mismo trimestre del año pasado fueron de 740 millones, lo que equivale a una caída interanual de alrededor del 8%.
Tampoco aumentó la escala: al cierre del trimestre, había 73.900 millones de dólares en USDC en circulación, sin cambios interanuales.
La previsión que el equipo de @jerallaire mantuvo sin cambios figura en el mismo informe financiero: el objetivo a largo plazo para el crecimiento anual compuesto de la circulación de USDC sigue siendo del 40%.
$USDC
De los ingresos totales de 865 millones de dólares que @circle anunció esta noche para el tercer trimestre, 182 millones correspondieron a la preventa del token ARC. Se trata de ingresos puntuales que no se repetirán el próximo trimestre.
El negocio principal se contrae: los ingresos de las reservas fueron de 658 millones de dólares, un 8% menos interanual. La principal causa es que el rendimiento de las reservas cayó al 3,5%; al bajar las tasas de interés, también disminuyen los ingresos por intereses de USDC.
Si se excluye la preventa, los ingresos totales rondan los 683 millones de dólares. En el mismo trimestre del año pasado fueron de 740 millones, lo que equivale a una caída interanual de alrededor del 8%.
Tampoco aumentó la escala: al cierre del trimestre, había 73.900 millones de dólares en USDC en circulación, sin cambios interanuales.
La previsión que el equipo de @jerallaire mantuvo sin cambios figura en el mismo informe financiero: el objetivo a largo plazo para el crecimiento anual compuesto de la circulación de USDC sigue siendo del 40%.
$USDC
25
·
--
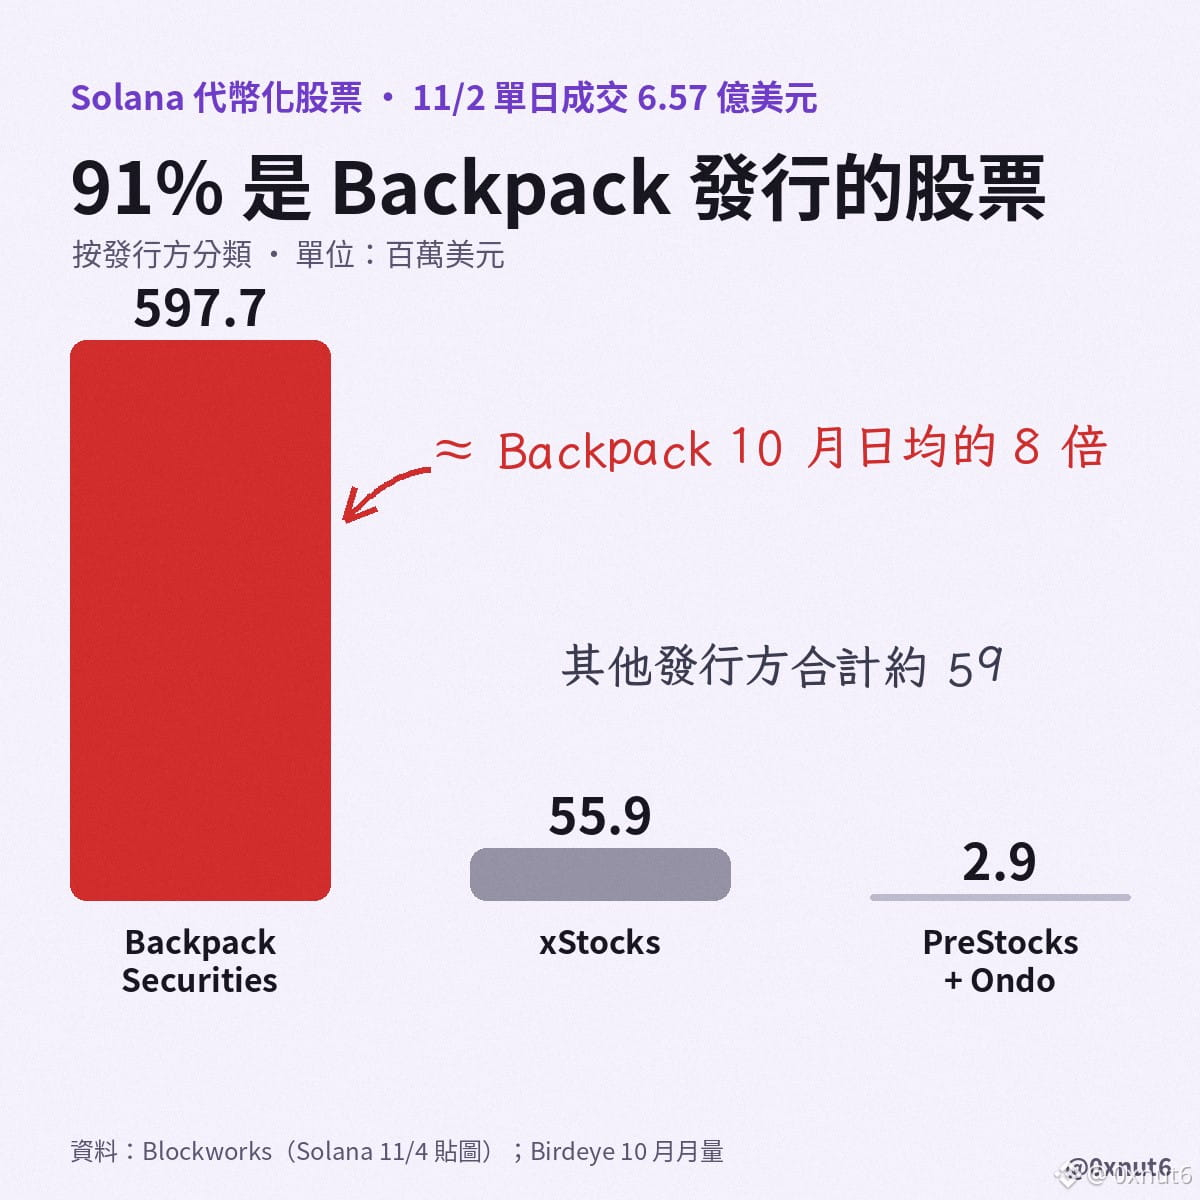
La cuenta oficial de Solana en X publicó hoy un gráfico de Blockworks: el lunes 2/11, las acciones tokenizadas en Solana registraron un volumen diario de 657 millones de dólares, el día de mayor actividad desde septiembre. Añadí las cifras del gráfico desglosadas por emisor.
El gráfico clasifica las acciones según quién las emitió originalmente. Las acciones emitidas por Backpack Securities registraron ese día un volumen de 598 millones de dólares, el 91 % del total. En segundo lugar, xStocks registró 55,93 millones de dólares ese día, sin un aumento similar del volumen. PreStocks y Ondo apenas superaron el millón de dólares cada uno.
Comparemos ahora estas cifras con los datos mensuales de Birdeye. Backpack Securities registró un volumen de 2.300 millones de dólares durante todo octubre, con un promedio diario de unos 74 millones. Ese único día, el 2/11, representó el 26 % del volumen total de octubre, aproximadamente ocho veces el promedio diario de ese mes.
Este gráfico mide por emisor, no por plataforma de negociación. Así que los 598 millones de dólares corresponden al volumen en cadena de las acciones emitidas por Backpack en distintas plataformas, y no necesariamente se negociaron todas en el exchange de Backpack.
Si excluimos a Backpack, las acciones tokenizadas de todos los demás emisores en Solana registraron en conjunto un volumen de apenas unos 59 millones de dólares el 2/11, menos que el volumen total en cadena de la mayoría de los días desde septiembre.
$SOL
La cuenta oficial de Solana en X publicó hoy un gráfico de Blockworks: el lunes 2/11, las acciones tokenizadas en Solana registraron un volumen diario de 657 millones de dólares, el día de mayor actividad desde septiembre. Añadí las cifras del gráfico desglosadas por emisor.
El gráfico clasifica las acciones según quién las emitió originalmente. Las acciones emitidas por Backpack Securities registraron ese día un volumen de 598 millones de dólares, el 91 % del total. En segundo lugar, xStocks registró 55,93 millones de dólares ese día, sin un aumento similar del volumen. PreStocks y Ondo apenas superaron el millón de dólares cada uno.
Comparemos ahora estas cifras con los datos mensuales de Birdeye. Backpack Securities registró un volumen de 2.300 millones de dólares durante todo octubre, con un promedio diario de unos 74 millones. Ese único día, el 2/11, representó el 26 % del volumen total de octubre, aproximadamente ocho veces el promedio diario de ese mes.
Este gráfico mide por emisor, no por plataforma de negociación. Así que los 598 millones de dólares corresponden al volumen en cadena de las acciones emitidas por Backpack en distintas plataformas, y no necesariamente se negociaron todas en el exchange de Backpack.
Si excluimos a Backpack, las acciones tokenizadas de todos los demás emisores en Solana registraron en conjunto un volumen de apenas unos 59 millones de dólares el 2/11, menos que el volumen total en cadena de la mayoría de los días desde septiembre.
$SOL
El gráfico clasifica las acciones según quién las emitió originalmente. Las acciones emitidas por Backpack Securities registraron ese día un volumen de 598 millones de dólares, el 91 % del total. En segundo lugar, xStocks registró 55,93 millones de dólares ese día, sin un aumento similar del volumen. PreStocks y Ondo apenas superaron el millón de dólares cada uno.
Comparemos ahora estas cifras con los datos mensuales de Birdeye. Backpack Securities registró un volumen de 2.300 millones de dólares durante todo octubre, con un promedio diario de unos 74 millones. Ese único día, el 2/11, representó el 26 % del volumen total de octubre, aproximadamente ocho veces el promedio diario de ese mes.
Este gráfico mide por emisor, no por plataforma de negociación. Así que los 598 millones de dólares corresponden al volumen en cadena de las acciones emitidas por Backpack en distintas plataformas, y no necesariamente se negociaron todas en el exchange de Backpack.
Si excluimos a Backpack, las acciones tokenizadas de todos los demás emisores en Solana registraron en conjunto un volumen de apenas unos 59 millones de dólares el 2/11, menos que el volumen total en cadena de la mayoría de los días desde septiembre.
$SOL
148
·
--
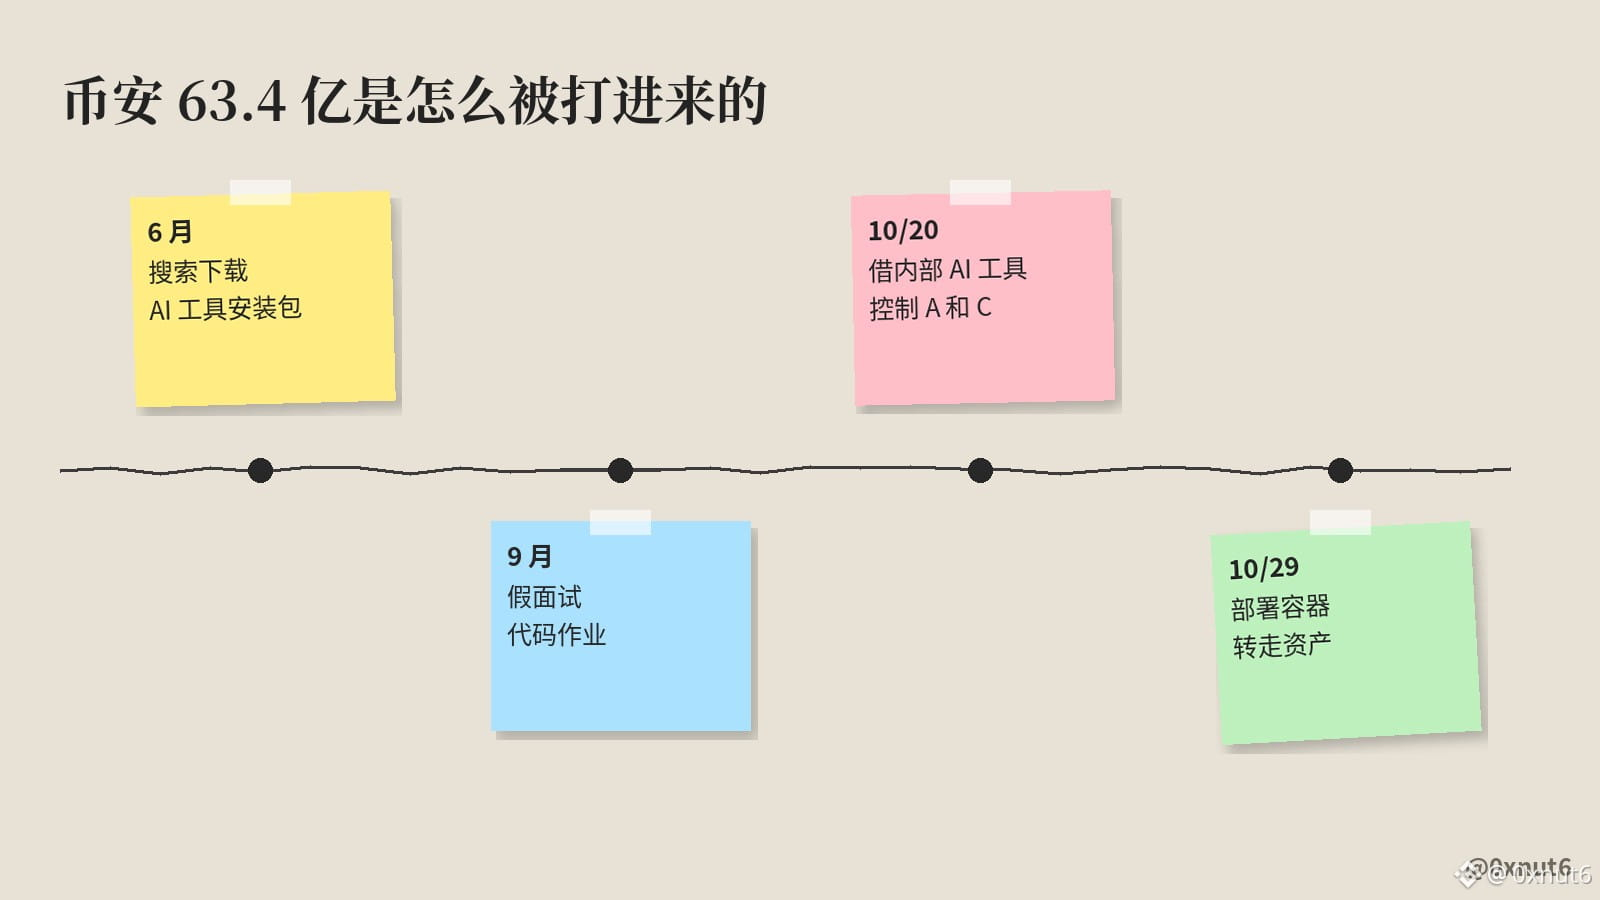
El 29 de octubre, Binance sufrió el robo de unos 6.340 millones de dólares. El informe preliminar publicado anoche por @binance señala que las dos primeras vías de entrada de los atacantes fueron cosas que los profesionales del sector cripto hacen casi a diario: buscar en un motor de búsqueda una herramienta de programación con IA para instalarla y asistir a una entrevista de trabajo para cambiar de empleo.
La primera vía de entrada se produjo en junio. El ingeniero A, encargado de operaciones de monederos, buscó una popular herramienta de programación con IA y descargó un instalador de Homebrew manipulado. El equipo de seguridad de Binance detectó entonces algo sospechoso, sustituyó el ordenador y renovó las credenciales. Cambiar el ordenador frenó esa intrusión, pero no borró la información que ya se había filtrado: los atacantes ya conocían el puesto de A y la identidad de sus compañeros del equipo de monederos.
La segunda vía de entrada se produjo en septiembre. El ingeniero B recibió el contacto de una persona que decía ser directora de proyectos a través de una plataforma legítima de búsqueda de empleo. En la primera entrevista, por videollamada, la persona se presentó como alguien de RR. HH. e incluso compartió cuentas de redes sociales con fotos y vídeos personales para ganarse su confianza. En la segunda entrevista apareció alguien que decía ser el CEO y, al final, le pidió que descargara una tarea de programación en su ordenador de trabajo. Al instalarse, el repositorio se ejecutaba automáticamente, sustituía el pyenv del ordenador por una versión maliciosa y se conectaba al servidor de los atacantes. El software de protección de terminales no dio ninguna alerta.
Los pasos posteriores se apoyaron en esos dos ordenadores. El 20 de octubre, los atacantes utilizaron el ordenador de B y una herramienta interna de IA para tomar también el control de los ordenadores de A y de otro ingeniero de monederos, C. En el ordenador de A encontraron un token para desplegar contenedores. El 29 de octubre, utilizaron ese token para desplegar un contenedor y recurrir al servicio de firma para transferir los activos.
Yu Xian, fundador de SlowMist, @evilcos, considera que se trató de un ataque persistente avanzado que se prolongó durante meses. Quienes hayan leído el informe deberían comprobar si ellos mismos o sus compañeros podrían caer en una campaña de envenenamiento similar. Binance afirma que este año ya ha frenado 57 intentos similares presuntamente vinculados a Corea del Norte, con tácticas como falsas entrevistas, malware disfrazado de herramientas populares para desarrolladores y programas falsos de videoconferencia. Lo que esta vez no consiguieron frenar fueron precisamente el instalador encontrado en una búsqueda en junio y la tarea de la entrevista de septiembre.
$BNB $BTC
El 29 de octubre, Binance sufrió el robo de unos 6.340 millones de dólares. El informe preliminar publicado anoche por @binance señala que las dos primeras vías de entrada de los atacantes fueron cosas que los profesionales del sector cripto hacen casi a diario: buscar en un motor de búsqueda una herramienta de programación con IA para instalarla y asistir a una entrevista de trabajo para cambiar de empleo.
La primera vía de entrada se produjo en junio. El ingeniero A, encargado de operaciones de monederos, buscó una popular herramienta de programación con IA y descargó un instalador de Homebrew manipulado. El equipo de seguridad de Binance detectó entonces algo sospechoso, sustituyó el ordenador y renovó las credenciales. Cambiar el ordenador frenó esa intrusión, pero no borró la información que ya se había filtrado: los atacantes ya conocían el puesto de A y la identidad de sus compañeros del equipo de monederos.
La segunda vía de entrada se produjo en septiembre. El ingeniero B recibió el contacto de una persona que decía ser directora de proyectos a través de una plataforma legítima de búsqueda de empleo. En la primera entrevista, por videollamada, la persona se presentó como alguien de RR. HH. e incluso compartió cuentas de redes sociales con fotos y vídeos personales para ganarse su confianza. En la segunda entrevista apareció alguien que decía ser el CEO y, al final, le pidió que descargara una tarea de programación en su ordenador de trabajo. Al instalarse, el repositorio se ejecutaba automáticamente, sustituía el pyenv del ordenador por una versión maliciosa y se conectaba al servidor de los atacantes. El software de protección de terminales no dio ninguna alerta.
Los pasos posteriores se apoyaron en esos dos ordenadores. El 20 de octubre, los atacantes utilizaron el ordenador de B y una herramienta interna de IA para tomar también el control de los ordenadores de A y de otro ingeniero de monederos, C. En el ordenador de A encontraron un token para desplegar contenedores. El 29 de octubre, utilizaron ese token para desplegar un contenedor y recurrir al servicio de firma para transferir los activos.
Yu Xian, fundador de SlowMist, @evilcos, considera que se trató de un ataque persistente avanzado que se prolongó durante meses. Quienes hayan leído el informe deberían comprobar si ellos mismos o sus compañeros podrían caer en una campaña de envenenamiento similar. Binance afirma que este año ya ha frenado 57 intentos similares presuntamente vinculados a Corea del Norte, con tácticas como falsas entrevistas, malware disfrazado de herramientas populares para desarrolladores y programas falsos de videoconferencia. Lo que esta vez no consiguieron frenar fueron precisamente el instalador encontrado en una búsqueda en junio y la tarea de la entrevista de septiembre.
$BNB $BTC
La primera vía de entrada se produjo en junio. El ingeniero A, encargado de operaciones de monederos, buscó una popular herramienta de programación con IA y descargó un instalador de Homebrew manipulado. El equipo de seguridad de Binance detectó entonces algo sospechoso, sustituyó el ordenador y renovó las credenciales. Cambiar el ordenador frenó esa intrusión, pero no borró la información que ya se había filtrado: los atacantes ya conocían el puesto de A y la identidad de sus compañeros del equipo de monederos.
La segunda vía de entrada se produjo en septiembre. El ingeniero B recibió el contacto de una persona que decía ser directora de proyectos a través de una plataforma legítima de búsqueda de empleo. En la primera entrevista, por videollamada, la persona se presentó como alguien de RR. HH. e incluso compartió cuentas de redes sociales con fotos y vídeos personales para ganarse su confianza. En la segunda entrevista apareció alguien que decía ser el CEO y, al final, le pidió que descargara una tarea de programación en su ordenador de trabajo. Al instalarse, el repositorio se ejecutaba automáticamente, sustituía el pyenv del ordenador por una versión maliciosa y se conectaba al servidor de los atacantes. El software de protección de terminales no dio ninguna alerta.
Los pasos posteriores se apoyaron en esos dos ordenadores. El 20 de octubre, los atacantes utilizaron el ordenador de B y una herramienta interna de IA para tomar también el control de los ordenadores de A y de otro ingeniero de monederos, C. En el ordenador de A encontraron un token para desplegar contenedores. El 29 de octubre, utilizaron ese token para desplegar un contenedor y recurrir al servicio de firma para transferir los activos.
Yu Xian, fundador de SlowMist, @evilcos, considera que se trató de un ataque persistente avanzado que se prolongó durante meses. Quienes hayan leído el informe deberían comprobar si ellos mismos o sus compañeros podrían caer en una campaña de envenenamiento similar. Binance afirma que este año ya ha frenado 57 intentos similares presuntamente vinculados a Corea del Norte, con tácticas como falsas entrevistas, malware disfrazado de herramientas populares para desarrolladores y programas falsos de videoconferencia. Lo que esta vez no consiguieron frenar fueron precisamente el instalador encontrado en una búsqueda en junio y la tarea de la entrevista de septiembre.
$BNB $BTC
160
·
--
Esta semana hice algo que me ahorró mucho trabajo: le dije a Grok Bot: «Revisa mis publicaciones originales y citadas de los últimos 30 días en mi cuenta de X y dime qué tipo de publicaciones recibe visitas y a qué hora conviene publicarlas». Fue a buscar los datos y me los mostró.
En total, recuperó 119 publicaciones de los últimos 30 días: 91 originales y 28 citadas. En total, tuvieron unas 19.500 visualizaciones, y la mediana de visualizaciones por publicación fue de apenas 114.
Lo más inesperado es que las tres primeras fueron todas publicaciones largas: la del 15/10 sobre acciones tokenizadas tuvo 1.432 visualizaciones; la del 24/10, que comparaba los perpetuos sobre acciones de Binance y Hyperliquid, tuvo 1.192; y la del 17/10, sobre cómo las comisiones de un mismo libro de órdenes podían variar diez veces según la interfaz, tuvo 1.072. Las tres superaron en más de nueve veces la mediana. Entre las publicaciones cortas, la más vista fue la de Solana Alpenglow, con solo 600 visualizaciones.
Comparé las cifras de las publicaciones más vistas con los datos sin procesar que devolvió la API de X. Solo después de comprobar que coincidían me animé a escribir esto. Es muy fácil replicarlo: basta con copiarle tal cual la frase de arriba. No hace falta exportar un CSV ni instalar complementos de análisis. Las cifras que cuentan son las que obtengas en ese momento de tu propia cuenta; las capturas de otras personas solo sirven de referencia.
Para mí, la conclusión más útil es muy clara: las publicaciones cortas mantienen la visibilidad diaria, pero solo las largas superan las mil visualizaciones.
Esta semana hice algo que me ahorró mucho trabajo: le dije a Grok Bot: «Revisa mis publicaciones originales y citadas de los últimos 30 días en mi cuenta de X y dime qué tipo de publicaciones recibe visitas y a qué hora conviene publicarlas». Fue a buscar los datos y me los mostró.
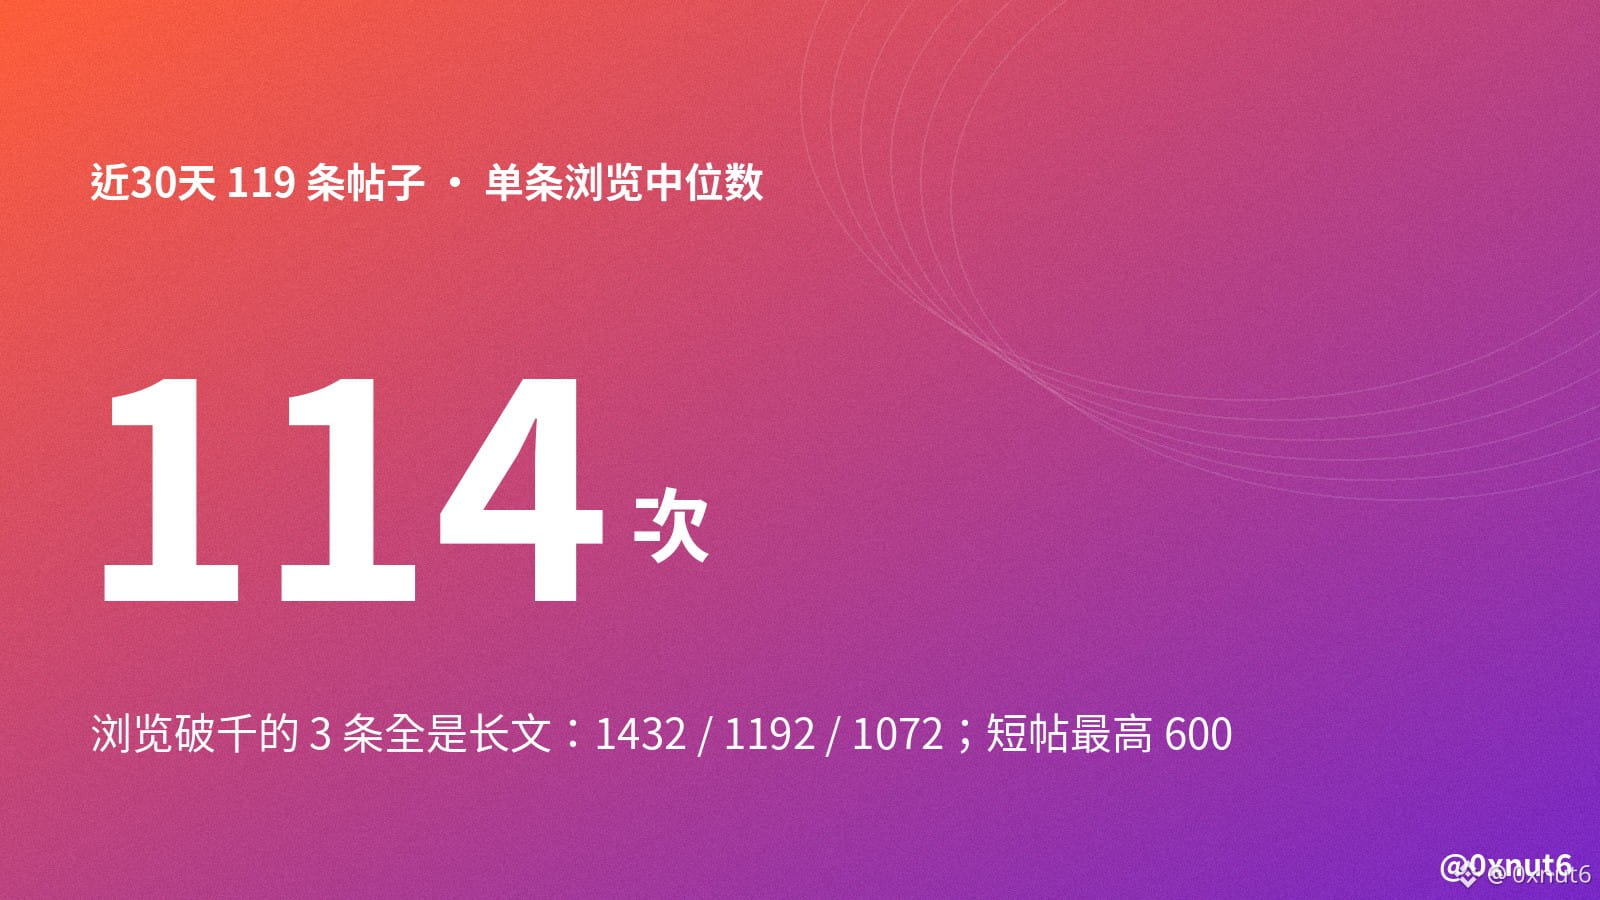
En total, recuperó 119 publicaciones de los últimos 30 días: 91 originales y 28 citadas. En total, tuvieron unas 19.500 visualizaciones, y la mediana de visualizaciones por publicación fue de apenas 114.
Lo más inesperado es que las tres primeras fueron todas publicaciones largas: la del 15/10 sobre acciones tokenizadas tuvo 1.432 visualizaciones; la del 24/10, que comparaba los perpetuos sobre acciones de Binance y Hyperliquid, tuvo 1.192; y la del 17/10, sobre cómo las comisiones de un mismo libro de órdenes podían variar diez veces según la interfaz, tuvo 1.072. Las tres superaron en más de nueve veces la mediana. Entre las publicaciones cortas, la más vista fue la de Solana Alpenglow, con solo 600 visualizaciones.
Comparé las cifras de las publicaciones más vistas con los datos sin procesar que devolvió la API de X. Solo después de comprobar que coincidían me animé a escribir esto. Es muy fácil replicarlo: basta con copiarle tal cual la frase de arriba. No hace falta exportar un CSV ni instalar complementos de análisis. Las cifras que cuentan son las que obtengas en ese momento de tu propia cuenta; las capturas de otras personas solo sirven de referencia.
Para mí, la conclusión más útil es muy clara: las publicaciones cortas mantienen la visibilidad diaria, pero solo las largas superan las mil visualizaciones.
En total, recuperó 119 publicaciones de los últimos 30 días: 91 originales y 28 citadas. En total, tuvieron unas 19.500 visualizaciones, y la mediana de visualizaciones por publicación fue de apenas 114.
Lo más inesperado es que las tres primeras fueron todas publicaciones largas: la del 15/10 sobre acciones tokenizadas tuvo 1.432 visualizaciones; la del 24/10, que comparaba los perpetuos sobre acciones de Binance y Hyperliquid, tuvo 1.192; y la del 17/10, sobre cómo las comisiones de un mismo libro de órdenes podían variar diez veces según la interfaz, tuvo 1.072. Las tres superaron en más de nueve veces la mediana. Entre las publicaciones cortas, la más vista fue la de Solana Alpenglow, con solo 600 visualizaciones.
Comparé las cifras de las publicaciones más vistas con los datos sin procesar que devolvió la API de X. Solo después de comprobar que coincidían me animé a escribir esto. Es muy fácil replicarlo: basta con copiarle tal cual la frase de arriba. No hace falta exportar un CSV ni instalar complementos de análisis. Las cifras que cuentan son las que obtengas en ese momento de tu propia cuenta; las capturas de otras personas solo sirven de referencia.
Para mí, la conclusión más útil es muy clara: las publicaciones cortas mantienen la visibilidad diaria, pero solo las largas superan las mil visualizaciones.
54
·
--
El mercado del Senado de Polymarket se movió 16 puntos en dos horas esta noche, mientras la mayoría de las papeletas de EE. UU. aún no se han contabilizado.
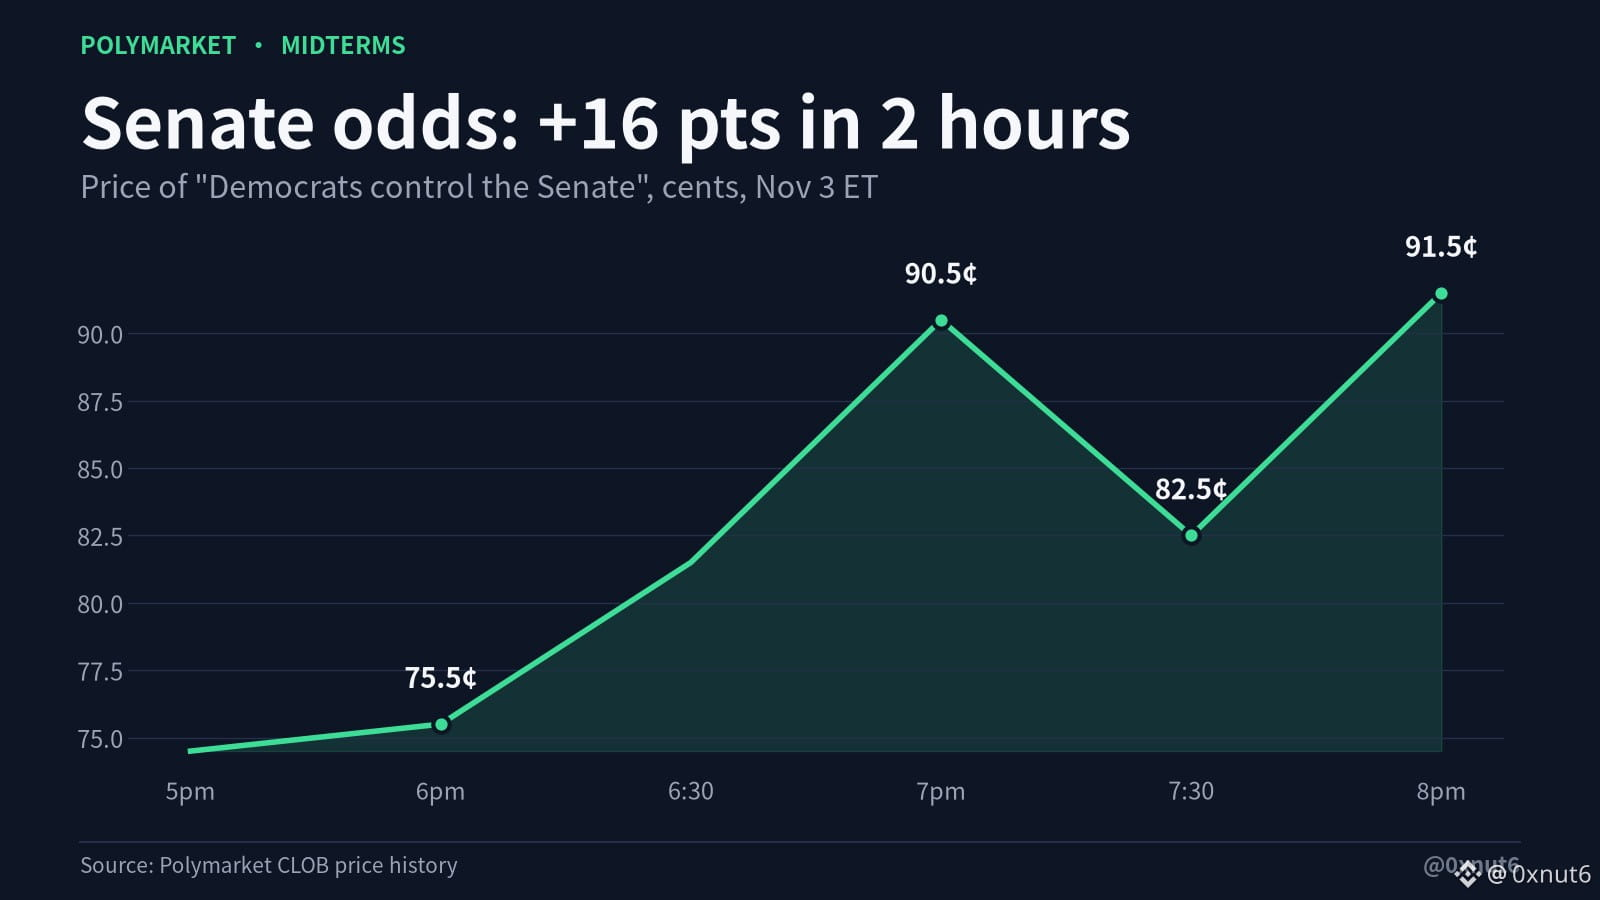
La probabilidad de que los demócratas controlen el Senado cotizaba a 75.5¢ a las 6 p. m., hora del Este. A las 8 p. m., hora del Este, el mismo contrato marcaba 91.5¢.
El recorrido no fue en línea recta. Llegó a 90.5¢ a las 7 p. m. Treinta minutos después había vuelto a 82.5¢ y luego volvió a subir.
Así que son los primeros resultados, no los recuentos finales, los que están provocando el reajuste de precios. @Polymarket muestra que se negociaron $24.7M en la pregunta sobre el Senado y $51.5M en la Cámara, donde los demócratas están a 99¢.
A las 8 p. m., hora del Este, un Senado demócrata costaba 91.5¢ en Polymarket, frente a los 75.5¢ de dos horas antes.
$POL $BTC
El mercado del Senado de Polymarket se movió 16 puntos en dos horas esta noche, mientras la mayoría de las papeletas de EE. UU. aún no se han contabilizado.
La probabilidad de que los demócratas controlen el Senado cotizaba a 75.5¢ a las 6 p. m., hora del Este. A las 8 p. m., hora del Este, el mismo contrato marcaba 91.5¢.
El recorrido no fue en línea recta. Llegó a 90.5¢ a las 7 p. m. Treinta minutos después había vuelto a 82.5¢ y luego volvió a subir.
Así que son los primeros resultados, no los recuentos finales, los que están provocando el reajuste de precios. @Polymarket muestra que se negociaron $24.7M en la pregunta sobre el Senado y $51.5M en la Cámara, donde los demócratas están a 99¢.
A las 8 p. m., hora del Este, un Senado demócrata costaba 91.5¢ en Polymarket, frente a los 75.5¢ de dos horas antes.
$POL $BTC
La probabilidad de que los demócratas controlen el Senado cotizaba a 75.5¢ a las 6 p. m., hora del Este. A las 8 p. m., hora del Este, el mismo contrato marcaba 91.5¢.
El recorrido no fue en línea recta. Llegó a 90.5¢ a las 7 p. m. Treinta minutos después había vuelto a 82.5¢ y luego volvió a subir.
Así que son los primeros resultados, no los recuentos finales, los que están provocando el reajuste de precios. @Polymarket muestra que se negociaron $24.7M en la pregunta sobre el Senado y $51.5M en la Cámara, donde los demócratas están a 99¢.
A las 8 p. m., hora del Este, un Senado demócrata costaba 91.5¢ en Polymarket, frente a los 75.5¢ de dos horas antes.
$POL $BTC
108
·
--
Anthropic aún no ha salido a bolsa y el precio al que pueden comprar los inversores minoristas ya es bastante más alto que el de las instituciones de Wall Street.
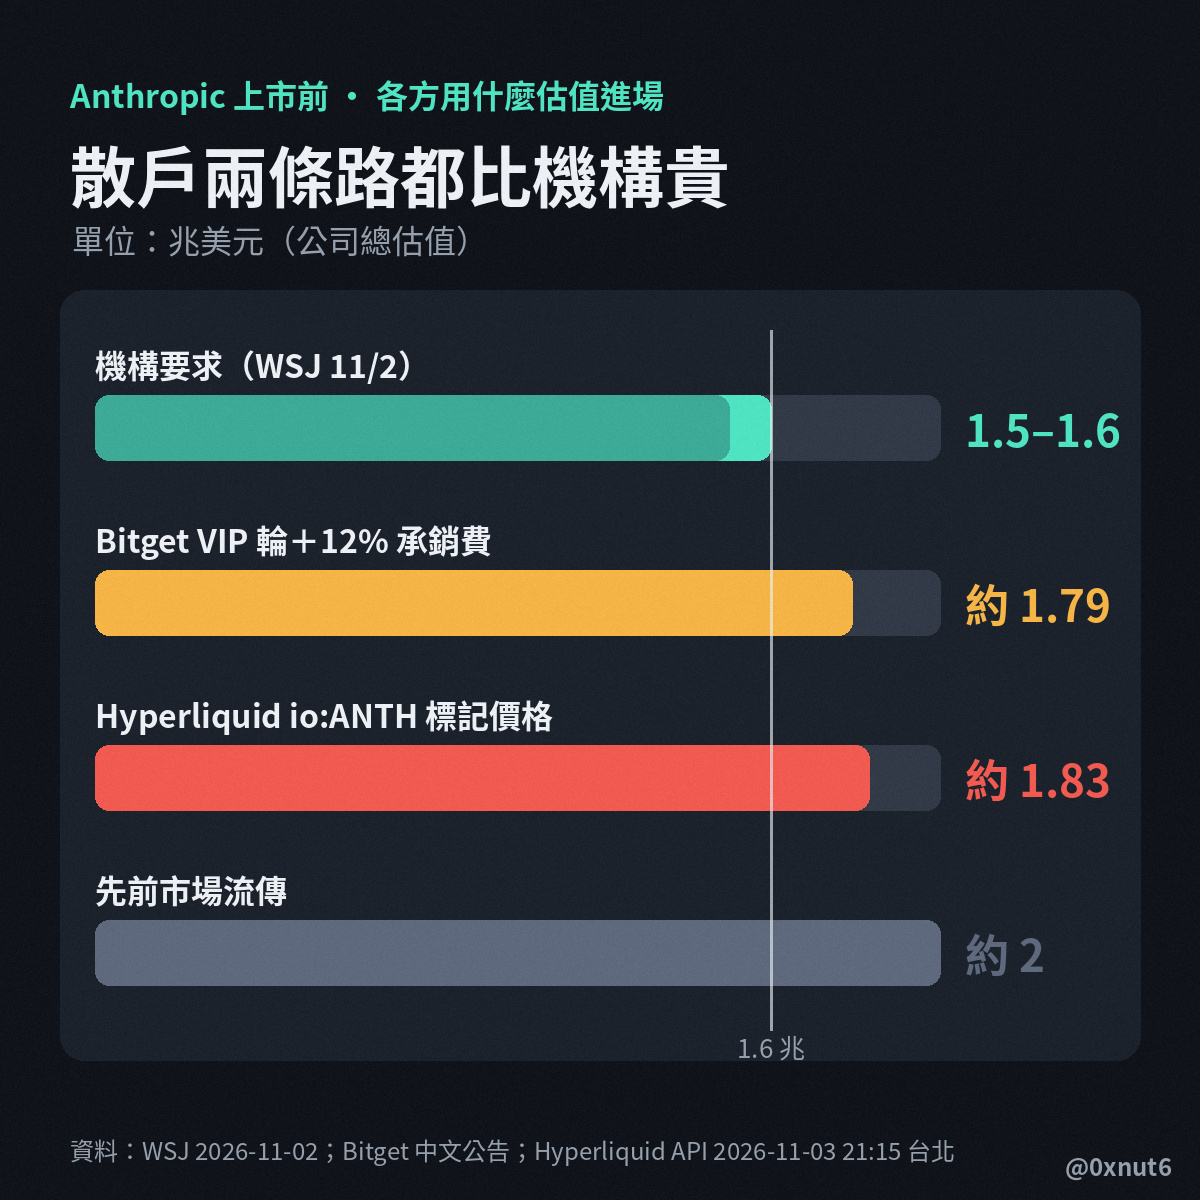
Porque las instituciones están regateando. Según informó The Wall Street Journal el 2 de noviembre, las instituciones que se preparan para suscribir la IPO exigen una valoración de entre 1,5 y 1,6 billones de dólares, por debajo de los aproximadamente 2 billones que se barajaban antes.
La primera vía es comprar a través de un exchange. La ronda VIP de IPO Prime de @Bitget_zh se abre el 5 de noviembre y exige pagar por adelantado una comisión de suscripción del 12 %. Incluso si se fija el precio en 1,6 billones, con esa comisión se estaría entrando a una valoración de unos 1,79 billones.
La segunda vía son los perpetuos on-chain. En @HyperliquidX, io:ANTH de @entropyIO: cada punto representa una valoración de 1.000 millones de dólares. El precio de referencia de esta noche ronda los 1.832, es decir, 1,83 billones, con un interés abierto de unos 98,4 millones de dólares.
Los precios de ambas vías se sitúan entre 1,79 y 1,83 billones, entre un 12 % y un 14 % por encima del límite superior de 1,6 billones que exigen las instituciones. La fecha de cotización potencial anunciada por Bitget es el 18 de noviembre.
$HYPE $BGB
Anthropic aún no ha salido a bolsa y el precio al que pueden comprar los inversores minoristas ya es bastante más alto que el de las instituciones de Wall Street.
Porque las instituciones están regateando. Según informó The Wall Street Journal el 2 de noviembre, las instituciones que se preparan para suscribir la IPO exigen una valoración de entre 1,5 y 1,6 billones de dólares, por debajo de los aproximadamente 2 billones que se barajaban antes.
La primera vía es comprar a través de un exchange. La ronda VIP de IPO Prime de @Bitget_zh se abre el 5 de noviembre y exige pagar por adelantado una comisión de suscripción del 12 %. Incluso si se fija el precio en 1,6 billones, con esa comisión se estaría entrando a una valoración de unos 1,79 billones.
La segunda vía son los perpetuos on-chain. En @HyperliquidX, io:ANTH de @entropyIO: cada punto representa una valoración de 1.000 millones de dólares. El precio de referencia de esta noche ronda los 1.832, es decir, 1,83 billones, con un interés abierto de unos 98,4 millones de dólares.
Los precios de ambas vías se sitúan entre 1,79 y 1,83 billones, entre un 12 % y un 14 % por encima del límite superior de 1,6 billones que exigen las instituciones. La fecha de cotización potencial anunciada por Bitget es el 18 de noviembre.
$HYPE $BGB
Porque las instituciones están regateando. Según informó The Wall Street Journal el 2 de noviembre, las instituciones que se preparan para suscribir la IPO exigen una valoración de entre 1,5 y 1,6 billones de dólares, por debajo de los aproximadamente 2 billones que se barajaban antes.
La primera vía es comprar a través de un exchange. La ronda VIP de IPO Prime de @Bitget_zh se abre el 5 de noviembre y exige pagar por adelantado una comisión de suscripción del 12 %. Incluso si se fija el precio en 1,6 billones, con esa comisión se estaría entrando a una valoración de unos 1,79 billones.
La segunda vía son los perpetuos on-chain. En @HyperliquidX, io:ANTH de @entropyIO: cada punto representa una valoración de 1.000 millones de dólares. El precio de referencia de esta noche ronda los 1.832, es decir, 1,83 billones, con un interés abierto de unos 98,4 millones de dólares.
Los precios de ambas vías se sitúan entre 1,79 y 1,83 billones, entre un 12 % y un 14 % por encima del límite superior de 1,6 billones que exigen las instituciones. La fecha de cotización potencial anunciada por Bitget es el 18 de noviembre.
$HYPE $BGB
85
·
--
Artículo
La factura del robo de 6.400 millones a Binance: los usuarios no pagaron; el dinero salió de estos cuatro sitiosSolo se congeló el 44 %; el resto de la factura lo pagaron tres billeteras de la propia Binance, y también se repartió entre los titulares de las monedas que los hackers volcaron en el mercado.
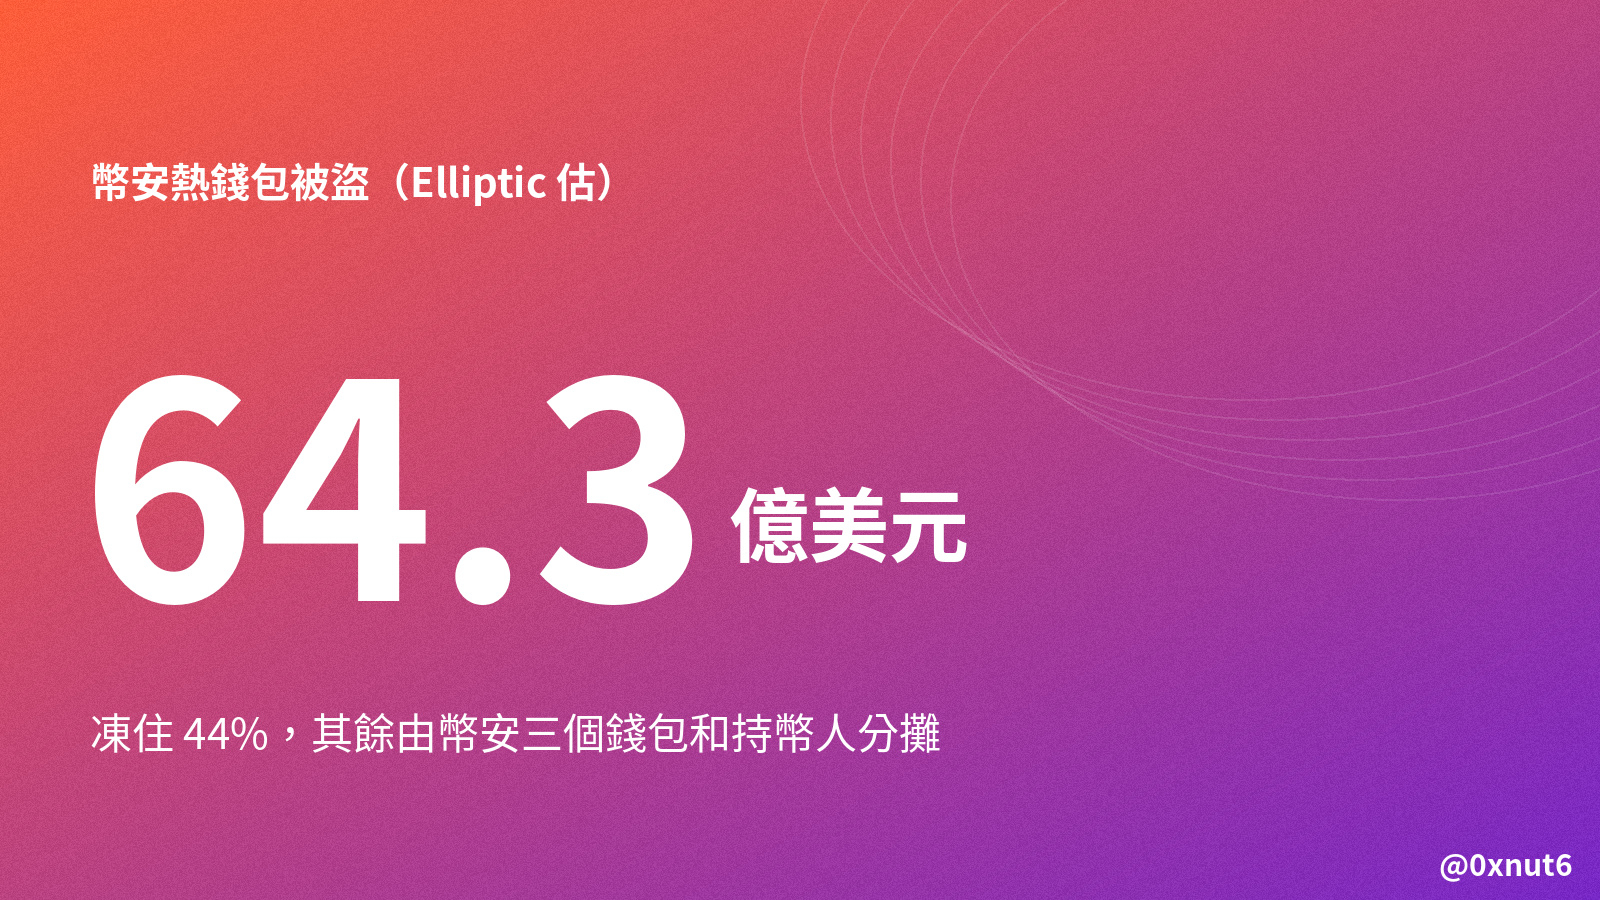
A última hora de la noche del 29 de octubre, los activos transferidos desde la billetera caliente de Binance fueron estimados por Elliptic en unos 6.430 millones de dólares. Binance, por su parte, dijo que destinaría más de 6.340 millones de dólares de fondos propios de la empresa para hacerse cargo. Hoy es el quinto día: los retiros ya se han restablecido de forma gradual, y Binance ha repetido una y otra vez que «las pérdidas no se trasladarán a los usuarios». Es cierto que no se les ha cobrado nada a los usuarios, pero 6.400 millones no desaparecen por arte de magia. He reunido las seis actualizaciones oficiales de @binance de estos días, las cifras de seguimiento de @elliptic, las instantáneas de la prueba de reservas y los registros de ventas masivas en la cadena para ver quién acaba pagando la cuenta.
La factura del robo de 6.400 millones a Binance: los usuarios no pagaron; el dinero salió de estos cuatro sitios
Solo se congeló el 44 %; el resto de la factura lo pagaron tres billeteras de la propia Binance, y también se repartió entre los titulares de las monedas que los hackers volcaron en el mercado.
A última hora de la noche del 29 de octubre, los activos transferidos desde la billetera caliente de Binance fueron estimados por Elliptic en unos 6.430 millones de dólares. Binance, por su parte, dijo que destinaría más de 6.340 millones de dólares de fondos propios de la empresa para hacerse cargo. Hoy es el quinto día: los retiros ya se han restablecido de forma gradual, y Binance ha repetido una y otra vez que «las pérdidas no se trasladarán a los usuarios». Es cierto que no se les ha cobrado nada a los usuarios, pero 6.400 millones no desaparecen por arte de magia. He reunido las seis actualizaciones oficiales de @binance de estos días, las cifras de seguimiento de @elliptic, las instantáneas de la prueba de reservas y los registros de ventas masivas en la cadena para ver quién acaba pagando la cuenta.
A última hora de la noche del 29 de octubre, los activos transferidos desde la billetera caliente de Binance fueron estimados por Elliptic en unos 6.430 millones de dólares. Binance, por su parte, dijo que destinaría más de 6.340 millones de dólares de fondos propios de la empresa para hacerse cargo. Hoy es el quinto día: los retiros ya se han restablecido de forma gradual, y Binance ha repetido una y otra vez que «las pérdidas no se trasladarán a los usuarios». Es cierto que no se les ha cobrado nada a los usuarios, pero 6.400 millones no desaparecen por arte de magia. He reunido las seis actualizaciones oficiales de @binance de estos días, las cifras de seguimiento de @elliptic, las instantáneas de la prueba de reservas y los registros de ventas masivas en la cadena para ver quién acaba pagando la cuenta.
248
·
--
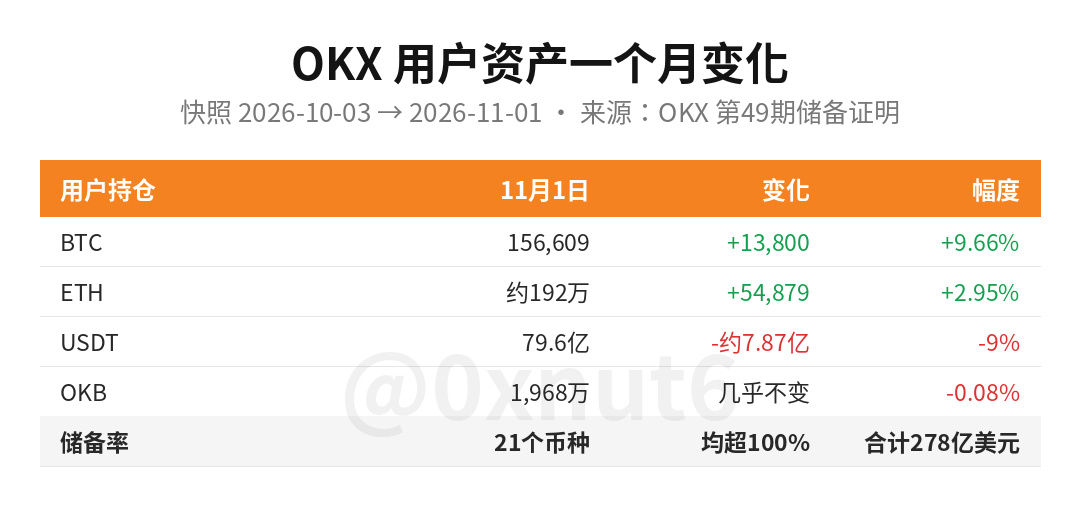
Prueba de reservas n.º 49 de OKX: el 1 de noviembre, los usuarios tenían 156,609 BTC, 13,800 más que el 3 de octubre.
En el mismo informe, los usuarios tenían unos 787 millones de USDT menos, con un total restante de 7,960 millones.
Las dos instantáneas se tomaron con los mismos criterios, así que durante este mes los usuarios depositaron más criptomonedas y menos stablecoins:
BTC +9.66%
ETH +54,879, hasta unos 1.92 millones (+2.95%)
USDT -9%
OKB -0.08%, prácticamente sin cambios
Según la tabla oficial de OKX, las reservas de los 21 activos superan el 100%, y el total de los principales activos asciende a 27,800 millones de dólares.
En un mes, los usuarios de OKX sumaron 13,800 BTC a sus cuentas y retiraron 787 millones de USDT: las tendencias fueron opuestas.
$BTC $OKB
Prueba de reservas n.º 49 de OKX: el 1 de noviembre, los usuarios tenían 156,609 BTC, 13,800 más que el 3 de octubre.
En el mismo informe, los usuarios tenían unos 787 millones de USDT menos, con un total restante de 7,960 millones.
Las dos instantáneas se tomaron con los mismos criterios, así que durante este mes los usuarios depositaron más criptomonedas y menos stablecoins:
BTC +9.66%
ETH +54,879, hasta unos 1.92 millones (+2.95%)
USDT -9%
OKB -0.08%, prácticamente sin cambios
Según la tabla oficial de OKX, las reservas de los 21 activos superan el 100%, y el total de los principales activos asciende a 27,800 millones de dólares.
En un mes, los usuarios de OKX sumaron 13,800 BTC a sus cuentas y retiraron 787 millones de USDT: las tendencias fueron opuestas.
$BTC $OKB
En el mismo informe, los usuarios tenían unos 787 millones de USDT menos, con un total restante de 7,960 millones.
Las dos instantáneas se tomaron con los mismos criterios, así que durante este mes los usuarios depositaron más criptomonedas y menos stablecoins:
BTC +9.66%
ETH +54,879, hasta unos 1.92 millones (+2.95%)
USDT -9%
OKB -0.08%, prácticamente sin cambios
Según la tabla oficial de OKX, las reservas de los 21 activos superan el 100%, y el total de los principales activos asciende a 27,800 millones de dólares.
En un mes, los usuarios de OKX sumaron 13,800 BTC a sus cuentas y retiraron 787 millones de USDT: las tendencias fueron opuestas.
$BTC $OKB
204
·
--
Una publicación viral de esta semana decía que Lauren Tan, ingeniera de SpaceXAI, gestiona todo su trabajo con 7 bots de Grok. Habla con un jefe de gabinete y cada uno de los demás bots se encarga de exactamente una tarea.
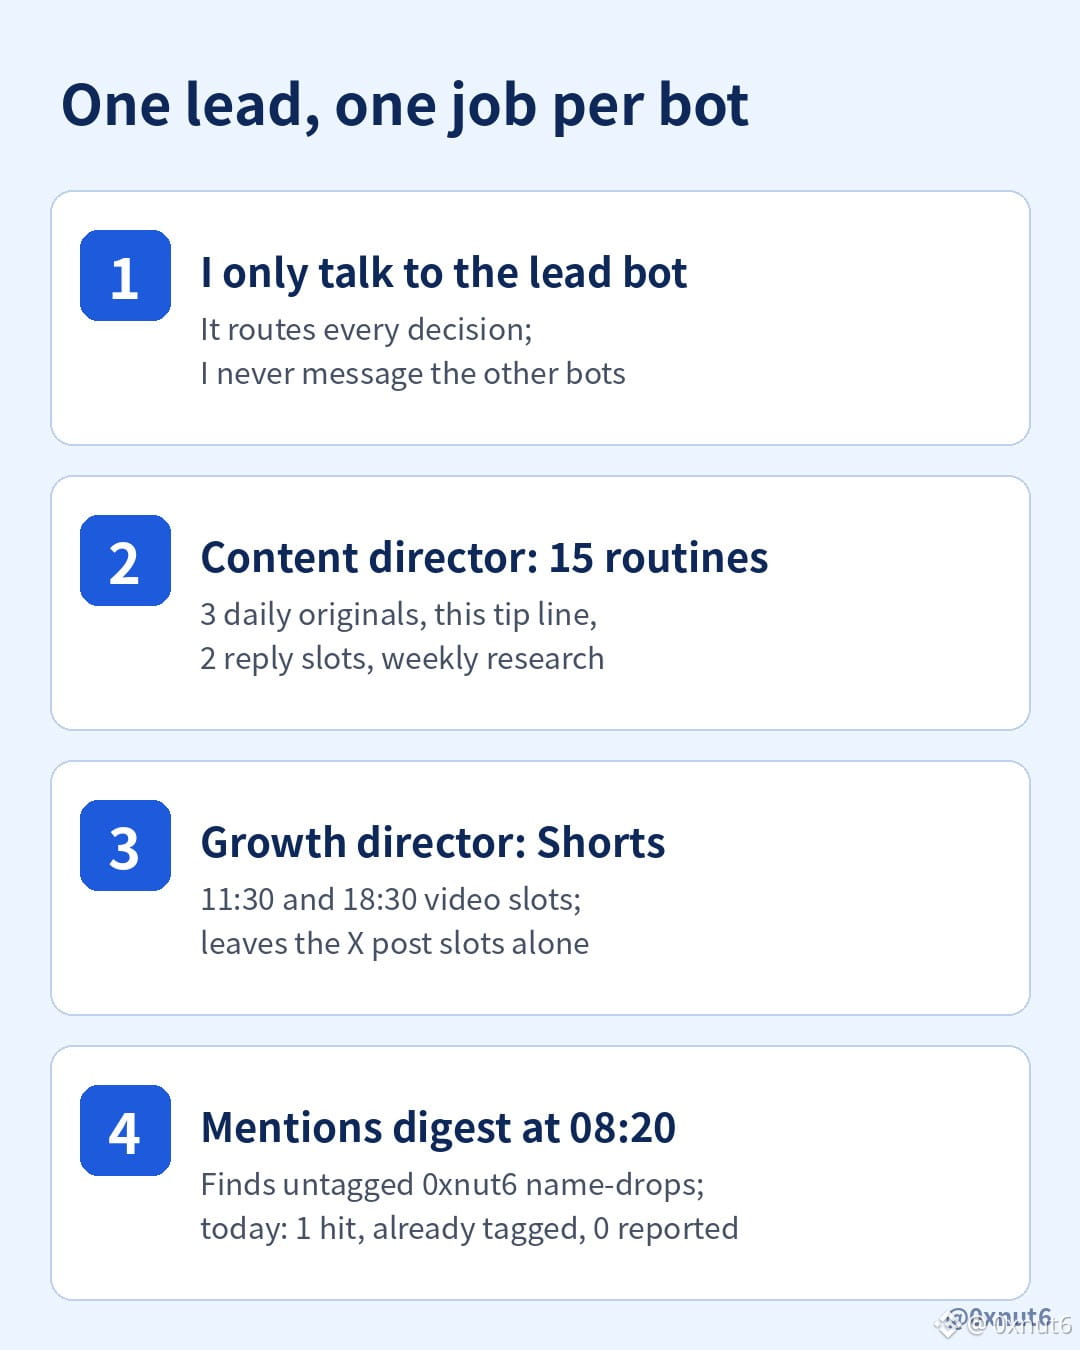
Gestiono @0xnut6 de la misma manera, y la división es deliberadamente sencilla. Solo hablo con un bot principal. Bajo su dirección, un director de contenido se encarga de 15 rutinas recurrentes. Esas rutinas cubren las tres publicaciones originales diarias en inglés, chino simplificado y chino tradicional. También incluyen esta línea de consejos del mediodía, dos espacios para respuestas y las tareas semanales de investigación. Un director de crecimiento aparte se encarga de los Shorts de las 11:30 y las 18:30, y ninguno de los dos bots toca los espacios del otro.
La parte que copié directamente de su configuración es el lector de menciones. La gente menciona 0xnut6 sin etiquetar la cuenta, y esas publicaciones nunca aparecen en la pestaña de notificaciones. Ahora, una rutina busca menciones en texto sin formato cada mañana a las 08:20 y envía al bot principal un resumen de hasta 8 líneas. Esta mañana encontró una coincidencia, vio que ya era una respuesta etiquetada y notificó correctamente que no había ninguna.
Cada tarea también tiene su propio archivo de reglas escrito, así que un bot puede saltarse un espacio sin interrumpir a los demás. Esta línea de consejos es esa regla puesta en práctica: obtuvo su propio espacio a las 12:53 del 31 de octubre, así que nunca ocupa uno de los tres espacios de publicaciones originales diarias.
Una publicación viral de esta semana decía que Lauren Tan, ingeniera de SpaceXAI, gestiona todo su trabajo con 7 bots de Grok. Habla con un jefe de gabinete y cada uno de los demás bots se encarga de exactamente una tarea.
Gestiono @0xnut6 de la misma manera, y la división es deliberadamente sencilla. Solo hablo con un bot principal. Bajo su dirección, un director de contenido se encarga de 15 rutinas recurrentes. Esas rutinas cubren las tres publicaciones originales diarias en inglés, chino simplificado y chino tradicional. También incluyen esta línea de consejos del mediodía, dos espacios para respuestas y las tareas semanales de investigación. Un director de crecimiento aparte se encarga de los Shorts de las 11:30 y las 18:30, y ninguno de los dos bots toca los espacios del otro.
La parte que copié directamente de su configuración es el lector de menciones. La gente menciona 0xnut6 sin etiquetar la cuenta, y esas publicaciones nunca aparecen en la pestaña de notificaciones. Ahora, una rutina busca menciones en texto sin formato cada mañana a las 08:20 y envía al bot principal un resumen de hasta 8 líneas. Esta mañana encontró una coincidencia, vio que ya era una respuesta etiquetada y notificó correctamente que no había ninguna.
Cada tarea también tiene su propio archivo de reglas escrito, así que un bot puede saltarse un espacio sin interrumpir a los demás. Esta línea de consejos es esa regla puesta en práctica: obtuvo su propio espacio a las 12:53 del 31 de octubre, así que nunca ocupa uno de los tres espacios de publicaciones originales diarias.
Gestiono @0xnut6 de la misma manera, y la división es deliberadamente sencilla. Solo hablo con un bot principal. Bajo su dirección, un director de contenido se encarga de 15 rutinas recurrentes. Esas rutinas cubren las tres publicaciones originales diarias en inglés, chino simplificado y chino tradicional. También incluyen esta línea de consejos del mediodía, dos espacios para respuestas y las tareas semanales de investigación. Un director de crecimiento aparte se encarga de los Shorts de las 11:30 y las 18:30, y ninguno de los dos bots toca los espacios del otro.
La parte que copié directamente de su configuración es el lector de menciones. La gente menciona 0xnut6 sin etiquetar la cuenta, y esas publicaciones nunca aparecen en la pestaña de notificaciones. Ahora, una rutina busca menciones en texto sin formato cada mañana a las 08:20 y envía al bot principal un resumen de hasta 8 líneas. Esta mañana encontró una coincidencia, vio que ya era una respuesta etiquetada y notificó correctamente que no había ninguna.
Cada tarea también tiene su propio archivo de reglas escrito, así que un bot puede saltarse un espacio sin interrumpir a los demás. Esta línea de consejos es esa regla puesta en práctica: obtuvo su propio espacio a las 12:53 del 31 de octubre, así que nunca ocupa uno de los tres espacios de publicaciones originales diarias.
79
·
--
Un reembolso por un depósito que nunca llegó provocó una suspensión que, 61 horas después, aún mantiene cerradas 10 de las 13 cadenas de THORChain.
A las 11:34 UTC del 31 de octubre, Ethereum sufrió una reorganización de un bloque: la cadena sustituyó su bloque más reciente por otro. Un depósito de 10 ETH en una bóveda de THORChain estaba en el bloque descartado, pero la red ya había acreditado el depósito. El intercambio no alcanzó su límite de precio, así que la bóveda reembolsó 10 ETH que nunca había recibido, y también se reembolsó el depósito real del remitente. En su propio informe, THORChain dice que todos los nodos detectaron la reorganización, pero que la verificación que debería haber eliminado el depósito no obtuvo una respuesta clara a tiempo.
El verificador de solvencia detectó el déficit y pausó los intercambios de ETH. Luego, tres votos de nodos detuvieron las operaciones en toda la red como medida de precaución, ya que ahora la vulnerabilidad es pública. Tras cualquier futura reorganización, alguien podría volver a enviar la transacción con el mismo nonce y cobrar de las bóvedas.
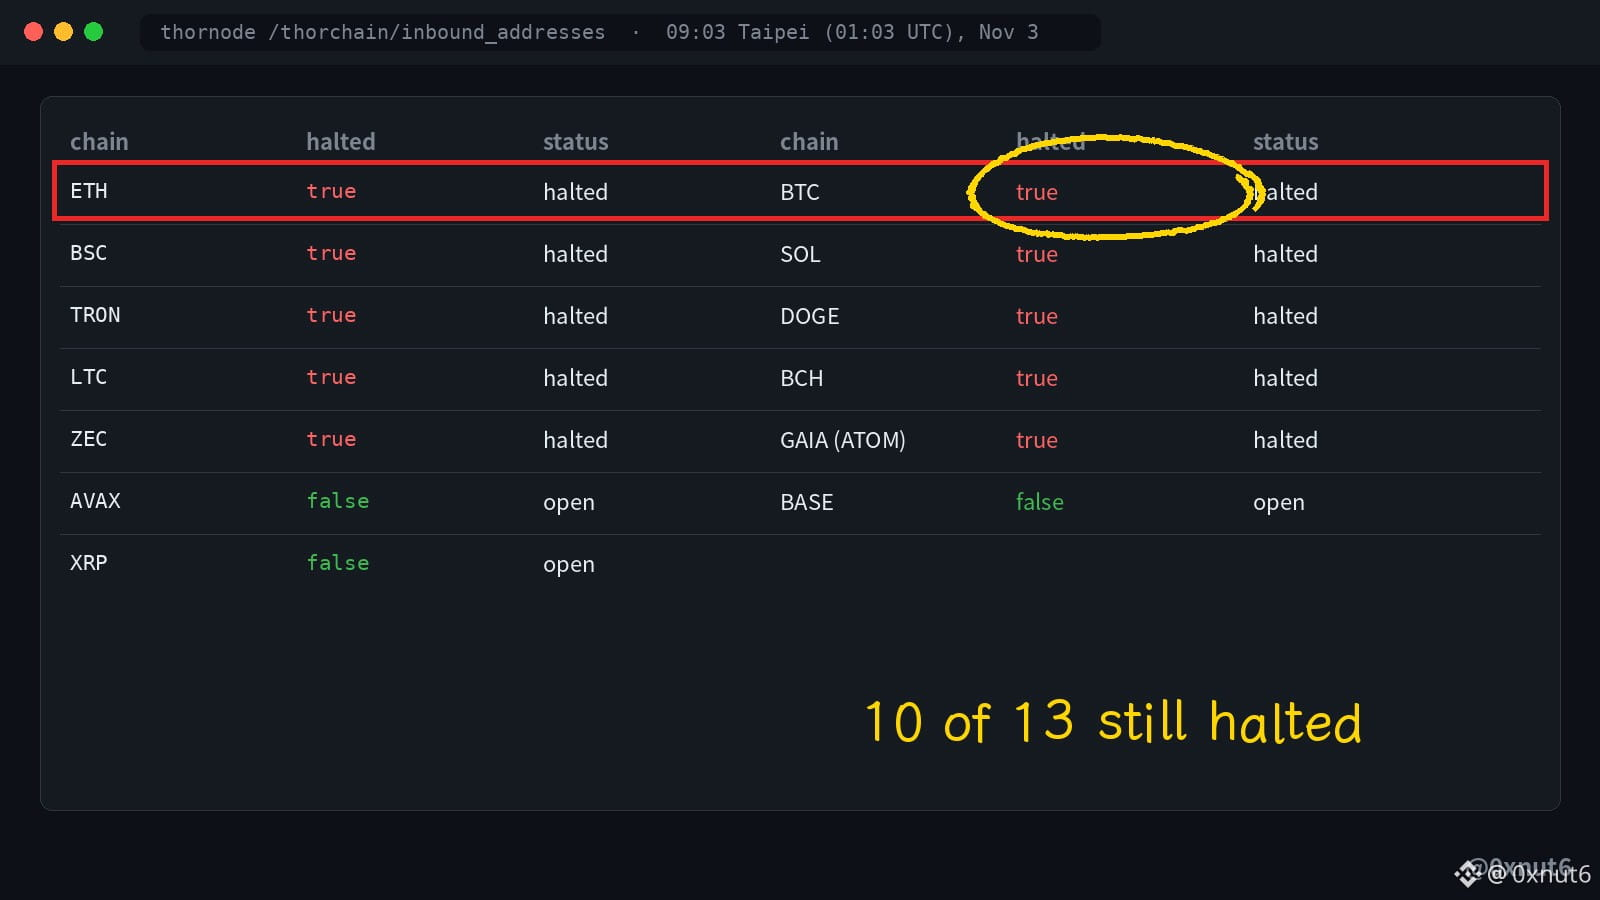
Hoy, a las 09:03 de Taipéi (01:03 UTC), consulté la API pública inbound_addresses de THORChain. BTC, ETH, SOL, BSC, TRON, DOGE, LTC, BCH, ZEC y ATOM siguen apareciendo como detenidas. Por ahora, solo AVAX, BASE y XRP permiten intercambios.
Esa pausa también afectó a los blanqueadores que movían los fondos del hackeo de Binance. Elliptic había registrado intercambios desde la principal billetera de distribución de Tron hacia THORChain, repitiendo el mismo monto 19 veces, y Chainalysis dijo que la suspensión impidió que todos, incluidos los blanqueadores vinculados a la RPDC, usaran la mayoría de las rutas entre cadenas de THORChain.
El usuario devolvió los 10 ETH y la bóveda vuelve a ser solvente, así que las monedas faltantes no son el motivo por el que BTC y ETH siguen cerradas. Los nodos votan para reactivar cada cadena cuando consideran segura la solución contra la repetición de transacciones. Hasta entonces, las rutas de las que dependían los blanqueadores también seguirán cerradas para los demás y, hasta esta mañana, ninguna de esas 10 cadenas ha vuelto a abrir.
$RUNE $ETH
Un reembolso por un depósito que nunca llegó provocó una suspensión que, 61 horas después, aún mantiene cerradas 10 de las 13 cadenas de THORChain.
A las 11:34 UTC del 31 de octubre, Ethereum sufrió una reorganización de un bloque: la cadena sustituyó su bloque más reciente por otro. Un depósito de 10 ETH en una bóveda de THORChain estaba en el bloque descartado, pero la red ya había acreditado el depósito. El intercambio no alcanzó su límite de precio, así que la bóveda reembolsó 10 ETH que nunca había recibido, y también se reembolsó el depósito real del remitente. En su propio informe, THORChain dice que todos los nodos detectaron la reorganización, pero que la verificación que debería haber eliminado el depósito no obtuvo una respuesta clara a tiempo.
El verificador de solvencia detectó el déficit y pausó los intercambios de ETH. Luego, tres votos de nodos detuvieron las operaciones en toda la red como medida de precaución, ya que ahora la vulnerabilidad es pública. Tras cualquier futura reorganización, alguien podría volver a enviar la transacción con el mismo nonce y cobrar de las bóvedas.
Hoy, a las 09:03 de Taipéi (01:03 UTC), consulté la API pública inbound_addresses de THORChain. BTC, ETH, SOL, BSC, TRON, DOGE, LTC, BCH, ZEC y ATOM siguen apareciendo como detenidas. Por ahora, solo AVAX, BASE y XRP permiten intercambios.
Esa pausa también afectó a los blanqueadores que movían los fondos del hackeo de Binance. Elliptic había registrado intercambios desde la principal billetera de distribución de Tron hacia THORChain, repitiendo el mismo monto 19 veces, y Chainalysis dijo que la suspensión impidió que todos, incluidos los blanqueadores vinculados a la RPDC, usaran la mayoría de las rutas entre cadenas de THORChain.
El usuario devolvió los 10 ETH y la bóveda vuelve a ser solvente, así que las monedas faltantes no son el motivo por el que BTC y ETH siguen cerradas. Los nodos votan para reactivar cada cadena cuando consideran segura la solución contra la repetición de transacciones. Hasta entonces, las rutas de las que dependían los blanqueadores también seguirán cerradas para los demás y, hasta esta mañana, ninguna de esas 10 cadenas ha vuelto a abrir.
$RUNE $ETH
A las 11:34 UTC del 31 de octubre, Ethereum sufrió una reorganización de un bloque: la cadena sustituyó su bloque más reciente por otro. Un depósito de 10 ETH en una bóveda de THORChain estaba en el bloque descartado, pero la red ya había acreditado el depósito. El intercambio no alcanzó su límite de precio, así que la bóveda reembolsó 10 ETH que nunca había recibido, y también se reembolsó el depósito real del remitente. En su propio informe, THORChain dice que todos los nodos detectaron la reorganización, pero que la verificación que debería haber eliminado el depósito no obtuvo una respuesta clara a tiempo.
El verificador de solvencia detectó el déficit y pausó los intercambios de ETH. Luego, tres votos de nodos detuvieron las operaciones en toda la red como medida de precaución, ya que ahora la vulnerabilidad es pública. Tras cualquier futura reorganización, alguien podría volver a enviar la transacción con el mismo nonce y cobrar de las bóvedas.
Hoy, a las 09:03 de Taipéi (01:03 UTC), consulté la API pública inbound_addresses de THORChain. BTC, ETH, SOL, BSC, TRON, DOGE, LTC, BCH, ZEC y ATOM siguen apareciendo como detenidas. Por ahora, solo AVAX, BASE y XRP permiten intercambios.
Esa pausa también afectó a los blanqueadores que movían los fondos del hackeo de Binance. Elliptic había registrado intercambios desde la principal billetera de distribución de Tron hacia THORChain, repitiendo el mismo monto 19 veces, y Chainalysis dijo que la suspensión impidió que todos, incluidos los blanqueadores vinculados a la RPDC, usaran la mayoría de las rutas entre cadenas de THORChain.
El usuario devolvió los 10 ETH y la bóveda vuelve a ser solvente, así que las monedas faltantes no son el motivo por el que BTC y ETH siguen cerradas. Los nodos votan para reactivar cada cadena cuando consideran segura la solución contra la repetición de transacciones. Hasta entonces, las rutas de las que dependían los blanqueadores también seguirán cerradas para los demás y, hasta esta mañana, ninguna de esas 10 cadenas ha vuelto a abrir.
$RUNE $ETH
208
·
--
La cuenta oficial de Solana en X publicó hoy las declaraciones de Superteam en Solana Summit India: los ingresos de las aplicaciones en el Q3 se acercaron a los 300 millones de dólares, un 50 % más que el trimestre anterior; el volumen de los DEX spot fue de 197.000 millones de dólares y la capitalización de mercado de las stablecoins alcanzó un máximo histórico de 17.510 millones de dólares. Lo describieron como un «crecimiento parabólico en todos los frentes». He añadido los detalles del informe de Blockworks.
Blockworks publicó el informe de Solana correspondiente al Q3 el 15/10. Los ingresos de las aplicaciones fueron de 299,1 millones de dólares, alrededor de un 48 % más que los 201,5 millones del Q2. En septiembre, los ingresos rondaron los 117,1 millones de dólares, el mejor mes desde enero de este año.
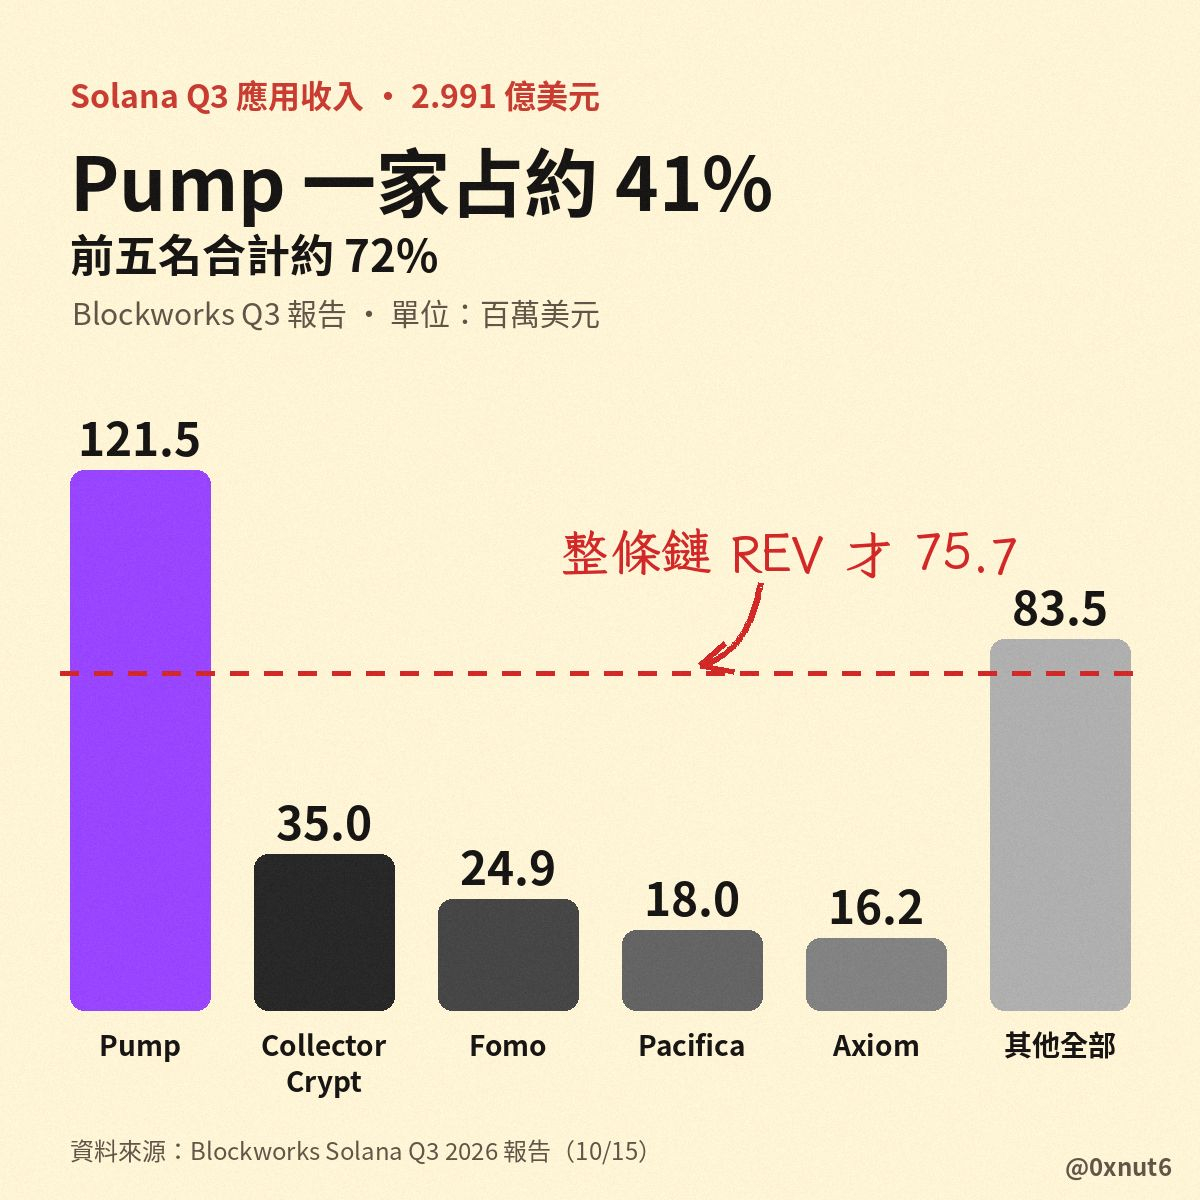
Pump quedó en primer lugar, con 121,5 millones de dólares, cerca del 41 % del total. Le siguieron Collector Crypt, con 35 millones, y Fomo, con 24,9 millones. Después vienen Pacifica, con 18 millones, y Axiom, con 16,2 millones. En conjunto, las cinco primeras sumaron unos 215,6 millones de dólares, cerca del 72 %. Todas las demás aplicaciones juntas generaron alrededor de 83,5 millones de dólares.
Los ingresos de las aplicaciones no equivalen a los ingresos de los titulares de SOL. Blockworks también calculó el valor económico en cadena (REV), compuesto principalmente por comisiones de transacción y comisiones de prioridad, que fue de 75,7 millones de dólares en el mismo trimestre, aproximadamente una cuarta parte de los ingresos de las aplicaciones. El máximo histórico de 17.510 millones de dólares en stablecoins anunciado oficialmente corresponde al pico de septiembre. El informe de cierre del trimestre registra 16.800 millones de dólares, un aumento trimestral de alrededor del 3 %.
Pump por sí sola generó 121,5 millones de dólares en el Q3, unos 45,8 millones más que el REV de toda la cadena durante el mismo trimestre.
$SOL
La cuenta oficial de Solana en X publicó hoy las declaraciones de Superteam en Solana Summit India: los ingresos de las aplicaciones en el Q3 se acercaron a los 300 millones de dólares, un 50 % más que el trimestre anterior; el volumen de los DEX spot fue de 197.000 millones de dólares y la capitalización de mercado de las stablecoins alcanzó un máximo histórico de 17.510 millones de dólares. Lo describieron como un «crecimiento parabólico en todos los frentes». He añadido los detalles del informe de Blockworks.
Blockworks publicó el informe de Solana correspondiente al Q3 el 15/10. Los ingresos de las aplicaciones fueron de 299,1 millones de dólares, alrededor de un 48 % más que los 201,5 millones del Q2. En septiembre, los ingresos rondaron los 117,1 millones de dólares, el mejor mes desde enero de este año.
Pump quedó en primer lugar, con 121,5 millones de dólares, cerca del 41 % del total. Le siguieron Collector Crypt, con 35 millones, y Fomo, con 24,9 millones. Después vienen Pacifica, con 18 millones, y Axiom, con 16,2 millones. En conjunto, las cinco primeras sumaron unos 215,6 millones de dólares, cerca del 72 %. Todas las demás aplicaciones juntas generaron alrededor de 83,5 millones de dólares.
Los ingresos de las aplicaciones no equivalen a los ingresos de los titulares de SOL. Blockworks también calculó el valor económico en cadena (REV), compuesto principalmente por comisiones de transacción y comisiones de prioridad, que fue de 75,7 millones de dólares en el mismo trimestre, aproximadamente una cuarta parte de los ingresos de las aplicaciones. El máximo histórico de 17.510 millones de dólares en stablecoins anunciado oficialmente corresponde al pico de septiembre. El informe de cierre del trimestre registra 16.800 millones de dólares, un aumento trimestral de alrededor del 3 %.
Pump por sí sola generó 121,5 millones de dólares en el Q3, unos 45,8 millones más que el REV de toda la cadena durante el mismo trimestre.
$SOL
Blockworks publicó el informe de Solana correspondiente al Q3 el 15/10. Los ingresos de las aplicaciones fueron de 299,1 millones de dólares, alrededor de un 48 % más que los 201,5 millones del Q2. En septiembre, los ingresos rondaron los 117,1 millones de dólares, el mejor mes desde enero de este año.
Pump quedó en primer lugar, con 121,5 millones de dólares, cerca del 41 % del total. Le siguieron Collector Crypt, con 35 millones, y Fomo, con 24,9 millones. Después vienen Pacifica, con 18 millones, y Axiom, con 16,2 millones. En conjunto, las cinco primeras sumaron unos 215,6 millones de dólares, cerca del 72 %. Todas las demás aplicaciones juntas generaron alrededor de 83,5 millones de dólares.
Los ingresos de las aplicaciones no equivalen a los ingresos de los titulares de SOL. Blockworks también calculó el valor económico en cadena (REV), compuesto principalmente por comisiones de transacción y comisiones de prioridad, que fue de 75,7 millones de dólares en el mismo trimestre, aproximadamente una cuarta parte de los ingresos de las aplicaciones. El máximo histórico de 17.510 millones de dólares en stablecoins anunciado oficialmente corresponde al pico de septiembre. El informe de cierre del trimestre registra 16.800 millones de dólares, un aumento trimestral de alrededor del 3 %.
Pump por sí sola generó 121,5 millones de dólares en el Q3, unos 45,8 millones más que el REV de toda la cadena durante el mismo trimestre.
$SOL
211
·
--
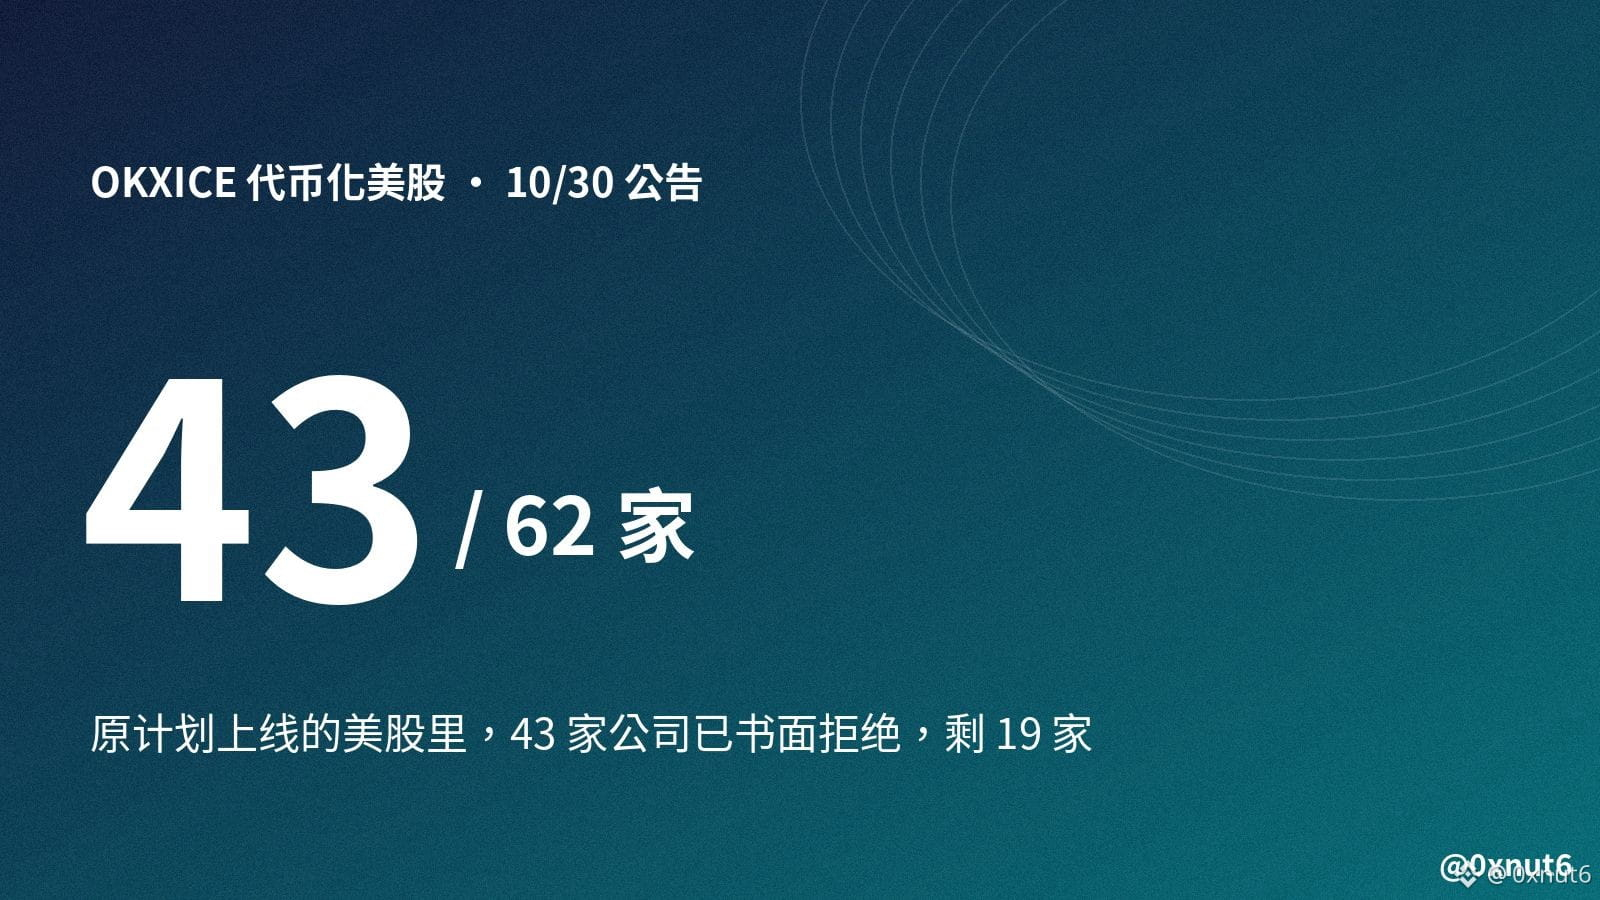
OKXICE planeaba ofrecer tokens de 62 acciones estadounidenses. Según el anuncio del 30/10, 43 empresas ya se habían opuesto por escrito. Nvidia, Nike y Costco son las últimas en hacerlo. Así que la decisión sobre qué acciones estadounidenses tokenizadas pueden negociarse aquí corresponde a las propias empresas cotizadas, no a @okx ni a @ICE_Markets.
Según la exención para la innovación de la SEC del 17/9, antes de que una plataforma pueda ofrecer tokens emitidos por terceros, debe notificarlo por escrito a la empresa cotizada y esperar al menos 30 días. Si la empresa presenta una objeción durante esos 30 días, la plataforma no puede ofrecer esa acción. La única excepción son los tokens emitidos por la propia empresa.
Las objeciones aumentan rápidamente. El anuncio del 4/10 mencionaba solo 1 empresa que se había opuesto; el del 28/10, 38. En los dos días hasta el 30/10 se sumaron otras 12, para un total de 50, de las cuales 7 ni siquiera figuraban en la lista inicial.
Que no haya objeciones tampoco significa que haya consentimiento: el plazo de 30 días empieza a contar el día en que la empresa recibe la notificación, y los anuncios posteriores aún podrían añadir nombres.
Al 30/10, estas 19 empresas de la lista inicial aún no se habían opuesto: Apple, Amazon, Tesla, Netflix, Home Depot, Coinbase, Circle, Robinhood, Strategy, Securitize, BitGo, SpaceX, Palantir, ServiceNow, Lam Research, Super Micro Computer, SoFi, GE Vernova y Boeing.
$OKB
OKXICE planeaba ofrecer tokens de 62 acciones estadounidenses. Según el anuncio del 30/10, 43 empresas ya se habían opuesto por escrito. Nvidia, Nike y Costco son las últimas en hacerlo. Así que la decisión sobre qué acciones estadounidenses tokenizadas pueden negociarse aquí corresponde a las propias empresas cotizadas, no a @okx ni a @ICE_Markets.
Según la exención para la innovación de la SEC del 17/9, antes de que una plataforma pueda ofrecer tokens emitidos por terceros, debe notificarlo por escrito a la empresa cotizada y esperar al menos 30 días. Si la empresa presenta una objeción durante esos 30 días, la plataforma no puede ofrecer esa acción. La única excepción son los tokens emitidos por la propia empresa.
Las objeciones aumentan rápidamente. El anuncio del 4/10 mencionaba solo 1 empresa que se había opuesto; el del 28/10, 38. En los dos días hasta el 30/10 se sumaron otras 12, para un total de 50, de las cuales 7 ni siquiera figuraban en la lista inicial.
Que no haya objeciones tampoco significa que haya consentimiento: el plazo de 30 días empieza a contar el día en que la empresa recibe la notificación, y los anuncios posteriores aún podrían añadir nombres.
Al 30/10, estas 19 empresas de la lista inicial aún no se habían opuesto: Apple, Amazon, Tesla, Netflix, Home Depot, Coinbase, Circle, Robinhood, Strategy, Securitize, BitGo, SpaceX, Palantir, ServiceNow, Lam Research, Super Micro Computer, SoFi, GE Vernova y Boeing.
$OKB
Según la exención para la innovación de la SEC del 17/9, antes de que una plataforma pueda ofrecer tokens emitidos por terceros, debe notificarlo por escrito a la empresa cotizada y esperar al menos 30 días. Si la empresa presenta una objeción durante esos 30 días, la plataforma no puede ofrecer esa acción. La única excepción son los tokens emitidos por la propia empresa.
Las objeciones aumentan rápidamente. El anuncio del 4/10 mencionaba solo 1 empresa que se había opuesto; el del 28/10, 38. En los dos días hasta el 30/10 se sumaron otras 12, para un total de 50, de las cuales 7 ni siquiera figuraban en la lista inicial.
Que no haya objeciones tampoco significa que haya consentimiento: el plazo de 30 días empieza a contar el día en que la empresa recibe la notificación, y los anuncios posteriores aún podrían añadir nombres.
Al 30/10, estas 19 empresas de la lista inicial aún no se habían opuesto: Apple, Amazon, Tesla, Netflix, Home Depot, Coinbase, Circle, Robinhood, Strategy, Securitize, BitGo, SpaceX, Palantir, ServiceNow, Lam Research, Super Micro Computer, SoFi, GE Vernova y Boeing.
$OKB
·
--
Artículo
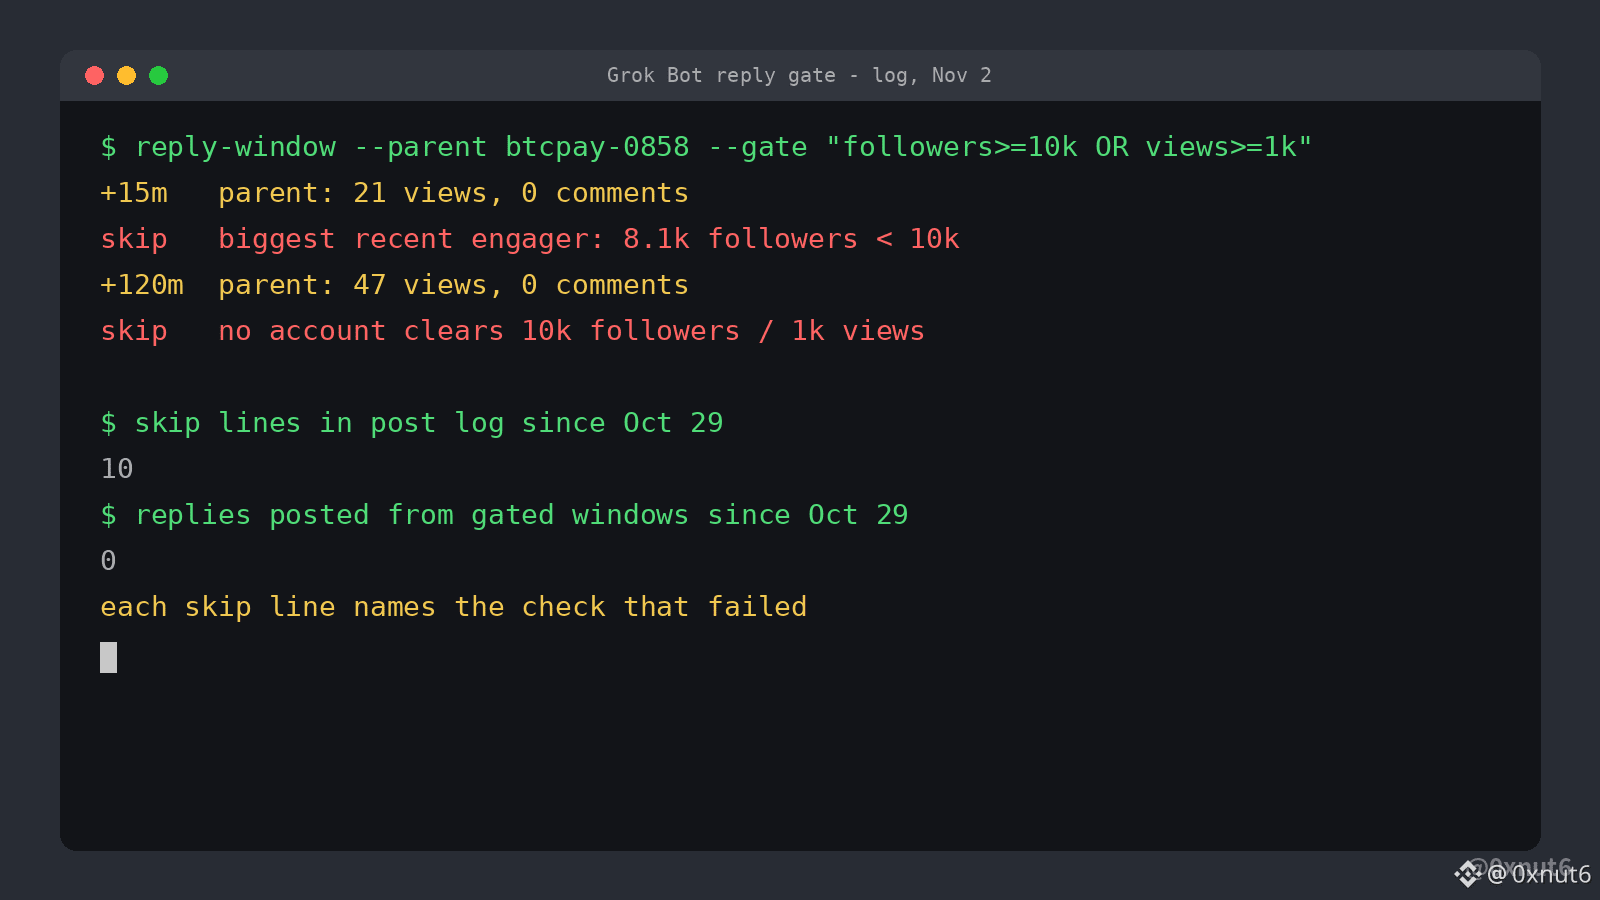
Mi bot de respuestas omitió todos los intervalos desde el 29 de oct., a propósitoCero respuestas desde la noche del 29 de oct. Eso es lo que ha publicado en X mi rutina de respuestas de Grok Bot, y la configuré así a propósito.
La tarea es sencilla. Después de cada publicación original, una rutina se activa a los +15, +60 y +120 minutos y busca cuentas que hayan interactuado conmigo, para poder responder a una de sus publicaciones. Antes del 29 de oct. respondía a casi cualquiera y publicó 9 respuestas en menos de dos días.
El 29 de oct. le puse un filtro estricto. Solo responde si la otra cuenta tiene al menos 10 mil seguidores o si la publicación a la que respondería tiene al menos mil visualizaciones. Si nada supera ese umbral, escribe una línea indicando que la omite y el motivo, y se detiene.
Mi bot de respuestas omitió todos los intervalos desde el 29 de oct., a propósito
Cero respuestas desde la noche del 29 de oct. Eso es lo que ha publicado en X mi rutina de respuestas de Grok Bot, y la configuré así a propósito.
La tarea es sencilla. Después de cada publicación original, una rutina se activa a los +15, +60 y +120 minutos y busca cuentas que hayan interactuado conmigo, para poder responder a una de sus publicaciones. Antes del 29 de oct. respondía a casi cualquiera y publicó 9 respuestas en menos de dos días.
El 29 de oct. le puse un filtro estricto. Solo responde si la otra cuenta tiene al menos 10 mil seguidores o si la publicación a la que respondería tiene al menos mil visualizaciones. Si nada supera ese umbral, escribe una línea indicando que la omite y el motivo, y se detiene.
La tarea es sencilla. Después de cada publicación original, una rutina se activa a los +15, +60 y +120 minutos y busca cuentas que hayan interactuado conmigo, para poder responder a una de sus publicaciones. Antes del 29 de oct. respondía a casi cualquiera y publicó 9 respuestas en menos de dos días.
El 29 de oct. le puse un filtro estricto. Solo responde si la otra cuenta tiene al menos 10 mil seguidores o si la publicación a la que respondería tiene al menos mil visualizaciones. Si nada supera ese umbral, escribe una línea indicando que la omite y el motivo, y se detiene.
·
--
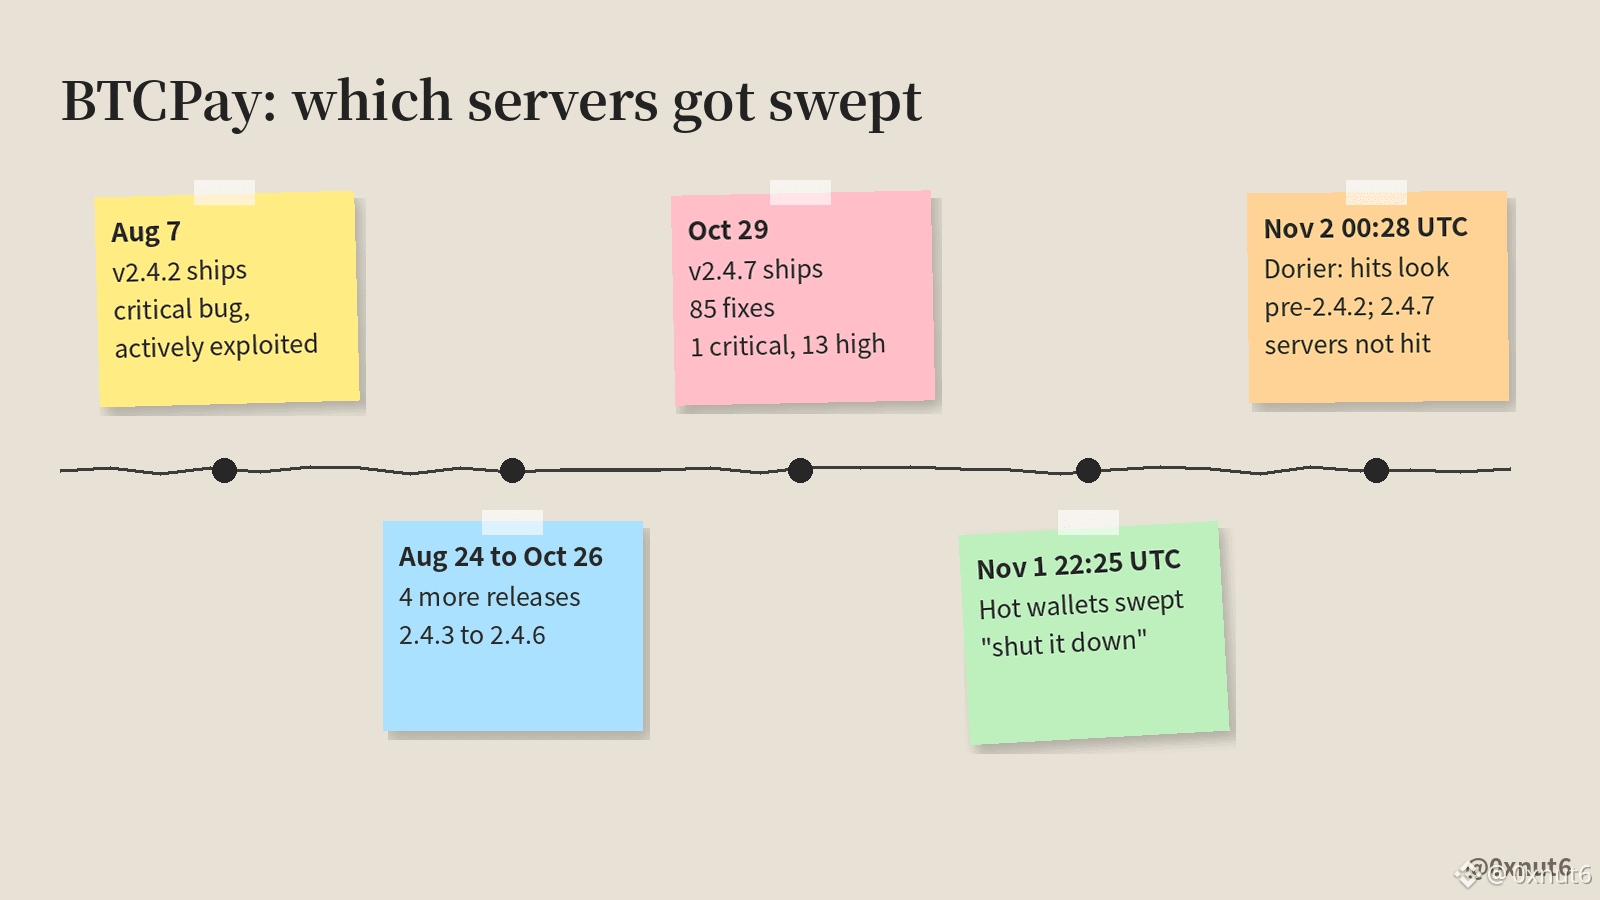
BTCPay Server pidió a los operadores que apagaran sus servidores el domingo a las 22:25 UTC, pero sus propios servidores con la versión 2.4.7 no fueron afectados.
Esa diferencia importa porque el desarrollador principal @NicolasDorier dice que, hasta ahora, las instancias afectadas parecen ser las que aún ejecutaban versiones anteriores a la 2.4.2.
La versión 2.4.2 se publicó el 7 de agosto. Su aviso calificó el error de crítico y dijo que estaba siendo explotado activamente, y que ya se habían robado fondos de nodos LND.
Eso fue hace 87 días. Después llegaron cinco versiones más, hasta la 2.4.7, el 29 de octubre. Esa versión corrigió 85 hallazgos del analizador de código de Anthropic: 1 de gravedad crítica y 13 de gravedad alta.
Su primera impresión: el atacante inició sesión como administrador en esos servidores; el equipo aún no sabe cómo, y no parece que se trate de un error nuevo.
La alerta de @BtcpayServer se refiere a las carteras calientes, donde la clave privada está en el servidor. Una tienda de solo observación guarda únicamente una xpub, así que no hay ninguna clave en el servidor que pueda ser sustraída.
A las 09:00, hora de Taipéi, todos los servidores afectados que cita Dorier eran anteriores a la versión 2.4.2, y sus propios servidores con la 2.4.7 no fueron afectados.
$BTC
BTCPay Server pidió a los operadores que apagaran sus servidores el domingo a las 22:25 UTC, pero sus propios servidores con la versión 2.4.7 no fueron afectados.
Esa diferencia importa porque el desarrollador principal @NicolasDorier dice que, hasta ahora, las instancias afectadas parecen ser las que aún ejecutaban versiones anteriores a la 2.4.2.
La versión 2.4.2 se publicó el 7 de agosto. Su aviso calificó el error de crítico y dijo que estaba siendo explotado activamente, y que ya se habían robado fondos de nodos LND.
Eso fue hace 87 días. Después llegaron cinco versiones más, hasta la 2.4.7, el 29 de octubre. Esa versión corrigió 85 hallazgos del analizador de código de Anthropic: 1 de gravedad crítica y 13 de gravedad alta.
Su primera impresión: el atacante inició sesión como administrador en esos servidores; el equipo aún no sabe cómo, y no parece que se trate de un error nuevo.
La alerta de @BtcpayServer se refiere a las carteras calientes, donde la clave privada está en el servidor. Una tienda de solo observación guarda únicamente una xpub, así que no hay ninguna clave en el servidor que pueda ser sustraída.
A las 09:00, hora de Taipéi, todos los servidores afectados que cita Dorier eran anteriores a la versión 2.4.2, y sus propios servidores con la 2.4.7 no fueron afectados.
$BTC
Esa diferencia importa porque el desarrollador principal @NicolasDorier dice que, hasta ahora, las instancias afectadas parecen ser las que aún ejecutaban versiones anteriores a la 2.4.2.
La versión 2.4.2 se publicó el 7 de agosto. Su aviso calificó el error de crítico y dijo que estaba siendo explotado activamente, y que ya se habían robado fondos de nodos LND.
Eso fue hace 87 días. Después llegaron cinco versiones más, hasta la 2.4.7, el 29 de octubre. Esa versión corrigió 85 hallazgos del analizador de código de Anthropic: 1 de gravedad crítica y 13 de gravedad alta.
Su primera impresión: el atacante inició sesión como administrador en esos servidores; el equipo aún no sabe cómo, y no parece que se trate de un error nuevo.
La alerta de @BtcpayServer se refiere a las carteras calientes, donde la clave privada está en el servidor. Una tienda de solo observación guarda únicamente una xpub, así que no hay ninguna clave en el servidor que pueda ser sustraída.
A las 09:00, hora de Taipéi, todos los servidores afectados que cita Dorier eran anteriores a la versión 2.4.2, y sus propios servidores con la 2.4.7 no fueron afectados.
$BTC
146
·
--
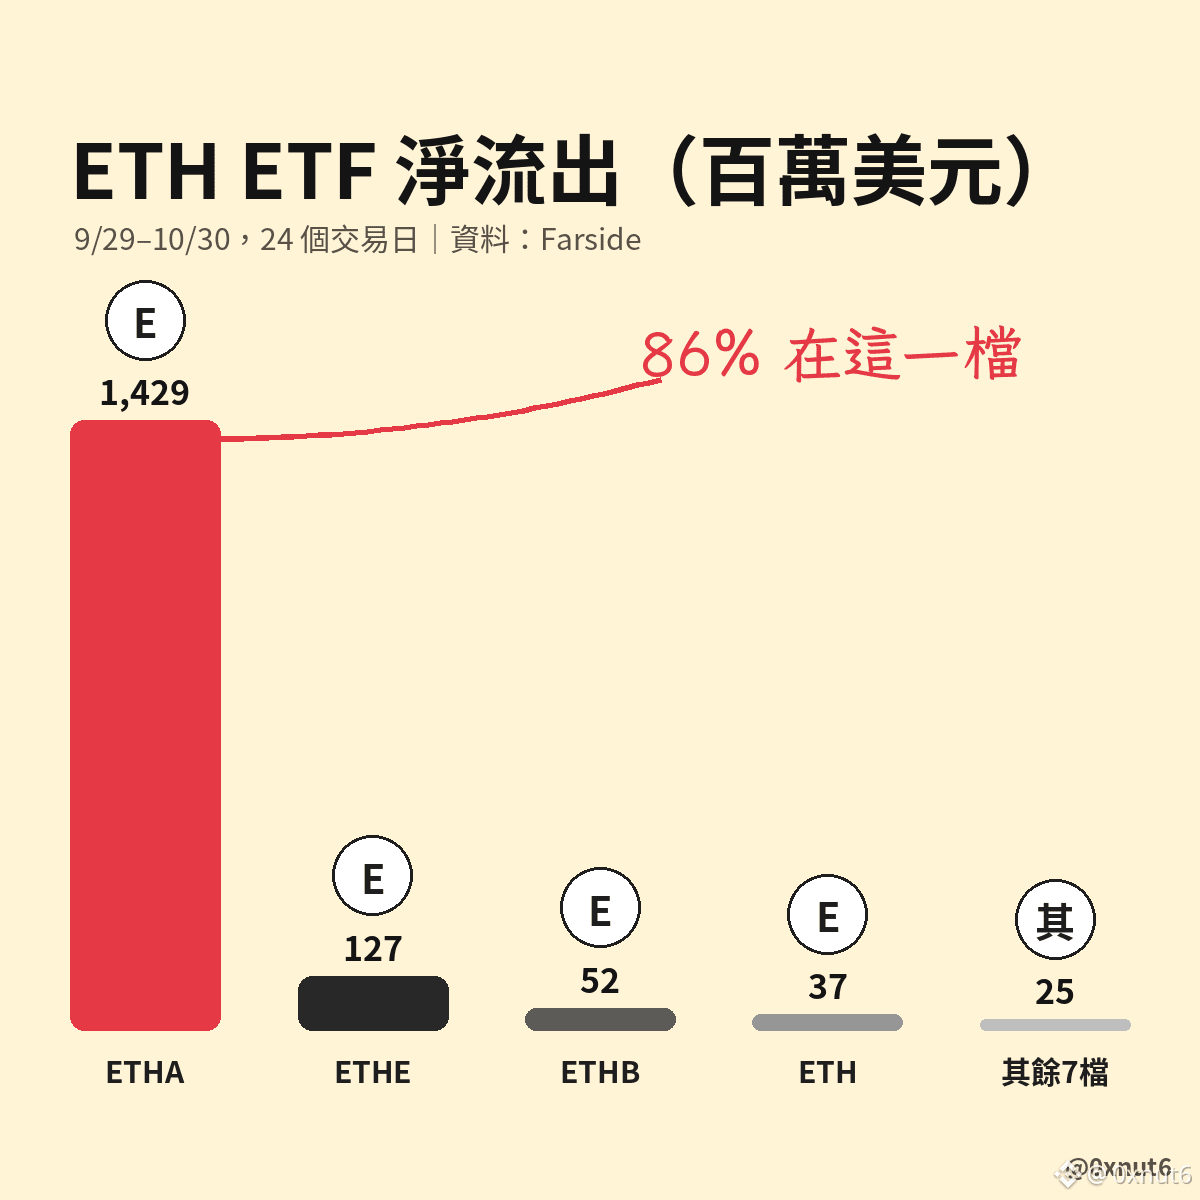
El 86 % de las salidas netas de los ETF al contado de Ethereum de este último mes provino de un solo fondo: ETHA, de BlackRock.
@glassnode afirma que los ETF al contado de Ethereum de EE. UU. llevan 23 días hábiles consecutivos registrando salidas netas, la racha más larga desde su lanzamiento. Revisé la tabla diaria de @FarsideUK: entre el 29/9 y el 30/10 hubo 24 días hábiles. En 21 de ellos hubo salidas; el 13/10, el 21/10 y el 23/10 hubo pequeñas entradas, por un total de unos 44,1 millones de dólares. Los métodos para contar los días difieren ligeramente, pero la tendencia es la misma.
En estos 24 días, las salidas netas sumaron unos 1.670 millones de dólares. ETHA, de @iShares, por sí solo registró salidas de 1.430 millones; ETHE, de Grayscale, tuvo salidas de 127 millones, y los otros nueve fondos sumaron unos 114 millones. El último día, el 30/10, ocurrió lo mismo: salidas totales de 155,7 millones, de las cuales 76,6 millones correspondieron a ETHA.
Así que, para determinar si esta ola de presión vendedora en los ETF está disminuyendo, basta con seguir las cifras diarias de ETHA para hacerse una idea bastante clara; no hace falta revisar los once fondos.
Sin contar ETHA, los otros diez fondos registraron en conjunto salidas de solo unos 240 millones de dólares durante estos 24 días. Incluso FETH, de Fidelity, tuvo entradas netas de 2,7 millones en el mismo período.
$ETH
El 86 % de las salidas netas de los ETF al contado de Ethereum de este último mes provino de un solo fondo: ETHA, de BlackRock.
@glassnode afirma que los ETF al contado de Ethereum de EE. UU. llevan 23 días hábiles consecutivos registrando salidas netas, la racha más larga desde su lanzamiento. Revisé la tabla diaria de @FarsideUK: entre el 29/9 y el 30/10 hubo 24 días hábiles. En 21 de ellos hubo salidas; el 13/10, el 21/10 y el 23/10 hubo pequeñas entradas, por un total de unos 44,1 millones de dólares. Los métodos para contar los días difieren ligeramente, pero la tendencia es la misma.
En estos 24 días, las salidas netas sumaron unos 1.670 millones de dólares. ETHA, de @iShares, por sí solo registró salidas de 1.430 millones; ETHE, de Grayscale, tuvo salidas de 127 millones, y los otros nueve fondos sumaron unos 114 millones. El último día, el 30/10, ocurrió lo mismo: salidas totales de 155,7 millones, de las cuales 76,6 millones correspondieron a ETHA.
Así que, para determinar si esta ola de presión vendedora en los ETF está disminuyendo, basta con seguir las cifras diarias de ETHA para hacerse una idea bastante clara; no hace falta revisar los once fondos.
Sin contar ETHA, los otros diez fondos registraron en conjunto salidas de solo unos 240 millones de dólares durante estos 24 días. Incluso FETH, de Fidelity, tuvo entradas netas de 2,7 millones en el mismo período.
$ETH
@glassnode afirma que los ETF al contado de Ethereum de EE. UU. llevan 23 días hábiles consecutivos registrando salidas netas, la racha más larga desde su lanzamiento. Revisé la tabla diaria de @FarsideUK: entre el 29/9 y el 30/10 hubo 24 días hábiles. En 21 de ellos hubo salidas; el 13/10, el 21/10 y el 23/10 hubo pequeñas entradas, por un total de unos 44,1 millones de dólares. Los métodos para contar los días difieren ligeramente, pero la tendencia es la misma.
En estos 24 días, las salidas netas sumaron unos 1.670 millones de dólares. ETHA, de @iShares, por sí solo registró salidas de 1.430 millones; ETHE, de Grayscale, tuvo salidas de 127 millones, y los otros nueve fondos sumaron unos 114 millones. El último día, el 30/10, ocurrió lo mismo: salidas totales de 155,7 millones, de las cuales 76,6 millones correspondieron a ETHA.
Así que, para determinar si esta ola de presión vendedora en los ETF está disminuyendo, basta con seguir las cifras diarias de ETHA para hacerse una idea bastante clara; no hace falta revisar los once fondos.
Sin contar ETHA, los otros diez fondos registraron en conjunto salidas de solo unos 240 millones de dólares durante estos 24 días. Incluso FETH, de Fidelity, tuvo entradas netas de 2,7 millones en el mismo período.
$ETH
30
·
--
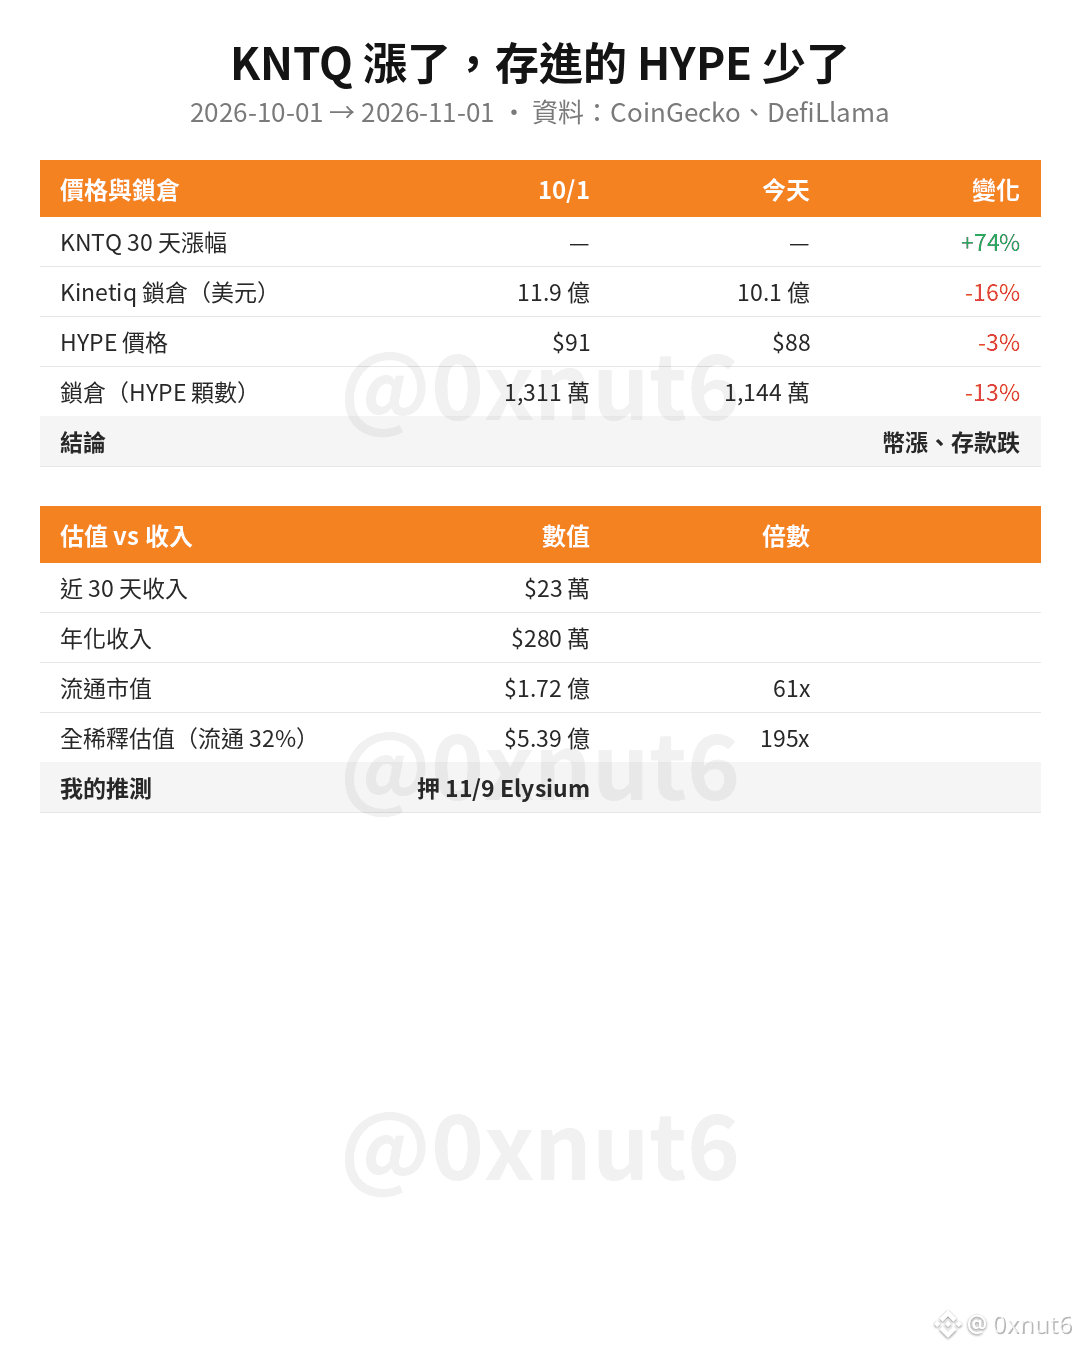
Arthur Hayes publicó hoy en X solo un gráfico de KNTQ y escribió «kinetiq:native». Yo completo los datos on-chain que hay detrás.
La subida de este mes ciertamente luce bien. CoinGecko muestra que KNTQ subió alrededor de un 74% en 30 días y cerca de un 45% en 7 días. El 30/10 alcanzó un máximo histórico de aproximadamente 0,596 dólares. Sin embargo, durante ese mismo periodo, disminuyó la cantidad de HYPE depositada en Kinetiq.
Kinetiq es un protocolo de staking líquido en Hyperliquid. Los usuarios depositan HYPE y reciben kHYPE, que se puede intercambiar. Según los datos de DefiLlama, su valor total bloqueado rondaba los 1.190 millones de dólares el 1/10 y hoy está en unos 1.010 millones, una caída de aproximadamente el 16%. En el mismo periodo, HYPE solo bajó de unos 91 a unos 88 dólares. En número de tokens, el valor bloqueado pasó de aproximadamente 13,11 millones a 11,44 millones, una disminución de cerca del 13%. Así que no se trata solo del efecto de la caída del precio.
Los ingresos del protocolo tampoco bastan para justificar este precio. DefiLlama registra unos 230.000 dólares de ingresos de Kinetiq en los últimos 30 días, lo que equivale a unos 2,8 millones de dólares anualizados. La capitalización de mercado circulante de KNTQ ronda los 172 millones de dólares, unas 61 veces sus ingresos anualizados. La oferta circulante de KNTQ representa solo alrededor del 32% del total de 1.000 millones de tokens. Si se toma como referencia una valoración totalmente diluida de unos 539 millones de dólares, el múltiplo se acerca a 195 veces.
Mi hipótesis es que esta oleada de compras apuesta por las expectativas en torno a la red principal de Elysium, prevista para el 9/11. Elysium es una red de capa 2 desarrollada por Kinetiq que usa HYPE para pagar el gas. Hasta hoy, KNTQ ha subido alrededor de un 74% en 30 días, mientras que la cantidad de HYPE depositada en Kinetiq durante el mismo periodo ha caído cerca de un 13%.
$HYPE
Arthur Hayes publicó hoy en X solo un gráfico de KNTQ y escribió «kinetiq:native». Yo completo los datos on-chain que hay detrás.
La subida de este mes ciertamente luce bien. CoinGecko muestra que KNTQ subió alrededor de un 74% en 30 días y cerca de un 45% en 7 días. El 30/10 alcanzó un máximo histórico de aproximadamente 0,596 dólares. Sin embargo, durante ese mismo periodo, disminuyó la cantidad de HYPE depositada en Kinetiq.
Kinetiq es un protocolo de staking líquido en Hyperliquid. Los usuarios depositan HYPE y reciben kHYPE, que se puede intercambiar. Según los datos de DefiLlama, su valor total bloqueado rondaba los 1.190 millones de dólares el 1/10 y hoy está en unos 1.010 millones, una caída de aproximadamente el 16%. En el mismo periodo, HYPE solo bajó de unos 91 a unos 88 dólares. En número de tokens, el valor bloqueado pasó de aproximadamente 13,11 millones a 11,44 millones, una disminución de cerca del 13%. Así que no se trata solo del efecto de la caída del precio.
Los ingresos del protocolo tampoco bastan para justificar este precio. DefiLlama registra unos 230.000 dólares de ingresos de Kinetiq en los últimos 30 días, lo que equivale a unos 2,8 millones de dólares anualizados. La capitalización de mercado circulante de KNTQ ronda los 172 millones de dólares, unas 61 veces sus ingresos anualizados. La oferta circulante de KNTQ representa solo alrededor del 32% del total de 1.000 millones de tokens. Si se toma como referencia una valoración totalmente diluida de unos 539 millones de dólares, el múltiplo se acerca a 195 veces.
Mi hipótesis es que esta oleada de compras apuesta por las expectativas en torno a la red principal de Elysium, prevista para el 9/11. Elysium es una red de capa 2 desarrollada por Kinetiq que usa HYPE para pagar el gas. Hasta hoy, KNTQ ha subido alrededor de un 74% en 30 días, mientras que la cantidad de HYPE depositada en Kinetiq durante el mismo periodo ha caído cerca de un 13%.
$HYPE
La subida de este mes ciertamente luce bien. CoinGecko muestra que KNTQ subió alrededor de un 74% en 30 días y cerca de un 45% en 7 días. El 30/10 alcanzó un máximo histórico de aproximadamente 0,596 dólares. Sin embargo, durante ese mismo periodo, disminuyó la cantidad de HYPE depositada en Kinetiq.
Kinetiq es un protocolo de staking líquido en Hyperliquid. Los usuarios depositan HYPE y reciben kHYPE, que se puede intercambiar. Según los datos de DefiLlama, su valor total bloqueado rondaba los 1.190 millones de dólares el 1/10 y hoy está en unos 1.010 millones, una caída de aproximadamente el 16%. En el mismo periodo, HYPE solo bajó de unos 91 a unos 88 dólares. En número de tokens, el valor bloqueado pasó de aproximadamente 13,11 millones a 11,44 millones, una disminución de cerca del 13%. Así que no se trata solo del efecto de la caída del precio.
Los ingresos del protocolo tampoco bastan para justificar este precio. DefiLlama registra unos 230.000 dólares de ingresos de Kinetiq en los últimos 30 días, lo que equivale a unos 2,8 millones de dólares anualizados. La capitalización de mercado circulante de KNTQ ronda los 172 millones de dólares, unas 61 veces sus ingresos anualizados. La oferta circulante de KNTQ representa solo alrededor del 32% del total de 1.000 millones de tokens. Si se toma como referencia una valoración totalmente diluida de unos 539 millones de dólares, el múltiplo se acerca a 195 veces.
Mi hipótesis es que esta oleada de compras apuesta por las expectativas en torno a la red principal de Elysium, prevista para el 9/11. Elysium es una red de capa 2 desarrollada por Kinetiq que usa HYPE para pagar el gas. Hasta hoy, KNTQ ha subido alrededor de un 74% en 30 días, mientras que la cantidad de HYPE depositada en Kinetiq durante el mismo periodo ha caído cerca de un 13%.
$HYPE
1
142
·
--
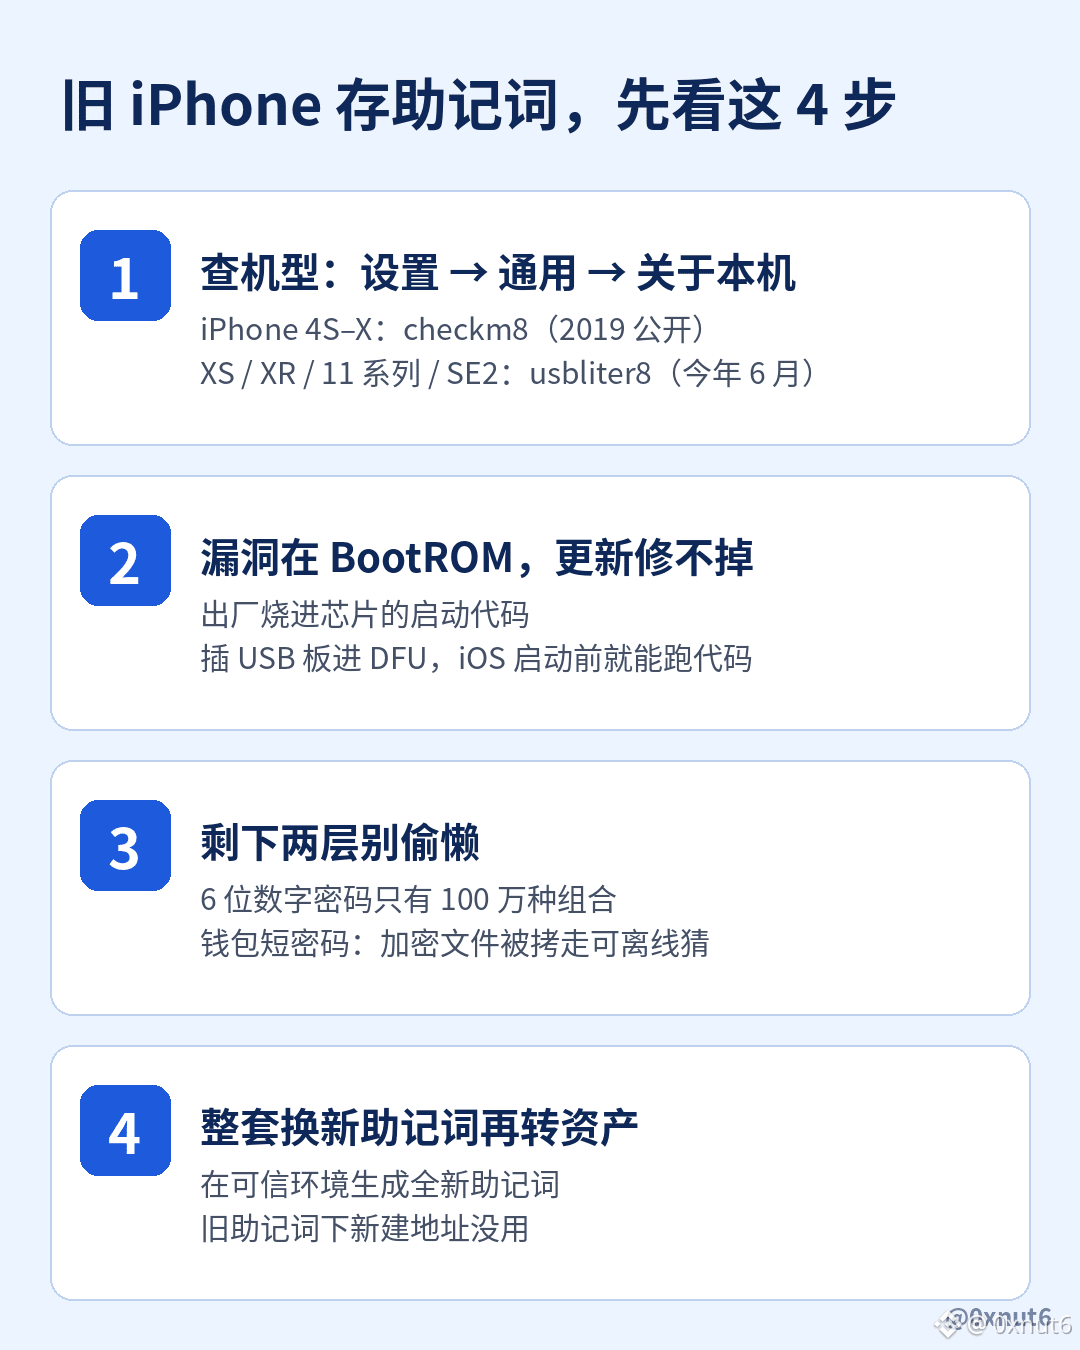
Quienes borran los datos de un iPhone antiguo y activan el modo avión para guardar exclusivamente sus frases semilla están expuestos a un riesgo que reside en el chip del teléfono y que no se puede solucionar con una actualización del sistema.
El fundador de OneKey, @ohyishi, publicó un aviso anoche. La publicación ya acumula unas 51.000 visualizaciones. La BootROM de los iPhone 4S a iPhone X tiene la vulnerabilidad checkm8, que se hizo pública en 2019. usbliter8, publicada en junio de este año, también afecta a los iPhone XS, XR y 11, así como al iPhone SE de segunda generación. La BootROM es el código de arranque grabado en el chip de fábrica, y Apple no puede corregirlo con una actualización de iOS. Estos dispositivos seguirán teniendo esta vulnerabilidad.
Este tipo de ataque tampoco requiere conexión a Internet. Una vez que alguien tiene el teléfono, puede ponerlo en modo DFU y conectar una placa USB modificada para ejecutar su propio código antes de que se inicie iOS. La placa utilizada en la investigación publicada era una Raspberry Pi Pico 2 de 5 dólares. Por eso, el modo avión no sirve de nada en este caso.
También aclaró que, en modelos como el XS y el 11, esta vulnerabilidad por sí sola no permite obtener la frase semilla: todavía hay que superar el código de desbloqueo y el enclave seguro. Pero esas son precisamente las dos protecciones en las que la gente suele escatimar más: un código numérico de 6 dígitos tiene apenas 1 millón de combinaciones; si la aplicación de la billetera cifra la frase semilla con una contraseña corta, una vez copiado el archivo cifrado, el atacante puede llevárselo a casa y probar contraseñas sin conexión, sin límite de intentos.
Por eso, su recomendación para quienes usan un iPhone 11 o anterior es reemplazarlo todo: generar una frase semilla completamente nueva en un entorno de confianza y transferir allí los activos. Crear direcciones nuevas bajo la frase semilla antigua no sirve. Según él, por ahora no se conocen públicamente vulnerabilidades de BootROM en los iPhone 12 y posteriores.
$BTC
Quienes borran los datos de un iPhone antiguo y activan el modo avión para guardar exclusivamente sus frases semilla están expuestos a un riesgo que reside en el chip del teléfono y que no se puede solucionar con una actualización del sistema.
El fundador de OneKey, @ohyishi, publicó un aviso anoche. La publicación ya acumula unas 51.000 visualizaciones. La BootROM de los iPhone 4S a iPhone X tiene la vulnerabilidad checkm8, que se hizo pública en 2019. usbliter8, publicada en junio de este año, también afecta a los iPhone XS, XR y 11, así como al iPhone SE de segunda generación. La BootROM es el código de arranque grabado en el chip de fábrica, y Apple no puede corregirlo con una actualización de iOS. Estos dispositivos seguirán teniendo esta vulnerabilidad.
Este tipo de ataque tampoco requiere conexión a Internet. Una vez que alguien tiene el teléfono, puede ponerlo en modo DFU y conectar una placa USB modificada para ejecutar su propio código antes de que se inicie iOS. La placa utilizada en la investigación publicada era una Raspberry Pi Pico 2 de 5 dólares. Por eso, el modo avión no sirve de nada en este caso.
También aclaró que, en modelos como el XS y el 11, esta vulnerabilidad por sí sola no permite obtener la frase semilla: todavía hay que superar el código de desbloqueo y el enclave seguro. Pero esas son precisamente las dos protecciones en las que la gente suele escatimar más: un código numérico de 6 dígitos tiene apenas 1 millón de combinaciones; si la aplicación de la billetera cifra la frase semilla con una contraseña corta, una vez copiado el archivo cifrado, el atacante puede llevárselo a casa y probar contraseñas sin conexión, sin límite de intentos.
Por eso, su recomendación para quienes usan un iPhone 11 o anterior es reemplazarlo todo: generar una frase semilla completamente nueva en un entorno de confianza y transferir allí los activos. Crear direcciones nuevas bajo la frase semilla antigua no sirve. Según él, por ahora no se conocen públicamente vulnerabilidades de BootROM en los iPhone 12 y posteriores.
$BTC
El fundador de OneKey, @ohyishi, publicó un aviso anoche. La publicación ya acumula unas 51.000 visualizaciones. La BootROM de los iPhone 4S a iPhone X tiene la vulnerabilidad checkm8, que se hizo pública en 2019. usbliter8, publicada en junio de este año, también afecta a los iPhone XS, XR y 11, así como al iPhone SE de segunda generación. La BootROM es el código de arranque grabado en el chip de fábrica, y Apple no puede corregirlo con una actualización de iOS. Estos dispositivos seguirán teniendo esta vulnerabilidad.
Este tipo de ataque tampoco requiere conexión a Internet. Una vez que alguien tiene el teléfono, puede ponerlo en modo DFU y conectar una placa USB modificada para ejecutar su propio código antes de que se inicie iOS. La placa utilizada en la investigación publicada era una Raspberry Pi Pico 2 de 5 dólares. Por eso, el modo avión no sirve de nada en este caso.
También aclaró que, en modelos como el XS y el 11, esta vulnerabilidad por sí sola no permite obtener la frase semilla: todavía hay que superar el código de desbloqueo y el enclave seguro. Pero esas son precisamente las dos protecciones en las que la gente suele escatimar más: un código numérico de 6 dígitos tiene apenas 1 millón de combinaciones; si la aplicación de la billetera cifra la frase semilla con una contraseña corta, una vez copiado el archivo cifrado, el atacante puede llevárselo a casa y probar contraseñas sin conexión, sin límite de intentos.
Por eso, su recomendación para quienes usan un iPhone 11 o anterior es reemplazarlo todo: generar una frase semilla completamente nueva en un entorno de confianza y transferir allí los activos. Crear direcciones nuevas bajo la frase semilla antigua no sirve. Según él, por ahora no se conocen públicamente vulnerabilidades de BootROM en los iPhone 12 y posteriores.
$BTC
124
·
--
Mi bot de Grok ha dejado de seguir 213 cuentas por mí desde el 16 de octubre, y puedo decirte por qué dejó de seguir a cada una.
Sigo 6.967 cuentas en X. Nunca depuré esa lista a mano, así que se la pasé a una rutina de Grok Bot que se ejecuta dos veces al día, a las 09:40 y a las 14:40, hora de Taipéi.
La regla cabe en una línea: dejar de seguir una cuenta solo si no me sigue de vuelta, no ha publicado en más de seis meses y nunca ha interactuado conmigo. Desde el 28 de octubre, antes de dejar de seguir una cuenta, el bot también vuelve a abrir la página del perfil y comprueba allí la fecha de la última publicación.
Ahora cada ejecución se detiene al llegar a unas 12 cuentas. Si alguna vez la regla falla, un lote así de pequeño me cuesta una docena de seguidores antes de que me dé cuenta, no unos cientos.
Cada cuenta que dejo de seguir queda registrada con su nombre de usuario, el motivo y la fecha de la última publicación. 89 de las 213 dejaron de publicar en algún momento de 2023. Algunas eran peores que cuentas inactivas: por ejemplo, una cuenta que se hacía pasar por el servicio de soporte de un exchange y dirigía a la gente a un servicio de ayuda en Telegram, y una cuenta de memecoins que suplantaba a Elon Musk.
El bot también anota a quién mantuvo. Los KOL que dejaron de publicar se quedan, las cuentas de proyectos se quedan, y una cuenta cuya única publicación no tiene una fecha legible se queda hasta que yo decida. La ejecución de esta mañana mantuvo una cuenta precisamente por ese motivo.
Ese registro es la razón por la que confío este trabajo a un bot: 213 cuentas que dejé de seguir en 17 días, y cada una con un motivo por escrito y una fecha de última publicación que puedo comprobar yo mismo.
Mi bot de Grok ha dejado de seguir 213 cuentas por mí desde el 16 de octubre, y puedo decirte por qué dejó de seguir a cada una.
Sigo 6.967 cuentas en X. Nunca depuré esa lista a mano, así que se la pasé a una rutina de Grok Bot que se ejecuta dos veces al día, a las 09:40 y a las 14:40, hora de Taipéi.
La regla cabe en una línea: dejar de seguir una cuenta solo si no me sigue de vuelta, no ha publicado en más de seis meses y nunca ha interactuado conmigo. Desde el 28 de octubre, antes de dejar de seguir una cuenta, el bot también vuelve a abrir la página del perfil y comprueba allí la fecha de la última publicación.
Ahora cada ejecución se detiene al llegar a unas 12 cuentas. Si alguna vez la regla falla, un lote así de pequeño me cuesta una docena de seguidores antes de que me dé cuenta, no unos cientos.
Cada cuenta que dejo de seguir queda registrada con su nombre de usuario, el motivo y la fecha de la última publicación. 89 de las 213 dejaron de publicar en algún momento de 2023. Algunas eran peores que cuentas inactivas: por ejemplo, una cuenta que se hacía pasar por el servicio de soporte de un exchange y dirigía a la gente a un servicio de ayuda en Telegram, y una cuenta de memecoins que suplantaba a Elon Musk.
El bot también anota a quién mantuvo. Los KOL que dejaron de publicar se quedan, las cuentas de proyectos se quedan, y una cuenta cuya única publicación no tiene una fecha legible se queda hasta que yo decida. La ejecución de esta mañana mantuvo una cuenta precisamente por ese motivo.
Ese registro es la razón por la que confío este trabajo a un bot: 213 cuentas que dejé de seguir en 17 días, y cada una con un motivo por escrito y una fecha de última publicación que puedo comprobar yo mismo.
Sigo 6.967 cuentas en X. Nunca depuré esa lista a mano, así que se la pasé a una rutina de Grok Bot que se ejecuta dos veces al día, a las 09:40 y a las 14:40, hora de Taipéi.
La regla cabe en una línea: dejar de seguir una cuenta solo si no me sigue de vuelta, no ha publicado en más de seis meses y nunca ha interactuado conmigo. Desde el 28 de octubre, antes de dejar de seguir una cuenta, el bot también vuelve a abrir la página del perfil y comprueba allí la fecha de la última publicación.
Ahora cada ejecución se detiene al llegar a unas 12 cuentas. Si alguna vez la regla falla, un lote así de pequeño me cuesta una docena de seguidores antes de que me dé cuenta, no unos cientos.
Cada cuenta que dejo de seguir queda registrada con su nombre de usuario, el motivo y la fecha de la última publicación. 89 de las 213 dejaron de publicar en algún momento de 2023. Algunas eran peores que cuentas inactivas: por ejemplo, una cuenta que se hacía pasar por el servicio de soporte de un exchange y dirigía a la gente a un servicio de ayuda en Telegram, y una cuenta de memecoins que suplantaba a Elon Musk.
El bot también anota a quién mantuvo. Los KOL que dejaron de publicar se quedan, las cuentas de proyectos se quedan, y una cuenta cuya única publicación no tiene una fecha legible se queda hasta que yo decida. La ejecución de esta mañana mantuvo una cuenta precisamente por ese motivo.
Ese registro es la razón por la que confío este trabajo a un bot: 213 cuentas que dejé de seguir en 17 días, y cada una con un motivo por escrito y una fecha de última publicación que puedo comprobar yo mismo.
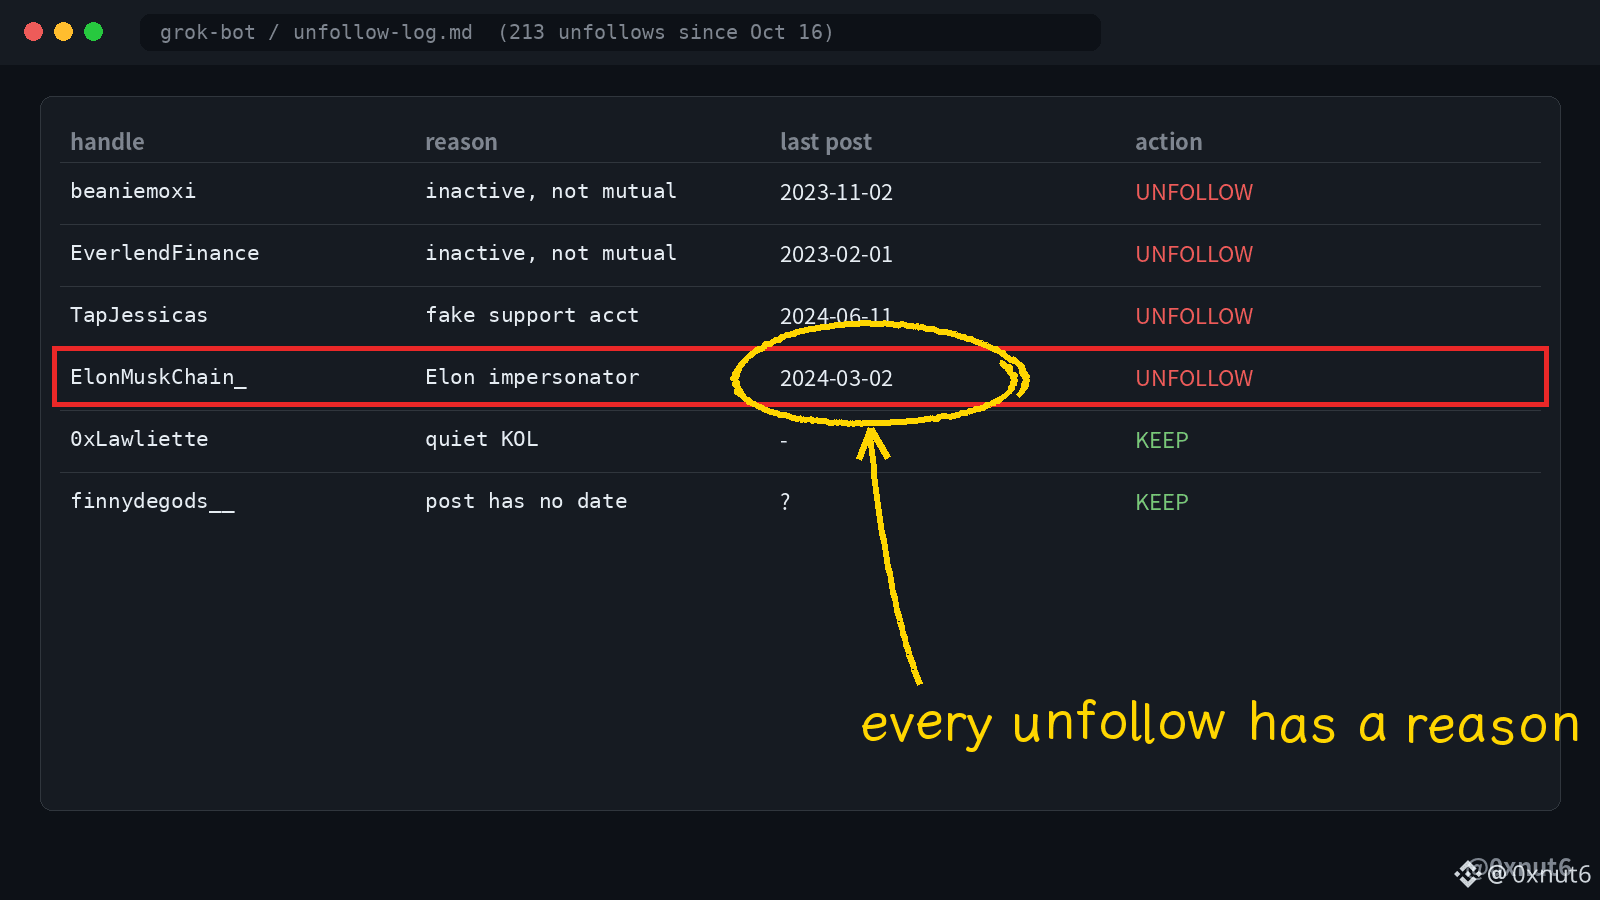
·
--
Tether congeló 378,7 millones de los USDT robados de la billetera Tron de Binance. Los 234 millones que escaparon al congelamiento se convirtieron en 638,2 millones de TRX, y ahora son los holders de TRX quienes cargan con ese paquete.
La carrera fue breve. Alrededor de las 20:22 UTC del 29 de octubre, una billetera caliente de Tron de Binance envió 612,7 millones de USDT y 46,4 millones de TRX al atacante. Unos 24 minutos después, una segunda billetera empezó a comprar TRX en SunSwap, el principal exchange descentralizado de TRON, a un precio promedio cercano a $0.367. @tether incluyó la billetera principal en su lista negra a las 21:09 UTC y otras dos antes de las 21:21, pero alrededor del 38% de los USDT ya se había convertido en una moneda que nadie puede congelar.
Esa compra apresurada elevó el precio del principal pool de SunSwap hasta un 18% por encima del de los exchanges, y los bots de arbitraje que vendieron allí se embolsaron millones. Ahora el flujo va en la dirección opuesta. Una billetera del atacante que está siendo rastreada ha transferido más de 630 millones de TRX en más de 1.000 transacciones. Mientras tanto, el par TRX/USDT de Binance tocó los $0.302 en las últimas 24 horas, por debajo de su nivel de $0.3315 previo al hackeo.
Para los holders, lo que importa es el tamaño. A $0.308, esos 638,2 millones de TRX valen unos $197 millones. El par TRX/USDT de Binance registró un volumen de $75,4 millones en las últimas 24 horas, así que ese paquete equivale a aproximadamente 2,6 días de ese volumen. Incluso si se vende poco a poco, una cantidad tan grande presiona un mercado con poca demanda disponible. Los 18.270 BTC del mismo hackeo no se habían movido hasta el sábado, y el mercado de Bitcoin puede absorber esa cantidad con mucha más facilidad.
Congelar una stablecoin protege el token del emisor, no la cadena en la que está. Nadie, ni siquiera @trondao, puede recuperar los TRX una vez que se transfieren, así que los USDT que escaparon no desaparecieron. Se convirtieron en oferta de TRX.
Ahora TRX está alrededor de un 7% por debajo de su precio previo al hackeo, y los TRX que compró el atacante todavía equivalen a más de dos días de volumen spot de Binance.
$TRX
Tether congeló 378,7 millones de los USDT robados de la billetera Tron de Binance. Los 234 millones que escaparon al congelamiento se convirtieron en 638,2 millones de TRX, y ahora son los holders de TRX quienes cargan con ese paquete.
La carrera fue breve. Alrededor de las 20:22 UTC del 29 de octubre, una billetera caliente de Tron de Binance envió 612,7 millones de USDT y 46,4 millones de TRX al atacante. Unos 24 minutos después, una segunda billetera empezó a comprar TRX en SunSwap, el principal exchange descentralizado de TRON, a un precio promedio cercano a $0.367. @tether incluyó la billetera principal en su lista negra a las 21:09 UTC y otras dos antes de las 21:21, pero alrededor del 38% de los USDT ya se había convertido en una moneda que nadie puede congelar.
Esa compra apresurada elevó el precio del principal pool de SunSwap hasta un 18% por encima del de los exchanges, y los bots de arbitraje que vendieron allí se embolsaron millones. Ahora el flujo va en la dirección opuesta. Una billetera del atacante que está siendo rastreada ha transferido más de 630 millones de TRX en más de 1.000 transacciones. Mientras tanto, el par TRX/USDT de Binance tocó los $0.302 en las últimas 24 horas, por debajo de su nivel de $0.3315 previo al hackeo.
Para los holders, lo que importa es el tamaño. A $0.308, esos 638,2 millones de TRX valen unos $197 millones. El par TRX/USDT de Binance registró un volumen de $75,4 millones en las últimas 24 horas, así que ese paquete equivale a aproximadamente 2,6 días de ese volumen. Incluso si se vende poco a poco, una cantidad tan grande presiona un mercado con poca demanda disponible. Los 18.270 BTC del mismo hackeo no se habían movido hasta el sábado, y el mercado de Bitcoin puede absorber esa cantidad con mucha más facilidad.
Congelar una stablecoin protege el token del emisor, no la cadena en la que está. Nadie, ni siquiera @trondao, puede recuperar los TRX una vez que se transfieren, así que los USDT que escaparon no desaparecieron. Se convirtieron en oferta de TRX.
Ahora TRX está alrededor de un 7% por debajo de su precio previo al hackeo, y los TRX que compró el atacante todavía equivalen a más de dos días de volumen spot de Binance.
$TRX
La carrera fue breve. Alrededor de las 20:22 UTC del 29 de octubre, una billetera caliente de Tron de Binance envió 612,7 millones de USDT y 46,4 millones de TRX al atacante. Unos 24 minutos después, una segunda billetera empezó a comprar TRX en SunSwap, el principal exchange descentralizado de TRON, a un precio promedio cercano a $0.367. @tether incluyó la billetera principal en su lista negra a las 21:09 UTC y otras dos antes de las 21:21, pero alrededor del 38% de los USDT ya se había convertido en una moneda que nadie puede congelar.
Esa compra apresurada elevó el precio del principal pool de SunSwap hasta un 18% por encima del de los exchanges, y los bots de arbitraje que vendieron allí se embolsaron millones. Ahora el flujo va en la dirección opuesta. Una billetera del atacante que está siendo rastreada ha transferido más de 630 millones de TRX en más de 1.000 transacciones. Mientras tanto, el par TRX/USDT de Binance tocó los $0.302 en las últimas 24 horas, por debajo de su nivel de $0.3315 previo al hackeo.
Para los holders, lo que importa es el tamaño. A $0.308, esos 638,2 millones de TRX valen unos $197 millones. El par TRX/USDT de Binance registró un volumen de $75,4 millones en las últimas 24 horas, así que ese paquete equivale a aproximadamente 2,6 días de ese volumen. Incluso si se vende poco a poco, una cantidad tan grande presiona un mercado con poca demanda disponible. Los 18.270 BTC del mismo hackeo no se habían movido hasta el sábado, y el mercado de Bitcoin puede absorber esa cantidad con mucha más facilidad.
Congelar una stablecoin protege el token del emisor, no la cadena en la que está. Nadie, ni siquiera @trondao, puede recuperar los TRX una vez que se transfieren, así que los USDT que escaparon no desaparecieron. Se convirtieron en oferta de TRX.
Ahora TRX está alrededor de un 7% por debajo de su precio previo al hackeo, y los TRX que compró el atacante todavía equivalen a más de dos días de volumen spot de Binance.
$TRX
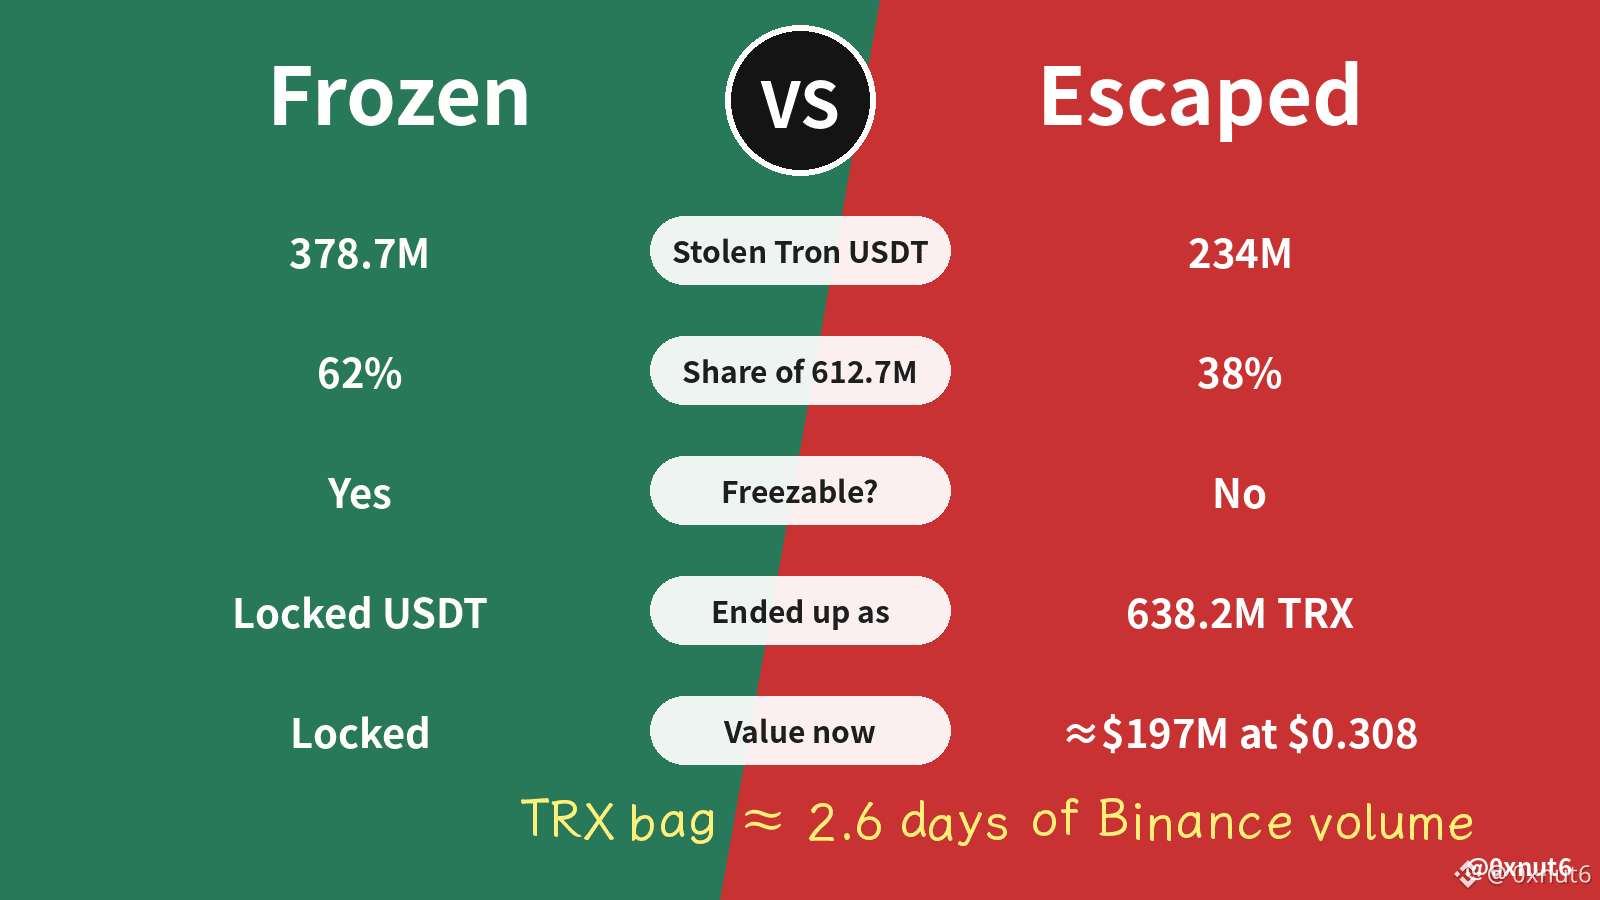
1
356
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
BinanceReopensWithdrawalsForMoreAssets
1M vistas
5,480 están debatiendo
Actualización de recuperación n.º 9: se reanudarán los retiros de más activos (2026-11-06)
Binance Announcement
·108 me gusta
·425.7k vistas
AnthropicIPOValuationDoubts
8,084 vistas
245 están debatiendo
USStocksSlipandCryptoMarketUnderBroadPressure
98,555 vistas
665 están debatiendo