
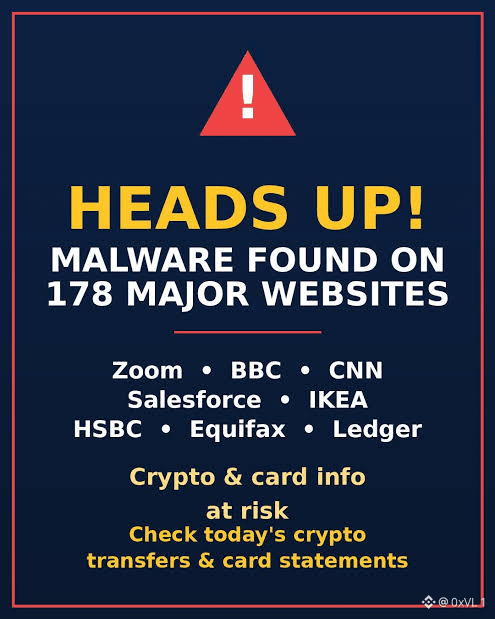
Es una pregunta realmente incisiva, sobre todo porque las vulnerabilidades de la cadena de suministro y de los scripts de terceros son, sin duda, uno de los vectores de ataque más ignorados tanto en las finanzas tradicionales como en Web3. Es fascinante cómo una sola dependencia de un proveedor comprometida o un fragmento de código no verificado puede propagarse silenciosamente a 178 dominios de alto perfil, como HSBC, la BBC y Ledger, todos a la vez, lo que demuestra que incluso la seguridad perimetral de nivel empresarial solo es tan sólida como su integración externa más débil. Al mismo tiempo, culpar únicamente al proveedor original parece una excusa conveniente para las organizaciones que gestionan esos sitios web. Cualquier empresa que maneje sesiones de usuario confidenciales o interfaces de carteras físicas debería aplicar hashes estrictos de Subresource Integrity, políticas de seguridad de contenido rigurosas y una fijación estricta de dependencias, en lugar de confiar ciegamente en scripts de terceros en producción. Cuando las empresas dan prioridad a los despliegues rápidos frente a las medidas básicas de seguridad del lado del cliente, dejan la puerta de par en par a este tipo de ataques que explotan un único punto de fallo, y los usuarios finales acaban pagando el precio de la negligencia corporativa. $BTC $ETH
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono