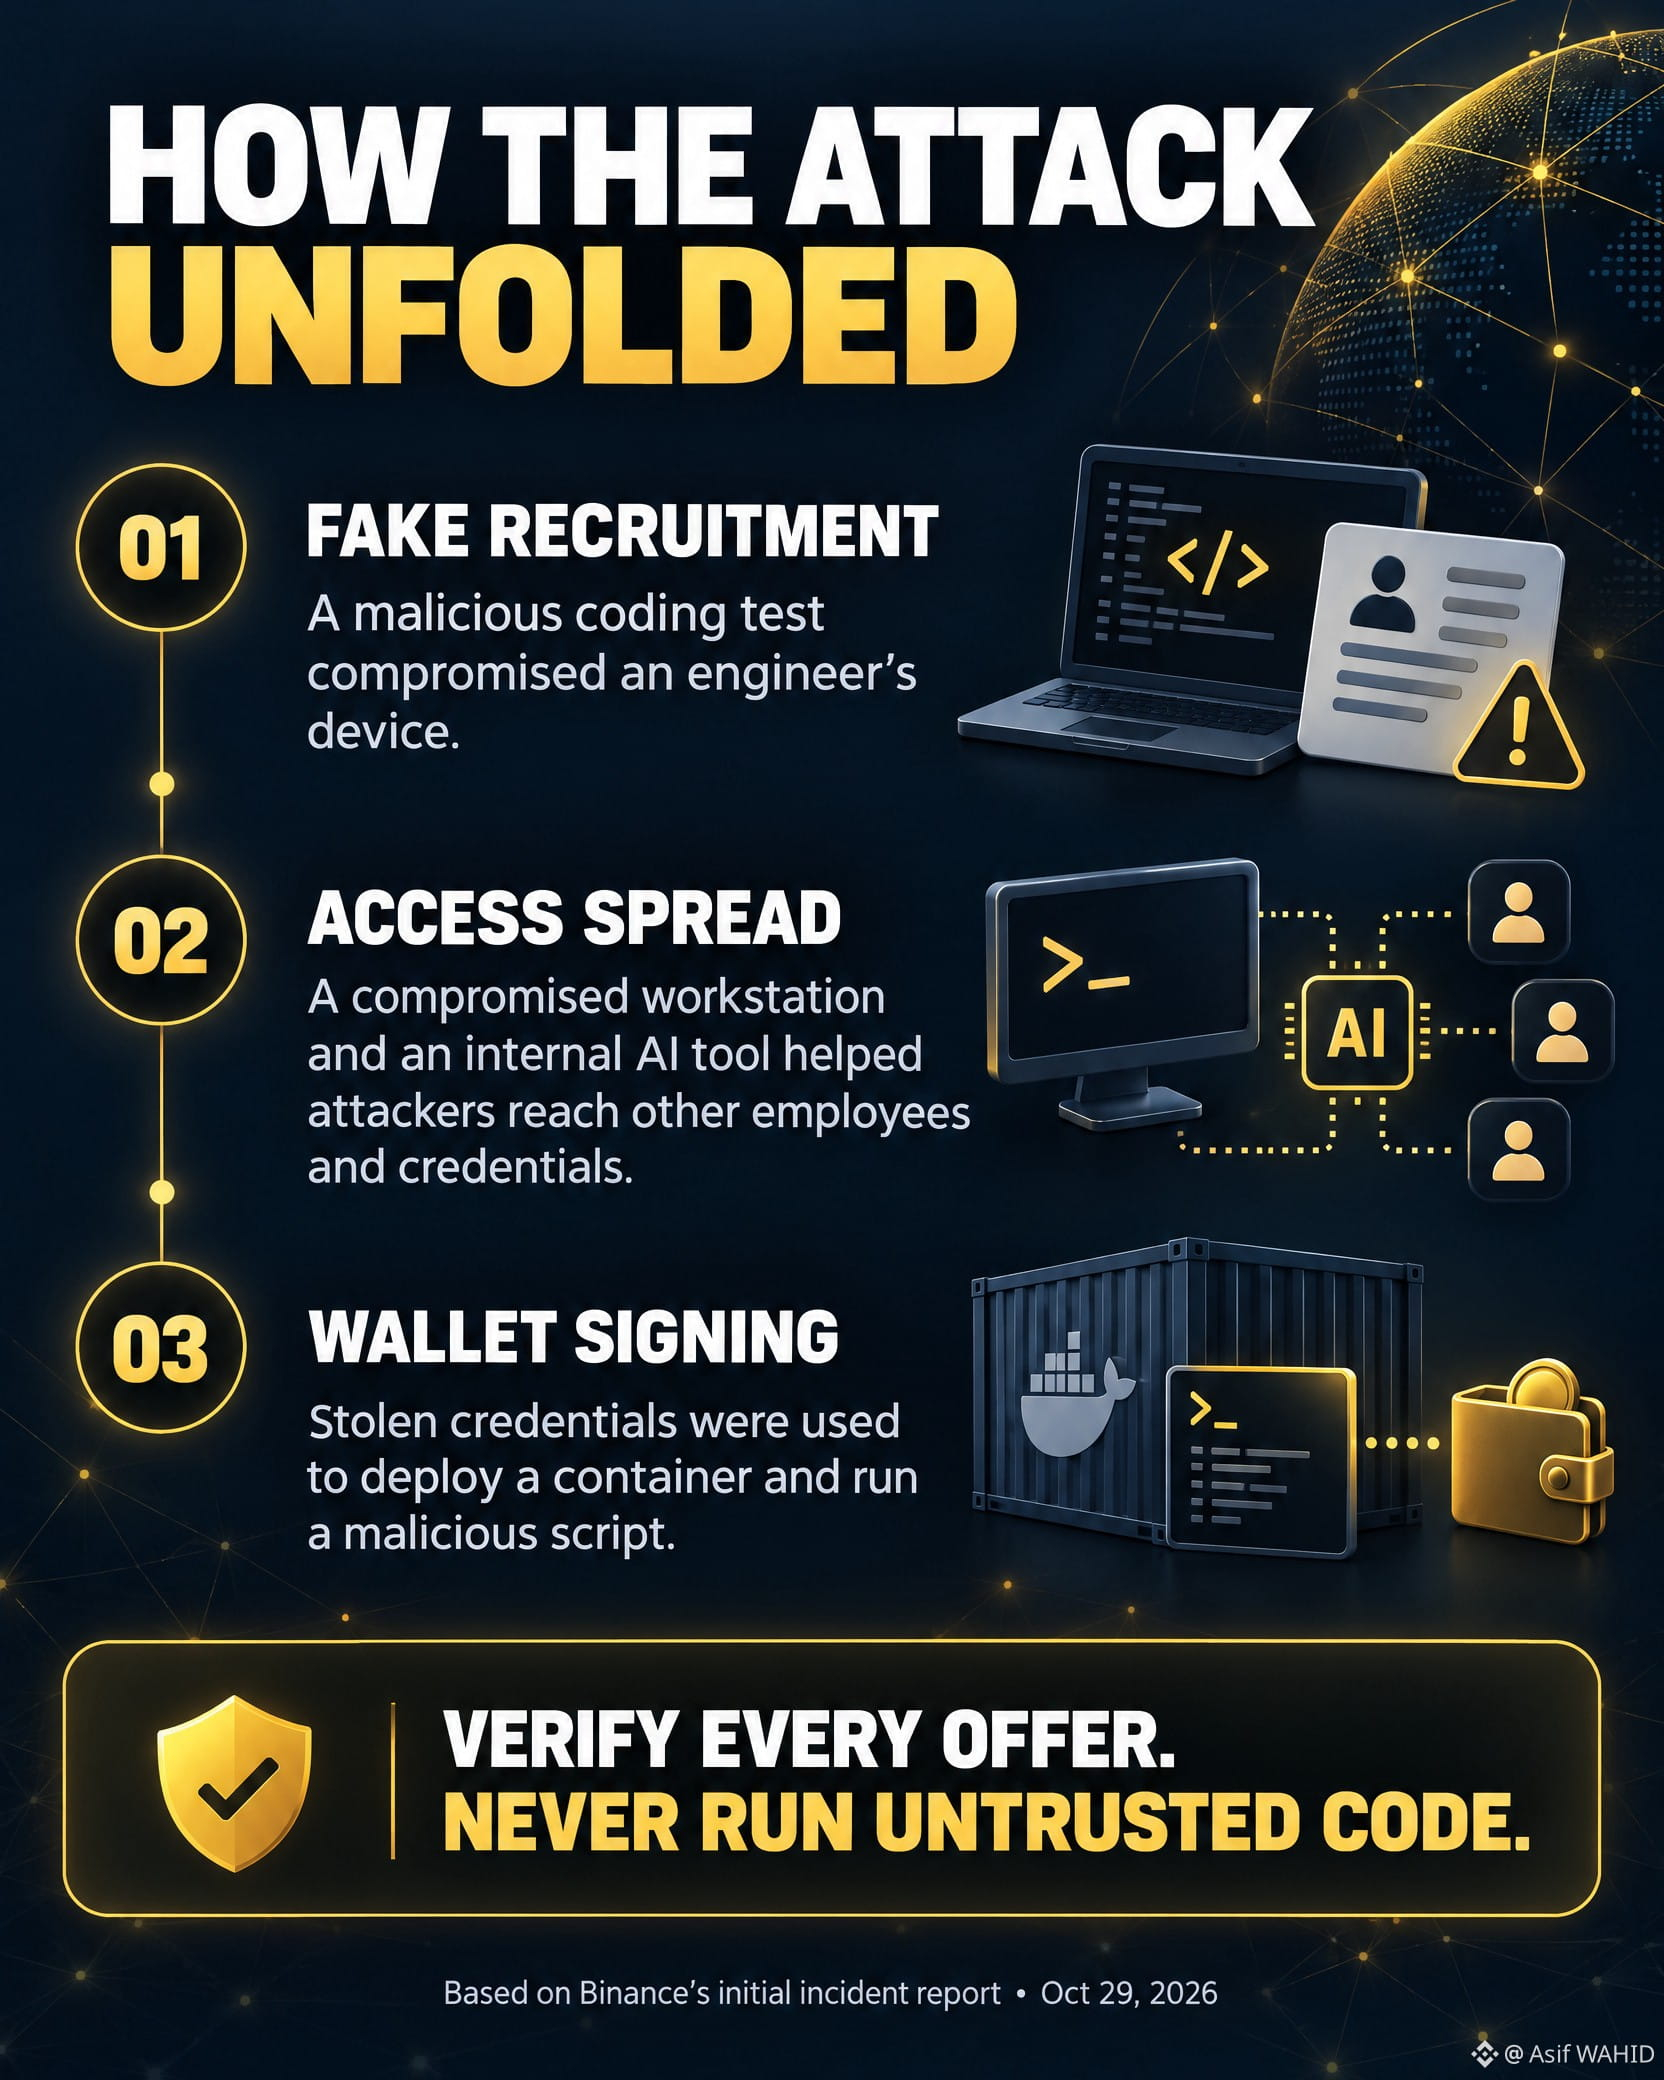
$BTC El informe inicial de Binance indica que los atacantes primero comprometieron a un ingeniero mediante un proceso de contratación fraudulento. La «prueba» contenía malware que evadió la detección. Luego, los atacantes utilizaron la estación de trabajo comprometida y una herramienta interna de IA para acceder a los dispositivos y las credenciales de otros empleados.
> El 29 de octubre, utilizaron esas credenciales para implementar un contenedor y ejecutar un script malicioso dirigido a las operaciones de firma de billeteras.
> La lección para todos los profesionales de las criptomonedas: verifica a los reclutadores por tu cuenta, nunca ejecutes código no confiable en un dispositivo de trabajo y considera las solicitudes de acceso inesperadas un riesgo de seguridad, incluso cuando impliquen herramientas conocidas.
> **En el mundo cripto, la seguridad empieza tanto por las personas como por la tecnología. Mantente alerta.**
$AAPLB
#Binance #CryptocurrencyWealth #cyberToken #Web3
#BinanceReopensWithdrawalsForMoreAssets