


El gateway del Servicio de Nombre de Ethereum eth.limo ha revelado que el secuestro del dominio el viernes fue causado por un ataque de ingeniería social dirigido contra EasyDNS, su proveedor de servicio de nombres de dominio.
Según un análisis publicado por eth.limo el sábado, un atacante se hizo pasar por uno de los miembros de su equipo para iniciar un proceso de recuperación de cuenta con easyDNS, otorgando acceso a la cuenta de eth.limo y permitiéndoles alterar la configuración del dominio.
“Los registros NS fueron cambiados y dirigidos a Cloudflare… Una vez que entendimos que había tenido lugar un secuestro de DNS, notificamos inmediatamente a la comunidad así como a Vitalik Buterin y otros. Luego comenzamos a contactar a EasyDNS en un intento de responder al incidente,” dijo la empresa.
Eth.limo funciona como un puente Web2, proporcionando acceso a alrededor de 2 millones de sitios web descentralizados que usan el nombre de dominio .eth. Secuestrar el servicio podría permitir que un atacante redirija a los usuarios a sitios web maliciosos. Vitalik Buterin, cofundador de Ethereum, advirtió el viernes a los usuarios que evitaran su blog hasta que se resolviera el incidente.
Mark Jeftovic, CEO de easyDNS, ha asumido públicamente la responsabilidad del incidente en su propio informe posterior al incidente.
“La hemos liado y nos hacemos cargo”, dijo Jeftovic el sábado.
“Esto marcaría el primer ataque exitoso de ingeniería social contra un cliente de easyDNS en nuestros 28 años de historia. Ha habido innumerables intentos.”
Ambas empresas han señalado la Extensión de Seguridad del Sistema de Nombres de Dominio (DNSSEC) como clave para frustrar los intentos del hacker de causar más daños.
El atacante no pudo producir firmas criptográficas válidas, por lo que los resolutores del Sistema de Nombres de Dominio rechazaron las respuestas DNS falsificadas del atacante, haciendo que los usuarios vieran mensajes de error en lugar de ser redirigidos a sitios maliciosos.
“DNSSEC se había activado para su dominio cuando los atacantes intentaron cambiar sus servidores de nombres, presumiblemente para llevar a cabo algún tipo de ataque de phishing o inyección de malware; los resolutores compatibles con DNSSEC, que hoy en día son la mayoría, comenzaron a rechazar las consultas”, dijo Jeftovic.
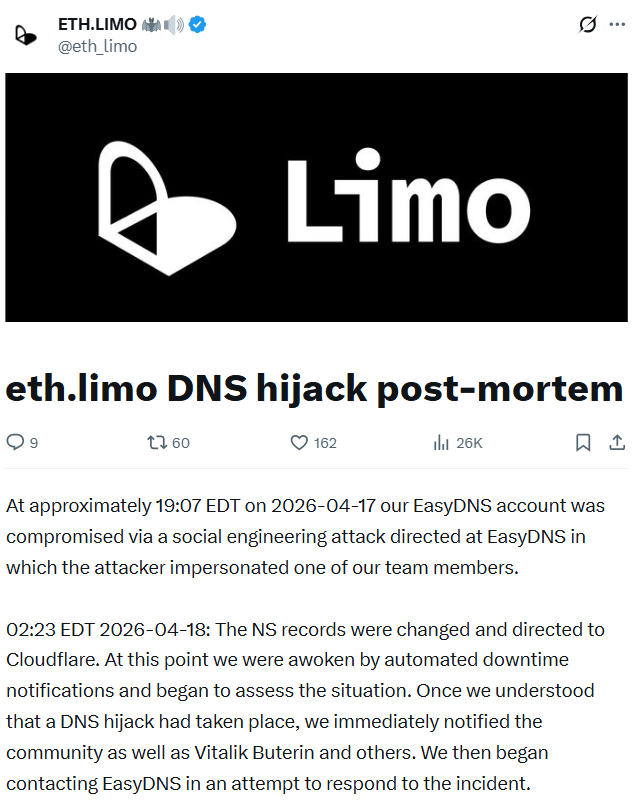 Fuente: eth.limo
En su informe posterior al incidente, eth.limo señaló que, como el atacante no tenía las claves de firma, no pudo eludir las medidas de seguridad, lo que probablemente “redujo el alcance del secuestro. No tenemos conocimiento de ningún impacto para los usuarios en este momento. Proporcionaremos actualizaciones si eso cambia.”
easyDNS realiza cambios tras el ataque
Jeftovic describió el ataque de ingeniería social como “altamente sofisticado” y dijo que easyDNS todavía está llevando a cabo un análisis posterior del incidente sobre cómo ocurrió la brecha, y que ya ha comenzado a implementar cambios para evitar que se repita.
 Fuente: easyDNS
“En el caso de eth.limo, los vamos a migrar a Domainsure, que tiene una postura de seguridad más adecuada para dominios empresariales y de alto valor fintech; en resumen, en Domainsure no existe un mecanismo de recuperación de cuenta, no es algo que exista”, añadió.
“En nombre de todos aquí, pido disculpas al equipo de eth.limo y a la comunidad Ethereum en general. ENS siempre ha ocupado un lugar especial en nuestro corazón como el primer registrador en permitir que ENS se vinculara a dominios web2, y hemos estado involucrados en este espacio desde 2017.”
El incidente de eth.limo es el más reciente de una serie de secuestros de dominios dirigidos a proyectos cripto. Días antes, el agregador de exchanges descentralizados CoW Swap perdió el control de su sitio web después de que una parte desconocida secuestrara su dominio.
Steakhouse Financial, una firma de asesoría e investigación de DeFi, reveló de manera similar a finales de marzo que había perdido el control de su dominio a manos de un atacante.
Revista: ¿Será la Ley CLARITY buena — o mala — para DeFi?