

#electrum
electrum
10,432 vistas
73 están debatiendo
Hot
Lo último

·
--
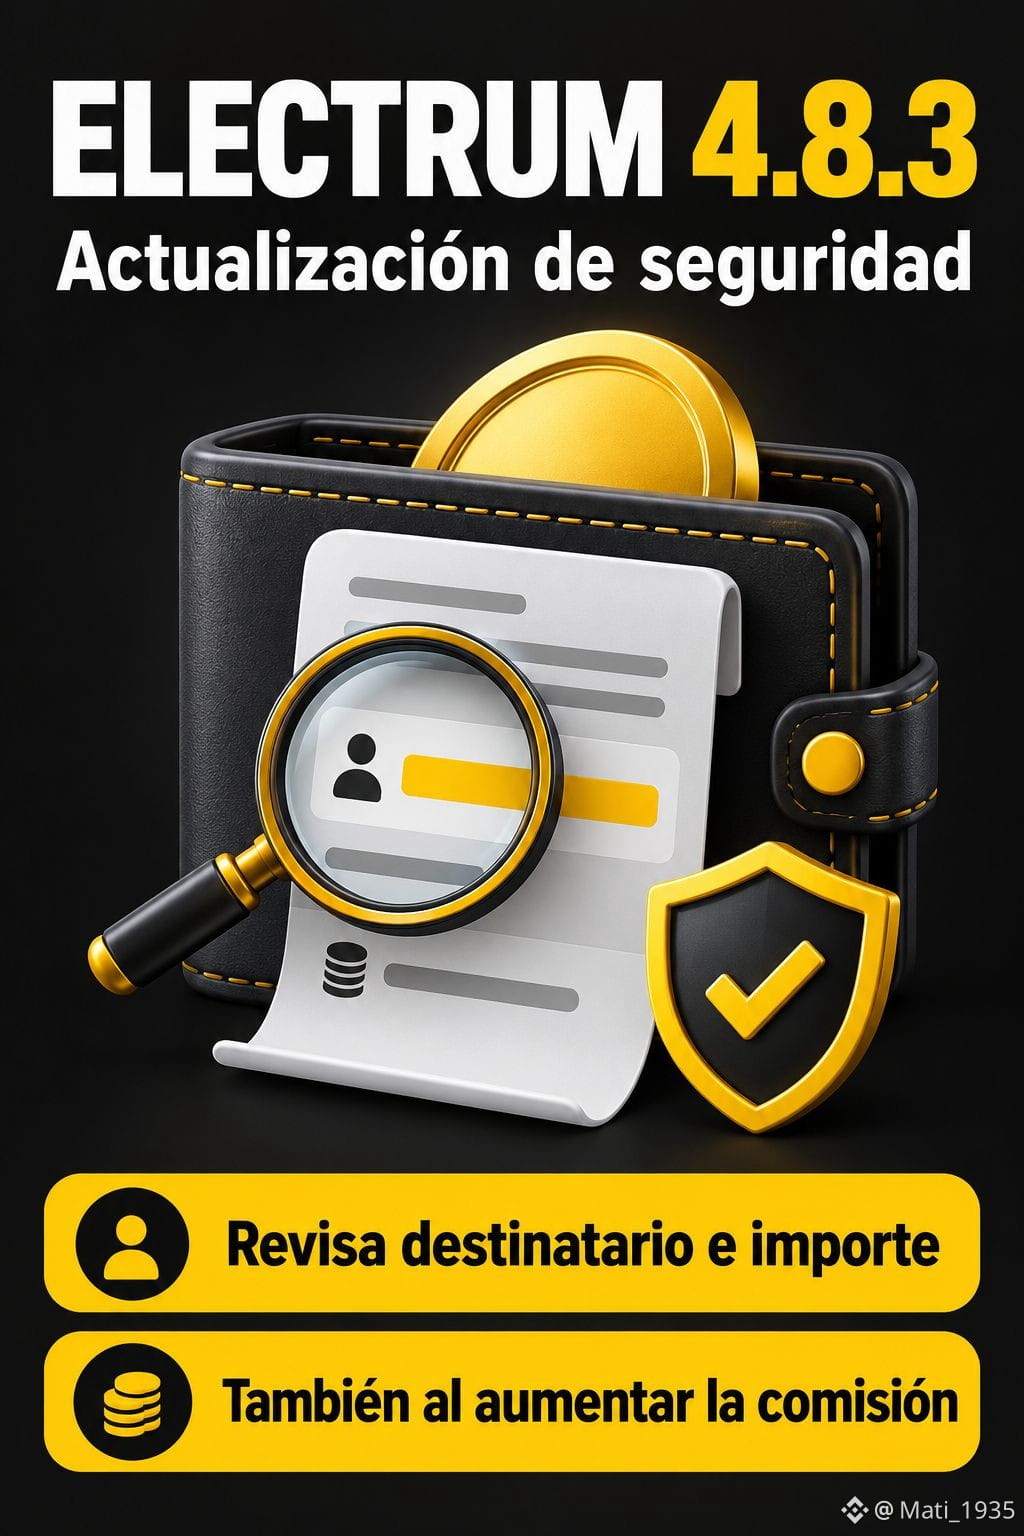
Electrum 4.8.3 corrige un fallo al aumentar comisiones
El 24 de octubre se publicaron el aviso de seguridad y los instaladores corregidos. Afecta a versiones anteriores a 4.8.3 conectadas a servidores maliciosos.
Un servidor podía mostrar un pago pendiente con el destinatario alterado. Al aumentar manualmente la comisión mediante RBF y firmar, el usuario podía autorizar ese destino. Los desarrolladores recibieron dos reportes; uno incluyó pérdida de fondos, sin monto divulgado.
El parche comprueba firmas de las entradas pertenecientes a la billetera en transacciones sin confirmar. No convierte el cliente en un nodo completo. Según el aviso, quienes usan servidores de confianza no están afectados por este ataque.
La recomendación es actualizar desde electrum.org, verificar la firma del instalador y revisar destinatario e importe antes de firmar, incluso al modificar una comisión.
Binance Spot, 26 de octubre, 19:53 UTC: BTC cotiza a 80.006,85 USDT (-0,736% en 24h) y 79.909,19 USDC (-0,749%). Son dos mercados con distintas monedas de cotización.
Lectura de mercado: estas variaciones no prueban una reacción al incidente. La seguridad de la billetera y la volatilidad son riesgos distintos. El parche reduce una exposición concreta; no garantiza conservar el valor de BTC ni elimina todos los riesgos de autocustodia.
$BTC $USDT $USDC
Contenido Educativo. No asesoramiento financiero.
#Bitcoin #Electrum #Seguridad #Autocustodia #Billeteras
27

🔐 ¿Acelerar una transacción con Electrum podría significar enviarle dinero a un hacker?
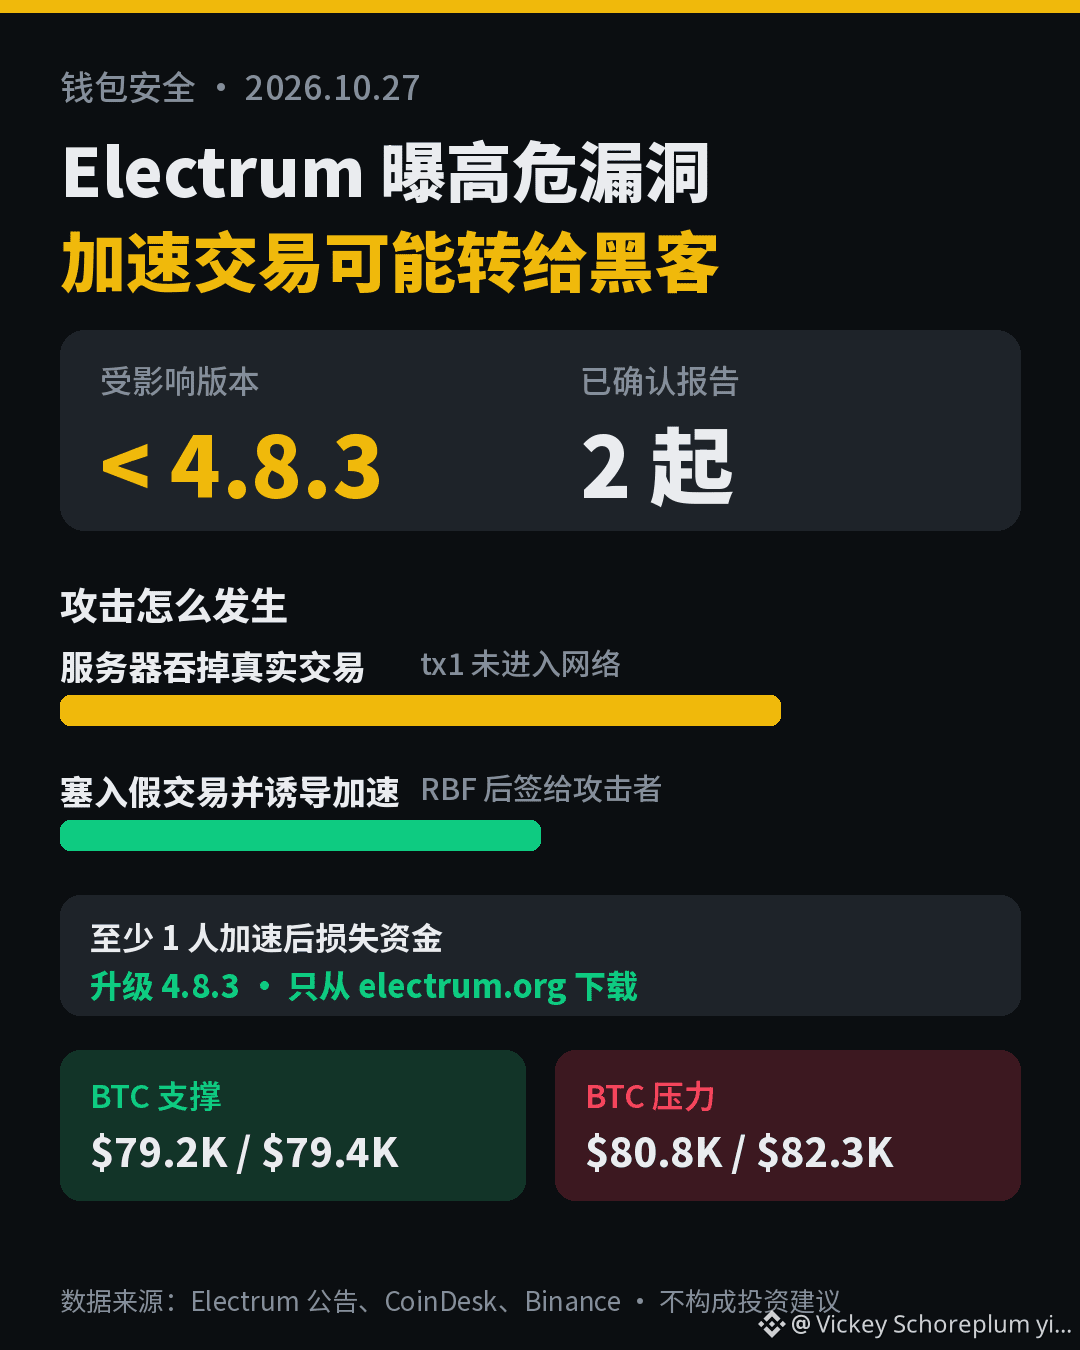
El 24 de octubre, Electrum, una veterana billetera de Bitcoin, publicó la actualización de seguridad 4.8.3, que corrige una vulnerabilidad de alto riesgo: un servidor malicioso puede «tragarse» la transacción que acabas de transmitir y mostrar en la billetera una transacción falsa con la dirección de recepción reemplazada. Si haces clic en RBF para acelerarla, la billetera firmará una transacción real que paga al atacante.
📋 Cómo ocurre el ataque
• Transmites tx1, pero el servidor malicioso no la reenvía; la transacción real nunca llega a la red de Bitcoin.
• El servidor introduce en la billetera una transacción conflictiva, tx2: la dirección de recepción se cambia por la del atacante. La firma no es válida, pero las versiones antiguas no la verifican.
• La transacción falsa tiene una comisión de 0 y parece estar «atascada», lo que te incita a acelerarla.
• En cuanto la aceleras, Electrum firma una transacción válida y los fondos se transfieren al atacante.
⚠️ Ya hay víctimas
Los desarrolladores recibieron 2 informes de usuarios (el 11 y el 18 de octubre); una persona perdió fondos después de acelerar una transacción falsa. Los últimos 4 dígitos de la dirección del atacante coincidían con los de la dirección real, por lo que es difícil detectarlo si solo revisas el principio y el final. No se ha revelado el monto total de las pérdidas.
🛡️ Qué hacer
• Todas las versiones anteriores a la 4.8.3 están afectadas. Actualiza a la 4.8.3 y descarga el programa únicamente desde electrum.org.
• Antes de acelerar una transacción (RBF), verifica cuidadosamente cada dirección de salida y cada importe.
• Los usuarios que solo se conectan a servidores de confianza (por ejemplo, un nodo propio) no están afectados.
📊 Impacto en el mercado
Se trata de un problema del software de la billetera, no de una vulnerabilidad del protocolo de Bitcoin, por lo que su impacto en BTC es limitado. Actualmente, BTC cotiza en torno a los $79,800, con una caída de aproximadamente un 0.5% en 24 h. Niveles clave: soporte en $79,200–79,400 (mínimos de los últimos días) y resistencia en $80,800 / $82,300.
¿Verificas todas las direcciones antes de acelerar una transacción? Cuéntanos en los comentarios 👇
👉 Opera BTC: https://www.binance.com/zh-CN/trade/BTC_USDT
#Electrum #比特币钱包 #钱包安全 #BTC
⚠️ Lo anterior no constituye asesoramiento de inversión. Ten en cuenta los riesgos.
90

·
--
Intentó acelerar una transferencia y acabó enviándosela a un hacker: Electrum corrigió una vulnerabilidadPor comodidad, una wallet ligera puede conectarse a un servidor equivocado y, si luego pulsas «Aumentar comisión», tus $BTC podrían acabar en la dirección de otra persona.
Electrum, una veterana wallet de Bitcoin, ha revelado que los servidores maliciosos pueden tragarse la transacción que acabas de difundir y luego insertar un registro falso de transacción sin confirmar. La dirección de destino se modifica para que sus últimos cuatro caracteres coincidan con los de la dirección original, y en ese momento no se verifica la firma. Crees que estás acelerando una transacción con un RBF normal, pero basta con pulsar una vez para firmar tú mismo una transacción a favor del atacante. En octubre hubo dos informes de usuarios; uno de ellos perdió monedas. El equipo oficial afirma que ya hay servidores haciendo esto. No se ha revelado el importe.
Intentó acelerar una transferencia y acabó enviándosela a un hacker: Electrum corrigió una vulnerabilidad
Por comodidad, una wallet ligera puede conectarse a un servidor equivocado y, si luego pulsas «Aumentar comisión», tus $BTC podrían acabar en la dirección de otra persona.
Electrum, una veterana wallet de Bitcoin, ha revelado que los servidores maliciosos pueden tragarse la transacción que acabas de difundir y luego insertar un registro falso de transacción sin confirmar. La dirección de destino se modifica para que sus últimos cuatro caracteres coincidan con los de la dirección original, y en ese momento no se verifica la firma. Crees que estás acelerando una transacción con un RBF normal, pero basta con pulsar una vez para firmar tú mismo una transacción a favor del atacante. En octubre hubo dos informes de usuarios; uno de ellos perdió monedas. El equipo oficial afirma que ya hay servidores haciendo esto. No se ha revelado el importe.
Electrum, una veterana wallet de Bitcoin, ha revelado que los servidores maliciosos pueden tragarse la transacción que acabas de difundir y luego insertar un registro falso de transacción sin confirmar. La dirección de destino se modifica para que sus últimos cuatro caracteres coincidan con los de la dirección original, y en ese momento no se verifica la firma. Crees que estás acelerando una transacción con un RBF normal, pero basta con pulsar una vez para firmar tú mismo una transacción a favor del atacante. En octubre hubo dos informes de usuarios; uno de ellos perdió monedas. El equipo oficial afirma que ya hay servidores haciendo esto. No se ha revelado el importe.
171

·
--
Electrum 4.8.3 corrige una trampa de aumento de comisiones de alta gravedad en la que un servidor malicioso, revelada el 24 de octubre de 2026.
El 24 de octubre de 2026, Electrum publicó la versión 4.8.3 (aviso GHSA-6jp4-8v48-cc5v). Un servidor malicioso de Electrum puede ocultar una transacción $BTC tx recién difundida y mostrar un pago falso en conflicto, aún sin confirmar, dirigido al atacante: las versiones anteriores no comprobaban esas firmas inválidas. Si el usuario aumenta la comisión de la transacción falsa mediante RBF, firma un pago real al atacante. Algunos servidores ya estaban aprovechando esta vulnerabilidad; dos usuarios lo denunciaron y uno perdió fondos. Los atacantes también buscaban que los últimos cuatro caracteres de la dirección de destino se parecieran a los de otra dirección.
Actualiza a la versión 4.8.3 o posterior: todas las versiones anteriores están afectadas. La corrección verifica las firmas de las entradas propiedad de la cartera en las transacciones de la mempool antes de añadirlas al historial. Descarga el programa únicamente desde electrum.org y verifica las firmas. Hasta que actualices, comprueba la dirección de destino completa y el importe antes de aumentar cualquier comisión. Los usuarios de servidores de confianza o propios están menos expuestos; las transacciones entrantes sin confirmar siguen sin validarse por completo.
#Bitcoin #Electrum #CryptoSecurity #Cartera
Investiga por tu cuenta. Esto no es asesoramiento financiero.
{spot}(BTCUSDT)
Electrum 4.8.3 corrige una trampa de aumento de comisiones de alta gravedad en la que un servidor malicioso, revelada el 24 de octubre de 2026.
El 24 de octubre de 2026, Electrum publicó la versión 4.8.3 (aviso GHSA-6jp4-8v48-cc5v). Un servidor malicioso de Electrum puede ocultar una transacción $BTC tx recién difundida y mostrar un pago falso en conflicto, aún sin confirmar, dirigido al atacante: las versiones anteriores no comprobaban esas firmas inválidas. Si el usuario aumenta la comisión de la transacción falsa mediante RBF, firma un pago real al atacante. Algunos servidores ya estaban aprovechando esta vulnerabilidad; dos usuarios lo denunciaron y uno perdió fondos. Los atacantes también buscaban que los últimos cuatro caracteres de la dirección de destino se parecieran a los de otra dirección.
Actualiza a la versión 4.8.3 o posterior: todas las versiones anteriores están afectadas. La corrección verifica las firmas de las entradas propiedad de la cartera en las transacciones de la mempool antes de añadirlas al historial. Descarga el programa únicamente desde electrum.org y verifica las firmas. Hasta que actualices, comprueba la dirección de destino completa y el importe antes de aumentar cualquier comisión. Los usuarios de servidores de confianza o propios están menos expuestos; las transacciones entrantes sin confirmar siguen sin validarse por completo.
#Bitcoin #Electrum #CryptoSecurity #Cartera
Investiga por tu cuenta. Esto no es asesoramiento financiero.

35

·
--
Esa «transferencia que acabas de enviar» que aparece en el historial de tu monedero quizá no la hayas enviado tú.
El 24 de octubre, Electrum, un veterano monedero de escritorio para Bitcoin, lanzó la versión 4.8.3 para corregir una vulnerabilidad grave que ya estaba siendo explotada. En las versiones anteriores a la 4.8.3, al conectarse a un servidor malicioso, este podía sustituir la transacción que acababas de difundir por otra falsa y conflictiva. Los últimos cuatro caracteres de la dirección de destino eran idénticos a los de tu destinatario real. Si el usuario veía que la transacción tardaba en confirmarse y pulsaba «Acelerar comisión» (RBF), el monedero volvía a firmar esa transacción falsa y las monedas iban directas al atacante. Ya hay usuarios que han denunciado pérdidas de fondos.
Desde el punto de vista de ingeniería:
· Los monederos ligeros no almacenan por sí mismos los datos de toda la cadena; el servidor es quien les «cuenta» el historial de transacciones y las transacciones sin confirmar.
· Las versiones antiguas no verificaban las firmas de las transacciones sin confirmar: mostraban lo que les enviara el servidor.
· RBF vuelve a firmar basándose en una «transacción existente». Si esa base es falsa, lo que se firma es justo la transacción que quiere el atacante.
· La solución de la versión 4.8.3 consiste en añadir ese paso: primero verificar la firma de las transacciones sin confirmar y luego confiar en ellas.
Cuatro consejos para usuarios minoristas:
1) Si usas Electrum, actualízalo a la versión 4.8.3. Descárgalo solo del sitio web oficial y verifica la firma.
2) Comprueba la dirección completa: «los cuatro primeros y los cuatro últimos caracteres» no bastan frente a un ataque dirigido.
3) Si una transacción se atasca, consulta su estado real en un explorador de bloques; no te fíes solo de lo que muestra el monedero.
4) Si manejas grandes cantidades, ejecuta tu propio nodo. En última instancia, los datos que te muestra un servidor público dependen de lo que este decida decirte.
Normalmente no suelo indagar mucho en el «historial» de las chicas guapas, pero en el historial de mi monedero sí que verifico la firma de cada transacción 😏
#链上安全 #比特币钱包 #Electrum
必备小神器888:
轻钱包连公共服务器等于把广播权交人,别只对末四位,升4.8.3并核对全地址。
1
1
1.8k

·
--
Artículo
El parche lleva dos días disponible: ¿aún puedes perder tus fondos al aumentar la comisión si no has actualizado a la versión 4.8.3?El parche oficial 4.8.3 se publicó el 24 de octubre. Los usuarios de Electrum con versiones anteriores que aumenten la comisión mediante RBF aún podrían entregar una firma válida a un atacante.
La vulnerabilidad funciona así: un servidor malicioso intercepta una transacción legítima recién difundida y la sustituye por una transacción conflictiva falsa con una firma no válida; el historial local solo muestra la transacción falsa. El usuario cree que la transacción está atascada y aumenta la comisión, lo que equivale a completar con una firma válida una dirección de recepción fraudulenta; así, el atacante se queda con las monedas. El aviso oficial confirma que ya hay servidores haciendo esto. De dos informes de usuarios, al menos uno terminó en un robo tras usar bump_fee. La solución es sencilla: actualizar a la versión 4.8.3. Hasta entonces, comprueba la dirección de recepción completa y el importe cada vez que firmes (también al aumentar la comisión); no te fijes solo en los últimos caracteres. Los servidores propios o de confianza no se ven afectados. Descarga Electrum únicamente desde electrum.org y verifica la firma GPG.
El parche lleva dos días disponible: ¿aún puedes perder tus fondos al aumentar la comisión si no has actualizado a la versión 4.8.3?
El parche oficial 4.8.3 se publicó el 24 de octubre. Los usuarios de Electrum con versiones anteriores que aumenten la comisión mediante RBF aún podrían entregar una firma válida a un atacante.
La vulnerabilidad funciona así: un servidor malicioso intercepta una transacción legítima recién difundida y la sustituye por una transacción conflictiva falsa con una firma no válida; el historial local solo muestra la transacción falsa. El usuario cree que la transacción está atascada y aumenta la comisión, lo que equivale a completar con una firma válida una dirección de recepción fraudulenta; así, el atacante se queda con las monedas. El aviso oficial confirma que ya hay servidores haciendo esto. De dos informes de usuarios, al menos uno terminó en un robo tras usar bump_fee. La solución es sencilla: actualizar a la versión 4.8.3. Hasta entonces, comprueba la dirección de recepción completa y el importe cada vez que firmes (también al aumentar la comisión); no te fijes solo en los últimos caracteres. Los servidores propios o de confianza no se ven afectados. Descarga Electrum únicamente desde electrum.org y verifica la firma GPG.
La vulnerabilidad funciona así: un servidor malicioso intercepta una transacción legítima recién difundida y la sustituye por una transacción conflictiva falsa con una firma no válida; el historial local solo muestra la transacción falsa. El usuario cree que la transacción está atascada y aumenta la comisión, lo que equivale a completar con una firma válida una dirección de recepción fraudulenta; así, el atacante se queda con las monedas. El aviso oficial confirma que ya hay servidores haciendo esto. De dos informes de usuarios, al menos uno terminó en un robo tras usar bump_fee. La solución es sencilla: actualizar a la versión 4.8.3. Hasta entonces, comprueba la dirección de recepción completa y el importe cada vez que firmes (también al aumentar la comisión); no te fijes solo en los últimos caracteres. Los servidores propios o de confianza no se ven afectados. Descarga Electrum únicamente desde electrum.org y verifica la firma GPG.
91

·
--
Alcista
#ElectrumWalletBugLetRogueServersStealFunds
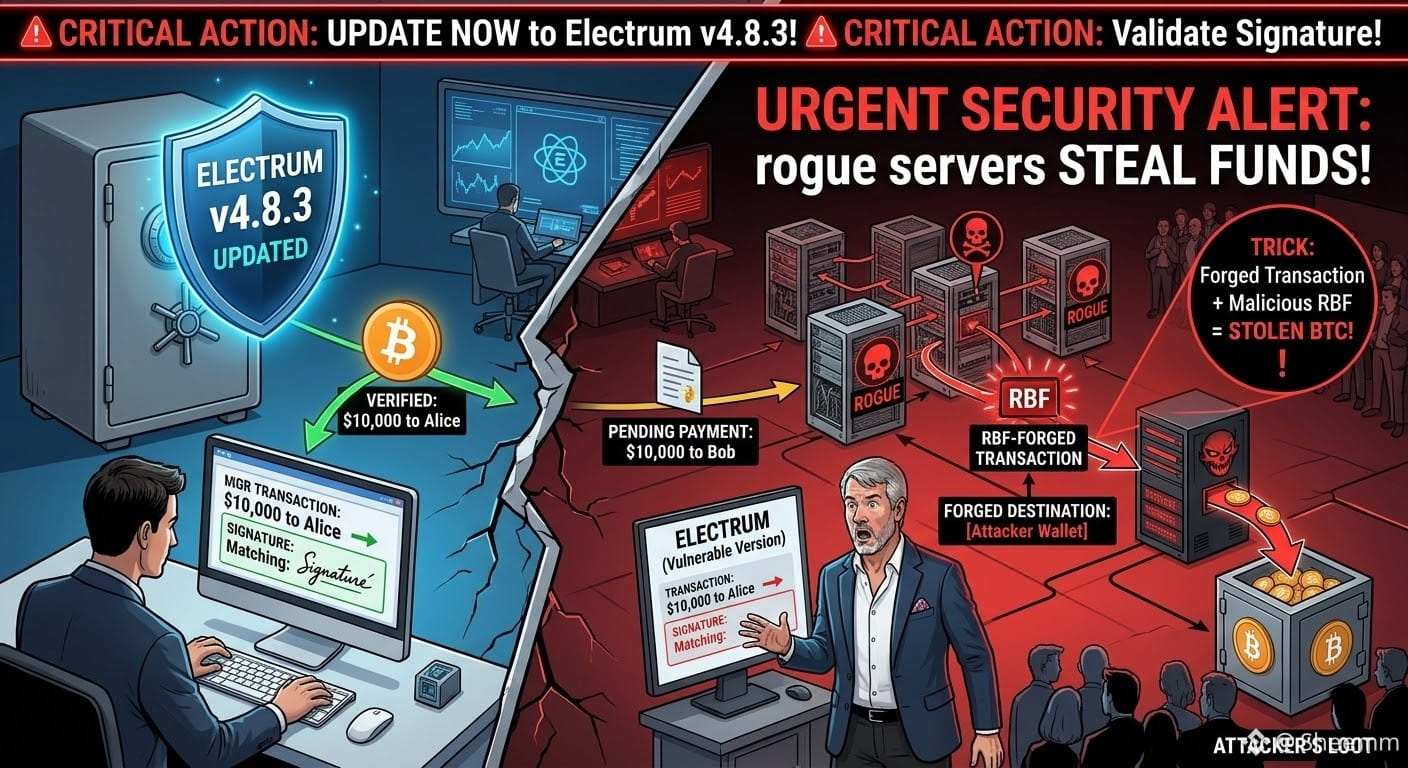
⚠️ ¡Alerta de seguridad urgente para los usuarios de Electrum Wallet!
Una grave vulnerabilidad en versiones anteriores de Electrum permite que servidores maliciosos exploten las funciones de Replace-by-Fee (RBF). Cuando los usuarios intentan acelerar un pago pendiente, los nodos maliciosos pueden sustituir las transacciones por otras falsificadas y engañar a las víctimas para que autoricen pagos a los atacantes.
⚡️ Acción necesaria:
¡Actualiza la aplicación a la versión 4.8.3 de inmediato! El parche añade una validación de firmas esencial para las transacciones sin confirmar. ¡Comprueba dos veces las direcciones de los destinatarios antes de difundir las transacciones!
$BNB
{future}(BNBUSDT)
#ElectrumWalletBugLetRogueServersStealFunds #CryptoSecurity #Electrum
#ElectrumWalletBugLetRogueServersStealFunds
⚠️ ¡Alerta de seguridad urgente para los usuarios de Electrum Wallet!
Una grave vulnerabilidad en versiones anteriores de Electrum permite que servidores maliciosos exploten las funciones de Replace-by-Fee (RBF). Cuando los usuarios intentan acelerar un pago pendiente, los nodos maliciosos pueden sustituir las transacciones por otras falsificadas y engañar a las víctimas para que autoricen pagos a los atacantes.
⚡️ Acción necesaria:
¡Actualiza la aplicación a la versión 4.8.3 de inmediato! El parche añade una validación de firmas esencial para las transacciones sin confirmar. ¡Comprueba dos veces las direcciones de los destinatarios antes de difundir las transacciones!
$BNB
#ElectrumWalletBugLetRogueServersStealFunds #CryptoSecurity #Electrum
3
636

·
--
🎯 Un fallo en una wallet antigua: con solo subir un poco la comisión RBF, tus monedas desaparecen
📰 Vulnerabilidad en Electrum: un servidor malicioso falsifica transacciones sin confirmar. Cuando subes la comisión para acelerarlas, en realidad estás firmando un pago para el servidor. Ya hay usuarios que han perdido sus monedas; se corrigió en la versión 4.8.3
💬 Una wallet veterana cae por su propio modelo de confianza. Lo más retorcido es que también manipularon los últimos cuatro caracteres de la dirección falsa: a simple vista es imposible notarlo. ¡Actualiza cuanto antes!
🏷️ #Electrum #钱包安全 #RBF #比特币

Acabo de ver la noticia de hoy de CoinDesk y me ha entrado un sudor frío: por fin se han revelado los detalles de la vulnerabilidad 4.8.3 de Electrum, la veterana cartera de Bitcoin. Resulta que para robarte las monedas no hace falta forzar tu clave privada: basta con que pulses «Acelerar».
El truco funciona así: un servidor malicioso sustituye por una falsa la transacción que aún no has confirmado. La transacción falsa no tiene comisión y parece quedarse atascada; cuando pulsas «Acelerar», la cartera la firma como si fuera auténtica y las monedas van directas al bolsillo del hacker. Y lo más retorcido: los últimos 4 dígitos de la dirección del hacker son exactamente iguales a los de la dirección real. A simple vista, no hay quien lo note.
En octubre se notificaron dos casos: en el del día 11 no se perdieron monedas; en el del día 18, sí. El importe no se ha hecho público. Si aún no has actualizado a la 4.8.3 y sigues conectándote a servidores desconocidos, ya sabes dónde encajas.
En los comentarios, elige una: A) Actualicé hace tiempo, ni me inmuto. B) Me acabo de enterar, voy a actualizar ahora mismo. ¿Vas a bordo o ya caíste en la trampa?
$BTC $ETH $SOL #Electrum #比特币 #SeguridadDeLaCartera
5
·
--
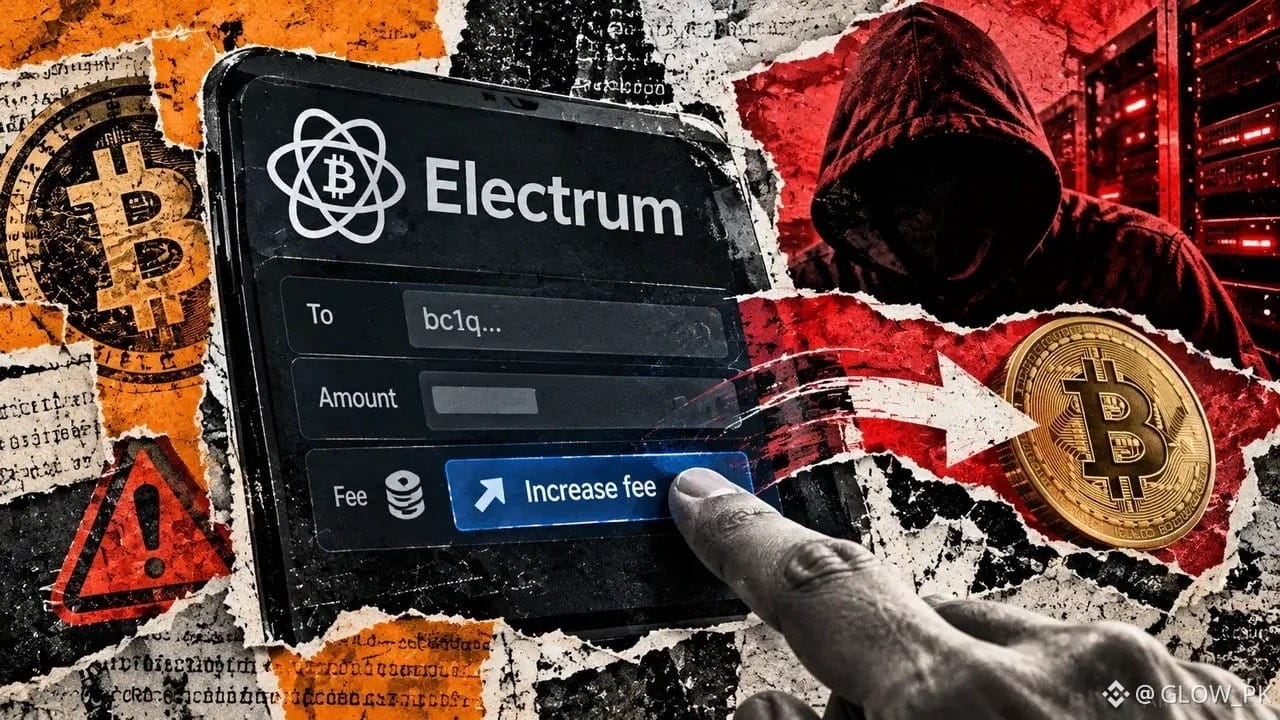
🚨 Alerta de seguridad de Bitcoin: ¡Electrum corrige una vulnerabilidad crítica en la billetera!
Una vulnerabilidad reciente en la billetera Electrum es un serio recordatorio de que la seguridad cripto va más allá de proteger las claves privadas.
Los atacantes aprovecharon una falla que permitía a servidores maliciosos redirigir pagos de Bitcoin cuando los usuarios aumentaban manualmente las comisiones de transacción. Al menos un usuario, según se informó, perdió fondos.
Electrum ha corregido el problema en la versión 4.8.3, que verifica las firmas en las entradas pertenecientes a la billetera para evitar este tipo de manipulación.
💡 Mi conclusión: nunca asumas que tus fondos están completamente seguros solo porque tus claves privadas siguen protegidas. El software de la billetera, la verificación de transacciones y las actualizaciones oportunas importan tanto como eso.
Si usas Electrum, actualiza a la versión 4.8.3 y verifica cuidadosamente tus transacciones antes de confirmarlas.
En cripto, un pequeño error de seguridad puede costarte dinero real. Protege tus activos antes de que algo salga mal. 🔐
$BULLA $ARIA $DOOD
#Bitcoin #BTC #CryptoSecurity #Electrum #CryptoNews
6
523

·
--
【Última hora del mercado】Un clic para acelerar la transacción y puede que tus bitcoins acaben en manos de hackers. Electrum anunció el 24 de octubre que servidores maliciosos retenían transacciones reales y las sustituían por transacciones falsas que enviaban los fondos al atacante. Las versiones antiguas no verificaban las firmas de las transacciones sin confirmar y solo mostraban la transacción falsa. Al aumentar la comisión con RBF, firmabas la transacción falsa como si fuera real. Ya hubo víctimas el 18 de octubre; la versión 4.8.3 lo ha corregido. Actualiza primero y luego comprueba la dirección.
¿Sigues transfiriendo criptomonedas con el servidor predeterminado?
$BTC $ETH $SOL
#比特币 #Electrum #SeguridadDeLaBilletera
(Fuente: ABMedia)
⚠️Aviso de riesgo: La información anterior se comparte con fines informativos sobre el mercado y no constituye asesoramiento de inversión. Toda inversión conlleva riesgos; actúa con cautela.
278
·
--
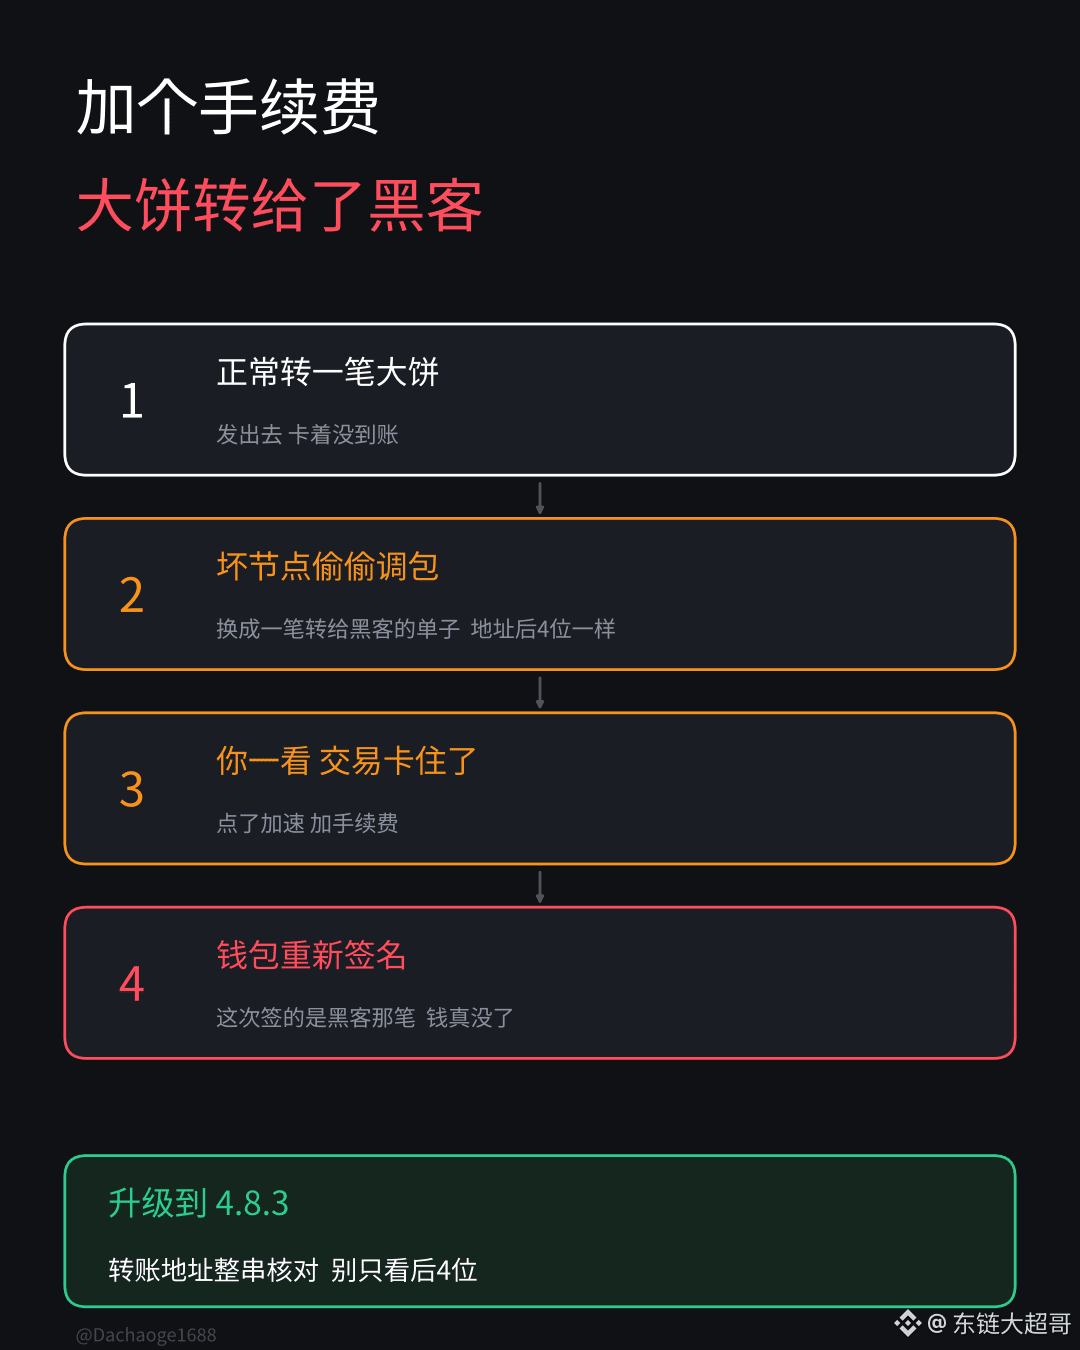
Al transferir Bitcoin, añadí una comisión para que llegara más rápido, pero el dinero acabó directamente en manos de un hacker.
Electrum es uno de los monederos de Bitcoin más veteranos. En este caso, no robaron la clave privada: el problema fue un botón de «acelerar».
Es un monedero ligero: no almacena los datos de toda la cadena, sino que consulta las transacciones conectándose a nodos públicos externos. Ahí estaba el problema. Las versiones antiguas no verificaban las firmas de las transacciones aún sin confirmar; se creían cualquier cosa que les mostrara el nodo.
El hacker montó su propio nodo malicioso y, cuando hacías una transferencia, la manipulaba a escondidas. Retenía tu transacción real sin difundirla y el monedero mostraba en su lugar una transacción falsa que enviaba el dinero a él. Los últimos cuatro caracteres de la dirección de destino coincidían exactamente con los de la dirección a la que querías transferir, y además había puesto la comisión en cero para que pareciera que la transacción estaba atascada.
Al ver que la transacción no avanzaba, pulsabas «acelerar» y añadías una comisión. El monedero volvía a firmarla, pero esta vez firmaba la transacción del hacker. Y el dinero desaparecía de verdad.
El 11 de octubre alguien informó de que habían manipulado una transacción; el 18 se confirmó que a alguien le habían robado el dinero después de añadir una comisión. No fue hasta el 24 que el equipo publicó la versión 4.8.3 con la corrección: casi dos semanas de demora.
Si usas Electrum, actualízalo cuanto antes a la versión 4.8.3 y descárgalo solo desde la web oficial. Comprueba la dirección de destino completa, no te fijes únicamente en los últimos caracteres.
Esto no ha tenido mucho efecto en el precio de Bitcoin, que ahora ronda los 79.500. El equipo tampoco ha publicado el importe robado y, por ahora, solo se ha confirmado una víctima. Pero esto deja algo claro: cuanto más antiguo es un monedero, menos debemos dar por sentado que es seguro. #Electrum $BTC Vulnerabilidad en un monedero provoca el robo de fondos
203

·
--
Lo más grave de esta vulnerabilidad de Electrum es que se aprovecha de tu prudencia
El 24 de octubre, Electrum publicó un aviso sobre una vulnerabilidad de gravedad alta que afecta a todas las versiones anteriores a la 4.8.3. El equipo confirmó que algunos servidores ya la estaban explotando en situaciones reales y que recibió dos informes; una persona perdió dinero
El ataque no es complicado: retransmites una transferencia, pero el servidor malicioso no la retransmite y se la traga. Luego inserta una transacción falsa en el historial de tu monedero: usa las mismas entradas para enviar casi todos tus fondos a una dirección del atacante y muestra una comisión de 0
Ves que la transferencia está atascada y que la comisión es 0. ¿Qué harías normalmente? Aumentar la comisión manualmente, es decir, usar RBF
En ese momento, Electrum firma la transacción falsa y el dinero acaba en manos del atacante
Y hay algo aún más siniestro: los últimos cuatro caracteres de la dirección del atacante coinciden con los de la dirección a la que querías enviar el dinero
Esto deja dos recordatorios para todas las personas que gestionan sus propios fondos
Primero, no compruebes solo los primeros o los últimos caracteres de una dirección: comprueba la dirección completa. Si puedes escanear un código, no la escribas a mano
Segundo, si una transferencia se atasca, no uses RBF directamente desde el monedero. Busca el txid en mempool.space para comprobar el estado real y actúa solo después de confirmar que la transacción está realmente en la cadena
Actualizar a la versión 4.8.3 es lo mínimo, no lo único que hay que hacer
La seguridad de un monedero no consiste simplemente en instalarlo: hay que evitar tomar atajos en cada paso 👀
$BTC #Electrum #钱包安全 #BTC

67

·
--
Alcista
#ElectrumWalletBugLetRogueServersStealFunds
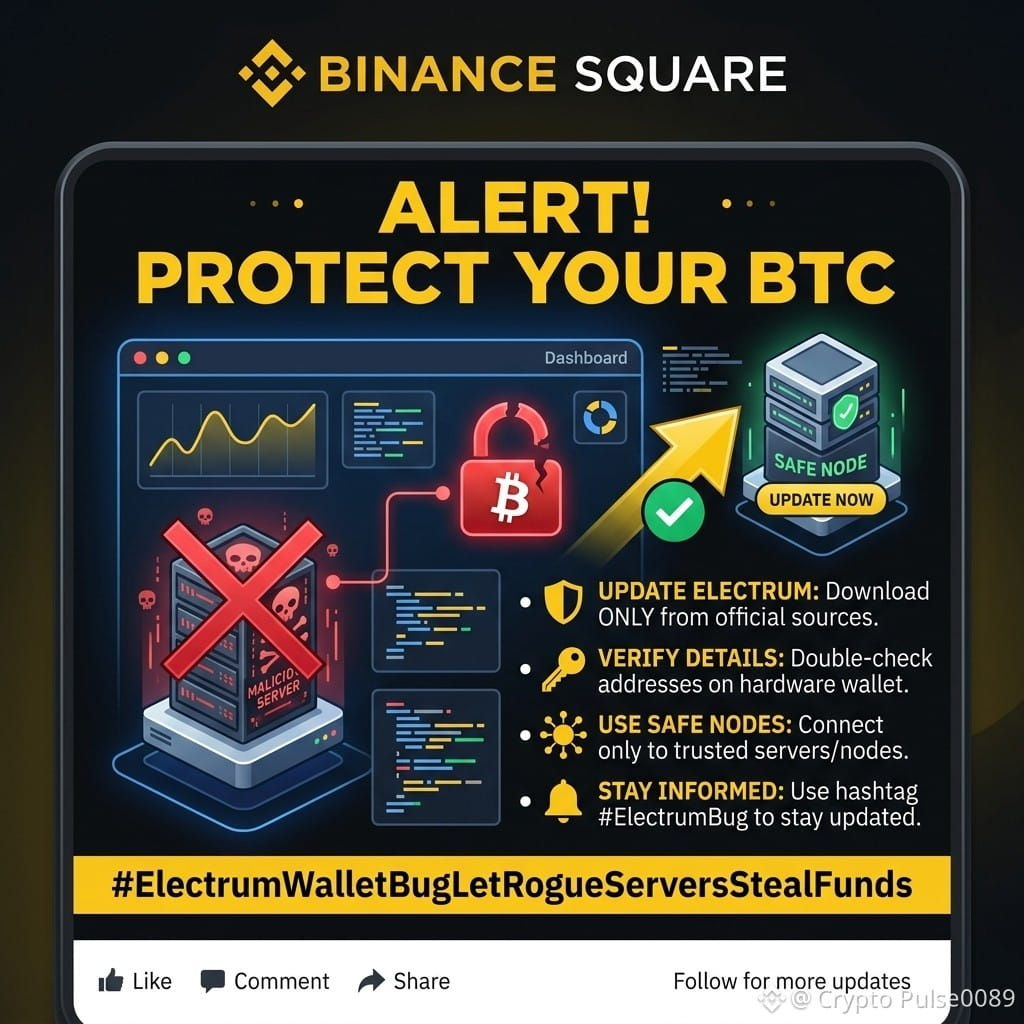
🚨 ALERTA URGENTE DE SEGURIDAD: #ElectrumWalletBug 🚨
Se ha señalado una vulnerabilidad crítica de seguridad asociada con #ElectrumWalletBugLetRogueServersStealFunds . Servidores de Electrum maliciosos o fraudulentos pueden explotar vulnerabilidades de comunicación para manipular las solicitudes de transacción y posiblemente vaciar los fondos de los usuarios.
Si utilizas la billetera Bitcoin Electrum, protege tus activos siguiendo estos pasos de inmediato:
⚠️ LO QUE DEBES HACER AHORA:
Actualiza tu billetera: Asegúrate de utilizar la última versión oficial de Electrum, descargada exclusivamente del sitio oficial (electrum.org).
Evita los servidores desconocidos: No te conectes a servidores públicos que no estén verificados.
Ejecuta tu propio nodo/servidor: Si es posible, conecta Electrum a tu propio backend privado (como Electrum Personal Server o ElectrumX).
Verifica en tu dispositivo físico: Antes de confirmar cualquier transacción, comprueba siempre las direcciones de los destinatarios en la pantalla de tu billetera de hardware.
Difunde la información: ¡Comparte esta alerta para proteger a la comunidad!
🛡️ ¡Mantente a salvo, mantente seguro y verifica dos veces tus conexiones!
#CryptoSecurity #Bitcoin #Electrum #BTC #CryptoSafety #WalletSecurity
$AMZNB $TSLAB $SQQQB
45
·
--
⚠️ ÚLTIMA HORA: Error en Electrum Wallet: ¡BTC robados!
¡Se ha encontrado una grave vulnerabilidad en la billetera Electrum!
Los hackers están robando los fondos de los usuarios al mostrarles pagos falsos de Bitcoin cuando aumentan la comisión mediante Replace-by-Fee.
🔴 Ya se ha confirmado al menos un robo
✅ Solución: La versión 4.8.3 se lanzó el 24 de octubre
⚠️ Las versiones antiguas siguen siendo vulnerables a los ataques
SOLUCIÓN: Actualiza de inmediato a la versión 4.8.3 desde electrum.org y verifica dos veces la dirección antes de firmar.
¿Qué billetera usas? ¿Es segura?
#BTC☀️ #Bitcoin❗ #Electrum #SecurityAlert #CryptoNews
BTC $80,179.01
68
·
--
Artículo
La transacción falsa con comisión cero tiene los mismos últimos cuatro caracteres; al aumentar la comisión, firmas y envías tus monedas a un hackerQuiso acelerar la llegada de la transacción aumentando la comisión y acabó firmando una transacción que enviaba sus monedas a un hacker.
Electrum ha revelado oficialmente que, en las versiones anteriores a la 4.8.3, un servidor malicioso puede interceptar una transacción que acabas de difundir e insertar en el historial de la cartera una transacción conflictiva que apunta a una dirección del atacante. Si aumentas la comisión mediante RBF, la versión antigua podría firmar la transacción falsa como si fuera una transferencia legítima. Lo más insidioso es que los últimos cuatro caracteres de la dirección del destinatario suelen modificarse para que coincidan con los de la dirección real; además, la transacción falsa con comisión cero se queda deliberadamente pendiente para tentarte a aumentarla.
La cronología es clara: el 11 de octubre alguien descubrió primero que habían manipulado el historial, aunque los fondos seguían ahí; el 18 de octubre se confirmó un segundo caso en el que robaron fondos tras aumentar la comisión, aunque todavía no se ha publicado el importe; el parche 4.8.3 no se publicó hasta el 24 de octubre. El equipo oficial afirma que ya hay servidores explotando la vulnerabilidad. Quienes usan un servidor propio o se conectan únicamente a servidores de confianza no se ven afectados; antes de actualizar, comprueba siempre la dirección completa del destinatario y el importe antes de firmar cualquier transacción (incluidas las de aumento de comisión), descarga el instalador únicamente desde el sitio oficial y verifica la firma GPG.
La transacción falsa con comisión cero tiene los mismos últimos cuatro caracteres; al aumentar la comisión, firmas y envías tus monedas a un hacker
Quiso acelerar la llegada de la transacción aumentando la comisión y acabó firmando una transacción que enviaba sus monedas a un hacker.
Electrum ha revelado oficialmente que, en las versiones anteriores a la 4.8.3, un servidor malicioso puede interceptar una transacción que acabas de difundir e insertar en el historial de la cartera una transacción conflictiva que apunta a una dirección del atacante. Si aumentas la comisión mediante RBF, la versión antigua podría firmar la transacción falsa como si fuera una transferencia legítima. Lo más insidioso es que los últimos cuatro caracteres de la dirección del destinatario suelen modificarse para que coincidan con los de la dirección real; además, la transacción falsa con comisión cero se queda deliberadamente pendiente para tentarte a aumentarla.
La cronología es clara: el 11 de octubre alguien descubrió primero que habían manipulado el historial, aunque los fondos seguían ahí; el 18 de octubre se confirmó un segundo caso en el que robaron fondos tras aumentar la comisión, aunque todavía no se ha publicado el importe; el parche 4.8.3 no se publicó hasta el 24 de octubre. El equipo oficial afirma que ya hay servidores explotando la vulnerabilidad. Quienes usan un servidor propio o se conectan únicamente a servidores de confianza no se ven afectados; antes de actualizar, comprueba siempre la dirección completa del destinatario y el importe antes de firmar cualquier transacción (incluidas las de aumento de comisión), descarga el instalador únicamente desde el sitio oficial y verifica la firma GPG.
76
·
--
🚨 Advertencia para quienes usan Electrum: ¡el paso de aumentar la comisión (RBF) podría enviar tus monedas a un hacker!
Electrum reveló oficialmente una vulnerabilidad de alto riesgo: un servidor malicioso puede falsificar el historial de transacciones y, cuando intentas «acelerar una transacción», cambiar la dirección del destinatario. Ya hay 2 usuarios que han perdido grandes cantidades de BTC (fuente: comunicado de Electrum / SecurityOnline, 10/26).
⚠️ Así funciona el engaño:
• La nueva dirección se parece a la original en los primeros y últimos caracteres, y a simple vista puede pasar desapercibida.
• Crees que estás aumentando la comisión, pero en realidad estás reenviando la transacción al atacante.
✅ Cómo protegerte:
1️⃣ Actualiza de inmediato a la versión 4.8.3 (todas las versiones anteriores están afectadas).
2️⃣ Antes de firmar, verifica la dirección completa del destinatario; no te fijes solo en el principio y el final.
3️⃣ Para grandes cantidades, usa tu propio servidor de Electrum o verifica cada carácter en la pantalla de confirmación de tu hardware wallet.
El mercado está cayendo (BTC ronda los 80.000), pero la seguridad de tu billetera siempre importa más que el precio: autocustodia = responsabilidad propia.
¿Dónde guardas tus BTC? ¿En un exchange, una hardware wallet o Electrum? Cuéntanos en los comentarios 👇
$BTC #Electrum #比特币安全 #EducaciónCripto
Solo expresa una opinión personal; no constituye asesoramiento de inversión
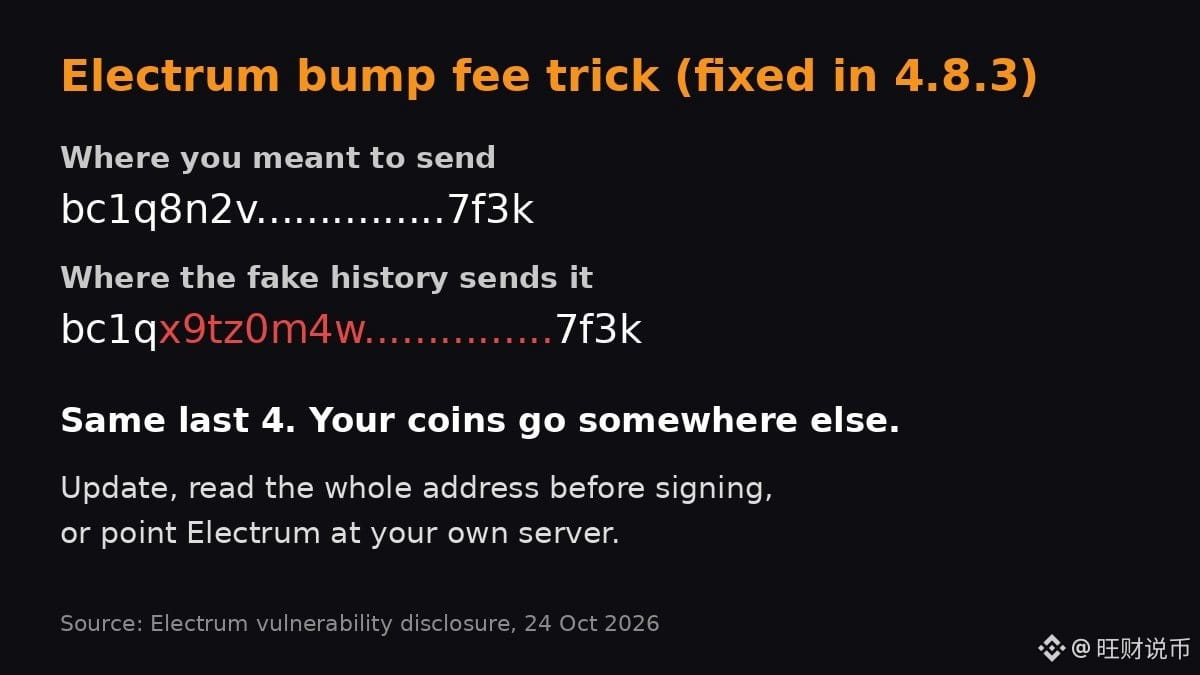

Las vulnerabilidades están por todas partes😧
Una vulnerabilidad en el #Electrum #Bitcoin wallet permitió a servidores deshonestos robar fondos cuando los usuarios intentaban acelerar pagos atascados.😕
Las versiones anteriores aceptaban ciertas transacciones pendientes de servidores públicos sin verificar por completo las firmas. Los atacantes podían insertar transacciones que se parecían a las originales y, cuando los usuarios aplicaban un aumento de comisión (Replace-by-Fee), corrían el riesgo de firmar un pago al atacante en su lugar. El problema se confirmó en al menos dos casos reales.
Electrum ha lanzado la versión 4.8.3 para cerrar la falla. Los usuarios deben actualizarse rápidamente y evitar depender de servidores no confiables para operaciones críticas.
Los riesgos y las debilidades de seguridad impregnan cada aspecto del ecosistema.
Consulta esta información relacionada:-
[Is Cybersecurity About to Outshine AI? Here’s Why You Shouldn’t Ignore These Two Tokens!](https://app.binance.com/uni-qr/cart/381137141755585?r=S4DH99WR&l=en&uco=5ewrZ5HoRZsxouAWxbreNw&uc=app_square_share_link&us=copylink)
@Binance_News @KathalVahini #BTC #Security #CoinVahini $BTC
Las vulnerabilidades están por todas partes😧
Una vulnerabilidad en el #Electrum #Bitcoin wallet permitió a servidores deshonestos robar fondos cuando los usuarios intentaban acelerar pagos atascados.😕
Las versiones anteriores aceptaban ciertas transacciones pendientes de servidores públicos sin verificar por completo las firmas. Los atacantes podían insertar transacciones que se parecían a las originales y, cuando los usuarios aplicaban un aumento de comisión (Replace-by-Fee), corrían el riesgo de firmar un pago al atacante en su lugar. El problema se confirmó en al menos dos casos reales.
Electrum ha lanzado la versión 4.8.3 para cerrar la falla. Los usuarios deben actualizarse rápidamente y evitar depender de servidores no confiables para operaciones críticas.
Los riesgos y las debilidades de seguridad impregnan cada aspecto del ecosistema.
Consulta esta información relacionada:-
Is Cybersecurity About to Outshine AI? Here’s Why You Shouldn’t Ignore These Two Tokens!
@Binance News @Kathals Info Bits #BTC #Security #CoinVahini $BTC
1
1

·
--
$BTC: Tras aumentar la comisión, se envió el pago a una dirección desconocida. Electrum reveló el día 24 que algunos usuarios habían perdido fondos; la versión 4.8.3 ya lo ha solucionado.
Que una transferencia se quede atascada y querer pagar una comisión mayor para que avance más rápido es algo normal. El problema de las versiones antiguas del monedero era que el destinatario de un pago pendiente que aparecía en pantalla podía haber sido sustituido.
El comunicado oficial explica que un servidor malicioso ocultaba la transacción original y la reemplazaba por otra dirigida a una dirección del atacante. Si el usuario aumentaba la comisión de esa transacción y volvía a firmarla, podía acabar enviándole sus BTC. La empresa recibió dos denuncias; una persona perdió fondos. Además, los últimos cuatro dígitos de la dirección falsa coincidían con los de la original, por lo que era fácil no darse cuenta al echar un vistazo.
Para quienes todavía usan una versión antigua para enviar BTC, el riesgo aparece al volver a firmar. Comprueba la dirección de destino completa y el importe al retirar fondos; no te fijes solo en los últimos cuatro dígitos. Descarga la actualización desde electrum.org y verifica su firma. Según la empresa, los clientes conectados a servidores de confianza —por ejemplo, uno propio— no se ven afectados por este ataque, que tampoco supone que la red de Bitcoin haya sido vulnerada.
Volver a firmar con prisas implica el riesgo de que el pago completo acabe en el destino equivocado; actualizar y verificar requiere más tiempo. Solo cuando la versión esté corregida y la dirección de destino completa coincida con la del pago original habrá motivos para seguir procesando la transacción.
Este contenido participa en el programa de minería de contenido de Binance Square. El autor podría recibir comisiones de la plataforma y recompensas por la interacción.
#BTC #Electrum #SeguridadDelMonedero
{future}(BTCUSDT)
$BTC: Tras aumentar la comisión, se envió el pago a una dirección desconocida. Electrum reveló el día 24 que algunos usuarios habían perdido fondos; la versión 4.8.3 ya lo ha solucionado.
Que una transferencia se quede atascada y querer pagar una comisión mayor para que avance más rápido es algo normal. El problema de las versiones antiguas del monedero era que el destinatario de un pago pendiente que aparecía en pantalla podía haber sido sustituido.
El comunicado oficial explica que un servidor malicioso ocultaba la transacción original y la reemplazaba por otra dirigida a una dirección del atacante. Si el usuario aumentaba la comisión de esa transacción y volvía a firmarla, podía acabar enviándole sus BTC. La empresa recibió dos denuncias; una persona perdió fondos. Además, los últimos cuatro dígitos de la dirección falsa coincidían con los de la original, por lo que era fácil no darse cuenta al echar un vistazo.
Para quienes todavía usan una versión antigua para enviar BTC, el riesgo aparece al volver a firmar. Comprueba la dirección de destino completa y el importe al retirar fondos; no te fijes solo en los últimos cuatro dígitos. Descarga la actualización desde electrum.org y verifica su firma. Según la empresa, los clientes conectados a servidores de confianza —por ejemplo, uno propio— no se ven afectados por este ataque, que tampoco supone que la red de Bitcoin haya sido vulnerada.
Volver a firmar con prisas implica el riesgo de que el pago completo acabe en el destino equivocado; actualizar y verificar requiere más tiempo. Solo cuando la versión esté corregida y la dirección de destino completa coincida con la del pago original habrá motivos para seguir procesando la transacción.
Este contenido participa en el programa de minería de contenido de Binance Square. El autor podría recibir comisiones de la plataforma y recompensas por la interacción.
#BTC #Electrum #SeguridadDelMonedero
138

·
--
Bajista
Electrum informó oficialmente que las versiones anteriores a la 4.8.3 tienen una vulnerabilidad crítica. Un servidor malicioso puede interceptar una transacción que el usuario acaba de transmitir y mostrar en la cartera una transacción conflictiva en la que se ha sustituido la dirección del destinatario.
Si el usuario acelera la transacción mediante RBF sin volver a comprobar la dirección, podría firmar personalmente una transacción creada por el atacante. Según la información oficial, ya se han producido ataques reales y se han recibido informes de usuarios que han perdido fondos. Los usuarios deben actualizar a la versión 4.8.3 o posterior y descargarla únicamente desde electrum.org. ¿Vuelves a comprobar la dirección cada vez que aceleras una transacción?
$BTC 🔸 #Electrum #比特币钱包 #钱包安全 #Electrum修复4.8.3前版本高危漏洞
{future}(BTCUSDT)
{future}(ETHUSDT)
Electrum informó oficialmente que las versiones anteriores a la 4.8.3 tienen una vulnerabilidad crítica. Un servidor malicioso puede interceptar una transacción que el usuario acaba de transmitir y mostrar en la cartera una transacción conflictiva en la que se ha sustituido la dirección del destinatario.
Si el usuario acelera la transacción mediante RBF sin volver a comprobar la dirección, podría firmar personalmente una transacción creada por el atacante. Según la información oficial, ya se han producido ataques reales y se han recibido informes de usuarios que han perdido fondos. Los usuarios deben actualizar a la versión 4.8.3 o posterior y descargarla únicamente desde electrum.org. ¿Vuelves a comprobar la dirección cada vez que aceleras una transacción?
$BTC 🔸 #Electrum #比特币钱包 #钱包安全 #Electrum修复4.8.3前版本高危漏洞
217
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#CanMicrosoftDeliverOnAI
254,139 vistas
2,036 están debatiendo
2
#CanGoogleDefindItsCore
146,101 vistas
1,484 están debatiendo
3
#EarningsSeason
5.8M vistas
28,041 están debatiendo
4
#BitcoinSurpasses$81K
5,031 vistas
39 están debatiendo
5
#RobinhoodFalls8.4%AfterItsResults
1,986 vistas
55 están debatiendo
6
#KOSPISurges6.63%BackAbove6000
2,476 vistas
71 están debatiendo
7
#DatavaultAICantWithdrawBitcoinFromBiconomy
4,603 vistas
82 están debatiendo
8
#FOMCWatch
9.2M vistas
29,201 están debatiendo
9
#SolanaETFsPostWorstDaySinceDecember
0 vistas
1 están debatiendo
10
#HKPlacesTokenizedFundSecondaryTradingUnderETFLikeFramework
1,206 vistas
31 están debatiendo