
#trezor
trezor
62,521 vistas
284 están debatiendo
Hot
Lo último

·
--
🚨 $BTC TRAICIÓN EN LA BILLETERA MÁS SEGURA
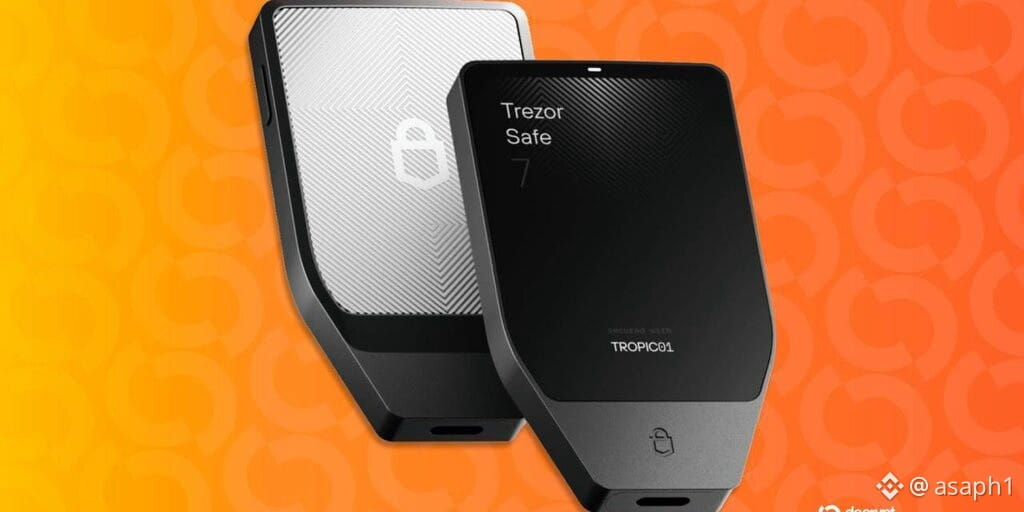
Trezor confirmó que hackearon a Skladon, su socio de envíos, y se filtraron los datos de unas 27,000 órdenes: nombres, teléfonos, correos y direcciones de entrega de quienes compraron una billetera fría. Para mí, esto es lo más grave del día: el aparato que compraste para proteger tus monedas terminó exponiendo tu casa.
Miren el detalle que nadie está viendo:
→ El ataque fue el 7 de noviembre y Skladon avisó 8 días después, el 15; los datos cubren pedidos del 9 de agosto al 7 de noviembre.
→ Ya hay clientes afectados recibiendo llamadas de estafa: con tu nombre, tu teléfono y la prueba de que tienes una Trezor, el estafador suena convincente.
→ Es la tercera filtración por un socio este año: ShipMonk en agosto expuso a casi 14,000 clientes; Trezor ahora recorta la retención de datos de 90 a 45 días.
¿Tú seguirías confiando tu dirección a una billetera fría después de esto? 👇
$BTC
#Trezor #SeguridadCrypto #Phishing
🚨 $BTC TRAICIÓN EN LA BILLETERA MÁS SEGURA
Trezor confirmó que hackearon a Skladon, su socio de envíos, y se filtraron los datos de unas 27,000 órdenes: nombres, teléfonos, correos y direcciones de entrega de quienes compraron una billetera fría. Para mí, esto es lo más grave del día: el aparato que compraste para proteger tus monedas terminó exponiendo tu casa.
Miren el detalle que nadie está viendo:
→ El ataque fue el 7 de noviembre y Skladon avisó 8 días después, el 15; los datos cubren pedidos del 9 de agosto al 7 de noviembre.
→ Ya hay clientes afectados recibiendo llamadas de estafa: con tu nombre, tu teléfono y la prueba de que tienes una Trezor, el estafador suena convincente.
→ Es la tercera filtración por un socio este año: ShipMonk en agosto expuso a casi 14,000 clientes; Trezor ahora recorta la retención de datos de 90 a 45 días.
¿Tú seguirías confiando tu dirección a una billetera fría después de esto? 👇
$BTC
#Trezor #SeguridadCrypto #Phishing
Trezor confirmó que hackearon a Skladon, su socio de envíos, y se filtraron los datos de unas 27,000 órdenes: nombres, teléfonos, correos y direcciones de entrega de quienes compraron una billetera fría. Para mí, esto es lo más grave del día: el aparato que compraste para proteger tus monedas terminó exponiendo tu casa.
Miren el detalle que nadie está viendo:
→ El ataque fue el 7 de noviembre y Skladon avisó 8 días después, el 15; los datos cubren pedidos del 9 de agosto al 7 de noviembre.
→ Ya hay clientes afectados recibiendo llamadas de estafa: con tu nombre, tu teléfono y la prueba de que tienes una Trezor, el estafador suena convincente.
→ Es la tercera filtración por un socio este año: ShipMonk en agosto expuso a casi 14,000 clientes; Trezor ahora recorta la retención de datos de 90 a 45 días.
¿Tú seguirías confiando tu dirección a una billetera fría después de esto? 👇
$BTC
#Trezor #SeguridadCrypto #Phishing
2
3.9k
Artículo
Trezor sufre su tercera filtración de datos de 2023: culpan a sus socios de logísticaLos usuarios de Trezor se enfrentan a nuevos riesgos tras otra importante filtración de datos vinculada a un socio de logística externo, lo que plantea serias dudas sobre la seguridad de la cadena de suministro en el mundo de las criptomonedas.
El 16 de noviembre, Trezor confirmó su tercera filtración de datos de clientes de 2023. Esta vez, el incidente se originó en Skladon, un proveedor de logística con sede en Chequia que sufrió una intrusión en la que quedaron expuestos datos confidenciales relacionados con unos 27.000 pedidos realizados entre el 9 de agosto y el 7 de noviembre. La información comprometida incluye nombres completos, números de teléfono, direcciones de entrega, direcciones de correo electrónico y detalles de los productos. Es importante señalar que Trezor afirma que los PIN de las carteras y las frases de recuperación no se vieron afectados.
Trezor sufre su tercera filtración de datos de 2023: culpan a sus socios de logística
Los usuarios de Trezor se enfrentan a nuevos riesgos tras otra importante filtración de datos vinculada a un socio de logística externo, lo que plantea serias dudas sobre la seguridad de la cadena de suministro en el mundo de las criptomonedas.
El 16 de noviembre, Trezor confirmó su tercera filtración de datos de clientes de 2023. Esta vez, el incidente se originó en Skladon, un proveedor de logística con sede en Chequia que sufrió una intrusión en la que quedaron expuestos datos confidenciales relacionados con unos 27.000 pedidos realizados entre el 9 de agosto y el 7 de noviembre. La información comprometida incluye nombres completos, números de teléfono, direcciones de entrega, direcciones de correo electrónico y detalles de los productos. Es importante señalar que Trezor afirma que los PIN de las carteras y las frases de recuperación no se vieron afectados.
El 16 de noviembre, Trezor confirmó su tercera filtración de datos de clientes de 2023. Esta vez, el incidente se originó en Skladon, un proveedor de logística con sede en Chequia que sufrió una intrusión en la que quedaron expuestos datos confidenciales relacionados con unos 27.000 pedidos realizados entre el 9 de agosto y el 7 de noviembre. La información comprometida incluye nombres completos, números de teléfono, direcciones de entrega, direcciones de correo electrónico y detalles de los productos. Es importante señalar que Trezor afirma que los PIN de las carteras y las frases de recuperación no se vieron afectados.
51

·
--
Trezor afirma que una brecha de seguridad en uno de sus socios de envío expuso los datos de clientes de unos 27.000 pedidos de carteras físicas.
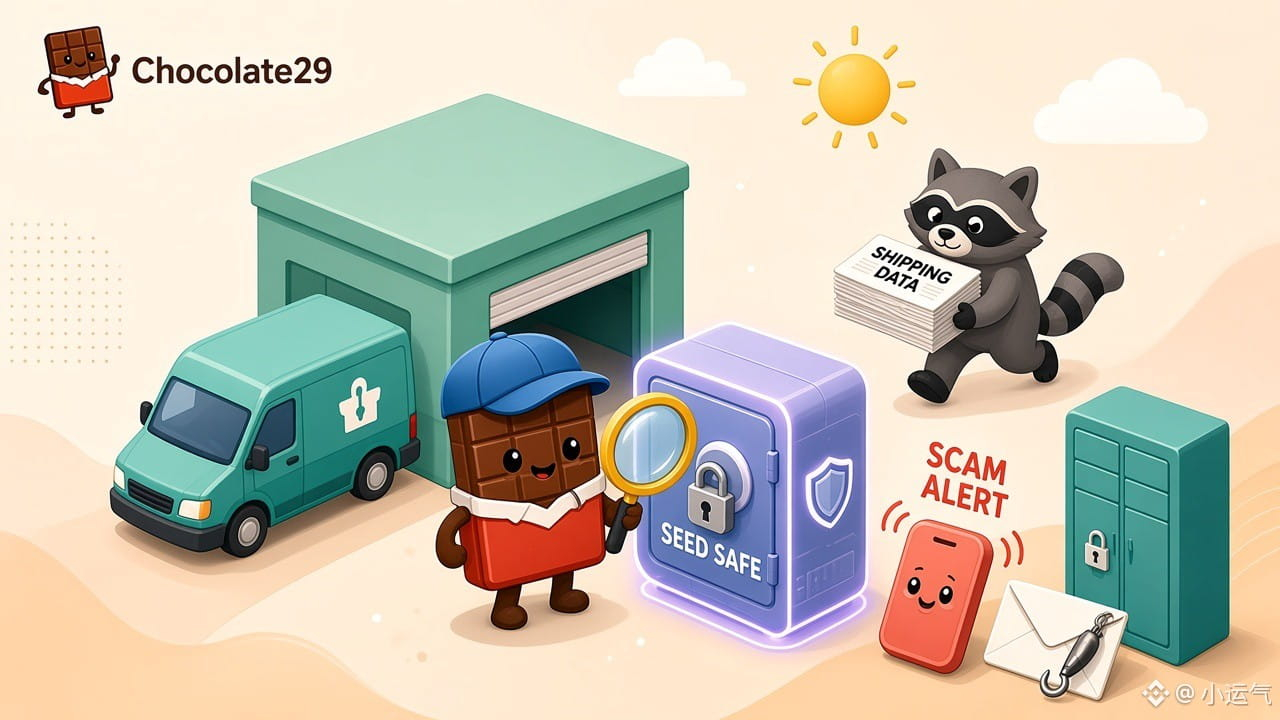
El 16 de noviembre de 2026, Trezor dijo que su socio de envío Skladon informó de un acceso no autorizado el 15 de noviembre, relacionado con una brecha ocurrida el 7 de noviembre. Se cree que el atacante exportó los datos de aproximadamente 27.000 pedidos realizados entre el 9 de agosto y el 7 de noviembre de 2026, incluidos nombres completos, números de teléfono, direcciones de entrega, direcciones de correo electrónico y detalles de los pedidos. Trezor afirma que sus propios sistemas no se vieron comprometidos y que no se expusieron copias de seguridad de las carteras, PIN ni frases de contraseña.
El mayor riesgo ahora son las estafas dirigidas, ya que los estafadores pueden mencionar detalles reales de los pedidos. Algunos clientes ya han denunciado llamadas fraudulentas. Trezor afirma que nunca llamará a los usuarios ni les pedirá una copia de seguridad de la cartera. Ha habilitado la Recogida anónima en 18 países europeos y planea reducir el período de conservación de los datos de los pedidos de 90 a 45 días.
#Trezor #CryptoSecurity #Autocustodia
Investiga por tu cuenta. Esto no es asesoramiento financiero.
Trezor afirma que una brecha de seguridad en uno de sus socios de envío expuso los datos de clientes de unos 27.000 pedidos de carteras físicas.
El 16 de noviembre de 2026, Trezor dijo que su socio de envío Skladon informó de un acceso no autorizado el 15 de noviembre, relacionado con una brecha ocurrida el 7 de noviembre. Se cree que el atacante exportó los datos de aproximadamente 27.000 pedidos realizados entre el 9 de agosto y el 7 de noviembre de 2026, incluidos nombres completos, números de teléfono, direcciones de entrega, direcciones de correo electrónico y detalles de los pedidos. Trezor afirma que sus propios sistemas no se vieron comprometidos y que no se expusieron copias de seguridad de las carteras, PIN ni frases de contraseña.
El mayor riesgo ahora son las estafas dirigidas, ya que los estafadores pueden mencionar detalles reales de los pedidos. Algunos clientes ya han denunciado llamadas fraudulentas. Trezor afirma que nunca llamará a los usuarios ni les pedirá una copia de seguridad de la cartera. Ha habilitado la Recogida anónima en 18 países europeos y planea reducir el período de conservación de los datos de los pedidos de 90 a 45 días.
#Trezor #CryptoSecurity #Autocustodia
Investiga por tu cuenta. Esto no es asesoramiento financiero.
El 16 de noviembre de 2026, Trezor dijo que su socio de envío Skladon informó de un acceso no autorizado el 15 de noviembre, relacionado con una brecha ocurrida el 7 de noviembre. Se cree que el atacante exportó los datos de aproximadamente 27.000 pedidos realizados entre el 9 de agosto y el 7 de noviembre de 2026, incluidos nombres completos, números de teléfono, direcciones de entrega, direcciones de correo electrónico y detalles de los pedidos. Trezor afirma que sus propios sistemas no se vieron comprometidos y que no se expusieron copias de seguridad de las carteras, PIN ni frases de contraseña.
El mayor riesgo ahora son las estafas dirigidas, ya que los estafadores pueden mencionar detalles reales de los pedidos. Algunos clientes ya han denunciado llamadas fraudulentas. Trezor afirma que nunca llamará a los usuarios ni les pedirá una copia de seguridad de la cartera. Ha habilitado la Recogida anónima en 18 países europeos y planea reducir el período de conservación de los datos de los pedidos de 90 a 45 días.
#Trezor #CryptoSecurity #Autocustodia
Investiga por tu cuenta. Esto no es asesoramiento financiero.
29
·
--
Trezor afirma que un atacante probablemente exportó datos de contacto, entrega y compra de unos 27.000 pedidos gestionados por su socio de envíos Skladon, realizados entre el 9 de agosto y el 7 de noviembre. Los dispositivos siguen siendo seguros, pero cabe esperar intentos de phishing dirigidos. #Trezor #Seguridad
Trezor afirma que un atacante probablemente exportó datos de contacto, entrega y compra de unos 27.000 pedidos gestionados por su socio de envíos Skladon, realizados entre el 9 de agosto y el 7 de noviembre. Los dispositivos siguen siendo seguros, pero cabe esperar intentos de phishing dirigidos. #Trezor #Seguridad
5
·
--
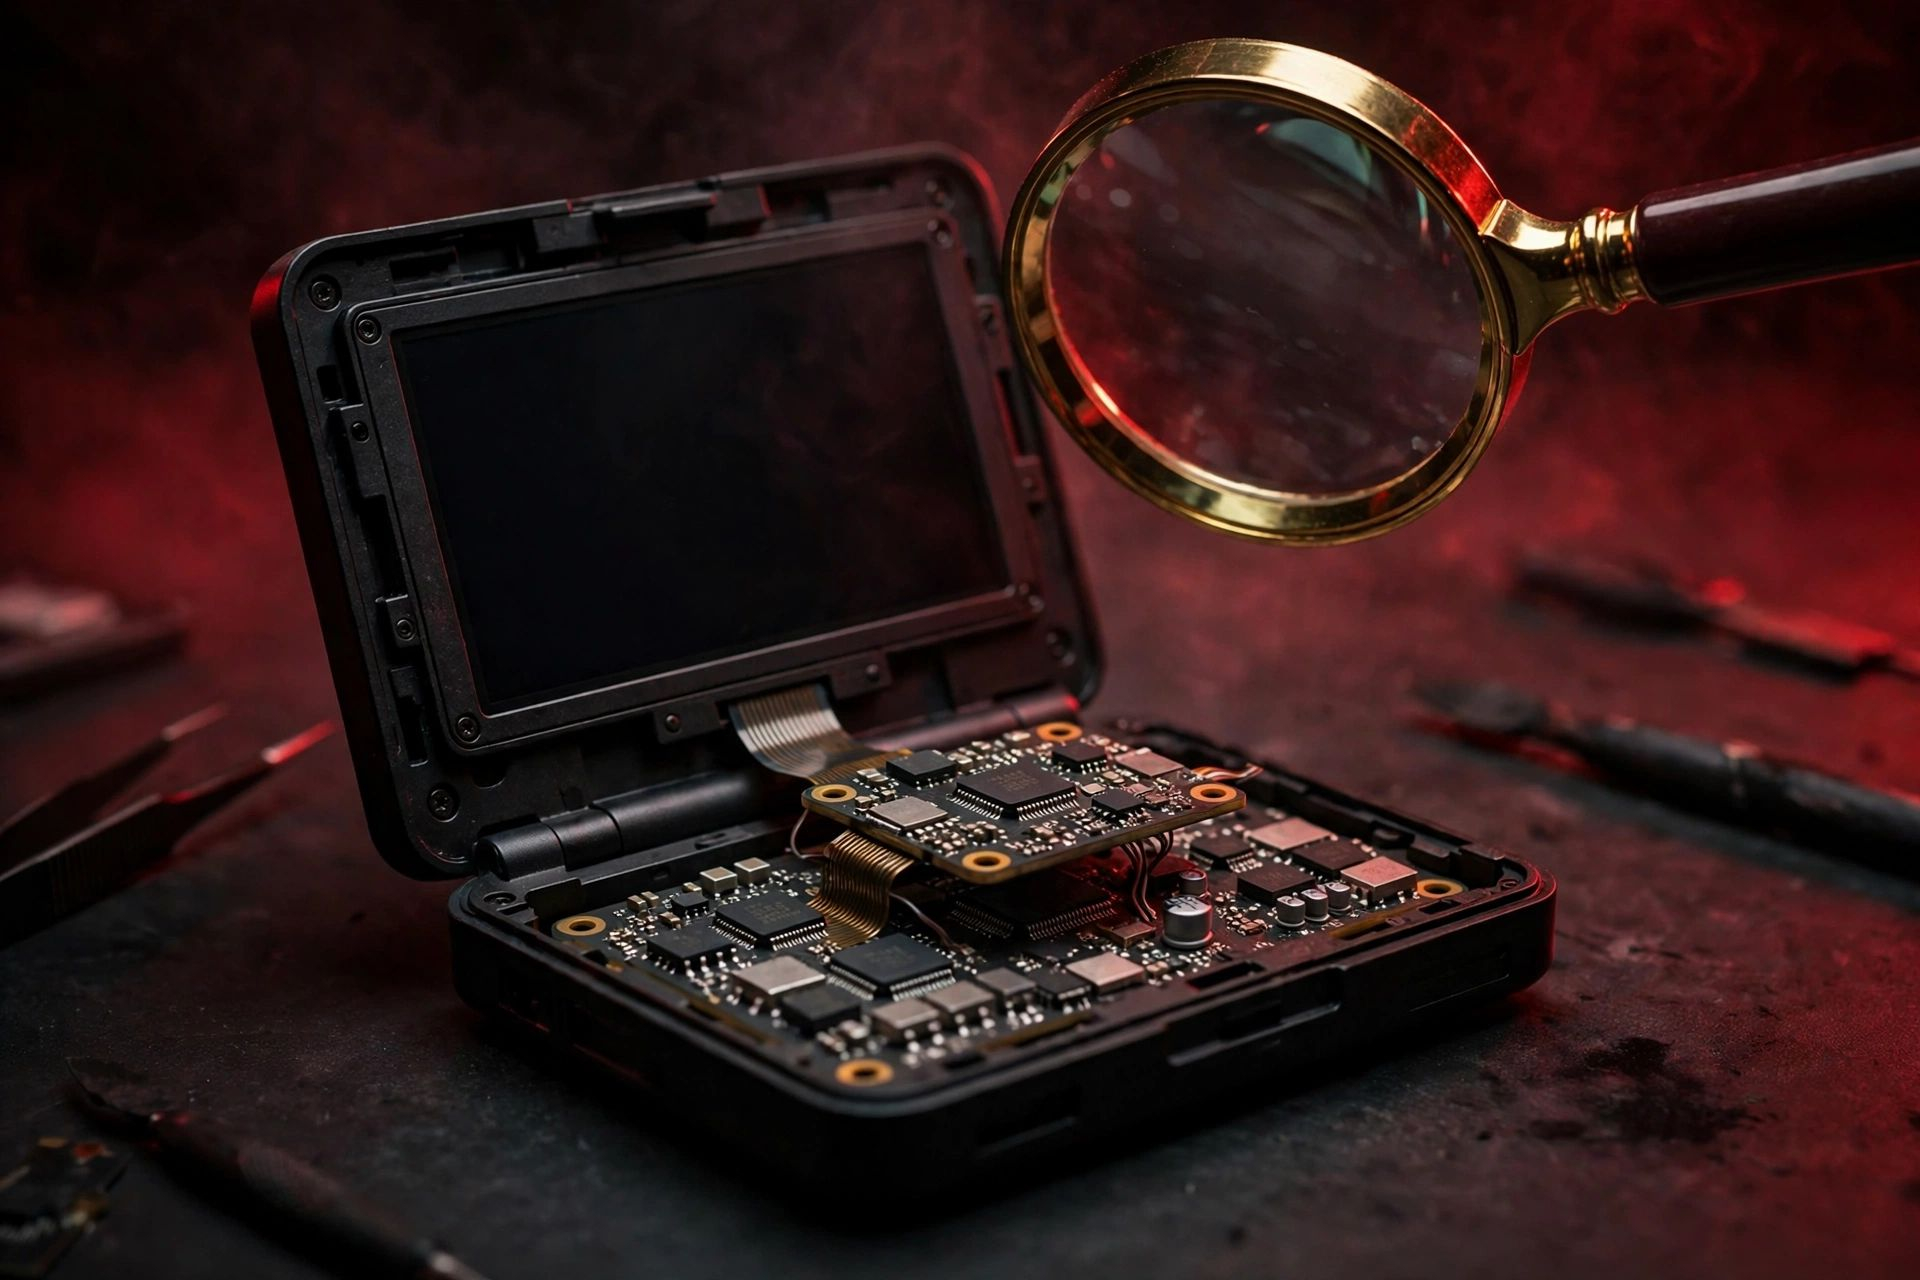
Trezor confirma implantes que roban criptomonedas en 3 billeteras Safe 5
Trezor confirmó que tres billeteras de hardware Safe 5 vendidas por el revendedor CryptoBilis ocultaban implantes: una placa de circuito adicional entre la placa principal y la pantalla que copiaba las palabras de recuperación y las frases de contraseña, y luego las enviaba a los atacantes a través de una red móvil.
Las 3 se compraron entre el 20 de agosto y el 23 de septiembre. El firmware 2.13.1 (11 de noviembre) bloquea los implantes, pero no puede proteger las frases que ya se copiaron. Trezor redujo aproximadamente un 80 % su red de revendedores; hasta ahora, ningún cliente ha informado de pérdidas de fondos.
¿Compraste en CryptoBilis? Traslada tus criptomonedas a una billetera nueva con una frase de recuperación nueva. Compra billeteras de hardware únicamente en fuentes oficiales.
Esto no es asesoramiento financiero.
#Trezor #CryptoSecurity #Bitcoin
Trezor confirma implantes que roban criptomonedas en 3 billeteras Safe 5
Trezor confirmó que tres billeteras de hardware Safe 5 vendidas por el revendedor CryptoBilis ocultaban implantes: una placa de circuito adicional entre la placa principal y la pantalla que copiaba las palabras de recuperación y las frases de contraseña, y luego las enviaba a los atacantes a través de una red móvil.
Las 3 se compraron entre el 20 de agosto y el 23 de septiembre. El firmware 2.13.1 (11 de noviembre) bloquea los implantes, pero no puede proteger las frases que ya se copiaron. Trezor redujo aproximadamente un 80 % su red de revendedores; hasta ahora, ningún cliente ha informado de pérdidas de fondos.
¿Compraste en CryptoBilis? Traslada tus criptomonedas a una billetera nueva con una frase de recuperación nueva. Compra billeteras de hardware únicamente en fuentes oficiales.
Esto no es asesoramiento financiero.
#Trezor #CryptoSecurity #Bitcoin
Trezor confirmó que tres billeteras de hardware Safe 5 vendidas por el revendedor CryptoBilis ocultaban implantes: una placa de circuito adicional entre la placa principal y la pantalla que copiaba las palabras de recuperación y las frases de contraseña, y luego las enviaba a los atacantes a través de una red móvil.
Las 3 se compraron entre el 20 de agosto y el 23 de septiembre. El firmware 2.13.1 (11 de noviembre) bloquea los implantes, pero no puede proteger las frases que ya se copiaron. Trezor redujo aproximadamente un 80 % su red de revendedores; hasta ahora, ningún cliente ha informado de pérdidas de fondos.
¿Compraste en CryptoBilis? Traslada tus criptomonedas a una billetera nueva con una frase de recuperación nueva. Compra billeteras de hardware únicamente en fuentes oficiales.
Esto no es asesoramiento financiero.
#Trezor #CryptoSecurity #Bitcoin
2

·
--
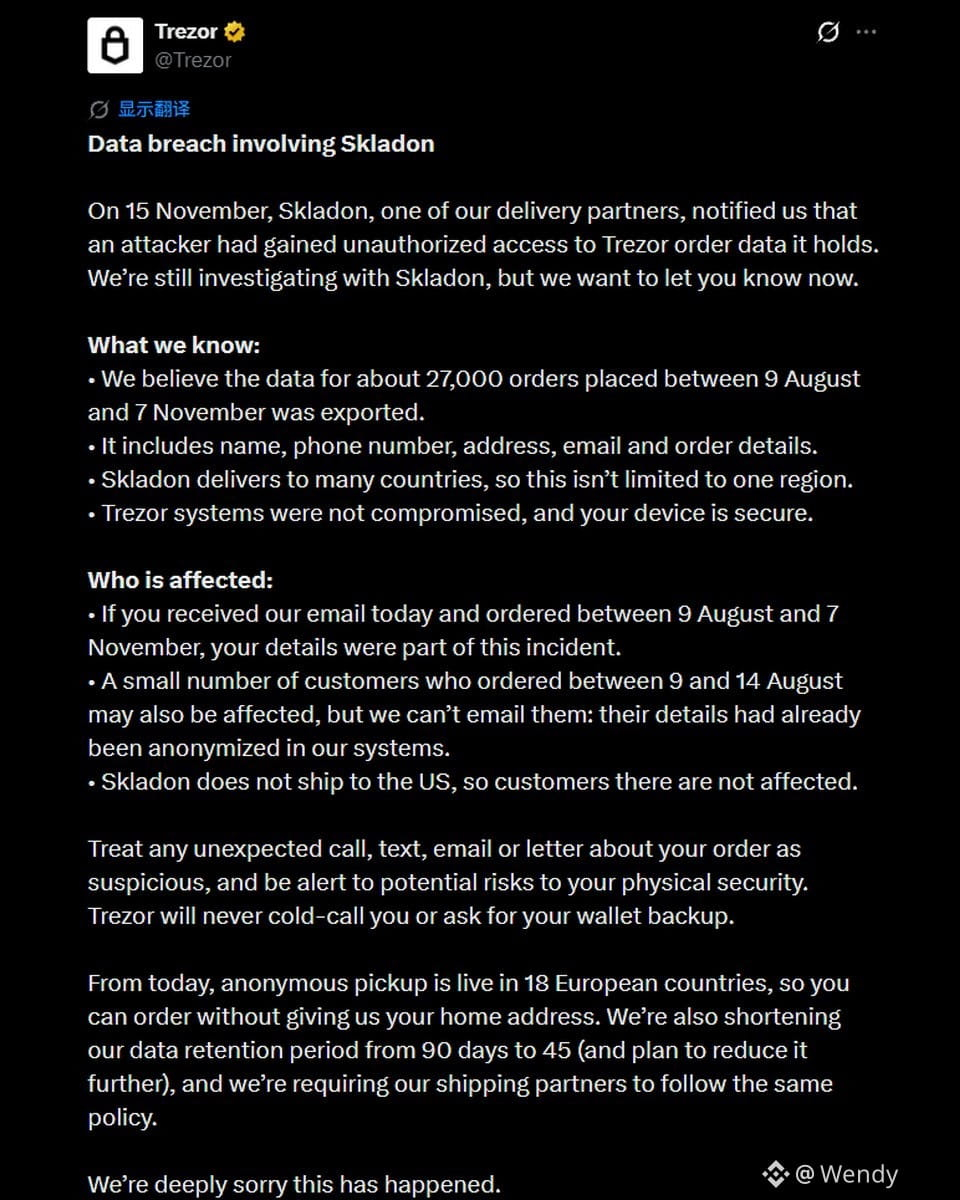
¡UNA FILTRACIÓN DE DATOS DE TREZOR EXPONE 27.000 PEDIDOS DE CLIENTES!
Trezor, fabricante de monederos de hardware, ha revelado una brecha de seguridad relacionada con su socio de envíos, Skladon.
Según Trezor, los atacantes podrían haber accedido a información personal de aproximadamente 27.000 pedidos realizados entre el 9 de agosto y el 7 de noviembre.
Los datos expuestos incluyen:
• Nombres y números de teléfono de los clientes
• Direcciones particulares
• Direcciones de correo electrónico
• Detalles de los pedidos
La brecha afectó a varios países, pero no a los clientes de EE. UU.
Es importante destacar que Trezor afirma que sus propios sistemas y monederos de hardware siguen siendo seguros.
⚠️ Si has pedido un Trezor recientemente, ten cuidado con los correos electrónicos de phishing, las llamadas sospechosas y los posibles riesgos para la seguridad física.
#Trezor #CryptoSecurity
{future}(BNBUSDT)
¡UNA FILTRACIÓN DE DATOS DE TREZOR EXPONE 27.000 PEDIDOS DE CLIENTES!
Trezor, fabricante de monederos de hardware, ha revelado una brecha de seguridad relacionada con su socio de envíos, Skladon.
Según Trezor, los atacantes podrían haber accedido a información personal de aproximadamente 27.000 pedidos realizados entre el 9 de agosto y el 7 de noviembre.
Los datos expuestos incluyen:
• Nombres y números de teléfono de los clientes
• Direcciones particulares
• Direcciones de correo electrónico
• Detalles de los pedidos
La brecha afectó a varios países, pero no a los clientes de EE. UU.
Es importante destacar que Trezor afirma que sus propios sistemas y monederos de hardware siguen siendo seguros.
⚠️ Si has pedido un Trezor recientemente, ten cuidado con los correos electrónicos de phishing, las llamadas sospechosas y los posibles riesgos para la seguridad física.
#Trezor #CryptoSecurity
Trezor, fabricante de monederos de hardware, ha revelado una brecha de seguridad relacionada con su socio de envíos, Skladon.
Según Trezor, los atacantes podrían haber accedido a información personal de aproximadamente 27.000 pedidos realizados entre el 9 de agosto y el 7 de noviembre.
Los datos expuestos incluyen:
• Nombres y números de teléfono de los clientes
• Direcciones particulares
• Direcciones de correo electrónico
• Detalles de los pedidos
La brecha afectó a varios países, pero no a los clientes de EE. UU.
Es importante destacar que Trezor afirma que sus propios sistemas y monederos de hardware siguen siendo seguros.
⚠️ Si has pedido un Trezor recientemente, ten cuidado con los correos electrónicos de phishing, las llamadas sospechosas y los posibles riesgos para la seguridad física.
#Trezor #CryptoSecurity
13
5.5k

·
--
Se filtraron datos de 27.000 pedidos de Trezor a través de un socio de envíos, y los estafadores ya están llamando a las víctimas.
Hechos: Trezor reveló el lunes 16 de nov. que su socio de envíos Skladon sufrió una brecha el 7 de nov., pero no avisó a Trezor hasta el 15 de nov. Se sospecha que ya se exportaron los datos de unos 27.000 pedidos (del 9 de ago. al 7 de nov.): nombres, números de teléfono, direcciones de envío, correos electrónicos y detalles de compra (Cointelegraph, 17 de nov.; PANews, 16 de nov.). Los sistemas de Trezor no fueron vulnerados y los dispositivos siguen estando seguros; los PIN, las frases de contraseña y las copias de seguridad de las carteras no se filtraron porque nunca se almacenan. Los clientes de EE. UU. no se vieron afectados porque Skladon no realiza envíos allí. Esta es la tercera filtración de un socio este año, después de ShipMonk en agosto y Brevo en septiembre (347.149 direcciones de correo electrónico).
Mi opinión: lo más peligroso aquí no son las carteras —las carteras de hardware siguen estando seguras—, sino los datos. Un nombre, una dirección particular y el hecho de que la víctima posee criptomonedas son el material perfecto para estafas y amenazas físicas. Algunos clientes afectados ya han informado de que recibieron llamadas fraudulentas (crypto.news). Trezor respondió ofreciendo recogida anónima en 18 países europeos y reduciendo la retención de datos de 90 a 45 días: medidas acertadas, pero el aviso llegó con ocho días de retraso.
Lo que vigilaré ahora: si Trezor publica una lista de los países afectados y si aparece una nueva oleada de phishing que se hace pasar por el servicio de asistencia de Trezor. Si hicieron un pedido de Trezor entre agosto y noviembre: nunca le digan su frase semilla a nadie, por ninguna llamada telefónica.
¿Alguna vez recibieron una llamada o un correo electrónico sospechoso de alguien que decía ser de un fabricante de carteras? Cuéntenlo en los comentarios para que los demás estén alerta.
Este es mi análisis, no un consejo financiero: hagan siempre su propia investigación (DYOR).
#Keamanan #Trezor
Se filtraron datos de 27.000 pedidos de Trezor a través de un socio de envíos, y los estafadores ya están llamando a las víctimas.
Hechos: Trezor reveló el lunes 16 de nov. que su socio de envíos Skladon sufrió una brecha el 7 de nov., pero no avisó a Trezor hasta el 15 de nov. Se sospecha que ya se exportaron los datos de unos 27.000 pedidos (del 9 de ago. al 7 de nov.): nombres, números de teléfono, direcciones de envío, correos electrónicos y detalles de compra (Cointelegraph, 17 de nov.; PANews, 16 de nov.). Los sistemas de Trezor no fueron vulnerados y los dispositivos siguen estando seguros; los PIN, las frases de contraseña y las copias de seguridad de las carteras no se filtraron porque nunca se almacenan. Los clientes de EE. UU. no se vieron afectados porque Skladon no realiza envíos allí. Esta es la tercera filtración de un socio este año, después de ShipMonk en agosto y Brevo en septiembre (347.149 direcciones de correo electrónico).
Mi opinión: lo más peligroso aquí no son las carteras —las carteras de hardware siguen estando seguras—, sino los datos. Un nombre, una dirección particular y el hecho de que la víctima posee criptomonedas son el material perfecto para estafas y amenazas físicas. Algunos clientes afectados ya han informado de que recibieron llamadas fraudulentas (crypto.news). Trezor respondió ofreciendo recogida anónima en 18 países europeos y reduciendo la retención de datos de 90 a 45 días: medidas acertadas, pero el aviso llegó con ocho días de retraso.
Lo que vigilaré ahora: si Trezor publica una lista de los países afectados y si aparece una nueva oleada de phishing que se hace pasar por el servicio de asistencia de Trezor. Si hicieron un pedido de Trezor entre agosto y noviembre: nunca le digan su frase semilla a nadie, por ninguna llamada telefónica.
¿Alguna vez recibieron una llamada o un correo electrónico sospechoso de alguien que decía ser de un fabricante de carteras? Cuéntenlo en los comentarios para que los demás estén alerta.
Este es mi análisis, no un consejo financiero: hagan siempre su propia investigación (DYOR).
#Keamanan #Trezor
Hechos: Trezor reveló el lunes 16 de nov. que su socio de envíos Skladon sufrió una brecha el 7 de nov., pero no avisó a Trezor hasta el 15 de nov. Se sospecha que ya se exportaron los datos de unos 27.000 pedidos (del 9 de ago. al 7 de nov.): nombres, números de teléfono, direcciones de envío, correos electrónicos y detalles de compra (Cointelegraph, 17 de nov.; PANews, 16 de nov.). Los sistemas de Trezor no fueron vulnerados y los dispositivos siguen estando seguros; los PIN, las frases de contraseña y las copias de seguridad de las carteras no se filtraron porque nunca se almacenan. Los clientes de EE. UU. no se vieron afectados porque Skladon no realiza envíos allí. Esta es la tercera filtración de un socio este año, después de ShipMonk en agosto y Brevo en septiembre (347.149 direcciones de correo electrónico).
Mi opinión: lo más peligroso aquí no son las carteras —las carteras de hardware siguen estando seguras—, sino los datos. Un nombre, una dirección particular y el hecho de que la víctima posee criptomonedas son el material perfecto para estafas y amenazas físicas. Algunos clientes afectados ya han informado de que recibieron llamadas fraudulentas (crypto.news). Trezor respondió ofreciendo recogida anónima en 18 países europeos y reduciendo la retención de datos de 90 a 45 días: medidas acertadas, pero el aviso llegó con ocho días de retraso.
Lo que vigilaré ahora: si Trezor publica una lista de los países afectados y si aparece una nueva oleada de phishing que se hace pasar por el servicio de asistencia de Trezor. Si hicieron un pedido de Trezor entre agosto y noviembre: nunca le digan su frase semilla a nadie, por ninguna llamada telefónica.
¿Alguna vez recibieron una llamada o un correo electrónico sospechoso de alguien que decía ser de un fabricante de carteras? Cuéntenlo en los comentarios para que los demás estén alerta.
Este es mi análisis, no un consejo financiero: hagan siempre su propia investigación (DYOR).
#Keamanan #Trezor
41

·
--
Trezor sufre una segunda brecha en su logística: vuelve a encenderse la alerta de seguridad en la cadena de suministro de las billeteras de hardware
En tres meses, Trezor ha sufrido la vulneración de los sistemas de un segundo proveedor logístico. Las direcciones de los compradores y los detalles de los pedidos volvieron a quedar expuestos, lo que indica que los riesgos en la cadena de suministro están pasando de ser incidentes aislados a convertirse en una vulnerabilidad sistémica.
Según informó Decrypt, Trezor confirmó que un segundo socio logístico fue vulnerado en un plazo de tres meses, lo que expuso datos como las direcciones de los compradores y los detalles de los pedidos. Es la segunda vez en un periodo relativamente corto que la empresa sufre una filtración de datos a través de sus canales logísticos. Esto significa que los puntos de acceso para los atacantes ya no se limitan al producto en sí, sino que se extienden a las etapas intermedias del traslado de los paquetes.
El motivo por el que este incidente merece analizarse desde la perspectiva financiera e institucional es que la composición de los usuarios de las billeteras de hardware está estrechamente vinculada a la liquidez del mercado. Los primeros usuarios y los fondos institucionales suelen preferir el almacenamiento en frío, y la filtración de datos de la cadena de suministro podría debilitar su confianza en las billeteras de hardware. Si esa confianza se erosiona, el posible impacto no sería una presión de venta inmediata, sino la disposición de nuevos fondos a seguir confiando sus activos a este tipo de infraestructura.
Desde el punto de vista técnico, el problema no reside en el firmware de la billetera, sino en la cadena logística. A los atacantes les basta con vulnerar a un proveedor de logística para obtener datos que deberían estar aislados, como las direcciones de los compradores y los detalles de los pedidos. Para las instituciones, esto significa que el perímetro de seguridad se está ampliando: la seguridad del producto, la del almacenamiento y la de la logística se enlazan en una cadena vulnerable, en la que cualquier brecha puede afectar al conjunto.
Por ahora, la posible reacción del mercado parece neutral con una ligera inclinación bajista, pero no hay motivos directos para prever ventas. Se trata de un incidente que alerta sobre riesgos, no de una perturbación importante del mercado, por lo que es poco probable que provoque una transferencia masiva de activos a corto plazo. Lo que realmente hay que observar es si este tipo de incidentes se suma a otros problemas de seguridad recientes y genera dudas sistémicas sobre el sector de las billeteras de hardware.
Como contrapunto, una brecha logística aislada no significa que la billetera haya dejado de funcionar: los activos de los usuarios siguen protegidos por sus claves privadas, y existe una clara diferencia entre la filtración de datos y el robo de activos. Sin embargo, que un segundo proveedor logístico haya sido vulnerado en tres meses demuestra que no se trata de un incidente aislado, sino de un punto débil de la cadena de suministro que se está explotando repetidamente.
Qué observar a continuación: habrá que prestar atención a la respuesta de seguridad de Trezor y a las medidas de compensación que adopte, así como a los cambios marginales en la confianza del mercado. Si este tipo de incidentes sigue agravándose, la lógica de valoración del sector de las billeteras de hardware podría tener que revisarse.
#Trezor #HardwareWallet #CryptoSecurity
Lo anterior es una recopilación de información y un análisis personal; no constituye asesoramiento de inversión.
Seguiré atento y publicaré actualizaciones si se producen novedades importantes.
Trezor sufre una segunda brecha en su logística: vuelve a encenderse la alerta de seguridad en la cadena de suministro de las billeteras de hardware
En tres meses, Trezor ha sufrido la vulneración de los sistemas de un segundo proveedor logístico. Las direcciones de los compradores y los detalles de los pedidos volvieron a quedar expuestos, lo que indica que los riesgos en la cadena de suministro están pasando de ser incidentes aislados a convertirse en una vulnerabilidad sistémica.
Según informó Decrypt, Trezor confirmó que un segundo socio logístico fue vulnerado en un plazo de tres meses, lo que expuso datos como las direcciones de los compradores y los detalles de los pedidos. Es la segunda vez en un periodo relativamente corto que la empresa sufre una filtración de datos a través de sus canales logísticos. Esto significa que los puntos de acceso para los atacantes ya no se limitan al producto en sí, sino que se extienden a las etapas intermedias del traslado de los paquetes.
El motivo por el que este incidente merece analizarse desde la perspectiva financiera e institucional es que la composición de los usuarios de las billeteras de hardware está estrechamente vinculada a la liquidez del mercado. Los primeros usuarios y los fondos institucionales suelen preferir el almacenamiento en frío, y la filtración de datos de la cadena de suministro podría debilitar su confianza en las billeteras de hardware. Si esa confianza se erosiona, el posible impacto no sería una presión de venta inmediata, sino la disposición de nuevos fondos a seguir confiando sus activos a este tipo de infraestructura.
Desde el punto de vista técnico, el problema no reside en el firmware de la billetera, sino en la cadena logística. A los atacantes les basta con vulnerar a un proveedor de logística para obtener datos que deberían estar aislados, como las direcciones de los compradores y los detalles de los pedidos. Para las instituciones, esto significa que el perímetro de seguridad se está ampliando: la seguridad del producto, la del almacenamiento y la de la logística se enlazan en una cadena vulnerable, en la que cualquier brecha puede afectar al conjunto.
Por ahora, la posible reacción del mercado parece neutral con una ligera inclinación bajista, pero no hay motivos directos para prever ventas. Se trata de un incidente que alerta sobre riesgos, no de una perturbación importante del mercado, por lo que es poco probable que provoque una transferencia masiva de activos a corto plazo. Lo que realmente hay que observar es si este tipo de incidentes se suma a otros problemas de seguridad recientes y genera dudas sistémicas sobre el sector de las billeteras de hardware.
Como contrapunto, una brecha logística aislada no significa que la billetera haya dejado de funcionar: los activos de los usuarios siguen protegidos por sus claves privadas, y existe una clara diferencia entre la filtración de datos y el robo de activos. Sin embargo, que un segundo proveedor logístico haya sido vulnerado en tres meses demuestra que no se trata de un incidente aislado, sino de un punto débil de la cadena de suministro que se está explotando repetidamente.
Qué observar a continuación: habrá que prestar atención a la respuesta de seguridad de Trezor y a las medidas de compensación que adopte, así como a los cambios marginales en la confianza del mercado. Si este tipo de incidentes sigue agravándose, la lógica de valoración del sector de las billeteras de hardware podría tener que revisarse.
#Trezor #HardwareWallet #CryptoSecurity
Lo anterior es una recopilación de información y un análisis personal; no constituye asesoramiento de inversión.
Seguiré atento y publicaré actualizaciones si se producen novedades importantes.
En tres meses, Trezor ha sufrido la vulneración de los sistemas de un segundo proveedor logístico. Las direcciones de los compradores y los detalles de los pedidos volvieron a quedar expuestos, lo que indica que los riesgos en la cadena de suministro están pasando de ser incidentes aislados a convertirse en una vulnerabilidad sistémica.
Según informó Decrypt, Trezor confirmó que un segundo socio logístico fue vulnerado en un plazo de tres meses, lo que expuso datos como las direcciones de los compradores y los detalles de los pedidos. Es la segunda vez en un periodo relativamente corto que la empresa sufre una filtración de datos a través de sus canales logísticos. Esto significa que los puntos de acceso para los atacantes ya no se limitan al producto en sí, sino que se extienden a las etapas intermedias del traslado de los paquetes.
El motivo por el que este incidente merece analizarse desde la perspectiva financiera e institucional es que la composición de los usuarios de las billeteras de hardware está estrechamente vinculada a la liquidez del mercado. Los primeros usuarios y los fondos institucionales suelen preferir el almacenamiento en frío, y la filtración de datos de la cadena de suministro podría debilitar su confianza en las billeteras de hardware. Si esa confianza se erosiona, el posible impacto no sería una presión de venta inmediata, sino la disposición de nuevos fondos a seguir confiando sus activos a este tipo de infraestructura.
Desde el punto de vista técnico, el problema no reside en el firmware de la billetera, sino en la cadena logística. A los atacantes les basta con vulnerar a un proveedor de logística para obtener datos que deberían estar aislados, como las direcciones de los compradores y los detalles de los pedidos. Para las instituciones, esto significa que el perímetro de seguridad se está ampliando: la seguridad del producto, la del almacenamiento y la de la logística se enlazan en una cadena vulnerable, en la que cualquier brecha puede afectar al conjunto.
Por ahora, la posible reacción del mercado parece neutral con una ligera inclinación bajista, pero no hay motivos directos para prever ventas. Se trata de un incidente que alerta sobre riesgos, no de una perturbación importante del mercado, por lo que es poco probable que provoque una transferencia masiva de activos a corto plazo. Lo que realmente hay que observar es si este tipo de incidentes se suma a otros problemas de seguridad recientes y genera dudas sistémicas sobre el sector de las billeteras de hardware.
Como contrapunto, una brecha logística aislada no significa que la billetera haya dejado de funcionar: los activos de los usuarios siguen protegidos por sus claves privadas, y existe una clara diferencia entre la filtración de datos y el robo de activos. Sin embargo, que un segundo proveedor logístico haya sido vulnerado en tres meses demuestra que no se trata de un incidente aislado, sino de un punto débil de la cadena de suministro que se está explotando repetidamente.
Qué observar a continuación: habrá que prestar atención a la respuesta de seguridad de Trezor y a las medidas de compensación que adopte, así como a los cambios marginales en la confianza del mercado. Si este tipo de incidentes sigue agravándose, la lógica de valoración del sector de las billeteras de hardware podría tener que revisarse.
#Trezor #HardwareWallet #CryptoSecurity
Lo anterior es una recopilación de información y un análisis personal; no constituye asesoramiento de inversión.
Seguiré atento y publicaré actualizaciones si se producen novedades importantes.

Ver traducción
Trezor cảnh báo breach dữ liệu 27.000 đơn hàng qua đối tác ship
- Hacker truy cập tên, số điện thoại, địa chỉ giao hàng khách
- Liên quan 27.000 đơn hàng từ nhà cung cấp ship của Trezor
- Đây là breach đối tác thứ 3 xảy ra trong năm
- Dữ liệu cá nhân có nguy cơ bị sử dụng lừa đảo
#BinanceSquare #CryptoNews #Trezor #Security #CryptoWallet
$btc $eth
vlikevn Titanbot
Nguồn: CoinTelegraph
Trezor cảnh báo breach dữ liệu 27.000 đơn hàng qua đối tác ship
- Hacker truy cập tên, số điện thoại, địa chỉ giao hàng khách
- Liên quan 27.000 đơn hàng từ nhà cung cấp ship của Trezor
- Đây là breach đối tác thứ 3 xảy ra trong năm
- Dữ liệu cá nhân có nguy cơ bị sử dụng lừa đảo
#BinanceSquare #CryptoNews #Trezor #Security #CryptoWallet
$btc $eth
vlikevn Titanbot
Nguồn: CoinTelegraph
- Hacker truy cập tên, số điện thoại, địa chỉ giao hàng khách
- Liên quan 27.000 đơn hàng từ nhà cung cấp ship của Trezor
- Đây là breach đối tác thứ 3 xảy ra trong năm
- Dữ liệu cá nhân có nguy cơ bị sử dụng lừa đảo
#BinanceSquare #CryptoNews #Trezor #Security #CryptoWallet
$btc $eth
vlikevn Titanbot
Nguồn: CoinTelegraph
·
--
【Compras una billetera física y los hackers se llevan tu dirección particular. Filtran datos de unos 27.000 pedidos del proveedor logístico de Trezor】
Trezor informó el 16 de noviembre de que su socio logístico Skladon sufrió una intrusión el 7 de noviembre. Según su evaluación, se exportaron los nombres, teléfonos, correos electrónicos, direcciones de entrega, productos comprados y precios de unos 27.000 pedidos realizados entre el 9 de agosto y el 7 de noviembre. Las copias de seguridad de las billeteras, los PIN y las contraseñas no se vieron afectados. Los pedidos de Estados Unidos tampoco resultaron afectados. Esta es la segunda vez desde agosto que Trezor sufre una filtración de datos de clientes causada por un proveedor logístico. Algunos usuarios ya han denunciado recibir llamadas fraudulentas: cualquiera que diga llamar de Trezor o solicite tu frase de recuperación es un estafador.
#Trezor #硬件钱包 #Seguridad de las billeteras
【Compras una billetera física y los hackers se llevan tu dirección particular. Filtran datos de unos 27.000 pedidos del proveedor logístico de Trezor】
Trezor informó el 16 de noviembre de que su socio logístico Skladon sufrió una intrusión el 7 de noviembre. Según su evaluación, se exportaron los nombres, teléfonos, correos electrónicos, direcciones de entrega, productos comprados y precios de unos 27.000 pedidos realizados entre el 9 de agosto y el 7 de noviembre. Las copias de seguridad de las billeteras, los PIN y las contraseñas no se vieron afectados. Los pedidos de Estados Unidos tampoco resultaron afectados. Esta es la segunda vez desde agosto que Trezor sufre una filtración de datos de clientes causada por un proveedor logístico. Algunos usuarios ya han denunciado recibir llamadas fraudulentas: cualquiera que diga llamar de Trezor o solicite tu frase de recuperación es un estafador.
#Trezor #硬件钱包 #Seguridad de las billeteras
Trezor informó el 16 de noviembre de que su socio logístico Skladon sufrió una intrusión el 7 de noviembre. Según su evaluación, se exportaron los nombres, teléfonos, correos electrónicos, direcciones de entrega, productos comprados y precios de unos 27.000 pedidos realizados entre el 9 de agosto y el 7 de noviembre. Las copias de seguridad de las billeteras, los PIN y las contraseñas no se vieron afectados. Los pedidos de Estados Unidos tampoco resultaron afectados. Esta es la segunda vez desde agosto que Trezor sufre una filtración de datos de clientes causada por un proveedor logístico. Algunos usuarios ya han denunciado recibir llamadas fraudulentas: cualquiera que diga llamar de Trezor o solicite tu frase de recuperación es un estafador.
#Trezor #硬件钱包 #Seguridad de las billeteras
263

·
--
Trezor sufre el ataque a un tercer proveedor de logística; se filtran los datos de 27.000 clientes
La cadena logística, aparentemente insignificante, está socavando silenciosamente los límites de seguridad de las billeteras físicas.
Según informó Cointelegraph, Trezor advirtió que un atacante logró acceder a los nombres, números de teléfono y direcciones de entrega asociados a 27.000 clientes. Se trata del tercer proveedor de logística asociado que sufre una brecha de seguridad este año, lo que significa que los atacantes han aprovechado repetidamente el mismo punto débil de la cadena de suministro.
¿Por qué debería preocuparnos este incidente? En los últimos meses, la logística de los fabricantes de billeteras físicas ha presentado problemas en más de una ocasión. El alcance de las dos primeras brechas fue relativamente limitado, mientras que esta vez el número de clientes afectados es claramente mayor. Además, es la tercera brecha en tres meses. Esta tendencia de «caer repetidamente en lo mismo» resulta más reveladora que un incidente aislado: la información logística podría haberse convertido en la mayor vulnerabilidad de datos de las billeteras físicas.
Desde el punto de vista de los datos, hay dos cifras clave en esta filtración: el proveedor de logística ha sufrido tres ataques y hay 27.000 clientes afectados. Cabe señalar que la información filtrada consiste principalmente en datos personales, como nombres, teléfonos y direcciones, y no incluye información confidencial que permita controlar directamente los activos, como claves privadas o frases semilla. Por tanto, se trata más bien de una filtración de datos que compromete la privacidad de los usuarios, y no de un riesgo de robo directo de activos.
¿Cómo reaccionará el mercado? Como Trezor forma parte de la infraestructura de hardware y esta vez no se filtraron claves privadas, el impacto directo en los precios de los criptoactivos podría ser limitado. Sin embargo, el incidente pone de manifiesto un eslabón débil en la cadena de confianza de las billeteras físicas y, a largo plazo, podría influir en la percepción de algunos usuarios sobre su seguridad.
Un factor atenuante es que la filtración se limitó a información logística y los atacantes no pueden acceder directamente a los activos en cadena. El verdadero riesgo quizá radique en que los datos personales filtrados se utilicen para llevar a cabo ataques de phishing dirigidos y preparar el terreno para futuras operaciones de ingeniería social.
Lo que habrá que observar a continuación es si Trezor publica información más detallada sobre el alcance del incidente y las medidas que tomará, así como si se producen ataques de phishing que aprovechen los datos filtrados. Conviene seguir de cerca esta línea de defensa de la seguridad de la cadena de suministro.
#Trezor #BilleteraDeHardware
Lo anterior es una recopilación de información y un análisis personal; no constituye asesoramiento de inversión.
Seguiré al tanto y publicaré actualizaciones si hay novedades importantes.
Trezor sufre el ataque a un tercer proveedor de logística; se filtran los datos de 27.000 clientes
La cadena logística, aparentemente insignificante, está socavando silenciosamente los límites de seguridad de las billeteras físicas.
Según informó Cointelegraph, Trezor advirtió que un atacante logró acceder a los nombres, números de teléfono y direcciones de entrega asociados a 27.000 clientes. Se trata del tercer proveedor de logística asociado que sufre una brecha de seguridad este año, lo que significa que los atacantes han aprovechado repetidamente el mismo punto débil de la cadena de suministro.
¿Por qué debería preocuparnos este incidente? En los últimos meses, la logística de los fabricantes de billeteras físicas ha presentado problemas en más de una ocasión. El alcance de las dos primeras brechas fue relativamente limitado, mientras que esta vez el número de clientes afectados es claramente mayor. Además, es la tercera brecha en tres meses. Esta tendencia de «caer repetidamente en lo mismo» resulta más reveladora que un incidente aislado: la información logística podría haberse convertido en la mayor vulnerabilidad de datos de las billeteras físicas.
Desde el punto de vista de los datos, hay dos cifras clave en esta filtración: el proveedor de logística ha sufrido tres ataques y hay 27.000 clientes afectados. Cabe señalar que la información filtrada consiste principalmente en datos personales, como nombres, teléfonos y direcciones, y no incluye información confidencial que permita controlar directamente los activos, como claves privadas o frases semilla. Por tanto, se trata más bien de una filtración de datos que compromete la privacidad de los usuarios, y no de un riesgo de robo directo de activos.
¿Cómo reaccionará el mercado? Como Trezor forma parte de la infraestructura de hardware y esta vez no se filtraron claves privadas, el impacto directo en los precios de los criptoactivos podría ser limitado. Sin embargo, el incidente pone de manifiesto un eslabón débil en la cadena de confianza de las billeteras físicas y, a largo plazo, podría influir en la percepción de algunos usuarios sobre su seguridad.
Un factor atenuante es que la filtración se limitó a información logística y los atacantes no pueden acceder directamente a los activos en cadena. El verdadero riesgo quizá radique en que los datos personales filtrados se utilicen para llevar a cabo ataques de phishing dirigidos y preparar el terreno para futuras operaciones de ingeniería social.
Lo que habrá que observar a continuación es si Trezor publica información más detallada sobre el alcance del incidente y las medidas que tomará, así como si se producen ataques de phishing que aprovechen los datos filtrados. Conviene seguir de cerca esta línea de defensa de la seguridad de la cadena de suministro.
#Trezor #BilleteraDeHardware
Lo anterior es una recopilación de información y un análisis personal; no constituye asesoramiento de inversión.
Seguiré al tanto y publicaré actualizaciones si hay novedades importantes.
La cadena logística, aparentemente insignificante, está socavando silenciosamente los límites de seguridad de las billeteras físicas.
Según informó Cointelegraph, Trezor advirtió que un atacante logró acceder a los nombres, números de teléfono y direcciones de entrega asociados a 27.000 clientes. Se trata del tercer proveedor de logística asociado que sufre una brecha de seguridad este año, lo que significa que los atacantes han aprovechado repetidamente el mismo punto débil de la cadena de suministro.
¿Por qué debería preocuparnos este incidente? En los últimos meses, la logística de los fabricantes de billeteras físicas ha presentado problemas en más de una ocasión. El alcance de las dos primeras brechas fue relativamente limitado, mientras que esta vez el número de clientes afectados es claramente mayor. Además, es la tercera brecha en tres meses. Esta tendencia de «caer repetidamente en lo mismo» resulta más reveladora que un incidente aislado: la información logística podría haberse convertido en la mayor vulnerabilidad de datos de las billeteras físicas.
Desde el punto de vista de los datos, hay dos cifras clave en esta filtración: el proveedor de logística ha sufrido tres ataques y hay 27.000 clientes afectados. Cabe señalar que la información filtrada consiste principalmente en datos personales, como nombres, teléfonos y direcciones, y no incluye información confidencial que permita controlar directamente los activos, como claves privadas o frases semilla. Por tanto, se trata más bien de una filtración de datos que compromete la privacidad de los usuarios, y no de un riesgo de robo directo de activos.
¿Cómo reaccionará el mercado? Como Trezor forma parte de la infraestructura de hardware y esta vez no se filtraron claves privadas, el impacto directo en los precios de los criptoactivos podría ser limitado. Sin embargo, el incidente pone de manifiesto un eslabón débil en la cadena de confianza de las billeteras físicas y, a largo plazo, podría influir en la percepción de algunos usuarios sobre su seguridad.
Un factor atenuante es que la filtración se limitó a información logística y los atacantes no pueden acceder directamente a los activos en cadena. El verdadero riesgo quizá radique en que los datos personales filtrados se utilicen para llevar a cabo ataques de phishing dirigidos y preparar el terreno para futuras operaciones de ingeniería social.
Lo que habrá que observar a continuación es si Trezor publica información más detallada sobre el alcance del incidente y las medidas que tomará, así como si se producen ataques de phishing que aprovechen los datos filtrados. Conviene seguir de cerca esta línea de defensa de la seguridad de la cadena de suministro.
#Trezor #BilleteraDeHardware
Lo anterior es una recopilación de información y un análisis personal; no constituye asesoramiento de inversión.
Seguiré al tanto y publicaré actualizaciones si hay novedades importantes.
4
Ver traducción
Trezor lộ dữ liệu khách hàng do đối tác vận chuyển bị tấn công lần 3 năm nay
- Kẻ tấn công truy cập tên, số điện thoại, địa chỉ giao hàng của 27.000 đơn đặt hàng Trezor
- Lỗ hổng đến từ một nhà cung cấp dịch vụ vận chuyển (shipping provider)
- Đây là vụ lộ dữ liệu lần thứ 3 liên quan đến đối tác của Trezor trong năm 2026
- Trezor đã cảnh báo người dùng cảnh giác các cuộc tấn công lừa đảo (phishing) tận dụng thông tin này
- Khóa riêng (private keys) và tài sản crypto không bị ảnh hưởng do lưu trữ ngoại tuyến trên thiết bị
Nguồn RSS chưa cung cấp thêm chi tiết về tên đối tác vận chuyển hay biện pháp khắc phục cụ thể.
#BinanceSquare #CryptoNews #Trezor #Security #HardwareWallet
$btc $eth
vlikevn Titanbot
Nguồn: CoinTelegraph
Trezor lộ dữ liệu khách hàng do đối tác vận chuyển bị tấn công lần 3 năm nay
- Kẻ tấn công truy cập tên, số điện thoại, địa chỉ giao hàng của 27.000 đơn đặt hàng Trezor
- Lỗ hổng đến từ một nhà cung cấp dịch vụ vận chuyển (shipping provider)
- Đây là vụ lộ dữ liệu lần thứ 3 liên quan đến đối tác của Trezor trong năm 2026
- Trezor đã cảnh báo người dùng cảnh giác các cuộc tấn công lừa đảo (phishing) tận dụng thông tin này
- Khóa riêng (private keys) và tài sản crypto không bị ảnh hưởng do lưu trữ ngoại tuyến trên thiết bị
Nguồn RSS chưa cung cấp thêm chi tiết về tên đối tác vận chuyển hay biện pháp khắc phục cụ thể.
#BinanceSquare #CryptoNews #Trezor #Security #HardwareWallet
$btc $eth
vlikevn Titanbot
Nguồn: CoinTelegraph
- Kẻ tấn công truy cập tên, số điện thoại, địa chỉ giao hàng của 27.000 đơn đặt hàng Trezor
- Lỗ hổng đến từ một nhà cung cấp dịch vụ vận chuyển (shipping provider)
- Đây là vụ lộ dữ liệu lần thứ 3 liên quan đến đối tác của Trezor trong năm 2026
- Trezor đã cảnh báo người dùng cảnh giác các cuộc tấn công lừa đảo (phishing) tận dụng thông tin này
- Khóa riêng (private keys) và tài sản crypto không bị ảnh hưởng do lưu trữ ngoại tuyến trên thiết bị
Nguồn RSS chưa cung cấp thêm chi tiết về tên đối tác vận chuyển hay biện pháp khắc phục cụ thể.
#BinanceSquare #CryptoNews #Trezor #Security #HardwareWallet
$btc $eth
vlikevn Titanbot
Nguồn: CoinTelegraph
3

·
--
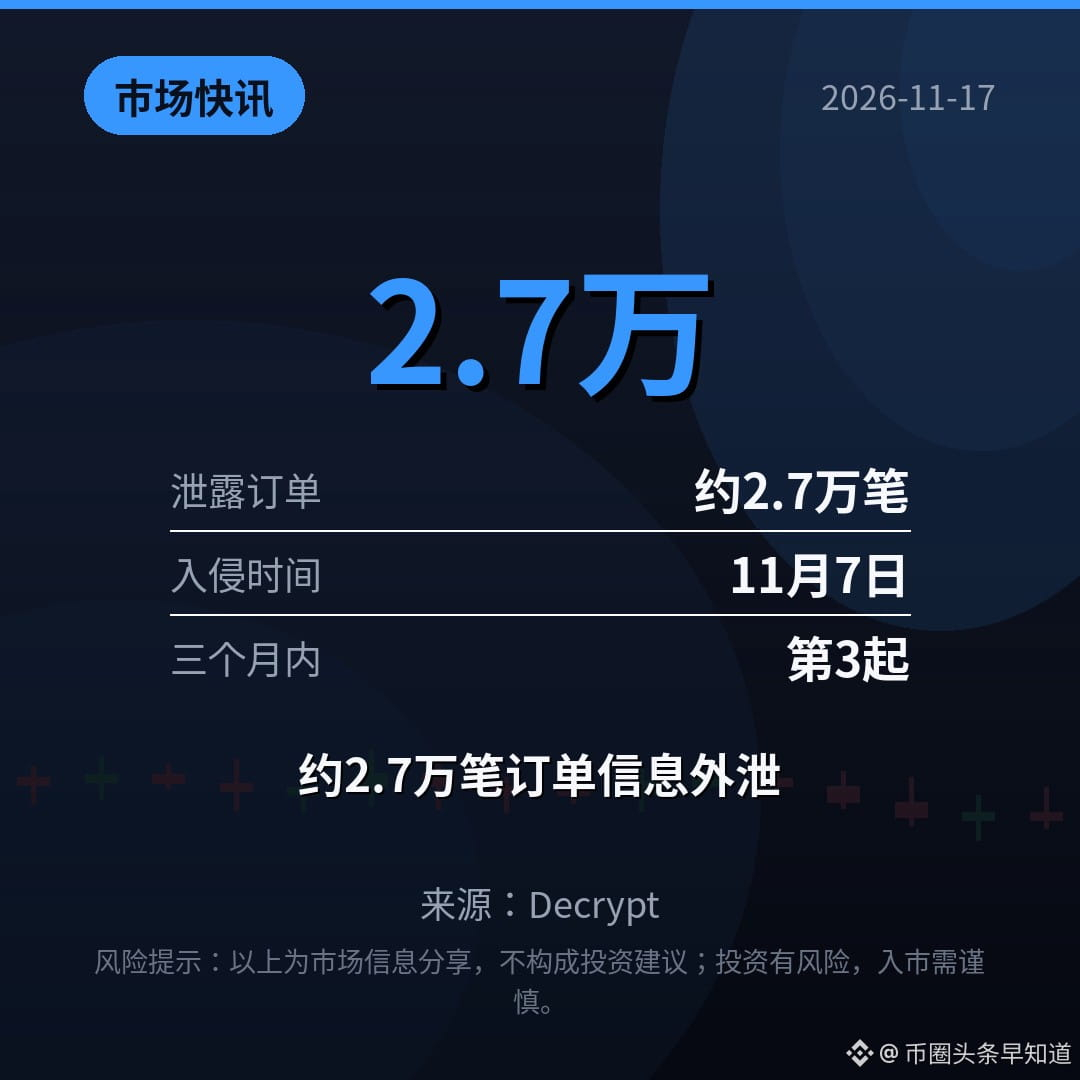
【Alerta del mercado】Filtración de datos de 27.000 pedidos del socio logístico de Trezor
Trezor reveló que su socio logístico Skladon sufrió una intrusión el 7 de noviembre, que expuso información de unos 27.000 pedidos, incluidos nombres, teléfonos, correos electrónicos y direcciones; las copias de seguridad de las billeteras, los PIN y las frases semilla no se vieron afectados. Este es el tercer incidente de seguridad relacionado con terceros en tres meses, y algunos usuarios ya han recibido llamadas fraudulentas. ¿Es una advertencia para los titulares de $BTC o se está exagerando? Cuéntanos en los comentarios.
$BTC $ETH $SOL
#币安广场 #Trezor #AlertaDelMercado
(Fuente: Decrypt)
⚠️Aviso de riesgo: La información anterior se comparte con fines informativos sobre el mercado y no constituye asesoramiento de inversión. Toda inversión conlleva riesgos; actúa con cautela.
【Alerta del mercado】Filtración de datos de 27.000 pedidos del socio logístico de Trezor
Trezor reveló que su socio logístico Skladon sufrió una intrusión el 7 de noviembre, que expuso información de unos 27.000 pedidos, incluidos nombres, teléfonos, correos electrónicos y direcciones; las copias de seguridad de las billeteras, los PIN y las frases semilla no se vieron afectados. Este es el tercer incidente de seguridad relacionado con terceros en tres meses, y algunos usuarios ya han recibido llamadas fraudulentas. ¿Es una advertencia para los titulares de $BTC o se está exagerando? Cuéntanos en los comentarios.
$BTC $ETH $SOL
#币安广场 #Trezor #AlertaDelMercado
(Fuente: Decrypt)
⚠️Aviso de riesgo: La información anterior se comparte con fines informativos sobre el mercado y no constituye asesoramiento de inversión. Toda inversión conlleva riesgos; actúa con cautela.
Trezor reveló que su socio logístico Skladon sufrió una intrusión el 7 de noviembre, que expuso información de unos 27.000 pedidos, incluidos nombres, teléfonos, correos electrónicos y direcciones; las copias de seguridad de las billeteras, los PIN y las frases semilla no se vieron afectados. Este es el tercer incidente de seguridad relacionado con terceros en tres meses, y algunos usuarios ya han recibido llamadas fraudulentas. ¿Es una advertencia para los titulares de $BTC o se está exagerando? Cuéntanos en los comentarios.
$BTC $ETH $SOL
#币安广场 #Trezor #AlertaDelMercado
(Fuente: Decrypt)
⚠️Aviso de riesgo: La información anterior se comparte con fines informativos sobre el mercado y no constituye asesoramiento de inversión. Toda inversión conlleva riesgos; actúa con cautela.
5

·
--
Otra vez: Trezor vuelve a caer en manos de un socio por tercera vez en un año. Esta vez fue su empresa de logística, Skladon, que sufrió una intrusión el 7 de noviembre. Se exportaron los nombres, teléfonos, domicilios, correos electrónicos y registros de compra de unos 27.000 pedidos. Las frases de recuperación, los PIN y las propias billeteras están a salvo, pero los estafadores ahora tienen tu domicilio y los datos de tus pedidos, así que hay que estar alerta ante llamadas de phishing y posibles visitas a casa. Trezor redujo el plazo de conservación de datos de 90 a 45 días y lanzó la recogida anónima en 18 países. La gente compra billeteras de hardware para estar tranquila, pero al final lo primero que se filtró fue la dirección. ¿Qué opinas?
#Trezor #硬件钱包 #数据泄露 #加密货币安全 #EstafaDePhishing
Otra vez: Trezor vuelve a caer en manos de un socio por tercera vez en un año. Esta vez fue su empresa de logística, Skladon, que sufrió una intrusión el 7 de noviembre. Se exportaron los nombres, teléfonos, domicilios, correos electrónicos y registros de compra de unos 27.000 pedidos. Las frases de recuperación, los PIN y las propias billeteras están a salvo, pero los estafadores ahora tienen tu domicilio y los datos de tus pedidos, así que hay que estar alerta ante llamadas de phishing y posibles visitas a casa. Trezor redujo el plazo de conservación de datos de 90 a 45 días y lanzó la recogida anónima en 18 países. La gente compra billeteras de hardware para estar tranquila, pero al final lo primero que se filtró fue la dirección. ¿Qué opinas?
#Trezor #硬件钱包 #数据泄露 #加密货币安全 #EstafaDePhishing
#Trezor #硬件钱包 #数据泄露 #加密货币安全 #EstafaDePhishing
1
Ver traducción
Dữ liệu khách hàng Trezor bị rò rỉ do vi phạm bảo mật đối tác thứ ba
- Trezor cảnh báo dữ liệu khách hàng (tên, số điện thoại, địa chỉ giao hàng) bị rò rỉ.
- attacker truy cập thông tin 27,000 đơn hàng từ nhà cung cấp vận chuyển.
- Đây là vụ vi phạm thứ ba của Trezor trong năm này.
#BinanceSquare #CryptoNews #Trezor
$btc $eth
#vlikevn #Titanbot
Nguồn: CoinTelegraph
Dữ liệu khách hàng Trezor bị rò rỉ do vi phạm bảo mật đối tác thứ ba
- Trezor cảnh báo dữ liệu khách hàng (tên, số điện thoại, địa chỉ giao hàng) bị rò rỉ.
- attacker truy cập thông tin 27,000 đơn hàng từ nhà cung cấp vận chuyển.
- Đây là vụ vi phạm thứ ba của Trezor trong năm này.
#BinanceSquare #CryptoNews #Trezor
$btc $eth
#vlikevn #Titanbot
Nguồn: CoinTelegraph
- Trezor cảnh báo dữ liệu khách hàng (tên, số điện thoại, địa chỉ giao hàng) bị rò rỉ.
- attacker truy cập thông tin 27,000 đơn hàng từ nhà cung cấp vận chuyển.
- Đây là vụ vi phạm thứ ba của Trezor trong năm này.
#BinanceSquare #CryptoNews #Trezor
$btc $eth
#vlikevn #Titanbot
Nguồn: CoinTelegraph
158

Trezor ha confirmado otra filtración de datos relacionada con su socio logístico, Skladon, que afecta a 27.000 usuarios. Aunque las carteras de hardware siguen siendo seguras, la exposición de las direcciones de los clientes supone importantes riesgos físicos en el mundo real. Esto sirve como un crudo recordatorio de que el almacenamiento en frío solo es tan seguro como la cadena de datos que rodea tu compra. Si hiciste un pedido recientemente, mantente especialmente alerta ante sofisticados intentos de phishing o estafas mediante llamadas en frío. La privacidad en el mundo de las criptomonedas no se limita a las claves; también tiene que ver con los metadatos. $BTC #Security #CryptoSafety #Trezor
Trezor ha confirmado otra filtración de datos relacionada con su socio logístico, Skladon, que afecta a 27.000 usuarios. Aunque las carteras de hardware siguen siendo seguras, la exposición de las direcciones de los clientes supone importantes riesgos físicos en el mundo real. Esto sirve como un crudo recordatorio de que el almacenamiento en frío solo es tan seguro como la cadena de datos que rodea tu compra. Si hiciste un pedido recientemente, mantente especialmente alerta ante sofisticados intentos de phishing o estafas mediante llamadas en frío. La privacidad en el mundo de las criptomonedas no se limita a las claves; también tiene que ver con los metadatos. $BTC #Security #CryptoSafety #Trezor
20

·
--
🚨 Trezor afirma que una brecha de seguridad en un socio expuso datos de unos 27.000 pedidos
El socio de envíos Skladon informó a Trezor el 15 de nov. que alguien accedió sin autorización a sus sistemas el 7 de nov. Trezor cree que el atacante exportó nombres, números de teléfono, correos electrónicos, direcciones de entrega y detalles de unos 27.000 pedidos realizados entre el 9 de ago. y el 7 de nov. Trezor afirmó que sus propios sistemas no fueron vulnerados y que «no se vieron comprometidos copias de seguridad de billeteras, PIN ni frases de contraseña». Algunos clientes ya han denunciado llamadas fraudulentas de personas que se hacen pasar por el servicio de asistencia. Es la segunda filtración de un socio de envíos desde agosto.
⭐ Las frases semilla no se filtraron, pero sí los nombres y las direcciones particulares de quienes compraron billeteras de hardware, y eso es lo que se está usando para hacer las llamadas fraudulentas.
#Trezor #Seguridad
🚨 Trezor afirma que una brecha de seguridad en un socio expuso datos de unos 27.000 pedidos
El socio de envíos Skladon informó a Trezor el 15 de nov. que alguien accedió sin autorización a sus sistemas el 7 de nov. Trezor cree que el atacante exportó nombres, números de teléfono, correos electrónicos, direcciones de entrega y detalles de unos 27.000 pedidos realizados entre el 9 de ago. y el 7 de nov. Trezor afirmó que sus propios sistemas no fueron vulnerados y que «no se vieron comprometidos copias de seguridad de billeteras, PIN ni frases de contraseña». Algunos clientes ya han denunciado llamadas fraudulentas de personas que se hacen pasar por el servicio de asistencia. Es la segunda filtración de un socio de envíos desde agosto.
⭐ Las frases semilla no se filtraron, pero sí los nombres y las direcciones particulares de quienes compraron billeteras de hardware, y eso es lo que se está usando para hacer las llamadas fraudulentas.
#Trezor #Seguridad
El socio de envíos Skladon informó a Trezor el 15 de nov. que alguien accedió sin autorización a sus sistemas el 7 de nov. Trezor cree que el atacante exportó nombres, números de teléfono, correos electrónicos, direcciones de entrega y detalles de unos 27.000 pedidos realizados entre el 9 de ago. y el 7 de nov. Trezor afirmó que sus propios sistemas no fueron vulnerados y que «no se vieron comprometidos copias de seguridad de billeteras, PIN ni frases de contraseña». Algunos clientes ya han denunciado llamadas fraudulentas de personas que se hacen pasar por el servicio de asistencia. Es la segunda filtración de un socio de envíos desde agosto.
⭐ Las frases semilla no se filtraron, pero sí los nombres y las direcciones particulares de quienes compraron billeteras de hardware, y eso es lo que se está usando para hacer las llamadas fraudulentas.
#Trezor #Seguridad
95
·
--
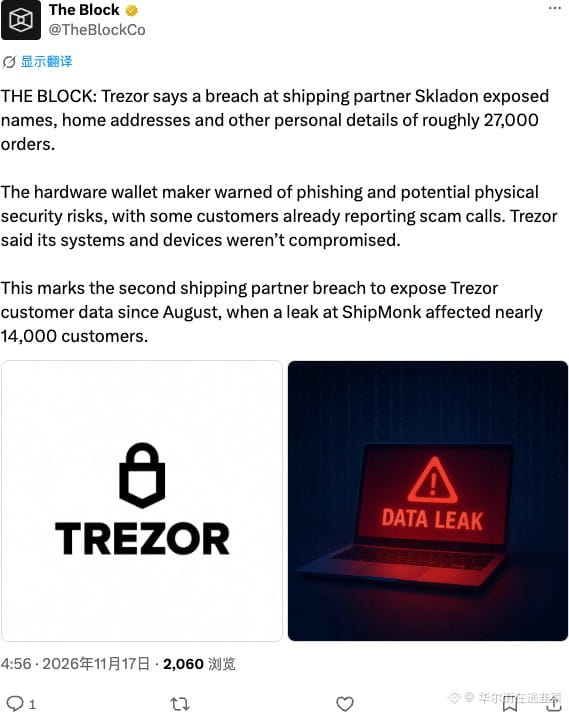
🚨 ¡SE FILTRARON LOS DATOS DE 27 000 PEDIDOS DE TREZOR!
El fabricante de monederos cripto físicos Trezor informó de una filtración en su socio logístico Skladon. Según los datos preliminares, el atacante obtuvo información de unos 27 000 pedidos realizados entre el 9 de agosto y el 7 de noviembre. Entre los datos filtrados hay nombres, teléfonos, correos electrónicos, direcciones de entrega e información sobre las compras.
El ataque tuvo lugar el 7 de noviembre y Trezor se enteró el 15 de noviembre. La empresa recalca que sus propios sistemas y dispositivos no fueron vulnerados, y que no se expusieron las frases de recuperación, los códigos PIN ni las contraseñas de los monederos.
El peligro reside en las llamadas fraudulentas y el phishing que utilizan datos reales de los clientes. Trezor advierte que su equipo de asistencia nunca llama para pedir la frase secreta. Verifique cualquier comunicación únicamente a través del sitio web oficial de la empresa.
Fuentes: Trezor, The Block, 16 de noviembre de 2026.
#CryptoSecurity #Trezor
🚨 ¡SE FILTRARON LOS DATOS DE 27 000 PEDIDOS DE TREZOR!
El fabricante de monederos cripto físicos Trezor informó de una filtración en su socio logístico Skladon. Según los datos preliminares, el atacante obtuvo información de unos 27 000 pedidos realizados entre el 9 de agosto y el 7 de noviembre. Entre los datos filtrados hay nombres, teléfonos, correos electrónicos, direcciones de entrega e información sobre las compras.
El ataque tuvo lugar el 7 de noviembre y Trezor se enteró el 15 de noviembre. La empresa recalca que sus propios sistemas y dispositivos no fueron vulnerados, y que no se expusieron las frases de recuperación, los códigos PIN ni las contraseñas de los monederos.
El peligro reside en las llamadas fraudulentas y el phishing que utilizan datos reales de los clientes. Trezor advierte que su equipo de asistencia nunca llama para pedir la frase secreta. Verifique cualquier comunicación únicamente a través del sitio web oficial de la empresa.
Fuentes: Trezor, The Block, 16 de noviembre de 2026.
#CryptoSecurity #Trezor
El fabricante de monederos cripto físicos Trezor informó de una filtración en su socio logístico Skladon. Según los datos preliminares, el atacante obtuvo información de unos 27 000 pedidos realizados entre el 9 de agosto y el 7 de noviembre. Entre los datos filtrados hay nombres, teléfonos, correos electrónicos, direcciones de entrega e información sobre las compras.
El ataque tuvo lugar el 7 de noviembre y Trezor se enteró el 15 de noviembre. La empresa recalca que sus propios sistemas y dispositivos no fueron vulnerados, y que no se expusieron las frases de recuperación, los códigos PIN ni las contraseñas de los monederos.
El peligro reside en las llamadas fraudulentas y el phishing que utilizan datos reales de los clientes. Trezor advierte que su equipo de asistencia nunca llama para pedir la frase secreta. Verifique cualquier comunicación únicamente a través del sitio web oficial de la empresa.
Fuentes: Trezor, The Block, 16 de noviembre de 2026.
#CryptoSecurity #Trezor
52
Segunda brecha de envíos de Trezor en tres meses: qué revelan las direcciones de los compradoresUn segundo socio de envíos de Trezor sufrió una brecha en tres meses, y esta vez quedaron expuestas las direcciones de los compradores y los detalles de sus pedidos ⚖️ La interpretación obvia para los $BTC titulares es que una billetera de hardware mantiene las monedas desconectadas, así que un incidente relacionado con datos de envíos es solo una molestia para la privacidad.
El detalle que complica la situación: es la segunda brecha de este tipo en tres meses. Los datos expuestos incluyen las direcciones de los compradores y los detalles de sus pedidos.
Para los compradores de Trezor, esos datos vinculan a una persona con un dispositivo y una ubicación, lo que podría facilitar intentos de phishing convincentes o ataques físicos, incluso si la billetera permanece desconectada. Trezor afirma que los datos de sus clientes volvieron a quedar expuestos y que no se ha confirmado el número de compradores afectados.
Segunda brecha de envíos de Trezor en tres meses: qué revelan las direcciones de los compradores
Un segundo socio de envíos de Trezor sufrió una brecha en tres meses, y esta vez quedaron expuestas las direcciones de los compradores y los detalles de sus pedidos ⚖️ La interpretación obvia para los $BTC titulares es que una billetera de hardware mantiene las monedas desconectadas, así que un incidente relacionado con datos de envíos es solo una molestia para la privacidad.
El detalle que complica la situación: es la segunda brecha de este tipo en tres meses. Los datos expuestos incluyen las direcciones de los compradores y los detalles de sus pedidos.
Para los compradores de Trezor, esos datos vinculan a una persona con un dispositivo y una ubicación, lo que podría facilitar intentos de phishing convincentes o ataques físicos, incluso si la billetera permanece desconectada. Trezor afirma que los datos de sus clientes volvieron a quedar expuestos y que no se ha confirmado el número de compradores afectados.
El detalle que complica la situación: es la segunda brecha de este tipo en tres meses. Los datos expuestos incluyen las direcciones de los compradores y los detalles de sus pedidos.
Para los compradores de Trezor, esos datos vinculan a una persona con un dispositivo y una ubicación, lo que podría facilitar intentos de phishing convincentes o ataques físicos, incluso si la billetera permanece desconectada. Trezor afirma que los datos de sus clientes volvieron a quedar expuestos y que no se ha confirmado el número de compradores afectados.
47

·
--
Trezor vuelve a estar en problemas: su proveedor logístico Skladon filtró información de unos 27.000 usuarios. Es la segunda vez desde agosto. Aunque los dispositivos no se vieron afectados, la confianza quedó por los suelos. Las carteras frías se basan en el aislamiento físico, pero ahora los controles de riesgo parecen inexistentes. Esta crisis de confianza es más letal que una vulnerabilidad técnica.
#Trezor #HardwareWallet #Seguridad
Trezor vuelve a estar en problemas: su proveedor logístico Skladon filtró información de unos 27.000 usuarios. Es la segunda vez desde agosto. Aunque los dispositivos no se vieron afectados, la confianza quedó por los suelos. Las carteras frías se basan en el aislamiento físico, pero ahora los controles de riesgo parecen inexistentes. Esta crisis de confianza es más letal que una vulnerabilidad técnica.
#Trezor #HardwareWallet #Seguridad
#Trezor #HardwareWallet #Seguridad
23
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#BTCRemainsUnderPressureAfterHawkishFOMCMinutes
56,019 vistas
739 están debatiendo
2
#AnthropicToDebutAfter$83IPOPricing
14,864 vistas
76 están debatiendo
3
#NvidiaBoardReportedlySplitOverHuang’sReturn
18,556 vistas
319 están debatiendo
4
#CanGTA6'sLaunchLiftTTWOShares?
10,278 vistas
238 están debatiendo
5
#FOMCMinutesHighlightAIDebtRisks
19,066 vistas
299 están debatiendo
6
#SouthKoreaPlansToLet3500ListedFirmsBuyBitcoin
19,059 vistas
324 están debatiendo
7
#AnthropicGrayMarketSharesPointTo22%To26%Gains
4,388 vistas
62 están debatiendo
8
#BitcoinSpotETFsSee$306MNetOutflows
149 vistas
2 están debatiendo
9
#TrumpAdministrationLaunchesProjectToCombatCybercrime
71 vistas
8 están debatiendo
10
#FedMinutesShowAlmostAllOfficialsExpectMoreHikes
6,409 vistas
77 están debatiendo