
#hack
hack
1.4M vistas
1,371 están debatiendo
Hot
Lo último
·
--
#Hack
En Ciberseguridad e Informática
Un hack es una técnica, método o procedimiento diseñado para modificar el funcionamiento normal de un sistema informático, un dispositivo o un programa, a menudo para lograr un objetivo que sus creadores original o intencionalmente no previeron.
Modificaciones de Hardware y Dispositivos
En el ámbito de la electrónica y los dispositivos físicos, un hack se refiere a la adaptación o modificación de aparatos (como consolas de videojuegos, teléfonos, placas de desarrollo o electrodomésticos) para desbloquear funciones ocultas, cambiar el sistema operativo (firmware) o reparar componentes utilizando piezas alternativas.
Uso cotidiano: "Lifehacks"
Fuera de la tecnología pura, la palabra se popularizó como lifehack para referirse a trucos caseros, atajos o métodos ingeniosos que hacen la vida diaria más eficiente y sencilla utilizando los recursos que ya se tienen a la mano.
Es muy importante separar un mito de la realidad: la cadena de bloques (blockchain) en sí misma es extremadamente difícil de hackear debido a su estructura descentralizada y criptográfica. Sin embargo, el ecosistema cripto está rodeado de aplicaciones, plataformas y usuarios, y es ahí donde los atacantes encuentran fallos para aplicar la lógica del hack.
Ataques a Exchanges y Plataformas Centralizadas
Aunque las criptomonedas son descentralizadas, millones de usuarios guardan su dinero en plataformas de intercambio centralizadas (exchanges).
Explotación de "Puentes" (Cross-Chain Bridges)
Los puentes son los protocolos que permiten transferir criptomonedas de una blockchain a otra (por ejemplo, pasar fondos de Ethereum a BNB Chain).
Phishing y Robo de Claves Privadas a Usuarios
A nivel individual, la gran mayoría de los "hacks" no ocurren rompiendo la seguridad de la red, sino engañando a las personas.
#Hack
En Ciberseguridad e Informática
Un hack es una técnica, método o procedimiento diseñado para modificar el funcionamiento normal de un sistema informático, un dispositivo o un programa, a menudo para lograr un objetivo que sus creadores original o intencionalmente no previeron.
Modificaciones de Hardware y Dispositivos
En el ámbito de la electrónica y los dispositivos físicos, un hack se refiere a la adaptación o modificación de aparatos (como consolas de videojuegos, teléfonos, placas de desarrollo o electrodomésticos) para desbloquear funciones ocultas, cambiar el sistema operativo (firmware) o reparar componentes utilizando piezas alternativas.
Uso cotidiano: "Lifehacks"
Fuera de la tecnología pura, la palabra se popularizó como lifehack para referirse a trucos caseros, atajos o métodos ingeniosos que hacen la vida diaria más eficiente y sencilla utilizando los recursos que ya se tienen a la mano.
Es muy importante separar un mito de la realidad: la cadena de bloques (blockchain) en sí misma es extremadamente difícil de hackear debido a su estructura descentralizada y criptográfica. Sin embargo, el ecosistema cripto está rodeado de aplicaciones, plataformas y usuarios, y es ahí donde los atacantes encuentran fallos para aplicar la lógica del hack.
Ataques a Exchanges y Plataformas Centralizadas
Aunque las criptomonedas son descentralizadas, millones de usuarios guardan su dinero en plataformas de intercambio centralizadas (exchanges).
Explotación de "Puentes" (Cross-Chain Bridges)
Los puentes son los protocolos que permiten transferir criptomonedas de una blockchain a otra (por ejemplo, pasar fondos de Ethereum a BNB Chain).
Phishing y Robo de Claves Privadas a Usuarios
A nivel individual, la gran mayoría de los "hacks" no ocurren rompiendo la seguridad de la red, sino engañando a las personas.
En Ciberseguridad e Informática
Un hack es una técnica, método o procedimiento diseñado para modificar el funcionamiento normal de un sistema informático, un dispositivo o un programa, a menudo para lograr un objetivo que sus creadores original o intencionalmente no previeron.
Modificaciones de Hardware y Dispositivos
En el ámbito de la electrónica y los dispositivos físicos, un hack se refiere a la adaptación o modificación de aparatos (como consolas de videojuegos, teléfonos, placas de desarrollo o electrodomésticos) para desbloquear funciones ocultas, cambiar el sistema operativo (firmware) o reparar componentes utilizando piezas alternativas.
Uso cotidiano: "Lifehacks"
Fuera de la tecnología pura, la palabra se popularizó como lifehack para referirse a trucos caseros, atajos o métodos ingeniosos que hacen la vida diaria más eficiente y sencilla utilizando los recursos que ya se tienen a la mano.
Es muy importante separar un mito de la realidad: la cadena de bloques (blockchain) en sí misma es extremadamente difícil de hackear debido a su estructura descentralizada y criptográfica. Sin embargo, el ecosistema cripto está rodeado de aplicaciones, plataformas y usuarios, y es ahí donde los atacantes encuentran fallos para aplicar la lógica del hack.
Ataques a Exchanges y Plataformas Centralizadas
Aunque las criptomonedas son descentralizadas, millones de usuarios guardan su dinero en plataformas de intercambio centralizadas (exchanges).
Explotación de "Puentes" (Cross-Chain Bridges)
Los puentes son los protocolos que permiten transferir criptomonedas de una blockchain a otra (por ejemplo, pasar fondos de Ethereum a BNB Chain).
Phishing y Robo de Claves Privadas a Usuarios
A nivel individual, la gran mayoría de los "hacks" no ocurren rompiendo la seguridad de la red, sino engañando a las personas.
90
·
--
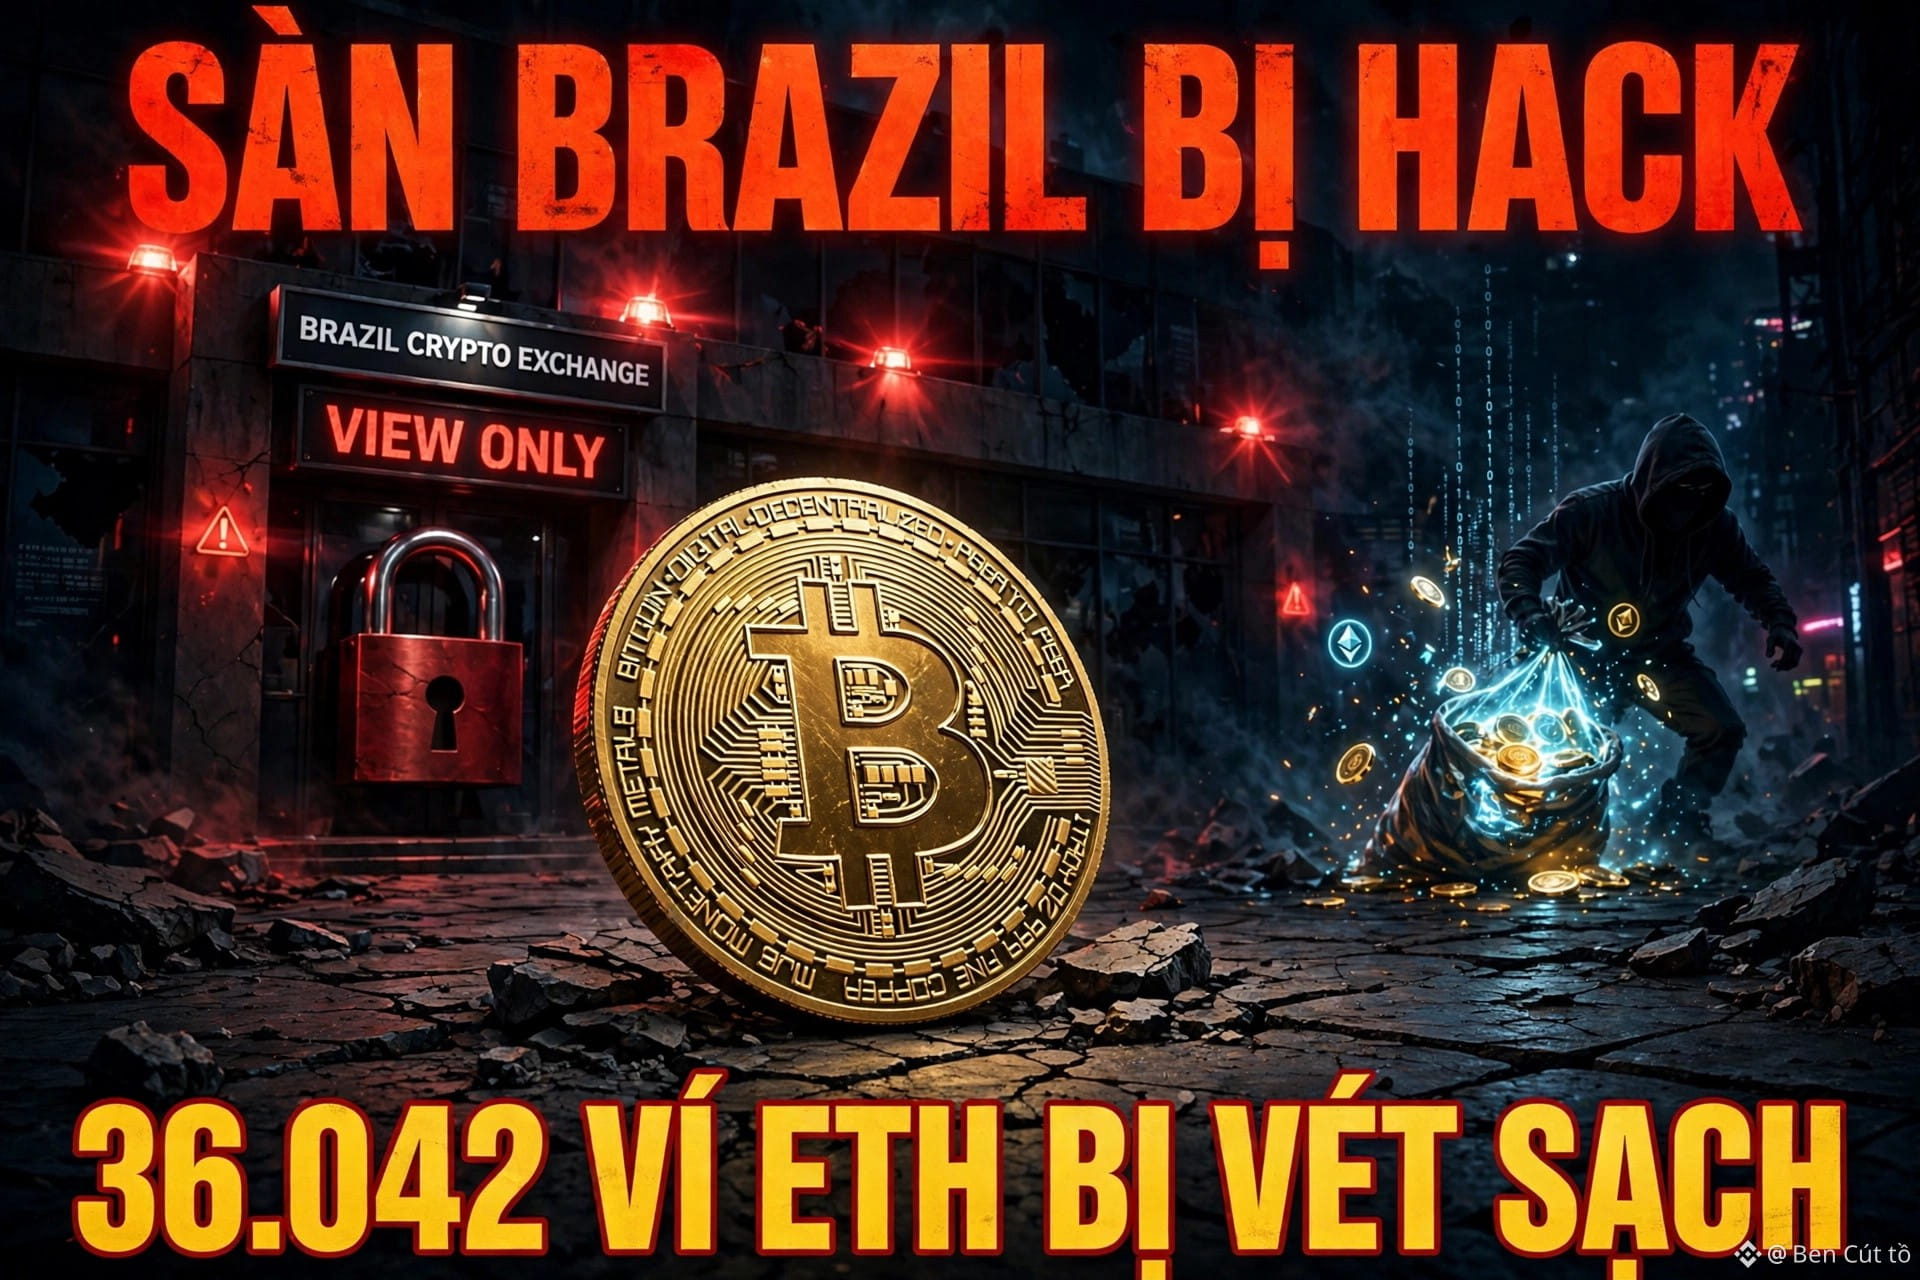
🚨 ÚLTIMA HORA: ¡Acaban de vaciar las wallets calientes del MAYOR exchange de criptomonedas de Brasil!
Mercado Bitcoin congeló los retiros desde el 2/11, después de que unos hackers vaciaran 36.042 direcciones de depósito de ETH en apenas 4,5 horas. Las pérdidas se estiman entre 40 y 46 millones de USD y el ataque se extendió a por lo menos 10 blockchains.
Hoy, 9/11, el exchange volvió a abrir... pero SOLO para consultar los saldos. Los depósitos, retiros y operaciones siguen completamente bloqueados, sin fecha prevista para reanudarse. Tether alcanzó a congelar más de 4,5 millones de USDT.
El giro inesperado: $BTC casi ni se movió; sigue rondando los 76.000 $, justo por encima de la media móvil de 200 días. ¿El mercado ya se ha acostumbrado a los hackeos o la tormenta apenas está por estallar?
El exchange promete compensar a los afectados con fondos propios. Si te lo crees, allá tú.
Guarda esto: la próxima vez que un exchange diga «seguridad absoluta», acuérdate de este caso.
Sígueme, lo publico aquí primero. 🔥
#Bitcoin #Hack
🚨 ÚLTIMA HORA: ¡Acaban de vaciar las wallets calientes del MAYOR exchange de criptomonedas de Brasil!
Mercado Bitcoin congeló los retiros desde el 2/11, después de que unos hackers vaciaran 36.042 direcciones de depósito de ETH en apenas 4,5 horas. Las pérdidas se estiman entre 40 y 46 millones de USD y el ataque se extendió a por lo menos 10 blockchains.
Hoy, 9/11, el exchange volvió a abrir... pero SOLO para consultar los saldos. Los depósitos, retiros y operaciones siguen completamente bloqueados, sin fecha prevista para reanudarse. Tether alcanzó a congelar más de 4,5 millones de USDT.
El giro inesperado: $BTC casi ni se movió; sigue rondando los 76.000 $, justo por encima de la media móvil de 200 días. ¿El mercado ya se ha acostumbrado a los hackeos o la tormenta apenas está por estallar?
El exchange promete compensar a los afectados con fondos propios. Si te lo crees, allá tú.
Guarda esto: la próxima vez que un exchange diga «seguridad absoluta», acuérdate de este caso.
Sígueme, lo publico aquí primero. 🔥
#Bitcoin #Hack
Mercado Bitcoin congeló los retiros desde el 2/11, después de que unos hackers vaciaran 36.042 direcciones de depósito de ETH en apenas 4,5 horas. Las pérdidas se estiman entre 40 y 46 millones de USD y el ataque se extendió a por lo menos 10 blockchains.
Hoy, 9/11, el exchange volvió a abrir... pero SOLO para consultar los saldos. Los depósitos, retiros y operaciones siguen completamente bloqueados, sin fecha prevista para reanudarse. Tether alcanzó a congelar más de 4,5 millones de USDT.
El giro inesperado: $BTC casi ni se movió; sigue rondando los 76.000 $, justo por encima de la media móvil de 200 días. ¿El mercado ya se ha acostumbrado a los hackeos o la tormenta apenas está por estallar?
El exchange promete compensar a los afectados con fondos propios. Si te lo crees, allá tú.
Guarda esto: la próxima vez que un exchange diga «seguridad absoluta», acuérdate de este caso.
Sígueme, lo publico aquí primero. 🔥
#Bitcoin #Hack
815
·
--
🚨 ¡Se han vaciado más de 6 M$ de las carteras Keplr mediante el inicio de sesión con Google/Apple!
44.700 carteras de distintas cadenas de Cosmos perdieron fondos; el mayor golpe fue de 325.000 $.
Los titulares $ATOM y $OSMO que usaron el inicio de sesión social corren más riesgo. ¿Alcista o bajista respecto a la seguridad del inicio de sesión social?
🤔💥
#security #Hack #Cosmos
🚨 ¡Se han vaciado más de 6 M$ de las carteras Keplr mediante el inicio de sesión con Google/Apple!
44.700 carteras de distintas cadenas de Cosmos perdieron fondos; el mayor golpe fue de 325.000 $.
Los titulares $ATOM y $OSMO que usaron el inicio de sesión social corren más riesgo. ¿Alcista o bajista respecto a la seguridad del inicio de sesión social?
🤔💥
#security #Hack #Cosmos
44.700 carteras de distintas cadenas de Cosmos perdieron fondos; el mayor golpe fue de 325.000 $.
Los titulares $ATOM y $OSMO que usaron el inicio de sesión social corren más riesgo. ¿Alcista o bajista respecto a la seguridad del inicio de sesión social?
🤔💥
#security #Hack #Cosmos
1
169

·
--
El FBI acaba de señalar a quién culpa del hackeo récord de $6.34B a Binance: el grupo TraderTraitor de Corea del Norte.
TRM Labs afirma que hackers vinculados a la RPDC han robado $12.8B en activos digitales desde 2017.
Eso significa que aproximadamente la mitad de todo lo que han obtenido a lo largo del tiempo provino de un solo incidente. La seguridad, no el precio, es lo que está impulsando el sentimiento hacia los exchanges ahora mismo.
Presta atención a: actualizaciones de pruebas de reservas, el comportamiento de los retiros y si los usuarios trasladan más fondos a la autocustodia.
¿Guardas la mayor parte de tus criptomonedas en un exchange o bajo autocustodia? ¿Por qué?
$BNB $BTC
#Binance #CryptoSecurity #Hack #Square
El FBI acaba de señalar a quién culpa del hackeo récord de $6.34B a Binance: el grupo TraderTraitor de Corea del Norte.
TRM Labs afirma que hackers vinculados a la RPDC han robado $12.8B en activos digitales desde 2017.
Eso significa que aproximadamente la mitad de todo lo que han obtenido a lo largo del tiempo provino de un solo incidente. La seguridad, no el precio, es lo que está impulsando el sentimiento hacia los exchanges ahora mismo.
Presta atención a: actualizaciones de pruebas de reservas, el comportamiento de los retiros y si los usuarios trasladan más fondos a la autocustodia.
¿Guardas la mayor parte de tus criptomonedas en un exchange o bajo autocustodia? ¿Por qué?
$BNB $BTC
#Binance #CryptoSecurity #Hack #Square
TRM Labs afirma que hackers vinculados a la RPDC han robado $12.8B en activos digitales desde 2017.
Eso significa que aproximadamente la mitad de todo lo que han obtenido a lo largo del tiempo provino de un solo incidente. La seguridad, no el precio, es lo que está impulsando el sentimiento hacia los exchanges ahora mismo.
Presta atención a: actualizaciones de pruebas de reservas, el comportamiento de los retiros y si los usuarios trasladan más fondos a la autocustodia.
¿Guardas la mayor parte de tus criptomonedas en un exchange o bajo autocustodia? ¿Por qué?
$BNB $BTC
#Binance #CryptoSecurity #Hack #Square
17
·
--
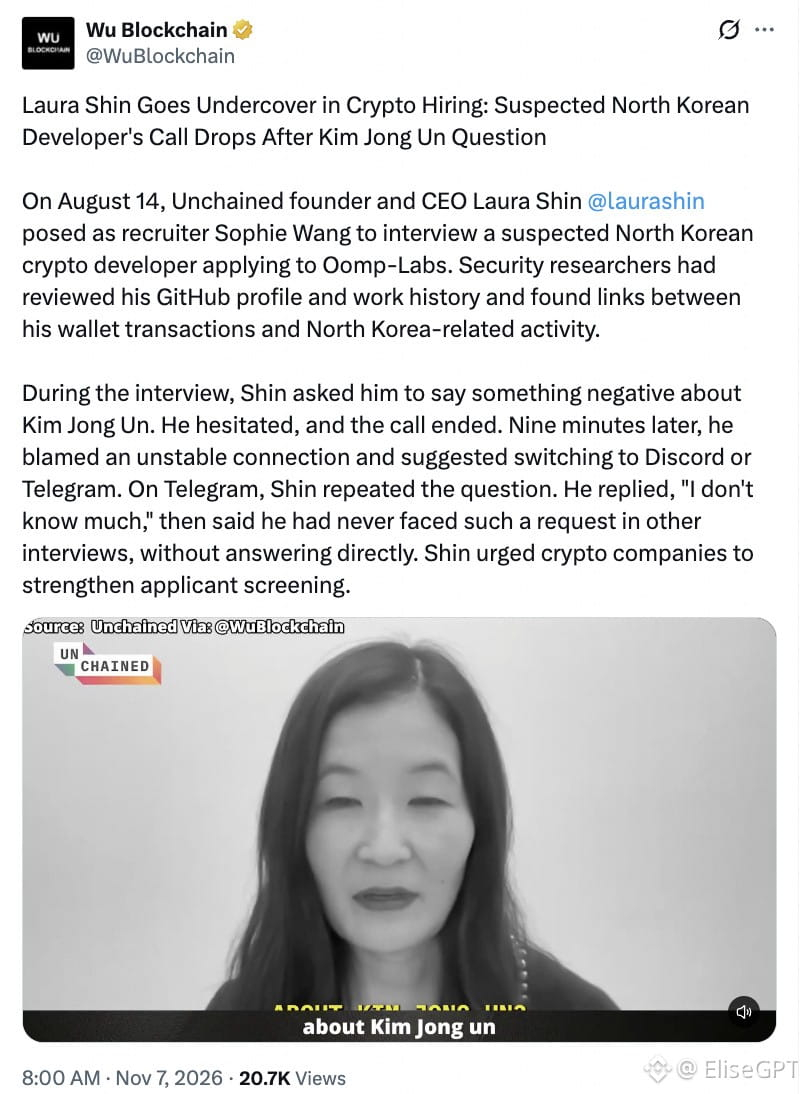
Esto parece inventado, pero de verdad pasó😂😂
En agosto, Laura Shin, fundadora de Unchained, se hizo pasar por reclutadora para entrevistar a un sospechoso desarrollador norcoreano de criptomonedas.
Durante la entrevista, le pidió que dijera algo negativo sobre Kim Jong Un. Se trabó al hablar y luego se cortó la llamada. Después, no paraba de inventar excusas para evitar responder.
Entonces, ¿«di algo malo sobre Kim Jong Un» está a punto de convertirse en una pregunta estándar en las entrevistas de trabajo a distancia? 🤣 La nueva prueba de selección para hackers norcoreanos, jaja #AI #Hack
Esto parece inventado, pero de verdad pasó😂😂
En agosto, Laura Shin, fundadora de Unchained, se hizo pasar por reclutadora para entrevistar a un sospechoso desarrollador norcoreano de criptomonedas.
Durante la entrevista, le pidió que dijera algo negativo sobre Kim Jong Un. Se trabó al hablar y luego se cortó la llamada. Después, no paraba de inventar excusas para evitar responder.
Entonces, ¿«di algo malo sobre Kim Jong Un» está a punto de convertirse en una pregunta estándar en las entrevistas de trabajo a distancia? 🤣 La nueva prueba de selección para hackers norcoreanos, jaja #AI #Hack
En agosto, Laura Shin, fundadora de Unchained, se hizo pasar por reclutadora para entrevistar a un sospechoso desarrollador norcoreano de criptomonedas.
Durante la entrevista, le pidió que dijera algo negativo sobre Kim Jong Un. Se trabó al hablar y luego se cortó la llamada. Después, no paraba de inventar excusas para evitar responder.
Entonces, ¿«di algo malo sobre Kim Jong Un» está a punto de convertirse en una pregunta estándar en las entrevistas de trabajo a distancia? 🤣 La nueva prueba de selección para hackers norcoreanos, jaja #AI #Hack
User-6279aa89:
Follow me and I’ll follow you back; let’s grow together on Binance Square. newbies
8
44
34.5k

Trump responde a la investigación sobre el hackeo de Binance
Según Bloomberg, el presidente de EE. UU., Donald Trump, estaría investigando el reciente hackeo de Binance.
Este hecho atrae más atención hacia el incidente de seguridad y podría plantear interrogantes sobre la seguridad de los exchanges de criptomonedas, los riesgos de ciberseguridad y la protección de los activos digitales.
A medida que evolucione la situación, el mercado estará muy atento a nuevos detalles y a cualquier posible respuesta regulatoria.
La seguridad de las criptomonedas sigue siendo un asunto de gran importancia para el sector.
#Binance / #Hack / #TRUMP
Trump responde a la investigación sobre el hackeo de Binance
Según Bloomberg, el presidente de EE. UU., Donald Trump, estaría investigando el reciente hackeo de Binance.
Este hecho atrae más atención hacia el incidente de seguridad y podría plantear interrogantes sobre la seguridad de los exchanges de criptomonedas, los riesgos de ciberseguridad y la protección de los activos digitales.
A medida que evolucione la situación, el mercado estará muy atento a nuevos detalles y a cualquier posible respuesta regulatoria.
La seguridad de las criptomonedas sigue siendo un asunto de gran importancia para el sector.
#Binance / #Hack / #TRUMP
Según Bloomberg, el presidente de EE. UU., Donald Trump, estaría investigando el reciente hackeo de Binance.
Este hecho atrae más atención hacia el incidente de seguridad y podría plantear interrogantes sobre la seguridad de los exchanges de criptomonedas, los riesgos de ciberseguridad y la protección de los activos digitales.
A medida que evolucione la situación, el mercado estará muy atento a nuevos detalles y a cualquier posible respuesta regulatoria.
La seguridad de las criptomonedas sigue siendo un asunto de gran importancia para el sector.
#Binance / #Hack / #TRUMP
2
797
El incidente de seguridad de Binance plantea serias preguntas sobre la IA y la protección de las billeteras
Un presunto incidente de seguridad relacionado con Binance ha puesto de manifiesto un nuevo y preocupante tipo de amenaza de ciberseguridad.
Según Reuters, el atacante habría aprovechado una computadora comprometida y utilizado una herramienta interna de IA para obtener el control de las billeteras.
Lo que hace que este incidente sea especialmente preocupante es la combinación reportada de dispositivos comprometidos, acceso asistido por IA y vulnerabilidades en la seguridad de las billeteras. Esto demuestra cómo los atacantes pueden utilizar herramientas internas legítimas como parte de ciberataques sofisticados.
A medida que la IA se integra más profundamente en la infraestructura cripto, proteger los sistemas internos, los permisos de acceso y las operaciones sensibles de las billeteras es cada vez más importante.
La conclusión principal está clara: los riesgos de seguridad en el sector cripto están evolucionando, y hasta las plataformas más avanzadas deben reforzar continuamente sus defensas.
La IA puede mejorar la eficiencia, pero también plantea nuevos desafíos de seguridad que no se pueden ignorar.
#Binance / #Hack
El incidente de seguridad de Binance plantea serias preguntas sobre la IA y la protección de las billeteras
Un presunto incidente de seguridad relacionado con Binance ha puesto de manifiesto un nuevo y preocupante tipo de amenaza de ciberseguridad.
Según Reuters, el atacante habría aprovechado una computadora comprometida y utilizado una herramienta interna de IA para obtener el control de las billeteras.
Lo que hace que este incidente sea especialmente preocupante es la combinación reportada de dispositivos comprometidos, acceso asistido por IA y vulnerabilidades en la seguridad de las billeteras. Esto demuestra cómo los atacantes pueden utilizar herramientas internas legítimas como parte de ciberataques sofisticados.
A medida que la IA se integra más profundamente en la infraestructura cripto, proteger los sistemas internos, los permisos de acceso y las operaciones sensibles de las billeteras es cada vez más importante.
La conclusión principal está clara: los riesgos de seguridad en el sector cripto están evolucionando, y hasta las plataformas más avanzadas deben reforzar continuamente sus defensas.
La IA puede mejorar la eficiencia, pero también plantea nuevos desafíos de seguridad que no se pueden ignorar.
#Binance / #Hack
Un presunto incidente de seguridad relacionado con Binance ha puesto de manifiesto un nuevo y preocupante tipo de amenaza de ciberseguridad.
Según Reuters, el atacante habría aprovechado una computadora comprometida y utilizado una herramienta interna de IA para obtener el control de las billeteras.
Lo que hace que este incidente sea especialmente preocupante es la combinación reportada de dispositivos comprometidos, acceso asistido por IA y vulnerabilidades en la seguridad de las billeteras. Esto demuestra cómo los atacantes pueden utilizar herramientas internas legítimas como parte de ciberataques sofisticados.
A medida que la IA se integra más profundamente en la infraestructura cripto, proteger los sistemas internos, los permisos de acceso y las operaciones sensibles de las billeteras es cada vez más importante.
La conclusión principal está clara: los riesgos de seguridad en el sector cripto están evolucionando, y hasta las plataformas más avanzadas deben reforzar continuamente sus defensas.
La IA puede mejorar la eficiencia, pero también plantea nuevos desafíos de seguridad que no se pueden ignorar.
#Binance / #Hack
2
370
·
--
Alcista
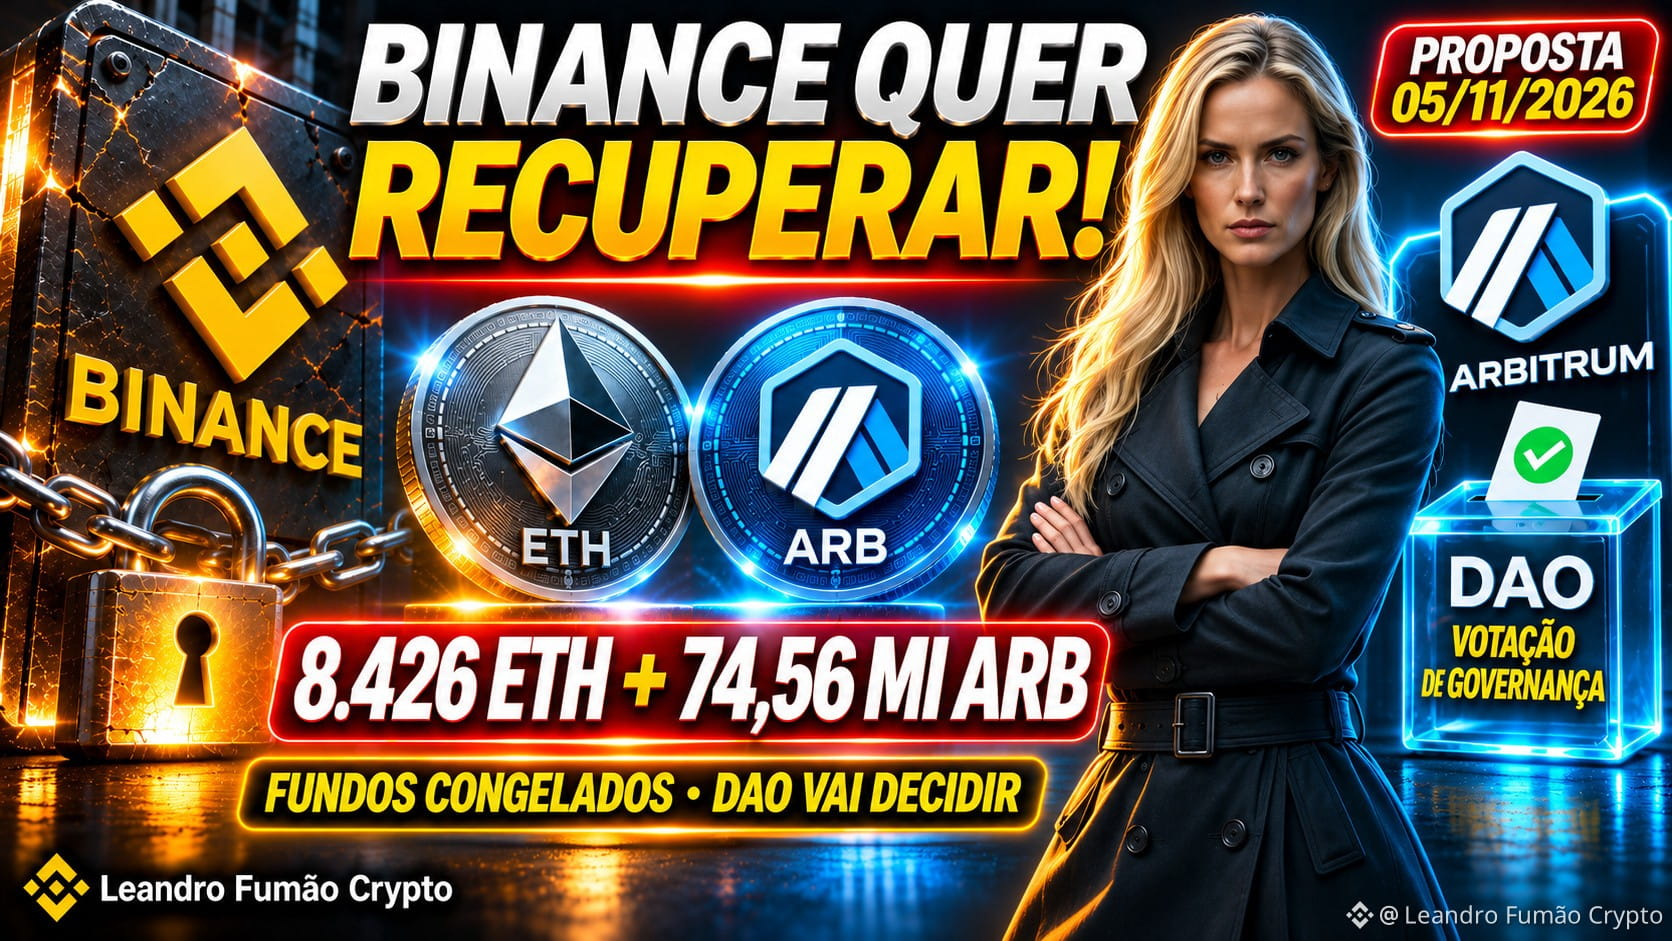
❖BINANCE PIDE LA DEVOLUCIÓN DE 8.426 ⟠ETH Y 74,56 MILLONES DE 🔷ARB CONGELADOS EN ARBITRUM❗
Ξ El exchange presentó una propuesta formal ante el DAO de Arbitrum para recuperar los activos congelados tras el exploit de la hot wallet.
Binance $BNB presentó una propuesta oficial ante el DAO de Arbitrum para solicitar la liberación de 8.425,997 ETH y 74,56 millones de ARB. Los fondos fueron congelados por el Consejo de Seguridad de Arbitrum el 30 de octubre, en una medida de emergencia tras el ataque a la hot wallet del exchange.
Actualmente, las criptomonedas se encuentran en una dirección intermediaria congelada y solo pueden moverse con la aprobación del DAO. Binance no está solicitando nuevos fondos del tesoro del DAO, sino únicamente la devolución de los activos ya congelados.
Se espera que el proceso de gobernanza dure unas 7 semanas o más (debate en el foro + sondeo de temperatura + votación on-chain). El exchange afirmó que cubrirá las pérdidas de los usuarios con el SAFU y sus propios recursos.
En paralelo, Binance está reanudando los retiros de forma progresiva y eliminó todas las claves API vinculadas a la plataforma SignalPlus tras una alerta de seguridad.
Esta es una de las mayores solicitudes de recuperación de fondos a través de la gobernanza de un DAO en 2026. El caso pone a prueba la capacidad de Arbitrum para gestionar congelamientos de emergencia y devoluciones de forma transparente.
Mientras Binance intenta recuperar los activos, la confianza del mercado en la seguridad de los exchanges y los puentes sigue bajo presión. Toda la comunidad seguirá de cerca la decisión de los holders de ARB.
💬 ¿Debería aprobar el DAO de Arbitrum la propuesta de Binance para recuperar los $ETH e $ARB congelados?
#Binance #Arbitrum #Hack
❖BINANCE PIDE LA DEVOLUCIÓN DE 8.426 ⟠ETH Y 74,56 MILLONES DE 🔷ARB CONGELADOS EN ARBITRUM❗
Ξ El exchange presentó una propuesta formal ante el DAO de Arbitrum para recuperar los activos congelados tras el exploit de la hot wallet.
Binance $BNB presentó una propuesta oficial ante el DAO de Arbitrum para solicitar la liberación de 8.425,997 ETH y 74,56 millones de ARB. Los fondos fueron congelados por el Consejo de Seguridad de Arbitrum el 30 de octubre, en una medida de emergencia tras el ataque a la hot wallet del exchange.
Actualmente, las criptomonedas se encuentran en una dirección intermediaria congelada y solo pueden moverse con la aprobación del DAO. Binance no está solicitando nuevos fondos del tesoro del DAO, sino únicamente la devolución de los activos ya congelados.
Se espera que el proceso de gobernanza dure unas 7 semanas o más (debate en el foro + sondeo de temperatura + votación on-chain). El exchange afirmó que cubrirá las pérdidas de los usuarios con el SAFU y sus propios recursos.
En paralelo, Binance está reanudando los retiros de forma progresiva y eliminó todas las claves API vinculadas a la plataforma SignalPlus tras una alerta de seguridad.
Esta es una de las mayores solicitudes de recuperación de fondos a través de la gobernanza de un DAO en 2026. El caso pone a prueba la capacidad de Arbitrum para gestionar congelamientos de emergencia y devoluciones de forma transparente.
Mientras Binance intenta recuperar los activos, la confianza del mercado en la seguridad de los exchanges y los puentes sigue bajo presión. Toda la comunidad seguirá de cerca la decisión de los holders de ARB.
💬 ¿Debería aprobar el DAO de Arbitrum la propuesta de Binance para recuperar los $ETH e $ARB congelados?
#Binance #Arbitrum #Hack
Ξ El exchange presentó una propuesta formal ante el DAO de Arbitrum para recuperar los activos congelados tras el exploit de la hot wallet.
Binance $BNB presentó una propuesta oficial ante el DAO de Arbitrum para solicitar la liberación de 8.425,997 ETH y 74,56 millones de ARB. Los fondos fueron congelados por el Consejo de Seguridad de Arbitrum el 30 de octubre, en una medida de emergencia tras el ataque a la hot wallet del exchange.
Actualmente, las criptomonedas se encuentran en una dirección intermediaria congelada y solo pueden moverse con la aprobación del DAO. Binance no está solicitando nuevos fondos del tesoro del DAO, sino únicamente la devolución de los activos ya congelados.
Se espera que el proceso de gobernanza dure unas 7 semanas o más (debate en el foro + sondeo de temperatura + votación on-chain). El exchange afirmó que cubrirá las pérdidas de los usuarios con el SAFU y sus propios recursos.
En paralelo, Binance está reanudando los retiros de forma progresiva y eliminó todas las claves API vinculadas a la plataforma SignalPlus tras una alerta de seguridad.
Esta es una de las mayores solicitudes de recuperación de fondos a través de la gobernanza de un DAO en 2026. El caso pone a prueba la capacidad de Arbitrum para gestionar congelamientos de emergencia y devoluciones de forma transparente.
Mientras Binance intenta recuperar los activos, la confianza del mercado en la seguridad de los exchanges y los puentes sigue bajo presión. Toda la comunidad seguirá de cerca la decisión de los holders de ARB.
💬 ¿Debería aprobar el DAO de Arbitrum la propuesta de Binance para recuperar los $ETH e $ARB congelados?
#Binance #Arbitrum #Hack
1.2k
·
--
Corea del Norte robó 7.610 millones de dólares en criptomonedas este año, y ninguno de los grandes golpes se basó en explotar una vulnerabilidad del código.
BitOK contabiliza 38 incidentes entre enero y octubre de 2026:
• Los seis mayores ataques secuestraron a las personas y los sistemas que autorizan los retiros
• Se congelaron o incautaron 2.860 millones de dólares; 4.750 millones quedaron fuera de alcance
• Binance representa 6.410 millones de dólares del total
Todos los retiros llevaban firmas válidas. Las auditorías de contratos no pueden detectar una computadora portátil o un servicio de firma comprometidos. Las stablecoins se congelaron rápidamente, así que los ladrones las cambiaron por $ETH, que ningún emisor puede congelar.
La conclusión: ahora la seguridad operativa importa más que las auditorías de código. Observa cómo los exchanges y los equipos multisig cambian los controles de los firmantes.
¿Qué influye más en tu confianza en una plataforma: las auditorías de código o la seguridad de los firmantes?
#CryptoSecurity #Hack #Binance $BNB
Corea del Norte robó 7.610 millones de dólares en criptomonedas este año, y ninguno de los grandes golpes se basó en explotar una vulnerabilidad del código.
BitOK contabiliza 38 incidentes entre enero y octubre de 2026:
• Los seis mayores ataques secuestraron a las personas y los sistemas que autorizan los retiros
• Se congelaron o incautaron 2.860 millones de dólares; 4.750 millones quedaron fuera de alcance
• Binance representa 6.410 millones de dólares del total
Todos los retiros llevaban firmas válidas. Las auditorías de contratos no pueden detectar una computadora portátil o un servicio de firma comprometidos. Las stablecoins se congelaron rápidamente, así que los ladrones las cambiaron por $ETH , que ningún emisor puede congelar.
La conclusión: ahora la seguridad operativa importa más que las auditorías de código. Observa cómo los exchanges y los equipos multisig cambian los controles de los firmantes.
¿Qué influye más en tu confianza en una plataforma: las auditorías de código o la seguridad de los firmantes?
#CryptoSecurity #Hack #Binance $BNB
BitOK contabiliza 38 incidentes entre enero y octubre de 2026:
• Los seis mayores ataques secuestraron a las personas y los sistemas que autorizan los retiros
• Se congelaron o incautaron 2.860 millones de dólares; 4.750 millones quedaron fuera de alcance
• Binance representa 6.410 millones de dólares del total
Todos los retiros llevaban firmas válidas. Las auditorías de contratos no pueden detectar una computadora portátil o un servicio de firma comprometidos. Las stablecoins se congelaron rápidamente, así que los ladrones las cambiaron por $ETH , que ningún emisor puede congelar.
La conclusión: ahora la seguridad operativa importa más que las auditorías de código. Observa cómo los exchanges y los equipos multisig cambian los controles de los firmantes.
¿Qué influye más en tu confianza en una plataforma: las auditorías de código o la seguridad de los firmantes?
#CryptoSecurity #Hack #Binance $BNB
3
Si eres usuario de iPhone, lee esto.
Los hackers acaban de robar 4,06 MILLONES de dólares en criptomonedas mediante ciberataques que comenzaron con un solo clic.
La víctima dijo que tocó un anuncio en Safari antes de que vaciaran las aplicaciones de su cartera.
Se sospecha de un kit de explotación de iOS como DarkSword.
DarkSword
#Crypto #Hackeo
Si eres usuario de iPhone, lee esto.
Los hackers acaban de robar 4,06 MILLONES de dólares en criptomonedas mediante ciberataques que comenzaron con un solo clic.
La víctima dijo que tocó un anuncio en Safari antes de que vaciaran las aplicaciones de su cartera.
Se sospecha de un kit de explotación de iOS como DarkSword.
DarkSword
#Crypto #Hackeo
Los hackers acaban de robar 4,06 MILLONES de dólares en criptomonedas mediante ciberataques que comenzaron con un solo clic.
La víctima dijo que tocó un anuncio en Safari antes de que vaciaran las aplicaciones de su cartera.
Se sospecha de un kit de explotación de iOS como DarkSword.
DarkSword
#Crypto #Hackeo
97
🚨 ¿Cómo se infiltraron los hackers en la infraestructura de billeteras de Binance?
El ataque reportado pone de manifiesto lo peligrosa que puede ser la ingeniería social, incluso para las principales plataformas de criptomonedas.
Según los detalles, los atacantes primero se hicieron pasar por reclutadores de la empresa y contactaron a un ingeniero de Binance mediante un proceso de selección falso. Después de dos rondas de entrevistas, le enviaron una prueba para descargar. Oculto en la prueba había código malicioso que pasó inadvertido para los sistemas de seguridad.
Una vez que el ordenador del ingeniero quedó comprometido, los atacantes supuestamente utilizaron una herramienta interna de IA para infiltrarse aún más en el entorno de la empresa, acceder a los dispositivos de otros empleados y robar credenciales de inicio de sesión.
La situación se agravó el 29 de octubre, cuando los atacantes desplegaron un contenedor malicioso y apuntaron al sistema responsable de firmar las transacciones de criptomonedas.
¿La lección más importante? La seguridad no consiste solo en proteger servidores y billeteras. El dispositivo comprometido de un empleado puede convertirse potencialmente en la puerta de entrada a sistemas mucho más amplios.
En el mundo cripto, incluso la infraestructura más sólida es tan segura como su punto de acceso más vulnerable. 🔐
#Binance #Hack
🚨 ¿Cómo se infiltraron los hackers en la infraestructura de billeteras de Binance?
El ataque reportado pone de manifiesto lo peligrosa que puede ser la ingeniería social, incluso para las principales plataformas de criptomonedas.
Según los detalles, los atacantes primero se hicieron pasar por reclutadores de la empresa y contactaron a un ingeniero de Binance mediante un proceso de selección falso. Después de dos rondas de entrevistas, le enviaron una prueba para descargar. Oculto en la prueba había código malicioso que pasó inadvertido para los sistemas de seguridad.
Una vez que el ordenador del ingeniero quedó comprometido, los atacantes supuestamente utilizaron una herramienta interna de IA para infiltrarse aún más en el entorno de la empresa, acceder a los dispositivos de otros empleados y robar credenciales de inicio de sesión.
La situación se agravó el 29 de octubre, cuando los atacantes desplegaron un contenedor malicioso y apuntaron al sistema responsable de firmar las transacciones de criptomonedas.
¿La lección más importante? La seguridad no consiste solo en proteger servidores y billeteras. El dispositivo comprometido de un empleado puede convertirse potencialmente en la puerta de entrada a sistemas mucho más amplios.
En el mundo cripto, incluso la infraestructura más sólida es tan segura como su punto de acceso más vulnerable. 🔐
#Binance #Hack
El ataque reportado pone de manifiesto lo peligrosa que puede ser la ingeniería social, incluso para las principales plataformas de criptomonedas.
Según los detalles, los atacantes primero se hicieron pasar por reclutadores de la empresa y contactaron a un ingeniero de Binance mediante un proceso de selección falso. Después de dos rondas de entrevistas, le enviaron una prueba para descargar. Oculto en la prueba había código malicioso que pasó inadvertido para los sistemas de seguridad.
Una vez que el ordenador del ingeniero quedó comprometido, los atacantes supuestamente utilizaron una herramienta interna de IA para infiltrarse aún más en el entorno de la empresa, acceder a los dispositivos de otros empleados y robar credenciales de inicio de sesión.
La situación se agravó el 29 de octubre, cuando los atacantes desplegaron un contenedor malicioso y apuntaron al sistema responsable de firmar las transacciones de criptomonedas.
¿La lección más importante? La seguridad no consiste solo en proteger servidores y billeteras. El dispositivo comprometido de un empleado puede convertirse potencialmente en la puerta de entrada a sistemas mucho más amplios.
En el mundo cripto, incluso la infraestructura más sólida es tan segura como su punto de acceso más vulnerable. 🔐
#Binance #Hack
422
·
--
70.5M $POL robados en los ataques a Polymarket y Binance podrían recuperarse mediante una bifurcación dura.
Qué ocurrió:
• Una propuesta publicada el 4 de nov. pondría en cero los saldos de 5 billeteras congeladas de los atacantes (23.86M POL de Polymarket, 46.63M de Binance) y acreditaría las billeteras de recuperación verificadas
• La oferta total de POL se mantiene igual. Los productores de bloques ya bloquearon las billeteras, pero una lista de bloqueo no puede devolver los fondos
• Es solo una propuesta: necesita aprobación de gobernanza, pruebas en la red de prueba Amoy y una actualización del cliente. Aún no hay fecha de activación
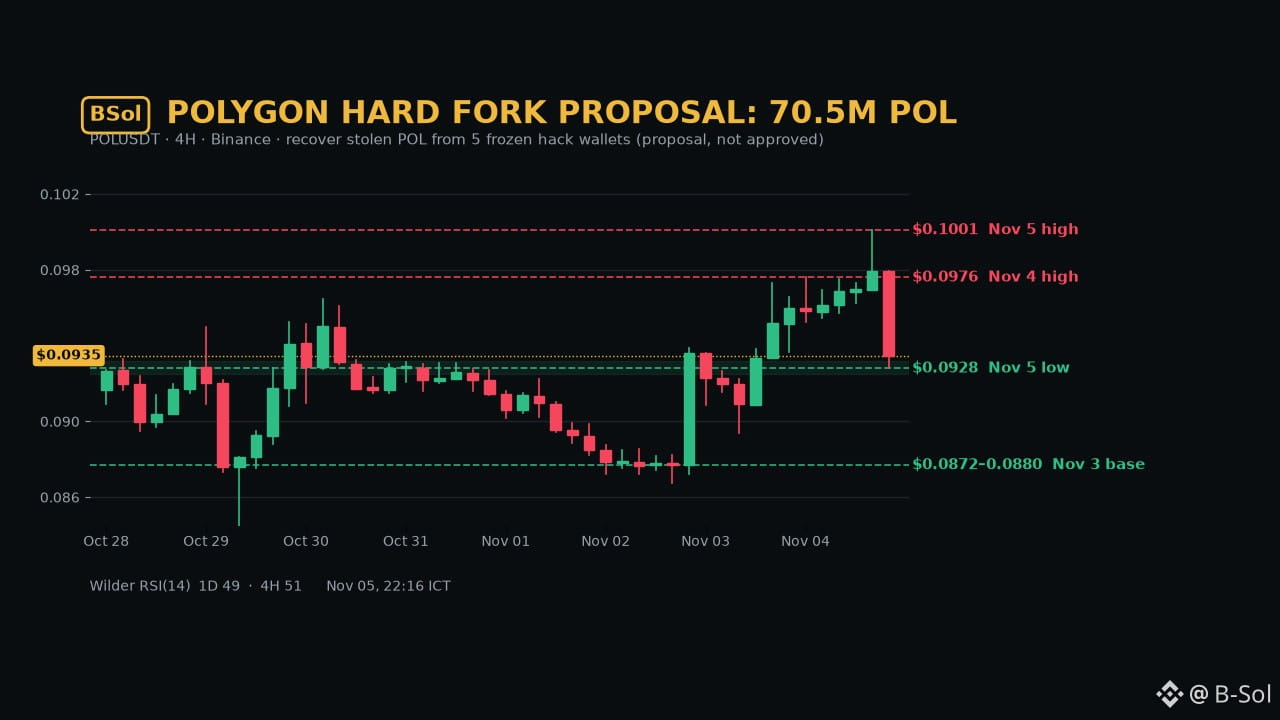
Gráfico: $POL $0.0935 en Binance, -1.9% en 24 h tras ser rechazado en $0.1001. Soporte en $0.0925-0.0932 y luego en $0.0872-0.0880. Resistencia en $0.0976 y luego en $0.1001. RSI de Wilder: 1D ~49 / 4H ~51.
Atención: un cierre de 4H por encima de $0.0976 o por debajo de $0.0872.
Revertir los saldos en una cadena importante: ¿excepción justificada o mal precedente? ¿De qué lado estás?
#Polygon #POL #CryptoNews #Hack
70.5M $POL robados en los ataques a Polymarket y Binance podrían recuperarse mediante una bifurcación dura.
Qué ocurrió:
• Una propuesta publicada el 4 de nov. pondría en cero los saldos de 5 billeteras congeladas de los atacantes (23.86M POL de Polymarket, 46.63M de Binance) y acreditaría las billeteras de recuperación verificadas
• La oferta total de POL se mantiene igual. Los productores de bloques ya bloquearon las billeteras, pero una lista de bloqueo no puede devolver los fondos
• Es solo una propuesta: necesita aprobación de gobernanza, pruebas en la red de prueba Amoy y una actualización del cliente. Aún no hay fecha de activación
Gráfico: $POL $0.0935 en Binance, -1.9% en 24 h tras ser rechazado en $0.1001. Soporte en $0.0925-0.0932 y luego en $0.0872-0.0880. Resistencia en $0.0976 y luego en $0.1001. RSI de Wilder: 1D ~49 / 4H ~51.
Atención: un cierre de 4H por encima de $0.0976 o por debajo de $0.0872.
Revertir los saldos en una cadena importante: ¿excepción justificada o mal precedente? ¿De qué lado estás?
#Polygon #POL #CryptoNews #Hack
Qué ocurrió:
• Una propuesta publicada el 4 de nov. pondría en cero los saldos de 5 billeteras congeladas de los atacantes (23.86M POL de Polymarket, 46.63M de Binance) y acreditaría las billeteras de recuperación verificadas
• La oferta total de POL se mantiene igual. Los productores de bloques ya bloquearon las billeteras, pero una lista de bloqueo no puede devolver los fondos
• Es solo una propuesta: necesita aprobación de gobernanza, pruebas en la red de prueba Amoy y una actualización del cliente. Aún no hay fecha de activación
Gráfico: $POL $0.0935 en Binance, -1.9% en 24 h tras ser rechazado en $0.1001. Soporte en $0.0925-0.0932 y luego en $0.0872-0.0880. Resistencia en $0.0976 y luego en $0.1001. RSI de Wilder: 1D ~49 / 4H ~51.
Atención: un cierre de 4H por encima de $0.0976 o por debajo de $0.0872.
Revertir los saldos en una cadena importante: ¿excepción justificada o mal precedente? ¿De qué lado estás?
#Polygon #POL #CryptoNews #Hack
27

¡Mercado Bitcoin fue vaciado 4 horas después de afirmar que había «recuperado el control de la situación»! El hackeo no se quedó en la cifra inicial, sino que ascendió a 48,6 millones de dólares y se extendió a más de 10 blockchains.
Más de 36.042 direcciones de Ethereum fueron vaciadas. No se trató de un simple incidente con una billetera caliente; los hackers lograron acceder profundamente al sistema de gestión de depósitos de los clientes. Una señal alarmante para la seguridad de los CEX.
Mercado Bitcoin se comprometió a reembolsar la totalidad de las pérdidas. Con el apoyo de Tether, Circle y Chainalysis, se logró congelar más de 15 millones de dólares de los fondos robados. Pero la mayor parte del dinero aún no se ha recuperado.
Que el dinero siguiera saliendo durante las 4 horas posteriores al anuncio de que la situación estaba «bajo control» plantea serias dudas sobre la capacidad de respuesta y la honestidad del exchange. Esto sacude la confianza en las plataformas de intercambio centralizadas.
¿Crees que ha llegado el momento de reconsiderar cómo gestionas tus activos en los CEX?
#Crypto #Hack
¡Mercado Bitcoin fue vaciado 4 horas después de afirmar que había «recuperado el control de la situación»! El hackeo no se quedó en la cifra inicial, sino que ascendió a 48,6 millones de dólares y se extendió a más de 10 blockchains.
Más de 36.042 direcciones de Ethereum fueron vaciadas. No se trató de un simple incidente con una billetera caliente; los hackers lograron acceder profundamente al sistema de gestión de depósitos de los clientes. Una señal alarmante para la seguridad de los CEX.
Mercado Bitcoin se comprometió a reembolsar la totalidad de las pérdidas. Con el apoyo de Tether, Circle y Chainalysis, se logró congelar más de 15 millones de dólares de los fondos robados. Pero la mayor parte del dinero aún no se ha recuperado.
Que el dinero siguiera saliendo durante las 4 horas posteriores al anuncio de que la situación estaba «bajo control» plantea serias dudas sobre la capacidad de respuesta y la honestidad del exchange. Esto sacude la confianza en las plataformas de intercambio centralizadas.
¿Crees que ha llegado el momento de reconsiderar cómo gestionas tus activos en los CEX?
#Crypto #Hack
Más de 36.042 direcciones de Ethereum fueron vaciadas. No se trató de un simple incidente con una billetera caliente; los hackers lograron acceder profundamente al sistema de gestión de depósitos de los clientes. Una señal alarmante para la seguridad de los CEX.
Mercado Bitcoin se comprometió a reembolsar la totalidad de las pérdidas. Con el apoyo de Tether, Circle y Chainalysis, se logró congelar más de 15 millones de dólares de los fondos robados. Pero la mayor parte del dinero aún no se ha recuperado.
Que el dinero siguiera saliendo durante las 4 horas posteriores al anuncio de que la situación estaba «bajo control» plantea serias dudas sobre la capacidad de respuesta y la honestidad del exchange. Esto sacude la confianza en las plataformas de intercambio centralizadas.
¿Crees que ha llegado el momento de reconsiderar cómo gestionas tus activos en los CEX?
#Crypto #Hack
47
·
--
ÚLTIMA HORA | 🚨
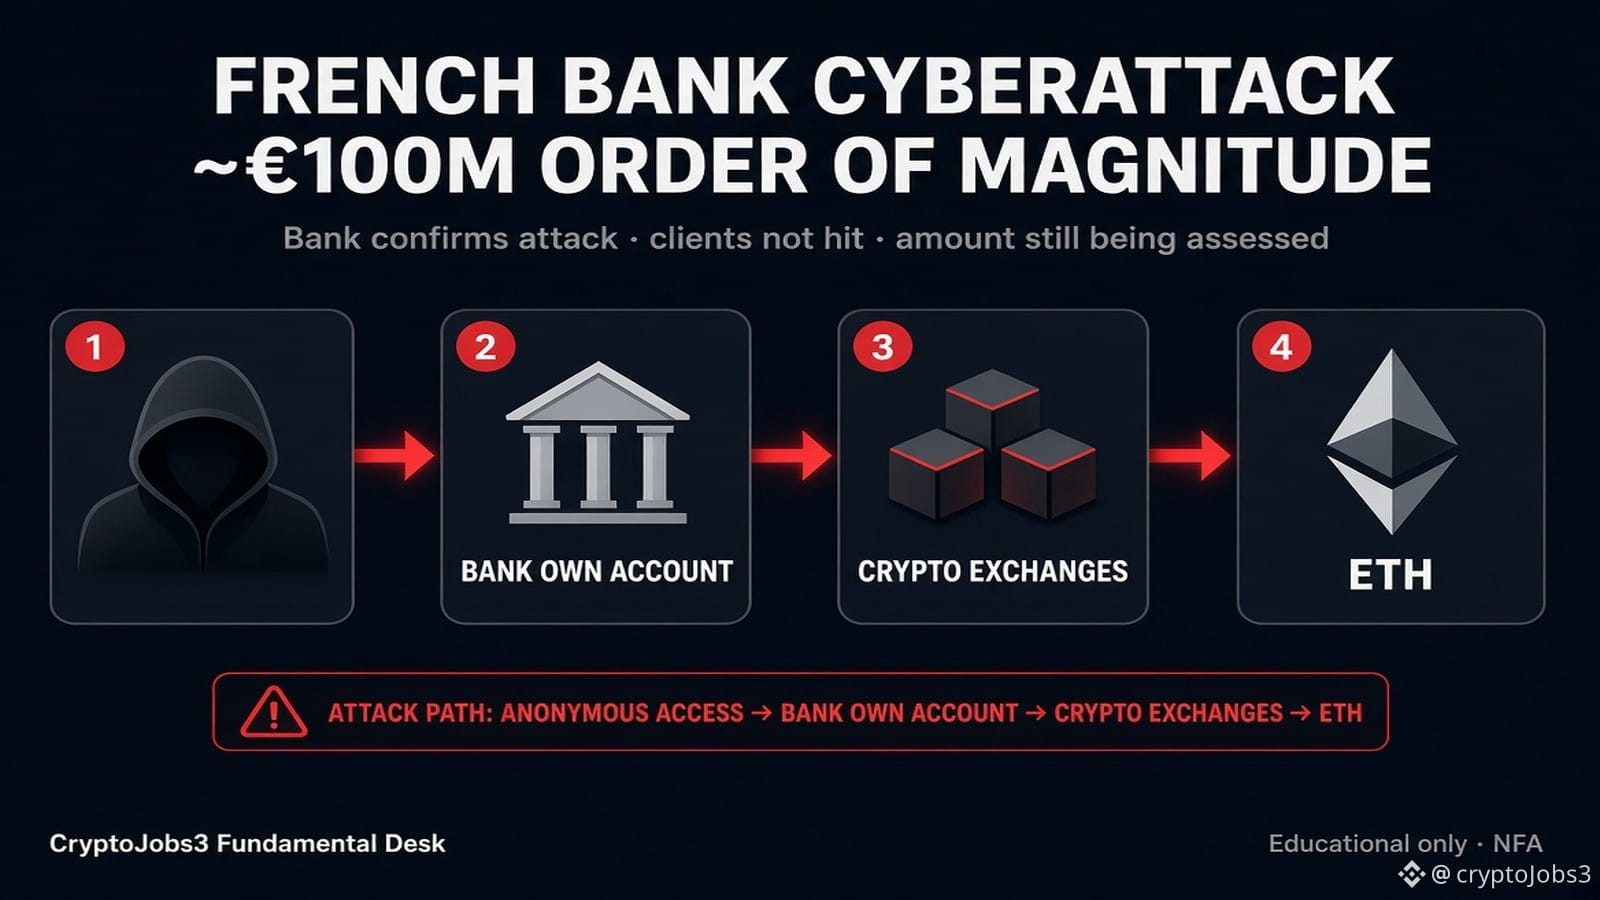
Crédit Mutuel Arkéa confirma un CIBERATAQUE.
Las transacciones fraudulentas afectaron a una cuenta del propio banco, no a las cuentas de los clientes.
Incidente contenido. Sin pérdidas para los clientes.
Alrededor de 100 millones de euros, según AFP.
El banco confirma el orden de magnitud, pero no la cifra exacta.
Parte de los fondos podría haber sido bloqueada.
La fiscalía de París ha abierto una investigación.
Fortuneo como punto de entrada: oficialmente desmentido.
Según se informa, los atacantes utilizaron la plataforma de un proveedor de servicios.
Lección: quien tiene las llaves asume el riesgo.
En este caso, los clientes están protegidos.
En la cadena de bloques, la transparencia permitió rastrear parte de los movimientos.
(Fuente: comunicado de Arkéa, AFP)
Solo con fines educativos. NFA.
#bank #Hack #CryptoNewss
ÚLTIMA HORA | 🚨
Crédit Mutuel Arkéa confirma un CIBERATAQUE.
Las transacciones fraudulentas afectaron a una cuenta del propio banco, no a las cuentas de los clientes.
Incidente contenido. Sin pérdidas para los clientes.
Alrededor de 100 millones de euros, según AFP.
El banco confirma el orden de magnitud, pero no la cifra exacta.
Parte de los fondos podría haber sido bloqueada.
La fiscalía de París ha abierto una investigación.
Fortuneo como punto de entrada: oficialmente desmentido.
Según se informa, los atacantes utilizaron la plataforma de un proveedor de servicios.
Lección: quien tiene las llaves asume el riesgo.
En este caso, los clientes están protegidos.
En la cadena de bloques, la transparencia permitió rastrear parte de los movimientos.
(Fuente: comunicado de Arkéa, AFP)
Solo con fines educativos. NFA.
#bank #Hack #CryptoNewss
Crédit Mutuel Arkéa confirma un CIBERATAQUE.
Las transacciones fraudulentas afectaron a una cuenta del propio banco, no a las cuentas de los clientes.
Incidente contenido. Sin pérdidas para los clientes.
Alrededor de 100 millones de euros, según AFP.
El banco confirma el orden de magnitud, pero no la cifra exacta.
Parte de los fondos podría haber sido bloqueada.
La fiscalía de París ha abierto una investigación.
Fortuneo como punto de entrada: oficialmente desmentido.
Según se informa, los atacantes utilizaron la plataforma de un proveedor de servicios.
Lección: quien tiene las llaves asume el riesgo.
En este caso, los clientes están protegidos.
En la cadena de bloques, la transparencia permitió rastrear parte de los movimientos.
(Fuente: comunicado de Arkéa, AFP)
Solo con fines educativos. NFA.
#bank #Hack #CryptoNewss
丨BTC丨:
i have some opinion to you about the challenge of copy tade into 3x
No pressure bro. 3x is the target, I know. But even if we get a safe 2x, that's already massive. Play safe, don't force trades for the 3x. Safe 2x > risky 3x.
3
2
3.2k
🔍 Análisis: ¡Privacy Cash pausa los depósitos para frenar el flujo de fondos de los hackers!
El protocolo de privacidad Privacy Cash acaba de anunciar que suspende temporalmente todos los servicios de depósito, mientras que los retiros siguen funcionando con normalidad. La medida busca impedir que los delincuentes aprovechen las herramientas de privacidad para blanquear activos tras el ataque a Binance.
Cifras destacadas:
📍 Activos robados transferidos: aproximadamente 1,2 millones de USD (incluidos ETH y SOL)
📍 Detalles: 41 ETH y aproximadamente 11.800 SOL
📍 Volumen total de transacciones procesadas: más de 600 millones de USD
📍 Redes compatibles: Solana, Ethereum, BNB, Base y muchas otras cadenas
Análisis en profundidad:
La decisión de Privacy Cash de bloquear proactivamente los depósitos demuestra la creciente presión de los organismos reguladores sobre los protocolos ZK (Zero-Knowledge). Aunque su objetivo es proteger la privacidad, cuando la frontera entre privacidad y blanqueo de dinero se vuelve difusa, los proyectos se ven obligados a sacrificar la descentralización para evitar riesgos legales.
A largo plazo, esto también nos recuerda que no existe una «zona segura» absoluta en la cadena. Cuando las herramientas de rastreo...
👉 Lee las noticias y toma decisiones — Sigue [Canal](https://app.binance.com/uni-qr/cpro/Square-Creator-4a0f2008149d?l=en&r=BOZMO8A1)
#ETH #Ethereum #Crypto #Security #Hack $ETH
🔍 Análisis: ¡Privacy Cash pausa los depósitos para frenar el flujo de fondos de los hackers!
El protocolo de privacidad Privacy Cash acaba de anunciar que suspende temporalmente todos los servicios de depósito, mientras que los retiros siguen funcionando con normalidad. La medida busca impedir que los delincuentes aprovechen las herramientas de privacidad para blanquear activos tras el ataque a Binance.
Cifras destacadas:
📍 Activos robados transferidos: aproximadamente 1,2 millones de USD (incluidos ETH y SOL)
📍 Detalles: 41 ETH y aproximadamente 11.800 SOL
📍 Volumen total de transacciones procesadas: más de 600 millones de USD
📍 Redes compatibles: Solana, Ethereum, BNB, Base y muchas otras cadenas
Análisis en profundidad:
La decisión de Privacy Cash de bloquear proactivamente los depósitos demuestra la creciente presión de los organismos reguladores sobre los protocolos ZK (Zero-Knowledge). Aunque su objetivo es proteger la privacidad, cuando la frontera entre privacidad y blanqueo de dinero se vuelve difusa, los proyectos se ven obligados a sacrificar la descentralización para evitar riesgos legales.
A largo plazo, esto también nos recuerda que no existe una «zona segura» absoluta en la cadena. Cuando las herramientas de rastreo...
👉 Lee las noticias y toma decisiones — Sigue [Canal](https://app.binance.com/uni-qr/cpro/Square-Creator-4a0f2008149d?l=en&r=BOZMO8A1)
#ETH #Ethereum #Crypto #Security #Hack $ETH
El protocolo de privacidad Privacy Cash acaba de anunciar que suspende temporalmente todos los servicios de depósito, mientras que los retiros siguen funcionando con normalidad. La medida busca impedir que los delincuentes aprovechen las herramientas de privacidad para blanquear activos tras el ataque a Binance.
Cifras destacadas:
📍 Activos robados transferidos: aproximadamente 1,2 millones de USD (incluidos ETH y SOL)
📍 Detalles: 41 ETH y aproximadamente 11.800 SOL
📍 Volumen total de transacciones procesadas: más de 600 millones de USD
📍 Redes compatibles: Solana, Ethereum, BNB, Base y muchas otras cadenas
Análisis en profundidad:
La decisión de Privacy Cash de bloquear proactivamente los depósitos demuestra la creciente presión de los organismos reguladores sobre los protocolos ZK (Zero-Knowledge). Aunque su objetivo es proteger la privacidad, cuando la frontera entre privacidad y blanqueo de dinero se vuelve difusa, los proyectos se ven obligados a sacrificar la descentralización para evitar riesgos legales.
A largo plazo, esto también nos recuerda que no existe una «zona segura» absoluta en la cadena. Cuando las herramientas de rastreo...
👉 Lee las noticias y toma decisiones — Sigue [Canal](https://app.binance.com/uni-qr/cpro/Square-Creator-4a0f2008149d?l=en&r=BOZMO8A1)
#ETH #Ethereum #Crypto #Security #Hack $ETH
91
·
--
Alcista
LA ENTREVISTA QUE ROBÓ R$ 35 MIL MILLONES: 🚨
🔥
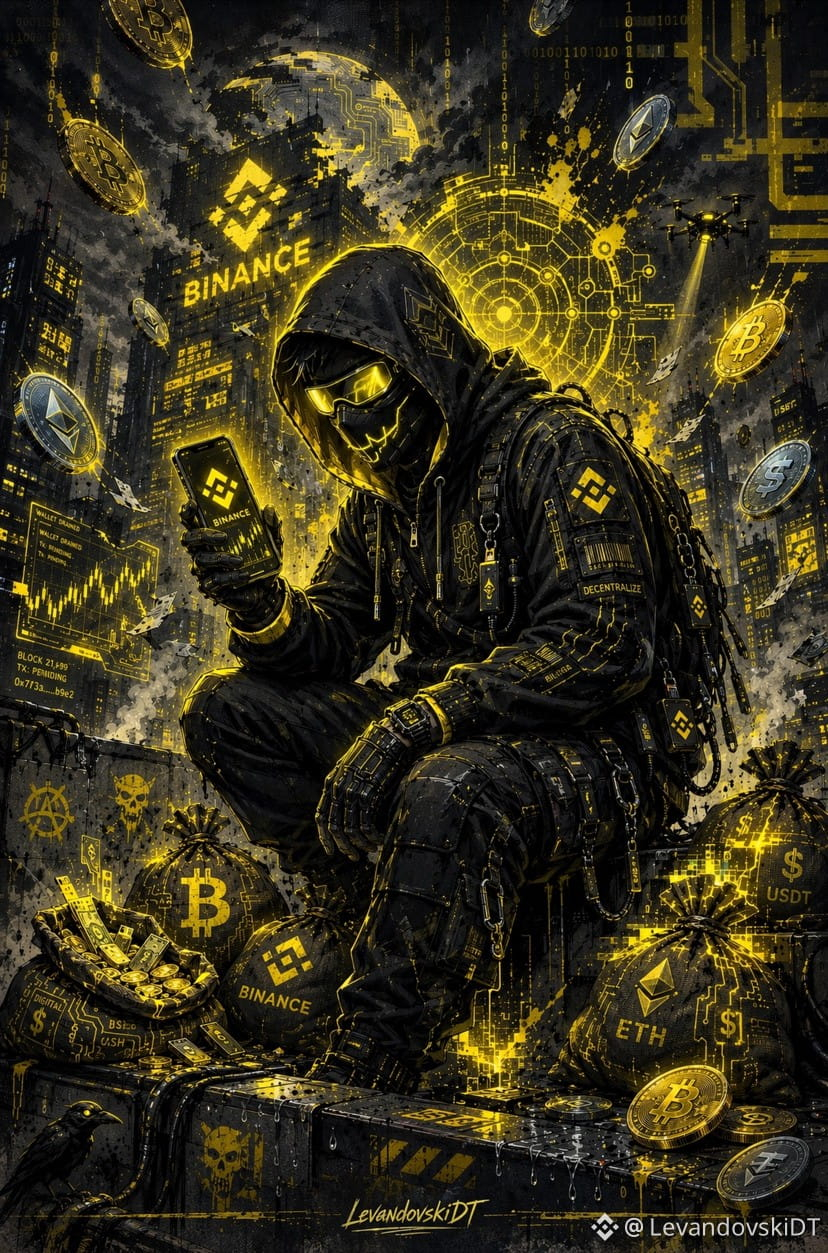
El golpe de Corea del Norte a BINANCE
El 29 de octubre, Binance perdió US$ 6,3 mil millones en el mayor robo de criptomonedas de la historia. El FBI señala al grupo norcoreano TraderTraitor.
El ataque duró 4 meses: comenzó cuando un ingeniero descargó un software manipulado; después, otro ingeniero cayó en una falsa entrevista de trabajo con una prueba de programación infectada con malware.
Con acceso interno, los hackers drenaron 233 millones de XRP en 4 minutos y luego Bitcoin y otros tokens durante casi 4 horas, incluso después de que Binance suspendiera los retiros.
La plataforma logró congelar US$ 2,85 mil millones y afirma que ya ha reembolsado al 98% de los clientes afectados.
#hack #hackbinance #BİNANCE #BTC
LA ENTREVISTA QUE ROBÓ R$ 35 MIL MILLONES: 🚨
🔥
El golpe de Corea del Norte a BINANCE
El 29 de octubre, Binance perdió US$ 6,3 mil millones en el mayor robo de criptomonedas de la historia. El FBI señala al grupo norcoreano TraderTraitor.
El ataque duró 4 meses: comenzó cuando un ingeniero descargó un software manipulado; después, otro ingeniero cayó en una falsa entrevista de trabajo con una prueba de programación infectada con malware.
Con acceso interno, los hackers drenaron 233 millones de XRP en 4 minutos y luego Bitcoin y otros tokens durante casi 4 horas, incluso después de que Binance suspendiera los retiros.
La plataforma logró congelar US$ 2,85 mil millones y afirma que ya ha reembolsado al 98% de los clientes afectados.
#hack #hackbinance #BİNANCE #BTC
🔥
El golpe de Corea del Norte a BINANCE
El 29 de octubre, Binance perdió US$ 6,3 mil millones en el mayor robo de criptomonedas de la historia. El FBI señala al grupo norcoreano TraderTraitor.
El ataque duró 4 meses: comenzó cuando un ingeniero descargó un software manipulado; después, otro ingeniero cayó en una falsa entrevista de trabajo con una prueba de programación infectada con malware.
Con acceso interno, los hackers drenaron 233 millones de XRP en 4 minutos y luego Bitcoin y otros tokens durante casi 4 horas, incluso después de que Binance suspendiera los retiros.
La plataforma logró congelar US$ 2,85 mil millones y afirma que ya ha reembolsado al 98% de los clientes afectados.
#hack #hackbinance #BİNANCE #BTC
80

·
--
Artículo
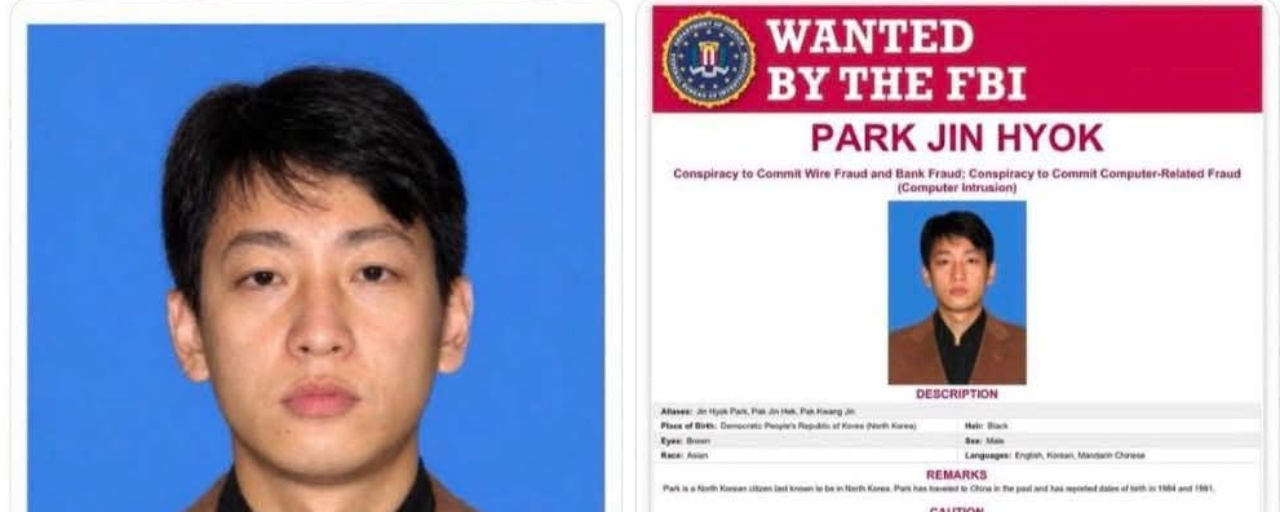
¡El hacker más peligroso de la historia de la humanidad!El FBI emite una orden internacional de arresto contra el cerebro cibernético de Corea del Norte
Imagina que te acusan de ayudar a orquestar ciberataques que sacudieron Hollywood, saquearon una de las instituciones financieras más importantes del mundo y paralizaron hospitales de todo el planeta.
Conoce a Pak Jin-hyok, el programador informático norcoreano buscado por el FBI.
Y aquí está lo que hace que esta historia sea aterradora: las autoridades estadounidenses lo han vinculado a una conspiración de piratería informática patrocinada por un Estado, responsable de algunas de las operaciones cibernéticas más infames de la era moderna.
¡El hacker más peligroso de la historia de la humanidad!
El FBI emite una orden internacional de arresto contra el cerebro cibernético de Corea del Norte
Imagina que te acusan de ayudar a orquestar ciberataques que sacudieron Hollywood, saquearon una de las instituciones financieras más importantes del mundo y paralizaron hospitales de todo el planeta.
Conoce a Pak Jin-hyok, el programador informático norcoreano buscado por el FBI.
Y aquí está lo que hace que esta historia sea aterradora: las autoridades estadounidenses lo han vinculado a una conspiración de piratería informática patrocinada por un Estado, responsable de algunas de las operaciones cibernéticas más infames de la era moderna.
Imagina que te acusan de ayudar a orquestar ciberataques que sacudieron Hollywood, saquearon una de las instituciones financieras más importantes del mundo y paralizaron hospitales de todo el planeta.
Conoce a Pak Jin-hyok, el programador informático norcoreano buscado por el FBI.
Y aquí está lo que hace que esta historia sea aterradora: las autoridades estadounidenses lo han vinculado a una conspiración de piratería informática patrocinada por un Estado, responsable de algunas de las operaciones cibernéticas más infames de la era moderna.
1
146
·
--
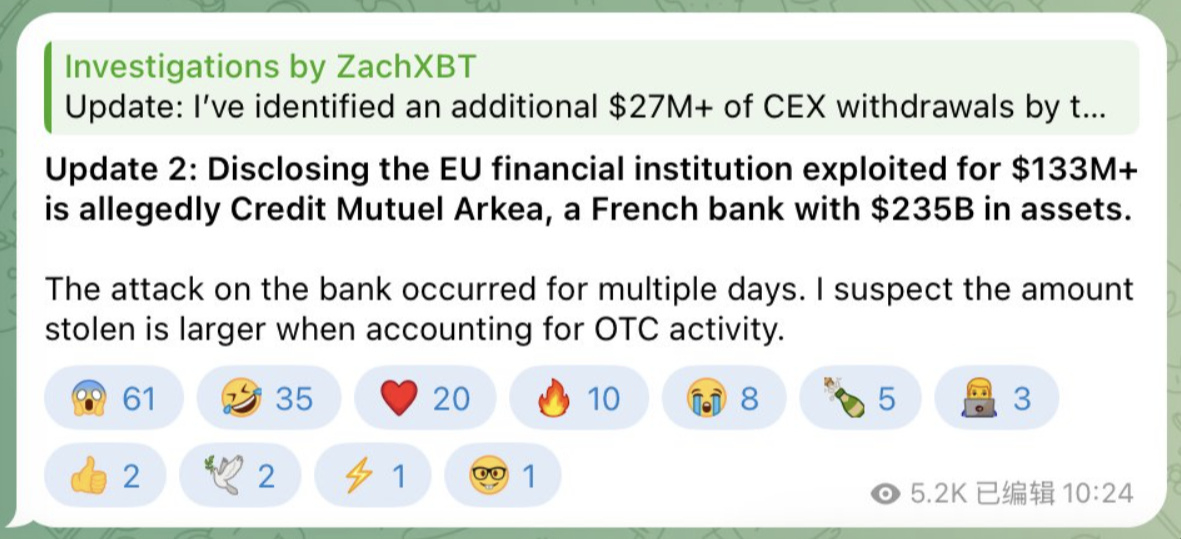
🏦 El hackeo de la «entidad de la UE» por 133 millones de dólares ya tiene nombre. Y es un banco.
ZachXBT dice que la víctima es Crédit Mutuel Arkéa, un grupo bancario francés con unos 235.000 millones de dólares en activos. El banco no ha confirmado ni desmentido nada.
Lo que sabemos hasta ahora:
→ Los retiros de fondos de cuentas en Kraken, Crypto.com y OKX comenzaron el 1 de noviembre
→ Unos 62,98 millones de dólares en monedas estables se cambiaron por 27.553 $ETH en aproximadamente cuatro horas
→ Una parte pasó por plataformas de intercambio instantáneo, otra se convirtió en $XMR y otra se movió a través de puentes
→ ZachXBT está «muy convencido» de que no se trata del grupo Lazarus de Corea del Norte
→ Kraken restringió las cuentas vinculadas y afirma que sus propios sistemas no fueron vulnerados
Giro inesperado: ¿recuerdas a la «ballena» que compró 27.553 ETH a 2.286 dólares el 2 de noviembre y a quien aplaudieron por comprar durante la caída? Esas son exactamente las cifras que Bitquery vinculó con este robo.
La principal queja de ZachXBT es el silencio. Dice que se lavaron más de 30 millones de dólares que podrían haberse congelado si el robo se hubiera denunciado rápidamente.
¿Debería obligarse a toda institución que pierda criptomonedas a revelarlo en un plazo de 24 horas? ¿Sí o no? 👇
#CryptoSecurity #ZachXBT #Hack #ETH
🏦 El hackeo de la «entidad de la UE» por 133 millones de dólares ya tiene nombre. Y es un banco.
ZachXBT dice que la víctima es Crédit Mutuel Arkéa, un grupo bancario francés con unos 235.000 millones de dólares en activos. El banco no ha confirmado ni desmentido nada.
Lo que sabemos hasta ahora:
→ Los retiros de fondos de cuentas en Kraken, Crypto.com y OKX comenzaron el 1 de noviembre
→ Unos 62,98 millones de dólares en monedas estables se cambiaron por 27.553 $ETH en aproximadamente cuatro horas
→ Una parte pasó por plataformas de intercambio instantáneo, otra se convirtió en $XMR y otra se movió a través de puentes
→ ZachXBT está «muy convencido» de que no se trata del grupo Lazarus de Corea del Norte
→ Kraken restringió las cuentas vinculadas y afirma que sus propios sistemas no fueron vulnerados
Giro inesperado: ¿recuerdas a la «ballena» que compró 27.553 ETH a 2.286 dólares el 2 de noviembre y a quien aplaudieron por comprar durante la caída? Esas son exactamente las cifras que Bitquery vinculó con este robo.
La principal queja de ZachXBT es el silencio. Dice que se lavaron más de 30 millones de dólares que podrían haberse congelado si el robo se hubiera denunciado rápidamente.
¿Debería obligarse a toda institución que pierda criptomonedas a revelarlo en un plazo de 24 horas? ¿Sí o no? 👇
#CryptoSecurity #ZachXBT #Hack #ETH
ZachXBT dice que la víctima es Crédit Mutuel Arkéa, un grupo bancario francés con unos 235.000 millones de dólares en activos. El banco no ha confirmado ni desmentido nada.
Lo que sabemos hasta ahora:
→ Los retiros de fondos de cuentas en Kraken, Crypto.com y OKX comenzaron el 1 de noviembre
→ Unos 62,98 millones de dólares en monedas estables se cambiaron por 27.553 $ETH en aproximadamente cuatro horas
→ Una parte pasó por plataformas de intercambio instantáneo, otra se convirtió en $XMR y otra se movió a través de puentes
→ ZachXBT está «muy convencido» de que no se trata del grupo Lazarus de Corea del Norte
→ Kraken restringió las cuentas vinculadas y afirma que sus propios sistemas no fueron vulnerados
Giro inesperado: ¿recuerdas a la «ballena» que compró 27.553 ETH a 2.286 dólares el 2 de noviembre y a quien aplaudieron por comprar durante la caída? Esas son exactamente las cifras que Bitquery vinculó con este robo.
La principal queja de ZachXBT es el silencio. Dice que se lavaron más de 30 millones de dólares que podrían haberse congelado si el robo se hubiera denunciado rápidamente.
¿Debería obligarse a toda institución que pierda criptomonedas a revelarlo en un plazo de 24 horas? ¿Sí o no? 👇
#CryptoSecurity #ZachXBT #Hack #ETH
1
284
·
--
Un banco francés con 235.000 millones de dólares en activos podría haber perdido más de 133 millones de dólares en criptomonedas.
ZachXBT señaló a Crédit Mutuel Arkéa como objetivo de un robo que duró varios días.
Al 4 de noviembre, el banco no había emitido ningún comunicado oficial.
ZachXBT afirma que la cifra real podría ser mayor.
Es el segundo gran ataque contra una institución esta semana, después de la noticia del exploit de Liquid Network. Los atacantes siguen yendo tras grandes custodios, no solo protocolos DeFi. Hay que estar atentos a la confirmación del banco y a cualquier movimiento de los fondos robados a través de mezcladores o de las vías $TRX .
¿Te preocupan más los bancos tradicionales que custodian criptomonedas que los exchanges? ¿Sí o no?
#ZachXBT #CryptoSecurity #Hack $BTC
Un banco francés con 235.000 millones de dólares en activos podría haber perdido más de 133 millones de dólares en criptomonedas.
ZachXBT señaló a Crédit Mutuel Arkéa como objetivo de un robo que duró varios días.
Al 4 de noviembre, el banco no había emitido ningún comunicado oficial.
ZachXBT afirma que la cifra real podría ser mayor.
Es el segundo gran ataque contra una institución esta semana, después de la noticia del exploit de Liquid Network. Los atacantes siguen yendo tras grandes custodios, no solo protocolos DeFi. Hay que estar atentos a la confirmación del banco y a cualquier movimiento de los fondos robados a través de mezcladores o de las vías $TRX .
¿Te preocupan más los bancos tradicionales que custodian criptomonedas que los exchanges? ¿Sí o no?
#ZachXBT #CryptoSecurity #Hack $BTC
ZachXBT señaló a Crédit Mutuel Arkéa como objetivo de un robo que duró varios días.
Al 4 de noviembre, el banco no había emitido ningún comunicado oficial.
ZachXBT afirma que la cifra real podría ser mayor.
Es el segundo gran ataque contra una institución esta semana, después de la noticia del exploit de Liquid Network. Los atacantes siguen yendo tras grandes custodios, no solo protocolos DeFi. Hay que estar atentos a la confirmación del banco y a cualquier movimiento de los fondos robados a través de mezcladores o de las vías $TRX .
¿Te preocupan más los bancos tradicionales que custodian criptomonedas que los exchanges? ¿Sí o no?
#ZachXBT #CryptoSecurity #Hack $BTC
8
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#NvidiaInvestigatesAfterHuang’sAffairApology
21,867 vistas
282 están debatiendo
2
#BitcoinFiveWeeklyLosses
36,452 vistas
726 están debatiendo
3
#AIChipSlumpNasdaq
20,150 vistas
406 están debatiendo
4
#ChinaLaunchesNewFilingSystemAsBlockchainFilingShutsDown
0 vistas
0 están debatiendo
5
#SouthKoreaSupremeCourtClarifiesVirtualAssetSeizureRules
0 vistas
0 están debatiendo
6
#EthereumSpotETFsPost$365MWeeklyOutflow
870 vistas
25 están debatiendo
7
#GalxeToIntegrateIntoGravityGraduallyCloseQuest
0 vistas
0 están debatiendo
8
#TradFiForBeginners
259,563 vistas
2,313 están debatiendo
9
#SouthKoreaDraftLawTargets15To20%ShareholderCap
186,518 vistas
969 están debatiendo
10
#KeplrAdvisesSocialLoginUsersToTransferAssets
88,398 vistas
668 están debatiendo