
#addresspoisoning
addresspoisoning
16,347 vistas
74 están debatiendo
Hot
Lo último
·
--
Artículo
La estafa que ignora tu 2FA y tu frase semilla: alguien perdió US$ 68 millones solo con copiar y pegarSerie Seguridad Cripto #2
En la publicación anterior hablé de la autenticación de dos factores (2FA), el phishing y la frase semilla. Ahora el tema es una estafa que pasa por encima de todo eso. El estafador no entra en tu cuenta, no te roba la contraseña ni necesita tu frase semilla. Quien envía el dinero eres tú.
El caso real
El 3 de mayo de 2024, una víctima en Hong Kong intentó transferir 1.155 Wrapped Bitcoin (WBTC), unos US$ 68 millones en ese momento, entre dos billeteras propias. El dinero terminó en manos del estafador. La transferencia representó el 97 % del saldo de la cuenta. (dextools) (Cointelegraph)
La estafa que ignora tu 2FA y tu frase semilla: alguien perdió US$ 68 millones solo con copiar y pegar
Serie Seguridad Cripto #2
En la publicación anterior hablé de la autenticación de dos factores (2FA), el phishing y la frase semilla. Ahora el tema es una estafa que pasa por encima de todo eso. El estafador no entra en tu cuenta, no te roba la contraseña ni necesita tu frase semilla. Quien envía el dinero eres tú.
El caso real
El 3 de mayo de 2024, una víctima en Hong Kong intentó transferir 1.155 Wrapped Bitcoin (WBTC), unos US$ 68 millones en ese momento, entre dos billeteras propias. El dinero terminó en manos del estafador. La transferencia representó el 97 % del saldo de la cuenta. (dextools) (Cointelegraph)
En la publicación anterior hablé de la autenticación de dos factores (2FA), el phishing y la frase semilla. Ahora el tema es una estafa que pasa por encima de todo eso. El estafador no entra en tu cuenta, no te roba la contraseña ni necesita tu frase semilla. Quien envía el dinero eres tú.
El caso real
El 3 de mayo de 2024, una víctima en Hong Kong intentó transferir 1.155 Wrapped Bitcoin (WBTC), unos US$ 68 millones en ese momento, entre dos billeteras propias. El dinero terminó en manos del estafador. La transferencia representó el 97 % del saldo de la cuenta. (dextools) (Cointelegraph)
1
325
·
--
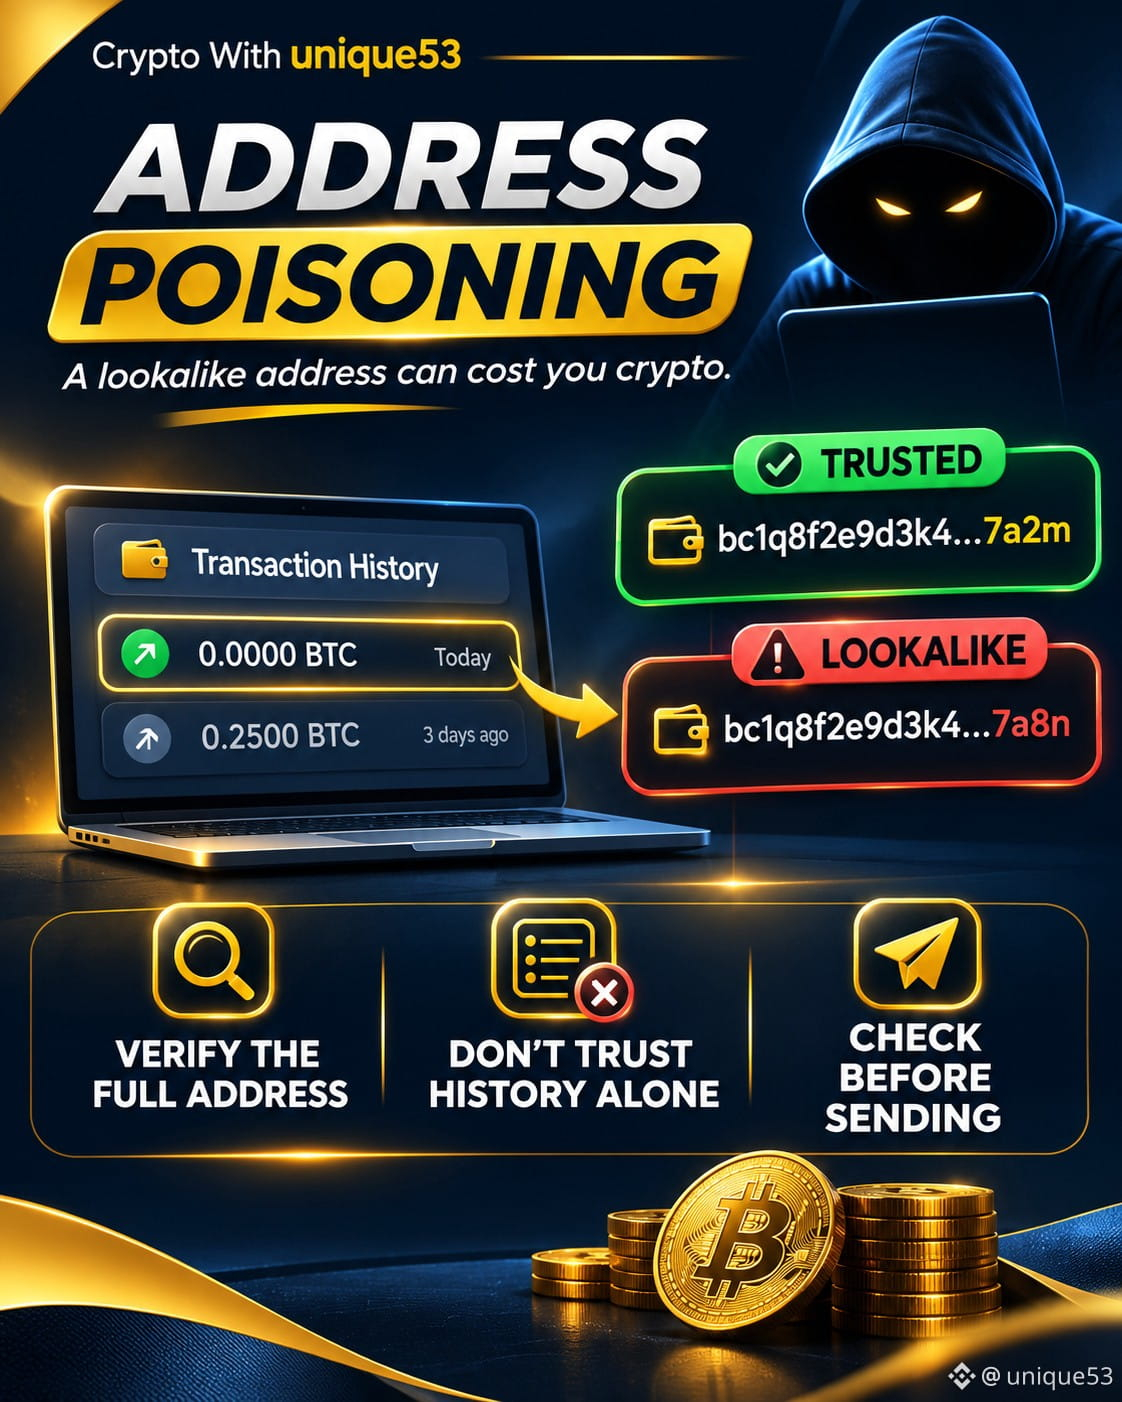
🚨 ¡Pueden engañarte con tu billetera sin hackearla!
Estoy aprendiendo que no todas las estafas de criptomonedas implican robar contraseñas o claves privadas.
Un truco que descubrí hace poco se llama envenenamiento de direcciones.
Así funciona:
🔹 La imitación: Los estafadores crean una dirección de billetera parecida a una que ya usaste.
🔹 La trampa: Envían una transacción de valor muy bajo o nulo para que su dirección aparezca en tu historial de transacciones.
🔹 El error: Si después copias esa dirección sin comprobarla, podrías enviarle tus criptomonedas al estafador.
⚠️ ¿Lo más preocupante? No necesariamente tienen que hackear tu billetera para que esto ocurra.
3 hábitos de seguridad que estoy aprendiendo:
✅ Verifica la dirección de destino completa usando una fuente confiable.
✅ No copies direcciones a ciegas del historial de transacciones.
✅ Considera usar una libreta de direcciones verificada y hacer una pequeña transferencia de prueba cuando corresponda.
💡 Mi conclusión: Que una dirección te resulte familiar no significa necesariamente que sea segura.
Estoy aprendiendo que proteger tus criptomonedas empieza por entender cómo funcionan las estafas.
❓ ¿Alguna vez has notado una transacción sospechosa en el historial de tu billetera?
#CryptoSecurity #AddressPoisoning #CryptoEducation #CryptoBeginners
🚨 ¡Pueden engañarte con tu billetera sin hackearla!
Estoy aprendiendo que no todas las estafas de criptomonedas implican robar contraseñas o claves privadas.
Un truco que descubrí hace poco se llama envenenamiento de direcciones.
Así funciona:
🔹 La imitación: Los estafadores crean una dirección de billetera parecida a una que ya usaste.
🔹 La trampa: Envían una transacción de valor muy bajo o nulo para que su dirección aparezca en tu historial de transacciones.
🔹 El error: Si después copias esa dirección sin comprobarla, podrías enviarle tus criptomonedas al estafador.
⚠️ ¿Lo más preocupante? No necesariamente tienen que hackear tu billetera para que esto ocurra.
3 hábitos de seguridad que estoy aprendiendo:
✅ Verifica la dirección de destino completa usando una fuente confiable.
✅ No copies direcciones a ciegas del historial de transacciones.
✅ Considera usar una libreta de direcciones verificada y hacer una pequeña transferencia de prueba cuando corresponda.
💡 Mi conclusión: Que una dirección te resulte familiar no significa necesariamente que sea segura.
Estoy aprendiendo que proteger tus criptomonedas empieza por entender cómo funcionan las estafas.
❓ ¿Alguna vez has notado una transacción sospechosa en el historial de tu billetera?
#CryptoSecurity #AddressPoisoning #CryptoEducation #CryptoBeginners
Estoy aprendiendo que no todas las estafas de criptomonedas implican robar contraseñas o claves privadas.
Un truco que descubrí hace poco se llama envenenamiento de direcciones.
Así funciona:
🔹 La imitación: Los estafadores crean una dirección de billetera parecida a una que ya usaste.
🔹 La trampa: Envían una transacción de valor muy bajo o nulo para que su dirección aparezca en tu historial de transacciones.
🔹 El error: Si después copias esa dirección sin comprobarla, podrías enviarle tus criptomonedas al estafador.
⚠️ ¿Lo más preocupante? No necesariamente tienen que hackear tu billetera para que esto ocurra.
3 hábitos de seguridad que estoy aprendiendo:
✅ Verifica la dirección de destino completa usando una fuente confiable.
✅ No copies direcciones a ciegas del historial de transacciones.
✅ Considera usar una libreta de direcciones verificada y hacer una pequeña transferencia de prueba cuando corresponda.
💡 Mi conclusión: Que una dirección te resulte familiar no significa necesariamente que sea segura.
Estoy aprendiendo que proteger tus criptomonedas empieza por entender cómo funcionan las estafas.
❓ ¿Alguna vez has notado una transacción sospechosa en el historial de tu billetera?
#CryptoSecurity #AddressPoisoning #CryptoEducation #CryptoBeginners
1
134

·
--
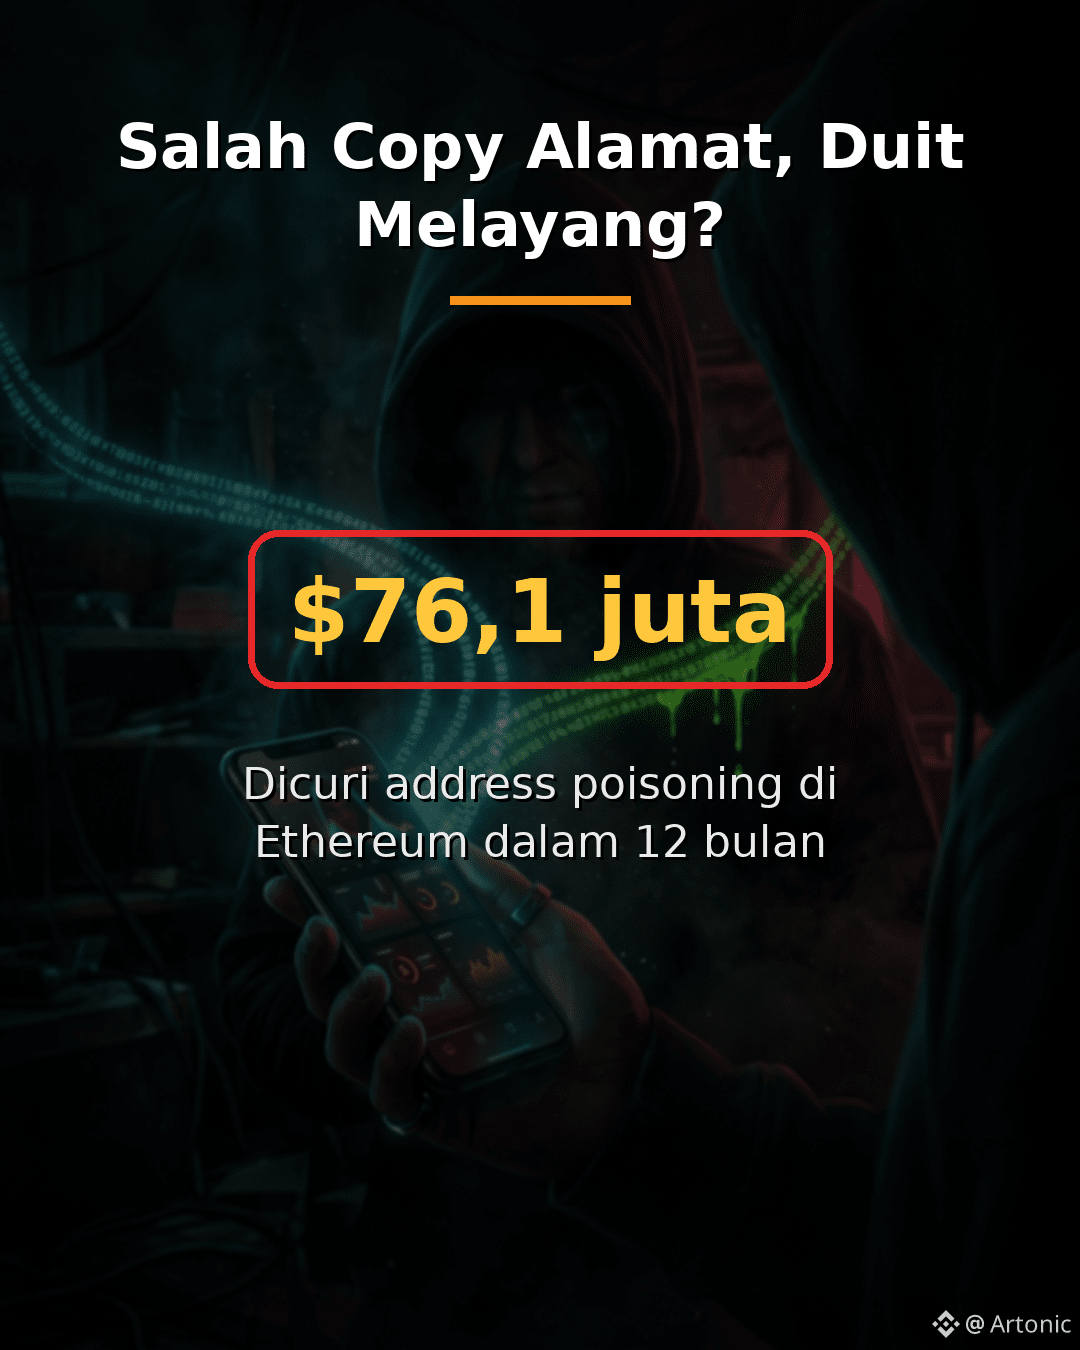
¿Copiar mal una dirección de wallet puede hacer que el dinero desaparezca para siempre?
76,1 millones de dólares | 1.635 víctimas | 7.997.367 wallets en la mira
Se llama envenenamiento de direcciones. Los estafadores crean direcciones falsas cuyo principio y final se parecen a los de las direcciones a las que sueles enviar dinero y luego las «cuelan» en el historial de transacciones mediante dust o transferencias de 0 tokens. Si copias una dirección del historial, el dinero acaba en manos de los estafadores.
1. La escala es enorme — La investigación de Bitquery (12 meses hasta el 31 de julio de 2026) registró que 1.635 personas perdieron un total de 76,1 millones de dólares solo en Ethereum. El caso más grande: casi 50 millones de dólares en USDT, el 19 de diciembre de 2025; la dirección falsa solo coincidía en los 3 primeros caracteres.
2. El señuelo espera con paciencia — La mediana del tiempo entre el señuelo y el robo es de 4,5 días. El caso más reciente (28 de octubre de 2026, Scam Sniffer): un usuario perdió unos 50.000 dólares en USDT porque la dirección falsa coincidía en los 4 primeros y los 6 últimos caracteres.
3. Cómo protegerte — Nunca copies direcciones del historial de transacciones. Guárdalas en la libreta de direcciones, comprueba también los caracteres del medio y ten cuidado con la dirección de depósito de tu propio exchange (el 28,3 % de los casos imita esta dirección).
#AddressPoisoning #KeamananKripto #Ethereum #USDT #BinanceSquare
¿Copiar mal una dirección de wallet puede hacer que el dinero desaparezca para siempre?
76,1 millones de dólares | 1.635 víctimas | 7.997.367 wallets en la mira
Se llama envenenamiento de direcciones. Los estafadores crean direcciones falsas cuyo principio y final se parecen a los de las direcciones a las que sueles enviar dinero y luego las «cuelan» en el historial de transacciones mediante dust o transferencias de 0 tokens. Si copias una dirección del historial, el dinero acaba en manos de los estafadores.
1. La escala es enorme — La investigación de Bitquery (12 meses hasta el 31 de julio de 2026) registró que 1.635 personas perdieron un total de 76,1 millones de dólares solo en Ethereum. El caso más grande: casi 50 millones de dólares en USDT, el 19 de diciembre de 2025; la dirección falsa solo coincidía en los 3 primeros caracteres.
2. El señuelo espera con paciencia — La mediana del tiempo entre el señuelo y el robo es de 4,5 días. El caso más reciente (28 de octubre de 2026, Scam Sniffer): un usuario perdió unos 50.000 dólares en USDT porque la dirección falsa coincidía en los 4 primeros y los 6 últimos caracteres.
3. Cómo protegerte — Nunca copies direcciones del historial de transacciones. Guárdalas en la libreta de direcciones, comprueba también los caracteres del medio y ten cuidado con la dirección de depósito de tu propio exchange (el 28,3 % de los casos imita esta dirección).
#AddressPoisoning #KeamananKripto #Ethereum #USDT #BinanceSquare
76,1 millones de dólares | 1.635 víctimas | 7.997.367 wallets en la mira
Se llama envenenamiento de direcciones. Los estafadores crean direcciones falsas cuyo principio y final se parecen a los de las direcciones a las que sueles enviar dinero y luego las «cuelan» en el historial de transacciones mediante dust o transferencias de 0 tokens. Si copias una dirección del historial, el dinero acaba en manos de los estafadores.
1. La escala es enorme — La investigación de Bitquery (12 meses hasta el 31 de julio de 2026) registró que 1.635 personas perdieron un total de 76,1 millones de dólares solo en Ethereum. El caso más grande: casi 50 millones de dólares en USDT, el 19 de diciembre de 2025; la dirección falsa solo coincidía en los 3 primeros caracteres.
2. El señuelo espera con paciencia — La mediana del tiempo entre el señuelo y el robo es de 4,5 días. El caso más reciente (28 de octubre de 2026, Scam Sniffer): un usuario perdió unos 50.000 dólares en USDT porque la dirección falsa coincidía en los 4 primeros y los 6 últimos caracteres.
3. Cómo protegerte — Nunca copies direcciones del historial de transacciones. Guárdalas en la libreta de direcciones, comprueba también los caracteres del medio y ten cuidado con la dirección de depósito de tu propio exchange (el 28,3 % de los casos imita esta dirección).
#AddressPoisoning #KeamananKripto #Ethereum #USDT #BinanceSquare
426

·
--
«comprobé los primeros y los últimos caracteres» ya no sirve de protección. Para nada
Scam Sniffer: una persona perdió cerca de $50000 en USDT en Ethereum. La dirección gemela coincidía con la correcta en los primeros cuatro y los últimos seis caracteres
Para comparar, casos recientes:
- diciembre de 2025: 49999950 USDT; coincidían solo tres + cuatro caracteres, además de una transferencia de polvo de 0.005 USDT en el historial de la víctima
- en agosto: cerca de 100000 USDT; la dirección gemela se había añadido al historial 66 días antes
El envenenamiento de direcciones se basa en la paciencia: la dirección gemela permanece en el historial durante semanas y espera a que la copies de ahí
Mis USDT están en Simple Earn Flexible, pero tarde o temprano todo el mundo retira fondos. Las reglas son sencillas: usar solo direcciones de la libreta de direcciones y comprobarlas enteras, no solo los extremos
Síganme si no quieren ser la próxima línea de una lista así: yo las voy recopilando
#AddressPoisoning #ScamSniffer
«comprobé los primeros y los últimos caracteres» ya no sirve de protección. Para nada
Scam Sniffer: una persona perdió cerca de $50000 en USDT en Ethereum. La dirección gemela coincidía con la correcta en los primeros cuatro y los últimos seis caracteres
Para comparar, casos recientes:
- diciembre de 2025: 49999950 USDT; coincidían solo tres + cuatro caracteres, además de una transferencia de polvo de 0.005 USDT en el historial de la víctima
- en agosto: cerca de 100000 USDT; la dirección gemela se había añadido al historial 66 días antes
El envenenamiento de direcciones se basa en la paciencia: la dirección gemela permanece en el historial durante semanas y espera a que la copies de ahí
Mis USDT están en Simple Earn Flexible, pero tarde o temprano todo el mundo retira fondos. Las reglas son sencillas: usar solo direcciones de la libreta de direcciones y comprobarlas enteras, no solo los extremos
Síganme si no quieren ser la próxima línea de una lista así: yo las voy recopilando
#AddressPoisoning #ScamSniffer
Scam Sniffer: una persona perdió cerca de $50000 en USDT en Ethereum. La dirección gemela coincidía con la correcta en los primeros cuatro y los últimos seis caracteres
Para comparar, casos recientes:
- diciembre de 2025: 49999950 USDT; coincidían solo tres + cuatro caracteres, además de una transferencia de polvo de 0.005 USDT en el historial de la víctima
- en agosto: cerca de 100000 USDT; la dirección gemela se había añadido al historial 66 días antes
El envenenamiento de direcciones se basa en la paciencia: la dirección gemela permanece en el historial durante semanas y espera a que la copies de ahí
Mis USDT están en Simple Earn Flexible, pero tarde o temprano todo el mundo retira fondos. Las reglas son sencillas: usar solo direcciones de la libreta de direcciones y comprobarlas enteras, no solo los extremos
Síganme si no quieren ser la próxima línea de una lista así: yo las voy recopilando
#AddressPoisoning #ScamSniffer
52


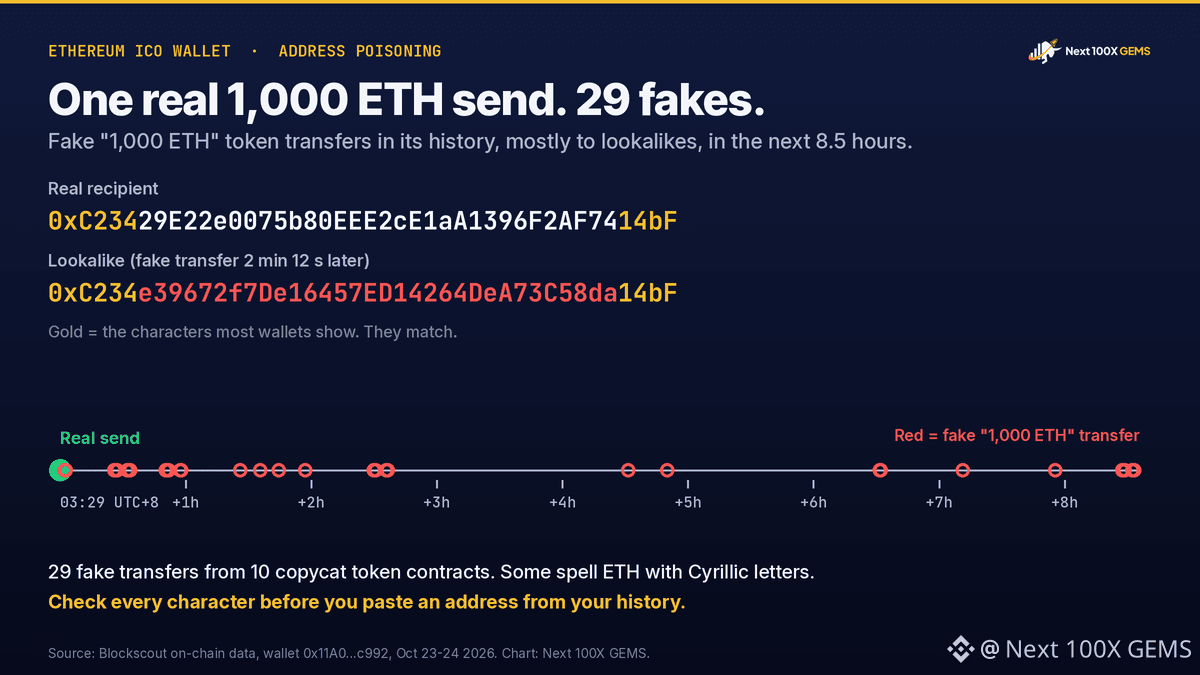
Una cartera de una ICO de Ethereum envió 1.000 ETH, unos 2,38 millones de dólares, el viernes. Dos minutos y 12 segundos después, unos estafadores empezaron a falsificar esa misma transferencia en su historial.
Lookonchain señaló que el remitente era un comprador de la ICO que había recibido 100.000 ETH a 0,31 dólares cada uno, y calificó el movimiento de venta. A ese precio, los 1.000 ETH costaban 310 dólares. La cartera aún conserva 11.348,88 ETH, unos 27 millones de dólares al precio de 2.382 dólares.
Revisamos el historial de la cartera. La transferencia real se envió a una dirección que empieza por 0xC234 y termina en 14bF, a las 03:29 UTC+8 del 24 de octubre. En las 8,5 horas siguientes, aparecieron en su historial 29 transferencias falsas de tokens por «1.000 ETH», procedentes de 10 contratos de tokens imitadores; algunos escribían ETH con letras cirílicas. 28 de ellas apuntaban a direcciones casi idénticas que empiezan por 0xC2 y terminan en 14bF. Otras tres direcciones similares enviaron a la cartera 0 o 0,000000001 ETH, por lo que también aparecen en su lista habitual de transacciones.
La apuesta es que, la próxima vez, el titular copie una dirección del historial reciente y elija una falsa. La misma cartera recibió direcciones casi idénticas tras enviar 106 ETH el 30 de septiembre.
Si copias direcciones del historial, comprueba cada carácter o envía fondos únicamente a una dirección guardada en tu agenda.
$ETH
#Ethereum #EnvenenamientoDeDirecciones
Esto no es asesoramiento financiero. Investiga por tu cuenta.
Una cartera de una ICO de Ethereum envió 1.000 ETH, unos 2,38 millones de dólares, el viernes. Dos minutos y 12 segundos después, unos estafadores empezaron a falsificar esa misma transferencia en su historial.
Lookonchain señaló que el remitente era un comprador de la ICO que había recibido 100.000 ETH a 0,31 dólares cada uno, y calificó el movimiento de venta. A ese precio, los 1.000 ETH costaban 310 dólares. La cartera aún conserva 11.348,88 ETH, unos 27 millones de dólares al precio de 2.382 dólares.
Revisamos el historial de la cartera. La transferencia real se envió a una dirección que empieza por 0xC234 y termina en 14bF, a las 03:29 UTC+8 del 24 de octubre. En las 8,5 horas siguientes, aparecieron en su historial 29 transferencias falsas de tokens por «1.000 ETH», procedentes de 10 contratos de tokens imitadores; algunos escribían ETH con letras cirílicas. 28 de ellas apuntaban a direcciones casi idénticas que empiezan por 0xC2 y terminan en 14bF. Otras tres direcciones similares enviaron a la cartera 0 o 0,000000001 ETH, por lo que también aparecen en su lista habitual de transacciones.
La apuesta es que, la próxima vez, el titular copie una dirección del historial reciente y elija una falsa. La misma cartera recibió direcciones casi idénticas tras enviar 106 ETH el 30 de septiembre.
Si copias direcciones del historial, comprueba cada carácter o envía fondos únicamente a una dirección guardada en tu agenda.
$ETH
#Ethereum #EnvenenamientoDeDirecciones
Esto no es asesoramiento financiero. Investiga por tu cuenta.
Lookonchain señaló que el remitente era un comprador de la ICO que había recibido 100.000 ETH a 0,31 dólares cada uno, y calificó el movimiento de venta. A ese precio, los 1.000 ETH costaban 310 dólares. La cartera aún conserva 11.348,88 ETH, unos 27 millones de dólares al precio de 2.382 dólares.
Revisamos el historial de la cartera. La transferencia real se envió a una dirección que empieza por 0xC234 y termina en 14bF, a las 03:29 UTC+8 del 24 de octubre. En las 8,5 horas siguientes, aparecieron en su historial 29 transferencias falsas de tokens por «1.000 ETH», procedentes de 10 contratos de tokens imitadores; algunos escribían ETH con letras cirílicas. 28 de ellas apuntaban a direcciones casi idénticas que empiezan por 0xC2 y terminan en 14bF. Otras tres direcciones similares enviaron a la cartera 0 o 0,000000001 ETH, por lo que también aparecen en su lista habitual de transacciones.
La apuesta es que, la próxima vez, el titular copie una dirección del historial reciente y elija una falsa. La misma cartera recibió direcciones casi idénticas tras enviar 106 ETH el 30 de septiembre.
Si copias direcciones del historial, comprueba cada carácter o envía fondos únicamente a una dirección guardada en tu agenda.
$ETH
#Ethereum #EnvenenamientoDeDirecciones
Esto no es asesoramiento financiero. Investiga por tu cuenta.
222

Binance está dando la alarma sobre las estafas de envenenamiento de direcciones. Los estafadores están imitando tu historial de transacciones anterior para tentarte a enviar fondos a sus direcciones falsas. Verifica cada carácter antes de presionar enviar.
#AddressPoisoning #WalletSecurity
Binance está dando la alarma sobre las estafas de envenenamiento de direcciones. Los estafadores están imitando tu historial de transacciones anterior para tentarte a enviar fondos a sus direcciones falsas. Verifica cada carácter antes de presionar enviar.
#AddressPoisoning #WalletSecurity
#AddressPoisoning #WalletSecurity
29
·
--
Verificado
Artículo
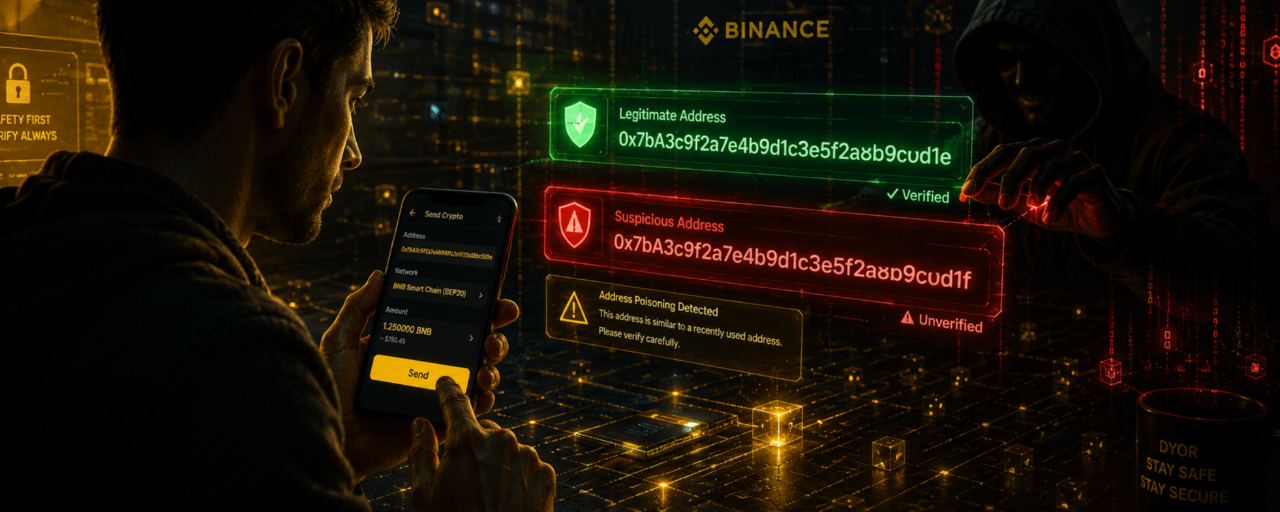
No te dejes engañar: Cómo funcionan las estafas de envenenamiento de direcciones en criptoLas transacciones de cripto son rápidas e irreversibles. Eso hace que un simple error sea muy costoso.
Una estafa en crecimiento se llama envenenamiento de direcciones.
¿Qué es el envenenamiento de direcciones?
Los estafadores envían una pequeña cantidad de cripto a tu billetera desde una dirección que se parece mucho a una que has usado antes.
Su objetivo es simple:
Ellos esperan que copies la dirección falsa de tu historial de transacciones y accidentalmente les envíes fondos más tarde.
Dado que muchos usuarios solo revisan los primeros y últimos pocos caracteres de una dirección, la estafa puede ser sorprendentemente efectiva.
No te dejes engañar: Cómo funcionan las estafas de envenenamiento de direcciones en cripto
Las transacciones de cripto son rápidas e irreversibles. Eso hace que un simple error sea muy costoso.
Una estafa en crecimiento se llama envenenamiento de direcciones.
¿Qué es el envenenamiento de direcciones?
Los estafadores envían una pequeña cantidad de cripto a tu billetera desde una dirección que se parece mucho a una que has usado antes.
Su objetivo es simple:
Ellos esperan que copies la dirección falsa de tu historial de transacciones y accidentalmente les envíes fondos más tarde.
Dado que muchos usuarios solo revisan los primeros y últimos pocos caracteres de una dirección, la estafa puede ser sorprendentemente efectiva.
Una estafa en crecimiento se llama envenenamiento de direcciones.
¿Qué es el envenenamiento de direcciones?
Los estafadores envían una pequeña cantidad de cripto a tu billetera desde una dirección que se parece mucho a una que has usado antes.
Su objetivo es simple:
Ellos esperan que copies la dirección falsa de tu historial de transacciones y accidentalmente les envíes fondos más tarde.
Dado que muchos usuarios solo revisan los primeros y últimos pocos caracteres de una dirección, la estafa puede ser sorprendentemente efectiva.
4
672

·
--
☠️ Defendiéndote de las estafas de Address Poisoning en Web3
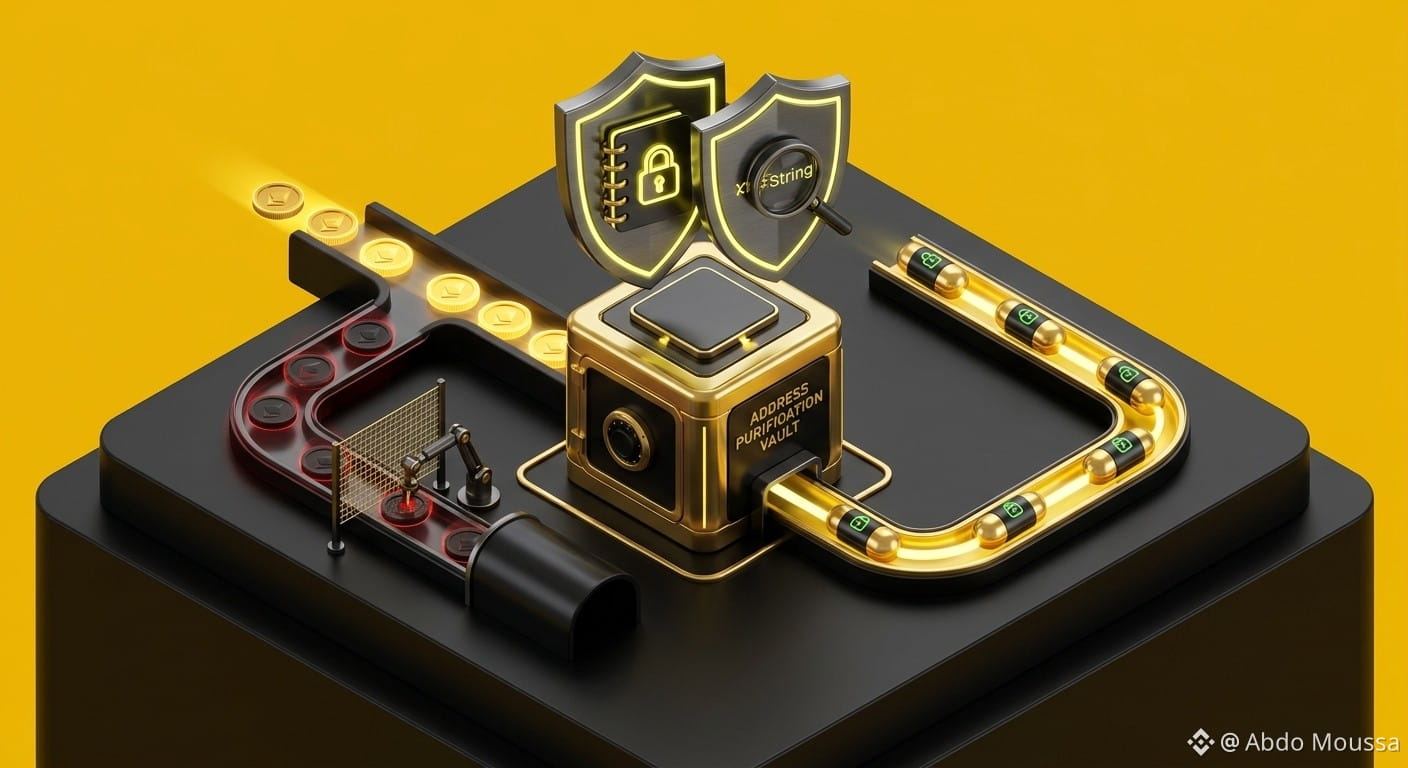
A medida que crece la concienciación sobre la seguridad de las transacciones, los actores maliciosos inventan trucos sofisticados como el Address Poisoning para aprovechar el comportamiento habitual de copiar durante las transferencias rutinarias.
💡 Cómo funciona el Address Poisoning y cómo contrarrestarlo
La trampa de las direcciones “Vanity”: los atacantes generan direcciones de billetera sintéticas que coinciden con los primeros y los últimos caracteres de las direcciones de destinatario que usas con frecuencia.
Llenado del historial: ejecutan transacciones de valor cero o “dust” para insertar su dirección fraudulenta directamente en el historial de transacciones de tu billetera.
La vulnerabilidad del copiar y pegar: los usuarios que copian de forma rutinaria las direcciones de destinatario desde registros de historial pasados sin verificar la cadena de caracteres completa, envían sin querer fondos al atacante.
Prevención mediante libros de direcciones: guarda siempre las direcciones de retiro verificadas en el “Whitelisted Address Book” (libro de direcciones permitidas) de tu plataforma, en lugar de extraerlas de registros de transacciones en bruto.
⚠️ Aviso de seguridad y divulgación educativa
La verificación de transacciones en blockchain exige una atención rigurosa al detalle. Esta publicación se prepara estrictamente con fines educativos y de concienciación sobre seguridad.
[https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work](https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work)
Verifica cada carácter, utiliza libros de direcciones permitidas y haz siempre tu propia investigación (DYOR) 💡
#Binance #security #CryptoSafety #AddressPoisoning #dyor
☠️ Defendiéndote de las estafas de Address Poisoning en Web3
A medida que crece la concienciación sobre la seguridad de las transacciones, los actores maliciosos inventan trucos sofisticados como el Address Poisoning para aprovechar el comportamiento habitual de copiar durante las transferencias rutinarias.
💡 Cómo funciona el Address Poisoning y cómo contrarrestarlo
La trampa de las direcciones “Vanity”: los atacantes generan direcciones de billetera sintéticas que coinciden con los primeros y los últimos caracteres de las direcciones de destinatario que usas con frecuencia.
Llenado del historial: ejecutan transacciones de valor cero o “dust” para insertar su dirección fraudulenta directamente en el historial de transacciones de tu billetera.
La vulnerabilidad del copiar y pegar: los usuarios que copian de forma rutinaria las direcciones de destinatario desde registros de historial pasados sin verificar la cadena de caracteres completa, envían sin querer fondos al atacante.
Prevención mediante libros de direcciones: guarda siempre las direcciones de retiro verificadas en el “Whitelisted Address Book” (libro de direcciones permitidas) de tu plataforma, en lugar de extraerlas de registros de transacciones en bruto.
⚠️ Aviso de seguridad y divulgación educativa
La verificación de transacciones en blockchain exige una atención rigurosa al detalle. Esta publicación se prepara estrictamente con fines educativos y de concienciación sobre seguridad.
https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work
Verifica cada carácter, utiliza libros de direcciones permitidas y haz siempre tu propia investigación (DYOR) 💡
#Binance #security #CryptoSafety #AddressPoisoning #dyor
A medida que crece la concienciación sobre la seguridad de las transacciones, los actores maliciosos inventan trucos sofisticados como el Address Poisoning para aprovechar el comportamiento habitual de copiar durante las transferencias rutinarias.
💡 Cómo funciona el Address Poisoning y cómo contrarrestarlo
La trampa de las direcciones “Vanity”: los atacantes generan direcciones de billetera sintéticas que coinciden con los primeros y los últimos caracteres de las direcciones de destinatario que usas con frecuencia.
Llenado del historial: ejecutan transacciones de valor cero o “dust” para insertar su dirección fraudulenta directamente en el historial de transacciones de tu billetera.
La vulnerabilidad del copiar y pegar: los usuarios que copian de forma rutinaria las direcciones de destinatario desde registros de historial pasados sin verificar la cadena de caracteres completa, envían sin querer fondos al atacante.
Prevención mediante libros de direcciones: guarda siempre las direcciones de retiro verificadas en el “Whitelisted Address Book” (libro de direcciones permitidas) de tu plataforma, en lugar de extraerlas de registros de transacciones en bruto.
⚠️ Aviso de seguridad y divulgación educativa
La verificación de transacciones en blockchain exige una atención rigurosa al detalle. Esta publicación se prepara estrictamente con fines educativos y de concienciación sobre seguridad.
https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work
Verifica cada carácter, utiliza libros de direcciones permitidas y haz siempre tu propia investigación (DYOR) 💡
#Binance #security #CryptoSafety #AddressPoisoning #dyor
9
82

·
--
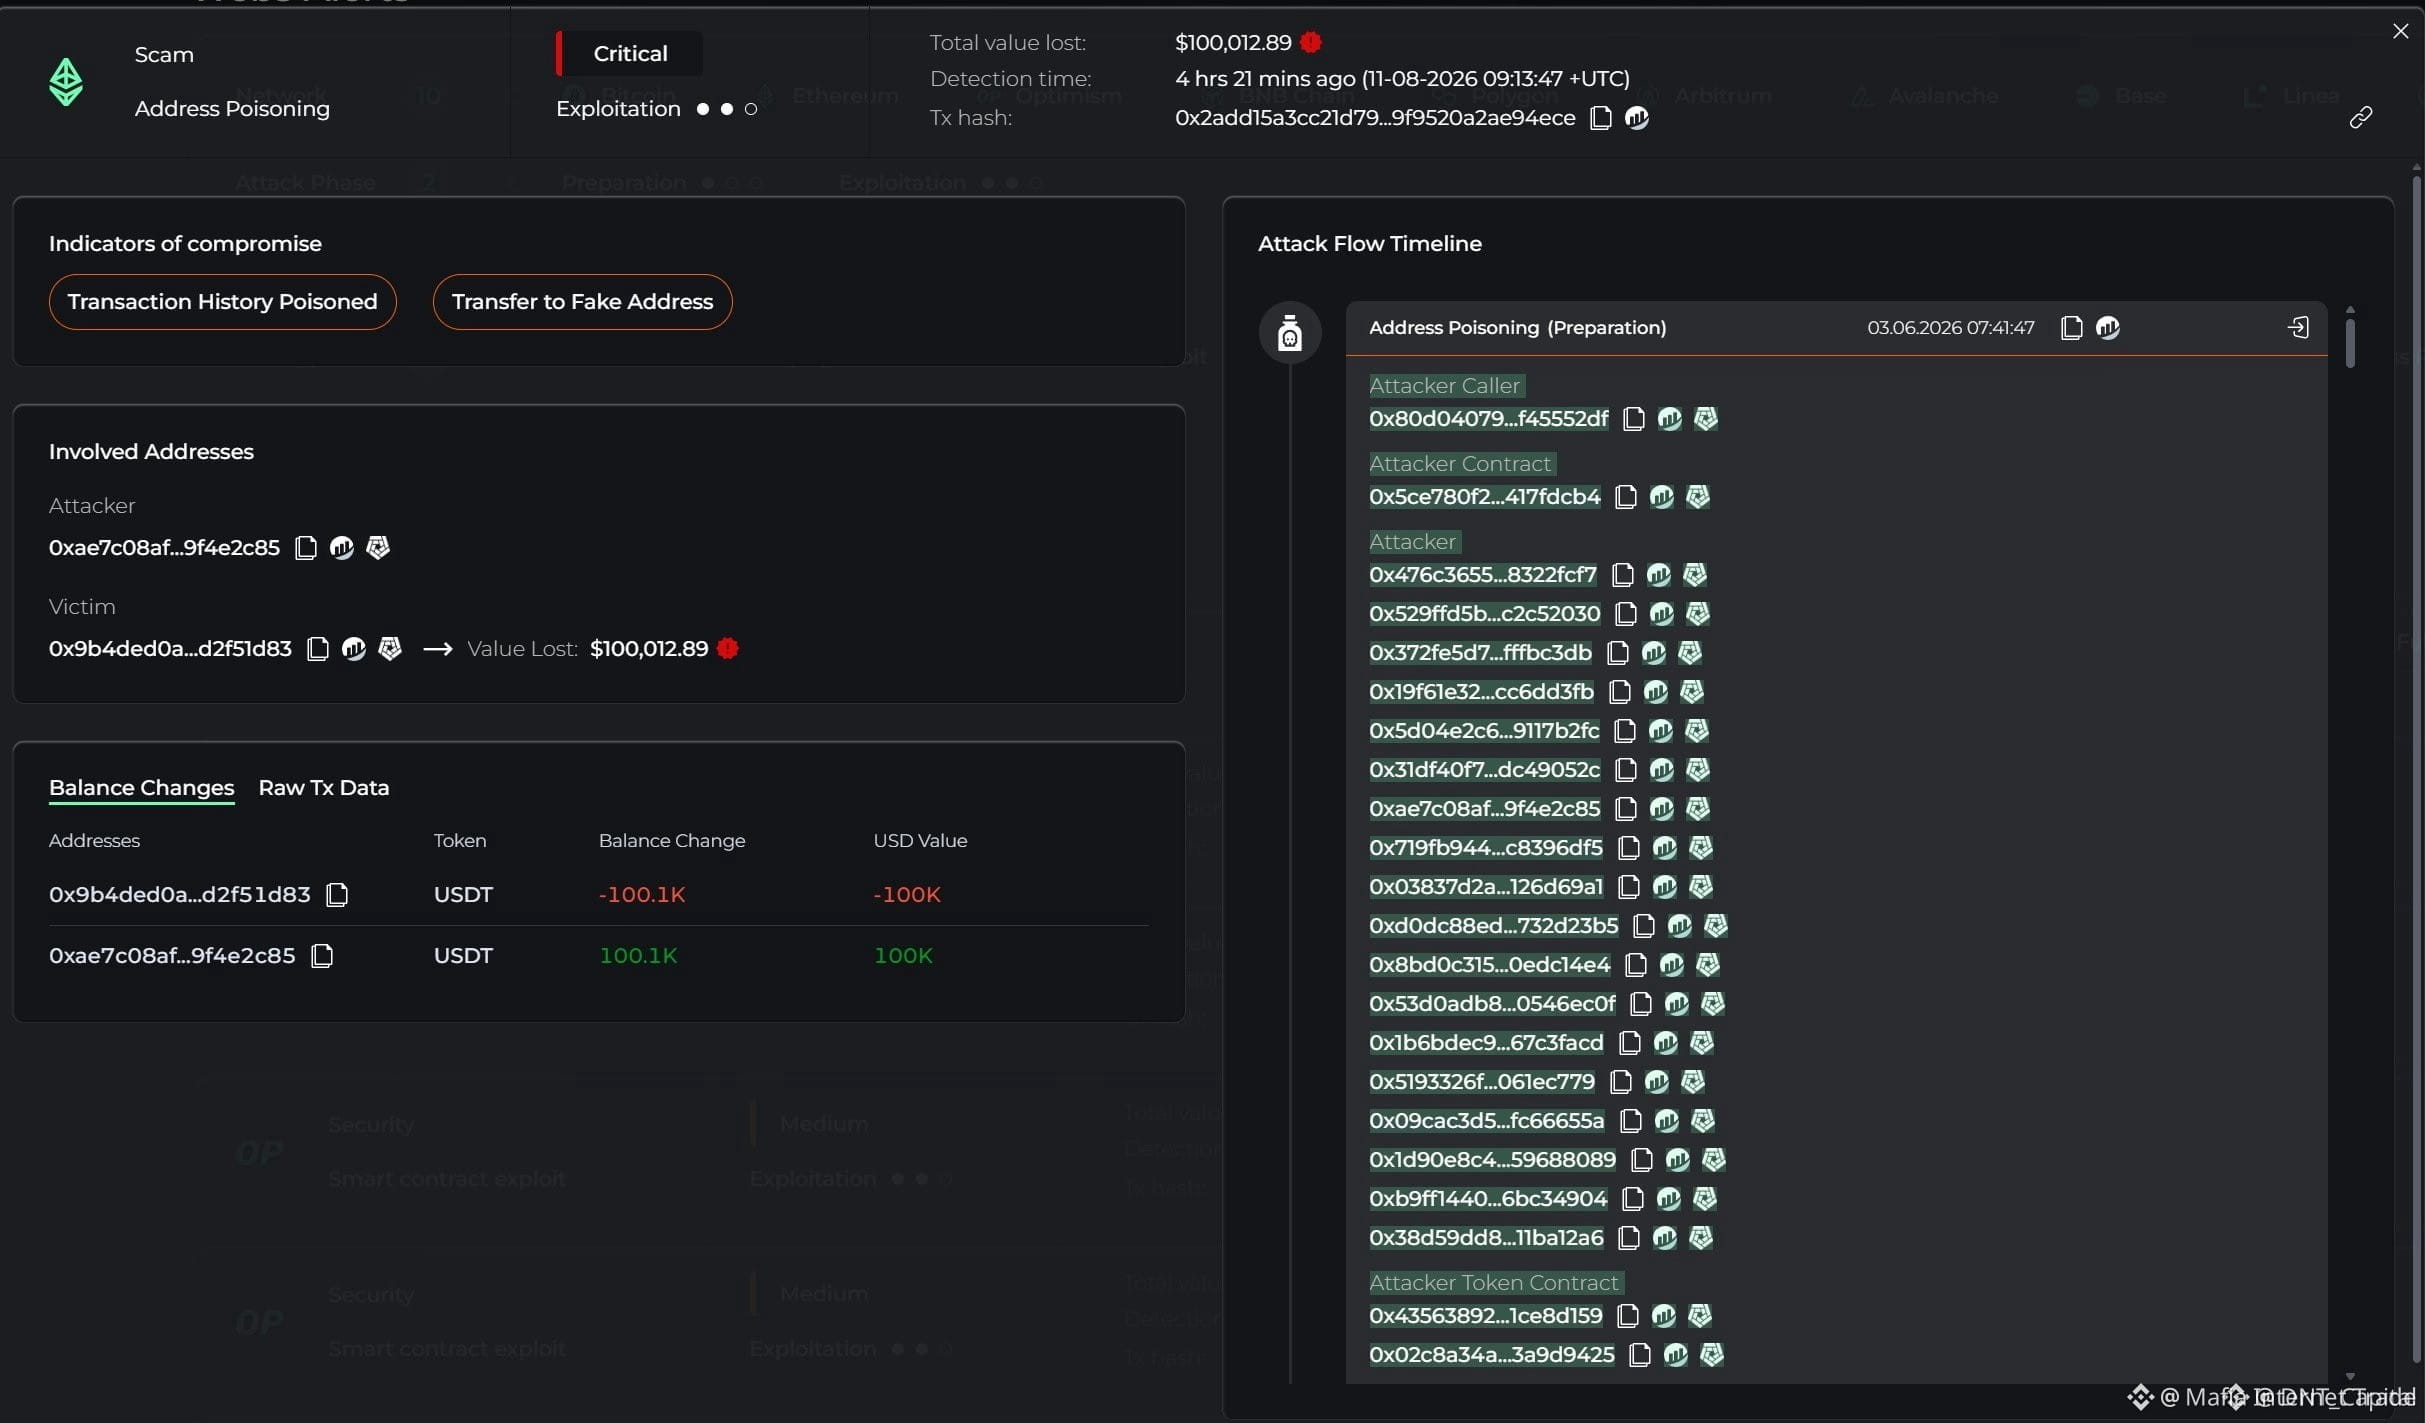
El ataque de envenenamiento de direcciones expone una vulnerabilidad en el panorama digital de las criptomonedasEl último ataque de envenenamiento de direcciones ha drenado una asombrosa suma de $100,000 en USDT de un usuario desprevenido, poniendo de manifiesto una amenaza creciente para la seguridad de las billeteras digitales y las transacciones. El envenenamiento de direcciones es un tipo de ataque en el que los piratas informáticos colocan direcciones de billetera maliciosas en el historial de transacciones de un usuario, esperando a que se activen de forma involuntaria. En este caso, la víctima transfirió los fondos a una dirección de billetera parecida 66 días después de que se plantara por primera vez, lo que resultó en la pérdida de una cantidad significativa.
El ataque de envenenamiento de direcciones expone una vulnerabilidad en el panorama digital de las criptomonedas
El último ataque de envenenamiento de direcciones ha drenado una asombrosa suma de $100,000 en USDT de un usuario desprevenido, poniendo de manifiesto una amenaza creciente para la seguridad de las billeteras digitales y las transacciones. El envenenamiento de direcciones es un tipo de ataque en el que los piratas informáticos colocan direcciones de billetera maliciosas en el historial de transacciones de un usuario, esperando a que se activen de forma involuntaria. En este caso, la víctima transfirió los fondos a una dirección de billetera parecida 66 días después de que se plantara por primera vez, lo que resultó en la pérdida de una cantidad significativa.
16
·
--
Mi hoja de ruta para la seguridad cripto (Parte 9): Cómo me protejo del envenenamiento de direcciones y los ataques de dusting 📌️📌️
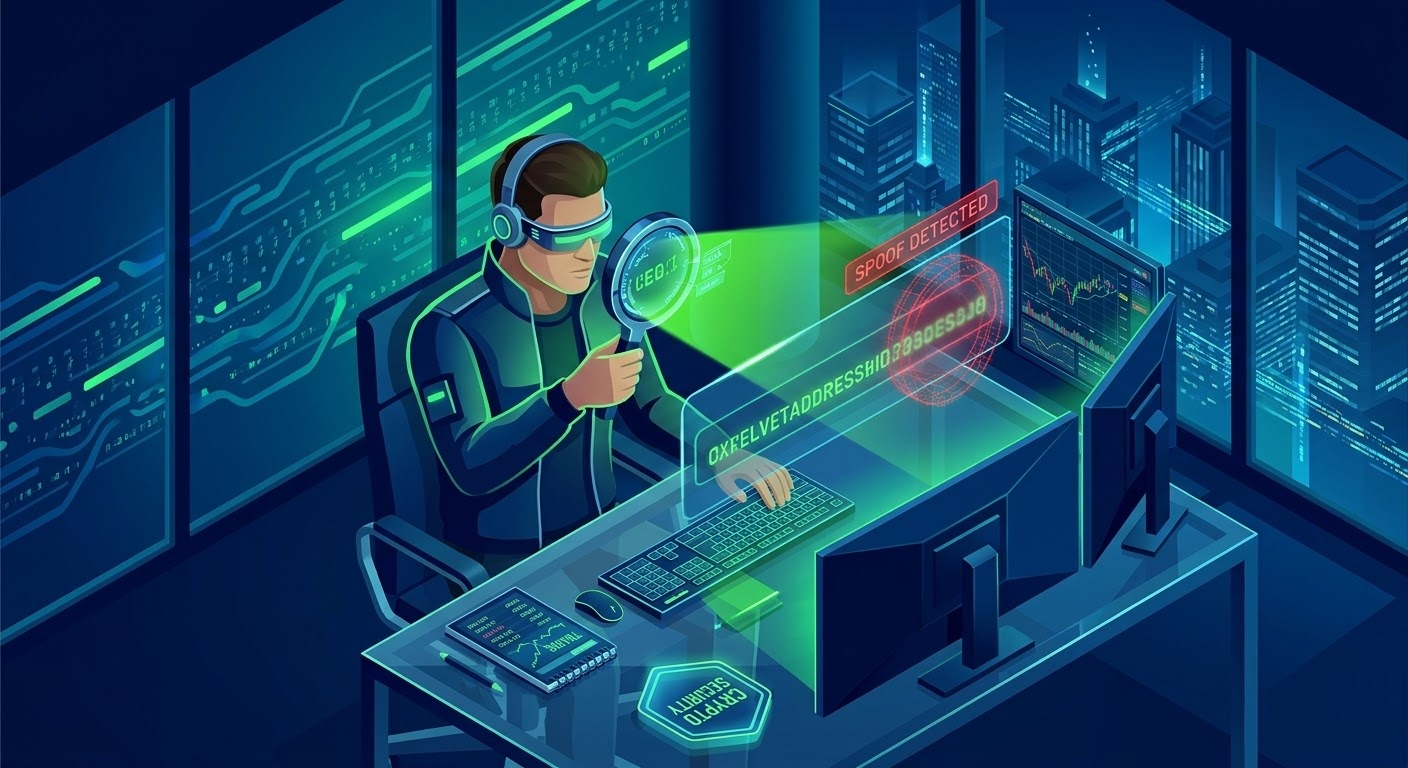
📌️Mantener un historial de transacciones limpio en las cadenas de bloques públicas es fundamental para evitar trampas visuales sutiles. Durante mi trayectoria en el mundo cripto, me encontré con pequeñas transferencias de tokens no solicitadas y direcciones de billeteras falsificadas diseñadas para imitar las de mis contactos reales. Los estafadores usan estas tácticas de dusting y envenenamiento de direcciones con la esperanza de que copie por accidente una dirección falsa de mi registro de transacciones recientes. Para eliminar por completo este error humano, establecí una rutina estricta de verificación para cada transferencia.🚀
📌️Hoy, nunca copio las direcciones de destino directamente desde mi explorador de blockchain ni desde el historial de transacciones de mi billetera. En su lugar, me fío exclusivamente de mi libreta de direcciones verificada y de los contactos incluidos en la lista blanca para las transferencias recurrentes. Cada vez que envío fondos, verifico toda la cadena alfanumérica carácter por carácter, en vez de comprobar solo los primeros y los últimos dígitos. Ignorar los tokens misteriosos no solicitados y comprobar dos veces cada destino mantiene mis fondos completamente a salvo de engaños visuales.🚀
#CryptoSafety #AddressPoisoning #Web3Security #AssetProtection #MyJourney $XAU $BTC $BNB
💥Esto no es asesoramiento financiero
{future}(XAUUSDT)
Mi hoja de ruta para la seguridad cripto (Parte 9): Cómo me protejo del envenenamiento de direcciones y los ataques de dusting 📌️📌️
📌️Mantener un historial de transacciones limpio en las cadenas de bloques públicas es fundamental para evitar trampas visuales sutiles. Durante mi trayectoria en el mundo cripto, me encontré con pequeñas transferencias de tokens no solicitadas y direcciones de billeteras falsificadas diseñadas para imitar las de mis contactos reales. Los estafadores usan estas tácticas de dusting y envenenamiento de direcciones con la esperanza de que copie por accidente una dirección falsa de mi registro de transacciones recientes. Para eliminar por completo este error humano, establecí una rutina estricta de verificación para cada transferencia.🚀
📌️Hoy, nunca copio las direcciones de destino directamente desde mi explorador de blockchain ni desde el historial de transacciones de mi billetera. En su lugar, me fío exclusivamente de mi libreta de direcciones verificada y de los contactos incluidos en la lista blanca para las transferencias recurrentes. Cada vez que envío fondos, verifico toda la cadena alfanumérica carácter por carácter, en vez de comprobar solo los primeros y los últimos dígitos. Ignorar los tokens misteriosos no solicitados y comprobar dos veces cada destino mantiene mis fondos completamente a salvo de engaños visuales.🚀
#CryptoSafety #AddressPoisoning #Web3Security #AssetProtection #MyJourney $XAU $BTC $BNB
💥Esto no es asesoramiento financiero
📌️Mantener un historial de transacciones limpio en las cadenas de bloques públicas es fundamental para evitar trampas visuales sutiles. Durante mi trayectoria en el mundo cripto, me encontré con pequeñas transferencias de tokens no solicitadas y direcciones de billeteras falsificadas diseñadas para imitar las de mis contactos reales. Los estafadores usan estas tácticas de dusting y envenenamiento de direcciones con la esperanza de que copie por accidente una dirección falsa de mi registro de transacciones recientes. Para eliminar por completo este error humano, establecí una rutina estricta de verificación para cada transferencia.🚀
📌️Hoy, nunca copio las direcciones de destino directamente desde mi explorador de blockchain ni desde el historial de transacciones de mi billetera. En su lugar, me fío exclusivamente de mi libreta de direcciones verificada y de los contactos incluidos en la lista blanca para las transferencias recurrentes. Cada vez que envío fondos, verifico toda la cadena alfanumérica carácter por carácter, en vez de comprobar solo los primeros y los últimos dígitos. Ignorar los tokens misteriosos no solicitados y comprobar dos veces cada destino mantiene mis fondos completamente a salvo de engaños visuales.🚀
#CryptoSafety #AddressPoisoning #Web3Security #AssetProtection #MyJourney $XAU $BTC $BNB
💥Esto no es asesoramiento financiero
User-6279aa89:
Follow me and I’ll follow you back; let’s grow together on Binance Square; New to crypto and want to learn Trade
2
5
258

🚨 ¡PELIGRO CRÍTICO DE ENVENENAMIENTO DE DIRECCIONES QUE AMENAZA TUS $GRAM ACTIVOS! 💣
Los estafadores se aprovechan de la pereza de los traders y utilizan direcciones de billetera casi idénticas para envenenar tu historial de transacciones. Envían pequeñas cantidades de polvo a tu billetera, haciendo coincidir los primeros y últimos caracteres de tu destino real para que, sin darte cuenta, copies su dirección de tu historial reciente. 🔍
No hace falta que se vulnere ni se comprometa ningún contrato cuando los traders se saltan su propia diligencia debida. 🛡️ Copia siempre las direcciones de destino directamente de las billeteras de fuentes primarias y revisa minuciosamente la secuencia de caracteres del medio antes de aprobar las transacciones. 🔒
Nunca intentes devolver ni interactuar con tokens no solicitados de valor cero que aparezcan en tu saldo. 💬 ¿Has revisado dos veces tu libreta de direcciones antes de enviar tu último pedido $GRAM ? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #GRAM #CryptoSecurity #AddressPoisoning #ScamAlert #Crypto
🎯 🛡️
🚨 ¡PELIGRO CRÍTICO DE ENVENENAMIENTO DE DIRECCIONES QUE AMENAZA TUS $GRAM ACTIVOS! 💣
Los estafadores se aprovechan de la pereza de los traders y utilizan direcciones de billetera casi idénticas para envenenar tu historial de transacciones. Envían pequeñas cantidades de polvo a tu billetera, haciendo coincidir los primeros y últimos caracteres de tu destino real para que, sin darte cuenta, copies su dirección de tu historial reciente. 🔍
No hace falta que se vulnere ni se comprometa ningún contrato cuando los traders se saltan su propia diligencia debida. 🛡️ Copia siempre las direcciones de destino directamente de las billeteras de fuentes primarias y revisa minuciosamente la secuencia de caracteres del medio antes de aprobar las transacciones. 🔒
Nunca intentes devolver ni interactuar con tokens no solicitados de valor cero que aparezcan en tu saldo. 💬 ¿Has revisado dos veces tu libreta de direcciones antes de enviar tu último pedido $GRAM ? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #GRAM #CryptoSecurity #AddressPoisoning #ScamAlert #Crypto
🎯 🛡️
Los estafadores se aprovechan de la pereza de los traders y utilizan direcciones de billetera casi idénticas para envenenar tu historial de transacciones. Envían pequeñas cantidades de polvo a tu billetera, haciendo coincidir los primeros y últimos caracteres de tu destino real para que, sin darte cuenta, copies su dirección de tu historial reciente. 🔍
No hace falta que se vulnere ni se comprometa ningún contrato cuando los traders se saltan su propia diligencia debida. 🛡️ Copia siempre las direcciones de destino directamente de las billeteras de fuentes primarias y revisa minuciosamente la secuencia de caracteres del medio antes de aprobar las transacciones. 🔒
Nunca intentes devolver ni interactuar con tokens no solicitados de valor cero que aparezcan en tu saldo. 💬 ¿Has revisado dos veces tu libreta de direcciones antes de enviar tu último pedido $GRAM ? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #GRAM #CryptoSecurity #AddressPoisoning #ScamAlert #Crypto
🎯 🛡️
38
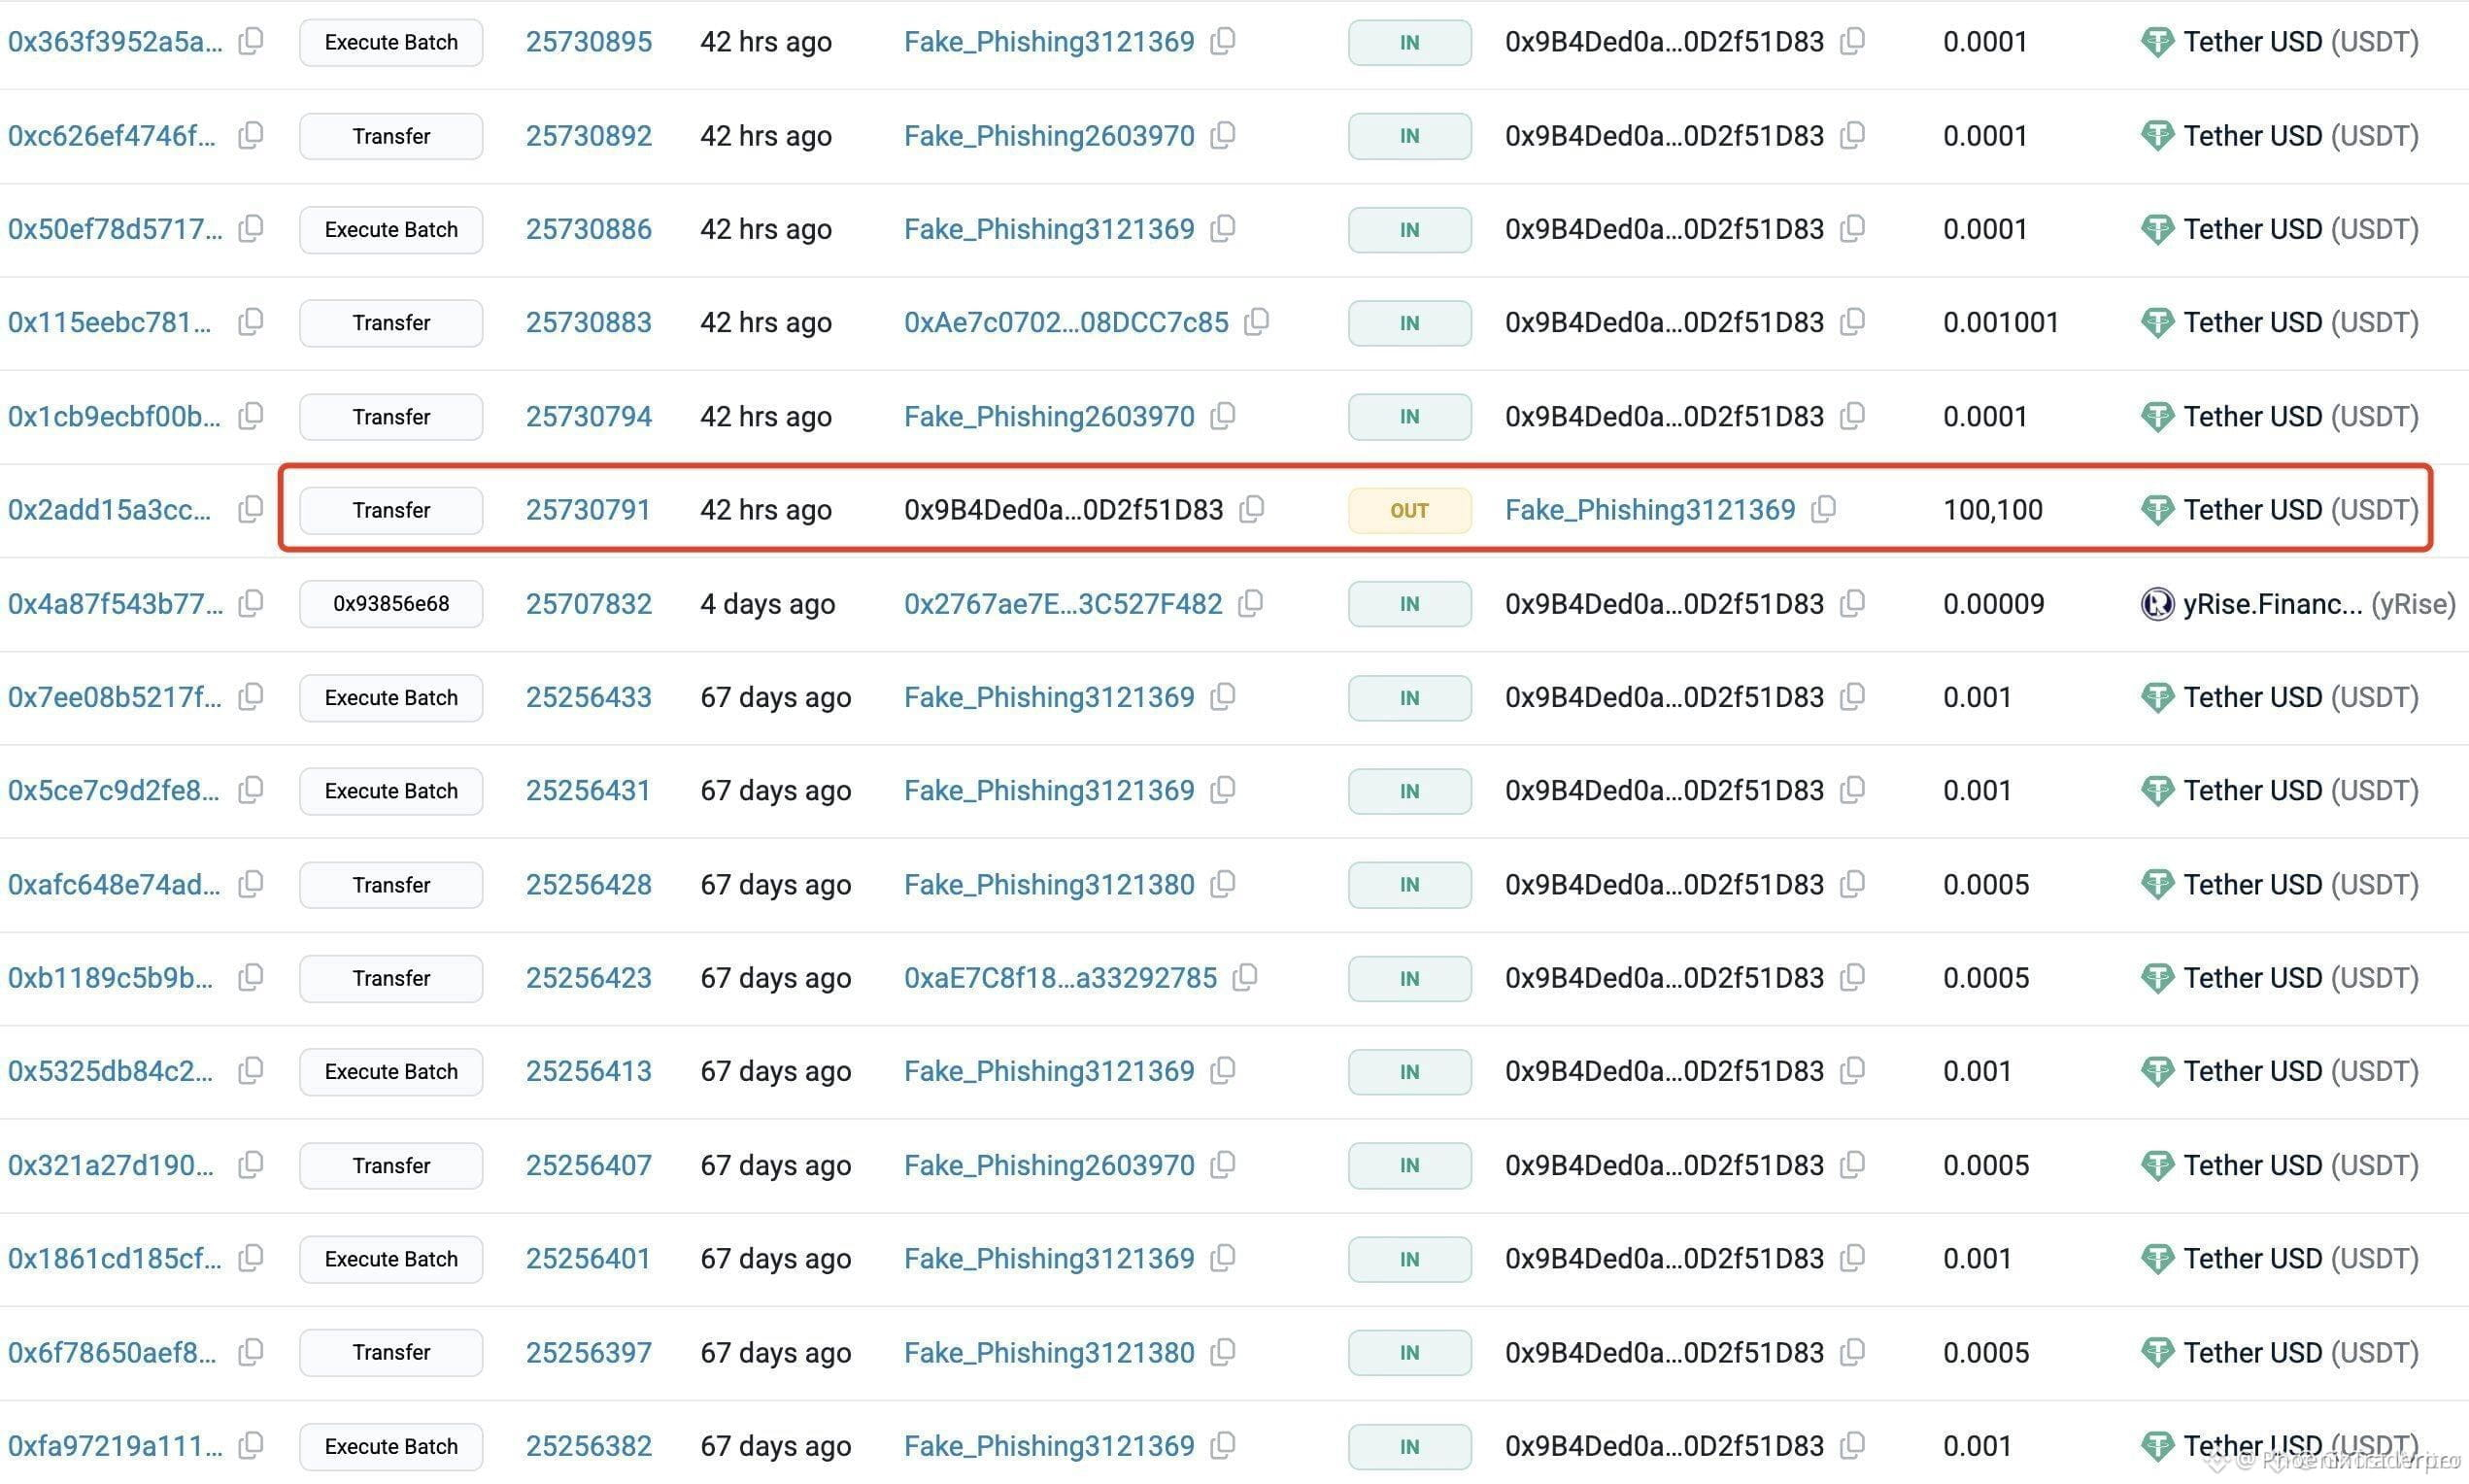
🚨 ¡100.000 USDT DESAPARECEN EN UNA TRAMPA DE “ENVENENAMIENTO DE DIRECCIONES” DE 66 DÍAS! ⚠️
🔍 Este fraude no es ruidoso: es silencioso y paciente. El atacante sembró una dirección falsa en el historial de transacciones de la víctima hace 66 días y luego simplemente esperó el inevitable error de copiar y pegar. Cuando los 100.000 USDT se movieron, ya se habían intercambiado por ETH para evitar cualquier intento de congelación. 💡
La lección es brutal pero simple: nunca confíes en la última transacción de tu historial. Los estafadores están jugando a largo plazo, confiando en la memoria muscular en lugar de la precaución. Verifica siempre la dirección completa — carácter por carácter — antes de confirmar cualquier cosa. 🛡️
💬 ¿Cuál es tu sistema para verificar direcciones antes de una transferencia: doble comprobación manual o una lista blanca guardada? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #USDT #CryptoScam #WalletSecurity #AddressPoisoning #Crypto
🛡️ 🔒
🚨 ¡100.000 USDT DESAPARECEN EN UNA TRAMPA DE “ENVENENAMIENTO DE DIRECCIONES” DE 66 DÍAS! ⚠️
🔍 Este fraude no es ruidoso: es silencioso y paciente. El atacante sembró una dirección falsa en el historial de transacciones de la víctima hace 66 días y luego simplemente esperó el inevitable error de copiar y pegar. Cuando los 100.000 USDT se movieron, ya se habían intercambiado por ETH para evitar cualquier intento de congelación. 💡
La lección es brutal pero simple: nunca confíes en la última transacción de tu historial. Los estafadores están jugando a largo plazo, confiando en la memoria muscular en lugar de la precaución. Verifica siempre la dirección completa — carácter por carácter — antes de confirmar cualquier cosa. 🛡️
💬 ¿Cuál es tu sistema para verificar direcciones antes de una transferencia: doble comprobación manual o una lista blanca guardada? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #USDT #CryptoScam #WalletSecurity #AddressPoisoning #Crypto
🛡️ 🔒
🔍 Este fraude no es ruidoso: es silencioso y paciente. El atacante sembró una dirección falsa en el historial de transacciones de la víctima hace 66 días y luego simplemente esperó el inevitable error de copiar y pegar. Cuando los 100.000 USDT se movieron, ya se habían intercambiado por ETH para evitar cualquier intento de congelación. 💡
La lección es brutal pero simple: nunca confíes en la última transacción de tu historial. Los estafadores están jugando a largo plazo, confiando en la memoria muscular en lugar de la precaución. Verifica siempre la dirección completa — carácter por carácter — antes de confirmar cualquier cosa. 🛡️
💬 ¿Cuál es tu sistema para verificar direcciones antes de una transferencia: doble comprobación manual o una lista blanca guardada? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #USDT #CryptoScam #WalletSecurity #AddressPoisoning #Crypto
🛡️ 🔒
26

🚨 $100K DESAPARECIÓ DE UNA CARTERA — ¡TU HISTORIAL DE TRANSACCIONES SE ACABA DE CONVERTIR EN UNA TRAMPA! ⚠️
🔍 El último informe de Lookonchain revela una realidad dolorosa: un usuario copió una dirección de una cartera envenenada directamente desde su propio historial de transacciones, vio cómo salían $100K de su saldo y nunca los volvió a ver. 📢 Los estafadores envían en silencio pequeñas cantidades a tus carteras desde direcciones que se hacen pasar por las reales — colocando señuelos justo al lado de la verdadera que usas a diario.
💡 Estos “envenenadores” atacan el punto ciego más grande en cripto: la memoria muscular. 🌊 No es que estés a un solo copiado para equivocarte — estás a una sola diferencia de un carácter para perderlo todo. 🩸 Verifica siempre la dirección completa — cada dígito, cada letra — antes de confirmar el envío. No los primeros cinco caracteres. No los últimos cinco. La cadena entera.
💬 ¿Alguna vez atrapaste una dirección falsa en tu historial justo a tiempo? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #CryptoScam #WalletSafety #AddressPoisoning #CryptoSecurity #BTC
🛡️ 🔍
🚨 $100K DESAPARECIÓ DE UNA CARTERA — ¡TU HISTORIAL DE TRANSACCIONES SE ACABA DE CONVERTIR EN UNA TRAMPA! ⚠️
🔍 El último informe de Lookonchain revela una realidad dolorosa: un usuario copió una dirección de una cartera envenenada directamente desde su propio historial de transacciones, vio cómo salían $100K de su saldo y nunca los volvió a ver. 📢 Los estafadores envían en silencio pequeñas cantidades a tus carteras desde direcciones que se hacen pasar por las reales — colocando señuelos justo al lado de la verdadera que usas a diario.
💡 Estos “envenenadores” atacan el punto ciego más grande en cripto: la memoria muscular. 🌊 No es que estés a un solo copiado para equivocarte — estás a una sola diferencia de un carácter para perderlo todo. 🩸 Verifica siempre la dirección completa — cada dígito, cada letra — antes de confirmar el envío. No los primeros cinco caracteres. No los últimos cinco. La cadena entera.
💬 ¿Alguna vez atrapaste una dirección falsa en tu historial justo a tiempo? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #CryptoScam #WalletSafety #AddressPoisoning #CryptoSecurity #BTC
🛡️ 🔍
🔍 El último informe de Lookonchain revela una realidad dolorosa: un usuario copió una dirección de una cartera envenenada directamente desde su propio historial de transacciones, vio cómo salían $100K de su saldo y nunca los volvió a ver. 📢 Los estafadores envían en silencio pequeñas cantidades a tus carteras desde direcciones que se hacen pasar por las reales — colocando señuelos justo al lado de la verdadera que usas a diario.
💡 Estos “envenenadores” atacan el punto ciego más grande en cripto: la memoria muscular. 🌊 No es que estés a un solo copiado para equivocarte — estás a una sola diferencia de un carácter para perderlo todo. 🩸 Verifica siempre la dirección completa — cada dígito, cada letra — antes de confirmar el envío. No los primeros cinco caracteres. No los últimos cinco. La cadena entera.
💬 ¿Alguna vez atrapaste una dirección falsa en tu historial justo a tiempo? 👇
⚠️ No es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #CryptoScam #WalletSafety #AddressPoisoning #CryptoSecurity #BTC
🛡️ 🔍
26
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#USPPIMissMayEaseBTCPressure
43,524 vistas
753 están debatiendo
2
#BitcoinCoreDisclosesTorTrafficVulnerability
17,062 vistas
397 están debatiendo
3
#WhatWillDriveCryptoandStocks’NextRebound?
155,602 vistas
1,617 están debatiendo
4
#BitcoinBreaksBelow200WeekMovingAverage
51,332 vistas
505 están debatiendo
5
#SpaceXTeslaMergerTalksWouldCombine30220BTC
16,796 vistas
275 están debatiendo
6
#Anthropic’s6xIPODemandSignalsPotentialRecordRaise
53,378 vistas
730 están debatiendo
7
#USCryptoETFsLose$1.48BInFiveDays
2,702 vistas
51 están debatiendo
8
#KoreaDigitalAssetBasicActFinalDraftExpectedEarlyJanuary
3,748 vistas
23 están debatiendo
9
#RippleRLUSDMarketCapSurpassesPayPalPYUSD
11,199 vistas
148 están debatiendo
10
#JaneStreetNearlyOctuplesFidelityBitcoinETFHoldings
24,239 vistas
260 están debatiendo