

#rayls
rayls
43,799 views
124 Discussing
Hot
Latest
Article
Rayls 的对比表说 Besu 支持隐私,我去它的代码里数了一遍Rayls 官网的供应商对比表里有九行,我挑了「隐私」这一行。原因很简单:隐私很重要并且 Besu 是开源的,它的文档和代码我都能查。
对比表里,Rayls 在「隔离式隐私」和「密码学隐私」两行都打勾,Besu 只在前一行打勾。我打算去对方自己的文档核实,所以我去查了 Besu 的文档,然后把它的代码拉下来数了一遍。
结论不是「Besu 不行」。真正的差别是:这两家把隐私放在了不同的层,而 Besu 挪走的时间比很多人以为的要早。
Besu 那边:从文档到代码
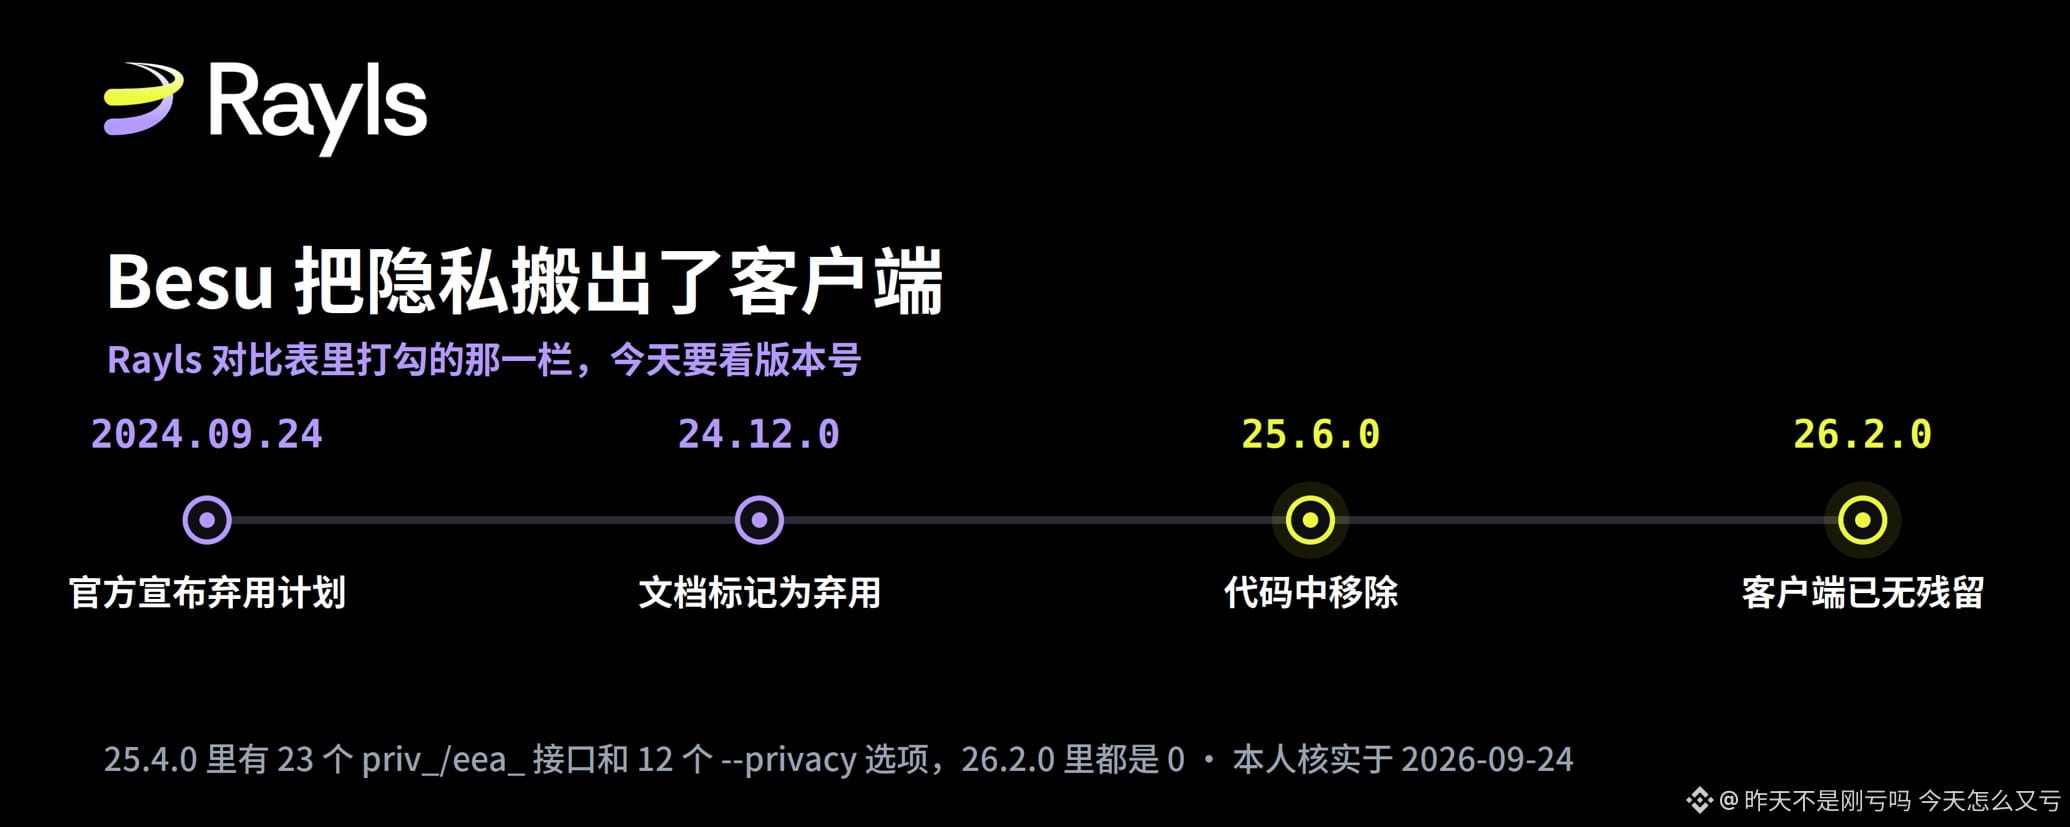
Besu 官方文档里,隐私相关的页面顶部现在都挂着同一条横幅:基于 Tessera 的隐私功能自 24.12.0 版本起弃用。
真正的移除发生在 25.6.0。这个版本的发行说明把它列为破坏性变更,条目是移除 Tessera 隐私功能,编号 #8369,同一批还移除了链上权限管理。
我自己核实的部分是这样做的。先用三个版本号去取同一个文件:25.4.0 里 PrivateTransaction.java 和 Enclave.java 都返回 200,25.6.0 和 26.2.0 都返回 404。再看接口:25.4.0 的 RpcMethod 枚举里有 23 个 priv_、eea_、privx_ 开头的方法,26.2.0 的同一个文件里一个都没有。命令行也一样,25.4.0 有 12 个 --privacy 开头的启动参数,26.2.0 的 BesuCommand.java 里连 privacy 这个词都搜不到。规模上,25.4.0 里与隐私和 enclave 相关的非测试 Java 文件有 153 个,合计 17,875 行。
Besu 为什么要这么做
这一段必须写,否则就成了挑刺。
Besu 维护者在 2024 年 9 月 24 日的公告里给了理由:代码库变成了一把臃肿的瑞士军刀,Tessera 这类功能在它本来要解决的场景里性能不够,而应用层已经有成熟和新兴的方案。公告里还提到,一个面向 EVM 的可编程隐私开源项目即将提交给 LF Decentralized Trust 实验室。
那个项目就是 Paladin,现在已经从实验室升为 LF Decentralized Trust 的正式项目,Apache 2.0 许可,用零知识证明或发行方预验证两种方式实现隐私代币,跑在任何 EVM 链之上。
所以准确的说法是:Besu 没有放弃隐私,它把隐私从客户端移到了应用层。
两种放法,各自的价钱
Rayls 的做法是把隐私放进协议:Enygma 用 AES-256 加密交易内容、用 Pedersen 承诺记录余额、用 Groth16 证明这笔账是对的,走的是普通交易路径。
这条路的价钱可以量出来。上一篇我实测过证明生成,单核环境下 6 人匿名集每笔 1.96 秒。今天我又量了另一件事:证明本身只有 164 字节,而且 2 人档和 6 人档一样大,因为 Groth16 的证明是定长的。但随证明一起公开的数据不是定长的:2 人档 588 字节,6 人档 1,612 字节。
这个数字顺带纠正了一个常见说法。离开私有环境的不只是「一个证明」,而是加密载荷、证明和必要的公开数据,内容保持隐藏,同时系统仍然能验证和结算。
顺便说一下对比表另一行的事。Rayls 在「隔离式隐私」上打勾,靠的是部署结构:每家机构的 Sovereign 账本装在自己的边界内,官网的说法是私有数据不离开该实例,只有完成一笔交易所必需的最小载荷才会发往外部网络。所以这两行对 Rayls 来说是两层东西,机构之间靠部署隔离,跨机构结算靠密码学。这一点我只看了官网和文档,没有实际部署过。
许可这边也要摆出来。Rayls 的开放栈是 Apache 2.0,但 Enygma 和 Axyl 两个模块是 BUSL 1.1,测试免费、生产需授权,每个版本发布四年后自动转为 Apache 2.0。Paladin 则是 Apache 2.0。
这对一家机构意味着什么
如果一家机构的私有网络跑在 Besu 上,并且用了 priv_ 或 eea_ 接口,那么升到 25.6.0 这一步不是升级,是迁移。23 个接口和 12 个启动参数同时消失,隐私逻辑要搬到应用层重写;不搬就只能停在 25.4 系列,之后所有性能改进和安全修复都与你无关。
如果选 Rayls,隐私和账本属于同一套东西,版本、审计和支持是一条线,不用自己拼。代价是每笔机密交易都要先算证明,匿名集越大公开的数据越多,以及 Enygma 那部分要按 BUSL 授权。
那个「越多」有多多,可以估一下,下面是我算的。一笔 6 人档的机密转账,证明加公开数据合计约 1,776 字节。按英国 CHAPS 2025 年日均 210,483 笔的规模去套,一天约 374 MB,一年约 136 GB。对机构存储来说这不算什么,但它是随笔数线性增长的固定开销,而且匿名集是可调的:降到 2 人档,每笔只有 752 字节。这里假设每笔交易只产生一个证明,没有算存入、提取和 DvP 那几类电路。
从这一行里能抽出来的通用问题只有三个字:在哪层。问供应商隐私功能住在哪一层、由谁维护、它的生命周期和账本是不是绑在一起。Besu 这两年的变化说明,答案会变,而且变起来是破坏性的。
我确认了什么,我推断了什么
确认的部分:文件在不同版本里的存在与否、接口和启动参数的数量、官方公告和发行说明的内容、证明与公开数据的字节数、上一篇的证明耗时。这些都能照着截图里的命令重跑。
推断的部分:升级会中断现有隐私业务,这是从接口消失推出来的,我没有真的把一个 25.4 的私有网络升到 25.6 去试。Paladin 能不能接住某一家机构的具体场景,我也没有评估。
范围上,我只看了转账电路和隐私这一行。Besu 的用户完全可以自己维护分支或写插件,这是它的许可允许的。对比表的其他八行我没有碰。
我的看法
对比表是一张静态的图,而开源项目的能力是会移动的。这一行两年内从「客户端内置」变成了「应用层自理」,表格却只能显示一个勾。
所以我更愿意把这类表当成检查清单的起点:每一行都去对方的仓库里看一眼当前版本。这次花的时间不到一小时,命令都在截图里。下次 Rayls 更新这张表时,值得看的是它是否给 Besu 那一栏加上版本说明。
参考来源:Rayls 官网 Sovereign 产品页与供应商对比表;Besu 官方文档隐私章节的弃用横幅;Besu 25.6.0 发行说明,条目 #8369;LF Decentralized Trust 2024 年 9 月 24 日公告《Sunsetting Tessera and Simplifying Besu》与 Paladin 项目公告;hyperledger/besu 仓库 25.4.0、25.6.0、26.2.0 三个标签(2026 年 9 月 24 日读取);raylsnetwork/rayls-sovereign-gnark-api 提交 67c4c26(本机实测)。
#Rayls $RLS
Rayls 的对比表说 Besu 支持隐私,我去它的代码里数了一遍
Rayls 官网的供应商对比表里有九行,我挑了「隐私」这一行。原因很简单:隐私很重要并且 Besu 是开源的,它的文档和代码我都能查。
对比表里,Rayls 在「隔离式隐私」和「密码学隐私」两行都打勾,Besu 只在前一行打勾。我打算去对方自己的文档核实,所以我去查了 Besu 的文档,然后把它的代码拉下来数了一遍。
结论不是「Besu 不行」。真正的差别是:这两家把隐私放在了不同的层,而 Besu 挪走的时间比很多人以为的要早。
Besu 那边:从文档到代码
Besu 官方文档里,隐私相关的页面顶部现在都挂着同一条横幅:基于 Tessera 的隐私功能自 24.12.0 版本起弃用。
真正的移除发生在 25.6.0。这个版本的发行说明把它列为破坏性变更,条目是移除 Tessera 隐私功能,编号 #8369,同一批还移除了链上权限管理。
我自己核实的部分是这样做的。先用三个版本号去取同一个文件:25.4.0 里 PrivateTransaction.java 和 Enclave.java 都返回 200,25.6.0 和 26.2.0 都返回 404。再看接口:25.4.0 的 RpcMethod 枚举里有 23 个 priv_、eea_、privx_ 开头的方法,26.2.0 的同一个文件里一个都没有。命令行也一样,25.4.0 有 12 个 --privacy 开头的启动参数,26.2.0 的 BesuCommand.java 里连 privacy 这个词都搜不到。规模上,25.4.0 里与隐私和 enclave 相关的非测试 Java 文件有 153 个,合计 17,875 行。
Besu 为什么要这么做
这一段必须写,否则就成了挑刺。
Besu 维护者在 2024 年 9 月 24 日的公告里给了理由:代码库变成了一把臃肿的瑞士军刀,Tessera 这类功能在它本来要解决的场景里性能不够,而应用层已经有成熟和新兴的方案。公告里还提到,一个面向 EVM 的可编程隐私开源项目即将提交给 LF Decentralized Trust 实验室。
那个项目就是 Paladin,现在已经从实验室升为 LF Decentralized Trust 的正式项目,Apache 2.0 许可,用零知识证明或发行方预验证两种方式实现隐私代币,跑在任何 EVM 链之上。
所以准确的说法是:Besu 没有放弃隐私,它把隐私从客户端移到了应用层。
两种放法,各自的价钱
Rayls 的做法是把隐私放进协议:Enygma 用 AES-256 加密交易内容、用 Pedersen 承诺记录余额、用 Groth16 证明这笔账是对的,走的是普通交易路径。
这条路的价钱可以量出来。上一篇我实测过证明生成,单核环境下 6 人匿名集每笔 1.96 秒。今天我又量了另一件事:证明本身只有 164 字节,而且 2 人档和 6 人档一样大,因为 Groth16 的证明是定长的。但随证明一起公开的数据不是定长的:2 人档 588 字节,6 人档 1,612 字节。
这个数字顺带纠正了一个常见说法。离开私有环境的不只是「一个证明」,而是加密载荷、证明和必要的公开数据,内容保持隐藏,同时系统仍然能验证和结算。
顺便说一下对比表另一行的事。Rayls 在「隔离式隐私」上打勾,靠的是部署结构:每家机构的 Sovereign 账本装在自己的边界内,官网的说法是私有数据不离开该实例,只有完成一笔交易所必需的最小载荷才会发往外部网络。所以这两行对 Rayls 来说是两层东西,机构之间靠部署隔离,跨机构结算靠密码学。这一点我只看了官网和文档,没有实际部署过。
许可这边也要摆出来。Rayls 的开放栈是 Apache 2.0,但 Enygma 和 Axyl 两个模块是 BUSL 1.1,测试免费、生产需授权,每个版本发布四年后自动转为 Apache 2.0。Paladin 则是 Apache 2.0。
这对一家机构意味着什么
如果一家机构的私有网络跑在 Besu 上,并且用了 priv_ 或 eea_ 接口,那么升到 25.6.0 这一步不是升级,是迁移。23 个接口和 12 个启动参数同时消失,隐私逻辑要搬到应用层重写;不搬就只能停在 25.4 系列,之后所有性能改进和安全修复都与你无关。
如果选 Rayls,隐私和账本属于同一套东西,版本、审计和支持是一条线,不用自己拼。代价是每笔机密交易都要先算证明,匿名集越大公开的数据越多,以及 Enygma 那部分要按 BUSL 授权。
那个「越多」有多多,可以估一下,下面是我算的。一笔 6 人档的机密转账,证明加公开数据合计约 1,776 字节。按英国 CHAPS 2025 年日均 210,483 笔的规模去套,一天约 374 MB,一年约 136 GB。对机构存储来说这不算什么,但它是随笔数线性增长的固定开销,而且匿名集是可调的:降到 2 人档,每笔只有 752 字节。这里假设每笔交易只产生一个证明,没有算存入、提取和 DvP 那几类电路。
从这一行里能抽出来的通用问题只有三个字:在哪层。问供应商隐私功能住在哪一层、由谁维护、它的生命周期和账本是不是绑在一起。Besu 这两年的变化说明,答案会变,而且变起来是破坏性的。
我确认了什么,我推断了什么
确认的部分:文件在不同版本里的存在与否、接口和启动参数的数量、官方公告和发行说明的内容、证明与公开数据的字节数、上一篇的证明耗时。这些都能照着截图里的命令重跑。
推断的部分:升级会中断现有隐私业务,这是从接口消失推出来的,我没有真的把一个 25.4 的私有网络升到 25.6 去试。Paladin 能不能接住某一家机构的具体场景,我也没有评估。
范围上,我只看了转账电路和隐私这一行。Besu 的用户完全可以自己维护分支或写插件,这是它的许可允许的。对比表的其他八行我没有碰。
我的看法
对比表是一张静态的图,而开源项目的能力是会移动的。这一行两年内从「客户端内置」变成了「应用层自理」,表格却只能显示一个勾。
所以我更愿意把这类表当成检查清单的起点:每一行都去对方的仓库里看一眼当前版本。这次花的时间不到一小时,命令都在截图里。下次 Rayls 更新这张表时,值得看的是它是否给 Besu 那一栏加上版本说明。
参考来源:Rayls 官网 Sovereign 产品页与供应商对比表;Besu 官方文档隐私章节的弃用横幅;Besu 25.6.0 发行说明,条目 #8369;LF Decentralized Trust 2024 年 9 月 24 日公告《Sunsetting Tessera and Simplifying Besu》与 Paladin 项目公告;hyperledger/besu 仓库 25.4.0、25.6.0、26.2.0 三个标签(2026 年 9 月 24 日读取);raylsnetwork/rayls-sovereign-gnark-api 提交 67c4c26(本机实测)。
#Rayls $RLS
185
Article
Rayls 说隐私有代价,我把它的证明代码跑了一遍9 月 19 日 Rayls 发了一篇《Privacy has a price》,标题里写着 honest math,可整篇只给了一个数字区间:一个证明要几百毫秒到几秒。我连着几周都在写 Rayls 的隐私架构,这次给大家分享下新内容,我把它公开的证明代码拉下来,实际跑了几十次,给大家分享一下这份有趣的结论!
先说博客讲了什么。它的核心论点可以压缩成两句话。第一句是成本在哪:机密交易比透明交易贵,贵在生成零知识证明,验证反而便宜,一个基础机密转账的证明在普通商用硬件上要几百毫秒到几秒。第二句是该问什么:机构不该只问 TPS,而该问在自己需要的隐私和审计水平下、面对真实业务负载时吞吐量是多少,博客认为银行间结算的量不大,完全在机密结算系统的能力范围之内。
这篇文章做的事很简单,就是把博客自己提出的这个问题,拿去问 Enygma 公开的代码。下文凡是写「博客说」的,是原文的主张;写「我测到」「我算的」,是我自己的结果和推算,请分开看。
我怎么测的
零知识证明可以理解成一张数学凭证:付款方不公开余额和金额,也能向网络证明这笔账是对的。Enygma 用的证明系统叫 Groth16,生成证明的服务代码开源在 GitHub 的 rayls-sovereign-gnark-api 仓库,README 对它的定位是 Privacy Ledger 和 Private Network Hub 背后使用的证明接口。
我测的是 main 分支在 2026 年 9 月 22 日的最新提交 67c4c26。电路和证明代码一行没改。我只另写了几个测试文件,用来调用仓库自己的证明函数,喂进去的交易数据也取自仓库自带的测试集,k=2 和 k=6 各一组。
这里的 k 是匿名集大小。从电路代码看,一笔转账会给 k 个参与方各生成一个金额承诺,发送方藏在其中,旁人看不出是谁付给了谁。k 越大藏得越深,电路也越大。仓库自带的压力测试脚本用的就是 k=6。
密钥是我在本机用同样的 groth16.Setup 生成的。这不影响耗时,因为证明时间取决于电路结构,与密钥的具体数值无关。仓库 README 也写明,仓库里那套密钥本身就是单方 Setup 生成的开发测试产物,并非多方可信设置仪式的结果,生产部署需要另做仪式,这和博客说 Groth16 需要可信设置是一致的。
测试环境是一台单核 Linux 虚拟机,Intel Xeon 2.1GHz,3GB 内存。每档连续生成 20 个证明,整套测试隔几分钟后又完整跑了第二轮。
测出来的数
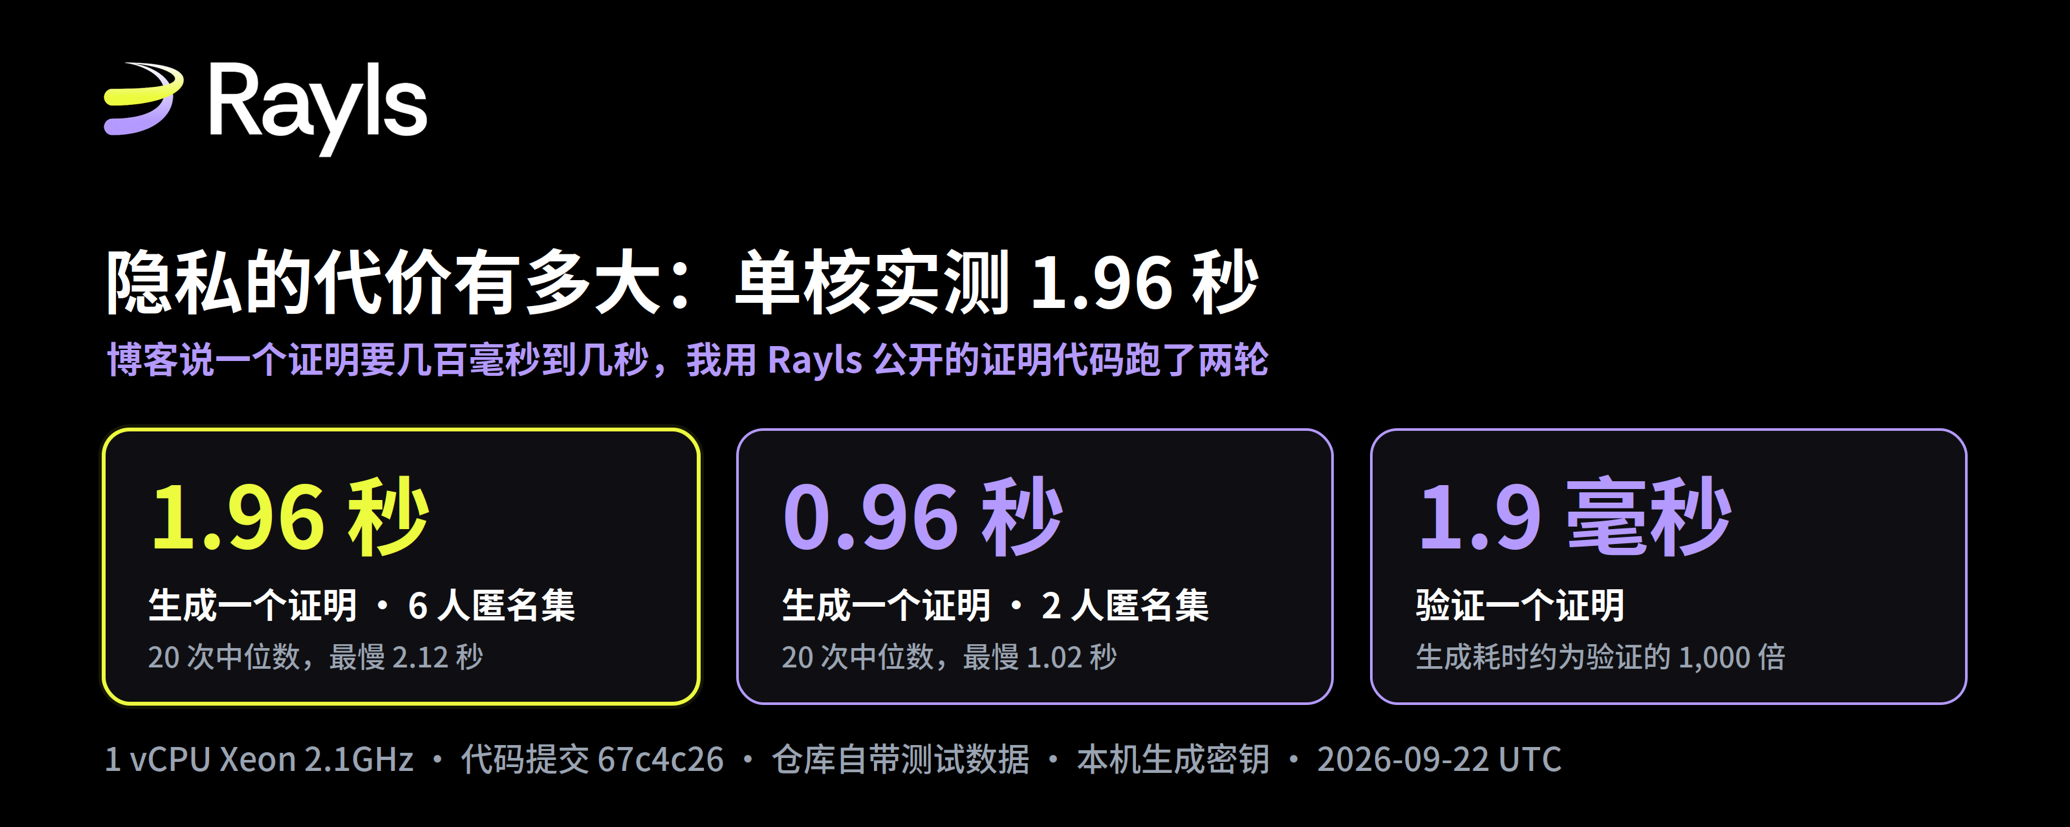
第二轮的结果:k=6 的证明,20 次中位数 1.96 秒,最快 1.94 秒,最慢 2.12 秒;k=2 的中位数是 0.96 秒。第一轮分别是 1.97 秒和 0.96 秒,两轮相差不到 1%。验证一个证明只要 1.9 毫秒。
这组数字落在博客给的区间里。更值得看的是生成和验证的比例,1.96 秒对 1.9 毫秒,大约 1,000 比 1。博客说时间主要花在生成上、验证很便宜,这个比例把「主要」两个字变成了一个具体的倍数。
我还做了一个反向检查。测试集里附带两组故意改错的数据:k=2 那组把一个转账金额从 0 改成了 10,k=6 那组篡改了一个哈希值。两组都在证明阶段被拒绝,分别报第 517 条和第 1085 条约束不满足,生成不出证明。这当然不能说明电路没有漏洞,只说明这两种明显的篡改会被挡住。
两个博客里没有的细节
第一个细节在电路规模上。每多一个参与方,约束数固定增加 8,112 个,从 k=2 的 37,140 个一路涨到 k=6 的 69,588 个,是一条直线。但证明系统给电路分配计算空间时按 2 的幂次取整,k=2 到 k=5 都装在 65,536 以内,k=6 超出 4,052 个,计算规模直接翻到 131,072。
证据在证明密钥的文件大小上。k=2 到 k=5,每档密钥稳定增加 918,382 字节,到 k=6 一下子增加了 3,015,534 字节,是前面每档的三倍多。耗时的方向也对得上:约束从 k=2 到 k=6 多了 87%,证明时间多了 104%。跨过边界这一步单独多花了多少时间,要等有 k=3 到 k=5 的交易数据才能拆开,仓库目前只提供了 k=2 和 k=6 两档,所以现在能确认的是方向一致。如果生产环境用的就是 k=6,那它正好坐在这道边界的另一侧,从 k=5 换到 k=6 的代价会比前面几档之间大,这是我的推断,不是博客的说法。
第二个细节是一致性。我从公开源码生成的五档证明密钥,文件大小和仓库记录的官方构建产物精确到字节完全相同,k=6 的验证密钥也一样。密钥内容必然不同,因为每次 Setup 都会重新随机生成,但大小完全一致,说明公开源码编译出的电路结构和官方构建是同一套。上一篇写 Axyl 审计时我提过,公开仓库和审计时的私有版本之间有一段追溯不了的历史。这次在证明服务这边,至少源码和官方构建这一段对上了;官方构建和生产部署是否一致,公开材料还回答不了。
把博客的问题代进真实负载
先接上上一篇。那篇我拆过 15,000+ TPS 几个数字的出处,它们描述的是 Axyl 共识层。这次测的是另一层,也就是每笔机密交易在发送方那里要先花掉的证明时间。两层的数字不能相加,也不能互相替代。
博客举的量级是:大型代理行关系每天几千笔,一个央行级的代币化实时全额结算服务每天几万笔大额转账。我换成两个现成系统的公开数据。美联储 Fedwire 资金服务 2025 年日均 869,187 笔,英国 CHAPS 2025 全年日均 210,483 笔,分别是博客举例的几十倍和几倍。
下面是我算的,不是博客的说法。按单核实测的 1.96 秒一个 k=6 证明,一个核一天最多生成约 44,000 个。把 Fedwire 2025 年的日均笔数全部换成 k=6 证明,需要约 473 个核小时,相当于 20 个核全天不停;CHAPS 需要约 115 个核小时,不到 5 个核。英格兰银行 2021 年的介绍材料记载,CHAPS 单日笔数纪录是 2018 年 3 月 29 日的 320,034 笔,约为当年日均的 1.7 倍,按这个峰值算也只要约 174 个核小时。
这个推算的口径要说清楚。它按每个证明占用一个核来折算,证明之间彼此独立,可以分到不同的核上同时生成。它算的是转账证明本身,存入、提取和 DvP 属于另外的电路,网络传输和上链结算也不在其中。另外,博客说证明由发送方生成,也就是负载天然分散在各家机构自己的节点上,并不集中在一台机器上。
所以我的结论是:博客说银行间结算量在机密结算系统的能力范围内,这个判断在真实量级下依然成立。它自己举的量比现实系统小,把真实数字代进去结论照样站得住,这反而比原文的举例更有说服力。零售支付那一段,博客自己承认那是真正的瓶颈,这次的数字不改变那个判断。
这组数字该怎么用
这次的数字全部来自单核,可以当作一个偏保守的参考。原因在代码里:gnark 生成证明时,最重的多标量乘法会按机器的 CPU 核数拆成多个任务同时计算(backend/groth16/bn254/prove.go 里直接读取 runtime.NumCPU())。机构服务器通常是多核,同一个证明会被分给更多核一起算,耗时会低于这里的单核结果,具体能快多少取决于核数和单核性能。
本文的测量范围是转账电路的证明生成本身。完整的 HTTP 服务链路里还有 JSON 解析和网络开销,存入、提取和 DvP 则是另外几类电路。密钥大小一致说明电路结构相同,但不代表密钥内容相同,这一点前面已经解释过。
我的看法
博客的标题是 honest math,正文给出的数字却只有一个区间。这次跑下来,区间是对的,银行间结算那部分的结论也站得住。
我更想看到的是下一步。Axyl 的基准页写明了四节点委员会和 512 字节交易这样的条件,Enygma 的证明性能也值得同样的待遇:下次公布数字时写明 k 值和硬件配置,机构就能像我这样自己复现。这正是博客最后说的那种经得起生产检验的性能声明。复现不难,截图里的命令就是完整步骤。
参考来源:Rayls 官方博客《Privacy has a price: the honest math behind confidential settlement at scale》(2026 年 9 月 19 日);GitHub raylsnetwork/rayls-sovereign-gnark-api,提交 67c4c26(2026 年 9 月 22 日读取并实测);美联储 Fedwire Funds Service 年度统计(2026 年 1 月 26 日更新);英格兰银行 Payment and settlement statistics 与《A brief introduction to RTGS and CHAPS》(2021 年版)。
#Rayls $RLS
Rayls 说隐私有代价,我把它的证明代码跑了一遍
9 月 19 日 Rayls 发了一篇《Privacy has a price》,标题里写着 honest math,可整篇只给了一个数字区间:一个证明要几百毫秒到几秒。我连着几周都在写 Rayls 的隐私架构,这次给大家分享下新内容,我把它公开的证明代码拉下来,实际跑了几十次,给大家分享一下这份有趣的结论!
先说博客讲了什么。它的核心论点可以压缩成两句话。第一句是成本在哪:机密交易比透明交易贵,贵在生成零知识证明,验证反而便宜,一个基础机密转账的证明在普通商用硬件上要几百毫秒到几秒。第二句是该问什么:机构不该只问 TPS,而该问在自己需要的隐私和审计水平下、面对真实业务负载时吞吐量是多少,博客认为银行间结算的量不大,完全在机密结算系统的能力范围之内。
这篇文章做的事很简单,就是把博客自己提出的这个问题,拿去问 Enygma 公开的代码。下文凡是写「博客说」的,是原文的主张;写「我测到」「我算的」,是我自己的结果和推算,请分开看。
我怎么测的
零知识证明可以理解成一张数学凭证:付款方不公开余额和金额,也能向网络证明这笔账是对的。Enygma 用的证明系统叫 Groth16,生成证明的服务代码开源在 GitHub 的 rayls-sovereign-gnark-api 仓库,README 对它的定位是 Privacy Ledger 和 Private Network Hub 背后使用的证明接口。
我测的是 main 分支在 2026 年 9 月 22 日的最新提交 67c4c26。电路和证明代码一行没改。我只另写了几个测试文件,用来调用仓库自己的证明函数,喂进去的交易数据也取自仓库自带的测试集,k=2 和 k=6 各一组。
这里的 k 是匿名集大小。从电路代码看,一笔转账会给 k 个参与方各生成一个金额承诺,发送方藏在其中,旁人看不出是谁付给了谁。k 越大藏得越深,电路也越大。仓库自带的压力测试脚本用的就是 k=6。
密钥是我在本机用同样的 groth16.Setup 生成的。这不影响耗时,因为证明时间取决于电路结构,与密钥的具体数值无关。仓库 README 也写明,仓库里那套密钥本身就是单方 Setup 生成的开发测试产物,并非多方可信设置仪式的结果,生产部署需要另做仪式,这和博客说 Groth16 需要可信设置是一致的。
测试环境是一台单核 Linux 虚拟机,Intel Xeon 2.1GHz,3GB 内存。每档连续生成 20 个证明,整套测试隔几分钟后又完整跑了第二轮。
测出来的数
第二轮的结果:k=6 的证明,20 次中位数 1.96 秒,最快 1.94 秒,最慢 2.12 秒;k=2 的中位数是 0.96 秒。第一轮分别是 1.97 秒和 0.96 秒,两轮相差不到 1%。验证一个证明只要 1.9 毫秒。
这组数字落在博客给的区间里。更值得看的是生成和验证的比例,1.96 秒对 1.9 毫秒,大约 1,000 比 1。博客说时间主要花在生成上、验证很便宜,这个比例把「主要」两个字变成了一个具体的倍数。
我还做了一个反向检查。测试集里附带两组故意改错的数据:k=2 那组把一个转账金额从 0 改成了 10,k=6 那组篡改了一个哈希值。两组都在证明阶段被拒绝,分别报第 517 条和第 1085 条约束不满足,生成不出证明。这当然不能说明电路没有漏洞,只说明这两种明显的篡改会被挡住。
两个博客里没有的细节
第一个细节在电路规模上。每多一个参与方,约束数固定增加 8,112 个,从 k=2 的 37,140 个一路涨到 k=6 的 69,588 个,是一条直线。但证明系统给电路分配计算空间时按 2 的幂次取整,k=2 到 k=5 都装在 65,536 以内,k=6 超出 4,052 个,计算规模直接翻到 131,072。
证据在证明密钥的文件大小上。k=2 到 k=5,每档密钥稳定增加 918,382 字节,到 k=6 一下子增加了 3,015,534 字节,是前面每档的三倍多。耗时的方向也对得上:约束从 k=2 到 k=6 多了 87%,证明时间多了 104%。跨过边界这一步单独多花了多少时间,要等有 k=3 到 k=5 的交易数据才能拆开,仓库目前只提供了 k=2 和 k=6 两档,所以现在能确认的是方向一致。如果生产环境用的就是 k=6,那它正好坐在这道边界的另一侧,从 k=5 换到 k=6 的代价会比前面几档之间大,这是我的推断,不是博客的说法。
第二个细节是一致性。我从公开源码生成的五档证明密钥,文件大小和仓库记录的官方构建产物精确到字节完全相同,k=6 的验证密钥也一样。密钥内容必然不同,因为每次 Setup 都会重新随机生成,但大小完全一致,说明公开源码编译出的电路结构和官方构建是同一套。上一篇写 Axyl 审计时我提过,公开仓库和审计时的私有版本之间有一段追溯不了的历史。这次在证明服务这边,至少源码和官方构建这一段对上了;官方构建和生产部署是否一致,公开材料还回答不了。
把博客的问题代进真实负载
先接上上一篇。那篇我拆过 15,000+ TPS 几个数字的出处,它们描述的是 Axyl 共识层。这次测的是另一层,也就是每笔机密交易在发送方那里要先花掉的证明时间。两层的数字不能相加,也不能互相替代。
博客举的量级是:大型代理行关系每天几千笔,一个央行级的代币化实时全额结算服务每天几万笔大额转账。我换成两个现成系统的公开数据。美联储 Fedwire 资金服务 2025 年日均 869,187 笔,英国 CHAPS 2025 全年日均 210,483 笔,分别是博客举例的几十倍和几倍。
下面是我算的,不是博客的说法。按单核实测的 1.96 秒一个 k=6 证明,一个核一天最多生成约 44,000 个。把 Fedwire 2025 年的日均笔数全部换成 k=6 证明,需要约 473 个核小时,相当于 20 个核全天不停;CHAPS 需要约 115 个核小时,不到 5 个核。英格兰银行 2021 年的介绍材料记载,CHAPS 单日笔数纪录是 2018 年 3 月 29 日的 320,034 笔,约为当年日均的 1.7 倍,按这个峰值算也只要约 174 个核小时。
这个推算的口径要说清楚。它按每个证明占用一个核来折算,证明之间彼此独立,可以分到不同的核上同时生成。它算的是转账证明本身,存入、提取和 DvP 属于另外的电路,网络传输和上链结算也不在其中。另外,博客说证明由发送方生成,也就是负载天然分散在各家机构自己的节点上,并不集中在一台机器上。
所以我的结论是:博客说银行间结算量在机密结算系统的能力范围内,这个判断在真实量级下依然成立。它自己举的量比现实系统小,把真实数字代进去结论照样站得住,这反而比原文的举例更有说服力。零售支付那一段,博客自己承认那是真正的瓶颈,这次的数字不改变那个判断。
这组数字该怎么用
这次的数字全部来自单核,可以当作一个偏保守的参考。原因在代码里:gnark 生成证明时,最重的多标量乘法会按机器的 CPU 核数拆成多个任务同时计算(backend/groth16/bn254/prove.go 里直接读取 runtime.NumCPU())。机构服务器通常是多核,同一个证明会被分给更多核一起算,耗时会低于这里的单核结果,具体能快多少取决于核数和单核性能。
本文的测量范围是转账电路的证明生成本身。完整的 HTTP 服务链路里还有 JSON 解析和网络开销,存入、提取和 DvP 则是另外几类电路。密钥大小一致说明电路结构相同,但不代表密钥内容相同,这一点前面已经解释过。
我的看法
博客的标题是 honest math,正文给出的数字却只有一个区间。这次跑下来,区间是对的,银行间结算那部分的结论也站得住。
我更想看到的是下一步。Axyl 的基准页写明了四节点委员会和 512 字节交易这样的条件,Enygma 的证明性能也值得同样的待遇:下次公布数字时写明 k 值和硬件配置,机构就能像我这样自己复现。这正是博客最后说的那种经得起生产检验的性能声明。复现不难,截图里的命令就是完整步骤。
参考来源:Rayls 官方博客《Privacy has a price: the honest math behind confidential settlement at scale》(2026 年 9 月 19 日);GitHub raylsnetwork/rayls-sovereign-gnark-api,提交 67c4c26(2026 年 9 月 22 日读取并实测);美联储 Fedwire Funds Service 年度统计(2026 年 1 月 26 日更新);英格兰银行 Payment and settlement statistics 与《A brief introduction to RTGS and CHAPS》(2021 年版)。
#Rayls $RLS
1
197
Article
三份审计报告里有 42 个问题,其中 3 个是严重级我从预承诺阶段就开始质押 RLS,读官方材料算是习惯。Sovereign 这个名字出来之后,讨论大多停在"是不是只是改了个名"。我觉得这问题问反了。名字不重要,重要的是底下换了什么、以及一家机构在做尽调时能拿到多少可以自己核的东西。这篇里的每个数字我都给了确切出处,你可以照着复现一遍。
先说明一件事,因为上周我写过一篇关于可审计性的文章,有读者可能看过。
这篇里绝大部分内容是新的,来自 Axyl 的代码仓库、仓库里的审计目录、以及 Axyl 性能基准那一页文档,这三处我此前都没有碰过。只有讲密钥托管的那一小节是延续上一篇的结论,我会在那里标出来。把新旧分开说,是因为"我这周查到了什么"和"我以前查过什么"应该让读者自己能分辨。
先把时间线摆正
这不是一次改名。
Axyl 是 2026 年 4 月份末尾先在 Rayls 公链主网上线的,Sovereign 迁移到 Axyl 是 2026 年 7 月,发生在公链之后。官方文档写明迁移分阶段进行,期间机构照常运行。底层换完之后才有了新名字。
文档那段 What changed 列了五项,下面挑两项讲,因为这两项改变的是机构的处境,不只是技术栈参数。
变化一:从一个节点变成一个委员会
文档原话:更早的 Rayls Sovereign 账本以单个 Geth 节点、单个验证者的形式运行。Axyl 跑的是跨委员会的拜占庭容错共识,单节点可用性风险不再适用。同一段还写了 EVM 节点从 Geth 换成 Reth,Clique 权威证明换成 Axyl。
我去仓库里核了 Axyl 是什么。一个 Rust 写的协议客户端,单个二进制 rayls-network 同时跑两半:共识层是 Narwhal 与 Bullshark 的实现,走 libp2p 的 QUIC;执行层建在 reth 和 alloy 上,产出标准以太坊 EVM 区块。节点分验证者和观察者,后者通过状态同步跟随链但不进委员会。工具链锁定 Rust 1.91。
对一家银行,这一项的意义不在吞吐量,在运营韧性。 单节点单验证者的账本,一次机器故障就是账本停摆,没有冗余可言,而这恰好是最难向监管方交代的一类设计。换成委员会之后,这个问题从没有答案变成有标准答案,拜占庭容错是风控和监管都熟悉的语言。
代价也具体。仓库 README 给的推荐最低配置是 8 个物理核心、16 GiB 内存、500 GiB 固态盘、10 Gbps 以上带宽,而且这是每个委员会成员的要求,不是一台机器。文档另给了 Sovereign 账本本身的两级部署配置,轻量级 2 vCPU、4 GB、100 GB,企业级 4 核以上、16 GB、500 GB。
还有一处容易漏:私有网络枢纽没有跟着换,文档单独说明它继续运行 Besu 和权威证明,不受 Axyl 迁移影响。机构自己那层现在是拜占庭容错,机构之间那层还是权威证明,两层的信任模型不同,评估时要分开看。
变化二:密钥从传输组件里搬了出来
这一节是延续我上一篇的结论,不是本周的新发现,放在这里是因为 brief 要求举两项变化,而这一项确实是五项之一。
文档那一条写的是密钥管理模块变成 Cryptographic Trust Suite,一个解耦的密钥托管组件,Relayer 不再直接处理或存储密钥。我上一篇在源码里核过这条,relayer 和治理服务两个仓库的 cryptography 目录能对上。
对机构的意义有两点。Relayer 是对外通信、最暴露的组件,旧结构里它同时碰密钥,新结构里它拿不到,传输层被攻破不再等于密钥被攻破。另一点是密钥存储可插拔到机构自己已经在用的 KMS 或硬件安全模块,因而机构现成的审计轨迹就覆盖了 Rayls 的密钥操作,不需要为此新建一套审计面。
本周真正的新材料:审计目录
Axyl 仓库里有个 audits/ 目录,里面有一份 README 和三份 PDF。我把那份 README 读完了,内容比"做过第三方审计"这句话具体得多。
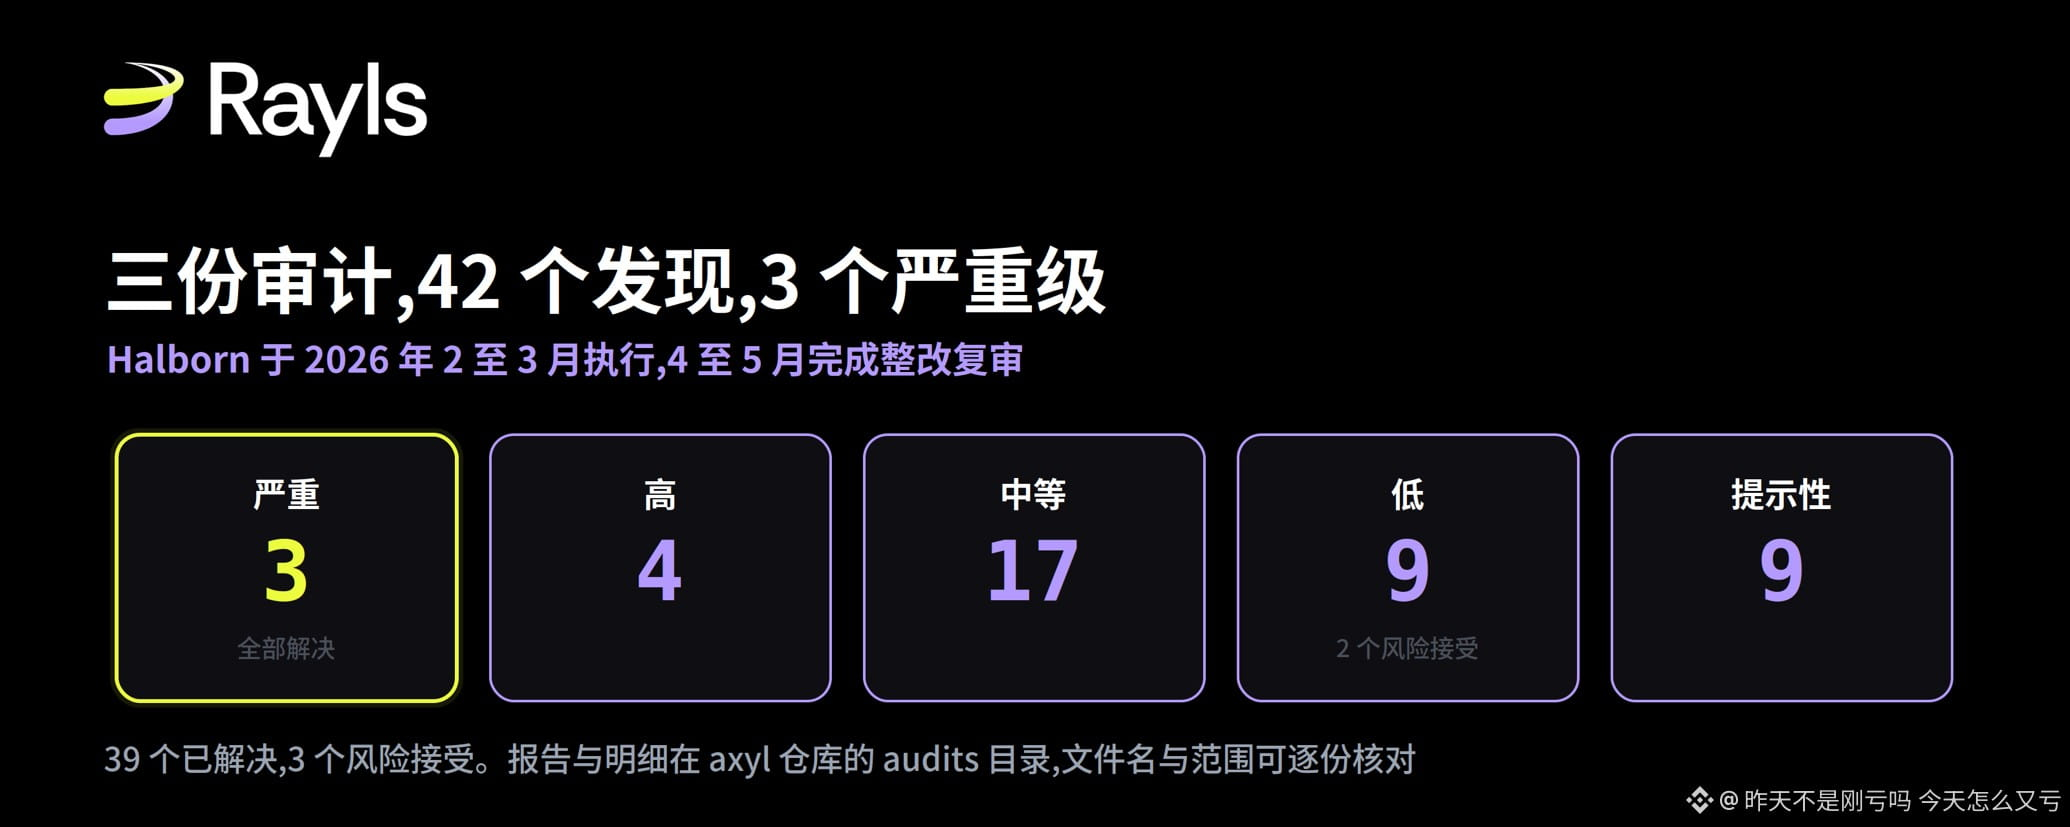
三份报告都由 Halborn 出具,执行窗口在 2026 年 2 月到 3 月,整改复审在 4 月到 5 月完成。
共识协议那份文件名是 halborn-2026-03-consensus-protocol.pdf,范围是共识相关的 Rust 代码路径、证书同步、gossip 处理和验证者密钥管理,执行期 3 月 2 日到 3 月 20 日,5 个发现,其中 1 个严重、3 个中等、1 个低,全部解决。
网络节点那份是 halborn-2026-03-network-node.pdf,范围是网络、worker、状态同步、执行、编排和存储模块,执行期 2 月 18 日到 3 月 24 日,22 个发现,其中 1 个严重、2 个高、7 个中等、6 个低、6 个提示性,20 个解决,2 个低风险接受。
智能合约那份是 halborn-2026-03-smart-contracts.pdf,范围是 rayls-contracts/src/ 下的 ConsensusRegistry、StakeManager、DelegationPool 和手续费分配等合约,执行期 3 月 2 日到 3 月 13 日,15 个发现,其中 1 个严重、2 个高、7 个中等、2 个低、3 个提示性,14 个解决,1 个中等风险接受。
加起来是 42 个发现:3 个严重、4 个高、17 个中等、9 个低、9 个提示性。39 个解决,3 个风险接受。三个严重级全部解决。
我把这些数字逐一列出来,是因为对采购而言"有没有做过审计"和"审了什么、审了多久、发现了多少、有几个没修"是完全不同的问题。第一个问题几乎所有项目都能答是,第二个能答的不多,而这里每一项都是公开可查的。三个严重级全部修掉,这是个实打实的正面事实。
同一份 README 里还披露了一件事
这一段我认为是全文对尽调最有用的。
那份 README 有一节专门讲提交记录和 pull request 引用的问题。原文的意思是:这些审计是针对未公开前的私有仓库做的,项目开源时,仓库历史被压缩成了单个初始提交。因此报告里作为整改证据引用的提交哈希和 pull request 链接,在这个公开仓库里解析不出来。
Rayls 同时说明,所有经 Halborn 验证的整改都包含在公开仓库的初始提交里,而那个提交的时间晚于整改复审;PDF 按 Halborn 出具的原样发布,未经修改。
对一家做尽调的机构,这是个具体而真实的限制:报告可读、未经修改,但报告指向的整改证据链在公开仓库里走不通。 你能看到 Halborn 说某个问题已修复,但你没法顺着它给的链接去看那次修复的实际代码变更。
我想强调这不是隐瞒,恰恰相反,是 Rayls 自己在 README 里主动写清楚的,而且给出了原因和补偿说明。我把它写出来,只是因为这正是安全团队会问的第一个问题,而答案已经在那儿了,只是在一个大多数人不会点开的文件里。
那个吞吐量数字,条件也是公开的
这一项我单独说,因为八月社区总结点名过:两个 TPS 数字在流传,大家引用比较大的那个。
我把三处来源理了一遍。官方文档在讲 Sovereign 性能时写的是 Axyl 下 15,000+ TPS、亚秒级最终性。Axyl 仓库 README 写的是协议目标为 10,000+ TPS,用词是 targets,目标而非实测。而条件在第三个地方,一页叫 Axyl Performance Benchmarks 的文档,那一页明确写着这是共识层的原型基准测试,记录条件是四节点委员会、512 字节交易、500 KB 批量大小、最大 50 毫秒批延迟,另外单独给了测试网上的共识数据。
所以完整表述应该是:共识层在这四个条件下的原型基准,不是端到端的生产实测。 需要说明的是那一页的具体数值以图片形式给出,我读不到图里的数字,能确认的是条件本身。
顺带一个我自己跑出来的旁证。 9 月 12 日我调了公链浏览器的 stats 接口,返回的平均出块时间是 500 毫秒左右。这跟亚秒级的说法是一致的,而且任何人调同一个接口都能自己看一遍。出块时间不等于交易最终性,但它至少是一个可以独立取得的实测值,而不是转述。
一个采购部门会问但很少被提的细节
Axyl 的许可证是 BUSL-1.1,商业源码许可证,不是通常意义上的开源。
仓库许可证一节写得很具体:允许的生产用途是在 Rayls 公链主网及其官方测试网上运行节点,包括验证者、观察者、relayer 和 RPC 四类;其他生产用途需要商业许可。每个版本首次公开发布四年后为变更日期,届时转为 Apache 2.0。
顺着读下来,一家银行在自己的 Sovereign 部署里跑 Axyl,属于其他生产用途。
这不是批评。Rayls 对外就说过核心平台开源而 Axyl 和 Enygma 是商业组件,BUSL 加四年转 Apache 也是业界成熟做法。写出来只是因为"开源"这个词在传播中经常被当成随便用,而边界在许可证文件里写得清清楚楚。
代码从哪来,仓库自己说了
Axyl 仓库的致谢一节坦率得少见。共识部分的 Rust 工作区衍生自 Telcoin Network,而后者建立在 Sui 的 Narwhal 与 Bullshark 之上,Rayls 在此基础上做了大幅重组和修改;Bullshark 的实现大量衍生自 Mysten Labs 的 Sui 代码库,依据 Apache 2.0;执行层用 reth 和 alloy;LayerZero 的 OFT 接口保留原始 MIT 许可。
把血统写清楚比声称一切自研更容易被工程团队信任,因为审计方可以顺着这条线去看上游的成熟度。
哪些是新的,哪些是延续,哪些没核到
本周新查的:Axyl 仓库 README 的全部内容,包括架构、角色、配置、许可证与致谢;audits/README.md 的三份报告表格与提交历史压缩的说明;doc/index.md 的系统总览;Axyl Performance Benchmarks 页的基准条件;官方文档 Rayls Sovereign 页的 What changed 五项与两级部署配置。
延续上一篇的:Cryptographic Trust Suite 的密钥边界,以及 Relayer 不持有密钥这一条,那是我上周在 relayer 和治理服务两个仓库源码里核过的。这一节没有新增证据。
我的推断:单节点改委员会的主要价值在运营韧性而非吞吐量;整改证据链在公开仓库走不通是尽调层面的实际限制;把代码血统写清楚是正面
信号。这三条资料里没有这么写。
没能核实的:我没有任何一家机构实际运行该配置的证据,本文谈的全部是文档与代码所记载的能力。
复现路径:GitHub 搜 raylsnetwork/axyl,根目录的 README 和 audits/README.md 两个文件覆盖本文大部分数字;官方文档搜 Rayls Sovereign 与 Axyl Performance Benchmarks 两页;出块时间调公链浏览器的 /api/v2/stats 即可。
#Rayls $RLS
{alpha}(560x17ea10b6ae4fde59fdbf471bd28ab9710f508816)
三份审计报告里有 42 个问题,其中 3 个是严重级
我从预承诺阶段就开始质押 RLS,读官方材料算是习惯。Sovereign 这个名字出来之后,讨论大多停在"是不是只是改了个名"。我觉得这问题问反了。名字不重要,重要的是底下换了什么、以及一家机构在做尽调时能拿到多少可以自己核的东西。这篇里的每个数字我都给了确切出处,你可以照着复现一遍。
先说明一件事,因为上周我写过一篇关于可审计性的文章,有读者可能看过。
这篇里绝大部分内容是新的,来自 Axyl 的代码仓库、仓库里的审计目录、以及 Axyl 性能基准那一页文档,这三处我此前都没有碰过。只有讲密钥托管的那一小节是延续上一篇的结论,我会在那里标出来。把新旧分开说,是因为"我这周查到了什么"和"我以前查过什么"应该让读者自己能分辨。
先把时间线摆正
这不是一次改名。
Axyl 是 2026 年 4 月份末尾先在 Rayls 公链主网上线的,Sovereign 迁移到 Axyl 是 2026 年 7 月,发生在公链之后。官方文档写明迁移分阶段进行,期间机构照常运行。底层换完之后才有了新名字。
文档那段 What changed 列了五项,下面挑两项讲,因为这两项改变的是机构的处境,不只是技术栈参数。
变化一:从一个节点变成一个委员会
文档原话:更早的 Rayls Sovereign 账本以单个 Geth 节点、单个验证者的形式运行。Axyl 跑的是跨委员会的拜占庭容错共识,单节点可用性风险不再适用。同一段还写了 EVM 节点从 Geth 换成 Reth,Clique 权威证明换成 Axyl。
我去仓库里核了 Axyl 是什么。一个 Rust 写的协议客户端,单个二进制 rayls-network 同时跑两半:共识层是 Narwhal 与 Bullshark 的实现,走 libp2p 的 QUIC;执行层建在 reth 和 alloy 上,产出标准以太坊 EVM 区块。节点分验证者和观察者,后者通过状态同步跟随链但不进委员会。工具链锁定 Rust 1.91。
对一家银行,这一项的意义不在吞吐量,在运营韧性。 单节点单验证者的账本,一次机器故障就是账本停摆,没有冗余可言,而这恰好是最难向监管方交代的一类设计。换成委员会之后,这个问题从没有答案变成有标准答案,拜占庭容错是风控和监管都熟悉的语言。
代价也具体。仓库 README 给的推荐最低配置是 8 个物理核心、16 GiB 内存、500 GiB 固态盘、10 Gbps 以上带宽,而且这是每个委员会成员的要求,不是一台机器。文档另给了 Sovereign 账本本身的两级部署配置,轻量级 2 vCPU、4 GB、100 GB,企业级 4 核以上、16 GB、500 GB。
还有一处容易漏:私有网络枢纽没有跟着换,文档单独说明它继续运行 Besu 和权威证明,不受 Axyl 迁移影响。机构自己那层现在是拜占庭容错,机构之间那层还是权威证明,两层的信任模型不同,评估时要分开看。
变化二:密钥从传输组件里搬了出来
这一节是延续我上一篇的结论,不是本周的新发现,放在这里是因为 brief 要求举两项变化,而这一项确实是五项之一。
文档那一条写的是密钥管理模块变成 Cryptographic Trust Suite,一个解耦的密钥托管组件,Relayer 不再直接处理或存储密钥。我上一篇在源码里核过这条,relayer 和治理服务两个仓库的 cryptography 目录能对上。
对机构的意义有两点。Relayer 是对外通信、最暴露的组件,旧结构里它同时碰密钥,新结构里它拿不到,传输层被攻破不再等于密钥被攻破。另一点是密钥存储可插拔到机构自己已经在用的 KMS 或硬件安全模块,因而机构现成的审计轨迹就覆盖了 Rayls 的密钥操作,不需要为此新建一套审计面。
本周真正的新材料:审计目录
Axyl 仓库里有个 audits/ 目录,里面有一份 README 和三份 PDF。我把那份 README 读完了,内容比"做过第三方审计"这句话具体得多。
三份报告都由 Halborn 出具,执行窗口在 2026 年 2 月到 3 月,整改复审在 4 月到 5 月完成。
共识协议那份文件名是 halborn-2026-03-consensus-protocol.pdf,范围是共识相关的 Rust 代码路径、证书同步、gossip 处理和验证者密钥管理,执行期 3 月 2 日到 3 月 20 日,5 个发现,其中 1 个严重、3 个中等、1 个低,全部解决。
网络节点那份是 halborn-2026-03-network-node.pdf,范围是网络、worker、状态同步、执行、编排和存储模块,执行期 2 月 18 日到 3 月 24 日,22 个发现,其中 1 个严重、2 个高、7 个中等、6 个低、6 个提示性,20 个解决,2 个低风险接受。
智能合约那份是 halborn-2026-03-smart-contracts.pdf,范围是 rayls-contracts/src/ 下的 ConsensusRegistry、StakeManager、DelegationPool 和手续费分配等合约,执行期 3 月 2 日到 3 月 13 日,15 个发现,其中 1 个严重、2 个高、7 个中等、2 个低、3 个提示性,14 个解决,1 个中等风险接受。
加起来是 42 个发现:3 个严重、4 个高、17 个中等、9 个低、9 个提示性。39 个解决,3 个风险接受。三个严重级全部解决。
我把这些数字逐一列出来,是因为对采购而言"有没有做过审计"和"审了什么、审了多久、发现了多少、有几个没修"是完全不同的问题。第一个问题几乎所有项目都能答是,第二个能答的不多,而这里每一项都是公开可查的。三个严重级全部修掉,这是个实打实的正面事实。
同一份 README 里还披露了一件事
这一段我认为是全文对尽调最有用的。
那份 README 有一节专门讲提交记录和 pull request 引用的问题。原文的意思是:这些审计是针对未公开前的私有仓库做的,项目开源时,仓库历史被压缩成了单个初始提交。因此报告里作为整改证据引用的提交哈希和 pull request 链接,在这个公开仓库里解析不出来。
Rayls 同时说明,所有经 Halborn 验证的整改都包含在公开仓库的初始提交里,而那个提交的时间晚于整改复审;PDF 按 Halborn 出具的原样发布,未经修改。
对一家做尽调的机构,这是个具体而真实的限制:报告可读、未经修改,但报告指向的整改证据链在公开仓库里走不通。 你能看到 Halborn 说某个问题已修复,但你没法顺着它给的链接去看那次修复的实际代码变更。
我想强调这不是隐瞒,恰恰相反,是 Rayls 自己在 README 里主动写清楚的,而且给出了原因和补偿说明。我把它写出来,只是因为这正是安全团队会问的第一个问题,而答案已经在那儿了,只是在一个大多数人不会点开的文件里。
那个吞吐量数字,条件也是公开的
这一项我单独说,因为八月社区总结点名过:两个 TPS 数字在流传,大家引用比较大的那个。
我把三处来源理了一遍。官方文档在讲 Sovereign 性能时写的是 Axyl 下 15,000+ TPS、亚秒级最终性。Axyl 仓库 README 写的是协议目标为 10,000+ TPS,用词是 targets,目标而非实测。而条件在第三个地方,一页叫 Axyl Performance Benchmarks 的文档,那一页明确写着这是共识层的原型基准测试,记录条件是四节点委员会、512 字节交易、500 KB 批量大小、最大 50 毫秒批延迟,另外单独给了测试网上的共识数据。
所以完整表述应该是:共识层在这四个条件下的原型基准,不是端到端的生产实测。 需要说明的是那一页的具体数值以图片形式给出,我读不到图里的数字,能确认的是条件本身。
顺带一个我自己跑出来的旁证。 9 月 12 日我调了公链浏览器的 stats 接口,返回的平均出块时间是 500 毫秒左右。这跟亚秒级的说法是一致的,而且任何人调同一个接口都能自己看一遍。出块时间不等于交易最终性,但它至少是一个可以独立取得的实测值,而不是转述。
一个采购部门会问但很少被提的细节
Axyl 的许可证是 BUSL-1.1,商业源码许可证,不是通常意义上的开源。
仓库许可证一节写得很具体:允许的生产用途是在 Rayls 公链主网及其官方测试网上运行节点,包括验证者、观察者、relayer 和 RPC 四类;其他生产用途需要商业许可。每个版本首次公开发布四年后为变更日期,届时转为 Apache 2.0。
顺着读下来,一家银行在自己的 Sovereign 部署里跑 Axyl,属于其他生产用途。
这不是批评。Rayls 对外就说过核心平台开源而 Axyl 和 Enygma 是商业组件,BUSL 加四年转 Apache 也是业界成熟做法。写出来只是因为"开源"这个词在传播中经常被当成随便用,而边界在许可证文件里写得清清楚楚。
代码从哪来,仓库自己说了
Axyl 仓库的致谢一节坦率得少见。共识部分的 Rust 工作区衍生自 Telcoin Network,而后者建立在 Sui 的 Narwhal 与 Bullshark 之上,Rayls 在此基础上做了大幅重组和修改;Bullshark 的实现大量衍生自 Mysten Labs 的 Sui 代码库,依据 Apache 2.0;执行层用 reth 和 alloy;LayerZero 的 OFT 接口保留原始 MIT 许可。
把血统写清楚比声称一切自研更容易被工程团队信任,因为审计方可以顺着这条线去看上游的成熟度。
哪些是新的,哪些是延续,哪些没核到
本周新查的:Axyl 仓库 README 的全部内容,包括架构、角色、配置、许可证与致谢;audits/README.md 的三份报告表格与提交历史压缩的说明;doc/index.md 的系统总览;Axyl Performance Benchmarks 页的基准条件;官方文档 Rayls Sovereign 页的 What changed 五项与两级部署配置。
延续上一篇的:Cryptographic Trust Suite 的密钥边界,以及 Relayer 不持有密钥这一条,那是我上周在 relayer 和治理服务两个仓库源码里核过的。这一节没有新增证据。
我的推断:单节点改委员会的主要价值在运营韧性而非吞吐量;整改证据链在公开仓库走不通是尽调层面的实际限制;把代码血统写清楚是正面
信号。这三条资料里没有这么写。
没能核实的:我没有任何一家机构实际运行该配置的证据,本文谈的全部是文档与代码所记载的能力。
复现路径:GitHub 搜 raylsnetwork/axyl,根目录的 README 和 audits/README.md 两个文件覆盖本文大部分数字;官方文档搜 Rayls Sovereign 与 Axyl Performance Benchmarks 两页;出块时间调公链浏览器的 /api/v2/stats 即可。
#Rayls $RLS
250
Article
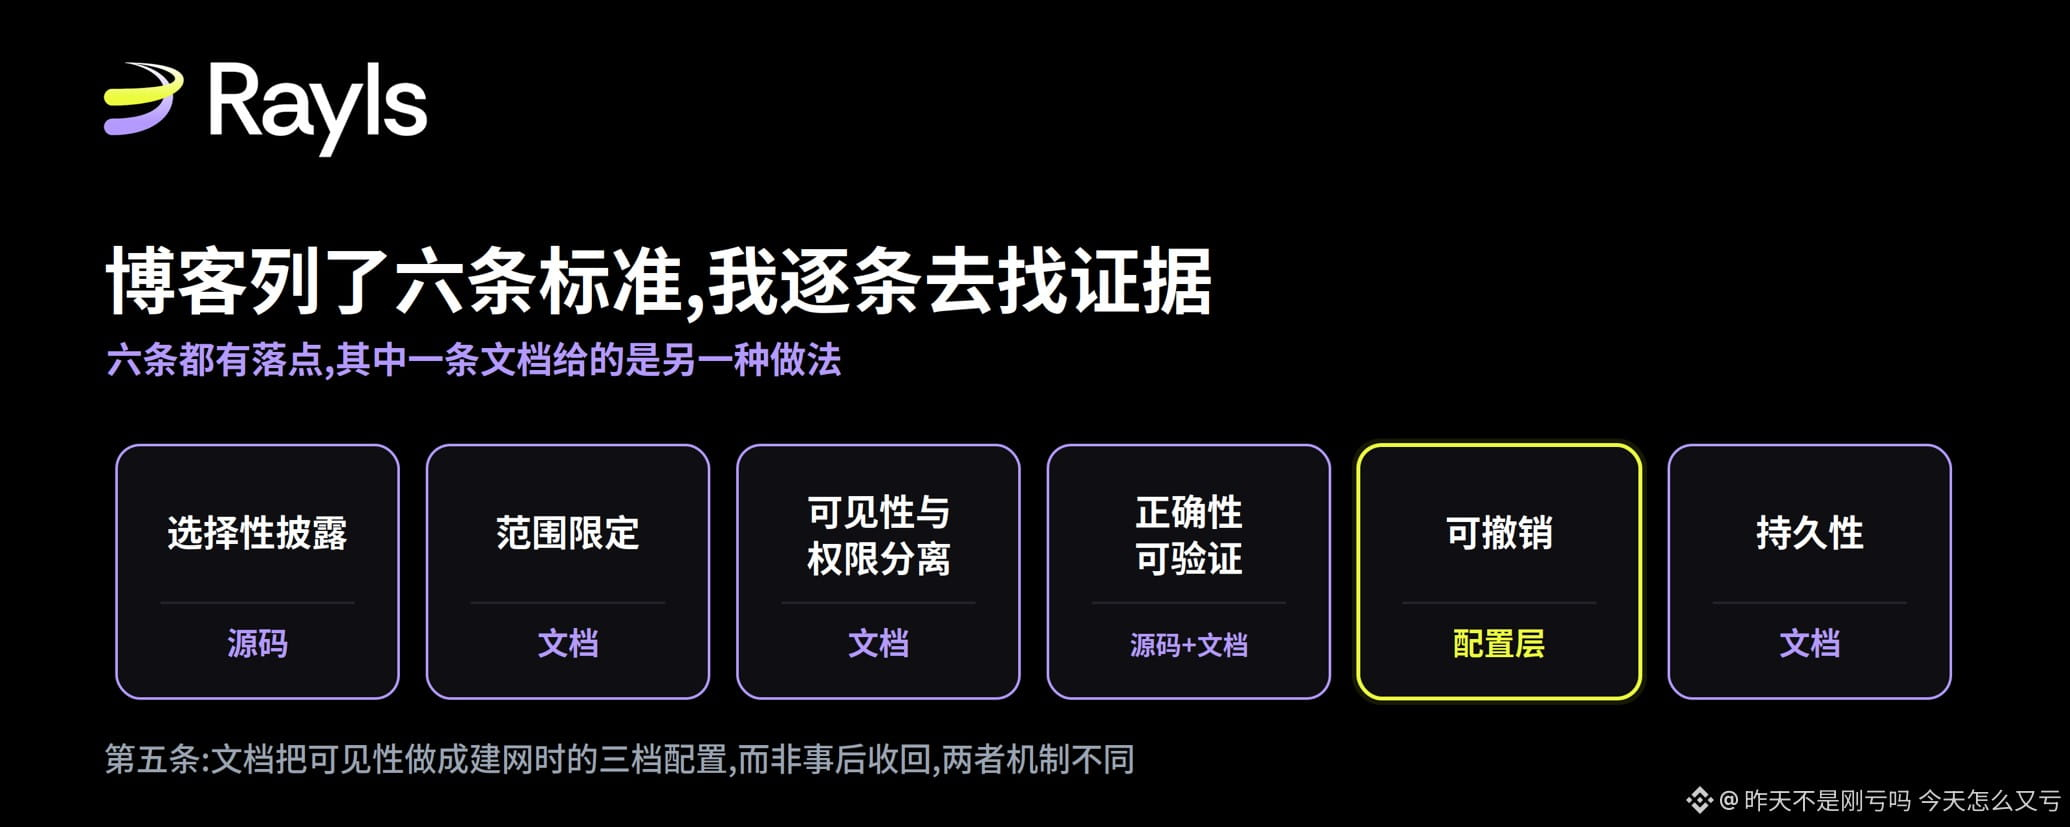
Rayls的博客列了六条标准,我逐条去找证据我从预承诺阶段就开始质押 RLS,读官方博客算是习惯。9 月 12 日这篇讲可审计性的文章,后半段列了六条标准,说数学强制按构造全部满足。这句话我认同,但"按构造满足"是个可以查的说法,不是只能相信的说法。所以我花了一周,把这六条逐条拿去公开源码、技术文档和链上接口里找对应的东西,现在分享给大家。
先说它的分类,我认为比大多数"隐私还是透明"的讨论有用。做可审计性有三条路:数学强制,边界写在密码学构造里;硬件信任,靠可信执行环境的完整性;策略访问控制,谁能看到什么由网络运营方配置说了算。
它据此提出六条机构级可审计性的标准,然后说数学强制按构造满足全部六条。
为了不越说越虚,下面固定一个场景:一家银行参与央行数字货币试点,央行审计员要查看这家银行在网络上的交易。巴西的 Drex 就是这个场景,Rayls 正在里面做试点。要回答的只有一个问题,审计员看到的东西凭什么可信。
第一条与第二条,选择性披露与范围限定
这两条的落点是同一样东西:观察密钥。
Rayls 的 GitHub 公开,relayer 仓库的 cryptography 目录里有个 mlkem.go。里面 GenerateSalt 用接收方的 ML-KEM-768 观察公钥封装共享密钥,RecoverSalt 用本地的 ML-KEM-768 观察私钥解封装,调用的是 Go 标准库的 NewEncapsulationKey768 和 NewDecapsulationKey768。变量名写的就是 view public key 和 view secret key。
所以观察密钥的密码学底座是 ML-KEM-768,这一条有据可查。
多说一句它的意义。8 月 30 日 Rayls 那篇讲量子准备的文章专门强调过:一个量子安全的说法如果不写参数级别,就不是主张只是标签,并且举的例子恰好就是 ML-KEM-512 和 ML-KEM-1024 不是一回事。那篇讲到自己的升级时只写了"已替换为 ML-KEM"。代码里写了,是 768。这不是缺陷,768 是 NIST 正式参数档,也是业界对企业部署的推荐默认值。它只是一个此前需要读代码才知道、现在可以直接引用的事实。
既然档位确定了,换档的代价就能算。 FIPS 203 把尺寸写死:768 的封装公钥 1184 字节、密文 1088 字节,1024 两者都是 1568 字节。
关键是频率,而密钥管理文档把这个也写了:封装按每一对参与方在建网时做一次,密文存在私有网络枢纽上,此后每条消息只带一个小标签。所以它不随交易量增长。一个 30 家机构的网络有 435 对,两档相差约 215 KB;就算是 60 家机构、1770 对,差额也不到 1 MB,而且是一次性的。
这个量小到没有意义,而这正是结论所在:如果某个部署需要更高档位,阻力不会来自带宽或存储,它就是一次改代码。 通用的后量子迁移讨论里参数选择往往是性能取舍,在这一层不是。
范围限定这一条,技术文档补上了另一半:观察能力可以按时间窗口、按账户来限定。
第三条,可见性与权限分离
技术文档的说法比博客更硬:支出密钥与观察密钥在数学上相互独立,无法从一方推导出另一方。安全审查小结里那句更直接,观察权限与支出权限由密码学而非配置分开,所以一次配置错误无法把读权限变成写权限。
密钥管理那份文档还纠正了我一个想当然。机构侧所有密钥材料由一个叫 Cryptographic Trust Suite 的组件统一处理,跑在机构自己的边界内,Relayer 从不持有任何密钥,只是请它代为加解密。审计员的读取权限来自:每家机构把自己的观察密钥用运营方公钥加密,连同一个认证码存到私有网络枢纽,作为参与方记录的一部分,审计服务在启动时取回。
这里有个副产品文档自己点出来了:机构能在枢纽上看到存在哪些参与方记录,也就知道自己有哪些东西被设为可读。 授予可见性这件事本身是可见的。
顺带,这一页的三类密钥表也印证了我在代码里看到的:签名密钥 secp256k1 上的 ECDSA,观察密钥 ML-KEM,支付花费密钥 BN254 上的 Baby JubJub。文档和源码完全对得上。
第四条,正确性可验证
这一条博客靠的是零知识证明,Rayls 有专门的 gnark-api 服务做 Groth16 证明的生成与验证。
Enygma 交易那份文档给了几个平时没人引用的具体参数。匿名集的规模是 2 或 6,也就是每笔转账会和另外一笔或五笔打包在一起,观察者分不清是谁发起的。一次 crossTransfer 最多指向 5 条目标链、携带 5 个可调用动作。批次的原子性由私有网络枢纽上的 Enygma 合约保证,它先验证整批的证明,任何一个目的地才会铸币。
还有一个运营上的代价文档写得很直白:批处理、证明生成和枢纽验证加起来是数十秒量级,所以要按这个来规划,而不是按机构内部交易那种亚秒级最终性。正确性可验证不是免费的,它的价格就是这几十秒。
但这里有一处措辞值得单独拿出来说,因为它牵涉到四份材料。
技术文档说 Pedersen 承诺"隐藏一个值,同时把承诺方绑定到这个值上,使其事后无法更改",把绑定性当作成立的性质在陈述。8 月那篇量子文章把这一项标为无需处理,意思是本来就抗量子。代码里 enygma_math.go 显示它用 BabyJubJub 曲线上两个独立生成元,计算 v 乘 G 加上 r 乘 H,是标准且正确的 Pedersen 构造。而 Rayls 的两篇学术论文,IACR 编号 2025/1639 和 2025/1638,形容整个设计用的词是 quantum-private 也就是量子隐私,解释是量子对手无法推断交易的付款人、收款人和金额。这是一个纯粹关于机密性的主张。
我的读法是,四份材料里只有论文的用词是精确的。 BabyJubJub 建在 BN254 标量域上,所以隐藏性对量子对手成立,这正是论文主张的那部分;绑定性依赖离散对数,这正是论文没有主张的那部分。
对一家要证明合规态势经得起对抗审查的机构来说,"量子对手看不到我的余额"和"量子对手无法伪造一个假余额"是两件不同的事,而它们在文档和博客里被写成了一件。论文没有犯这个合并。
第五条,可撤销
这一条我查了很久,Rayls的文档有一页叫私有网络设计选项的文档里找到答案。但它和博客说的不是同一件事,而且我认为更有意思。
审计员是运营方指派的角色,与之并列的还有参与方和发行方。关键是审计员的可见性不是开关而是档位,这份文档用三个实例把档位画了出来。
央行数字货币网络那一档,审计员可以解密节点之间的交易。代币化资产交易平台那一档,审计员靠验证各节点发布到枢纽的 Pedersen 承诺来监控,文档明写审计员没有直接访问加密交易载荷数据的权限,只看证明不看内容。DAO 运营的 NFT 市场那一档最极端,审计角色由公链证明验证者担任,默认零访问权,只有证明校验显示欺诈时才启用对那笔交易的解密。
三档摆在一起,审计员浏览器那句"解密程度可在搭建阶段配置"就落地了。
回到博客那一条。 博客说的是可见性可以被收回、收回由密码学强制。文档给的是另一种设计:可见性在建网时按档位设定,而不是事后收回。 都能限制审计员,一个事前约束,一个事后撤销。
治理层的撤销手段确实有:角色可更新,成员状态分活跃、冻结、停用,冻结由运营方通过 ParticipantStorage 治理合约执行。但收回一位审计员已拿到的可见性,我没有找到实现描述。有个细节让这问题很具体:文档说审计员是在每个新节点加入时收到一次 Diffie-Hellman 密钥交换,访问能力是以密钥材料形式交付的。撤角色能挡住将来的授予,能不能让已交付的密钥材料失效这一步我还在研究。
第六条,持久性
这一条和第五条相反:博客把自己说轻了。
它说持久性属于密钥管理、是可以解决的,读起来像个留白。但密钥管理文档已经把这个"可以解决"写成了具体方案。密钥存储可插拔到机构已有的东西:AWS KMS、Google Cloud KMS、Azure Key Vault、本地 HSM,开发环境才用本地文件。静态走信封加密,持久化下来的是密文而非密钥材料。
最关键的是这一句。 因为每次加解密都经过机构自己的密钥管理服务,那些服务本来就产生的审计轨迹,覆盖 Rayls 的密钥操作就和覆盖机构自己跑的其他东西一样。文档给合规部门的结论是:不需要为此新建一套审计面。 这正是持久性想要的东西,审计轨迹挂在机构自己的体系上,而不是某个供应商的专有日志上。
轮换也写得很细:每条链可有多把签名密钥,按使用情况轮换,每把单独跟踪 nonce,已为待处理交易签过名的密钥保持有效直到那些交易结算完成。这解决的正是轮换中最容易出事的缝隙。
不过有一处边界:描述轮换的那一节讲的是签名密钥,观察密钥的轮换我没在这几页里看到。而持久性关心的恰好是多年后审计轨迹还能不能读,那更依赖观察密钥那一侧。
审计员实际用的那个工具
前面都在读密码学,但审计员真正坐下来用的是一个工具。文档写明私有网络审计员浏览器只有审计员能访问,运营方和其他参与方都不能,它给出跨链交易的解密后视图。
范围有限定:只覆盖记录到私有网络枢纽的跨链交易,发生在某家机构自己 Sovereign 账本内部的交易审计员访问不了。所以审计的可见面是机构之间,不是机构内部。
那么有没有一个能完整验证的实例
有,而且只有一个,因为架构本身决定了大部分东西看不到。
官方文档说明了原因:Enygma 交易从各机构自己的 Sovereign 账本发出,每家机构自行部署浏览器监控自己那条账本,跨链部分落在私有网络枢纽由审计员浏览器查看。机构活动按设计就不在公链上,所以公链浏览器上找不到 Enygma 交易,这不是缺失,是三层架构的必然结果。
但 Parfin 那笔锁仓合约在公链上,而且它正好是"数学强制"的一个完整样本。
地址 0x1463889D 开头那个,合约名 RlsTokenLock,源码已验证,不是代理合约。这意味着它是少数几个既能读代码又能查当前状态的对象。我把两边对上了。
构造函数声明的 totalAmount 是 1,070,493,535 RLS。合约当前实际持有的 RLS 是 1,070,493,535。一 wei 不差,完全足额。
解锁时间表更值得说。构造函数里有 48 个时间戳,我全部解码了:首档 2027 年 12 月 1 日,之后每月 1 日一档,末档 2031 年 11 月 1 日,跨度约 3.92 年,每档约 2230 万 RLS。此前公开材料强调的是锁定至 2027 年 12 月,那是第一档,准确;构造函数给出的完整图景是首档之后还有近四年的按月释放。
合约自己的注释把设计意图写得很直白:不可升级,部署时的条款就是永远的条款;无提前解锁,任何密钥都无法在到期日之前移动一档。这两条我在代码里逐一对上了,时间表写在 constructor 里没有 setter,合约也确实不是代理。
这就是"数学强制"在一个我能完整验证的实例上的样子:说法与代码一致,而且代码比说法更具体。 六条标准里那些我只能在源码和文档里找到痕迹的东西,在这里能一路看到底。
另外两处外部引用
博客讲 TEE 时说 Intel SGX 有过破坏隔离保证的已记录漏洞。这句对,但它把自己的论点说轻了。隔离类的有 Foreshadow、Plundervolt、EPIC Leak、SmashEx,编号分别是 CVE-2018-3615、CVE-2019-11157、CVE-2022-21233、CVE-2021-0186 与 CVE-2021-33767。真正最要命的是 2020 年的 SGAxe,它用 CVE-2020-0549 从 Intel 生产环境的认证飞地里提取出认证密钥本身,之后可以签发被 Intel 自家认证服务判定为合法的任意声明。
博客的论证是 TEE 的担保由硬件出具的证明提供,而 SGAxe 攻破的正是出具证明那个环节。最严重的一次失败不是数据被偷,是担保本身被伪造。 把话说公平,这些都已通过微码更新和 TCB recovery 修复,今天的 SGX 不是 2018 年的 SGX,准确表述是硬件信任根有一个滚动的漏洞面。
另一处是它说 BIS 的 Project Agora 正在收敛到同一架构。我翻了 BIS 5 月 27 日的原型报告,拓扑上确实像,双层结构、共享账本加各辖区独立账本。但 Agora 那条边界是靠管辖权划的,报告没说明辖区账本内部的访问控制如何实现,所以收敛是否延伸到信任模型层面,现有公开资料看不出来。
哪些是确认的,哪些是我的推断
确认的:ML-KEM-768 用于观察密钥,见 relayer 的 cryptography/mlkem.go;Pedersen 为 BabyJubJub 双生成元构造,见 enygma_math.go;审计私钥经 relayer 加密下发,见治理服务的 cryptography/service.go;支出密钥与观察密钥数学独立、观察范围可按时间与账户限定、审计员浏览器仅覆盖跨链交易且解密程度可在搭建阶段配置,均见官方技术文档。Cryptographic Trust Suite 统一持有密钥且 Relayer 从不持有密钥、密钥存储可插拔至 KMS 或 HSM、静态信封加密、机构自有密钥管理服务的审计日志即为密钥操作审计轨迹、签名密钥按使用轮换且已签待结算交易的密钥保持有效、封装按参与方对在建网时一次性完成、匿名集规模为 2 或 6、单次 crossTransfer 最多 5 条目标链、最终性为数十秒量级、冻结参与方经治理合约 ParticipantStorage 由运营方执行,均见官方技术文档。RlsTokenLock 的验证状态、非代理属性、48 档时间表、声明金额与实际余额,均为 2026 年 9 月 12 日通过公开浏览器接口读取。SGX 各漏洞编号来自 CVE 记录与 SGAxe 论文。Agorá 的结构与数据来自 BIS 公开材料。
我的推断:四份材料里只有论文对 Pedersen 的用词是精确的。"边界由数学强制"描述的是执行而非分发。SGAxe 比隔离类漏洞更能支撑博客的论点。这三条资料里没有这么写。
没能核实的:第五条的事后收回机制。我查了密钥管理、审计员浏览器、Enygma 密码学基础、参与方冻结、私有网络设计选项、私有网络枢纽六份文档,加上 relayer 与治理服务两个代码仓库,找到了可见性的三档配置、授予机制、以及参与方冻结与停用,没有找到收回已授予可见性并由密码学强制的实现。观察密钥的长期轮换同样没有查到,文档里描述轮换的那一节讲的是签名密钥。
最后说一件和技术无关的事
写这篇的同一周,官方宣布 55% 的质押档位延长到 9 月 15 日,并说在调整质押机制期间会让早期支持者继续拿到这部分收益,后续关于质押和更广泛代币经济包括销毁的更新会另行公布。
我从预承诺阶段就在质押,完整参与了三个月。原本的档位是 9 月 9 日结束,那几天我在界面上看到额度用满、无法追加,一度以为是前端出了问题。现在看是机制正在调整。
这段是我的个人看法,不是事实陈述:在改机制的窗口期里,选择延长而不是直接切断,并且把日期明确写出来,我觉得是有诚意的做法。机制调整期最容易出现的是含糊其辞,给一个确切日期意味着到期要么兑现要么再解释一次。
这只是一次具体事件,不构成对任何长期安排的判断。我不预测收益,也不建议任何人据此做决定。
参考来源:Rayls 官方博客 Auditability without surveillance: why mathematical enforcement beats trusting the code,2026 年 9 月 12 日;Rayls 官方技术文档的 Enygma 密码学基础与私有网络审计员浏览器两页;GitHub 组织 raylsnetwork 的 rayls-sovereign-relayer 与 rayls-sovereign-pnh-governance 仓库;Rayls 公链浏览器 explorer.rayls.com 的 addresses 与 smart-contracts 接口,取数时间 2026 年 9 月 12 日;NIST FIPS 203;CVE 记录 2018-3615、2019-11157、2020-0549、2021-0186、2021-33767、2022-21233 与 SGAxe 论文;BIS Project Agorá 原型报告 othp110;IACR 密码学电子档案 2025/1638 与 2025/1639;Rayls 官方 X 账号 2026 年 9 月 12 日公告。
#Rayls $RLS
{alpha}(560x17ea10b6ae4fde59fdbf471bd28ab9710f508816)
Rayls的博客列了六条标准,我逐条去找证据
我从预承诺阶段就开始质押 RLS,读官方博客算是习惯。9 月 12 日这篇讲可审计性的文章,后半段列了六条标准,说数学强制按构造全部满足。这句话我认同,但"按构造满足"是个可以查的说法,不是只能相信的说法。所以我花了一周,把这六条逐条拿去公开源码、技术文档和链上接口里找对应的东西,现在分享给大家。
先说它的分类,我认为比大多数"隐私还是透明"的讨论有用。做可审计性有三条路:数学强制,边界写在密码学构造里;硬件信任,靠可信执行环境的完整性;策略访问控制,谁能看到什么由网络运营方配置说了算。
它据此提出六条机构级可审计性的标准,然后说数学强制按构造满足全部六条。
为了不越说越虚,下面固定一个场景:一家银行参与央行数字货币试点,央行审计员要查看这家银行在网络上的交易。巴西的 Drex 就是这个场景,Rayls 正在里面做试点。要回答的只有一个问题,审计员看到的东西凭什么可信。
第一条与第二条,选择性披露与范围限定
这两条的落点是同一样东西:观察密钥。
Rayls 的 GitHub 公开,relayer 仓库的 cryptography 目录里有个 mlkem.go。里面 GenerateSalt 用接收方的 ML-KEM-768 观察公钥封装共享密钥,RecoverSalt 用本地的 ML-KEM-768 观察私钥解封装,调用的是 Go 标准库的 NewEncapsulationKey768 和 NewDecapsulationKey768。变量名写的就是 view public key 和 view secret key。
所以观察密钥的密码学底座是 ML-KEM-768,这一条有据可查。
多说一句它的意义。8 月 30 日 Rayls 那篇讲量子准备的文章专门强调过:一个量子安全的说法如果不写参数级别,就不是主张只是标签,并且举的例子恰好就是 ML-KEM-512 和 ML-KEM-1024 不是一回事。那篇讲到自己的升级时只写了"已替换为 ML-KEM"。代码里写了,是 768。这不是缺陷,768 是 NIST 正式参数档,也是业界对企业部署的推荐默认值。它只是一个此前需要读代码才知道、现在可以直接引用的事实。
既然档位确定了,换档的代价就能算。 FIPS 203 把尺寸写死:768 的封装公钥 1184 字节、密文 1088 字节,1024 两者都是 1568 字节。
关键是频率,而密钥管理文档把这个也写了:封装按每一对参与方在建网时做一次,密文存在私有网络枢纽上,此后每条消息只带一个小标签。所以它不随交易量增长。一个 30 家机构的网络有 435 对,两档相差约 215 KB;就算是 60 家机构、1770 对,差额也不到 1 MB,而且是一次性的。
这个量小到没有意义,而这正是结论所在:如果某个部署需要更高档位,阻力不会来自带宽或存储,它就是一次改代码。 通用的后量子迁移讨论里参数选择往往是性能取舍,在这一层不是。
范围限定这一条,技术文档补上了另一半:观察能力可以按时间窗口、按账户来限定。
第三条,可见性与权限分离
技术文档的说法比博客更硬:支出密钥与观察密钥在数学上相互独立,无法从一方推导出另一方。安全审查小结里那句更直接,观察权限与支出权限由密码学而非配置分开,所以一次配置错误无法把读权限变成写权限。
密钥管理那份文档还纠正了我一个想当然。机构侧所有密钥材料由一个叫 Cryptographic Trust Suite 的组件统一处理,跑在机构自己的边界内,Relayer 从不持有任何密钥,只是请它代为加解密。审计员的读取权限来自:每家机构把自己的观察密钥用运营方公钥加密,连同一个认证码存到私有网络枢纽,作为参与方记录的一部分,审计服务在启动时取回。
这里有个副产品文档自己点出来了:机构能在枢纽上看到存在哪些参与方记录,也就知道自己有哪些东西被设为可读。 授予可见性这件事本身是可见的。
顺带,这一页的三类密钥表也印证了我在代码里看到的:签名密钥 secp256k1 上的 ECDSA,观察密钥 ML-KEM,支付花费密钥 BN254 上的 Baby JubJub。文档和源码完全对得上。
第四条,正确性可验证
这一条博客靠的是零知识证明,Rayls 有专门的 gnark-api 服务做 Groth16 证明的生成与验证。
Enygma 交易那份文档给了几个平时没人引用的具体参数。匿名集的规模是 2 或 6,也就是每笔转账会和另外一笔或五笔打包在一起,观察者分不清是谁发起的。一次 crossTransfer 最多指向 5 条目标链、携带 5 个可调用动作。批次的原子性由私有网络枢纽上的 Enygma 合约保证,它先验证整批的证明,任何一个目的地才会铸币。
还有一个运营上的代价文档写得很直白:批处理、证明生成和枢纽验证加起来是数十秒量级,所以要按这个来规划,而不是按机构内部交易那种亚秒级最终性。正确性可验证不是免费的,它的价格就是这几十秒。
但这里有一处措辞值得单独拿出来说,因为它牵涉到四份材料。
技术文档说 Pedersen 承诺"隐藏一个值,同时把承诺方绑定到这个值上,使其事后无法更改",把绑定性当作成立的性质在陈述。8 月那篇量子文章把这一项标为无需处理,意思是本来就抗量子。代码里 enygma_math.go 显示它用 BabyJubJub 曲线上两个独立生成元,计算 v 乘 G 加上 r 乘 H,是标准且正确的 Pedersen 构造。而 Rayls 的两篇学术论文,IACR 编号 2025/1639 和 2025/1638,形容整个设计用的词是 quantum-private 也就是量子隐私,解释是量子对手无法推断交易的付款人、收款人和金额。这是一个纯粹关于机密性的主张。
我的读法是,四份材料里只有论文的用词是精确的。 BabyJubJub 建在 BN254 标量域上,所以隐藏性对量子对手成立,这正是论文主张的那部分;绑定性依赖离散对数,这正是论文没有主张的那部分。
对一家要证明合规态势经得起对抗审查的机构来说,"量子对手看不到我的余额"和"量子对手无法伪造一个假余额"是两件不同的事,而它们在文档和博客里被写成了一件。论文没有犯这个合并。
第五条,可撤销
这一条我查了很久,Rayls的文档有一页叫私有网络设计选项的文档里找到答案。但它和博客说的不是同一件事,而且我认为更有意思。
审计员是运营方指派的角色,与之并列的还有参与方和发行方。关键是审计员的可见性不是开关而是档位,这份文档用三个实例把档位画了出来。
央行数字货币网络那一档,审计员可以解密节点之间的交易。代币化资产交易平台那一档,审计员靠验证各节点发布到枢纽的 Pedersen 承诺来监控,文档明写审计员没有直接访问加密交易载荷数据的权限,只看证明不看内容。DAO 运营的 NFT 市场那一档最极端,审计角色由公链证明验证者担任,默认零访问权,只有证明校验显示欺诈时才启用对那笔交易的解密。
三档摆在一起,审计员浏览器那句"解密程度可在搭建阶段配置"就落地了。
回到博客那一条。 博客说的是可见性可以被收回、收回由密码学强制。文档给的是另一种设计:可见性在建网时按档位设定,而不是事后收回。 都能限制审计员,一个事前约束,一个事后撤销。
治理层的撤销手段确实有:角色可更新,成员状态分活跃、冻结、停用,冻结由运营方通过 ParticipantStorage 治理合约执行。但收回一位审计员已拿到的可见性,我没有找到实现描述。有个细节让这问题很具体:文档说审计员是在每个新节点加入时收到一次 Diffie-Hellman 密钥交换,访问能力是以密钥材料形式交付的。撤角色能挡住将来的授予,能不能让已交付的密钥材料失效这一步我还在研究。
第六条,持久性
这一条和第五条相反:博客把自己说轻了。
它说持久性属于密钥管理、是可以解决的,读起来像个留白。但密钥管理文档已经把这个"可以解决"写成了具体方案。密钥存储可插拔到机构已有的东西:AWS KMS、Google Cloud KMS、Azure Key Vault、本地 HSM,开发环境才用本地文件。静态走信封加密,持久化下来的是密文而非密钥材料。
最关键的是这一句。 因为每次加解密都经过机构自己的密钥管理服务,那些服务本来就产生的审计轨迹,覆盖 Rayls 的密钥操作就和覆盖机构自己跑的其他东西一样。文档给合规部门的结论是:不需要为此新建一套审计面。 这正是持久性想要的东西,审计轨迹挂在机构自己的体系上,而不是某个供应商的专有日志上。
轮换也写得很细:每条链可有多把签名密钥,按使用情况轮换,每把单独跟踪 nonce,已为待处理交易签过名的密钥保持有效直到那些交易结算完成。这解决的正是轮换中最容易出事的缝隙。
不过有一处边界:描述轮换的那一节讲的是签名密钥,观察密钥的轮换我没在这几页里看到。而持久性关心的恰好是多年后审计轨迹还能不能读,那更依赖观察密钥那一侧。
审计员实际用的那个工具
前面都在读密码学,但审计员真正坐下来用的是一个工具。文档写明私有网络审计员浏览器只有审计员能访问,运营方和其他参与方都不能,它给出跨链交易的解密后视图。
范围有限定:只覆盖记录到私有网络枢纽的跨链交易,发生在某家机构自己 Sovereign 账本内部的交易审计员访问不了。所以审计的可见面是机构之间,不是机构内部。
那么有没有一个能完整验证的实例
有,而且只有一个,因为架构本身决定了大部分东西看不到。
官方文档说明了原因:Enygma 交易从各机构自己的 Sovereign 账本发出,每家机构自行部署浏览器监控自己那条账本,跨链部分落在私有网络枢纽由审计员浏览器查看。机构活动按设计就不在公链上,所以公链浏览器上找不到 Enygma 交易,这不是缺失,是三层架构的必然结果。
但 Parfin 那笔锁仓合约在公链上,而且它正好是"数学强制"的一个完整样本。
地址 0x1463889D 开头那个,合约名 RlsTokenLock,源码已验证,不是代理合约。这意味着它是少数几个既能读代码又能查当前状态的对象。我把两边对上了。
构造函数声明的 totalAmount 是 1,070,493,535 RLS。合约当前实际持有的 RLS 是 1,070,493,535。一 wei 不差,完全足额。
解锁时间表更值得说。构造函数里有 48 个时间戳,我全部解码了:首档 2027 年 12 月 1 日,之后每月 1 日一档,末档 2031 年 11 月 1 日,跨度约 3.92 年,每档约 2230 万 RLS。此前公开材料强调的是锁定至 2027 年 12 月,那是第一档,准确;构造函数给出的完整图景是首档之后还有近四年的按月释放。
合约自己的注释把设计意图写得很直白:不可升级,部署时的条款就是永远的条款;无提前解锁,任何密钥都无法在到期日之前移动一档。这两条我在代码里逐一对上了,时间表写在 constructor 里没有 setter,合约也确实不是代理。
这就是"数学强制"在一个我能完整验证的实例上的样子:说法与代码一致,而且代码比说法更具体。 六条标准里那些我只能在源码和文档里找到痕迹的东西,在这里能一路看到底。
另外两处外部引用
博客讲 TEE 时说 Intel SGX 有过破坏隔离保证的已记录漏洞。这句对,但它把自己的论点说轻了。隔离类的有 Foreshadow、Plundervolt、EPIC Leak、SmashEx,编号分别是 CVE-2018-3615、CVE-2019-11157、CVE-2022-21233、CVE-2021-0186 与 CVE-2021-33767。真正最要命的是 2020 年的 SGAxe,它用 CVE-2020-0549 从 Intel 生产环境的认证飞地里提取出认证密钥本身,之后可以签发被 Intel 自家认证服务判定为合法的任意声明。
博客的论证是 TEE 的担保由硬件出具的证明提供,而 SGAxe 攻破的正是出具证明那个环节。最严重的一次失败不是数据被偷,是担保本身被伪造。 把话说公平,这些都已通过微码更新和 TCB recovery 修复,今天的 SGX 不是 2018 年的 SGX,准确表述是硬件信任根有一个滚动的漏洞面。
另一处是它说 BIS 的 Project Agora 正在收敛到同一架构。我翻了 BIS 5 月 27 日的原型报告,拓扑上确实像,双层结构、共享账本加各辖区独立账本。但 Agora 那条边界是靠管辖权划的,报告没说明辖区账本内部的访问控制如何实现,所以收敛是否延伸到信任模型层面,现有公开资料看不出来。
哪些是确认的,哪些是我的推断
确认的:ML-KEM-768 用于观察密钥,见 relayer 的 cryptography/mlkem.go;Pedersen 为 BabyJubJub 双生成元构造,见 enygma_math.go;审计私钥经 relayer 加密下发,见治理服务的 cryptography/service.go;支出密钥与观察密钥数学独立、观察范围可按时间与账户限定、审计员浏览器仅覆盖跨链交易且解密程度可在搭建阶段配置,均见官方技术文档。Cryptographic Trust Suite 统一持有密钥且 Relayer 从不持有密钥、密钥存储可插拔至 KMS 或 HSM、静态信封加密、机构自有密钥管理服务的审计日志即为密钥操作审计轨迹、签名密钥按使用轮换且已签待结算交易的密钥保持有效、封装按参与方对在建网时一次性完成、匿名集规模为 2 或 6、单次 crossTransfer 最多 5 条目标链、最终性为数十秒量级、冻结参与方经治理合约 ParticipantStorage 由运营方执行,均见官方技术文档。RlsTokenLock 的验证状态、非代理属性、48 档时间表、声明金额与实际余额,均为 2026 年 9 月 12 日通过公开浏览器接口读取。SGX 各漏洞编号来自 CVE 记录与 SGAxe 论文。Agorá 的结构与数据来自 BIS 公开材料。
我的推断:四份材料里只有论文对 Pedersen 的用词是精确的。"边界由数学强制"描述的是执行而非分发。SGAxe 比隔离类漏洞更能支撑博客的论点。这三条资料里没有这么写。
没能核实的:第五条的事后收回机制。我查了密钥管理、审计员浏览器、Enygma 密码学基础、参与方冻结、私有网络设计选项、私有网络枢纽六份文档,加上 relayer 与治理服务两个代码仓库,找到了可见性的三档配置、授予机制、以及参与方冻结与停用,没有找到收回已授予可见性并由密码学强制的实现。观察密钥的长期轮换同样没有查到,文档里描述轮换的那一节讲的是签名密钥。
最后说一件和技术无关的事
写这篇的同一周,官方宣布 55% 的质押档位延长到 9 月 15 日,并说在调整质押机制期间会让早期支持者继续拿到这部分收益,后续关于质押和更广泛代币经济包括销毁的更新会另行公布。
我从预承诺阶段就在质押,完整参与了三个月。原本的档位是 9 月 9 日结束,那几天我在界面上看到额度用满、无法追加,一度以为是前端出了问题。现在看是机制正在调整。
这段是我的个人看法,不是事实陈述:在改机制的窗口期里,选择延长而不是直接切断,并且把日期明确写出来,我觉得是有诚意的做法。机制调整期最容易出现的是含糊其辞,给一个确切日期意味着到期要么兑现要么再解释一次。
这只是一次具体事件,不构成对任何长期安排的判断。我不预测收益,也不建议任何人据此做决定。
参考来源:Rayls 官方博客 Auditability without surveillance: why mathematical enforcement beats trusting the code,2026 年 9 月 12 日;Rayls 官方技术文档的 Enygma 密码学基础与私有网络审计员浏览器两页;GitHub 组织 raylsnetwork 的 rayls-sovereign-relayer 与 rayls-sovereign-pnh-governance 仓库;Rayls 公链浏览器 explorer.rayls.com 的 addresses 与 smart-contracts 接口,取数时间 2026 年 9 月 12 日;NIST FIPS 203;CVE 记录 2018-3615、2019-11157、2020-0549、2021-0186、2021-33767、2022-21233 与 SGAxe 论文;BIS Project Agorá 原型报告 othp110;IACR 密码学电子档案 2025/1638 与 2025/1639;Rayls 官方 X 账号 2026 年 9 月 12 日公告。
#Rayls $RLS
3
201
Article
“抗量子”这三个字,要写到参数级别才算数我从预承诺阶段就开始质押 RLS,平时读官方博客,多半是想知道自己的仓位会不会受影响。8 月 30 日这篇讲量子的文章不一样,它通篇在教机构怎么做采购,跟我这种散户没什么直接关系。但我还是读完了,因为它开头立了一条挺硬的规矩,而这条规矩后来把我带回到文章自己身上。
那条规矩是这样的:一个”量子安全”的说法,如果不写清楚具体用了哪个标准化算法、在哪个参数级别,那它就不是一个主张,只是一个标签。
这句话我很认同。于是我做了一件文章本身鼓励做的事,把这条尺子转过来量它自己。
公告没写自己用的是哪一档
这篇文章的后半段给机构列了六个该问供应商的问题。第三个是:
系统在哪里用了 NIST 标准化的后量子算法,具体是哪些标准,在哪个参数级别?文章特意补了一句,ML-KEM 的 512 参数级别和 ML-KEM-1024 不是一回事。
而在前半段拆解 Enygma 支付流程的时候,第二个组件写的是:早期设计用 CSIDH 做审计方密钥交换,现在已替换为 ML-KEM。
到这里就没有下文了。参数级别没写。
我把这一处单独拎出来,不是要挑刺。恰恰相反,正因为这篇文章自己把参数级别列成了关键问题,并且举的例子就是 ML-KEM,这个空缺才值得一提。它显然知道这个区分重要,只是讲到自己时没有展开。
参数级别为什么不是细节
我去查了这个参数级别在现实里对应什么。
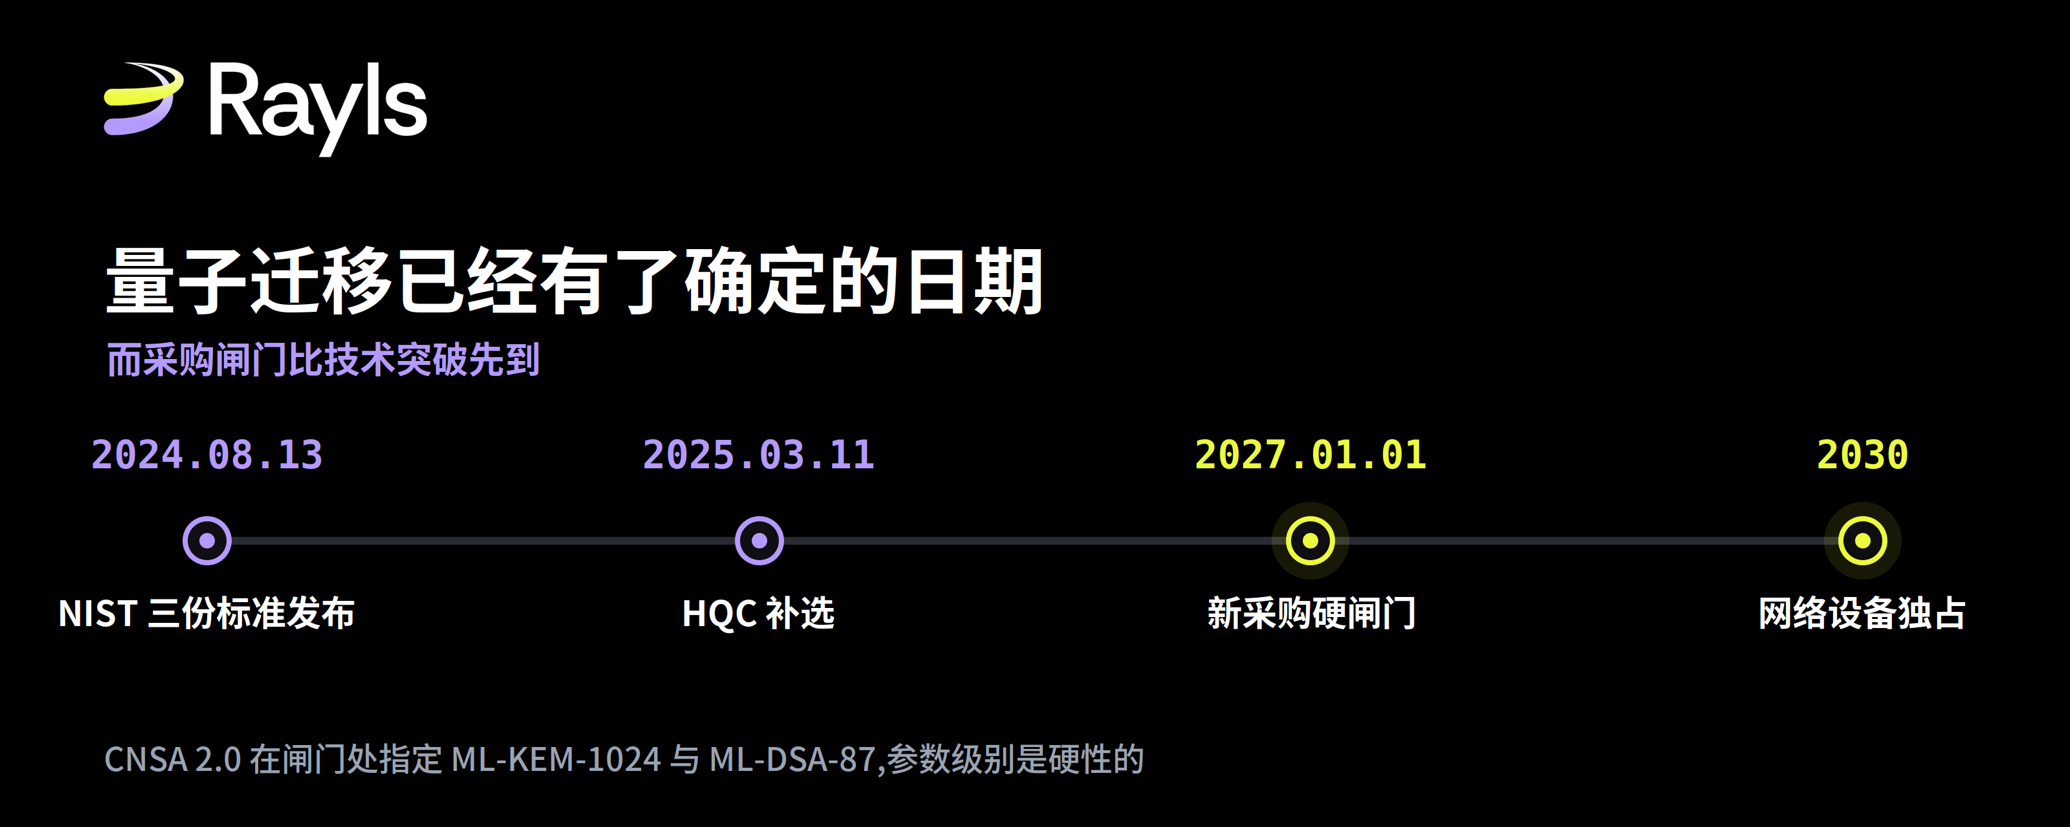
美国国安局的 CNSA 2.0 套件,明确指定 ML-KEM-1024 和 ML-DSA-87,取的是最强参数档。从 2027 年 1 月 1 日起,所有面向美国国家安全系统的新采购都必须支持 CNSA 2.0 算法,除非在采购文件里写明例外。
换句话说,一套用了 ML-KEM 但停在 512 或 768 档的系统,在那道闸门前和完全没用后量子算法的系统落在同一边。这不是安全强度上的细微差别,是能不能进采购流程的差别。
CNSA 2.0 后面还排着别的时间点。网络设备要在 2030 年前做到独占使用,再往后大部分设备的迁移目标定在 2033 年,最终的全面量子抗性对齐的是 NSM-10 那个 2035 年的目标。不过对供应商来说,真正先咬下来的是 2027 年那道,因为它卡的是采购环节,不是运行环节。
这篇文章的标题写的是”2027 年之前”,所以它显然知道这个时间点。它也在正文里准确写出了 CNSA 2.0 指定 ML-KEM-1024。它唯一没写的,是自己在哪一档。
五个已抗量子,再拆一层
文章的结论是七个组件里五个已经抗量子。这个说法本身没错,但它把两类性质不同的东西合并了。
看它自己给每个组件标的状态。组件一身份构造和组件二密钥交换,标的是 addressed,也就是”已处理”。这两处是 Rayls 主动改的:身份构造原本基于 Baby Jubjub 椭圆曲线,在 Enygma v2.5 之后换成了抗量子设计;密钥交换原本用 CSIDH,换成了 ML-KEM。
组件三、四、五标的是 no action required,“无需处理”。交易载荷的加密走的是 AES-GCM,其中 AES-256 在 Grover 算法下有效强度减半,剩下相当于 128 位的量子安全度,这个余量目前够用。私有标签那一项用 SHA-256,这个尺寸的哈希函数本来就不怕量子攻击。第三项是余额承诺,用的是 Pedersen 承诺,后面我会单独说它。
这三项不需要动,是因为这些算法从一开始就不怕量子计算机,任何人拿去用都一样。它们没有体现任何 Rayls 特有的工程投入。
所以按工作量算,属于 Rayls 主动完成的是七分之二,不是七分之五。
我不认为这是有意夸大。文章把每一项的状态都标得很清楚,肯读的人自己就能分出来。只是”五个已经抗量子”这个总结句会比拆解本身传播得更远,而它单独看起来像是完成了七成的活。
论文用的词,和公告不太一样
文章说,Rayls 的学术规格发表在 IACR 密码学电子档案上,机构可以据此独立验证这些声明。这句话是一份公开邀请,所以我去查了。
我查到的是编号 2025/1639 的那篇,标题是 Rayls: A Novel Design for CBDCs,作者是 Mario Yaksetig 和 Jiayu Xu。文章提到的 Rayls II,我没有找到对应的公开编号,这一点我没能核实。
论文里有两处值得注意。
第一,论文对 Groth16 的说法。它明确写了偏好 Groth16 的理由是验证方开销轻,也明确写了这个方案的局限。但论文点名的局限是需要可信设置,并说这个设置可以用多方方式完成来降低信任假设。也就是说,论文谈 Groth16 时讲的是信任假设问题,而 8 月 30 日这篇公告谈 Groth16 时讲的是量子问题。两处说的不是同一件事,公告说”论文明确承认了这一点”,至少在我查到的这篇里,承认的不是同一个”这一点”。
第二,论文形容自己的设计用的词是 quantum-private,量子隐私,具体解释是量子对手无法推断出网络中交易的付款人、收款人和金额。这是一个关于机密性的主张。
而公告全篇的框架是 quantum-resistant,抗量子。在密码学里,机密性和不可伪造性是两个分开的性质,一个系统可以做到前者而做不到后者。
这个区别落到组件五 Pedersen 承诺上就变得具体。Pedersen 承诺的标准性质是隐藏性无条件成立、绑定性只在计算上成立,而绑定性依赖的是离散对数难题,那正是量子计算机能解的那一类。公告说这两个性质在 Enygma 的使用场景下都保持量子安全,并标为无需处理。
我不知道这句话对不对。它说的是”在 Enygma 使用它的场景下”,而具体是什么场景,公告没有展开,我也没有能力从外部判断。我想说的只是,这是全篇七个组件里唯一一处结论与教科书性质表面上不一致的地方,而它恰好被标成了无需处理。按这篇文章自己提倡的精确标准,这一处值得展开说明。
还没定的部分
有两个组件公告自己就写明了没解决,这一点我认为处理得很坦率。
零知识证明用的 Groth16 基于配对密码学,目前没有可用于生产的后量子替代品。公告说这是全行业的缺口,不是 Rayls 独有的,所有用 SNARK 做隐私的链都在同一个位置上。这个说法我认为成立。它的应对是把证明系统设计成模块化可替换,等后量子零知识研究成熟后再换。
钱包密钥用的是标准 EVM 的 ECDSA,不抗量子。这是整个以太坊生态共同的约束,今天没有任何 EVM 兼容链拿出了可用于生产的后量子钱包密钥方案。
除此之外,我自己这边也有没查证到的:Rayls II 论文的公开编号,以及组件二 ML-KEM 的参数级别。这两项都不是我能从外部推断的,只能靠官方补充。
我的看法
这篇公告的核心论点我是赞同的:面对量子迁移,逐组件说清楚比一个”量子安全”标签有价值得多,而肯承认缺口的供应商比只会贴标签的更可信。
我这篇文章不是要反驳它,恰恰是接受了它的前提。一篇呼吁精确的文章,值得被精确地读,这本来就是它自己要求的待遇。
后面怎么判断,我盯的主要是一件事:ML-KEM 那个参数级别会不会被补上。
这是公告自己列的第三个问题,答案只要一行字。补了,说明那六个问题不只是拿来考别人的;不补,那”精确胜过标签”这句话在自己身上就没落地。这条我认为是最干净的观察指标,因为它成本极低,不存在”做不到”的解释空间。
另外两处我会顺带留意。Rayls II 的论文编号如果公开出来,公告里”可供独立验证”那句话才算真正成立。至于 Pedersen 承诺那一处的”使用场景”,如果哪天官方愿意展开讲,那会是这份组件清单里最值得读的一段。
顺带说一件跟公告无关但和这个话题有关的事。我核实时间线的时候发现,NIST 在 2024 年 8 月 13 日发布、8 月 14 日生效的是三份标准,FIPS 203、204、205。HQC 是 2025 年 3 月 11 日才选定的,而基于 FALCON 的 FIPS 206 到现在仍在制定中。网上有不少二手报道把 FIPS 206 也算进 2024 年那批里,这是错的。这篇公告在这一点上写得是准确的。
参考来源:Rayls 官方博客 The Quantum Clock is ticking: what financial institutions need to do before 2027,Selvaggia di Fazio,2026 年 8 月 30 日;NIST 后量子密码标准化项目页面,FIPS 203 / 204 / 205 于 2024 年 8 月 13 日发布,联邦公报载明 8 月 14 日生效,HQC 于 2025 年 3 月 11 日选定,FIPS 206 制定中;NSA CNSA 2.0 时间表,2027 年 1 月 1 日新采购闸门,指定 ML-KEM-1024 与 ML-DSA-87;IACR 密码学电子档案编号 2025/1639,Rayls: A Novel Design for CBDCs,Mario Yaksetig 与 Jiayu Xu。
#Rayls $RLS
“抗量子”这三个字,要写到参数级别才算数
我从预承诺阶段就开始质押 RLS,平时读官方博客,多半是想知道自己的仓位会不会受影响。8 月 30 日这篇讲量子的文章不一样,它通篇在教机构怎么做采购,跟我这种散户没什么直接关系。但我还是读完了,因为它开头立了一条挺硬的规矩,而这条规矩后来把我带回到文章自己身上。
那条规矩是这样的:一个”量子安全”的说法,如果不写清楚具体用了哪个标准化算法、在哪个参数级别,那它就不是一个主张,只是一个标签。
这句话我很认同。于是我做了一件文章本身鼓励做的事,把这条尺子转过来量它自己。
公告没写自己用的是哪一档
这篇文章的后半段给机构列了六个该问供应商的问题。第三个是:
系统在哪里用了 NIST 标准化的后量子算法,具体是哪些标准,在哪个参数级别?文章特意补了一句,ML-KEM 的 512 参数级别和 ML-KEM-1024 不是一回事。
而在前半段拆解 Enygma 支付流程的时候,第二个组件写的是:早期设计用 CSIDH 做审计方密钥交换,现在已替换为 ML-KEM。
到这里就没有下文了。参数级别没写。
我把这一处单独拎出来,不是要挑刺。恰恰相反,正因为这篇文章自己把参数级别列成了关键问题,并且举的例子就是 ML-KEM,这个空缺才值得一提。它显然知道这个区分重要,只是讲到自己时没有展开。
参数级别为什么不是细节
我去查了这个参数级别在现实里对应什么。
美国国安局的 CNSA 2.0 套件,明确指定 ML-KEM-1024 和 ML-DSA-87,取的是最强参数档。从 2027 年 1 月 1 日起,所有面向美国国家安全系统的新采购都必须支持 CNSA 2.0 算法,除非在采购文件里写明例外。
换句话说,一套用了 ML-KEM 但停在 512 或 768 档的系统,在那道闸门前和完全没用后量子算法的系统落在同一边。这不是安全强度上的细微差别,是能不能进采购流程的差别。
CNSA 2.0 后面还排着别的时间点。网络设备要在 2030 年前做到独占使用,再往后大部分设备的迁移目标定在 2033 年,最终的全面量子抗性对齐的是 NSM-10 那个 2035 年的目标。不过对供应商来说,真正先咬下来的是 2027 年那道,因为它卡的是采购环节,不是运行环节。
这篇文章的标题写的是”2027 年之前”,所以它显然知道这个时间点。它也在正文里准确写出了 CNSA 2.0 指定 ML-KEM-1024。它唯一没写的,是自己在哪一档。
五个已抗量子,再拆一层
文章的结论是七个组件里五个已经抗量子。这个说法本身没错,但它把两类性质不同的东西合并了。
看它自己给每个组件标的状态。组件一身份构造和组件二密钥交换,标的是 addressed,也就是”已处理”。这两处是 Rayls 主动改的:身份构造原本基于 Baby Jubjub 椭圆曲线,在 Enygma v2.5 之后换成了抗量子设计;密钥交换原本用 CSIDH,换成了 ML-KEM。
组件三、四、五标的是 no action required,“无需处理”。交易载荷的加密走的是 AES-GCM,其中 AES-256 在 Grover 算法下有效强度减半,剩下相当于 128 位的量子安全度,这个余量目前够用。私有标签那一项用 SHA-256,这个尺寸的哈希函数本来就不怕量子攻击。第三项是余额承诺,用的是 Pedersen 承诺,后面我会单独说它。
这三项不需要动,是因为这些算法从一开始就不怕量子计算机,任何人拿去用都一样。它们没有体现任何 Rayls 特有的工程投入。
所以按工作量算,属于 Rayls 主动完成的是七分之二,不是七分之五。
我不认为这是有意夸大。文章把每一项的状态都标得很清楚,肯读的人自己就能分出来。只是”五个已经抗量子”这个总结句会比拆解本身传播得更远,而它单独看起来像是完成了七成的活。
论文用的词,和公告不太一样
文章说,Rayls 的学术规格发表在 IACR 密码学电子档案上,机构可以据此独立验证这些声明。这句话是一份公开邀请,所以我去查了。
我查到的是编号 2025/1639 的那篇,标题是 Rayls: A Novel Design for CBDCs,作者是 Mario Yaksetig 和 Jiayu Xu。文章提到的 Rayls II,我没有找到对应的公开编号,这一点我没能核实。
论文里有两处值得注意。
第一,论文对 Groth16 的说法。它明确写了偏好 Groth16 的理由是验证方开销轻,也明确写了这个方案的局限。但论文点名的局限是需要可信设置,并说这个设置可以用多方方式完成来降低信任假设。也就是说,论文谈 Groth16 时讲的是信任假设问题,而 8 月 30 日这篇公告谈 Groth16 时讲的是量子问题。两处说的不是同一件事,公告说”论文明确承认了这一点”,至少在我查到的这篇里,承认的不是同一个”这一点”。
第二,论文形容自己的设计用的词是 quantum-private,量子隐私,具体解释是量子对手无法推断出网络中交易的付款人、收款人和金额。这是一个关于机密性的主张。
而公告全篇的框架是 quantum-resistant,抗量子。在密码学里,机密性和不可伪造性是两个分开的性质,一个系统可以做到前者而做不到后者。
这个区别落到组件五 Pedersen 承诺上就变得具体。Pedersen 承诺的标准性质是隐藏性无条件成立、绑定性只在计算上成立,而绑定性依赖的是离散对数难题,那正是量子计算机能解的那一类。公告说这两个性质在 Enygma 的使用场景下都保持量子安全,并标为无需处理。
我不知道这句话对不对。它说的是”在 Enygma 使用它的场景下”,而具体是什么场景,公告没有展开,我也没有能力从外部判断。我想说的只是,这是全篇七个组件里唯一一处结论与教科书性质表面上不一致的地方,而它恰好被标成了无需处理。按这篇文章自己提倡的精确标准,这一处值得展开说明。
还没定的部分
有两个组件公告自己就写明了没解决,这一点我认为处理得很坦率。
零知识证明用的 Groth16 基于配对密码学,目前没有可用于生产的后量子替代品。公告说这是全行业的缺口,不是 Rayls 独有的,所有用 SNARK 做隐私的链都在同一个位置上。这个说法我认为成立。它的应对是把证明系统设计成模块化可替换,等后量子零知识研究成熟后再换。
钱包密钥用的是标准 EVM 的 ECDSA,不抗量子。这是整个以太坊生态共同的约束,今天没有任何 EVM 兼容链拿出了可用于生产的后量子钱包密钥方案。
除此之外,我自己这边也有没查证到的:Rayls II 论文的公开编号,以及组件二 ML-KEM 的参数级别。这两项都不是我能从外部推断的,只能靠官方补充。
我的看法
这篇公告的核心论点我是赞同的:面对量子迁移,逐组件说清楚比一个”量子安全”标签有价值得多,而肯承认缺口的供应商比只会贴标签的更可信。
我这篇文章不是要反驳它,恰恰是接受了它的前提。一篇呼吁精确的文章,值得被精确地读,这本来就是它自己要求的待遇。
后面怎么判断,我盯的主要是一件事:ML-KEM 那个参数级别会不会被补上。
这是公告自己列的第三个问题,答案只要一行字。补了,说明那六个问题不只是拿来考别人的;不补,那”精确胜过标签”这句话在自己身上就没落地。这条我认为是最干净的观察指标,因为它成本极低,不存在”做不到”的解释空间。
另外两处我会顺带留意。Rayls II 的论文编号如果公开出来,公告里”可供独立验证”那句话才算真正成立。至于 Pedersen 承诺那一处的”使用场景”,如果哪天官方愿意展开讲,那会是这份组件清单里最值得读的一段。
顺带说一件跟公告无关但和这个话题有关的事。我核实时间线的时候发现,NIST 在 2024 年 8 月 13 日发布、8 月 14 日生效的是三份标准,FIPS 203、204、205。HQC 是 2025 年 3 月 11 日才选定的,而基于 FALCON 的 FIPS 206 到现在仍在制定中。网上有不少二手报道把 FIPS 206 也算进 2024 年那批里,这是错的。这篇公告在这一点上写得是准确的。
参考来源:Rayls 官方博客 The Quantum Clock is ticking: what financial institutions need to do before 2027,Selvaggia di Fazio,2026 年 8 月 30 日;NIST 后量子密码标准化项目页面,FIPS 203 / 204 / 205 于 2024 年 8 月 13 日发布,联邦公报载明 8 月 14 日生效,HQC 于 2025 年 3 月 11 日选定,FIPS 206 制定中;NSA CNSA 2.0 时间表,2027 年 1 月 1 日新采购闸门,指定 ML-KEM-1024 与 ML-DSA-87;IACR 密码学电子档案编号 2025/1639,Rayls: A Novel Design for CBDCs,Mario Yaksetig 与 Jiayu Xu。
#Rayls $RLS
221
Verified
Article
有人问我 ZK、FHE、TEE 哪个最强,我觉得这个问题问错了! 说实话,我第一次看到这三个缩写摆在一起,以为它们是同一道题的三个答案,比谁快、比谁安全,选一个就完事。后来才明白,把它们放一起排名,就像问"锤子、螺丝刀、扳手哪个最好用",答案取决于你手上是钉子、螺丝,还是螺栓。
它们各自解决的,其实是三个被混为一谈的问题。
第一个问题是:我想证明某件事为真,但证明它要用到的数据很敏感,我不想给你看。银行想向监管说明"这笔交易合法、授权无误、没有重复",却不愿把金额和收付款方摊在账本上。这种证明为真、但不摊开数据的需求,是 ZK 的主场。它的妙处在于,保证来自数学,而不是"我答应你我不看";拿到验证密钥的监管或审计能核验结论,却碰不到底层数据。代价也实在:它擅长证明数据的性质,却不擅长让好几方在谁都没有完整数据时一起算,而且比明文更吃算力。第二个问题不一样:数据我根本不能解密,可我还得在它上面做运算。两家机构做券款对付,各自把成交条款加密提交,结算系统要在不解密任何一方的前提下判断双方说的是不是同一笔,然后才交割。这是 FHE 的领域,能在密文上直接算、算出密文结果。听着像魔法,但它现在很慢,比明文运算慢好几个数量级,做不了实时高频结算。(Zama 在 2025 年底证明了它在特定场景能落地,可"特定场景能用"离"机构级规模结算能用"还有距离。)它还有个更麻烦的地方:传统 FHE 里,一把密钥同时管着"能看"和"能动",没法只给审计一个只读权限,这在受监管的世界里很别扭。第三个问题又不同:我要跑一段逻辑,速度得快,还不能让提供机器的人偷看里面在算什么。银行想在共享设施上跑自己的私有撮合引擎,不想让对手方和设施方看到逻辑本身。这时候上 TEE,把代码关进处理器里的一个硬件黑箱,外面谁都读不到。它最大的好处是快,接近原生性能,复杂逻辑、大数据都扛得住。但它把信任换了个地方:你得信芯片厂商。硬件出漏洞、供应链被动手脚,机密性就崩了(Intel 的 SGX 就出过被记录在案的问题)。而且它是黑箱,你只能拿到"这段代码确实跑过"的认证,却没法独立验证它到底干了什么。对讲究"可证明合规"的机构,这个依赖挺要命。
看出来了吗?三个问题的动词都不一样:一个是证明,一个是计算,一个是运行。把它们当成同一个东西的三种叫法,是最常见的误解。
所以真正有意思的,不是"哪种技术赢",而是"某个具体项目,面对自己的问题,有没有选对工具"。Enygma,也就是 Rayls 的隐私架构,是个能说明问题的例子。
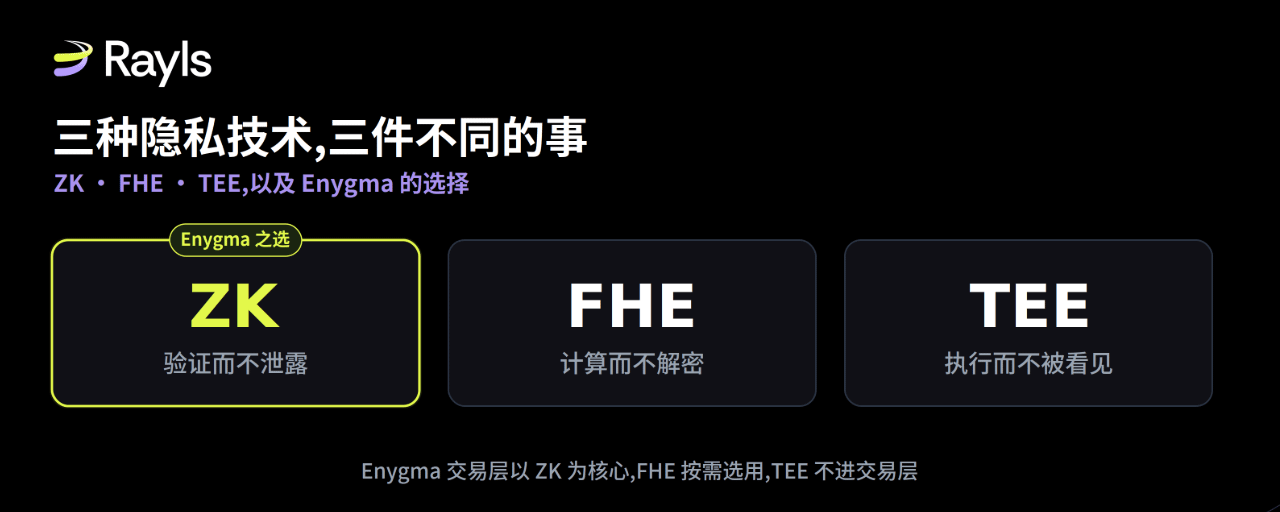
它的交易层建在 ZK 上,配抗量子的密钥交换;同态运算只在少数确实需要"对机密数值做计算"的环节按需用;TEE 不进交易层。这不是随手选的默认值,而是想清楚了的取舍。它要的是可验证的选择性披露:能向监管证明交易发生过、被授权、结算正确,同时不把细节暴露给无关方,而这正好是 ZK 生来解决的问题。更关键的是,它的审计是数学强制的:一把查看密钥能被限定到某个监管或对手方,只看被授权看的那部分,这不是管理员能改的规则,而是一条密码学约束。机构不用靠信任某个芯片厂商或平台方来守住这条边界。
至于为什么不拿 FHE 当交易层,因为它现在的性能撑不起机构结算;Enygma 是模块化的,等它成熟再纳入,现在硬上、拿结算性能去换,反而是失败。为什么不碰 TEE,因为对这类机构来说,数学保证比硬件信任更硬,可信底座不能外包给一家芯片厂的认证。
参考 Rayls 官方博客 :https://www.rayls.com/blog/the-privacy-stack-decoded-why-zk-fhe-and-encrypted-black-boxes-are-not-solving-the-same-problem
感谢Rayls的分享,我自己的收获是:下次再看到有人把 ZK、FHE、TEE 拉出来排名,可以先反问一句"你要解决的到底是哪个问题"。想清楚是要证明、要计算、还是要运行,答案自己就浮出来了。而一个架构选了哪几样、又特意没选哪几样,往往比它宣传自己"堆了多少先进技术"更能说明它到底想干什么。
$RLS $ZAMA $ZKP #Rayls #隐私技术
{alpha}(560x17ea10b6ae4fde59fdbf471bd28ab9710f508816)
有人问我 ZK、FHE、TEE 哪个最强,我觉得这个问题问错了!
说实话,我第一次看到这三个缩写摆在一起,以为它们是同一道题的三个答案,比谁快、比谁安全,选一个就完事。后来才明白,把它们放一起排名,就像问"锤子、螺丝刀、扳手哪个最好用",答案取决于你手上是钉子、螺丝,还是螺栓。
它们各自解决的,其实是三个被混为一谈的问题。
第一个问题是:我想证明某件事为真,但证明它要用到的数据很敏感,我不想给你看。银行想向监管说明"这笔交易合法、授权无误、没有重复",却不愿把金额和收付款方摊在账本上。这种证明为真、但不摊开数据的需求,是 ZK 的主场。它的妙处在于,保证来自数学,而不是"我答应你我不看";拿到验证密钥的监管或审计能核验结论,却碰不到底层数据。代价也实在:它擅长证明数据的性质,却不擅长让好几方在谁都没有完整数据时一起算,而且比明文更吃算力。第二个问题不一样:数据我根本不能解密,可我还得在它上面做运算。两家机构做券款对付,各自把成交条款加密提交,结算系统要在不解密任何一方的前提下判断双方说的是不是同一笔,然后才交割。这是 FHE 的领域,能在密文上直接算、算出密文结果。听着像魔法,但它现在很慢,比明文运算慢好几个数量级,做不了实时高频结算。(Zama 在 2025 年底证明了它在特定场景能落地,可"特定场景能用"离"机构级规模结算能用"还有距离。)它还有个更麻烦的地方:传统 FHE 里,一把密钥同时管着"能看"和"能动",没法只给审计一个只读权限,这在受监管的世界里很别扭。第三个问题又不同:我要跑一段逻辑,速度得快,还不能让提供机器的人偷看里面在算什么。银行想在共享设施上跑自己的私有撮合引擎,不想让对手方和设施方看到逻辑本身。这时候上 TEE,把代码关进处理器里的一个硬件黑箱,外面谁都读不到。它最大的好处是快,接近原生性能,复杂逻辑、大数据都扛得住。但它把信任换了个地方:你得信芯片厂商。硬件出漏洞、供应链被动手脚,机密性就崩了(Intel 的 SGX 就出过被记录在案的问题)。而且它是黑箱,你只能拿到"这段代码确实跑过"的认证,却没法独立验证它到底干了什么。对讲究"可证明合规"的机构,这个依赖挺要命。
看出来了吗?三个问题的动词都不一样:一个是证明,一个是计算,一个是运行。把它们当成同一个东西的三种叫法,是最常见的误解。
所以真正有意思的,不是"哪种技术赢",而是"某个具体项目,面对自己的问题,有没有选对工具"。Enygma,也就是 Rayls 的隐私架构,是个能说明问题的例子。
它的交易层建在 ZK 上,配抗量子的密钥交换;同态运算只在少数确实需要"对机密数值做计算"的环节按需用;TEE 不进交易层。这不是随手选的默认值,而是想清楚了的取舍。它要的是可验证的选择性披露:能向监管证明交易发生过、被授权、结算正确,同时不把细节暴露给无关方,而这正好是 ZK 生来解决的问题。更关键的是,它的审计是数学强制的:一把查看密钥能被限定到某个监管或对手方,只看被授权看的那部分,这不是管理员能改的规则,而是一条密码学约束。机构不用靠信任某个芯片厂商或平台方来守住这条边界。
至于为什么不拿 FHE 当交易层,因为它现在的性能撑不起机构结算;Enygma 是模块化的,等它成熟再纳入,现在硬上、拿结算性能去换,反而是失败。为什么不碰 TEE,因为对这类机构来说,数学保证比硬件信任更硬,可信底座不能外包给一家芯片厂的认证。
参考 Rayls 官方博客 :https://www.rayls.com/blog/the-privacy-stack-decoded-why-zk-fhe-and-encrypted-black-boxes-are-not-solving-the-same-problem
感谢Rayls的分享,我自己的收获是:下次再看到有人把 ZK、FHE、TEE 拉出来排名,可以先反问一句"你要解决的到底是哪个问题"。想清楚是要证明、要计算、还是要运行,答案自己就浮出来了。而一个架构选了哪几样、又特意没选哪几样,往往比它宣传自己"堆了多少先进技术"更能说明它到底想干什么。
$RLS $ZAMA $ZKP #Rayls #隐私技术
1
370
Article
这次锁仓真正变的不是时间,是你需要相信谁我看锁仓公告一般只关心一件事,就是这个承诺有没有办法被验证。大多数项目的”团队锁仓”最后都停在一句话上,你只能选择信或不信。这次不太一样,所以我去链上查了一下。
先把事实说清楚。Parfin 是 Rayls 背后的核心技术方,负责开发隐私节点、私有网络、Enygma 隐私框架和 Rayls 公链。作为 TGE 之前工作的报酬,它拿到了 1,070,493,535 枚 RLS,约占初始总供应量 100 亿枚的 11%。
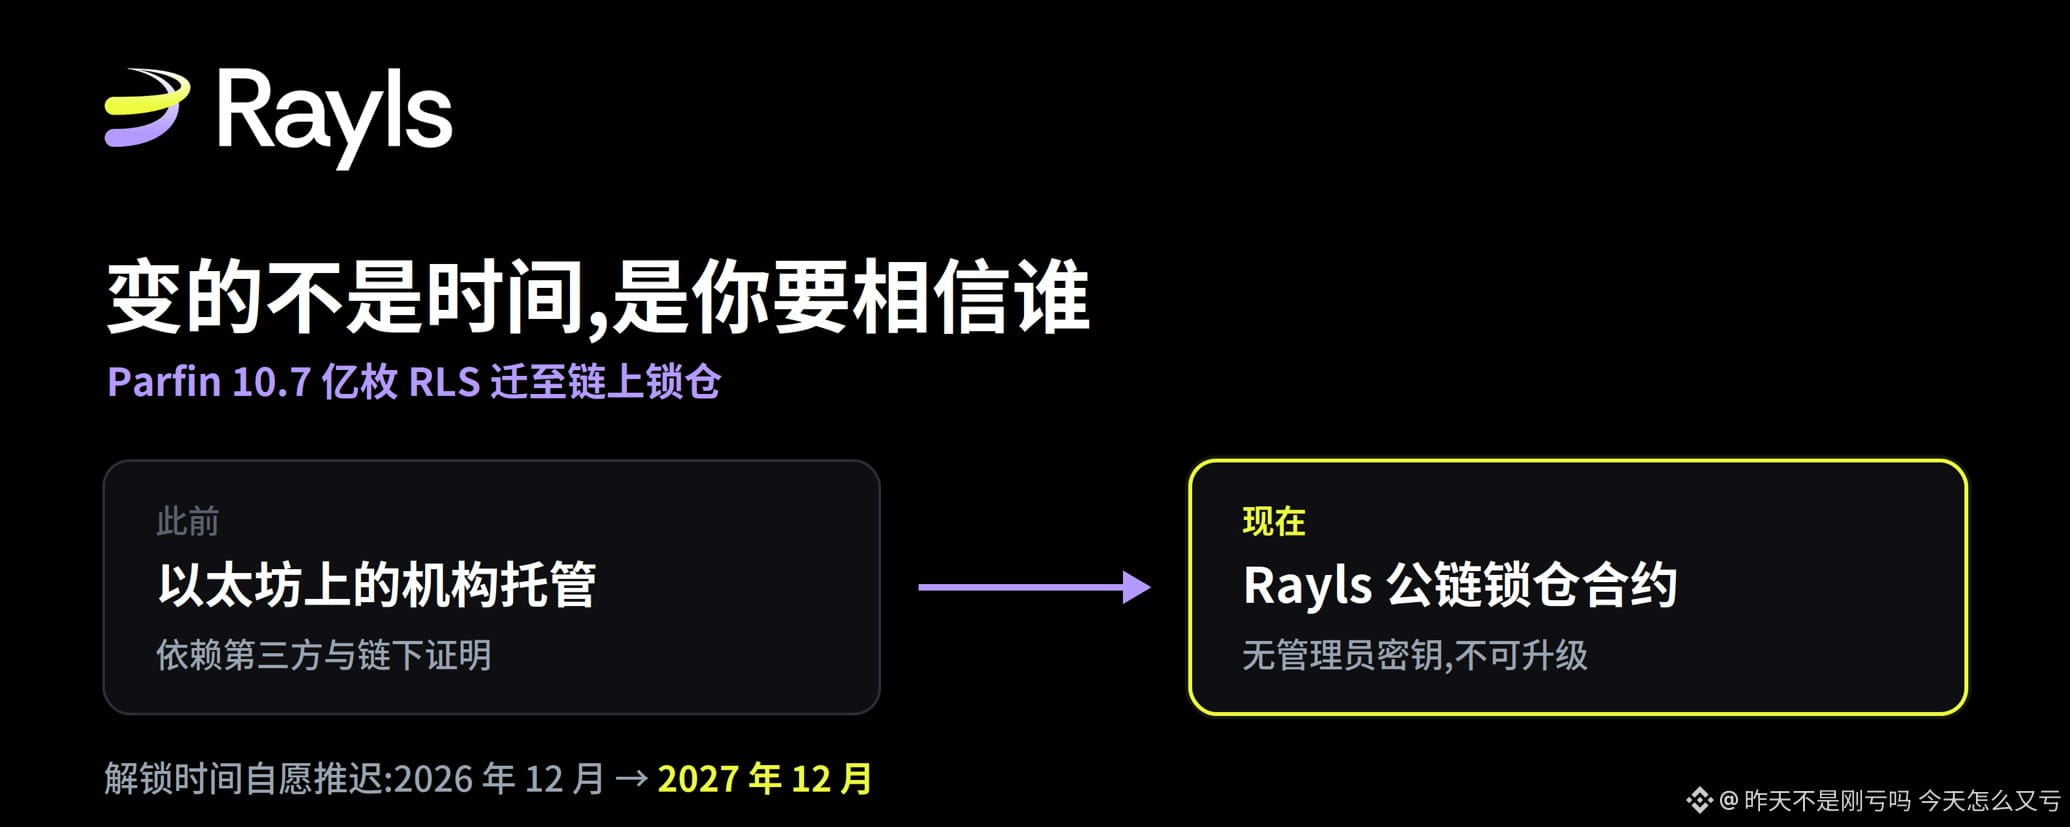
这批代币此前存放在以太坊上的一家机构托管方那里。原因很实际:TGE 时 Rayls 公链还没跑起来,只能先托管。现在公链可用了,这批代币被迁到 Rayls 公链上,锁进一份可公开验证的智能合约,同时解锁时间从 2026 年 12 月推迟到 2027 年 12 月。
官方特别说明了一点:这次延期不是合同要求,是主动选择。
真正的变化在”信任对象”上
代币数量没变,持有方没变,变的是你要凭什么相信它被锁住了。
以前的模式是:相信一家托管机构,相信它出具的链下证明。这在传统金融里是标准做法,但它的可信度依赖于第三方的信誉和流程。
现在的模式是:那份合约没有管理员密钥,也不可升级。锁仓条款写死在链上,不可变更,任何人都能审计。换句话说,Parfin 自己也没有中途改条款或提前取出的开关。
这就是我认为最值得说的地方。一个承诺如果需要你相信承诺者的人品,它就还是一个承诺;一个承诺如果被写进不可修改的代码,并且谁都能去查,它才变成一个约束。
顺带一提,锁定期间这批代币不能用于质押,也不能参与治理。这条容易被忽略,但它意味着这笔量在解锁前不会转化成网络里的投票权或收益。
怎么自己去验证
这是这次公告里最实用的部分,而且不需要任何技术背景。
Rayls 官方博客直接给出了合约地址 0x1463889D3a5EAAEE3f066d1CF438A8957F7Db98E。你在 Rayls 区块浏览器(explorer.rayls.com)上打开这个地址,能看到锁仓余额和解锁参数,也能查看合约本身。
我的建议是重点看三样:锁着的余额对不对得上 10.7 亿枚这个数;解锁时间是不是 2027 年 12 月;以及合约里有没有管理员权限或升级入口。前两项一眼可见,第三项在合约代码里。
这个动作的意义在于,你不需要相信包括我在内的任何人转述,自己看一眼就行。
这笔量到底有多大
10.7 亿枚听起来很抽象,换个参照物就清楚了。
按透明度门户 8 月 8 日的数据,RLS 真实流通量约 16.6 亿枚。也就是说,这笔锁仓的规模相当于目前真实流通量的 64%。这个比例是我自己按门户数据算的,不是官方口径,但它能说明这笔量在整个盘子里的分量。
按当时约 $0.0020133 的价格计算,这批代币价值约 216 万美元,和官方博客说的”约 200 万美元”是对得上的。
不过有个理解上的坑要避开。这次操作不是把已经在流通的代币收回来锁住,而是把原本 2026 年 12 月开始的解锁往后推了一年。它减少的是未来一年的潜在供给压力,而不是当前的流通量。这个区别很重要,读公告时容易含糊过去。
放进更大的图景里
Rayls 的代币设计从一开始就用了较长的归属期,大部分非社区配额带一年悬崖和多年解锁,TGE 时只有 15% 的供应进入流通。另外网络的经济模型里,隐私节点、私有网络和公链产生的手续费有一半会被换成 RLS 销毁,另一半用于验证者奖励。
这些是官方博客的说法,能不能形成实际效果,还得看真实使用量起来之后销毁跟不跟得上。这一点我在之前的分析里看过数据,目前销毁的绝对量相对于解锁节奏还偏小,所以更值得跟踪的是机构使用量能不能带动手续费增长。
我的结论
这件事本身的规模不算大,两百多万美元在加密世界里不算什么。但它示范了一种更好的做法:把”相信我们”换成”你去查”。
对普通持有者来说,可验证性比任何声明都实在。下次再看到任何项目宣布团队锁仓,可以直接问一句:合约地址是多少,有没有管理员密钥,我能不能自己查。能答上来的,和答不上来的,完全是两回事。
参考来源:Rayls 官方博客《Parfin Extends $RLS lock-up by one year and migrates allocation onchain to Rayls》(Alex Buelau,2026 年 8 月 6 日 AMA);Rayls 区块浏览器合约页;Rayls 透明度门户(2026 年 8 月 8 日数据)
#Rayls $RLS
这次锁仓真正变的不是时间,是你需要相信谁
我看锁仓公告一般只关心一件事,就是这个承诺有没有办法被验证。大多数项目的”团队锁仓”最后都停在一句话上,你只能选择信或不信。这次不太一样,所以我去链上查了一下。
先把事实说清楚。Parfin 是 Rayls 背后的核心技术方,负责开发隐私节点、私有网络、Enygma 隐私框架和 Rayls 公链。作为 TGE 之前工作的报酬,它拿到了 1,070,493,535 枚 RLS,约占初始总供应量 100 亿枚的 11%。
这批代币此前存放在以太坊上的一家机构托管方那里。原因很实际:TGE 时 Rayls 公链还没跑起来,只能先托管。现在公链可用了,这批代币被迁到 Rayls 公链上,锁进一份可公开验证的智能合约,同时解锁时间从 2026 年 12 月推迟到 2027 年 12 月。
官方特别说明了一点:这次延期不是合同要求,是主动选择。
真正的变化在”信任对象”上
代币数量没变,持有方没变,变的是你要凭什么相信它被锁住了。
以前的模式是:相信一家托管机构,相信它出具的链下证明。这在传统金融里是标准做法,但它的可信度依赖于第三方的信誉和流程。
现在的模式是:那份合约没有管理员密钥,也不可升级。锁仓条款写死在链上,不可变更,任何人都能审计。换句话说,Parfin 自己也没有中途改条款或提前取出的开关。
这就是我认为最值得说的地方。一个承诺如果需要你相信承诺者的人品,它就还是一个承诺;一个承诺如果被写进不可修改的代码,并且谁都能去查,它才变成一个约束。
顺带一提,锁定期间这批代币不能用于质押,也不能参与治理。这条容易被忽略,但它意味着这笔量在解锁前不会转化成网络里的投票权或收益。
怎么自己去验证
这是这次公告里最实用的部分,而且不需要任何技术背景。
Rayls 官方博客直接给出了合约地址 0x1463889D3a5EAAEE3f066d1CF438A8957F7Db98E。你在 Rayls 区块浏览器(explorer.rayls.com)上打开这个地址,能看到锁仓余额和解锁参数,也能查看合约本身。
我的建议是重点看三样:锁着的余额对不对得上 10.7 亿枚这个数;解锁时间是不是 2027 年 12 月;以及合约里有没有管理员权限或升级入口。前两项一眼可见,第三项在合约代码里。
这个动作的意义在于,你不需要相信包括我在内的任何人转述,自己看一眼就行。
这笔量到底有多大
10.7 亿枚听起来很抽象,换个参照物就清楚了。
按透明度门户 8 月 8 日的数据,RLS 真实流通量约 16.6 亿枚。也就是说,这笔锁仓的规模相当于目前真实流通量的 64%。这个比例是我自己按门户数据算的,不是官方口径,但它能说明这笔量在整个盘子里的分量。
按当时约 $0.0020133 的价格计算,这批代币价值约 216 万美元,和官方博客说的”约 200 万美元”是对得上的。
不过有个理解上的坑要避开。这次操作不是把已经在流通的代币收回来锁住,而是把原本 2026 年 12 月开始的解锁往后推了一年。它减少的是未来一年的潜在供给压力,而不是当前的流通量。这个区别很重要,读公告时容易含糊过去。
放进更大的图景里
Rayls 的代币设计从一开始就用了较长的归属期,大部分非社区配额带一年悬崖和多年解锁,TGE 时只有 15% 的供应进入流通。另外网络的经济模型里,隐私节点、私有网络和公链产生的手续费有一半会被换成 RLS 销毁,另一半用于验证者奖励。
这些是官方博客的说法,能不能形成实际效果,还得看真实使用量起来之后销毁跟不跟得上。这一点我在之前的分析里看过数据,目前销毁的绝对量相对于解锁节奏还偏小,所以更值得跟踪的是机构使用量能不能带动手续费增长。
我的结论
这件事本身的规模不算大,两百多万美元在加密世界里不算什么。但它示范了一种更好的做法:把”相信我们”换成”你去查”。
对普通持有者来说,可验证性比任何声明都实在。下次再看到任何项目宣布团队锁仓,可以直接问一句:合约地址是多少,有没有管理员密钥,我能不能自己查。能答上来的,和答不上来的,完全是两回事。
参考来源:Rayls 官方博客《Parfin Extends $RLS lock-up by one year and migrates allocation onchain to Rayls》(Alex Buelau,2026 年 8 月 6 日 AMA);Rayls 区块浏览器合约页;Rayls 透明度门户(2026 年 8 月 8 日数据)
#Rayls $RLS
141
Article
喜讯喜讯喜讯!!!!Rayls 公链接入可信 RPC!!!兄弟们,我一直埋伏在Rayls社区,我知道大家对团队很是不满,同样的我也是,但团队在真正的做事儿,一直在努力 只不过Rayls团队走的是合规路线,兄弟们一定不要放弃,一切交给时间,我相信Rayls团队最终会交付令我们满意的试卷的,我来分享一下利好消息给兄弟们分享一下,是关于最近Rayls团队接入了RPC,这是一件很重要的事情!!
什么是 RPC
你可以把 RPC 理解成应用和区块链之间的 专线电话。
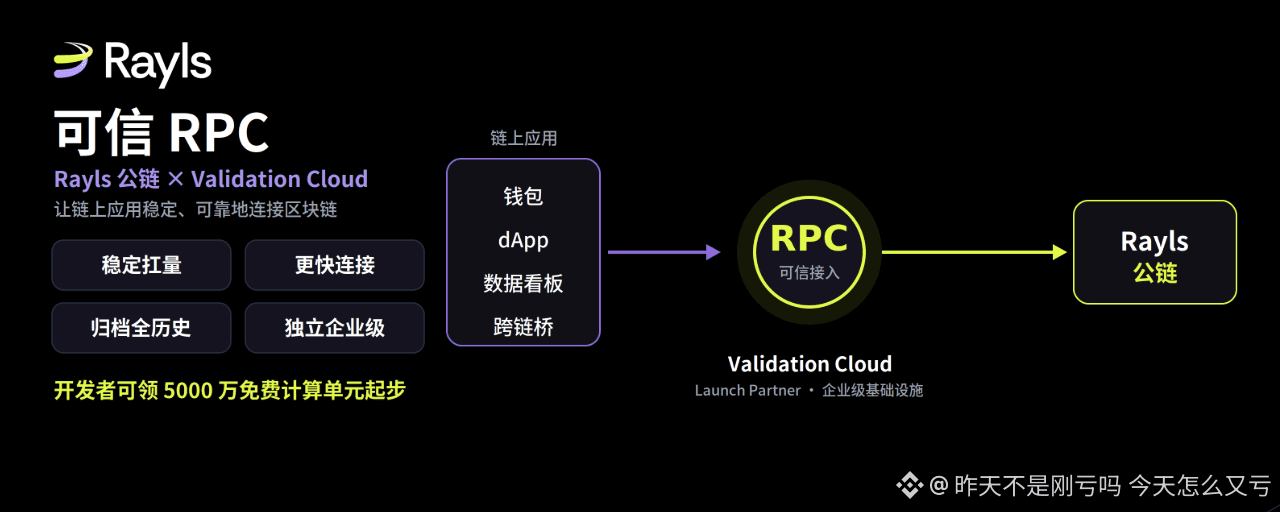
你用的钱包、各种 dApp、数据看板、跨链桥,本身并不住在链上。想读取链上数据、或者发一笔交易,都得通过 RPC 这条线去和区块链对话。这条线一旦不稳、变慢或断掉,应用就会卡、加载不出、交易发不出去。
所以为什么重要!
因为几乎每个链上应用都离不开它,RPC 稳不稳,直接决定体验顺不顺。
Rayls 官方 说,由 Validation Cloud 支持后,对开发者意味着几点:
更稳、更能扛量,高峰期也保持在线更快、更可靠的连接,读数据、发交易都更顺可访问链的完整历史,通过归档节点查到全部记录,对数据分析、报表和各种集成很有用由独立企业级提供商运行,而不是临时拼凑,这本身就更让人放心
Validation Cloud 是什么来头
它是这次的 Launch Partner。按其官方页面的说法,主打接近满分的在线率(99.99%)、很快的 API 响应、24 小时支持、多区域自动故障切换,还通过了 SOC 2 Type II 这类企业级合规审计。
一句话:专业选手来负责这条线。
和 Rayls 的方向为什么对得上
Rayls 定位是面向机构、面向"银行"的金融基础设施,要承接机构级的资金和业务,而机构对稳定、可靠、合规的要求都很高。可信 RPC 正是这类要求里最底层、也最容易被忽略的一块。地基打牢,上面才谈得上跑真实的机构业务。这也正是官方说的,"迈向机构级金融的又一步"。
给开发者的一点实惠
公告里还提到,可以领取 5000 万免费计算单元来起步,想在 Rayls 公链上搭东西的门槛更低了。
小结
RPC 平时没人注意,是那种"出问题你才会想起它"的关键部件。把它交给专业的企业级团队来跑:
对普通用户,是更顺的体验对开发者,是更稳的地基对 Rayls,是更贴近机构级金融的一步
参考:Rayls 官方 X 公告、Validation Cloud 官方 Rayls 页面
#Rayls #ValidationCloud $RLS
{alpha}(560x17ea10b6ae4fde59fdbf471bd28ab9710f508816)
喜讯喜讯喜讯!!!!Rayls 公链接入可信 RPC!!!
兄弟们,我一直埋伏在Rayls社区,我知道大家对团队很是不满,同样的我也是,但团队在真正的做事儿,一直在努力 只不过Rayls团队走的是合规路线,兄弟们一定不要放弃,一切交给时间,我相信Rayls团队最终会交付令我们满意的试卷的,我来分享一下利好消息给兄弟们分享一下,是关于最近Rayls团队接入了RPC,这是一件很重要的事情!!
什么是 RPC
你可以把 RPC 理解成应用和区块链之间的 专线电话。
你用的钱包、各种 dApp、数据看板、跨链桥,本身并不住在链上。想读取链上数据、或者发一笔交易,都得通过 RPC 这条线去和区块链对话。这条线一旦不稳、变慢或断掉,应用就会卡、加载不出、交易发不出去。
所以为什么重要!
因为几乎每个链上应用都离不开它,RPC 稳不稳,直接决定体验顺不顺。
Rayls 官方 说,由 Validation Cloud 支持后,对开发者意味着几点:
更稳、更能扛量,高峰期也保持在线更快、更可靠的连接,读数据、发交易都更顺可访问链的完整历史,通过归档节点查到全部记录,对数据分析、报表和各种集成很有用由独立企业级提供商运行,而不是临时拼凑,这本身就更让人放心
Validation Cloud 是什么来头
它是这次的 Launch Partner。按其官方页面的说法,主打接近满分的在线率(99.99%)、很快的 API 响应、24 小时支持、多区域自动故障切换,还通过了 SOC 2 Type II 这类企业级合规审计。
一句话:专业选手来负责这条线。
和 Rayls 的方向为什么对得上
Rayls 定位是面向机构、面向"银行"的金融基础设施,要承接机构级的资金和业务,而机构对稳定、可靠、合规的要求都很高。可信 RPC 正是这类要求里最底层、也最容易被忽略的一块。地基打牢,上面才谈得上跑真实的机构业务。这也正是官方说的,"迈向机构级金融的又一步"。
给开发者的一点实惠
公告里还提到,可以领取 5000 万免费计算单元来起步,想在 Rayls 公链上搭东西的门槛更低了。
小结
RPC 平时没人注意,是那种"出问题你才会想起它"的关键部件。把它交给专业的企业级团队来跑:
对普通用户,是更顺的体验对开发者,是更稳的地基对 Rayls,是更贴近机构级金融的一步
参考:Rayls 官方 X 公告、Validation Cloud 官方 Rayls 页面
#Rayls #ValidationCloud $RLS
1
410
Partly True
Article
判断一家机构是不是真上链,看一件事:普通客户能不能直接用加密圈每周都能刷到”某某传统金融巨头进军区块链”。我现在看到这类标题基本先划走,因为绝大多数最后停在创新实验室里,发完新闻稿就没有下文了。判断真假其实有个很朴素的标准:普通客户在自己的 App 里,能不能直接点开用。
XP Inc. 这次过了这个标准。
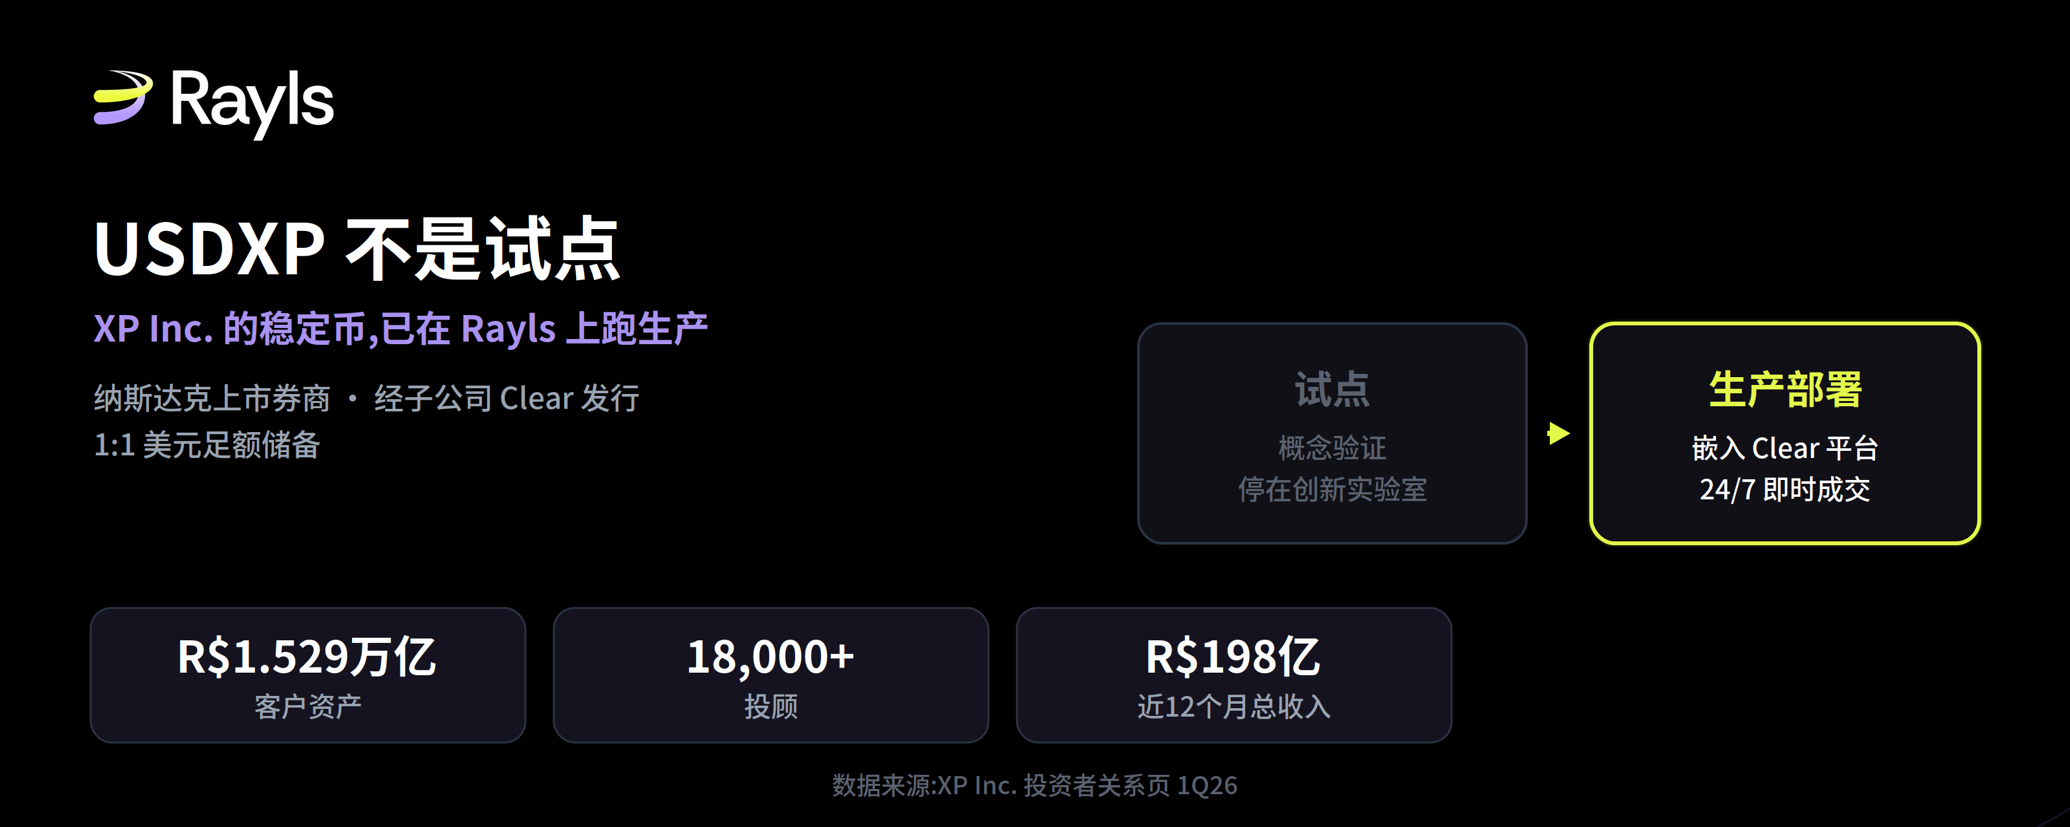
先把这家公司说清楚,因为规模决定了这件事的分量。XP 是在纳斯达克上市的巴西投资平台,股票代码 XP。我去它的投资者关系页核对了 2026 年一季度的数据:客户资产 R$1,529 亿雷亚尔量级,准确说是 R$1.529 万亿;投顾超过 18,000 人;近十二个月总收入 R$198 亿雷亚尔,税前利润 R$58 亿雷亚尔。
顺带说个细节。我看到不同材料里 XP 的客户资产数字并不一致,有的写超过 R$2 万亿。这类差异通常来自口径或时点不同,我没法判断哪个对应哪种统计,所以正文只用 XP 自己 IR 页面上 1Q26 的数字。涉及具体金额,还是以一手来源为准比较稳妥。XP Inc. 这次过了这个标准。
回到正题。XP 通过旗下数字券商子公司 Clear Corretora 发行了美元稳定币 USDXP,发行在 Rayls 上。
关键不在”发了个稳定币”,而在它的形态。按 Rayls 官方博客的说法,USDXP 不是概念验证,也不是限定范围的试点,而是直接集成进 Clear 平台的生产部署,客户可以获得简单透明的美元敞口,支持 7×24 交易和即时成交。它由美元 1:1 足额支撑,储备存放在国际金融机构的账户中,治理、托管和运营监督都由 XP Inc. 负责。
把这段话翻译成一个具体画面:巴西的某个普通投资者,周日凌晨两点在 Clear 的 App 里想换点美元敞口,点一下,成交了。他大概率完全不知道背后跑着一条区块链,也不需要知道。
这就是”生产环境”和”试点”的真正区别。试点的用户是内部团队和媒体,生产环境的用户是那个凌晨两点的普通人。
而当这件事发生在一家管理着 R$1.529 万亿客户资产、背后站着 18,000 多名投顾的上市券商身上时,标准会陡然变高。系统出问题,不是发篇复盘博客就能过去的,那是受监管机构的运营事故,要面对监管、审计和客户。这也是为什么这类机构不能随便找条链就上:它们需要的基础设施,得从一开始就把隐私、合规、结算和治理考虑进去,而不是在一个为零售公开生态设计的环境上打补丁。Rayls 的定位正是这一块。
接下来的部分更值得关注,但也要说清楚它现在是什么状态。在 Rayls 与 XP 的 AMA 里,XP 股票与期货主管 Marcos Horie 讲到了下一步:信贷代币化。他给的背景是,巴西利率很高,而 XP 提供给客户的信贷类产品规模约 R$7,000 亿雷亚尔(按他在 AMA 里的换算约合 1,400 亿美元),但目前能真正投到这类信贷的客户很少,门槛和流程限制了触达。如果做成代币化、能拆成小额份额,理论上就能覆盖到全部客户群。他还提到 XP 希望在未来一年内,在代币化世界里建起一个平行版本的业务。
这些是他表述的规划和目标,不是已经交付的产品,读的时候要分清楚。同样,Rayls 博客提到 XP 未来可能扩展到欧元、英镑等币种,那也是战略意向。
所以我的结论是这样的:USDXP 的意义不在于又多了一条”传统金融拥抱区块链”的新闻,而在于它把机构采用从演示阶段推进到了真实产品阶段,并且是在一家体量足够大、受监管足够严的机构身上发生的。
至于怎么继续判断这件事的真伪,我的标准也很简单:别看公告,看第二个产品有没有真的上线。如果信贷代币化在接下来一年里真的落地到 Clear 的客户手上,那说明第一次不是孤例。如果没有,那 USDXP 也就还是个漂亮的单点。
参考来源:
XP Inc. 投资者关系页(1Q26 数据)https://investors.xpinc.com/en/Rayls 官方博客《XP launches USDXP stablecoin on Rayls infrastructure》(2026 年 3 月 12 日)https://www.rayls.com/blog/xp-launches-usdxp-stablecoin-on-rayls-infrastructureRayls x XP 合作伙伴 AMA(Marcos Horie 发言)https://x.com/i/broadcasts/1PJqrrLarnAxb
#Rayls #XPInc $RLS
{alpha}(560x17ea10b6ae4fde59fdbf471bd28ab9710f508816)
判断一家机构是不是真上链,看一件事:普通客户能不能直接用
加密圈每周都能刷到”某某传统金融巨头进军区块链”。我现在看到这类标题基本先划走,因为绝大多数最后停在创新实验室里,发完新闻稿就没有下文了。判断真假其实有个很朴素的标准:普通客户在自己的 App 里,能不能直接点开用。
XP Inc. 这次过了这个标准。
先把这家公司说清楚,因为规模决定了这件事的分量。XP 是在纳斯达克上市的巴西投资平台,股票代码 XP。我去它的投资者关系页核对了 2026 年一季度的数据:客户资产 R$1,529 亿雷亚尔量级,准确说是 R$1.529 万亿;投顾超过 18,000 人;近十二个月总收入 R$198 亿雷亚尔,税前利润 R$58 亿雷亚尔。
顺带说个细节。我看到不同材料里 XP 的客户资产数字并不一致,有的写超过 R$2 万亿。这类差异通常来自口径或时点不同,我没法判断哪个对应哪种统计,所以正文只用 XP 自己 IR 页面上 1Q26 的数字。涉及具体金额,还是以一手来源为准比较稳妥。XP Inc. 这次过了这个标准。
回到正题。XP 通过旗下数字券商子公司 Clear Corretora 发行了美元稳定币 USDXP,发行在 Rayls 上。
关键不在”发了个稳定币”,而在它的形态。按 Rayls 官方博客的说法,USDXP 不是概念验证,也不是限定范围的试点,而是直接集成进 Clear 平台的生产部署,客户可以获得简单透明的美元敞口,支持 7×24 交易和即时成交。它由美元 1:1 足额支撑,储备存放在国际金融机构的账户中,治理、托管和运营监督都由 XP Inc. 负责。
把这段话翻译成一个具体画面:巴西的某个普通投资者,周日凌晨两点在 Clear 的 App 里想换点美元敞口,点一下,成交了。他大概率完全不知道背后跑着一条区块链,也不需要知道。
这就是”生产环境”和”试点”的真正区别。试点的用户是内部团队和媒体,生产环境的用户是那个凌晨两点的普通人。
而当这件事发生在一家管理着 R$1.529 万亿客户资产、背后站着 18,000 多名投顾的上市券商身上时,标准会陡然变高。系统出问题,不是发篇复盘博客就能过去的,那是受监管机构的运营事故,要面对监管、审计和客户。这也是为什么这类机构不能随便找条链就上:它们需要的基础设施,得从一开始就把隐私、合规、结算和治理考虑进去,而不是在一个为零售公开生态设计的环境上打补丁。Rayls 的定位正是这一块。
接下来的部分更值得关注,但也要说清楚它现在是什么状态。在 Rayls 与 XP 的 AMA 里,XP 股票与期货主管 Marcos Horie 讲到了下一步:信贷代币化。他给的背景是,巴西利率很高,而 XP 提供给客户的信贷类产品规模约 R$7,000 亿雷亚尔(按他在 AMA 里的换算约合 1,400 亿美元),但目前能真正投到这类信贷的客户很少,门槛和流程限制了触达。如果做成代币化、能拆成小额份额,理论上就能覆盖到全部客户群。他还提到 XP 希望在未来一年内,在代币化世界里建起一个平行版本的业务。
这些是他表述的规划和目标,不是已经交付的产品,读的时候要分清楚。同样,Rayls 博客提到 XP 未来可能扩展到欧元、英镑等币种,那也是战略意向。
所以我的结论是这样的:USDXP 的意义不在于又多了一条”传统金融拥抱区块链”的新闻,而在于它把机构采用从演示阶段推进到了真实产品阶段,并且是在一家体量足够大、受监管足够严的机构身上发生的。
至于怎么继续判断这件事的真伪,我的标准也很简单:别看公告,看第二个产品有没有真的上线。如果信贷代币化在接下来一年里真的落地到 Clear 的客户手上,那说明第一次不是孤例。如果没有,那 USDXP 也就还是个漂亮的单点。
参考来源:
XP Inc. 投资者关系页(1Q26 数据)https://investors.xpinc.com/en/Rayls 官方博客《XP launches USDXP stablecoin on Rayls infrastructure》(2026 年 3 月 12 日)https://www.rayls.com/blog/xp-launches-usdxp-stablecoin-on-rayls-infrastructureRayls x XP 合作伙伴 AMA(Marcos Horie 发言)https://x.com/i/broadcasts/1PJqrrLarnAxb
#Rayls #XPInc $RLS
1
247
Article
质押开放给所有人了,但有几件事最好先知道我是从六月那批预承诺开始质押的,所以这套流程我已经走过一遍。这次开放给所有人,身边不少人问我该怎么操作、要注意什么,干脆一次写清楚。
先说变化本身。
Rayls 用的是委托权益证明,验证者跑节点、出块并保障公链安全,而普通持有者不需要自己跑节点,可以把手里的 RLS 委托给某个验证者,分享一部分质押奖励。
这个机制从六月就上线了,但当时只对参加过预承诺计划和流动性种子活动的钱包开放。那批人在主网之前就锁了币,官方给了三个月 55% 的加成年化,甚至往每个符合条件的钱包里发了 1 个 USDr,免得他们连 gas 都没有。
从 8 月 13 日周四开始,这扇门对每一个 RLS 持有者打开。
三步走,第二步最容易被忽略
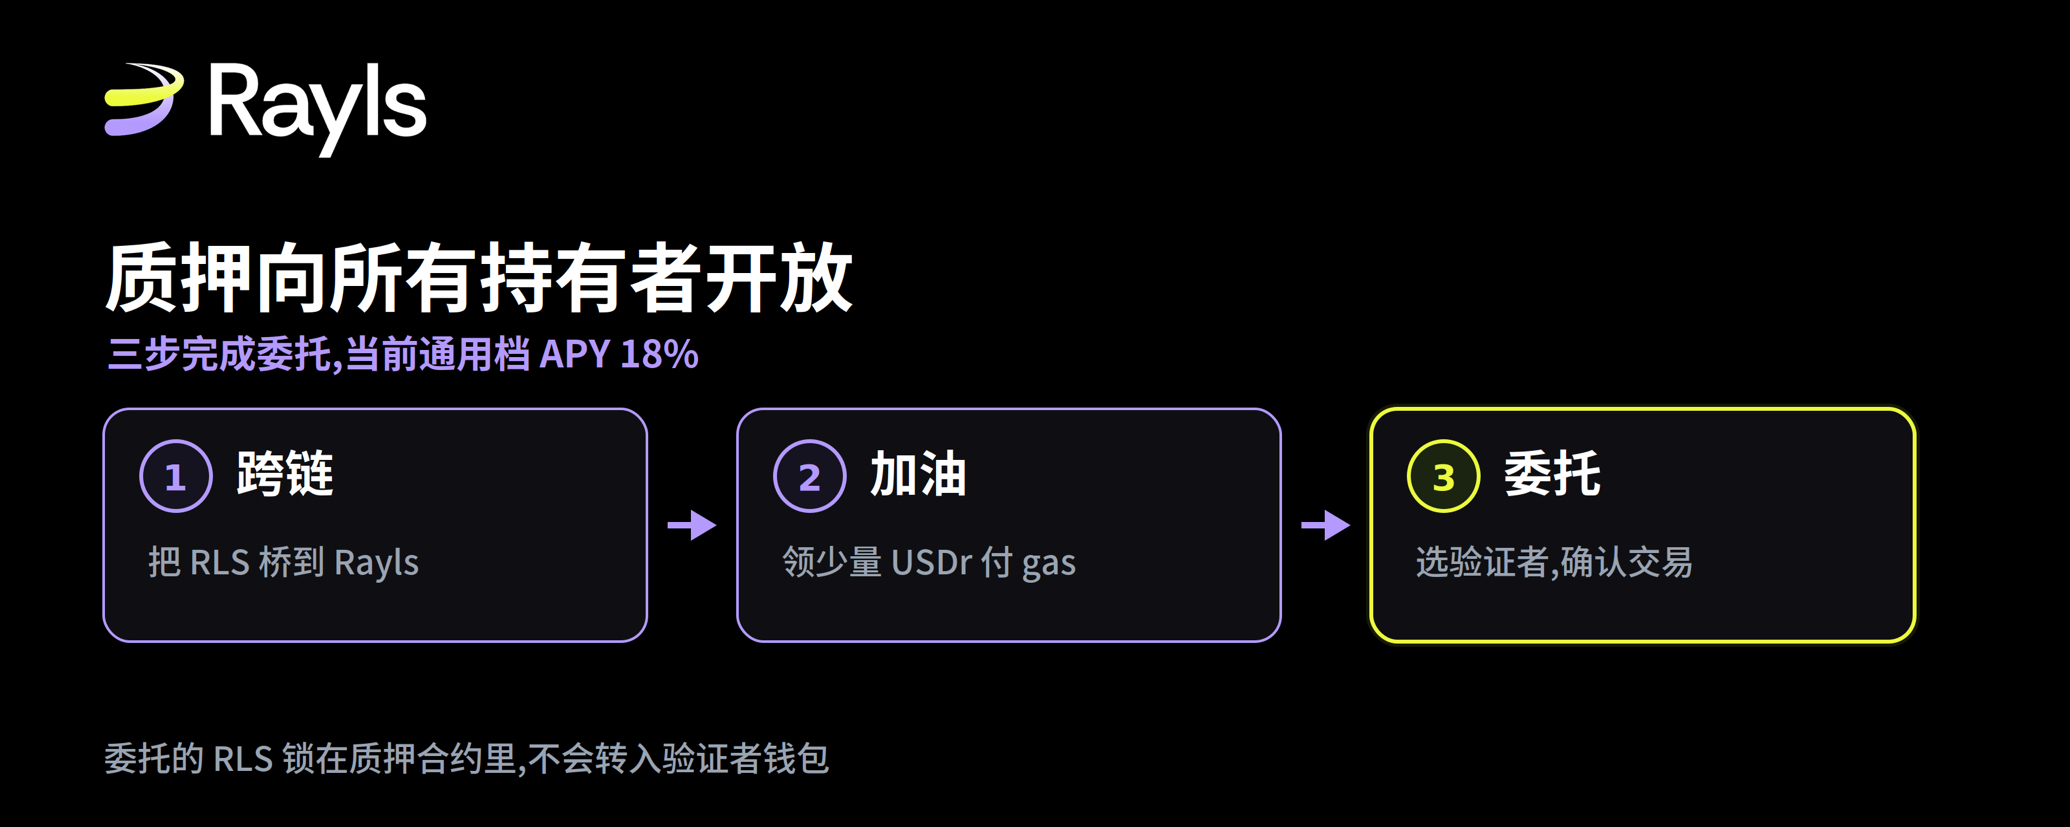
流程本身不复杂。先通过 Stargate 把 RLS 跨链到 Rayls,然后在 Rayls dApp 上领取 USDr 作为 gas,最后到质押面板选验证者、输入数量、在钱包里确认交易。
中间那一步值得单独拎出来说。Rayls 公链的 gas 用的是 USDr,不是 RLS。所以你就算把币桥过来了,手里没有 USDr 一样发不出交易。官方当初给早期用户发 1 个 USDr,就是为了绕开这个卡点。现在轮到你自己去 dApp 的 gas 页面领。
两个费率档位
规则很直接。预承诺用户是 55%,普通用户是 18%。
促销档的 55% 绑定当初做预承诺的那个钱包地址,上限是你当初承诺的数量,预计跑三个月,到 9 月 9 日结束。到达上限之后,这个钱包不能再按促销档追加,多出来的 RLS 换一个钱包按通用档质押就行。
通用档就是现在开放给所有人的这一档,当前年化 18%,没有上限。官方说 18% 是刻意设在一个可持续的水平,之后会改成动态曲线:质押的人多、总量大,费率自然往下走;参与度低的时候费率上升,以此激励更多人来保障网络安全。
委托出去的币,到底在谁手里
这是我觉得最该讲清楚的一点,因为它直接关系到你敢不敢按下确认。
按官方说明,你委托的 RLS 会被锁进质押合约,并标记为分配给你选的那个验证者,它不会被转到验证者的钱包里。也就是说验证者拿不到你的本金,他能影响的是你的收益,以及在他作恶或掉线时可能触发的惩罚。
奖励从下一个奖励周期开始计算,用 RLS 发放。之后你可以随时回到面板领取奖励、追加质押,或者开始解押。
选验证者该看什么,以及我看到的
官方建议看几个指标:自质押量、已委托总量、剩余容量、当前年化、佣金比例。
我在 dApp 的质押面板上翻了一遍,当时看到的几个验证者自质押都是 500 万 RLS,委托量在 1948 万到 2303 万之间,年化都显示约 18%,佣金 0.00%,惩罚记录 0 次。节点位置分别标着俄亥俄、俄勒冈和东京。
佣金 0% 意味着现在验证者不从你的奖励里抽成,这个未必会一直维持,值得留意。剩余容量则决定了你能不能委托进去,热门节点满了就得换一个。
按确认之前,先看清这三件事
第一,解押不是即时的。你要先发起解押,这部分立刻停止计息,然后进入 14 天的解绑期,期满再回面板提取。这半个月里资金既不产生收益也动不了,这是最需要提前想清楚的一点。
第二,惩罚风险真实存在。官方在免责声明里写得很直白:如果你选的验证者作恶或长时间离线,你委托的 RLS 可能因罚没条件而损失。所以验证者不是随便点一个。
第三,年化会变。18% 不是承诺,官方明确说了奖励不保证、年化可能调整,而且后面还要转成动态曲线。
一点我自己的实际情况
我在实际操作时遇到一个小插曲,写出来供参考。
我用的钱包在把 Rayls 网络加进去之后,尝试连接时弹出了”该钱包不支持此网络”的提示,几个钱包条目都显示不可用,交易签不出去,自然也就没法完成委托。而在此之前,同样的操作是可以正常签名和质押的。
我没法判断这是钱包端的兼容问题还是别的原因,所以不下结论。如果你也遇到类似情况,可以换一个支持 Rayls 网络的钱包试试,或者到官方社区问一下当前的推荐配置。工具层面的问题通常比协议层面的好解决。
最后
这次开放本身的意义,官方那句话说得挺准:Rayls 是为银行和金融机构建的,但网络最终要由一个足够广的持有者群体来保障和拥有。从只对早期支持者开放,到所有人都能参与,这是朝那个方向走的一步。对普通持有者来说,它第一次提供了一个直接的方式,让手里的币参与到网络安全里,而不只是躺在钱包里等价格。
前提是你把上面那几件事看明白了再动手。
参考来源:Rayls 官方博客《Rayls staking opens to everyone this Thursday》(Alex Buelau,2026 年 8 月 11 日);Rayls 质押面板实际界面
#Rayls #RLS $RLS
质押开放给所有人了,但有几件事最好先知道
我是从六月那批预承诺开始质押的,所以这套流程我已经走过一遍。这次开放给所有人,身边不少人问我该怎么操作、要注意什么,干脆一次写清楚。
先说变化本身。
Rayls 用的是委托权益证明,验证者跑节点、出块并保障公链安全,而普通持有者不需要自己跑节点,可以把手里的 RLS 委托给某个验证者,分享一部分质押奖励。
这个机制从六月就上线了,但当时只对参加过预承诺计划和流动性种子活动的钱包开放。那批人在主网之前就锁了币,官方给了三个月 55% 的加成年化,甚至往每个符合条件的钱包里发了 1 个 USDr,免得他们连 gas 都没有。
从 8 月 13 日周四开始,这扇门对每一个 RLS 持有者打开。
三步走,第二步最容易被忽略
流程本身不复杂。先通过 Stargate 把 RLS 跨链到 Rayls,然后在 Rayls dApp 上领取 USDr 作为 gas,最后到质押面板选验证者、输入数量、在钱包里确认交易。
中间那一步值得单独拎出来说。Rayls 公链的 gas 用的是 USDr,不是 RLS。所以你就算把币桥过来了,手里没有 USDr 一样发不出交易。官方当初给早期用户发 1 个 USDr,就是为了绕开这个卡点。现在轮到你自己去 dApp 的 gas 页面领。
两个费率档位
规则很直接。预承诺用户是 55%,普通用户是 18%。
促销档的 55% 绑定当初做预承诺的那个钱包地址,上限是你当初承诺的数量,预计跑三个月,到 9 月 9 日结束。到达上限之后,这个钱包不能再按促销档追加,多出来的 RLS 换一个钱包按通用档质押就行。
通用档就是现在开放给所有人的这一档,当前年化 18%,没有上限。官方说 18% 是刻意设在一个可持续的水平,之后会改成动态曲线:质押的人多、总量大,费率自然往下走;参与度低的时候费率上升,以此激励更多人来保障网络安全。
委托出去的币,到底在谁手里
这是我觉得最该讲清楚的一点,因为它直接关系到你敢不敢按下确认。
按官方说明,你委托的 RLS 会被锁进质押合约,并标记为分配给你选的那个验证者,它不会被转到验证者的钱包里。也就是说验证者拿不到你的本金,他能影响的是你的收益,以及在他作恶或掉线时可能触发的惩罚。
奖励从下一个奖励周期开始计算,用 RLS 发放。之后你可以随时回到面板领取奖励、追加质押,或者开始解押。
选验证者该看什么,以及我看到的
官方建议看几个指标:自质押量、已委托总量、剩余容量、当前年化、佣金比例。
我在 dApp 的质押面板上翻了一遍,当时看到的几个验证者自质押都是 500 万 RLS,委托量在 1948 万到 2303 万之间,年化都显示约 18%,佣金 0.00%,惩罚记录 0 次。节点位置分别标着俄亥俄、俄勒冈和东京。
佣金 0% 意味着现在验证者不从你的奖励里抽成,这个未必会一直维持,值得留意。剩余容量则决定了你能不能委托进去,热门节点满了就得换一个。
按确认之前,先看清这三件事
第一,解押不是即时的。你要先发起解押,这部分立刻停止计息,然后进入 14 天的解绑期,期满再回面板提取。这半个月里资金既不产生收益也动不了,这是最需要提前想清楚的一点。
第二,惩罚风险真实存在。官方在免责声明里写得很直白:如果你选的验证者作恶或长时间离线,你委托的 RLS 可能因罚没条件而损失。所以验证者不是随便点一个。
第三,年化会变。18% 不是承诺,官方明确说了奖励不保证、年化可能调整,而且后面还要转成动态曲线。
一点我自己的实际情况
我在实际操作时遇到一个小插曲,写出来供参考。
我用的钱包在把 Rayls 网络加进去之后,尝试连接时弹出了”该钱包不支持此网络”的提示,几个钱包条目都显示不可用,交易签不出去,自然也就没法完成委托。而在此之前,同样的操作是可以正常签名和质押的。
我没法判断这是钱包端的兼容问题还是别的原因,所以不下结论。如果你也遇到类似情况,可以换一个支持 Rayls 网络的钱包试试,或者到官方社区问一下当前的推荐配置。工具层面的问题通常比协议层面的好解决。
最后
这次开放本身的意义,官方那句话说得挺准:Rayls 是为银行和金融机构建的,但网络最终要由一个足够广的持有者群体来保障和拥有。从只对早期支持者开放,到所有人都能参与,这是朝那个方向走的一步。对普通持有者来说,它第一次提供了一个直接的方式,让手里的币参与到网络安全里,而不只是躺在钱包里等价格。
前提是你把上面那几件事看明白了再动手。
参考来源:Rayls 官方博客《Rayls staking opens to everyone this Thursday》(Alex Buelau,2026 年 8 月 11 日);Rayls 质押面板实际界面
#Rayls #RLS $RLS
264
Partly True
Article
一笔跨境汇款,正在被拆成一个”三明治”上次写 XP 那篇时,我一直好奇一个问题:USDXP 这种机构稳定币发出来之后,到底怎么参与真实的跨境结算?这篇算是把我那个疑问补上了,顺手也让我第一次搞懂了一个词,叫”稳定币三明治”。
先解释这个词,它其实很形象。一笔跨境支付,两头是本币,中间夹着一层公开稳定币:付款方把本币换成美元稳定币,稳定币在链上完成跨境结算,收款方再把它换回自己的本币。像不像两片面包夹着中间那层?这就是行业开始用来描述稳定币跨境结算的说法。
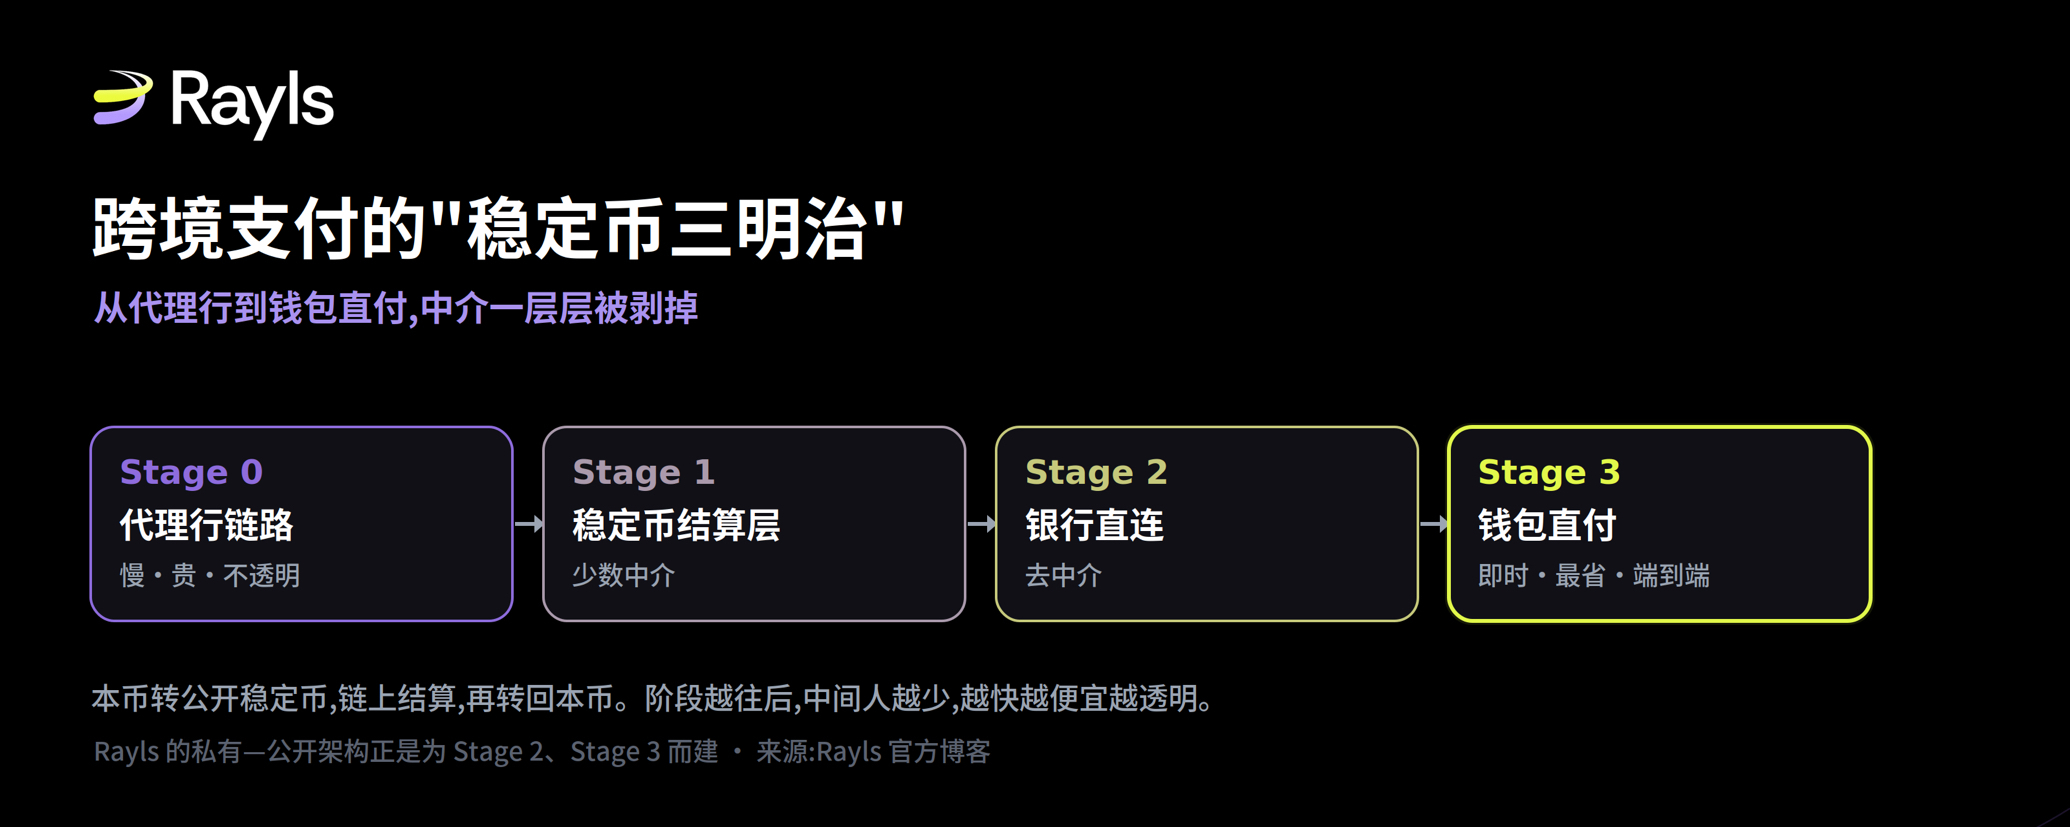
真正有意思的不是这个比喻,而是中间那层的中间人,会随着时间一层层被剥掉。Rayls 的博客把这个演进拆成了四个阶段,我觉得这是理解稳定币会怎么改造跨境支付最清楚的一条线。
阶段零,就是今天在用的代理行模式。一笔从英国到巴西的款,要经过一串代理银行、走 SWIFT。它能用、也完全合规,但慢、贵,而且费用和到账时间都不透明。
阶段一,两头的银行不动,只把中间那串代理行换成少数几家提供稳定币结算层的机构。本币换成公开稳定币,在链上跨境结算,再兑回本币。这就快了,接近即时到账,也便宜了一些,但还是依赖中间人,还需要有人在中间做路由调度。
阶段二,把这些中间人也去掉。银行用自己节点里的流动性提供方账户,自己完成本币和稳定币的进出兑换,然后彼此之间直接在链上结算,付款行到收款行,中间没有人。这一步更便宜,对终端客户来说费用也更透明。
阶段三是终局:一笔稳定币支付直接在链上的托管钱包之间流转,中间完全不做法币兑换。即时、四个阶段里最便宜,而且它给终端客户开了一道合规的口子,让他们能通过自己本就信任的机构去接触代币化资产。
懂这条线,你就明白 Rayls 那套”私有加公开”架构到底在解决什么。它把三种工具放在了一起:机构内部用代币化存款结算,同一司法辖区的机构之间用本币私有稳定币结算,跨境和触达客户时用美元公开稳定币。付款时,机构在自己的私有节点里把本币代币化存款换成公开稳定币,稳定币走公链结算到对手机构,对手再把它换回本地的私有稳定币或代币化存款。阶段二和阶段三,正好就是这套架构生来要跑的模式。
而且它不只是快和便宜。每一次兑换都发生在一个明确的边界点上,外汇也在那个点上完成,机构因此能清楚看到价值在哪里换了形态、汇率在哪里被应用。这种透明度,恰恰是传统代理行模式从来给不了的。
这些不是纸上谈兵。按 Rayls 的说法,支撑机构间机密结算的 Enygma 已经在私有网络里投入生产,合作方包括巴西央行和一些主要商业银行,并且支持原子化的券款对付,也就是钱和资产要么一起动、要么都不动,单个确认区块内完成最终结算。
要看它在真实产品里长什么样,最直接的例子还是 XP。XP 是巴西最大的投资平台,客户资产规模在万亿雷亚尔级别(XP 官方投资者关系页 1Q26 的数字是 R$1.529 万亿)。它通过数字券商子公司 Clear 发行的美元稳定币 USDXP,已经是嵌进 Clear 平台的生产级产品,不是概念验证。这说明前面讲的那套流程,已经有机构真的在客户身上跑起来了。
顺带补一个背景,免得你觉得这只是某一家的故事。稳定币整体市场规模已经超过 3200 亿美元;花旗修正后的预测是,到 2030 年基准情形约 1.9 万亿美元、乐观情形约 4 万亿美元。同时监管也在往发行方有利的方向走:美国的 GENIUS 法案已经建立了支付类稳定币的联邦框架并在落地,欧盟的 MiCA 从 2024 年 12 月起生效,阿联酋和新加坡的框架也在运行。规则还没全部尘埃落定,但方向足够清楚,先建产品的机构,等规则落定时手里已经有真实的结算量了。
所以我读完这篇最大的收获是:跨境支付的改造,不是”某天突然全上链”,而是这样一层层剥掉中间人的过程。现在还在阶段一到阶段二之间,但方向已经定了。而 Rayls 押的,正是这条线走到后面时最需要的那套底层。
参考来源:Rayls 官方博客《The private-public settlement flow: tokenised deposits and stablecoins on Rayls》
https://www.rayls.com/blog/the-private-public-settlement-flow-tokenised-deposits-and-stablecoins-on-rayls
#Rayls $RLS
{alpha}(560x17ea10b6ae4fde59fdbf471bd28ab9710f508816)
一笔跨境汇款,正在被拆成一个”三明治”
上次写 XP 那篇时,我一直好奇一个问题:USDXP 这种机构稳定币发出来之后,到底怎么参与真实的跨境结算?这篇算是把我那个疑问补上了,顺手也让我第一次搞懂了一个词,叫”稳定币三明治”。
先解释这个词,它其实很形象。一笔跨境支付,两头是本币,中间夹着一层公开稳定币:付款方把本币换成美元稳定币,稳定币在链上完成跨境结算,收款方再把它换回自己的本币。像不像两片面包夹着中间那层?这就是行业开始用来描述稳定币跨境结算的说法。
真正有意思的不是这个比喻,而是中间那层的中间人,会随着时间一层层被剥掉。Rayls 的博客把这个演进拆成了四个阶段,我觉得这是理解稳定币会怎么改造跨境支付最清楚的一条线。
阶段零,就是今天在用的代理行模式。一笔从英国到巴西的款,要经过一串代理银行、走 SWIFT。它能用、也完全合规,但慢、贵,而且费用和到账时间都不透明。
阶段一,两头的银行不动,只把中间那串代理行换成少数几家提供稳定币结算层的机构。本币换成公开稳定币,在链上跨境结算,再兑回本币。这就快了,接近即时到账,也便宜了一些,但还是依赖中间人,还需要有人在中间做路由调度。
阶段二,把这些中间人也去掉。银行用自己节点里的流动性提供方账户,自己完成本币和稳定币的进出兑换,然后彼此之间直接在链上结算,付款行到收款行,中间没有人。这一步更便宜,对终端客户来说费用也更透明。
阶段三是终局:一笔稳定币支付直接在链上的托管钱包之间流转,中间完全不做法币兑换。即时、四个阶段里最便宜,而且它给终端客户开了一道合规的口子,让他们能通过自己本就信任的机构去接触代币化资产。
懂这条线,你就明白 Rayls 那套”私有加公开”架构到底在解决什么。它把三种工具放在了一起:机构内部用代币化存款结算,同一司法辖区的机构之间用本币私有稳定币结算,跨境和触达客户时用美元公开稳定币。付款时,机构在自己的私有节点里把本币代币化存款换成公开稳定币,稳定币走公链结算到对手机构,对手再把它换回本地的私有稳定币或代币化存款。阶段二和阶段三,正好就是这套架构生来要跑的模式。
而且它不只是快和便宜。每一次兑换都发生在一个明确的边界点上,外汇也在那个点上完成,机构因此能清楚看到价值在哪里换了形态、汇率在哪里被应用。这种透明度,恰恰是传统代理行模式从来给不了的。
这些不是纸上谈兵。按 Rayls 的说法,支撑机构间机密结算的 Enygma 已经在私有网络里投入生产,合作方包括巴西央行和一些主要商业银行,并且支持原子化的券款对付,也就是钱和资产要么一起动、要么都不动,单个确认区块内完成最终结算。
要看它在真实产品里长什么样,最直接的例子还是 XP。XP 是巴西最大的投资平台,客户资产规模在万亿雷亚尔级别(XP 官方投资者关系页 1Q26 的数字是 R$1.529 万亿)。它通过数字券商子公司 Clear 发行的美元稳定币 USDXP,已经是嵌进 Clear 平台的生产级产品,不是概念验证。这说明前面讲的那套流程,已经有机构真的在客户身上跑起来了。
顺带补一个背景,免得你觉得这只是某一家的故事。稳定币整体市场规模已经超过 3200 亿美元;花旗修正后的预测是,到 2030 年基准情形约 1.9 万亿美元、乐观情形约 4 万亿美元。同时监管也在往发行方有利的方向走:美国的 GENIUS 法案已经建立了支付类稳定币的联邦框架并在落地,欧盟的 MiCA 从 2024 年 12 月起生效,阿联酋和新加坡的框架也在运行。规则还没全部尘埃落定,但方向足够清楚,先建产品的机构,等规则落定时手里已经有真实的结算量了。
所以我读完这篇最大的收获是:跨境支付的改造,不是”某天突然全上链”,而是这样一层层剥掉中间人的过程。现在还在阶段一到阶段二之间,但方向已经定了。而 Rayls 押的,正是这条线走到后面时最需要的那套底层。
参考来源:Rayls 官方博客《The private-public settlement flow: tokenised deposits and stablecoins on Rayls》
https://www.rayls.com/blog/the-private-public-settlement-flow-tokenised-deposits-and-stablecoins-on-rayls
#Rayls $RLS
389
Article
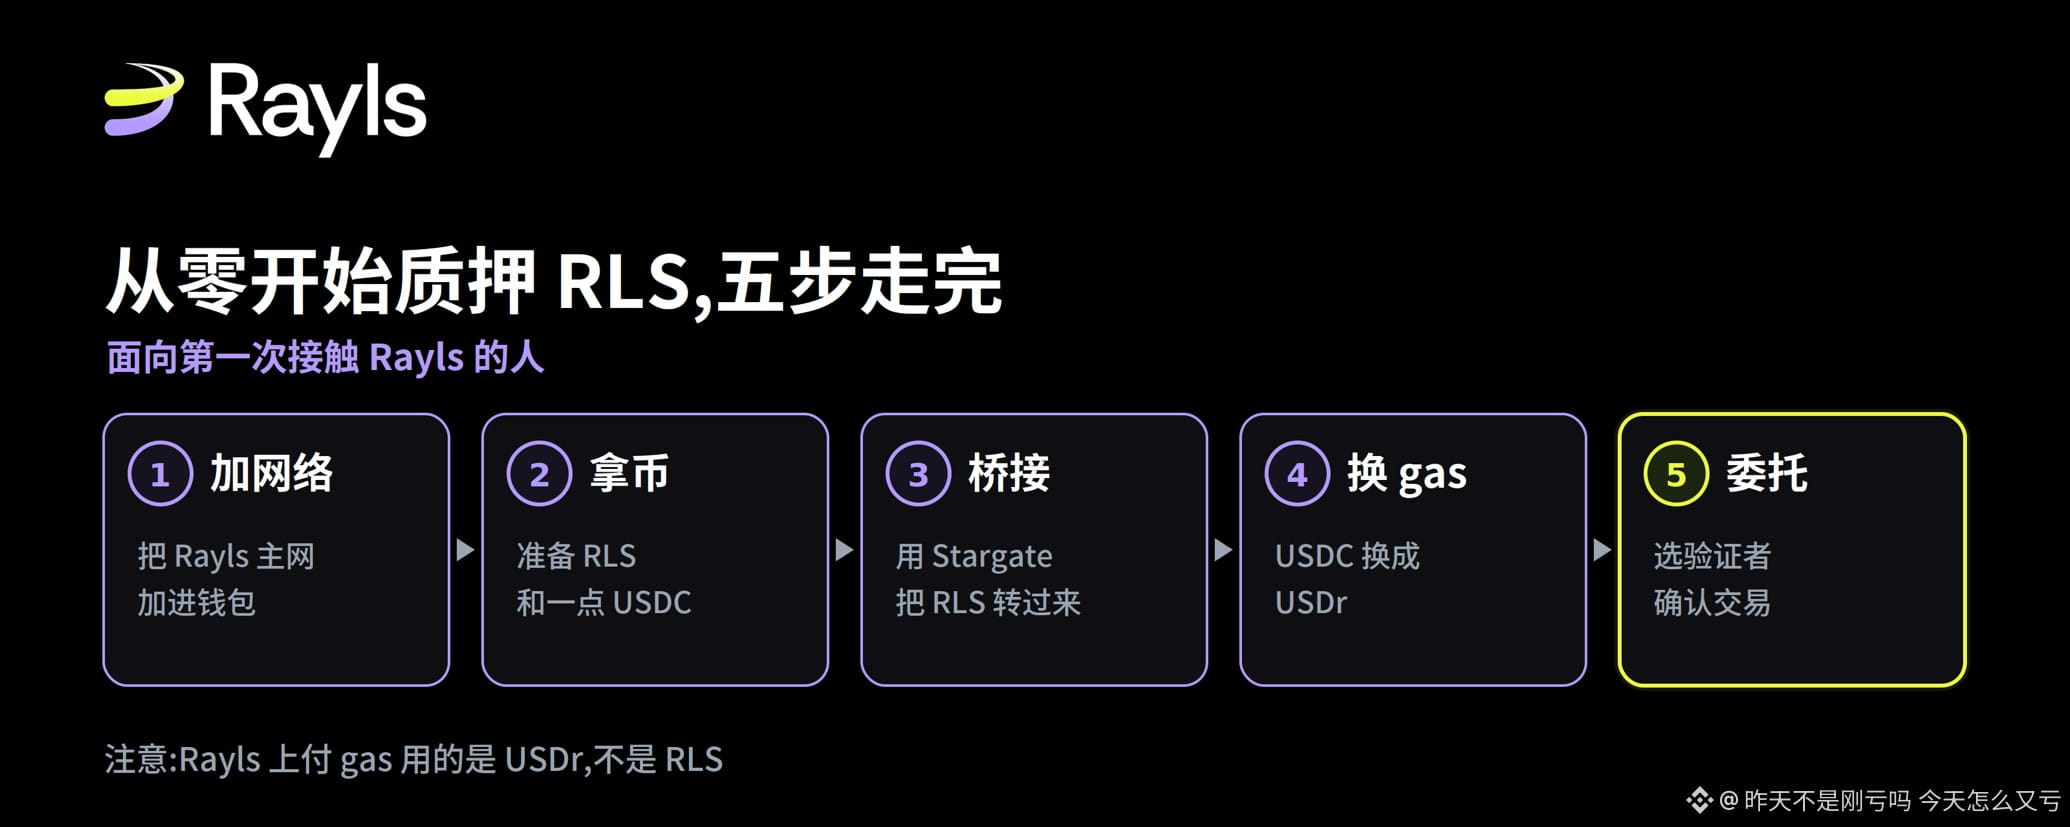
从零开始质押 RLS:一份写给新手的完整操作指南上一篇我写了质押开放这件事本身,后台有许多兄弟问得最多的却是同一句话:具体怎么操作。所以这次我从头到尾重新走了一遍流程,把每一步和每个容易卡住的地方都记下来,你照着做就行。
上一篇的链接放这里:[质押开放给所有人了,但有几件事最好先知道](https://www.binance.com/zh-cn/square/post/355871701721682)
先说清楚这篇给谁看。如果你完全没接触过 Rayls,甚至对钱包、桥接这些词都不太熟,这篇就是为你写的。每个专业名词我都会顺手解释一句。
开始之前,你需要三样东西
一个 EVM 钱包。EVM 指的是以太坊虚拟机,简单说就是和以太坊同一套地址格式的链。Rayls 完全兼容以太坊,所以你在以太坊上用的钱包地址,在 Rayls 上还是那一个。官方文档列出支持的钱包包括 MetaMask、Rabby、OKX Wallet,也支持 WalletConnect。
一些 RLS。这是要拿去质押的币。
一点 USDC。用来换 gas,后面会讲为什么。
第一步:把 Rayls 主网加进钱包
钱包默认只认识以太坊等常见网络,Rayls 需要你手动添加一次。在钱包的”添加网络”或”自定义网络”里,按下面的参数填。
链ID:72957RPC:https://mainnet-rpc.rayls.comExplorer:https://explorer.rayls.com/
或者在https://dapp.rayls.com/这个dapp主页的上方一键添加!
这几个参数来自官方文档的公链参考页,建议直接从那里复制,不要手打,链 ID 或 RPC 填错会导致钱包连不上。
顺便说一个细节:货币符号填 USDr,而不是 RLS。这不是笔误,原因见第四步。
第二步:准备 RLS
如果你参加过 precommit 或 seeding 那两个早期活动如果没有质押代币的话,先去precommit.rayls.com 或 seeding.rayls.com 把 RLS 提出来。
如果你是新用户,建议从交易所买。
这时候 RLS 通常在以太坊网络上,还不在 Rayls 上,所以有了下一步。
第三步:用 Stargate 把 RLS 桥到 Rayls
桥接的意思是把资产从一条链转移到另一条链。你的 RLS 在以太坊上,而质押发生在 Rayls 公链上,所以要先搬过去。
官方指定的桥是 Stargate,网址 :https://stargate.finance/(可以在dapp看到桥)。在上面选择从以太坊到 Rayls,选 RLS,输入数量,确认。
这一步会消耗以太坊上的 ETH 作为手续费,所以确保你的钱包里留了一点 ETH。
也可以在这里同时购买目标链上的USDr用作后续的gas,如果没这么做的话可以查看第四步。
第四步:换一点 USDr 当 gas
这是整个流程里最容易卡住的一步,值得单独说。
gas 是你在链上发交易要付的手续费。多数链用自己的原生代币付 gas,但 Rayls 不是,Rayls 公链的 gas 代币是 USDr,不是 RLS。所以你就算把一大笔 RLS 桥过来了,只要没有 USDr,一笔交易都发不出去,质押自然也做不了。
去 dapp.rayls.com/gas-token,用 USDC 换成 USDr。数量不需要多,够付几笔交易的手续费就行。
早期参与者当初收到过基金会发的 1 个 USDr,就是为了让他们跳过这个步骤。现在轮到你自己来换。
第五步:连接质押页面,选验证者,委托
打开质押 dapp,连接钱包,确认钱包当前网络已经切到 Rayls。
先解释两个词。验证者是运行节点、负责出块和保障网络安全的角色,需要专业设备和技术。委托是指你把自己的 RLS 指定给某个验证者,由他去承担这些工作,你分享一部分奖励,不需要自己跑节点。
在活跃验证者列表里挑一个,官方建议看这几个指标:自质押量、已委托总量、剩余容量、当前年化、佣金比例。剩余容量决定你还能不能委托进去,满了就换一个。佣金是验证者从你的奖励里抽走的比例。
选好之后点 Delegate,输入你要质押的 RLS 数量,在钱包里确认交易。
这里有一点值得放心:按官方文档,你委托的 RLS 会被锁进质押合约并标记给该验证者,不会转到验证者的钱包里。验证者拿不到你的本金。
质押之后
回到面板,你随时可以做三件事:领取奖励(Claim)、追加质押(Increase)、发起解押(Unstake)。
奖励用 RLS 发放。你也可以在区块浏览器 explorer.rayls.com 上查自己的地址,核对交易有没有成功上链。
解押不是马上到账
这是必须提前想清楚的一点。
你发起解押之后,这部分 RLS 会进入 14 天的解绑期。解绑期内它既不产生奖励,你也没法动它。满 14 天之后,再回到同一个质押页面提取,RLS 才回到你的钱包。
所以质押之前先问自己一句:这笔钱未来两周我用得上吗。
新手最容易卡住的五个地方
第一,gas 用 USDr 不是 RLS。这一条我前面强调过,因为它最常见。
第二,质押页面有两个地址在流传,文档里写的是 staking.rayls.com,社区任务和 dapp 里给的是 dapp.rayls.com/stake。但是没关系会自动跳转到dapp这里,这不是Bug。
第三,如果钱包提示不支持该网络、或者交易签不出去,先检查网络参数是不是填对了,建议在dapp页面最上方一键添加。
第四,添加网络时货币符号填 USDr。填成 RLS 不会让你的 RLS 消失,但余额和手续费的显示会让人困惑。
风险要说清楚
官方免责声明写得很直白,我原样转述:质押有机会赚取收益,但如果你选的验证者作恶或长时间离线,你委托的 RLS 可能在罚没条件下受损。收益从来不保证。参与前请自己做研究。
罚没指的是网络对违规验证者的惩罚机制,会扣掉一部分质押的币,委托人也会受影响。所以选验证者不是随便点一个。
最后
整个流程真正的门槛不高,加网络、桥接、换 gas、委托,熟悉之后十几分钟能走完。最容易劝退新人的反而是那些没人提前说的小细节,比如 gas 用的不是 RLS。
如果这篇帮你少踩了一个坑,那它就值了。有哪一步卡住,欢迎在评论里说,我看到会回。
参考来源:Rayls 官方文档《How to: Delegate Stake》与《How to: Build for the Rayls Public Chain》;Rayls 官方博客(2026 年 8 月 11 日);官方质押 dapp 与区块浏览器实际界面:https://dapp.rayls.com/stake。
#Rayls $RLS $ETH
{alpha}(560x17ea10b6ae4fde59fdbf471bd28ab9710f508816)
从零开始质押 RLS:一份写给新手的完整操作指南
上一篇我写了质押开放这件事本身,后台有许多兄弟问得最多的却是同一句话:具体怎么操作。所以这次我从头到尾重新走了一遍流程,把每一步和每个容易卡住的地方都记下来,你照着做就行。
上一篇的链接放这里:质押开放给所有人了,但有几件事最好先知道
先说清楚这篇给谁看。如果你完全没接触过 Rayls,甚至对钱包、桥接这些词都不太熟,这篇就是为你写的。每个专业名词我都会顺手解释一句。
开始之前,你需要三样东西
一个 EVM 钱包。EVM 指的是以太坊虚拟机,简单说就是和以太坊同一套地址格式的链。Rayls 完全兼容以太坊,所以你在以太坊上用的钱包地址,在 Rayls 上还是那一个。官方文档列出支持的钱包包括 MetaMask、Rabby、OKX Wallet,也支持 WalletConnect。
一些 RLS。这是要拿去质押的币。
一点 USDC。用来换 gas,后面会讲为什么。
第一步:把 Rayls 主网加进钱包
钱包默认只认识以太坊等常见网络,Rayls 需要你手动添加一次。在钱包的”添加网络”或”自定义网络”里,按下面的参数填。
链ID:72957RPC:https://mainnet-rpc.rayls.comExplorer:https://explorer.rayls.com/
或者在https://dapp.rayls.com/这个dapp主页的上方一键添加!
这几个参数来自官方文档的公链参考页,建议直接从那里复制,不要手打,链 ID 或 RPC 填错会导致钱包连不上。
顺便说一个细节:货币符号填 USDr,而不是 RLS。这不是笔误,原因见第四步。
第二步:准备 RLS
如果你参加过 precommit 或 seeding 那两个早期活动如果没有质押代币的话,先去precommit.rayls.com 或 seeding.rayls.com 把 RLS 提出来。
如果你是新用户,建议从交易所买。
这时候 RLS 通常在以太坊网络上,还不在 Rayls 上,所以有了下一步。
第三步:用 Stargate 把 RLS 桥到 Rayls
桥接的意思是把资产从一条链转移到另一条链。你的 RLS 在以太坊上,而质押发生在 Rayls 公链上,所以要先搬过去。
官方指定的桥是 Stargate,网址 :https://stargate.finance/(可以在dapp看到桥)。在上面选择从以太坊到 Rayls,选 RLS,输入数量,确认。
这一步会消耗以太坊上的 ETH 作为手续费,所以确保你的钱包里留了一点 ETH。
也可以在这里同时购买目标链上的USDr用作后续的gas,如果没这么做的话可以查看第四步。
第四步:换一点 USDr 当 gas
这是整个流程里最容易卡住的一步,值得单独说。
gas 是你在链上发交易要付的手续费。多数链用自己的原生代币付 gas,但 Rayls 不是,Rayls 公链的 gas 代币是 USDr,不是 RLS。所以你就算把一大笔 RLS 桥过来了,只要没有 USDr,一笔交易都发不出去,质押自然也做不了。
去 dapp.rayls.com/gas-token,用 USDC 换成 USDr。数量不需要多,够付几笔交易的手续费就行。
早期参与者当初收到过基金会发的 1 个 USDr,就是为了让他们跳过这个步骤。现在轮到你自己来换。
第五步:连接质押页面,选验证者,委托
打开质押 dapp,连接钱包,确认钱包当前网络已经切到 Rayls。
先解释两个词。验证者是运行节点、负责出块和保障网络安全的角色,需要专业设备和技术。委托是指你把自己的 RLS 指定给某个验证者,由他去承担这些工作,你分享一部分奖励,不需要自己跑节点。
在活跃验证者列表里挑一个,官方建议看这几个指标:自质押量、已委托总量、剩余容量、当前年化、佣金比例。剩余容量决定你还能不能委托进去,满了就换一个。佣金是验证者从你的奖励里抽走的比例。
选好之后点 Delegate,输入你要质押的 RLS 数量,在钱包里确认交易。
这里有一点值得放心:按官方文档,你委托的 RLS 会被锁进质押合约并标记给该验证者,不会转到验证者的钱包里。验证者拿不到你的本金。
质押之后
回到面板,你随时可以做三件事:领取奖励(Claim)、追加质押(Increase)、发起解押(Unstake)。
奖励用 RLS 发放。你也可以在区块浏览器 explorer.rayls.com 上查自己的地址,核对交易有没有成功上链。
解押不是马上到账
这是必须提前想清楚的一点。
你发起解押之后,这部分 RLS 会进入 14 天的解绑期。解绑期内它既不产生奖励,你也没法动它。满 14 天之后,再回到同一个质押页面提取,RLS 才回到你的钱包。
所以质押之前先问自己一句:这笔钱未来两周我用得上吗。
新手最容易卡住的五个地方
第一,gas 用 USDr 不是 RLS。这一条我前面强调过,因为它最常见。
第二,质押页面有两个地址在流传,文档里写的是 staking.rayls.com,社区任务和 dapp 里给的是 dapp.rayls.com/stake。但是没关系会自动跳转到dapp这里,这不是Bug。
第三,如果钱包提示不支持该网络、或者交易签不出去,先检查网络参数是不是填对了,建议在dapp页面最上方一键添加。
第四,添加网络时货币符号填 USDr。填成 RLS 不会让你的 RLS 消失,但余额和手续费的显示会让人困惑。
风险要说清楚
官方免责声明写得很直白,我原样转述:质押有机会赚取收益,但如果你选的验证者作恶或长时间离线,你委托的 RLS 可能在罚没条件下受损。收益从来不保证。参与前请自己做研究。
罚没指的是网络对违规验证者的惩罚机制,会扣掉一部分质押的币,委托人也会受影响。所以选验证者不是随便点一个。
最后
整个流程真正的门槛不高,加网络、桥接、换 gas、委托,熟悉之后十几分钟能走完。最容易劝退新人的反而是那些没人提前说的小细节,比如 gas 用的不是 RLS。
如果这篇帮你少踩了一个坑,那它就值了。有哪一步卡住,欢迎在评论里说,我看到会回。
参考来源:Rayls 官方文档《How to: Delegate Stake》与《How to: Build for the Rayls Public Chain》;Rayls 官方博客(2026 年 8 月 11 日);官方质押 dapp 与区块浏览器实际界面:https://dapp.rayls.com/stake。
#Rayls $RLS $ETH
2
1
430
·
--
Article
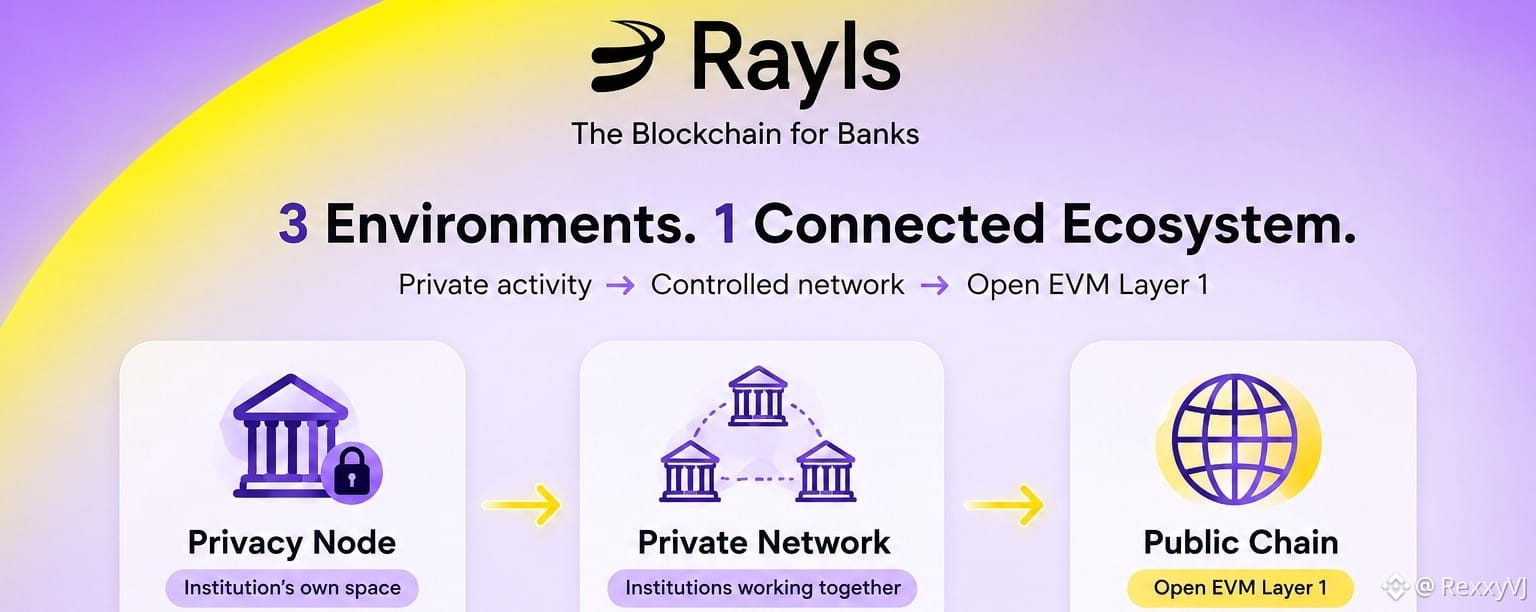
The part of Rayls that finally made sense to meI’ve been going through the Rayls docs, and one thing I initially found confusing was the difference between a Privacy Node, Private Network, and Public Chain.
After looking at how they connect, it became much easier to understand.
They each have a different role.
1. Privacy Node: the institution’s own blockchain
A Rayls Privacy Node is an EVM-compatible chain operated by a single institution.
What happens inside the institution stays inside its own environment.
It can issue tokens, manage balances, run smart contracts and handle its internal activity there.
One detail I found important: a Privacy Node is not a validator.
The docs describe it more like the institution’s own onchain environment, where its data, keys and workflows are controlled by the institution itself.
That makes sense for banks because they need control over sensitive financial information.
2. Private Network: where institutions interact
The next part is the Rayls Private Network.
This is a permissioned blockchain network where multiple institutions can connect through their Privacy Nodes.
So instead of every institution keeping its own isolated blockchain, they can interact with other approved participants while keeping transactions private.
Rayls uses a Private Network Hub to coordinate these interactions.
This is where Enygma becomes interesting.
Enygma is Rayls’ privacy protocol for confidential transactions. The docs show how it can be used for private token transfers and Delivery-versus-Payment, where two assets can be exchanged while keeping sensitive transaction information protected.
There is also an auditor role, so privacy doesn't simply mean that nobody can ever inspect anything.
That balance between confidentiality and authorised visibility is one of the things I found interesting while going through the docs.
3. Public Chain: the open side
Then there is the Rayls Public Chain.
This is an EVM-compatible Layer 1 designed to connect the institutional side with the open blockchain ecosystem.
This is where public applications, assets and DeFi can operate.
The current docs also mention over 10,000 TPS and sub-second deterministic finality through Rayls' Axyl consensus.
So the Public Chain isn't simply another place to store assets.
It is the open side of the architecture.
The simple way I understand it now
Think about an institution issuing a tokenised asset.
Privacy Node
The institution creates and manages the asset in its own environment.
↓
Private Network
The institution can interact with other approved institutions privately.
↓
Public Chain
The asset can reach the open blockchain ecosystem and public liquidity when appropriate.
Of course, the actual flow depends on the use case. The important part is that Rayls doesn't force every activity into the same environment.
Each environment has a specific job.
And this is where Rayls Enygma fits
This was probably the most interesting part for me.
Blockchain usually gives you transparency by default, but financial institutions often need the opposite for sensitive transactions.
Enygma is designed to provide confidential transactions while keeping them verifiable and auditable.
For example, Rayls documents describe confidential transfers where the sender, recipient and amount can be hidden from public view, while authorised auditors can still access the necessary information.
It also supports private DvP flows for tokenised assets.
So the goal isn't simply:
"make everything private."
It is more about giving different participants different levels of visibility depending on what they are authorised to see.
What I took away from exploring Rayls
Before going through the docs, I mostly thought of Rayls as another blockchain project focused on institutions.
After looking at the architecture, I see the idea differently.
The Privacy Node gives an institution its own controlled onchain environment.
The Private Network lets approved institutions interact.
The Public Chain connects that institutional infrastructure to the open blockchain world.
And Enygma provides the privacy layer for sensitive activity.
That separation is probably the part of Rayls I found most interesting.
Instead of asking institutions to choose between private infrastructure and public blockchain access, Rayls is building a way for the two sides to work together.
That was the part that clicked for me after actually going through the docs.
@Rayls #Rayls
The part of Rayls that finally made sense to me
I’ve been going through the Rayls docs, and one thing I initially found confusing was the difference between a Privacy Node, Private Network, and Public Chain.
After looking at how they connect, it became much easier to understand.
They each have a different role.
1. Privacy Node: the institution’s own blockchain
A Rayls Privacy Node is an EVM-compatible chain operated by a single institution.
What happens inside the institution stays inside its own environment.
It can issue tokens, manage balances, run smart contracts and handle its internal activity there.
One detail I found important: a Privacy Node is not a validator.
The docs describe it more like the institution’s own onchain environment, where its data, keys and workflows are controlled by the institution itself.
That makes sense for banks because they need control over sensitive financial information.
2. Private Network: where institutions interact
The next part is the Rayls Private Network.
This is a permissioned blockchain network where multiple institutions can connect through their Privacy Nodes.
So instead of every institution keeping its own isolated blockchain, they can interact with other approved participants while keeping transactions private.
Rayls uses a Private Network Hub to coordinate these interactions.
This is where Enygma becomes interesting.
Enygma is Rayls’ privacy protocol for confidential transactions. The docs show how it can be used for private token transfers and Delivery-versus-Payment, where two assets can be exchanged while keeping sensitive transaction information protected.
There is also an auditor role, so privacy doesn't simply mean that nobody can ever inspect anything.
That balance between confidentiality and authorised visibility is one of the things I found interesting while going through the docs.
3. Public Chain: the open side
Then there is the Rayls Public Chain.
This is an EVM-compatible Layer 1 designed to connect the institutional side with the open blockchain ecosystem.
This is where public applications, assets and DeFi can operate.
The current docs also mention over 10,000 TPS and sub-second deterministic finality through Rayls' Axyl consensus.
So the Public Chain isn't simply another place to store assets.
It is the open side of the architecture.
The simple way I understand it now
Think about an institution issuing a tokenised asset.
Privacy Node
The institution creates and manages the asset in its own environment.
↓
Private Network
The institution can interact with other approved institutions privately.
↓
Public Chain
The asset can reach the open blockchain ecosystem and public liquidity when appropriate.
Of course, the actual flow depends on the use case. The important part is that Rayls doesn't force every activity into the same environment.
Each environment has a specific job.
And this is where Rayls Enygma fits
This was probably the most interesting part for me.
Blockchain usually gives you transparency by default, but financial institutions often need the opposite for sensitive transactions.
Enygma is designed to provide confidential transactions while keeping them verifiable and auditable.
For example, Rayls documents describe confidential transfers where the sender, recipient and amount can be hidden from public view, while authorised auditors can still access the necessary information.
It also supports private DvP flows for tokenised assets.
So the goal isn't simply:
"make everything private."
It is more about giving different participants different levels of visibility depending on what they are authorised to see.
What I took away from exploring Rayls
Before going through the docs, I mostly thought of Rayls as another blockchain project focused on institutions.
After looking at the architecture, I see the idea differently.
The Privacy Node gives an institution its own controlled onchain environment.
The Private Network lets approved institutions interact.
The Public Chain connects that institutional infrastructure to the open blockchain world.
And Enygma provides the privacy layer for sensitive activity.
That separation is probably the part of Rayls I found most interesting.
Instead of asking institutions to choose between private infrastructure and public blockchain access, Rayls is building a way for the two sides to work together.
That was the part that clicked for me after actually going through the docs.
@Rayls #Rayls
2
81
Partly True
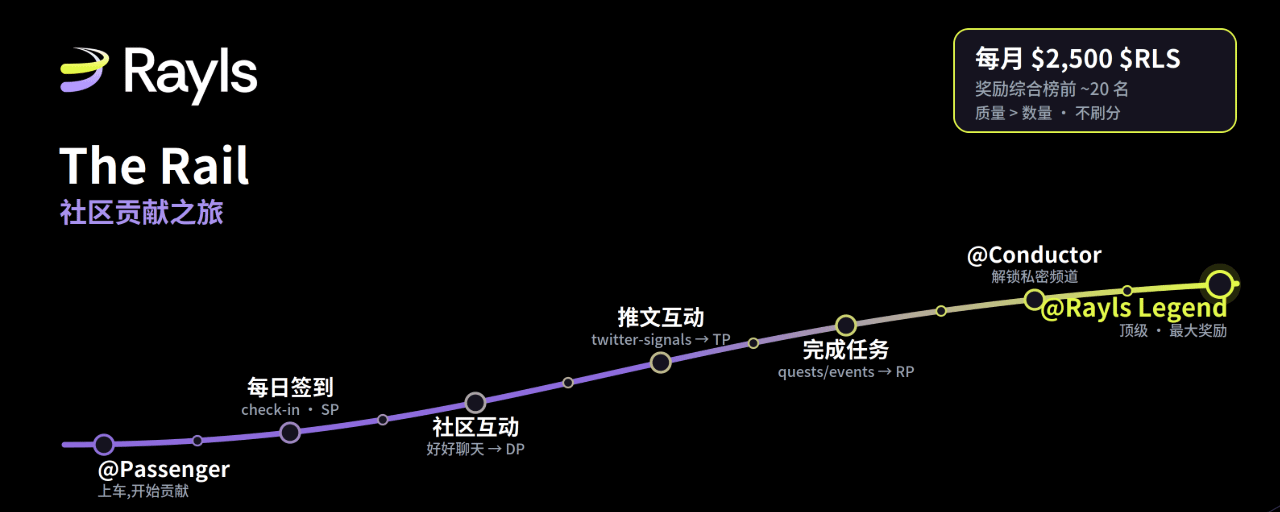
Article
The Rail(Rayls 社区项目)Rayls 这是一个我已经关注很久的项目,在最近上线了社区项目 The Rail,玩法和常见的"刷分活动"不太一样。它不奖励刷屏,而是认可真正持续出力的人。简单讲讲它怎么运作!家人们 如果你也觉得不错 就来一起入驻填写表单上车吧。https://tally.so/r/dWgdrA
1. The Rail 是什么
The Rail 是 Rayls 的社区大使项目,目的是认可有意义的贡献,并把它转化为身份、权限和奖励。 官方定位是"一个建立在真实贡献之上的社区,而不是刷分游戏",形容为"一个大家会真正彼此关注 的小家庭房间"。运行逻辑是:你贡献 → 赚积分 → 升级角色 → 被认可。
反复强调的核心原则:质量重于数量。 一个有分量的贡献胜过十个低质内容。不刷屏、不薅分、 不复制粘贴、不要 AI 味的灌水,只要真实价值。
2. 加入流程(Onboarding)
加入从一份简短的兴趣/入驻表单开始(约 2 分钟),入口在 start-here。 必须用你自己的话、真诚填写,不要用 AI 填。官方明说:AI 答案一眼能看出来,反映不了 你这个人,而且是最快导致入驻失败的方式。提交表单只是第一步,不是所有申请者都会立刻被录取。他们重质不重量,优先考虑真正了解 Rayls、有真实贡献记录、能产出有用内容、深度研究或积极支持社区的人。如果约 10 个工作日内没收到回复,大概率是这一批没被录取。你仍然欢迎留在社区,可以继续 积累,争取下一批。通过后:开始每日签到、加入聊天、在 twitter-signals 互动推文。
3. 如何贡献(三条路径)
Substance(实质贡献) — 研究、竞品分析、协议测试、UX 反馈、bug 报告,以及任何有助于 改进 Rayls 的事情。Content(内容) — 推文长帖、文章、视频、剪辑、播客、视觉图、讲解,以及其他有用内容。 UGC 和富媒体权重更高,因为更费功夫。Community(社区) — 帮助新人、发起有用的讨论、参加活动、支持官方帖子,以有意义的方式 保持社区活跃。 晋升对任何肯做事的人开放。你不需要登顶排行榜才能升级,但需要持续且高质量地贡献。
4. 积分体系
共四种月度/终身积分,外加一个独立的每日签到连胜计数器。
代号 名称 来源 重置 RP Rayls Points(Rayls 积分) quests 和活动 每月重置 DP Discord Points(Discord 积分) 真实聊天 + 每日签到 + 每周聊天里程碑 每月重置 TP Twitter Points(推特积分) 互动 twitter-signals 里的 Rayls 推文 每月重置 SP Streak Points(连胜积分) 连续每日签到(连胜计数) 漏签一天清零 LRP Lifetime Rayls Points(终身积分) RP 的全时段累计 永不重置
细节:
RP 来自 quests 和活动,是汇入 LRP 的主分。DP 由真实聊天参与自动统计(无需手动领取)。灌水(一个词的回复、复制粘贴、凑数) 会得到一个 strike(警示/扣记),而不是积分。TP 详见第 6 节。SP / 连胜:需要每天在 check-in 手动领取。漏签一天清零,不可恢复,要养成习惯。LRP 永久保留,月度重置碰不到它。它是你所有贡献的长期记录,只增不减。
5. 角色与等级
三个等级。所有人从 @Passenger 起步,升到 @Conductor,再到 @Rayls Legend。 当月达到门槛时角色自动解锁(无需找团队申请)。
各角色解锁的权益:
@Passenger — 起步角色。你已登上 The Rail,可以开始贡献。@Conductor — 活跃贡献核心。解锁一个私密频道、early alpha(早期内幕)和奖励资格。@Rayls Legend — 最高等级。解锁更近的团队接触、对即将到来内容的提前预览、公开认可, 以及最大份额的奖励。升级到下一等级的门槛(当月三项必须全部达到)
晋升 RP DP TP Passenger → Conductor 45 25 30 Conductor → Rayls Legend 65 30 30
每月保级所需(维持当前角色)
角色 RP DP TP @Conductor 35 18 30 @Rayls Legend 50 22 30
月底没达到保级线 → 会先收到警告 + 宽限期,之后才会移除角色。持续活跃就能保住等级。Rayls Legend 名额有限。 你达标时如果名额满了,会进入 Waiting List(候补名单), 在下一次每周轮换、有空位时晋升。门槛可能调整;目前是首月,官方在观察实际表现。
6. Twitter Points(TP)
必须先用 /link twitter <username> 绑定 X 账号(赚 TP 的前提)。只有发在 twitter-signals 频道里的推文才计入。 你自己在外面找到的推文不算 TP。互动分值:动作 TP 点赞 Like 1 转推 Retweet 2 评论 Comment 3评论质量很重要:不要写 AI 味的评论。"Great project, very bullish!" 属于噪音。要评论就说点 真东西(一个问题、一个真实反应、你的真实看法)。没有真诚可说就跳过。一条用心的真人评论 胜过 50 条 "LFG" 灌水。如果互动没被自动识别,可以用 /submit-comment 手动提交评论或转推。
7. Quests(任务)
quest 是一种内容挑战。quests 频道每周约发 2 条。你围绕 Rayls 创作内容、发布出去, 然后提交审核。可发布平台(只要有真实受众):Twitter/X 长帖、Binance Square、Bitget 文章、 CoinMarketCap 社区、Reddit、YouTube、TikTok、Medium、Mirror、Substack。质量和传播度比 平台本身更重要。什么是好的提交:原创研究或洞见,而不是把官网复述一遍。结构清晰、排版干净、易读。教会别人新东西,或让人想关注你。真实的、像"你本人"的语气,而不是 AI 输出。标准线:好到 Rayls 官方推特可能愿意转发。什么会低分或被拒:没经过编辑、没有真实视角的 AI 生成内容。过时或不准确的信息(务必核对是否仍然有效)。套在任何项目上都成立的"好项目"式浅层帖。杂乱、难读的排版。视频: 高质量视频可以拿额外加分(好的动效和剪辑会被认可)。只是简单录屏 + 浅层 讲解,不符合加分条件。如何提交: 在 quests 频道,点击 quest 帖子上的 Submit Content 按钮,粘贴你的内容 链接。这是个按钮,不是斜杠命令。部分 quest 是 只能提交一次(one submission only), 提交前看清每条 quest 自己的规则。
8. 奖励
每月约 2,500 美元的 $RLS 代币,按综合排行榜分给大约前 ~20 名贡献者。如何评选: 看综合贡献 —— RP、DP、TP、quest 质量,以及整体活跃度。单纯出勤不奖励; 只有真正活跃、有贡献的成员才有资格。奖励结构可能演变;官方称任何变动都会透明地连同原因一起公布。
#Rayls $RLS
{alpha}(560x17ea10b6ae4fde59fdbf471bd28ab9710f508816)
The Rail(Rayls 社区项目)
Rayls 这是一个我已经关注很久的项目,在最近上线了社区项目 The Rail,玩法和常见的"刷分活动"不太一样。它不奖励刷屏,而是认可真正持续出力的人。简单讲讲它怎么运作!家人们 如果你也觉得不错 就来一起入驻填写表单上车吧。https://tally.so/r/dWgdrA
1. The Rail 是什么
The Rail 是 Rayls 的社区大使项目,目的是认可有意义的贡献,并把它转化为身份、权限和奖励。 官方定位是"一个建立在真实贡献之上的社区,而不是刷分游戏",形容为"一个大家会真正彼此关注 的小家庭房间"。运行逻辑是:你贡献 → 赚积分 → 升级角色 → 被认可。
反复强调的核心原则:质量重于数量。 一个有分量的贡献胜过十个低质内容。不刷屏、不薅分、 不复制粘贴、不要 AI 味的灌水,只要真实价值。
2. 加入流程(Onboarding)
加入从一份简短的兴趣/入驻表单开始(约 2 分钟),入口在 start-here。 必须用你自己的话、真诚填写,不要用 AI 填。官方明说:AI 答案一眼能看出来,反映不了 你这个人,而且是最快导致入驻失败的方式。提交表单只是第一步,不是所有申请者都会立刻被录取。他们重质不重量,优先考虑真正了解 Rayls、有真实贡献记录、能产出有用内容、深度研究或积极支持社区的人。如果约 10 个工作日内没收到回复,大概率是这一批没被录取。你仍然欢迎留在社区,可以继续 积累,争取下一批。通过后:开始每日签到、加入聊天、在 twitter-signals 互动推文。
3. 如何贡献(三条路径)
Substance(实质贡献) — 研究、竞品分析、协议测试、UX 反馈、bug 报告,以及任何有助于 改进 Rayls 的事情。Content(内容) — 推文长帖、文章、视频、剪辑、播客、视觉图、讲解,以及其他有用内容。 UGC 和富媒体权重更高,因为更费功夫。Community(社区) — 帮助新人、发起有用的讨论、参加活动、支持官方帖子,以有意义的方式 保持社区活跃。 晋升对任何肯做事的人开放。你不需要登顶排行榜才能升级,但需要持续且高质量地贡献。
4. 积分体系
共四种月度/终身积分,外加一个独立的每日签到连胜计数器。
代号 名称 来源 重置 RP Rayls Points(Rayls 积分) quests 和活动 每月重置 DP Discord Points(Discord 积分) 真实聊天 + 每日签到 + 每周聊天里程碑 每月重置 TP Twitter Points(推特积分) 互动 twitter-signals 里的 Rayls 推文 每月重置 SP Streak Points(连胜积分) 连续每日签到(连胜计数) 漏签一天清零 LRP Lifetime Rayls Points(终身积分) RP 的全时段累计 永不重置
细节:
RP 来自 quests 和活动,是汇入 LRP 的主分。DP 由真实聊天参与自动统计(无需手动领取)。灌水(一个词的回复、复制粘贴、凑数) 会得到一个 strike(警示/扣记),而不是积分。TP 详见第 6 节。SP / 连胜:需要每天在 check-in 手动领取。漏签一天清零,不可恢复,要养成习惯。LRP 永久保留,月度重置碰不到它。它是你所有贡献的长期记录,只增不减。
5. 角色与等级
三个等级。所有人从 @Passenger 起步,升到 @Conductor,再到 @Rayls Legend。 当月达到门槛时角色自动解锁(无需找团队申请)。
各角色解锁的权益:
@Passenger — 起步角色。你已登上 The Rail,可以开始贡献。@Conductor — 活跃贡献核心。解锁一个私密频道、early alpha(早期内幕)和奖励资格。@Rayls Legend — 最高等级。解锁更近的团队接触、对即将到来内容的提前预览、公开认可, 以及最大份额的奖励。升级到下一等级的门槛(当月三项必须全部达到)
晋升 RP DP TP Passenger → Conductor 45 25 30 Conductor → Rayls Legend 65 30 30
每月保级所需(维持当前角色)
角色 RP DP TP @Conductor 35 18 30 @Rayls Legend 50 22 30
月底没达到保级线 → 会先收到警告 + 宽限期,之后才会移除角色。持续活跃就能保住等级。Rayls Legend 名额有限。 你达标时如果名额满了,会进入 Waiting List(候补名单), 在下一次每周轮换、有空位时晋升。门槛可能调整;目前是首月,官方在观察实际表现。
6. Twitter Points(TP)
必须先用 /link twitter <username> 绑定 X 账号(赚 TP 的前提)。只有发在 twitter-signals 频道里的推文才计入。 你自己在外面找到的推文不算 TP。互动分值:动作 TP 点赞 Like 1 转推 Retweet 2 评论 Comment 3评论质量很重要:不要写 AI 味的评论。"Great project, very bullish!" 属于噪音。要评论就说点 真东西(一个问题、一个真实反应、你的真实看法)。没有真诚可说就跳过。一条用心的真人评论 胜过 50 条 "LFG" 灌水。如果互动没被自动识别,可以用 /submit-comment 手动提交评论或转推。
7. Quests(任务)
quest 是一种内容挑战。quests 频道每周约发 2 条。你围绕 Rayls 创作内容、发布出去, 然后提交审核。可发布平台(只要有真实受众):Twitter/X 长帖、Binance Square、Bitget 文章、 CoinMarketCap 社区、Reddit、YouTube、TikTok、Medium、Mirror、Substack。质量和传播度比 平台本身更重要。什么是好的提交:原创研究或洞见,而不是把官网复述一遍。结构清晰、排版干净、易读。教会别人新东西,或让人想关注你。真实的、像"你本人"的语气,而不是 AI 输出。标准线:好到 Rayls 官方推特可能愿意转发。什么会低分或被拒:没经过编辑、没有真实视角的 AI 生成内容。过时或不准确的信息(务必核对是否仍然有效)。套在任何项目上都成立的"好项目"式浅层帖。杂乱、难读的排版。视频: 高质量视频可以拿额外加分(好的动效和剪辑会被认可)。只是简单录屏 + 浅层 讲解,不符合加分条件。如何提交: 在 quests 频道,点击 quest 帖子上的 Submit Content 按钮,粘贴你的内容 链接。这是个按钮,不是斜杠命令。部分 quest 是 只能提交一次(one submission only), 提交前看清每条 quest 自己的规则。
8. 奖励
每月约 2,500 美元的 $RLS 代币,按综合排行榜分给大约前 ~20 名贡献者。如何评选: 看综合贡献 —— RP、DP、TP、quest 质量,以及整体活跃度。单纯出勤不奖励; 只有真正活跃、有贡献的成员才有资格。奖励结构可能演变;官方称任何变动都会透明地连同原因一起公布。
#Rayls $RLS
1
539
Article
银行为什么要在全世界”存钱备用”?Rayls 和 Mastercard 想动的就是这块说实话,合作类新闻我一般扫一眼就划走,十个里九个只是互挂 logo。但这条我停下来读完了,因为它碰的是跨境支付里最土、也最贵的那个环节。
跨境汇款慢,很多人以为是”网络慢”。真正的原因土得多:钱不是”发”过去的,而是早就”放”在那儿了。银行想给某个国家付款,通常得提前在当地银行开户,预存一大笔钱,行话叫 nostro 账户。全球每条支付走廊都要压一笔,就像在每个朋友家里都寄存一沓现金,以备哪天路过要用。钱趴在账上不动,汇率波动自己扛,一笔跨境支付走完往往要几天。
这就是我看这条新闻时真正在意的点:Rayls 宣布加入 Mastercard Crypto Partner Program,身份是 Blockchain Network 合作伙伴,是该计划五个方向之一。名头听着像发徽章,但按官方博客的说法,它带来的是实打实的接入:Mastercard 的链上结算服务、Crypto Credential 身份合规框架,以及探索接入 Mastercard 多代币网络的机会。
双方要探索的用例里,我觉得最值得展开的是跨境支付这条。设想一家银行要付一笔钱到国外:它先用代币化存款(银行负债的链上形式)发起交易,到转账环节转换成稳定币,再通过 Mastercard 的全球网络路由到对方机构。整个流程不需要预存 nostro 账户,汇兑摩擦被压缩,结算时间按官方说法从几天缩到几秒。合规怎么办?每一步都过 Mastercard Crypto Credential 的 KYC/AML 校验。换句话说,这是设计给受监管机构之间用的正规通道,不是绕开监管的野路子。
另外两个用例一句话带过:一个是让商户直接用数字资产收单结算,把链上结算带进日常商业;另一个是银行在 Rayls 私有子网上发行和管理代币化存款,顺带支持 RWA 收益金库,全程满足 KYC/AML/CFT。
为什么这层结算轮到 Rayls 来做?博客列了不少理由,我挑两个对机构真正关键的说。一是互操作性:它能桥接以太坊、Polygon、Avalanche 这些公链,也能连 DREX(巴西央行数字货币网络)和 Núclea 这类许可网络。跨境支付本质上就是”跨网络”,这个能力是刚需。二是监管对齐:ISO 20022 兼容,这是全球银行报文的通用语言,意味着它说的是银行听得懂的话。
最后泼一点冷水,免得这篇读起来像广告。官方措辞是”探索(explore)这些用例”,也就是说这是合作框架和方向,不是已经全量上线的产品。这段关系也不是凭空来的:Rayls 背后的 Parfin 早在加入 Mastercard Start Path 时就开始了协作,这次是把它正式化。值不值得期待?我认为值得,因为它补的是加密行业最缺的一块:全球信任网络和合规通道。但落地节奏,还是要看后续的实际进展,别急着把”探索”读成”上线”。
参考:Rayls 官方博客,2026 年 3 月 11 日,《Rayls joins the Mastercard Crypto Partner Program》
https://www.rayls.com/blog/rayls-joins-the-mastercard-crypto-partner-program
#Rayls #Mastercard $RLS
{alpha}(560x17ea10b6ae4fde59fdbf471bd28ab9710f508816)
银行为什么要在全世界”存钱备用”?Rayls 和 Mastercard 想动的就是这块
说实话,合作类新闻我一般扫一眼就划走,十个里九个只是互挂 logo。但这条我停下来读完了,因为它碰的是跨境支付里最土、也最贵的那个环节。
跨境汇款慢,很多人以为是”网络慢”。真正的原因土得多:钱不是”发”过去的,而是早就”放”在那儿了。银行想给某个国家付款,通常得提前在当地银行开户,预存一大笔钱,行话叫 nostro 账户。全球每条支付走廊都要压一笔,就像在每个朋友家里都寄存一沓现金,以备哪天路过要用。钱趴在账上不动,汇率波动自己扛,一笔跨境支付走完往往要几天。
这就是我看这条新闻时真正在意的点:Rayls 宣布加入 Mastercard Crypto Partner Program,身份是 Blockchain Network 合作伙伴,是该计划五个方向之一。名头听着像发徽章,但按官方博客的说法,它带来的是实打实的接入:Mastercard 的链上结算服务、Crypto Credential 身份合规框架,以及探索接入 Mastercard 多代币网络的机会。
双方要探索的用例里,我觉得最值得展开的是跨境支付这条。设想一家银行要付一笔钱到国外:它先用代币化存款(银行负债的链上形式)发起交易,到转账环节转换成稳定币,再通过 Mastercard 的全球网络路由到对方机构。整个流程不需要预存 nostro 账户,汇兑摩擦被压缩,结算时间按官方说法从几天缩到几秒。合规怎么办?每一步都过 Mastercard Crypto Credential 的 KYC/AML 校验。换句话说,这是设计给受监管机构之间用的正规通道,不是绕开监管的野路子。
另外两个用例一句话带过:一个是让商户直接用数字资产收单结算,把链上结算带进日常商业;另一个是银行在 Rayls 私有子网上发行和管理代币化存款,顺带支持 RWA 收益金库,全程满足 KYC/AML/CFT。
为什么这层结算轮到 Rayls 来做?博客列了不少理由,我挑两个对机构真正关键的说。一是互操作性:它能桥接以太坊、Polygon、Avalanche 这些公链,也能连 DREX(巴西央行数字货币网络)和 Núclea 这类许可网络。跨境支付本质上就是”跨网络”,这个能力是刚需。二是监管对齐:ISO 20022 兼容,这是全球银行报文的通用语言,意味着它说的是银行听得懂的话。
最后泼一点冷水,免得这篇读起来像广告。官方措辞是”探索(explore)这些用例”,也就是说这是合作框架和方向,不是已经全量上线的产品。这段关系也不是凭空来的:Rayls 背后的 Parfin 早在加入 Mastercard Start Path 时就开始了协作,这次是把它正式化。值不值得期待?我认为值得,因为它补的是加密行业最缺的一块:全球信任网络和合规通道。但落地节奏,还是要看后续的实际进展,别急着把”探索”读成”上线”。
参考:Rayls 官方博客,2026 年 3 月 11 日,《Rayls joins the Mastercard Crypto Partner Program》
https://www.rayls.com/blog/rayls-joins-the-mastercard-crypto-partner-program
#Rayls #Mastercard $RLS
1
253
Article
英国的新规里没写区块链,却决定了机构会选哪条链监管新闻我一般扫一眼就过,因为大多和普通持有者没什么关系。这次英国这套规则我读完却改了看法,因为它有一个不太显眼的机制,会实实在在影响机构未来选择用哪条链。
先把时间线摆清楚,因为这决定了紧迫程度。
英国议会在 2026 年 2 月 4 日通过了相关法规,FCA 在 6 月 30 日发布了这套制度的核心内容,一共五份政策文件。授权通道在 9 月 30 日开启,而受监管活动的完整范围要到 2027 年 10 月 25 日才全面生效。
从现在算起,授权通道一个多月后就开,全面生效还有十四个月左右。对需要重新搭合规架构的机构来说,这个窗口并不宽裕。
这套规则真正的变化在于定性。英国过去主要把加密资产当作财务推广和反洗钱的议题来管,现在把它当作受监管的金融服务来管,消费者责任、高管问责、运营韧性、客户资产保管、以及一套专门的审慎框架全都跟着挂上来。
最值得注意的一条,藏在”运营韧性”里
五份文件里内容很多,但我认为对区块链行业影响最大的,是运营韧性这一条。
规则本身并没有对区块链提任何要求。它不点名验证者,也不规定一条公链该怎么运行共识。
但它要求被授权的机构必须管理并证明自己对所依赖基础设施的把控,包括第三方风险和技术风险。这句话看起来平淡,实际是一条传导路径:规则管的是机构,机构必须对自己用的链负责,于是链本身就被间接纳入了考量范围。
再加上另一个特征,这套制度把义务集中在可识别、可问责的主体上。即便是去中心化金融,它的切入点也是看有没有一个可识别的控制方。两条合起来看,方向就比较清楚了:受监管的业务会倾向于流向那些运营方可识别、合规控制可被监督的网络。
质押被正式纳入监管
这一点和我前两篇写质押的文章正好接上。
在新规下,质押成为一项受监管的活动,附带信息披露、客户同意和记录保存的义务,同时对自动质押留了合理的空间。托管方面,客户加密资产适用新的 CASS 17 保管规则,对私钥管理采取技术中立的态度;而代币化证券的托管仍走原有的 CASS 6 规则。
还有一个细节值得质押参与者留意:机构需要为质押损失(比如罚没)计提资本。罚没就是我上一篇讲过的那个风险,验证者作恶或长时间掉线时会扣掉一部分质押的币。现在监管把它当作一项需要用资本覆盖的真实风险来对待了。
稳定币拿到了结算资产的身份
这是我认为对行业最实际的一条利好。
数字证券沙盒的指引更新后,符合条件的稳定币可以被用作结算资产。同时,稳定币发行的审慎处理有所放宽,相关资本系数从 2% 降到了 1%。
业界对这一条的反响是明确正面的。支付协会把资本系数减半称为在比例原则上的一次胜利,认为整套调整把僵硬的复杂性换成了商业上可操作的规则。
还没定的部分,得说清楚
我不想把这篇写成单向的好消息,所以这一节可能比上面几节更重要。
FCA 自己列明了尚未完成的部分:去中心化金融、分布式账本技术、加密资产衍生品、后续的稳定币政策、审计要求,以及过渡性条款,都要留到后续的政策制定和征询中处理。
具体到几个关键点。审慎方面的细则还在征询,反馈截止到 2026 年 7 月 30 日,所以机构现在还没法完全确定地测算自己的资本占用。去中心化金融被推后了,可识别控制方这个标准给了边界一个锚点,但关于去中心化的客观判定指标还要另行征询,这意味着整套制度里争议最大的那条边界暂时悬着。稳定币的适用范围也还在动,4 月份的一份法规草案提出把英国发行的合格稳定币移出某些活动范畴、纳入未来的支付制度,政府另外还提议把支付系统监管机构并入 FCA。
另外,合规成本是真实的。压力情形下证明可按面值赎回、为质押损失计提资本、以及依赖第三方基础设施时需要拿出的运营韧性证据,这些要求都不便宜。规则合不合理是一回事,监管执行时是否讲比例原则,是另一回事。
对 Rayls 意味着什么,以及需要克制的地方
Rayls 官方的解读是,这套制度的方向和它的设计目标一致:公链采用可识别的许可制验证者集合,而不是匿名开放的;合规内建在网络和代币标准层面,而不是事后加检查;Enygma 在提供交易隐私的同时保留可审计性;以及在稳定币可作结算资产之后,支持受监管结算工具的机构级 L1 更贴合方向。
但这里有个分寸我觉得必须原样保留,因为它恰恰是这篇官方博客最可信的地方。博客自己明确写了,FCA 并没有强制要求许可制验证者,也没有写出任何一条偏袒某种网络架构的规则。 它只是把可识别性、可问责性和运营韧性设成了从事受监管业务的门槛。
这两句话的差别很大。前者是”监管站在我这边”,后者是”监管的门槛和我的设计恰好一致”。官方选了后者,这种克制反而让论证更站得住。
我的看法
这套规则对普通持有者的直接影响不大,但它可能会改变机构的选择逻辑。
在这之前,机构选链更多考虑性能、成本和生态。往后,如果它必须向监管证明自己对基础设施的依赖是可管理的,那么”这条链的运营方是谁、出事找谁、能不能被监督”就会变成一个硬性问题。匿名的验证者集合在这个问题上很难给出答案。
值得关注的是接下来那几场征询,尤其是去中心化金融的判定标准和分布式账本的运营韧性指引,那才是真正会影响基础设施选择的部分。
参考来源:Rayls 官方博客《The FCA cryptoasset regime is here: what it means for institutional blockchains》(Peter Bidewell,2026 年 8 月 14 日);文中引用的 FCA 政策文件概览与业界反应链接见原文
#Rayls $RLS
英国的新规里没写区块链,却决定了机构会选哪条链
监管新闻我一般扫一眼就过,因为大多和普通持有者没什么关系。这次英国这套规则我读完却改了看法,因为它有一个不太显眼的机制,会实实在在影响机构未来选择用哪条链。
先把时间线摆清楚,因为这决定了紧迫程度。
英国议会在 2026 年 2 月 4 日通过了相关法规,FCA 在 6 月 30 日发布了这套制度的核心内容,一共五份政策文件。授权通道在 9 月 30 日开启,而受监管活动的完整范围要到 2027 年 10 月 25 日才全面生效。
从现在算起,授权通道一个多月后就开,全面生效还有十四个月左右。对需要重新搭合规架构的机构来说,这个窗口并不宽裕。
这套规则真正的变化在于定性。英国过去主要把加密资产当作财务推广和反洗钱的议题来管,现在把它当作受监管的金融服务来管,消费者责任、高管问责、运营韧性、客户资产保管、以及一套专门的审慎框架全都跟着挂上来。
最值得注意的一条,藏在”运营韧性”里
五份文件里内容很多,但我认为对区块链行业影响最大的,是运营韧性这一条。
规则本身并没有对区块链提任何要求。它不点名验证者,也不规定一条公链该怎么运行共识。
但它要求被授权的机构必须管理并证明自己对所依赖基础设施的把控,包括第三方风险和技术风险。这句话看起来平淡,实际是一条传导路径:规则管的是机构,机构必须对自己用的链负责,于是链本身就被间接纳入了考量范围。
再加上另一个特征,这套制度把义务集中在可识别、可问责的主体上。即便是去中心化金融,它的切入点也是看有没有一个可识别的控制方。两条合起来看,方向就比较清楚了:受监管的业务会倾向于流向那些运营方可识别、合规控制可被监督的网络。
质押被正式纳入监管
这一点和我前两篇写质押的文章正好接上。
在新规下,质押成为一项受监管的活动,附带信息披露、客户同意和记录保存的义务,同时对自动质押留了合理的空间。托管方面,客户加密资产适用新的 CASS 17 保管规则,对私钥管理采取技术中立的态度;而代币化证券的托管仍走原有的 CASS 6 规则。
还有一个细节值得质押参与者留意:机构需要为质押损失(比如罚没)计提资本。罚没就是我上一篇讲过的那个风险,验证者作恶或长时间掉线时会扣掉一部分质押的币。现在监管把它当作一项需要用资本覆盖的真实风险来对待了。
稳定币拿到了结算资产的身份
这是我认为对行业最实际的一条利好。
数字证券沙盒的指引更新后,符合条件的稳定币可以被用作结算资产。同时,稳定币发行的审慎处理有所放宽,相关资本系数从 2% 降到了 1%。
业界对这一条的反响是明确正面的。支付协会把资本系数减半称为在比例原则上的一次胜利,认为整套调整把僵硬的复杂性换成了商业上可操作的规则。
还没定的部分,得说清楚
我不想把这篇写成单向的好消息,所以这一节可能比上面几节更重要。
FCA 自己列明了尚未完成的部分:去中心化金融、分布式账本技术、加密资产衍生品、后续的稳定币政策、审计要求,以及过渡性条款,都要留到后续的政策制定和征询中处理。
具体到几个关键点。审慎方面的细则还在征询,反馈截止到 2026 年 7 月 30 日,所以机构现在还没法完全确定地测算自己的资本占用。去中心化金融被推后了,可识别控制方这个标准给了边界一个锚点,但关于去中心化的客观判定指标还要另行征询,这意味着整套制度里争议最大的那条边界暂时悬着。稳定币的适用范围也还在动,4 月份的一份法规草案提出把英国发行的合格稳定币移出某些活动范畴、纳入未来的支付制度,政府另外还提议把支付系统监管机构并入 FCA。
另外,合规成本是真实的。压力情形下证明可按面值赎回、为质押损失计提资本、以及依赖第三方基础设施时需要拿出的运营韧性证据,这些要求都不便宜。规则合不合理是一回事,监管执行时是否讲比例原则,是另一回事。
对 Rayls 意味着什么,以及需要克制的地方
Rayls 官方的解读是,这套制度的方向和它的设计目标一致:公链采用可识别的许可制验证者集合,而不是匿名开放的;合规内建在网络和代币标准层面,而不是事后加检查;Enygma 在提供交易隐私的同时保留可审计性;以及在稳定币可作结算资产之后,支持受监管结算工具的机构级 L1 更贴合方向。
但这里有个分寸我觉得必须原样保留,因为它恰恰是这篇官方博客最可信的地方。博客自己明确写了,FCA 并没有强制要求许可制验证者,也没有写出任何一条偏袒某种网络架构的规则。 它只是把可识别性、可问责性和运营韧性设成了从事受监管业务的门槛。
这两句话的差别很大。前者是”监管站在我这边”,后者是”监管的门槛和我的设计恰好一致”。官方选了后者,这种克制反而让论证更站得住。
我的看法
这套规则对普通持有者的直接影响不大,但它可能会改变机构的选择逻辑。
在这之前,机构选链更多考虑性能、成本和生态。往后,如果它必须向监管证明自己对基础设施的依赖是可管理的,那么”这条链的运营方是谁、出事找谁、能不能被监督”就会变成一个硬性问题。匿名的验证者集合在这个问题上很难给出答案。
值得关注的是接下来那几场征询,尤其是去中心化金融的判定标准和分布式账本的运营韧性指引,那才是真正会影响基础设施选择的部分。
参考来源:Rayls 官方博客《The FCA cryptoasset regime is here: what it means for institutional blockchains》(Peter Bidewell,2026 年 8 月 14 日);文中引用的 FCA 政策文件概览与业界反应链接见原文
#Rayls $RLS
185
Article
银行不可能和友商共用一个账本,而这正是 Rayls Sovereign 的出发点区块链项目讲机构采用,通常讲的是”我们的技术多先进”。这次 Rayls 发的这篇不一样,它花了大半篇幅讲客户的抱怨,而且抱怨的内容相当不客气。我读完觉得,真正值得说的不是产品清单,而是它承认了一件行业不太愿意承认的事。
先说这次发布本身有个反常的地方。
Rayls 在 8 月 25 日推出 Sovereign,一条给金融机构用的私有链。但按官方说法,它的底层平台从 2024 年 6 月起就在生产环境运行了,已经有 30 多家金融机构装过并在用。Sovereign 是此前那个叫 Rayls Privacy Node 的产品重构后的版本,重构得足够彻底,所以换了名字。
也就是说,这不是一个从零开始的发布,而是把跑了两年的东西正式做成产品。这个顺序在加密行业里不常见。
客户到底在抱怨什么
Rayls刚刚公布的这篇博客最有价值的部分,是它列出的四条客户反馈。我挑其中一条展开,因为它是整个产品的出发点。
那条反馈是:共享的基础设施根本卖不动。
官方的意思是,一个和友商共用的账本,在合同签下来之前就过不了数据驻留、保密性和运营独立性这三关。银行不愿意彼此共用一个数据库,而且他们本来也不该被要求这么做。每家机构都想按自己的内部政策、风控与合规基准去配置系统,并和自己的核心金融系统做定制化对接。
这句话听着朴素,但它否定的是过去几年机构区块链的一个默认前提。联盟链的整个叙事建立在”大家共用一条链”上,而这条反馈直接说,这个前提在采购环节就死了。
Sovereign 的答案:先主权,再连接
它的做法是把顺序倒过来。
每家机构运行属于自己的账本,装在自己的环境里,自己是唯一的运营方。没有数据被汇集到公共池里。出门的只有加密后的必要信息,也就是和别人交易、以及给出确定性所需的那一部分,官方举的例子是零知识证明。
站稳这个主权位置之后,机构再向外连接:通过 Rayls 私有网络连到同一司法辖区内的其他机构,通过 Rayls 公链接入公开流动性。
我觉得这个设计最聪明的地方在于,它把”隐私”和”连接”这两件通常互相打架的事,拆成了先后两步,而不是让它们在同一层里妥协。
另外三条抱怨,也值得一提
第一条是关于原型为什么进不了生产。创新团队做出了不错的代币化原型,然后这个项目要面对银行的其他部门:安全评审、数据存储与保护、安全控制、采购标准、与核心系统的集成、风险与合规。公链假设链上一切可读、攻击面暴露;许可链要么要求和竞争对手组成的联盟共享敏感交易数据,要么退回到点对点架构、重新依赖中介,并且无法给监管一个单一事实来源。结果就是原型永远长不成机构运营模式的一部分。
第二条是效率叙事不成立。把一个已有的内部流程变快一点、便宜一点,不足以覆盖替换核心基础设施的变更管理成本。机构真正想要的是它们现在没有的能力,比如发行代币化存款、持有和转移稳定币、分发代币化资产、与对手方原子结算,同时不交出对自己数据和客户关系的控制权。
第三条是现有平台商总有代价。官方点名了几项:隐性的供应商锁定、与 EVM 标准不兼容、后来才发现很贵的隐性许可费、以及概率性最终性带来的结算不确定,后者会制造风险并锁住资金,还有必须用波动且监管前景不明的加密货币来支付手续费。
Sovereign 对应的回答是开源的 EVM 代码库、机构自己的 KMS 或 HSM 管理密钥、基于角色的访问控制、高可用与监控,以及和核心银行系统并行部署而不是替换。官方有句形容我觉得挺准:它本质上是一套银行系统,上面跑着一个 EVM 账本。
落地程度要分开看
官方在这一节里列了不少名字,但它们的状态并不一样,混在一起读容易高估。我按落地程度分了四档。
已经在生产环境跑的有两家。 Núclea 是巴西最大的支付类金融市场基础设施,每年处理 3.5 万亿美元支付,官方把它类比成巴西版的 DTCC,它在 Rayls 上做企业应收账款代币化,规模约为每月 4 万笔代币化资产。XP 是拉美主要券商平台,管理规模 4000 亿美元,在 Rayls Sovereign 上发行完全由美元支撑的稳定币 USDXP。
顺便交叉核对一下:我之前查过 XP 官方投资者关系页,2026 年一季度客户资产为 1.529 万亿雷亚尔,按约 3.8 的汇率折算接近 4000 亿美元,和这里的说法对得上。
试点层面是巴西央行的 Drex。 央行选了 Rayls,16 家巴西大型银行各自部署了一套自己的 Sovereign 实例,其中包括桑坦德和巴西证券交易所,用央行数字货币结算国债和其他资产。注意这里的措辞是 pilot,是试点。
测试过的是摩根大通的 Kinexys。 官方说它在 Project EPIC 里测试了 Rayls Sovereign,作为机构代币化的隐私与身份层。测试不等于投产。另外还有英格兰银行与国际清算银行创新中心的分布式账本创新挑战赛,那是一场挑战赛。
已承诺但尚未交付的是两家资产发行方。 AmFi 计划把 10 亿美元的私募信贷带到网络上,Nimofast 承诺最高 1000 亿美元的能源与大宗商品资产。这两个数字很大,但用的词是”正在带来”和”承诺最高”,不是已经发行完毕。
把这四档分开之后,这份名单依然很有分量,但它的分量在于机构类型的齐全,从央行、商业银行、市场基础设施到资产发行方都有,而不在于把承诺额加总起来的那个数字。
我的看法
这次发布真正的信息量,不在产品功能表,而在它承认了共享账本这条路在采购环节就走不通,并按这个判断重新组织了架构。
要判断它成不成,我会看两件事。一是那两笔已承诺的资产,10 亿美元的私募信贷和最高 1000 亿美元的能源与大宗商品,会不会在接下来几个季度真的发行出来。二是全球推广,官方说正在从巴西的生产基础向美国、英国和欧洲扩展,那些市场的监管环境和巴西差别很大,能不能复制是另一回事。
在那之前,已投产的那两家和试点里的 16 家银行,是目前最实在的证据。
参考来源:Rayls 官方博客《Introducing Rayls Sovereign: the onchain gateway for institutions》
官方博客链接:https://www.rayls.com/blog/introducing-rayls-sovereign-the-onchain-gateway-for-institutions
(Peter Bidewell,2026 年 8 月 25 日);XP 数据交叉核对自 XP Inc. 投资者关系页 1Q26
#Rayls $RLS
{alpha}(560x17ea10b6ae4fde59fdbf471bd28ab9710f508816)
银行不可能和友商共用一个账本,而这正是 Rayls Sovereign 的出发点
区块链项目讲机构采用,通常讲的是”我们的技术多先进”。这次 Rayls 发的这篇不一样,它花了大半篇幅讲客户的抱怨,而且抱怨的内容相当不客气。我读完觉得,真正值得说的不是产品清单,而是它承认了一件行业不太愿意承认的事。
先说这次发布本身有个反常的地方。
Rayls 在 8 月 25 日推出 Sovereign,一条给金融机构用的私有链。但按官方说法,它的底层平台从 2024 年 6 月起就在生产环境运行了,已经有 30 多家金融机构装过并在用。Sovereign 是此前那个叫 Rayls Privacy Node 的产品重构后的版本,重构得足够彻底,所以换了名字。
也就是说,这不是一个从零开始的发布,而是把跑了两年的东西正式做成产品。这个顺序在加密行业里不常见。
客户到底在抱怨什么
Rayls刚刚公布的这篇博客最有价值的部分,是它列出的四条客户反馈。我挑其中一条展开,因为它是整个产品的出发点。
那条反馈是:共享的基础设施根本卖不动。
官方的意思是,一个和友商共用的账本,在合同签下来之前就过不了数据驻留、保密性和运营独立性这三关。银行不愿意彼此共用一个数据库,而且他们本来也不该被要求这么做。每家机构都想按自己的内部政策、风控与合规基准去配置系统,并和自己的核心金融系统做定制化对接。
这句话听着朴素,但它否定的是过去几年机构区块链的一个默认前提。联盟链的整个叙事建立在”大家共用一条链”上,而这条反馈直接说,这个前提在采购环节就死了。
Sovereign 的答案:先主权,再连接
它的做法是把顺序倒过来。
每家机构运行属于自己的账本,装在自己的环境里,自己是唯一的运营方。没有数据被汇集到公共池里。出门的只有加密后的必要信息,也就是和别人交易、以及给出确定性所需的那一部分,官方举的例子是零知识证明。
站稳这个主权位置之后,机构再向外连接:通过 Rayls 私有网络连到同一司法辖区内的其他机构,通过 Rayls 公链接入公开流动性。
我觉得这个设计最聪明的地方在于,它把”隐私”和”连接”这两件通常互相打架的事,拆成了先后两步,而不是让它们在同一层里妥协。
另外三条抱怨,也值得一提
第一条是关于原型为什么进不了生产。创新团队做出了不错的代币化原型,然后这个项目要面对银行的其他部门:安全评审、数据存储与保护、安全控制、采购标准、与核心系统的集成、风险与合规。公链假设链上一切可读、攻击面暴露;许可链要么要求和竞争对手组成的联盟共享敏感交易数据,要么退回到点对点架构、重新依赖中介,并且无法给监管一个单一事实来源。结果就是原型永远长不成机构运营模式的一部分。
第二条是效率叙事不成立。把一个已有的内部流程变快一点、便宜一点,不足以覆盖替换核心基础设施的变更管理成本。机构真正想要的是它们现在没有的能力,比如发行代币化存款、持有和转移稳定币、分发代币化资产、与对手方原子结算,同时不交出对自己数据和客户关系的控制权。
第三条是现有平台商总有代价。官方点名了几项:隐性的供应商锁定、与 EVM 标准不兼容、后来才发现很贵的隐性许可费、以及概率性最终性带来的结算不确定,后者会制造风险并锁住资金,还有必须用波动且监管前景不明的加密货币来支付手续费。
Sovereign 对应的回答是开源的 EVM 代码库、机构自己的 KMS 或 HSM 管理密钥、基于角色的访问控制、高可用与监控,以及和核心银行系统并行部署而不是替换。官方有句形容我觉得挺准:它本质上是一套银行系统,上面跑着一个 EVM 账本。
落地程度要分开看
官方在这一节里列了不少名字,但它们的状态并不一样,混在一起读容易高估。我按落地程度分了四档。
已经在生产环境跑的有两家。 Núclea 是巴西最大的支付类金融市场基础设施,每年处理 3.5 万亿美元支付,官方把它类比成巴西版的 DTCC,它在 Rayls 上做企业应收账款代币化,规模约为每月 4 万笔代币化资产。XP 是拉美主要券商平台,管理规模 4000 亿美元,在 Rayls Sovereign 上发行完全由美元支撑的稳定币 USDXP。
顺便交叉核对一下:我之前查过 XP 官方投资者关系页,2026 年一季度客户资产为 1.529 万亿雷亚尔,按约 3.8 的汇率折算接近 4000 亿美元,和这里的说法对得上。
试点层面是巴西央行的 Drex。 央行选了 Rayls,16 家巴西大型银行各自部署了一套自己的 Sovereign 实例,其中包括桑坦德和巴西证券交易所,用央行数字货币结算国债和其他资产。注意这里的措辞是 pilot,是试点。
测试过的是摩根大通的 Kinexys。 官方说它在 Project EPIC 里测试了 Rayls Sovereign,作为机构代币化的隐私与身份层。测试不等于投产。另外还有英格兰银行与国际清算银行创新中心的分布式账本创新挑战赛,那是一场挑战赛。
已承诺但尚未交付的是两家资产发行方。 AmFi 计划把 10 亿美元的私募信贷带到网络上,Nimofast 承诺最高 1000 亿美元的能源与大宗商品资产。这两个数字很大,但用的词是”正在带来”和”承诺最高”,不是已经发行完毕。
把这四档分开之后,这份名单依然很有分量,但它的分量在于机构类型的齐全,从央行、商业银行、市场基础设施到资产发行方都有,而不在于把承诺额加总起来的那个数字。
我的看法
这次发布真正的信息量,不在产品功能表,而在它承认了共享账本这条路在采购环节就走不通,并按这个判断重新组织了架构。
要判断它成不成,我会看两件事。一是那两笔已承诺的资产,10 亿美元的私募信贷和最高 1000 亿美元的能源与大宗商品,会不会在接下来几个季度真的发行出来。二是全球推广,官方说正在从巴西的生产基础向美国、英国和欧洲扩展,那些市场的监管环境和巴西差别很大,能不能复制是另一回事。
在那之前,已投产的那两家和试点里的 16 家银行,是目前最实在的证据。
参考来源:Rayls 官方博客《Introducing Rayls Sovereign: the onchain gateway for institutions》
官方博客链接:https://www.rayls.com/blog/introducing-rayls-sovereign-the-onchain-gateway-for-institutions
(Peter Bidewell,2026 年 8 月 25 日);XP 数据交叉核对自 XP Inc. 投资者关系页 1Q26
#Rayls $RLS
200
Article
一家银行付的手续费,最后变成了销毁的代币大多数项目讲销毁机制,讲的是”我们会烧掉多少”。我更好奇的是上游那一段:这些被烧掉的代币,最初是从哪来的。Rayls 这套设计的答案有点出乎我意料,它的起点居然是一笔法币。
先说结论。整条链路的起点不是加密世界,而是一家机构在自己国家开出的一笔法币付款。
机构在 Rayls 上通过隐私节点开展业务会产生手续费。关键设计在于,它们可以直接用法币结算,也可以选择用 USDr 或 RLS。
这一点容易被当成小细节带过,其实它解决的是机构落地里最现实的一道坎。合规、财务、审计流程通常都不希望资产负债表上出现加密资产,持币本身就是一件需要额外解释的事。允许用法币付费,等于把这道坎从客户那边挪开了。
法币是怎么变成链上资产的
这一段是整套机制里最具体的部分,官方说明写得很清楚。
由基金会认证并监控的 OTC 合作方在链下承接这笔法币。以 USDr 为例,合作方在以太坊上买入等额的 USDC,把这笔 USDC 锁定,然后在 Rayls 公链上按 1:1 铸造出 USDr,再存入费用聚合器账户。
USDr 是 Rayls 的原生 gas 稳定币,它的价值支撑就是那笔被锁定的 USDC。
这些 OTC 合作方按地区运作,负责在当地市场接收本地法币。官方也说会在公链上公布合作方的地址注册表,让任何人都能追踪机构手续费的流入情况。
回购为什么要拆成小额随机执行
聚合器里同时持有 USDr 和 RLS。USDr 会通过 DEX 兑换成 RLS,这一步就是所谓的自动回购。
执行方式我觉得比比例更值得说。官方明确写了,兑换会被拆成多笔较小的交易、随机化执行,并设置严格的滑点约束。
原因很实际。如果回购是定时定量的大额买入,MEV 机器人和抢跑者可以轻易预测并提前埋伏,协议等于在给他们送钱。拆成小额、随机时点执行,这种套利空间就小了很多。
官方的说法是,用较小的日常兑换配合严格滑点,可以加深订单簿深度、平抑波动,而不是制造可预测的买入尖峰。
初期这个回购由人工按不定期的节奏触发,同样是为了避免被预测。未来会转向两层策略:一层是确定性的框架,根据账户余额阈值等条件判定资金何时够格被动用;另一层是执行本身保持随机化和分批。
销毁和验证者各拿一半
回购来的 RLS 分成两部分。50% 送往以太坊主网上的 RLS 销毁合约,永久移出流通;另外 50% 进入网络安全池,作为验证者的奖励。
销毁放在以太坊执行,是因为 RLS 最初就在那里铸造。待销毁的部分停留在合约里,状态是公开可见的,到期批量销毁。
50% 这个数字是上线时的固定比例,不是永久设定。官方说未来会随两个变量调整:原始供应量还剩多少,以及 RLS 的价格。随着供应减少,销毁比例会相应下调,目的是让整条经济曲线更平滑,而不是制造剧烈波动。
没有被销毁的那一半,现阶段全部用于验证者奖励。官方提到,只有等网络安全池规模足够、能够自我维持之后,才会考虑把一部分分给生态建设和基金会运营。分配比例按网络成熟度分阶段调整:早期优先保障安全,成长期增加生态投入,成熟期再做平衡。
想自己跟踪,可以看这几处
透明度门户上能查到累计销毁量。截至 8 月 8 日,累计销毁 4824.7 万枚 RLS,相当于 100 亿枚初始总量的 0.48%。
以太坊主网上的销毁合约,能看到待销毁和已销毁的部分。
如果 OTC 合作方的地址注册表按官方说的上线,那会是最有价值的一处,因为它反映的是机构手续费的实际流入量,也就是整套机制的燃料。
一点需要注意的地方
这篇代币经济学说明发布于 2026 年 1 月,写在同年 4 月主网上线之前。文中不少内容当时属于规划,比如确定性触发框架、按成熟度调整的分配模型,以及验证者从许可制向 DAO 治理的过渡。哪些已经落地、哪些还在推进,建议对照最新公告再确认一次,不要把旧文直接当成现状。
我的看法
这套模型里我认为最聪明的一环,不是销毁比例,而是那个法币入口。
它让机构可以完全按照传统金融的方式付款,不必碰加密货币、不必改变财务流程,而它们的业务量依然会转化成链上对 RLS 的实际买盘。对一条主打机构市场的链来说,这个设计比任何销毁数字都更关键。
也正因为如此,决定这套机制运转强度的从来不是销毁比例本身,而是上游有多少机构在真实使用。烧多少,取决于用多少。
参考来源:Rayls 官方博客《Rayls Tokenomics: Automated buybacks, burn, and the Rayls Reserve》(Peter Bidewell,2026 年 1 月 19 日);Rayls 透明度门户(2026 年 8 月 8 日数据)
#Rayls $RLS
一家银行付的手续费,最后变成了销毁的代币
大多数项目讲销毁机制,讲的是”我们会烧掉多少”。我更好奇的是上游那一段:这些被烧掉的代币,最初是从哪来的。Rayls 这套设计的答案有点出乎我意料,它的起点居然是一笔法币。
先说结论。整条链路的起点不是加密世界,而是一家机构在自己国家开出的一笔法币付款。
机构在 Rayls 上通过隐私节点开展业务会产生手续费。关键设计在于,它们可以直接用法币结算,也可以选择用 USDr 或 RLS。
这一点容易被当成小细节带过,其实它解决的是机构落地里最现实的一道坎。合规、财务、审计流程通常都不希望资产负债表上出现加密资产,持币本身就是一件需要额外解释的事。允许用法币付费,等于把这道坎从客户那边挪开了。
法币是怎么变成链上资产的
这一段是整套机制里最具体的部分,官方说明写得很清楚。
由基金会认证并监控的 OTC 合作方在链下承接这笔法币。以 USDr 为例,合作方在以太坊上买入等额的 USDC,把这笔 USDC 锁定,然后在 Rayls 公链上按 1:1 铸造出 USDr,再存入费用聚合器账户。
USDr 是 Rayls 的原生 gas 稳定币,它的价值支撑就是那笔被锁定的 USDC。
这些 OTC 合作方按地区运作,负责在当地市场接收本地法币。官方也说会在公链上公布合作方的地址注册表,让任何人都能追踪机构手续费的流入情况。
回购为什么要拆成小额随机执行
聚合器里同时持有 USDr 和 RLS。USDr 会通过 DEX 兑换成 RLS,这一步就是所谓的自动回购。
执行方式我觉得比比例更值得说。官方明确写了,兑换会被拆成多笔较小的交易、随机化执行,并设置严格的滑点约束。
原因很实际。如果回购是定时定量的大额买入,MEV 机器人和抢跑者可以轻易预测并提前埋伏,协议等于在给他们送钱。拆成小额、随机时点执行,这种套利空间就小了很多。
官方的说法是,用较小的日常兑换配合严格滑点,可以加深订单簿深度、平抑波动,而不是制造可预测的买入尖峰。
初期这个回购由人工按不定期的节奏触发,同样是为了避免被预测。未来会转向两层策略:一层是确定性的框架,根据账户余额阈值等条件判定资金何时够格被动用;另一层是执行本身保持随机化和分批。
销毁和验证者各拿一半
回购来的 RLS 分成两部分。50% 送往以太坊主网上的 RLS 销毁合约,永久移出流通;另外 50% 进入网络安全池,作为验证者的奖励。
销毁放在以太坊执行,是因为 RLS 最初就在那里铸造。待销毁的部分停留在合约里,状态是公开可见的,到期批量销毁。
50% 这个数字是上线时的固定比例,不是永久设定。官方说未来会随两个变量调整:原始供应量还剩多少,以及 RLS 的价格。随着供应减少,销毁比例会相应下调,目的是让整条经济曲线更平滑,而不是制造剧烈波动。
没有被销毁的那一半,现阶段全部用于验证者奖励。官方提到,只有等网络安全池规模足够、能够自我维持之后,才会考虑把一部分分给生态建设和基金会运营。分配比例按网络成熟度分阶段调整:早期优先保障安全,成长期增加生态投入,成熟期再做平衡。
想自己跟踪,可以看这几处
透明度门户上能查到累计销毁量。截至 8 月 8 日,累计销毁 4824.7 万枚 RLS,相当于 100 亿枚初始总量的 0.48%。
以太坊主网上的销毁合约,能看到待销毁和已销毁的部分。
如果 OTC 合作方的地址注册表按官方说的上线,那会是最有价值的一处,因为它反映的是机构手续费的实际流入量,也就是整套机制的燃料。
一点需要注意的地方
这篇代币经济学说明发布于 2026 年 1 月,写在同年 4 月主网上线之前。文中不少内容当时属于规划,比如确定性触发框架、按成熟度调整的分配模型,以及验证者从许可制向 DAO 治理的过渡。哪些已经落地、哪些还在推进,建议对照最新公告再确认一次,不要把旧文直接当成现状。
我的看法
这套模型里我认为最聪明的一环,不是销毁比例,而是那个法币入口。
它让机构可以完全按照传统金融的方式付款,不必碰加密货币、不必改变财务流程,而它们的业务量依然会转化成链上对 RLS 的实际买盘。对一条主打机构市场的链来说,这个设计比任何销毁数字都更关键。
也正因为如此,决定这套机制运转强度的从来不是销毁比例本身,而是上游有多少机构在真实使用。烧多少,取决于用多少。
参考来源:Rayls 官方博客《Rayls Tokenomics: Automated buybacks, burn, and the Rayls Reserve》(Peter Bidewell,2026 年 1 月 19 日);Rayls 透明度门户(2026 年 8 月 8 日数据)
#Rayls $RLS
205
·
--
Bullish
Rayls ($RLS): The Short Investment Case
Rayls is a specialized blockchain ecosystem building the essential bridge between Traditional Finance (TradFi) and DeFi, a concept called UniFi. It's designed to bring trillions in institutional liquidity onto the blockchain compliantly.
Top 3 Reasons to Invest:
Institutional Adoption Focus: Rayls is purpose-built for banks and financial institutions. It is already integrated into major projects like the Central Bank of Brazil's DREX (CBDC) pilot and is working with large financial market infrastructures to tokenize Real-World Assets (RWA). It aims for a $100 trillion opportunity.
Compliance & Privacy Tech: It solves banking requirements with a hybrid network:
Private Subnets (VENs): For confidential, regulatory-compliant transactions.
Zero-Knowledge (ZK) Proofs: Ensures privacy for financial data while allowing necessary audits.
Deflationary Tokenomics: The RLS token is vital to the network. Institutional transaction fees are paid in RLS, and 50% of those fees are immediately burned, creating a potentially deflationary pressure on the token's total supply over time.
In summary: Investing in Rayls is a strategic bet on the compliant, institutional integration of traditional finance and blockchain technology.
Would you like me to search for the current price or recent news about Rayls partnerships?
#BTC86kJPShock #Rayls
1
125
·
--
🚀 $RLS / USDT Breakout Alert! 🟢
$RLS (Rayls) is showing strong bullish momentum on the 4H chart, pumping +22.53% and breaking past key Moving Averages! 📈
Key Technicals:
Current Price: $0.0020135
24h High: $0.0021675
Support: $0.00181 (MA 7) / $0.00172 (MA 25)
Market Cap: $4.24M | FDV: $20.14M
Volume: Spike in green volume candles showing solid buying pressure.
With the price consolidating above the MA(99) line ($0.00183), bulls are eyeing another retest of the recent $0.00216 peak. Keep a close eye on the volume for potential continuation!
Are you holding or waiting for a pullback? 👇
#RLS #Rayls #CryptoAnalysis #Bullish #BinanceSquareBTC #CryptoTrading #Altcoins@Binance_Square_Official
🚀 $RLS / USDT Breakout Alert! 🟢
$RLS (Rayls) is showing strong bullish momentum on the 4H chart, pumping +22.53% and breaking past key Moving Averages! 📈
Key Technicals:
Current Price: $0.0020135
24h High: $0.0021675
Support: $0.00181 (MA 7) / $0.00172 (MA 25)
Market Cap: $4.24M | FDV: $20.14M
Volume: Spike in green volume candles showing solid buying pressure.
With the price consolidating above the MA(99) line ($0.00183), bulls are eyeing another retest of the recent $0.00216 peak. Keep a close eye on the volume for potential continuation!
Are you holding or waiting for a pullback? 👇
#RLS #Rayls #CryptoAnalysis #Bullish #BinanceSquareBTC #CryptoTrading #Altcoins@Binance Square Official
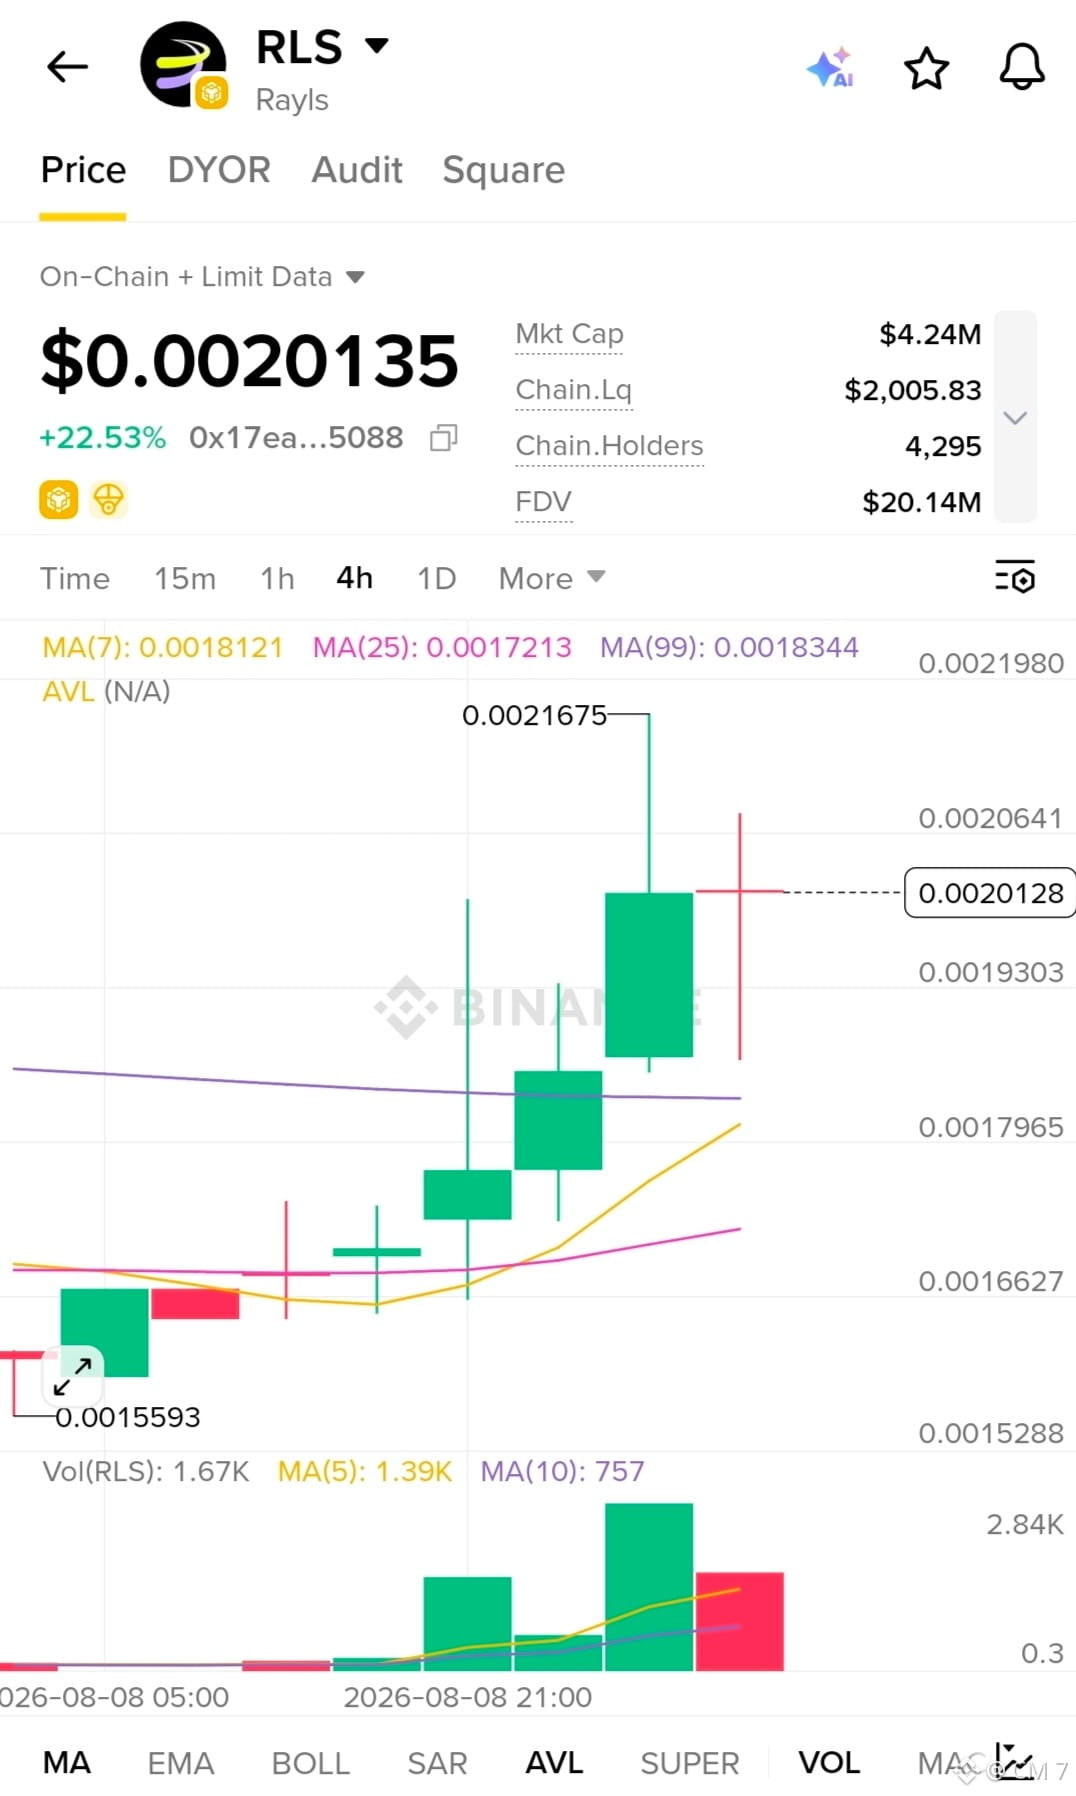
1
1
117
Log in to explore more content
Join global crypto users on Binance Square
⚡️ Get latest and useful information about crypto.
💬 Trusted by the world’s largest crypto exchange.
👍 Discover real insights from verified creators.
Email / Phone number
Trending Topics
1
#UKFCAWinsCourtOrderToRecover851400Pounds
29,043 views
740 Discussing
2
#ChainlinkLaunchesCCIP2WithEnterpriseVerification
43,289 views
924 Discussing
3
#GoldFallsTo$4144
15,211 views
157 Discussing
4
#QNTFallsOver40%FromMorningHigh
88,745 views
1,342 Discussing
5
#USDTAdds845900HoldersInPast7Days
17,321 views
403 Discussing
6
#KospiFalls2.7%SamsungSKHynixDropOver5%
29,589 views
586 Discussing
7
#BitgetCEOConfirms$388MStolenInHack
5,344 views
42 Discussing
8
#BTCFallsBelow$83000
32,236 views
167 Discussing
9
#BitgetDetailsSecurityIncidentTimeline
50,048 views
738 Discussing
10
#BitcoinSpotETFs$2.39BWeeklyNetInflow
15,197 views
49 Discussing