
以太鹰哥8088
3 Beiträge
以太鹰哥8088
Melden
Nutzer blockieren
X助理-@saiweng266943-进社区
公众号-鹰哥说市场
WB助理-鹰哥说市场
每天定时分享干货!
为了走向更远的地方,不断提升自己的认知!
0 Following
239 Follower
0 Like gegeben
Beiträge
·
--
Übersetzung ansehen
币安被骇背后的利益链:我们看到的是真相,还是冰山一角?
美国 FBI 于10月31日发布公告,正式将币安此次超过60亿美元的加密资产盗窃事件归咎于朝鲜黑客组织 TraderTraitor。
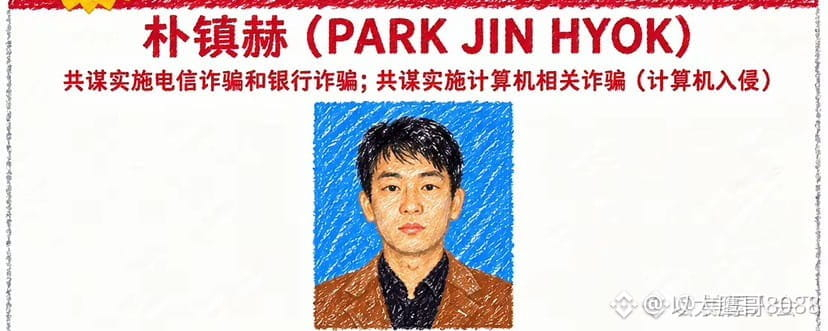
图片中的朴镇赫(Park Jin Hyok),也是美国 FBI 此前公开通缉的朝鲜籍黑客之一,与朝鲜 Lazarus 黑客组织有关。
值得注意的是,目前美国指认的是 TraderTraitor 组织,并没有证实朴镇赫本人直接参与了此次币安攻击。
更令人警惕的是,这次攻击据称涉及虚假招聘、恶意程序,甚至利用内部 AI 工具获取系统权限。
这已经不只是简单的交易所安全问题,而是整个加密行业都需要面对的安全挑战。
有两个问题值得思考:
1️⃣ 如果全球头部交易所都可能遭遇这种级别的攻击,普通投资者的资产安全究竟该如何保障?
2️⃣ 随着 AI 技术越来越强大,未来黑客利用 AI 发动攻击,加密行业的安全防线又能否跟上?
你认为,这次事件之后,大家还会像以前一样相信中心化交易所吗?
#BİNANCE #BTC #ETH
币安被骇背后的利益链:我们看到的是真相,还是冰山一角?
美国 FBI 于10月31日发布公告,正式将币安此次超过60亿美元的加密资产盗窃事件归咎于朝鲜黑客组织 TraderTraitor。
图片中的朴镇赫(Park Jin Hyok),也是美国 FBI 此前公开通缉的朝鲜籍黑客之一,与朝鲜 Lazarus 黑客组织有关。
值得注意的是,目前美国指认的是 TraderTraitor 组织,并没有证实朴镇赫本人直接参与了此次币安攻击。
更令人警惕的是,这次攻击据称涉及虚假招聘、恶意程序,甚至利用内部 AI 工具获取系统权限。
这已经不只是简单的交易所安全问题,而是整个加密行业都需要面对的安全挑战。
有两个问题值得思考:
1️⃣ 如果全球头部交易所都可能遭遇这种级别的攻击,普通投资者的资产安全究竟该如何保障?
2️⃣ 随着 AI 技术越来越强大,未来黑客利用 AI 发动攻击,加密行业的安全防线又能否跟上?
你认为,这次事件之后,大家还会像以前一样相信中心化交易所吗?
#BİNANCE #BTC #ETH
美国 FBI 于10月31日发布公告,正式将币安此次超过60亿美元的加密资产盗窃事件归咎于朝鲜黑客组织 TraderTraitor。
图片中的朴镇赫(Park Jin Hyok),也是美国 FBI 此前公开通缉的朝鲜籍黑客之一,与朝鲜 Lazarus 黑客组织有关。
值得注意的是,目前美国指认的是 TraderTraitor 组织,并没有证实朴镇赫本人直接参与了此次币安攻击。
更令人警惕的是,这次攻击据称涉及虚假招聘、恶意程序,甚至利用内部 AI 工具获取系统权限。
这已经不只是简单的交易所安全问题,而是整个加密行业都需要面对的安全挑战。
有两个问题值得思考:
1️⃣ 如果全球头部交易所都可能遭遇这种级别的攻击,普通投资者的资产安全究竟该如何保障?
2️⃣ 随着 AI 技术越来越强大,未来黑客利用 AI 发动攻击,加密行业的安全防线又能否跟上?
你认为,这次事件之后,大家还会像以前一样相信中心化交易所吗?
#BİNANCE #BTC #ETH
75
·
--
In 4 Minuten wurden 233 Millionen XRP abgezogen. Der härteste Satz in Binances Bericht lautet: „Das hätte nicht passieren dürfen“!
Untersuchungsbericht zum Binance-Sicherheitsvorfall vom 30. Oktober!
Binance hat den Untersuchungsbericht zum Vorfall vom 30. Oktober veröffentlicht. Der schmerzhafteste Satz darin handelt nicht von der Schadenssumme, sondern lautet: „This should not have happened“.
Die Spur reicht bis in den Juni zurück. Ein Mitglied des Wallet-Entwicklungsteams lud ein manipuliertes Tool herunter, das es über eine Anzeige gefunden hatte. Die schädliche Version erschien in den Suchergebnissen vor dem Original. Die Plattform bemerkte den Vorfall, tauschte Geräte aus und änderte Passwörter, doch die Zugriffsrechte des Mitarbeiters wurden nicht entzogen. Im September lud ein zweiter Ingenieur nach einem gefälschten Vorstellungsgespräch ein bösartiges Code-Repository herunter. Zum Gespräch gehörte sogar ein Videoanruf mit dem CEO eines erfundenen Unternehmens. Am 20. Oktober verschafften sich die Angreifer mithilfe eines internen KI-Tools Zugang zu zwei Rechnern der Wallet-Entwickler. Am 29. Oktober transferierten sie innerhalb von 4 Minuten 233,46 Millionen XRP aus fünf Hot Wallets – in 50 signierten Transaktionen.
Was mir wirklich einen Schauer über den Rücken jagt, ist der zeitliche Ablauf: Zwischen der ersten und der letzten nicht autorisierten Überweisung lagen fast vier Stunden. In dieser Zeit wurden etwa 2,85 Milliarden US-Dollar eingefroren, doch der Prozess zum Widerruf der Autorisierungen war nur provisorisch eingerichtet und kam einen Schritt zu spät.
Binance erklärte nach dem Vorfall, etwa 95 % der Vermögenswerte wieder aufgefüllt zu haben. Die übrigen 5 % entfallen auf illiquide Token, nach denen das Unternehmen noch außerbörslich sucht. Auch die Zahlen sprechen ein wenig für Binance: Am Montag verzeichnete die Börse Nettoabflüsse von über 7 Milliarden US-Dollar, in den darauffolgenden 24 Stunden dann Nettozuflüsse von 2,3 Milliarden US-Dollar. Die Einzahlungen pro Stunde überstiegen wieder die Auszahlungen. In diesem Jahr wurden 57 Angriffe mit Nordkorea-Bezug abgewehrt. Auch das FBI schreibt den Vorfall Nordkorea zu – und am Ende scheiterte alles an einem einzigen Einstellungsverfahren.
Meiner Meinung nach kann man die Verantwortung nicht allein den Hackern zuschieben. Die Schutzwälle einer Börse waren schon immer viel Geld, viele Cold Wallets und schnelles Reagieren. Doch diesmal lag es nicht an der Technik, sondern an drei Schwächen in den Abläufen: den Zugriffsrechten der Mitarbeiter, der Manipulation von Werbeanzeigen und den Grenzen beim Einsatz interner KI-Tools. Ein Loch in der Größenordnung von 6,3 Milliarden US-Dollar lässt sich mit Geld stopfen. Um die Reaktionszeit von vier Stunden aufzuholen, muss man die Organisation neu aufstellen.
Auf welcher Seite steht ihr: Sollten Börsen nach solchen Vorfällen weiterhin mit Gewinnen und Versicherungsfonds für das Vertrauen der Kunden geradestehen, oder sollten Nutzer große Vermögenswerte grundsätzlich in ihre eigenen Wallets zurücklegen?
#Bianace #bnb #BTC #ETH
In 4 Minuten wurden 233 Millionen XRP abgezogen. Der härteste Satz in Binances Bericht lautet: „Das hätte nicht passieren dürfen“!
Untersuchungsbericht zum Binance-Sicherheitsvorfall vom 30. Oktober!
Binance hat den Untersuchungsbericht zum Vorfall vom 30. Oktober veröffentlicht. Der schmerzhafteste Satz darin handelt nicht von der Schadenssumme, sondern lautet: „This should not have happened“.
Die Spur reicht bis in den Juni zurück. Ein Mitglied des Wallet-Entwicklungsteams lud ein manipuliertes Tool herunter, das es über eine Anzeige gefunden hatte. Die schädliche Version erschien in den Suchergebnissen vor dem Original. Die Plattform bemerkte den Vorfall, tauschte Geräte aus und änderte Passwörter, doch die Zugriffsrechte des Mitarbeiters wurden nicht entzogen. Im September lud ein zweiter Ingenieur nach einem gefälschten Vorstellungsgespräch ein bösartiges Code-Repository herunter. Zum Gespräch gehörte sogar ein Videoanruf mit dem CEO eines erfundenen Unternehmens. Am 20. Oktober verschafften sich die Angreifer mithilfe eines internen KI-Tools Zugang zu zwei Rechnern der Wallet-Entwickler. Am 29. Oktober transferierten sie innerhalb von 4 Minuten 233,46 Millionen XRP aus fünf Hot Wallets – in 50 signierten Transaktionen.
Was mir wirklich einen Schauer über den Rücken jagt, ist der zeitliche Ablauf: Zwischen der ersten und der letzten nicht autorisierten Überweisung lagen fast vier Stunden. In dieser Zeit wurden etwa 2,85 Milliarden US-Dollar eingefroren, doch der Prozess zum Widerruf der Autorisierungen war nur provisorisch eingerichtet und kam einen Schritt zu spät.
Binance erklärte nach dem Vorfall, etwa 95 % der Vermögenswerte wieder aufgefüllt zu haben. Die übrigen 5 % entfallen auf illiquide Token, nach denen das Unternehmen noch außerbörslich sucht. Auch die Zahlen sprechen ein wenig für Binance: Am Montag verzeichnete die Börse Nettoabflüsse von über 7 Milliarden US-Dollar, in den darauffolgenden 24 Stunden dann Nettozuflüsse von 2,3 Milliarden US-Dollar. Die Einzahlungen pro Stunde überstiegen wieder die Auszahlungen. In diesem Jahr wurden 57 Angriffe mit Nordkorea-Bezug abgewehrt. Auch das FBI schreibt den Vorfall Nordkorea zu – und am Ende scheiterte alles an einem einzigen Einstellungsverfahren.
Meiner Meinung nach kann man die Verantwortung nicht allein den Hackern zuschieben. Die Schutzwälle einer Börse waren schon immer viel Geld, viele Cold Wallets und schnelles Reagieren. Doch diesmal lag es nicht an der Technik, sondern an drei Schwächen in den Abläufen: den Zugriffsrechten der Mitarbeiter, der Manipulation von Werbeanzeigen und den Grenzen beim Einsatz interner KI-Tools. Ein Loch in der Größenordnung von 6,3 Milliarden US-Dollar lässt sich mit Geld stopfen. Um die Reaktionszeit von vier Stunden aufzuholen, muss man die Organisation neu aufstellen.
Auf welcher Seite steht ihr: Sollten Börsen nach solchen Vorfällen weiterhin mit Gewinnen und Versicherungsfonds für das Vertrauen der Kunden geradestehen, oder sollten Nutzer große Vermögenswerte grundsätzlich in ihre eigenen Wallets zurücklegen?
#Bianace #bnb #BTC #ETH
Untersuchungsbericht zum Binance-Sicherheitsvorfall vom 30. Oktober!
Binance hat den Untersuchungsbericht zum Vorfall vom 30. Oktober veröffentlicht. Der schmerzhafteste Satz darin handelt nicht von der Schadenssumme, sondern lautet: „This should not have happened“.
Die Spur reicht bis in den Juni zurück. Ein Mitglied des Wallet-Entwicklungsteams lud ein manipuliertes Tool herunter, das es über eine Anzeige gefunden hatte. Die schädliche Version erschien in den Suchergebnissen vor dem Original. Die Plattform bemerkte den Vorfall, tauschte Geräte aus und änderte Passwörter, doch die Zugriffsrechte des Mitarbeiters wurden nicht entzogen. Im September lud ein zweiter Ingenieur nach einem gefälschten Vorstellungsgespräch ein bösartiges Code-Repository herunter. Zum Gespräch gehörte sogar ein Videoanruf mit dem CEO eines erfundenen Unternehmens. Am 20. Oktober verschafften sich die Angreifer mithilfe eines internen KI-Tools Zugang zu zwei Rechnern der Wallet-Entwickler. Am 29. Oktober transferierten sie innerhalb von 4 Minuten 233,46 Millionen XRP aus fünf Hot Wallets – in 50 signierten Transaktionen.
Was mir wirklich einen Schauer über den Rücken jagt, ist der zeitliche Ablauf: Zwischen der ersten und der letzten nicht autorisierten Überweisung lagen fast vier Stunden. In dieser Zeit wurden etwa 2,85 Milliarden US-Dollar eingefroren, doch der Prozess zum Widerruf der Autorisierungen war nur provisorisch eingerichtet und kam einen Schritt zu spät.
Binance erklärte nach dem Vorfall, etwa 95 % der Vermögenswerte wieder aufgefüllt zu haben. Die übrigen 5 % entfallen auf illiquide Token, nach denen das Unternehmen noch außerbörslich sucht. Auch die Zahlen sprechen ein wenig für Binance: Am Montag verzeichnete die Börse Nettoabflüsse von über 7 Milliarden US-Dollar, in den darauffolgenden 24 Stunden dann Nettozuflüsse von 2,3 Milliarden US-Dollar. Die Einzahlungen pro Stunde überstiegen wieder die Auszahlungen. In diesem Jahr wurden 57 Angriffe mit Nordkorea-Bezug abgewehrt. Auch das FBI schreibt den Vorfall Nordkorea zu – und am Ende scheiterte alles an einem einzigen Einstellungsverfahren.
Meiner Meinung nach kann man die Verantwortung nicht allein den Hackern zuschieben. Die Schutzwälle einer Börse waren schon immer viel Geld, viele Cold Wallets und schnelles Reagieren. Doch diesmal lag es nicht an der Technik, sondern an drei Schwächen in den Abläufen: den Zugriffsrechten der Mitarbeiter, der Manipulation von Werbeanzeigen und den Grenzen beim Einsatz interner KI-Tools. Ein Loch in der Größenordnung von 6,3 Milliarden US-Dollar lässt sich mit Geld stopfen. Um die Reaktionszeit von vier Stunden aufzuholen, muss man die Organisation neu aufstellen.
Auf welcher Seite steht ihr: Sollten Börsen nach solchen Vorfällen weiterhin mit Gewinnen und Versicherungsfonds für das Vertrauen der Kunden geradestehen, oder sollten Nutzer große Vermögenswerte grundsätzlich in ihre eigenen Wallets zurücklegen?
#Bianace #bnb #BTC #ETH
1.8k
·
--
Übersetzung ansehen
CZ 和何一身上最值得思考的,不是他们有多少钱,而是面对盗币事件时那句态度:“被盗了?没事,我们赔。”
这听起来不像托管方的承诺,更像赌场老板的底气。
托管方的责任是确保资产安全,而赌场的逻辑是:即使赔了,也不过是少赚一点。2019 年币安被盗约 7000 枚 BTC,SAFU 基金全额兜底,社区一片叫好。但很少有人追问:为什么会被盗?又为什么赔得起?
赔得起,不代表没有风险。恰恰说明平台从用户身上获得的收益,足以覆盖一部分损失。
交易所真正值得警惕的,是资产所有权问题。你把币存进去之后,账户上的数字并不等于你始终拥有链上资产的控制权。平台出现破产、冻结或挤兑时,你可能只是一个等待清偿的债权人。
FTX 就是最现实的教训:平台破产后,用户并不能简单地拿回自己的加密资产,而是进入复杂的破产清偿程序,最终可能只能按特定估值获得赔付。
交易所的商业模式也不只是撮合交易。手续费、杠杆交易以及清算机制,都可能成为平台的收入来源。用户承担风险,平台获取收益,这种利益结构本身就值得审视。
有人说,币安有足够的资本实力应对挤兑。但资本雄厚,只能说明它有更强的抗风险能力,并不等于它就是绝对可靠的资产托管方。这是两个完全不同的概念。
交易所真正不愿面对的,或许不只是黑客攻击,还有用户持续提币。黑客造成的是一次性损失,而用户提币可能意味着资金流出、流动性压力,以及未来交易收入的减少。
所以,不要把平台的赔付能力误认为资产安全,更不要把账户余额当成绝对的所有权证明。
你可以选择相信交易所,但必须明白其中的风险。
Not your keys, not your coins.
#BTC #ETH #BNB
CZ 和何一身上最值得思考的,不是他们有多少钱,而是面对盗币事件时那句态度:“被盗了?没事,我们赔。”
这听起来不像托管方的承诺,更像赌场老板的底气。
托管方的责任是确保资产安全,而赌场的逻辑是:即使赔了,也不过是少赚一点。2019 年币安被盗约 7000 枚 BTC,SAFU 基金全额兜底,社区一片叫好。但很少有人追问:为什么会被盗?又为什么赔得起?
赔得起,不代表没有风险。恰恰说明平台从用户身上获得的收益,足以覆盖一部分损失。
交易所真正值得警惕的,是资产所有权问题。你把币存进去之后,账户上的数字并不等于你始终拥有链上资产的控制权。平台出现破产、冻结或挤兑时,你可能只是一个等待清偿的债权人。
FTX 就是最现实的教训:平台破产后,用户并不能简单地拿回自己的加密资产,而是进入复杂的破产清偿程序,最终可能只能按特定估值获得赔付。
交易所的商业模式也不只是撮合交易。手续费、杠杆交易以及清算机制,都可能成为平台的收入来源。用户承担风险,平台获取收益,这种利益结构本身就值得审视。
有人说,币安有足够的资本实力应对挤兑。但资本雄厚,只能说明它有更强的抗风险能力,并不等于它就是绝对可靠的资产托管方。这是两个完全不同的概念。
交易所真正不愿面对的,或许不只是黑客攻击,还有用户持续提币。黑客造成的是一次性损失,而用户提币可能意味着资金流出、流动性压力,以及未来交易收入的减少。
所以,不要把平台的赔付能力误认为资产安全,更不要把账户余额当成绝对的所有权证明。
你可以选择相信交易所,但必须明白其中的风险。
Not your keys, not your coins.
#BTC #ETH #BNB
这听起来不像托管方的承诺,更像赌场老板的底气。
托管方的责任是确保资产安全,而赌场的逻辑是:即使赔了,也不过是少赚一点。2019 年币安被盗约 7000 枚 BTC,SAFU 基金全额兜底,社区一片叫好。但很少有人追问:为什么会被盗?又为什么赔得起?
赔得起,不代表没有风险。恰恰说明平台从用户身上获得的收益,足以覆盖一部分损失。
交易所真正值得警惕的,是资产所有权问题。你把币存进去之后,账户上的数字并不等于你始终拥有链上资产的控制权。平台出现破产、冻结或挤兑时,你可能只是一个等待清偿的债权人。
FTX 就是最现实的教训:平台破产后,用户并不能简单地拿回自己的加密资产,而是进入复杂的破产清偿程序,最终可能只能按特定估值获得赔付。
交易所的商业模式也不只是撮合交易。手续费、杠杆交易以及清算机制,都可能成为平台的收入来源。用户承担风险,平台获取收益,这种利益结构本身就值得审视。
有人说,币安有足够的资本实力应对挤兑。但资本雄厚,只能说明它有更强的抗风险能力,并不等于它就是绝对可靠的资产托管方。这是两个完全不同的概念。
交易所真正不愿面对的,或许不只是黑客攻击,还有用户持续提币。黑客造成的是一次性损失,而用户提币可能意味着资金流出、流动性压力,以及未来交易收入的减少。
所以,不要把平台的赔付能力误认为资产安全,更不要把账户余额当成绝对的所有权证明。
你可以选择相信交易所,但必须明白其中的风险。
Not your keys, not your coins.
#BTC #ETH #BNB
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
USMidterms-WhatAreMarketsExpecting?
77,209 Aufrufe
682 Kommentare
Erdrutschsieg der Demokraten im Kongress erschüttert Trump-Wetten auf KI-Aktien und Kryptowährungen
Binance News
·9 Likes
·4.1k Aufrufe
USOctoberNFP-AreRateCutsStillPossible
240,408 Aufrufe
1,878 Kommentare
AMDBeatsExpectations-AINarrativeContinues
17,145 Aufrufe
256 Kommentare