
Bullish Bold
14 Beiträge
Bullish Bold
Melden
Nutzer blockieren
I'm Crypto Researcher & Trader:X-@BullishBold
15 Following
8.7K+ Follower
1.6K+ Like gegeben
Beiträge
·
--
Übersetzung ansehen
More data does not automatically mean better decisions. What matters is whether that data can actually be trusted.
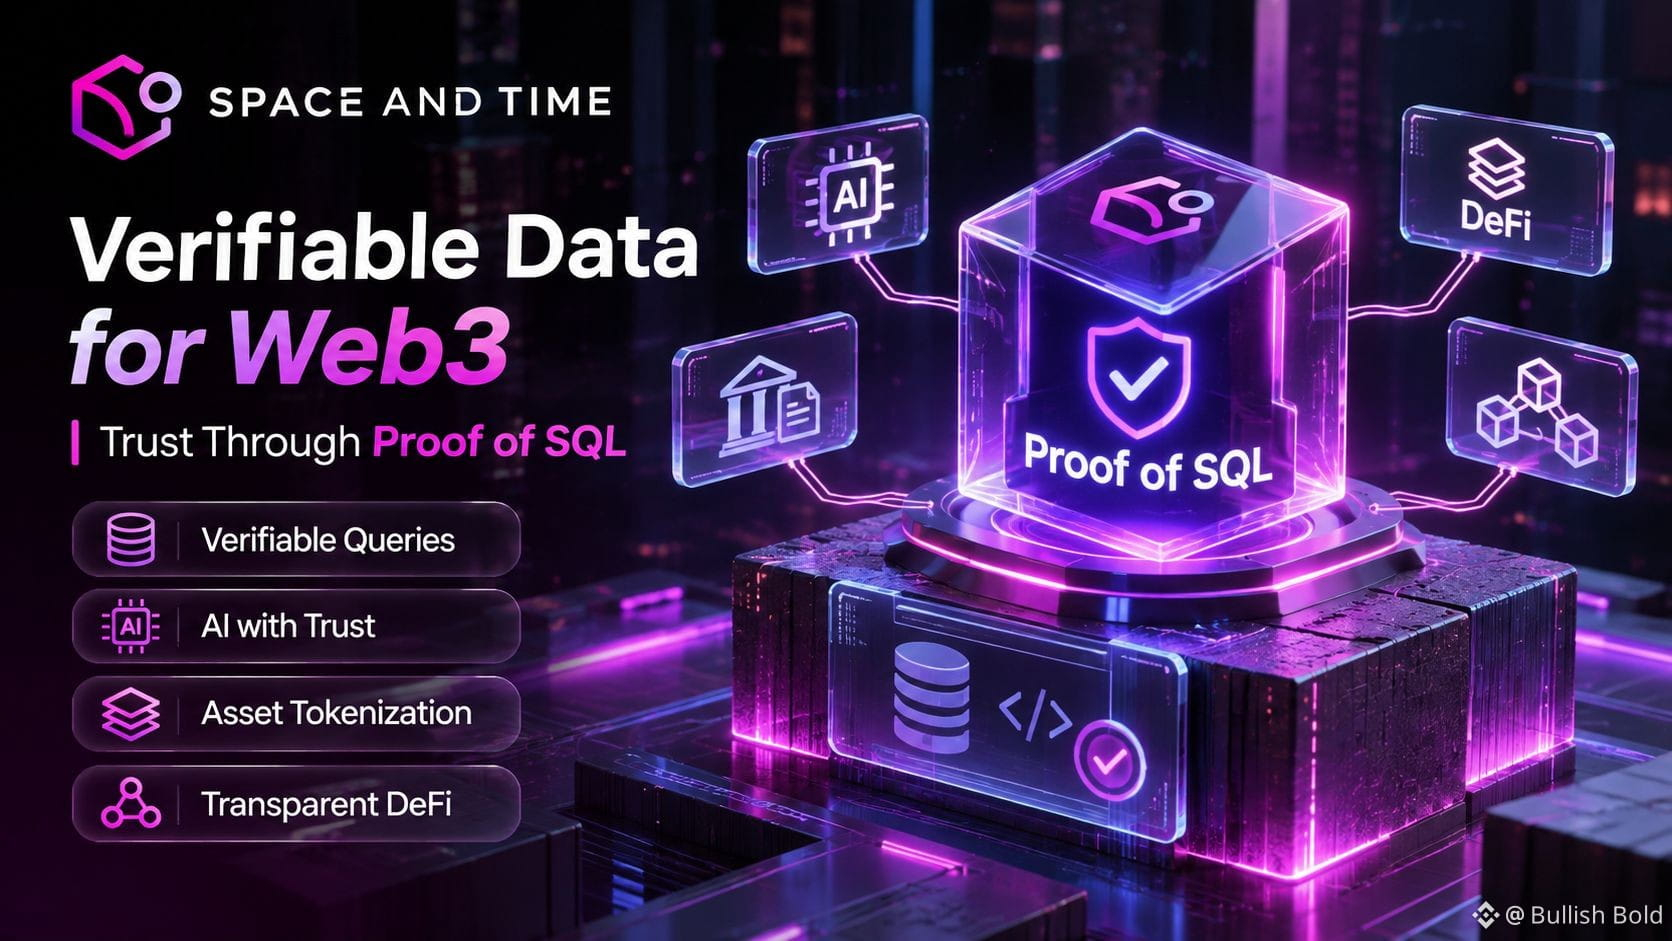
This is where Space and Time brings an interesting innovation to Web3.
Its Proof of SQL technology uses zero-knowledge proofs to verify that SQL queries are executed correctly against cryptographically committed data. Instead of asking users and smart contracts to blindly trust database results, Space and Time provides a way to independently verify them.
The potential applications go beyond blockchain analytics.
For AI, verified calculations can help agents work with more reliable information. For tokenization, it can connect off-chain asset records with on-chain activity. In DeFi, historical lending and repayment data can support more transparent risk assessments.
The important distinction is that verification proves data integrity and computational correctness, not that every original data source is truthful.
That is why verifiable data infrastructure matters for the next generation of Web3.
#sxt $SXT @SpaceandTimeDB
More data does not automatically mean better decisions. What matters is whether that data can actually be trusted.
This is where Space and Time brings an interesting innovation to Web3.
Its Proof of SQL technology uses zero-knowledge proofs to verify that SQL queries are executed correctly against cryptographically committed data. Instead of asking users and smart contracts to blindly trust database results, Space and Time provides a way to independently verify them.
The potential applications go beyond blockchain analytics.
For AI, verified calculations can help agents work with more reliable information. For tokenization, it can connect off-chain asset records with on-chain activity. In DeFi, historical lending and repayment data can support more transparent risk assessments.
The important distinction is that verification proves data integrity and computational correctness, not that every original data source is truthful.
That is why verifiable data infrastructure matters for the next generation of Web3.
#sxt $SXT @SpaceandTime
This is where Space and Time brings an interesting innovation to Web3.
Its Proof of SQL technology uses zero-knowledge proofs to verify that SQL queries are executed correctly against cryptographically committed data. Instead of asking users and smart contracts to blindly trust database results, Space and Time provides a way to independently verify them.
The potential applications go beyond blockchain analytics.
For AI, verified calculations can help agents work with more reliable information. For tokenization, it can connect off-chain asset records with on-chain activity. In DeFi, historical lending and repayment data can support more transparent risk assessments.
The important distinction is that verification proves data integrity and computational correctness, not that every original data source is truthful.
That is why verifiable data infrastructure matters for the next generation of Web3.
#sxt $SXT @SpaceandTime
3
244
·
--
WALL STREET SIGNALISIERT RISIKOFREUDE
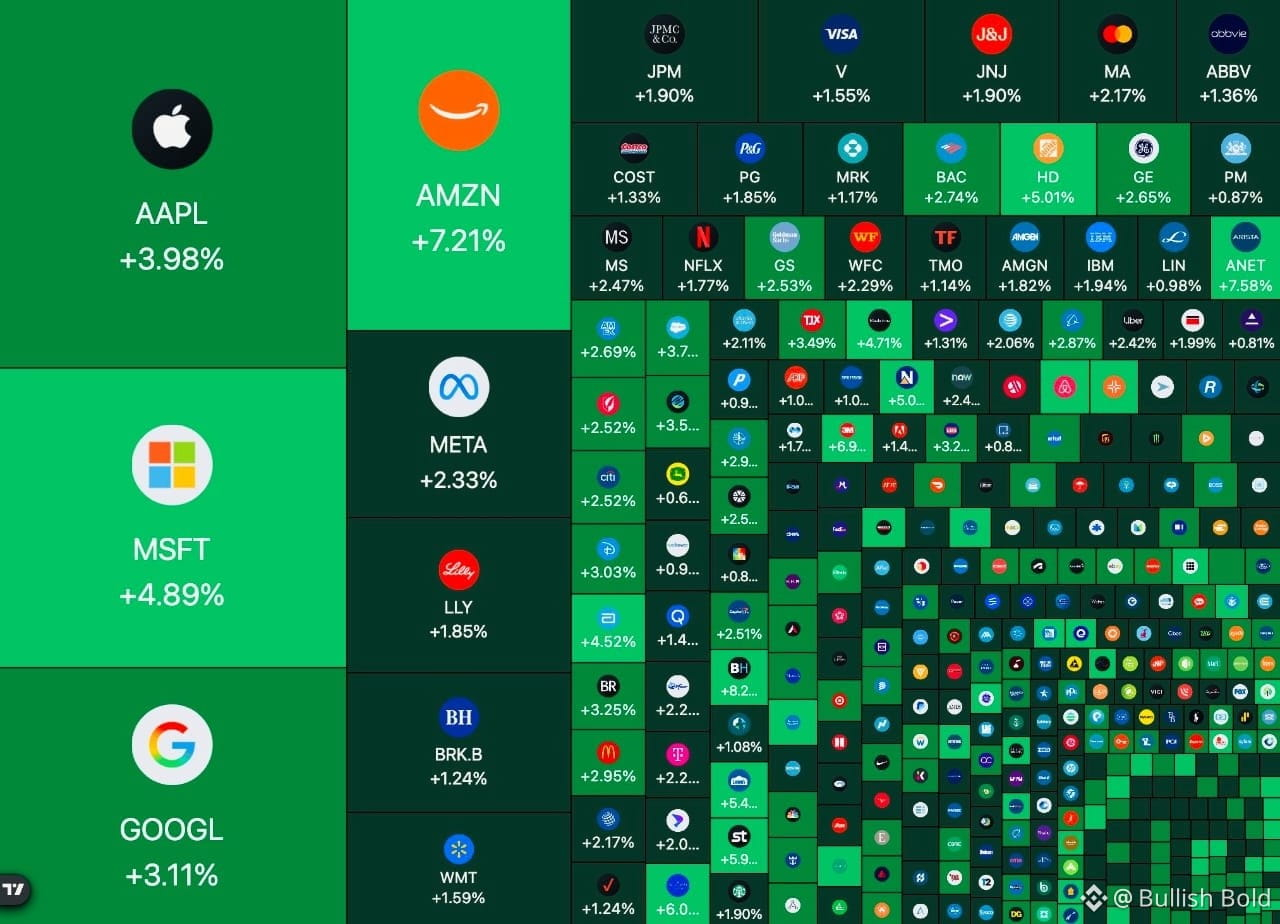
US-Aktien verzeichnen breite Kursgewinne.
Einer Quelle zufolge flossen 1,1 Billionen US-Dollar in Aktien, nachdem die Demokraten beide Kammern gewonnen hatten.
Dieser Optimismus könnte $BTC und die Stimmung gegenüber Kryptowährungen stärken.
Aktien sind keine Kryptowährungen; die Dynamik kann sich umkehren. Breitet sich die Risikobereitschaft aus?
WALL STREET SIGNALISIERT RISIKOFREUDE
US-Aktien verzeichnen breite Kursgewinne.
Einer Quelle zufolge flossen 1,1 Billionen US-Dollar in Aktien, nachdem die Demokraten beide Kammern gewonnen hatten.
Dieser Optimismus könnte $BTC und die Stimmung gegenüber Kryptowährungen stärken.
Aktien sind keine Kryptowährungen; die Dynamik kann sich umkehren. Breitet sich die Risikobereitschaft aus?
US-Aktien verzeichnen breite Kursgewinne.
Einer Quelle zufolge flossen 1,1 Billionen US-Dollar in Aktien, nachdem die Demokraten beide Kammern gewonnen hatten.
Dieser Optimismus könnte $BTC und die Stimmung gegenüber Kryptowährungen stärken.
Aktien sind keine Kryptowährungen; die Dynamik kann sich umkehren. Breitet sich die Risikobereitschaft aus?
4
610
·
--
Bullisch
Verifiziert
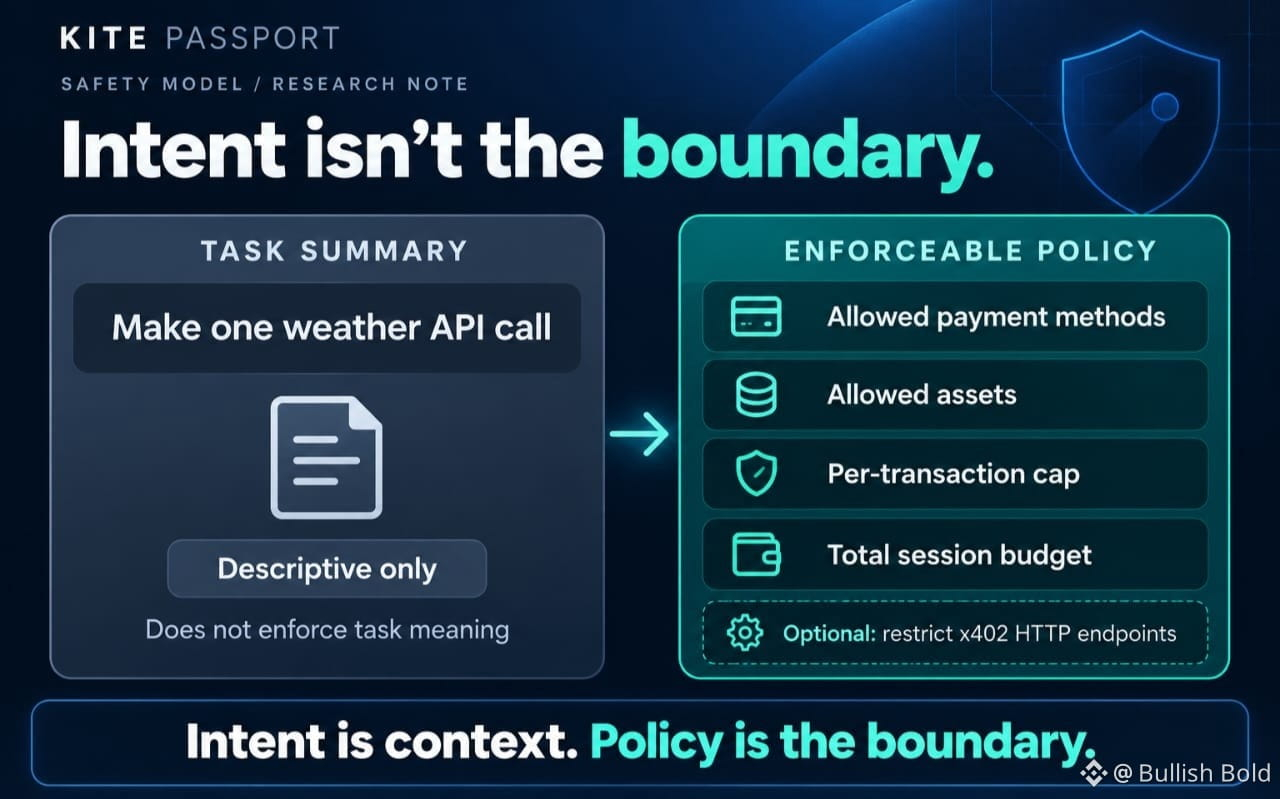
Eine Zeile in der Passport-Dokumentation von Kite verändert meine Sicht auf das Sicherheitsmodell: Die Aufgabenbeschreibung einer Sitzung ist ausdrücklich nur beschreibend.
Eine Sitzung „einen Wetter-API-Aufruf tätigen“ zu nennen, zwingt den Agenten nicht automatisch dazu, sich darauf zu beschränken.
Die durchsetzbaren Grenzen liegen woanders: bei den zulässigen Zahlungsmethoden und Assets, einem Limit pro Transaktion, einem Gesamtbudget und optionalen Einschränkungen, etwa welche HTTP-Endpunkte eine x402-Zahlung nutzen darf.
Dieser Unterschied ist wichtig. Die Absicht in natürlicher Sprache hilft einem Menschen dabei, eine Freigabe zu prüfen; die Ausgaben werden durch strukturierte Richtlinien begrenzt.
Diese Trennung gefällt mir, weil sie verhindert, dass die erklärte Absicht eines Agenten als Sicherheitskontrolle behandelt wird.
Doch sie wirft eine echte Designfrage auf: Wie eng sollten Nutzer Sitzungen begrenzen, bevor aus Bequemlichkeit eine weitreichende Delegation wird?
Auf dieses Detail werde ich achten, während GoKiteAI Passport weiterentwickelt.
@GoKiteAI #KiteBBW $KITE
Eine Zeile in der Passport-Dokumentation von Kite verändert meine Sicht auf das Sicherheitsmodell: Die Aufgabenbeschreibung einer Sitzung ist ausdrücklich nur beschreibend.
Eine Sitzung „einen Wetter-API-Aufruf tätigen“ zu nennen, zwingt den Agenten nicht automatisch dazu, sich darauf zu beschränken.
Die durchsetzbaren Grenzen liegen woanders: bei den zulässigen Zahlungsmethoden und Assets, einem Limit pro Transaktion, einem Gesamtbudget und optionalen Einschränkungen, etwa welche HTTP-Endpunkte eine x402-Zahlung nutzen darf.
Dieser Unterschied ist wichtig. Die Absicht in natürlicher Sprache hilft einem Menschen dabei, eine Freigabe zu prüfen; die Ausgaben werden durch strukturierte Richtlinien begrenzt.
Diese Trennung gefällt mir, weil sie verhindert, dass die erklärte Absicht eines Agenten als Sicherheitskontrolle behandelt wird.
Doch sie wirft eine echte Designfrage auf: Wie eng sollten Nutzer Sitzungen begrenzen, bevor aus Bequemlichkeit eine weitreichende Delegation wird?
Auf dieses Detail werde ich achten, während GoKiteAI Passport weiterentwickelt.
@KITE AI 中文 #KiteBBW $KITE
Eine Sitzung „einen Wetter-API-Aufruf tätigen“ zu nennen, zwingt den Agenten nicht automatisch dazu, sich darauf zu beschränken.
Die durchsetzbaren Grenzen liegen woanders: bei den zulässigen Zahlungsmethoden und Assets, einem Limit pro Transaktion, einem Gesamtbudget und optionalen Einschränkungen, etwa welche HTTP-Endpunkte eine x402-Zahlung nutzen darf.
Dieser Unterschied ist wichtig. Die Absicht in natürlicher Sprache hilft einem Menschen dabei, eine Freigabe zu prüfen; die Ausgaben werden durch strukturierte Richtlinien begrenzt.
Diese Trennung gefällt mir, weil sie verhindert, dass die erklärte Absicht eines Agenten als Sicherheitskontrolle behandelt wird.
Doch sie wirft eine echte Designfrage auf: Wie eng sollten Nutzer Sitzungen begrenzen, bevor aus Bequemlichkeit eine weitreichende Delegation wird?
Auf dieses Detail werde ich achten, während GoKiteAI Passport weiterentwickelt.
@KITE AI 中文 #KiteBBW $KITE
5
212
·
--
Bullisch
Verifiziert
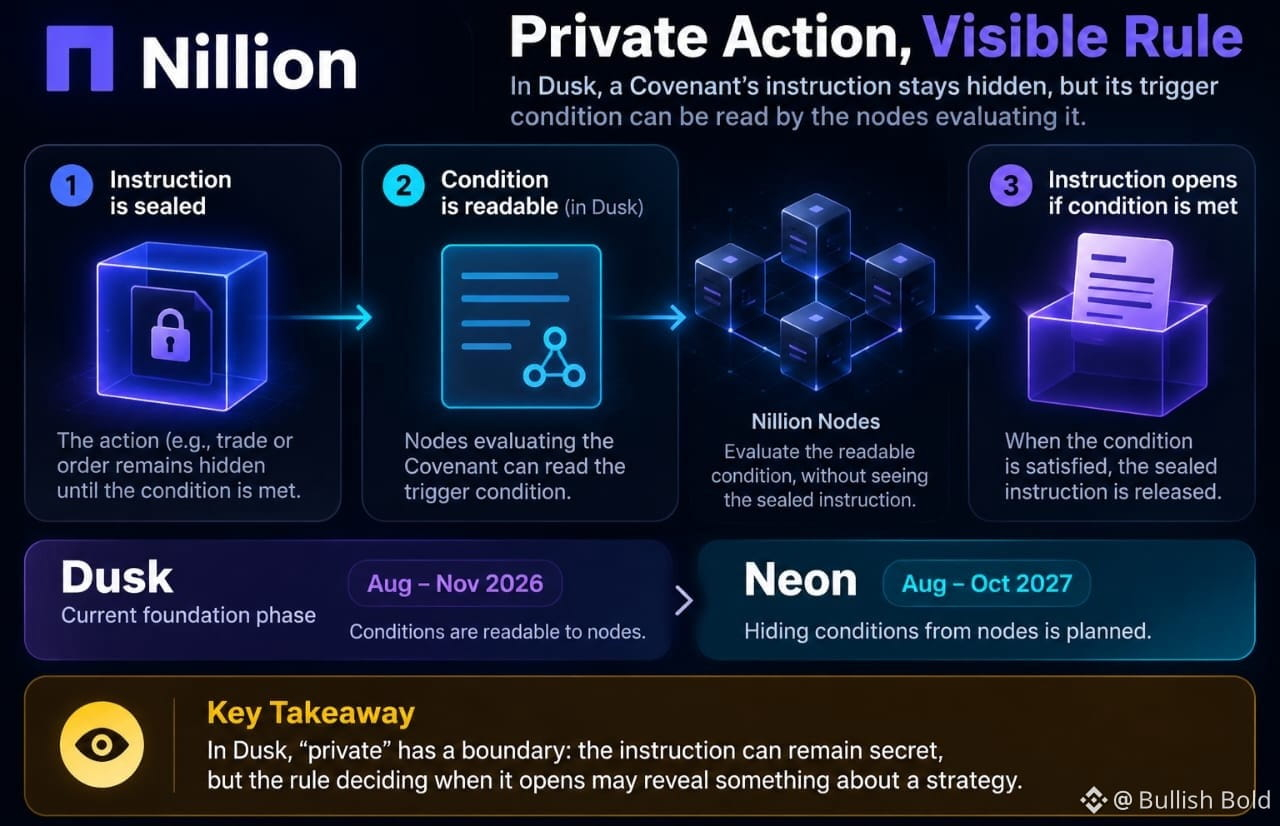
Das Detail, bei dem ich beim Dusk-Fahrplan von Nillion innegehalten habe: Die Anweisung eines Covenants kann versiegelt sein, während seine Auslösebedingung für die Nodes, die sie auswerten, lesbar bleibt.
Das ist eine subtilere Datenschutzfrage als die, ob Außenstehende die Nutzdaten lesen können: Wer kann die Regel sehen, die die Freigabe steuert?
Dieser Unterschied ist wichtig.
Ein Covenant hält eine Aktion – etwa einen Trade oder eine Order – verborgen, bis eine Bedingung erfüllt ist.
Doch laut Nillions Fahrplan können Nodes in frühen Phasen die Bedingungen lesen; sie vor Nodes zu verbergen, ist für Neon geplant (Aug.–Okt. 2027). Dusk ist die aktuelle Fundamentphase (Aug.–Nov. 2026).
Dieser Unterschied ist wichtig, wenn ein Auslöser selbst eine Handelsschwelle oder eine zeitliche Präferenz codiert.
„Privat“ hat also Grenzen.
Die Nutzdaten können geheim bleiben, doch die Regel, die festlegt, wann sie freigegeben werden, kann der Infrastruktur, die sie überprüft, etwas über eine Strategie verraten. Das macht den Entwurf nicht sinnlos; es zeigt, dass Datenschutz schrittweise umgesetzt wird und in jeder Phase ein anderes Bedrohungsmodell gilt.
Reicht es bei Encrypted Markets zum Start, die Anweisung zu verbergen, oder muss für einen sinnvollen Datenschutz auch die Bedingung verborgen werden?
Das beobachte ich rund um NIL.
$NIL @nillionnetwork #NIL
Das Detail, bei dem ich beim Dusk-Fahrplan von Nillion innegehalten habe: Die Anweisung eines Covenants kann versiegelt sein, während seine Auslösebedingung für die Nodes, die sie auswerten, lesbar bleibt.
Das ist eine subtilere Datenschutzfrage als die, ob Außenstehende die Nutzdaten lesen können: Wer kann die Regel sehen, die die Freigabe steuert?
Dieser Unterschied ist wichtig.
Ein Covenant hält eine Aktion – etwa einen Trade oder eine Order – verborgen, bis eine Bedingung erfüllt ist.
Doch laut Nillions Fahrplan können Nodes in frühen Phasen die Bedingungen lesen; sie vor Nodes zu verbergen, ist für Neon geplant (Aug.–Okt. 2027). Dusk ist die aktuelle Fundamentphase (Aug.–Nov. 2026).
Dieser Unterschied ist wichtig, wenn ein Auslöser selbst eine Handelsschwelle oder eine zeitliche Präferenz codiert.
„Privat“ hat also Grenzen.
Die Nutzdaten können geheim bleiben, doch die Regel, die festlegt, wann sie freigegeben werden, kann der Infrastruktur, die sie überprüft, etwas über eine Strategie verraten. Das macht den Entwurf nicht sinnlos; es zeigt, dass Datenschutz schrittweise umgesetzt wird und in jeder Phase ein anderes Bedrohungsmodell gilt.
Reicht es bei Encrypted Markets zum Start, die Anweisung zu verbergen, oder muss für einen sinnvollen Datenschutz auch die Bedingung verborgen werden?
Das beobachte ich rund um NIL.
$NIL @Nillion #NIL
Das ist eine subtilere Datenschutzfrage als die, ob Außenstehende die Nutzdaten lesen können: Wer kann die Regel sehen, die die Freigabe steuert?
Dieser Unterschied ist wichtig.
Ein Covenant hält eine Aktion – etwa einen Trade oder eine Order – verborgen, bis eine Bedingung erfüllt ist.
Doch laut Nillions Fahrplan können Nodes in frühen Phasen die Bedingungen lesen; sie vor Nodes zu verbergen, ist für Neon geplant (Aug.–Okt. 2027). Dusk ist die aktuelle Fundamentphase (Aug.–Nov. 2026).
Dieser Unterschied ist wichtig, wenn ein Auslöser selbst eine Handelsschwelle oder eine zeitliche Präferenz codiert.
„Privat“ hat also Grenzen.
Die Nutzdaten können geheim bleiben, doch die Regel, die festlegt, wann sie freigegeben werden, kann der Infrastruktur, die sie überprüft, etwas über eine Strategie verraten. Das macht den Entwurf nicht sinnlos; es zeigt, dass Datenschutz schrittweise umgesetzt wird und in jeder Phase ein anderes Bedrohungsmodell gilt.
Reicht es bei Encrypted Markets zum Start, die Anweisung zu verbergen, oder muss für einen sinnvollen Datenschutz auch die Bedingung verborgen werden?
Das beobachte ich rund um NIL.
$NIL @Nillion #NIL
1
5
145
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
BTCRemainsUnderPressureAfterHawkishFOMCMinutes
3,042 Aufrufe
87 Kommentare
FOMC-Protokoll | Fed-Protokoll zeigt: Fast alle Vertreter rechnen mit weiteren Zinserhöhungen, einige halten im Dezember einen größeren Schritt für möglich
Binance News
·32 Likes
·44.5k Aufrufe
AnthropicToDebutAfter$83IPOPricing
1,668 Aufrufe
12 Kommentare
SouthKoreaPlansToLet3500ListedFirmsBuyBitcoin
8 Aufrufe
10 Kommentare