

兰精灵
413 Beiträge
兰精灵
 Square Verified+
Melden
Nutzer blockieren
1.7K+ Following
34.5K+ Follower
8.6K+ Like gegeben
Beiträge
PINNED
·
--
Vollmond zum Mid-Autumn-Fest, still auf das Blühen warten.
Möge sich der Markt wie ein Vollmond entwickeln, langsam in eine gute Phase kommen. Euch allen einen gesunden und glücklichen Mittherbsttag✨
$BTC $BNB $SOL
Vollmond zum Mid-Autumn-Fest, still auf das Blühen warten.
Möge sich der Markt wie ein Vollmond entwickeln, langsam in eine gute Phase kommen. Euch allen einen gesunden und glücklichen Mittherbsttag✨
$BTC $BNB $SOL
Möge sich der Markt wie ein Vollmond entwickeln, langsam in eine gute Phase kommen. Euch allen einen gesunden und glücklichen Mittherbsttag✨
$BTC $BNB $SOL
120
1
15
249
·
--
Vier Monate des Gedeihens, eine Blüte in einem Moment.
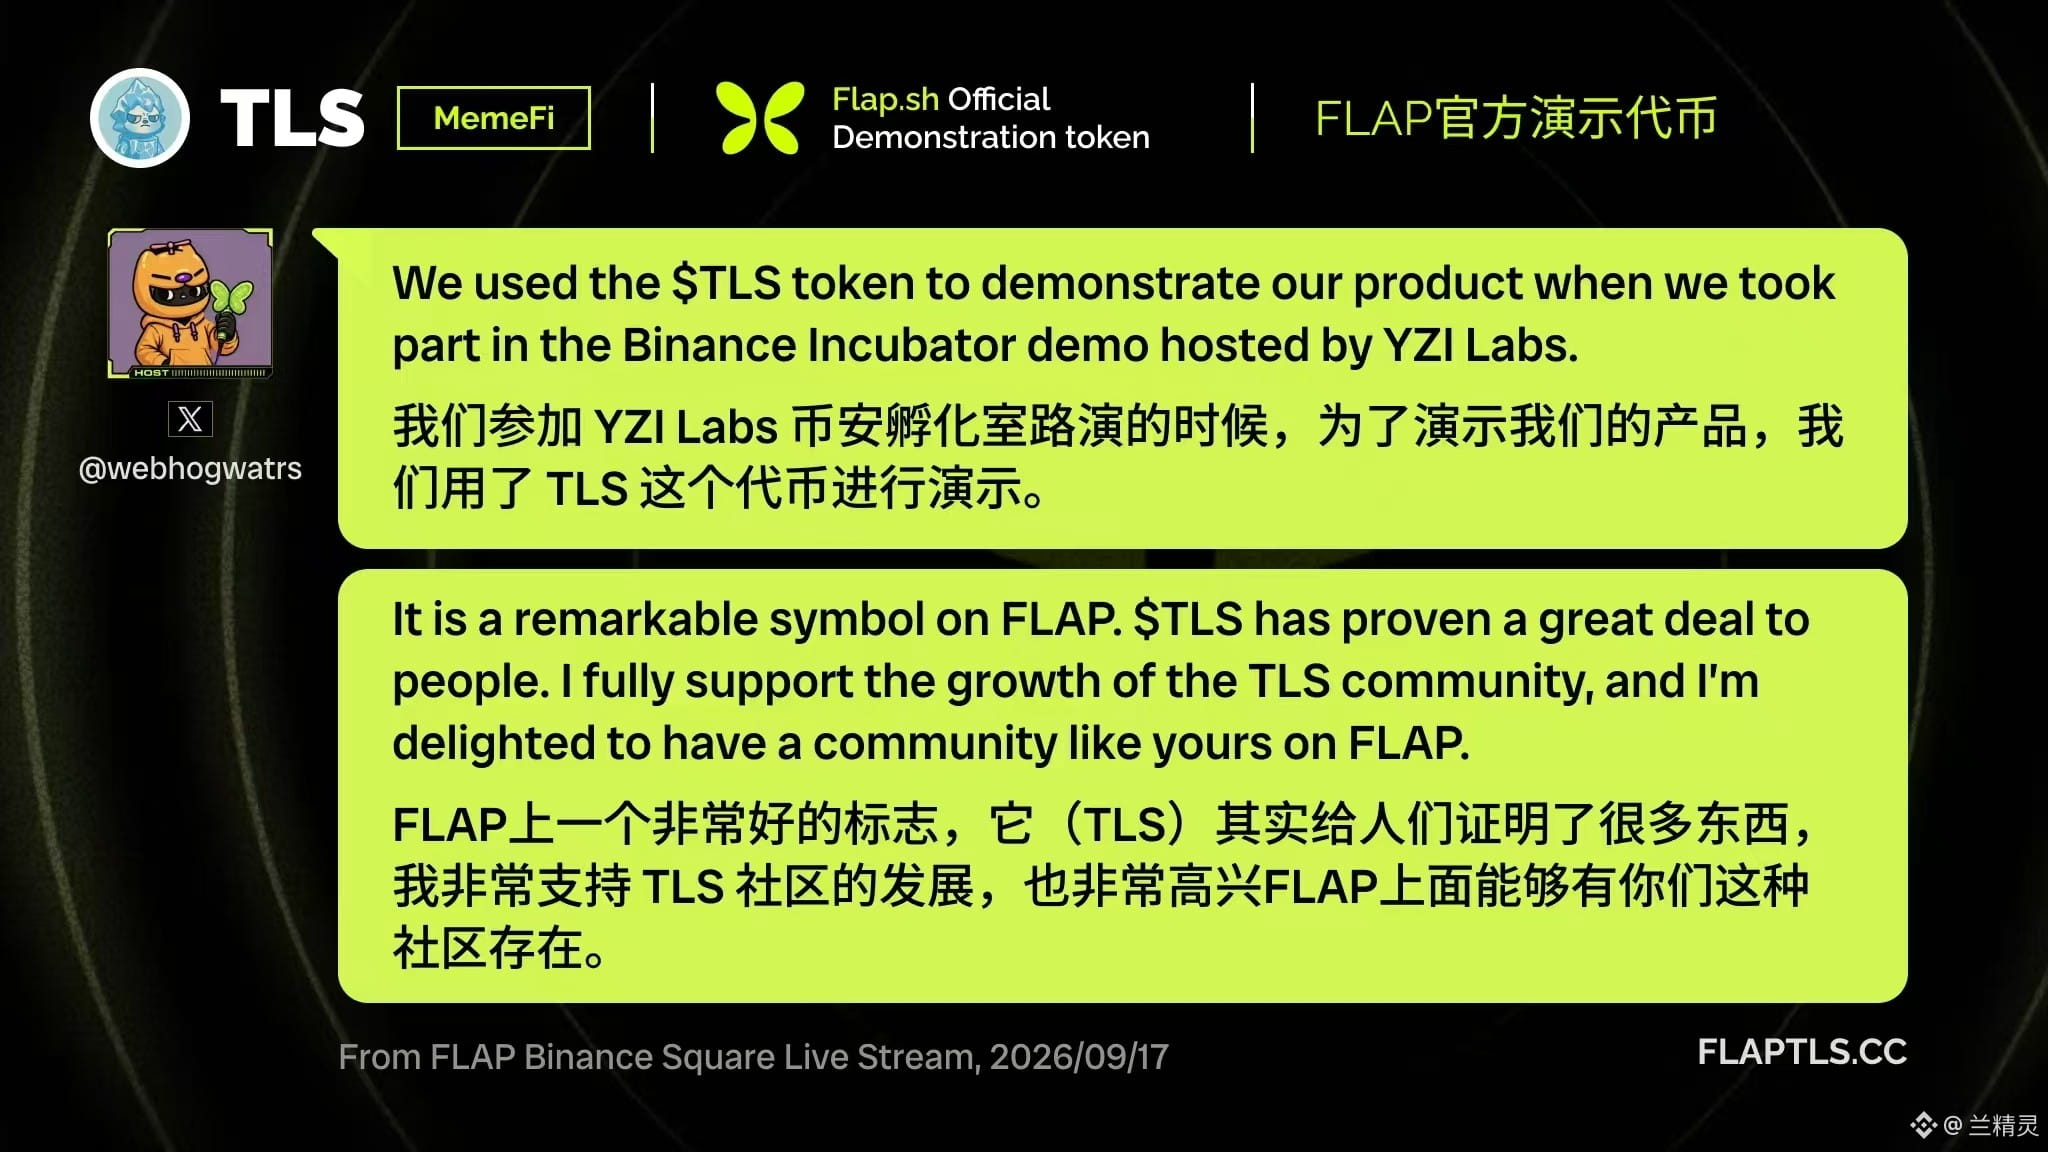
$TLS wurde offiziell als FLAP-amtlicher Test-Token bekanntgegeben. Das ist die beste Belohnung für all die Jahre des beharrlichen Einsatzes – und zugleich der neue Startpunkt, um sich im BNBChain-Ökosystem zu verankern und im #MemeFi-Sektor voll durchzustarten.
Als neuer offizieller Test-Token des Ökosystems orientieren wir uns am etablierten Marktkapitalisierungs-Framework von TST und TUT. Wir profitieren von den aktuell heißesten Vorteilen des Meme-Launch-Ökosystems von FLAP und verfügen über besonders günstige Wachstumschancen. Im Gegensatz zu vielen spekulativen Projekten auf dem Markt schafft sich TLS durch echte Community-Arbeit eine stabile Basis. Mit dem offiziellen Backing wird ein belastbares Fundament für den Wert gelegt.
Wir betreiben kein Katz-und-Maus-Spiel um kurzfristige Hypes, sondern setzen auf langfristige, verlässliche Wertentwicklung. Zukünftig wird $TLS zweifellos die Marktkapitalisierungs-Legende der offiziellen Test-Token von BNBChain fortschreiben – und für jeden, der den Aufbau unterstützt, eine rundum gelungene Antwort liefern.
406
1
24
406
·
--
Ein Becken mit blauem Wasser, Bergewolken spiegeln sich darin.
Vor mir ist alles sanft – ich stehle mir einen Augenblick der Ruhe.
$BTC $BNB $SOL
Ein Becken mit blauem Wasser, Bergewolken spiegeln sich darin.
Vor mir ist alles sanft – ich stehle mir einen Augenblick der Ruhe.
$BTC $BNB $SOL
Vor mir ist alles sanft – ich stehle mir einen Augenblick der Ruhe.
$BTC $BNB $SOL
1.9k
2
75
1.9k
·
--
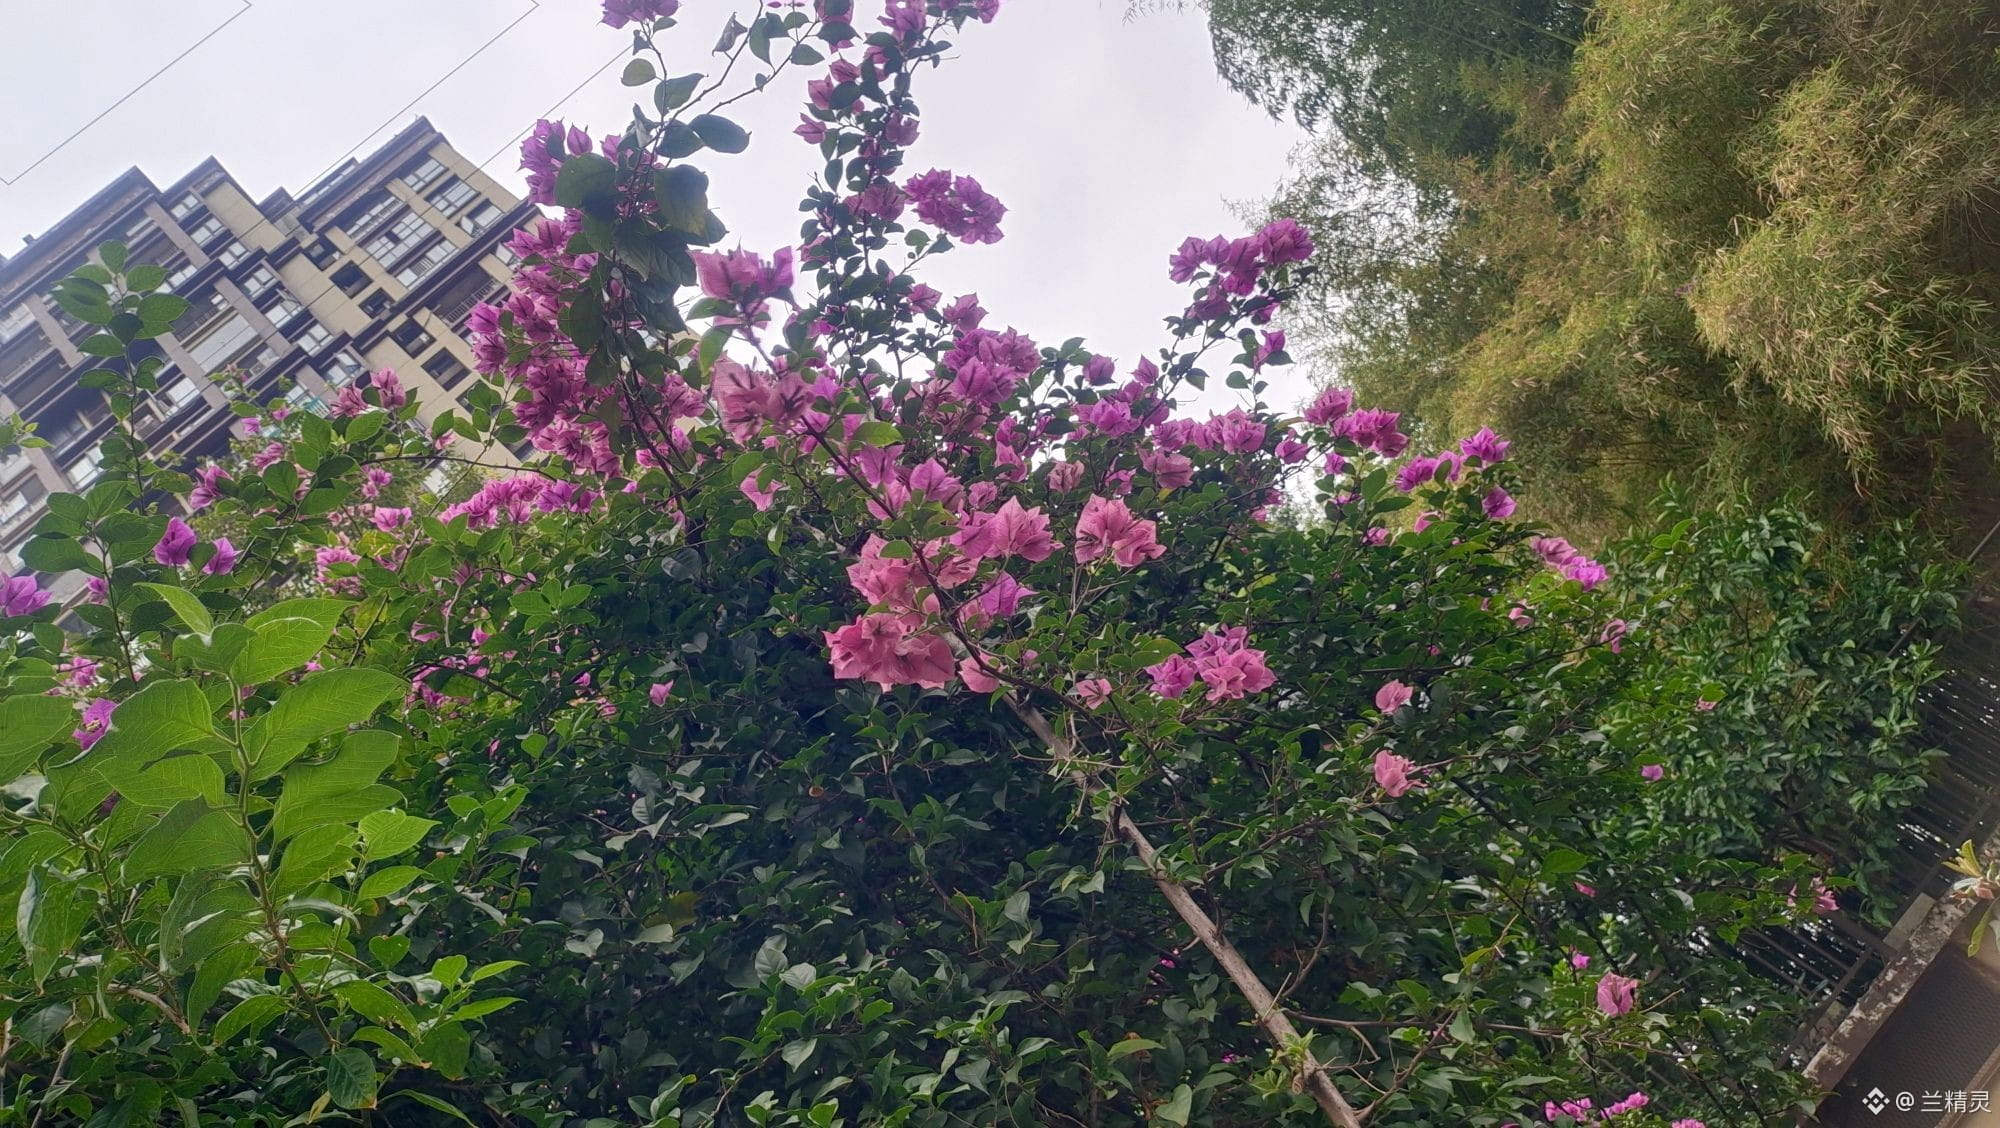
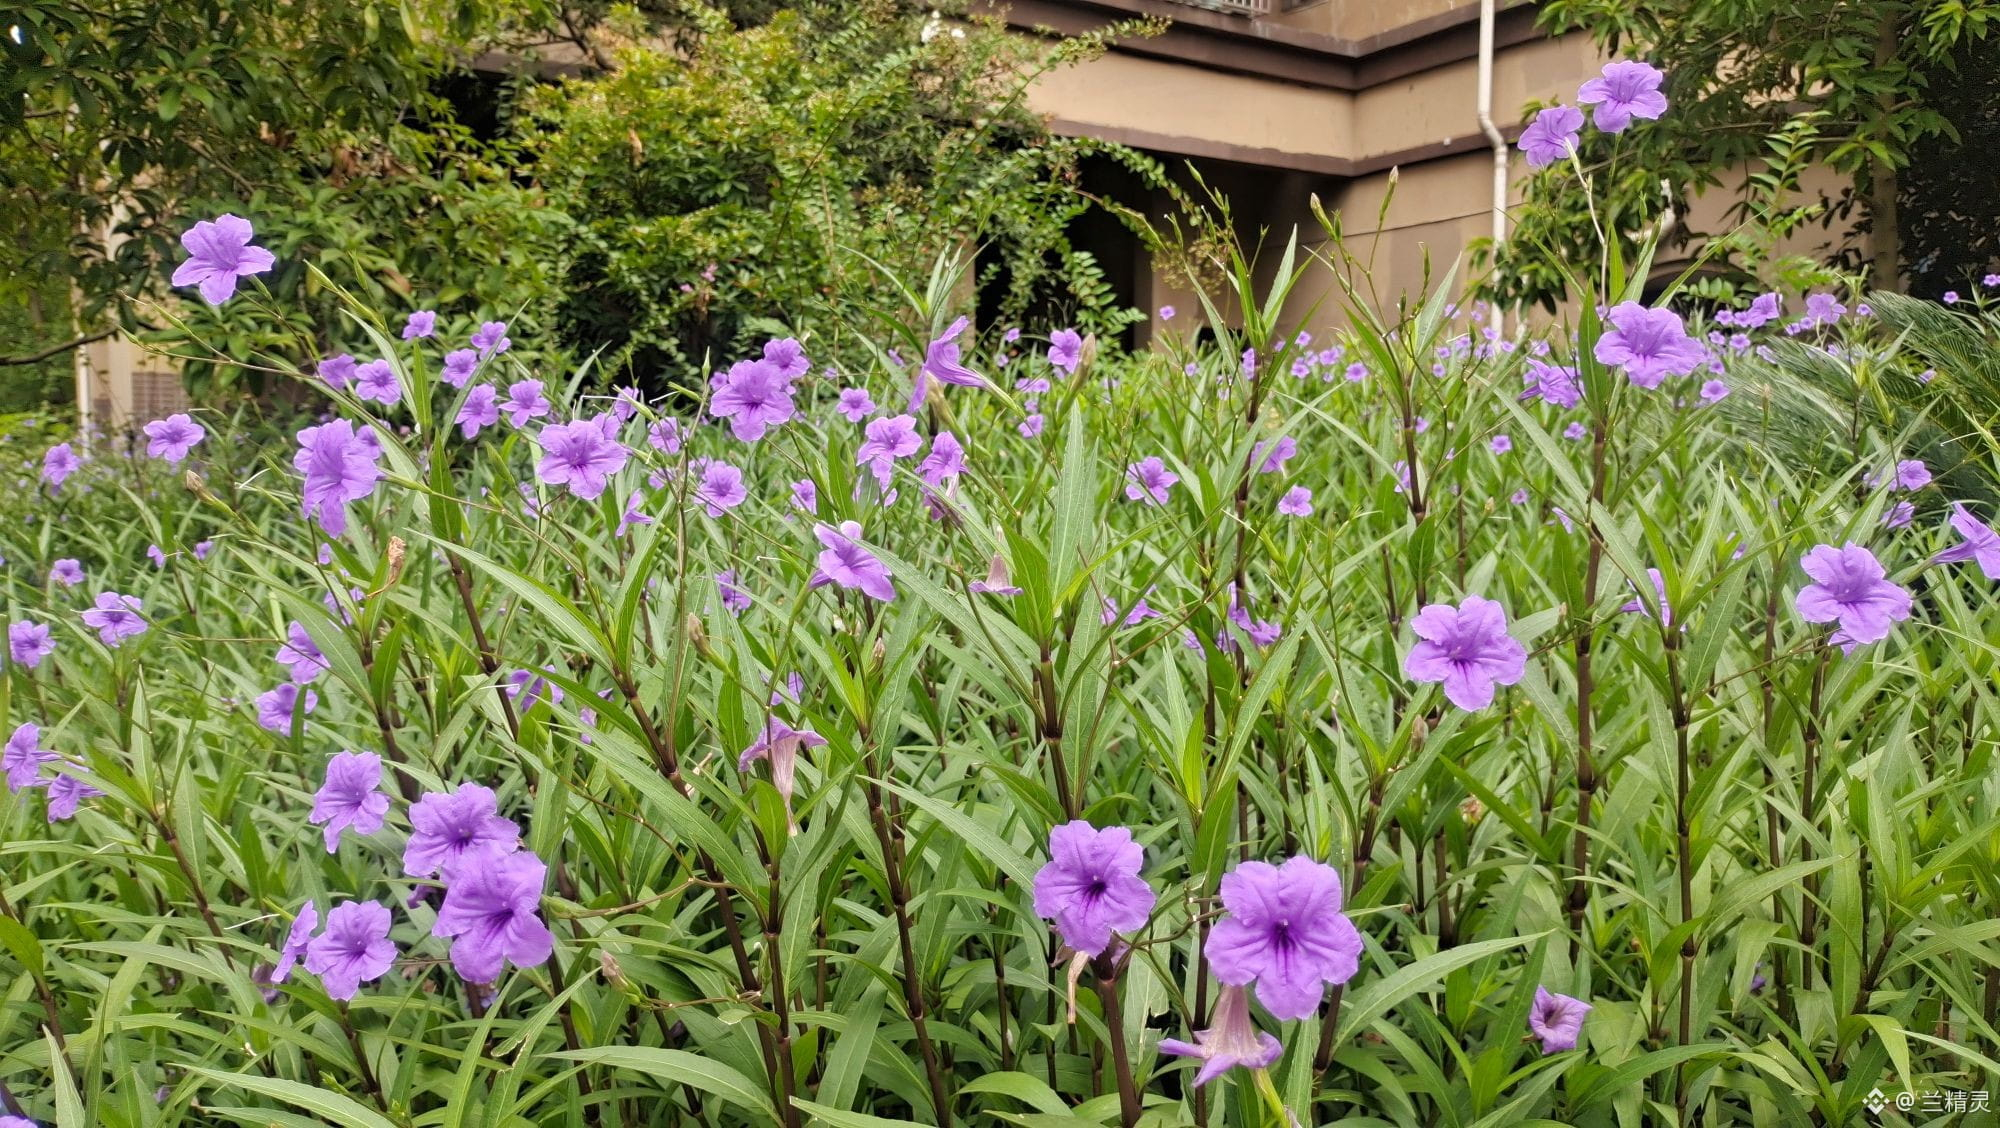
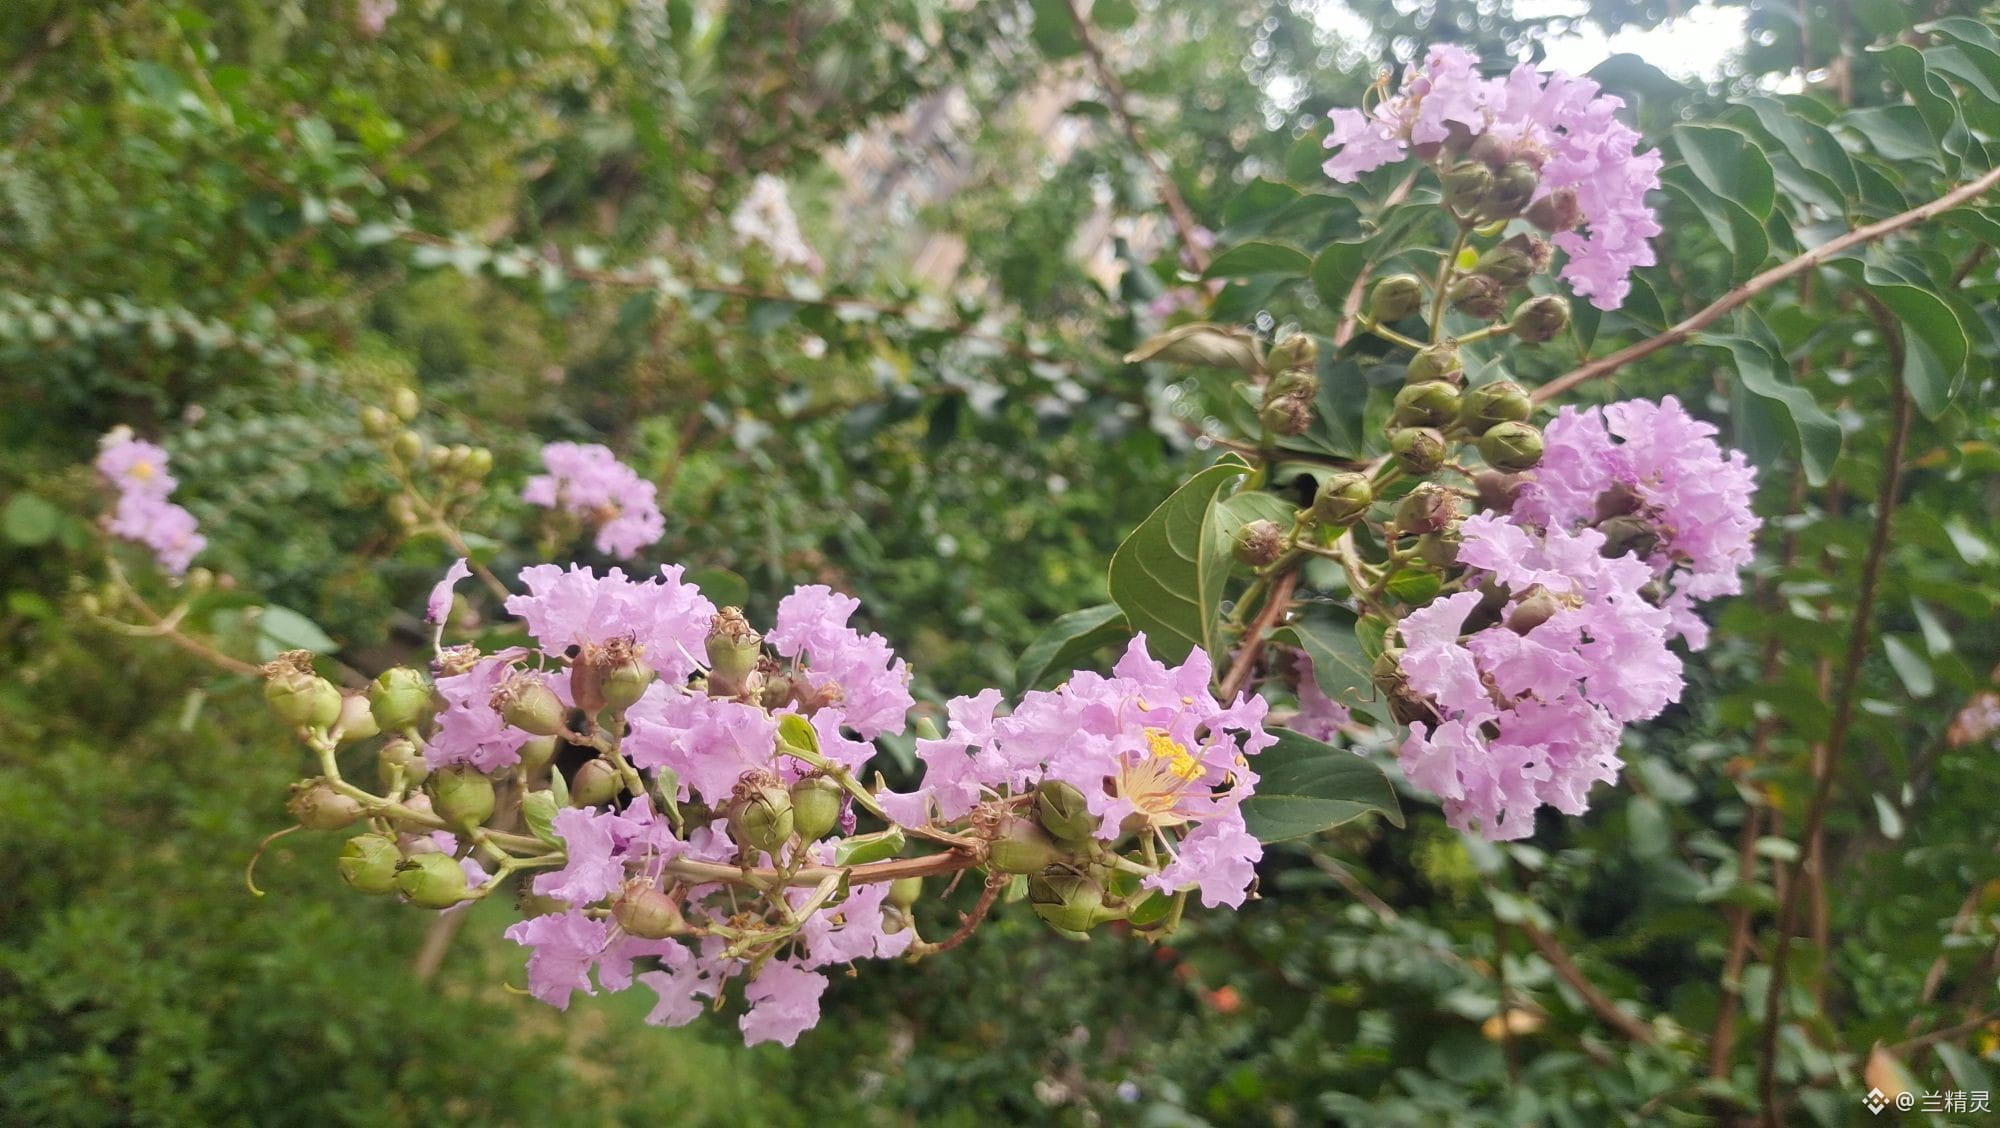
Die Jahreszeiten ziehen weiter, und die Blumen blühen wie gewohnt🌿
Du musst nicht in die Ferne eilen – auch in deiner Nähe gibt es schöne Ausblicke.
$BTC $BNB $SOL
Die Jahreszeiten ziehen weiter, und die Blumen blühen wie gewohnt🌿
Du musst nicht in die Ferne eilen – auch in deiner Nähe gibt es schöne Ausblicke.
$BTC $BNB $SOL
Du musst nicht in die Ferne eilen – auch in deiner Nähe gibt es schöne Ausblicke.
$BTC $BNB $SOL
2.7k
8
127
2.7k
·
--
Die Kurse steigen und fallen, im Leben gibt es trotzdem einen eigenen Rhythmus ☕
Lass ein Stück warmes Sonnenlicht auf dich scheinen und behalte eine gelassene Ruhe,
langsamer werden ist auch eine Art von Selbstvertrauen.
$BTC $BNB $SOL
Die Kurse steigen und fallen, im Leben gibt es trotzdem einen eigenen Rhythmus ☕
Lass ein Stück warmes Sonnenlicht auf dich scheinen und behalte eine gelassene Ruhe,
langsamer werden ist auch eine Art von Selbstvertrauen.
$BTC $BNB $SOL
Lass ein Stück warmes Sonnenlicht auf dich scheinen und behalte eine gelassene Ruhe,
langsamer werden ist auch eine Art von Selbstvertrauen.
$BTC $BNB $SOL

2.1k
3
93
2.1k
·
--
Heute scheint keine Sonne.
Das Wetter ist angenehm kühl, und eine sanfte Brise weht gerade richtig.
Sogar die Blumen blühen heute weicher als sonst.
Dann schließ dich nicht zu fest ein.
Geh langsamer,
gib dir ein bisschen Wind –
und auch dem Gefühl ein wenig Freiraum.
$BTC $BNB $SOL
Heute scheint keine Sonne.
Das Wetter ist angenehm kühl, und eine sanfte Brise weht gerade richtig.
Sogar die Blumen blühen heute weicher als sonst.
Dann schließ dich nicht zu fest ein.
Geh langsamer,
gib dir ein bisschen Wind –
und auch dem Gefühl ein wenig Freiraum.
$BTC $BNB $SOL
Das Wetter ist angenehm kühl, und eine sanfte Brise weht gerade richtig.
Sogar die Blumen blühen heute weicher als sonst.
Dann schließ dich nicht zu fest ein.
Geh langsamer,
gib dir ein bisschen Wind –
und auch dem Gefühl ein wenig Freiraum.
$BTC $BNB $SOL
2.2k
4
105
2.2k
·
--
Ein Fluss bei Sonnenuntergang, vor allem goldenes Licht 🌅
Flüsse haben Ebbe und Flut, Märkte haben Auf und Ab.
Weniger Ungeduld, mehr Geduld.
Bewahrt eine ruhige Haltung, wartet gelassen darauf, dass die Blumen erblühen, und ich wünsche euch allen, dass sich eure Wünsche erfüllen.
$BTC $BNB $SOL
Ein Fluss bei Sonnenuntergang, vor allem goldenes Licht 🌅
Flüsse haben Ebbe und Flut, Märkte haben Auf und Ab.
Weniger Ungeduld, mehr Geduld.
Bewahrt eine ruhige Haltung, wartet gelassen darauf, dass die Blumen erblühen, und ich wünsche euch allen, dass sich eure Wünsche erfüllen.
$BTC $BNB $SOL
Flüsse haben Ebbe und Flut, Märkte haben Auf und Ab.
Weniger Ungeduld, mehr Geduld.
Bewahrt eine ruhige Haltung, wartet gelassen darauf, dass die Blumen erblühen, und ich wünsche euch allen, dass sich eure Wünsche erfüllen.
$BTC $BNB $SOL


2.9k
6
139
2.9k
·
--
Eine Puderfarbe, ein Violett, im Sommer blühen 🌿
Zwischen dem Alltag aus Rauch und Feuer fange ich einen Hauch Romantik ein.
$BTC $BNB $SOL
Eine Puderfarbe, ein Violett, im Sommer blühen 🌿
Zwischen dem Alltag aus Rauch und Feuer fange ich einen Hauch Romantik ein.
$BTC $BNB $SOL
Zwischen dem Alltag aus Rauch und Feuer fange ich einen Hauch Romantik ein.
$BTC $BNB $SOL


2.1k
3
89
2.1k
·
--
Hallo September, möge der Wind in diesem Monat ein wenig neues Glück mitbringen.
$BNB $BTC $SOL
Der Trubel im August ist langsam verklungen,
und im September beginnt auch der Alltag sich langsam zu beruhigen.
Du musst nichts überstürzt hinterherjagen,
und du musst dich nicht dazu zwingen, jeden Tag Antworten zu haben.
Trink ein Getränk, das dir gefällt,
sieh dir einmal den Wind am Abend an,
und gib deinen Gefühlen ein bisschen Zeit, sich zu setzen.
In diesem Monat,
mögen wir alle unseren Rhythmus stabil halten,
und in dem vielen Kleinkram des Alltags
langsam das Licht ansammeln, das nur uns gehört.
2.3k
8
95
2.3k
·
--
Morgentau benetzt die Winde,
Blüte kommt manchmal, Auf und Ab ist unbeständig🌿
Allerlei in der Welt hat seinen Zyklus,
warten auf den richtigen Moment,
und das Erschließende wird von selbst blühen.
$BNB $SOL $BTC
Morgentau benetzt die Winde,
Blüte kommt manchmal, Auf und Ab ist unbeständig🌿
Allerlei in der Welt hat seinen Zyklus,
warten auf den richtigen Moment,
und das Erschließende wird von selbst blühen.
$BNB $SOL $BTC
Blüte kommt manchmal, Auf und Ab ist unbeständig🌿
Allerlei in der Welt hat seinen Zyklus,
warten auf den richtigen Moment,
und das Erschließende wird von selbst blühen.
$BNB $SOL $BTC
3.1k
2
144
3.1k
·
--
So macht die Taxi-App das oft: Sie geben dir einen geschätzten Preis zur psychischen Vorbereitung, am Ende wird dann nach der tatsächlichen Strecke abgerechnet. Gas für @Dusk_Foundation auch ein ähnliches Prinzip: Die Kosten sind `gas_used × gas_price`. Der Gas-Preis wird in LUX angegeben, wobei 1 DUSK = 1.000.000.000 LUX gilt. Nicht genutzte Kontingente werden nicht abgezogen, aber wenn während der Transaktion der Gasverbrauch komplett aufgebraucht ist, wird die gesamte Aktion zurückgerollt; die vorher gelaufenen Berechnungen werden dennoch vollständig bezahlt. Am Anfang dachte ich auch, dass diese Einstellung richtig übel ist, aber dann wurde es mir klar: Wenn ein Fehlschlag komplett kostenlos wäre, könnten Hacker unendlich viele komplexe fehlerhafte Aufrufe abfeuern und dafür sorgen, dass die Nodes umsonst arbeiten—das wäre das eigentliche Problem.
Darum prüfe ich bei jeder Transaktion immer getrennt drei Dinge: Reicht der Gas limit aus, um den kompletten Ablauf durchzuführen? Ist der Gas price vernünftig? Sind das Ziel des Aufrufs und die Parameter korrekt ausgefüllt? Wenn es trotzdem fehlschlägt, nicht sofort neu senden—erst im offiziellen Browser nachsehen, um den Typ, die Kosten, die Nutzung und die Stelle des Fehlers zu klären. Blind das Limit zu verdoppeln bringt nur mehr Brennstoffkosten für den fehlerhaften Vertrag und heilt das Problem nicht.
Auch die Kostenflussrichtung ist ziemlich interessant. Jede Blockprämie besteht aus der neu ausgegebenen $DUSK plus den Transaktionsgebühren. Aufgeteilt wird das auf Block-Ersteller, einen Entwicklungsfonds und das Komitee; der nicht zugeteilte Teil kann vernichtet werden. Wenn das Netzwerk stark ausgelastet ist, können die Gebühren in die Verifikationsanreize fließen, aber das ist keine Dividende, die man einfach durch Halten von Coins „liegen lässt“ verdient.
Was mich wirklich zum Hinsehen gebracht hat, ist das Thema Privatsphäre. Dusk versteckt nicht einfach jede Transaktion vollständig, sondern betreibt selektive Offenlegung: Bei Compliance kann man nachweisen, dass die notwendigen Informationen vorhanden sind, ohne alle Details offen auf der öffentlichen Blockchain auszubreiten. XSC, DuskEVM plus das Citadel-Identitäts-Framework wirken auf mich näher an echten Finanz-Use-Cases als nur pauschal „Privatsphäre-Chain“ zu rufen.
Der Citadel-2-Prozess läuft in vier Schritten: Der License Provider prüft offline und stellt eine verschlüsselte Berechtigungs-Token aus. Der Nutzer erzeugt dann eine Zero-Knowledge-Proof und legt nur vor, dass man ein gültiges Token besitzt. Nach Vertragsvalidierung bleibt eine öffentliche session bestehen, und der Service entscheidet danach, ob er die Transaktion durchlässt. On-Chain wird nur bewiesen, dass die Sitzung zustande gekommen ist—egal, wem welche Institution vertraut, welche Attribute benötigt werden oder ob das Token abgelaufen ist. Dieselben Identitätsunterlagen müssen nicht ständig von jeder Plattform erneut gespeichert werden; dadurch verschiebt sich das Risiko von Datenduplikationen hin zu Governance und dem synchronen Widerruf beim Aussteller.
Bevor man Dusk nutzt, sollte man erst den Gas-Umgang verstehen, dann spart man sich mehrere Fehlversuche als „Lernkosten“. Ob es klappt, hängt aber vom Ergebnis der Transaktion ab—und ob der Wert nachhaltig in Richtung DUSK fließt, muss man weiterhin beobachten: tatsächliche Netzwerk-Nutzung und das Timing der Versorgung.#dusk $DUSK
{spot}(DUSKUSDT)
So macht die Taxi-App das oft: Sie geben dir einen geschätzten Preis zur psychischen Vorbereitung, am Ende wird dann nach der tatsächlichen Strecke abgerechnet. Gas für @Dusk auch ein ähnliches Prinzip: Die Kosten sind `gas_used × gas_price`. Der Gas-Preis wird in LUX angegeben, wobei 1 DUSK = 1.000.000.000 LUX gilt. Nicht genutzte Kontingente werden nicht abgezogen, aber wenn während der Transaktion der Gasverbrauch komplett aufgebraucht ist, wird die gesamte Aktion zurückgerollt; die vorher gelaufenen Berechnungen werden dennoch vollständig bezahlt. Am Anfang dachte ich auch, dass diese Einstellung richtig übel ist, aber dann wurde es mir klar: Wenn ein Fehlschlag komplett kostenlos wäre, könnten Hacker unendlich viele komplexe fehlerhafte Aufrufe abfeuern und dafür sorgen, dass die Nodes umsonst arbeiten—das wäre das eigentliche Problem.
Darum prüfe ich bei jeder Transaktion immer getrennt drei Dinge: Reicht der Gas limit aus, um den kompletten Ablauf durchzuführen? Ist der Gas price vernünftig? Sind das Ziel des Aufrufs und die Parameter korrekt ausgefüllt? Wenn es trotzdem fehlschlägt, nicht sofort neu senden—erst im offiziellen Browser nachsehen, um den Typ, die Kosten, die Nutzung und die Stelle des Fehlers zu klären. Blind das Limit zu verdoppeln bringt nur mehr Brennstoffkosten für den fehlerhaften Vertrag und heilt das Problem nicht.
Auch die Kostenflussrichtung ist ziemlich interessant. Jede Blockprämie besteht aus der neu ausgegebenen $DUSK plus den Transaktionsgebühren. Aufgeteilt wird das auf Block-Ersteller, einen Entwicklungsfonds und das Komitee; der nicht zugeteilte Teil kann vernichtet werden. Wenn das Netzwerk stark ausgelastet ist, können die Gebühren in die Verifikationsanreize fließen, aber das ist keine Dividende, die man einfach durch Halten von Coins „liegen lässt“ verdient.
Was mich wirklich zum Hinsehen gebracht hat, ist das Thema Privatsphäre. Dusk versteckt nicht einfach jede Transaktion vollständig, sondern betreibt selektive Offenlegung: Bei Compliance kann man nachweisen, dass die notwendigen Informationen vorhanden sind, ohne alle Details offen auf der öffentlichen Blockchain auszubreiten. XSC, DuskEVM plus das Citadel-Identitäts-Framework wirken auf mich näher an echten Finanz-Use-Cases als nur pauschal „Privatsphäre-Chain“ zu rufen.
Der Citadel-2-Prozess läuft in vier Schritten: Der License Provider prüft offline und stellt eine verschlüsselte Berechtigungs-Token aus. Der Nutzer erzeugt dann eine Zero-Knowledge-Proof und legt nur vor, dass man ein gültiges Token besitzt. Nach Vertragsvalidierung bleibt eine öffentliche session bestehen, und der Service entscheidet danach, ob er die Transaktion durchlässt. On-Chain wird nur bewiesen, dass die Sitzung zustande gekommen ist—egal, wem welche Institution vertraut, welche Attribute benötigt werden oder ob das Token abgelaufen ist. Dieselben Identitätsunterlagen müssen nicht ständig von jeder Plattform erneut gespeichert werden; dadurch verschiebt sich das Risiko von Datenduplikationen hin zu Governance und dem synchronen Widerruf beim Aussteller.
Bevor man Dusk nutzt, sollte man erst den Gas-Umgang verstehen, dann spart man sich mehrere Fehlversuche als „Lernkosten“. Ob es klappt, hängt aber vom Ergebnis der Transaktion ab—und ob der Wert nachhaltig in Richtung DUSK fließt, muss man weiterhin beobachten: tatsächliche Netzwerk-Nutzung und das Timing der Versorgung.#dusk $DUSK
1
227
·
--
Ich schaue seit Kurzem immer wieder auf @Dusk_Foundation – und je mehr ich es mir ansehe, desto interessanter finde ich das.
Zuerst mal: die Transaktions-Lifecycle ist es, die mich am meisten abgeholt hat. Am Anfang wurde auch ich von der vermeintlichen „deterministischen Endgültigkeit“ in die Irre geführt. Ich habe erst nach Tagen mit dem Lesen von Doku gemerkt, dass „confirmed“ und „finalized“ komplett unterschiedliche Dinge sind. Der Block geht nicht bis zum allerletzten Schritt; eine Transaktion kann weiterhin revertieren. Der Ablauf ist: Der Provisioner schlägt zunächst einen Kandidatenblock vor, dann validiert ein zufälliges Komitee, danach kommt eine zweite Runde Ratification – erst nachdem ratify abgeschlossen ist, passiert die echte Verankerung. Es ist nicht so, dass nach dem Vorschlag alles sofort fest ist; vielmehr musst du nach der Finalisierung keine Bestätigungszähler mehr „nachstapeln“.
Bei einer normalen Überweisung wäre das noch egal – aber bei Exchange-Einzahlungen oder bei der Wertpapier-Abwicklung darf man das nicht so spielen. Wenn du ein „executed“ siehst, heißt das nur, dass es ausgeführt wurde; du musst noch prüfen, dass der „error“ leer ist. Erst das „finalized“-Event gilt als wirklich stabil. Wenn du stattdessen ein „reverted“ bekommst, musst du es erneut abhören. Ein Revert im Smart Contract ist ein Code-Fehler, ein Revert auf Block-Ebene ist eine Veränderung im Konsens – die Wiederherstellungslogik ist komplett zwei verschiedene Richtungen. Wenn ein Integrator „confirmed“ wie „final“ behandelt, dann bricht die deterministische Sicht in der Applikationsschicht praktisch zwangsläufig zusammen. Was mich jetzt am meisten interessiert: Nutzen die Exchanges und Dusk Trade wirklich dasselbe „finalized“ als Grenze? Und gibt es einen auditierbaren Replay-Flow?
Dann Fairness im Handel – da hat es mich echt geärgert. Der Mempool ist wie ein Glasraum ohne Vorhang: Was du kaufen willst, ist für alle sichtbar, und Klammer-Roboter können jederzeit den Schnabel draufhalten. $DUSK macht direkt auf Protokoll-Ebene eine private gebündelte Auktion: Gebot und Menge werden beim Einreichen sofort von ZK „zugedrückt“. Die Knoten berechnen im Hintergrund einen fairen Preis – basierend darauf, wie nah die Differenz zwischen dem versteckten Gesamtbedarf der Kauforders und der Gesamtversorgung der Sell-Orders an null liegt. Dann werden alle Orders im gleichen Block zu genau diesem Preis abgerechnet. Informationsasymmetrie wurde damit einfach weggerissen: Dark Pools sind nicht nur „im Marketing“ fair, sondern fair bis ins Mark.
Auch bei Compliance wird nicht herumgeschlampt. Phoenix nutzt ZK für Privatsphäre, Moonlight geht mit einem transparenten Ledger, Citadel unterstützt selektive Offenlegung, und XSC schreibt Berechtigung, Einschränkungen und Reports vollständig in die Vertragslogik. Man sollte die Regeln nicht vollständig auf „außerhalb der Chain“ vertrauen.
Je komplexer das Produkt ist, desto mehr Regeln gibt es – und ob diese in allen möglichen Workflows gemeinsam stabil laufen können, ist der Punkt, an dem ich weiterhin dranbleibe. Wahre Finalität ist keine bloße Begrifflichkeit: Sie ist der Weg von Node-Events bis ins Ledger – ohne dass zwischendurch jemand „die Klinke vorzeitig runterdrückt“. #dusk $DUSK
{spot}(DUSKUSDT)
Ich schaue seit Kurzem immer wieder auf @Dusk – und je mehr ich es mir ansehe, desto interessanter finde ich das.
Zuerst mal: die Transaktions-Lifecycle ist es, die mich am meisten abgeholt hat. Am Anfang wurde auch ich von der vermeintlichen „deterministischen Endgültigkeit“ in die Irre geführt. Ich habe erst nach Tagen mit dem Lesen von Doku gemerkt, dass „confirmed“ und „finalized“ komplett unterschiedliche Dinge sind. Der Block geht nicht bis zum allerletzten Schritt; eine Transaktion kann weiterhin revertieren. Der Ablauf ist: Der Provisioner schlägt zunächst einen Kandidatenblock vor, dann validiert ein zufälliges Komitee, danach kommt eine zweite Runde Ratification – erst nachdem ratify abgeschlossen ist, passiert die echte Verankerung. Es ist nicht so, dass nach dem Vorschlag alles sofort fest ist; vielmehr musst du nach der Finalisierung keine Bestätigungszähler mehr „nachstapeln“.
Bei einer normalen Überweisung wäre das noch egal – aber bei Exchange-Einzahlungen oder bei der Wertpapier-Abwicklung darf man das nicht so spielen. Wenn du ein „executed“ siehst, heißt das nur, dass es ausgeführt wurde; du musst noch prüfen, dass der „error“ leer ist. Erst das „finalized“-Event gilt als wirklich stabil. Wenn du stattdessen ein „reverted“ bekommst, musst du es erneut abhören. Ein Revert im Smart Contract ist ein Code-Fehler, ein Revert auf Block-Ebene ist eine Veränderung im Konsens – die Wiederherstellungslogik ist komplett zwei verschiedene Richtungen. Wenn ein Integrator „confirmed“ wie „final“ behandelt, dann bricht die deterministische Sicht in der Applikationsschicht praktisch zwangsläufig zusammen. Was mich jetzt am meisten interessiert: Nutzen die Exchanges und Dusk Trade wirklich dasselbe „finalized“ als Grenze? Und gibt es einen auditierbaren Replay-Flow?
Dann Fairness im Handel – da hat es mich echt geärgert. Der Mempool ist wie ein Glasraum ohne Vorhang: Was du kaufen willst, ist für alle sichtbar, und Klammer-Roboter können jederzeit den Schnabel draufhalten. $DUSK macht direkt auf Protokoll-Ebene eine private gebündelte Auktion: Gebot und Menge werden beim Einreichen sofort von ZK „zugedrückt“. Die Knoten berechnen im Hintergrund einen fairen Preis – basierend darauf, wie nah die Differenz zwischen dem versteckten Gesamtbedarf der Kauforders und der Gesamtversorgung der Sell-Orders an null liegt. Dann werden alle Orders im gleichen Block zu genau diesem Preis abgerechnet. Informationsasymmetrie wurde damit einfach weggerissen: Dark Pools sind nicht nur „im Marketing“ fair, sondern fair bis ins Mark.
Auch bei Compliance wird nicht herumgeschlampt. Phoenix nutzt ZK für Privatsphäre, Moonlight geht mit einem transparenten Ledger, Citadel unterstützt selektive Offenlegung, und XSC schreibt Berechtigung, Einschränkungen und Reports vollständig in die Vertragslogik. Man sollte die Regeln nicht vollständig auf „außerhalb der Chain“ vertrauen.
Je komplexer das Produkt ist, desto mehr Regeln gibt es – und ob diese in allen möglichen Workflows gemeinsam stabil laufen können, ist der Punkt, an dem ich weiterhin dranbleibe. Wahre Finalität ist keine bloße Begrifflichkeit: Sie ist der Weg von Node-Events bis ins Ledger – ohne dass zwischendurch jemand „die Klinke vorzeitig runterdrückt“. #dusk $DUSK
461
·
--
Letzte Nacht habe ich die Dokumente von @Dusk_Foundation schon wieder einmal durchgelesen. Ganz ehrlich: Das hat mich ein bisschen gespalten.
Einerseits sagt man, man sei im Privacy-Bereich unterwegs. Das Konzept von Phoenix mit UTXO plus Zero-Knowledge-Beweisen ist wirklich ziemlich kernig, die Übertragungsinformationen werden extrem gut abgeschirmt. Andererseits dreht man sofort um und macht einen DuskEVM-kompatiblen Solidity-Stack – ganz offensichtlich, um den Entwicklerspotentialstrom von Ethereum abzuziehen. Sogar offiziell heißt es: Das Kontomodell und UTXO sind in der Privacy im Grunde nicht dieselbe Spezies. Harte Kompatibilität bedeutet zwangsläufig, dass man Anonymität opfert. Das ist dann ziemlich unangenehm: Mit EVM-Toolchains ist es super bequem zu entwickeln, aber bei Privacy bleibt am Ende nur so ein halbgarer Rest. Wenn man wirklich auditierbare Privacy will, muss man sich durch die Einstiegshürden der nativen Umgebung beißen – in der Mitte festzustecken ist ziemlich unglücklich.
Auch bei den Nodes ist es noch widersprüchlicher. Unter dem Konsens „Succinct Attestation“ reichen 1000 DUSK als Einsatz aus, um als Provisioner zu fungieren; die Schwelle wirkt ziemlich nahbar, auch normale Leute können also mal mitmachen. Wenn man aber tiefer schaut, liegt der eigentliche Wert-Abfluss: RWA-Kanäle, NPEX-Lizenzen, konforme Identitätsprüfungen – das alles liegt am Ende in der Hand von Institutionen. Unten Permissionless PoS, oben ein Permissioned-Club: Wie man in so einer Architektur Wert über den Token erfasst, ist mir aktuell noch nicht klar.
Und dann gibt es noch die native Emission – die Ambition ist wirklich groß. Es geht nicht darum, einfach nur schnell einen Token auszugeben, sondern ein ganzes Zustandsmaschinen-Konzept aufzubauen, in das Whitelists, View Keys, kontrollierte Transfers sowie Clearing & Settlement vollständig hineingepackt werden sollen. Im Idealzustand müssen Private-Securities dann tatsächlich kein Off-Chain-Bookkeeping mehr brauchen. Das Problem ist jedoch, dass Rechtswirkung und die Abrechnung bzw. das Anerkennen im Verwahrbereich nicht durch noch so elegante On-Chain-Mechanismen ersetzt werden können.
Ganz ehrlich: Phoenix’ selektive Offenlegung, Moonlights Umschalten zwischen zwei Modellen und Citadels Lizenzierungs-Logik sind designseitig wirklich raffiniert. Aber die praktische Nutzung ist nicht gerade niedrig in der Komplexität – für normale Nutzer dürften sie sehr wahrscheinlich abschreckend wirken. Dass es für die Compliance-Erzählung im Umfeld der EU MiCA Raum gibt, gestehe ich zu. Ob sich die technischen Vorteile aber in echte On-Chain-Lebendigkeit übersetzen lassen, hängt letztlich davon ab, ob das Ökosystem wirklich in Gang kommt.
Ich werde weiter hinschauen. Aber bevor echtes Geld fließt, müssen diese Logik-Haken erst einmal entwirrt werden. #dusk $DUSK
{spot}(DUSKUSDT)
Letzte Nacht habe ich die Dokumente von @Dusk schon wieder einmal durchgelesen. Ganz ehrlich: Das hat mich ein bisschen gespalten.
Einerseits sagt man, man sei im Privacy-Bereich unterwegs. Das Konzept von Phoenix mit UTXO plus Zero-Knowledge-Beweisen ist wirklich ziemlich kernig, die Übertragungsinformationen werden extrem gut abgeschirmt. Andererseits dreht man sofort um und macht einen DuskEVM-kompatiblen Solidity-Stack – ganz offensichtlich, um den Entwicklerspotentialstrom von Ethereum abzuziehen. Sogar offiziell heißt es: Das Kontomodell und UTXO sind in der Privacy im Grunde nicht dieselbe Spezies. Harte Kompatibilität bedeutet zwangsläufig, dass man Anonymität opfert. Das ist dann ziemlich unangenehm: Mit EVM-Toolchains ist es super bequem zu entwickeln, aber bei Privacy bleibt am Ende nur so ein halbgarer Rest. Wenn man wirklich auditierbare Privacy will, muss man sich durch die Einstiegshürden der nativen Umgebung beißen – in der Mitte festzustecken ist ziemlich unglücklich.
Auch bei den Nodes ist es noch widersprüchlicher. Unter dem Konsens „Succinct Attestation“ reichen 1000 DUSK als Einsatz aus, um als Provisioner zu fungieren; die Schwelle wirkt ziemlich nahbar, auch normale Leute können also mal mitmachen. Wenn man aber tiefer schaut, liegt der eigentliche Wert-Abfluss: RWA-Kanäle, NPEX-Lizenzen, konforme Identitätsprüfungen – das alles liegt am Ende in der Hand von Institutionen. Unten Permissionless PoS, oben ein Permissioned-Club: Wie man in so einer Architektur Wert über den Token erfasst, ist mir aktuell noch nicht klar.
Und dann gibt es noch die native Emission – die Ambition ist wirklich groß. Es geht nicht darum, einfach nur schnell einen Token auszugeben, sondern ein ganzes Zustandsmaschinen-Konzept aufzubauen, in das Whitelists, View Keys, kontrollierte Transfers sowie Clearing & Settlement vollständig hineingepackt werden sollen. Im Idealzustand müssen Private-Securities dann tatsächlich kein Off-Chain-Bookkeeping mehr brauchen. Das Problem ist jedoch, dass Rechtswirkung und die Abrechnung bzw. das Anerkennen im Verwahrbereich nicht durch noch so elegante On-Chain-Mechanismen ersetzt werden können.
Ganz ehrlich: Phoenix’ selektive Offenlegung, Moonlights Umschalten zwischen zwei Modellen und Citadels Lizenzierungs-Logik sind designseitig wirklich raffiniert. Aber die praktische Nutzung ist nicht gerade niedrig in der Komplexität – für normale Nutzer dürften sie sehr wahrscheinlich abschreckend wirken. Dass es für die Compliance-Erzählung im Umfeld der EU MiCA Raum gibt, gestehe ich zu. Ob sich die technischen Vorteile aber in echte On-Chain-Lebendigkeit übersetzen lassen, hängt letztlich davon ab, ob das Ökosystem wirklich in Gang kommt.
Ich werde weiter hinschauen. Aber bevor echtes Geld fließt, müssen diese Logik-Haken erst einmal entwirrt werden. #dusk $DUSK
2
494
·
--
Ich bin seit über einem halben Jahr damit beschäftigt, Testknoten laufen zu lassen, und mittlerweile bin ich bei öffentlichen Chains so eingestellt: Erst mal die Transport-/Gossip-Schicht nach ihrem „Unterbau“ durchschauen. Neulich bin ich in einen Stolperstein getreten: Die verfügbare Bandbreite des Knotens lief direkt voll, und E-Mail-Warnungen haben sich zu einem ganzen Bildschirm gestapelt. Zuerst dachte ich, es läge an einem zu starken Transaktionsaufkommen. Als ich dann die Logs durchging, wurde mir klar: Die Basisschicht ist standardmäßig ein All-zu-All-Durchschleusen im Sinne von „flächendeckendem Fluten“. Schon bei kleinen Schwankungen des Knotens wird es dann brutal: Wiederholte Nachrichten werden regelrecht in den Engpass hineingedrückt – wie im Stau.
Später habe ich das Dokument @Dusk_Foundation durchgeblättert und bin bei dem Abschnitt über Kadcast tatsächlich eine Weile hängen geblieben. Das Ding nutzt keine stumpfe, ungeordnete Verbreitung. Stattdessen steckt es die Topologie von Kademlia dahinter: Man berechnet auf Basis der Hash-ID des Knotens die XOR-Distanz und ordnet den Gegenüber in unterschiedliche Routing-Buckets ein. Beim Broadcast wird dann nicht mehr wahllos überall hingeschossen, sondern nach Distanz in Schichten geordnet weitergereicht – so wird die gesamte Netzintegration zu einem strukturierten Multicast-Baum. In meinen lokalen Tests wurde die Bandbreite-Spitze deutlich gedrückt. Und nachdem Nachrichten über mehrere Hops gelaufen sind, wird es für Außenstehende deutlich schwerer, den Absender allein über Traffic-Merkmale rückzuschließen. Im Whitepaper steht, dass Kadcast gegenüber klassischem Gossip 25–50% Bandbreite spart; ich sehe das erst mal als groben Richtwert. Ob die Ersparnis in der Praxis wirklich voll greift, hängt stark davon ab, wie sich Knoten ständig ein- und ausloggen, ob es instabile Jitter über Regionen hinweg gibt und wie schnell die Routing-Tabellen aktualisieren. Diese Faktoren addieren sich – also wird der reale Gewinn sicher etwas kleiner.
Als Absicherung kombiniert man das dann mit BitVM3: Nicht-konforme Transaktionen bekommen gar nicht erst die Chance, die Tür zu passieren. Diese Denkweise ist mit der Logik hinter Staking auf Low-Level-Ebene verwandt – am Ende werden Regeln als harte Vorgaben in die Kryptografie „eingeschweißt“.
Aber die hohe Abhängigkeit von der logischen Topologie hat ihren Preis. Falls man auf eine grenzüberschreitende Partitionierung trifft oder ein bösartiger Knoten im Routing-Bucket schmutzige Daten einschleust, dann kostet allein das Umschalten auf alternative Pfade bei der Adresssuche schnell genug, um den Latency-Vorteil wieder aufzufressen. Kontrollierbare Bandbreite ist definitiv gut: Normale Staking-User müssen keine Dedicated-Leitung mehr ziehen, die Hürde ist spürbar niedriger. Doch das Debugging ist komplexer als bei traditionellem Broadcasting – da sollte man mit offenen Augen rangehen.
Auch bei Cross-Chain bin ich in einen Stolperstein gelaufen. Von der Mainnet-Chain nach BSC ist das nicht einfach ein „umziehen“. Man muss das native DUSK erst in das offizielle Bridge-Konto schicken. Nachdem das Mainnet die Sperrung verifiziert hat, erzeugt man anhand der Memo die BEP20-Adresse auf BSC. Die Menge muss größer als 1 DUSK sein; die Kosten setzen sich zusammen aus Mainnet-Fees plus 1 DUSK Bridge-Gebühr. Ankunft dauert etwa eine Stunde – in der Praxis ist die tatsächlich ankommende Menge also die gesendete Menge minus 1.
Kadcast löst mit mathematischer Distanz Duplikations- und Rückverfolgungsrisiken, aber was wirklich entscheidend ist: In einem öffentlichen Netz, in dem Knoten rein- und rausgehen und sich ständig bewegen, müssen Routing-Tabellen schnell genug aktualisiert werden und der „Alternative Pool“ muss dick genug sein. Das sind die Punkte, auf die man wirklich schauen muss. Läuft es durch, ist es ein pragmatisches Upgrade – läuft es nicht rund, ist es schnell nur Papierdekoration. $DUSK #dusk $DUSK
{spot}(DUSKUSDT)
Ich bin seit über einem halben Jahr damit beschäftigt, Testknoten laufen zu lassen, und mittlerweile bin ich bei öffentlichen Chains so eingestellt: Erst mal die Transport-/Gossip-Schicht nach ihrem „Unterbau“ durchschauen. Neulich bin ich in einen Stolperstein getreten: Die verfügbare Bandbreite des Knotens lief direkt voll, und E-Mail-Warnungen haben sich zu einem ganzen Bildschirm gestapelt. Zuerst dachte ich, es läge an einem zu starken Transaktionsaufkommen. Als ich dann die Logs durchging, wurde mir klar: Die Basisschicht ist standardmäßig ein All-zu-All-Durchschleusen im Sinne von „flächendeckendem Fluten“. Schon bei kleinen Schwankungen des Knotens wird es dann brutal: Wiederholte Nachrichten werden regelrecht in den Engpass hineingedrückt – wie im Stau.
Später habe ich das Dokument @Dusk durchgeblättert und bin bei dem Abschnitt über Kadcast tatsächlich eine Weile hängen geblieben. Das Ding nutzt keine stumpfe, ungeordnete Verbreitung. Stattdessen steckt es die Topologie von Kademlia dahinter: Man berechnet auf Basis der Hash-ID des Knotens die XOR-Distanz und ordnet den Gegenüber in unterschiedliche Routing-Buckets ein. Beim Broadcast wird dann nicht mehr wahllos überall hingeschossen, sondern nach Distanz in Schichten geordnet weitergereicht – so wird die gesamte Netzintegration zu einem strukturierten Multicast-Baum. In meinen lokalen Tests wurde die Bandbreite-Spitze deutlich gedrückt. Und nachdem Nachrichten über mehrere Hops gelaufen sind, wird es für Außenstehende deutlich schwerer, den Absender allein über Traffic-Merkmale rückzuschließen. Im Whitepaper steht, dass Kadcast gegenüber klassischem Gossip 25–50% Bandbreite spart; ich sehe das erst mal als groben Richtwert. Ob die Ersparnis in der Praxis wirklich voll greift, hängt stark davon ab, wie sich Knoten ständig ein- und ausloggen, ob es instabile Jitter über Regionen hinweg gibt und wie schnell die Routing-Tabellen aktualisieren. Diese Faktoren addieren sich – also wird der reale Gewinn sicher etwas kleiner.
Als Absicherung kombiniert man das dann mit BitVM3: Nicht-konforme Transaktionen bekommen gar nicht erst die Chance, die Tür zu passieren. Diese Denkweise ist mit der Logik hinter Staking auf Low-Level-Ebene verwandt – am Ende werden Regeln als harte Vorgaben in die Kryptografie „eingeschweißt“.
Aber die hohe Abhängigkeit von der logischen Topologie hat ihren Preis. Falls man auf eine grenzüberschreitende Partitionierung trifft oder ein bösartiger Knoten im Routing-Bucket schmutzige Daten einschleust, dann kostet allein das Umschalten auf alternative Pfade bei der Adresssuche schnell genug, um den Latency-Vorteil wieder aufzufressen. Kontrollierbare Bandbreite ist definitiv gut: Normale Staking-User müssen keine Dedicated-Leitung mehr ziehen, die Hürde ist spürbar niedriger. Doch das Debugging ist komplexer als bei traditionellem Broadcasting – da sollte man mit offenen Augen rangehen.
Auch bei Cross-Chain bin ich in einen Stolperstein gelaufen. Von der Mainnet-Chain nach BSC ist das nicht einfach ein „umziehen“. Man muss das native DUSK erst in das offizielle Bridge-Konto schicken. Nachdem das Mainnet die Sperrung verifiziert hat, erzeugt man anhand der Memo die BEP20-Adresse auf BSC. Die Menge muss größer als 1 DUSK sein; die Kosten setzen sich zusammen aus Mainnet-Fees plus 1 DUSK Bridge-Gebühr. Ankunft dauert etwa eine Stunde – in der Praxis ist die tatsächlich ankommende Menge also die gesendete Menge minus 1.
Kadcast löst mit mathematischer Distanz Duplikations- und Rückverfolgungsrisiken, aber was wirklich entscheidend ist: In einem öffentlichen Netz, in dem Knoten rein- und rausgehen und sich ständig bewegen, müssen Routing-Tabellen schnell genug aktualisiert werden und der „Alternative Pool“ muss dick genug sein. Das sind die Punkte, auf die man wirklich schauen muss. Läuft es durch, ist es ein pragmatisches Upgrade – läuft es nicht rund, ist es schnell nur Papierdekoration. $DUSK #dusk $DUSK
437
·
--
Verifiziert
Ich beobachte kürzlich RWA—und ehrlich gesagt: je mehr ich hinschaue, desto unruhiger werde ich. Dass Vermögenswerte auf die Kette kommen, ist technisch im Grunde kein Problem: Man findet haufenweise Lösungen. Aber wenn du Institutionen wirklich dazu bringen willst, Immobilien, Anleihen und Aktien rüberzuschieben und umzusetzen—wo genau soll das passieren? Eine öffentliche Chain ist so transparent wie ein Glashaus: Geschäftsgeheimnisse liegen offen auf dem Tisch, wer wagt das schon? Eine Privacy-Chain ist dagegen so „dunkel“, dass der Regulator nicht mal die Türgriffe findet. Ich habe es mir herumgeschaut und festgestellt: @Dusk_Foundation steht nicht einfach nur irgendwo in einem Lager, sondern integriert Privacy und Compliance direkt in die Grundschicht—das ist schon eine interessante Idee.
Ich habe mir extra den technischen Stack genauer angesehen. Konsens über Succinct Attestation: Zufällige Komitees erledigen die Arbeit, und Forks mit Rollback sind praktisch kein Thema. DuskEVM ist Ethereum-kompatibel. Ich habe mit Solidity ein kleines Demo laufen lassen—die Privacy-Funktion war direkt mit an Bord. Bei dem Hedger-Protokoll hat mich die auditierbare Privacy stundenlang beschäftigt: Alle Details sind fest verriegelt, aber wenn Compliance gefragt ist, kann es verifizierbare Beweise ausspielen—das ist eine ziemlich clevere Nummer. Moonlight und Phoenix laufen als zwei parallele Transaktionsmodelle: Je nach Bedarf das passende. Ich habe mir außerdem den NPEX-Plan angeschaut, über 300 Mio. Euro Wertpapiere zu tokenisieren und on-chain zu bringen. Wie das dann zeitlich umgesetzt wird, muss ich im Blick behalten.
Aber ganz ehrlich: In meinem Kopf schwebt seit einiger Zeit eine Frage: Wer hält am Ende den Schlüssel, mit dem sich wirklich jede Privacy entsperren lässt? Das entscheidet direkt, ob es Freiheit ist oder nur eine andere Form von Kontrolle. Ich habe mir grob ausgerechnet, wie sich das entwickelt: Eine kontinuierliche Token-Emission und Sperrungen drücken die Dynamik—und wenn sich die EU-Regulierung ändert, könnte die gesamte Story schnell durchgewürfelt werden. Wie sich die Sekundärliquidität der ersten Assets und die ZK-Kosten wirklich verhalten, muss man erst an echten Daten sehen.
Vor kurzem sind viele Leuten auf die 2,8 Millisekunden On-Chain-Validierung reingefallen, ich wäre fast auch darauf reingesprungen. PLONK drückt das Verifizieren zwar bis ans Limit—aber das ist: on-chain leicht, off-chain schwer. Ich habe selbst lokal eine Citadel-Identitäts-Schaltung durchlaufen lassen: Mit nur einer License sind es über 30.000 Constraints. Der Prover hat dann ganze 16 Sekunden gekaut, der Verifier braucht dagegen nur 0,007 Sekunden. Der Rechen-Aufschlag bei ZK liegt ungefähr bei dem Zehn-tausendfachen der ursprünglichen Operationen—also wird der Druck komplett auf lokale Geräte verlagert.
Ich bin so jemand, der gern selbst verifiziert: Ich schaue nicht nur, woher das Ding kommt, sondern auch auf den Code. Der Weg, den Dusk geht, ist zwar schwierig, aber richtig—doch bis zur Umsetzung steckt noch Regulierungskampf und Marktakzeptanz dazwischen. Meine aktuellen Schwerpunkte sind im Grunde nur zwei: Wie man den Schlüssel kontrolliert—und wie hoch das echte Handelsvolumen ist, nachdem Vermögenswerte im Wert von 300 Mio. Euro on-chain gebracht wurden. Alles andere: Ich warte, bis ich die Tests durchlaufen habe, dann reden wir weiter. #dusk $DUSK
{spot}(DUSKUSDT)
Ich beobachte kürzlich RWA—und ehrlich gesagt: je mehr ich hinschaue, desto unruhiger werde ich. Dass Vermögenswerte auf die Kette kommen, ist technisch im Grunde kein Problem: Man findet haufenweise Lösungen. Aber wenn du Institutionen wirklich dazu bringen willst, Immobilien, Anleihen und Aktien rüberzuschieben und umzusetzen—wo genau soll das passieren? Eine öffentliche Chain ist so transparent wie ein Glashaus: Geschäftsgeheimnisse liegen offen auf dem Tisch, wer wagt das schon? Eine Privacy-Chain ist dagegen so „dunkel“, dass der Regulator nicht mal die Türgriffe findet. Ich habe es mir herumgeschaut und festgestellt: @Dusk steht nicht einfach nur irgendwo in einem Lager, sondern integriert Privacy und Compliance direkt in die Grundschicht—das ist schon eine interessante Idee.
Ich habe mir extra den technischen Stack genauer angesehen. Konsens über Succinct Attestation: Zufällige Komitees erledigen die Arbeit, und Forks mit Rollback sind praktisch kein Thema. DuskEVM ist Ethereum-kompatibel. Ich habe mit Solidity ein kleines Demo laufen lassen—die Privacy-Funktion war direkt mit an Bord. Bei dem Hedger-Protokoll hat mich die auditierbare Privacy stundenlang beschäftigt: Alle Details sind fest verriegelt, aber wenn Compliance gefragt ist, kann es verifizierbare Beweise ausspielen—das ist eine ziemlich clevere Nummer. Moonlight und Phoenix laufen als zwei parallele Transaktionsmodelle: Je nach Bedarf das passende. Ich habe mir außerdem den NPEX-Plan angeschaut, über 300 Mio. Euro Wertpapiere zu tokenisieren und on-chain zu bringen. Wie das dann zeitlich umgesetzt wird, muss ich im Blick behalten.
Aber ganz ehrlich: In meinem Kopf schwebt seit einiger Zeit eine Frage: Wer hält am Ende den Schlüssel, mit dem sich wirklich jede Privacy entsperren lässt? Das entscheidet direkt, ob es Freiheit ist oder nur eine andere Form von Kontrolle. Ich habe mir grob ausgerechnet, wie sich das entwickelt: Eine kontinuierliche Token-Emission und Sperrungen drücken die Dynamik—und wenn sich die EU-Regulierung ändert, könnte die gesamte Story schnell durchgewürfelt werden. Wie sich die Sekundärliquidität der ersten Assets und die ZK-Kosten wirklich verhalten, muss man erst an echten Daten sehen.
Vor kurzem sind viele Leuten auf die 2,8 Millisekunden On-Chain-Validierung reingefallen, ich wäre fast auch darauf reingesprungen. PLONK drückt das Verifizieren zwar bis ans Limit—aber das ist: on-chain leicht, off-chain schwer. Ich habe selbst lokal eine Citadel-Identitäts-Schaltung durchlaufen lassen: Mit nur einer License sind es über 30.000 Constraints. Der Prover hat dann ganze 16 Sekunden gekaut, der Verifier braucht dagegen nur 0,007 Sekunden. Der Rechen-Aufschlag bei ZK liegt ungefähr bei dem Zehn-tausendfachen der ursprünglichen Operationen—also wird der Druck komplett auf lokale Geräte verlagert.
Ich bin so jemand, der gern selbst verifiziert: Ich schaue nicht nur, woher das Ding kommt, sondern auch auf den Code. Der Weg, den Dusk geht, ist zwar schwierig, aber richtig—doch bis zur Umsetzung steckt noch Regulierungskampf und Marktakzeptanz dazwischen. Meine aktuellen Schwerpunkte sind im Grunde nur zwei: Wie man den Schlüssel kontrolliert—und wie hoch das echte Handelsvolumen ist, nachdem Vermögenswerte im Wert von 300 Mio. Euro on-chain gebracht wurden. Alles andere: Ich warte, bis ich die Tests durchlaufen habe, dann reden wir weiter. #dusk $DUSK
620
·
--
Ich habe gestern das Whitepaper @Dusk_Foundation gelesen. Ganz ehrlich: Ich bin anfangs wirklich mit der Einstellung hingegangen, es kritisch zu zerlegen—und je mehr ich gelesen habe, desto mehr hatte ich den Eindruck, dass dieses Projekt ein bisschen „eigensinnig“ ist.
Erstmal zu den Kritikpunkten: Das Whitepaper ist derart „hardcore“, dass es fast schon absurd ist—voller kryptografischer Fachbegriffe. Das liest sich wie eine Arbeit aus dem Bereich Financial Engineering, ich wäre beinahe zwischendurch ausgestiegen. Auch die Ökosystem-Entwicklung geht schleppend voran: Während andere ständig Partnerschaften posten, werkeln sie im Hintergrund an der Mainnet- und XSC-Standard-Schiene, während die Marktpräsenz kläglich klein ist. Token und Community sind ebenfalls eher gelassen—keine große „Pump“-Energie.
Nachdem ich diese drei Punkte loswerden konnte, möchte ich das Projekt aber im Gegenteil lieber langfristig beobachten. Denn Finanz-Infrastruktur lebt eben nicht davon, dass man ständig Kursziele „ruft“. Institutionen wollen vor allem Stabilität und Compliance.
Technisch gibt es allerdings sehr wohl Substanz: Dusk hat PLONK zk-SNARK und Bulletproofs direkt nativer in das Protokoll-Baselayer eingebaut—Privatsphäre ist nicht nur ein DApp-Aufsatz, sondern eine inhärente Eigenschaft der Kette. In Kombination mit Citadel ZK-KYC bedeutet das: Wenn Nutzer ihre Identität verifizieren, müssen sie keine ursprünglichen Daten wie Reisepässe hochladen, sondern reichen nur einen Zero-Knowledge-Beweis ein, der die Compliance bereits durchlaufen hat. Das zielt direkt auf institutionelle RWA- und Securities-Token-Szenarien: Man braucht Compliance, will aber nicht, dass Bestand und Strategien komplett im öffentlichen Ledger offengelegt werden.
Natürlich gab es auch Probleme: OtterSec hat im dusk-plonk einen Verifizierer-Schwachpunkt gefunden—ein böswilliger Beweiser könnte unter Umständen Beweise fälschen. Zum Glück hat das Team danach mit AEGIS Gebühren, Rückerstattungen und Adress-Konsistenz in die mempool- und VM-Grenzen eingeschlossen und zusätzlich gezielte Regressionstests ergänzt. Dass ein Zero-Knowledge-Beweis stimmt, heißt eben nicht automatisch, dass die Daten rund um die Transaktion von vornherein sicher sind—das ist eine ziemlich echte, lehrreiche Erkenntnis.
Deshalb schaue ich mir $DUSK jetzt eher so an, als würde ich den Weg beobachten, den man wirklich einschlagen möchte, um datenschutzorientierte Finanz-Abwicklungen zu bauen. Langsam ist nicht schlimm—entscheidend ist, ob Base Layer und Sicherheit die Anforderungen von Institutionen tragen können. $DUSK #dusk $DUSK
{spot}(DUSKUSDT)
Ich habe gestern das Whitepaper @Dusk gelesen. Ganz ehrlich: Ich bin anfangs wirklich mit der Einstellung hingegangen, es kritisch zu zerlegen—und je mehr ich gelesen habe, desto mehr hatte ich den Eindruck, dass dieses Projekt ein bisschen „eigensinnig“ ist.
Erstmal zu den Kritikpunkten: Das Whitepaper ist derart „hardcore“, dass es fast schon absurd ist—voller kryptografischer Fachbegriffe. Das liest sich wie eine Arbeit aus dem Bereich Financial Engineering, ich wäre beinahe zwischendurch ausgestiegen. Auch die Ökosystem-Entwicklung geht schleppend voran: Während andere ständig Partnerschaften posten, werkeln sie im Hintergrund an der Mainnet- und XSC-Standard-Schiene, während die Marktpräsenz kläglich klein ist. Token und Community sind ebenfalls eher gelassen—keine große „Pump“-Energie.
Nachdem ich diese drei Punkte loswerden konnte, möchte ich das Projekt aber im Gegenteil lieber langfristig beobachten. Denn Finanz-Infrastruktur lebt eben nicht davon, dass man ständig Kursziele „ruft“. Institutionen wollen vor allem Stabilität und Compliance.
Technisch gibt es allerdings sehr wohl Substanz: Dusk hat PLONK zk-SNARK und Bulletproofs direkt nativer in das Protokoll-Baselayer eingebaut—Privatsphäre ist nicht nur ein DApp-Aufsatz, sondern eine inhärente Eigenschaft der Kette. In Kombination mit Citadel ZK-KYC bedeutet das: Wenn Nutzer ihre Identität verifizieren, müssen sie keine ursprünglichen Daten wie Reisepässe hochladen, sondern reichen nur einen Zero-Knowledge-Beweis ein, der die Compliance bereits durchlaufen hat. Das zielt direkt auf institutionelle RWA- und Securities-Token-Szenarien: Man braucht Compliance, will aber nicht, dass Bestand und Strategien komplett im öffentlichen Ledger offengelegt werden.
Natürlich gab es auch Probleme: OtterSec hat im dusk-plonk einen Verifizierer-Schwachpunkt gefunden—ein böswilliger Beweiser könnte unter Umständen Beweise fälschen. Zum Glück hat das Team danach mit AEGIS Gebühren, Rückerstattungen und Adress-Konsistenz in die mempool- und VM-Grenzen eingeschlossen und zusätzlich gezielte Regressionstests ergänzt. Dass ein Zero-Knowledge-Beweis stimmt, heißt eben nicht automatisch, dass die Daten rund um die Transaktion von vornherein sicher sind—das ist eine ziemlich echte, lehrreiche Erkenntnis.
Deshalb schaue ich mir $DUSK jetzt eher so an, als würde ich den Weg beobachten, den man wirklich einschlagen möchte, um datenschutzorientierte Finanz-Abwicklungen zu bauen. Langsam ist nicht schlimm—entscheidend ist, ob Base Layer und Sicherheit die Anforderungen von Institutionen tragen können. $DUSK #dusk $DUSK
324
·
--
Neulich habe ich mit Freunden über DeFi gesprochen, und das meiste Geläster drehte sich um variabel verzinsliche Konditionen. Das klingt zwar ganz nett: Man legt Geld rein, und die Rendite ändert sich einfach—man hat am Ende überhaupt keine Ahnung, wie viel man in sechs Monaten wirklich verdient. Genau das hat mich genervt, also habe ich nach Lösungen mit festen Zinssätzen gesucht und bin dann auf @termmax gestoßen.
Kurz zum Mechanismus: Das System zerlegt das Kreditgeschäft in FT, XT und GT. FT ist ähnlich wie eine Zero-Coupon-Anleihe: Man kauft sie mit Abschlag und wird bei Fälligkeit zum Nennwert zurückgelöst—die Kreditgeber verdienen also über die Preisdifferenz. GT ist eine NFT-Form für die Position und hält Sicherheiten und Schuld fest. XT dient als Ausgleichskomponente, um das Gleichgewicht aufrechtzuerhalten. Der Kreditnehmer verpfändet Vermögenswerte, prägt daraus GT und FT, verkauft die FT, um an Liquidität zu kommen, und zahlt zum Ende die Schulden zurück, um die Sicherheiten zurückzulösen. Dazu kommt Range Order: Mit einer Preiskurve werden die Zinsen fest in die Mechanik eingeschrieben—theoretisch lässt sich damit eine Renditekurve auf der Kette abbilden.
Und zu den Punkten, die ich besonders gut finde: Die automatische Verlängerungsfunktion ist ziemlich praktisch. Nach Ablauf wird über eine Dutch Auction ein neuer Zinssatz gesucht; ein Keeper übernimmt die Ausführung—man muss das nicht manuell machen. Aber ob das System wirklich stabil ist, hängt am Ende davon ab, ob die Keeper ausreichend dezentral sind. Entscheidend sind die echten Daten: wie aktiv die Teilnehmerzahlen sind und wie groß der Ausführungsanteil ist—das ist die eigentliche Sicherheitsbasis.
Natürlich gibt es auch Bedenken: Der Preis für feste Zinssätze ist weniger Flexibilität. Wenn man zwischendurch raus will, kann man nur im Sekundärmarkt FT verkaufen, und der Preis schwankt dann entsprechend. Wenn die Sicherheiten stark schwanken, ist auch das, was man bei Fälligkeit zurückbekommt, unter Umständen nicht stabil—nicht zwingend in stabilen Coins. Deshalb ist meine Strategie: zuerst Mainstream-Assets und Märkte mit konservativerem Beleihungsverhältnis. Sehr hohe Renditen sehe ich zunächst eher als Risikoprämie.
Die Richtung von #TermMax finde ich grundsätzlich sinnvoll: DeFi fehlt wirklich lange Zeit an planbaren, verlässlichen Erträgen. Aber ob es im echten Leben funktioniert, hängt davon ab, wie stark der tatsächliche Kreditbedarf ist und wie liquide der Markt ist. Ich schaue mir das erstmal weiter an und entscheide, wenn die echte Nutzung wirklich anzieht.
Was denkt ihr: Wenn feste Zinssätze on-chain schwer zu etablieren sind—was ist eurer Meinung nach der größte Grund?
Neulich habe ich mit Freunden über DeFi gesprochen, und das meiste Geläster drehte sich um variabel verzinsliche Konditionen. Das klingt zwar ganz nett: Man legt Geld rein, und die Rendite ändert sich einfach—man hat am Ende überhaupt keine Ahnung, wie viel man in sechs Monaten wirklich verdient. Genau das hat mich genervt, also habe ich nach Lösungen mit festen Zinssätzen gesucht und bin dann auf @TermMax gestoßen.
Kurz zum Mechanismus: Das System zerlegt das Kreditgeschäft in FT, XT und GT. FT ist ähnlich wie eine Zero-Coupon-Anleihe: Man kauft sie mit Abschlag und wird bei Fälligkeit zum Nennwert zurückgelöst—die Kreditgeber verdienen also über die Preisdifferenz. GT ist eine NFT-Form für die Position und hält Sicherheiten und Schuld fest. XT dient als Ausgleichskomponente, um das Gleichgewicht aufrechtzuerhalten. Der Kreditnehmer verpfändet Vermögenswerte, prägt daraus GT und FT, verkauft die FT, um an Liquidität zu kommen, und zahlt zum Ende die Schulden zurück, um die Sicherheiten zurückzulösen. Dazu kommt Range Order: Mit einer Preiskurve werden die Zinsen fest in die Mechanik eingeschrieben—theoretisch lässt sich damit eine Renditekurve auf der Kette abbilden.
Und zu den Punkten, die ich besonders gut finde: Die automatische Verlängerungsfunktion ist ziemlich praktisch. Nach Ablauf wird über eine Dutch Auction ein neuer Zinssatz gesucht; ein Keeper übernimmt die Ausführung—man muss das nicht manuell machen. Aber ob das System wirklich stabil ist, hängt am Ende davon ab, ob die Keeper ausreichend dezentral sind. Entscheidend sind die echten Daten: wie aktiv die Teilnehmerzahlen sind und wie groß der Ausführungsanteil ist—das ist die eigentliche Sicherheitsbasis.
Natürlich gibt es auch Bedenken: Der Preis für feste Zinssätze ist weniger Flexibilität. Wenn man zwischendurch raus will, kann man nur im Sekundärmarkt FT verkaufen, und der Preis schwankt dann entsprechend. Wenn die Sicherheiten stark schwanken, ist auch das, was man bei Fälligkeit zurückbekommt, unter Umständen nicht stabil—nicht zwingend in stabilen Coins. Deshalb ist meine Strategie: zuerst Mainstream-Assets und Märkte mit konservativerem Beleihungsverhältnis. Sehr hohe Renditen sehe ich zunächst eher als Risikoprämie.
Die Richtung von #TermMax finde ich grundsätzlich sinnvoll: DeFi fehlt wirklich lange Zeit an planbaren, verlässlichen Erträgen. Aber ob es im echten Leben funktioniert, hängt davon ab, wie stark der tatsächliche Kreditbedarf ist und wie liquide der Markt ist. Ich schaue mir das erstmal weiter an und entscheide, wenn die echte Nutzung wirklich anzieht.
Was denkt ihr: Wenn feste Zinssätze on-chain schwer zu etablieren sind—was ist eurer Meinung nach der größte Grund?
286
·
--
Letzte Nacht habe ich das Whitepaper mit der Nummer @Dusk_Foundation noch einmal gelesen, und als ich auf der Seite mit der „Dual-VM-Architektur“ ankam, bin ich hängen geblieben.
Zuerst zur Architektur. Piecrust ist eine native Zero-Knowledge-Virtual Machine, basiert auf WASM, und die Abrechnung lässt sich auf 2–3 Sekunden drücken. DuskEVM ist Solidity-kompatibel: Hardhat und MetaMask kann man direkt dagegenhalten – es läuft sofort. Die Privatsphäre wird durch Hedger ergänzt und auf der unteren ZK-Ebene nachgerüstet.
Das Dual-Track-Design hat wirklich Substanz: Ein Strang kümmert sich um Privacy-Contracts, der andere um Kompatibilität, damit jede Einheit ihre Aufgabe erfüllt.
Aber je weiter ich lese, desto seltsamer kommt es mir vor. Piecrust entwickelt seine VM selbst. Im März kam beim AEGIS-Audit heraus, dass es 39 Probleme gab, davon 7 schwerwiegend. Zwei zentrale Schwachstellen stecken in der Sandbox-Schicht. Selbst ehrliche Nodes, die denselben Code ausführen, können zu unterschiedlichen Ergebnissen kommen. Ein bösartiger Contract kann den Runtime-Zustand so kippen, dass die Garantien für Ownership nicht mehr greifen. Wenn die Sandbox durchbrochen wird, sind die darüberliegenden vertraulichen Contracts komplett verloren. DuskEVM unterstützt an sich nur öffentliche Transaktionen; die Privatsphäre wird über zusätzliche Module abgefedert. Zwei VM-Systeme, die jeweils für sich arbeiten: Codeumfang und Angriffsfläche verdoppeln sich direkt.
Dann zur Zusammenarbeit. NPEX, Chainlink, Cordial, Quantoz, 21X – auf der Website stehen €300M+ bestätigte Emission, 50K+ Reichweite von Investoren, 210M+ DUSK gestaked. Die Ressourcen wirken tatsächlich solider als bei Projekten, die nur RWA-Geschichten erzählen. Aber selbst die offizielle Seite gibt zu: Tokenisierung kann Reibung reduzieren, aber man kann damit keine Käufer, Verkäufer und keine Markttiefe „erschaffen“. Dusk Trade ist noch „Building/Waitlist“, und DuskEVM sowie Hedger sind ebenfalls noch im Testnet. Die Partnerschaft zeigt, dass andere bereit sind, mitzumachen – aber ob es wirklich läuft, hängt an harten Kennzahlen: wie viel Asset tatsächlich on-chain geht, wie viele Nutzer handeln und wie tief die Orderbücher im Sekundärmarkt sind.
Zum Schluss: Compliance und der Anschluss an die Privatsphäre. Zedger schreibt bei der Emission Whitelists, „single identity, single account“ sowie eine explizite Zustimmung des Empfängers in das Protokoll. Die Übertragung wird in zwei Schritte zerlegt, und bei Timeout wird sie automatisch ungültig. Phoenix nutzt eine UTXO-Architektur: Gelder existieren als verschlüsselte Notes; bei der Transaktion prüft ZK gleichzeitig fünf Dinge. Pedersen Commitments verbergen sowohl Beträge als auch Adressen komplett. DuskDS bestätigt in drei Phasen, und der Blockbau ist zugleich der Endzustand. Die Regeln steuern, ob etwas passieren darf; Phoenix legt fest, welche Aspekte nicht öffentlich sein müssen; DuskDS definiert, welcher Status zählt. Diese drei Bausteine ergänzen denselben Engpass: Von Emission bis Abrechnung soll das, was nötig ist, möglichst nicht zurück auf die Kette verlagert und neu koordiniert werden.
Die Partnerliste ist inzwischen schon ziemlich „institutionell“ geworden. In der nächsten Phase möchte ich vor allem echte Migrations- und成交daten sehen – nicht ständig nur als PPT. #dusk $DUSK
{spot}(DUSKUSDT)
Letzte Nacht habe ich das Whitepaper mit der Nummer @Dusk noch einmal gelesen, und als ich auf der Seite mit der „Dual-VM-Architektur“ ankam, bin ich hängen geblieben.
Zuerst zur Architektur. Piecrust ist eine native Zero-Knowledge-Virtual Machine, basiert auf WASM, und die Abrechnung lässt sich auf 2–3 Sekunden drücken. DuskEVM ist Solidity-kompatibel: Hardhat und MetaMask kann man direkt dagegenhalten – es läuft sofort. Die Privatsphäre wird durch Hedger ergänzt und auf der unteren ZK-Ebene nachgerüstet.
Das Dual-Track-Design hat wirklich Substanz: Ein Strang kümmert sich um Privacy-Contracts, der andere um Kompatibilität, damit jede Einheit ihre Aufgabe erfüllt.
Aber je weiter ich lese, desto seltsamer kommt es mir vor. Piecrust entwickelt seine VM selbst. Im März kam beim AEGIS-Audit heraus, dass es 39 Probleme gab, davon 7 schwerwiegend. Zwei zentrale Schwachstellen stecken in der Sandbox-Schicht. Selbst ehrliche Nodes, die denselben Code ausführen, können zu unterschiedlichen Ergebnissen kommen. Ein bösartiger Contract kann den Runtime-Zustand so kippen, dass die Garantien für Ownership nicht mehr greifen. Wenn die Sandbox durchbrochen wird, sind die darüberliegenden vertraulichen Contracts komplett verloren. DuskEVM unterstützt an sich nur öffentliche Transaktionen; die Privatsphäre wird über zusätzliche Module abgefedert. Zwei VM-Systeme, die jeweils für sich arbeiten: Codeumfang und Angriffsfläche verdoppeln sich direkt.
Dann zur Zusammenarbeit. NPEX, Chainlink, Cordial, Quantoz, 21X – auf der Website stehen €300M+ bestätigte Emission, 50K+ Reichweite von Investoren, 210M+ DUSK gestaked. Die Ressourcen wirken tatsächlich solider als bei Projekten, die nur RWA-Geschichten erzählen. Aber selbst die offizielle Seite gibt zu: Tokenisierung kann Reibung reduzieren, aber man kann damit keine Käufer, Verkäufer und keine Markttiefe „erschaffen“. Dusk Trade ist noch „Building/Waitlist“, und DuskEVM sowie Hedger sind ebenfalls noch im Testnet. Die Partnerschaft zeigt, dass andere bereit sind, mitzumachen – aber ob es wirklich läuft, hängt an harten Kennzahlen: wie viel Asset tatsächlich on-chain geht, wie viele Nutzer handeln und wie tief die Orderbücher im Sekundärmarkt sind.
Zum Schluss: Compliance und der Anschluss an die Privatsphäre. Zedger schreibt bei der Emission Whitelists, „single identity, single account“ sowie eine explizite Zustimmung des Empfängers in das Protokoll. Die Übertragung wird in zwei Schritte zerlegt, und bei Timeout wird sie automatisch ungültig. Phoenix nutzt eine UTXO-Architektur: Gelder existieren als verschlüsselte Notes; bei der Transaktion prüft ZK gleichzeitig fünf Dinge. Pedersen Commitments verbergen sowohl Beträge als auch Adressen komplett. DuskDS bestätigt in drei Phasen, und der Blockbau ist zugleich der Endzustand. Die Regeln steuern, ob etwas passieren darf; Phoenix legt fest, welche Aspekte nicht öffentlich sein müssen; DuskDS definiert, welcher Status zählt. Diese drei Bausteine ergänzen denselben Engpass: Von Emission bis Abrechnung soll das, was nötig ist, möglichst nicht zurück auf die Kette verlagert und neu koordiniert werden.
Die Partnerliste ist inzwischen schon ziemlich „institutionell“ geworden. In der nächsten Phase möchte ich vor allem echte Migrations- und成交daten sehen – nicht ständig nur als PPT. #dusk $DUSK
296
·
--
Zuerst dachte ich immer, dass festverzinsliches Lending ein Scheinbedürfnis ist. Denk mal: In dieser Krypto-Welle mit ihren starken Schwankungen schaut doch fast jeder auf kurzfristige Erträge mit variablen Zinsen, oder? Höchstens ab und zu macht man ein Hedging, aber wirklich braucht man das nicht, um alles festzuschließen. Also habe ich, als @termmax gerade erst an den Start ging, noch mit einem Freund gesagt, dass es innerhalb von einem halben Jahr auf ein anderes Modell umstellen wird.
Aber kürzlich habe ich mir die Daten genauer angesehen: Auf Token Terminal liegt die tägliche Aktivität bei etwa 4000, also über dem Wert von Morpho (rund 3700). Das hat mich erst richtig dazu gebracht, die Dokumentation zu studieren.
Dabei wurde mir klar: Im Kern ist es ein „Lending-AMM“. Es greift die Idee von Uniswap V3 auf und zerlegt feste Zinsen in drei Token. FT ist wie eine Nullkupon-Anleihe: Am Ende der Laufzeit erfolgt die Rückzahlung 1:1. XT arbeitet mit FT zusammen: 1 FT plus 1 XT entspricht dauerhaft genau einem Schuld-Token; am Ende wird XT auf 0 zurückgesetzt. GT ist ein NFT, der jede einzelne Kreditposition mit Sicherheiten und Schulden abbildet.
Der Kreditnehmer sperrt die Sicherheiten in GT, prägt FT in Höhe des maximalen Loan-to-Value (LTV) und verkauft diese gegen Cash. Der Kreditgeber kauft FT mit Abschlag und löst es am Ende zum Nennwert ein, wodurch er die Differenz als Gewinn realisiert. Die Liquidation ist noch direkter: Wenn der LTV den Grenzwert überschreitet oder die Rückzahlung bis zum Ende der Laufzeit ausbleibt, gibt es in einem Zwei-Stunden-Fenster Liquidatoren eine 5%-Belohnung; der Kreditnehmer zahlt zusätzlich 10% Strafgebühr. Wenn niemand liquidiert, kommt es zur physischen Abwicklung: Die Sicherheiten gehen direkt an den Kreditgeber, kein Bot stiehlt die Position.
Das Problem mit Zins-Sprüngen ist damit zwar eingedämmt, aber das Risiko für schwankende Sicherheitenpreise und die Liquidität im Sekundärmarkt bleibt vollständig bestehen. Mit Range Order kann ein Market Maker eigene gestaffelte Zinssätze einstellen; der Pool folgt dabei dem Constant-Product-Mechanismus. Je tiefer man in die Schuld geht, desto stärker schießt der Zinssatz nach oben. Beim Cold-Start ist das wirklich schwer: Ohne Retail-LP, der das Ganze auffängt, muss man sich vor allem auf professionelle Quotes verlassen, die den Laden am Laufen halten.
Schau dir jetzt TMX an, und starr nicht nur auf den TVL. Stattdessen sind die wichtigsten Signale: die Liquidität/Tiefe bei Trades mit gleicher Laufzeit (Depth), die Lending-Spread zwischen den Preisen, und ob es vor Fälligkeit zu einem konzentrierten „Run“ kommt. Ob festverzinsliches Lending überlebt, hängt am Ende davon ab, ob wirklich jemand mit echtem Geld zu diesen Konditionen kontinuierlich leiht. #TermMax
Zuerst dachte ich immer, dass festverzinsliches Lending ein Scheinbedürfnis ist. Denk mal: In dieser Krypto-Welle mit ihren starken Schwankungen schaut doch fast jeder auf kurzfristige Erträge mit variablen Zinsen, oder? Höchstens ab und zu macht man ein Hedging, aber wirklich braucht man das nicht, um alles festzuschließen. Also habe ich, als @TermMax gerade erst an den Start ging, noch mit einem Freund gesagt, dass es innerhalb von einem halben Jahr auf ein anderes Modell umstellen wird.
Aber kürzlich habe ich mir die Daten genauer angesehen: Auf Token Terminal liegt die tägliche Aktivität bei etwa 4000, also über dem Wert von Morpho (rund 3700). Das hat mich erst richtig dazu gebracht, die Dokumentation zu studieren.
Dabei wurde mir klar: Im Kern ist es ein „Lending-AMM“. Es greift die Idee von Uniswap V3 auf und zerlegt feste Zinsen in drei Token. FT ist wie eine Nullkupon-Anleihe: Am Ende der Laufzeit erfolgt die Rückzahlung 1:1. XT arbeitet mit FT zusammen: 1 FT plus 1 XT entspricht dauerhaft genau einem Schuld-Token; am Ende wird XT auf 0 zurückgesetzt. GT ist ein NFT, der jede einzelne Kreditposition mit Sicherheiten und Schulden abbildet.
Der Kreditnehmer sperrt die Sicherheiten in GT, prägt FT in Höhe des maximalen Loan-to-Value (LTV) und verkauft diese gegen Cash. Der Kreditgeber kauft FT mit Abschlag und löst es am Ende zum Nennwert ein, wodurch er die Differenz als Gewinn realisiert. Die Liquidation ist noch direkter: Wenn der LTV den Grenzwert überschreitet oder die Rückzahlung bis zum Ende der Laufzeit ausbleibt, gibt es in einem Zwei-Stunden-Fenster Liquidatoren eine 5%-Belohnung; der Kreditnehmer zahlt zusätzlich 10% Strafgebühr. Wenn niemand liquidiert, kommt es zur physischen Abwicklung: Die Sicherheiten gehen direkt an den Kreditgeber, kein Bot stiehlt die Position.
Das Problem mit Zins-Sprüngen ist damit zwar eingedämmt, aber das Risiko für schwankende Sicherheitenpreise und die Liquidität im Sekundärmarkt bleibt vollständig bestehen. Mit Range Order kann ein Market Maker eigene gestaffelte Zinssätze einstellen; der Pool folgt dabei dem Constant-Product-Mechanismus. Je tiefer man in die Schuld geht, desto stärker schießt der Zinssatz nach oben. Beim Cold-Start ist das wirklich schwer: Ohne Retail-LP, der das Ganze auffängt, muss man sich vor allem auf professionelle Quotes verlassen, die den Laden am Laufen halten.
Schau dir jetzt TMX an, und starr nicht nur auf den TVL. Stattdessen sind die wichtigsten Signale: die Liquidität/Tiefe bei Trades mit gleicher Laufzeit (Depth), die Lending-Spread zwischen den Preisen, und ob es vor Fälligkeit zu einem konzentrierten „Run“ kommt. Ob festverzinsliches Lending überlebt, hängt am Ende davon ab, ob wirklich jemand mit echtem Geld zu diesen Konditionen kontinuierlich leiht. #TermMax
410
·
--
$DUSK #dusk 说实话,我研究一个新项目,习惯先看它跟谁绑定了,不是那种官宣合作,是正儿八经的股权绑定。所以我关注@Dusk_Foundation 之后,第一件事就是看它跟荷兰NPEX的关系。
这不只是签了个备忘录,是真金白银买股份。Dusk在2020年就拿了NPEX大概10%的股权,直接进股东名册那种。这分量可比十份合作公告都重,合同能撕毁,股权可是要一起沉浮的。NPEX手里捏着MTF、券商和ECSP三张AFM监管的牌照,帮中小企业融了两个多亿欧元,一万七千多活跃投资者,是正经老牌场子。实体愿意把Dusk当底层,本身就是最大背书。
不过说句实在的,10%离控股还远,牌照在人家手里,主网也没全落地。官方自己说得直白:Tokenization能降低摩擦,但不能凭空创造买家和公平价格。现在发行规模超3亿欧元,覆盖5万+投资者,数据挺漂亮。但Dusk Trade还在建,EVM和Hedger还是测试网。真正关键的是资产上链后,谁提供买盘、谁做价格发现、争议听链上还是法院?如果高度依赖NPEX和托管银行,中间环节到底减了多少?
官方承认Tokenization ≠ Liquidity,至少诚实。接下来我就盯第一批资产上线后的成交、持有人和周转率,那才是验收。
最后提醒:同名DUSK,主网9位小数,ERC20/BEP20是18位,主网用LUX记账,1 DUSK=10亿LUX。跨链迁移时钱包和系统必须认清链和标准,否则余额看着对,实际差着量级。文档指向主网迁移指南,生态得把这些字段始终跟着资产显示,别让用户猜。
判断项目,我还是先看绑定深度和执行落地,再看技术细节。$DUSK
{spot}(DUSKUSDT)
$DUSK #dusk 说实话,我研究一个新项目,习惯先看它跟谁绑定了,不是那种官宣合作,是正儿八经的股权绑定。所以我关注@Dusk 之后,第一件事就是看它跟荷兰NPEX的关系。
这不只是签了个备忘录,是真金白银买股份。Dusk在2020年就拿了NPEX大概10%的股权,直接进股东名册那种。这分量可比十份合作公告都重,合同能撕毁,股权可是要一起沉浮的。NPEX手里捏着MTF、券商和ECSP三张AFM监管的牌照,帮中小企业融了两个多亿欧元,一万七千多活跃投资者,是正经老牌场子。实体愿意把Dusk当底层,本身就是最大背书。
不过说句实在的,10%离控股还远,牌照在人家手里,主网也没全落地。官方自己说得直白:Tokenization能降低摩擦,但不能凭空创造买家和公平价格。现在发行规模超3亿欧元,覆盖5万+投资者,数据挺漂亮。但Dusk Trade还在建,EVM和Hedger还是测试网。真正关键的是资产上链后,谁提供买盘、谁做价格发现、争议听链上还是法院?如果高度依赖NPEX和托管银行,中间环节到底减了多少?
官方承认Tokenization ≠ Liquidity,至少诚实。接下来我就盯第一批资产上线后的成交、持有人和周转率,那才是验收。
最后提醒:同名DUSK,主网9位小数,ERC20/BEP20是18位,主网用LUX记账,1 DUSK=10亿LUX。跨链迁移时钱包和系统必须认清链和标准,否则余额看着对,实际差着量级。文档指向主网迁移指南,生态得把这些字段始终跟着资产显示,别让用户猜。
判断项目,我还是先看绑定深度和执行落地,再看技术细节。$DUSK
238
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer