

冷毅
144 Beiträge
冷毅
Melden
Nutzer blockieren
BP-B219E8E6832C
11 Following
12 Follower
21 Like gegeben
Beiträge
·
--
$CASH Ich habe wirklich das Gefühl, dass dieser Projektbetreiber der ehrlichste ist. Selbst wenn es Schwierigkeiten gibt, gibt es eine Unterstützung, damit wir alle, die im Trading Verluste gemacht haben, eine Entschädigung bekommen. Das ist wirklich toll. Ich finde, das ist in diesen Tagen der beste Projektbetreiber. Bei anderen Projekten werden nicht einmal die Belohnungen ausgezahlt. Jetzt ist die Teilnahme auch sehr einfach: Du musst nur eine Sache in deiner Wallet haben, und mit sieben Fans von Biyang Sarg kannst du die Belohnung erhalten. Alle, macht mit!#cash
SR-BC5B463E003E3D029D9FD5C3
SR-BC5B463E003E3D029D9FD5C3
196
·
--
Geschwindigkeit hinzuzufügen, hat jeder eine Chance
Neulich habe ich ein wirklich interessantes Infrastruktur-Protokoll gesehen: @BNPaid. Es verbindet die Marketingbudgets für Multi-Chain-Projekte direkt mit dem Binance Square – damit erhalten Creator hochwertigen Contents auch wirklich On-Chain-Abrechnungsanreize.
Verschmelzt Multi-Chain-Budgets und den Binance Square, sodass Traffic tatsächlich als Ökosystem-Liquidität versickert.
So sollte Creator Economy aussehen.
Protokoll-Contract: 0x11dC0Fd5e2C9A4407fdb15aA6871501Ba9307777
On-Chain-Empfang für Creator: 0x7adbe78a997bdd20cfab7a1f9c4133ce19957be6
80
·
--
Bullisch
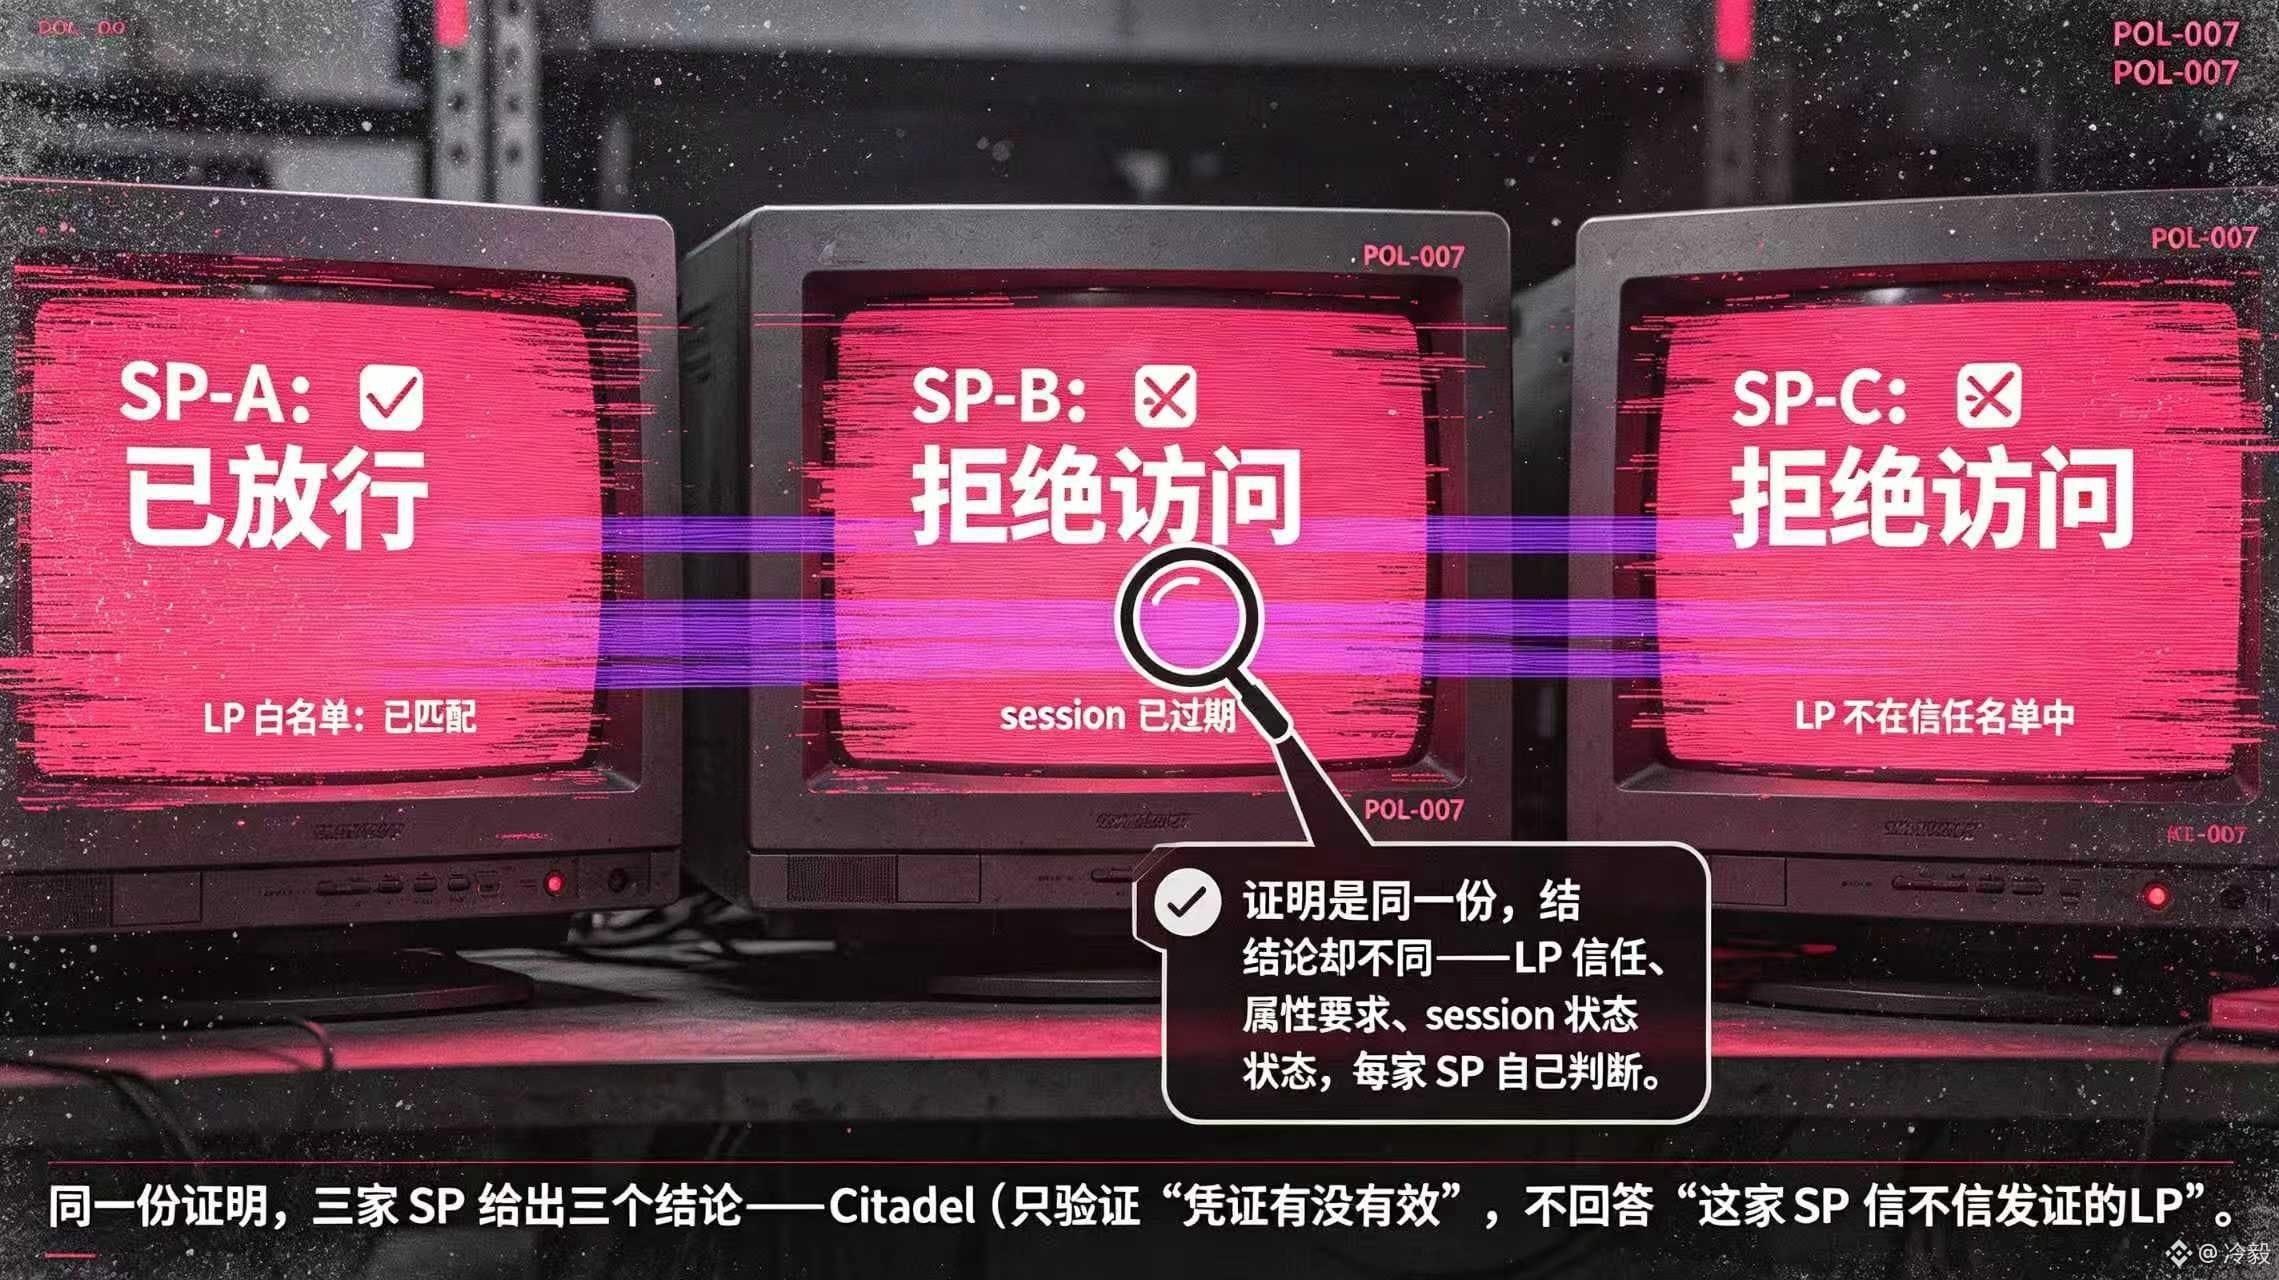
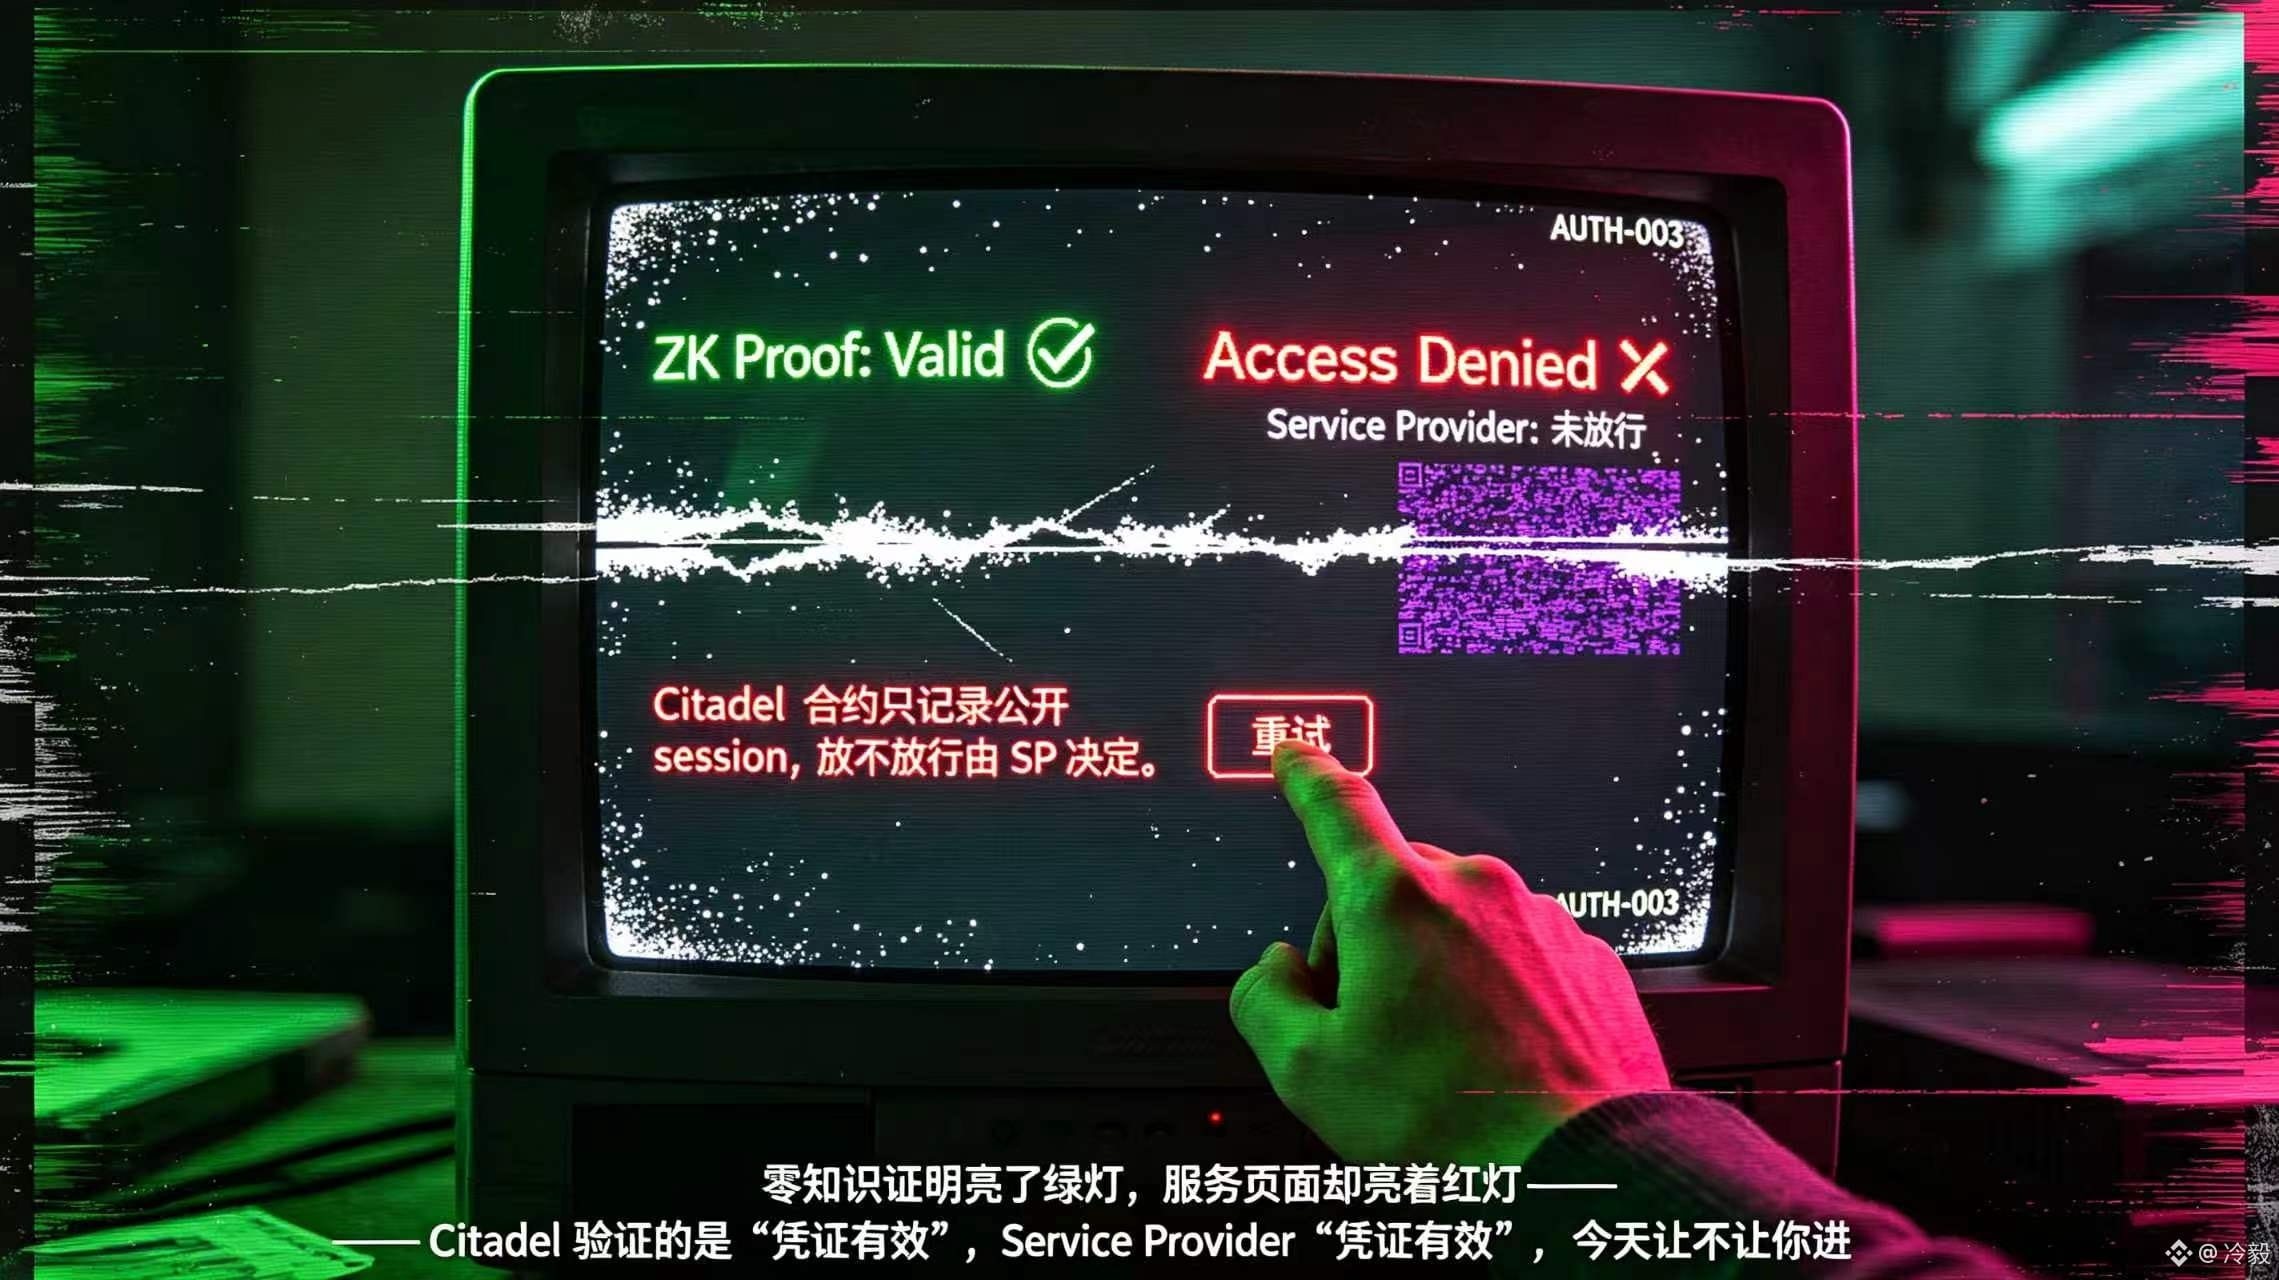
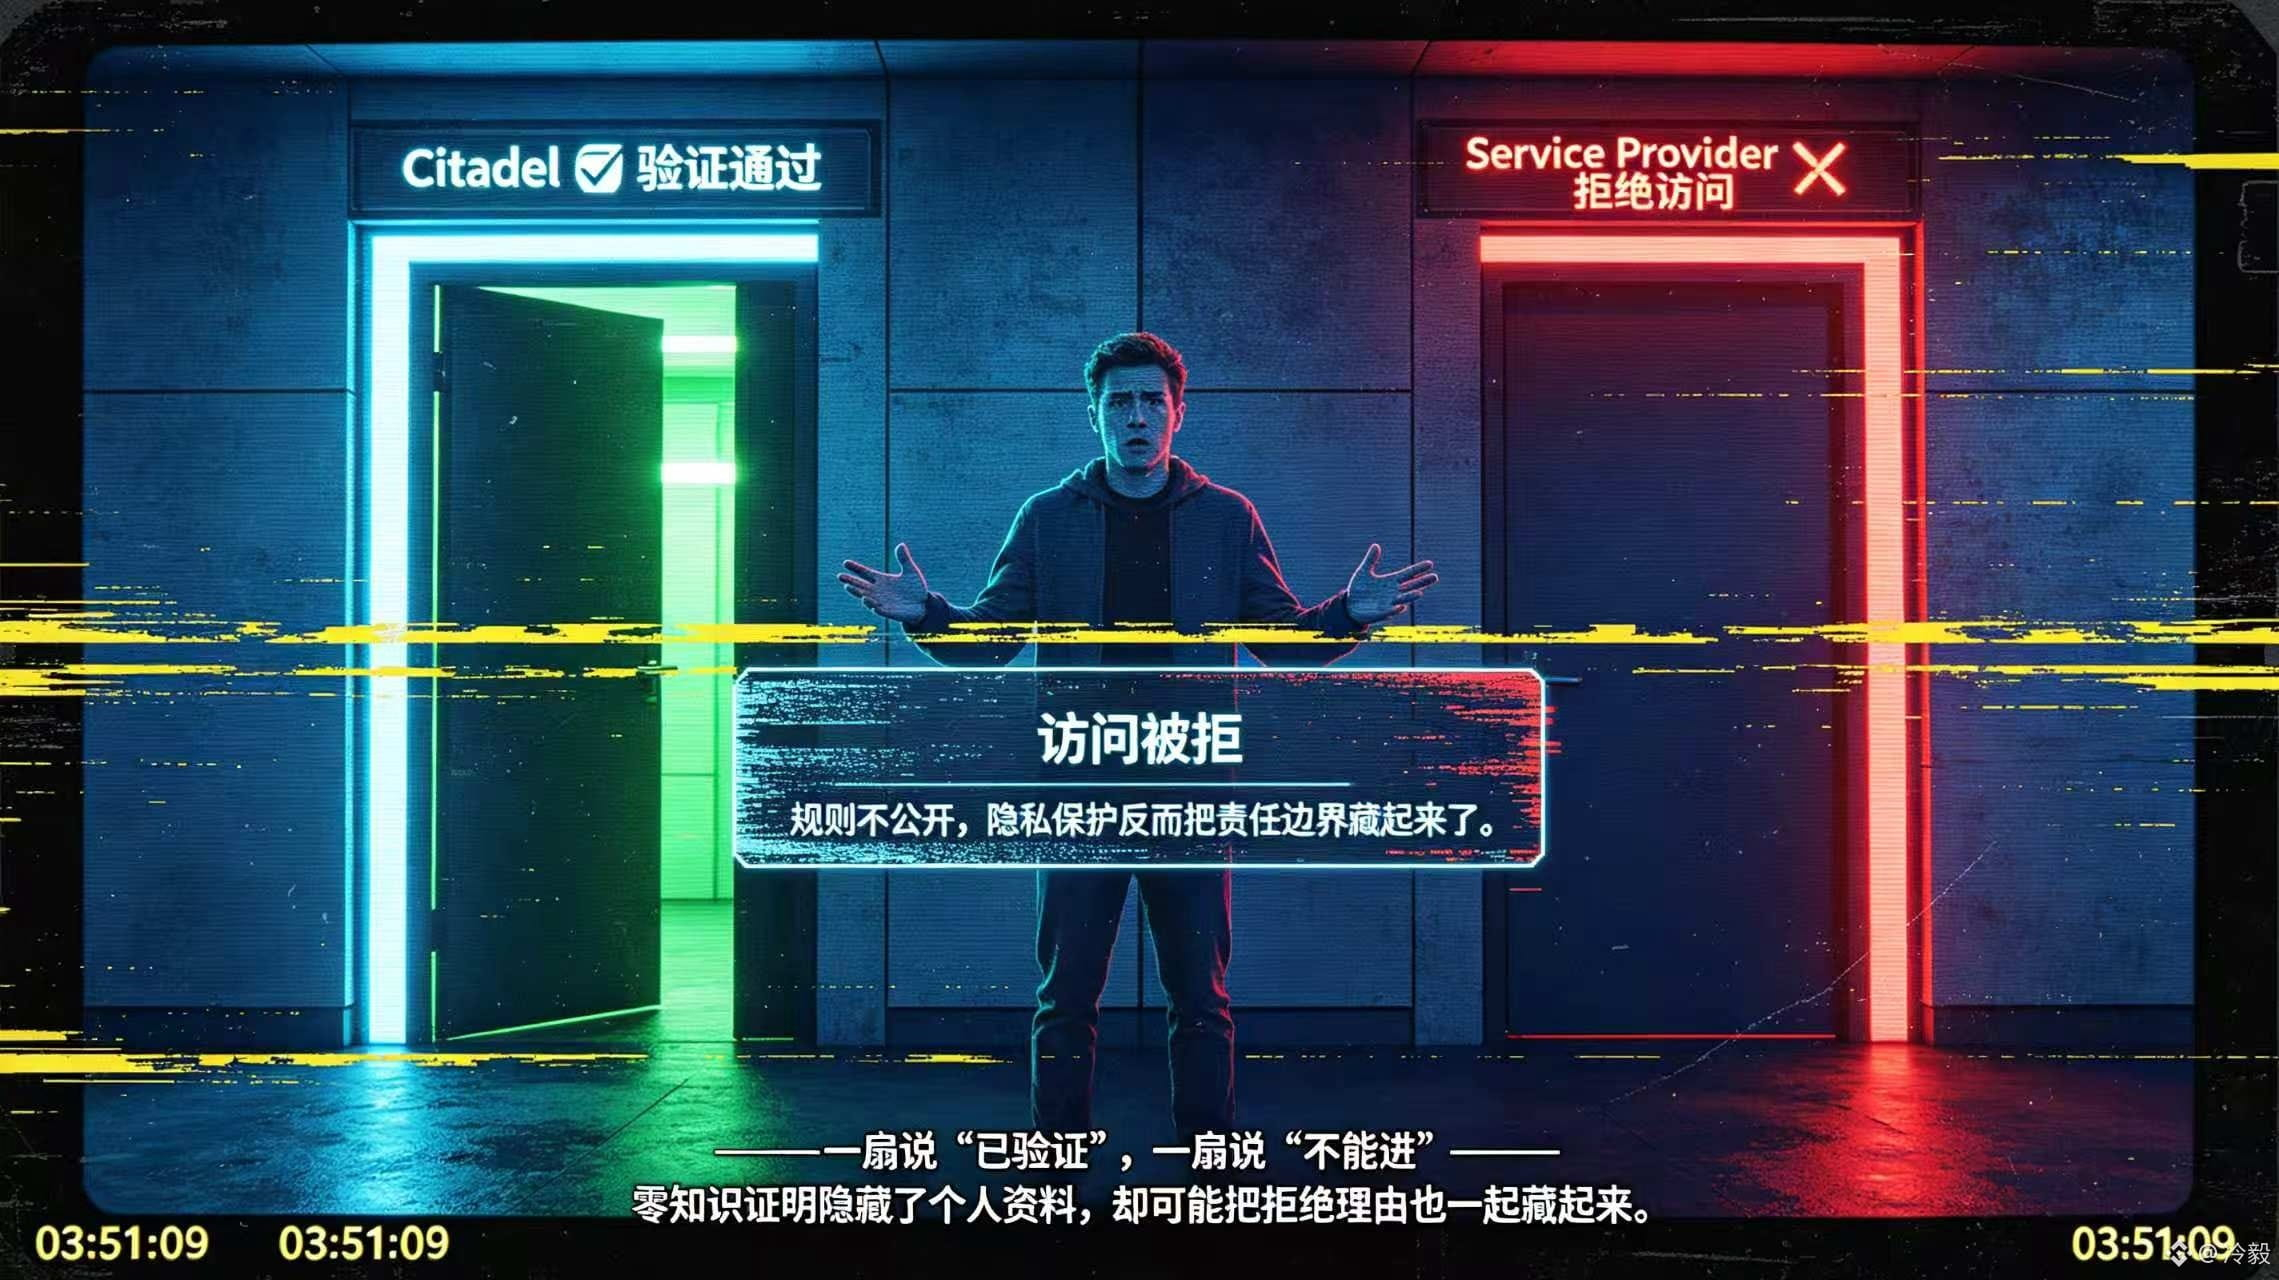
„Beweis erbracht – warum kann ich trotzdem nicht rein?“🤪🤪🤪Als ich den Prozess von Dusk’s Citadel 2 gelesen habe, kam mir diese Frage: Nutzer holen sich zunächst die License vom License Provider, erstellen dann einen Beweis; nach der Validierung durch den Citadel-Contract wird nur die öffentliche Session aufgezeichnet – ob der Zutritt erfolgt, liegt jedoch beim Service Provider.
Das hat mir geholfen, die Identitätsschicht von @Dusk neu zu verstehen. Der Citadel-Beweis „diese Bescheinigung ist kryptografisch in dieser Hinsicht gültig“ liefert, aber er beantwortet nicht für den Dienstanbieter die Frage, ob er sie heute akzeptiert. Der offizielle Ablauf ist eindeutig: Der Service Provider entscheidet selbst, welchen LP er vertraut, welche Attribute er akzeptiert, ob eine Session abgelaufen ist oder widerrufen wurde, und er bestimmt auch, ob Cookies wiederverwendet werden können.
Das heißt: Die Beweisebene liefert Fakten, die Zugriffsebene behält das Ermessen. Wenn beide Ebenen auf derselben Seite zusammengeführt werden, ist es für Nutzer sehr leicht, beides als ein einziges Ergebnis zu verstehen.
Der Druckszenario ist sehr konkret: Ein Investor hat nachgewiesen, dass er für eine bestimmte Qualifikation geeignet ist, wird aber bei einer anderen App abgewiesen. Das Problem ist möglicherweise nicht, dass die Bescheinigung ungültig ist, sondern dass die Service Provider je nach LP-Whitelist, Ablaufzeit oder Wiederverwendungsregeln unterschiedlich sind. Nutzer zweifeln zuerst @Dusk_Foundation an, während Entwickler und Support erklären müssen, wie die Unterschiede in den Berechtigungspolicys zustande kommen; weil die Regeln nicht offengelegt werden, wird der Verantwortungsrahmen durch den Privatschutz eher verborgen.👻
Wenn ich Citadel bewerte, schaue ich mir daher nicht nur an, wie viele Informationen ein Zero-Knowledge-Beweis verbirgt, sondern auch, ob der Service Provider öffentlich eine Trust-Liste, Widerrufsbedingungen und Regeln zur Session-Wiederverwendung angibt. Es lässt die Attribute außerhalb der Kette, aber es vereinheitlicht nicht die Berechtigungspolicys für die Anwendung. Für $DUSK liegt die Reife nicht darin, dass eine einmalige Validierung erfolgreich ist, sondern darin, ob der Nutzer erkennen kann, wer ihn abgelehnt hat und auf welcher Regel das basiert, wenn die Bescheinigung abläuft.#dusk 😖
„Beweis erbracht – warum kann ich trotzdem nicht rein?“🤪🤪🤪Als ich den Prozess von Dusk’s Citadel 2 gelesen habe, kam mir diese Frage: Nutzer holen sich zunächst die License vom License Provider, erstellen dann einen Beweis; nach der Validierung durch den Citadel-Contract wird nur die öffentliche Session aufgezeichnet – ob der Zutritt erfolgt, liegt jedoch beim Service Provider.
Das hat mir geholfen, die Identitätsschicht von @Dusk neu zu verstehen. Der Citadel-Beweis „diese Bescheinigung ist kryptografisch in dieser Hinsicht gültig“ liefert, aber er beantwortet nicht für den Dienstanbieter die Frage, ob er sie heute akzeptiert. Der offizielle Ablauf ist eindeutig: Der Service Provider entscheidet selbst, welchen LP er vertraut, welche Attribute er akzeptiert, ob eine Session abgelaufen ist oder widerrufen wurde, und er bestimmt auch, ob Cookies wiederverwendet werden können.
Das heißt: Die Beweisebene liefert Fakten, die Zugriffsebene behält das Ermessen. Wenn beide Ebenen auf derselben Seite zusammengeführt werden, ist es für Nutzer sehr leicht, beides als ein einziges Ergebnis zu verstehen.
Der Druckszenario ist sehr konkret: Ein Investor hat nachgewiesen, dass er für eine bestimmte Qualifikation geeignet ist, wird aber bei einer anderen App abgewiesen. Das Problem ist möglicherweise nicht, dass die Bescheinigung ungültig ist, sondern dass die Service Provider je nach LP-Whitelist, Ablaufzeit oder Wiederverwendungsregeln unterschiedlich sind. Nutzer zweifeln zuerst @Dusk an, während Entwickler und Support erklären müssen, wie die Unterschiede in den Berechtigungspolicys zustande kommen; weil die Regeln nicht offengelegt werden, wird der Verantwortungsrahmen durch den Privatschutz eher verborgen.👻
Wenn ich Citadel bewerte, schaue ich mir daher nicht nur an, wie viele Informationen ein Zero-Knowledge-Beweis verbirgt, sondern auch, ob der Service Provider öffentlich eine Trust-Liste, Widerrufsbedingungen und Regeln zur Session-Wiederverwendung angibt. Es lässt die Attribute außerhalb der Kette, aber es vereinheitlicht nicht die Berechtigungspolicys für die Anwendung. Für $DUSK liegt die Reife nicht darin, dass eine einmalige Validierung erfolgreich ist, sondern darin, ob der Nutzer erkennen kann, wer ihn abgelehnt hat und auf welcher Regel das basiert, wenn die Bescheinigung abläuft.#dusk 😖
5
1
97
·
--
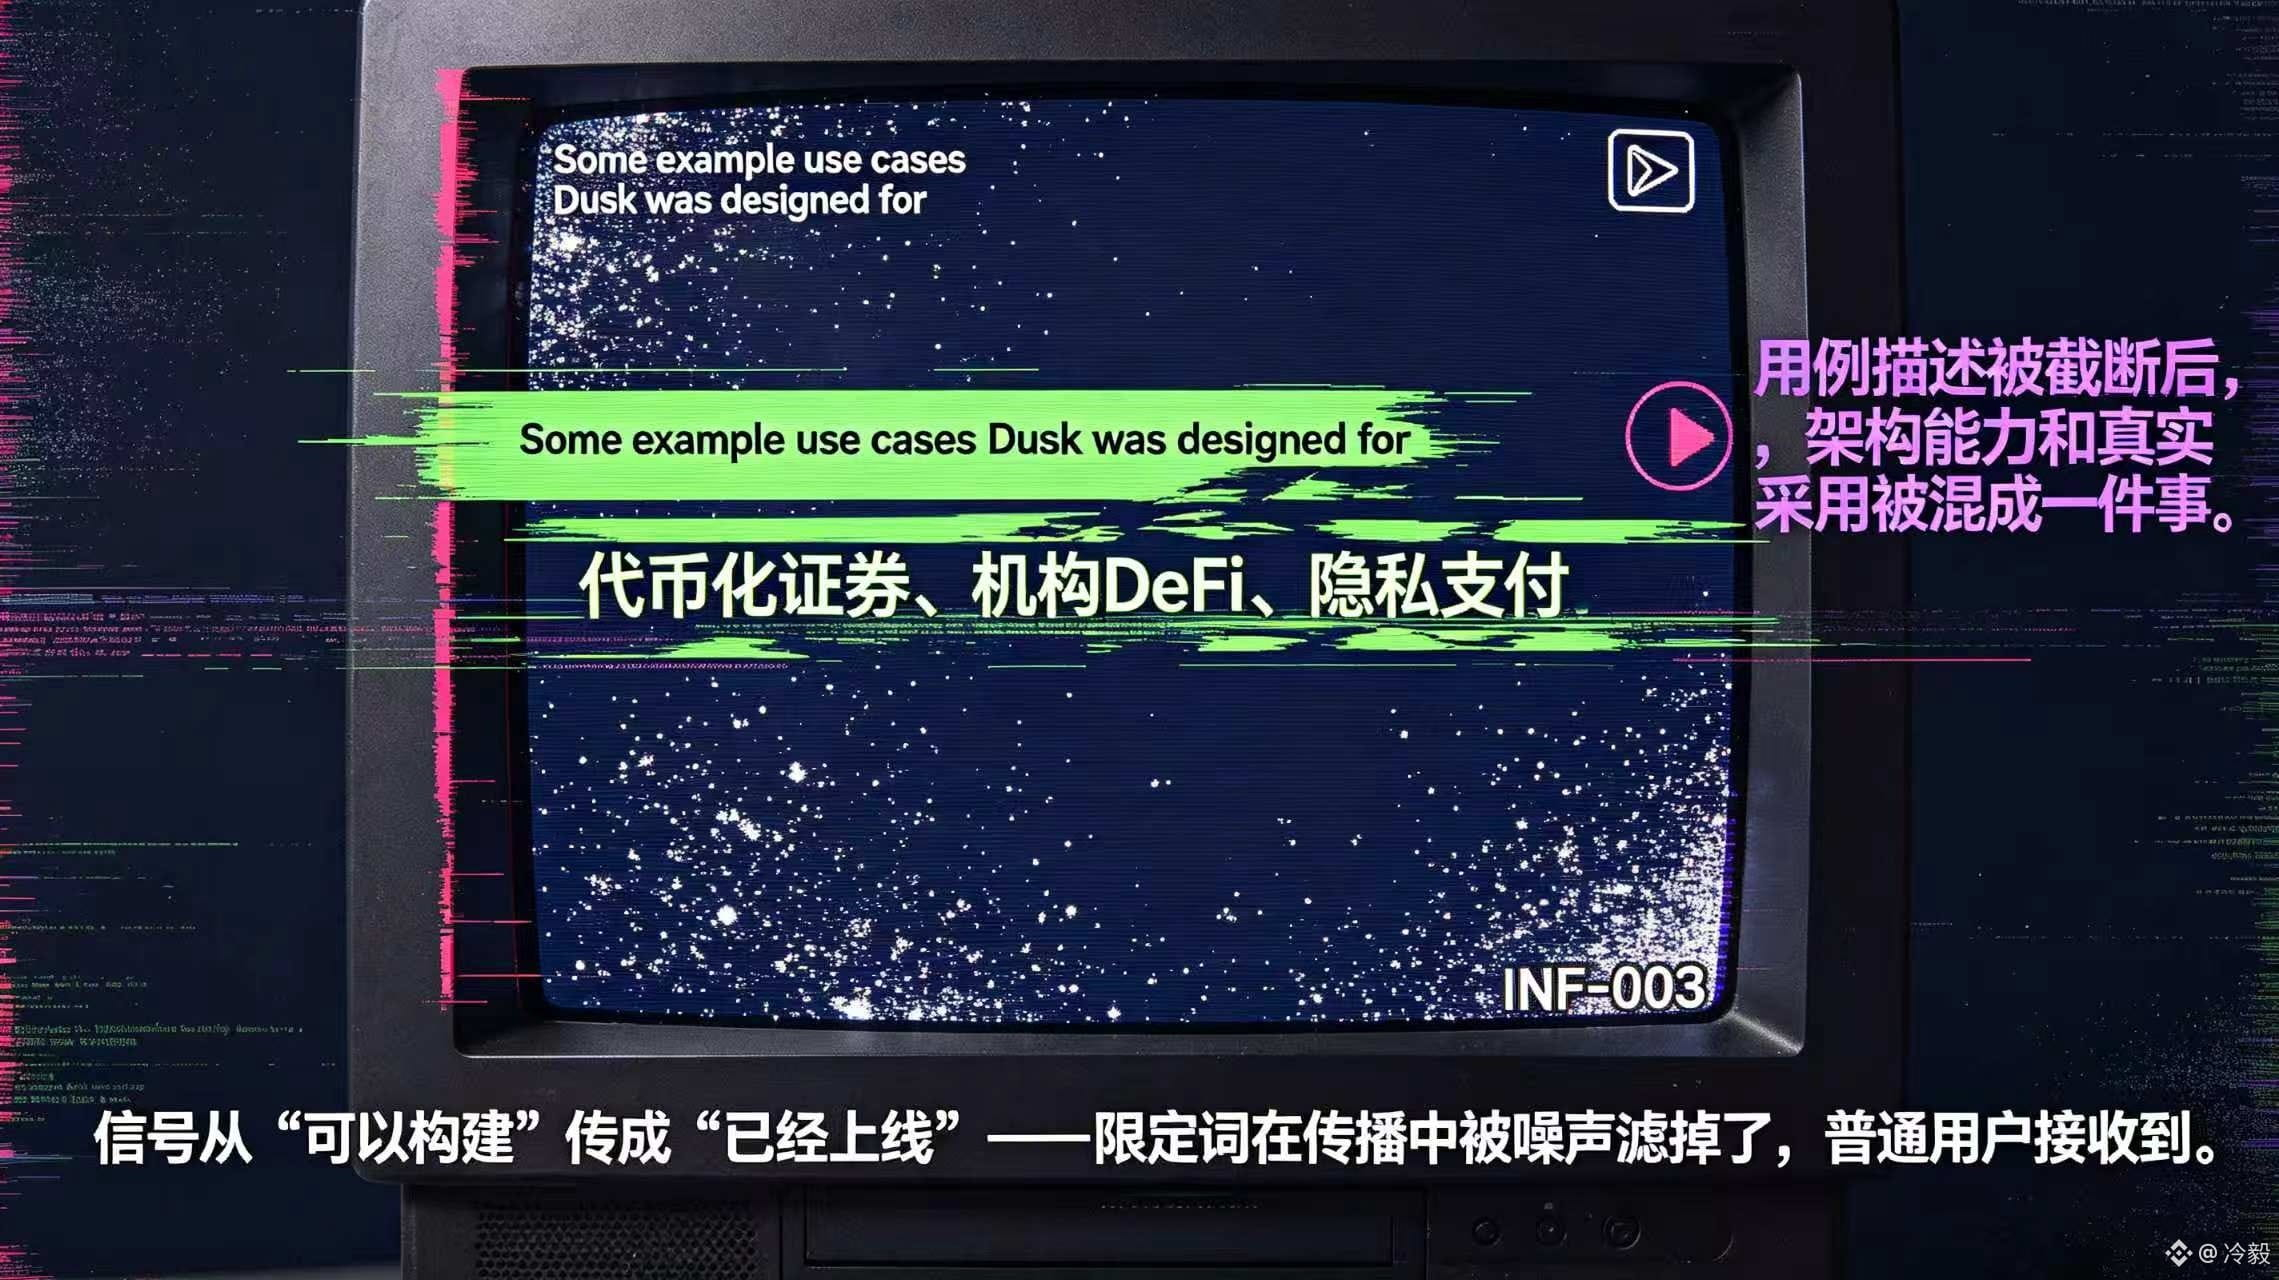
Im Community-Kontext wird eine Aussage über @Dusk_Foundation am ehesten überzogen, wenn man nicht sagt: „Es legt Wert auf Privatsphäre“, sondern „es kann gebaut werden“ direkt in „es ist bereits live“ umdeutet. Als ich erneut die offiziellen Seiten „Overview“ und „Market Infrastructure“ gelesen habe, fiel mir auf, dass vor dem Abschnitt mit den Anwendungsfällen ausdrücklich steht: „Some example use cases Dusk was designed for“. Danach wird ergänzt, dass verschiedene Anwendungen auf unterschiedliche Weise umgesetzt werden können und dass Dusk die Bausteine des Protokolls und die Ausführungspfade bereitstellt. Diese Einschränkung zieht eigentlich eine Grenze für die Kommunikation in der Community.
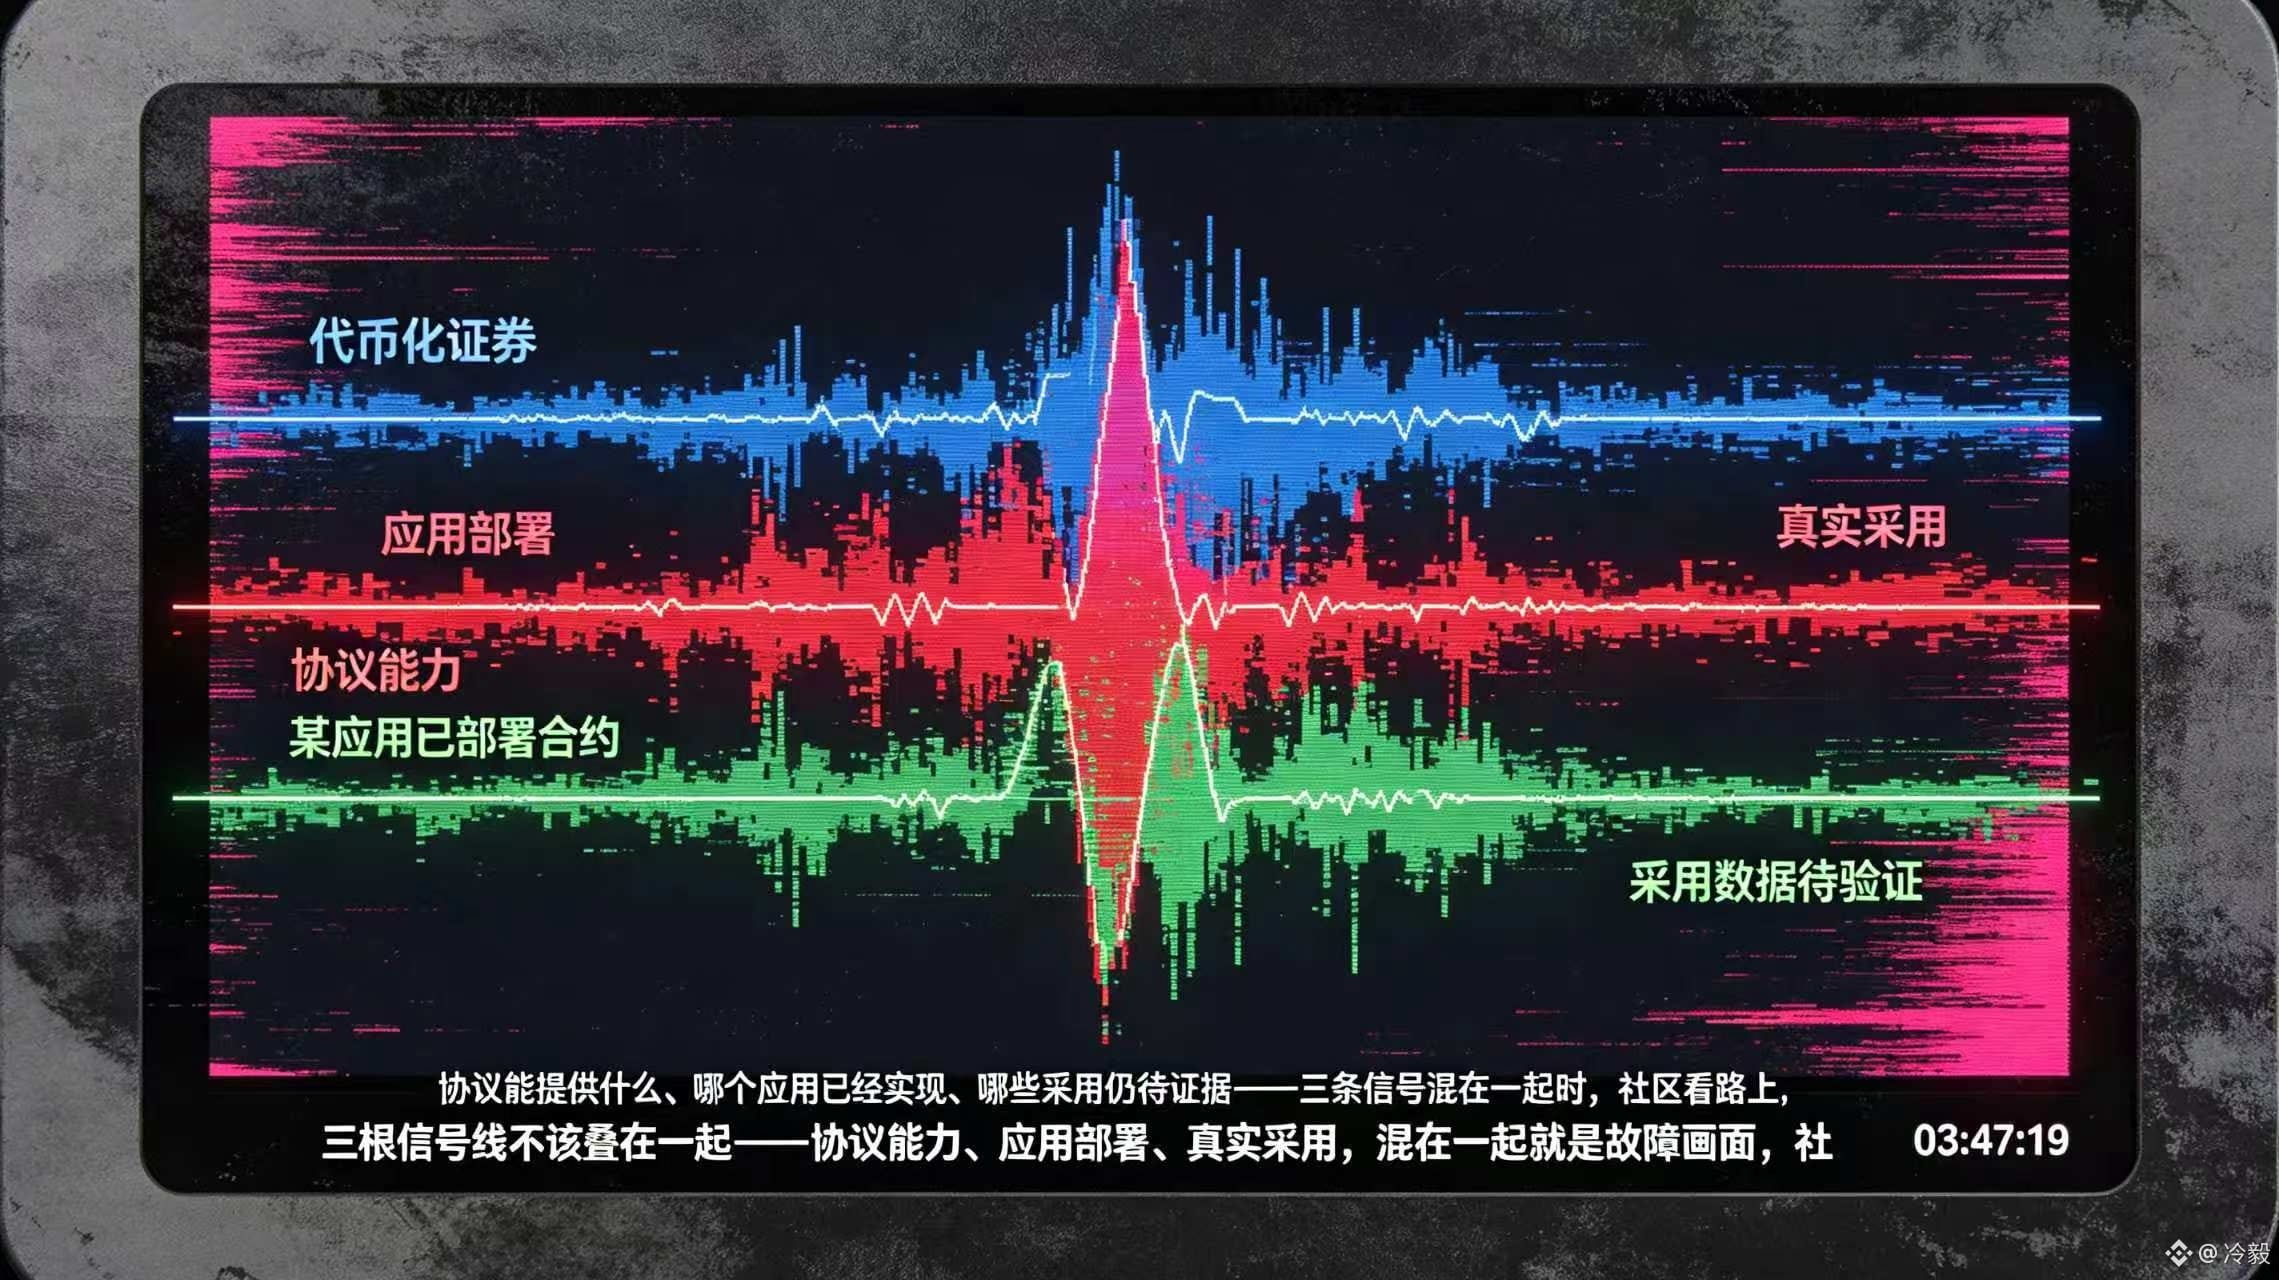
Wenn jemand „tokenisierte Wertpapiere, institutionelles DeFi, private Zahlungen“ als fertige Produkte weiterverbreitet, vermischen normale Nutzer Architektur-Fähigkeiten, Anwendungsbereitstellung und tatsächliche Adoption zu einer einzigen Sache. Ein Emittent könnte noch an den Berechtigungsregeln arbeiten, ein Entwickler vielleicht nur den Smart Contract fertiggestellt haben, während Nutzer es bereits als „verfügbaren Markt“ verstehen $DUSK . Sobald diese Informationslücke in Handelsdiskussionen einfließt, sind falsche Erwartungen nicht mehr nur ein Problem der Formulierung.
Am schwierigsten ist folgendes Szenario: Die Projektvorstellung wird auf einen Satz wie „Dusk unterstützt bestimmte Finanzszenarien“ gekürzt, danach fragt jemand nach dem konkreten Zugang, den handelbaren Assets und der verantwortlichen Partei, und die Community kann die Lücke nur weiter mit Marketing schließen. Mit der Zeit werden echter Produktfortschritt und unüberprüfte Vorstellungen miteinander vermischt.
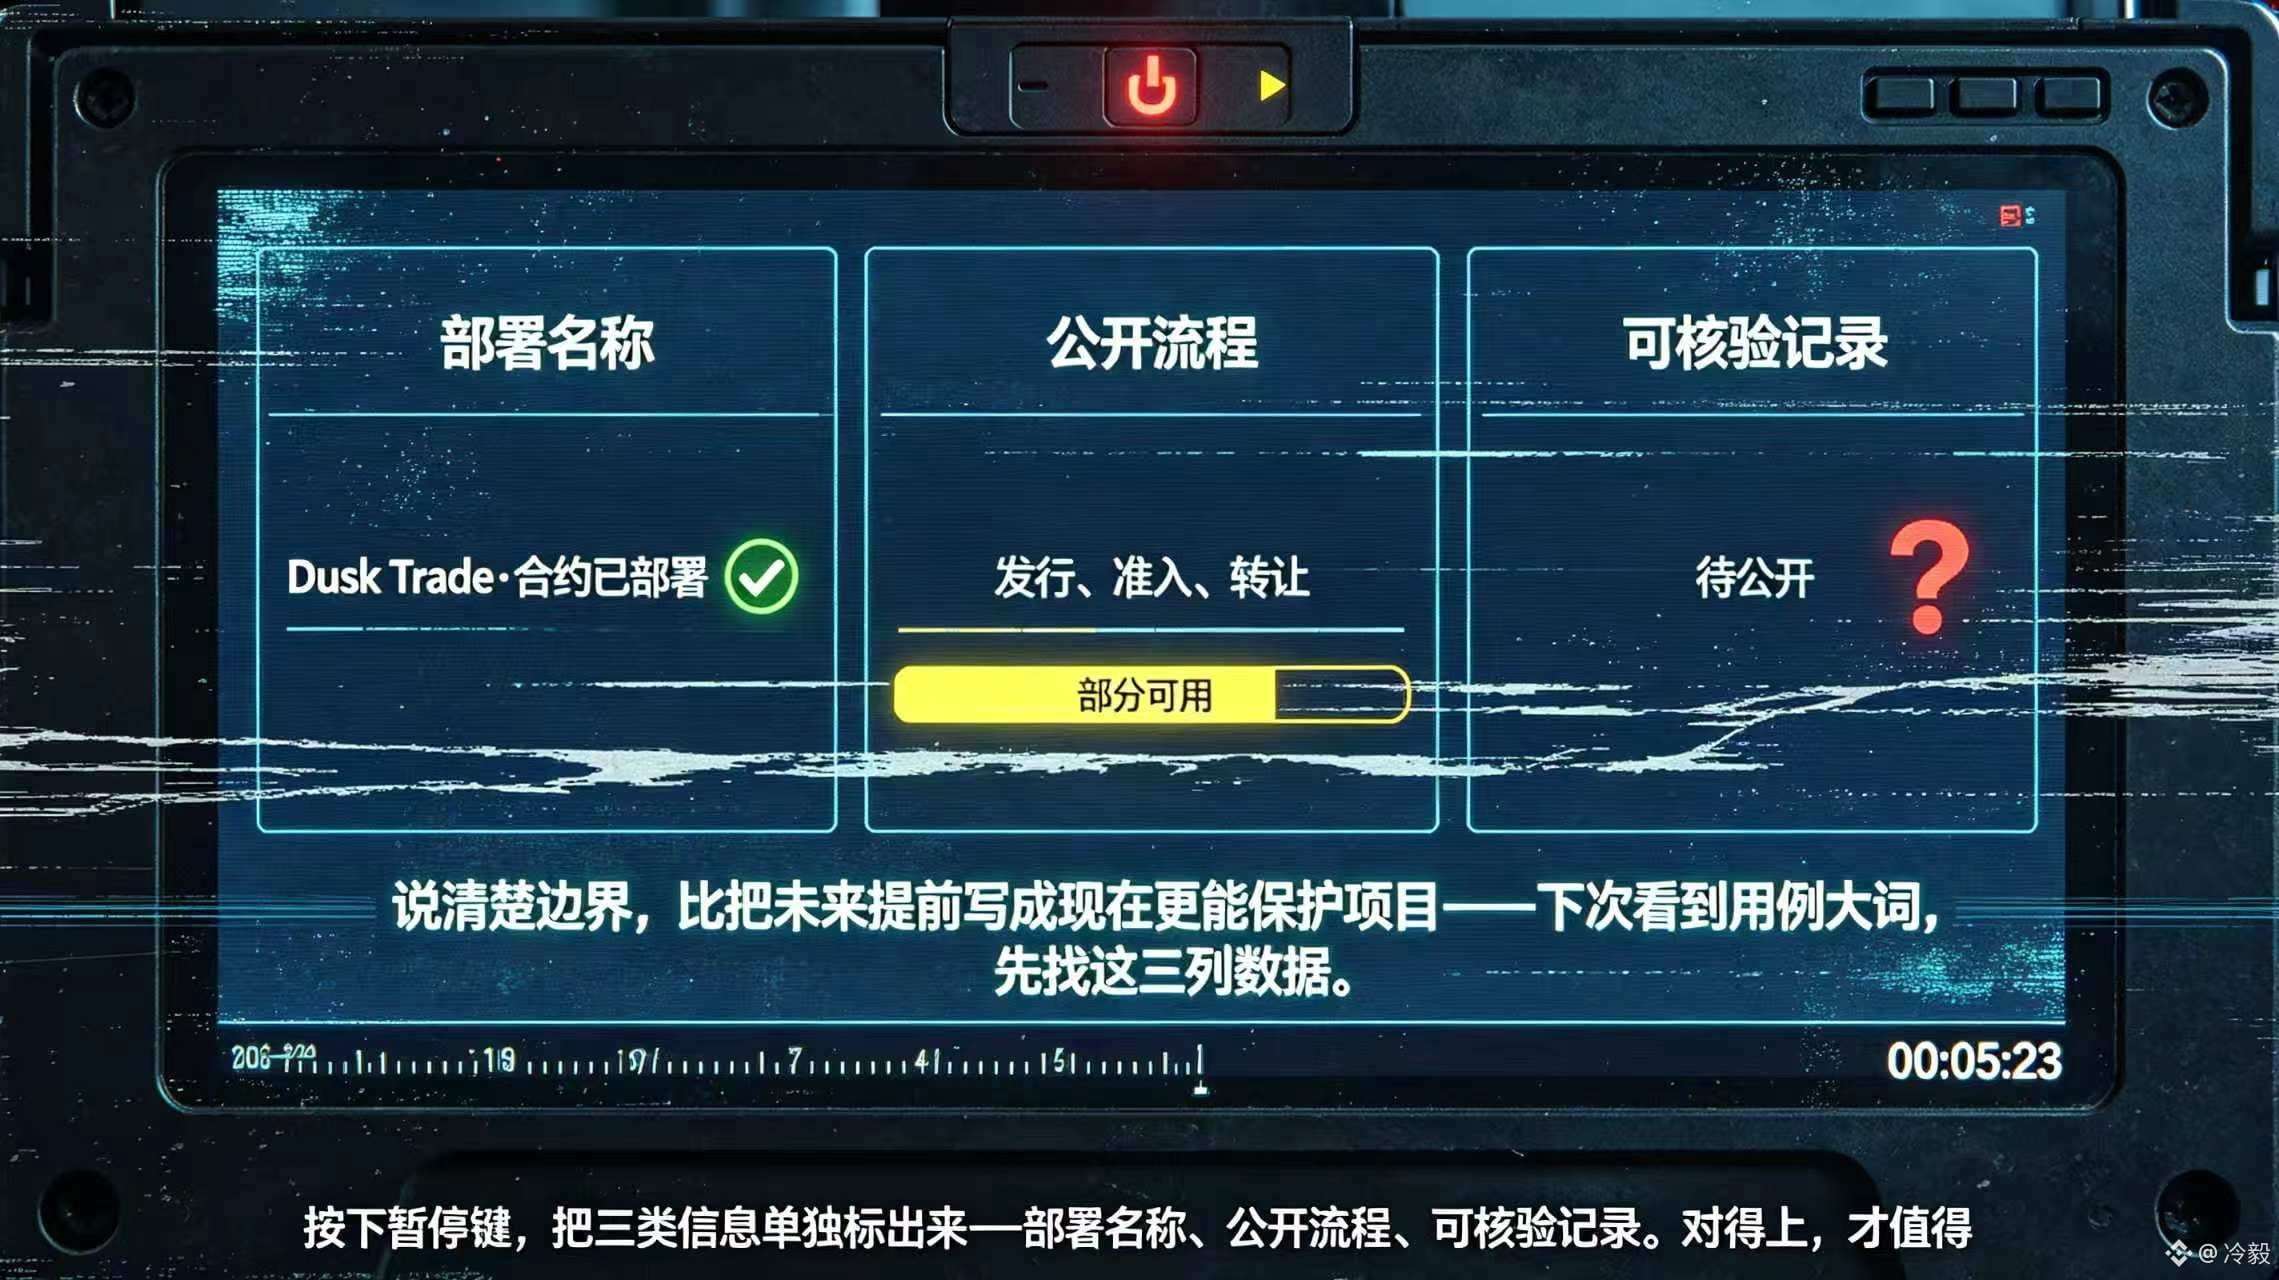
Deshalb bewerte ich die Qualität der Community-Aufklärung zu @Dusk_Foundation nicht danach, wer die Anwendungsfälle am großartigsten formuliert, sondern danach, wer unterscheiden kann zwischen „was das Protokoll bieten kann“, „welche Anwendung bereits umgesetzt ist“ und „welche Adoption noch Belege benötigt“. Wenn ich das nächste Mal große Worte über #dusk sehe, suche ich zuerst nach dem Deployment-Namen, dem öffentlichen Ablauf und überprüfbaren Nachweisen; Grenzen klar zu benennen schützt das Projekt besser, als die Zukunft vorzeitig als Gegenwart zu beschreiben.
{future}(DUSKUSDT)
Im Community-Kontext wird eine Aussage über @Dusk am ehesten überzogen, wenn man nicht sagt: „Es legt Wert auf Privatsphäre“, sondern „es kann gebaut werden“ direkt in „es ist bereits live“ umdeutet. Als ich erneut die offiziellen Seiten „Overview“ und „Market Infrastructure“ gelesen habe, fiel mir auf, dass vor dem Abschnitt mit den Anwendungsfällen ausdrücklich steht: „Some example use cases Dusk was designed for“. Danach wird ergänzt, dass verschiedene Anwendungen auf unterschiedliche Weise umgesetzt werden können und dass Dusk die Bausteine des Protokolls und die Ausführungspfade bereitstellt. Diese Einschränkung zieht eigentlich eine Grenze für die Kommunikation in der Community.
Wenn jemand „tokenisierte Wertpapiere, institutionelles DeFi, private Zahlungen“ als fertige Produkte weiterverbreitet, vermischen normale Nutzer Architektur-Fähigkeiten, Anwendungsbereitstellung und tatsächliche Adoption zu einer einzigen Sache. Ein Emittent könnte noch an den Berechtigungsregeln arbeiten, ein Entwickler vielleicht nur den Smart Contract fertiggestellt haben, während Nutzer es bereits als „verfügbaren Markt“ verstehen $DUSK . Sobald diese Informationslücke in Handelsdiskussionen einfließt, sind falsche Erwartungen nicht mehr nur ein Problem der Formulierung.
Am schwierigsten ist folgendes Szenario: Die Projektvorstellung wird auf einen Satz wie „Dusk unterstützt bestimmte Finanzszenarien“ gekürzt, danach fragt jemand nach dem konkreten Zugang, den handelbaren Assets und der verantwortlichen Partei, und die Community kann die Lücke nur weiter mit Marketing schließen. Mit der Zeit werden echter Produktfortschritt und unüberprüfte Vorstellungen miteinander vermischt.
Deshalb bewerte ich die Qualität der Community-Aufklärung zu @Dusk nicht danach, wer die Anwendungsfälle am großartigsten formuliert, sondern danach, wer unterscheiden kann zwischen „was das Protokoll bieten kann“, „welche Anwendung bereits umgesetzt ist“ und „welche Adoption noch Belege benötigt“. Wenn ich das nächste Mal große Worte über #dusk sehe, suche ich zuerst nach dem Deployment-Namen, dem öffentlichen Ablauf und überprüfbaren Nachweisen; Grenzen klar zu benennen schützt das Projekt besser, als die Zukunft vorzeitig als Gegenwart zu beschreiben.
8
2
124
·
--
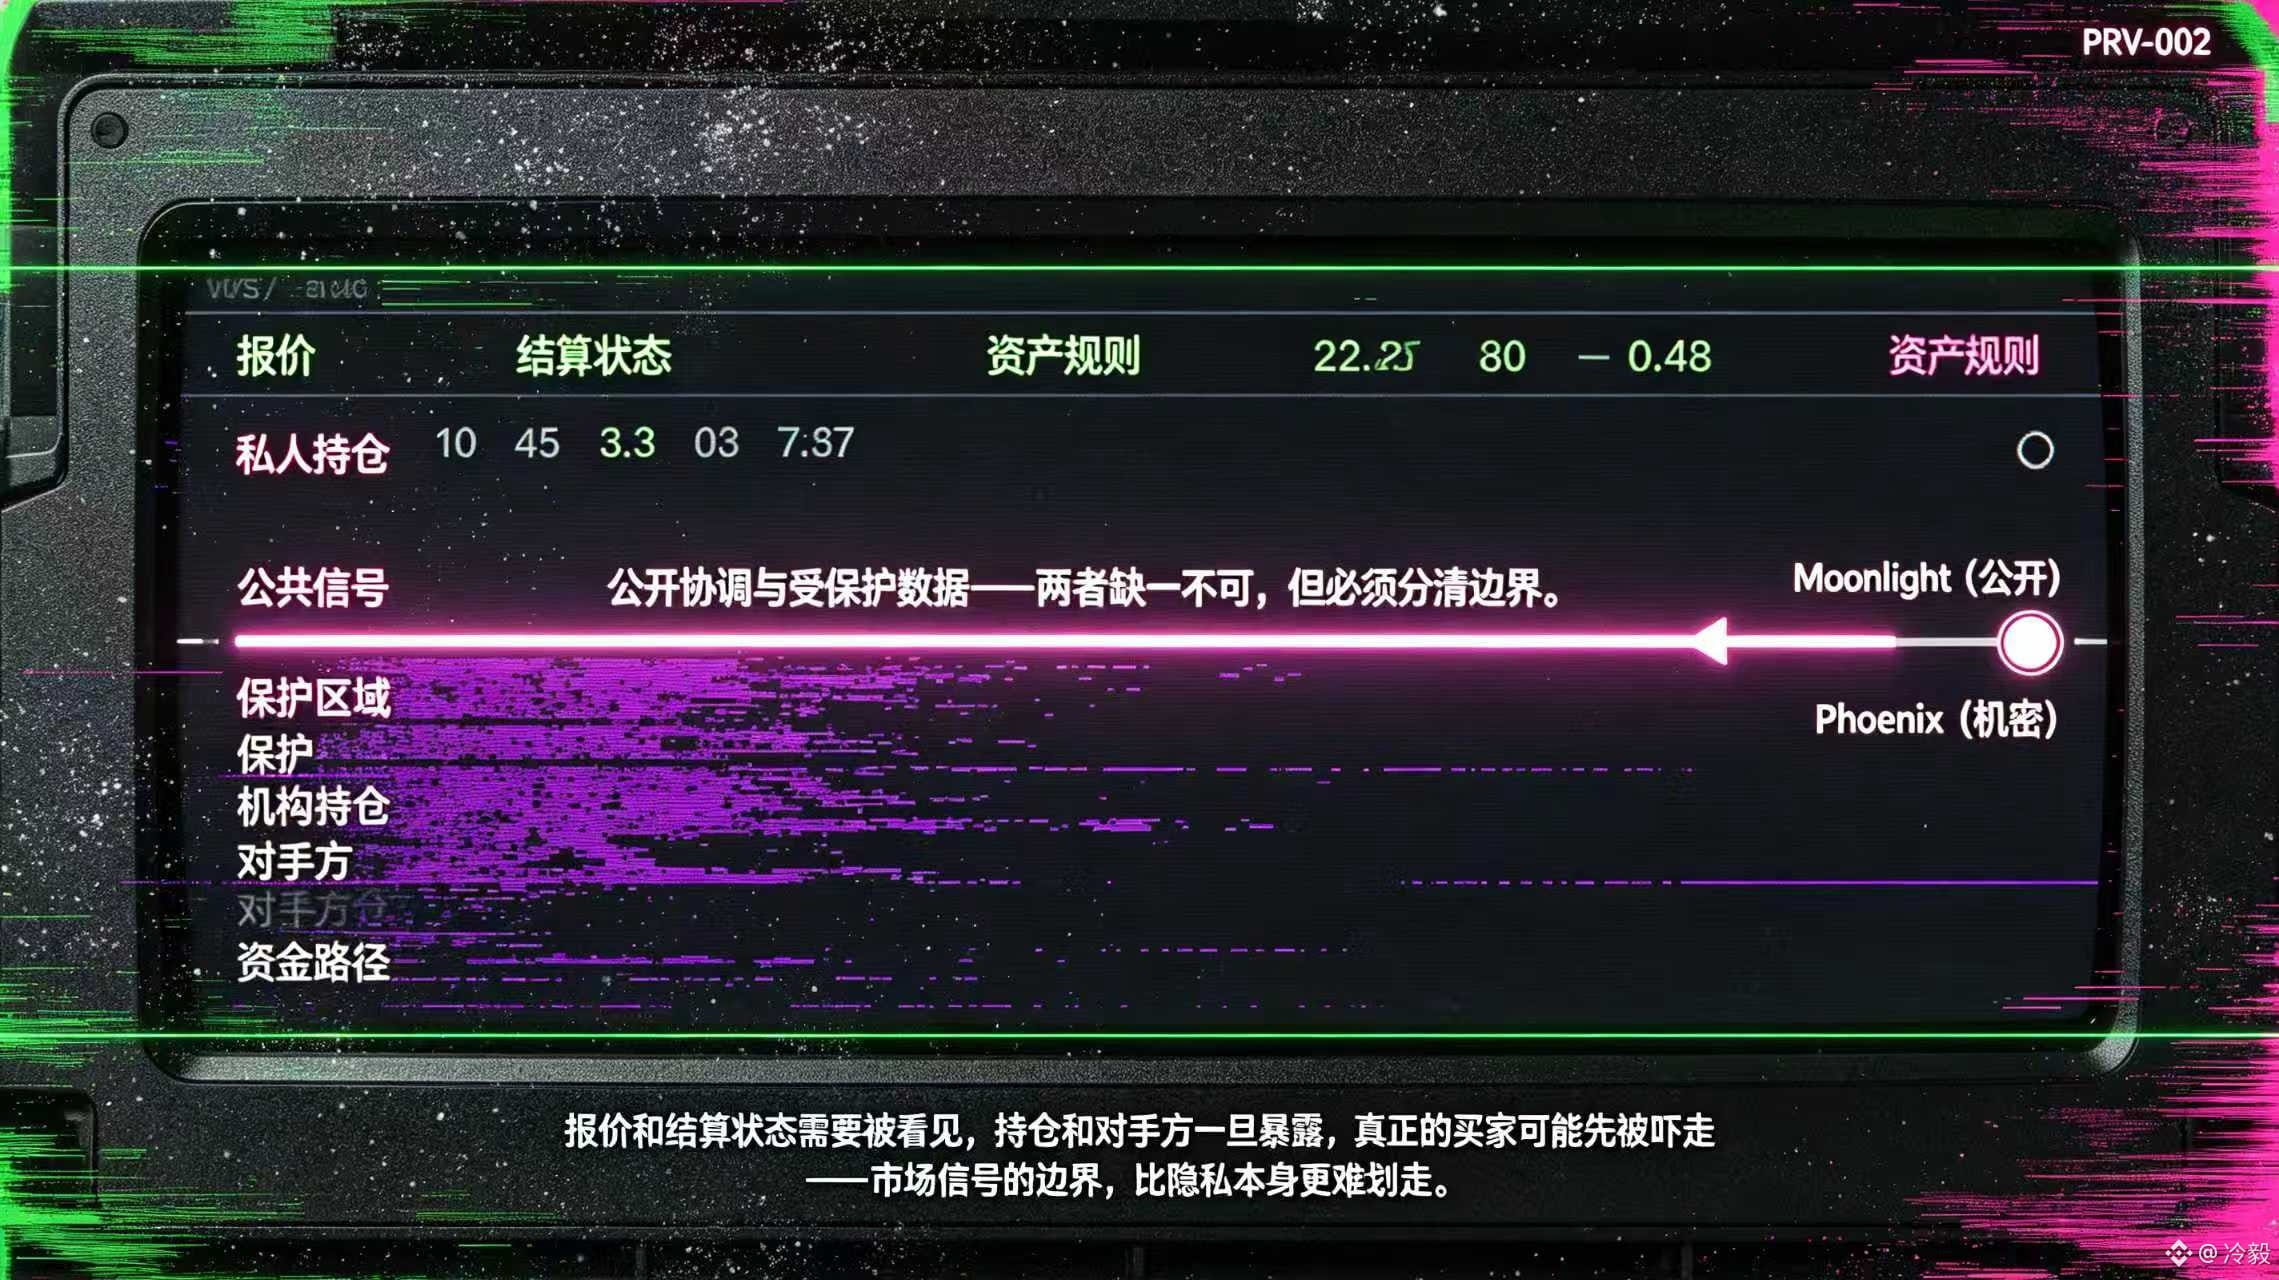
Wenn jede einzelne Position eines Instituts offengelegt wird: Wird der Markt dadurch transparenter – oder vertreibt man zunächst die echten Käufer? Wenn ich über diese Frage nachdenke, geht es mir vor allem um diese Grenze, die Market Maker und Emittenten einhalten müssen: Welche Signale reichen aus, um einen Preis zu bilden, und welche Details, sobald sie offengelegt werden, die Positionen verraten. Als ich mir die „Market Infrastructure“-Erklärung zu @Dusk_Foundation angesehen habe, fiel mir auf, dass sie regulierte Märkte in zwei Arten von Nachfrage aufteilt: öffentliche Koordination und geschützte Daten. Das Dokument formuliert auch die Ziele von Institutional DeFi sehr direkt: öffentliche Marktsignale freigeben und private Positionen schützen. Übertragen auf die Protokollschicht liefert Moonlight öffentliche Konten und öffentliche On-Chain-Daten, während Phoenix mit Zero-Knowledge-Beweisen vertrauliche Überweisungen verarbeitet. Diese Anordnung hat meine Einschätzung verändert: Privatsphäre ist nicht nur eine Nutzerpräferenz, sondern ein Entwurfsmerkmal der Marktstruktur. Quotierungen, Abwicklungsstatus und Asset-Regeln müssen sichtbar sein, aber die Positionen der Institute, die Gegenparteien und die Geldflüsse sollten nicht automatisch durchgesendet werden.
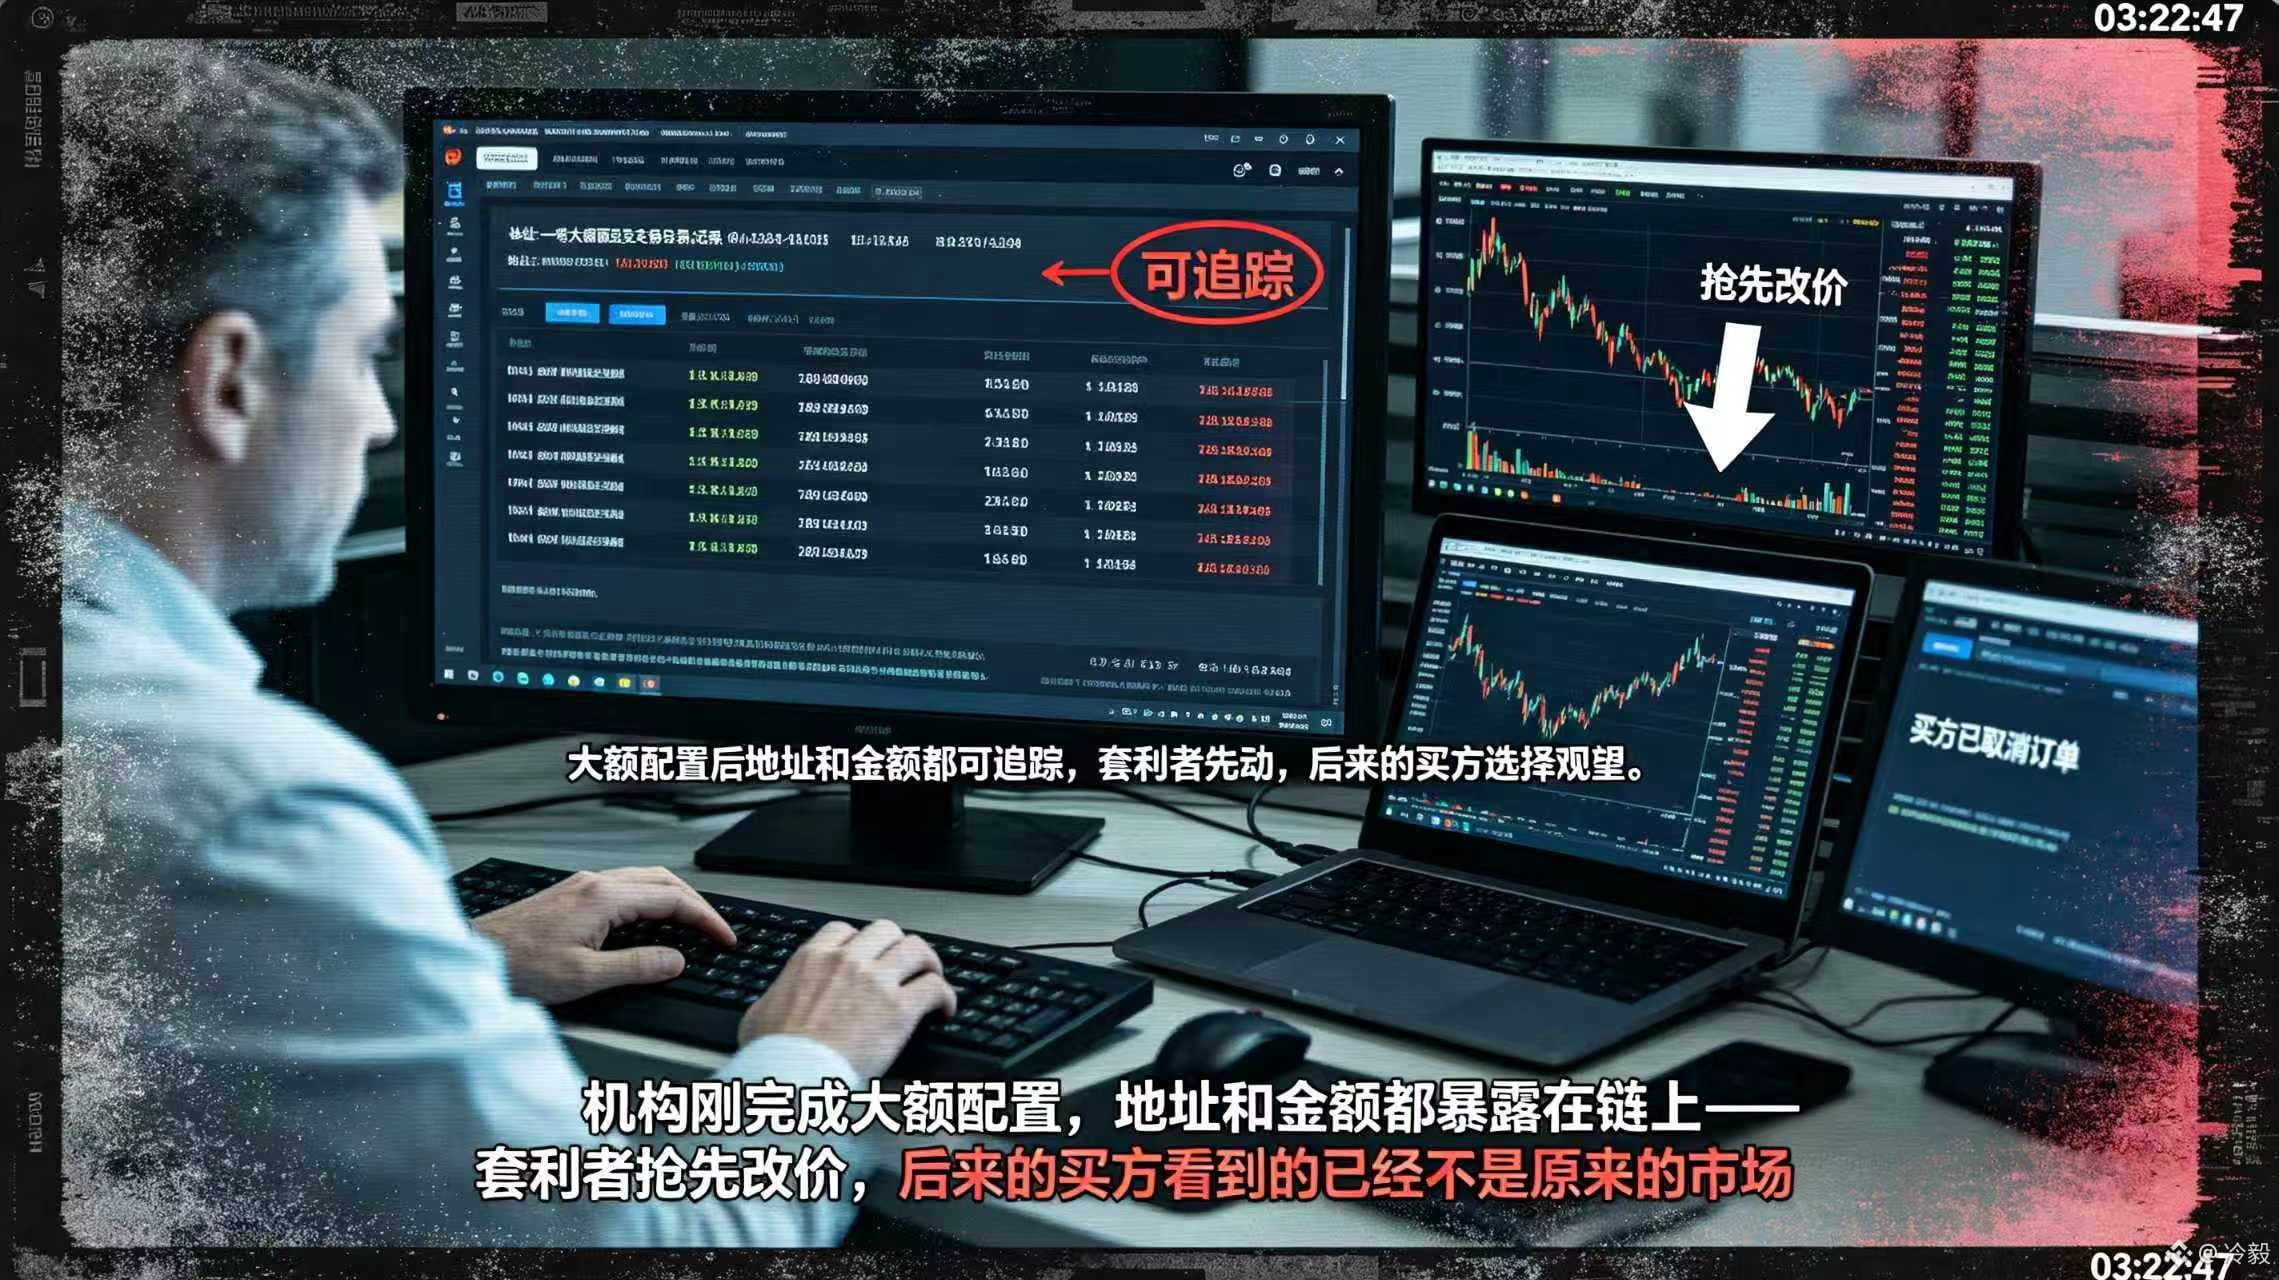
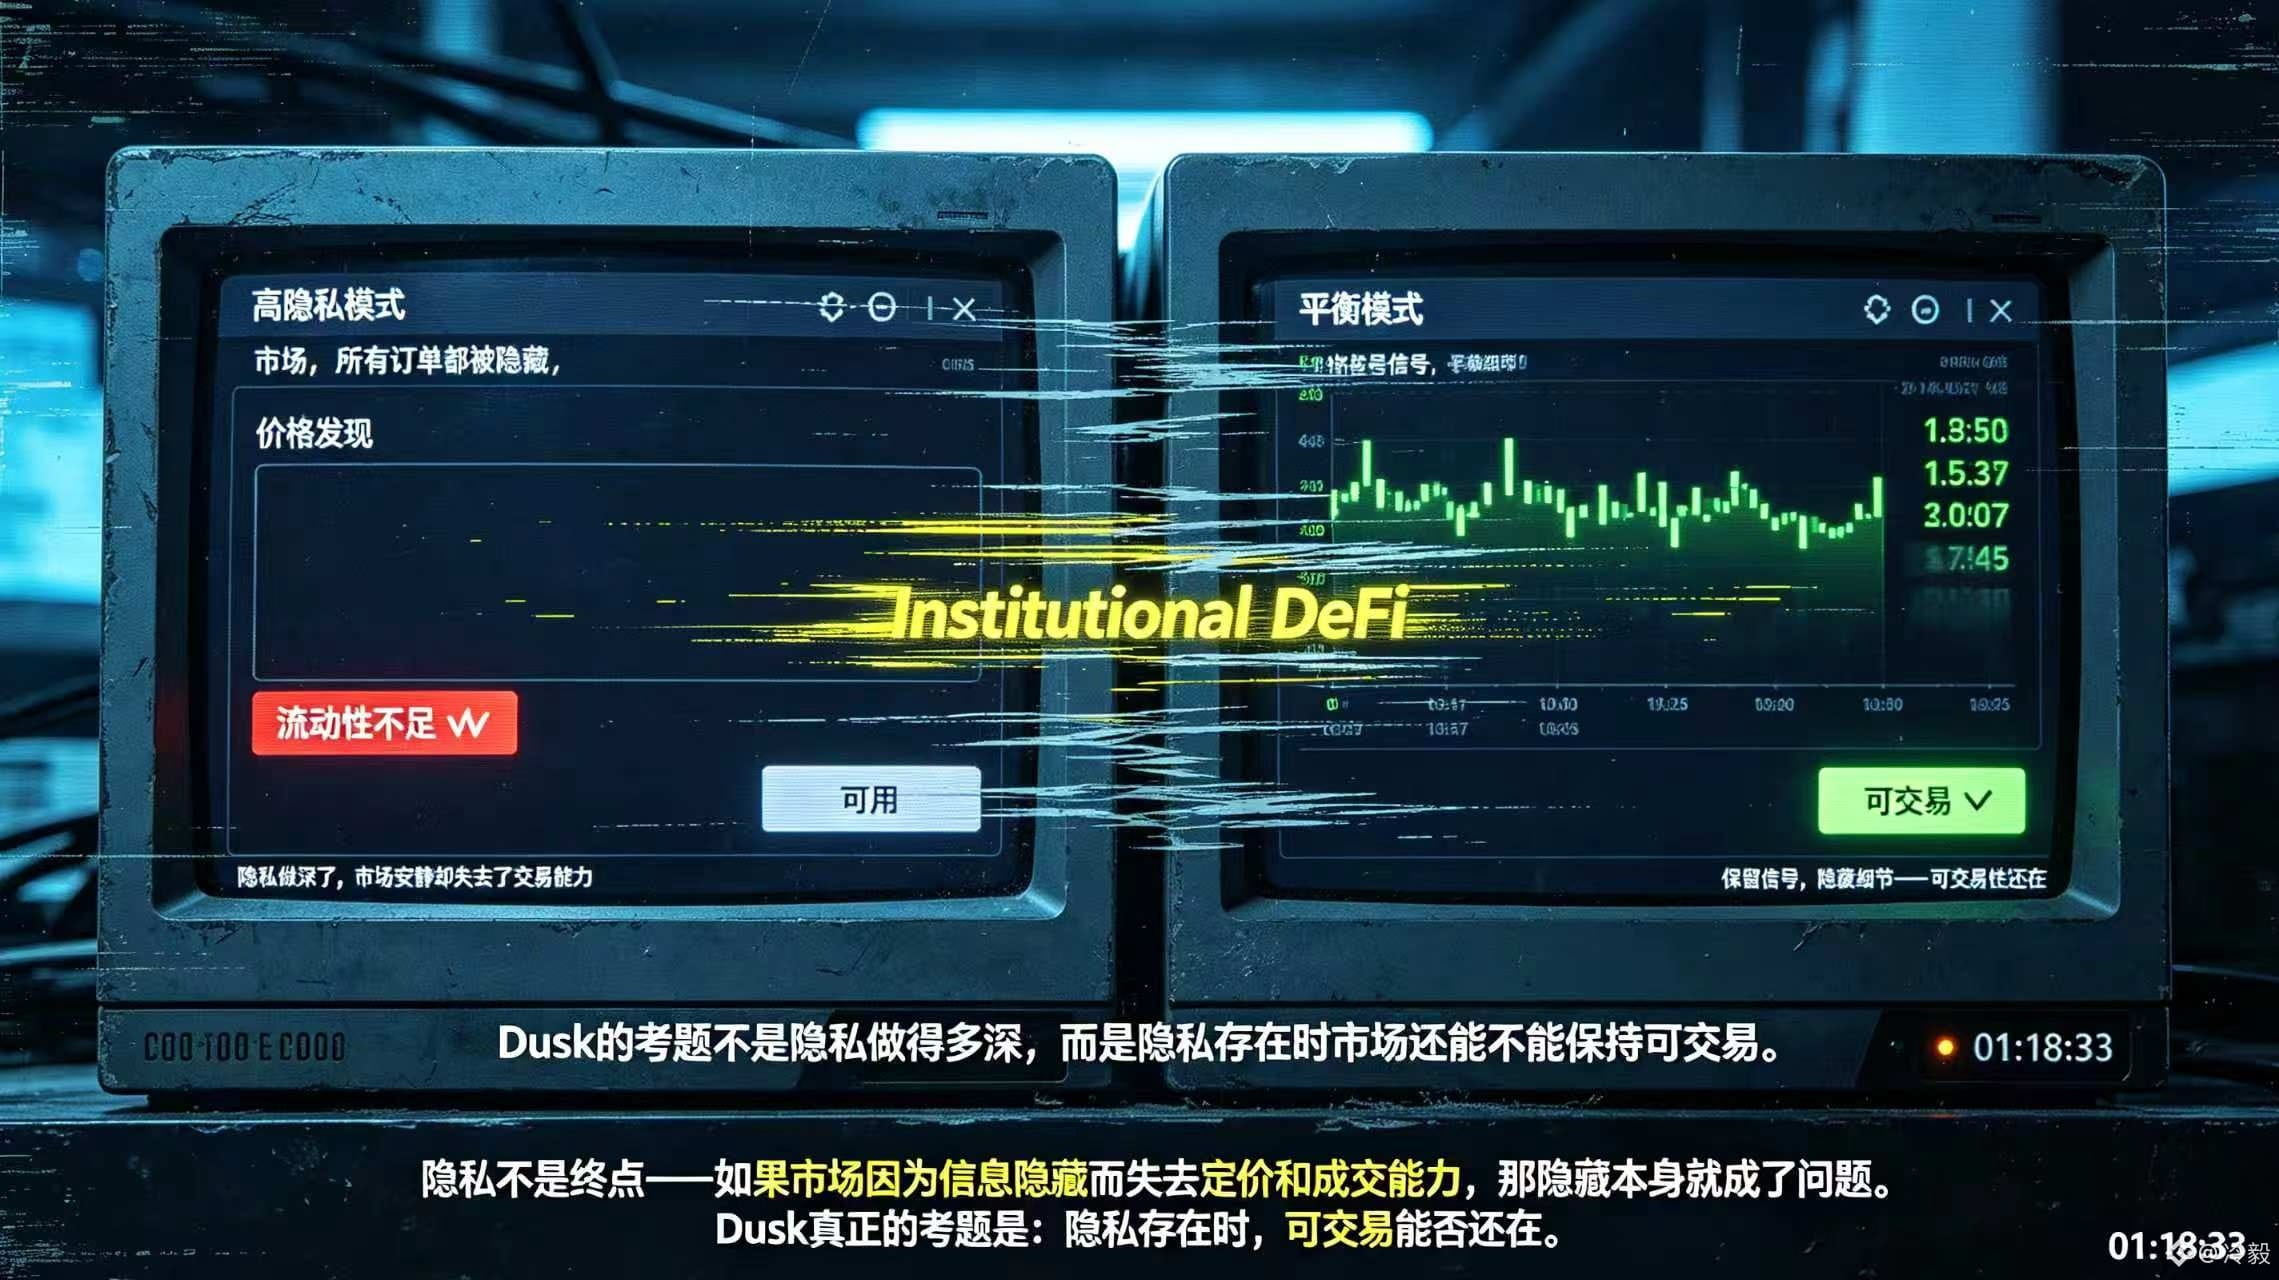
Der Druck entsteht, wenn die Liquidität ausdünnt. Nehmen wir an, ein Institut hat gerade eine große Allokation abgeschlossen und Adresse und Betrag sind nachvollziehbar. Arbitrageure könnten die Preise vorab anpassen, sodass spätere Käufer abwarten. Wenn aber eine Anwendung selbst Preis, Handelbarkeit und Abwicklungsstatus verbirgt, kann ein Market Maker das Risiko nicht einschätzen. Dann wirkt der Markt zwar ruhig, könnte aber dennoch seine Handelsfähigkeit verlieren. Deshalb bewerte ich @Dusk_Foundation nicht nur danach, ob es eine einzelne Überweisung verbergen kann – das ist nicht gleichbedeutend damit, dass das Liquiditätsproblem gelöst ist. Ich schaue vielmehr, ob $DUSK als Finanzanwendung genug Marktsignale öffentlich machen kann, damit die Preisfindung weiter stattfindet, ohne dass die Positionen der Institute zu einem Echtzeit-Broadcast werden. Dusk’ Prüfungsaufgabe lautet also nicht: „Wie tief ist die Privatsphäre?“, sondern: „Bleibt ein marktfähiger Handel möglich, wenn Privatsphäre vorhanden ist?“ #dusk
{spot}(DUSKUSDT)
Wenn jede einzelne Position eines Instituts offengelegt wird: Wird der Markt dadurch transparenter – oder vertreibt man zunächst die echten Käufer? Wenn ich über diese Frage nachdenke, geht es mir vor allem um diese Grenze, die Market Maker und Emittenten einhalten müssen: Welche Signale reichen aus, um einen Preis zu bilden, und welche Details, sobald sie offengelegt werden, die Positionen verraten. Als ich mir die „Market Infrastructure“-Erklärung zu @Dusk angesehen habe, fiel mir auf, dass sie regulierte Märkte in zwei Arten von Nachfrage aufteilt: öffentliche Koordination und geschützte Daten. Das Dokument formuliert auch die Ziele von Institutional DeFi sehr direkt: öffentliche Marktsignale freigeben und private Positionen schützen. Übertragen auf die Protokollschicht liefert Moonlight öffentliche Konten und öffentliche On-Chain-Daten, während Phoenix mit Zero-Knowledge-Beweisen vertrauliche Überweisungen verarbeitet. Diese Anordnung hat meine Einschätzung verändert: Privatsphäre ist nicht nur eine Nutzerpräferenz, sondern ein Entwurfsmerkmal der Marktstruktur. Quotierungen, Abwicklungsstatus und Asset-Regeln müssen sichtbar sein, aber die Positionen der Institute, die Gegenparteien und die Geldflüsse sollten nicht automatisch durchgesendet werden.
Der Druck entsteht, wenn die Liquidität ausdünnt. Nehmen wir an, ein Institut hat gerade eine große Allokation abgeschlossen und Adresse und Betrag sind nachvollziehbar. Arbitrageure könnten die Preise vorab anpassen, sodass spätere Käufer abwarten. Wenn aber eine Anwendung selbst Preis, Handelbarkeit und Abwicklungsstatus verbirgt, kann ein Market Maker das Risiko nicht einschätzen. Dann wirkt der Markt zwar ruhig, könnte aber dennoch seine Handelsfähigkeit verlieren. Deshalb bewerte ich @Dusk nicht nur danach, ob es eine einzelne Überweisung verbergen kann – das ist nicht gleichbedeutend damit, dass das Liquiditätsproblem gelöst ist. Ich schaue vielmehr, ob $DUSK als Finanzanwendung genug Marktsignale öffentlich machen kann, damit die Preisfindung weiter stattfindet, ohne dass die Positionen der Institute zu einem Echtzeit-Broadcast werden. Dusk’ Prüfungsaufgabe lautet also nicht: „Wie tief ist die Privatsphäre?“, sondern: „Bleibt ein marktfähiger Handel möglich, wenn Privatsphäre vorhanden ist?“ #dusk
Der Druck entsteht, wenn die Liquidität ausdünnt. Nehmen wir an, ein Institut hat gerade eine große Allokation abgeschlossen und Adresse und Betrag sind nachvollziehbar. Arbitrageure könnten die Preise vorab anpassen, sodass spätere Käufer abwarten. Wenn aber eine Anwendung selbst Preis, Handelbarkeit und Abwicklungsstatus verbirgt, kann ein Market Maker das Risiko nicht einschätzen. Dann wirkt der Markt zwar ruhig, könnte aber dennoch seine Handelsfähigkeit verlieren. Deshalb bewerte ich @Dusk nicht nur danach, ob es eine einzelne Überweisung verbergen kann – das ist nicht gleichbedeutend damit, dass das Liquiditätsproblem gelöst ist. Ich schaue vielmehr, ob $DUSK als Finanzanwendung genug Marktsignale öffentlich machen kann, damit die Preisfindung weiter stattfindet, ohne dass die Positionen der Institute zu einem Echtzeit-Broadcast werden. Dusk’ Prüfungsaufgabe lautet also nicht: „Wie tief ist die Privatsphäre?“, sondern: „Bleibt ein marktfähiger Handel möglich, wenn Privatsphäre vorhanden ist?“ #dusk
7
83
·
--
Verifiziert
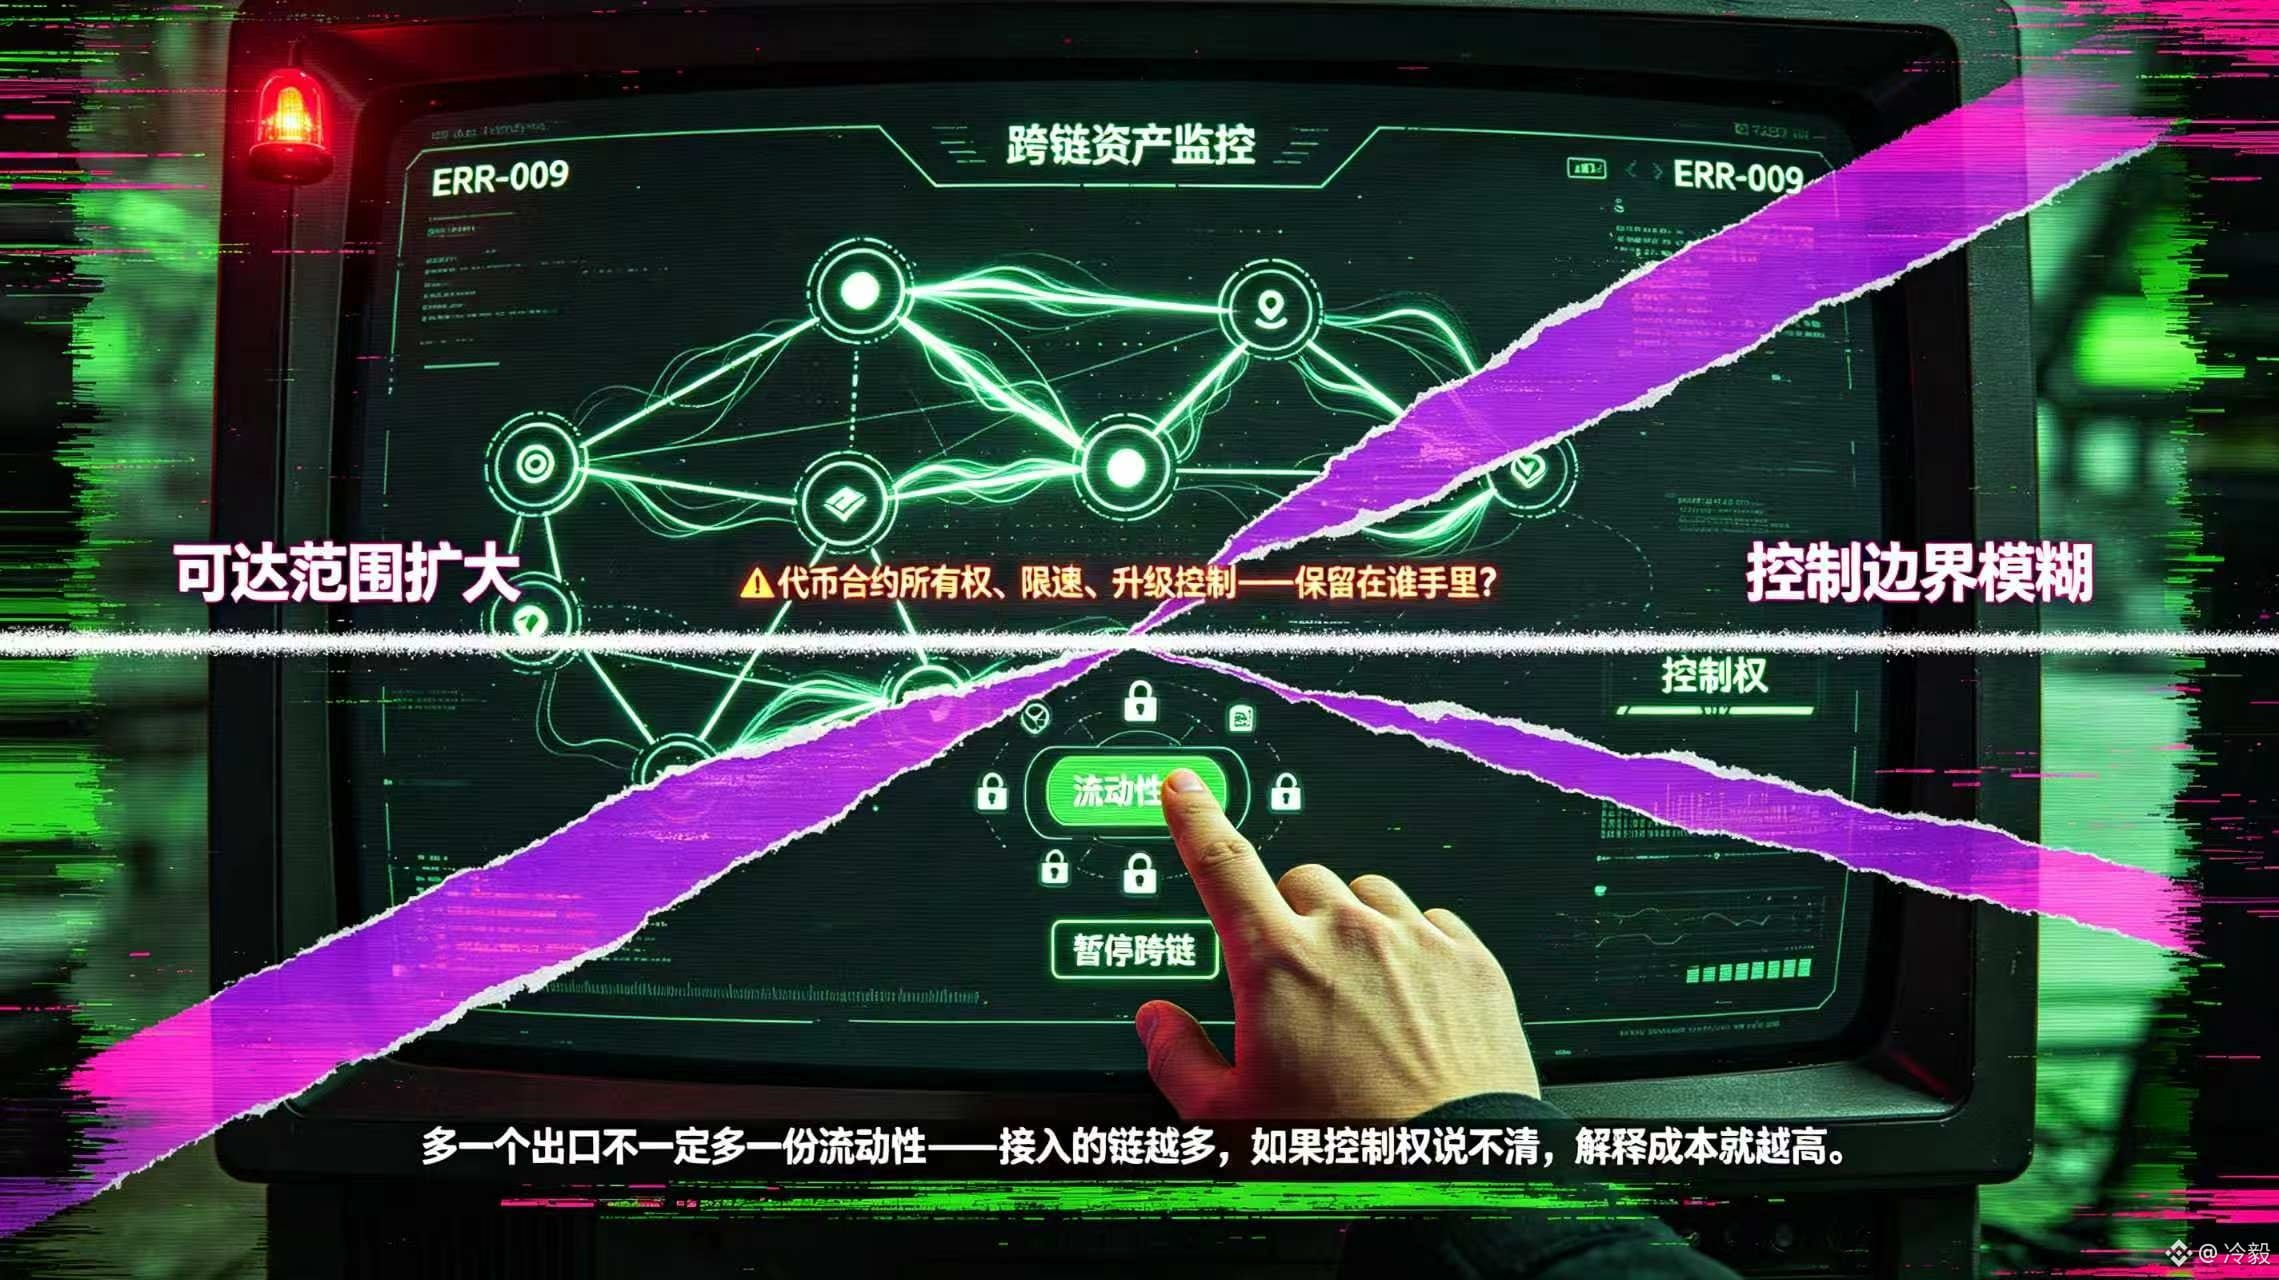
„Cross-Chain“ wird am einfachsten so geschrieben: „Ein zusätzlicher Ausgang bedeutet mehr Liquidität“, aber als ich mir die Zusammenarbeit von @Dusk_Foundation mit NPEX und Chainlink erneut ansah, blieb ich am Kontrollrahmen von CCIP hängen. Beide Seiten positionieren es als Interoperabilitätsschicht für Cross-Chain-Transfers von regulierten Vermögenswerten, während sie gleichzeitig die vollständige Kontrolle über die Token-Contract-Ownership, die Rate-Limits und die Upgrade-Kontrolle beibehalten. Dieser Detailpunkt hat meine Einschätzung verändert: Institutionen wollen nicht, dass Wertpapiere auf mehr Netzwerke „kopiert“ werden, sondern dass man beim Erweitern der Reichweite weiterhin weiß, wer die Regeln ändern kann, wer Liquidität pausieren kann und wer für den Status der Assets verantwortlich ist. Bei gewöhnlichen Tokens kann ein Cross-Chain-Fehlschlag vielleicht nur eine Verzögerung bei einer einzelnen Überweisung sein; bei regulierten Wertpapieren gilt jedoch: Sobald die Kontrolle und die Compliance-Grenzen nicht mehr eindeutig sind, steigt die Interpretations- und Erklärungsaufwand mit jeder zusätzlich angebundenen Kette.
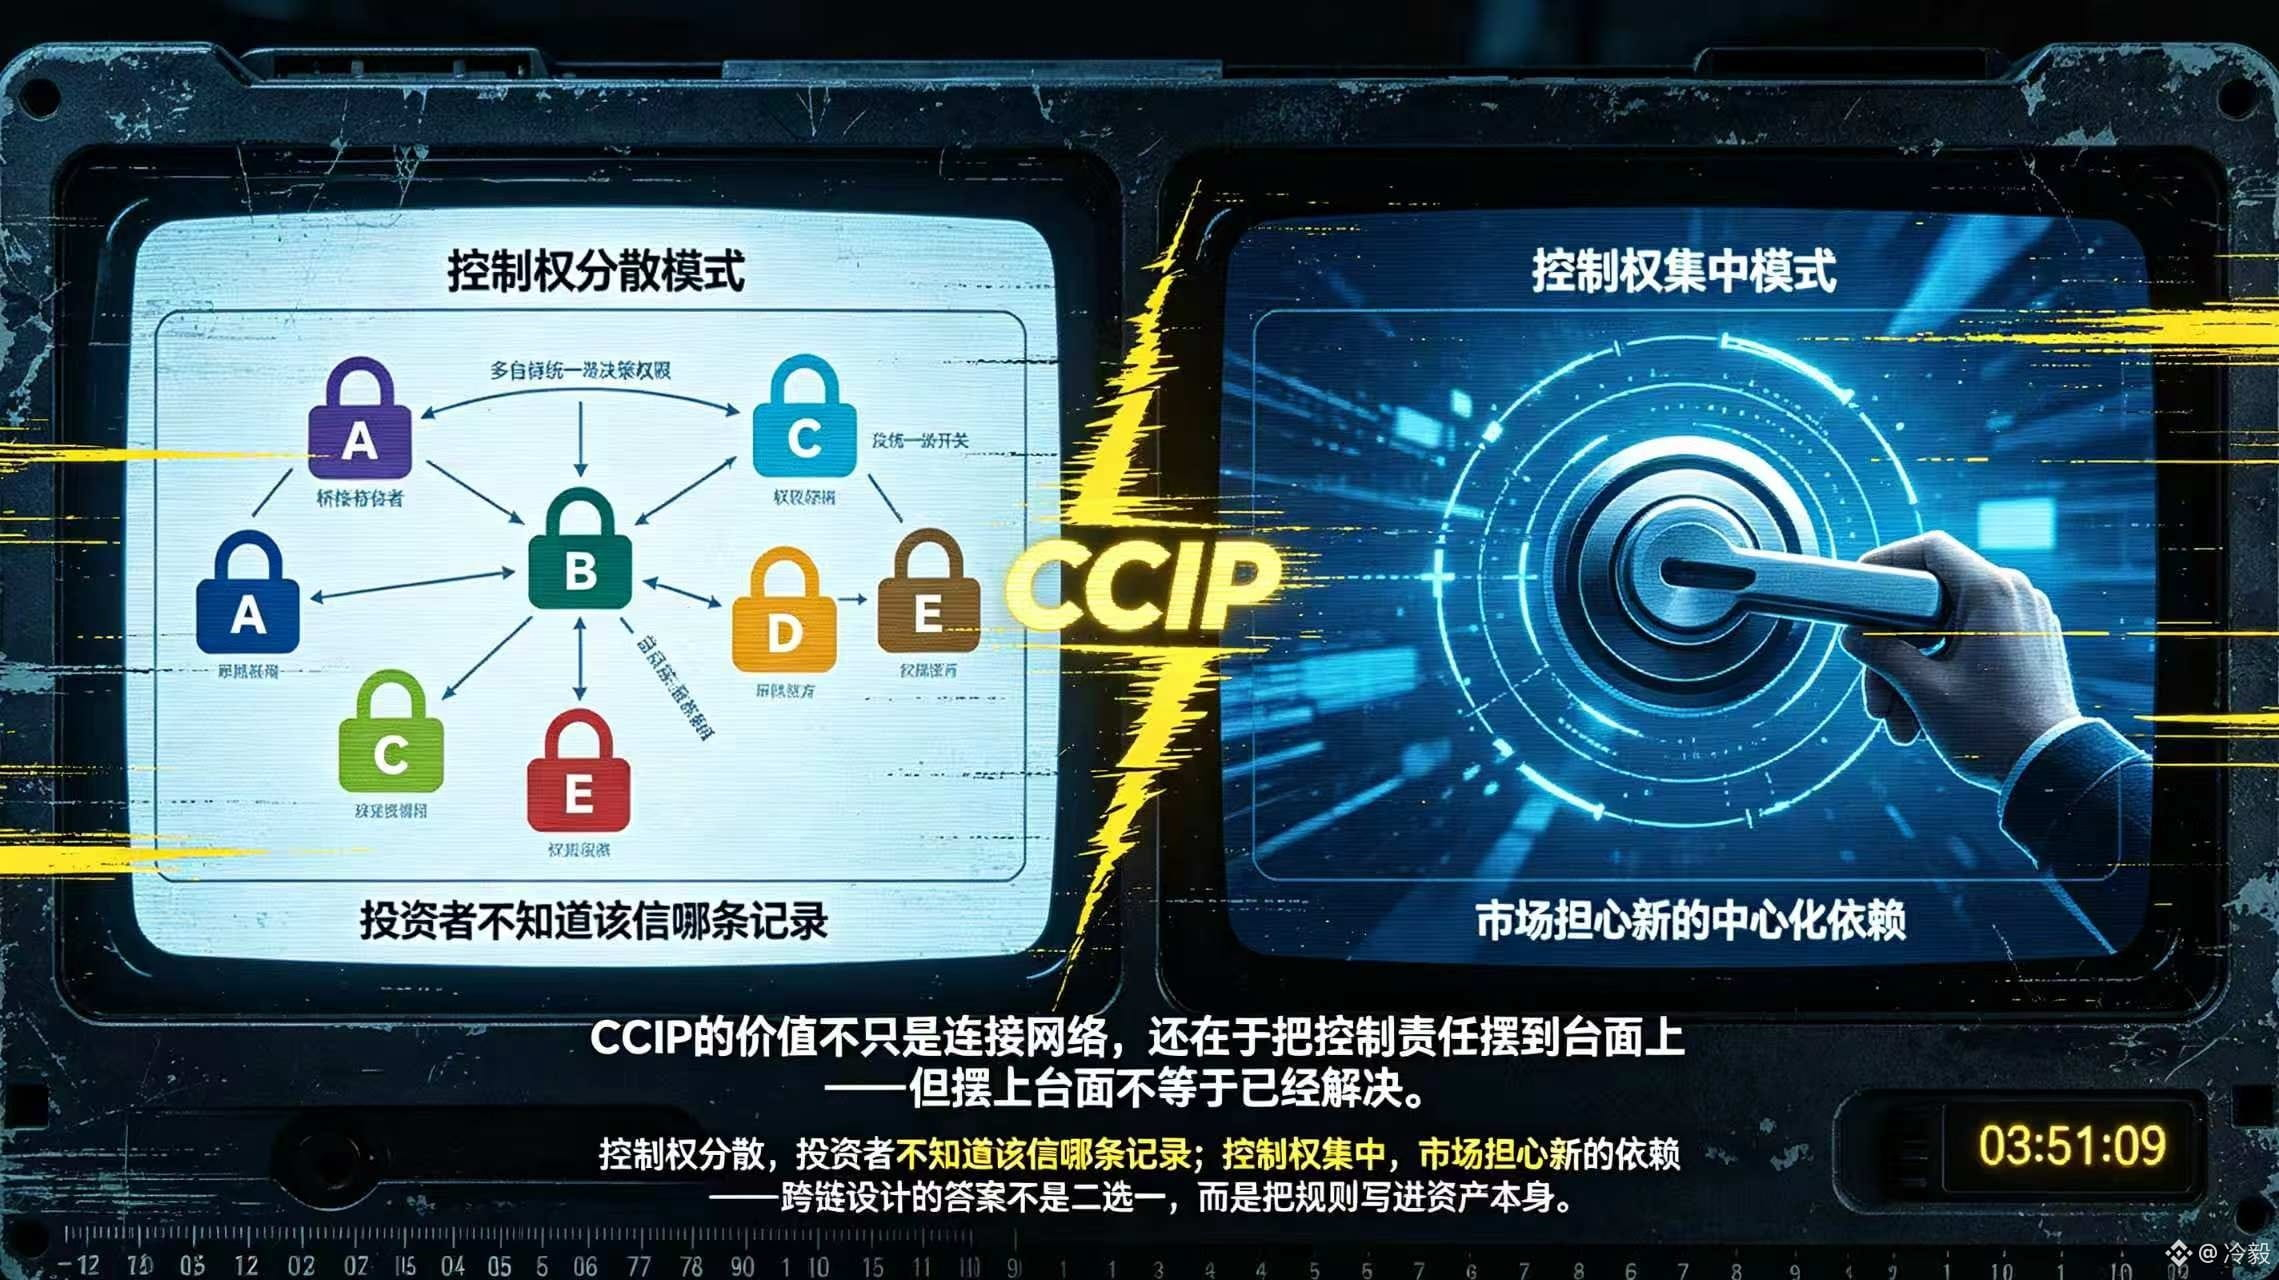
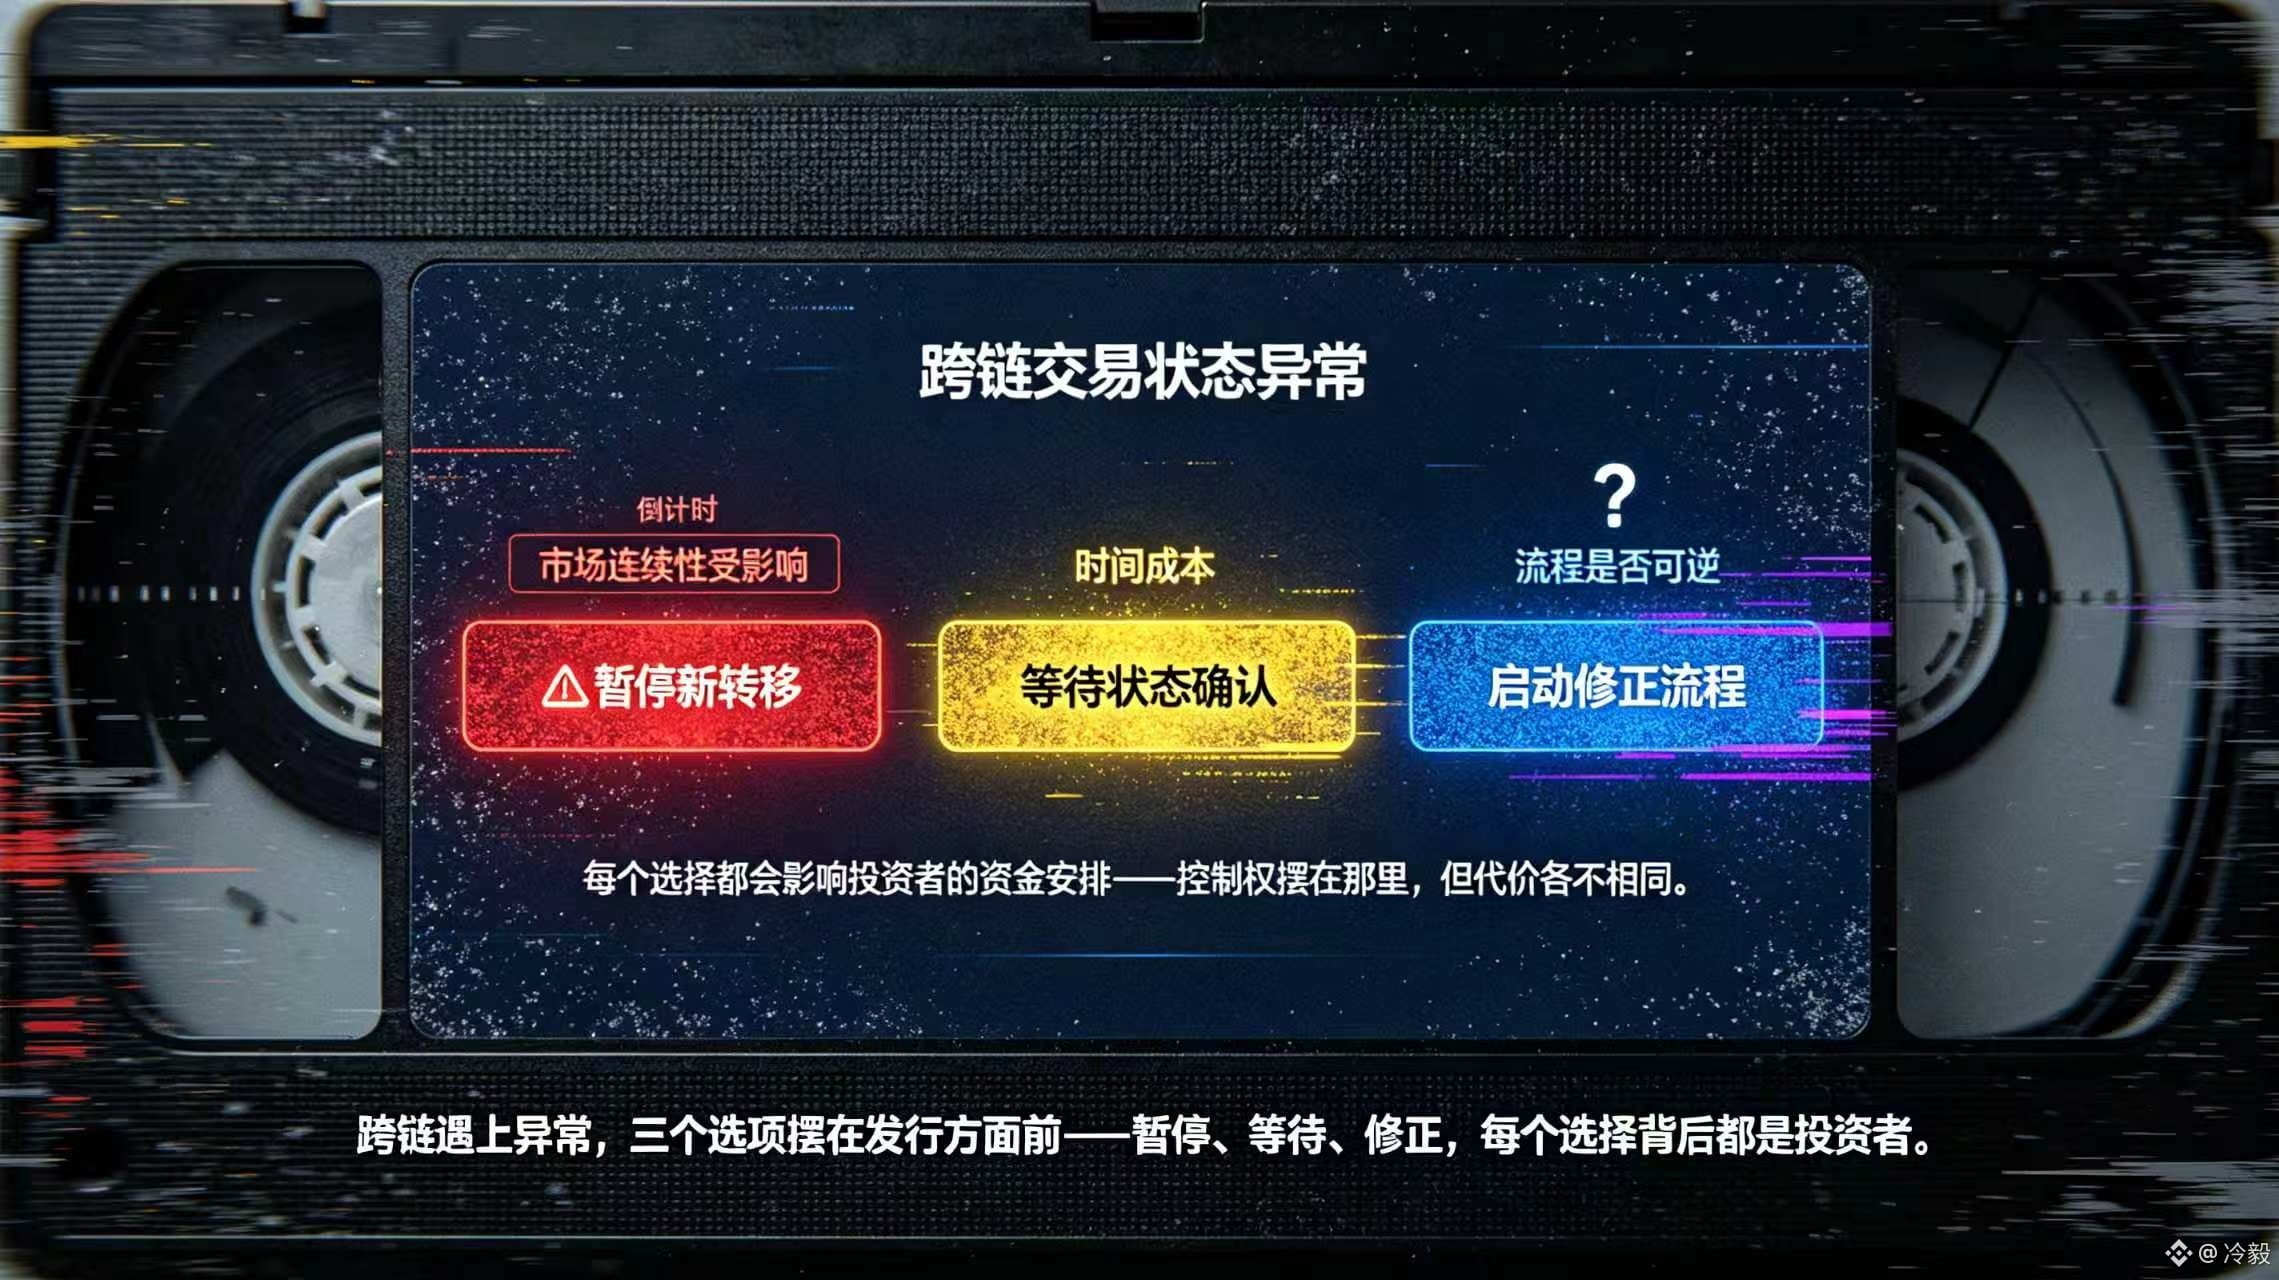
Die wirklich schwierigen Szenarien sind, wenn ein Asset bereits auf DuskEVM emittiert wurde und Investoren es in einem anderen Netzwerk nutzen wollen, der Cross-Chain-Prozess aber auf Anomalien stößt oder Rate-Limits auslöst. Dann muss der Emittent entscheiden, ob er neue Transfers pausiert, auf die Bestätigung des Zustands wartet oder einen Korrektur-Workflow startet – jede dieser Entscheidungen beeinflusst die Finanzplanung der Investoren und die Markt-Kontinuität. Wenn die Kontrolle über mehrere Brücken-Teilnehmer verteilt ist, wissen Investoren nicht, welcher Eintrag dem Vertrauen am ehesten verdient. Wenn der Emittent jedoch alle Schalter besitzt, muss der Markt einer neuen Form zentralisierter Abhängigkeit begegnen. Der Wert von CCIP besteht daher nicht nur darin, Netzwerke zu verbinden, sondern auch darin, die Verantwortung für die Kontrolle offen auf den Tisch zu legen.
Die offiziellen Angaben können belegen, dass @Dusk_Foundation und NPEX diese Standards anwenden, aber sie können nicht beweisen, dass jede einzelne Art von Wertpapier bereits reibungsloses Cross-Chain umgesetzt hat. Für $DUSK ist das, worauf es danach wirklich ankommt, ob Rate-Limits, Pausen und Upgrade-Berechtigungen in die Regeln jedes einzelnen Assets öffentlich und transparent einprogrammiert werden. @Dusk möchte die Finanzmärkte auf mehr Netzwerke bringen. Dafür muss der Markt zuerst wissen, wer weiterhin verantwortlich ist, nachdem man „rübergeht“. #dusk
{spot}(DUSKUSDT)
„Cross-Chain“ wird am einfachsten so geschrieben: „Ein zusätzlicher Ausgang bedeutet mehr Liquidität“, aber als ich mir die Zusammenarbeit von @Dusk mit NPEX und Chainlink erneut ansah, blieb ich am Kontrollrahmen von CCIP hängen. Beide Seiten positionieren es als Interoperabilitätsschicht für Cross-Chain-Transfers von regulierten Vermögenswerten, während sie gleichzeitig die vollständige Kontrolle über die Token-Contract-Ownership, die Rate-Limits und die Upgrade-Kontrolle beibehalten. Dieser Detailpunkt hat meine Einschätzung verändert: Institutionen wollen nicht, dass Wertpapiere auf mehr Netzwerke „kopiert“ werden, sondern dass man beim Erweitern der Reichweite weiterhin weiß, wer die Regeln ändern kann, wer Liquidität pausieren kann und wer für den Status der Assets verantwortlich ist. Bei gewöhnlichen Tokens kann ein Cross-Chain-Fehlschlag vielleicht nur eine Verzögerung bei einer einzelnen Überweisung sein; bei regulierten Wertpapieren gilt jedoch: Sobald die Kontrolle und die Compliance-Grenzen nicht mehr eindeutig sind, steigt die Interpretations- und Erklärungsaufwand mit jeder zusätzlich angebundenen Kette.
Die wirklich schwierigen Szenarien sind, wenn ein Asset bereits auf DuskEVM emittiert wurde und Investoren es in einem anderen Netzwerk nutzen wollen, der Cross-Chain-Prozess aber auf Anomalien stößt oder Rate-Limits auslöst. Dann muss der Emittent entscheiden, ob er neue Transfers pausiert, auf die Bestätigung des Zustands wartet oder einen Korrektur-Workflow startet – jede dieser Entscheidungen beeinflusst die Finanzplanung der Investoren und die Markt-Kontinuität. Wenn die Kontrolle über mehrere Brücken-Teilnehmer verteilt ist, wissen Investoren nicht, welcher Eintrag dem Vertrauen am ehesten verdient. Wenn der Emittent jedoch alle Schalter besitzt, muss der Markt einer neuen Form zentralisierter Abhängigkeit begegnen. Der Wert von CCIP besteht daher nicht nur darin, Netzwerke zu verbinden, sondern auch darin, die Verantwortung für die Kontrolle offen auf den Tisch zu legen.
Die offiziellen Angaben können belegen, dass @Dusk und NPEX diese Standards anwenden, aber sie können nicht beweisen, dass jede einzelne Art von Wertpapier bereits reibungsloses Cross-Chain umgesetzt hat. Für $DUSK ist das, worauf es danach wirklich ankommt, ob Rate-Limits, Pausen und Upgrade-Berechtigungen in die Regeln jedes einzelnen Assets öffentlich und transparent einprogrammiert werden. @Dusk möchte die Finanzmärkte auf mehr Netzwerke bringen. Dafür muss der Markt zuerst wissen, wer weiterhin verantwortlich ist, nachdem man „rübergeht“. #dusk
8
211
·
--
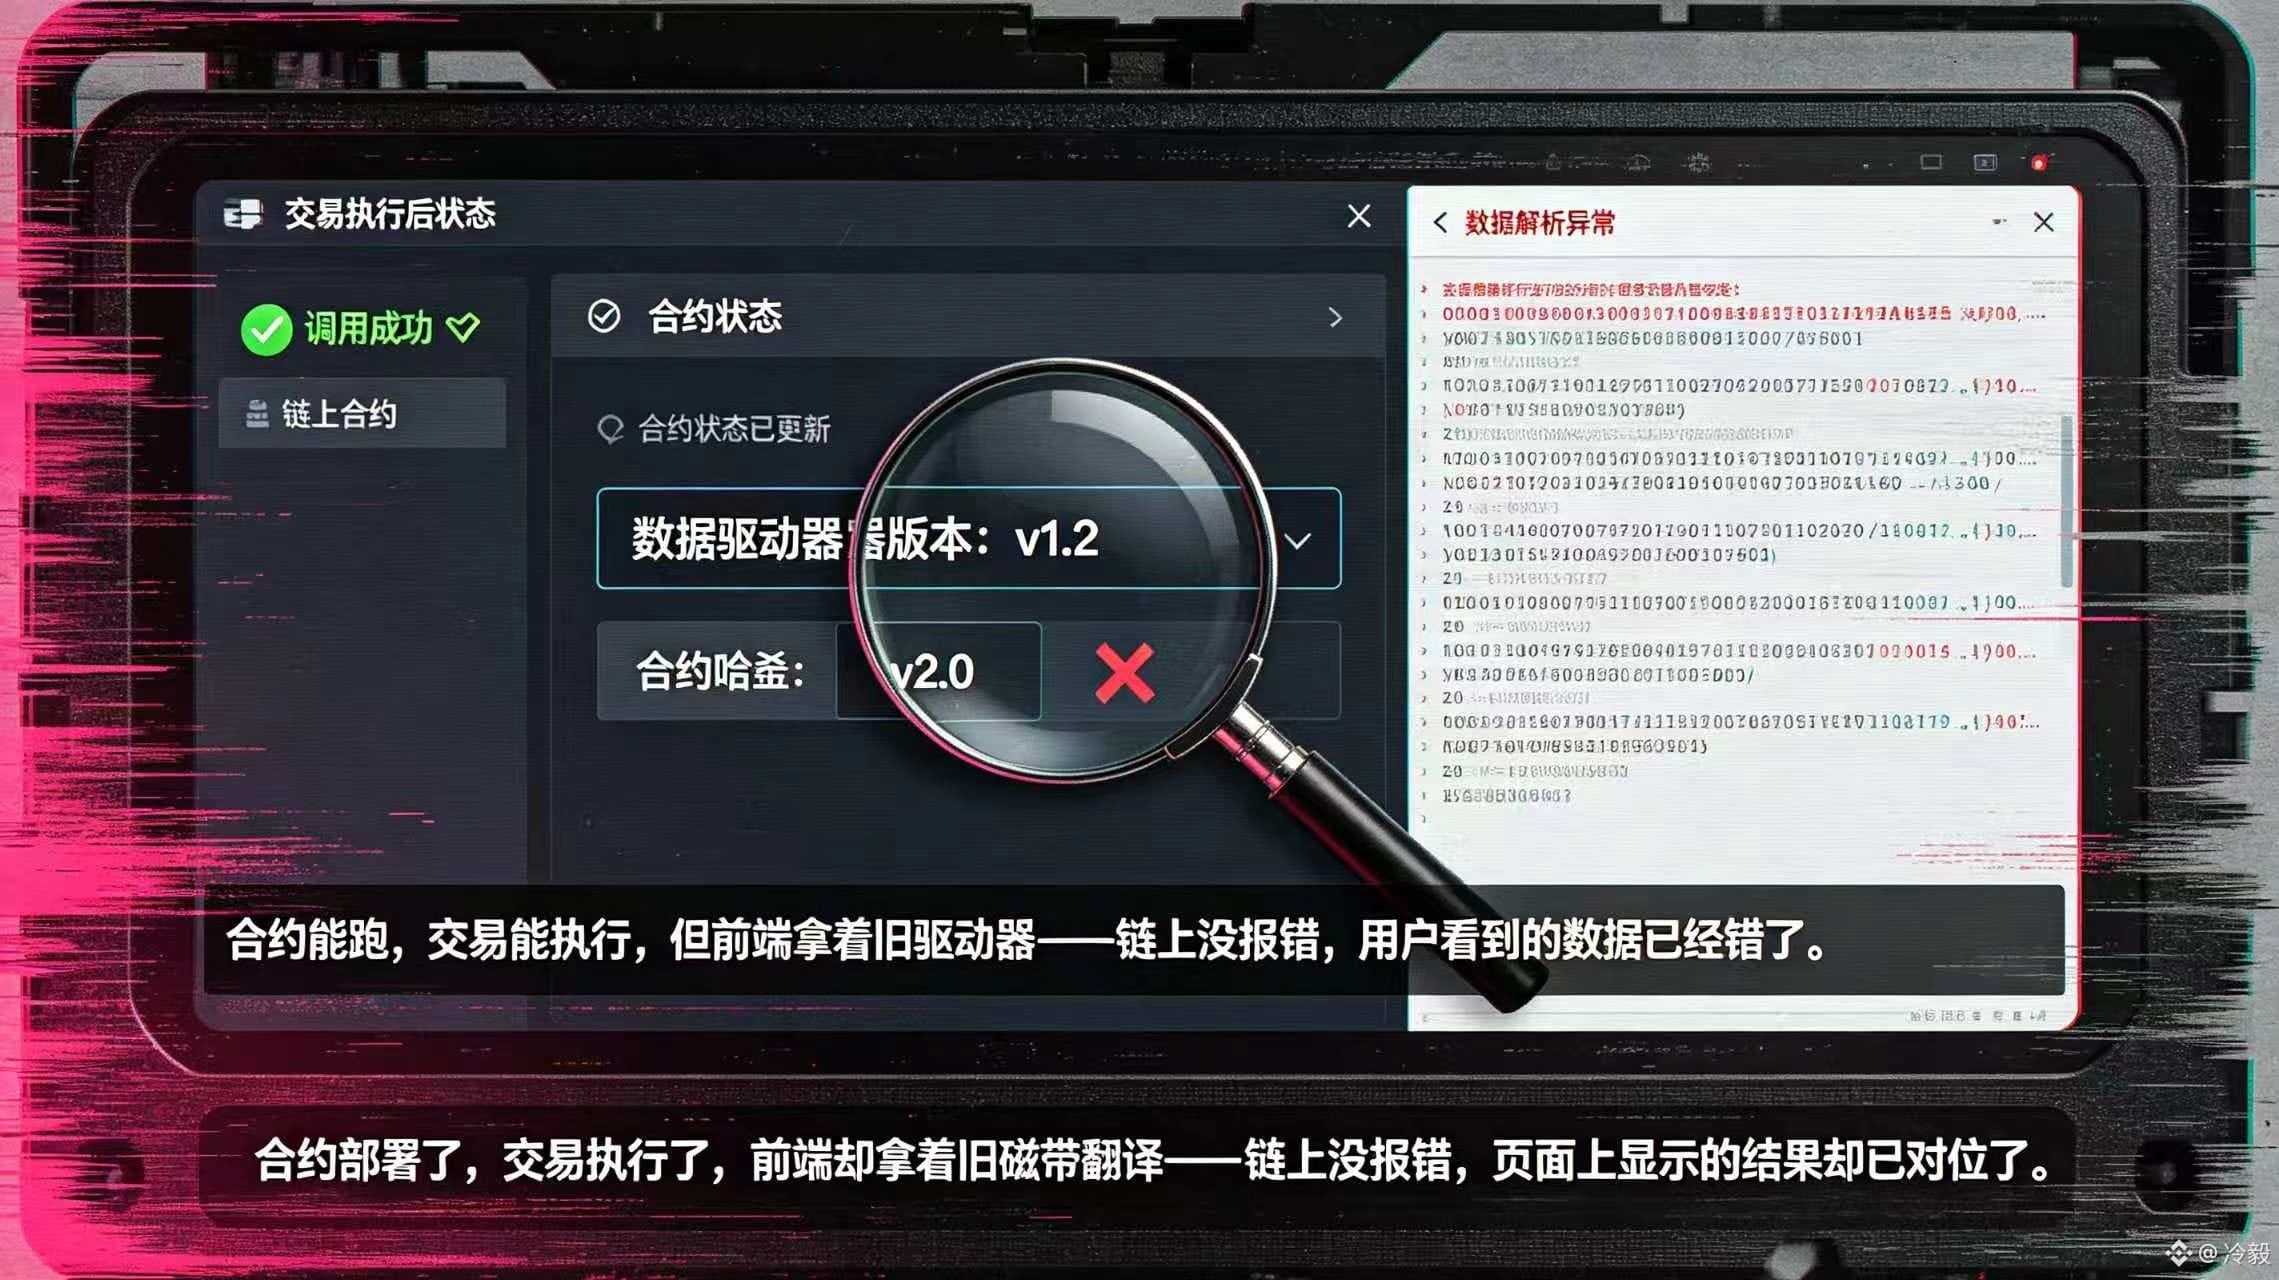
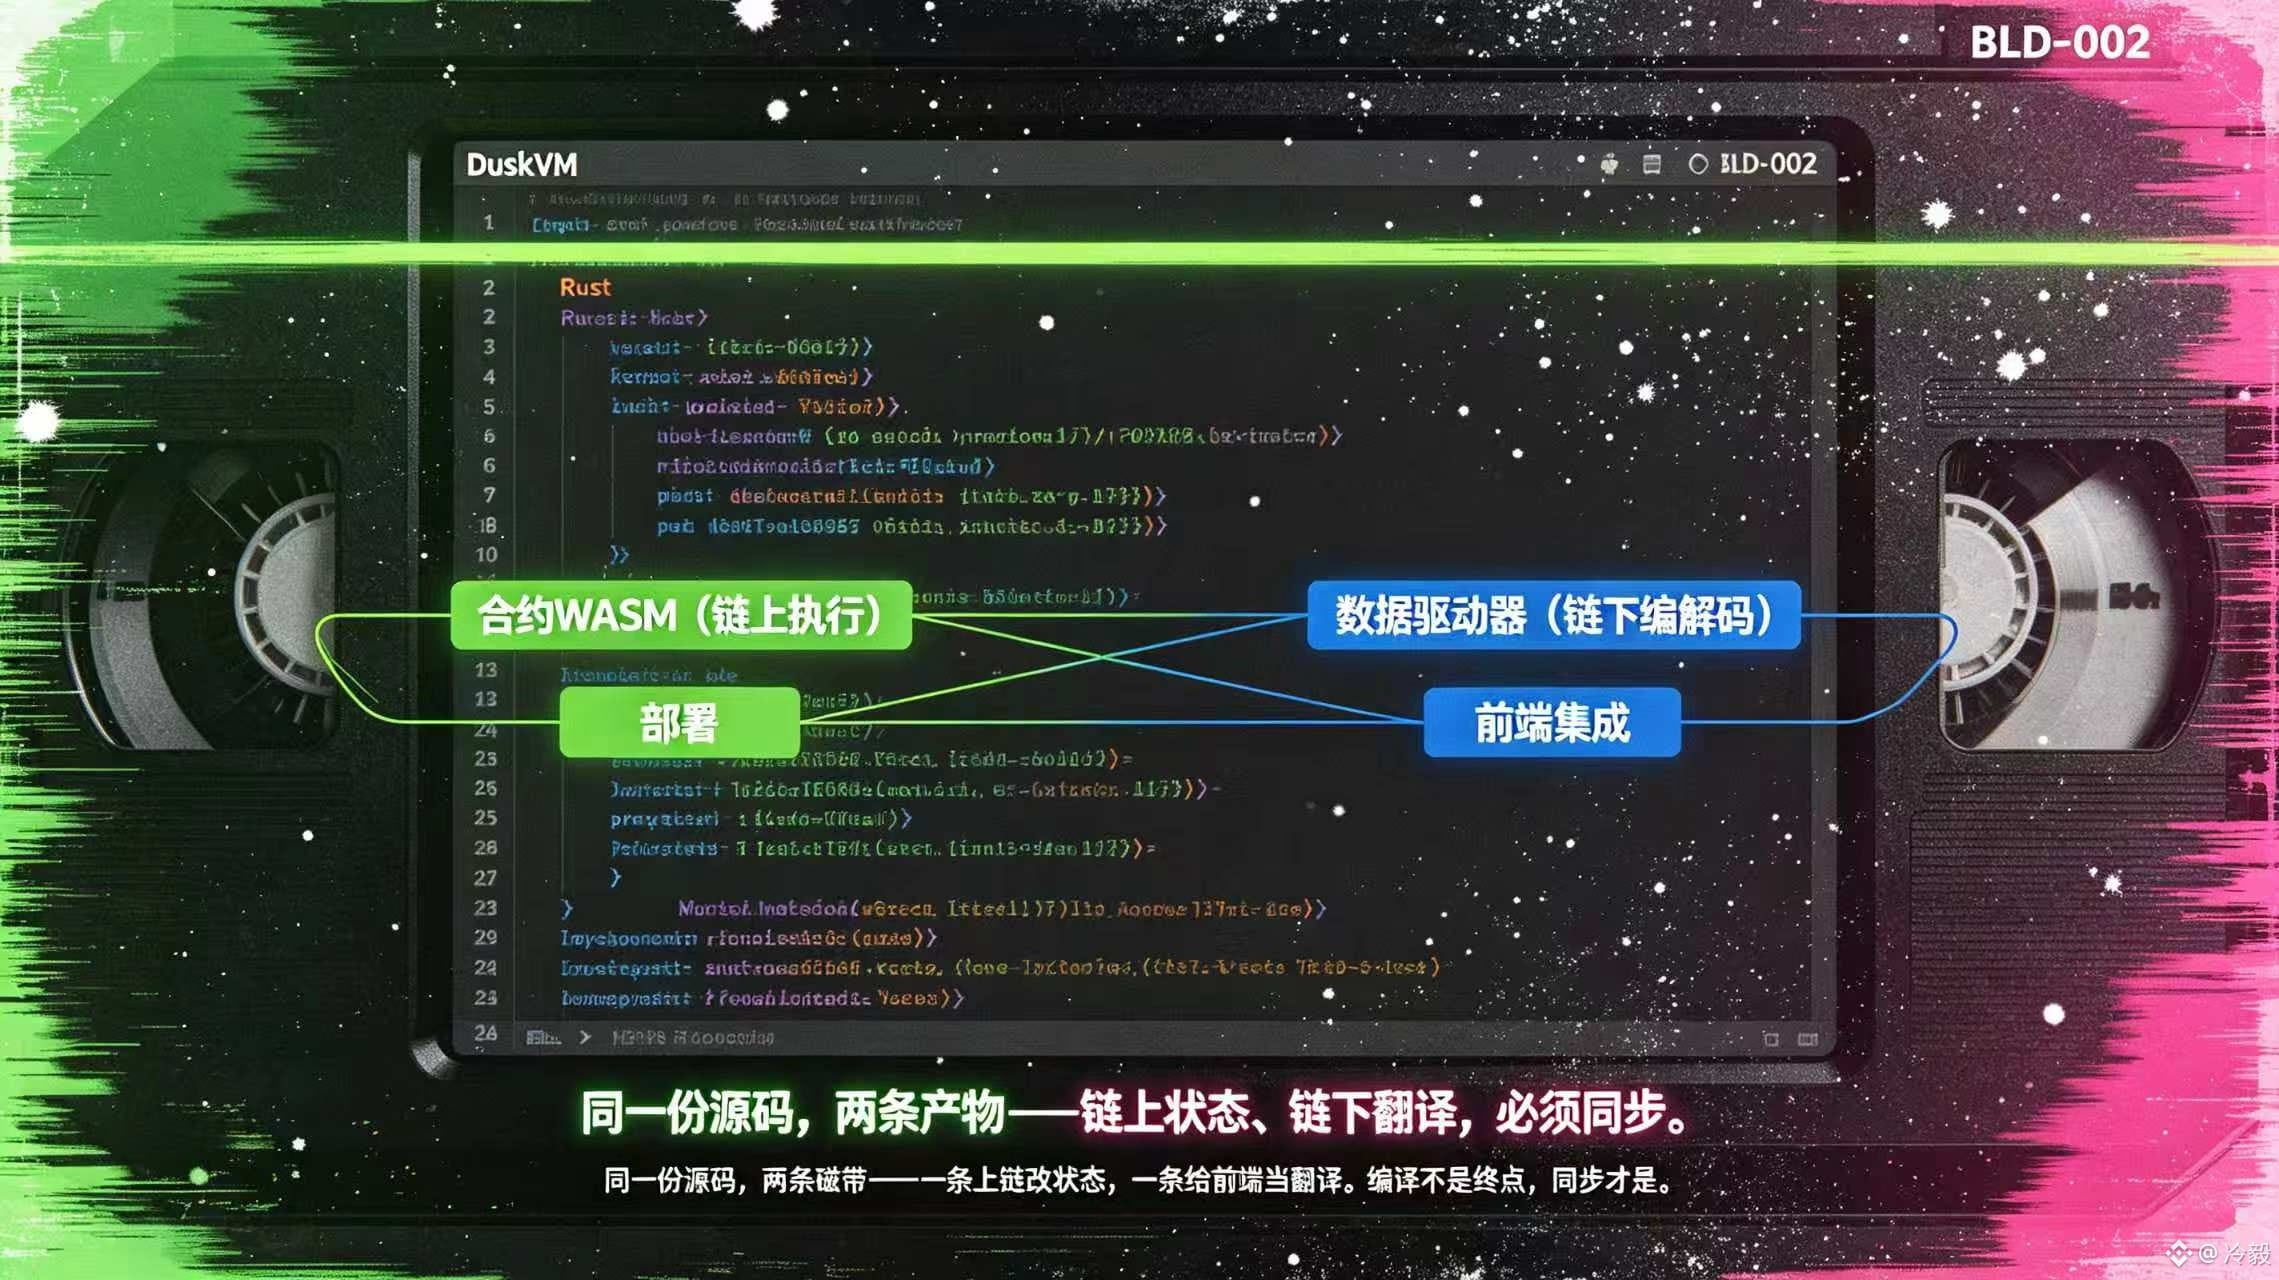
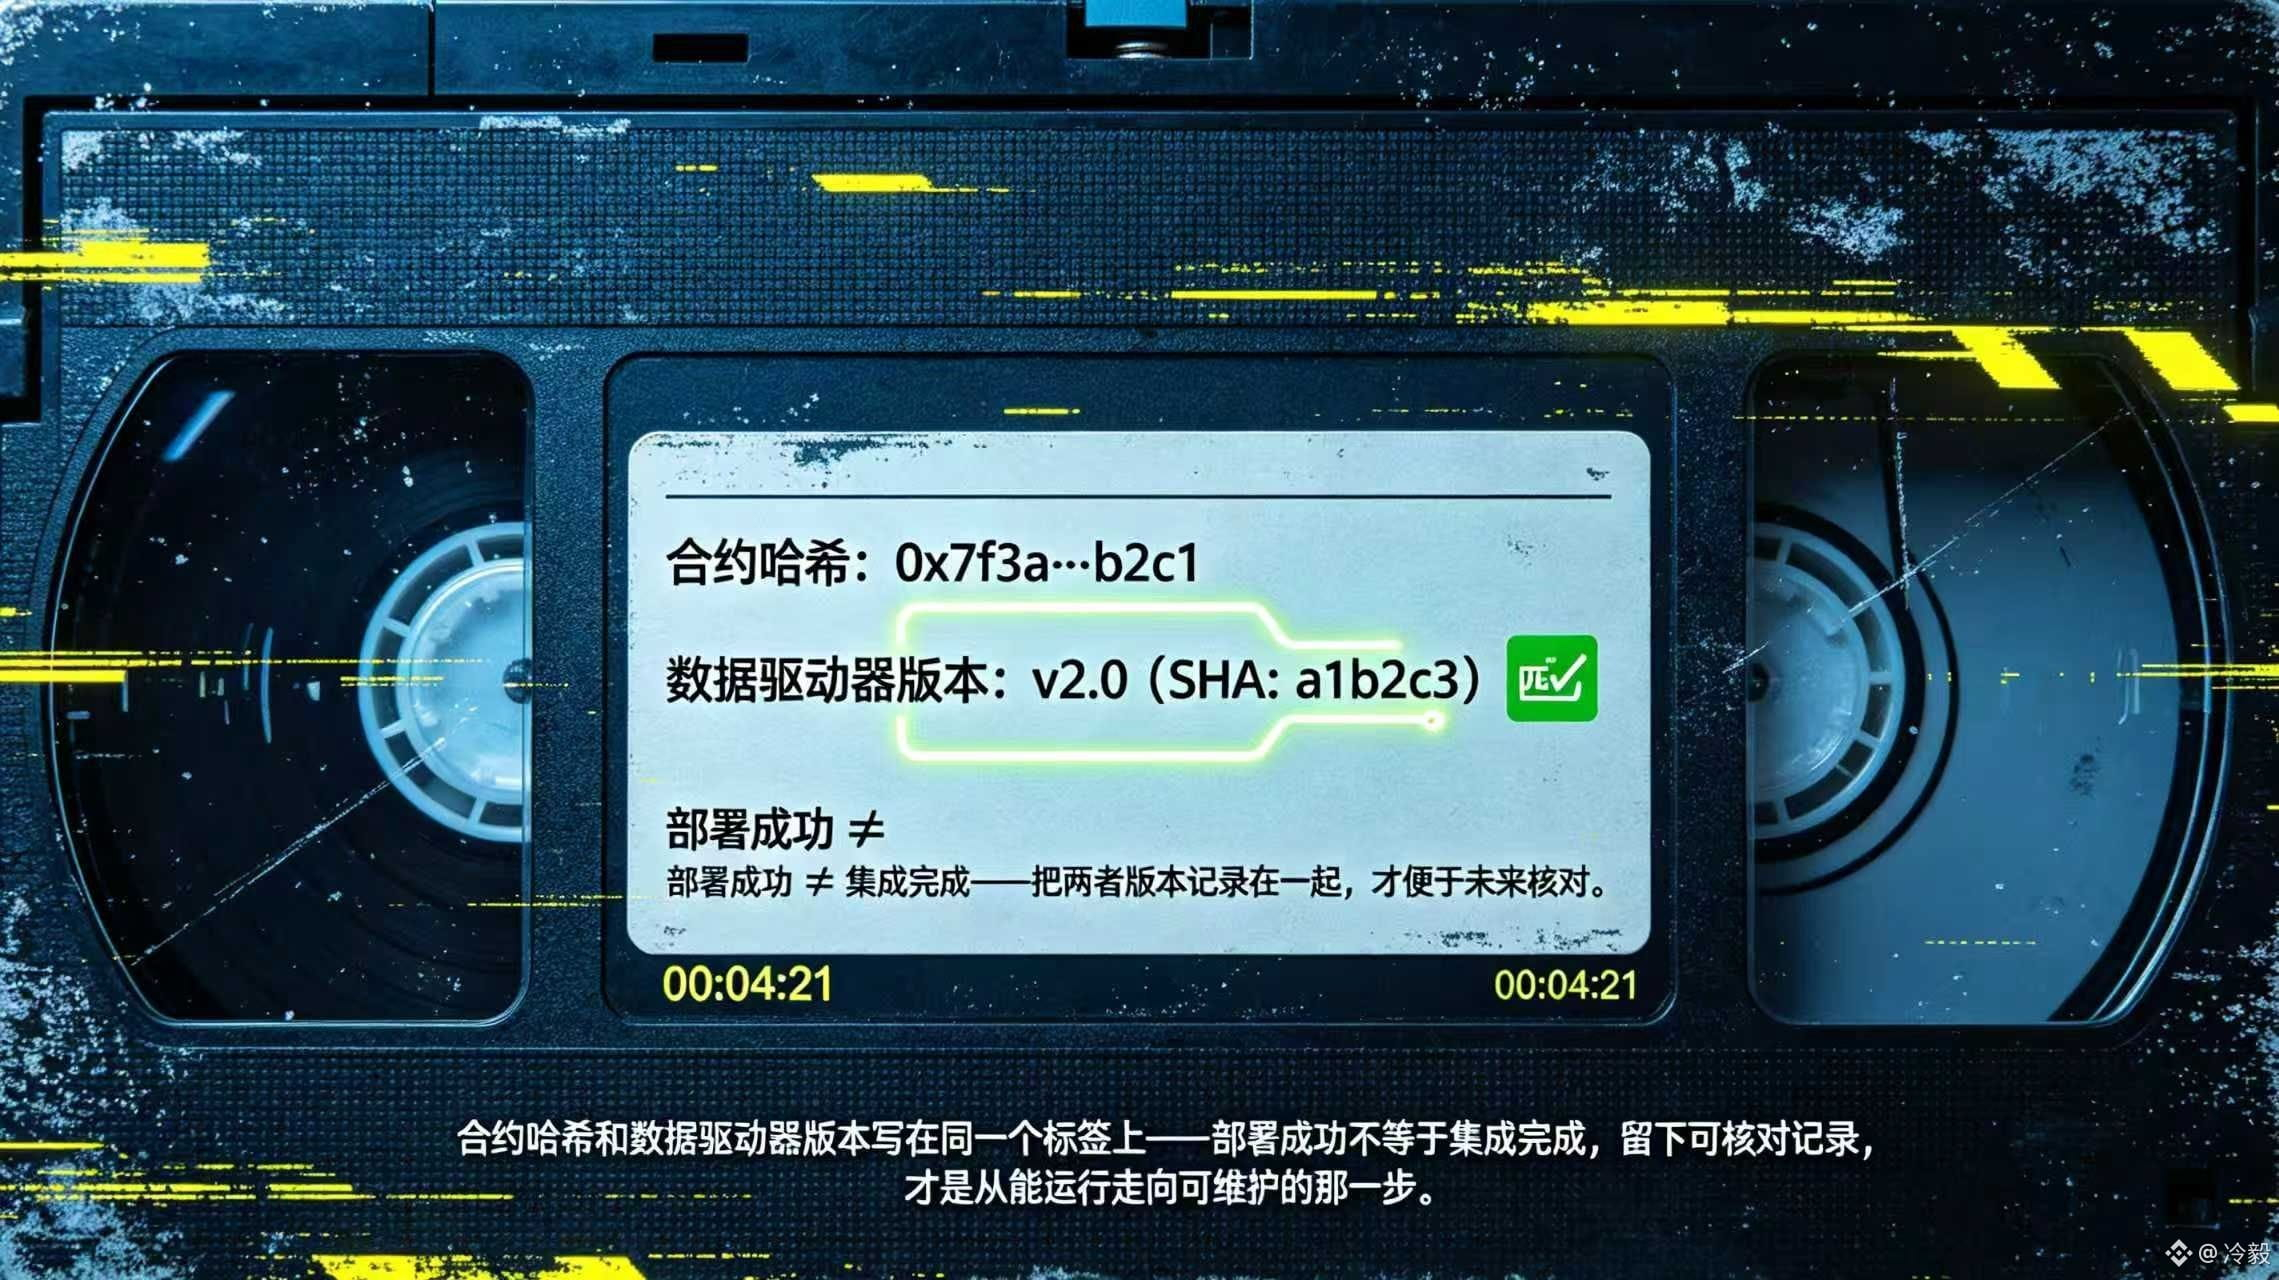
#dusk $DUSK @Dusk_Foundation Ich dachte früher, dass nach dem Deployment eines Contracts auf die Blockchain und nachdem die App darauf zugreifen kann, nur noch der Aufruf von Funktionen übrig bleibt. Aber als ich den <t-2/> von DuskVM Quickstart von @Dusk gelesen habe, bin ich auf eine leicht zu übersehende Einzelheit gestoßen: Aus demselben Rust-Quellcode werden zwei WASM-Dateien erzeugt – eine für die eigentliche On-Chain-Ausführung des Contracts und eine als datenbasierter „Driver“ für die App-Seite zum Codieren und Decodieren. Das ist nicht einfach nur das erneute Kompilieren einer Datei. Die On-Chain-Version bestimmt, wie sich der Zustand ändert, und die Off-Chain-Version bestimmt, wie der Frontend-Teil übersetzt, dass man „die Anzahl auf 42 ändert“, in Parameter, die das Protokoll lesen kann – und auch, ob das zurückgegebene Ergebnis wieder in für Menschen lesbare Daten rekonstruiert werden kann. @Dusk_Foundation Dabei werden die beiden Artefakte zudem in unterschiedlichen Pfaden abgelegt und es wird eine verify-Prüfung bereitgestellt, um sicherzustellen, dass beide Ergebnisse und der Contract-Hash übereinstimmen. Was Entwickler wirklich pflegen müssen, ist ein Paar von Schnittstellen, die zwingend synchron sein müssen. Am mühsamsten ist der Fall, in dem der Contract bereits deployed ist und die Transaktion auch ausgeführt werden kann, aber die App Anfragen mit dem alten Daten-Driver stellt: Dann könnten Nutzer sehen, dass das Parametencodieren fehlschlägt, oder dass zwar ein Aufruf erfolgreich ist, die Seite das Ergebnis aber falsch interpretiert. Wenn On-Chain keine eindeutigen Fehler meldet, muss der Entwickler den Sourcecode, die Build-Version und die Deployment-Daten erneut durchgehen. Die eingesparte Zeit beim Entwickeln wird am Ende zu einem gemeinsamen Lokalisierungsaufwand für den Integrator und die Nutzer. Daher frage ich bei der Einschätzung der DUSK-Entwicklererfahrung nicht nur: „Kann man einen Rust-Contract zum Laufen bringen?“. Das DuskVM-Konzept mit dem Design für zwei Artefakte macht die Grenze zwischen On-Chain-Ausführung und App-Verständnis klarer – und erinnert zugleich daran, dass ein Deployment-Erfolg nicht gleichbedeutend mit einem abgeschlossenen Integrationstestszenario ist. Als Nächstes werde ich mir ansehen, ob das Projekt die Version des Daten-Drivers, den Contract-Hash und den Veröffentlichungsprozess zusammen so dokumentiert, dass man es nachprüfen kann. Das ist der entscheidende Schritt, damit Dusk von „läuft“ zu „wartbar“ wird.
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk Ich dachte früher, dass nach dem Deployment eines Contracts auf die Blockchain und nachdem die App darauf zugreifen kann, nur noch der Aufruf von Funktionen übrig bleibt. Aber als ich den <t-2/> von DuskVM Quickstart von @Dusk gelesen habe, bin ich auf eine leicht zu übersehende Einzelheit gestoßen: Aus demselben Rust-Quellcode werden zwei WASM-Dateien erzeugt – eine für die eigentliche On-Chain-Ausführung des Contracts und eine als datenbasierter „Driver“ für die App-Seite zum Codieren und Decodieren. Das ist nicht einfach nur das erneute Kompilieren einer Datei. Die On-Chain-Version bestimmt, wie sich der Zustand ändert, und die Off-Chain-Version bestimmt, wie der Frontend-Teil übersetzt, dass man „die Anzahl auf 42 ändert“, in Parameter, die das Protokoll lesen kann – und auch, ob das zurückgegebene Ergebnis wieder in für Menschen lesbare Daten rekonstruiert werden kann. @Dusk Dabei werden die beiden Artefakte zudem in unterschiedlichen Pfaden abgelegt und es wird eine verify-Prüfung bereitgestellt, um sicherzustellen, dass beide Ergebnisse und der Contract-Hash übereinstimmen. Was Entwickler wirklich pflegen müssen, ist ein Paar von Schnittstellen, die zwingend synchron sein müssen. Am mühsamsten ist der Fall, in dem der Contract bereits deployed ist und die Transaktion auch ausgeführt werden kann, aber die App Anfragen mit dem alten Daten-Driver stellt: Dann könnten Nutzer sehen, dass das Parametencodieren fehlschlägt, oder dass zwar ein Aufruf erfolgreich ist, die Seite das Ergebnis aber falsch interpretiert. Wenn On-Chain keine eindeutigen Fehler meldet, muss der Entwickler den Sourcecode, die Build-Version und die Deployment-Daten erneut durchgehen. Die eingesparte Zeit beim Entwickeln wird am Ende zu einem gemeinsamen Lokalisierungsaufwand für den Integrator und die Nutzer. Daher frage ich bei der Einschätzung der DUSK-Entwicklererfahrung nicht nur: „Kann man einen Rust-Contract zum Laufen bringen?“. Das DuskVM-Konzept mit dem Design für zwei Artefakte macht die Grenze zwischen On-Chain-Ausführung und App-Verständnis klarer – und erinnert zugleich daran, dass ein Deployment-Erfolg nicht gleichbedeutend mit einem abgeschlossenen Integrationstestszenario ist. Als Nächstes werde ich mir ansehen, ob das Projekt die Version des Daten-Drivers, den Contract-Hash und den Veröffentlichungsprozess zusammen so dokumentiert, dass man es nachprüfen kann. Das ist der entscheidende Schritt, damit Dusk von „läuft“ zu „wartbar“ wird.
6
99
·
--
Bullisch
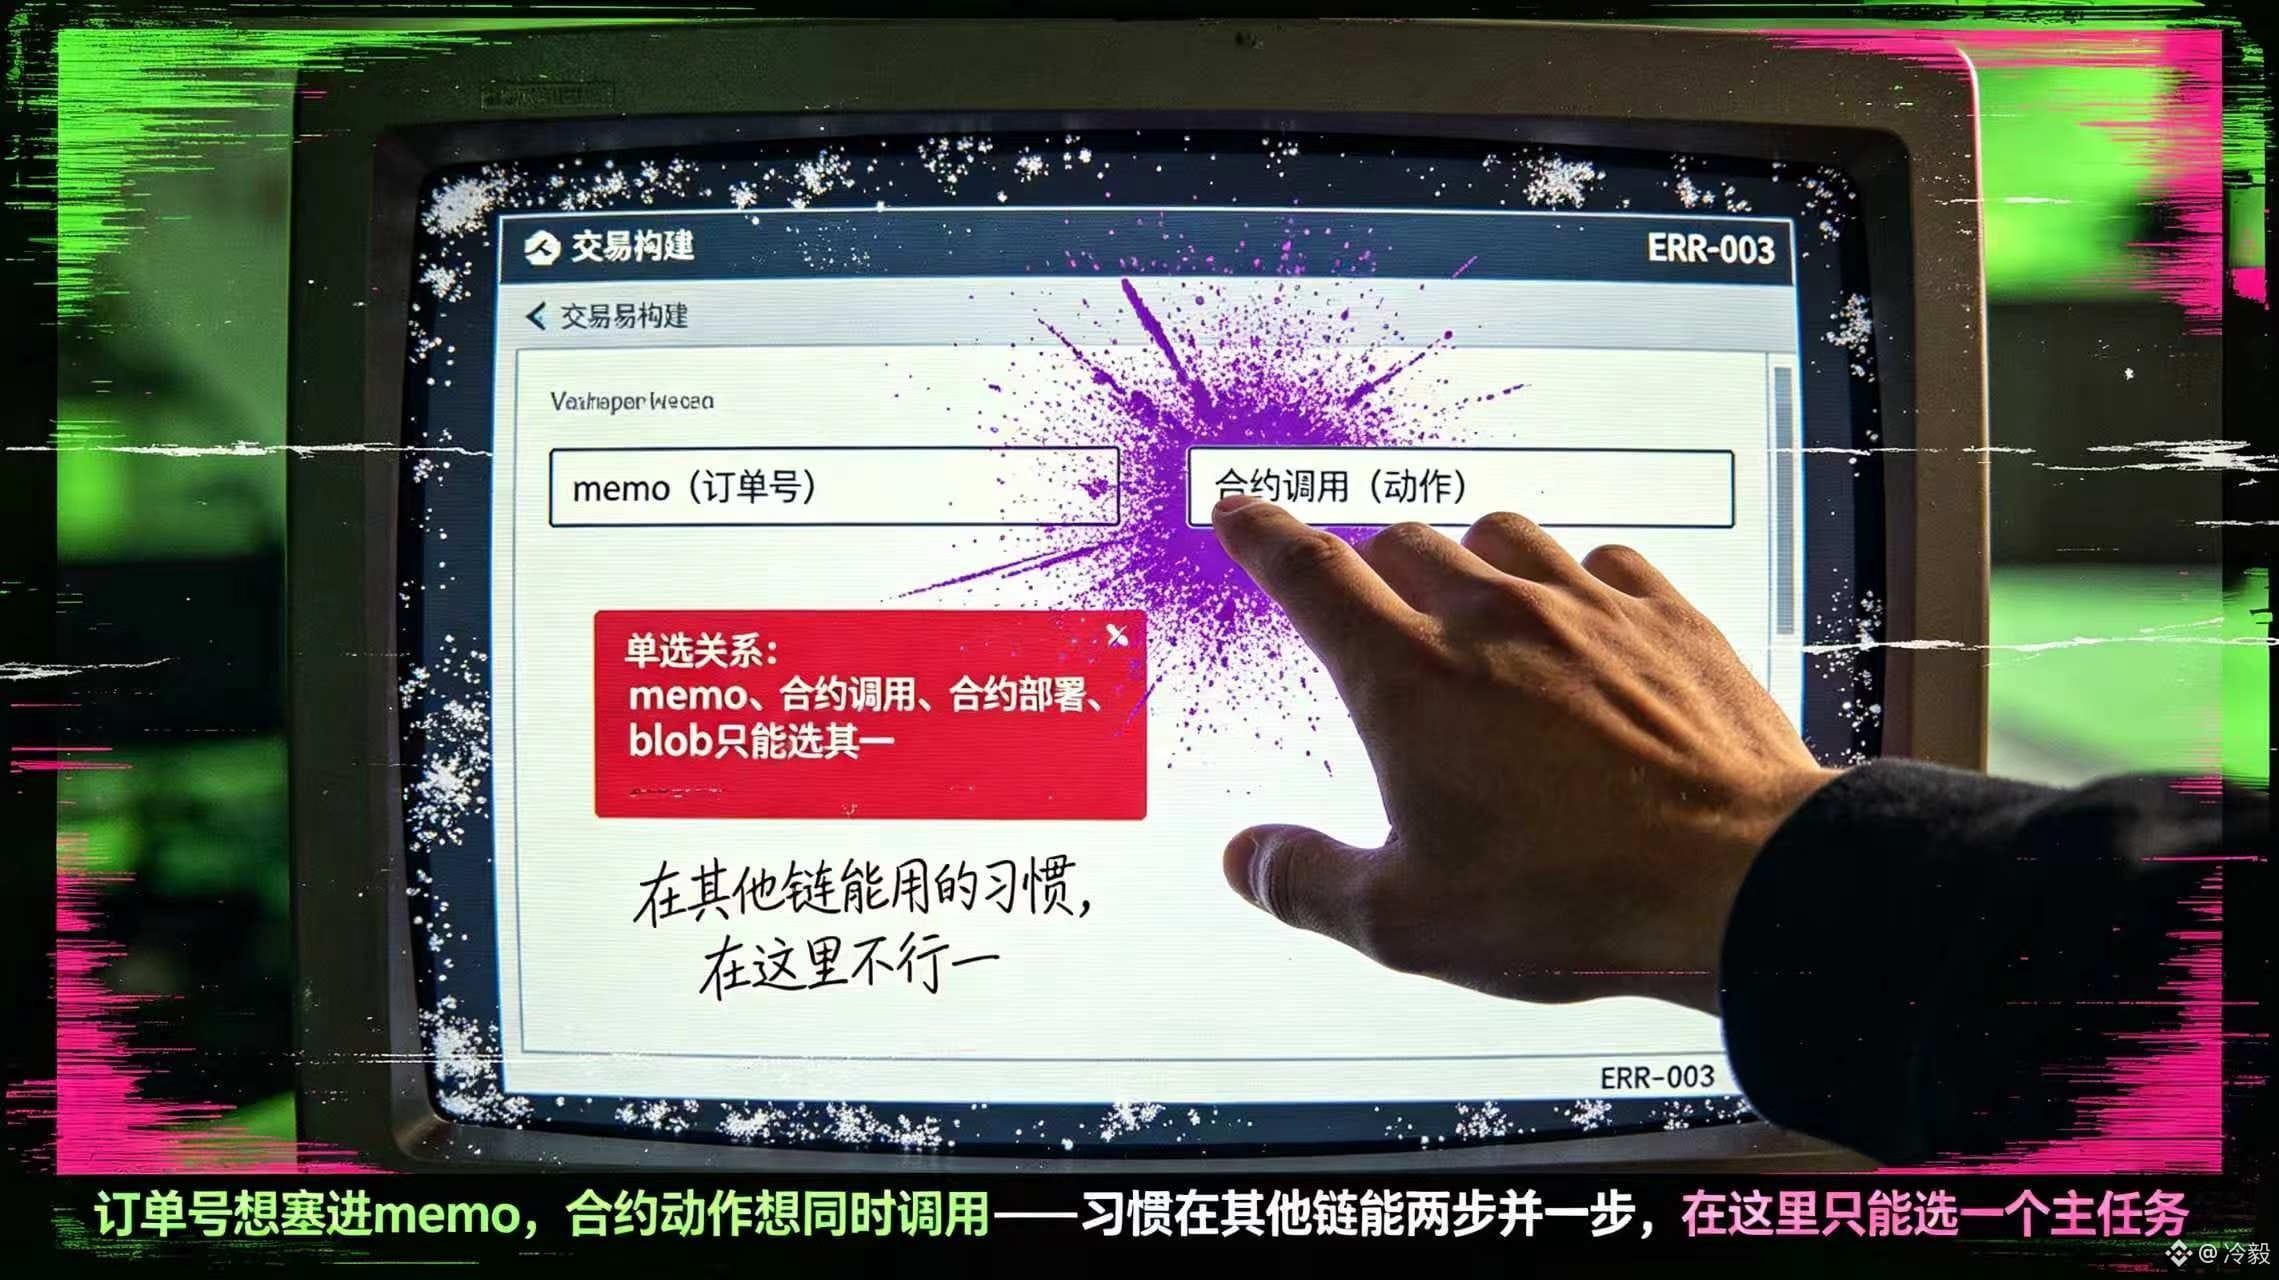
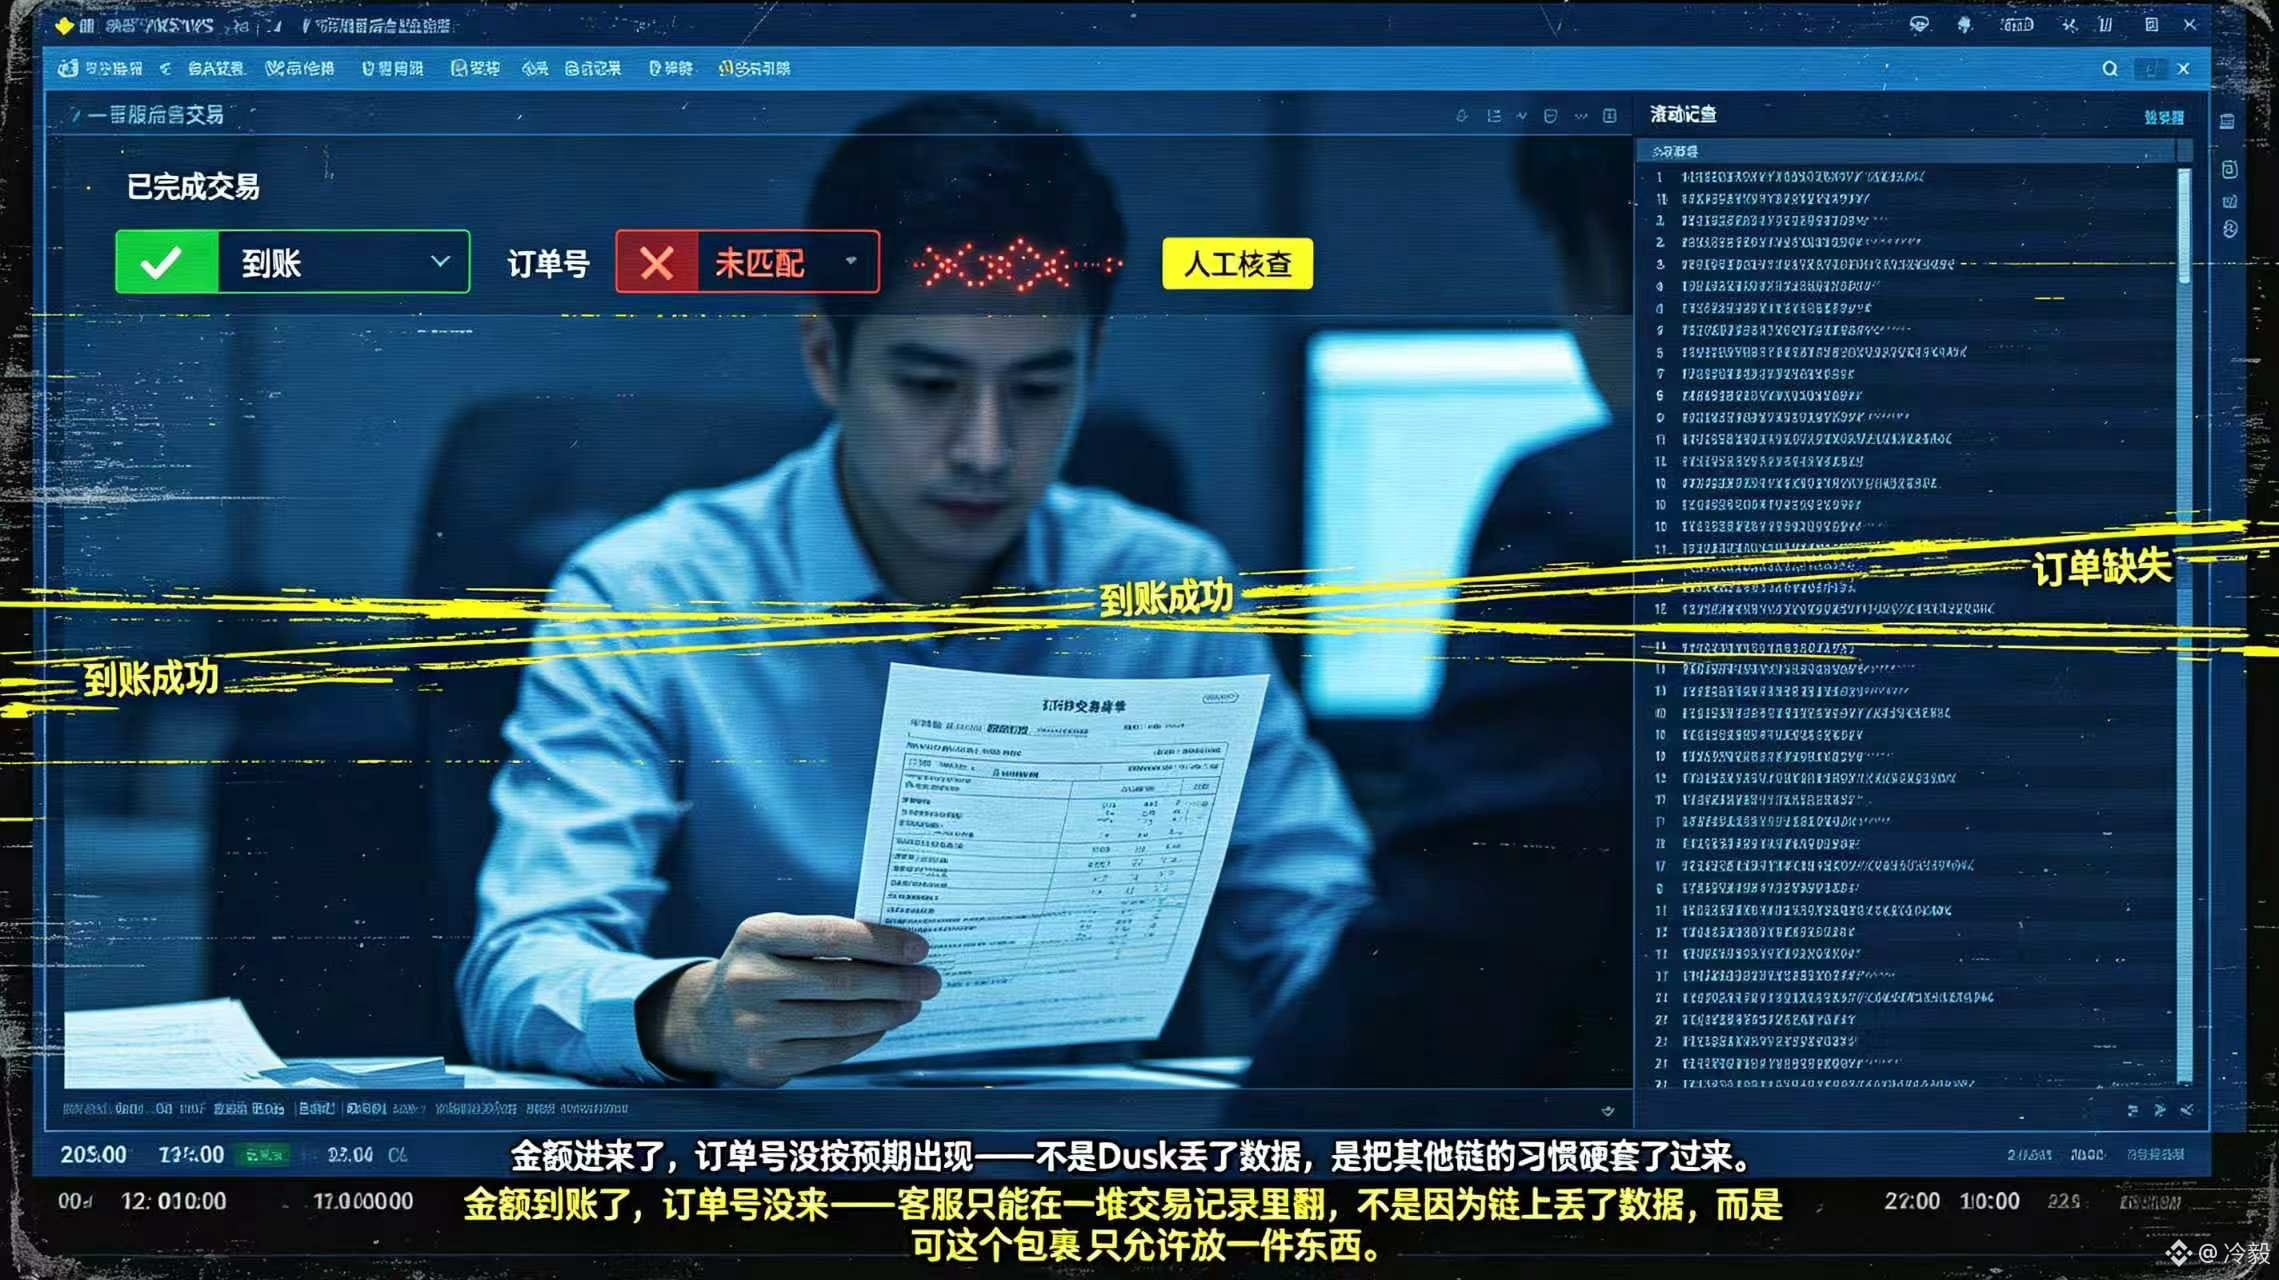
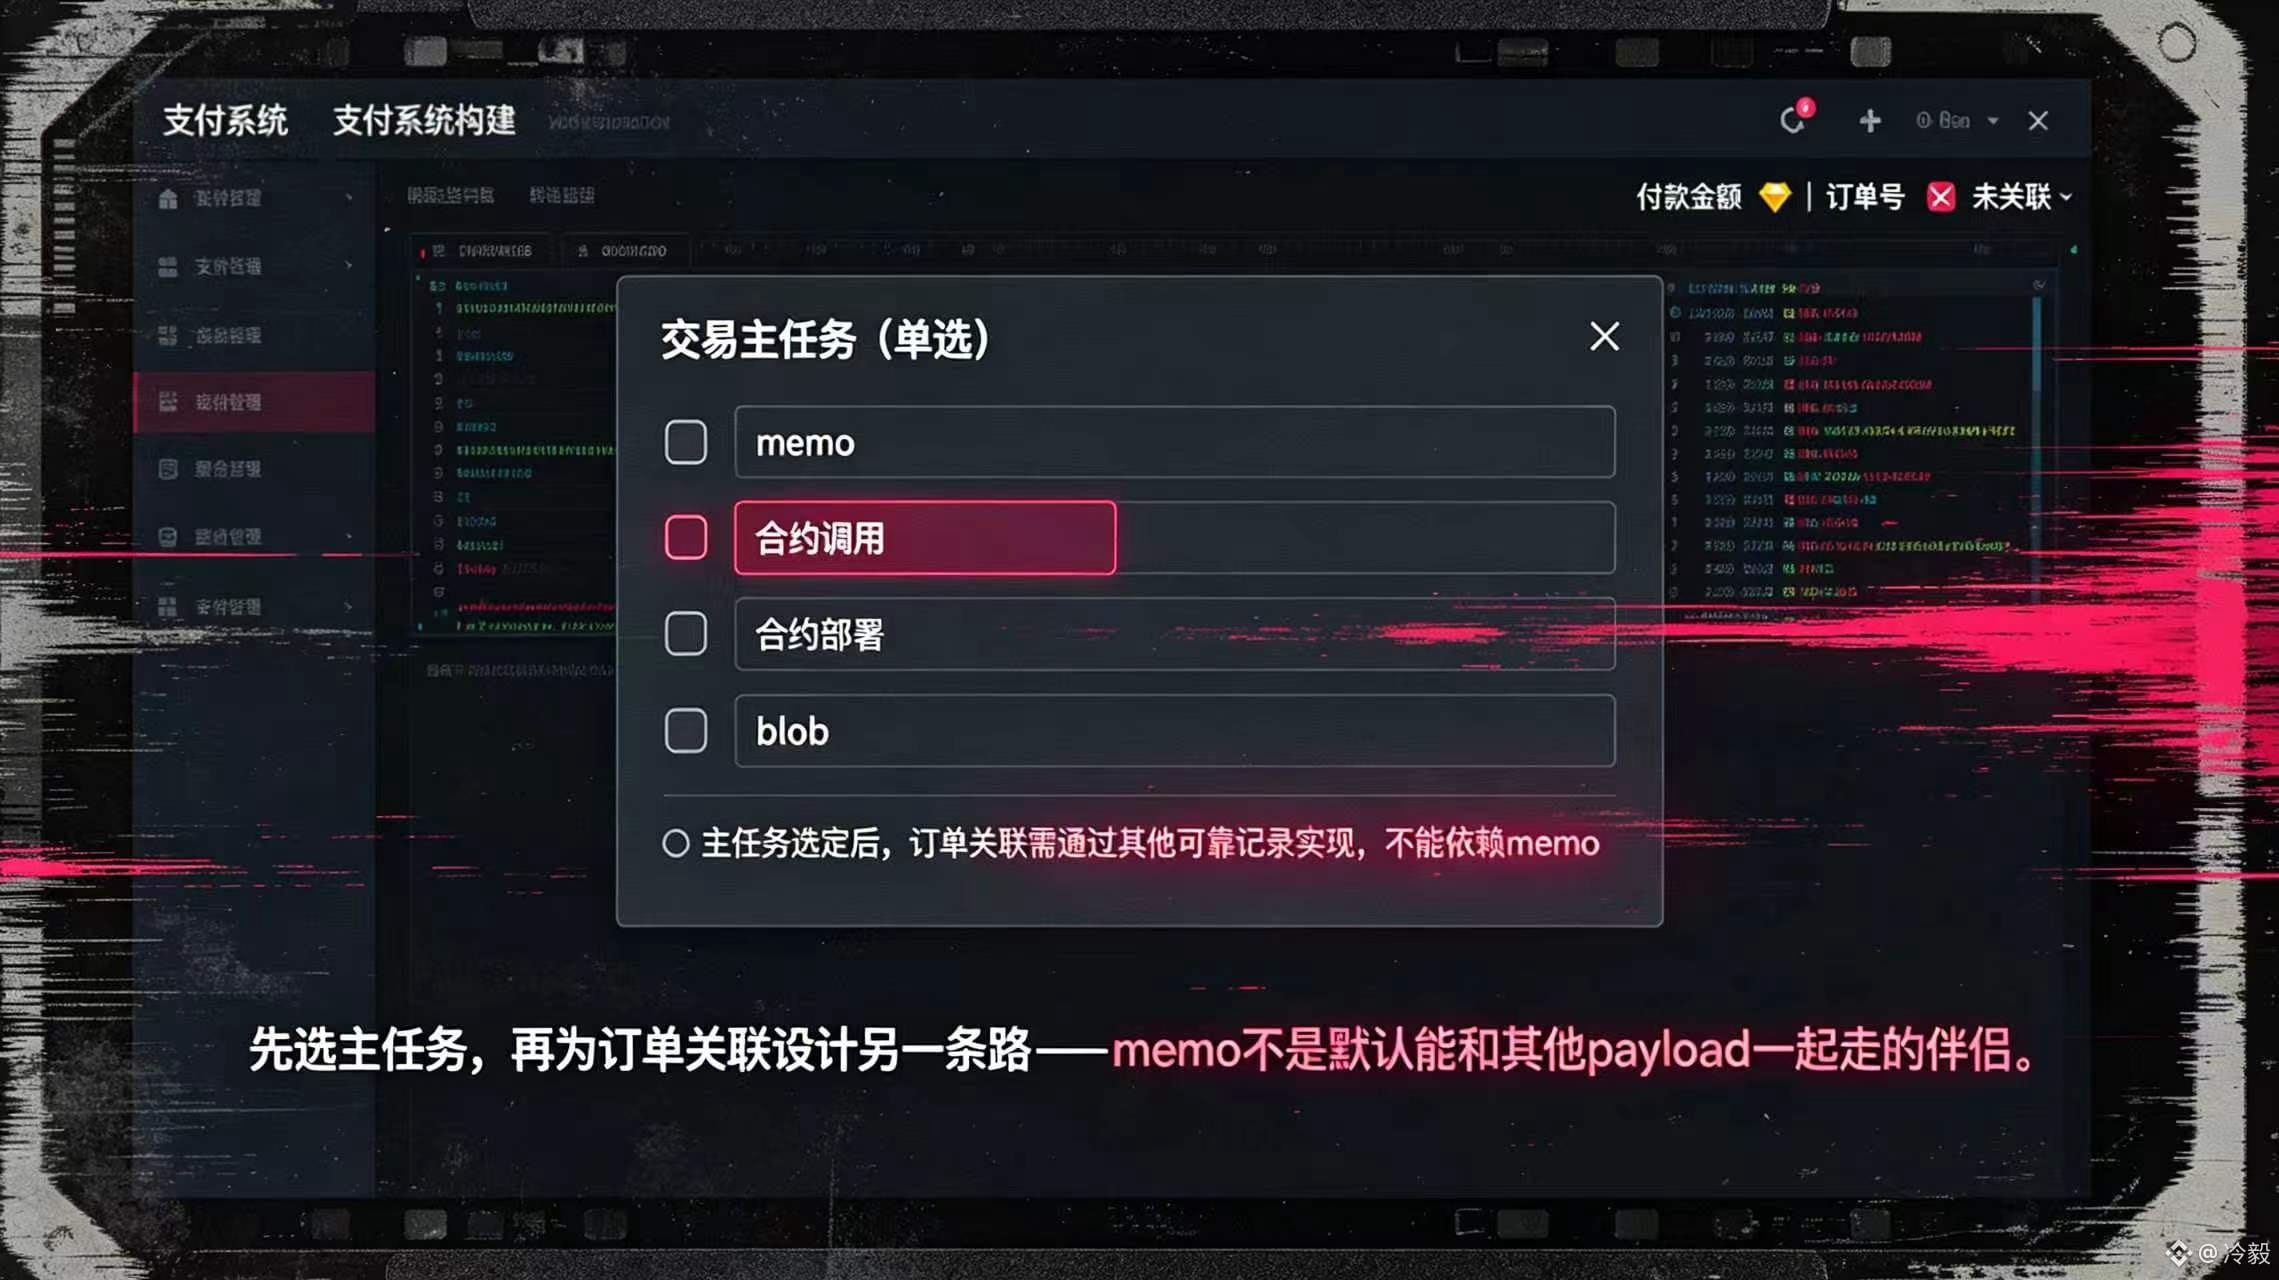
#dusk $DUSK @Dusk_Foundation Ich hatte früher bei On-Chain-Zahlungen die Angewohnheit, die Bestellnummer einfach in das Memo zu packen. Aber nachdem ich die Transaction-Lifecycle-Dokumentation von @Dusk_Foundation gelesen habe, ist mir aufgefallen, dass man diese Gewohnheit nicht einfach übernehmen kann: Bei Dusk besteht zwischen Memo, Contract Calls, Contract Deployment und Blob eine gegenseitige Auswahl (Single-Choice). Das Memo kann also nicht standardmäßig zusammen mit anderen Payloads mitgegeben werden. Dieser Unterschied verändert direkt die Art, wie das Zahlungssystem verdrahtet wird. Wenn ein Händler sowohl Zahlungen empfangen als auch einen Contract-Call zur Ausführung der Aktion durchführen will, darf er nicht einfach davon ausgehen, dass man die Bestellnummer weiterhin im Memo derselben Transaktion unterbringen kann. Der Client muss zuerst entscheiden, welche Aufgabe die Hauptaufgabe dieser Transaktion ist, und dann eine separate, zuverlässige Zuordnung für die Bestellung entwerfen. Der Druckszenario ist in der Praxis ziemlich konkret: Wenn ein Nutzer eine Zahlung mit Contract-Aktion einreicht, zeigt das Frontend „gesendet“ an, aber der Backend-Teil versucht anhand des Memos, die Bestellung zuzuordnen. Das Ergebnis: Der Betrag kommt zwar an, aber die Bestellnummer erscheint nicht wie erwartet. Der Kundendienst muss dann die Transaktion manuell nachschlagen. Das bedeutet nicht zwingend, dass Dusk Daten verloren hat; wahrscheinlicher ist, dass der Integrator die Transaktionsgewohnheiten anderer Ketten „hart“ übertragen hat. Daher schaue ich mir die DUSK-Zahlungsintegration heute nicht nur darauf an, ob eine Überweisung erfolgreich sein kann. Ich bestätige zuerst, ob die Transaktion tatsächlich das Memo trägt oder einen Contract-Call. Danach prüfe ich, ob die Bestellzuordnung unabhängig und eigenständig verifizierbar ist. @Dusk_Foundation hat die Payload-Grenzen bereits klar umrissen. Entscheidend ist jedoch, ob die Beispiele es Entwicklern ermöglichen, diese Art von Fehlgebrauch bereits im Voraus zu vermeiden—das ist der Punkt, der sich lohnt, sobald Dusk in echte Zahlungsszenarien übergeht.
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk Ich hatte früher bei On-Chain-Zahlungen die Angewohnheit, die Bestellnummer einfach in das Memo zu packen. Aber nachdem ich die Transaction-Lifecycle-Dokumentation von @Dusk gelesen habe, ist mir aufgefallen, dass man diese Gewohnheit nicht einfach übernehmen kann: Bei Dusk besteht zwischen Memo, Contract Calls, Contract Deployment und Blob eine gegenseitige Auswahl (Single-Choice). Das Memo kann also nicht standardmäßig zusammen mit anderen Payloads mitgegeben werden. Dieser Unterschied verändert direkt die Art, wie das Zahlungssystem verdrahtet wird. Wenn ein Händler sowohl Zahlungen empfangen als auch einen Contract-Call zur Ausführung der Aktion durchführen will, darf er nicht einfach davon ausgehen, dass man die Bestellnummer weiterhin im Memo derselben Transaktion unterbringen kann. Der Client muss zuerst entscheiden, welche Aufgabe die Hauptaufgabe dieser Transaktion ist, und dann eine separate, zuverlässige Zuordnung für die Bestellung entwerfen. Der Druckszenario ist in der Praxis ziemlich konkret: Wenn ein Nutzer eine Zahlung mit Contract-Aktion einreicht, zeigt das Frontend „gesendet“ an, aber der Backend-Teil versucht anhand des Memos, die Bestellung zuzuordnen. Das Ergebnis: Der Betrag kommt zwar an, aber die Bestellnummer erscheint nicht wie erwartet. Der Kundendienst muss dann die Transaktion manuell nachschlagen. Das bedeutet nicht zwingend, dass Dusk Daten verloren hat; wahrscheinlicher ist, dass der Integrator die Transaktionsgewohnheiten anderer Ketten „hart“ übertragen hat. Daher schaue ich mir die DUSK-Zahlungsintegration heute nicht nur darauf an, ob eine Überweisung erfolgreich sein kann. Ich bestätige zuerst, ob die Transaktion tatsächlich das Memo trägt oder einen Contract-Call. Danach prüfe ich, ob die Bestellzuordnung unabhängig und eigenständig verifizierbar ist. @Dusk hat die Payload-Grenzen bereits klar umrissen. Entscheidend ist jedoch, ob die Beispiele es Entwicklern ermöglichen, diese Art von Fehlgebrauch bereits im Voraus zu vermeiden—das ist der Punkt, der sich lohnt, sobald Dusk in echte Zahlungsszenarien übergeht.
5
135
·
--
Bullisch
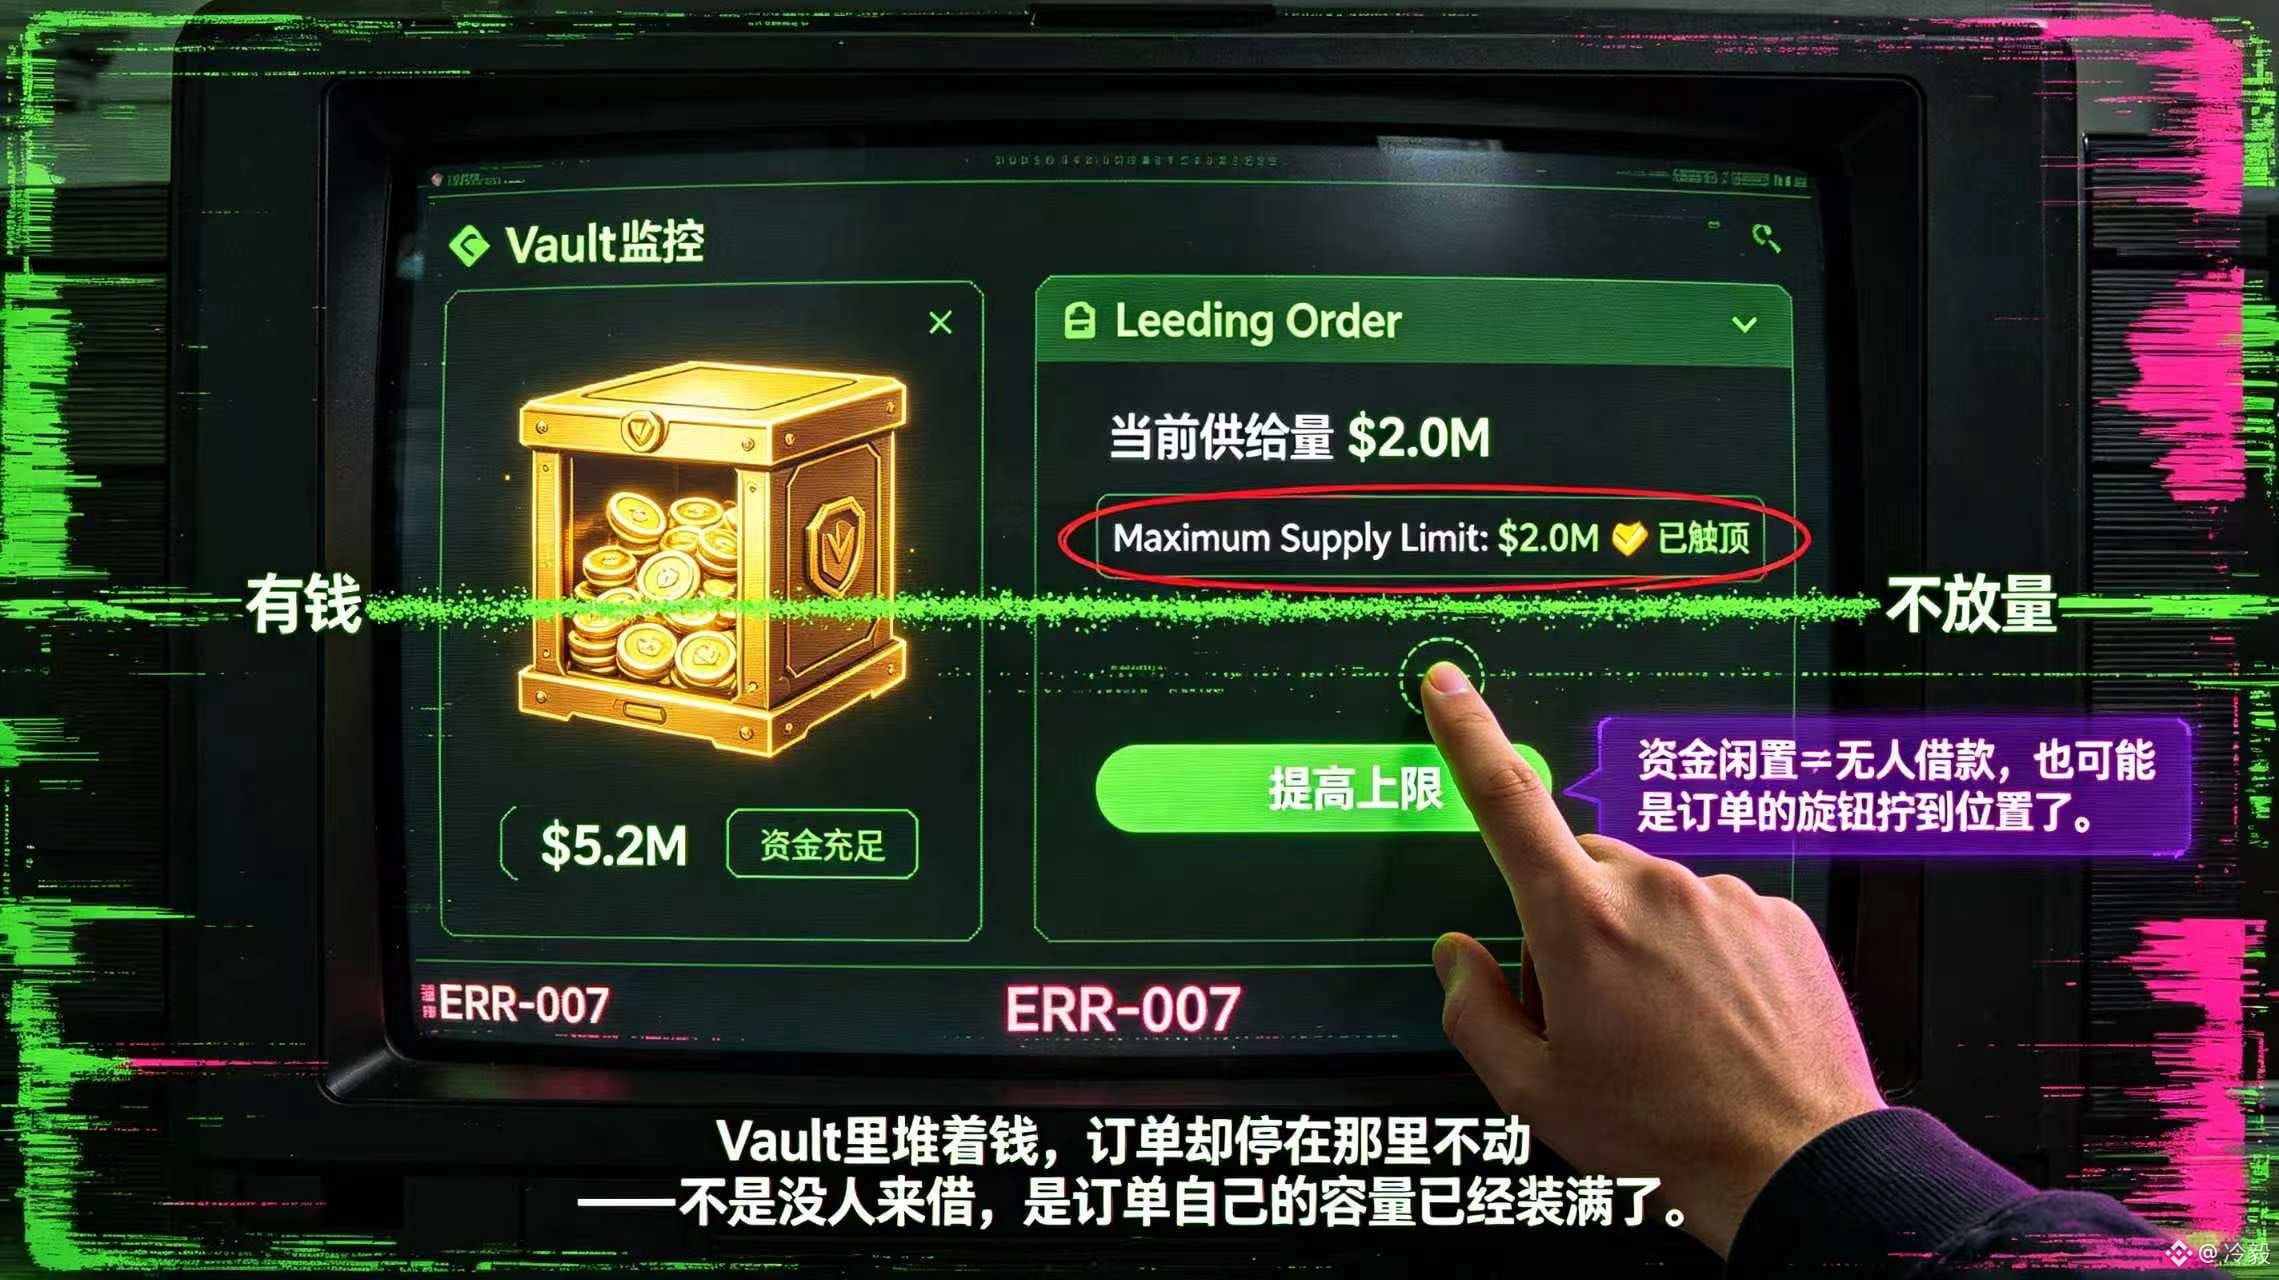
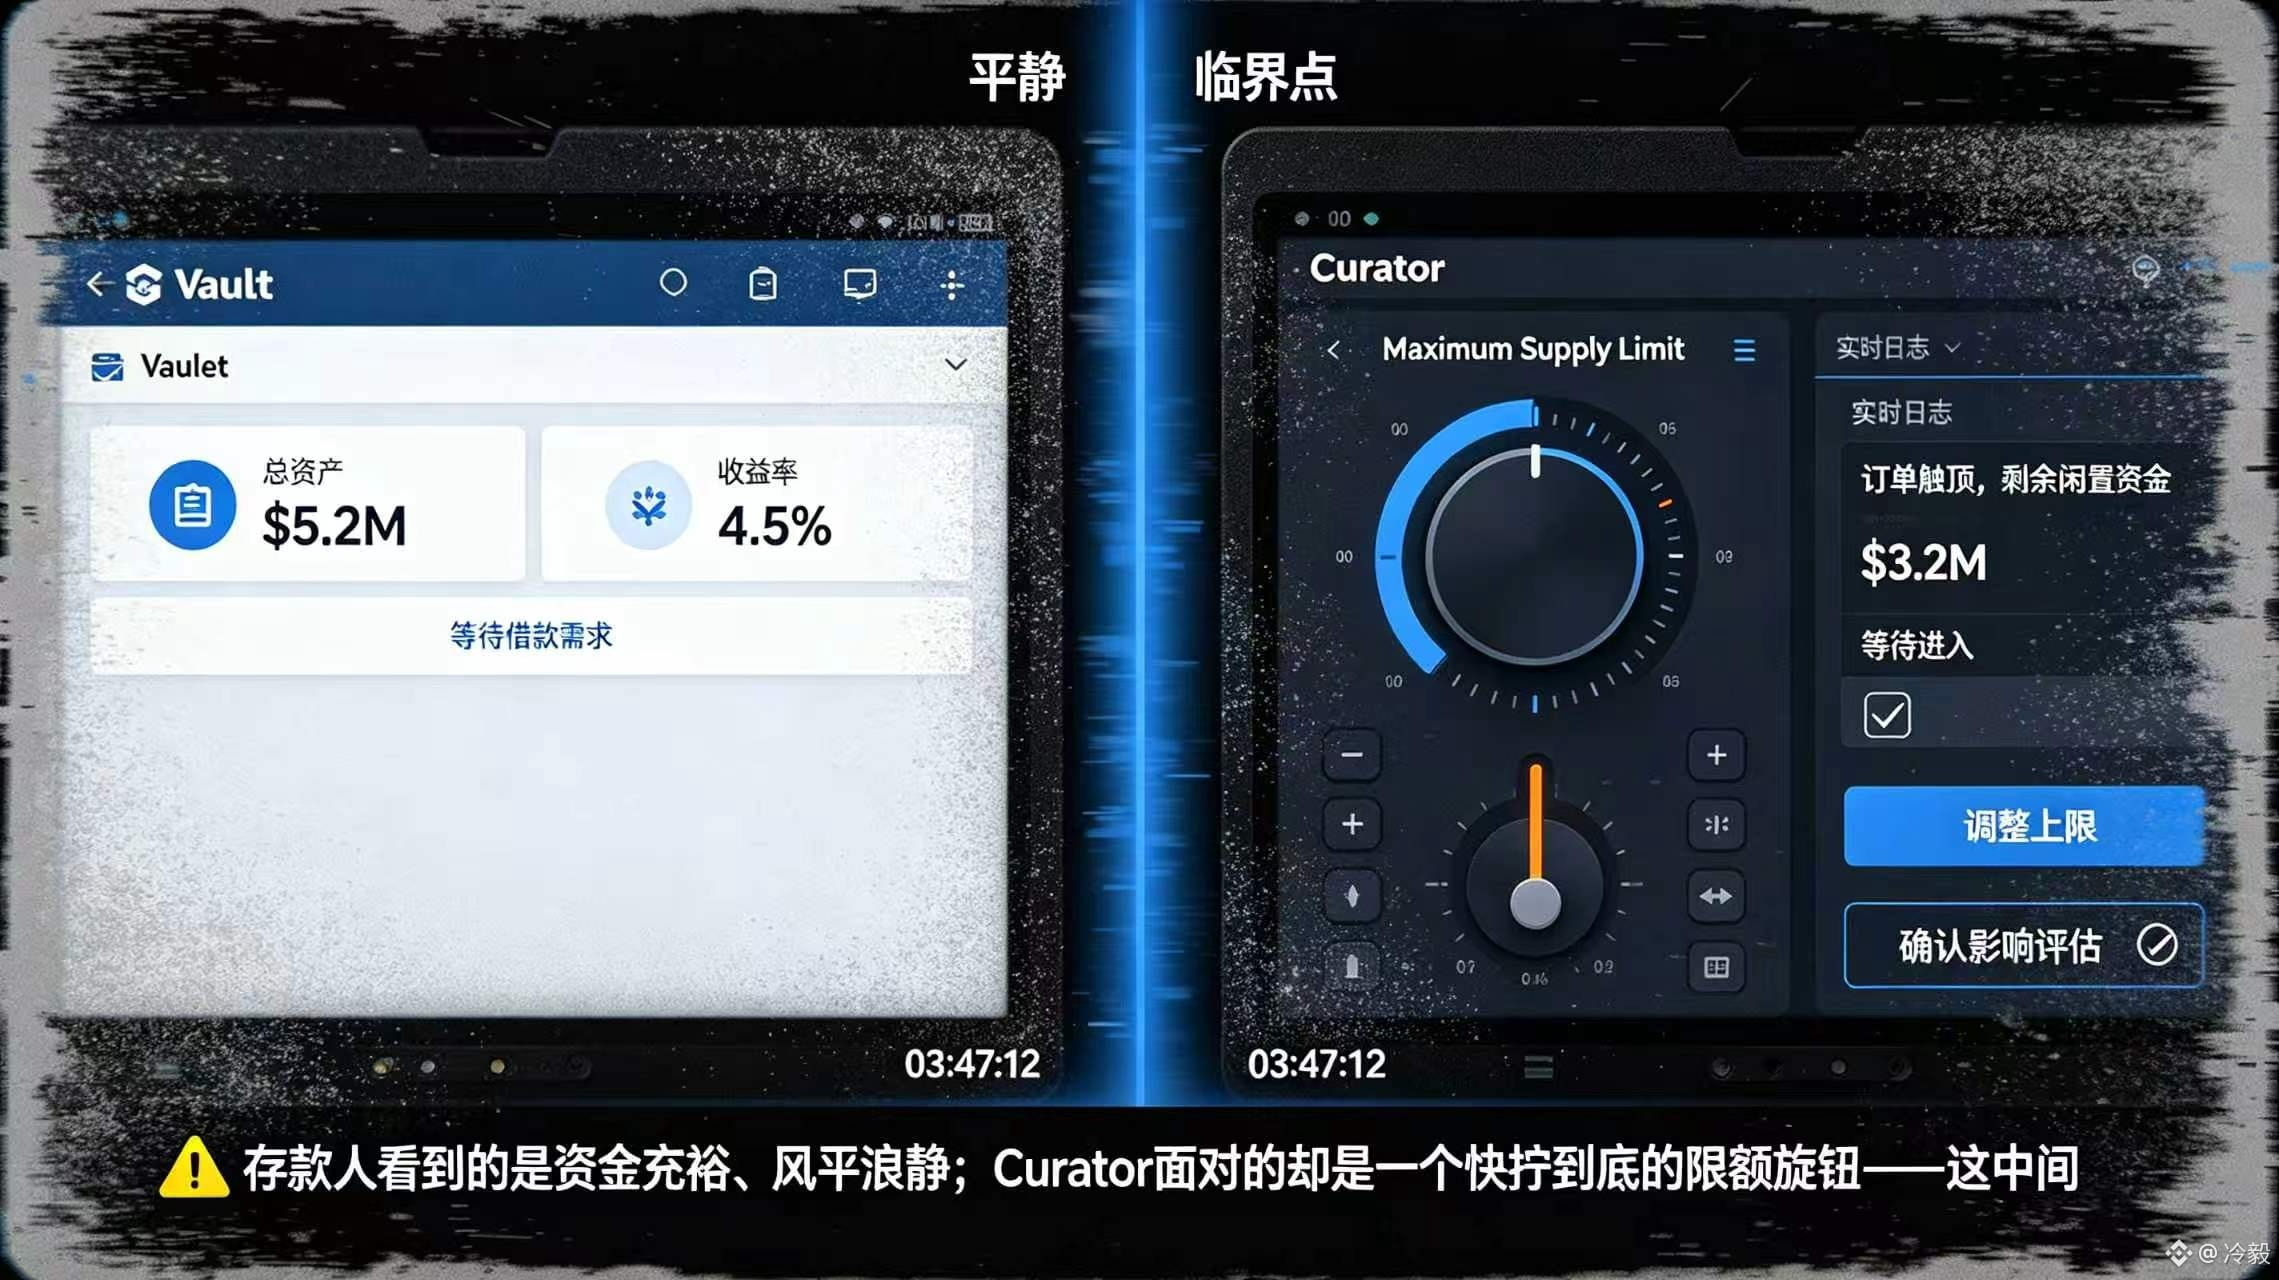
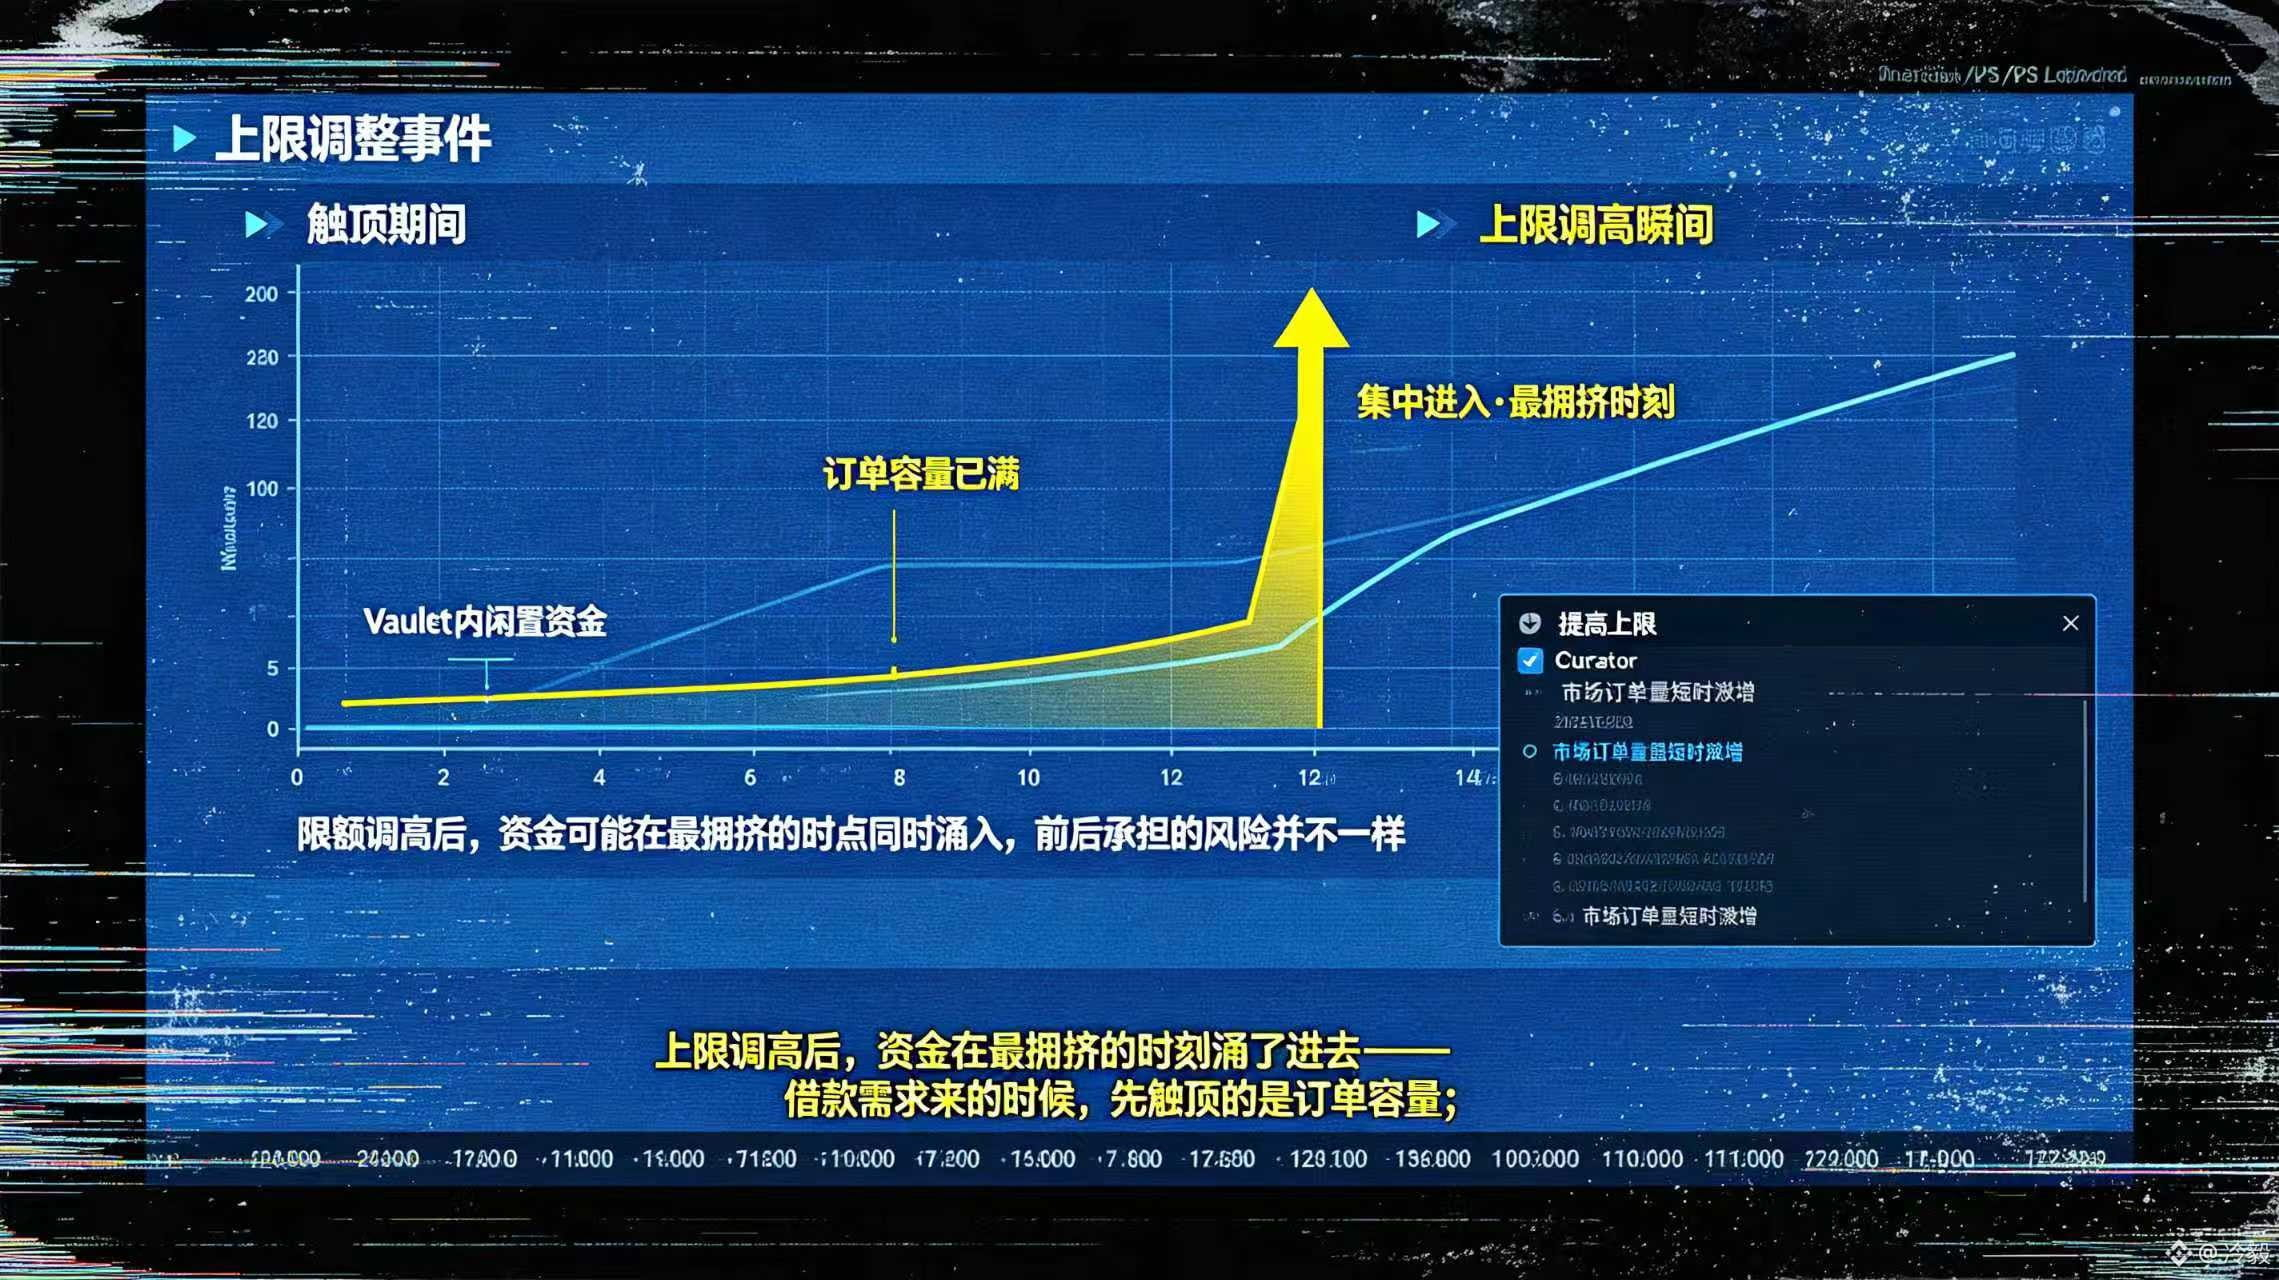
#termmax @termmax In einem Vault ist offensichtlich Geld vorhanden, aber die Orders werden trotzdem nicht weiter mit Volumen versorgt. Früher habe ich dieses Phänomen darauf zurückgeführt, dass die Kreditnachfrage nicht ausreicht. Erst nachdem ich jedoch in der TermMax-Curator-Dokumentation den Abschnitt „maximum supply limits for orders“ gesehen habe, wurde mir klar, dass die Orders selbst eine künstliche Obergrenze haben. Diese Obergrenze wird auf die Order gesetzt und nicht auf den Gesamtbetrag des Vaults. Curator kann die maximale Angebotsmenge für eine bestimmte Lending-Order begrenzen. Daher kann das Geld, auch wenn es im Vault herumliegt, möglicherweise nicht weiter in genau denselben Markt fließen. Wenn der Kontostand noch vorhanden ist, heißt das allein noch nicht, dass die Strategie nur auf einen Kreditnehmer wartet. Es kann auch sein, dass die Order bereits gedeckelt ist. Dieses Design ist grundsätzlich nachvollziehbar: Wenn der Markt plötzlich heiß wird, muss Curator nicht das gesamte Kapital auf ein einziges Preisangebot pressen. Aber eine zu niedrige Begrenzung führt dazu, dass Gelder ungenutzt bleiben und Einleger verpassen können, während eine zu hohe Begrenzung die Konzentration in einem einzelnen Markt verstärken kann. Curator passt hier das Risikoprofil an, aber Einleger wissen möglicherweise nicht, an welcher Stelle dieser „Regelknopf“ gedreht wurde. Ein Stressszenario ist beispielsweise, wenn die Kreditnachfrage plötzlich anzieht: Die Order stößt zuerst an die Obergrenze, im Vault ist zwar noch Geld vorhanden, doch Nutzer könnten fälschlicherweise annehmen, dass es keine Nachfrage gibt. Wenn die Obergrenze dann später erhöht wird, kann das Kapital erneut – aber möglicherweise genau in dem überfülltesten Zeitpunkt – konzentriert einströmen. Damit tragen die Beteiligten vorher und nachher nicht dasselbe Risiko. Deshalb schaue ich mir den Vault von @termmax nicht nur nach Gesamtvermögen und Ertragskurve an, sondern prüfe zuerst für jede Order das „maximum supply limit“, das ungenutzte Kapital sowie die Protokolle zu Änderungen der Obergrenzen. Bei TMX-bezogenen Vaults liegt die Kapital-Effizienz nicht entscheidend darin, ob das Geld überhaupt in den Vault gelangt, sondern darin, warum es dort überhaupt stoppt. #TermMax
#termmax @TermMax In einem Vault ist offensichtlich Geld vorhanden, aber die Orders werden trotzdem nicht weiter mit Volumen versorgt. Früher habe ich dieses Phänomen darauf zurückgeführt, dass die Kreditnachfrage nicht ausreicht. Erst nachdem ich jedoch in der TermMax-Curator-Dokumentation den Abschnitt „maximum supply limits for orders“ gesehen habe, wurde mir klar, dass die Orders selbst eine künstliche Obergrenze haben. Diese Obergrenze wird auf die Order gesetzt und nicht auf den Gesamtbetrag des Vaults. Curator kann die maximale Angebotsmenge für eine bestimmte Lending-Order begrenzen. Daher kann das Geld, auch wenn es im Vault herumliegt, möglicherweise nicht weiter in genau denselben Markt fließen. Wenn der Kontostand noch vorhanden ist, heißt das allein noch nicht, dass die Strategie nur auf einen Kreditnehmer wartet. Es kann auch sein, dass die Order bereits gedeckelt ist. Dieses Design ist grundsätzlich nachvollziehbar: Wenn der Markt plötzlich heiß wird, muss Curator nicht das gesamte Kapital auf ein einziges Preisangebot pressen. Aber eine zu niedrige Begrenzung führt dazu, dass Gelder ungenutzt bleiben und Einleger verpassen können, während eine zu hohe Begrenzung die Konzentration in einem einzelnen Markt verstärken kann. Curator passt hier das Risikoprofil an, aber Einleger wissen möglicherweise nicht, an welcher Stelle dieser „Regelknopf“ gedreht wurde. Ein Stressszenario ist beispielsweise, wenn die Kreditnachfrage plötzlich anzieht: Die Order stößt zuerst an die Obergrenze, im Vault ist zwar noch Geld vorhanden, doch Nutzer könnten fälschlicherweise annehmen, dass es keine Nachfrage gibt. Wenn die Obergrenze dann später erhöht wird, kann das Kapital erneut – aber möglicherweise genau in dem überfülltesten Zeitpunkt – konzentriert einströmen. Damit tragen die Beteiligten vorher und nachher nicht dasselbe Risiko. Deshalb schaue ich mir den Vault von @TermMax nicht nur nach Gesamtvermögen und Ertragskurve an, sondern prüfe zuerst für jede Order das „maximum supply limit“, das ungenutzte Kapital sowie die Protokolle zu Änderungen der Obergrenzen. Bei TMX-bezogenen Vaults liegt die Kapital-Effizienz nicht entscheidend darin, ob das Geld überhaupt in den Vault gelangt, sondern darin, warum es dort überhaupt stoppt. #TermMax
4
90
·
--
Bullisch
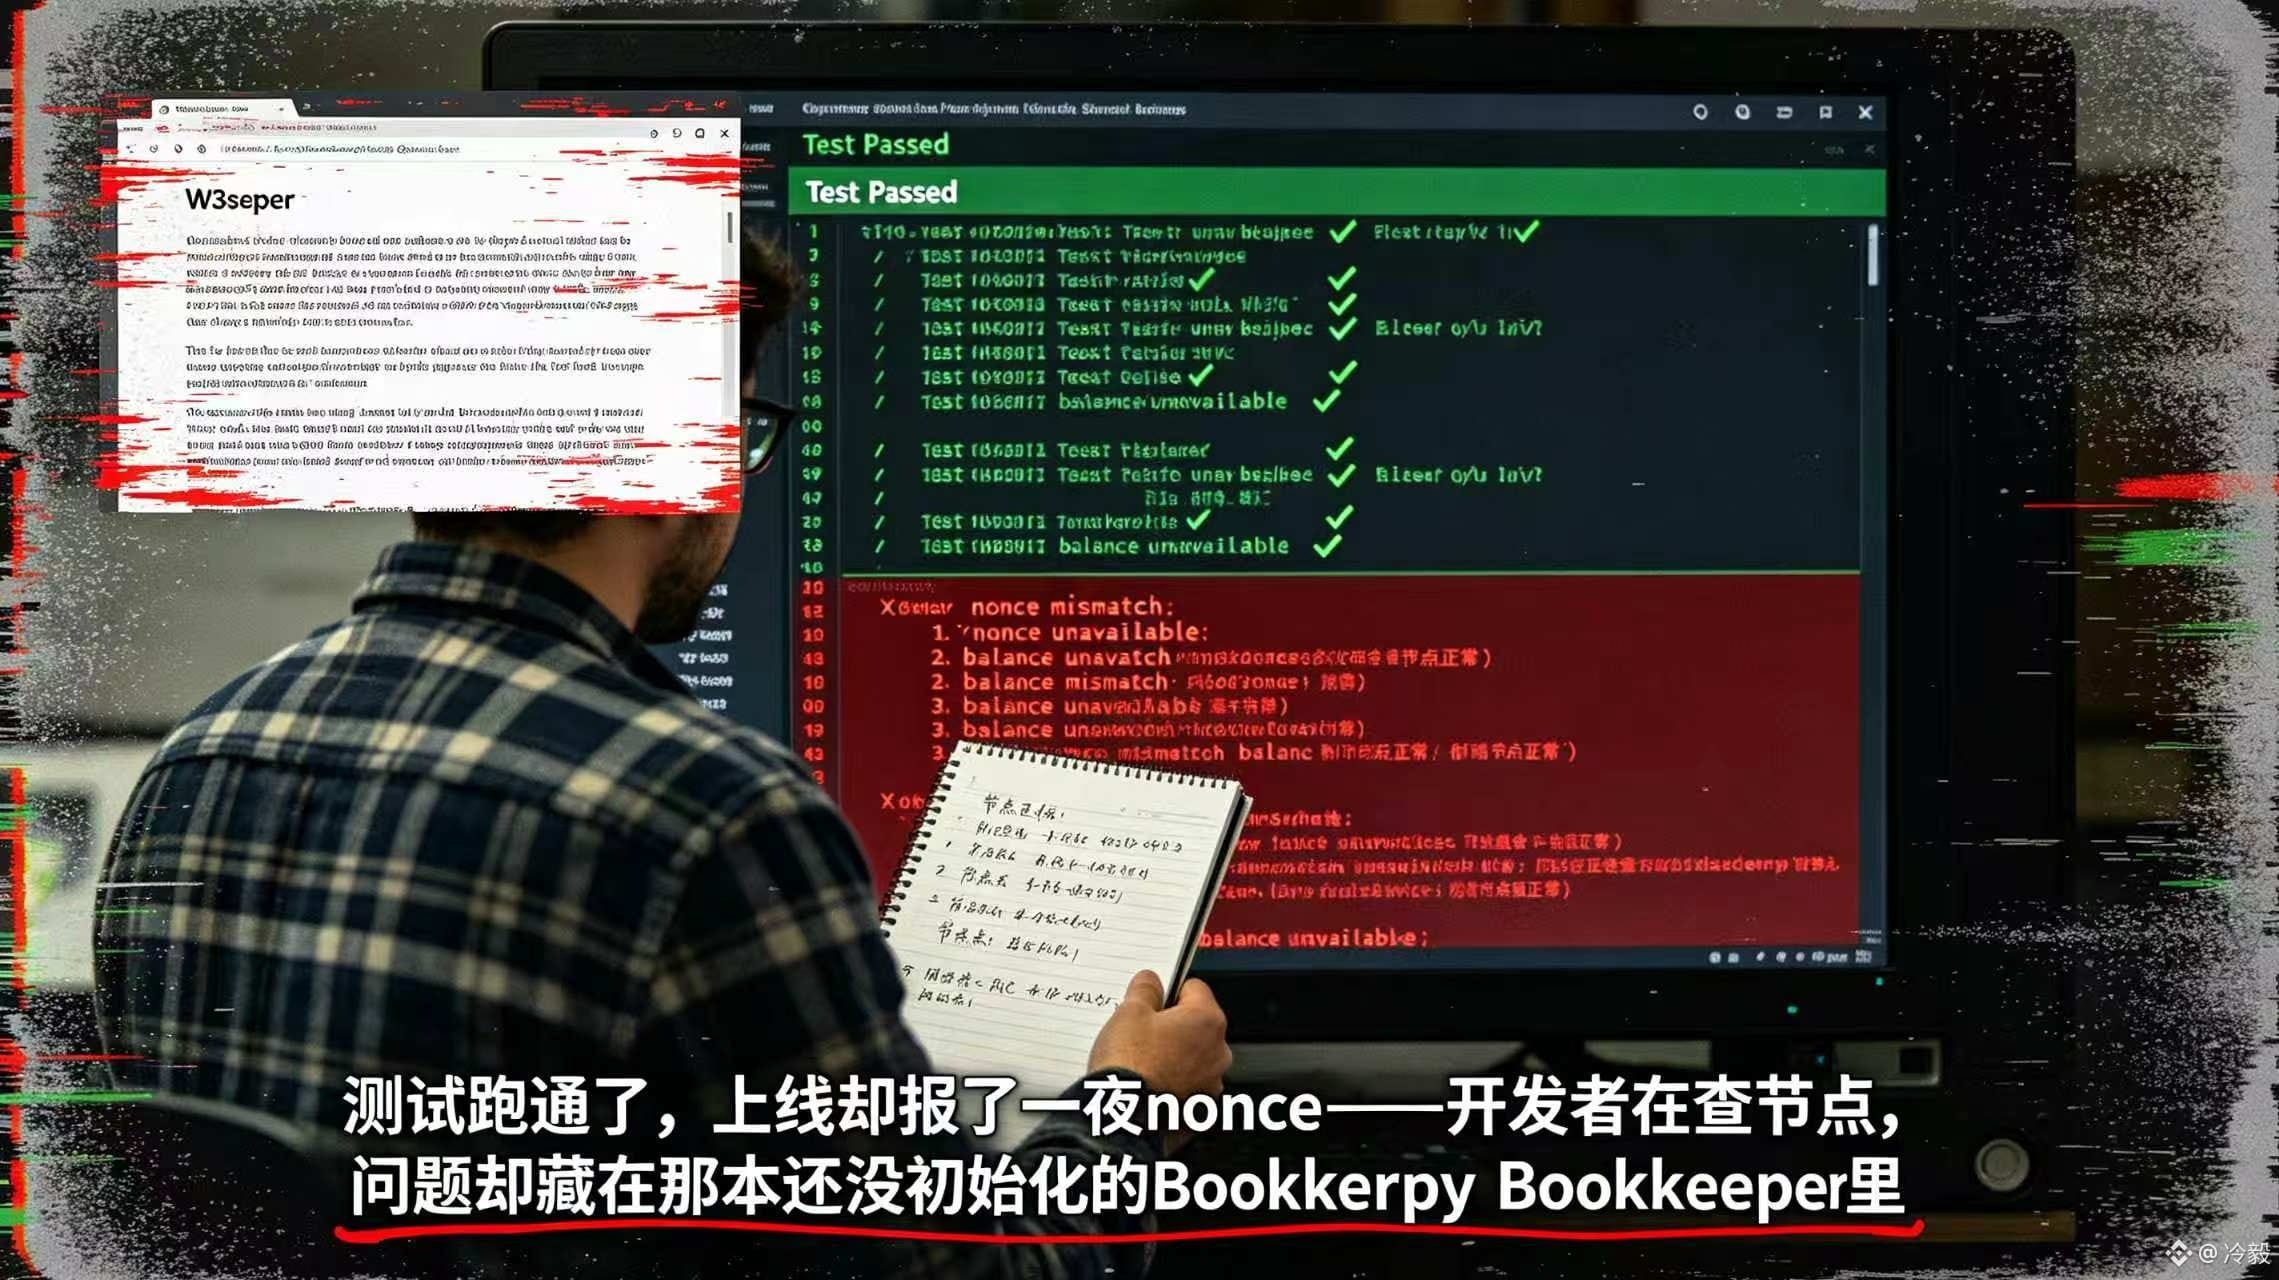
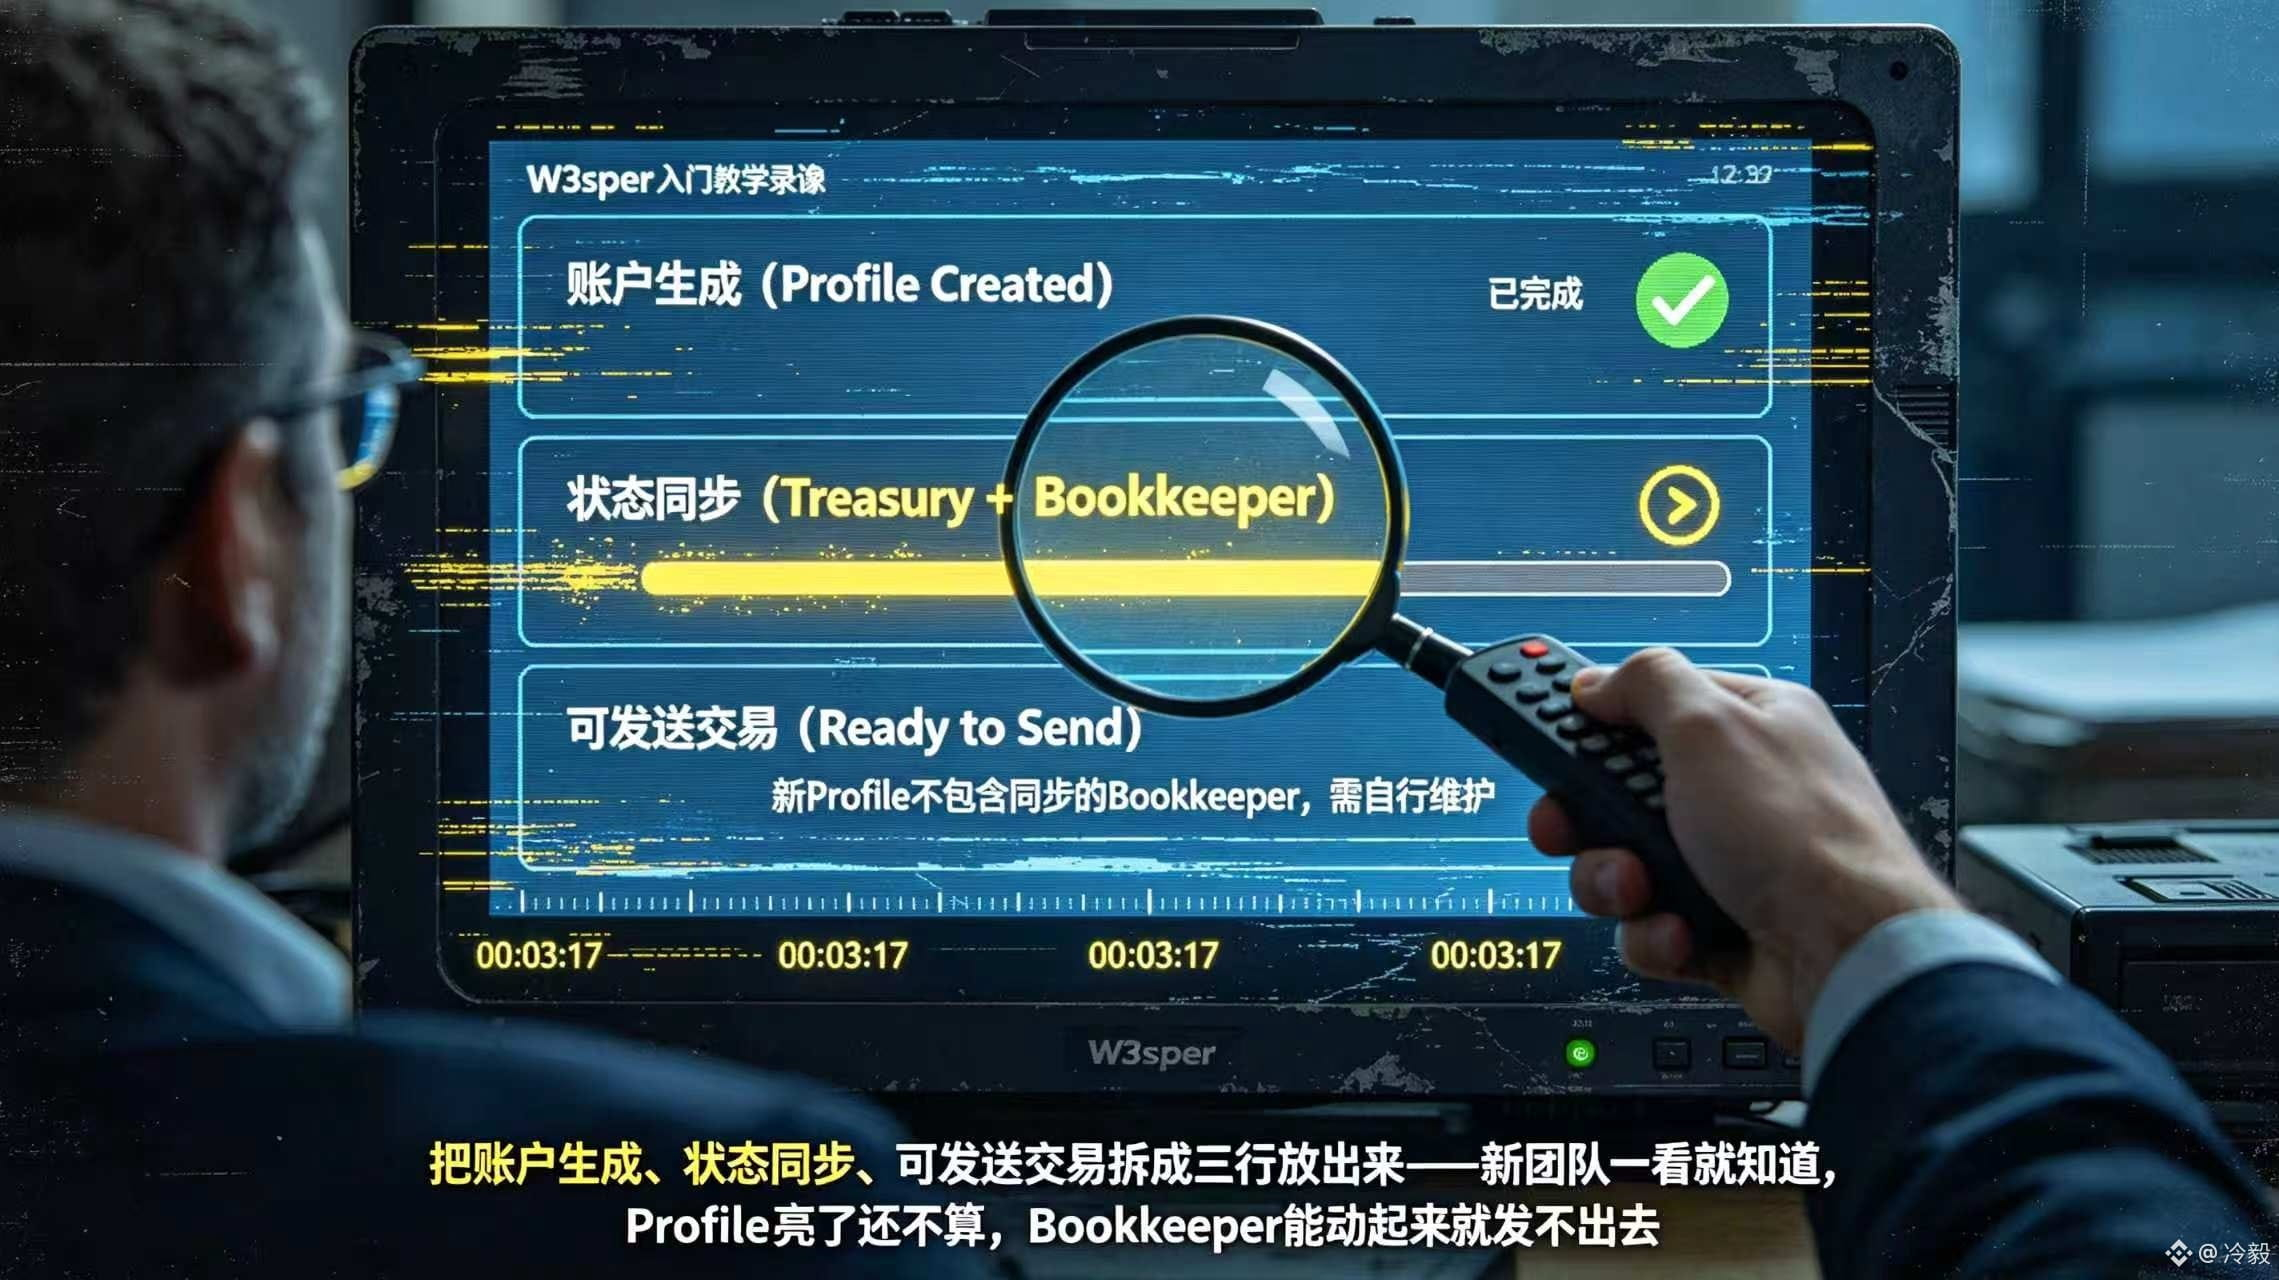
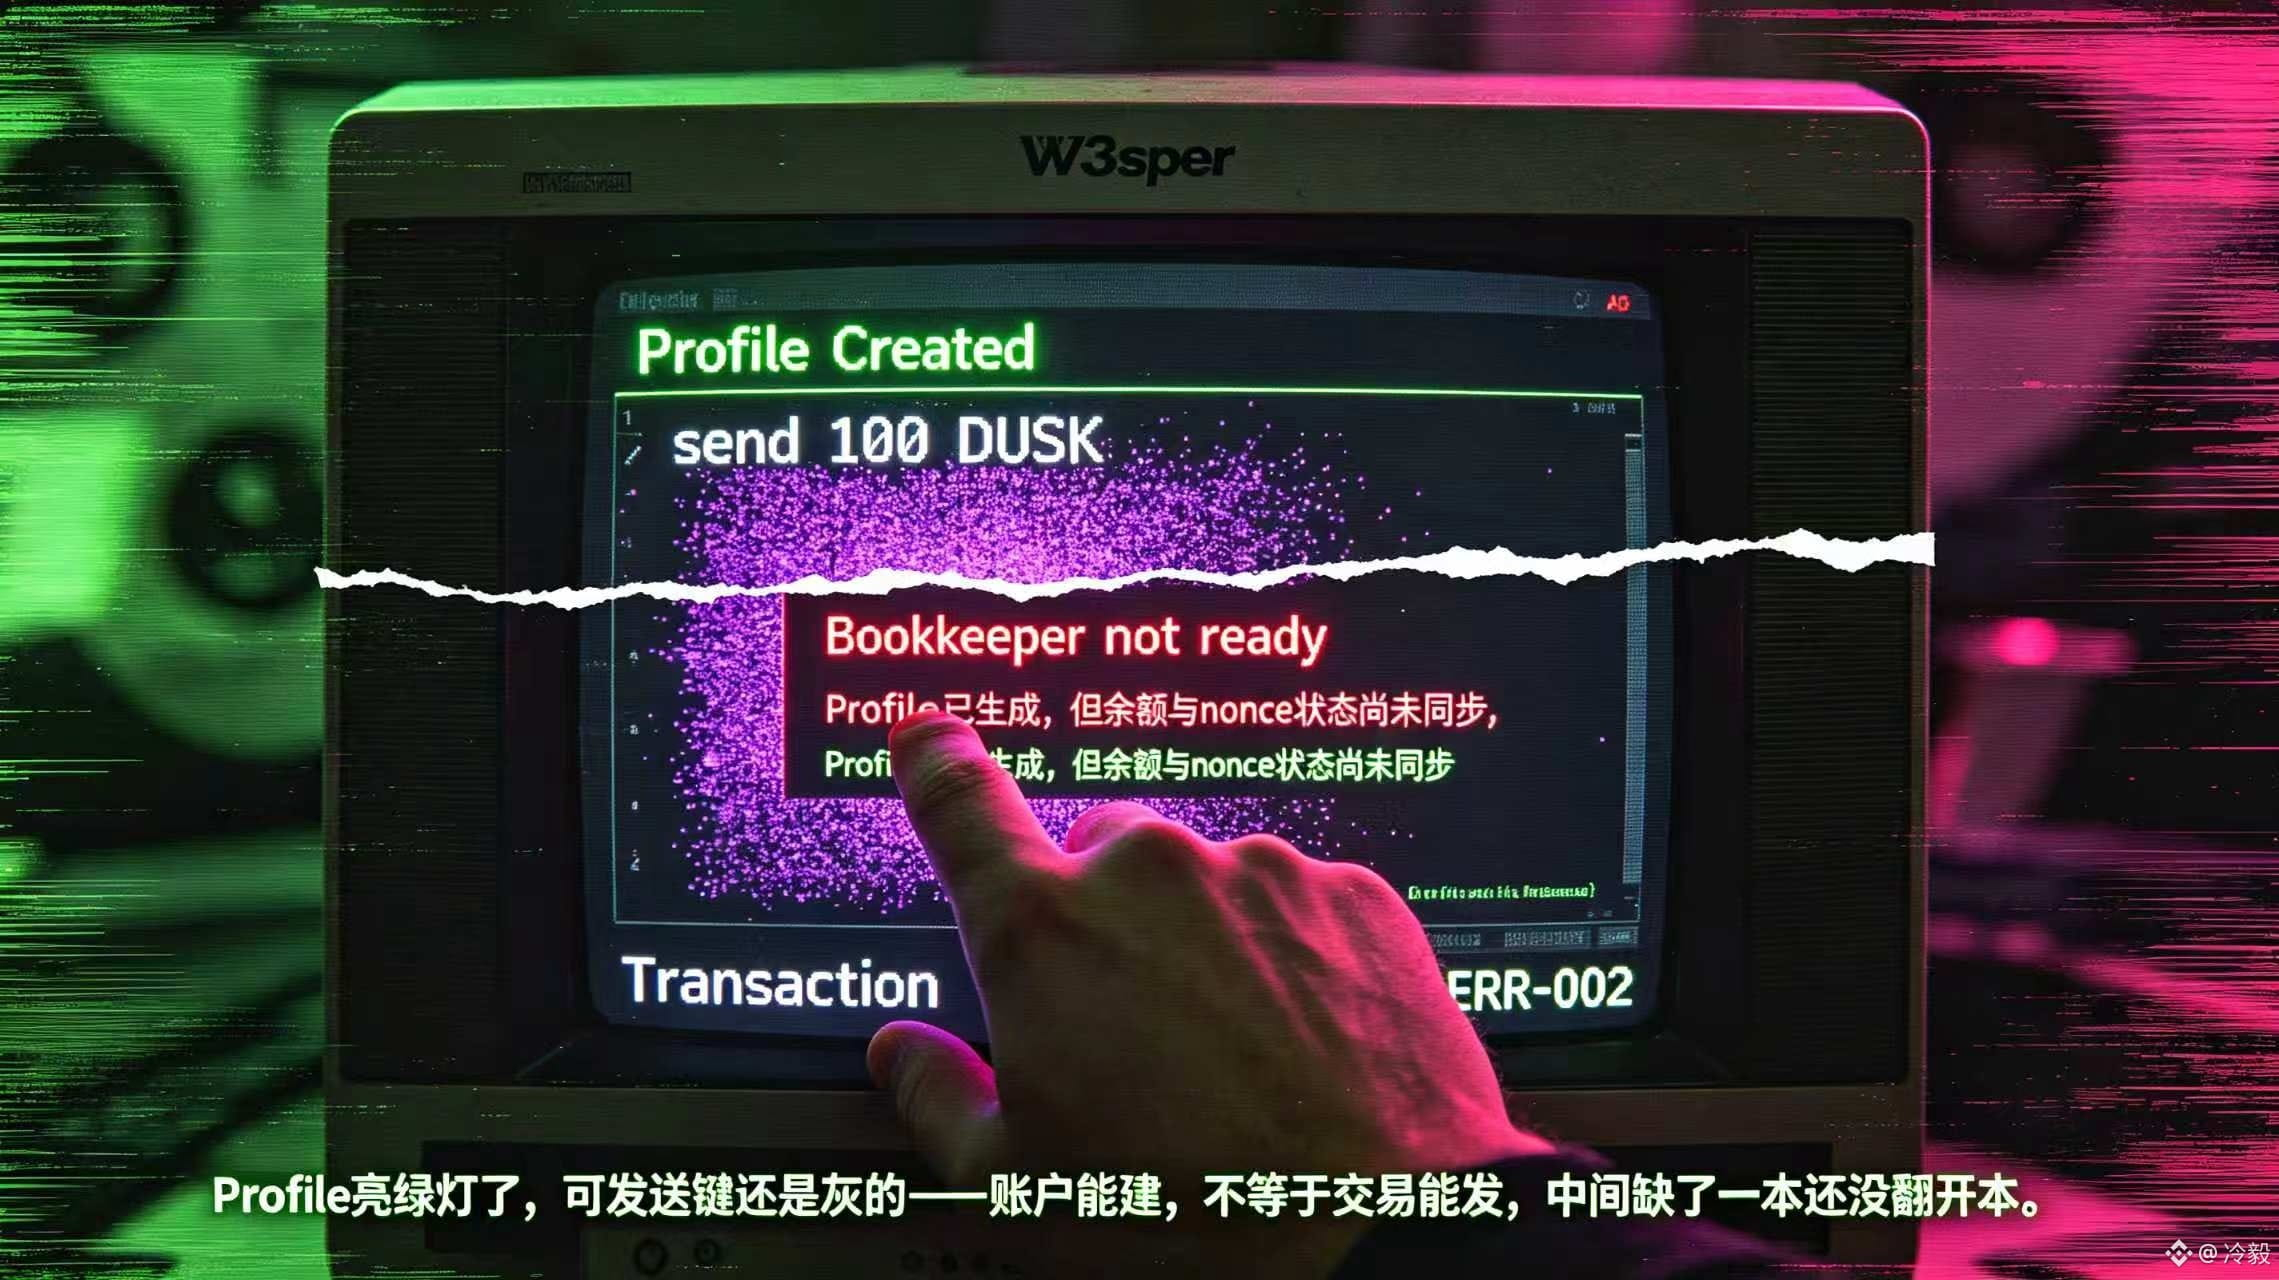
#dusk $DUSK @Dusk_Foundation Ich hatte mich früher daran gewöhnt, die Kontoerstellung als den letzten Schritt vor dem Senden zu betrachten, aber erst als ich den Abschnitt „Signing transactions directly“ in der @Dusk_Foundation -Dokumentation gelesen habe, merkte ich, dass diese Einschätzung korrigiert werden muss. W3sper stellt einen Transaction-Builder bereit, ist aber keine vollständige Wallet. Daher hat das neu erzeugte Profil keinen synchronisierten Bookkeeper, und die für Transaktionen nötigen Guthaben- und Nonce-Zustände sind noch nicht vorbereitet. Als ich mir das direkte Signaturbeispiel von W3sper ansah, war mein erster Gedanke: Wenn das Profil schon erstellt ist, warum kann die $DUSK -Transaktion dann nicht einfach gesendet werden? Erst später fiel mir diese leicht zu übersehende Grenze in der Dokumentation auf.
Für Entwickler bedeutet das, dass zwischen „Konto kann erstellt werden“ und „es können بالفعل Transaktionen gesendet werden“ noch einige Schritte liegen, die man selbst erledigen muss, darunter wiederherstellbare Schlüsselspeicherung, die Synchronisierung des Treasury-Zustands und die Pflege des Bookkeepers. Fehlt auch nur eine dieser Ebenen, liefert der Code möglicherweise keine leicht verständliche Fehlermeldung. Stellen wir uns vor, ein Team startet einen automatischen Zahlungsdienst und überweist sofort mit einem neuen Profil. In Tests sieht man dann vielleicht nur eine fehlgeschlagene Guthabenabfrage oder den Hinweis, dass die Nonce nicht existiert, aber nach dem Go-live vermutet die Person bei der Fehlersuche womöglich zuerst, dass der Knoten oder das Netzwerk ausgefallen sei, während die wartenden Nutzer schlicht eine zeitliche Verzögerung ertragen müssen.
Deshalb beurteile ich W3sper inzwischen nicht mehr nur danach, ob sich damit eine Transaktion zusammenbauen lässt, sondern schaue zuerst darauf, ob die Beispiele die Phasen Kontoerstellung, Statussynchronisierung und sendefähige Transaktion klar voneinander trennen. W3sper versteckt die Wallet-Funktionen nicht; es übergibt nur einen Teil der Zustandsverwaltung an die integrierende Seite. Für das Entwickler-Ökosystem von @Dusk_Foundation ist die wirklich zu prüfende Frage, ob ein neues Team vor dem ersten Versuch, eine Transaktion zu senden, selbstständig erkennen kann, dass sein Bookkeeper noch nicht bereit ist. #dusk
{future}(DUSKUSDT)
#dusk $DUSK @Dusk Ich hatte mich früher daran gewöhnt, die Kontoerstellung als den letzten Schritt vor dem Senden zu betrachten, aber erst als ich den Abschnitt „Signing transactions directly“ in der @Dusk -Dokumentation gelesen habe, merkte ich, dass diese Einschätzung korrigiert werden muss. W3sper stellt einen Transaction-Builder bereit, ist aber keine vollständige Wallet. Daher hat das neu erzeugte Profil keinen synchronisierten Bookkeeper, und die für Transaktionen nötigen Guthaben- und Nonce-Zustände sind noch nicht vorbereitet. Als ich mir das direkte Signaturbeispiel von W3sper ansah, war mein erster Gedanke: Wenn das Profil schon erstellt ist, warum kann die $DUSK -Transaktion dann nicht einfach gesendet werden? Erst später fiel mir diese leicht zu übersehende Grenze in der Dokumentation auf.
Für Entwickler bedeutet das, dass zwischen „Konto kann erstellt werden“ und „es können بالفعل Transaktionen gesendet werden“ noch einige Schritte liegen, die man selbst erledigen muss, darunter wiederherstellbare Schlüsselspeicherung, die Synchronisierung des Treasury-Zustands und die Pflege des Bookkeepers. Fehlt auch nur eine dieser Ebenen, liefert der Code möglicherweise keine leicht verständliche Fehlermeldung. Stellen wir uns vor, ein Team startet einen automatischen Zahlungsdienst und überweist sofort mit einem neuen Profil. In Tests sieht man dann vielleicht nur eine fehlgeschlagene Guthabenabfrage oder den Hinweis, dass die Nonce nicht existiert, aber nach dem Go-live vermutet die Person bei der Fehlersuche womöglich zuerst, dass der Knoten oder das Netzwerk ausgefallen sei, während die wartenden Nutzer schlicht eine zeitliche Verzögerung ertragen müssen.
Deshalb beurteile ich W3sper inzwischen nicht mehr nur danach, ob sich damit eine Transaktion zusammenbauen lässt, sondern schaue zuerst darauf, ob die Beispiele die Phasen Kontoerstellung, Statussynchronisierung und sendefähige Transaktion klar voneinander trennen. W3sper versteckt die Wallet-Funktionen nicht; es übergibt nur einen Teil der Zustandsverwaltung an die integrierende Seite. Für das Entwickler-Ökosystem von @Dusk ist die wirklich zu prüfende Frage, ob ein neues Team vor dem ersten Versuch, eine Transaktion zu senden, selbstständig erkennen kann, dass sein Bookkeeper noch nicht bereit ist. #dusk
6
1
111
·
--
Bullisch
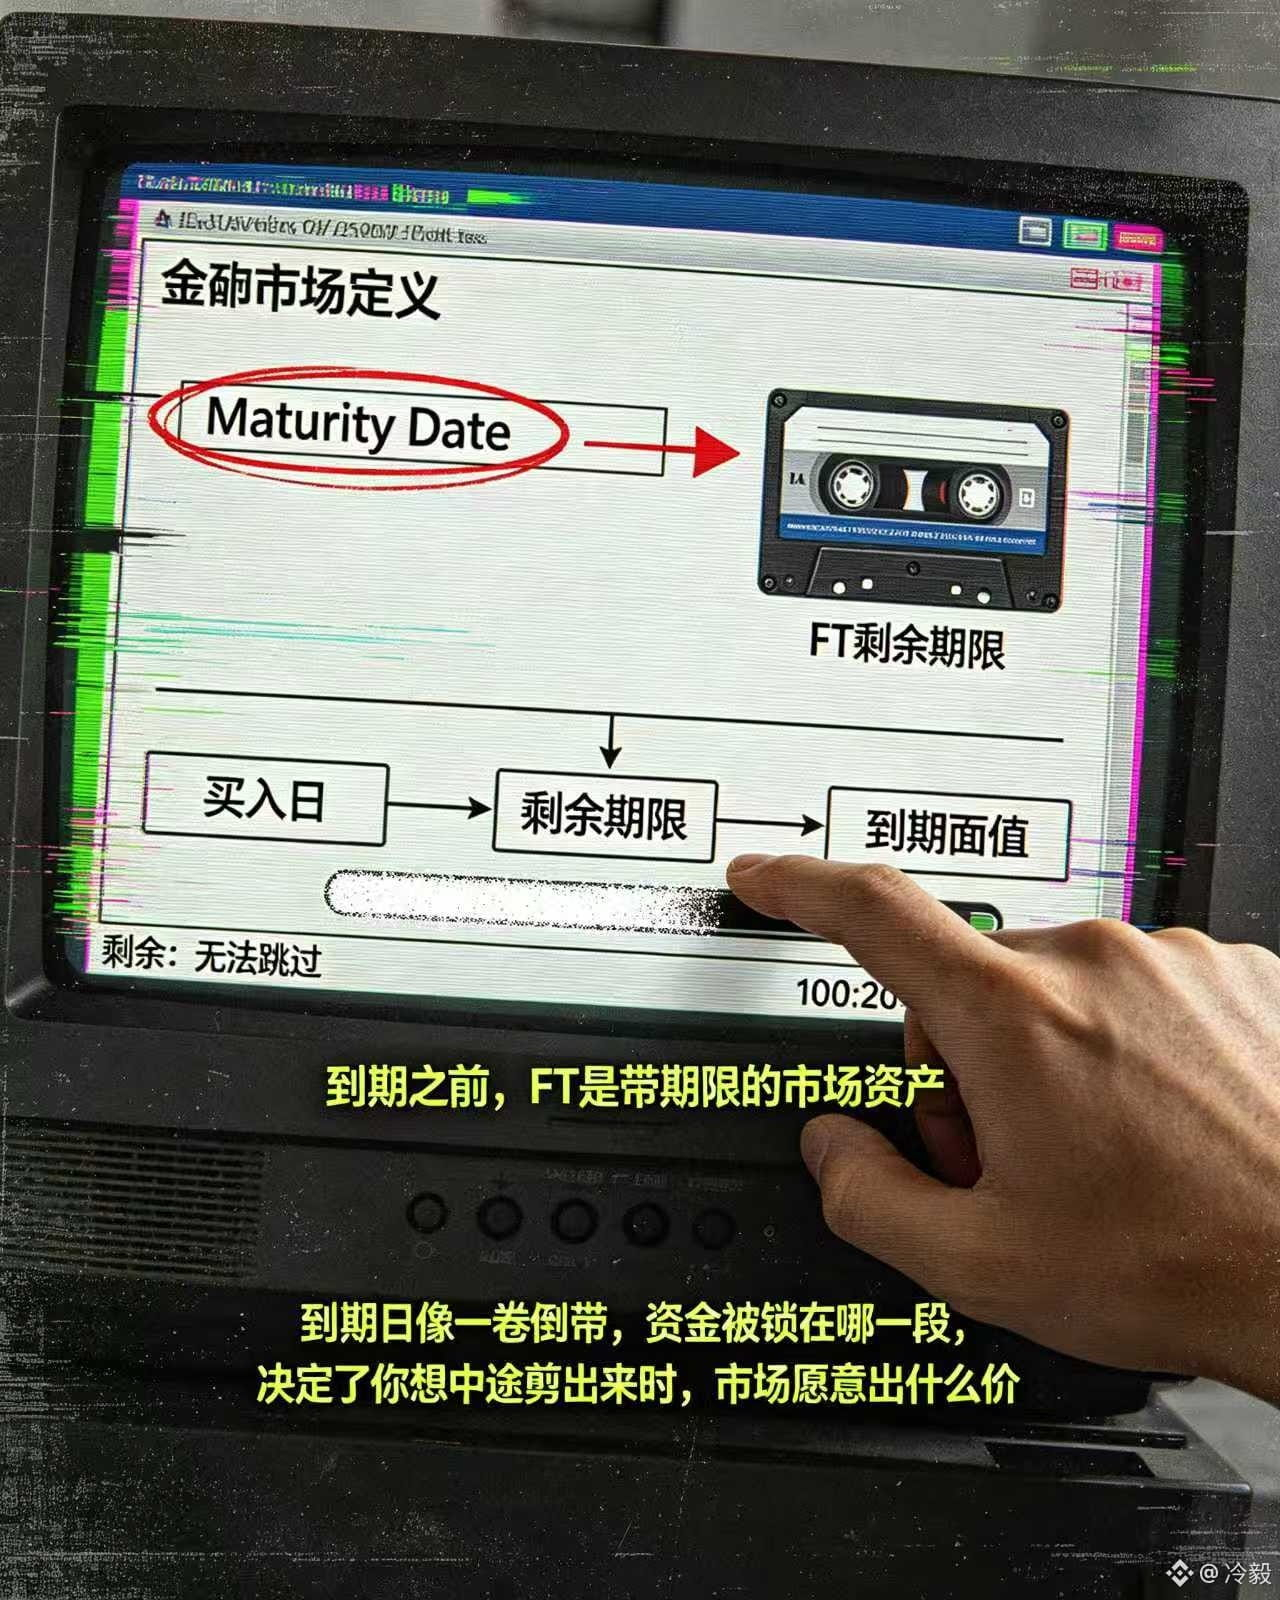
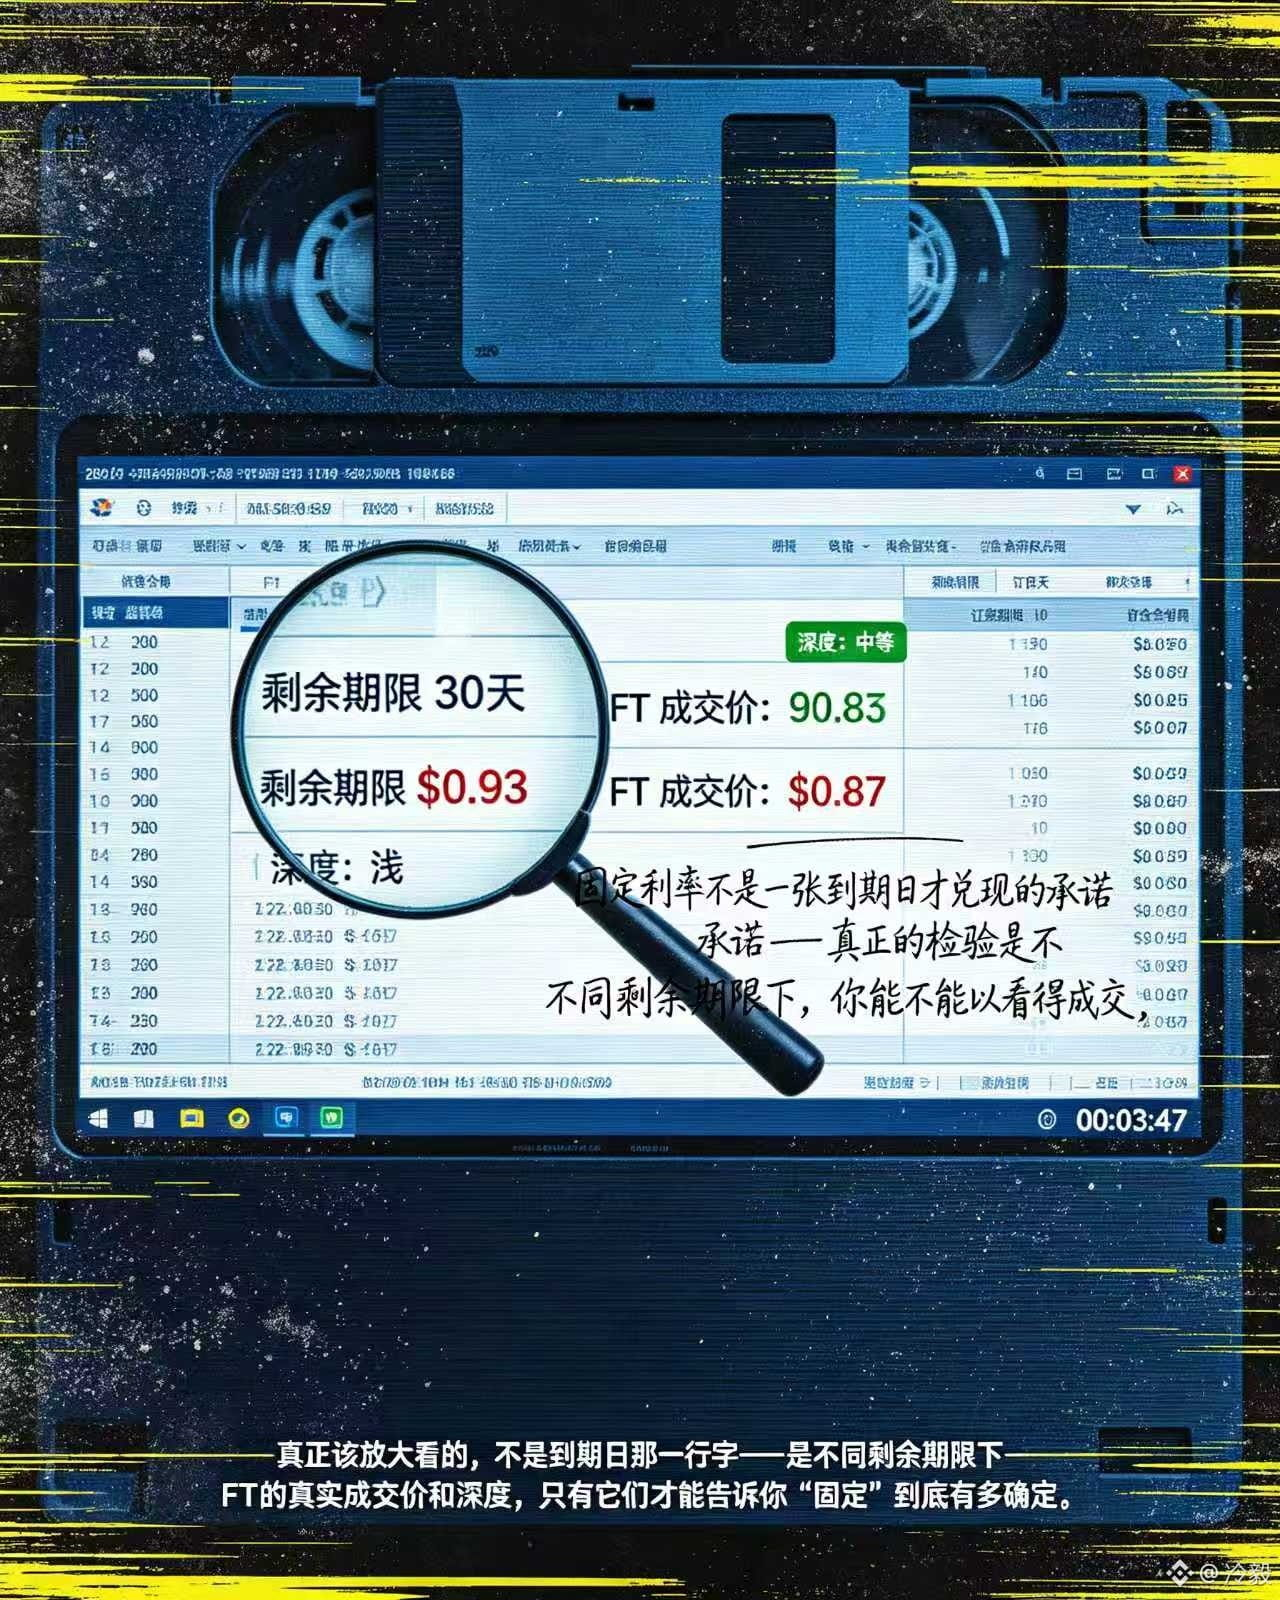
#termmax @termmax Die am häufigsten unterschätzte Sache ist nicht der Zinssatz, sondern der Zeitraum, für den das Kapital bis zum Fälligkeitstag gebunden wird.
Als ich die Definition des Fixed-Rate-Marktes anschaute, fiel mir ein sehr simples Feld auf: Neben dem Debt Token und der Besicherung muss es einen klaren Maturity Date geben. Beim FT-Fälligkeitstag kann man den Debt Token zum Nennwert zurücktauschen – dadurch gibt es für den Kreditgeber einen Berechnungs-Endpunkt für die Rendite. Bis dieser Tag kommt, ist das FT, das man in der Hand hält, jedoch ein Marktasset mit verbleibender Laufzeit. „Fest“ bedeutet also nicht, dass ein vorzeitiger Ausstieg zu einem fixen Preis wird.
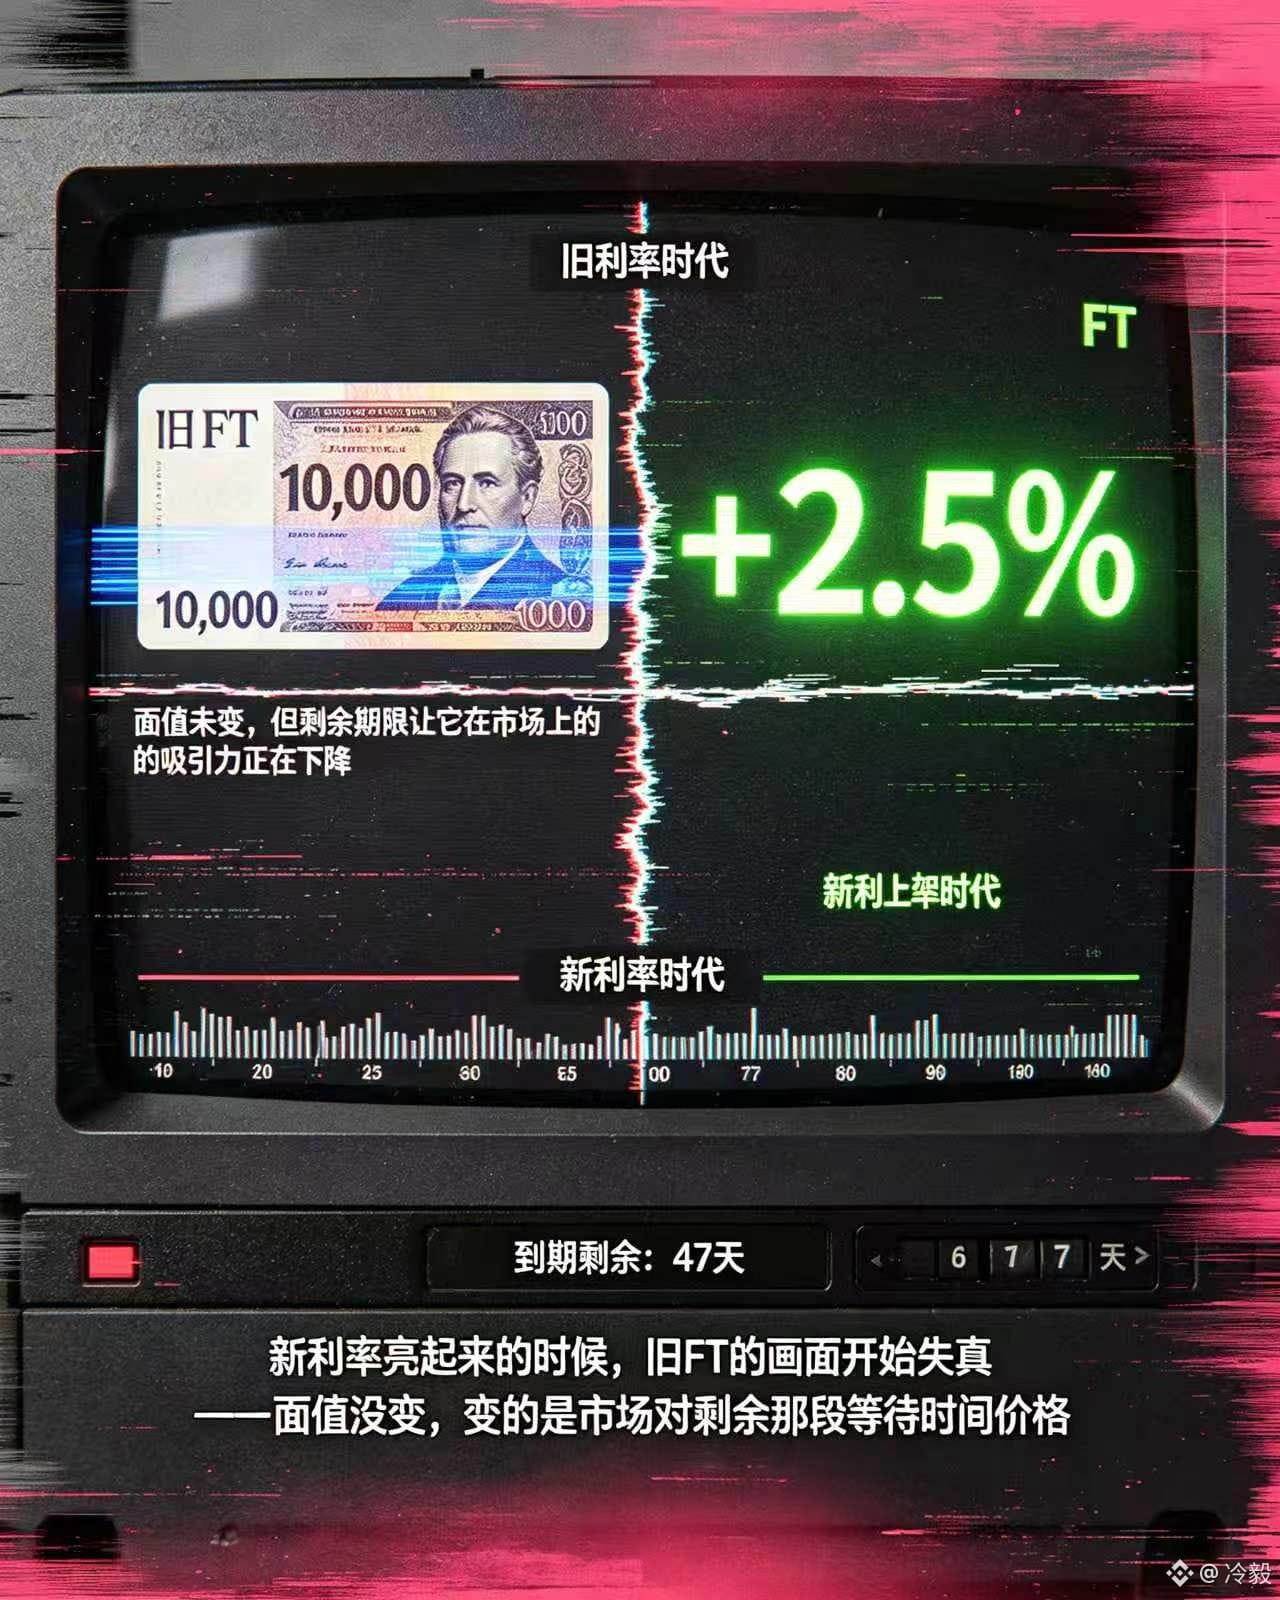
Das verändert die Entscheidung des Kreditgebers. Angenommen, der Marktzins steigt plötzlich. Dann ist neues Kapital bereit, eine höhere Rendite an den Kreditgeber zu zahlen, aber der Nennwert des alten FT bleibt unverändert; dennoch sinkt durch die verbleibende Laufzeit seine Attraktivität am Markt. Hält der Inhaber bis zur Fälligkeit durch, erhält er den vorher vereinbarten Nennwert. Wenn er aber kurzfristig Bargeld braucht, muss er den Marktwert der verbleibenden Zeit neu akzeptieren. Hier wird also nicht nur der Debt Token bepreist, sondern auch das Warten selbst.
Auch der Kreditnehmer wird beeinflusst. Kurz vor der Fälligkeit liegende FT-Kontrakte dürften näher am Nennwert liegen, während FTs mit längerer Restlaufzeit einen größeren Abschlag benötigen, um das Warten und die Zinsänderungen auszugleichen.
Der Markt wirkt wie ein „Fixed Rate“, doch in Wahrheit ordnet er die Gelder je nach Laufzeit ganz unterschiedlich – und das kann sich wie zwei verschiedene Liquiditätserfahrungen anfühlen. Der Kreditgeber trägt die Zeitkosten, der Kreditnehmer trägt die Finanzierungsspreads, die aus der Laufzeitwahl entstehen.
Deshalb denke ich, dass das Fälligkeitsdesign der @termmax nicht nur den Maturity Date als Abwicklungstermin festlegt. Es ist eher eine Linie, die Ertragsgewissheit und Kapital-Liquidität voneinander trennt.
Das nachzuprüfende Potenzial bei den TMX-bezogenen Märkten sind die tatsächlichen Handelspreise und die Handels-Tiefen von FT-Kontrakten bei unterschiedlichen Restlaufzeiten; nur wenn beide Dinge klar erkennbar sind, ist der Fixed Rate keine hübsche Zusage, die man erst am Fälligkeitstag einlöst. #TermMax
#termmax @TermMax Die am häufigsten unterschätzte Sache ist nicht der Zinssatz, sondern der Zeitraum, für den das Kapital bis zum Fälligkeitstag gebunden wird.
Als ich die Definition des Fixed-Rate-Marktes anschaute, fiel mir ein sehr simples Feld auf: Neben dem Debt Token und der Besicherung muss es einen klaren Maturity Date geben. Beim FT-Fälligkeitstag kann man den Debt Token zum Nennwert zurücktauschen – dadurch gibt es für den Kreditgeber einen Berechnungs-Endpunkt für die Rendite. Bis dieser Tag kommt, ist das FT, das man in der Hand hält, jedoch ein Marktasset mit verbleibender Laufzeit. „Fest“ bedeutet also nicht, dass ein vorzeitiger Ausstieg zu einem fixen Preis wird.
Das verändert die Entscheidung des Kreditgebers. Angenommen, der Marktzins steigt plötzlich. Dann ist neues Kapital bereit, eine höhere Rendite an den Kreditgeber zu zahlen, aber der Nennwert des alten FT bleibt unverändert; dennoch sinkt durch die verbleibende Laufzeit seine Attraktivität am Markt. Hält der Inhaber bis zur Fälligkeit durch, erhält er den vorher vereinbarten Nennwert. Wenn er aber kurzfristig Bargeld braucht, muss er den Marktwert der verbleibenden Zeit neu akzeptieren. Hier wird also nicht nur der Debt Token bepreist, sondern auch das Warten selbst.
Auch der Kreditnehmer wird beeinflusst. Kurz vor der Fälligkeit liegende FT-Kontrakte dürften näher am Nennwert liegen, während FTs mit längerer Restlaufzeit einen größeren Abschlag benötigen, um das Warten und die Zinsänderungen auszugleichen.
Der Markt wirkt wie ein „Fixed Rate“, doch in Wahrheit ordnet er die Gelder je nach Laufzeit ganz unterschiedlich – und das kann sich wie zwei verschiedene Liquiditätserfahrungen anfühlen. Der Kreditgeber trägt die Zeitkosten, der Kreditnehmer trägt die Finanzierungsspreads, die aus der Laufzeitwahl entstehen.
Deshalb denke ich, dass das Fälligkeitsdesign der @TermMax nicht nur den Maturity Date als Abwicklungstermin festlegt. Es ist eher eine Linie, die Ertragsgewissheit und Kapital-Liquidität voneinander trennt.
Das nachzuprüfende Potenzial bei den TMX-bezogenen Märkten sind die tatsächlichen Handelspreise und die Handels-Tiefen von FT-Kontrakten bei unterschiedlichen Restlaufzeiten; nur wenn beide Dinge klar erkennbar sind, ist der Fixed Rate keine hübsche Zusage, die man erst am Fälligkeitstag einlöst. #TermMax
5
123
·
--
„Die Transaktion ist abgeschlossen, aber die Seite hat sich noch nicht geändert?“ — Wenn man das in einer Wallet oder im Backend einer Börse liest, ist das normalerweise nicht das Problem des Nutzers; vielmehr hat das System ein Ereignis übersehen.
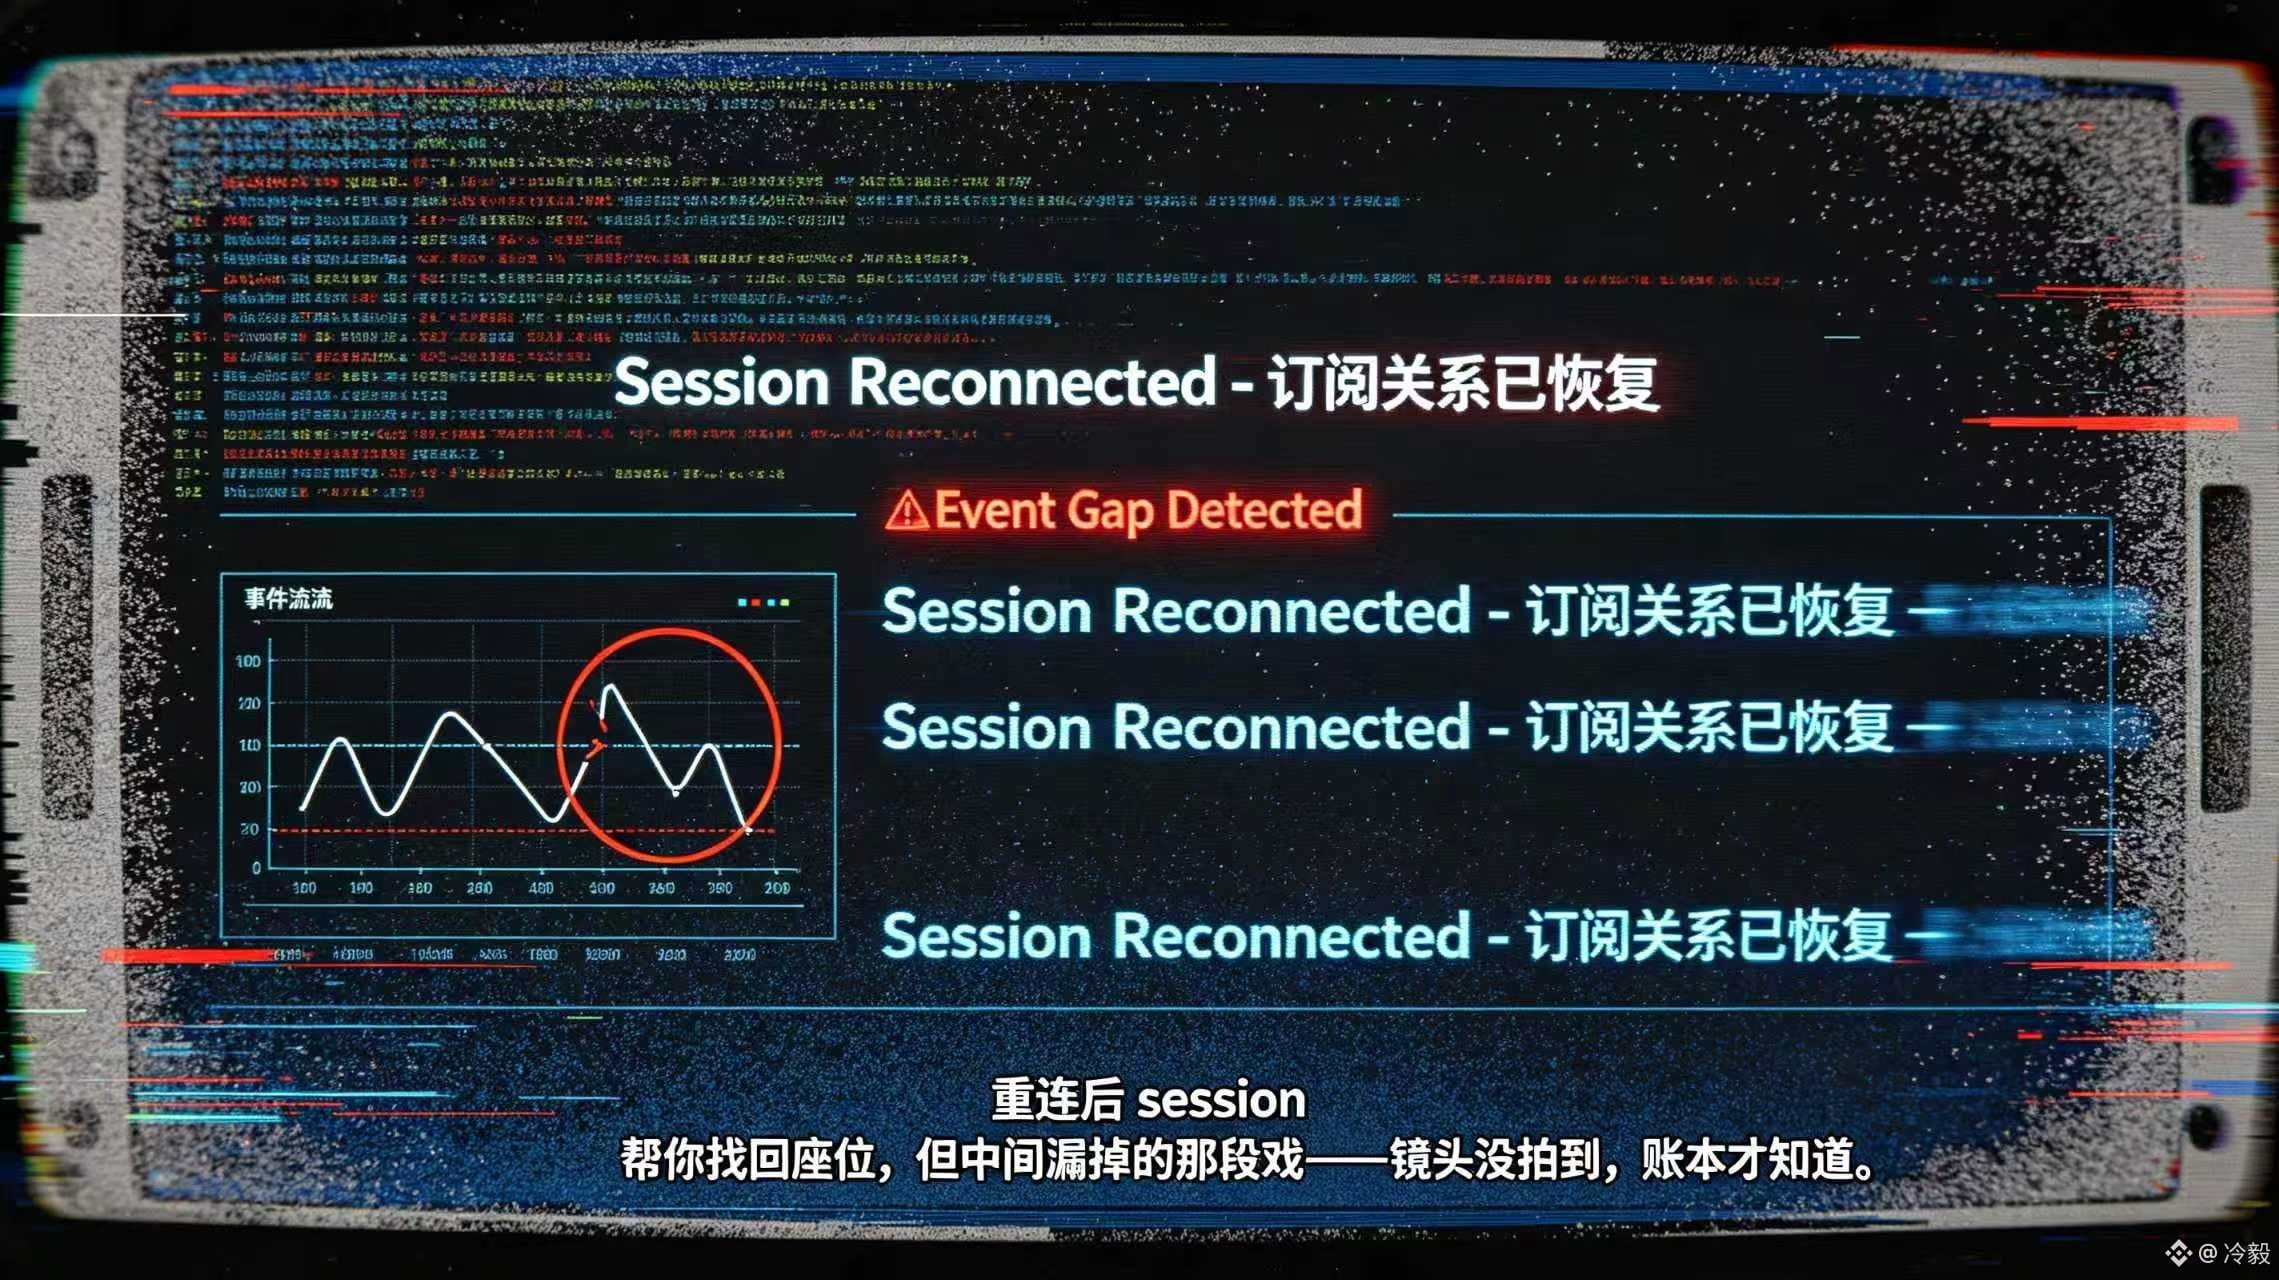
Die HTTP-API von @Dusk_Foundation legt das Contract-Event-Abo unter /on/contracts:<contract_id>/<method> an. Das Abo und das Abbestellen werden jeweils mit GET bzw. DELETE durchgeführt, und die Session muss zusätzlich über „Rusk-Session-Id“ aufrechterhalten werden. Auf den ersten Blick wirkt das wie reine Schnittstellendetails, aber im Grunde erinnert es an Folgendes: Echtzeit-Benachrichtigungen sind selbst noch kein Kassenbuch.
Wenn die Verbindung normal ist, aktualisiert die Wallet den Kontostand über Events, und die Börse bringt über Events das Sammeln oder den Auftragsstatus voran. Wenn die Verbindung jedoch abbricht, kann die Session dir zwar helfen, die Abo-Beziehung wiederzufinden, aber sie kann nicht beweisen, dass in der Zwischenzeit nichts übersehen wurde. Den fehlenden Teil musst du anhand von Block-, Transaktions- und Vertragsstatus neu nachvollziehen.
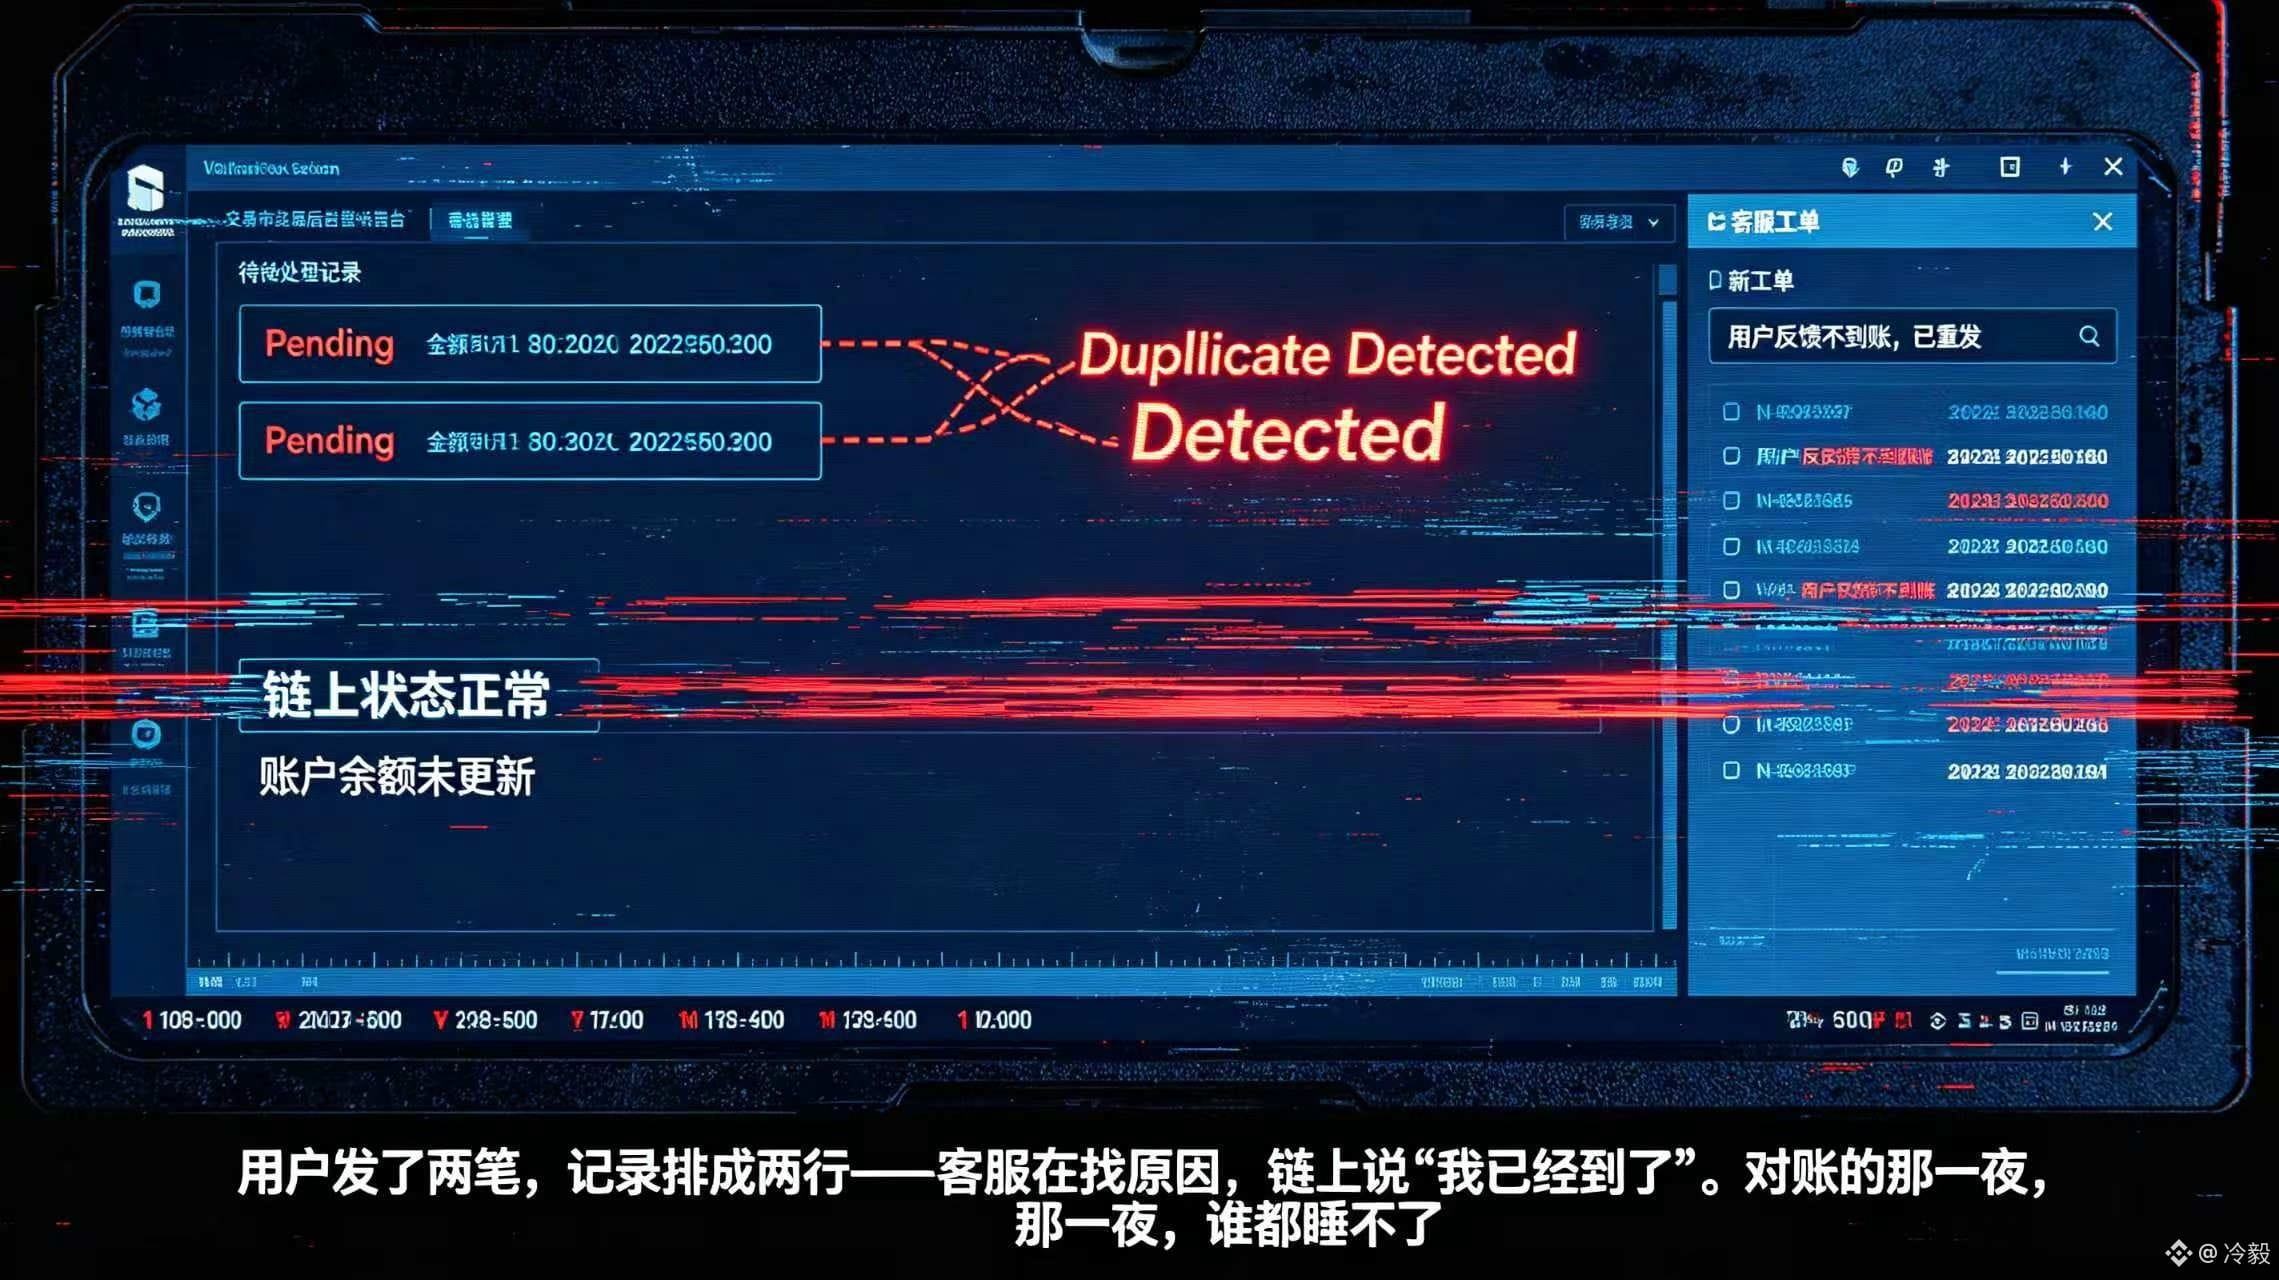
Ich stelle mir ein konkretes Szenario vor. Die DUSK-Überweisung eines Nutzers wurde bereits on-chain gebucht, doch die Listener-Verbindung der Börse ist zufällig für ein paar Minuten unterbrochen. Die On-Chain-Aufzeichnungen sind in Ordnung, aber der Kontostand wird nicht aktualisiert. Der Nutzer reicht danach eine weitere Überweisung ein; im Backend könnten dabei gleichzeitig zwei ausstehende Vorgänge entstehen. Der Support sieht „Geld ist nicht angekommen“, und das Operations-Team muss mit Event-Kompensation und manueller Abstimmung arbeiten.
Das führt dazu, dass ich an die Event-Schnittstelle der @Dusk_Foundation eine zusätzliche Anforderung stelle. Das Dokument das Abo-Entrypoint nur aufzuschreiben ist nur der erste Schritt. Entscheidend für die Integrationsqualität ist, ob Wallet und Börse nach dem Wiedereinwählen den Kontext anhand der Session zurückholen können und die Lücke anschließend mit dem On-Chain-Status wieder schließen. $DUSK muss echte Vermögensflüsse tragen, Echtzeit-Events dienen lediglich als Hinweis — der endgültige Status muss außerdem einen weiteren, nachprüfbaren Weg haben. #dusk
{spot}(DUSKUSDT)
„Die Transaktion ist abgeschlossen, aber die Seite hat sich noch nicht geändert?“ — Wenn man das in einer Wallet oder im Backend einer Börse liest, ist das normalerweise nicht das Problem des Nutzers; vielmehr hat das System ein Ereignis übersehen.
Die HTTP-API von @Dusk legt das Contract-Event-Abo unter /on/contracts:<contract_id>/<method> an. Das Abo und das Abbestellen werden jeweils mit GET bzw. DELETE durchgeführt, und die Session muss zusätzlich über „Rusk-Session-Id“ aufrechterhalten werden. Auf den ersten Blick wirkt das wie reine Schnittstellendetails, aber im Grunde erinnert es an Folgendes: Echtzeit-Benachrichtigungen sind selbst noch kein Kassenbuch.
Wenn die Verbindung normal ist, aktualisiert die Wallet den Kontostand über Events, und die Börse bringt über Events das Sammeln oder den Auftragsstatus voran. Wenn die Verbindung jedoch abbricht, kann die Session dir zwar helfen, die Abo-Beziehung wiederzufinden, aber sie kann nicht beweisen, dass in der Zwischenzeit nichts übersehen wurde. Den fehlenden Teil musst du anhand von Block-, Transaktions- und Vertragsstatus neu nachvollziehen.
Ich stelle mir ein konkretes Szenario vor. Die DUSK-Überweisung eines Nutzers wurde bereits on-chain gebucht, doch die Listener-Verbindung der Börse ist zufällig für ein paar Minuten unterbrochen. Die On-Chain-Aufzeichnungen sind in Ordnung, aber der Kontostand wird nicht aktualisiert. Der Nutzer reicht danach eine weitere Überweisung ein; im Backend könnten dabei gleichzeitig zwei ausstehende Vorgänge entstehen. Der Support sieht „Geld ist nicht angekommen“, und das Operations-Team muss mit Event-Kompensation und manueller Abstimmung arbeiten.
Das führt dazu, dass ich an die Event-Schnittstelle der @Dusk eine zusätzliche Anforderung stelle. Das Dokument das Abo-Entrypoint nur aufzuschreiben ist nur der erste Schritt. Entscheidend für die Integrationsqualität ist, ob Wallet und Börse nach dem Wiedereinwählen den Kontext anhand der Session zurückholen können und die Lücke anschließend mit dem On-Chain-Status wieder schließen. $DUSK muss echte Vermögensflüsse tragen, Echtzeit-Events dienen lediglich als Hinweis — der endgültige Status muss außerdem einen weiteren, nachprüfbaren Weg haben. #dusk
3
61
·
--
Bullisch
#termmax @termmax Ich sehe, dass im Vault gleichzeitig „Curator Fee“ und „Protocol Fee“ aufgeführt sind. Ich möchte zuerst eine Frage stellen: Werden diese beiden Beträge von meinem Kapital abgezogen, oder werden sie vor der Auszahlung meiner Erträge bereits abgezogen und weggenommen? Dieser Unterschied klingt zwar nach Kleinigkeiten, aber wenn er dann auf der Seite wie bei einem Sparprodukt dargestellt wird, beeinflusst er unmittelbar, ob ich mein Vermögen überhaupt dort einlegen würde.
TermMax erklärt, dass der Anwendungsbereich dieser beiden Gebühren recht eng gefasst ist: Sie gelten nur für passive Erträge, die aus brachliegenden Vermögenswerten entstehen, und ziehen nicht direkt das eingezahlte Kapital ab. Außerdem sind die Gebühren bereits im share price berücksichtigt, sodass die Nutzer die Beträge nicht separat abholen oder zusätzlich zahlen müssen. Das heißt: Der Preis der Anteile auf der Seite ist bereits das Ergebnis nach Abzug der Gebühren. Die Nutzer müssen also nicht noch einmal gesondert bestätigen, aber sie dürfen auch nicht „Bruttoerträge“ mit dem tatsächlich zugeführten Anteilszuwachs vermischen.
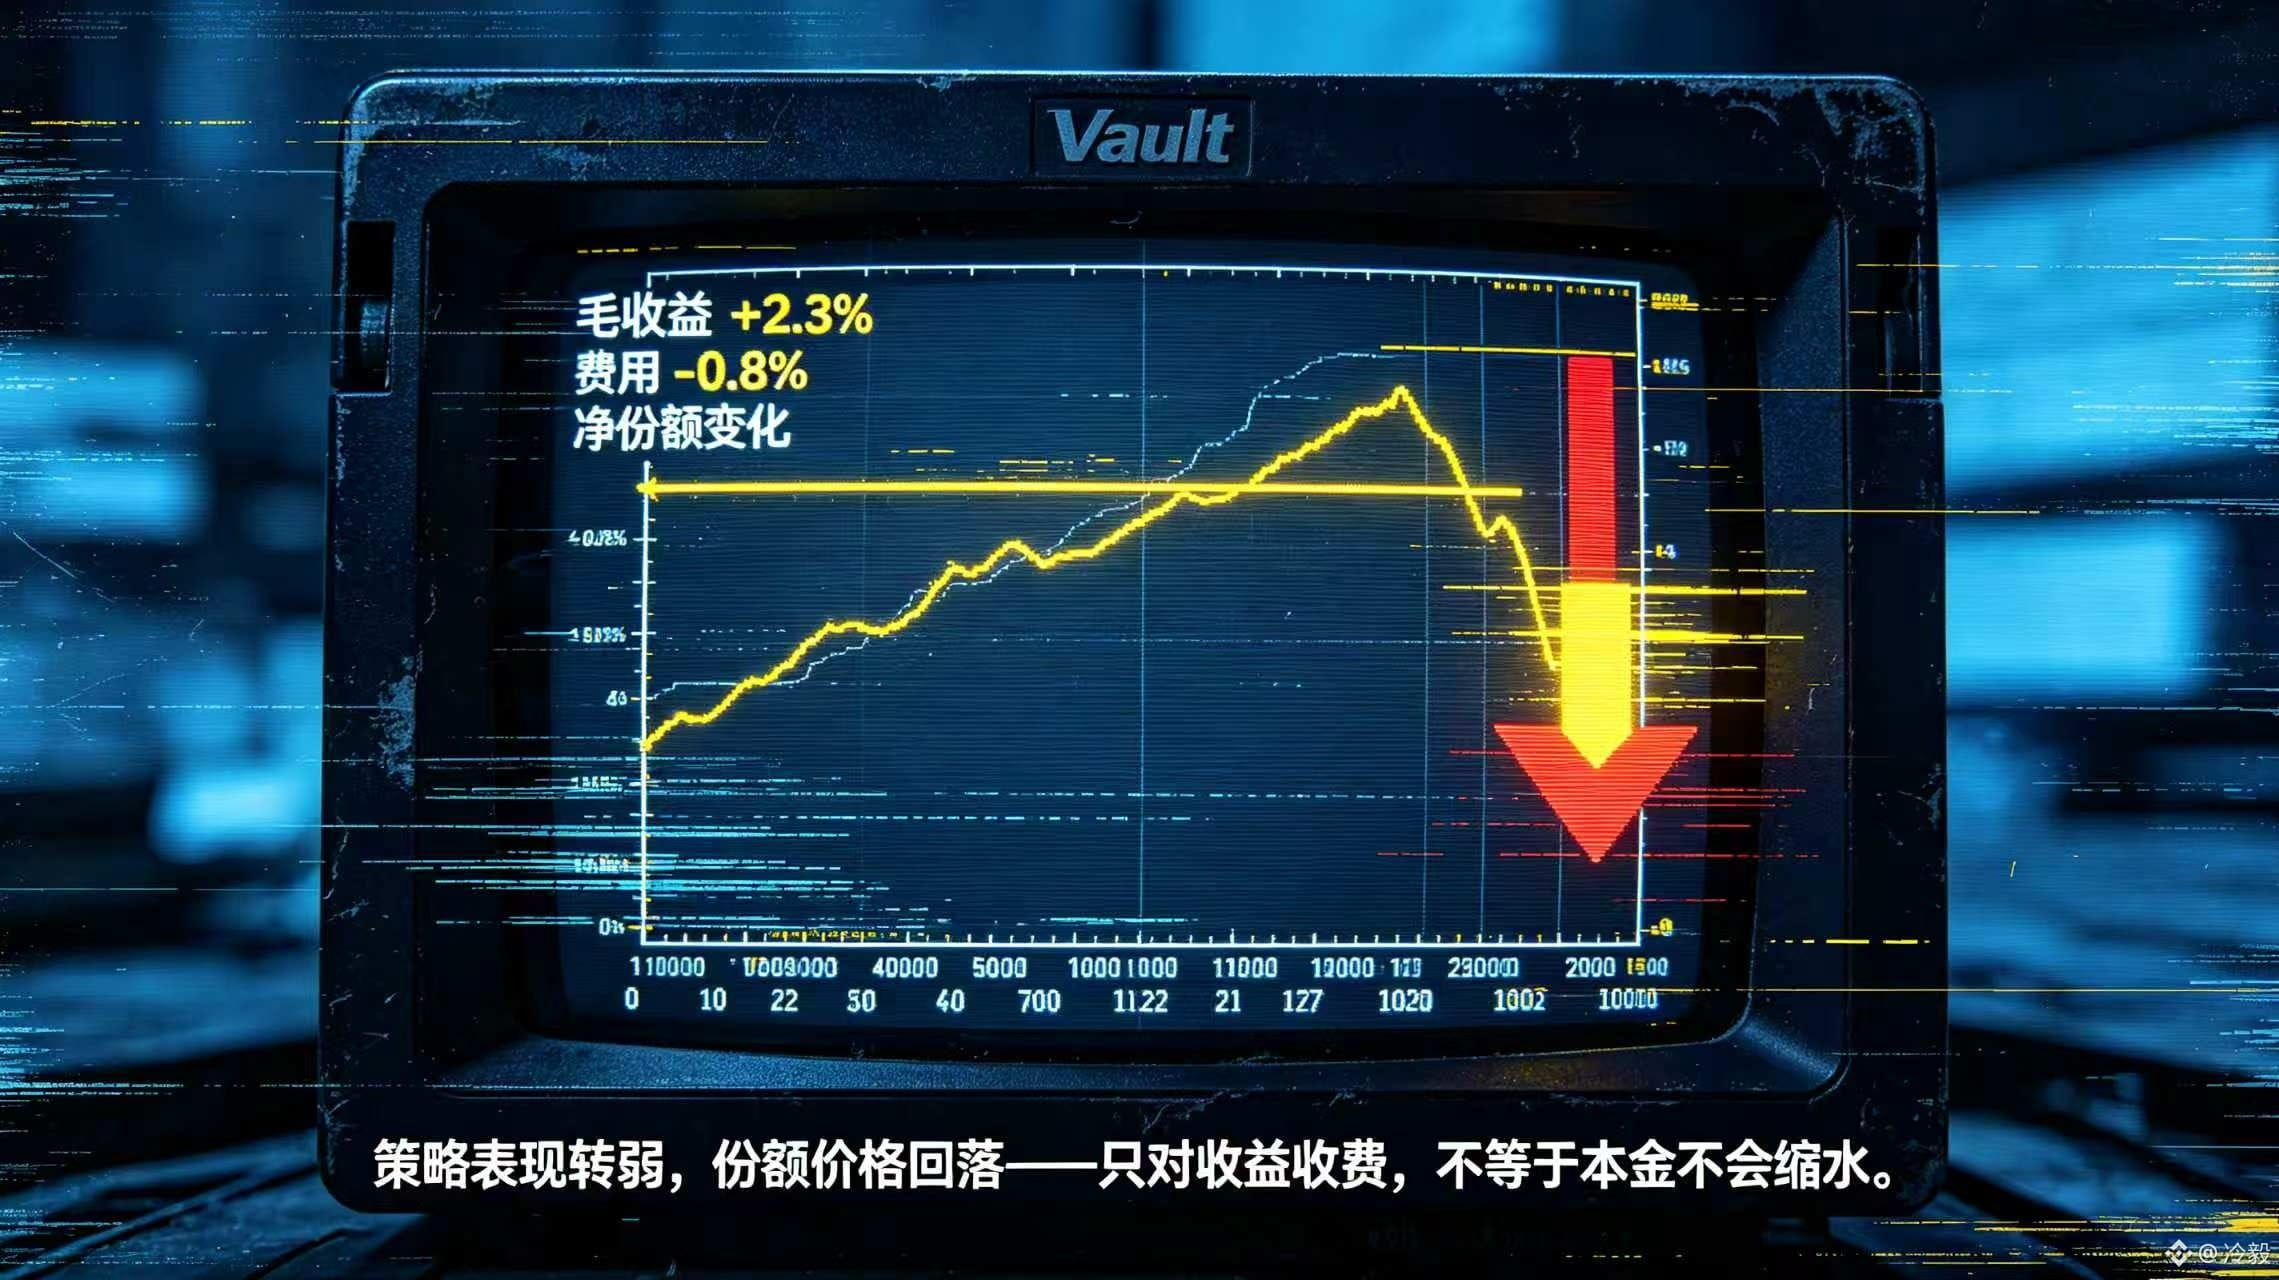
Ich finde, der Vorteil dieses Designs ist, dass die Gebühren nicht in einer einzelnen, plötzlichen Auszahlungsabbuchung versteckt sind; allerdings liegt genau darin auch das Problem. Wenn die Vermögenswerte im Vault die meiste Zeit nicht von der Strategie eingesetzt werden, steigen die Erträge auf dem Papier langsam. Curator und Protokoll holen sich die Gebühren weiterhin aus diesem passiven Ertragsanteil. Sobald die Performance der Strategie schwächer wird, kann der Anteilspreis stagnieren oder sogar zurückgehen. Dann merken die Nutzer, dass „nur Ertragsgebühren“ nicht automatisch bedeutet, dass das Kapital keine Chance hat, an Wert zu verlieren.
Daher betrachte ich die Gebührenregel mit der Kennziffer @termmax nicht so, als würde sie schon deshalb „günstige Erträge“ bedeuten, weil sie als „nur Ertragsgebühr“ formuliert ist. Sie beschreibt klar, worauf die Gebühren erhoben werden, bietet aber keine Absicherung für das Ergebnis der Strategie. Was bei den termmax-bezogenen Vaults als Nächstes am dringendsten öffentlich gemacht werden muss, sind die Veränderungen beim Bruttoertrag, bei den beiden Gebühren und beim finalen share price—damit Einleger selbst ausrechnen können, wohin dieses Geld wirklich gegangen ist.#TermMax
#termmax @TermMax Ich sehe, dass im Vault gleichzeitig „Curator Fee“ und „Protocol Fee“ aufgeführt sind. Ich möchte zuerst eine Frage stellen: Werden diese beiden Beträge von meinem Kapital abgezogen, oder werden sie vor der Auszahlung meiner Erträge bereits abgezogen und weggenommen? Dieser Unterschied klingt zwar nach Kleinigkeiten, aber wenn er dann auf der Seite wie bei einem Sparprodukt dargestellt wird, beeinflusst er unmittelbar, ob ich mein Vermögen überhaupt dort einlegen würde.
TermMax erklärt, dass der Anwendungsbereich dieser beiden Gebühren recht eng gefasst ist: Sie gelten nur für passive Erträge, die aus brachliegenden Vermögenswerten entstehen, und ziehen nicht direkt das eingezahlte Kapital ab. Außerdem sind die Gebühren bereits im share price berücksichtigt, sodass die Nutzer die Beträge nicht separat abholen oder zusätzlich zahlen müssen. Das heißt: Der Preis der Anteile auf der Seite ist bereits das Ergebnis nach Abzug der Gebühren. Die Nutzer müssen also nicht noch einmal gesondert bestätigen, aber sie dürfen auch nicht „Bruttoerträge“ mit dem tatsächlich zugeführten Anteilszuwachs vermischen.
Ich finde, der Vorteil dieses Designs ist, dass die Gebühren nicht in einer einzelnen, plötzlichen Auszahlungsabbuchung versteckt sind; allerdings liegt genau darin auch das Problem. Wenn die Vermögenswerte im Vault die meiste Zeit nicht von der Strategie eingesetzt werden, steigen die Erträge auf dem Papier langsam. Curator und Protokoll holen sich die Gebühren weiterhin aus diesem passiven Ertragsanteil. Sobald die Performance der Strategie schwächer wird, kann der Anteilspreis stagnieren oder sogar zurückgehen. Dann merken die Nutzer, dass „nur Ertragsgebühren“ nicht automatisch bedeutet, dass das Kapital keine Chance hat, an Wert zu verlieren.
Daher betrachte ich die Gebührenregel mit der Kennziffer @TermMax nicht so, als würde sie schon deshalb „günstige Erträge“ bedeuten, weil sie als „nur Ertragsgebühr“ formuliert ist. Sie beschreibt klar, worauf die Gebühren erhoben werden, bietet aber keine Absicherung für das Ergebnis der Strategie. Was bei den termmax-bezogenen Vaults als Nächstes am dringendsten öffentlich gemacht werden muss, sind die Veränderungen beim Bruttoertrag, bei den beiden Gebühren und beim finalen share price—damit Einleger selbst ausrechnen können, wohin dieses Geld wirklich gegangen ist.#TermMax
2
92
·
--
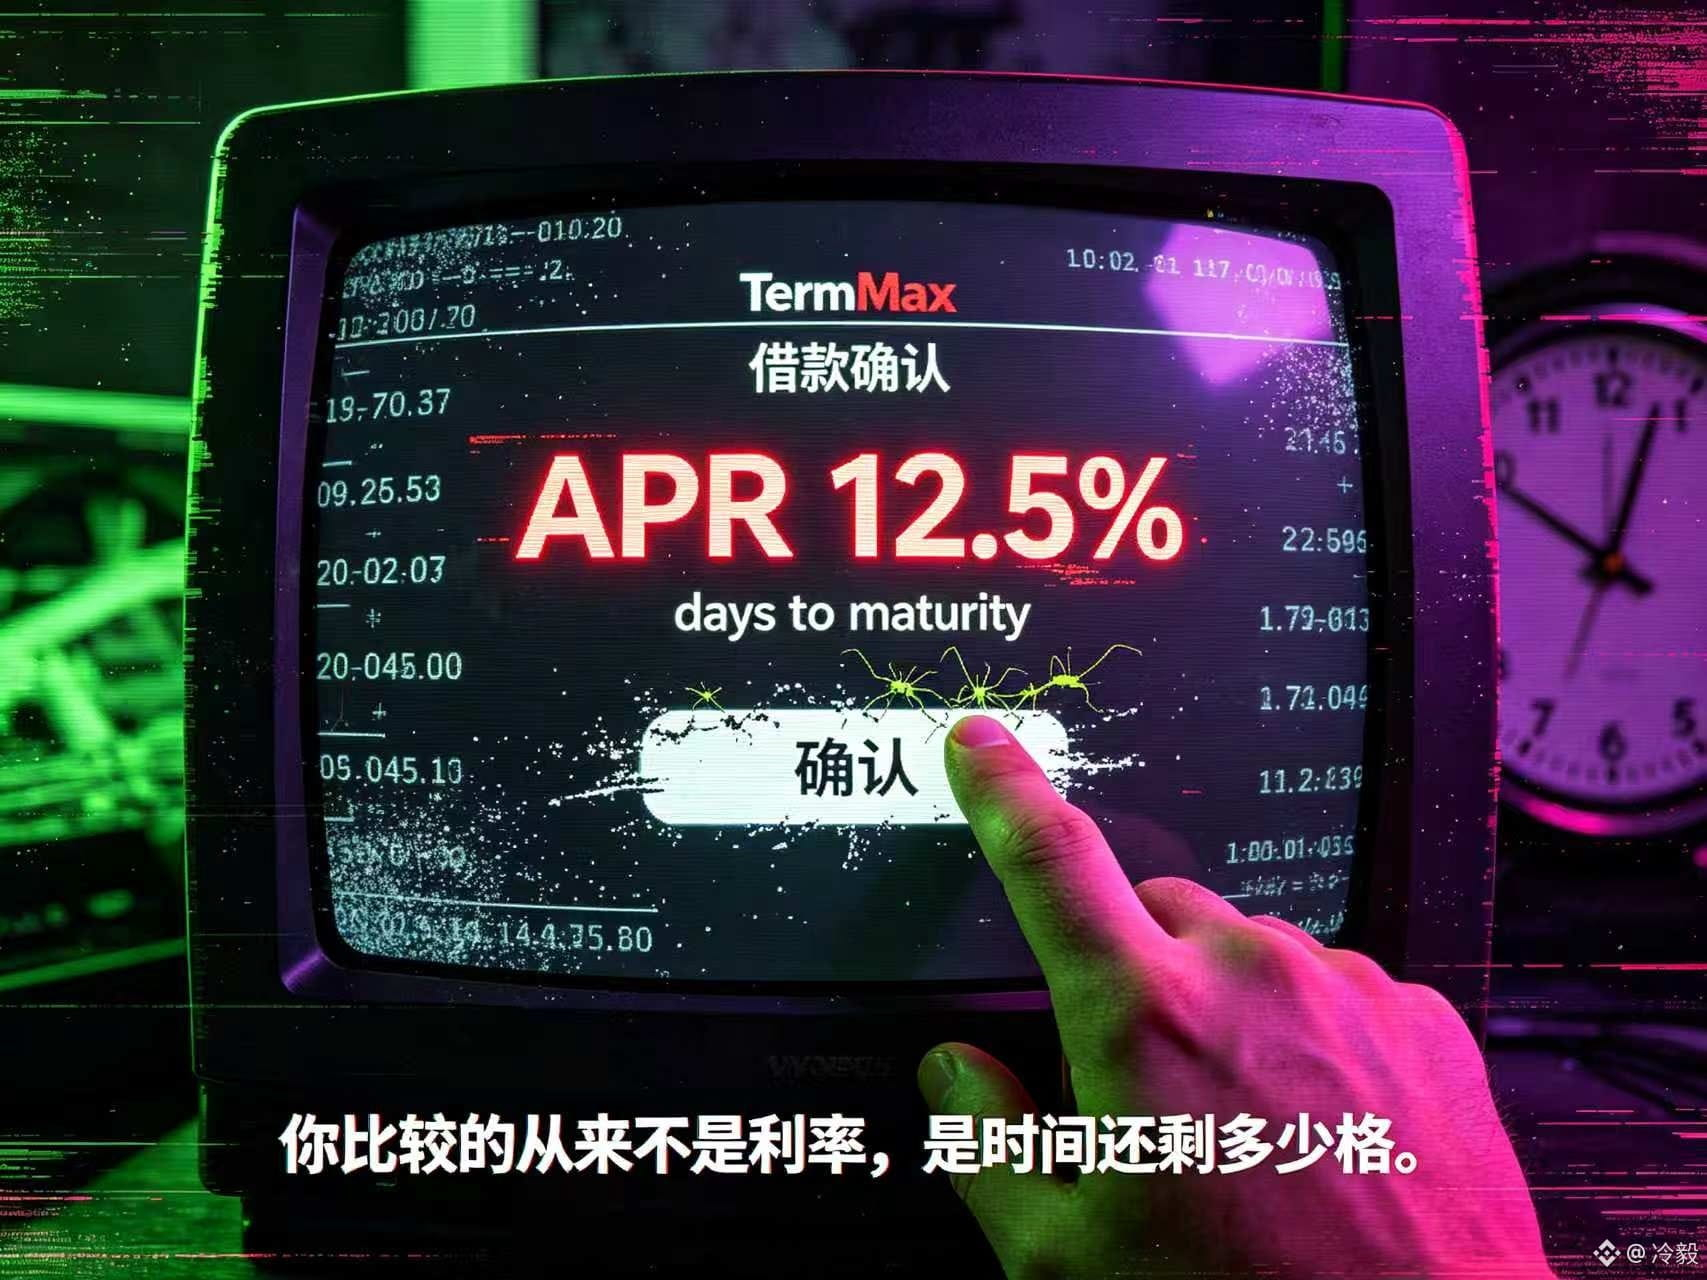
Ich habe fast den Kredit-APR von @termmax als Gesamtkosten missverstanden. Als ich die offizielle Erklärung zu den Gebühren geöffnet habe, hat mich genau eine Stelle in der Formel gestoppt: „days to maturity / 365“. Kreditbetrag und Kurs sind gleich, aber die Laufzeit ist unterschiedlich – und damit ändern sich auch die Transaktionsgebühren.
Auf der Marktabseite wird der APR meistens besonders prominent angezeigt, während die Laufzeit in einer Ecke versteckt ist. Wenn man nur zwei Marktangebote vergleicht und dabei denselben Zinssatz sieht, denkt man schnell, dass die Kosten ähnlich sind – tatsächlich wird aber auch berücksichtigt, wie lange dieses Geld gebunden ist. Je länger die Laufzeit, desto weniger lässt sich der Zeitfaktor ausklammern. Wenn das Geld knapp ist, ist der Unterschied nicht nur ein paar Dezimalstellen – sondern das eigentliche Rückzahlungsmodell.
Ich habe mir einen typischen Ablauf ausgedacht: Jemand braucht dringend einen Kredit. Sie sieht bei zwei Angeboten nur, dass der Unterschied im APR ungefähr gleich ist, und wählt dann aus Gewohnheit das mit der längeren Laufzeit. Erst nach der Bestätigung merkt sie, dass sich der Zinssatz nicht geändert hat, die am Ende abgezogene Gebühr aber doch anders ausfällt. Beim Rechnen geht es nicht um einen Fehler – es ist eher so, dass sie beim Vergleich nur die Jahreszahl betrachtet und das Endfälligkeitsdatum nicht mit ins „Rechenheft“ übernimmt. Das Geld ist erst mal ausgezahlt, und die Vergleichschance lässt sich nicht zurückholen.
Jetzt öffne ich das Angebot für @termmax : Ich scrolle zuerst die Gesamtkosten und das Fälligkeitsdatum durch – der APR steht ganz unten. Wenn TMX Nutzern helfen will, weniger solche Vergleiche zu machen, die „so aussehen, als würden sie stimmen, und werden dann doch vergessen“, ist der nützlichste Hinweis nicht, den Zinssatz noch größer darzustellen – sondern vor der Bestätigung den Kreditbetrag, die Laufzeit und die endgültigen Transaktionsgebühren in einer einzigen Zeile nebeneinander zu zeigen. #TermMax
Ich habe fast den Kredit-APR von @TermMax als Gesamtkosten missverstanden. Als ich die offizielle Erklärung zu den Gebühren geöffnet habe, hat mich genau eine Stelle in der Formel gestoppt: „days to maturity / 365“. Kreditbetrag und Kurs sind gleich, aber die Laufzeit ist unterschiedlich – und damit ändern sich auch die Transaktionsgebühren.
Auf der Marktabseite wird der APR meistens besonders prominent angezeigt, während die Laufzeit in einer Ecke versteckt ist. Wenn man nur zwei Marktangebote vergleicht und dabei denselben Zinssatz sieht, denkt man schnell, dass die Kosten ähnlich sind – tatsächlich wird aber auch berücksichtigt, wie lange dieses Geld gebunden ist. Je länger die Laufzeit, desto weniger lässt sich der Zeitfaktor ausklammern. Wenn das Geld knapp ist, ist der Unterschied nicht nur ein paar Dezimalstellen – sondern das eigentliche Rückzahlungsmodell.
Ich habe mir einen typischen Ablauf ausgedacht: Jemand braucht dringend einen Kredit. Sie sieht bei zwei Angeboten nur, dass der Unterschied im APR ungefähr gleich ist, und wählt dann aus Gewohnheit das mit der längeren Laufzeit. Erst nach der Bestätigung merkt sie, dass sich der Zinssatz nicht geändert hat, die am Ende abgezogene Gebühr aber doch anders ausfällt. Beim Rechnen geht es nicht um einen Fehler – es ist eher so, dass sie beim Vergleich nur die Jahreszahl betrachtet und das Endfälligkeitsdatum nicht mit ins „Rechenheft“ übernimmt. Das Geld ist erst mal ausgezahlt, und die Vergleichschance lässt sich nicht zurückholen.
Jetzt öffne ich das Angebot für @TermMax : Ich scrolle zuerst die Gesamtkosten und das Fälligkeitsdatum durch – der APR steht ganz unten. Wenn TMX Nutzern helfen will, weniger solche Vergleiche zu machen, die „so aussehen, als würden sie stimmen, und werden dann doch vergessen“, ist der nützlichste Hinweis nicht, den Zinssatz noch größer darzustellen – sondern vor der Bestätigung den Kreditbetrag, die Laufzeit und die endgültigen Transaktionsgebühren in einer einzigen Zeile nebeneinander zu zeigen. #TermMax
3
1
74
·
--
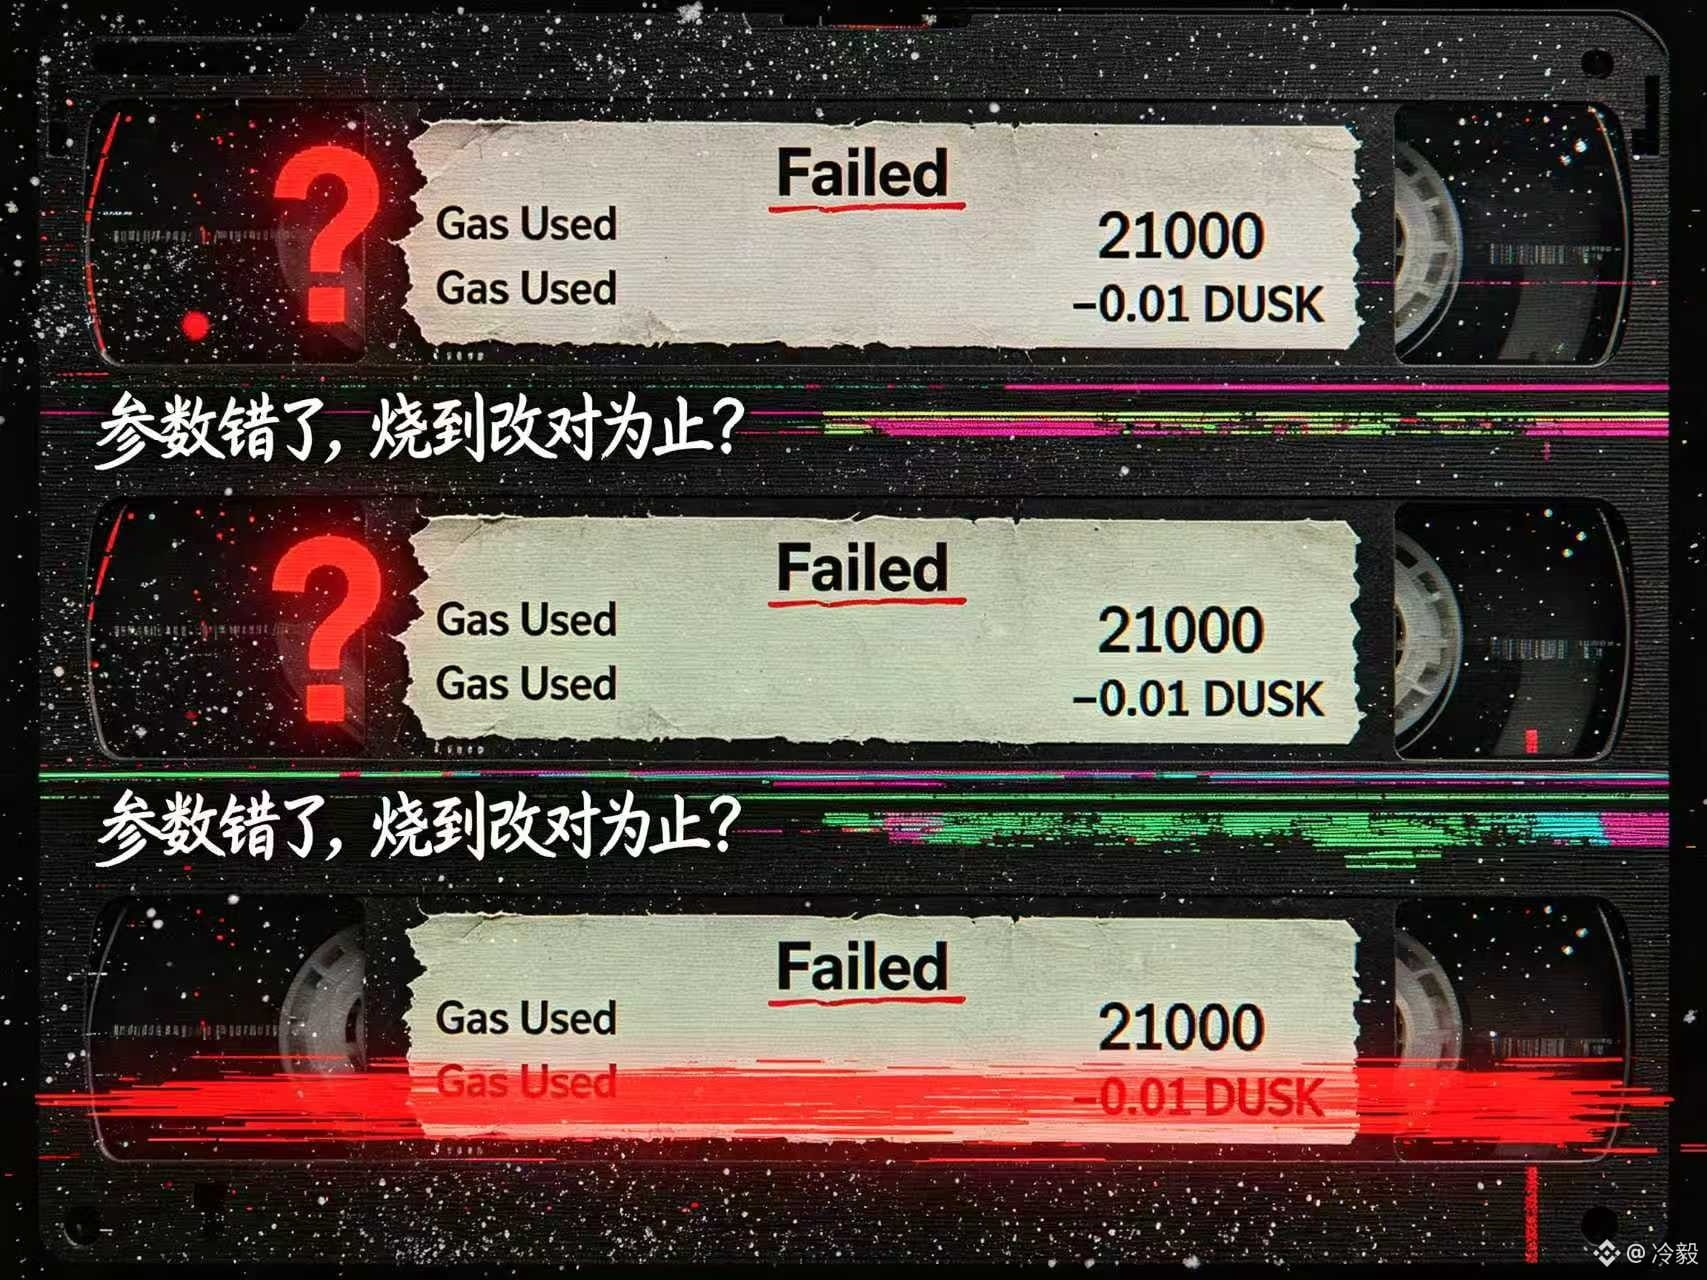
Transaktion fehlgeschlagen—zählt das dann als umsonst gezahltes DUSK, das im Wallet fehlt? 👻?
Ich habe in Dusk’ Tokenomics nachgeschaut und eine Regel gefunden, die man leicht übersehen kann: Wenn eine Transaktion das Gas aufbraucht, wird sie zwar zurückgerollt, aber das bereits verbrauchte Gas wird trotzdem berechnet. Was Nutzer mit „fehlgeschlagen“ meinen, kann auf der Blockchain mindestens zwei unterschiedliche Ergebnisse haben.
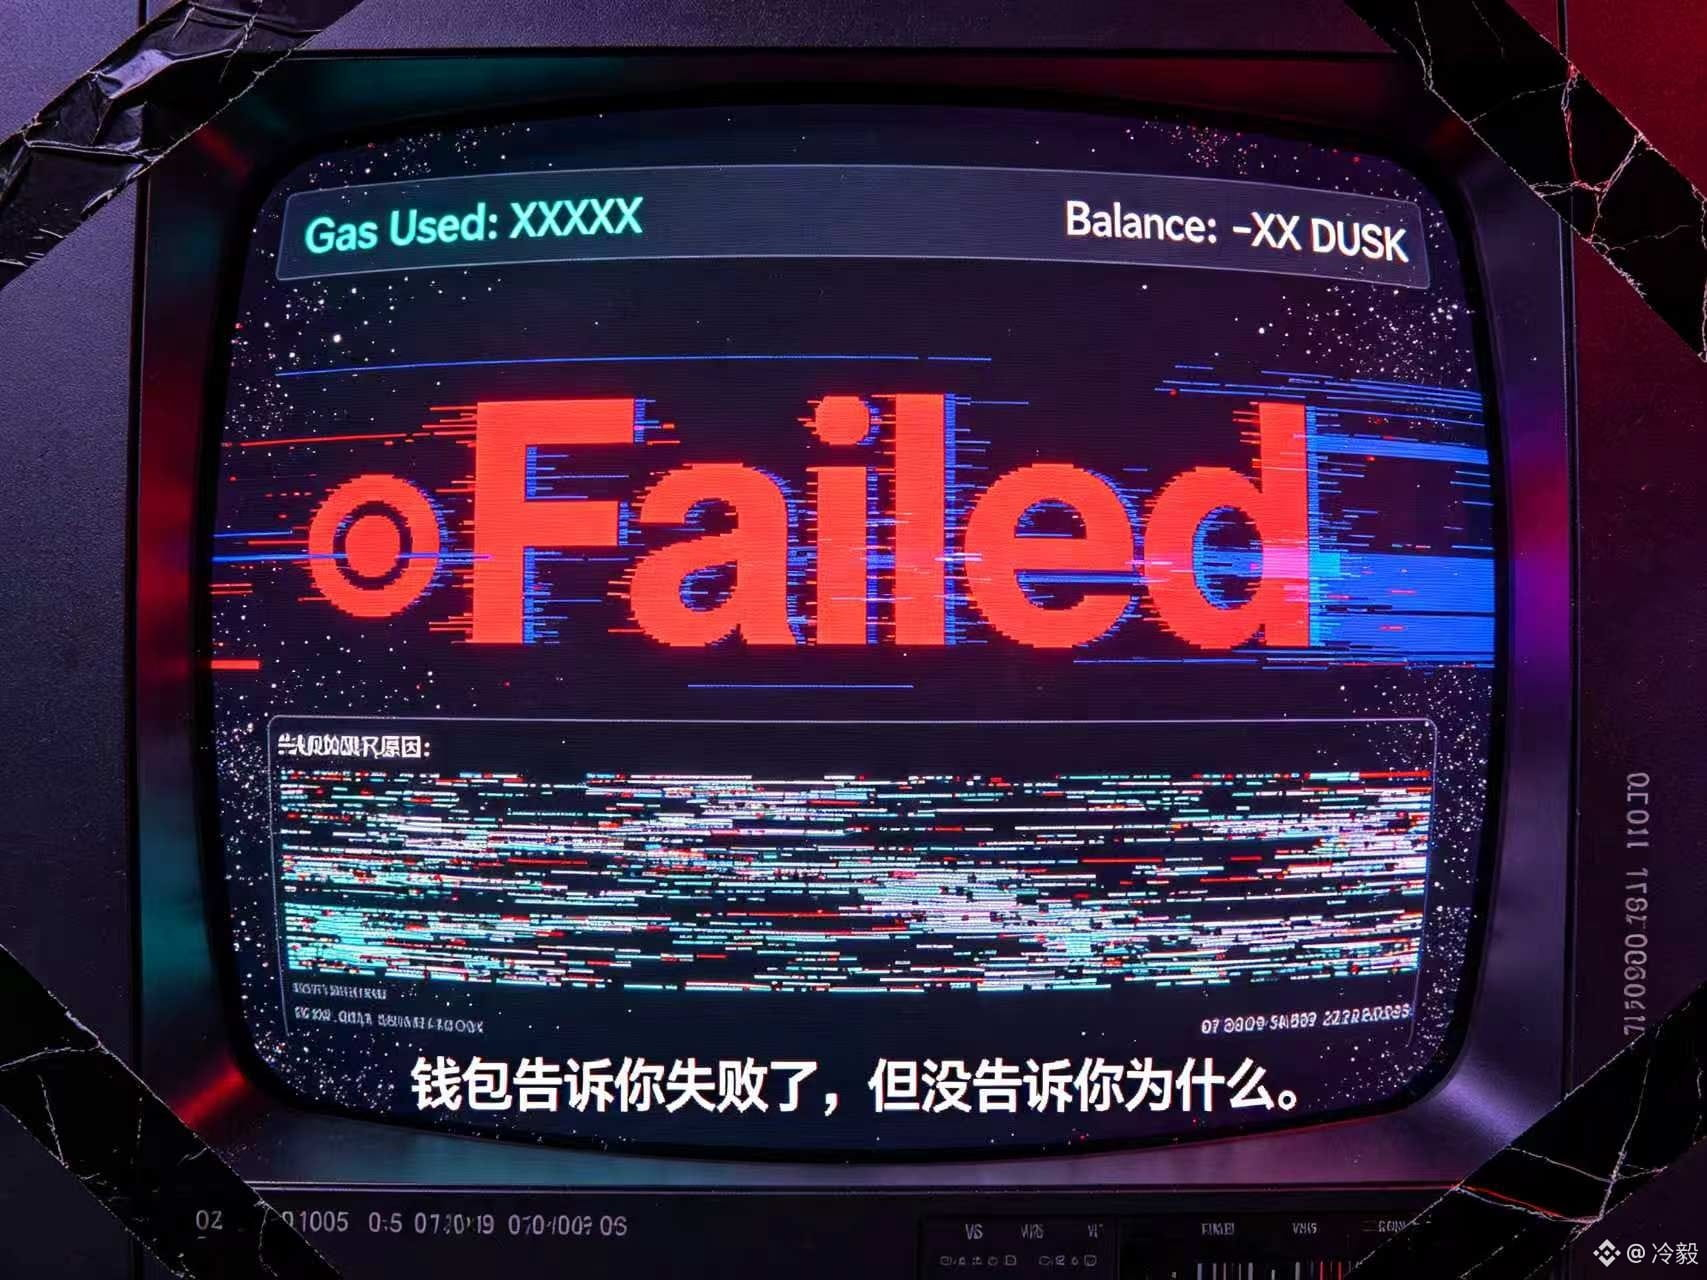
Gas Limit ist, wie viel Arbeit dieser Aufruf maximal leisten kann, und Gas Price ist der Preis pro Einheit Arbeit. Die Kosten werden nach dem tatsächlichen Verbrauch abgerechnet—nicht verbrauchtes Gas wird nicht abgezogen. An sich ist diese Logik nicht das Problem. Das Problem ist eher, dass das Wallet dir meist nur ein schlichtes „Failed“ mit rotem Hintergrund und weißer Schrift zeigt.
Früher habe ich bestimmt die Nutzer dafür verantwortlich gemacht, dass sie nicht genug Gebühren hinterlegt haben. Jetzt schaue ich zurück und sehe: Ob das Produkt die Ursache des Fehlschlags klar erklärt, entscheidet direkt darüber, ob Nutzer noch einmal klicken wollen. Geht es nur um nicht genug Rechenaufwand, oder sind es Probleme mit Berechtigungen, Parametern oder dem Netzwerkzustand? Die Behandlung ist komplett unterschiedlich.
Ein Beispiel: Jemand ruft mit einer kleinen Menge DUSK einen Smart Contract auf und setzt das Gas Limit zu niedrig. Die Transaktion scheitert, der Kontostand ist niedriger, aber der On-Chain-Status hat sich nicht geändert. Er versucht es ein zweites Mal und zahlt wieder. Wenn die Wurzel die falsch gesetzten Parameter sind, wird die Gebühr weiterhin weiterverbrannt.
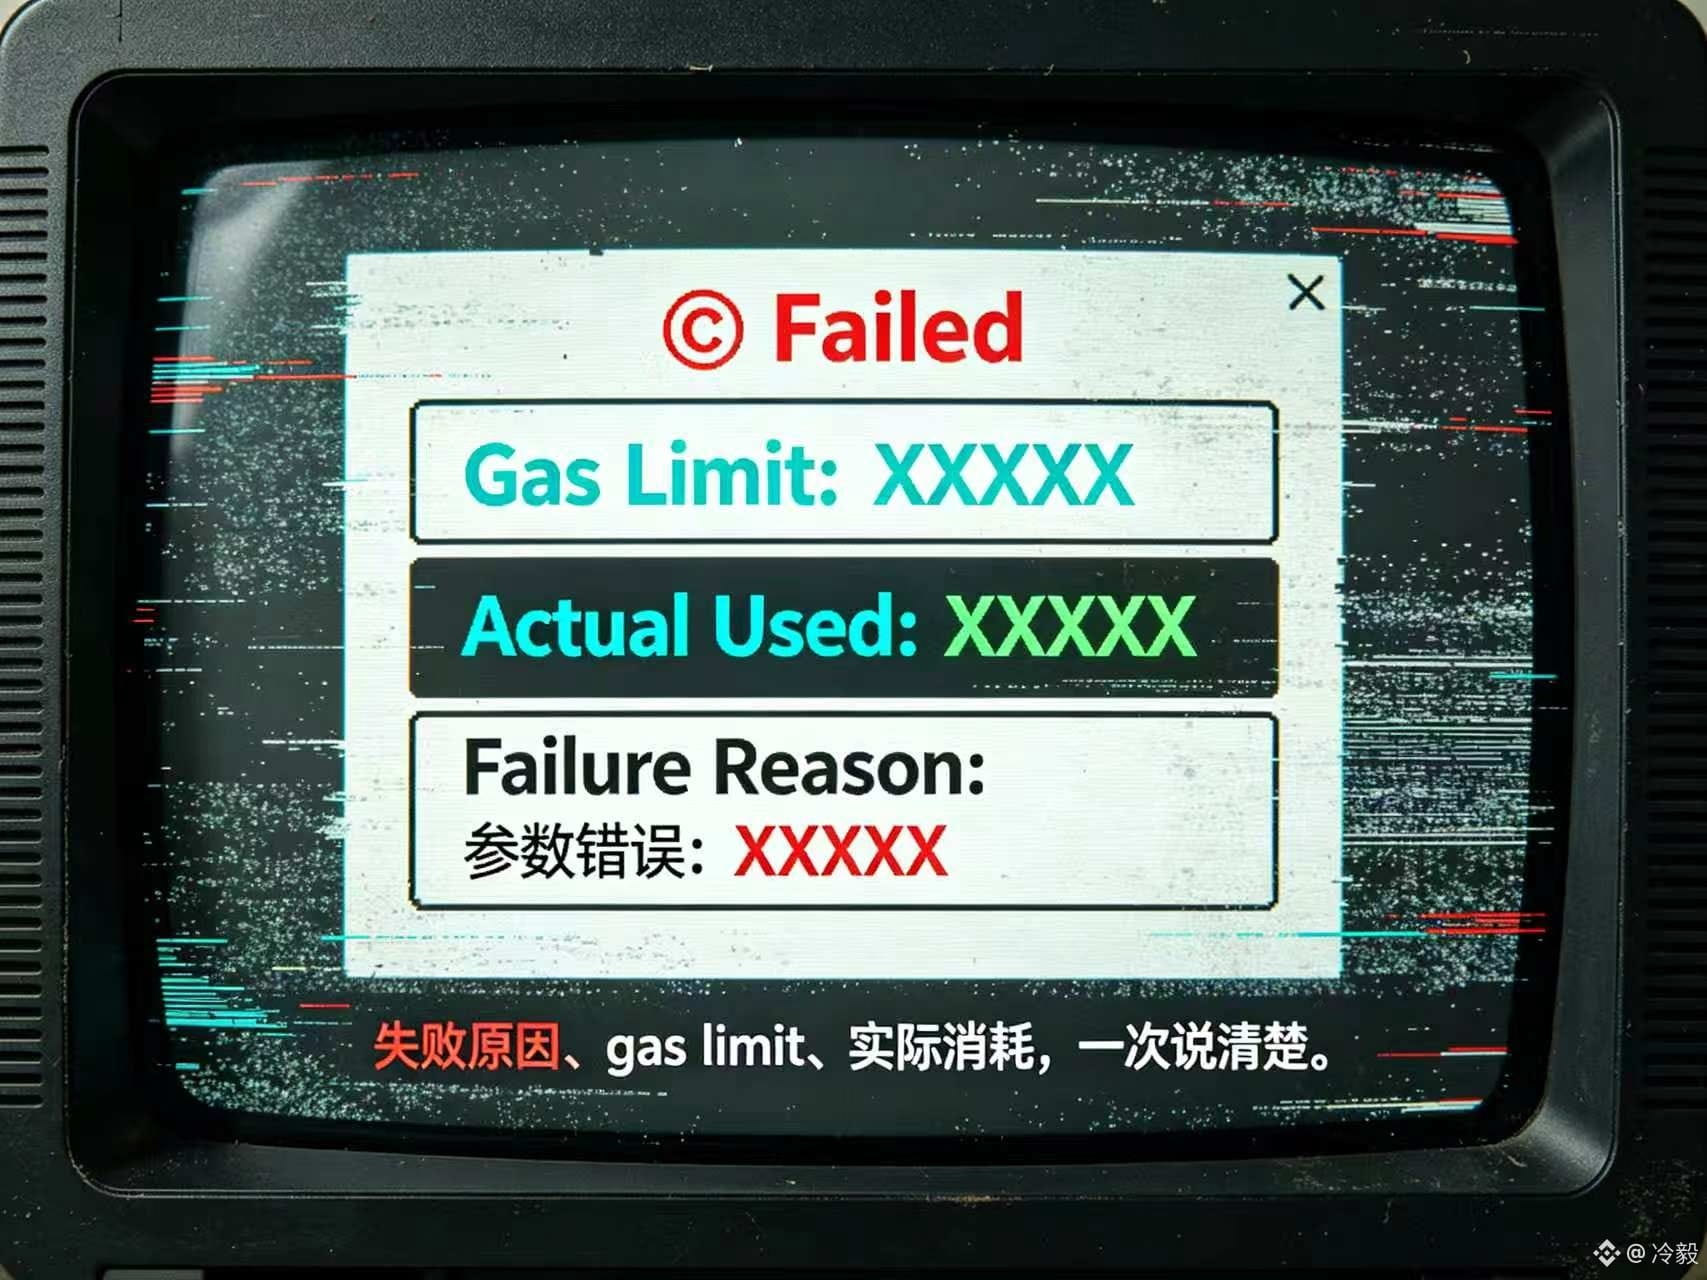
Daher bin ich wirklich nicht der Meinung, dass man Dusk’ Gas-Mechanismus einfach mit „Fehlschlag kostet trotzdem“ zusammenfassen kann. Das Protokoll hat die Grenzen klar definiert: Unbenutztes wird zurückerstattet, und nur der aufgebrauchte Teil wird berechnet. Das Produkt muss diese Grenze in menschliche Sprache übersetzen. @Dusk_Foundation Wenn man in den Fehlerinformationen gleichzeitig Gas Limit, den tatsächlichen Verbrauch und die Ursache des Scheiterns anzeigen könnte, gäbe es für $DUSK weniger eine Verwirrung an der Einstiegshürde. #dusk
{spot}(DUSKUSDT)
Transaktion fehlgeschlagen—zählt das dann als umsonst gezahltes DUSK, das im Wallet fehlt? 👻?
Ich habe in Dusk’ Tokenomics nachgeschaut und eine Regel gefunden, die man leicht übersehen kann: Wenn eine Transaktion das Gas aufbraucht, wird sie zwar zurückgerollt, aber das bereits verbrauchte Gas wird trotzdem berechnet. Was Nutzer mit „fehlgeschlagen“ meinen, kann auf der Blockchain mindestens zwei unterschiedliche Ergebnisse haben.
Gas Limit ist, wie viel Arbeit dieser Aufruf maximal leisten kann, und Gas Price ist der Preis pro Einheit Arbeit. Die Kosten werden nach dem tatsächlichen Verbrauch abgerechnet—nicht verbrauchtes Gas wird nicht abgezogen. An sich ist diese Logik nicht das Problem. Das Problem ist eher, dass das Wallet dir meist nur ein schlichtes „Failed“ mit rotem Hintergrund und weißer Schrift zeigt.
Früher habe ich bestimmt die Nutzer dafür verantwortlich gemacht, dass sie nicht genug Gebühren hinterlegt haben. Jetzt schaue ich zurück und sehe: Ob das Produkt die Ursache des Fehlschlags klar erklärt, entscheidet direkt darüber, ob Nutzer noch einmal klicken wollen. Geht es nur um nicht genug Rechenaufwand, oder sind es Probleme mit Berechtigungen, Parametern oder dem Netzwerkzustand? Die Behandlung ist komplett unterschiedlich.
Ein Beispiel: Jemand ruft mit einer kleinen Menge DUSK einen Smart Contract auf und setzt das Gas Limit zu niedrig. Die Transaktion scheitert, der Kontostand ist niedriger, aber der On-Chain-Status hat sich nicht geändert. Er versucht es ein zweites Mal und zahlt wieder. Wenn die Wurzel die falsch gesetzten Parameter sind, wird die Gebühr weiterhin weiterverbrannt.
Daher bin ich wirklich nicht der Meinung, dass man Dusk’ Gas-Mechanismus einfach mit „Fehlschlag kostet trotzdem“ zusammenfassen kann. Das Protokoll hat die Grenzen klar definiert: Unbenutztes wird zurückerstattet, und nur der aufgebrauchte Teil wird berechnet. Das Produkt muss diese Grenze in menschliche Sprache übersetzen. @Dusk Wenn man in den Fehlerinformationen gleichzeitig Gas Limit, den tatsächlichen Verbrauch und die Ursache des Scheiterns anzeigen könnte, gäbe es für $DUSK weniger eine Verwirrung an der Einstiegshürde. #dusk
2
85
·
--
@termmax Bei diesem range order gibt es einen unscheinbaren Schalter, den ich immer genauer betrachte und bei dem ich vorsichtig sein möchte.
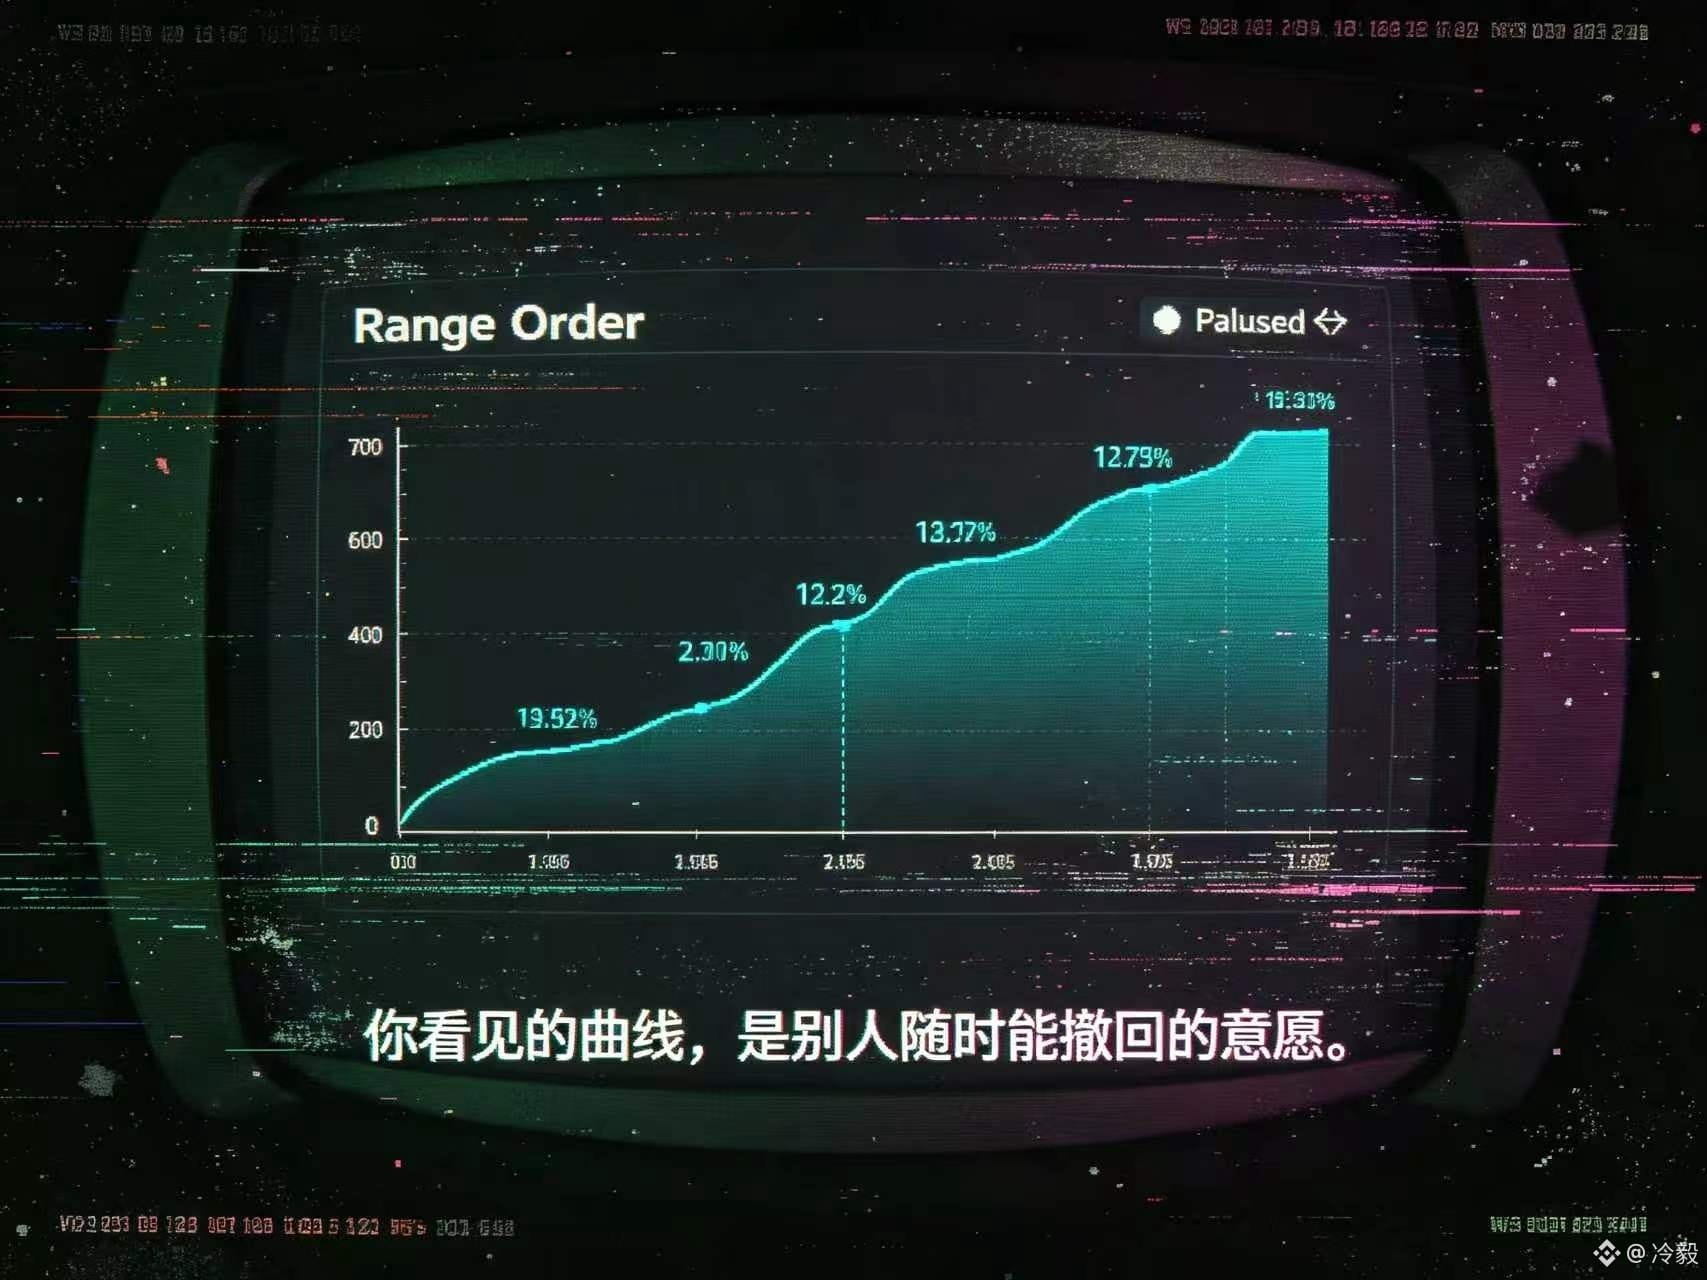
Am Anfang dachte ich, die Kurve sei einfach die öffentliche Kursangabe auf der Kette – jeder kann sie sehen, und jeder kann sich darauf verlassen und bei Bedarf darauf bauen. Im Dokument fand ich dann einen Satz: Derjenige, der die Orders einstellt, kann mit einem toggle pausieren, bis der Markt passt – und erst dann wieder öffnen. Ich war damals regelrecht fassungslos: Diese Kurve ist keine jederzeit gültige Zusage für einen Kredit.
An dieser Gestaltung ist an sich nichts falsch. Wer Geld leiht, darf nicht erwarten, dass dem Verleiher die Angst vor Risiken genommen wird? Wenn der Markt nicht passt, ist es doch völlig normal, den Kopf wieder einzuziehen.
Das Problem liegt aber genau hier: Die Zinsen und die verfügbare Kreditsumme, die der Kreditnehmer sieht, und die tatsächliche Liquidität, die am Ende wirklich zustande kommt, können sich unter Umständen nur in genau dem Moment decken, in dem du hinsiehst. Wenn derjenige, der die Order gesetzt hat, die Möglichkeit zur aktiven Steuerung hat, muss der Kreditnehmer eben das Risiko tragen, dass sein Finanzierungsplan kurzfristig unterbrochen wird.
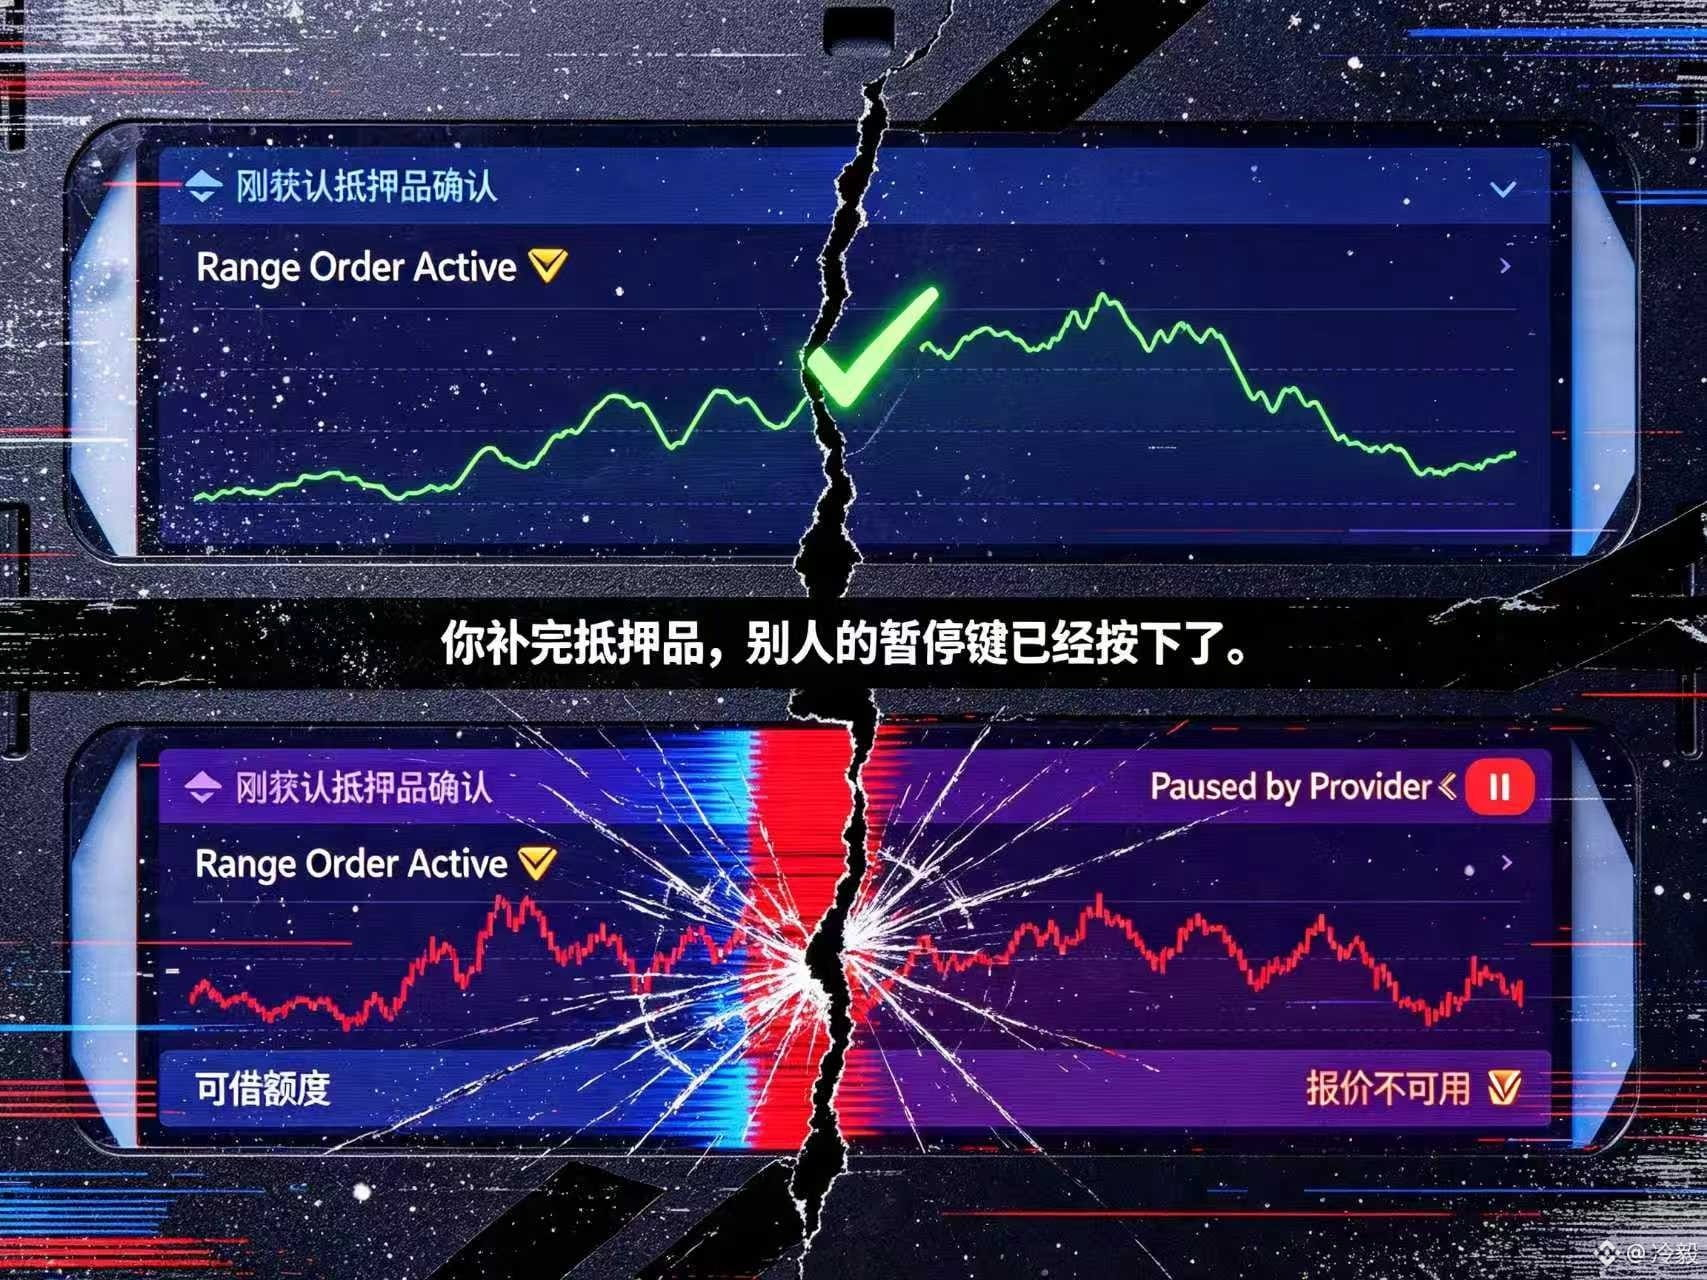
Ich male mir das Bild aus: Jemand schaut auf diese Seite und die Kurve, rechnet den passenden Sicherheitenwert aus, füllt die Wallet auf, wartet, bis die Transaktion bestätigt ist – und geht dann zurück zum Leihen: Die Order ist pausiert.
Keine Liquidation, kein Vertragsfehler, sogar niemand steckt Absicht dahinter. Es ist nur so, dass du glaubst, du würdest einen Preis sehen – dabei ist es eigentlich nur die Absicht des Gegenübers, die jederzeit zurückgezogen werden kann.
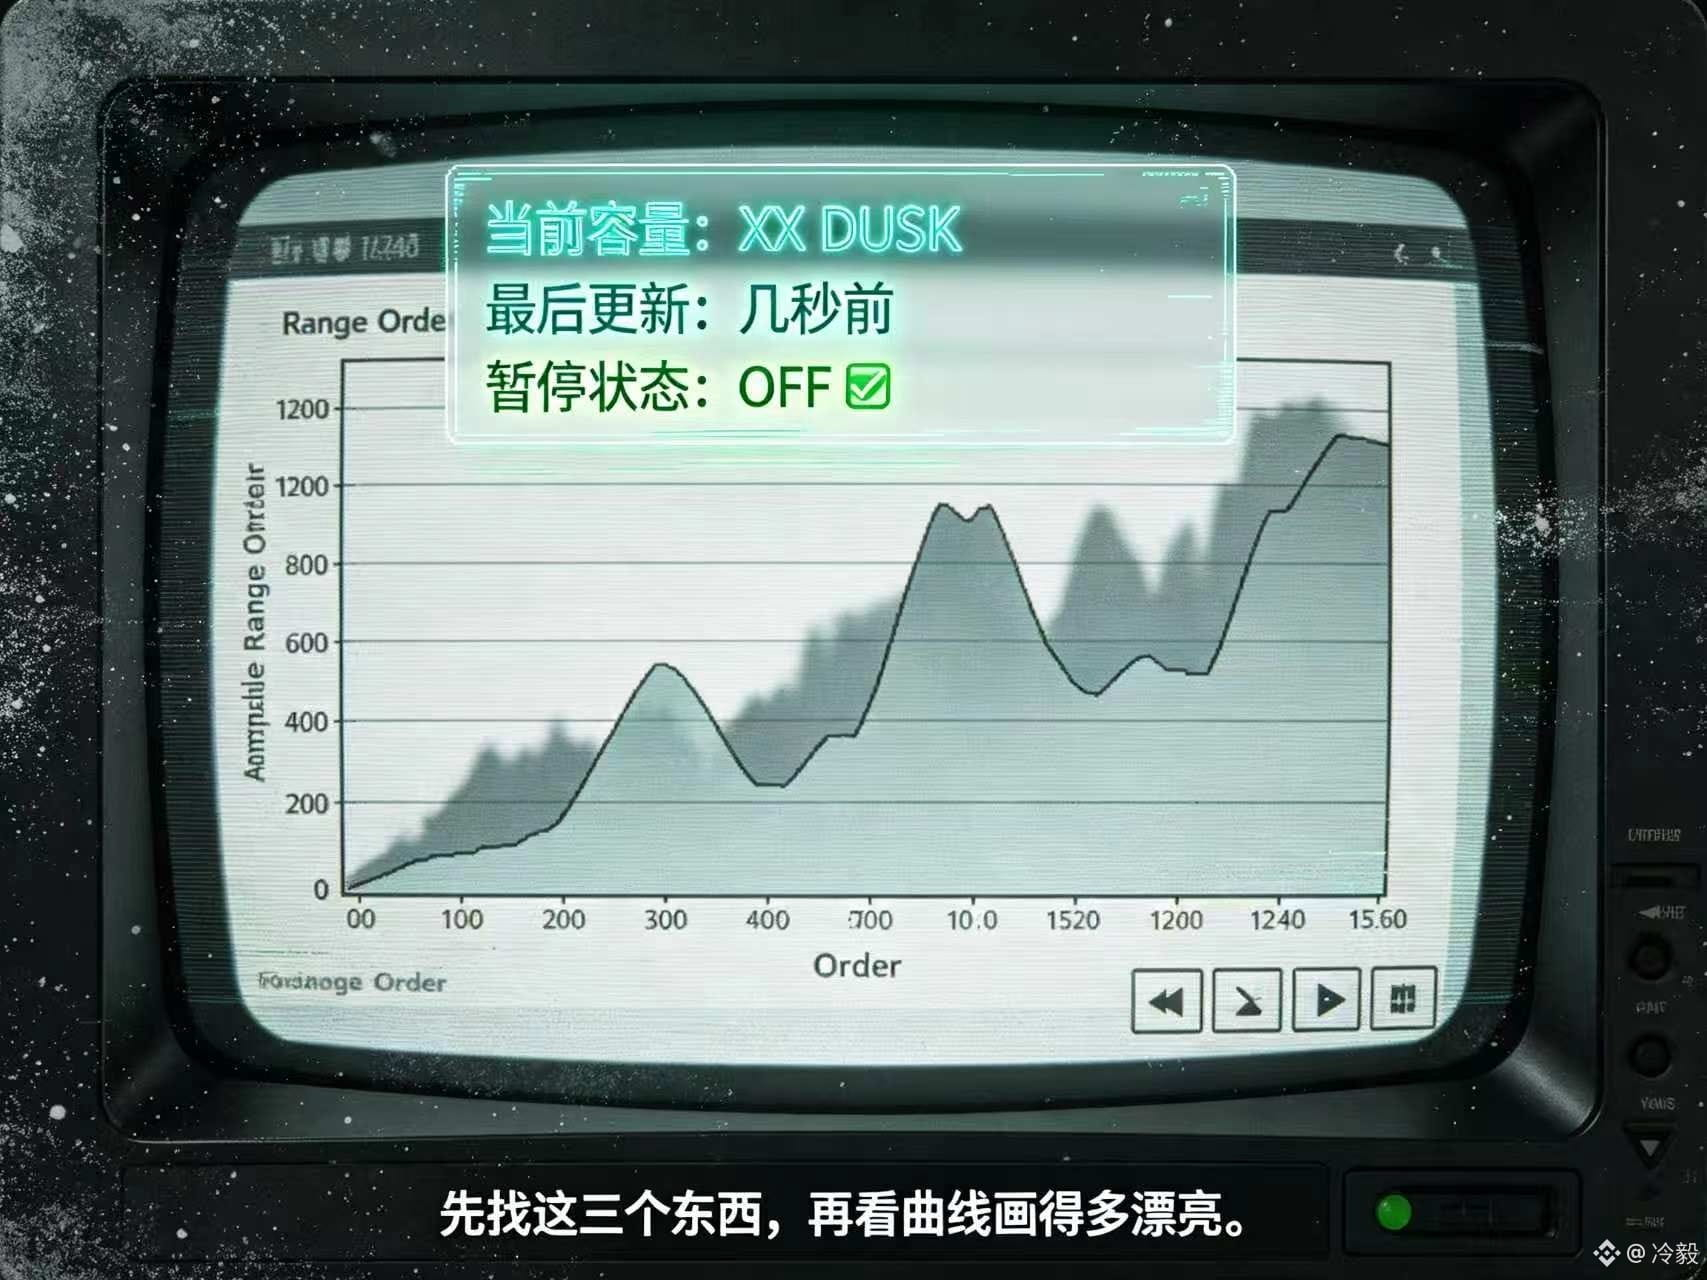
Deshalb klicke ich jetzt bei range order nicht erst darauf, wie schön die Kurve gezeichnet ist. Ich suche zuerst nach: Wie viel Kapazität gibt es gerade? Wann wurde sie zuletzt aktualisiert? Leuchtet der Pausen-Schalter überhaupt?
Ganz ehrlich: $TMX muss dafür sorgen, dass Kreditnehmer dem Satz „Jetzt ist verfügbar“ wirklich glauben können. Wenn Nutzer immer noch historische Kurven als Geld ansehen, das auf sie wartet, dann fehlt der Transparenz noch eine Kleinigkeit.
#TermMax
@TermMax Bei diesem range order gibt es einen unscheinbaren Schalter, den ich immer genauer betrachte und bei dem ich vorsichtig sein möchte.
Am Anfang dachte ich, die Kurve sei einfach die öffentliche Kursangabe auf der Kette – jeder kann sie sehen, und jeder kann sich darauf verlassen und bei Bedarf darauf bauen. Im Dokument fand ich dann einen Satz: Derjenige, der die Orders einstellt, kann mit einem toggle pausieren, bis der Markt passt – und erst dann wieder öffnen. Ich war damals regelrecht fassungslos: Diese Kurve ist keine jederzeit gültige Zusage für einen Kredit.
An dieser Gestaltung ist an sich nichts falsch. Wer Geld leiht, darf nicht erwarten, dass dem Verleiher die Angst vor Risiken genommen wird? Wenn der Markt nicht passt, ist es doch völlig normal, den Kopf wieder einzuziehen.
Das Problem liegt aber genau hier: Die Zinsen und die verfügbare Kreditsumme, die der Kreditnehmer sieht, und die tatsächliche Liquidität, die am Ende wirklich zustande kommt, können sich unter Umständen nur in genau dem Moment decken, in dem du hinsiehst. Wenn derjenige, der die Order gesetzt hat, die Möglichkeit zur aktiven Steuerung hat, muss der Kreditnehmer eben das Risiko tragen, dass sein Finanzierungsplan kurzfristig unterbrochen wird.
Ich male mir das Bild aus: Jemand schaut auf diese Seite und die Kurve, rechnet den passenden Sicherheitenwert aus, füllt die Wallet auf, wartet, bis die Transaktion bestätigt ist – und geht dann zurück zum Leihen: Die Order ist pausiert.
Keine Liquidation, kein Vertragsfehler, sogar niemand steckt Absicht dahinter. Es ist nur so, dass du glaubst, du würdest einen Preis sehen – dabei ist es eigentlich nur die Absicht des Gegenübers, die jederzeit zurückgezogen werden kann.
Deshalb klicke ich jetzt bei range order nicht erst darauf, wie schön die Kurve gezeichnet ist. Ich suche zuerst nach: Wie viel Kapazität gibt es gerade? Wann wurde sie zuletzt aktualisiert? Leuchtet der Pausen-Schalter überhaupt?
Ganz ehrlich: $TMX muss dafür sorgen, dass Kreditnehmer dem Satz „Jetzt ist verfügbar“ wirklich glauben können. Wenn Nutzer immer noch historische Kurven als Geld ansehen, das auf sie wartet, dann fehlt der Transparenz noch eine Kleinigkeit.
#TermMax
70
·
--
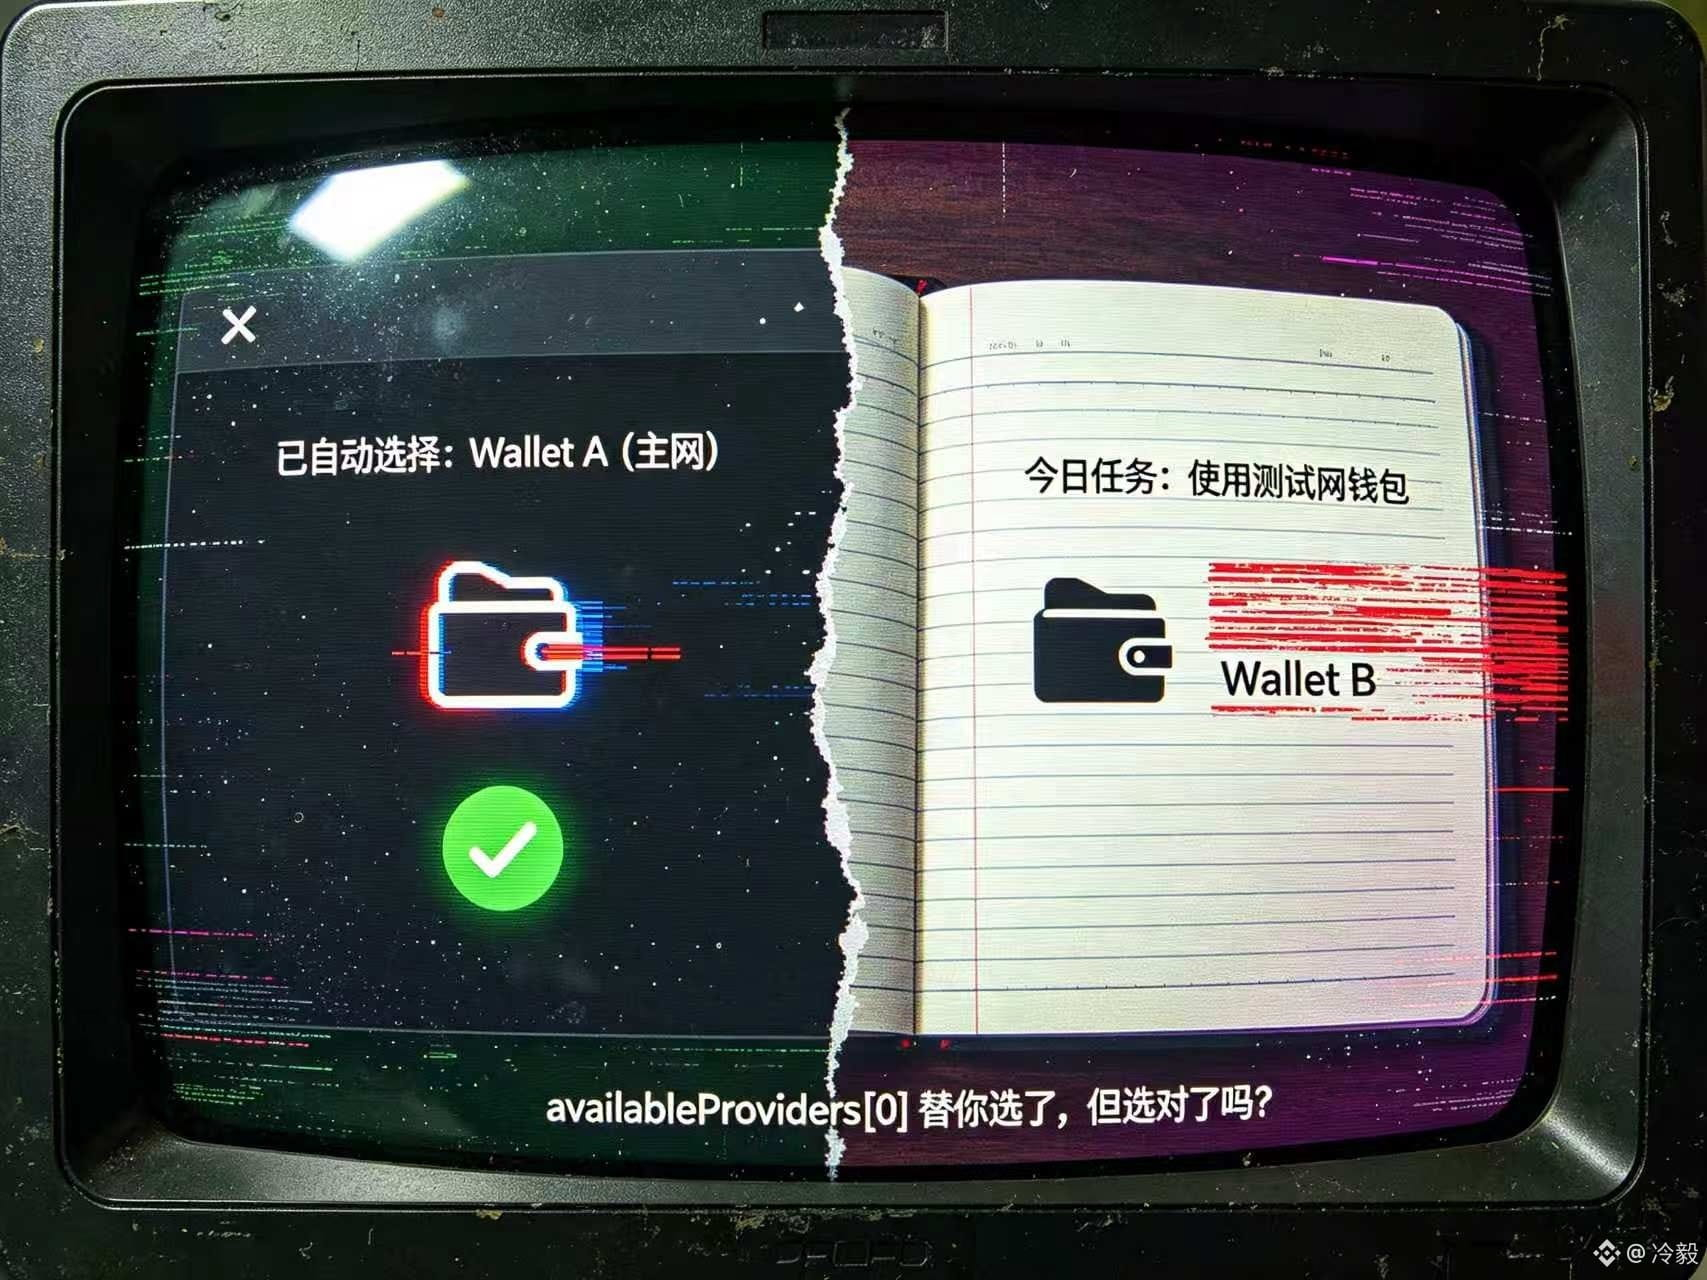
Ich sah gestern Abend zum ersten Mal im Arbeitszimmer auf dem Computer in den Dusk-Connect-Beispielen availableProviders[0] auftauchen, und ich erschrak; meine Hand hielt kurz inne. Wenn mehrere kompatible Wallets gleichzeitig entdeckt werden und es keine providerId gibt, kann der Code die erste Wallet auswählen; doch dieselbe Empfehlung an das Produktteam lautet weiterhin, dass Nutzer ihre Wallet selbst wählen sollen.
Ich hatte Provider-Discovery ursprünglich als technischen Komfort betrachtet, der Adaptionsarbeit einspart. Jetzt habe ich das Gefühl, dass dabei auch eine ganz konkrete Macht verteilt wird: Soll die dApp entscheiden, mit welcher Wallet der Nutzer beginnt, oder bleibt die Auswahl bis vor die Signatur beim Nutzer? Für Wallet-Teams vermeidet offene Entdeckung, dass eine bestimmte Erweiterung hart als Einstiegspunkt codiert wird; für Nutzer ist wichtig, ob sie die aktuell ausgewählte Wallet, das Netzwerk und das Konto sehen können.
Das schlechte Szenario ist nicht übertrieben. Im Browser sind zwei kompatible Wallets installiert, eine für Mainnet-Assets und eine für ein Test- oder Team-Konto. Eine Anwendung wählt der Einfachheit halber automatisch die erste; der Nutzer klickt sich bis zur Signaturseite durch und merkt erst dann, dass das Konto nicht stimmt. Dass die Transaktion abgelehnt wird, ist noch Glück; schlimmer ist, dass der Nutzer in der falschen Umgebung eine Autorisierung erteilt, die er dort nie hätte erteilen sollen, und sich danach nur noch daran erinnert: „Die Dusk-Wallet war mit der falschen verbunden.“ Die Kosten tragen Nutzer und Support, während der Automatiker oft nicht mehr vor Ort ist.
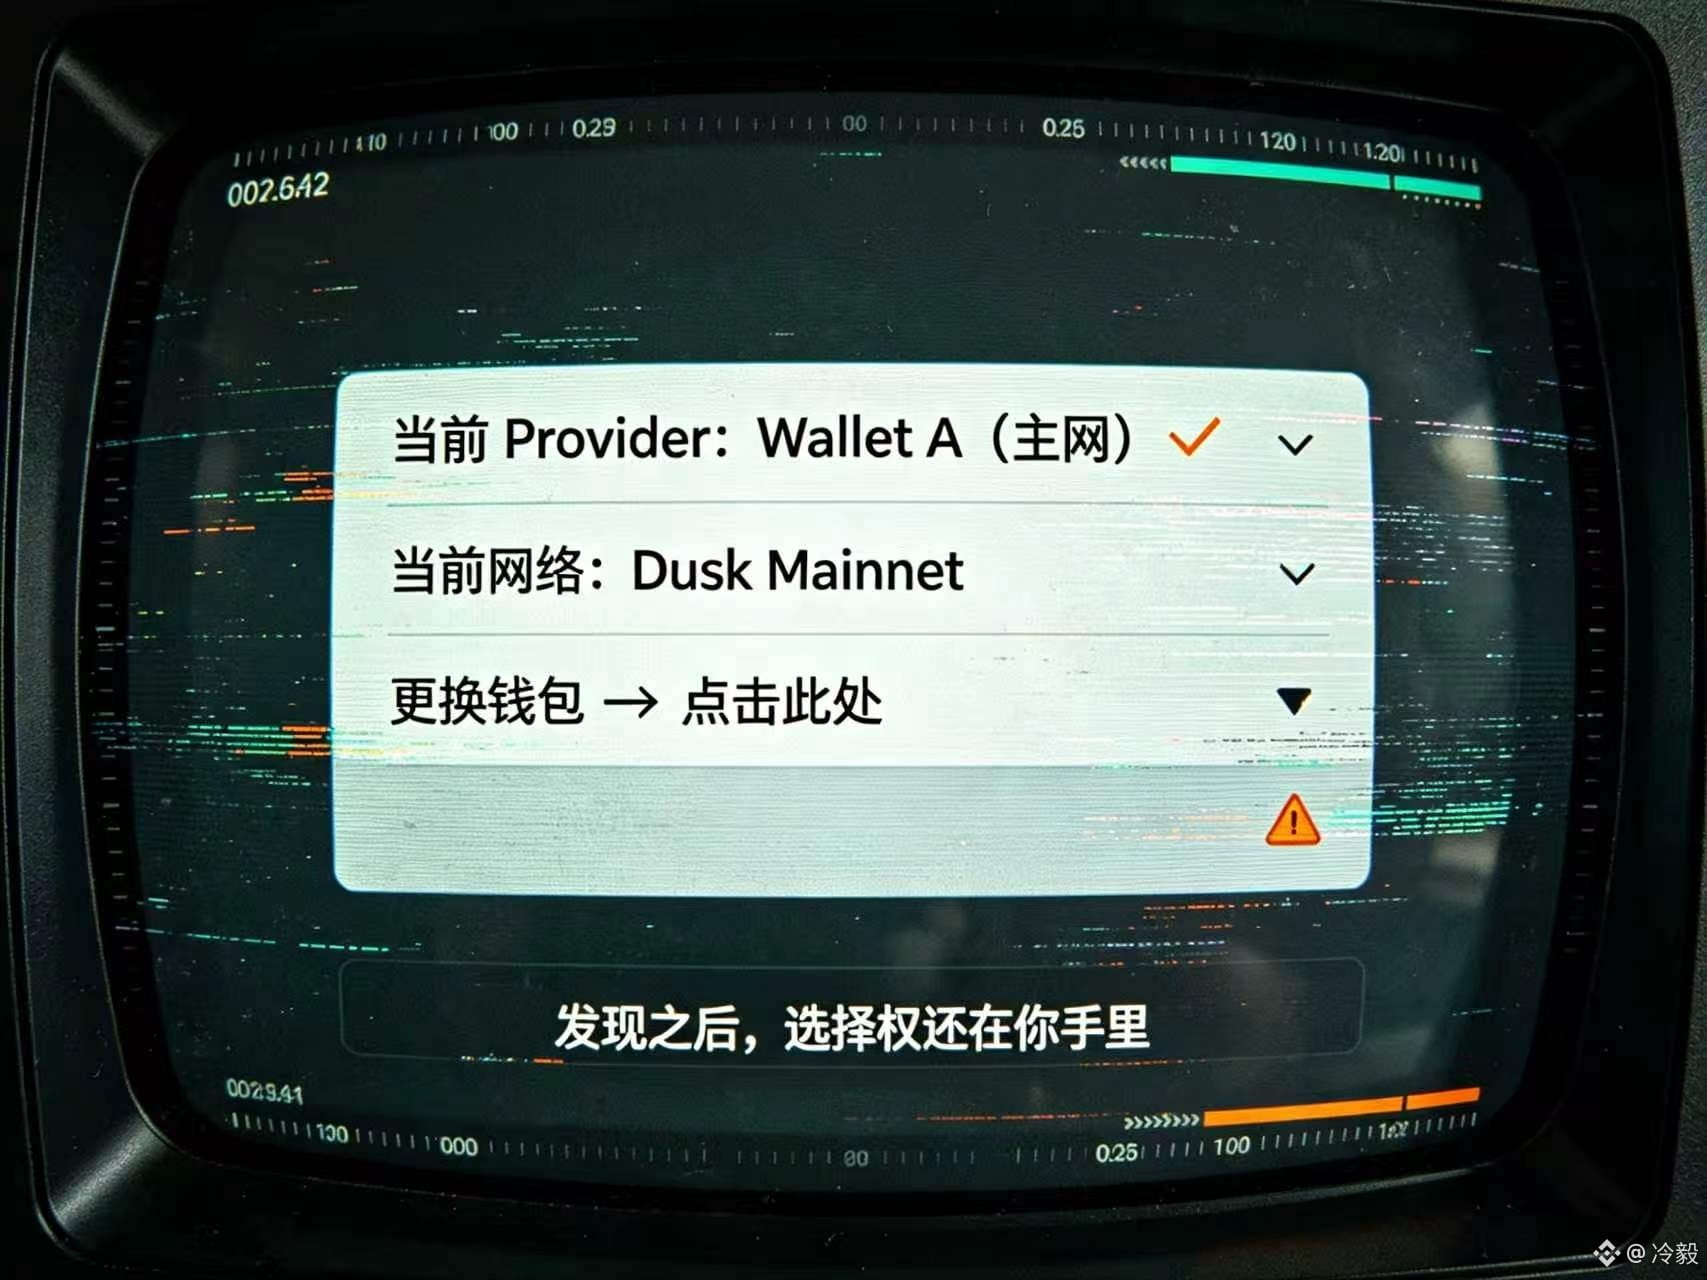
Deshalb betrachte ich das Multi-Wallet-Discovery von Dusk Connect jetzt nicht mehr als reine Schnittstellenfunktion. @Dusk_Foundation Wirklich zu bewahren ist, ob das Wahlrecht nach der Entdeckung weiterhin in Nutzerhand bleibt. Je mehr Apps $DUSK es gibt, desto stärker wünsche ich mir, dass die Verbindungsoberfläche provider, Netzwerk und Konto klar anzeigt und bei automatischer Auswahl eine sichtbare Möglichkeit zum Umwählen bietet. #dusk
Ich sah gestern Abend zum ersten Mal im Arbeitszimmer auf dem Computer in den Dusk-Connect-Beispielen availableProviders[0] auftauchen, und ich erschrak; meine Hand hielt kurz inne. Wenn mehrere kompatible Wallets gleichzeitig entdeckt werden und es keine providerId gibt, kann der Code die erste Wallet auswählen; doch dieselbe Empfehlung an das Produktteam lautet weiterhin, dass Nutzer ihre Wallet selbst wählen sollen.
Ich hatte Provider-Discovery ursprünglich als technischen Komfort betrachtet, der Adaptionsarbeit einspart. Jetzt habe ich das Gefühl, dass dabei auch eine ganz konkrete Macht verteilt wird: Soll die dApp entscheiden, mit welcher Wallet der Nutzer beginnt, oder bleibt die Auswahl bis vor die Signatur beim Nutzer? Für Wallet-Teams vermeidet offene Entdeckung, dass eine bestimmte Erweiterung hart als Einstiegspunkt codiert wird; für Nutzer ist wichtig, ob sie die aktuell ausgewählte Wallet, das Netzwerk und das Konto sehen können.
Das schlechte Szenario ist nicht übertrieben. Im Browser sind zwei kompatible Wallets installiert, eine für Mainnet-Assets und eine für ein Test- oder Team-Konto. Eine Anwendung wählt der Einfachheit halber automatisch die erste; der Nutzer klickt sich bis zur Signaturseite durch und merkt erst dann, dass das Konto nicht stimmt. Dass die Transaktion abgelehnt wird, ist noch Glück; schlimmer ist, dass der Nutzer in der falschen Umgebung eine Autorisierung erteilt, die er dort nie hätte erteilen sollen, und sich danach nur noch daran erinnert: „Die Dusk-Wallet war mit der falschen verbunden.“ Die Kosten tragen Nutzer und Support, während der Automatiker oft nicht mehr vor Ort ist.
Deshalb betrachte ich das Multi-Wallet-Discovery von Dusk Connect jetzt nicht mehr als reine Schnittstellenfunktion. @Dusk Wirklich zu bewahren ist, ob das Wahlrecht nach der Entdeckung weiterhin in Nutzerhand bleibt. Je mehr Apps $DUSK es gibt, desto stärker wünsche ich mir, dass die Verbindungsoberfläche provider, Netzwerk und Konto klar anzeigt und bei automatischer Auswahl eine sichtbare Möglichkeit zum Umwählen bietet. #dusk
2
89
·
--
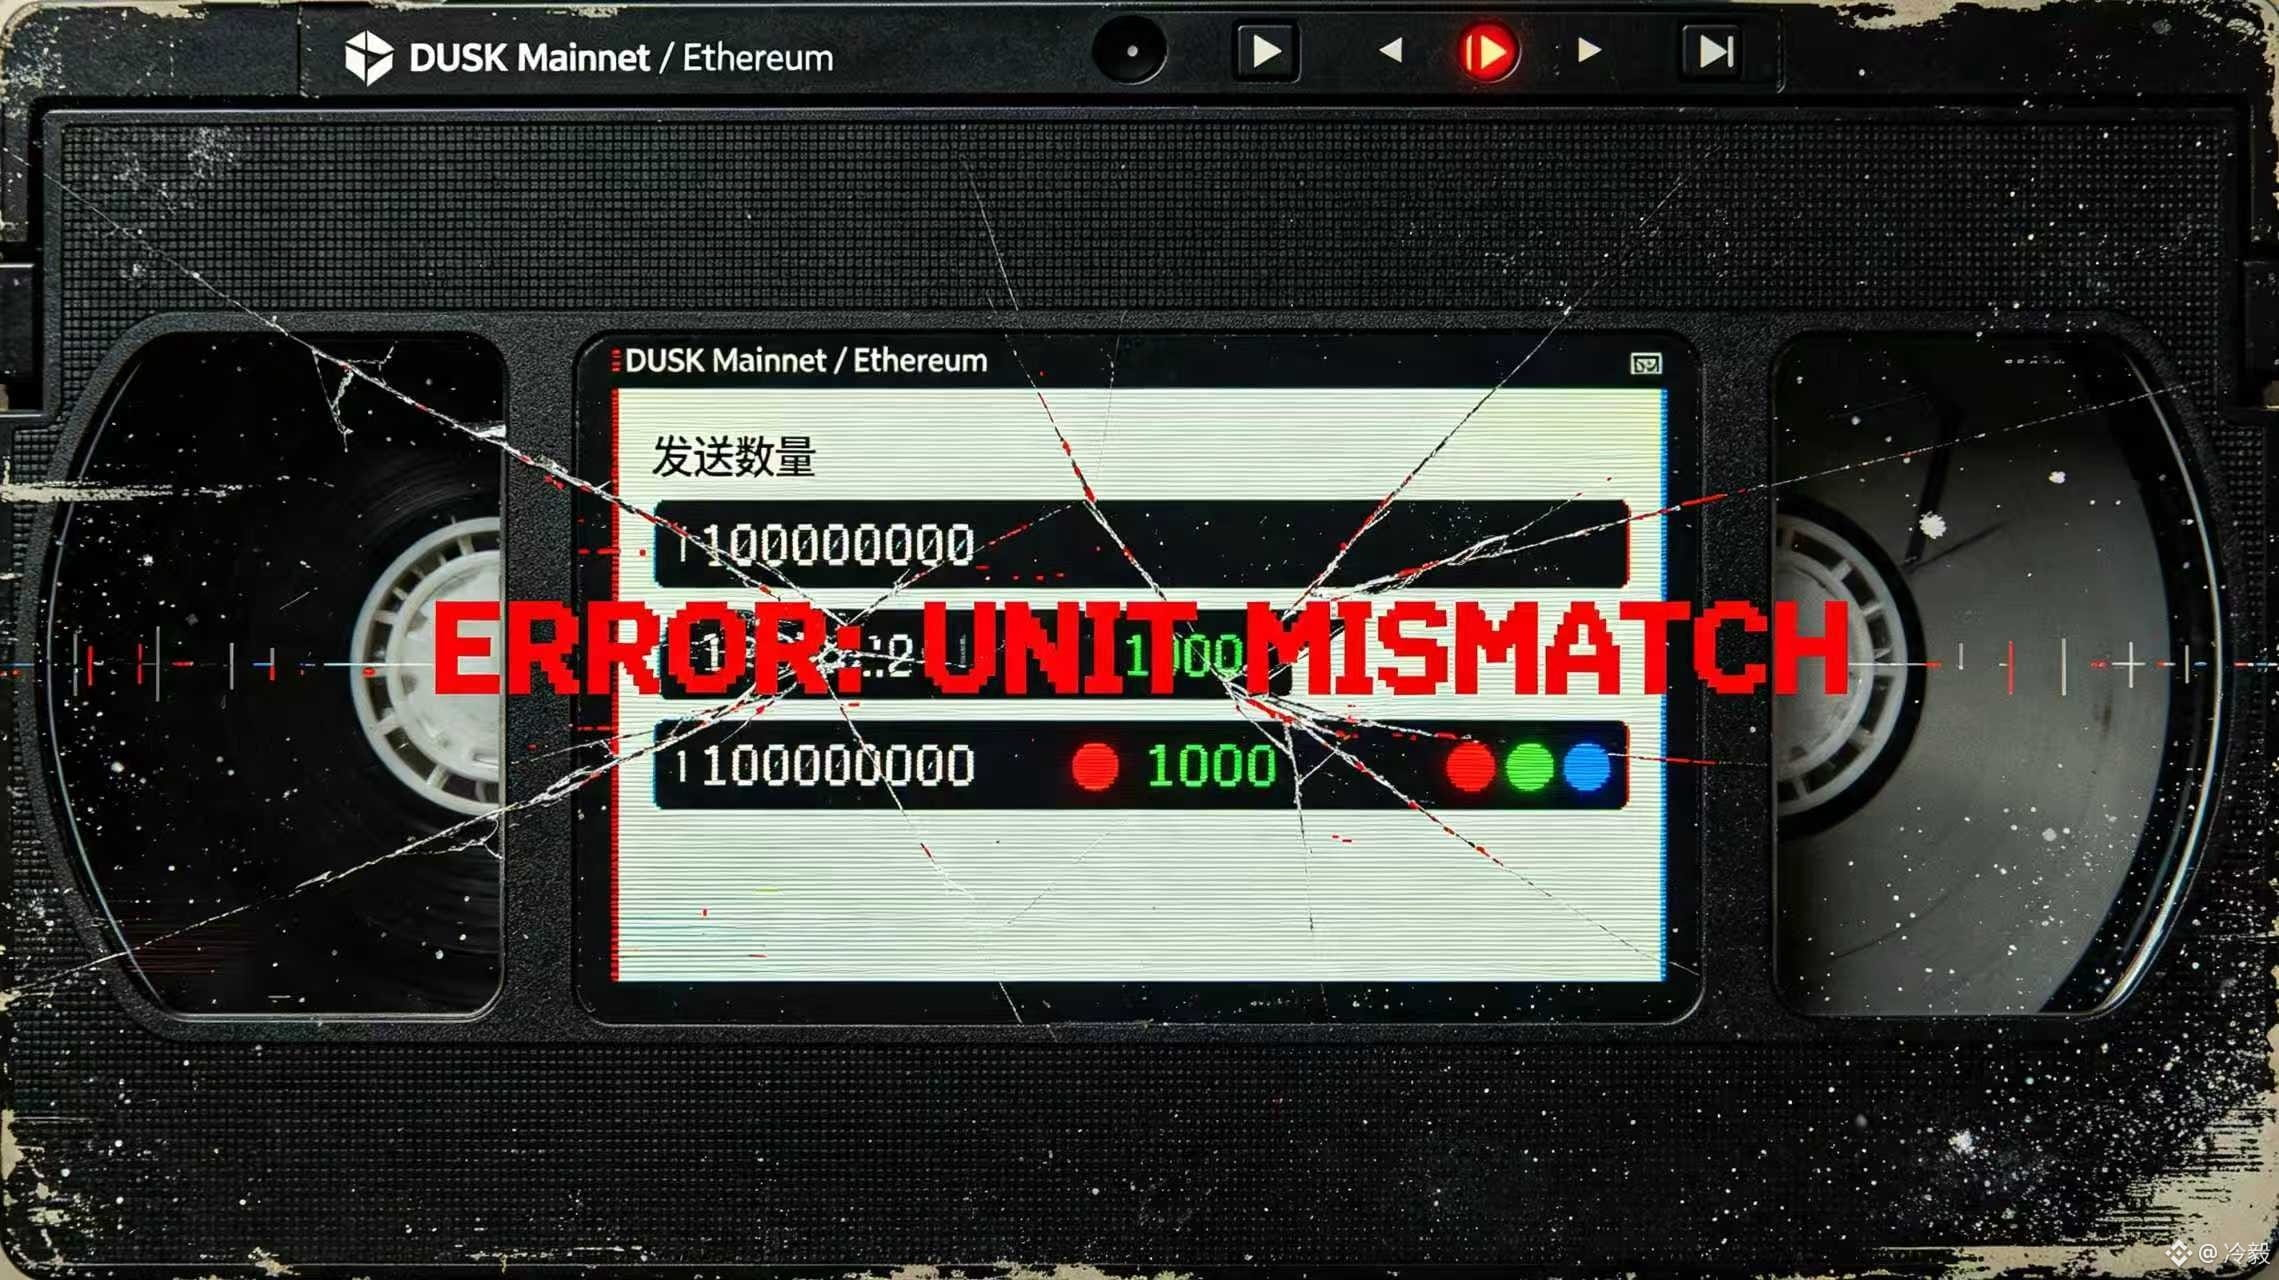
Genauso heißt es DUSK, aber das Dezimaltrennzeichen passt möglicherweise schon nicht mehr🤔🤔
Früher habe ich decimals einfach als etwas betrachtet, das nur Entwickler betreffen muss.
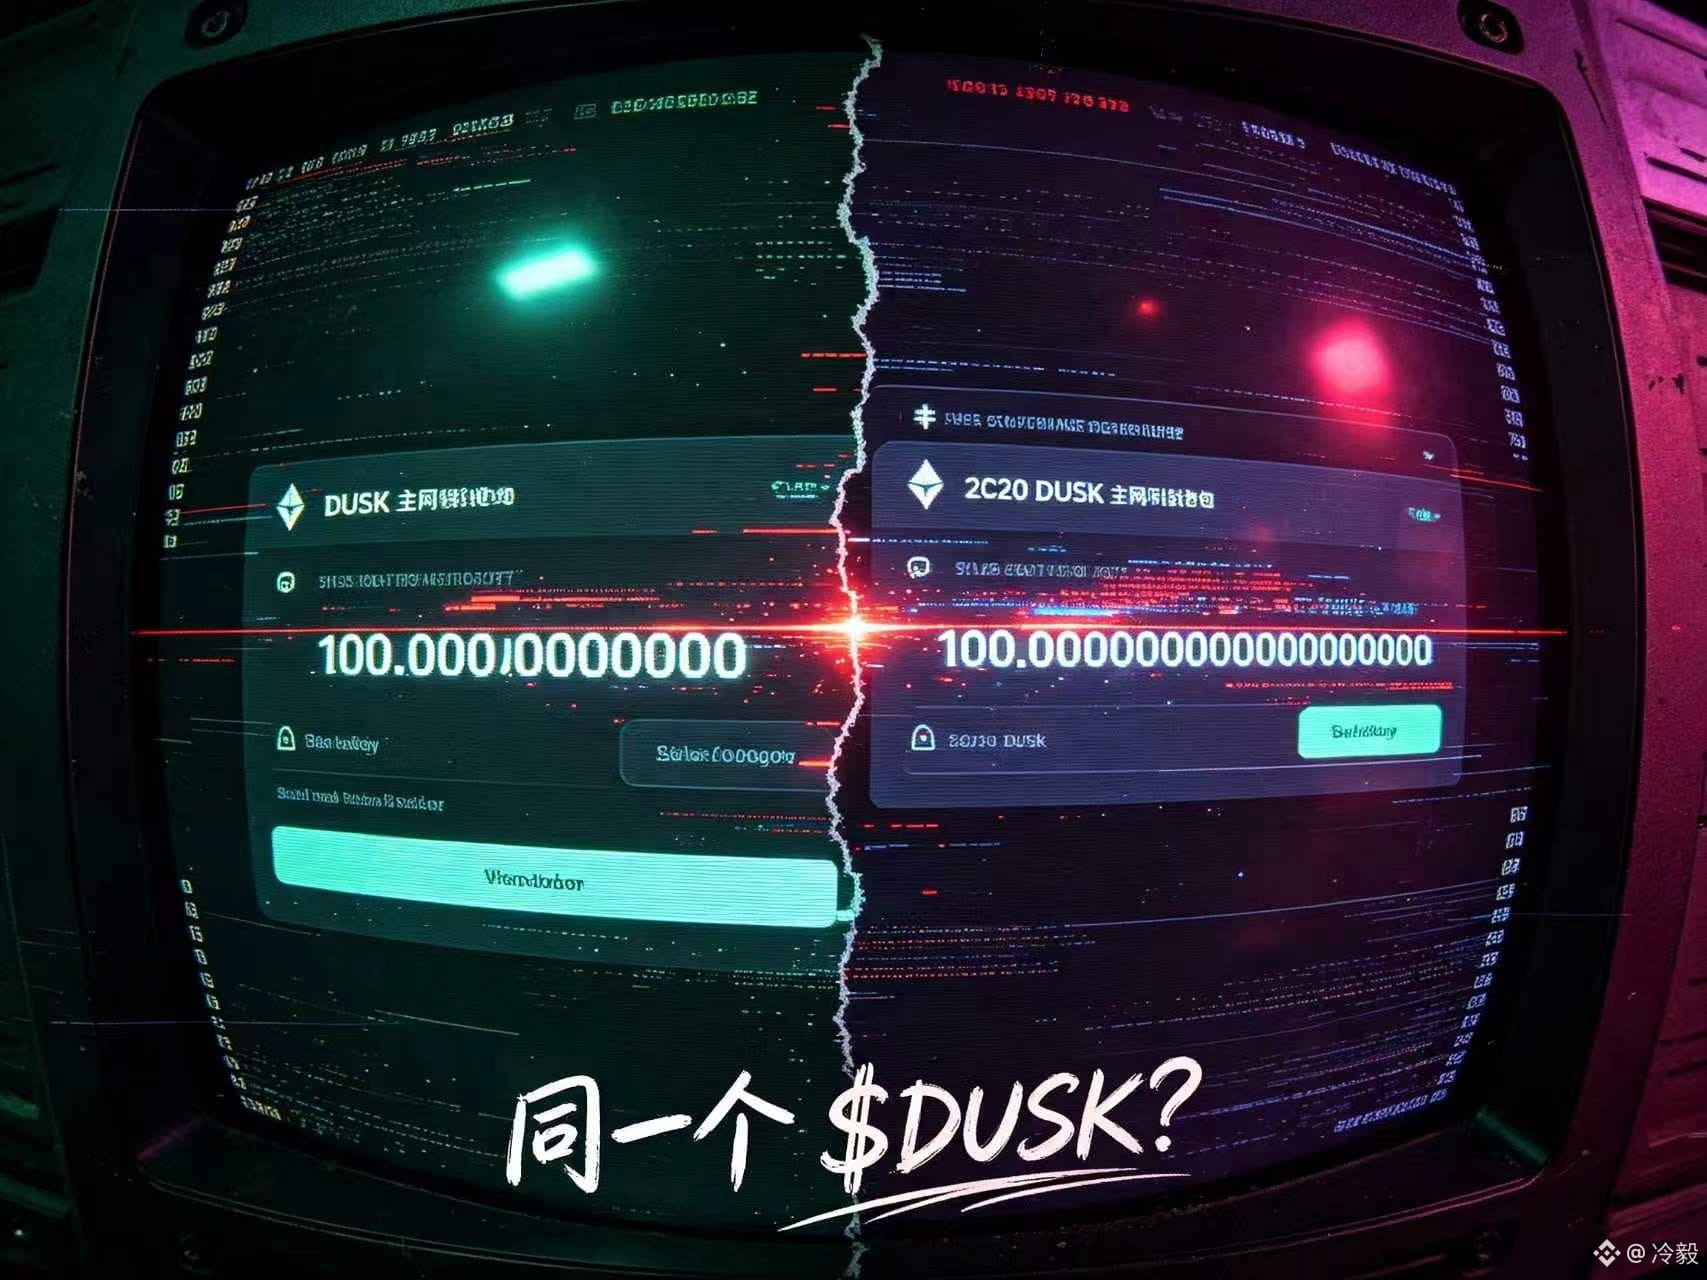
Bis ich die Tokenomics-Seite von @Dusk_Foundation erneut gelesen habe, ist mir aufgefallen: Genauso heißt zwar DUSK, aber auf verschiedenen Chains kann das Dezimaltrennzeichen bereits ein anderes sein.
DUSK im Mainnet hat 9 Stellen, aber ERC20- und BEP20-DUSK sind 18-stellig.
Im Mainnet wird mit LUX abgerechnet: 1 DUSK entspricht 1.000.000.000 LUX; die Versionen auf Ethereum und BSC übernehmen den 18-Stellen-Standard. Dieser Unterschied wirkt zwar nur wie eine Zeile in der Doku, beeinflusst aber direkt Migration, Einzahlungen, Auszahlungen und die Anzeige der Salden. Nutzer erkennen nur dasselbe $DUSK -Label, aber Wallets und das Transaktionssystem müssen erst verstehen, zu welcher Chain und zu welchem Standard es gehört.
Ein schlechtes Szenario: Ein bestimmter Integrator behandelt Cross-Chain-Assets als dieselbe Art von Ganzzahl. Der Kontostand auf der Seite sieht dann normal aus, aber beim Senden oder Tauschen weicht die Menge tatsächlich ab. Nutzer könnten denken, dass ihnen Geld fehlt, während das Ops-Team die ursprünglichen Units, die Chain und den Vertrag nachprüfen muss. Die Doku verweist Inhaber von ERC20/BEP20 auf den Mainnet-Migrationsleitfaden und macht klar, dass das kein Thema ist, das sich durch Rundung an der Oberfläche „wegmogeln“ lässt.
Es kann nicht beweisen, dass jeder Integrator einen Fehler macht, aber es erinnert daran, dass die $DUSK -Ökosystemseiten Chain, Standard und decimals so darstellen müssen, dass Nutzer sie vor der Bestätigung prüfen können. Wenn @Dusk_Foundation es schaffen könnte, dass diese Felder immer zusammen mit dem Asset angezeigt werden, dann würde die Cross-Chain-Erfahrung für #dusk die Unterschiede bei den Units nicht den Nutzern zur eigenen Vermutung überlassen.💰💰
Genauso heißt es DUSK, aber das Dezimaltrennzeichen passt möglicherweise schon nicht mehr🤔🤔
Früher habe ich decimals einfach als etwas betrachtet, das nur Entwickler betreffen muss.
Bis ich die Tokenomics-Seite von @Dusk erneut gelesen habe, ist mir aufgefallen: Genauso heißt zwar DUSK, aber auf verschiedenen Chains kann das Dezimaltrennzeichen bereits ein anderes sein.
DUSK im Mainnet hat 9 Stellen, aber ERC20- und BEP20-DUSK sind 18-stellig.
Im Mainnet wird mit LUX abgerechnet: 1 DUSK entspricht 1.000.000.000 LUX; die Versionen auf Ethereum und BSC übernehmen den 18-Stellen-Standard. Dieser Unterschied wirkt zwar nur wie eine Zeile in der Doku, beeinflusst aber direkt Migration, Einzahlungen, Auszahlungen und die Anzeige der Salden. Nutzer erkennen nur dasselbe $DUSK -Label, aber Wallets und das Transaktionssystem müssen erst verstehen, zu welcher Chain und zu welchem Standard es gehört.
Ein schlechtes Szenario: Ein bestimmter Integrator behandelt Cross-Chain-Assets als dieselbe Art von Ganzzahl. Der Kontostand auf der Seite sieht dann normal aus, aber beim Senden oder Tauschen weicht die Menge tatsächlich ab. Nutzer könnten denken, dass ihnen Geld fehlt, während das Ops-Team die ursprünglichen Units, die Chain und den Vertrag nachprüfen muss. Die Doku verweist Inhaber von ERC20/BEP20 auf den Mainnet-Migrationsleitfaden und macht klar, dass das kein Thema ist, das sich durch Rundung an der Oberfläche „wegmogeln“ lässt.
Es kann nicht beweisen, dass jeder Integrator einen Fehler macht, aber es erinnert daran, dass die $DUSK -Ökosystemseiten Chain, Standard und decimals so darstellen müssen, dass Nutzer sie vor der Bestätigung prüfen können. Wenn @Dusk es schaffen könnte, dass diese Felder immer zusammen mit dem Asset angezeigt werden, dann würde die Cross-Chain-Erfahrung für #dusk die Unterschiede bei den Units nicht den Nutzern zur eigenen Vermutung überlassen.💰💰
3
107
·
--
你以为手续费都归矿工?Dusk 这套奖励机制,可能让你算的账全白算
Ich dachte früher auch, dass „die Gebühren in die Blockbelohnungen fließen“ einfach nur so dahingesagt wird. Ist ja letztlich für Miner – was hat das schon mit mir zu tun?
Bis ich die Tokenomics-Seite von @Dusk wirklich aufmerksam gelesen habe und gemerkt habe, dass meine Rechnung zu simpel war.
Eine einzelne Transaktion, für die #dusk gezahlt werden, landet nicht nur in der Tasche der Person, die sie blockt.
Im Dokument steht es ganz klar: Die Belohnung jedes Blocks = neu ausgegebene DUSK + Transaktionsgebühren. Der Blockersteller bekommt zuerst 70%, dann höchstens nochmal 10% – aber diese 10% sind nicht „automatisch geschenkt“. Dafür muss geprüft werden, ob die in den Zertifikaten enthaltenen credits die Zielwerte erreichen. Wenn nicht erreicht: Der entsprechende Anteil wird direkt vernichtet, niemand kann ihn bekommen.
Daher sind Gebühren nie einfach nur ein „automatisch ausgezahlter Festlohn“. Sie sind eher eine Art leistungsabhängiger Bonus mit Bedingungen.
Für Betreiber von Knoten ist das kein Geschäft zum „Liefern und Kassieren“
Denkst du, es reicht, an der Konsensbildung teilzunehmen? Zu naiv. Ob die credits im Zertifikat die Bedingungen erfüllen, entscheidet unmittelbar, wie viele Prozentpunkte du zusätzlich bekommst – oder ob du am Ende mit leeren Händen dastehst.
Für Nutzer gilt: Das Gas, das du bezahlst, fließt nicht direkt an eine einzige Rolle. Es wird zerschnitten, verteilt und sogar vernichtet – wer wie viel bekommt, hängt vom Zusammenspiel aus Erzeugung, Validierung und langfristigem Aufbau ab.
Was ist das unangenehmste Szenario?🥶
Knotenbetreiber kalkulieren nach der Devise „maximal 10% mitnehmen“, mieten die Maschinen, zahlen die Stromrechnung – und stellen dann fest, dass die tatsächlichen Zertifikate die credits-Ziele nicht erfüllen.
Das Netzwerk läuft zwar normal, und deine Transaktion wird auch ausgeführt, aber deine Einnahmeerwartung bleibt aus. Die zusätzlichen 10% verbrennt das System dann in einem einzigen Schritt. Sag mal, wem fällt das dann zu?
Merke: Prozentwerte und das echte Verständnis der Anreize sind zwei Paar Schuhe.
Ganz ehrlich
Die Blockbelohnungs-Designs mit $DUSK können nicht beweisen, dass das Netzwerk garantiert floriert. Aber sie zeigen zumindest eines: Sie verpacken die Anreize nicht als garantierte Rendite, die man dir einfach so hinlegt.
Das ist keine schlechte Nachricht – die schlechte Nachricht ist: Wenn du jetzt zehn Knotenbetreiber fragst „Wie werden credits berechnet und wie viel wurde vernichtet?“, werden vielleicht neun davon es nicht beantworten können.
@Dusk_Foundation Wenn es in der Zukunft nur darum geht, eine Sache zu tun, würde ich sie besonders hoch einschätzen: Blockbelohnungs-credits (ob die Ziele erreicht wurden) und die Vernichtungsdaten so bereitzustellen, dass jederzeit jeder sie nachsehen kann.
Teilnehmer werden nur dann weiterhin Dienste anbieten, wenn sie wirklich wissen, wofür sie diese Leistung erbringen.
Andernfalls gilt: Je genauer man es ausrechnet, desto größer ist die Enttäuschung.🤔
你以为手续费都归矿工?Dusk 这套奖励机制,可能让你算的账全白算
Ich dachte früher auch, dass „die Gebühren in die Blockbelohnungen fließen“ einfach nur so dahingesagt wird. Ist ja letztlich für Miner – was hat das schon mit mir zu tun?
Bis ich die Tokenomics-Seite von @Dusk wirklich aufmerksam gelesen habe und gemerkt habe, dass meine Rechnung zu simpel war.
Eine einzelne Transaktion, für die #dusk gezahlt werden, landet nicht nur in der Tasche der Person, die sie blockt.
Im Dokument steht es ganz klar: Die Belohnung jedes Blocks = neu ausgegebene DUSK + Transaktionsgebühren. Der Blockersteller bekommt zuerst 70%, dann höchstens nochmal 10% – aber diese 10% sind nicht „automatisch geschenkt“. Dafür muss geprüft werden, ob die in den Zertifikaten enthaltenen credits die Zielwerte erreichen. Wenn nicht erreicht: Der entsprechende Anteil wird direkt vernichtet, niemand kann ihn bekommen.
Daher sind Gebühren nie einfach nur ein „automatisch ausgezahlter Festlohn“. Sie sind eher eine Art leistungsabhängiger Bonus mit Bedingungen.
Für Betreiber von Knoten ist das kein Geschäft zum „Liefern und Kassieren“
Denkst du, es reicht, an der Konsensbildung teilzunehmen? Zu naiv. Ob die credits im Zertifikat die Bedingungen erfüllen, entscheidet unmittelbar, wie viele Prozentpunkte du zusätzlich bekommst – oder ob du am Ende mit leeren Händen dastehst.
Für Nutzer gilt: Das Gas, das du bezahlst, fließt nicht direkt an eine einzige Rolle. Es wird zerschnitten, verteilt und sogar vernichtet – wer wie viel bekommt, hängt vom Zusammenspiel aus Erzeugung, Validierung und langfristigem Aufbau ab.
Was ist das unangenehmste Szenario?🥶
Knotenbetreiber kalkulieren nach der Devise „maximal 10% mitnehmen“, mieten die Maschinen, zahlen die Stromrechnung – und stellen dann fest, dass die tatsächlichen Zertifikate die credits-Ziele nicht erfüllen.
Das Netzwerk läuft zwar normal, und deine Transaktion wird auch ausgeführt, aber deine Einnahmeerwartung bleibt aus. Die zusätzlichen 10% verbrennt das System dann in einem einzigen Schritt. Sag mal, wem fällt das dann zu?
Merke: Prozentwerte und das echte Verständnis der Anreize sind zwei Paar Schuhe.
Ganz ehrlich
Die Blockbelohnungs-Designs mit $DUSK können nicht beweisen, dass das Netzwerk garantiert floriert. Aber sie zeigen zumindest eines: Sie verpacken die Anreize nicht als garantierte Rendite, die man dir einfach so hinlegt.
Das ist keine schlechte Nachricht – die schlechte Nachricht ist: Wenn du jetzt zehn Knotenbetreiber fragst „Wie werden credits berechnet und wie viel wurde vernichtet?“, werden vielleicht neun davon es nicht beantworten können.
@Dusk Wenn es in der Zukunft nur darum geht, eine Sache zu tun, würde ich sie besonders hoch einschätzen: Blockbelohnungs-credits (ob die Ziele erreicht wurden) und die Vernichtungsdaten so bereitzustellen, dass jederzeit jeder sie nachsehen kann.
Teilnehmer werden nur dann weiterhin Dienste anbieten, wenn sie wirklich wissen, wofür sie diese Leistung erbringen.
Andernfalls gilt: Je genauer man es ausrechnet, desto größer ist die Enttäuschung.🤔
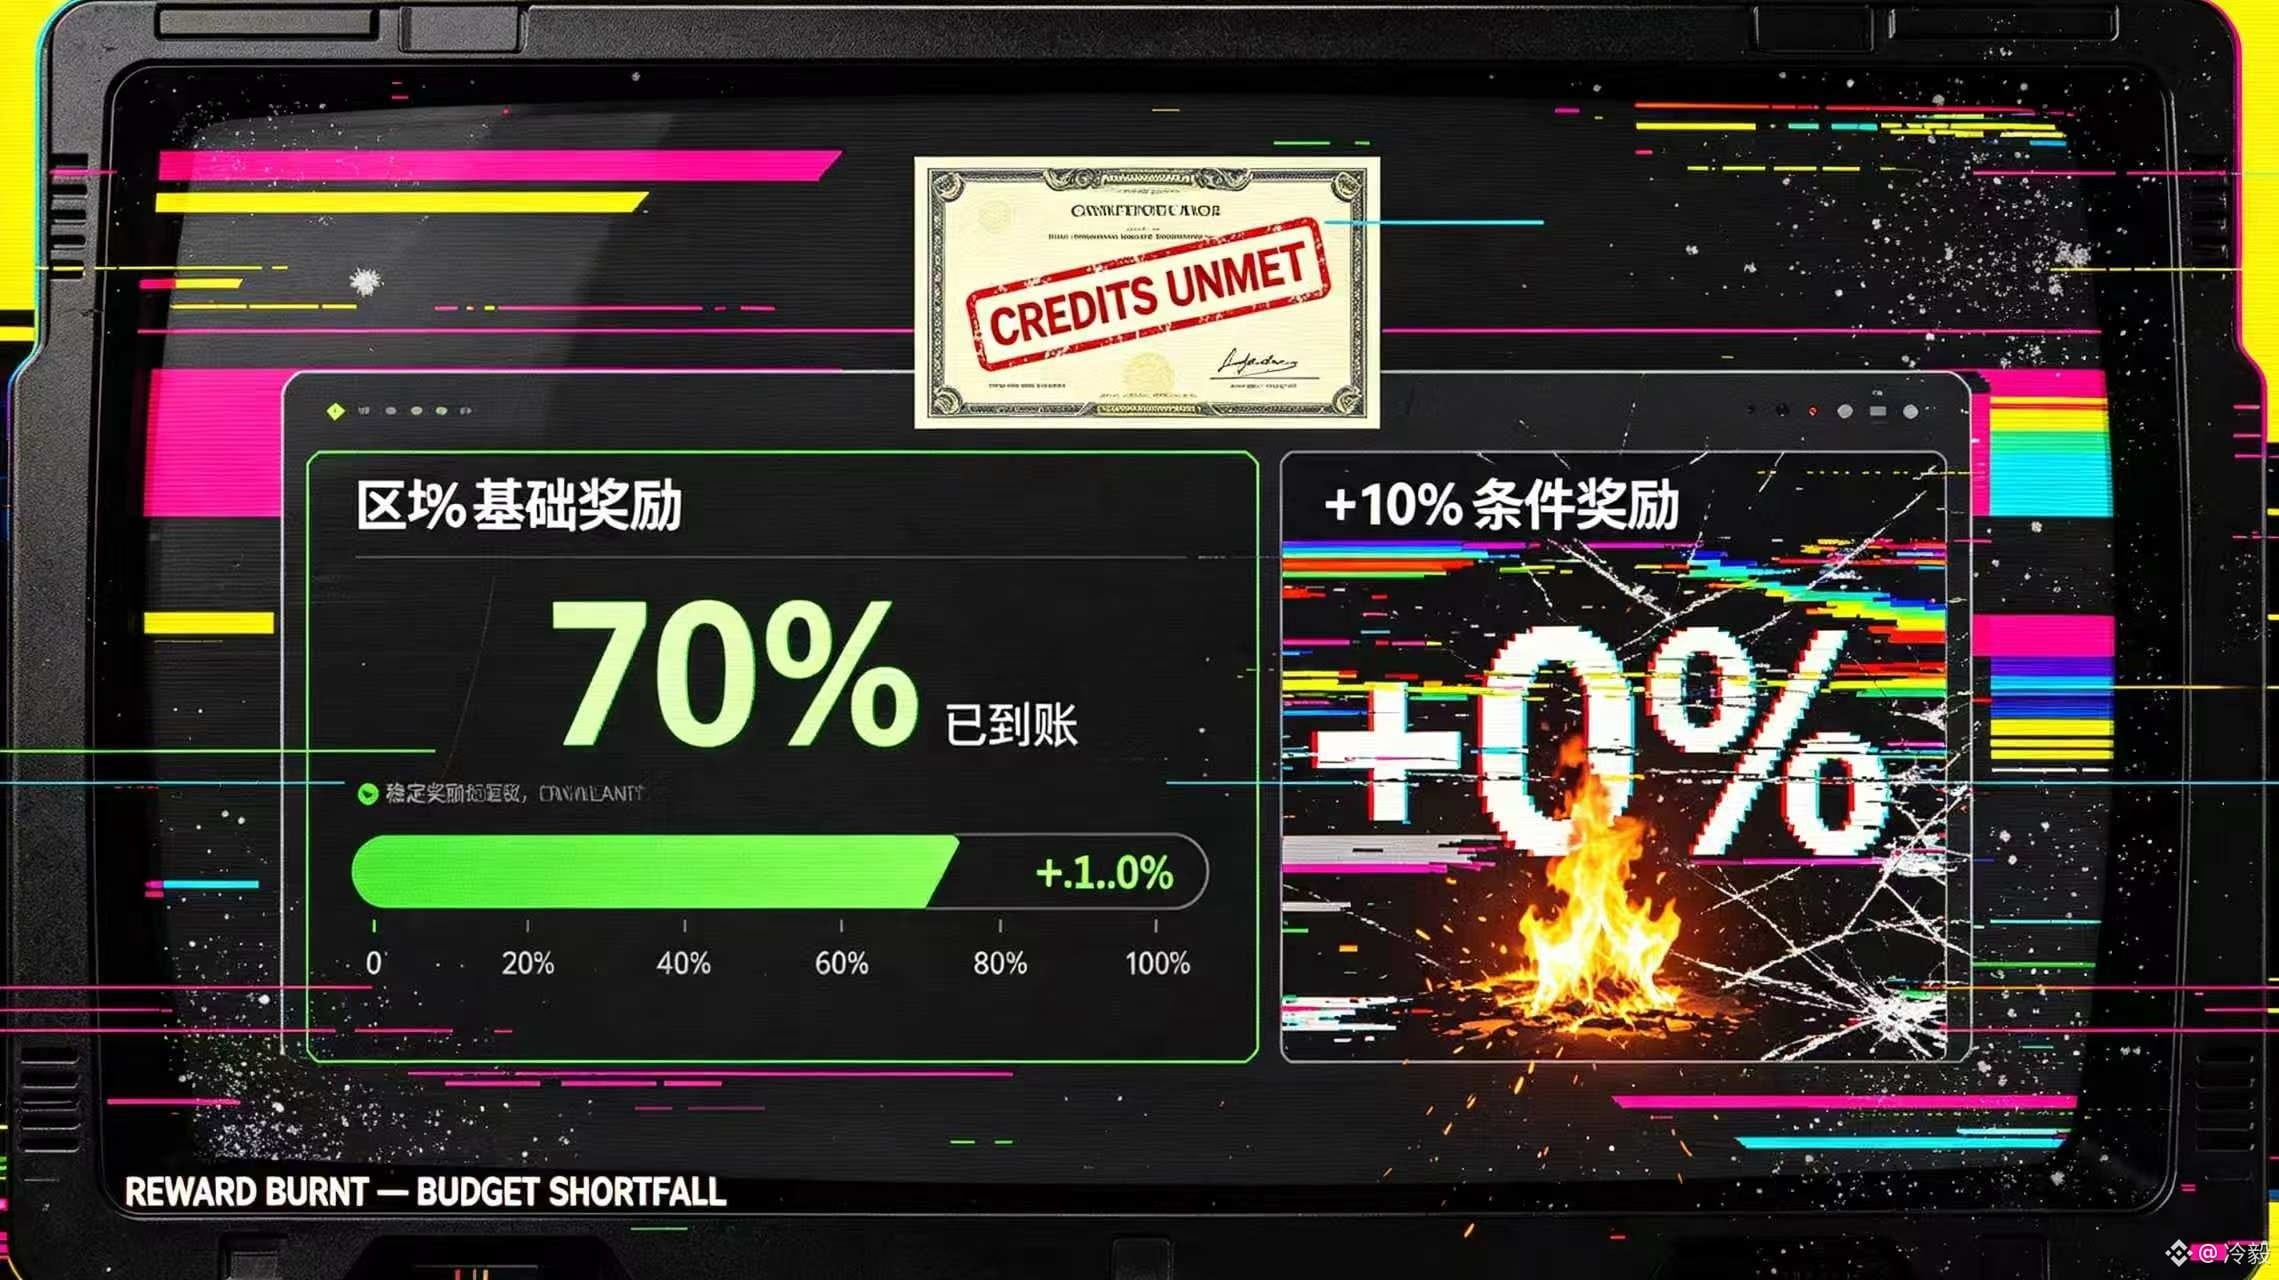
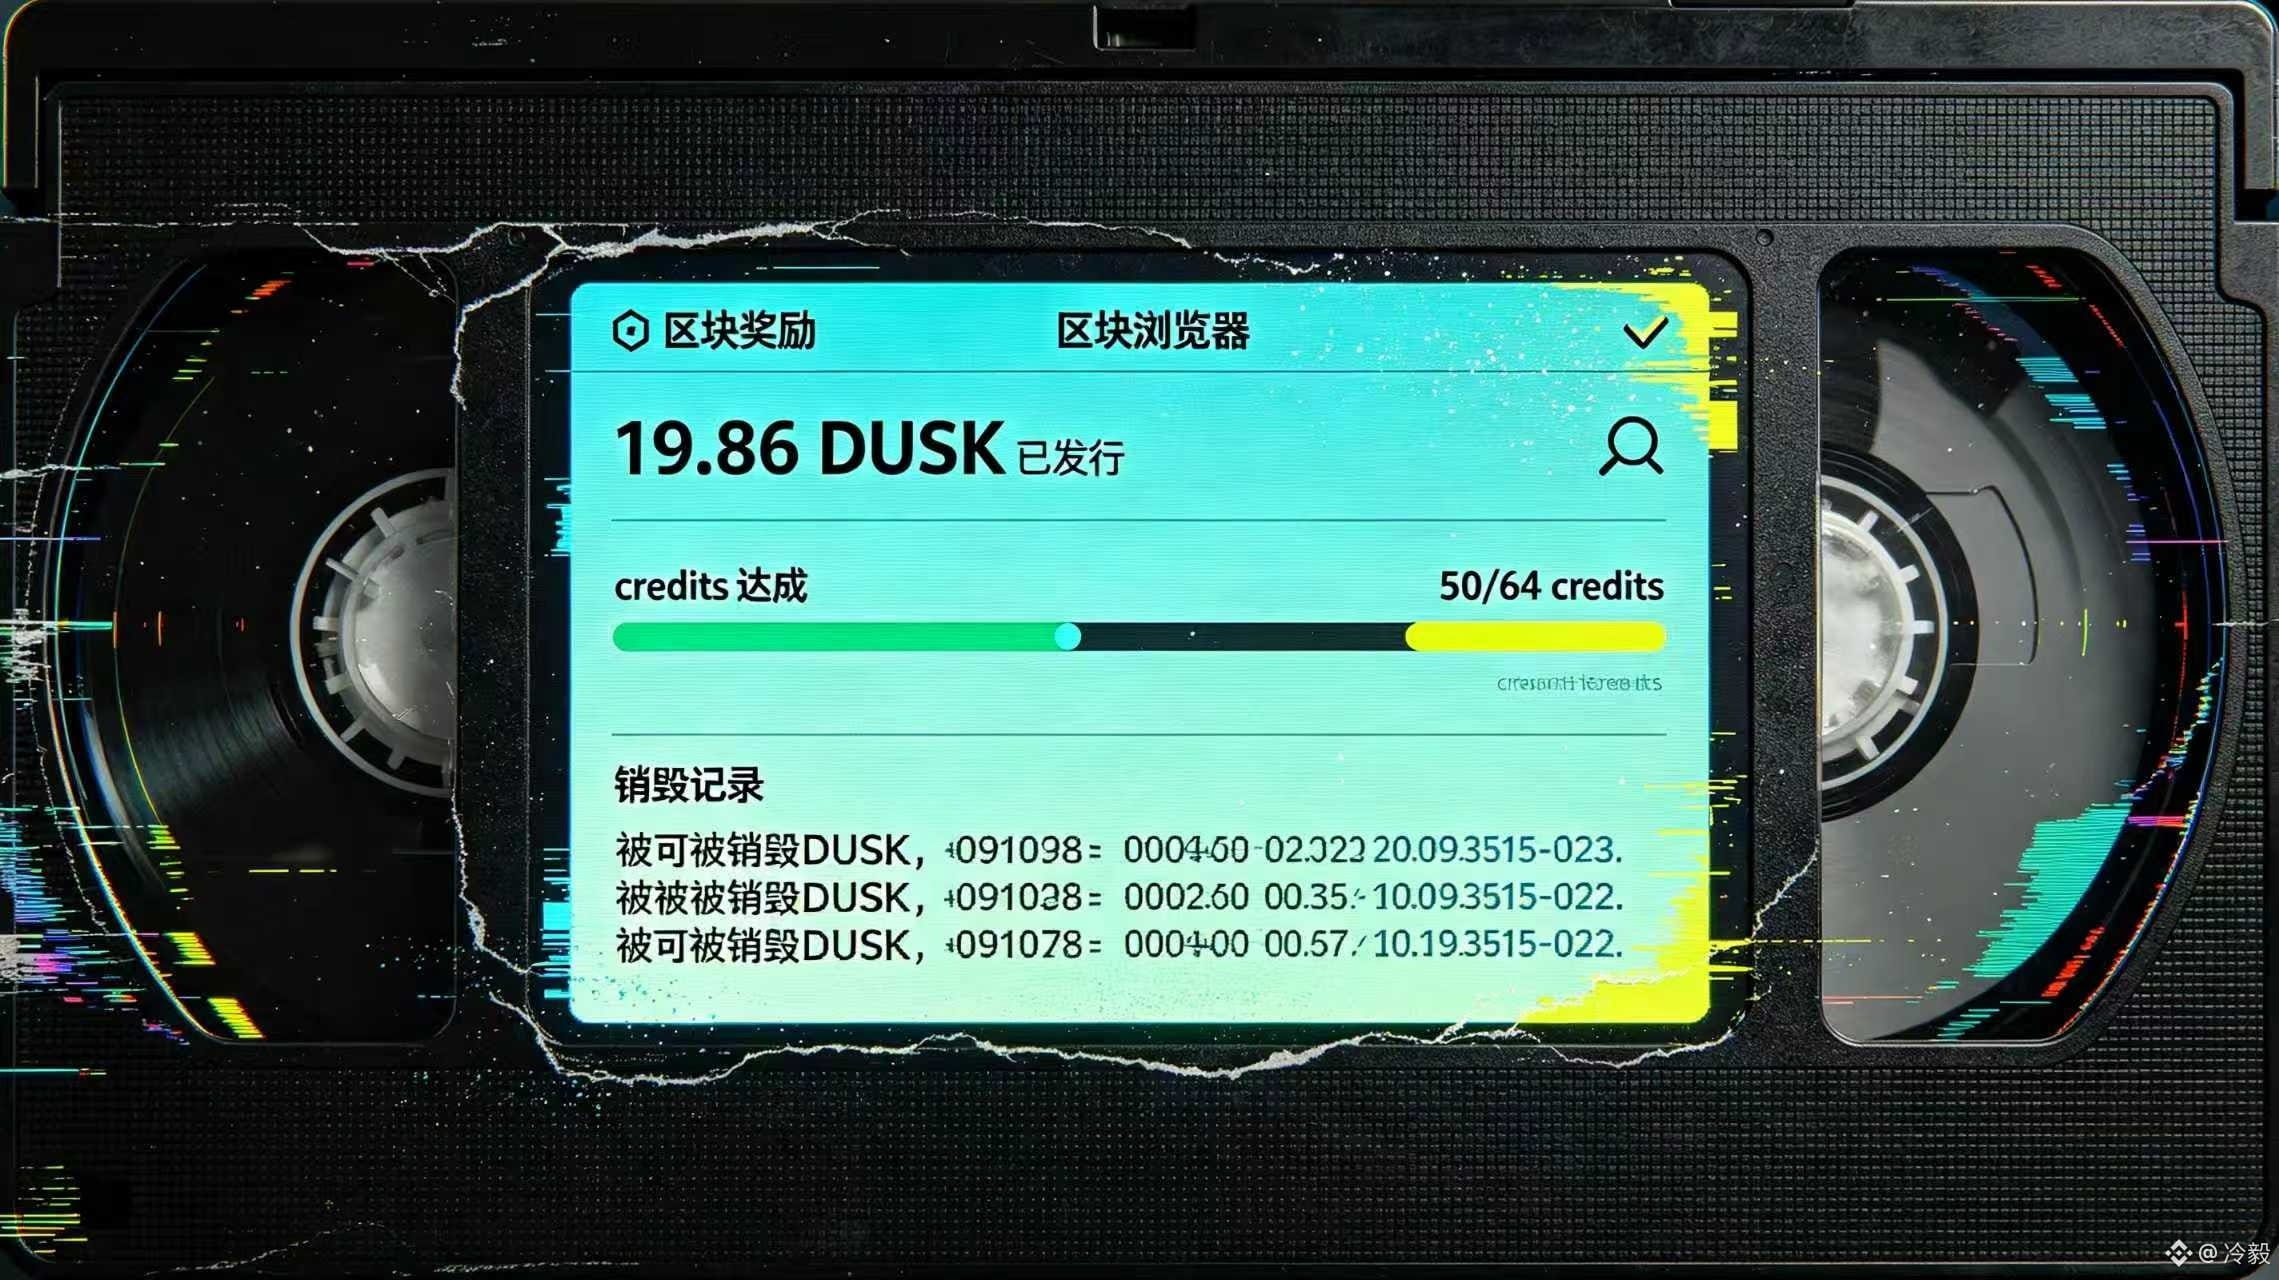
2
102
·
--
Bullisch
Die schlimmsten Momente für Nutzer bei regulierten Assets 😅 — nicht die Ablehnung beim Transfer selbst tut weh, sondern dass nach der Ablehnung niemand klar erklärt, worum es genau ging.
Ich habe auf der Seite „Assets & Regulations“ von @Dusk gesehen, dass die Transfer-Überprüfung als eine eigene Anforderung aufgeführt ist: Bei einem Fehlschlag müssen klare Gründe angegeben werden, und idealerweise sollte man vor der Einreichung simulieren oder prüfen.
Dieser Detailpunkt macht „Zulassung“ nicht mehr zu einem einmaligen Eintrittsticket, sondern zu einer fortlaufenden Regel, die bei jedem einzelnen Transfer wirkt. Die in der Doku genannten Bewertungen sind nicht abstrakt: Wer welche Assets halten darf, wer sie empfangen darf, welche Transfers zwingend fehlschlagen müssen — das unterscheidet sich je nach Asset-Kategorie, Standort oder Rechtsraum. Für Emittenten senken die Regeln das Risiko von Fehlzuordnungen; für Investoren ist das wirklich Entscheidende, vor der Bestätigung zu wissen, ob man überhaupt ausgebremst wird und worauf die Einschränkung konkret zurückzuführen ist.
Drucksituationen entstehen oft dann, wenn Nutzer glauben, sie hätten alle Schritte bereits abgeschlossen: Das Konto besteht vorher alle Qualifikationsprüfungen, bekommt aber beim Transfer an eine andere Adresse eine vage Fehlermeldung.
Das Asset ist nicht zwingend verloren, die Kette ist nicht zwingend fehlerhaft — aber Nutzer geben das Problem zuerst der Plattform die Schuld, während der Support per Hand eine Einschränkung erklären muss, die eigentlich schon vorher sichtbar sein sollte. Die Stärke von $DUSK liegt nicht darin, dass alle Transfers automatisch durchgewunken werden, sondern darin, dass notwendige Ablehnungen vor der Signatur vorhersehbar und erklärbar sind.
@Dusk_Foundation Danach sollte das wirklich überprüft werden: Ob die App die Regeln, die Simulationsresultate und die Gründe für ein Scheitern bereits vor der Signatur sichtbar machen kann — und nicht erst, nachdem der Transfer eingereicht wurde.
#dusk
Die schlimmsten Momente für Nutzer bei regulierten Assets 😅 — nicht die Ablehnung beim Transfer selbst tut weh, sondern dass nach der Ablehnung niemand klar erklärt, worum es genau ging.
Ich habe auf der Seite „Assets & Regulations“ von @Dusk gesehen, dass die Transfer-Überprüfung als eine eigene Anforderung aufgeführt ist: Bei einem Fehlschlag müssen klare Gründe angegeben werden, und idealerweise sollte man vor der Einreichung simulieren oder prüfen.
Dieser Detailpunkt macht „Zulassung“ nicht mehr zu einem einmaligen Eintrittsticket, sondern zu einer fortlaufenden Regel, die bei jedem einzelnen Transfer wirkt. Die in der Doku genannten Bewertungen sind nicht abstrakt: Wer welche Assets halten darf, wer sie empfangen darf, welche Transfers zwingend fehlschlagen müssen — das unterscheidet sich je nach Asset-Kategorie, Standort oder Rechtsraum. Für Emittenten senken die Regeln das Risiko von Fehlzuordnungen; für Investoren ist das wirklich Entscheidende, vor der Bestätigung zu wissen, ob man überhaupt ausgebremst wird und worauf die Einschränkung konkret zurückzuführen ist.
Drucksituationen entstehen oft dann, wenn Nutzer glauben, sie hätten alle Schritte bereits abgeschlossen: Das Konto besteht vorher alle Qualifikationsprüfungen, bekommt aber beim Transfer an eine andere Adresse eine vage Fehlermeldung.
Das Asset ist nicht zwingend verloren, die Kette ist nicht zwingend fehlerhaft — aber Nutzer geben das Problem zuerst der Plattform die Schuld, während der Support per Hand eine Einschränkung erklären muss, die eigentlich schon vorher sichtbar sein sollte. Die Stärke von $DUSK liegt nicht darin, dass alle Transfers automatisch durchgewunken werden, sondern darin, dass notwendige Ablehnungen vor der Signatur vorhersehbar und erklärbar sind.
@Dusk Danach sollte das wirklich überprüft werden: Ob die App die Regeln, die Simulationsresultate und die Gründe für ein Scheitern bereits vor der Signatur sichtbar machen kann — und nicht erst, nachdem der Transfer eingereicht wurde.
#dusk
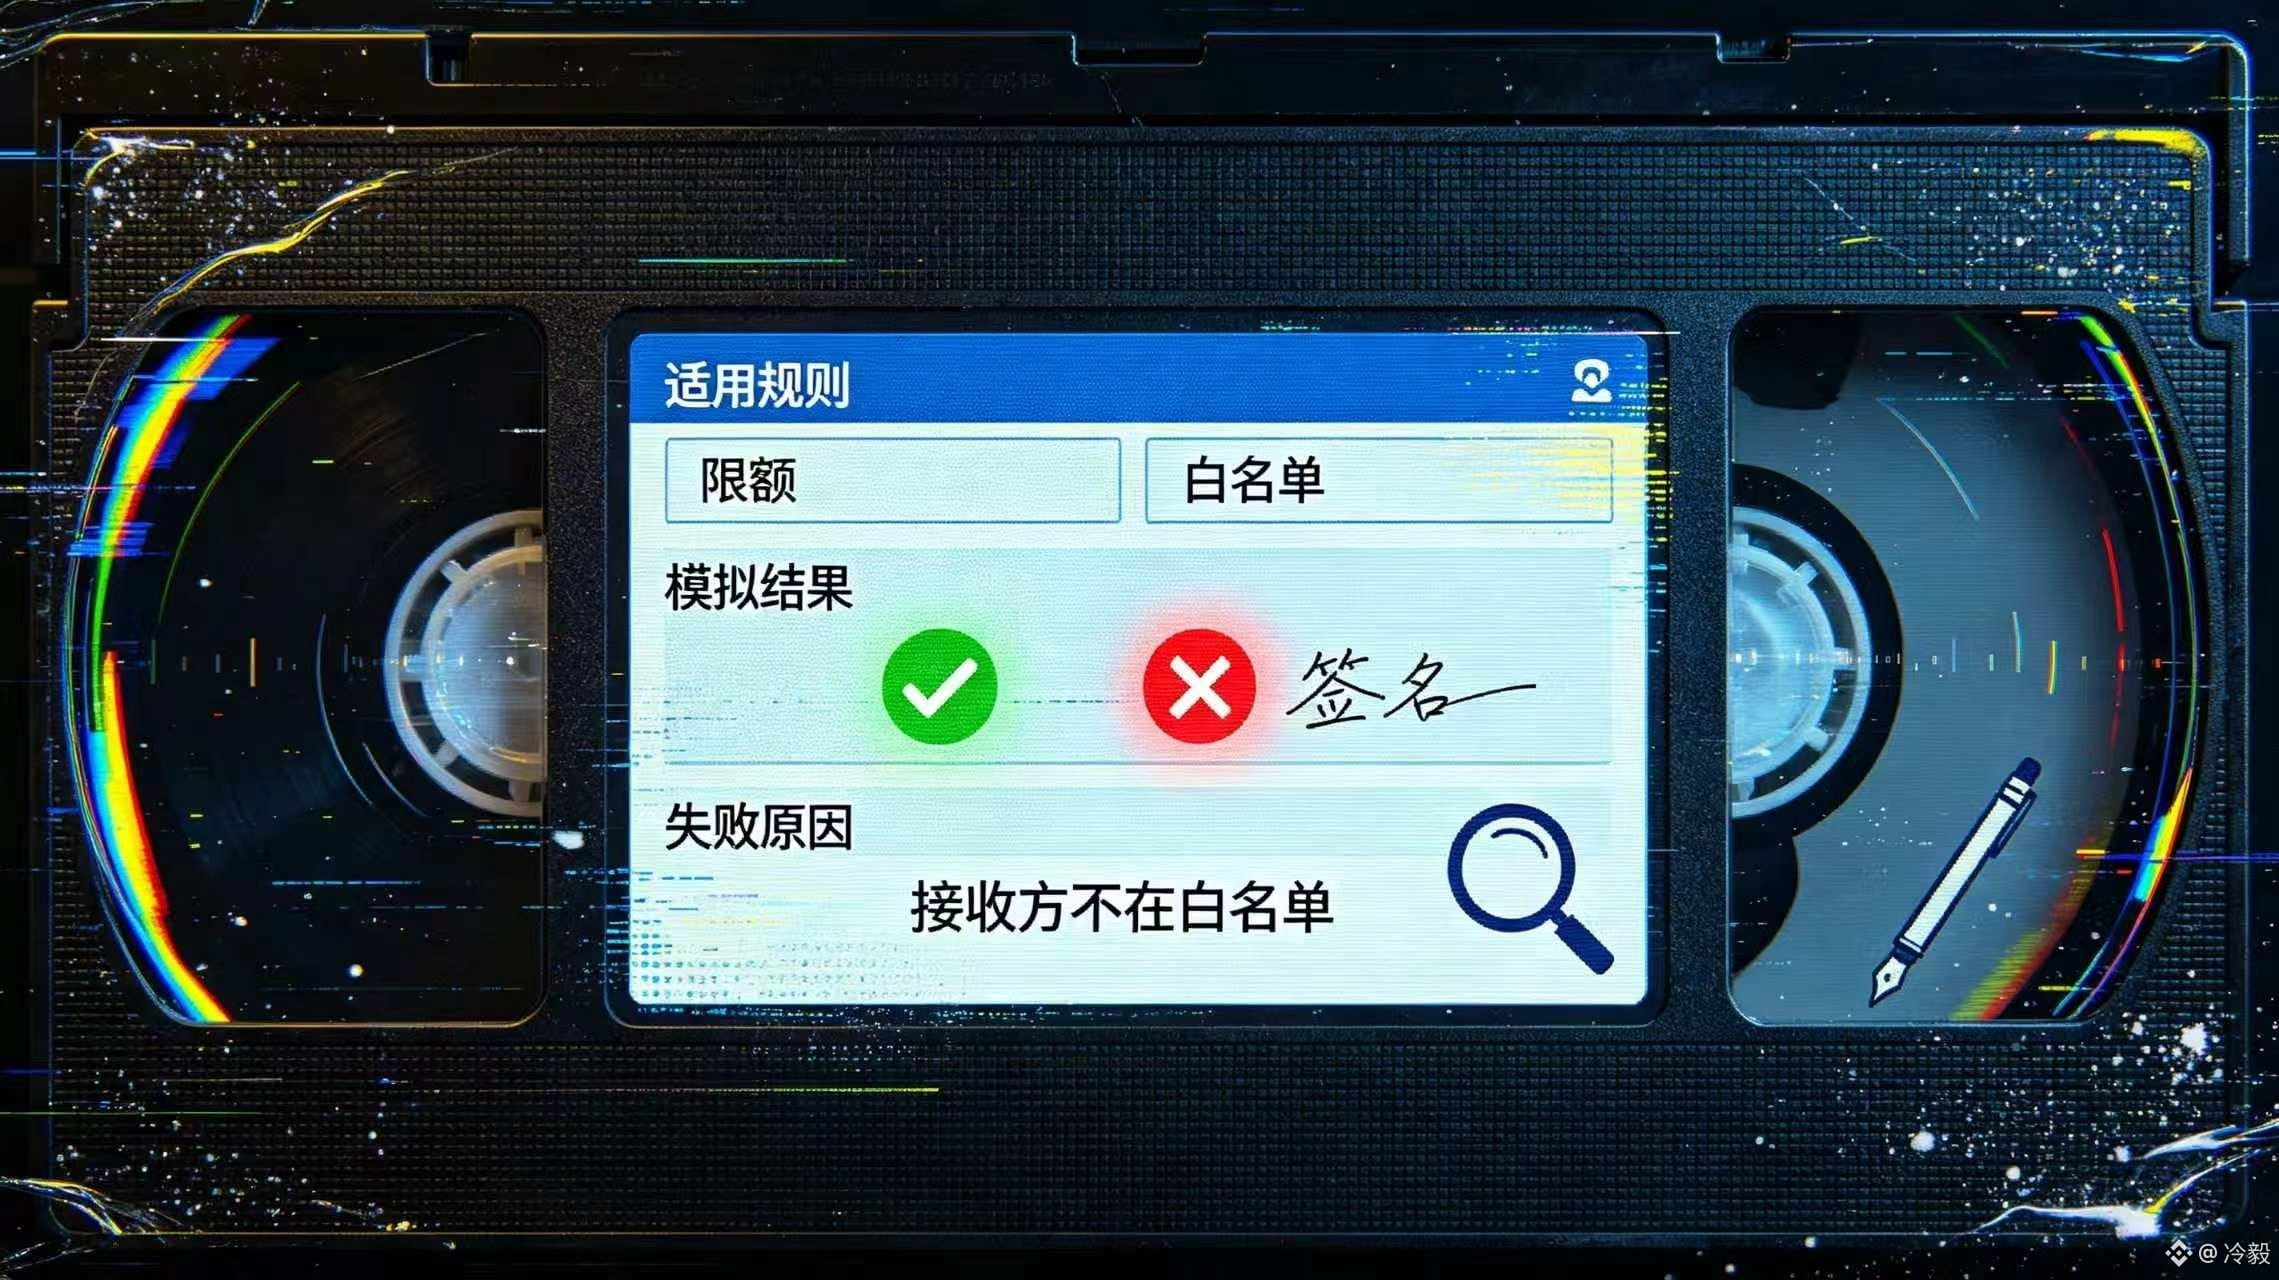
2
84
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
SECProposesCryptoCustodyRules
1,954 Aufrufe
67 Kommentare
#secproposescryptocustodyrules
Die SEC entspannt sich endlich! 🧘♂️ Unter dem Vorsitz von Paul Atkins haben sie gerade einen neuen Vorschlag unter „Project Crypto“ veröffentlicht: Asset Manager und Investmentberater dürfen sich selbst verwahren oder statt der Verpflichtung, alle in traditionelle Banken zu zwingen, staatlich zugelassene Treuhandgesellschaften nutzen.
Schützt das Händler?
Aber ja! Es hält institutionelles Kapital sicher – ohne traditionelle Bankensperren – was zu deutlich mehr Marktliquidität führt. Für alltägliche Trader bedeutet das Sicherheit, ohne Innovation abzuwürgen. Gary Gensler weint wahrscheinlich irgendwo. 😢
Was sollten Trader tun?
Entspannt bleiben und positioniert. Dieses institutionelle Grünes Licht ist strukturell bullisch für die Crypto-Infrastruktur. Sammelt eure Lieblings-Assets sicher!
Keine Finanzberatung! Nutze den Code VINHTOCDO oder verlinke zur Anmeldung: https://www.binance.com/register?ref=VINHTOCDO
Klick auf Trading, um mich zu unterstützen! 👇
$BTC
$ETH
$BNB
#CryptoRegulation #SECProjectCrypto #CryptoCustody #DeFi #VINHTOCDO #SEC
Vinhtocdo
·3 Likes
·347 Aufrufe
SECApproves3xLongCryptoCommodityETPs
3,374 Aufrufe
108 Kommentare
G7PlansToReleaseUpTo100MBarrelsOilDiesel
4,956 Aufrufe
158 Kommentare