
9Netu
1.1k Beiträge
9Netu
Melden
Nutzer blockieren
Trade eröffnen
Regelmäßiger Trader
8.4 Monate
41 Following
23 Follower
1.0K+ Like gegeben
Beiträge
Portfolio
Alle
Zitierungen
·
--
🚨 HACKER LEGEN PRIVATE DATEN VON KRYPTO-KARTENNUTZERN OFFEN! 😳
Ein Datenleck bei einer Krypto-Karte hat eine ernste Warnung ausgelöst.
Gnosis Pay bestätigte, dass Hacker am 3. November auf das Kartensystem für Privatkunden zugegriffen und dabei einige Kundeninformationen offengelegt haben.$BTC
Das Unternehmen sagt, dass Kundengelder NICHT betroffen waren. Die persönlichen Daten könnten nun jedoch gezielte Betrugsversuche ermöglichen.$ETH
$AKE
⚠️ Daran sollten Nutzer denken:
• Vertraue niemals unerwarteten Nachrichten zu deiner Krypto-Karte.
• Klicke nicht auf verdächtige Links.
• Teile niemals deine Wallet-Seed-Phrase oder PIN.
• Überprüfe Benachrichtigungen direkt über die offizielle App oder Website.
Auch wenn deine $USDC oder andere Kryptowährungen sicher sind, sind deine persönlichen Daten trotzdem wichtig.
🔥 Frage: Was ist gefährlicher – Kryptowährungen zu verlieren oder wenn deine privaten Informationen offengelegt werden?
Schreib es in die Kommentare! 👇
#KryptoSicherheit #GnosisPay #KryptoNews #USDC #Web3 #BinanceSquare
🚨 HACKER LEGEN PRIVATE DATEN VON KRYPTO-KARTENNUTZERN OFFEN! 😳
Ein Datenleck bei einer Krypto-Karte hat eine ernste Warnung ausgelöst.
Gnosis Pay bestätigte, dass Hacker am 3. November auf das Kartensystem für Privatkunden zugegriffen und dabei einige Kundeninformationen offengelegt haben.$BTC
Das Unternehmen sagt, dass Kundengelder NICHT betroffen waren. Die persönlichen Daten könnten nun jedoch gezielte Betrugsversuche ermöglichen.$ETH
$AKE
⚠️ Daran sollten Nutzer denken:
• Vertraue niemals unerwarteten Nachrichten zu deiner Krypto-Karte.
• Klicke nicht auf verdächtige Links.
• Teile niemals deine Wallet-Seed-Phrase oder PIN.
• Überprüfe Benachrichtigungen direkt über die offizielle App oder Website.
Auch wenn deine $USDC oder andere Kryptowährungen sicher sind, sind deine persönlichen Daten trotzdem wichtig.
🔥 Frage: Was ist gefährlicher – Kryptowährungen zu verlieren oder wenn deine privaten Informationen offengelegt werden?
Schreib es in die Kommentare! 👇
#KryptoSicherheit #GnosisPay #KryptoNews #USDC #Web3 #BinanceSquare
Ein Datenleck bei einer Krypto-Karte hat eine ernste Warnung ausgelöst.
Gnosis Pay bestätigte, dass Hacker am 3. November auf das Kartensystem für Privatkunden zugegriffen und dabei einige Kundeninformationen offengelegt haben.$BTC
Das Unternehmen sagt, dass Kundengelder NICHT betroffen waren. Die persönlichen Daten könnten nun jedoch gezielte Betrugsversuche ermöglichen.$ETH
$AKE
⚠️ Daran sollten Nutzer denken:
• Vertraue niemals unerwarteten Nachrichten zu deiner Krypto-Karte.
• Klicke nicht auf verdächtige Links.
• Teile niemals deine Wallet-Seed-Phrase oder PIN.
• Überprüfe Benachrichtigungen direkt über die offizielle App oder Website.
Auch wenn deine $USDC oder andere Kryptowährungen sicher sind, sind deine persönlichen Daten trotzdem wichtig.
🔥 Frage: Was ist gefährlicher – Kryptowährungen zu verlieren oder wenn deine privaten Informationen offengelegt werden?
Schreib es in die Kommentare! 👇
#KryptoSicherheit #GnosisPay #KryptoNews #USDC #Web3 #BinanceSquare
61
·
--
🚨 HACKER LEGEN PRIVATE DATEN VON KRYPTOKARTEN-NUTZERN OFFEN! 😳
Ein Datenleck bei einer Kryptokarte hat eine ernsthafte Warnung ausgelöst.$BTC
Gnosis Pay bestätigte, dass Hacker am 3. November auf das Kartensystem für Privatkunden zugegriffen und dabei einige Kundeninformationen offengelegt haben.
$AKE $ETH
Das Unternehmen erklärt, dass Kundengelder NICHT betroffen waren. Die persönlichen Daten könnten nun jedoch gezielte Betrugsversuche ermöglichen.
⚠️ Daran sollten Nutzer denken:
• Vertraue niemals unerwarteten Nachrichten zu deiner Kryptokarte.
• Klicke nicht auf verdächtige Links.
• Gib niemals deine Wallet-Seed-Phrase oder PIN weiter.
• Überprüfe Warnmeldungen direkt über die offizielle App oder Website.
Auch wenn deine $USDC oder andere Kryptowährungen sicher sind, sind deine persönlichen Daten trotzdem wichtig.
🔥 Frage: Was ist gefährlicher – Kryptowährungen zu verlieren oder wenn private Informationen offengelegt werden?
Schreib es in die Kommentare! 👇
#CryptoSecurity #GnosisPay #CryptoNews #USDC #Web3 #BinanceSquare
🚨 HACKER LEGEN PRIVATE DATEN VON KRYPTOKARTEN-NUTZERN OFFEN! 😳
Ein Datenleck bei einer Kryptokarte hat eine ernsthafte Warnung ausgelöst.$BTC
Gnosis Pay bestätigte, dass Hacker am 3. November auf das Kartensystem für Privatkunden zugegriffen und dabei einige Kundeninformationen offengelegt haben.
$AKE $ETH
Das Unternehmen erklärt, dass Kundengelder NICHT betroffen waren. Die persönlichen Daten könnten nun jedoch gezielte Betrugsversuche ermöglichen.
⚠️ Daran sollten Nutzer denken:
• Vertraue niemals unerwarteten Nachrichten zu deiner Kryptokarte.
• Klicke nicht auf verdächtige Links.
• Gib niemals deine Wallet-Seed-Phrase oder PIN weiter.
• Überprüfe Warnmeldungen direkt über die offizielle App oder Website.
Auch wenn deine $USDC oder andere Kryptowährungen sicher sind, sind deine persönlichen Daten trotzdem wichtig.
🔥 Frage: Was ist gefährlicher – Kryptowährungen zu verlieren oder wenn private Informationen offengelegt werden?
Schreib es in die Kommentare! 👇
#CryptoSecurity #GnosisPay #CryptoNews #USDC #Web3 #BinanceSquare
Ein Datenleck bei einer Kryptokarte hat eine ernsthafte Warnung ausgelöst.$BTC
Gnosis Pay bestätigte, dass Hacker am 3. November auf das Kartensystem für Privatkunden zugegriffen und dabei einige Kundeninformationen offengelegt haben.
$AKE $ETH
Das Unternehmen erklärt, dass Kundengelder NICHT betroffen waren. Die persönlichen Daten könnten nun jedoch gezielte Betrugsversuche ermöglichen.
⚠️ Daran sollten Nutzer denken:
• Vertraue niemals unerwarteten Nachrichten zu deiner Kryptokarte.
• Klicke nicht auf verdächtige Links.
• Gib niemals deine Wallet-Seed-Phrase oder PIN weiter.
• Überprüfe Warnmeldungen direkt über die offizielle App oder Website.
Auch wenn deine $USDC oder andere Kryptowährungen sicher sind, sind deine persönlichen Daten trotzdem wichtig.
🔥 Frage: Was ist gefährlicher – Kryptowährungen zu verlieren oder wenn private Informationen offengelegt werden?
Schreib es in die Kommentare! 👇
#CryptoSecurity #GnosisPay #CryptoNews #USDC #Web3 #BinanceSquare
84
·
--
Übersetzung ansehen
good morning everyone I hope you have a great day 💐❤️ and now is time for get trade 😊 $BTC $ZEC 😌
good morning everyone I hope you have a great day 💐❤️ and now is time for get trade 😊 $BTC $ZEC 😌
1
1
3
·
--
🚨 6 MILLIARDEN US-DOLLAR GESTOHLEN … UND JETZT BEGINNT DIE WAHRE JAGD! 😳
Krypto zu stehlen ist nur der erste Schritt. Sie zu bewegen, ohne erwischt zu werden, ist ein ganz anderer Kampf.
$BTC $AKE $BANK
Einem neuen Bericht zufolge wurden Dienste wie THORChain und Wasabi Wallet genutzt, um einen Teil der mit dem massiven Binance-Diebstahl in Verbindung gebrachten Gelder zu bewegen oder zu verschleiern.
Die gestohlenen Vermögenswerte wurden Berichten zufolge über Tausende von Wallets bewegt.
🔍 Warum das wichtig ist:
• Blockchain-Transaktionen lassen sich nachverfolgen.
• Manche Dienste können dabei helfen, die Spur des Geldes zu verwischen.
• Ermittler und Kryptounternehmen versuchen im Wettlauf, die Gelder zurückzuverfolgen.
Selbst große Vermögenswerte wie $BTC, $ETH und $USDT können Teil solcher Ermittlungen werden.
🔥 Was denkst du? Sollten Kryptodienste Gelder sperren, die mit großen Hacks in Verbindung stehen, oder sollten sie neutral bleiben?
Kommentiere: SPERREN oder NEUTRAL BLEIBEN 👇
#KryptoSicherheit #Binance #KryptoNachrichten #Bitcoin #Ethereum #Blockchain
🚨 6 MILLIARDEN US-DOLLAR GESTOHLEN … UND JETZT BEGINNT DIE WAHRE JAGD! 😳
Krypto zu stehlen ist nur der erste Schritt. Sie zu bewegen, ohne erwischt zu werden, ist ein ganz anderer Kampf.
$BTC $AKE $BANK
Einem neuen Bericht zufolge wurden Dienste wie THORChain und Wasabi Wallet genutzt, um einen Teil der mit dem massiven Binance-Diebstahl in Verbindung gebrachten Gelder zu bewegen oder zu verschleiern.
Die gestohlenen Vermögenswerte wurden Berichten zufolge über Tausende von Wallets bewegt.
🔍 Warum das wichtig ist:
• Blockchain-Transaktionen lassen sich nachverfolgen.
• Manche Dienste können dabei helfen, die Spur des Geldes zu verwischen.
• Ermittler und Kryptounternehmen versuchen im Wettlauf, die Gelder zurückzuverfolgen.
Selbst große Vermögenswerte wie $BTC , $ETH und $USDT können Teil solcher Ermittlungen werden.
🔥 Was denkst du? Sollten Kryptodienste Gelder sperren, die mit großen Hacks in Verbindung stehen, oder sollten sie neutral bleiben?
Kommentiere: SPERREN oder NEUTRAL BLEIBEN 👇
#KryptoSicherheit #Binance #KryptoNachrichten #Bitcoin #Ethereum #Blockchain
Krypto zu stehlen ist nur der erste Schritt. Sie zu bewegen, ohne erwischt zu werden, ist ein ganz anderer Kampf.
$BTC $AKE $BANK
Einem neuen Bericht zufolge wurden Dienste wie THORChain und Wasabi Wallet genutzt, um einen Teil der mit dem massiven Binance-Diebstahl in Verbindung gebrachten Gelder zu bewegen oder zu verschleiern.
Die gestohlenen Vermögenswerte wurden Berichten zufolge über Tausende von Wallets bewegt.
🔍 Warum das wichtig ist:
• Blockchain-Transaktionen lassen sich nachverfolgen.
• Manche Dienste können dabei helfen, die Spur des Geldes zu verwischen.
• Ermittler und Kryptounternehmen versuchen im Wettlauf, die Gelder zurückzuverfolgen.
Selbst große Vermögenswerte wie $BTC , $ETH und $USDT können Teil solcher Ermittlungen werden.
🔥 Was denkst du? Sollten Kryptodienste Gelder sperren, die mit großen Hacks in Verbindung stehen, oder sollten sie neutral bleiben?
Kommentiere: SPERREN oder NEUTRAL BLEIBEN 👇
#KryptoSicherheit #Binance #KryptoNachrichten #Bitcoin #Ethereum #Blockchain
281
·
--
🚨 EIN GEFÄLSCHTES VORSTELLUNGSGESPRÄCH … DANN WURDEN 6,3 MILLIARDEN DOLLAR GESTOHLEN! 😳
Eine der größten Sicherheitsgeschichten der Kryptowelt nimmt eine schockierende Wendung.$BTC
Laut den Ermittlungen von Binance sollen Hacker mithilfe gefälschter Bewerbungsgespräche und schädlicher Software Mitarbeiter kompromittiert haben, bevor sie interne Wallet-Systeme angriffen. nein
Die Angreifer sollen sich monatelang vorbereitet haben, bevor es am 29. Oktober zu dem Vorfall kam.
🔐 Die Lehre für alle Krypto-Trader:$AKE
$ETH
• Lade niemals unbekannte Dateien von Personalvermittlern herunter.
• Sei vorsichtig bei gefälschten Jobangeboten.
• Schütze dein Exchange-Konto mit starken Sicherheitsmaßnahmen.
• Gib niemals Passwörter oder Bestätigungscodes weiter.
Auch wenn Sicherheit ein wichtiges Thema ist, beobachten Trader weiterhin $BTC, $ETH, $BNB und $SOL.
🔥 Eine Frage: Würdest du einer Kryptobörse nach einem solchen Hack noch vertrauen?
JA oder NEIN? Sag uns warum! 👇
#Binance #KryptoSicherheit #Bitcoin #Ethereum #KryptoNachrichten #BinanceSquare
🚨 EIN GEFÄLSCHTES VORSTELLUNGSGESPRÄCH … DANN WURDEN 6,3 MILLIARDEN DOLLAR GESTOHLEN! 😳
Eine der größten Sicherheitsgeschichten der Kryptowelt nimmt eine schockierende Wendung.$BTC
Laut den Ermittlungen von Binance sollen Hacker mithilfe gefälschter Bewerbungsgespräche und schädlicher Software Mitarbeiter kompromittiert haben, bevor sie interne Wallet-Systeme angriffen. nein
Die Angreifer sollen sich monatelang vorbereitet haben, bevor es am 29. Oktober zu dem Vorfall kam.
🔐 Die Lehre für alle Krypto-Trader:$AKE
$ETH
• Lade niemals unbekannte Dateien von Personalvermittlern herunter.
• Sei vorsichtig bei gefälschten Jobangeboten.
• Schütze dein Exchange-Konto mit starken Sicherheitsmaßnahmen.
• Gib niemals Passwörter oder Bestätigungscodes weiter.
Auch wenn Sicherheit ein wichtiges Thema ist, beobachten Trader weiterhin $BTC , $ETH , $BNB und $SOL.
🔥 Eine Frage: Würdest du einer Kryptobörse nach einem solchen Hack noch vertrauen?
JA oder NEIN? Sag uns warum! 👇
#Binance #KryptoSicherheit #Bitcoin #Ethereum #KryptoNachrichten #BinanceSquare
Eine der größten Sicherheitsgeschichten der Kryptowelt nimmt eine schockierende Wendung.$BTC
Laut den Ermittlungen von Binance sollen Hacker mithilfe gefälschter Bewerbungsgespräche und schädlicher Software Mitarbeiter kompromittiert haben, bevor sie interne Wallet-Systeme angriffen. nein
Die Angreifer sollen sich monatelang vorbereitet haben, bevor es am 29. Oktober zu dem Vorfall kam.
🔐 Die Lehre für alle Krypto-Trader:$AKE
$ETH
• Lade niemals unbekannte Dateien von Personalvermittlern herunter.
• Sei vorsichtig bei gefälschten Jobangeboten.
• Schütze dein Exchange-Konto mit starken Sicherheitsmaßnahmen.
• Gib niemals Passwörter oder Bestätigungscodes weiter.
Auch wenn Sicherheit ein wichtiges Thema ist, beobachten Trader weiterhin $BTC , $ETH , $BNB und $SOL.
🔥 Eine Frage: Würdest du einer Kryptobörse nach einem solchen Hack noch vertrauen?
JA oder NEIN? Sag uns warum! 👇
#Binance #KryptoSicherheit #Bitcoin #Ethereum #KryptoNachrichten #BinanceSquare
1
21
·
--
🚨 40 MILLIONEN DOLLAR WEG … UND EINE BÖRSE MUSSTE AUSZAHLUNGEN STOPPEN! 😳
Die brasilianische Kryptobörse Mercado Bitcoin erlitt am 2. November einen schwerwiegenden Sicherheitsvorfall.
Berichten zufolge wurden Kryptowährungen im Wert von mehr als 40 Millionen Dollar aus Wallets gestohlen, die mit der Börse verbunden waren.$AKE
Der Vorfall betraf mehrere Blockchain-Netzwerke.
Doch deshalb ist diese Geschichte für jeden Trader wichtig:
🔐 Auch große Plattformen können Sicherheitsrisiken ausgesetzt sein.
📉 Die Sicherheit einer Börse ist genauso wichtig wie die Kurse der Coins.
⚠️ Bewahre niemals alle deine Guthaben auf einer einzigen Plattform auf, ohne die Risiken zu kennen.
Währenddessen behalten Trader den breiteren Markt im Blick:
₿ Bitcoin ($BTC )
♦️ Ethereum ($ETH)
☀️ Solana ($SOL)
🟡 BNB ($BNB)
🔥 Frage: Vertraust du nach einem weiteren Börsen-Hack zentralisierten Börsen noch oder bewahrst du deine Kryptowährungen lieber in deiner eigenen Wallet auf?
👇 Diskutieren wir!
#CryptoNews #CryptoSecurity #Bitcoin #Ethereum #BinanceSquare #CryptoTrading
🚨 40 MILLIONEN DOLLAR WEG … UND EINE BÖRSE MUSSTE AUSZAHLUNGEN STOPPEN! 😳
Die brasilianische Kryptobörse Mercado Bitcoin erlitt am 2. November einen schwerwiegenden Sicherheitsvorfall.
Berichten zufolge wurden Kryptowährungen im Wert von mehr als 40 Millionen Dollar aus Wallets gestohlen, die mit der Börse verbunden waren.$AKE
Der Vorfall betraf mehrere Blockchain-Netzwerke.
Doch deshalb ist diese Geschichte für jeden Trader wichtig:
🔐 Auch große Plattformen können Sicherheitsrisiken ausgesetzt sein.
📉 Die Sicherheit einer Börse ist genauso wichtig wie die Kurse der Coins.
⚠️ Bewahre niemals alle deine Guthaben auf einer einzigen Plattform auf, ohne die Risiken zu kennen.
Währenddessen behalten Trader den breiteren Markt im Blick:
₿ Bitcoin ($BTC )
♦️ Ethereum ($ETH)
☀️ Solana ($SOL)
🟡 BNB ($BNB)
🔥 Frage: Vertraust du nach einem weiteren Börsen-Hack zentralisierten Börsen noch oder bewahrst du deine Kryptowährungen lieber in deiner eigenen Wallet auf?
👇 Diskutieren wir!
#CryptoNews #CryptoSecurity #Bitcoin #Ethereum #BinanceSquare #CryptoTrading
Die brasilianische Kryptobörse Mercado Bitcoin erlitt am 2. November einen schwerwiegenden Sicherheitsvorfall.
Berichten zufolge wurden Kryptowährungen im Wert von mehr als 40 Millionen Dollar aus Wallets gestohlen, die mit der Börse verbunden waren.$AKE
Der Vorfall betraf mehrere Blockchain-Netzwerke.
Doch deshalb ist diese Geschichte für jeden Trader wichtig:
🔐 Auch große Plattformen können Sicherheitsrisiken ausgesetzt sein.
📉 Die Sicherheit einer Börse ist genauso wichtig wie die Kurse der Coins.
⚠️ Bewahre niemals alle deine Guthaben auf einer einzigen Plattform auf, ohne die Risiken zu kennen.
Währenddessen behalten Trader den breiteren Markt im Blick:
₿ Bitcoin ($BTC )
♦️ Ethereum ($ETH)
☀️ Solana ($SOL)
🟡 BNB ($BNB)
🔥 Frage: Vertraust du nach einem weiteren Börsen-Hack zentralisierten Börsen noch oder bewahrst du deine Kryptowährungen lieber in deiner eigenen Wallet auf?
👇 Diskutieren wir!
#CryptoNews #CryptoSecurity #Bitcoin #Ethereum #BinanceSquare #CryptoTrading
2
1.5k
·
--
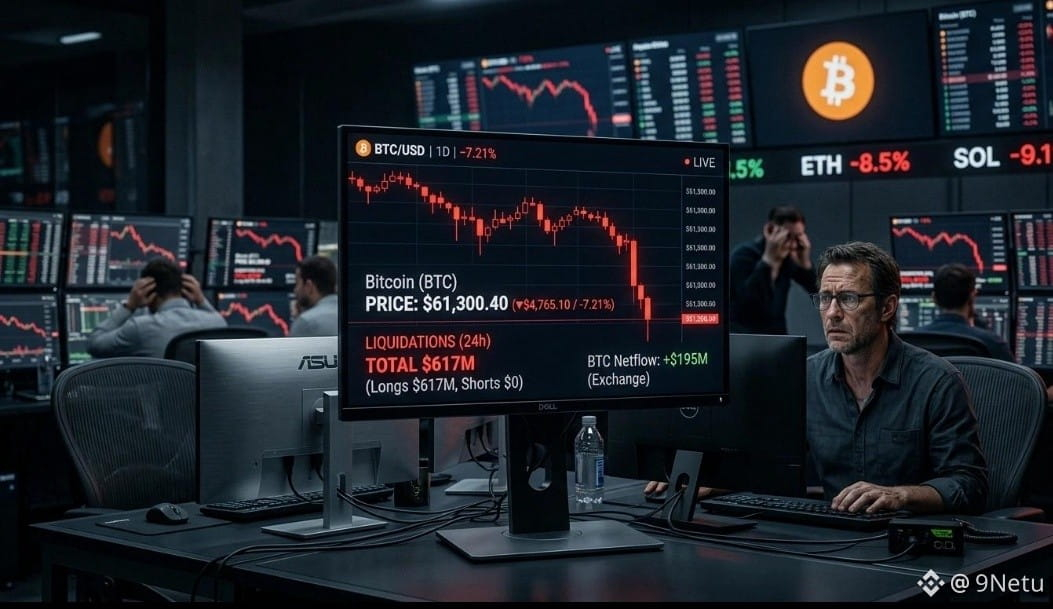
🚨 1,27 MILLIARDEN DOLLAR IN NUR 24 STUNDEN ZWANGSLIQUIDIERT! 😳
Kryptohändler wurden gerade eindringlich daran erinnert, wie gefährlich der Einsatz von Hebeln sein kann.$BTC
Laut CoinDesk wurden während des jüngsten Marktabverkaufs gehebelte Positionen im Wert von mehr als 1 Milliarde Dollar liquidiert.$AKE
Das sollten Händler wissen:
🔴 Zu hohe Hebel können eine Position schnell auslöschen.
🟢 Ein Aufschwung am Markt bedeutet nicht automatisch, dass der Abwärtstrend vorbei ist.
⚠️ Risikomanagement ist wichtiger, als schnellen Gewinnen hinterherzujagen.
🔥 EHRLICHE FRAGE:
Wenn du dich heute entscheiden müsstest, womit würdest du handeln:$ETH
1️⃣ Nur Spot
2️⃣ 5-facher Hebel
3️⃣ 20-facher Hebel
Kommentiere deine Wahl und verrate uns, WARUM! 👇
#CryptoTrading #Bitcoin #BTC #BinanceSquare #TradingTips #CryptoNews
🚨 1,27 MILLIARDEN DOLLAR IN NUR 24 STUNDEN ZWANGSLIQUIDIERT! 😳
Kryptohändler wurden gerade eindringlich daran erinnert, wie gefährlich der Einsatz von Hebeln sein kann.$BTC
Laut CoinDesk wurden während des jüngsten Marktabverkaufs gehebelte Positionen im Wert von mehr als 1 Milliarde Dollar liquidiert.$AKE
Das sollten Händler wissen:
🔴 Zu hohe Hebel können eine Position schnell auslöschen.
🟢 Ein Aufschwung am Markt bedeutet nicht automatisch, dass der Abwärtstrend vorbei ist.
⚠️ Risikomanagement ist wichtiger, als schnellen Gewinnen hinterherzujagen.
🔥 EHRLICHE FRAGE:
Wenn du dich heute entscheiden müsstest, womit würdest du handeln:$ETH
1️⃣ Nur Spot
2️⃣ 5-facher Hebel
3️⃣ 20-facher Hebel
Kommentiere deine Wahl und verrate uns, WARUM! 👇
#CryptoTrading #Bitcoin #BTC #BinanceSquare #TradingTips #CryptoNews
Kryptohändler wurden gerade eindringlich daran erinnert, wie gefährlich der Einsatz von Hebeln sein kann.$BTC
Laut CoinDesk wurden während des jüngsten Marktabverkaufs gehebelte Positionen im Wert von mehr als 1 Milliarde Dollar liquidiert.$AKE
Das sollten Händler wissen:
🔴 Zu hohe Hebel können eine Position schnell auslöschen.
🟢 Ein Aufschwung am Markt bedeutet nicht automatisch, dass der Abwärtstrend vorbei ist.
⚠️ Risikomanagement ist wichtiger, als schnellen Gewinnen hinterherzujagen.
🔥 EHRLICHE FRAGE:
Wenn du dich heute entscheiden müsstest, womit würdest du handeln:$ETH
1️⃣ Nur Spot
2️⃣ 5-facher Hebel
3️⃣ 20-facher Hebel
Kommentiere deine Wahl und verrate uns, WARUM! 👇
#CryptoTrading #Bitcoin #BTC #BinanceSquare #TradingTips #CryptoNews
69
·
--
🚨 BITCOIN KÖNNTE EINE FALLE FÜR BULLEN UND BÄREN STELLEN! 🐂🐻
Die meisten Trader stellen sich $BTC eine Frage: Ist BTC bereit, sich zu erholen, oder steht ein weiterer Rückgang bevor?
Was das Ganze interessant macht:$BTC
📉 Bitcoin ist in diesem Jahr um mehr als 40 % von seinem Höchststand gefallen.$AKE
{future}(AKEUSDT)
🔴 Bärisches Szenario: BTC fällt weiter, wenn die Erholung scheitert.
🟢 Bullisches Szenario: Ein Anstieg über 81.319 $ könnte den bärischen Ausblick abschwächen.
⚠️ Handle nicht aus Emotionen heraus. Beobachte die Kursmarken und warte auf eine Bestätigung.
🔥 EHRLICHE FRAGE: Wenn du dich jetzt entscheiden müsstest, würdest du bei $BTC LONG oder SHORT gehen?
Sag uns WARUM. Mal sehen, was die Community denkt! 👇
#Bitcoin #BTC #KryptoTrading #BinanceSquare #Handelsstrategie
🚨 BITCOIN KÖNNTE EINE FALLE FÜR BULLEN UND BÄREN STELLEN! 🐂🐻
Die meisten Trader stellen sich $BTC eine Frage: Ist BTC bereit, sich zu erholen, oder steht ein weiterer Rückgang bevor?
Was das Ganze interessant macht:$BTC
📉 Bitcoin ist in diesem Jahr um mehr als 40 % von seinem Höchststand gefallen.$AKE
🔴 Bärisches Szenario: BTC fällt weiter, wenn die Erholung scheitert.
🟢 Bullisches Szenario: Ein Anstieg über 81.319 $ könnte den bärischen Ausblick abschwächen.
⚠️ Handle nicht aus Emotionen heraus. Beobachte die Kursmarken und warte auf eine Bestätigung.
🔥 EHRLICHE FRAGE: Wenn du dich jetzt entscheiden müsstest, würdest du bei $BTC LONG oder SHORT gehen?
Sag uns WARUM. Mal sehen, was die Community denkt! 👇
#Bitcoin #BTC #KryptoTrading #BinanceSquare #Handelsstrategie
Die meisten Trader stellen sich $BTC eine Frage: Ist BTC bereit, sich zu erholen, oder steht ein weiterer Rückgang bevor?
Was das Ganze interessant macht:$BTC
📉 Bitcoin ist in diesem Jahr um mehr als 40 % von seinem Höchststand gefallen.$AKE
🔴 Bärisches Szenario: BTC fällt weiter, wenn die Erholung scheitert.
🟢 Bullisches Szenario: Ein Anstieg über 81.319 $ könnte den bärischen Ausblick abschwächen.
⚠️ Handle nicht aus Emotionen heraus. Beobachte die Kursmarken und warte auf eine Bestätigung.
🔥 EHRLICHE FRAGE: Wenn du dich jetzt entscheiden müsstest, würdest du bei $BTC LONG oder SHORT gehen?
Sag uns WARUM. Mal sehen, was die Community denkt! 👇
#Bitcoin #BTC #KryptoTrading #BinanceSquare #Handelsstrategie
54
·
--
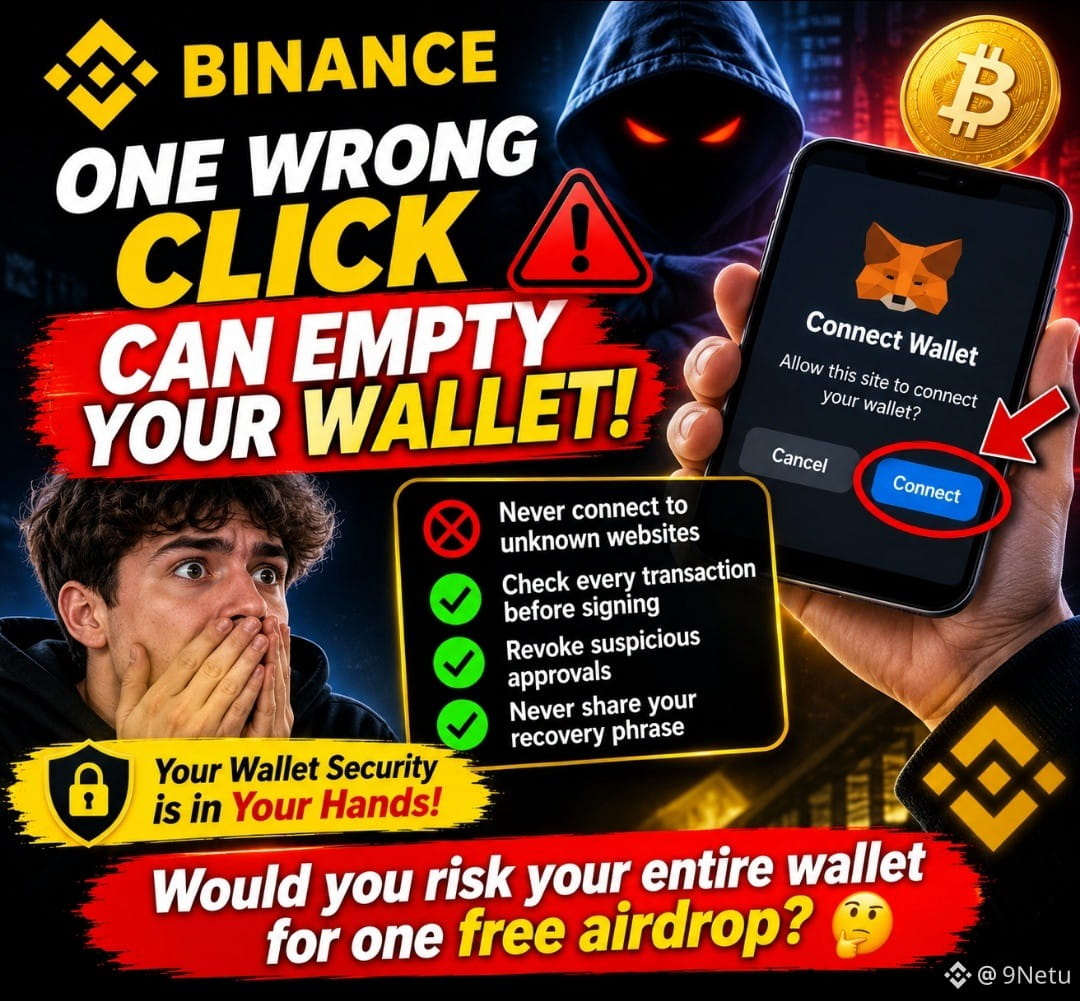
🚨 EIN FALSCHER KLICK KANN DEINE KRYPTO-WALLET LEEREN!
Krypto-Betrüger nutzen zunehmend gefälschte Wallet-Verbindungsseiten, um Nutzer dazu zu bringen, schädliche Transaktionen zu signieren.
⚠️ Denk daran:$BTC $AKE
Verbinde deine Wallet niemals mit unbekannten Websites.
Prüfe jede Transaktion, bevor du sie signierst.
Widerrufe verdächtige Token-Genehmigungen.
Gib niemals deine Wiederherstellungsphrase weiter.
🔐 Die Sicherheit deiner Wallet liegt in deinen Händen.
Würdest du für einen kostenlosen Airdrop deine gesamte Wallet aufs Spiel setzen?
#KryptoSicherheit #Betrugsalarm #Binance #Web3 #KryptoNews
🚨 EIN FALSCHER KLICK KANN DEINE KRYPTO-WALLET LEEREN!
Krypto-Betrüger nutzen zunehmend gefälschte Wallet-Verbindungsseiten, um Nutzer dazu zu bringen, schädliche Transaktionen zu signieren.
⚠️ Denk daran:$BTC $AKE
Verbinde deine Wallet niemals mit unbekannten Websites.
Prüfe jede Transaktion, bevor du sie signierst.
Widerrufe verdächtige Token-Genehmigungen.
Gib niemals deine Wiederherstellungsphrase weiter.
🔐 Die Sicherheit deiner Wallet liegt in deinen Händen.
Würdest du für einen kostenlosen Airdrop deine gesamte Wallet aufs Spiel setzen?
#KryptoSicherheit #Betrugsalarm #Binance #Web3 #KryptoNews
Krypto-Betrüger nutzen zunehmend gefälschte Wallet-Verbindungsseiten, um Nutzer dazu zu bringen, schädliche Transaktionen zu signieren.
⚠️ Denk daran:$BTC $AKE
Verbinde deine Wallet niemals mit unbekannten Websites.
Prüfe jede Transaktion, bevor du sie signierst.
Widerrufe verdächtige Token-Genehmigungen.
Gib niemals deine Wiederherstellungsphrase weiter.
🔐 Die Sicherheit deiner Wallet liegt in deinen Händen.
Würdest du für einen kostenlosen Airdrop deine gesamte Wallet aufs Spiel setzen?
#KryptoSicherheit #Betrugsalarm #Binance #Web3 #KryptoNews
2
136
·
--
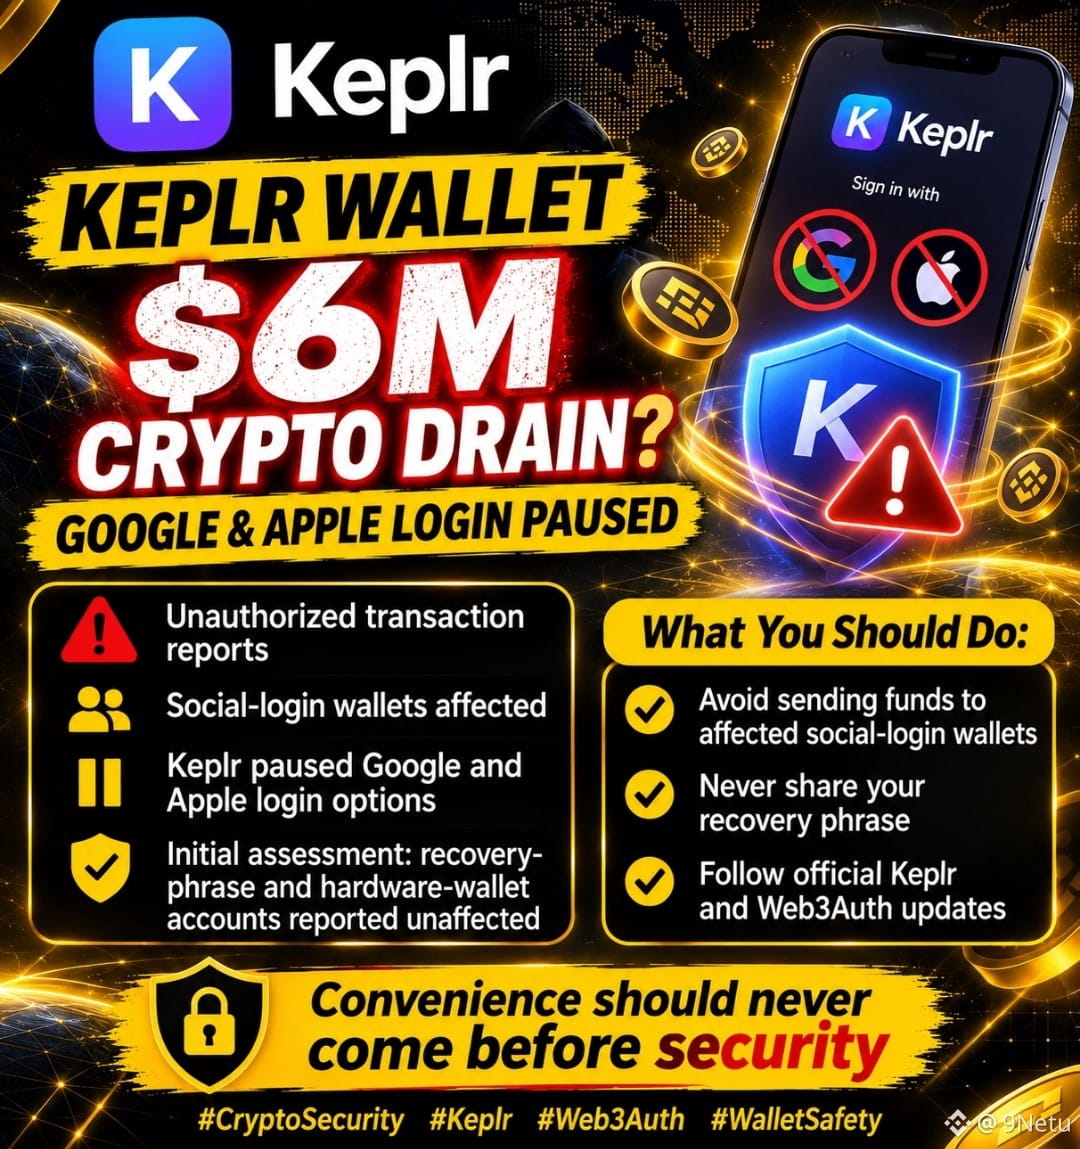
Sende keine neuen Gelder an betroffene Wallets mit Social-Login.$BTC
Gib niemals deine Wiederherstellungsphrase weiter.
Folge den offiziellen Updates von Keplr und Web3Auth.
Prüfe die Aktivitäten deiner Wallet sorgfältig.
Verwende eine sichere Wallet mit einer Wiederherstellungsphrase, die du selbst kontrollierst.$AAPLB
🔐 Wichtige Lektion: Bequemlichkeit sollte niemals wichtiger sein als die Sicherheit deiner Wallet.
Würdest du einer Krypto-Wallet vertrauen, bei der du dich mit Google oder Apple anmelden kannst?
#KryptoSicherheit #Keplr #Web3Auth #KryptoWarnung #WalletSicherheit #BinanceSquare
Sende keine neuen Gelder an betroffene Wallets mit Social-Login.$BTC
Gib niemals deine Wiederherstellungsphrase weiter.
Folge den offiziellen Updates von Keplr und Web3Auth.
Prüfe die Aktivitäten deiner Wallet sorgfältig.
Verwende eine sichere Wallet mit einer Wiederherstellungsphrase, die du selbst kontrollierst.$AAPLB
🔐 Wichtige Lektion: Bequemlichkeit sollte niemals wichtiger sein als die Sicherheit deiner Wallet.
Würdest du einer Krypto-Wallet vertrauen, bei der du dich mit Google oder Apple anmelden kannst?
#KryptoSicherheit #Keplr #Web3Auth #KryptoWarnung #WalletSicherheit #BinanceSquare
Gib niemals deine Wiederherstellungsphrase weiter.
Folge den offiziellen Updates von Keplr und Web3Auth.
Prüfe die Aktivitäten deiner Wallet sorgfältig.
Verwende eine sichere Wallet mit einer Wiederherstellungsphrase, die du selbst kontrollierst.$AAPLB
🔐 Wichtige Lektion: Bequemlichkeit sollte niemals wichtiger sein als die Sicherheit deiner Wallet.
Würdest du einer Krypto-Wallet vertrauen, bei der du dich mit Google oder Apple anmelden kannst?
#KryptoSicherheit #Keplr #Web3Auth #KryptoWarnung #WalletSicherheit #BinanceSquare
2
173
·
--
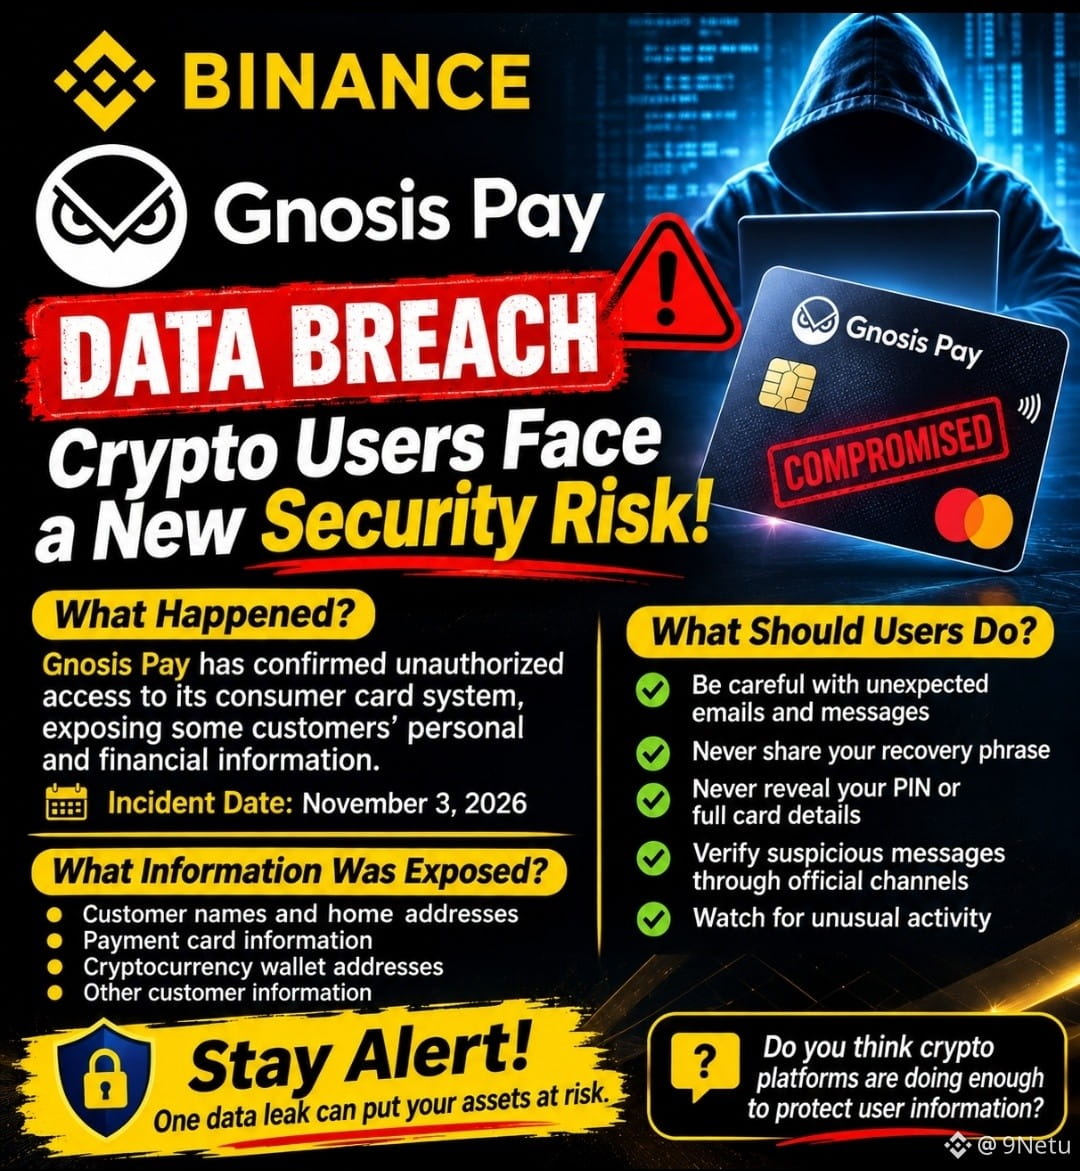
🚨 Gnosis Pay-Datenleck: Neue Sicherheitsrisiken für Krypto-Nutzer!
⚠️ Ein neuer Sicherheitsvorfall sorgt in der Krypto-Community für Besorgnis!
$BTC $ZEC $XRP
Gnosis Pay hat den unbefugten Zugriff auf sein Kartensystem für Privatkunden bestätigt. Dabei wurden die persönlichen und finanziellen Daten einiger Kunden offengelegt.
Der Vorfall wurde am 3. November 2026 entdeckt.
🔍 Welche Informationen wurden offengelegt?
Namen und Wohnadressen von Kunden.
Zahlungskarteninformationen.
Mit Konten verknüpfte Kryptowährungs-Wallet-Adressen.
Weitere Kundeninformationen.
💰 Wurden Kundengelder gestohlen?
Laut Gnosis Pay waren Kundengelder von diesem Vorfall nicht betroffen. Die offengelegten persönlichen Daten könnten jedoch neue Möglichkeiten für gezielte Phishing-Angriffe und Betrugsversuche schaffen.
⚠️ Was sollten Nutzer tun?
Seid vorsichtig bei unerwarteten E-Mails und Nachrichten.
Gebt niemals eure Wallet-Wiederherstellungsphrase weiter.
Verratet niemals eure PIN oder vollständigen Kartendaten.
Überprüft verdächtige Nachrichten über offizielle Kanäle.
Achtet auf ungewöhnliche Kontoaktivitäten.
Dieser Vorfall erinnert einmal mehr daran, dass der Schutz persönlicher Daten genauso wichtig ist wie der Schutz von Kryptowährungen.
🔐 Ein einziges Datenleck kann Betrügern die Informationen liefern, die sie benötigen, um euch ins Visier zu nehmen. Bleibt wachsam!
Findet ihr, dass Krypto-Plattformen genug tun, um Nutzerdaten zu schützen?
#CryptoSecurity #GnosisPay #CryptoAlert #WalletSafety #Blockchain #BinanceSquare
🚨 Gnosis Pay-Datenleck: Neue Sicherheitsrisiken für Krypto-Nutzer!
⚠️ Ein neuer Sicherheitsvorfall sorgt in der Krypto-Community für Besorgnis!
$BTC $ZEC $XRP
Gnosis Pay hat den unbefugten Zugriff auf sein Kartensystem für Privatkunden bestätigt. Dabei wurden die persönlichen und finanziellen Daten einiger Kunden offengelegt.
Der Vorfall wurde am 3. November 2026 entdeckt.
🔍 Welche Informationen wurden offengelegt?
Namen und Wohnadressen von Kunden.
Zahlungskarteninformationen.
Mit Konten verknüpfte Kryptowährungs-Wallet-Adressen.
Weitere Kundeninformationen.
💰 Wurden Kundengelder gestohlen?
Laut Gnosis Pay waren Kundengelder von diesem Vorfall nicht betroffen. Die offengelegten persönlichen Daten könnten jedoch neue Möglichkeiten für gezielte Phishing-Angriffe und Betrugsversuche schaffen.
⚠️ Was sollten Nutzer tun?
Seid vorsichtig bei unerwarteten E-Mails und Nachrichten.
Gebt niemals eure Wallet-Wiederherstellungsphrase weiter.
Verratet niemals eure PIN oder vollständigen Kartendaten.
Überprüft verdächtige Nachrichten über offizielle Kanäle.
Achtet auf ungewöhnliche Kontoaktivitäten.
Dieser Vorfall erinnert einmal mehr daran, dass der Schutz persönlicher Daten genauso wichtig ist wie der Schutz von Kryptowährungen.
🔐 Ein einziges Datenleck kann Betrügern die Informationen liefern, die sie benötigen, um euch ins Visier zu nehmen. Bleibt wachsam!
Findet ihr, dass Krypto-Plattformen genug tun, um Nutzerdaten zu schützen?
#CryptoSecurity #GnosisPay #CryptoAlert #WalletSafety #Blockchain #BinanceSquare
⚠️ Ein neuer Sicherheitsvorfall sorgt in der Krypto-Community für Besorgnis!
$BTC $ZEC $XRP
Gnosis Pay hat den unbefugten Zugriff auf sein Kartensystem für Privatkunden bestätigt. Dabei wurden die persönlichen und finanziellen Daten einiger Kunden offengelegt.
Der Vorfall wurde am 3. November 2026 entdeckt.
🔍 Welche Informationen wurden offengelegt?
Namen und Wohnadressen von Kunden.
Zahlungskarteninformationen.
Mit Konten verknüpfte Kryptowährungs-Wallet-Adressen.
Weitere Kundeninformationen.
💰 Wurden Kundengelder gestohlen?
Laut Gnosis Pay waren Kundengelder von diesem Vorfall nicht betroffen. Die offengelegten persönlichen Daten könnten jedoch neue Möglichkeiten für gezielte Phishing-Angriffe und Betrugsversuche schaffen.
⚠️ Was sollten Nutzer tun?
Seid vorsichtig bei unerwarteten E-Mails und Nachrichten.
Gebt niemals eure Wallet-Wiederherstellungsphrase weiter.
Verratet niemals eure PIN oder vollständigen Kartendaten.
Überprüft verdächtige Nachrichten über offizielle Kanäle.
Achtet auf ungewöhnliche Kontoaktivitäten.
Dieser Vorfall erinnert einmal mehr daran, dass der Schutz persönlicher Daten genauso wichtig ist wie der Schutz von Kryptowährungen.
🔐 Ein einziges Datenleck kann Betrügern die Informationen liefern, die sie benötigen, um euch ins Visier zu nehmen. Bleibt wachsam!
Findet ihr, dass Krypto-Plattformen genug tun, um Nutzerdaten zu schützen?
#CryptoSecurity #GnosisPay #CryptoAlert #WalletSafety #Blockchain #BinanceSquare
1
500
·
--
Übersetzung ansehen
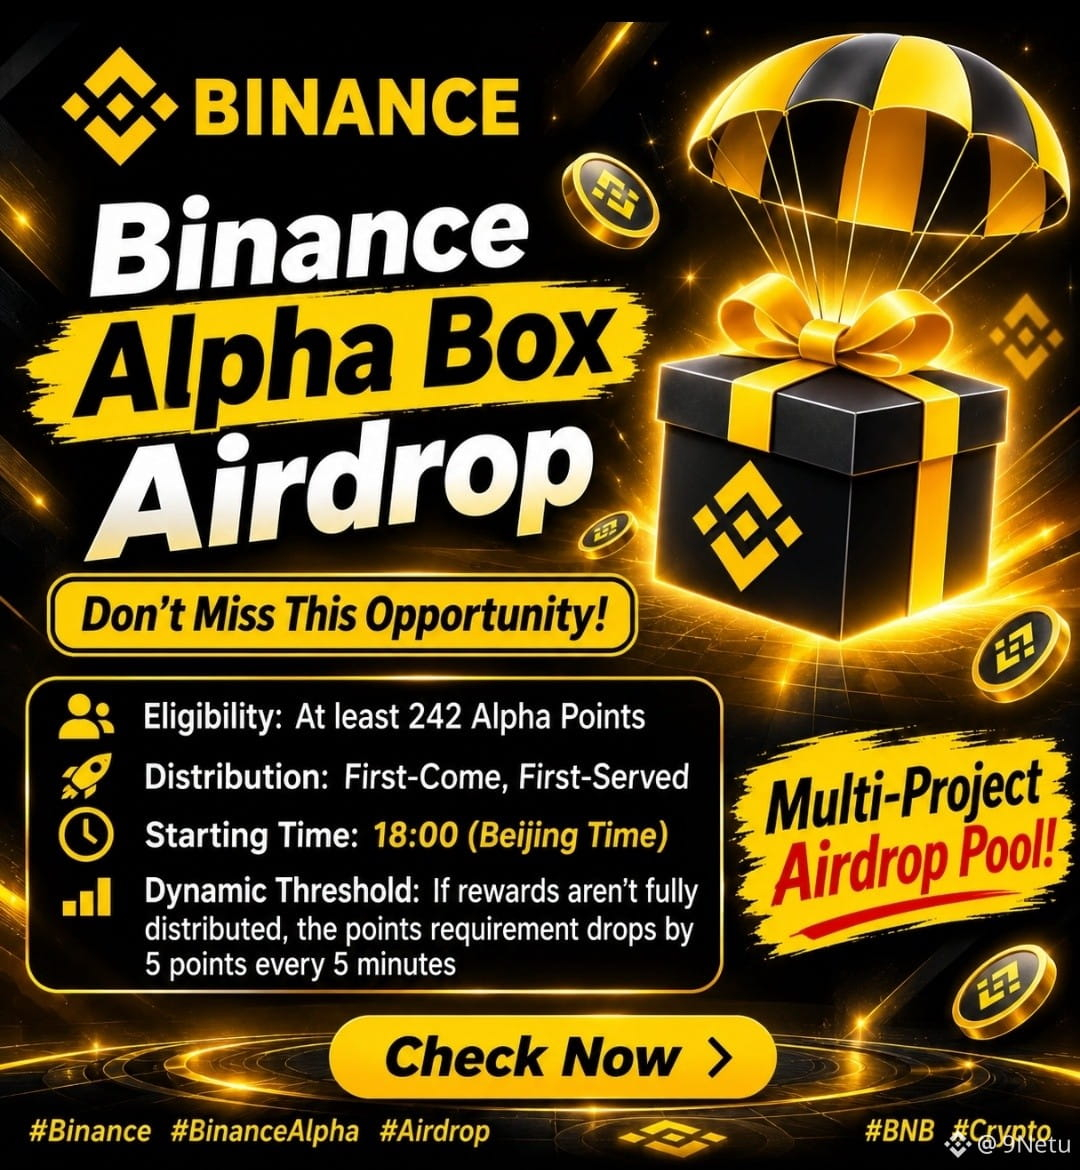
🎁 Binance Alpha Box Airdrop: Don't Miss This Opportunity!
Binance Alpha Box Airdrop is attracting attention! 🚀$BTC
According to the announcement shown, Binance Wallet is launching a multi-token Alpha Box airdrop.
$BNB
🔥 Here's what you need to know:
Eligibility: At least 242 Alpha Points.
Distribution: First-Come, First-Served.
Starting Time: 18:00 Beijing time.
Dynamic Threshold: The points requirement drops by 5 every 5 minutes if rewards remain undistributed.
🎁 Why is this interesting?
This is a multi-project airdrop pool, meaning multiple project rewards may be available through one event.
If you're eligible, check the official Binance Wallet announcement and make sure you understand the claiming requirements.
⚠️ Always verify airdrop details through official Binance channels before connecting your wallet.
Would you participate in this Alpha Box airdrop?
#Binance #BinanceAlpha #Airdrop #CryptoNews #BNB
🎁 Binance Alpha Box Airdrop: Don't Miss This Opportunity!
Binance Alpha Box Airdrop is attracting attention! 🚀$BTC
According to the announcement shown, Binance Wallet is launching a multi-token Alpha Box airdrop.
$BNB
🔥 Here's what you need to know:
Eligibility: At least 242 Alpha Points.
Distribution: First-Come, First-Served.
Starting Time: 18:00 Beijing time.
Dynamic Threshold: The points requirement drops by 5 every 5 minutes if rewards remain undistributed.
🎁 Why is this interesting?
This is a multi-project airdrop pool, meaning multiple project rewards may be available through one event.
If you're eligible, check the official Binance Wallet announcement and make sure you understand the claiming requirements.
⚠️ Always verify airdrop details through official Binance channels before connecting your wallet.
Would you participate in this Alpha Box airdrop?
#Binance #BinanceAlpha #Airdrop #CryptoNews #BNB
Binance Alpha Box Airdrop is attracting attention! 🚀$BTC
According to the announcement shown, Binance Wallet is launching a multi-token Alpha Box airdrop.
$BNB
🔥 Here's what you need to know:
Eligibility: At least 242 Alpha Points.
Distribution: First-Come, First-Served.
Starting Time: 18:00 Beijing time.
Dynamic Threshold: The points requirement drops by 5 every 5 minutes if rewards remain undistributed.
🎁 Why is this interesting?
This is a multi-project airdrop pool, meaning multiple project rewards may be available through one event.
If you're eligible, check the official Binance Wallet announcement and make sure you understand the claiming requirements.
⚠️ Always verify airdrop details through official Binance channels before connecting your wallet.
Would you participate in this Alpha Box airdrop?
#Binance #BinanceAlpha #Airdrop #CryptoNews #BNB
1
72
·
--
🚨 EIN DEFI-PROTOKOLL VERLOR 550.000 $ — EIN EINZIGER SWAP-FEHLER REICHTE AUS! 😳$BTC
{future}(BTCUSDT)
{future}(BTCDOMUSDT)
Ein neu gemeldeter Sicherheitsvorfall traf TENDRIL auf der BNB Chain: Ein Fehler in der Verkaufslogik des Tokens führte dazu, dass fast das gesamte USDT aus seinem Liquiditätspool abgezogen wurde.$BTC
$ETH
Das ist passiert:
💸 Es wurden Poolverluste von rund 555.000 $ gemeldet.
⚠️ Der Sell-Hook des Tokens veränderte den Tokenbestand des Pools und synchronisierte die Reserven zu früh.
🔓 Der Angreifer nutzte den verzerrten Preis aus, um fast das gesamte USDT abzuheben.
🚫 Es wurde nicht gemeldet, dass ein Administratorschlüssel oder privater Schlüssel gestohlen wurde.
Das Beunruhigende daran: Ein DeFi-Protokoll braucht kein gestohlenes Passwort, um Geld zu verlieren. Ein einziger Fehler im eigenen Code kann ausreichen.
Würdest du einer DeFi-Plattform dein Geld anvertrauen, ohne vorher ihre Sicherheitsaudits zu prüfen? 👇
#DeFi #KryptoHack #SmartContract #KryptoSicherheit #Blockchain #BinanceSquare
🚨 EIN DEFI-PROTOKOLL VERLOR 550.000 $ — EIN EINZIGER SWAP-FEHLER REICHTE AUS! 😳$BTC
Ein neu gemeldeter Sicherheitsvorfall traf TENDRIL auf der BNB Chain: Ein Fehler in der Verkaufslogik des Tokens führte dazu, dass fast das gesamte USDT aus seinem Liquiditätspool abgezogen wurde.$BTC
$ETH
Das ist passiert:
💸 Es wurden Poolverluste von rund 555.000 $ gemeldet.
⚠️ Der Sell-Hook des Tokens veränderte den Tokenbestand des Pools und synchronisierte die Reserven zu früh.
🔓 Der Angreifer nutzte den verzerrten Preis aus, um fast das gesamte USDT abzuheben.
🚫 Es wurde nicht gemeldet, dass ein Administratorschlüssel oder privater Schlüssel gestohlen wurde.
Das Beunruhigende daran: Ein DeFi-Protokoll braucht kein gestohlenes Passwort, um Geld zu verlieren. Ein einziger Fehler im eigenen Code kann ausreichen.
Würdest du einer DeFi-Plattform dein Geld anvertrauen, ohne vorher ihre Sicherheitsaudits zu prüfen? 👇
#DeFi #KryptoHack #SmartContract #KryptoSicherheit #Blockchain #BinanceSquare
Ein neu gemeldeter Sicherheitsvorfall traf TENDRIL auf der BNB Chain: Ein Fehler in der Verkaufslogik des Tokens führte dazu, dass fast das gesamte USDT aus seinem Liquiditätspool abgezogen wurde.$BTC
$ETH
Das ist passiert:
💸 Es wurden Poolverluste von rund 555.000 $ gemeldet.
⚠️ Der Sell-Hook des Tokens veränderte den Tokenbestand des Pools und synchronisierte die Reserven zu früh.
🔓 Der Angreifer nutzte den verzerrten Preis aus, um fast das gesamte USDT abzuheben.
🚫 Es wurde nicht gemeldet, dass ein Administratorschlüssel oder privater Schlüssel gestohlen wurde.
Das Beunruhigende daran: Ein DeFi-Protokoll braucht kein gestohlenes Passwort, um Geld zu verlieren. Ein einziger Fehler im eigenen Code kann ausreichen.
Würdest du einer DeFi-Plattform dein Geld anvertrauen, ohne vorher ihre Sicherheitsaudits zu prüfen? 👇
#DeFi #KryptoHack #SmartContract #KryptoSicherheit #Blockchain #BinanceSquare
1
58
·
--
🚨 BINANCE HAT 2026 57 MUTMASSLICHE, MIT NORDKOREA IN VERBINDUNG STEHENDE ANGRIFFSVERSUCHE BLOCKIERT! 😳
$AKE
Während ein massiver Angriff für Schlagzeilen sorgte$ZEC , enthüllte Binance in seinem jüngsten Sicherheitsbericht ein weiteres beunruhigendes Detail.$BTC
Das gab die Kryptobörse bekannt:
🛡️ 57 mutmaßliche, mit Nordkorea in Verbindung stehende Angriffsversuche wurden dieses Jahr abgewehrt.
🔍 Binance verstärkt die KI-gestützte Sicherheitsüberwachung.
💻 Die Kryptobörse verbessert den Schutz der Geräte ihrer Mitarbeitenden.
🔐 Ihre Wallet-Systeme und internen Zugriffskontrollen werden erneuert und verbessert.
🕵️ Unabhängige Cybersicherheitsexperten werden den Vorfall untersuchen.
Denk mal darüber nach: Die größte Bedrohung für Kryptowährungen muss kein direkter Angriff auf deine Wallet sein. Sie könnte bei einem Computer eines Mitarbeitenden beginnen.
Wie viele weitere Angriffe können Kryptobörsen deiner Meinung nach abwehren, ohne dass die Öffentlichkeit jemals davon erfährt? 👇
#Binance #KryptoSicherheit #Nordkorea #Cyberangriff #HackerAlarm #BinanceSquare
🚨 BINANCE HAT 2026 57 MUTMASSLICHE, MIT NORDKOREA IN VERBINDUNG STEHENDE ANGRIFFSVERSUCHE BLOCKIERT! 😳
$AKE
Während ein massiver Angriff für Schlagzeilen sorgte$ZEC , enthüllte Binance in seinem jüngsten Sicherheitsbericht ein weiteres beunruhigendes Detail.$BTC
Das gab die Kryptobörse bekannt:
🛡️ 57 mutmaßliche, mit Nordkorea in Verbindung stehende Angriffsversuche wurden dieses Jahr abgewehrt.
🔍 Binance verstärkt die KI-gestützte Sicherheitsüberwachung.
💻 Die Kryptobörse verbessert den Schutz der Geräte ihrer Mitarbeitenden.
🔐 Ihre Wallet-Systeme und internen Zugriffskontrollen werden erneuert und verbessert.
🕵️ Unabhängige Cybersicherheitsexperten werden den Vorfall untersuchen.
Denk mal darüber nach: Die größte Bedrohung für Kryptowährungen muss kein direkter Angriff auf deine Wallet sein. Sie könnte bei einem Computer eines Mitarbeitenden beginnen.
Wie viele weitere Angriffe können Kryptobörsen deiner Meinung nach abwehren, ohne dass die Öffentlichkeit jemals davon erfährt? 👇
#Binance #KryptoSicherheit #Nordkorea #Cyberangriff #HackerAlarm #BinanceSquare
$AKE
Während ein massiver Angriff für Schlagzeilen sorgte$ZEC , enthüllte Binance in seinem jüngsten Sicherheitsbericht ein weiteres beunruhigendes Detail.$BTC
Das gab die Kryptobörse bekannt:
🛡️ 57 mutmaßliche, mit Nordkorea in Verbindung stehende Angriffsversuche wurden dieses Jahr abgewehrt.
🔍 Binance verstärkt die KI-gestützte Sicherheitsüberwachung.
💻 Die Kryptobörse verbessert den Schutz der Geräte ihrer Mitarbeitenden.
🔐 Ihre Wallet-Systeme und internen Zugriffskontrollen werden erneuert und verbessert.
🕵️ Unabhängige Cybersicherheitsexperten werden den Vorfall untersuchen.
Denk mal darüber nach: Die größte Bedrohung für Kryptowährungen muss kein direkter Angriff auf deine Wallet sein. Sie könnte bei einem Computer eines Mitarbeitenden beginnen.
Wie viele weitere Angriffe können Kryptobörsen deiner Meinung nach abwehren, ohne dass die Öffentlichkeit jemals davon erfährt? 👇
#Binance #KryptoSicherheit #Nordkorea #Cyberangriff #HackerAlarm #BinanceSquare
53
·
--
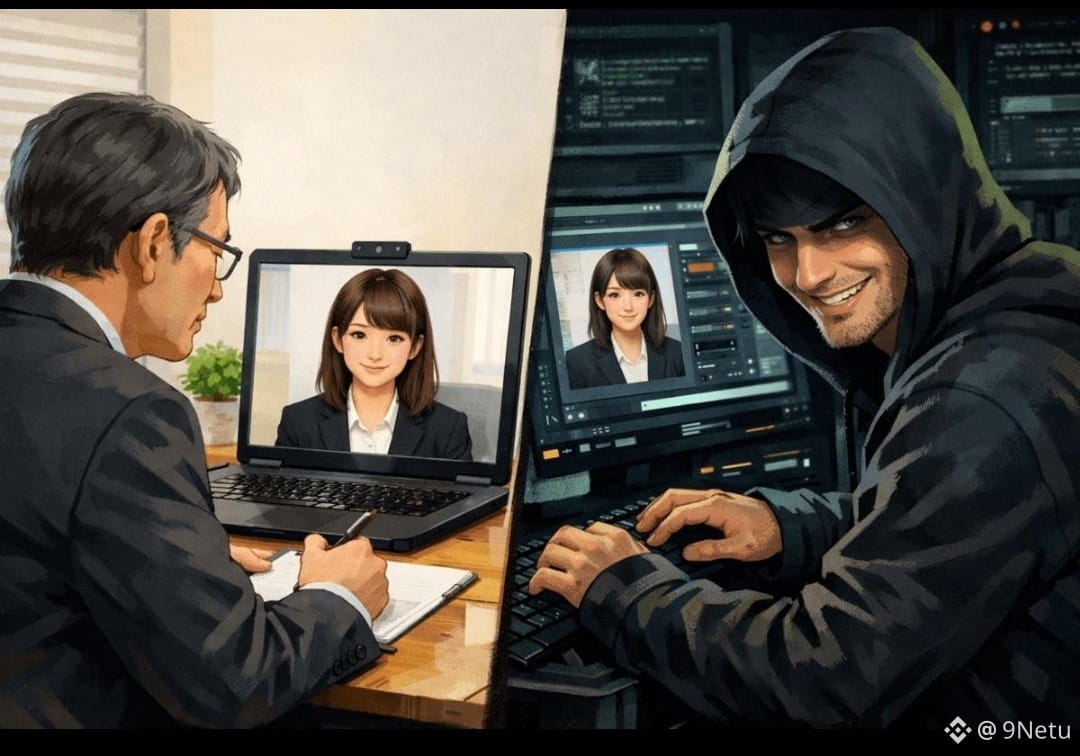
🚨 HACKER HABEN DURCH GEFÄLSCHTE VORSTELLUNGSGESPRÄCHE 14,3 MILLIONEN DOLLAR GESTOHLEN! 😳
Das ist mehr als ein Angriff auf eine einzelne Kryptobörse.
$BTC $AKE $BANK
Eine neue Untersuchung von Chainalysis hat Dutzende Krypto-Sicherheitsvorfälle mit gefälschten Rekrutierungsmaschen in den vergangenen 18 Monaten in Verbindung gebracht.
Das macht diese Kampagne so gefährlich:
💼 Die Angreifer geben sich als Personalvermittler oder Führungskräfte von Unternehmen aus.
💻 Die Opfer werden aufgefordert, manipulierte Programmieraufgaben herunterzuladen.
🔑 Die Schadsoftware kann Zugangsdaten stehlen und auf private Schlüssel zugreifen.
💸 Ähnliche Angriffe mit gefälschten Vorstellungsgesprächen verursachten gemeldete Verluste von mehr als 14,3 Millionen Dollar.
🎯 Ermittler sagen, diese kleineren Angriffe hätten Kriminellen geholfen, ihre Methoden zu verfeinern, die sie später bei größeren Operationen einsetzten.
Die Warnung: Auch ein professionell wirkendes Vorstellungsgespräch kann eine Falle sein. Führe niemals unbekannten Code aus und installiere keine Software, die dir ein nicht verifizierter Personalvermittler schickt.
Würdest du ein Programmierquiz von jemandem herunterladen, der dir einen gut bezahlten Remote-Job anbietet? 👇
#KryptoSicherheit #JobBetrug #Schadsoftware #KryptoHack #CyberAlert #BinanceSquare
🚨 HACKER HABEN DURCH GEFÄLSCHTE VORSTELLUNGSGESPRÄCHE 14,3 MILLIONEN DOLLAR GESTOHLEN! 😳
Das ist mehr als ein Angriff auf eine einzelne Kryptobörse.
$BTC $AKE $BANK
Eine neue Untersuchung von Chainalysis hat Dutzende Krypto-Sicherheitsvorfälle mit gefälschten Rekrutierungsmaschen in den vergangenen 18 Monaten in Verbindung gebracht.
Das macht diese Kampagne so gefährlich:
💼 Die Angreifer geben sich als Personalvermittler oder Führungskräfte von Unternehmen aus.
💻 Die Opfer werden aufgefordert, manipulierte Programmieraufgaben herunterzuladen.
🔑 Die Schadsoftware kann Zugangsdaten stehlen und auf private Schlüssel zugreifen.
💸 Ähnliche Angriffe mit gefälschten Vorstellungsgesprächen verursachten gemeldete Verluste von mehr als 14,3 Millionen Dollar.
🎯 Ermittler sagen, diese kleineren Angriffe hätten Kriminellen geholfen, ihre Methoden zu verfeinern, die sie später bei größeren Operationen einsetzten.
Die Warnung: Auch ein professionell wirkendes Vorstellungsgespräch kann eine Falle sein. Führe niemals unbekannten Code aus und installiere keine Software, die dir ein nicht verifizierter Personalvermittler schickt.
Würdest du ein Programmierquiz von jemandem herunterladen, der dir einen gut bezahlten Remote-Job anbietet? 👇
#KryptoSicherheit #JobBetrug #Schadsoftware #KryptoHack #CyberAlert #BinanceSquare
Das ist mehr als ein Angriff auf eine einzelne Kryptobörse.
$BTC $AKE $BANK
Eine neue Untersuchung von Chainalysis hat Dutzende Krypto-Sicherheitsvorfälle mit gefälschten Rekrutierungsmaschen in den vergangenen 18 Monaten in Verbindung gebracht.
Das macht diese Kampagne so gefährlich:
💼 Die Angreifer geben sich als Personalvermittler oder Führungskräfte von Unternehmen aus.
💻 Die Opfer werden aufgefordert, manipulierte Programmieraufgaben herunterzuladen.
🔑 Die Schadsoftware kann Zugangsdaten stehlen und auf private Schlüssel zugreifen.
💸 Ähnliche Angriffe mit gefälschten Vorstellungsgesprächen verursachten gemeldete Verluste von mehr als 14,3 Millionen Dollar.
🎯 Ermittler sagen, diese kleineren Angriffe hätten Kriminellen geholfen, ihre Methoden zu verfeinern, die sie später bei größeren Operationen einsetzten.
Die Warnung: Auch ein professionell wirkendes Vorstellungsgespräch kann eine Falle sein. Führe niemals unbekannten Code aus und installiere keine Software, die dir ein nicht verifizierter Personalvermittler schickt.
Würdest du ein Programmierquiz von jemandem herunterladen, der dir einen gut bezahlten Remote-Job anbietet? 👇
#KryptoSicherheit #JobBetrug #Schadsoftware #KryptoHack #CyberAlert #BinanceSquare
86
·
--
🚨 BINANCE STOPPTE AUSZAHLUNGEN — ABER DIE HACKER BEWEGTEN WEITER GELDER! 😳
Binance hat ein schockierendes technisches Detail zu seinem Sicherheitsvorfall im Umfang von 6,34 Milliarden US-Dollar enthüllt.
$BTC
Das Problem? Normale Auszahlungen zu stoppen, reichte nicht aus.
Das ist passiert:$AKE
💸 Hacker bewegten innerhalb von nur 4 Minuten 233,46 Millionen XRP.
🔓 Sie nutzten den Autorisierungsmechanismus EIP-7702 von Ethereum aus.
⚠️ Schädliche Berechtigungen ermöglichten es, Transaktionen außerhalb des normalen Binance-Auszahlungssystems fortzusetzen.
🧊 Binance zufolge wurden etwa 2,85 Milliarden US-Dollar eingefroren oder abgefangen.
⏰ Die letzte nicht autorisierte Überweisung wurde um 23:56 UTC abgeschlossen.
Die beunruhigende Erkenntnis: Selbst wenn eine Börse Auszahlungen stoppt, können bestehende Blockchain-Berechtigungen weiterhin Risiken mit sich bringen.
Binance zufolge waren bis zum 31. Oktober 98 % der betroffenen Token-Assets wieder aufgefüllt.$ZEC #USStocksSlipandCryptoMarketUnderBroadPressure
Wusstest du, dass Blockchain-Berechtigungen auch nach der Aussetzung von Auszahlungen aktiv bleiben können? 👇
#Binance #CryptoHack #EIP7702 #CryptoSecurity #Blockchain #BinanceSquare
🚨 BINANCE STOPPTE AUSZAHLUNGEN — ABER DIE HACKER BEWEGTEN WEITER GELDER! 😳
Binance hat ein schockierendes technisches Detail zu seinem Sicherheitsvorfall im Umfang von 6,34 Milliarden US-Dollar enthüllt.
$BTC
Das Problem? Normale Auszahlungen zu stoppen, reichte nicht aus.
Das ist passiert:$AKE
💸 Hacker bewegten innerhalb von nur 4 Minuten 233,46 Millionen XRP.
🔓 Sie nutzten den Autorisierungsmechanismus EIP-7702 von Ethereum aus.
⚠️ Schädliche Berechtigungen ermöglichten es, Transaktionen außerhalb des normalen Binance-Auszahlungssystems fortzusetzen.
🧊 Binance zufolge wurden etwa 2,85 Milliarden US-Dollar eingefroren oder abgefangen.
⏰ Die letzte nicht autorisierte Überweisung wurde um 23:56 UTC abgeschlossen.
Die beunruhigende Erkenntnis: Selbst wenn eine Börse Auszahlungen stoppt, können bestehende Blockchain-Berechtigungen weiterhin Risiken mit sich bringen.
Binance zufolge waren bis zum 31. Oktober 98 % der betroffenen Token-Assets wieder aufgefüllt.$ZEC #USStocksSlipandCryptoMarketUnderBroadPressure
Wusstest du, dass Blockchain-Berechtigungen auch nach der Aussetzung von Auszahlungen aktiv bleiben können? 👇
#Binance #CryptoHack #EIP7702 #CryptoSecurity #Blockchain #BinanceSquare
Binance hat ein schockierendes technisches Detail zu seinem Sicherheitsvorfall im Umfang von 6,34 Milliarden US-Dollar enthüllt.
$BTC
Das Problem? Normale Auszahlungen zu stoppen, reichte nicht aus.
Das ist passiert:$AKE
💸 Hacker bewegten innerhalb von nur 4 Minuten 233,46 Millionen XRP.
🔓 Sie nutzten den Autorisierungsmechanismus EIP-7702 von Ethereum aus.
⚠️ Schädliche Berechtigungen ermöglichten es, Transaktionen außerhalb des normalen Binance-Auszahlungssystems fortzusetzen.
🧊 Binance zufolge wurden etwa 2,85 Milliarden US-Dollar eingefroren oder abgefangen.
⏰ Die letzte nicht autorisierte Überweisung wurde um 23:56 UTC abgeschlossen.
Die beunruhigende Erkenntnis: Selbst wenn eine Börse Auszahlungen stoppt, können bestehende Blockchain-Berechtigungen weiterhin Risiken mit sich bringen.
Binance zufolge waren bis zum 31. Oktober 98 % der betroffenen Token-Assets wieder aufgefüllt.$ZEC #USStocksSlipandCryptoMarketUnderBroadPressure
Wusstest du, dass Blockchain-Berechtigungen auch nach der Aussetzung von Auszahlungen aktiv bleiben können? 👇
#Binance #CryptoHack #EIP7702 #CryptoSecurity #Blockchain #BinanceSquare
139
·
--
🚨 EINE GEFÄLSCHTE MICROSOFT-TEAMS-EINLADUNG FÜHRTE ZU EINEM HACK EINER KRYPTO-PLATTFORM! 😳
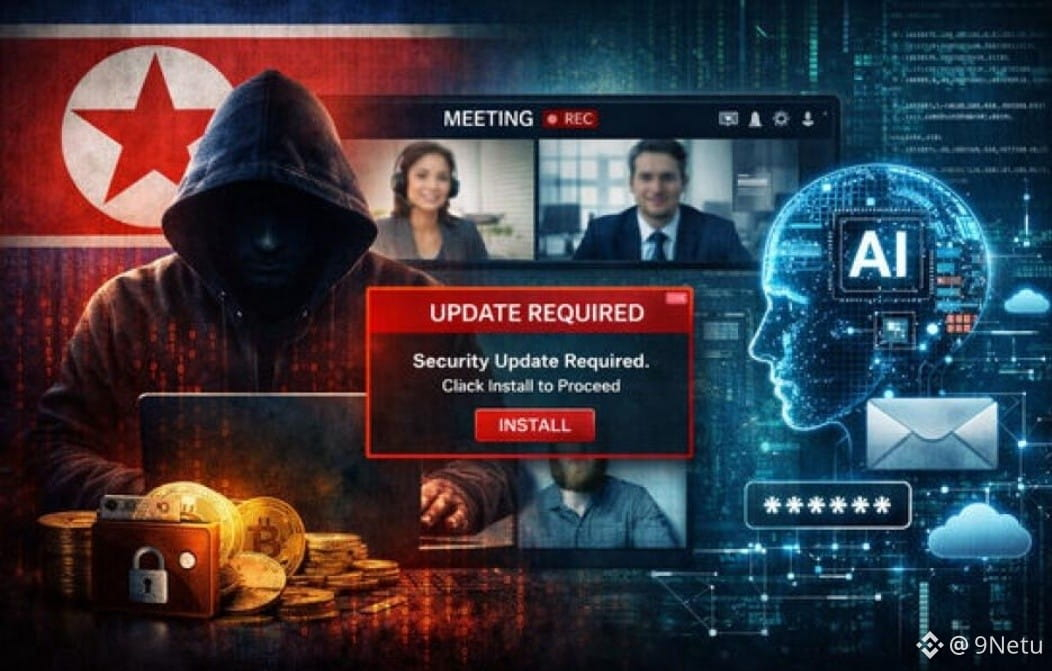
SignalPlus hat enthüllt, wie Angreifer in seine Systeme eindrangen – und die Methode ist überraschend einfach.$BTC $ZEC
Das ist passiert:
🎭 Hacker nutzten ein kompromittiertes Telegram-Konto eines Drittanbieters.
📩 Sie schickten einem SignalPlus-Ingenieur eine gefälschte Einladung zu einem Microsoft-Teams-Meeting.
🔓 Konten ohne IP-Freigabeliste waren betroffen.$ETH
💸 SignalPlus meldete Verluste von weniger als 82.000 US-Dollar.
⚠️ Binance und Deribit widerriefen vorsorglich verbundene API-Schlüssel.
SignalPlus gibt an, betroffene Nutzer zu entschädigen.
Die beunruhigende Erkenntnis: Eine einzige gefälschte Meeting-Einladung kann zum Einstiegspunkt in ein Krypto-Handelskonto werden.
Vertraue niemals unerwarteten Meeting-Links – auch dann nicht, wenn sie scheinbar von jemandem stammen, den du kennst.
Würdest du eine gefälschte Meeting-Einladung erkennen, bevor du darauf klickst? 👇
#SignalPlus #KryptoSicherheit #Phishing #Cyberangriff #Binance #BinanceSquare
🚨 EINE GEFÄLSCHTE MICROSOFT-TEAMS-EINLADUNG FÜHRTE ZU EINEM HACK EINER KRYPTO-PLATTFORM! 😳
SignalPlus hat enthüllt, wie Angreifer in seine Systeme eindrangen – und die Methode ist überraschend einfach.$BTC $ZEC
Das ist passiert:
🎭 Hacker nutzten ein kompromittiertes Telegram-Konto eines Drittanbieters.
📩 Sie schickten einem SignalPlus-Ingenieur eine gefälschte Einladung zu einem Microsoft-Teams-Meeting.
🔓 Konten ohne IP-Freigabeliste waren betroffen.$ETH
💸 SignalPlus meldete Verluste von weniger als 82.000 US-Dollar.
⚠️ Binance und Deribit widerriefen vorsorglich verbundene API-Schlüssel.
SignalPlus gibt an, betroffene Nutzer zu entschädigen.
Die beunruhigende Erkenntnis: Eine einzige gefälschte Meeting-Einladung kann zum Einstiegspunkt in ein Krypto-Handelskonto werden.
Vertraue niemals unerwarteten Meeting-Links – auch dann nicht, wenn sie scheinbar von jemandem stammen, den du kennst.
Würdest du eine gefälschte Meeting-Einladung erkennen, bevor du darauf klickst? 👇
#SignalPlus #KryptoSicherheit #Phishing #Cyberangriff #Binance #BinanceSquare
SignalPlus hat enthüllt, wie Angreifer in seine Systeme eindrangen – und die Methode ist überraschend einfach.$BTC $ZEC
Das ist passiert:
🎭 Hacker nutzten ein kompromittiertes Telegram-Konto eines Drittanbieters.
📩 Sie schickten einem SignalPlus-Ingenieur eine gefälschte Einladung zu einem Microsoft-Teams-Meeting.
🔓 Konten ohne IP-Freigabeliste waren betroffen.$ETH
💸 SignalPlus meldete Verluste von weniger als 82.000 US-Dollar.
⚠️ Binance und Deribit widerriefen vorsorglich verbundene API-Schlüssel.
SignalPlus gibt an, betroffene Nutzer zu entschädigen.
Die beunruhigende Erkenntnis: Eine einzige gefälschte Meeting-Einladung kann zum Einstiegspunkt in ein Krypto-Handelskonto werden.
Vertraue niemals unerwarteten Meeting-Links – auch dann nicht, wenn sie scheinbar von jemandem stammen, den du kennst.
Würdest du eine gefälschte Meeting-Einladung erkennen, bevor du darauf klickst? 👇
#SignalPlus #KryptoSicherheit #Phishing #Cyberangriff #Binance #BinanceSquare
262
·
--
🚨 EINE GEFÄLSCHTE BITCOIN-TRANSAKTION TRICKSTE EINEN NUTZER AUS, SODASS ER 1,2 BTC VERLOR! 😳
Ein neuer Sicherheitsbericht hat einen gefährlichen Angriff auf Electrum-Wallets aufgedeckt.$BTC
So lief der Angriff ab:
⚠️ Ein betrügerischer Server zeigte dem Opfer eine gefälschte, unbestätigte Transaktion.
🎭 Die Transaktion schien auf eine Bestätigung zu warten.$AKE
💸 Als das Opfer versuchte, die Transaktionsgebühr zu erhöhen, erstellte die Wallet die Transaktion mit der Adresse des Angreifers neu.
Dabei gingen Berichten zufolge 1,2 BTC verloren.
Laut der Security Alliance wurde das Problem in Electrum Version 4.8.3 behoben, die am 24. Oktober veröffentlicht wurde.$XEC
Die Lehre daraus: Bestätige niemals eine Ersatztransaktion, ohne Zieladresse und Betrag sorgfältig zu prüfen.
Würdest du bemerken, wenn sich die Empfangsadresse einer Transaktion plötzlich ändern würde? 👀
#Bitcoin #Electrum #CryptoSecurity #BitcoinScam #CryptoAlert #BinanceSquare
🚨 EINE GEFÄLSCHTE BITCOIN-TRANSAKTION TRICKSTE EINEN NUTZER AUS, SODASS ER 1,2 BTC VERLOR! 😳
Ein neuer Sicherheitsbericht hat einen gefährlichen Angriff auf Electrum-Wallets aufgedeckt.$BTC
So lief der Angriff ab:
⚠️ Ein betrügerischer Server zeigte dem Opfer eine gefälschte, unbestätigte Transaktion.
🎭 Die Transaktion schien auf eine Bestätigung zu warten.$AKE
💸 Als das Opfer versuchte, die Transaktionsgebühr zu erhöhen, erstellte die Wallet die Transaktion mit der Adresse des Angreifers neu.
Dabei gingen Berichten zufolge 1,2 BTC verloren.
Laut der Security Alliance wurde das Problem in Electrum Version 4.8.3 behoben, die am 24. Oktober veröffentlicht wurde.$XEC
Die Lehre daraus: Bestätige niemals eine Ersatztransaktion, ohne Zieladresse und Betrag sorgfältig zu prüfen.
Würdest du bemerken, wenn sich die Empfangsadresse einer Transaktion plötzlich ändern würde? 👀
#Bitcoin #Electrum #CryptoSecurity #BitcoinScam #CryptoAlert #BinanceSquare
Ein neuer Sicherheitsbericht hat einen gefährlichen Angriff auf Electrum-Wallets aufgedeckt.$BTC
So lief der Angriff ab:
⚠️ Ein betrügerischer Server zeigte dem Opfer eine gefälschte, unbestätigte Transaktion.
🎭 Die Transaktion schien auf eine Bestätigung zu warten.$AKE
💸 Als das Opfer versuchte, die Transaktionsgebühr zu erhöhen, erstellte die Wallet die Transaktion mit der Adresse des Angreifers neu.
Dabei gingen Berichten zufolge 1,2 BTC verloren.
Laut der Security Alliance wurde das Problem in Electrum Version 4.8.3 behoben, die am 24. Oktober veröffentlicht wurde.$XEC
Die Lehre daraus: Bestätige niemals eine Ersatztransaktion, ohne Zieladresse und Betrag sorgfältig zu prüfen.
Würdest du bemerken, wenn sich die Empfangsadresse einer Transaktion plötzlich ändern würde? 👀
#Bitcoin #Electrum #CryptoSecurity #BitcoinScam #CryptoAlert #BinanceSquare
26
·
--
🚨 DIE BÖRSE SAGTE: „DER HACK IST EINGEDÄMMT“ — DOCH DIE HACKER STahlen WEITERE 4 STUNDEN LANG! 😳$ZEC
Eine schockierende neue Untersuchung hat ergeben, dass der Angriff auf Mercado Bitcoin auch nach der Ankündigung der Börse, den Sicherheitsvorfall eingedämmt zu haben, weiterging.
$BTC
Das haben Blockchain-Ermittler herausgefunden:
💸 Vermögenswerte im Wert von 48,6 Millionen US-Dollar wurden über 10 Blockchains hinweg gestohlen.
🔓 Hacker leerten 36.042 Ethereum-Einzahlungsadressen.
⏰ Der Diebstahl ging nach der Eindämmungsankündigung der Börse noch etwa vier Stunden weiter.
🧊 Mit Unterstützung von Branchenpartnern wurden mehr als 15 Millionen US-Dollar eingefroren.
Die Börse erklärt, sie werde die Verluste ihrer Kunden ausgleichen.
Die größte Sorge: Die Aussage, ein Angriff sei eingedämmt, bedeutet nicht unbedingt, dass jedes kompromittierte System sicher ist.
Wenn Hacker weiterhin Zugriff haben, kann der Schaden weitergehen.
Würdest du einer Börse vertrauen, die den Angriff für eingedämmt erklärte, während weiterhin Gelder gestohlen wurden? 👇
#KryptoHack #MercadoBitcoin #KryptoSicherheit #Blockchain #Cyberangriff #BinanceSquare
🚨 DIE BÖRSE SAGTE: „DER HACK IST EINGEDÄMMT“ — DOCH DIE HACKER STahlen WEITERE 4 STUNDEN LANG! 😳$ZEC
Eine schockierende neue Untersuchung hat ergeben, dass der Angriff auf Mercado Bitcoin auch nach der Ankündigung der Börse, den Sicherheitsvorfall eingedämmt zu haben, weiterging.
$BTC
Das haben Blockchain-Ermittler herausgefunden:
💸 Vermögenswerte im Wert von 48,6 Millionen US-Dollar wurden über 10 Blockchains hinweg gestohlen.
🔓 Hacker leerten 36.042 Ethereum-Einzahlungsadressen.
⏰ Der Diebstahl ging nach der Eindämmungsankündigung der Börse noch etwa vier Stunden weiter.
🧊 Mit Unterstützung von Branchenpartnern wurden mehr als 15 Millionen US-Dollar eingefroren.
Die Börse erklärt, sie werde die Verluste ihrer Kunden ausgleichen.
Die größte Sorge: Die Aussage, ein Angriff sei eingedämmt, bedeutet nicht unbedingt, dass jedes kompromittierte System sicher ist.
Wenn Hacker weiterhin Zugriff haben, kann der Schaden weitergehen.
Würdest du einer Börse vertrauen, die den Angriff für eingedämmt erklärte, während weiterhin Gelder gestohlen wurden? 👇
#KryptoHack #MercadoBitcoin #KryptoSicherheit #Blockchain #Cyberangriff #BinanceSquare
Eine schockierende neue Untersuchung hat ergeben, dass der Angriff auf Mercado Bitcoin auch nach der Ankündigung der Börse, den Sicherheitsvorfall eingedämmt zu haben, weiterging.
$BTC
Das haben Blockchain-Ermittler herausgefunden:
💸 Vermögenswerte im Wert von 48,6 Millionen US-Dollar wurden über 10 Blockchains hinweg gestohlen.
🔓 Hacker leerten 36.042 Ethereum-Einzahlungsadressen.
⏰ Der Diebstahl ging nach der Eindämmungsankündigung der Börse noch etwa vier Stunden weiter.
🧊 Mit Unterstützung von Branchenpartnern wurden mehr als 15 Millionen US-Dollar eingefroren.
Die Börse erklärt, sie werde die Verluste ihrer Kunden ausgleichen.
Die größte Sorge: Die Aussage, ein Angriff sei eingedämmt, bedeutet nicht unbedingt, dass jedes kompromittierte System sicher ist.
Wenn Hacker weiterhin Zugriff haben, kann der Schaden weitergehen.
Würdest du einer Börse vertrauen, die den Angriff für eingedämmt erklärte, während weiterhin Gelder gestohlen wurden? 👇
#KryptoHack #MercadoBitcoin #KryptoSicherheit #Blockchain #Cyberangriff #BinanceSquare
1
13
·
--
🚨 WIEDER EINE KRYPTOBÖRSE GEHACKT — 391.000 $ MIT VERDÄCHTIGEN WALLETS IN VERBINDUNG GEBRACHT! 😳
Die Kryptobörse BitMart hat bestätigt, dass sie am 2. November.$BTC erneut Opfer einer Sicherheitsverletzung wurde.
Das haben die Ermittler herausgefunden:$AKE
💸 Blockchain-Forscher identifizierten verdächtige Überweisungen in Höhe von rund 391.000 $.
🌐 Die Wallets standen mit Base, Arbitrum und Optimism in Verbindung.
🔗 Die Gelder wurden zu einer Adresse zurückverfolgt, die auch mit dem Angriff auf Mercado Bitcoin in Verbindung steht.
⚠️ Der Gründer von BitMart vermutet, dass dieselben Angreifer beteiligt sein könnten.
🕵️ Die genaue Angriffsmethode und der bestätigte Verlust von BitMart sind weiterhin unbekannt.
Das Erschreckende daran: Forscher entdeckten verdächtige Überweisungen im Zusammenhang mit BitMart, noch bevor der größere Angriff auf Mercado Bitcoin stattfand.
Das wirft eine ernste Frage auf: Könnten dieselben Angreifer es auf mehrere Börsen abgesehen haben?
$ZEC
Glaubt ihr, dass Kryptobörsen auf solche Angriffe vorbereitet sind? 👇
#BitMart #KryptoHack #KryptoSicherheit #Blockchain #Cyberangriff #BinanceSquare
🚨 WIEDER EINE KRYPTOBÖRSE GEHACKT — 391.000 $ MIT VERDÄCHTIGEN WALLETS IN VERBINDUNG GEBRACHT! 😳
Die Kryptobörse BitMart hat bestätigt, dass sie am 2. November.$BTC erneut Opfer einer Sicherheitsverletzung wurde.
Das haben die Ermittler herausgefunden:$AKE
💸 Blockchain-Forscher identifizierten verdächtige Überweisungen in Höhe von rund 391.000 $.
🌐 Die Wallets standen mit Base, Arbitrum und Optimism in Verbindung.
🔗 Die Gelder wurden zu einer Adresse zurückverfolgt, die auch mit dem Angriff auf Mercado Bitcoin in Verbindung steht.
⚠️ Der Gründer von BitMart vermutet, dass dieselben Angreifer beteiligt sein könnten.
🕵️ Die genaue Angriffsmethode und der bestätigte Verlust von BitMart sind weiterhin unbekannt.
Das Erschreckende daran: Forscher entdeckten verdächtige Überweisungen im Zusammenhang mit BitMart, noch bevor der größere Angriff auf Mercado Bitcoin stattfand.
Das wirft eine ernste Frage auf: Könnten dieselben Angreifer es auf mehrere Börsen abgesehen haben?
$ZEC
Glaubt ihr, dass Kryptobörsen auf solche Angriffe vorbereitet sind? 👇
#BitMart #KryptoHack #KryptoSicherheit #Blockchain #Cyberangriff #BinanceSquare
Die Kryptobörse BitMart hat bestätigt, dass sie am 2. November.$BTC erneut Opfer einer Sicherheitsverletzung wurde.
Das haben die Ermittler herausgefunden:$AKE
💸 Blockchain-Forscher identifizierten verdächtige Überweisungen in Höhe von rund 391.000 $.
🌐 Die Wallets standen mit Base, Arbitrum und Optimism in Verbindung.
🔗 Die Gelder wurden zu einer Adresse zurückverfolgt, die auch mit dem Angriff auf Mercado Bitcoin in Verbindung steht.
⚠️ Der Gründer von BitMart vermutet, dass dieselben Angreifer beteiligt sein könnten.
🕵️ Die genaue Angriffsmethode und der bestätigte Verlust von BitMart sind weiterhin unbekannt.
Das Erschreckende daran: Forscher entdeckten verdächtige Überweisungen im Zusammenhang mit BitMart, noch bevor der größere Angriff auf Mercado Bitcoin stattfand.
Das wirft eine ernste Frage auf: Könnten dieselben Angreifer es auf mehrere Börsen abgesehen haben?
$ZEC
Glaubt ihr, dass Kryptobörsen auf solche Angriffe vorbereitet sind? 👇
#BitMart #KryptoHack #KryptoSicherheit #Blockchain #Cyberangriff #BinanceSquare
1
625
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
CryptoSelloffTriggersMultipleWhaleLiquidations
231,108 Aufrufe
2,026 Kommentare
Krypto-Liquidationen binnen 24 Stunden über 2 Milliarden US-Dollar – 329.000 Trader ausgelöscht
Binance News
·40 Likes
·60.3k Aufrufe
HuangReportedlyConsidersReturnToNvidia
276 Aufrufe
35 Kommentare
About64000BitcoinMiningMachinesReportedlyHijacked
45 Aufrufe
19 Kommentare