
Abdullah Khan17
6 Beiträge

Abdullah Khan17
Melden
Nutzer blockieren
Trade eröffnen
Regelmäßiger Trader
11.8 Monate
2 Following
17 Follower
9 Like gegeben
Beiträge
Portfolio
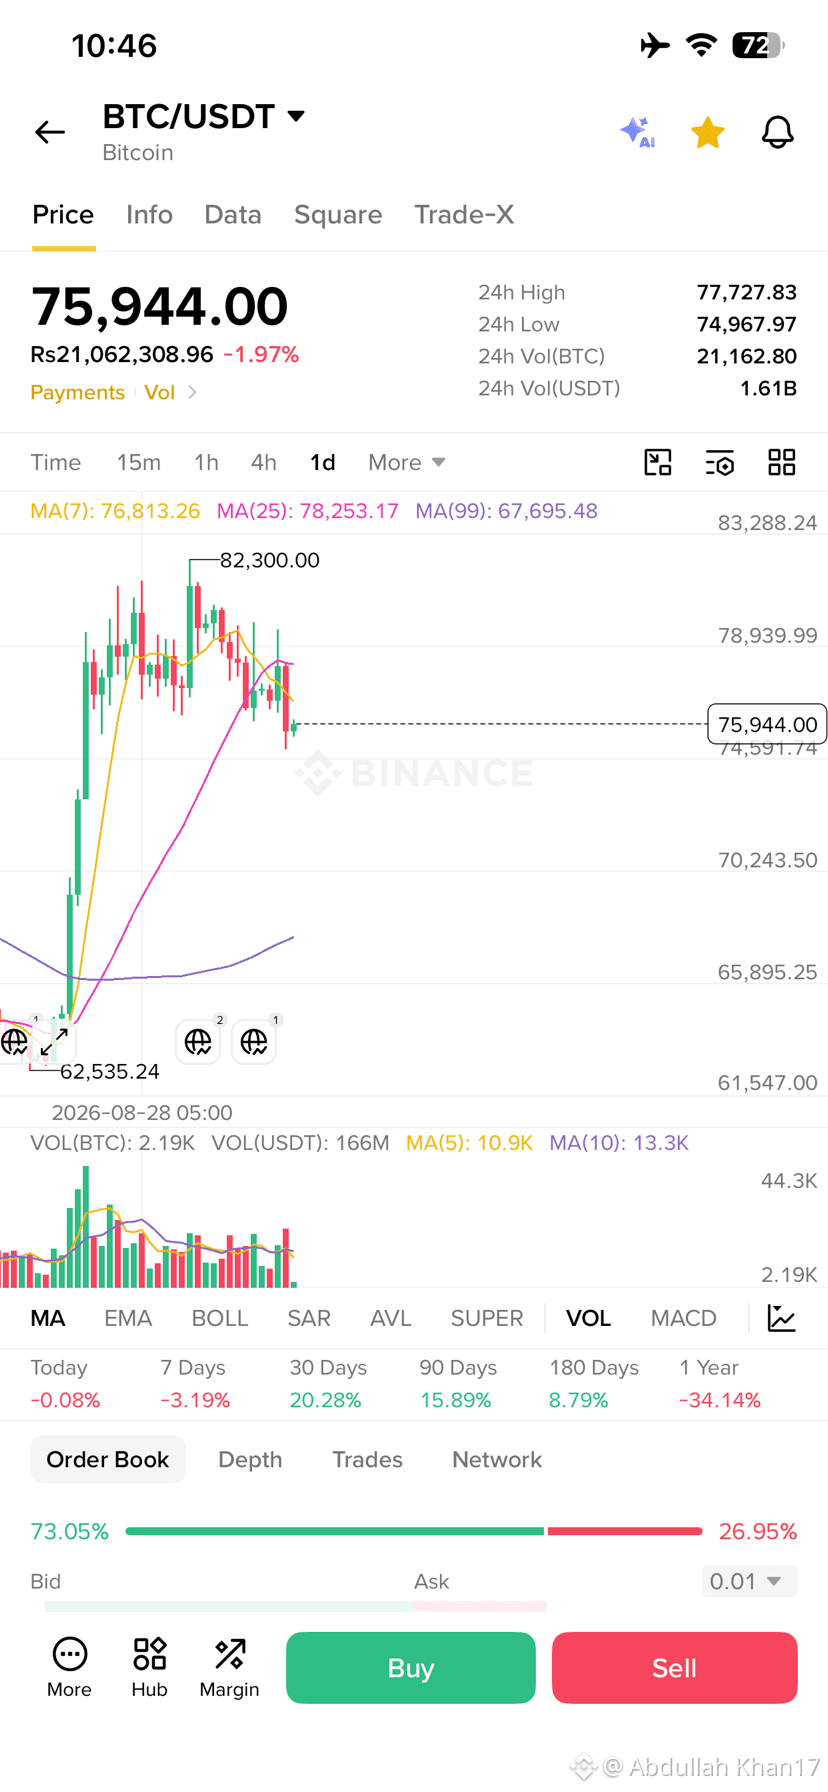
$BTC if hält sich über 75k$ dann wird es weiterhin Bewegungen nach vorne machen
Ziel 76500
Ziel 77000
Ziel 78000
$BTC if hält sich über 75k$ dann wird es weiterhin Bewegungen nach vorne machen
Ziel 76500
Ziel 77000
Ziel 78000
Ziel 76500
Ziel 77000
Ziel 78000
74
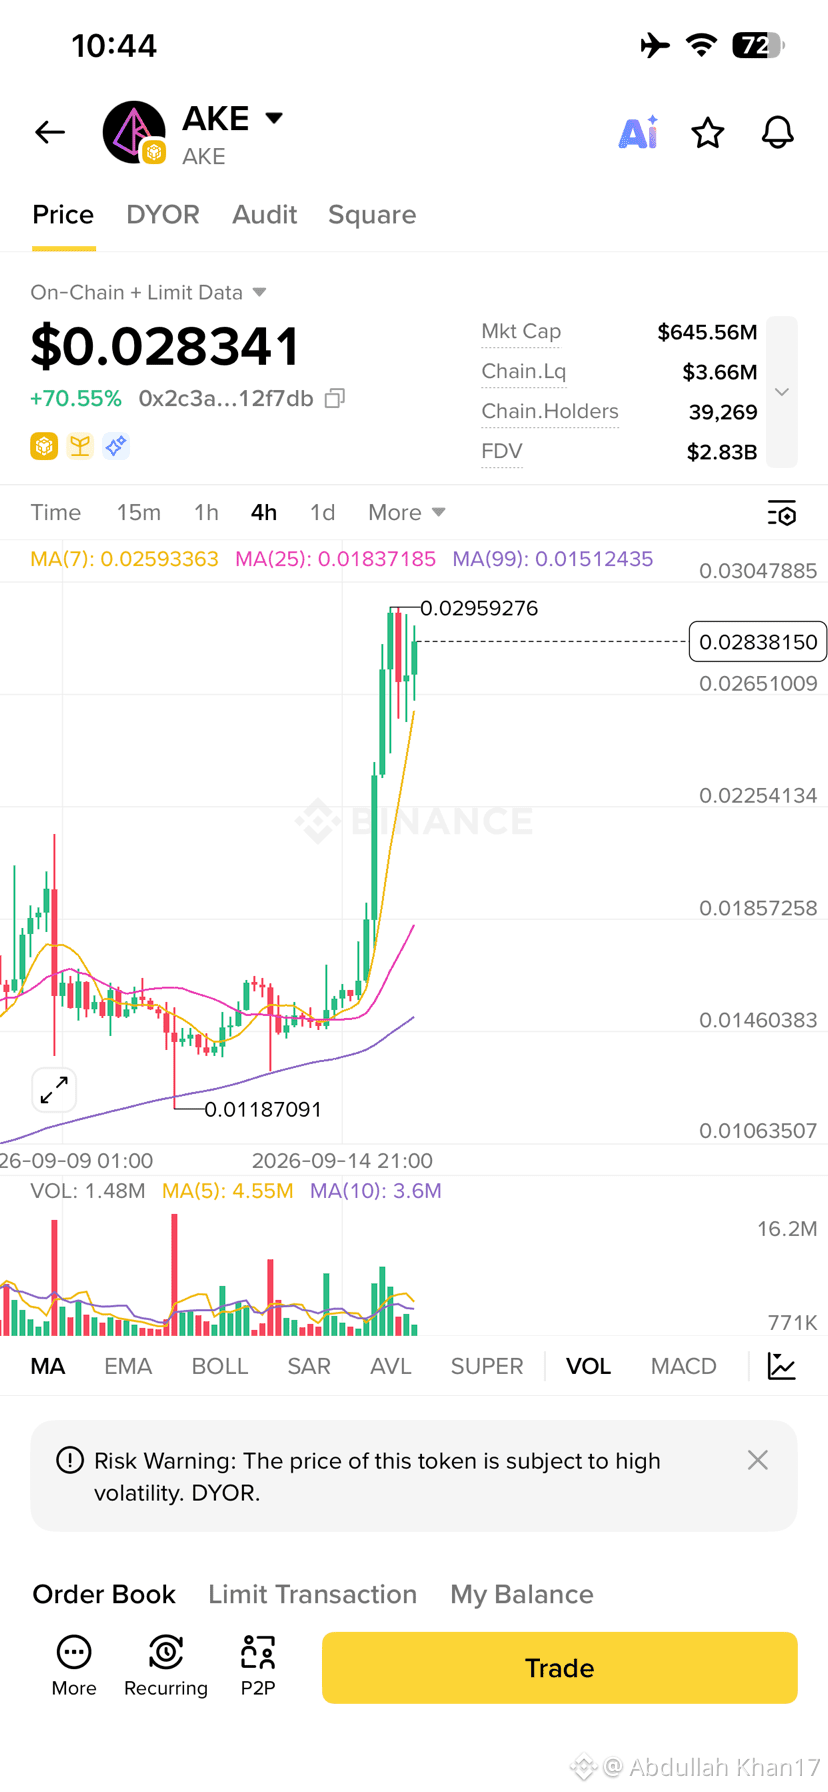
$AKE schöne Pumpe 72% wow gut, wenn sie über 0.024 hält. Dann ist das nächste Ziel 0.035 0.040
$AKE schöne Pumpe 72% wow gut, wenn sie über 0.024 hält. Dann ist das nächste Ziel 0.035 0.040
141
939
Münzenzeichen#SignDigitalSovereignInfra $SIGN
Alle reden ständig über die Verifizierung von Berechtigungsnachweisen, als wäre das irgendein magisches neues System. Das ist kein Zauber. Im Grunde ist es ein riesiger digitaler Türsteher, der Ausweise prüft. Das ist alles. Jemand kommt rein mit einem Zertifikat, einem Badge, einem Führerschein, wie auch immer… und das System kneift die Augen zusammen und sagt „Ja, das sieht echt aus“ oder „Nein, das ist gefälscht.“
Einfache Idee. Unaufgeräumte Realität.
Jetzt kommt noch etwas hinzu: Tokens. Digitale Tokens. Nicht wie im Arcade-Automaten. Nicht wie Fahrkarten-Münzen. Denk eher an kleine Berechtigungs-Chips, die im Internet herumschweben. Die sagen zum Beispiel:
Münzenzeichen
#SignDigitalSovereignInfra $SIGN
Alle reden ständig über die Verifizierung von Berechtigungsnachweisen, als wäre das irgendein magisches neues System. Das ist kein Zauber. Im Grunde ist es ein riesiger digitaler Türsteher, der Ausweise prüft. Das ist alles. Jemand kommt rein mit einem Zertifikat, einem Badge, einem Führerschein, wie auch immer… und das System kneift die Augen zusammen und sagt „Ja, das sieht echt aus“ oder „Nein, das ist gefälscht.“
Einfache Idee. Unaufgeräumte Realität.
Jetzt kommt noch etwas hinzu: Tokens. Digitale Tokens. Nicht wie im Arcade-Automaten. Nicht wie Fahrkarten-Münzen. Denk eher an kleine Berechtigungs-Chips, die im Internet herumschweben. Die sagen zum Beispiel:
Alle reden ständig über die Verifizierung von Berechtigungsnachweisen, als wäre das irgendein magisches neues System. Das ist kein Zauber. Im Grunde ist es ein riesiger digitaler Türsteher, der Ausweise prüft. Das ist alles. Jemand kommt rein mit einem Zertifikat, einem Badge, einem Führerschein, wie auch immer… und das System kneift die Augen zusammen und sagt „Ja, das sieht echt aus“ oder „Nein, das ist gefälscht.“
Einfache Idee. Unaufgeräumte Realität.
Jetzt kommt noch etwas hinzu: Tokens. Digitale Tokens. Nicht wie im Arcade-Automaten. Nicht wie Fahrkarten-Münzen. Denk eher an kleine Berechtigungs-Chips, die im Internet herumschweben. Die sagen zum Beispiel:
6
6
#signdigitalsovereigninfra $SIGN
#signdigitalsovereigninfra $SIGN
Alle reden ständig über die Überprüfung von Berechtigungen, als wäre das irgendein magisches neues System. Ist es nicht. Im Grunde ist es ein riesiger digitaler Türsteher, der Ausweise prüft. Das ist alles. Jemand kommt rein mit einem Zertifikat, einem Ausweis, einer Lizenz, wie auch immer… und das System kneift die Augen zusammen und sagt „Ja, das sieht echt aus“ oder „Nein, das ist gefälscht.“
Einfache Idee. Unordentliche Realität.
Jetzt kommt noch ein Element dazu: Token. Digitale Token. Keine Spielhallen-Token. Keine U-Bahn-Münzen. Stell dir kleine Berechtigungs-Chips vor, die im Internet herumschweben. Sie sagen Dinge wie:
„Diese Person hat einen Kurs bestanden.“
„Diese Wallet besitzt diese Berechtigung.“
„Dieser Typ ist berechtigt, auf das System zuzugreifen.“
Und plötzlich reden Server mit anderen Servern, Wallets schlagen APIs an, Verifizierungs-Knoten wachen alle paar Sekunden auf, nur um zu prüfen, ob ein Zertifikat von vor drei Wochen noch gültig ist.
Ehrlich? Es ist wie zuzusehen, wie eine Reihe von Sicherheitskontrollen am Flughafen sich untereinander im Streitgespräch befindet.
Ich weiß, was du denkst: „Okay… aber warum baut man so ein riesiges Ding?“
Gute Frage.
Weil die Verifizierung gerade ein Desaster ist. Reines Chaos. Universitäten halten Daten in verstaubten Datenbanken. Unternehmen führen Hintergrundchecks über fünf verschiedene Anbieter aus. Irgendein Typ in der Personalabteilung lädt ein PDF herunter, leitet es weiter, und jemand anderes prüft manuell einen Stempel. Die Hälfte der Zeit wird eigentlich gar nichts wirklich verifiziert.
@SignOfficial
#signdigitalsovereigninfra $SIGN
#signdigitalsovereigninfra $SIGN
Alle reden ständig über die Überprüfung von Berechtigungen, als wäre das irgendein magisches neues System. Ist es nicht. Im Grunde ist es ein riesiger digitaler Türsteher, der Ausweise prüft. Das ist alles. Jemand kommt rein mit einem Zertifikat, einem Ausweis, einer Lizenz, wie auch immer… und das System kneift die Augen zusammen und sagt „Ja, das sieht echt aus“ oder „Nein, das ist gefälscht.“
Einfache Idee. Unordentliche Realität.
Jetzt kommt noch ein Element dazu: Token. Digitale Token. Keine Spielhallen-Token. Keine U-Bahn-Münzen. Stell dir kleine Berechtigungs-Chips vor, die im Internet herumschweben. Sie sagen Dinge wie:
„Diese Person hat einen Kurs bestanden.“
„Diese Wallet besitzt diese Berechtigung.“
„Dieser Typ ist berechtigt, auf das System zuzugreifen.“
Und plötzlich reden Server mit anderen Servern, Wallets schlagen APIs an, Verifizierungs-Knoten wachen alle paar Sekunden auf, nur um zu prüfen, ob ein Zertifikat von vor drei Wochen noch gültig ist.
Ehrlich? Es ist wie zuzusehen, wie eine Reihe von Sicherheitskontrollen am Flughafen sich untereinander im Streitgespräch befindet.
Ich weiß, was du denkst: „Okay… aber warum baut man so ein riesiges Ding?“
Gute Frage.
Weil die Verifizierung gerade ein Desaster ist. Reines Chaos. Universitäten halten Daten in verstaubten Datenbanken. Unternehmen führen Hintergrundchecks über fünf verschiedene Anbieter aus. Irgendein Typ in der Personalabteilung lädt ein PDF herunter, leitet es weiter, und jemand anderes prüft manuell einen Stempel. Die Hälfte der Zeit wird eigentlich gar nichts wirklich verifiziert.
@SignOfficial
#signdigitalsovereigninfra $SIGN
Alle reden ständig über die Überprüfung von Berechtigungen, als wäre das irgendein magisches neues System. Ist es nicht. Im Grunde ist es ein riesiger digitaler Türsteher, der Ausweise prüft. Das ist alles. Jemand kommt rein mit einem Zertifikat, einem Ausweis, einer Lizenz, wie auch immer… und das System kneift die Augen zusammen und sagt „Ja, das sieht echt aus“ oder „Nein, das ist gefälscht.“
Einfache Idee. Unordentliche Realität.
Jetzt kommt noch ein Element dazu: Token. Digitale Token. Keine Spielhallen-Token. Keine U-Bahn-Münzen. Stell dir kleine Berechtigungs-Chips vor, die im Internet herumschweben. Sie sagen Dinge wie:
„Diese Person hat einen Kurs bestanden.“
„Diese Wallet besitzt diese Berechtigung.“
„Dieser Typ ist berechtigt, auf das System zuzugreifen.“
Und plötzlich reden Server mit anderen Servern, Wallets schlagen APIs an, Verifizierungs-Knoten wachen alle paar Sekunden auf, nur um zu prüfen, ob ein Zertifikat von vor drei Wochen noch gültig ist.
Ehrlich? Es ist wie zuzusehen, wie eine Reihe von Sicherheitskontrollen am Flughafen sich untereinander im Streitgespräch befindet.
Ich weiß, was du denkst: „Okay… aber warum baut man so ein riesiges Ding?“
Gute Frage.
Weil die Verifizierung gerade ein Desaster ist. Reines Chaos. Universitäten halten Daten in verstaubten Datenbanken. Unternehmen führen Hintergrundchecks über fünf verschiedene Anbieter aus. Irgendein Typ in der Personalabteilung lädt ein PDF herunter, leitet es weiter, und jemand anderes prüft manuell einen Stempel. Die Hälfte der Zeit wird eigentlich gar nichts wirklich verifiziert.
@SignOfficial
3
3
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
BitcoinSurpasses$77000
9,131 Aufrufe
147 Kommentare
$BTC steigt trotz allem weiter stark nach oben. 🚀
Heute gab es die erste Zinserhöhung seit über 3 Jahren, während der CLARITY Act gestern erneut blockiert wurde.
Setup wieder einen großen langen Trade - danke mir später
Einstieg: 75500 - 76500
Stoploss: 74900
Take Profit: 77000 - 78000
Mach dich bereit für einen verrückten Wachstumsschub. 🔥
TF_bnb
·16 Likes
·6.6k Aufrufe
ParadigmDisclosesZECHolding
31,514 Aufrufe
676 Kommentare
BitcoinETFsShed$450M
19,411 Aufrufe
175 Kommentare