
要赚好多钱鸭
资深慈善家,高位接盘,高买低卖,努力翻身中,我一定行!
31 Following
107 Follower
75 Like gegeben
Beiträge
Alle
Zitierungen
Übersetzung ansehen
Übersetzung ansehen
Übersetzung ansehen
Übersetzung ansehen


加密无畏
·
--
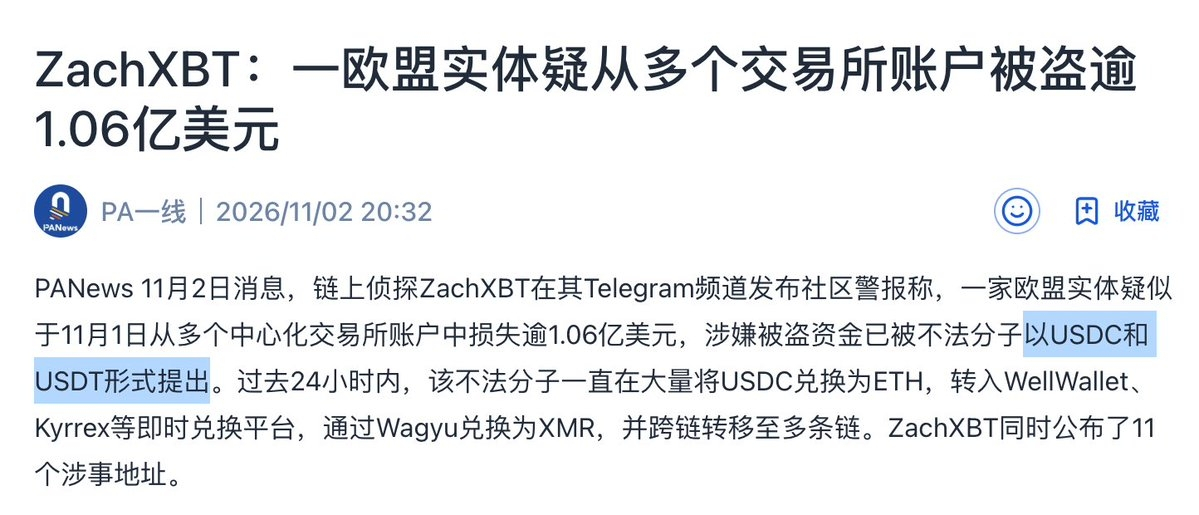
Europäische Institution um 106 Millionen US-Dollar bestohlen – möglicherweise ein Market Maker oder Fonds
Der On-Chain-Ermittler ZachXBT beobachtet den Fall: Eine EU-Institution soll am 1. November über 106 Millionen US-Dollar auf mehreren Konten bei zentralisierten Börsen verloren haben. Die mutmaßlich gestohlenen Gelder wurden von den Tätern in Form von USDC und USDT abgehoben.
ZachXBT nannte zwar nicht den Namen der Institution, doch ein Unternehmen, das gleichzeitig bei mehreren CEX im dreistelligen Millionenbereich USDC/USDT hält, ist wahrscheinlich ein Market Maker, ein quantitativer oder proprietärer Handelsbetrieb oder ein Handelskonto eines großen OTC-Händlers beziehungsweise Fonds.
Gewöhnliche Großanleger verteilen ihre Vermögenswerte selten auf so viele Konten. Auch Banken, Zahlungsdienstleister mit entsprechender Lizenz, reine Verwahrstellen oder Aufsichtsbehörden würden ihre Konten und Vermögenswerte normalerweise nicht auf diese Weise organisieren.
Der On-Chain-Ermittler ZachXBT beobachtet den Fall: Eine EU-Institution soll am 1. November über 106 Millionen US-Dollar auf mehreren Konten bei zentralisierten Börsen verloren haben. Die mutmaßlich gestohlenen Gelder wurden von den Tätern in Form von USDC und USDT abgehoben.
ZachXBT nannte zwar nicht den Namen der Institution, doch ein Unternehmen, das gleichzeitig bei mehreren CEX im dreistelligen Millionenbereich USDC/USDT hält, ist wahrscheinlich ein Market Maker, ein quantitativer oder proprietärer Handelsbetrieb oder ein Handelskonto eines großen OTC-Händlers beziehungsweise Fonds.
Gewöhnliche Großanleger verteilen ihre Vermögenswerte selten auf so viele Konten. Auch Banken, Zahlungsdienstleister mit entsprechender Lizenz, reine Verwahrstellen oder Aufsichtsbehörden würden ihre Konten und Vermögenswerte normalerweise nicht auf diese Weise organisieren.
Übersetzung ansehen
Übersetzung ansehen
肥猫
·
--
Keine Panikmache, ich möchte nur darauf hinweisen: Die „Sicherheitslücke“ bei Apple existiert tatsächlich … Ich habe gerade gesehen, dass viele Leute auf dem Platz daran zweifeln. Ich sage euch jetzt direkt, wie es ist: Sie existiert wirklich, und ich habe sie vor zwei Tagen getestet. Sie funktioniert definitiv.
Das Prinzip ist, auf einer beliebigen Frontend-Seite einen bestimmten JavaScript-Code einzufügen. Wenn Apple-Nutzer dann diese URL direkt im Safari-Browser antippen, wird während des gesamten Vorgangs keinerlei Berechtigungsabfrage angezeigt. Anschließend können Daten vom Gerät ausgelesen werden. Andere verbreiten Witze darüber, aber ich habe es selbst ausprobiert, und es funktioniert wirklich. Das bedeutet, man kann sich als beliebige Website ausgeben, sogar mit Inhalten, die überhaupt nichts mit Verschlüsselung zu tun haben.
Daher gibt es folgende Gegenmaßnahmen: 1. Aktualisiert auf die neueste iOS-Version (die bisher bekannt gewordene Methode funktioniert nicht mit der neuesten iOS-Version). 2. Ladet den Google-Browser herunter und verwendet nicht Safari. 3. Öffnet keine Links, deren Zweck ihr nicht kennt. 4. Speichert eure Wiederherstellungsphrase nicht lokal auf dem Smartphone – weder in Notizen noch als Foto oder Screenshot.
Unten seht ihr einen Screenshot der Testergebnisse von vor zwei Tagen.
Technik ist an sich nicht schlecht. Bitte nutzt sie nicht für böse Zwecke.
Das Prinzip ist, auf einer beliebigen Frontend-Seite einen bestimmten JavaScript-Code einzufügen. Wenn Apple-Nutzer dann diese URL direkt im Safari-Browser antippen, wird während des gesamten Vorgangs keinerlei Berechtigungsabfrage angezeigt. Anschließend können Daten vom Gerät ausgelesen werden. Andere verbreiten Witze darüber, aber ich habe es selbst ausprobiert, und es funktioniert wirklich. Das bedeutet, man kann sich als beliebige Website ausgeben, sogar mit Inhalten, die überhaupt nichts mit Verschlüsselung zu tun haben.
Daher gibt es folgende Gegenmaßnahmen: 1. Aktualisiert auf die neueste iOS-Version (die bisher bekannt gewordene Methode funktioniert nicht mit der neuesten iOS-Version). 2. Ladet den Google-Browser herunter und verwendet nicht Safari. 3. Öffnet keine Links, deren Zweck ihr nicht kennt. 4. Speichert eure Wiederherstellungsphrase nicht lokal auf dem Smartphone – weder in Notizen noch als Foto oder Screenshot.
Unten seht ihr einen Screenshot der Testergebnisse von vor zwei Tagen.
Technik ist an sich nicht schlecht. Bitte nutzt sie nicht für böse Zwecke.
Übersetzung ansehen
Übersetzung ansehen
Anmelden und weiter Inhalte entdecken